Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Windows Server MFA si integra perfettamente con Active Directory (AD) e LDAP, garantendo un accesso sicuro tramite la sincronizzazione delle identità utente e delle preferenze MFA su diversi server e workstation.
Gli amministratori possono creare policy MFA personalizzate specifiche per ruoli utente, gruppi o applicazioni. Ad esempio, puoi imporre un accesso MFA di Windows Server più rigoroso per gli amministratori, consentendo al contempo agli utenti standard un accesso più semplice, regolando i livelli di sicurezza in base alle esigenze organizzative.
Windows Server MFA supporta l'autenticazione a più fattori per i dispositivi non aggiunti a un dominio e consente l'autenticazione tra domini per gli utenti all'interno di domini attendibili (Active Directory o Azure AD) o account Windows locali.
Windows Server MFA applica l'autenticazione anche quando il server o il dispositivo è offline, ora come MFA offline. Questo risultato è ottenuto tramite l'utilizzo di token software, app di autenticazione o codici di backup, mantenendo la sicurezza senza richiedere una connessione Internet.
Windows Server MFA include misure di sicurezza avanzate, come l'autenticazione basata sul rischio, criteri di blocco degli account e registri di controllo dettagliati, che migliorano la sicurezza e garantiscono la conformità negli ambienti server.
Windows Server MFA RDP consente l'autenticazione multifattoriale per l'accesso remoto sicuro tramite RDP, RD Web e RD Gateway. Funziona con varie versioni di Windows Server e supporta sia gli accessi remoti che quelli locali.
Windows Server MFA può essere integrato con Active Directory (AD) o LDAP,
consentendo la gestione centralizzata delle identità e degli accessi degli utenti.
Garantisci informazioni coerenti e aggiornate con la sincronizzazione automatica delle identità degli utenti dalla tua directory Microsoft Active Directory o LDAP esistente.
Gestisci le credenziali utente e i diritti di accesso in modo centralizzato all'interno di AD o LDAP, eliminando la necessità di duplicare gli sforzi di gestione e riducendo le spese amministrative.
Facilita una transizione graduale a MFA consentendo agli utenti di accedere con le loro credenziali AD o LDAP esistenti, migliorando così l'adozione da parte degli utenti.
Distribuisci senza sforzo la soluzione Windows Server MFA su tutti i server e le workstation utilizzando criteri di gruppo, garantendo una copertura completa e interruzioni minime.
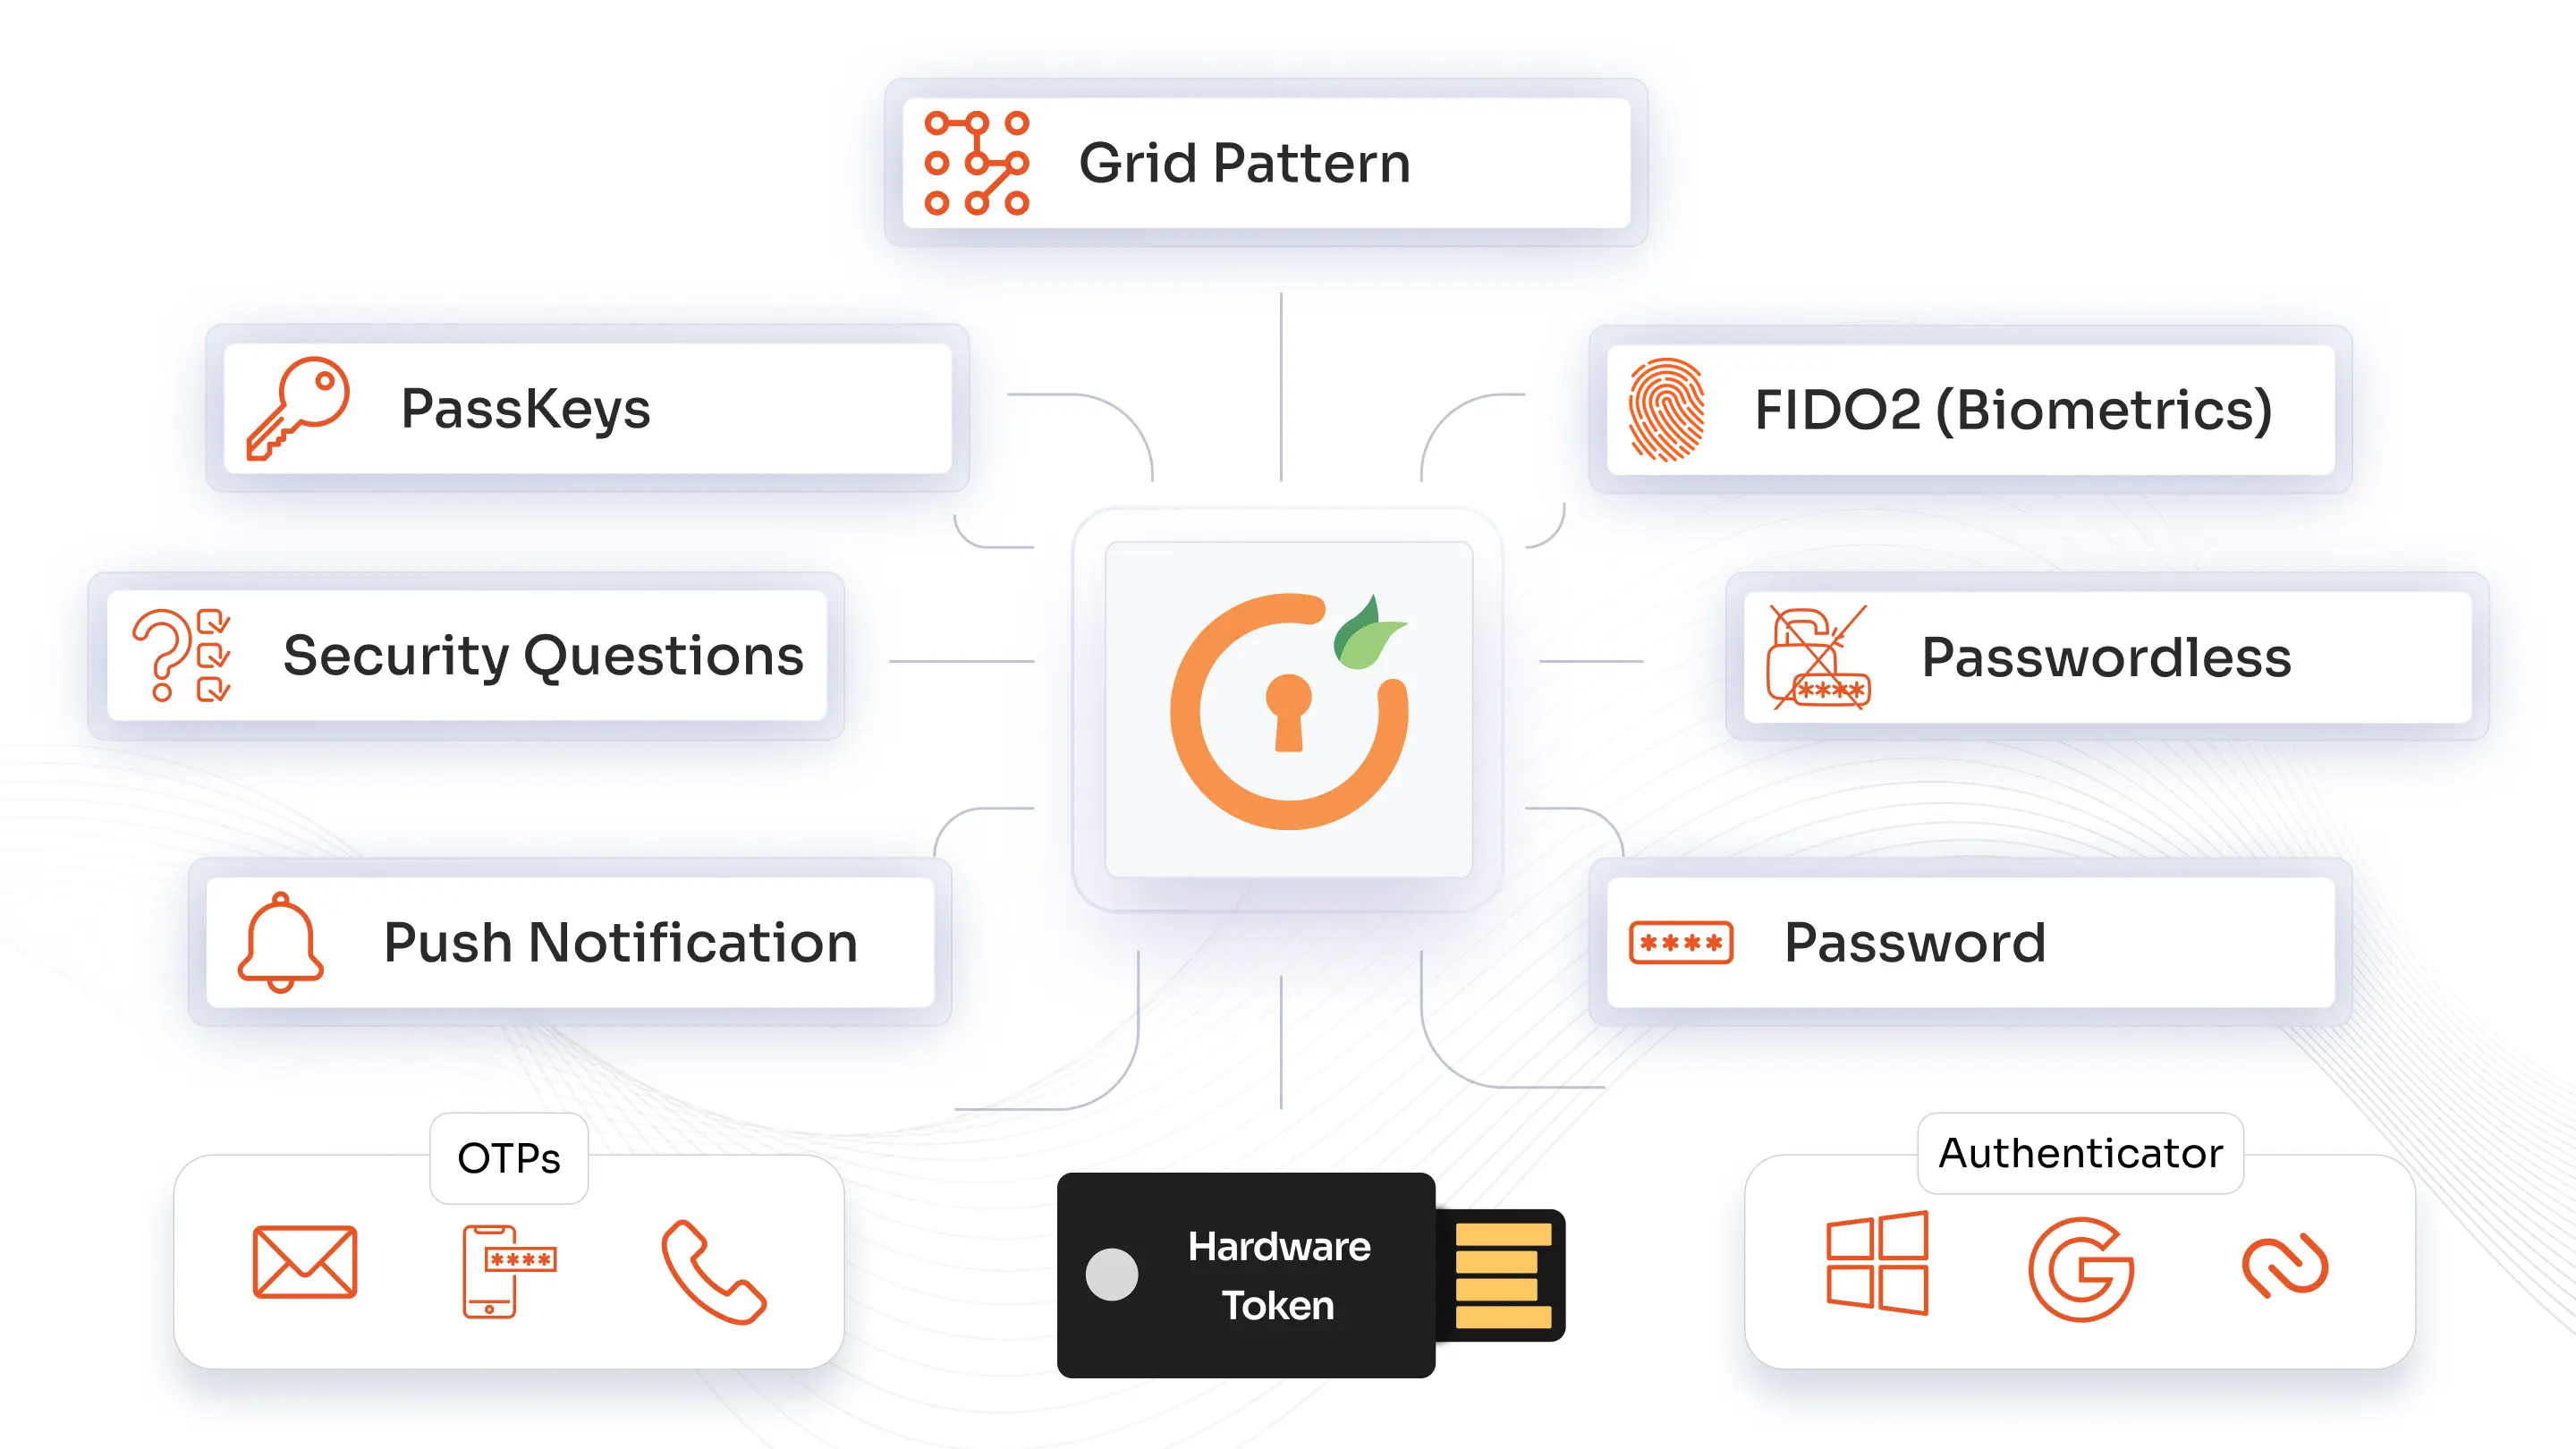
I metodi di autenticazione miniOrange proteggono l'accesso degli utenti tramite SMS e richiamata telefonica per la convalida mobile, e token OTP temporizzati tramite app di autenticazione diffuse come Google o Microsoft. Gli utenti possono anche verificare tramite link o codici e-mail sicuri, utilizzare token hardware USB fisici per una maggiore sicurezza e autenticarsi tramite domande di sicurezza personalizzate basate sulla conoscenza.
Inizia abilitando MFA per gli account amministratore e con privilegi elevati per proteggere i punti di accesso più sensibili.
Implementa l'autenticazione adattiva per richiedere l'autenticazione a più fattori (MFA) in base a comportamenti sospetti come accessi non familiari o schemi di accesso insoliti.
Limitare l'accesso RDP agli intervalli IP attendibili e ai dispositivi approvati impostando elenchi consentiti
Esegui l'aggiornamento a protocolli sicuri e abilita l'autenticazione a livello di rete (NLA) per una sicurezza di sessione affidabile
Esaminare costantemente l'attività degli utenti durante le sessioni attive e adottare misure immediate per mitigare i rischi se vengono rilevate anomalie.

*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.
Il modulo miniOrange MFA può essere installato su tutti i sistemi operativi server Linux per abilitare l'autenticazione a più fattori (MFA) sulla connessione SSH ai server.
Abilita l'autenticazione a più fattori (MFA) direttamente per l'accesso sui sistemi operativi MacOS senza bisogno di Jamf Connect o JAMF Pro.
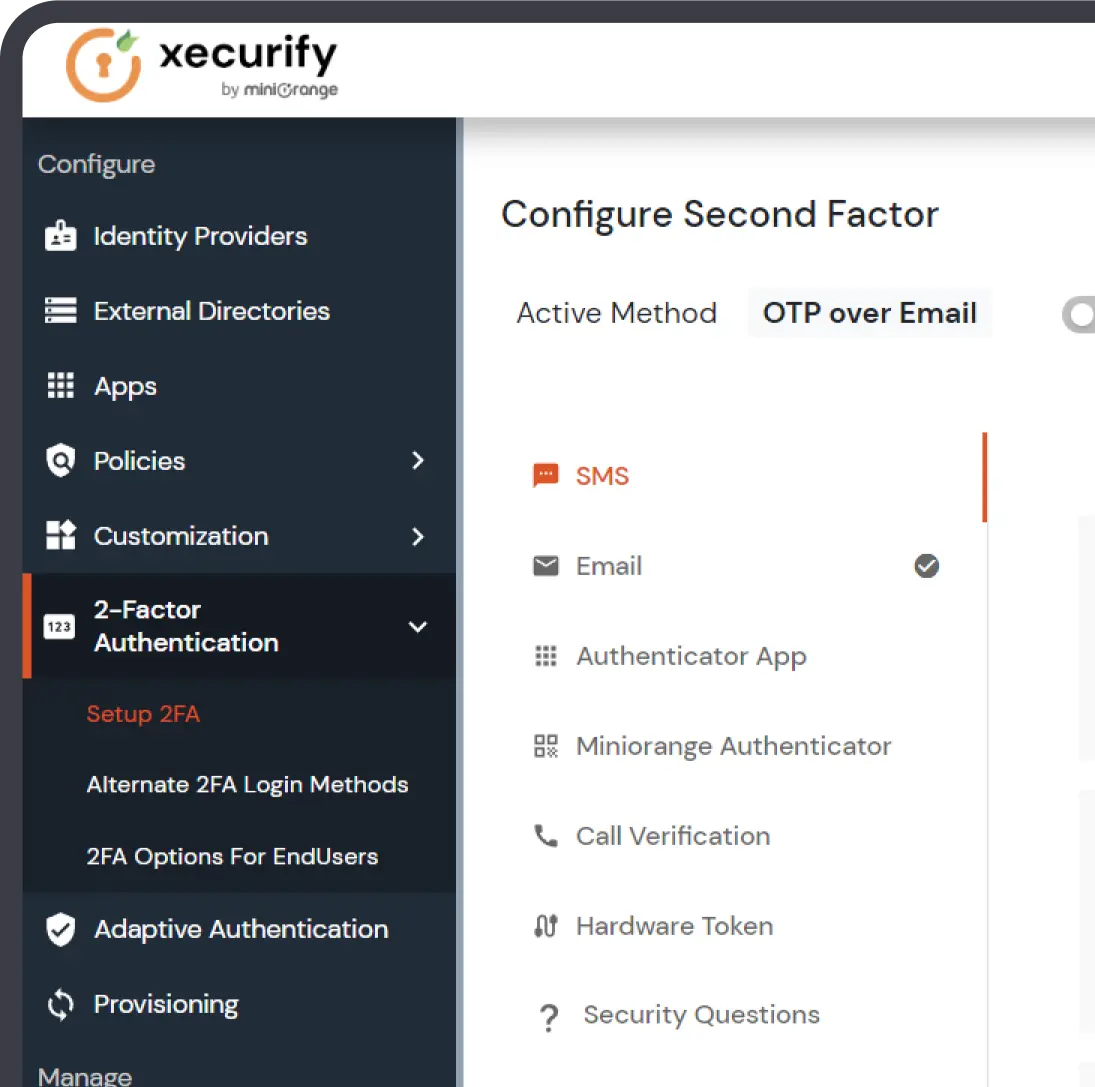
Gli amministratori possono configurare facilmente i prompt MFA in base alle proprie esigenze specifiche, per una maggiore sicurezza e praticità.