Autenticazione a due fattori (2FA/MFA) per VPN Windows
La soluzione miniOrange Windows VPN 2FA supporta l'uso dell'autenticazione PAP con PPTP, SSTP e L2TP VPN. Un client Windows PPTP non negozierà MPPE (crittografia) quando viene utilizzato PAP, il che significa che la password viene inviata dal client al server RRAS come testo normale. miniOrange consiglia SSTP o L2TP, che crittografano la comunicazione tra il client e il server RRAS.
Quando abiliti Autenticazione a due fattori (2FA) per Windows VPN, gli utenti inseriscono il loro nome utente e password (primo fattore) come di consueto e devono immettere un codice di autenticazione (secondo fattore) che verrà condiviso sulla soluzione 2FA virtuale o hardware per ottenere l'accesso.
Conformati alle normative in materia di cyberassicurazione con la soluzione MFA di miniOrange. Scopri di più.
Ottieni POC gratuito - Prenota uno slot
miniOrange offre una prova gratuita di prova e assistenza tramite una chiamata di consulenza con i nostri ingegneri di sistema per configurare l'autenticazione a più fattori per VPN Windows nel tuo ambiente con una prova di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per ottenere una prova di concetto gratuita e vi aiuteremo a configurare la nostra soluzione in pochissimo tempo.
Ottieni POC gratuito
Guida alla configurazione video
Autenticazione miniOrange 2FA/MFA per l'accesso VPN di Windows
miniOrange raggiunge questo obiettivo fungendo da server RADIUS che accetta il nome utente e la password inseriti dall'utente come richiesta RADIUS e autentica l'utente rispetto a un archivio utenti come Active Directory (AD). Dopo il primo livello di autenticazione, la soluzione MFA di miniOrange richiede all'utente un secondo fattore di autenticazione e concede o revoca l'accesso in base all'input dell'utente.
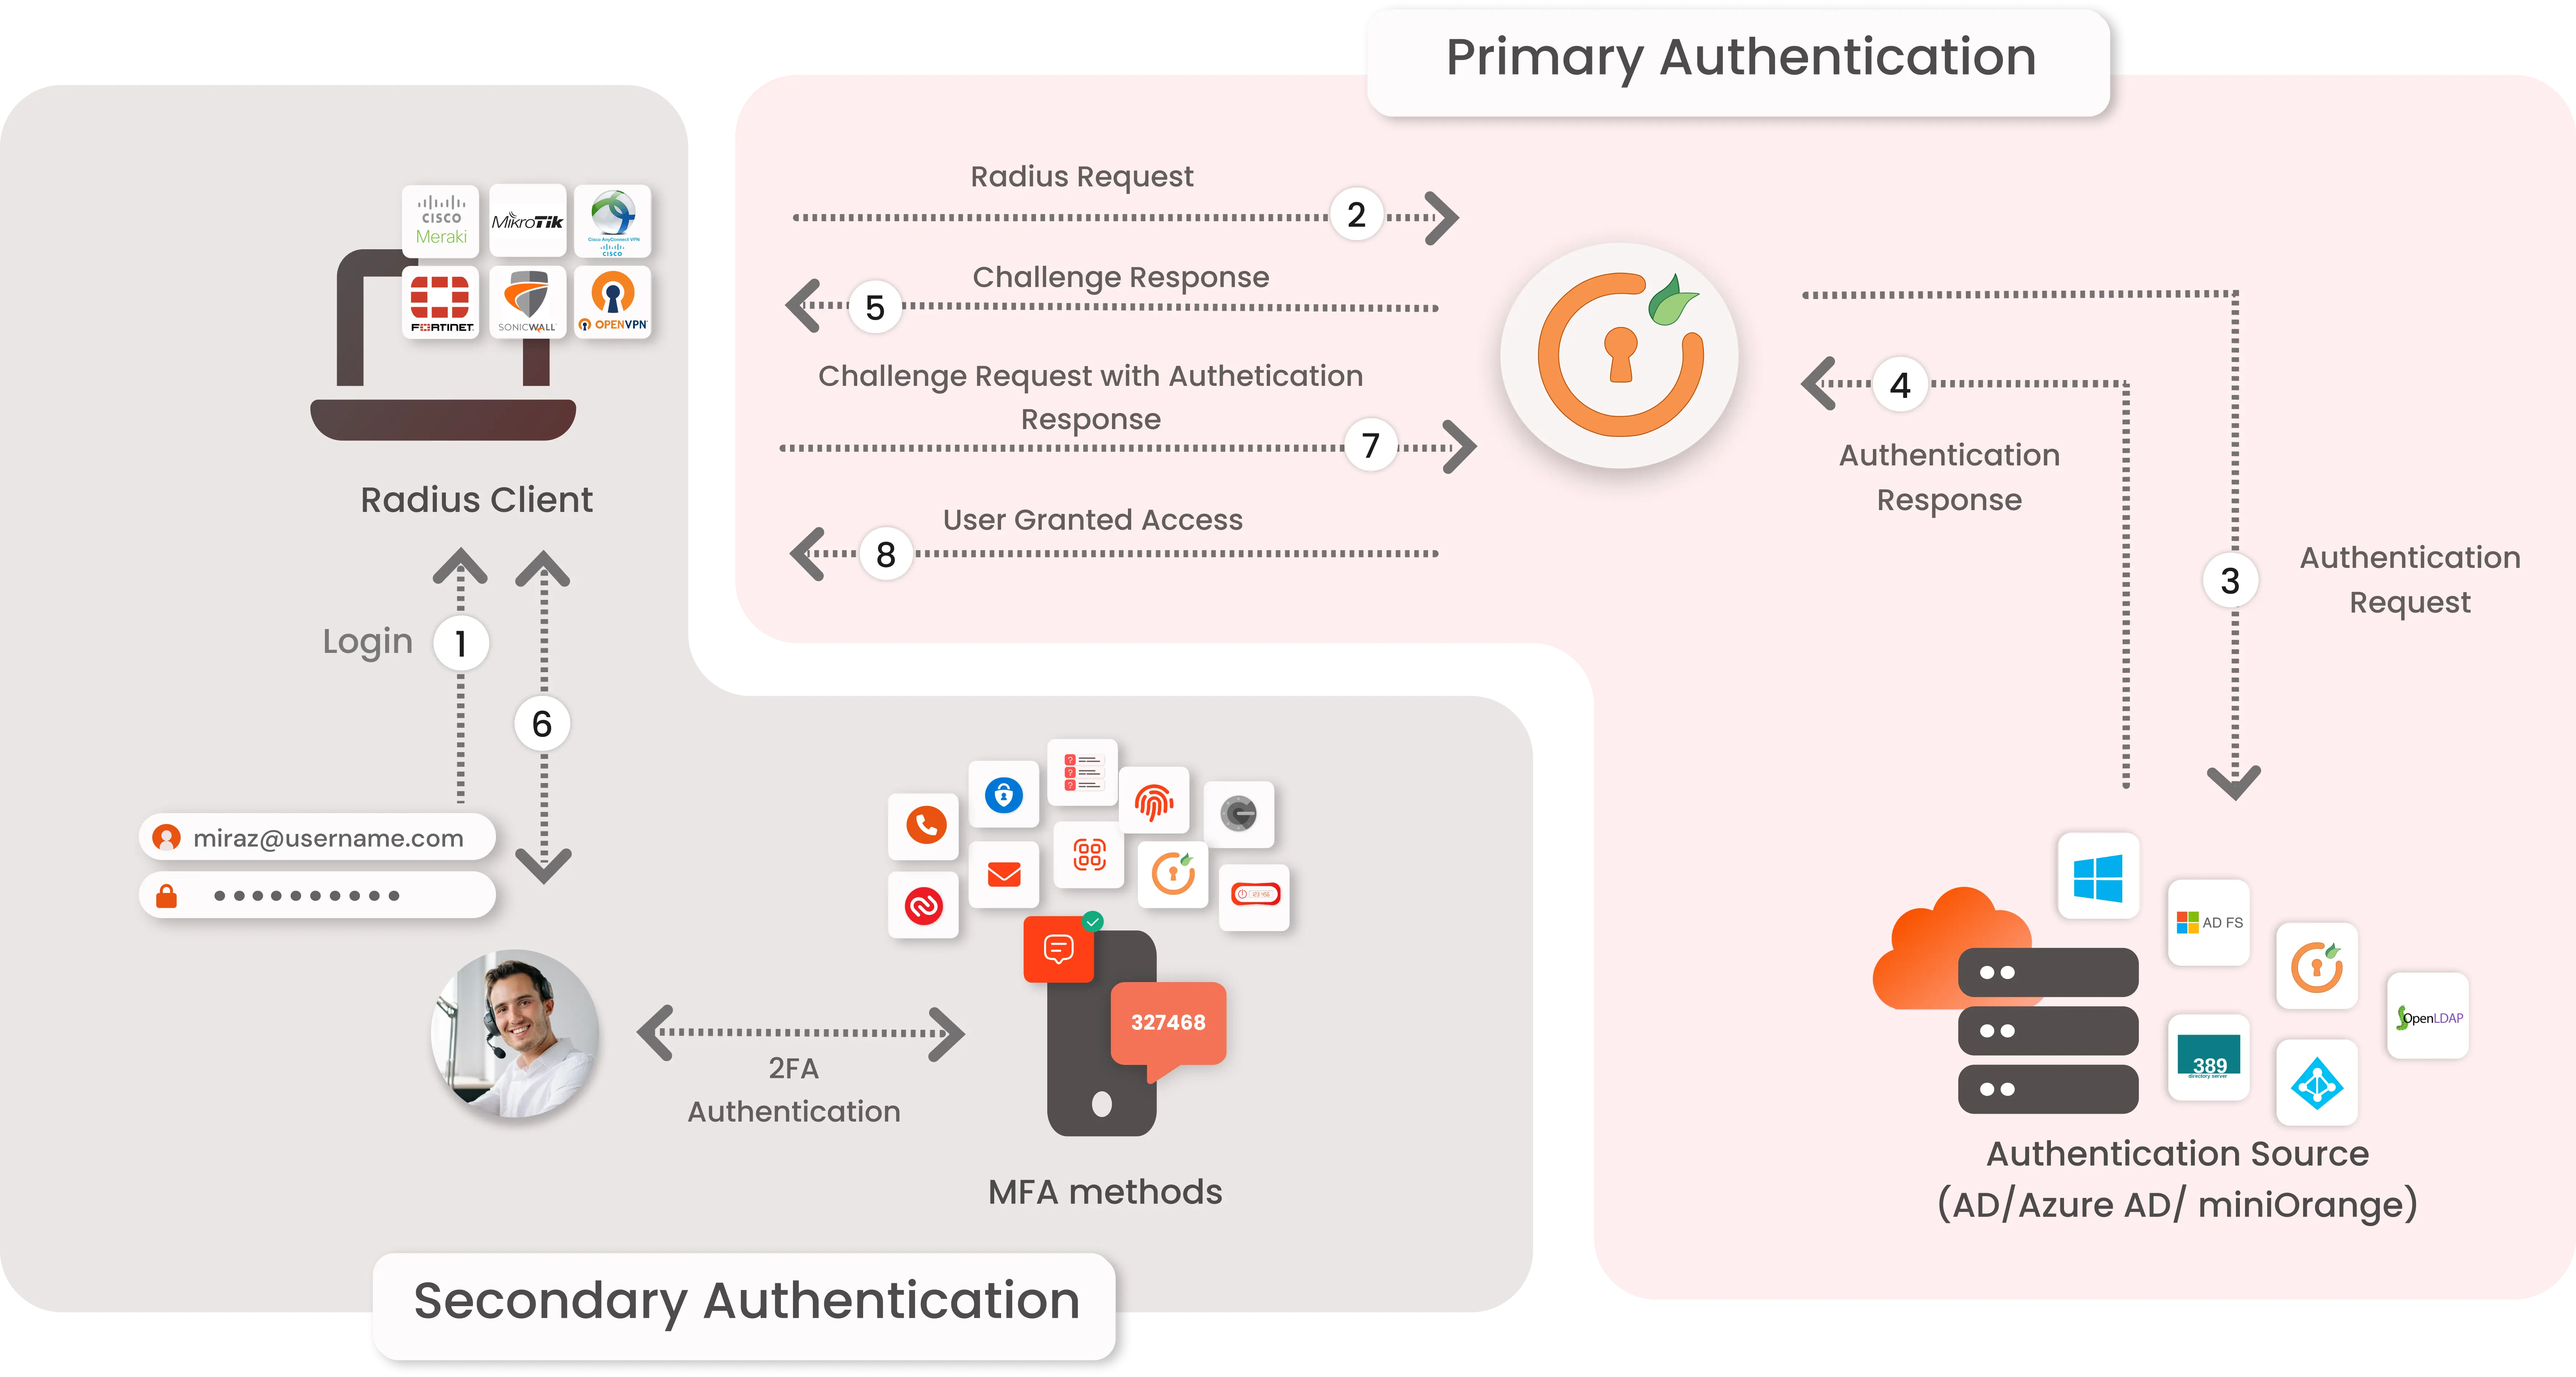
- L'autenticazione primaria inizia con l'invio da parte dell'utente del suo nome utente e della sua password per WindowsVPN.
- La richiesta dell'utente agisce come un richiesta di autenticazione al server RADIUS (miniOrange).
- server RADIUS miniOrange passa le credenziali utente per convalidarle rispetto alle credenziali archiviate in AD (Active Directory)/Database.
- Una volta convalidato il primo livello di autenticazione dell'utente AD invia la conferma al server RADIUS.
- Ora il server RADIUS miniOrange richiede un Sfida di autenticazione a due fattori per l'utente.
- Qui l'utente invia la risposta/codice che riceve sul suo hardware/telefono.
- Risposta dell'utente viene verificato sul lato server RADIUS di miniOrange.
- In caso di successo Autenticazione a 2° fattore all'utente viene concesso l'accesso per effettuare il login.
Connettiti con qualsiasi directory esterna
miniOrange offre l'autenticazione degli utenti da diverse directory esterne , come miniOrange Directory , Microsoft AD , Microsoft Entra ID/LDAP , AWS Cognito e molte altre.
Non trovi la tua directory? Contattaci all'indirizzo idpsupport@xecurify.com
Abilita l'autenticazione a più fattori 2FA/MFA per Windows VPN
1. Configurare la VPN di Windows in miniOrange
Installare i servizi di routing e accesso remoto
- Accedi al tuo server tramite Desktop remoto in cui vuoi installare la VPN.
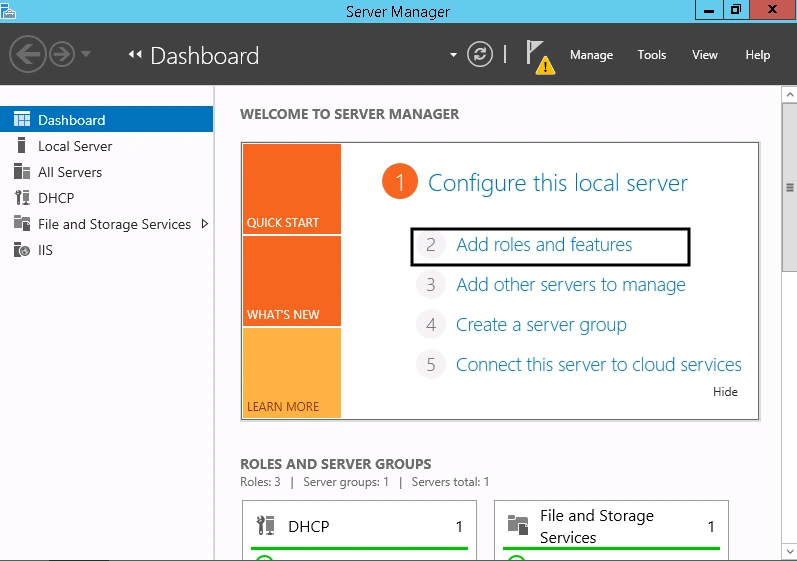
- Apri Server manager e cliccare su Aggiungere ruoli e funzionalità.
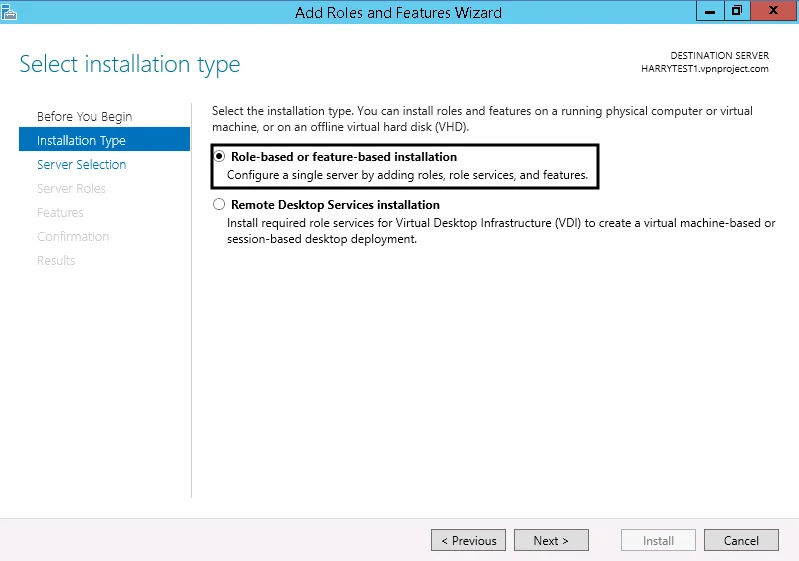
- Seguire i passaggi per la procedura guidata di installazione. Selezionare Installazione basata su ruoli o funzionalità Tipo di installazione.
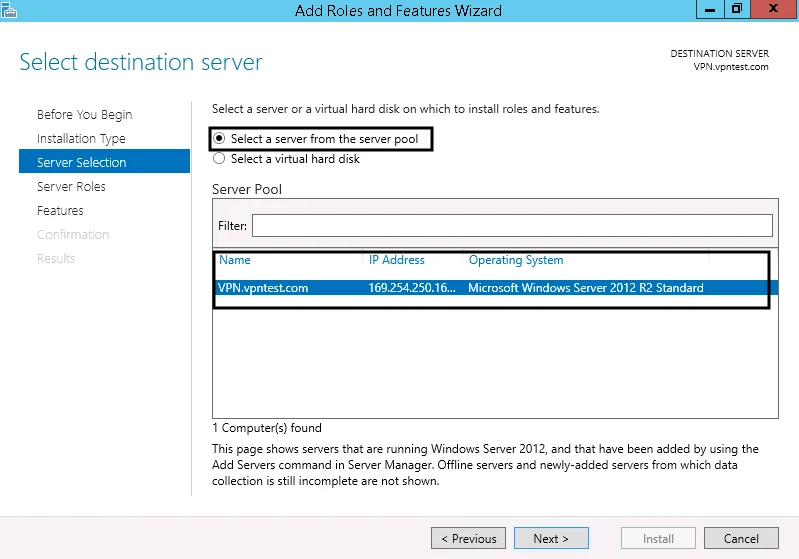
- Nel campo di selezione del server, seleziona Seleziona un server dal pool di server. Vedrai il tuo server con il nome del computer nel pool di server.
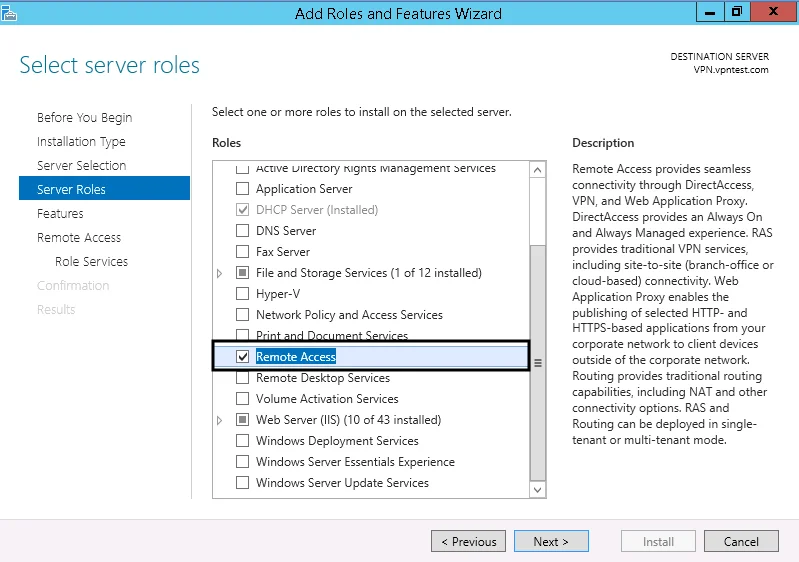
- Seleziona Accesso Remoto ruolo in Ruoli del server e fare clic su Avanti.
- Nei servizi ruolo, seleziona Accesso diretto e VPN e fare clic su Avanti.
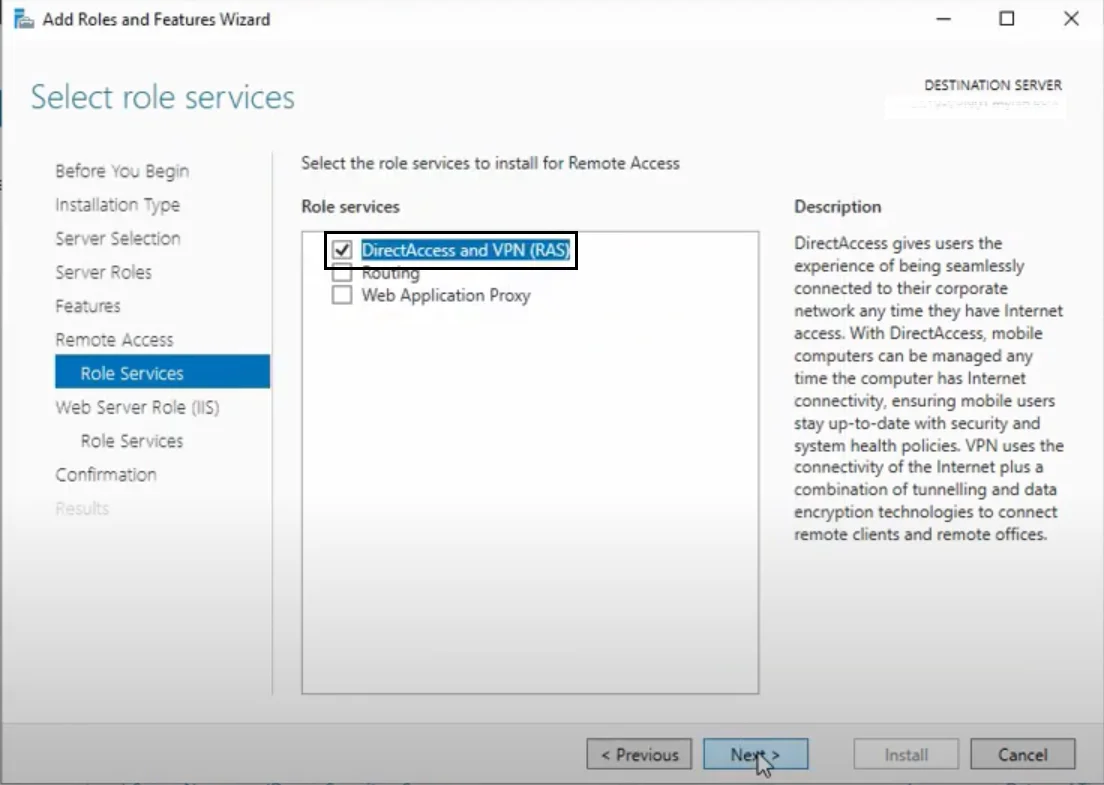
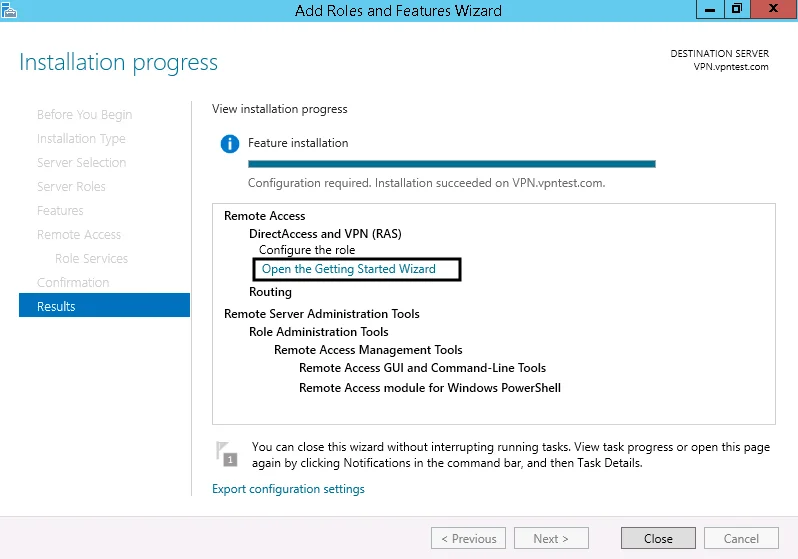
- Rivedi la pagina di installazione e clicca su installa quando sei pronto. Una volta completata l'installazione, clicca su Apri la procedura guidata introduttiva.
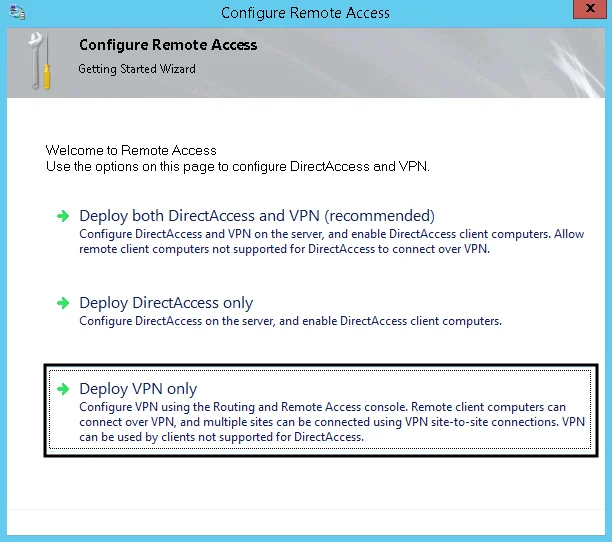
- Vedrai la procedura guidata "Configura accesso remoto". Fai clic su Distribuisci VPN solo.
2. Configurare RADIUS in VPN Windows
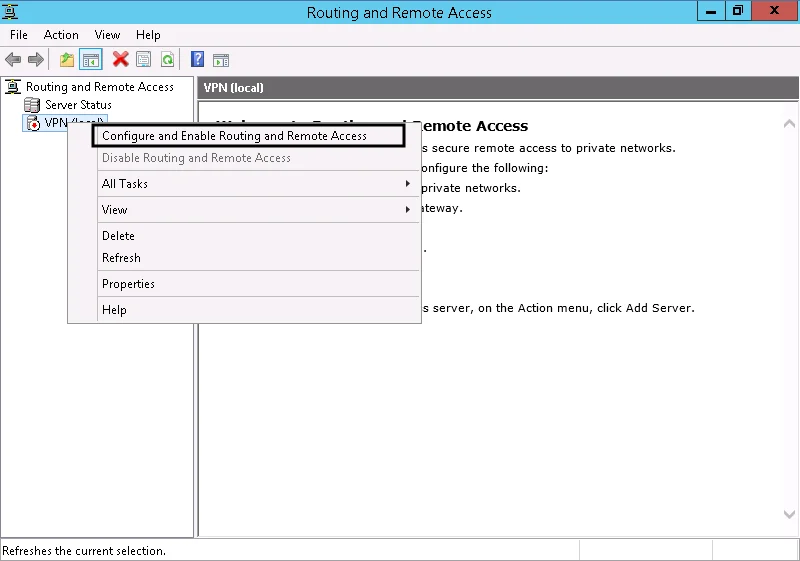
- Vedrai Routing and Remote Access MMC. Fai clic con il pulsante destro del mouse sul nome del tuo server e fai clic su Configurare e abilitare Routing e Accesso remoto.
- Ora segui le istruzioni della procedura guidata di installazione. Fai clic Avanti sulla procedura guidata di benvenuto.
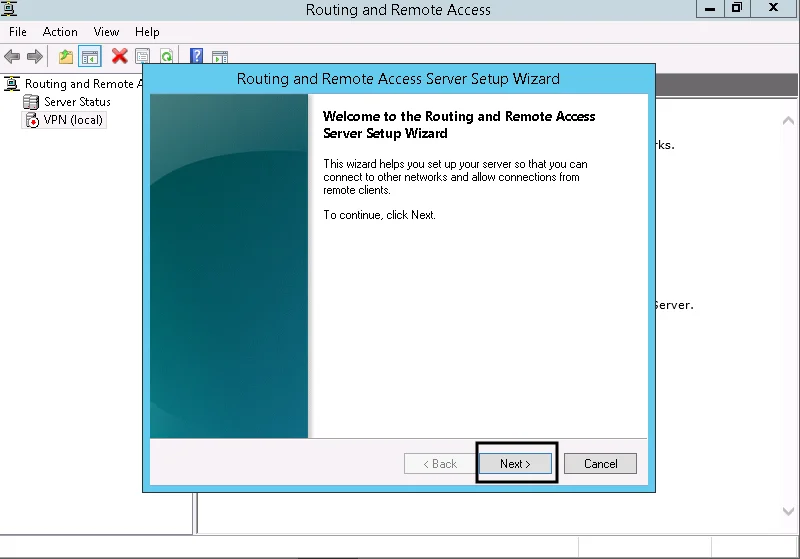
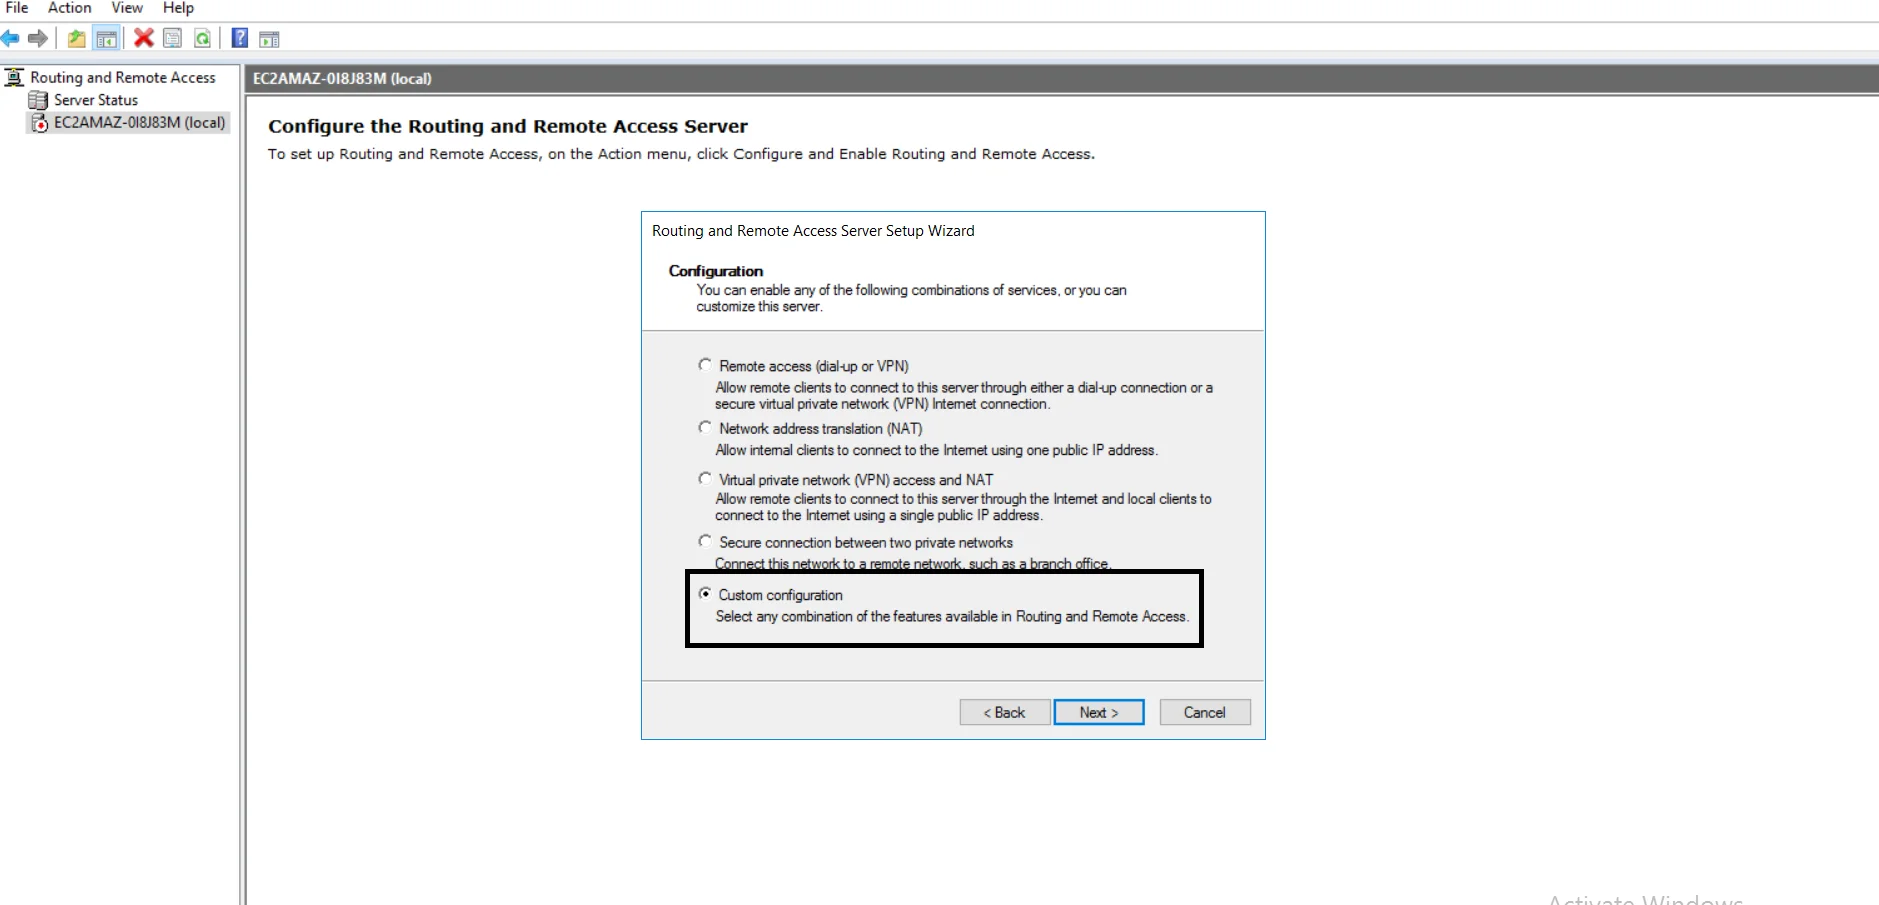
- Nella configurazione guidata, seleziona Configurazione personalizzata e fare clic su Avanti.
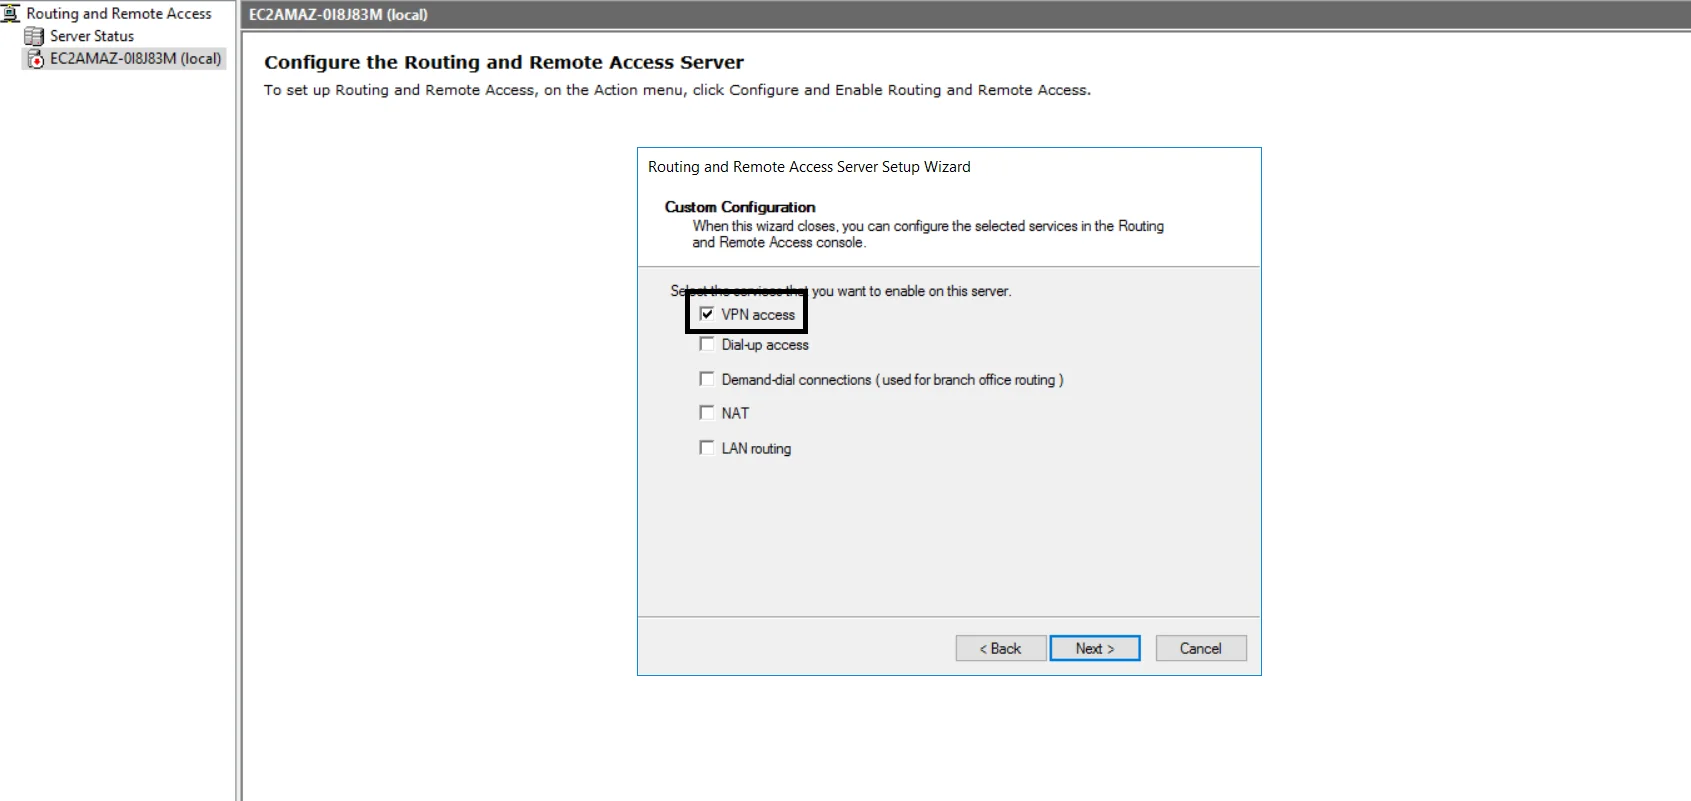
- Controlla il Accesso VPN casella di controllo.
- Fare clic su Fine e avviare il servizio.
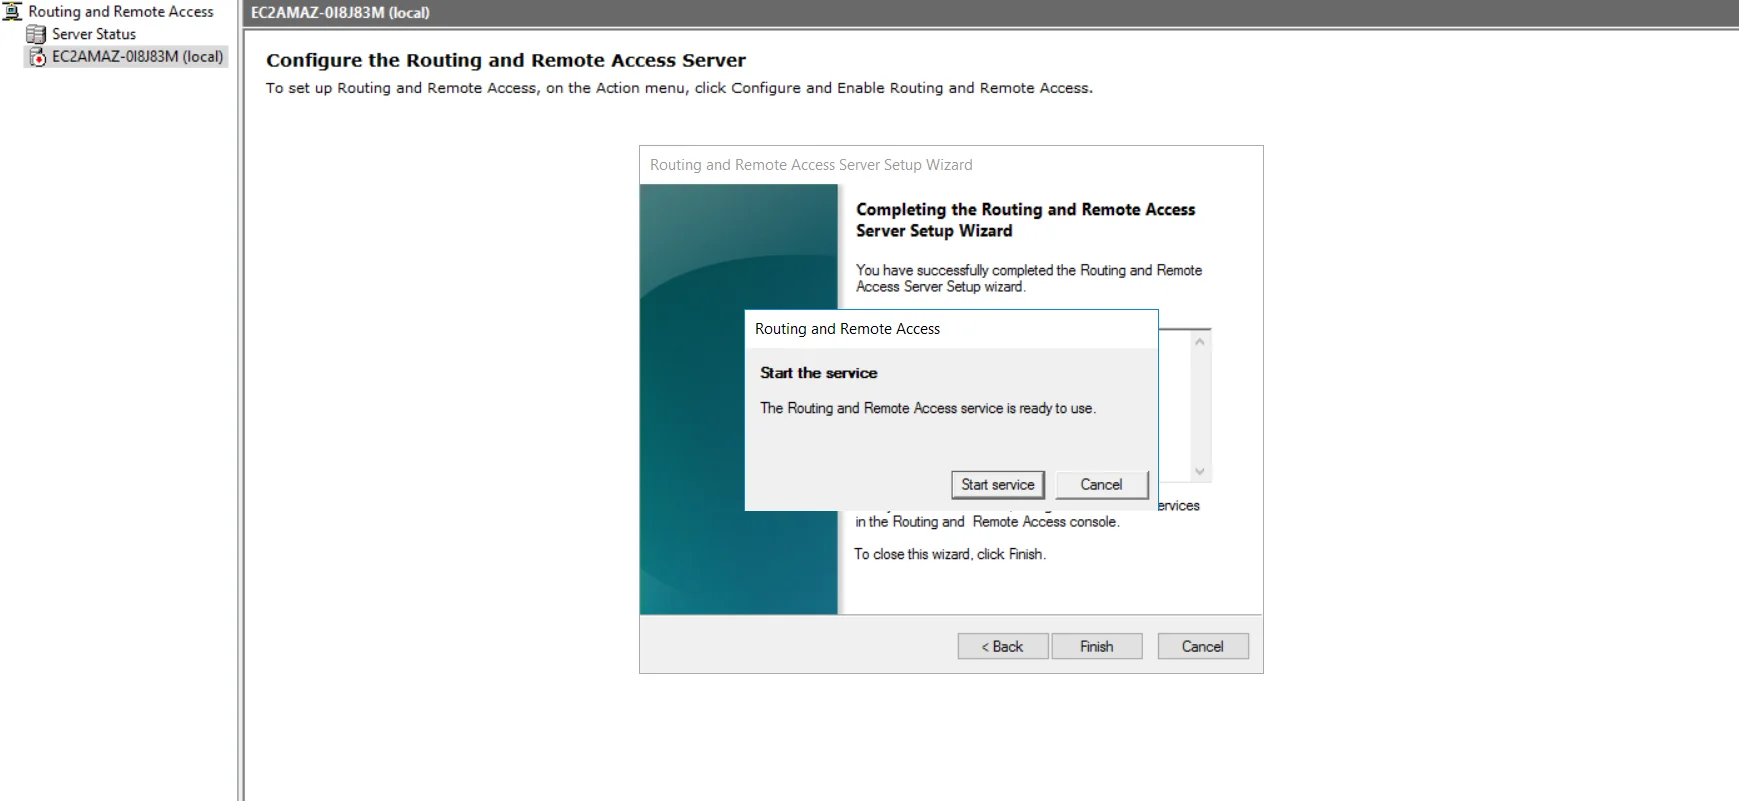
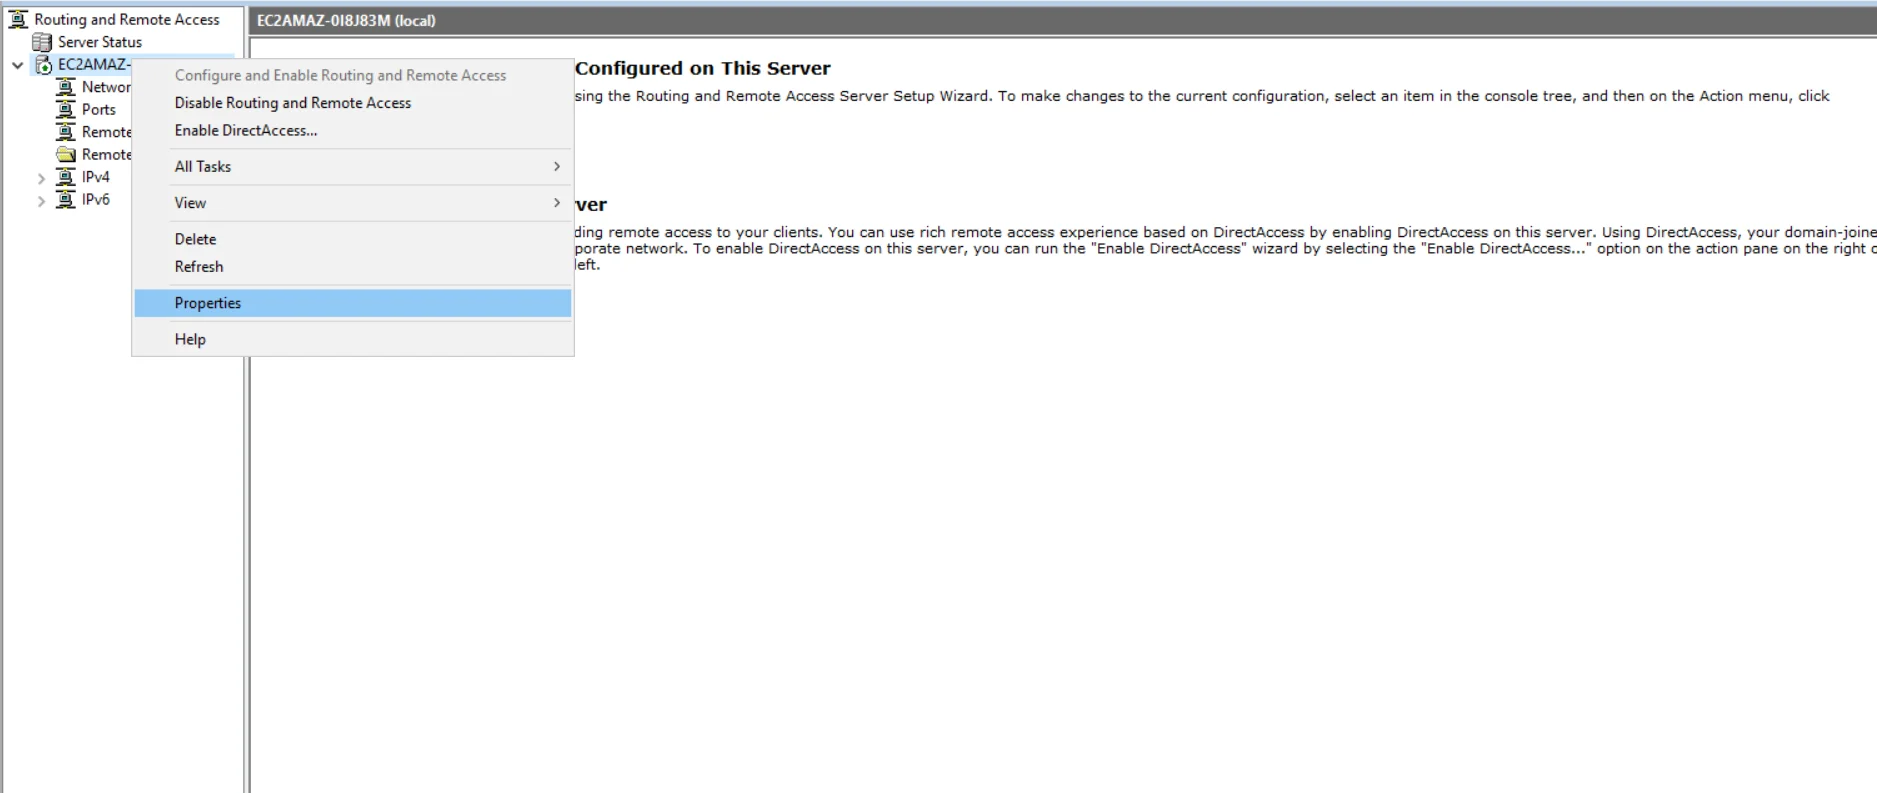
- Dopo che il servizio è stato avviato correttamente, fai clic con il pulsante destro del mouse sul nome del server e fai clic su Proprietà a Confronto.
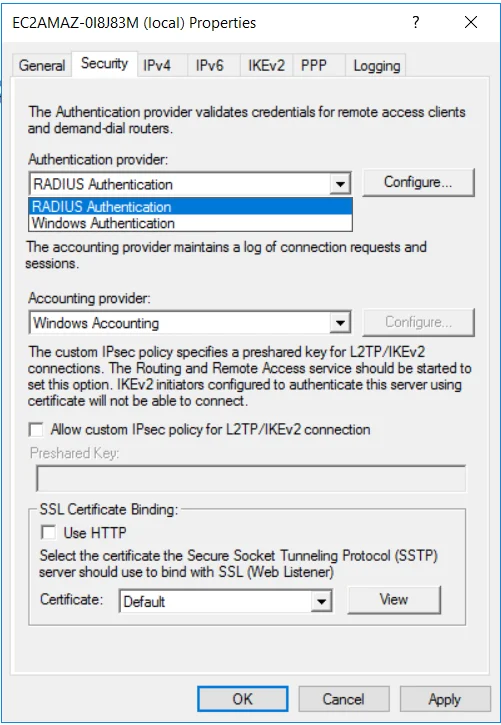
- Vai Sicurezza scheda e Seleziona Autenticazione del raggio nel menu a discesa Provider di autenticazione.
- Fare clic su Configurazione pulsante e configura il server RADIUS aggiungendo l'IP del server RADIUS e il segreto condiviso.
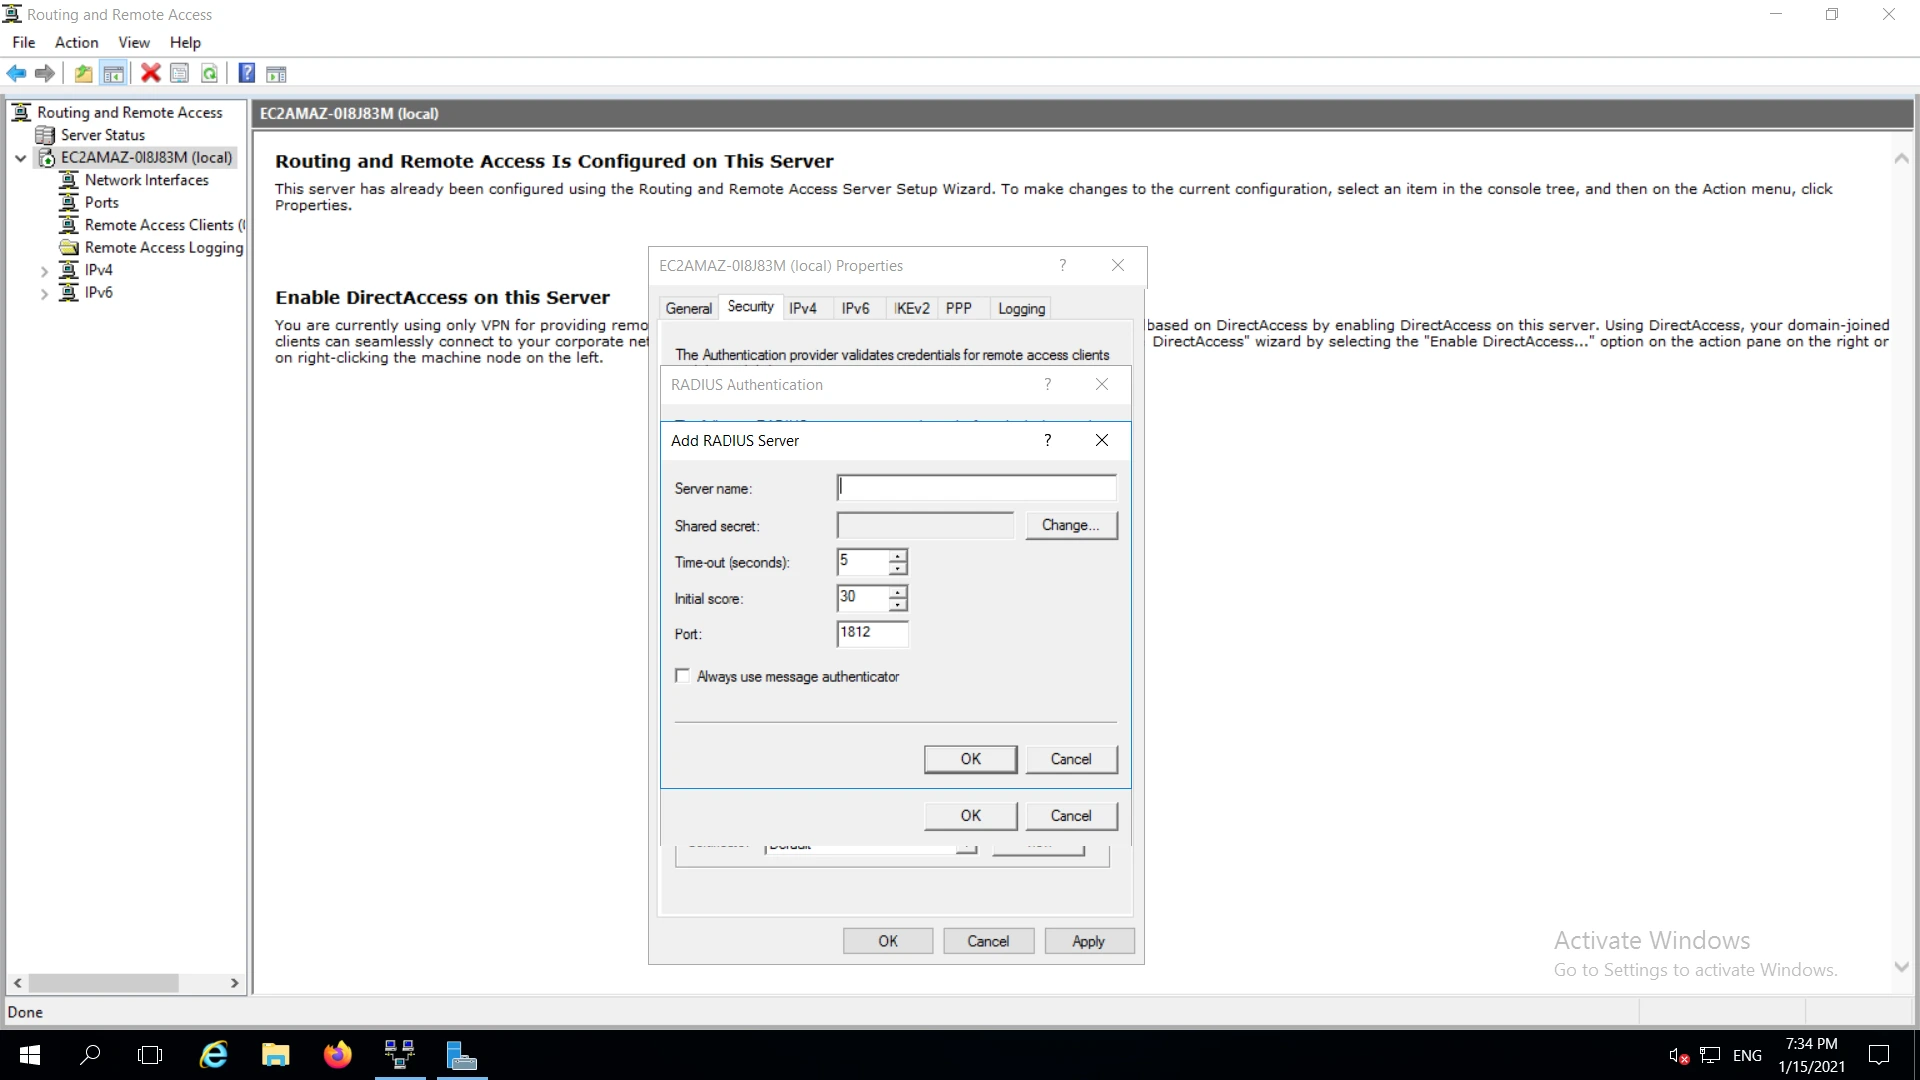
| Nome host o indirizzo IP: |
Per la versione on-premise: IP del server su cui è installato IDP(miniOrange)
Per la versione cloud: Per ottenere l'IP contattateci a info@xecurify.com |
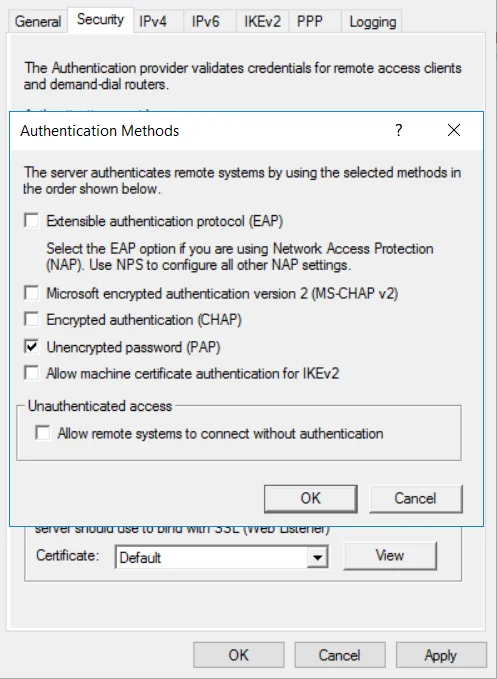
- Ora cliccate su Metodi di autenticazione pulsante e Seleziona Password non crittografata (PAP) nei metodi di autenticazione.
- Seleziona Nessuno in Fornitore di servizi contabili cadere in picchiata.
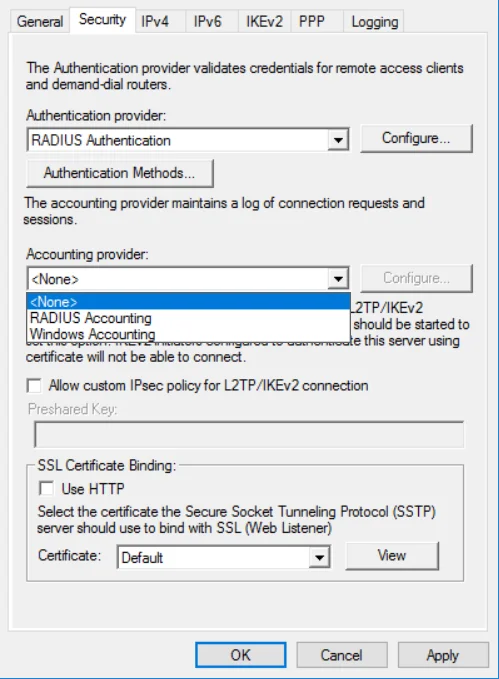
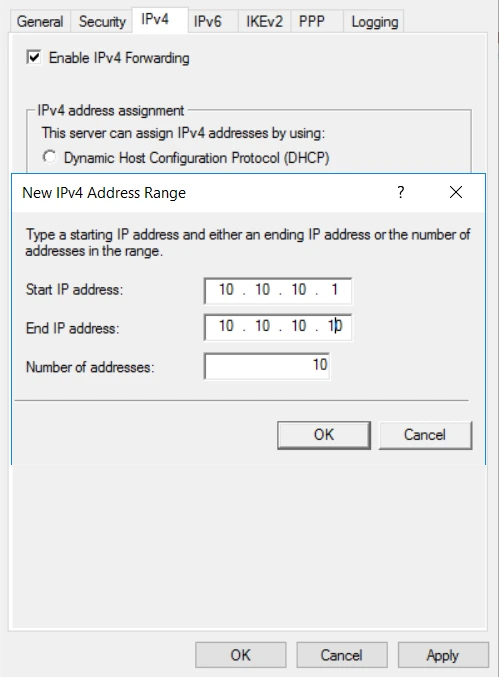
- Andare a IPv4 scheda, controllare Pool di indirizzi statici e aggiungi un intervallo di indirizzi IP.
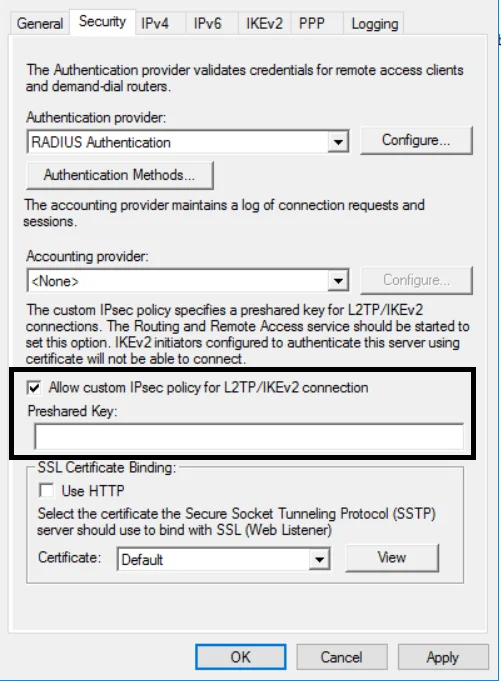
- Se vuoi aggiungere specificamente L2TP VPN cliente, quindi controlla Consenti criterio IPSec personalizzato per L2TP/IKEv2 e aggiungi una chiave pre-condivisa che verrà utilizzata durante l'aggiunta del client VPN.
- Fare clic su OK.
- NOTA: Assicurarsi che le porte sottostanti siano aperte per specifici client VPN sul server su cui è installato RRAS.
| Per PPTP |
1723 TCP e GRE 47 |
| Per L2TP/IKEv2 |
1701UDP |
| Per SSTP |
443 TCP |
| Per raggio |
1812 e 1813 UDP |
Impostazione del client VPN di Windows
- Nel tuo PC client, vai a Impostazioni >> VPN >> Aggiungi nuova connessione VPN.
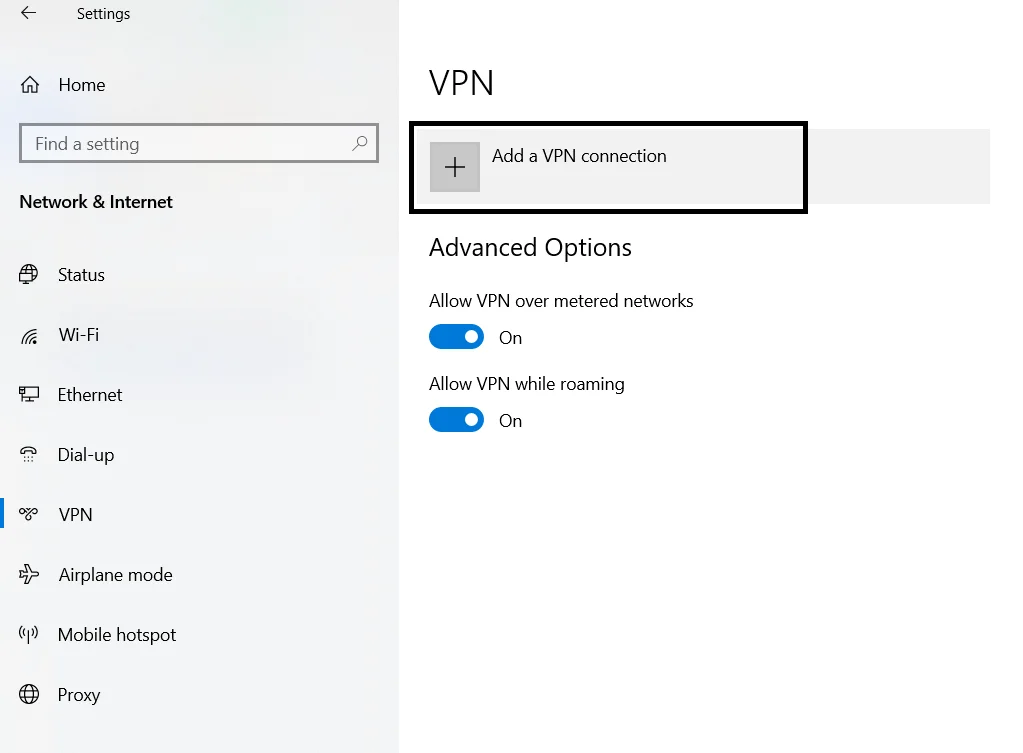
- Seleziona Finestre (integrate) nel provider VPN.
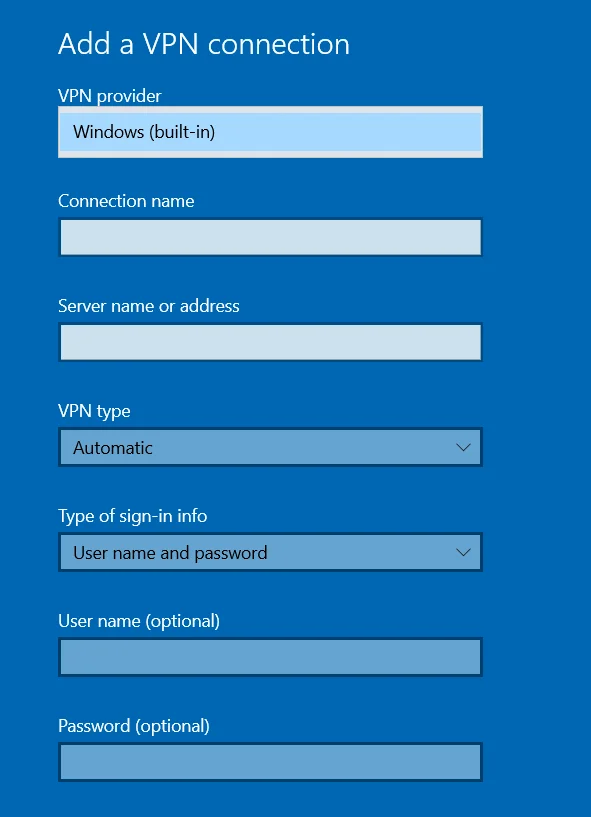
- Entrare in un Nome della connessione.
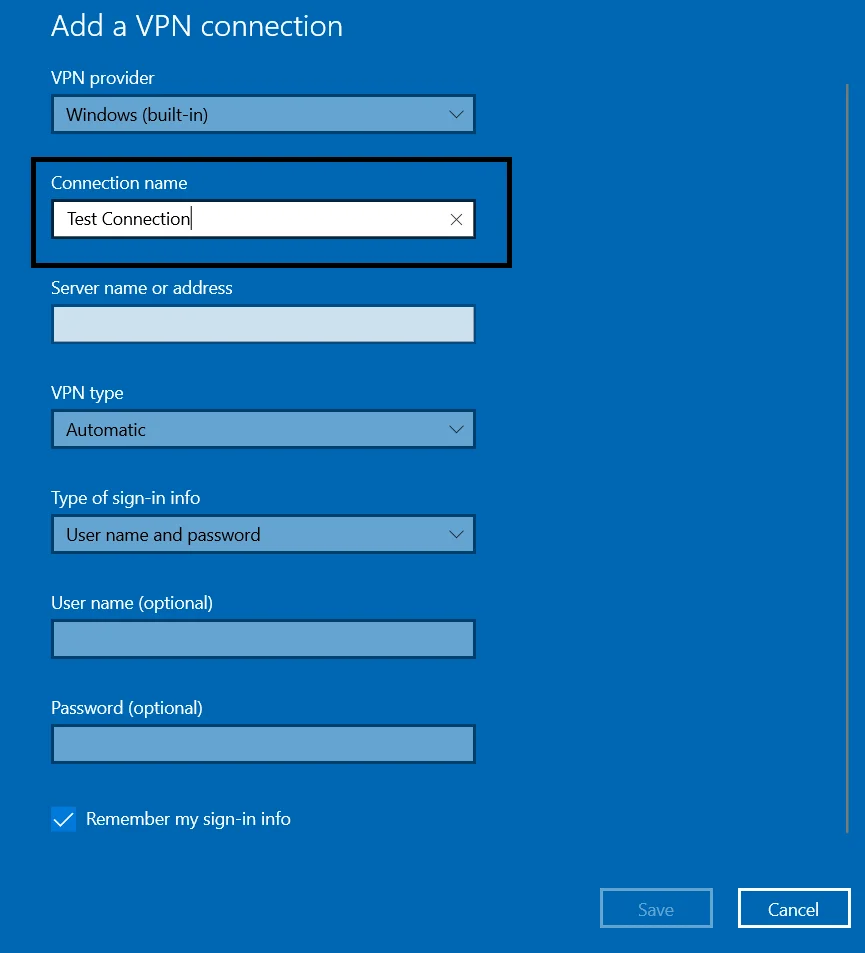
- Inserisci il Indirizzo del server. Sarebbe l'indirizzo del server su cui è installato RRAS.
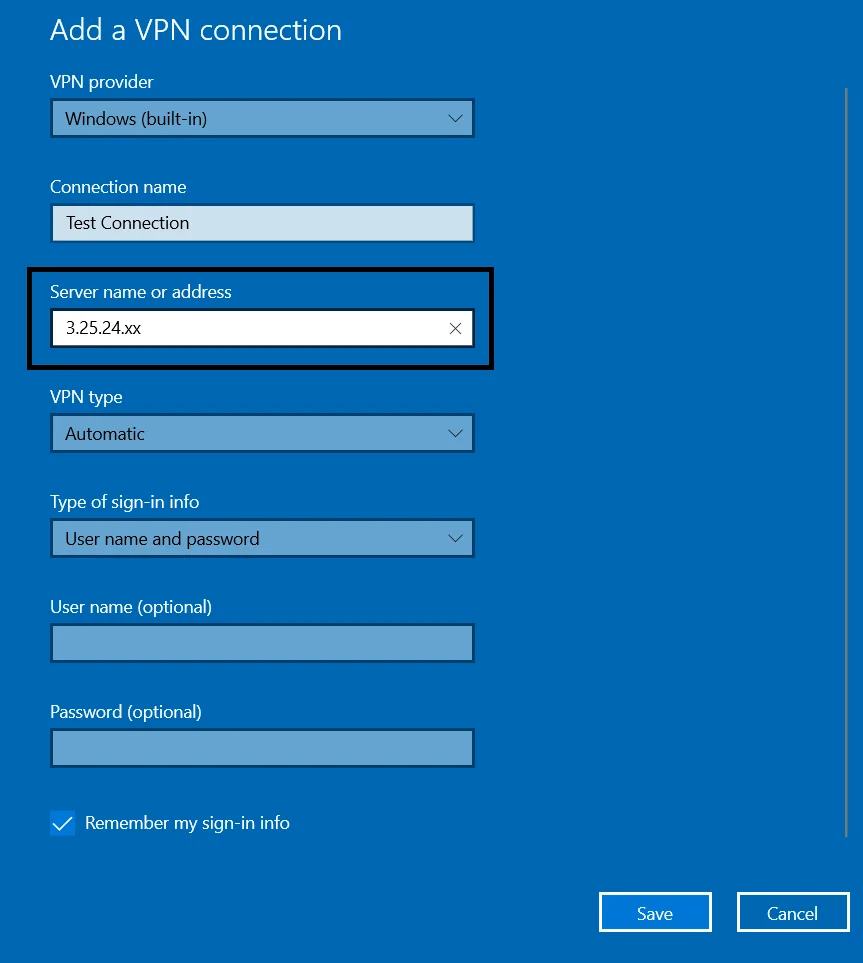
- Seleziona Tipo VPN secondo il vostro requisito
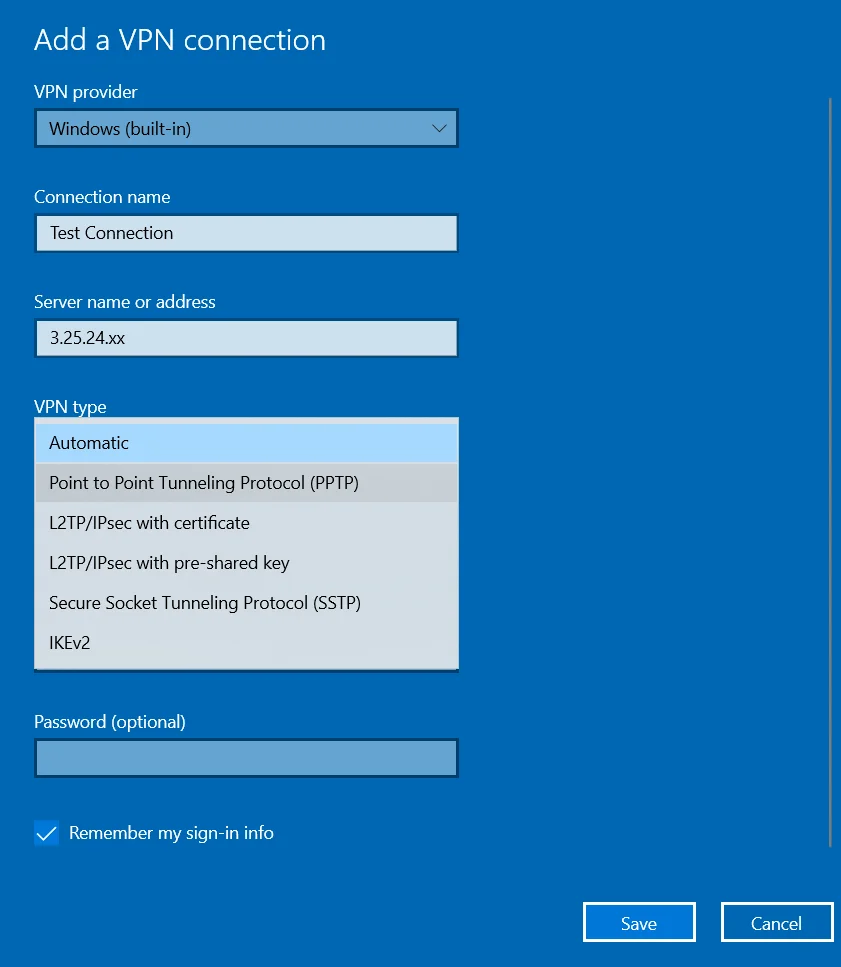
- Fare clic su Salva.
- Vai Centro connessioni di rete e condivisione nel pannello di controllo.
- Fare clic su Modifica impostazione adattatore e individua la connessione VPN aggiunta di recente.
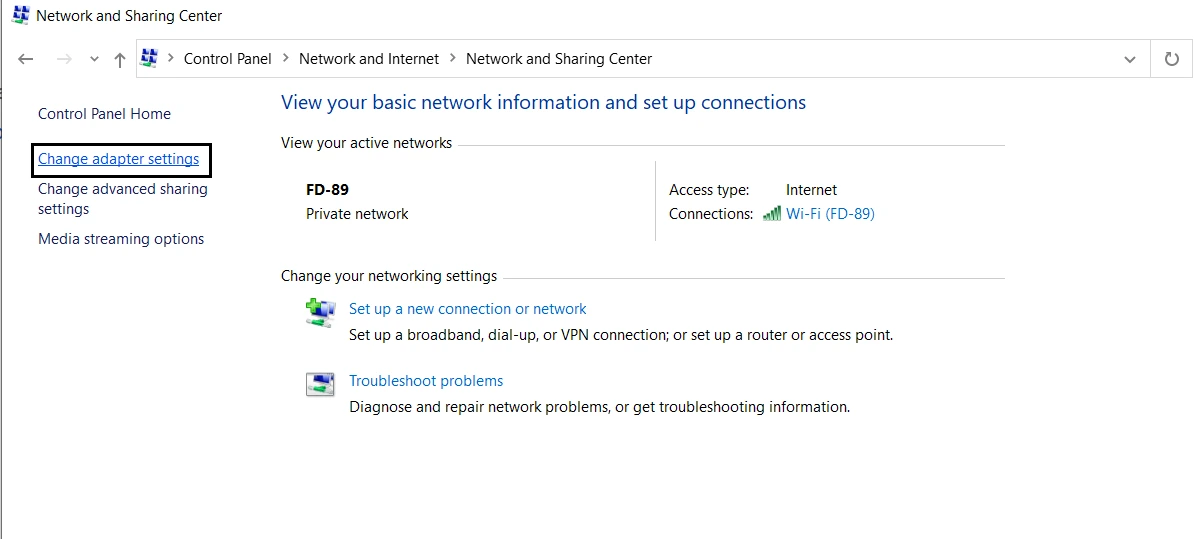
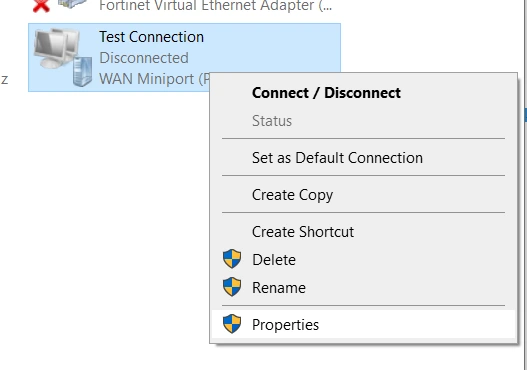
- Fare clic con il tasto destro e andare su Proprietà a Confronto.
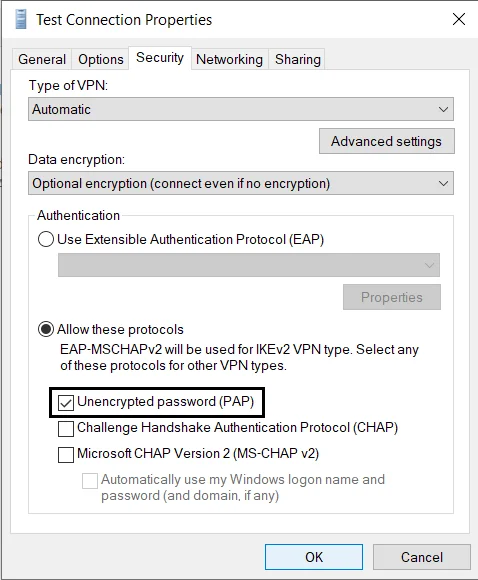
- Sotto il Sicurezza scheda, in Autenticazione sezione, selezionare Password non crittografata (PAP) protocollo.
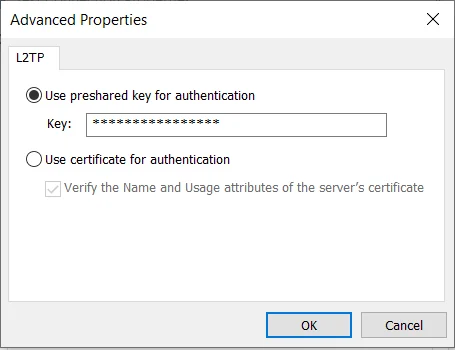
- Per L2TP: Fare clic sul pulsante Impostazioni avanzate.
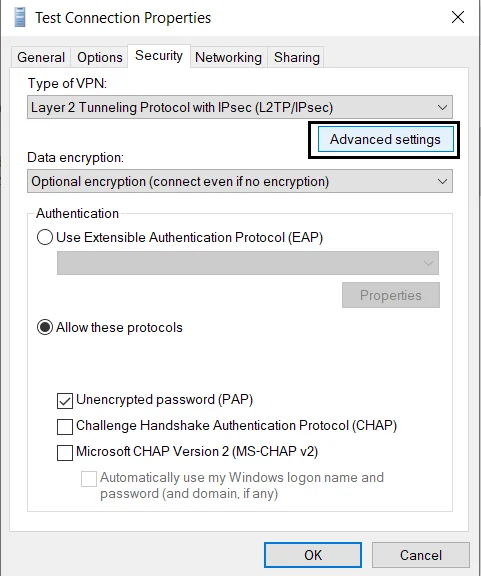
- Inserire il Chiave condivisa in precedenza che è stato configurato in RRAS per L2TP.
- Clicca sul OK pulsante.
3. Configura la tua directory utente
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Nota: puoi seguire questa guida se desideri configurare Radius MFA con i tuoi utenti memorizzati in Microsoft Entra ID utilizzando OAuth Password Grant.
Imposta AD/LDAP come directory utente
Imposta miniOrange come directory utente
Configura le directory esistenti come Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, ecc.
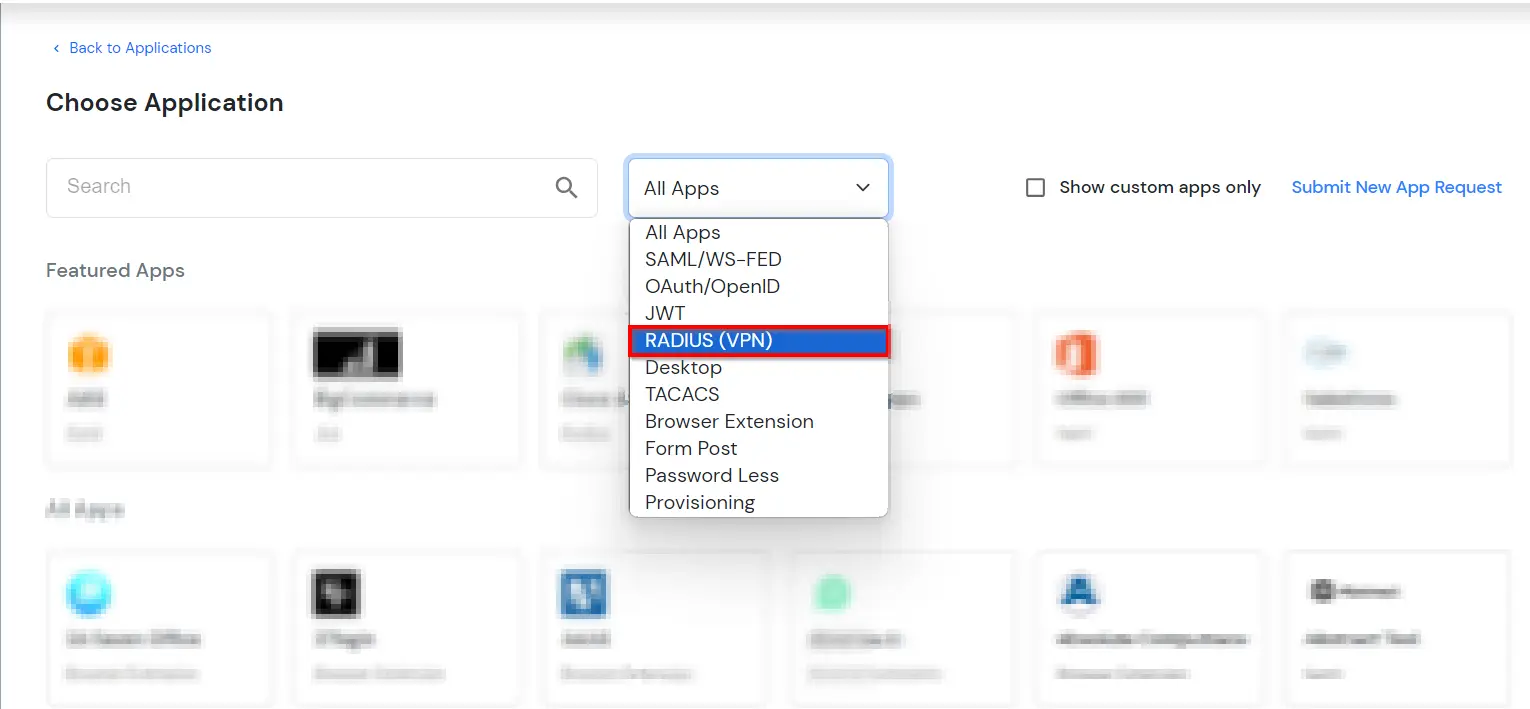
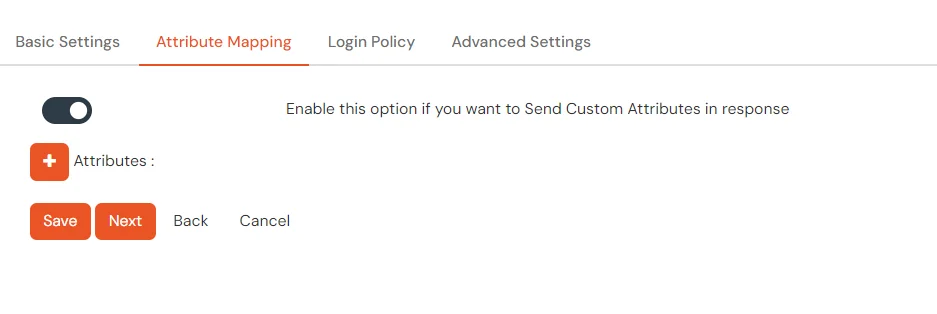
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
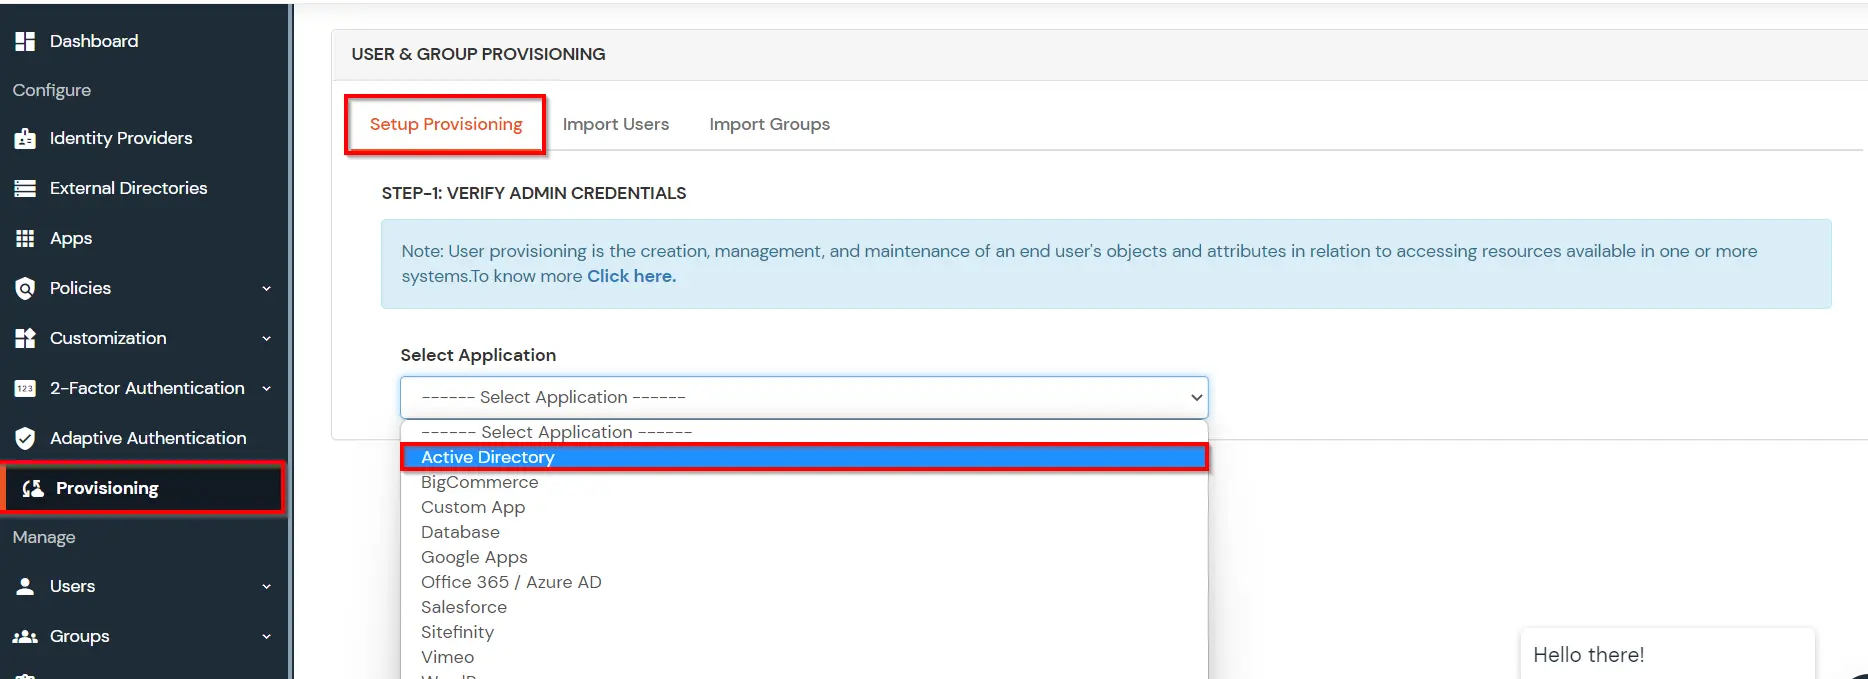
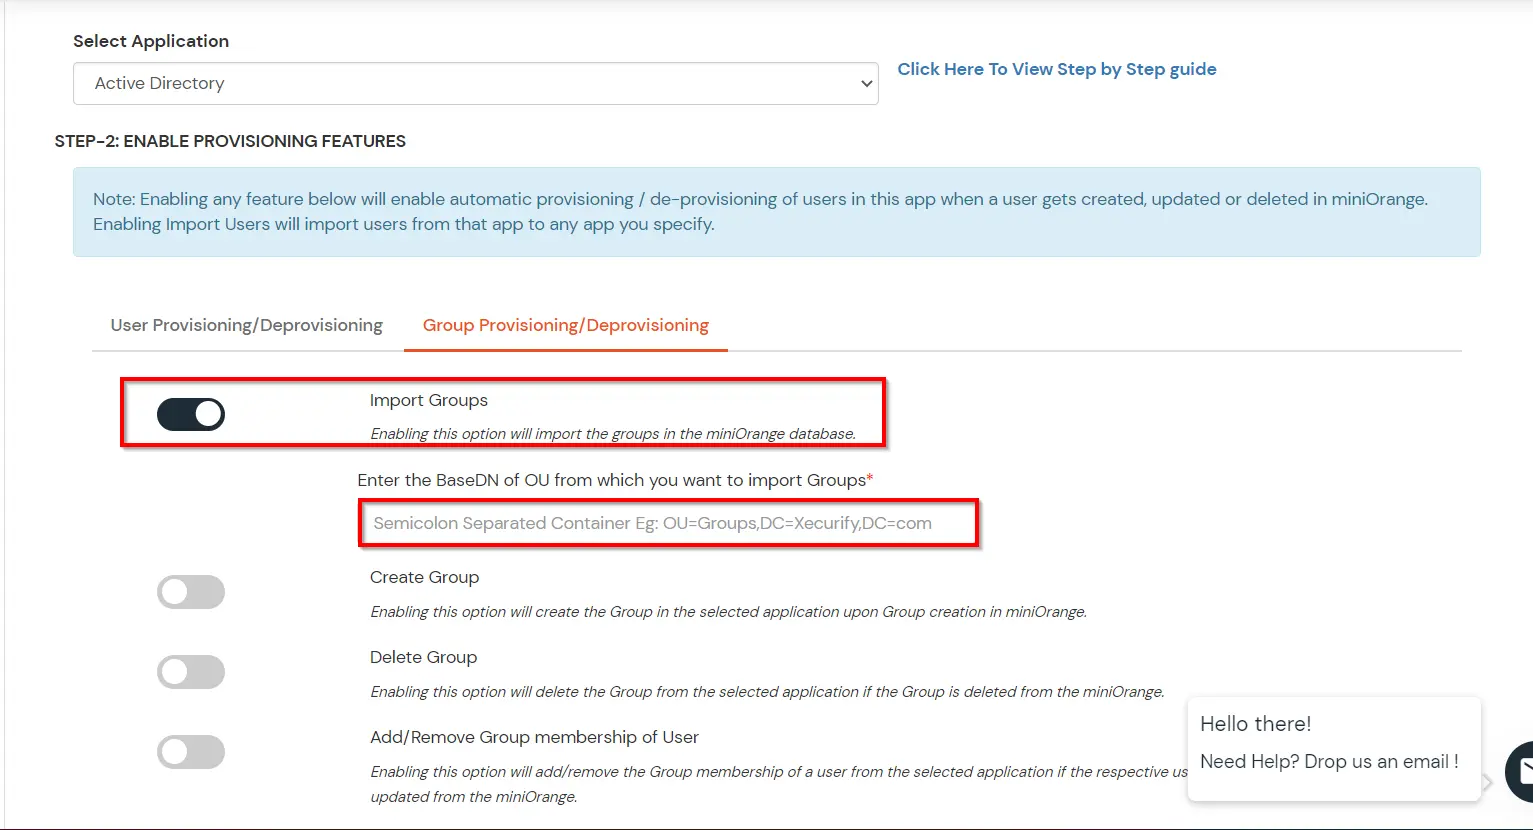
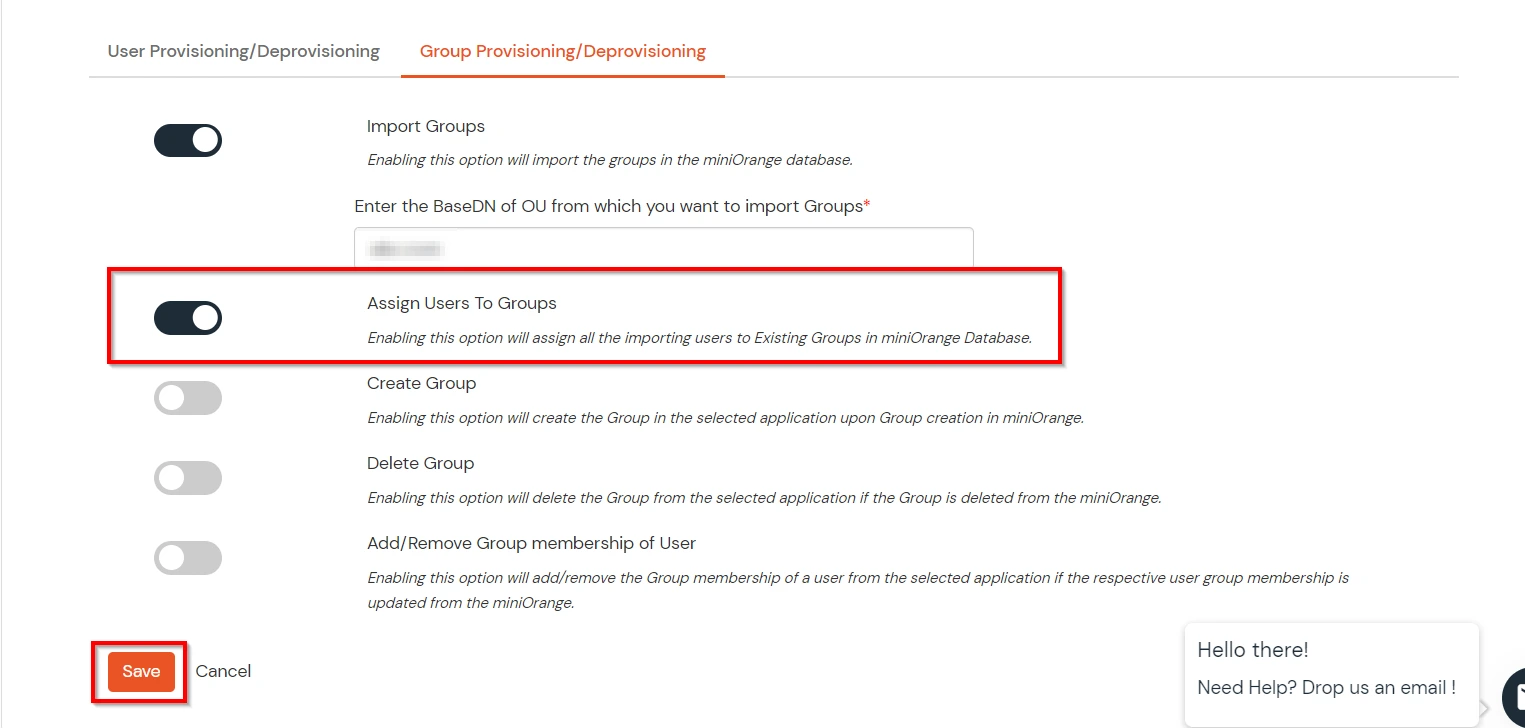
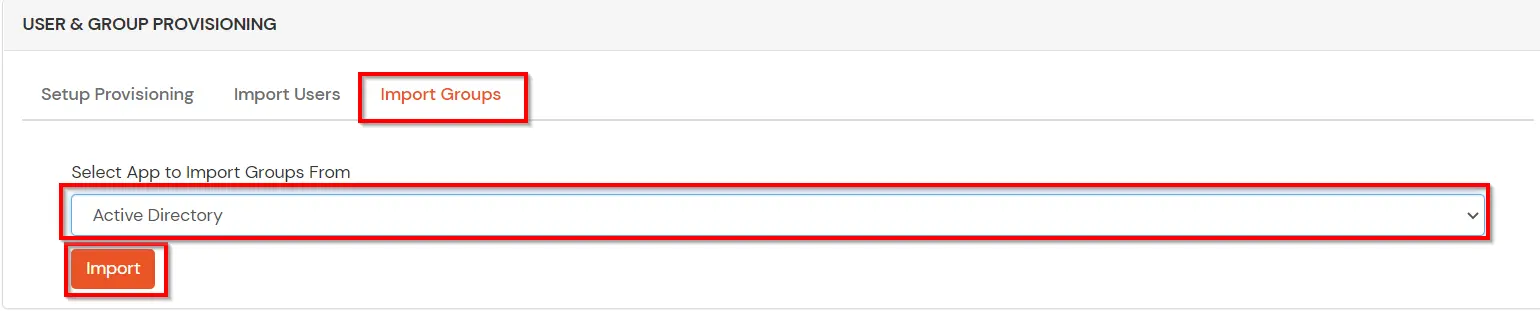
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
Creazione di gruppi di utenti (consigliato)
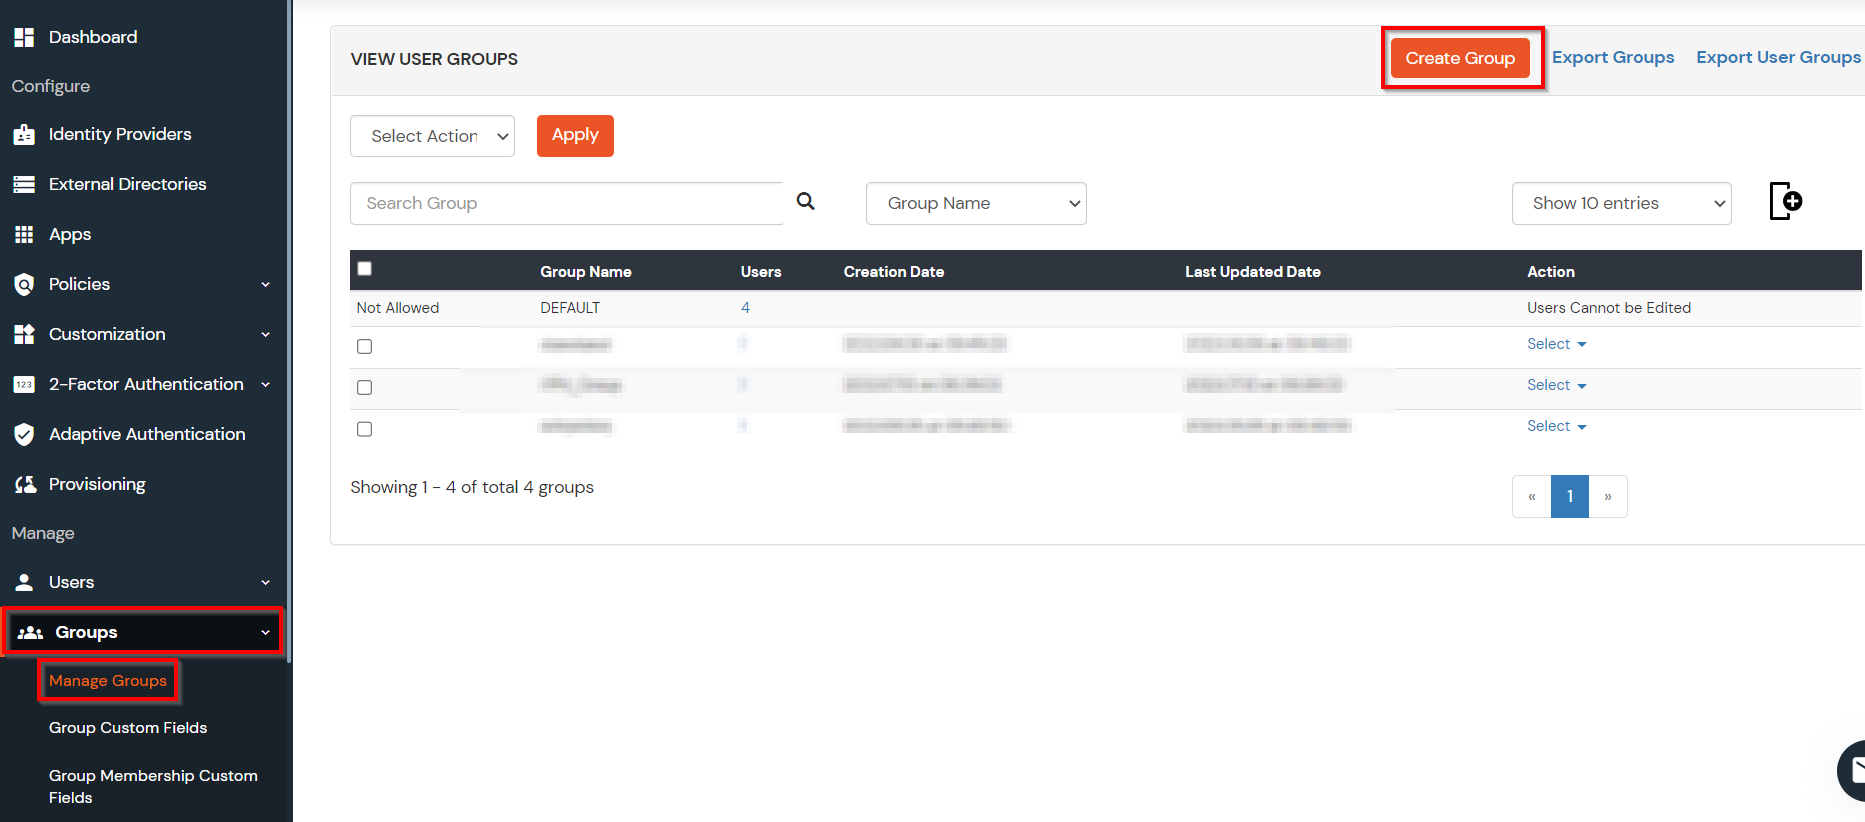
- Seleziona Gruppi >> Gestisci gruppi dal pannello di sinistra.
- Clicca sul Crea gruppo pulsante in alto.
- Inserisci un appropriato Nome gruppo e cliccare su Crea gruppo.
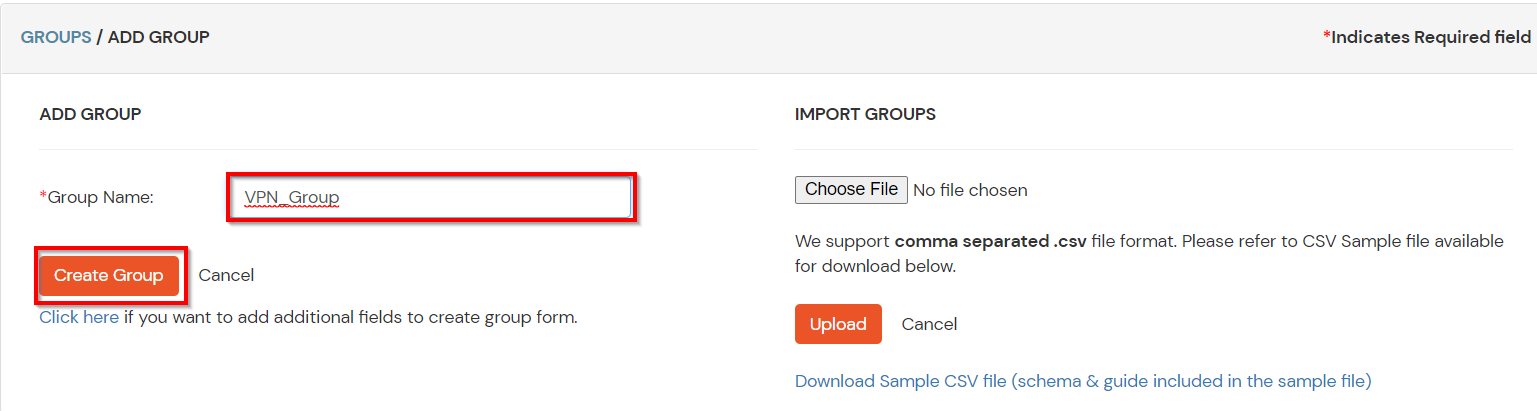
- In questa guida abbiamo creato un Gruppo per nome Gruppo_VPN.
- Assegnare vari membri al gruppo utilizzando il Assegna utente opzione associata al gruppo nell'elenco dei gruppi.
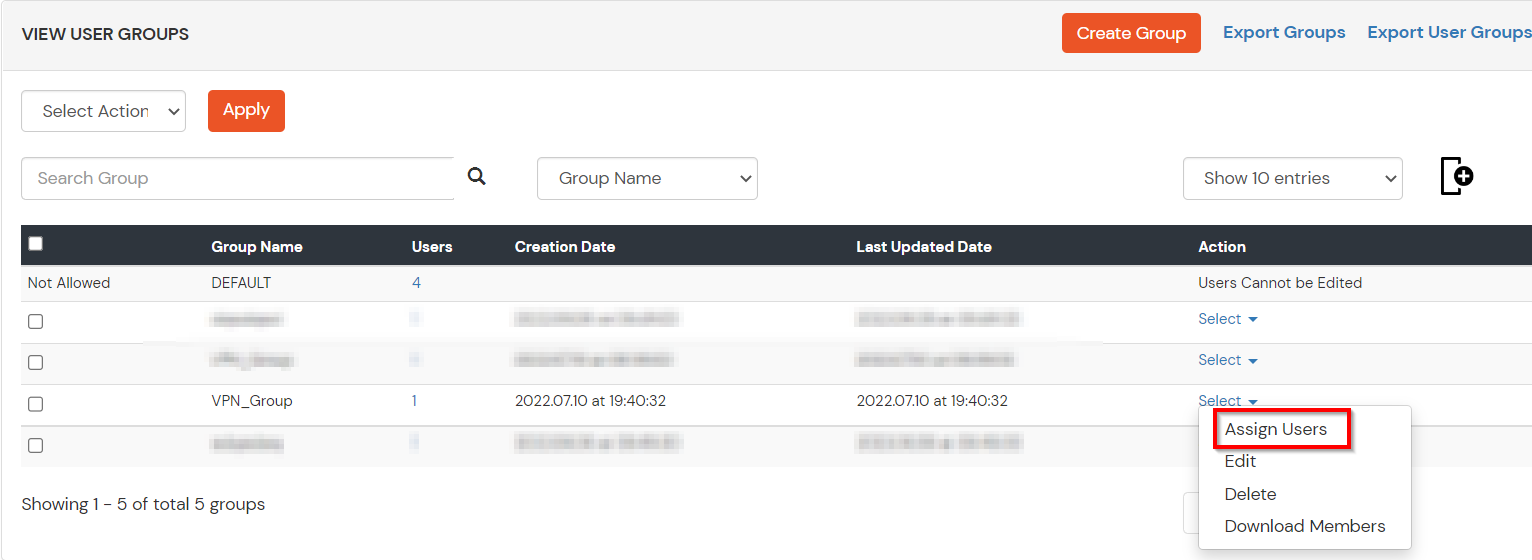
- Seleziona gli utenti che devono essere assegnati a questo gruppo. Quindi seleziona Assegna al gruppo nel menu a discesa Seleziona azione e fare clic sul pulsante Applica.
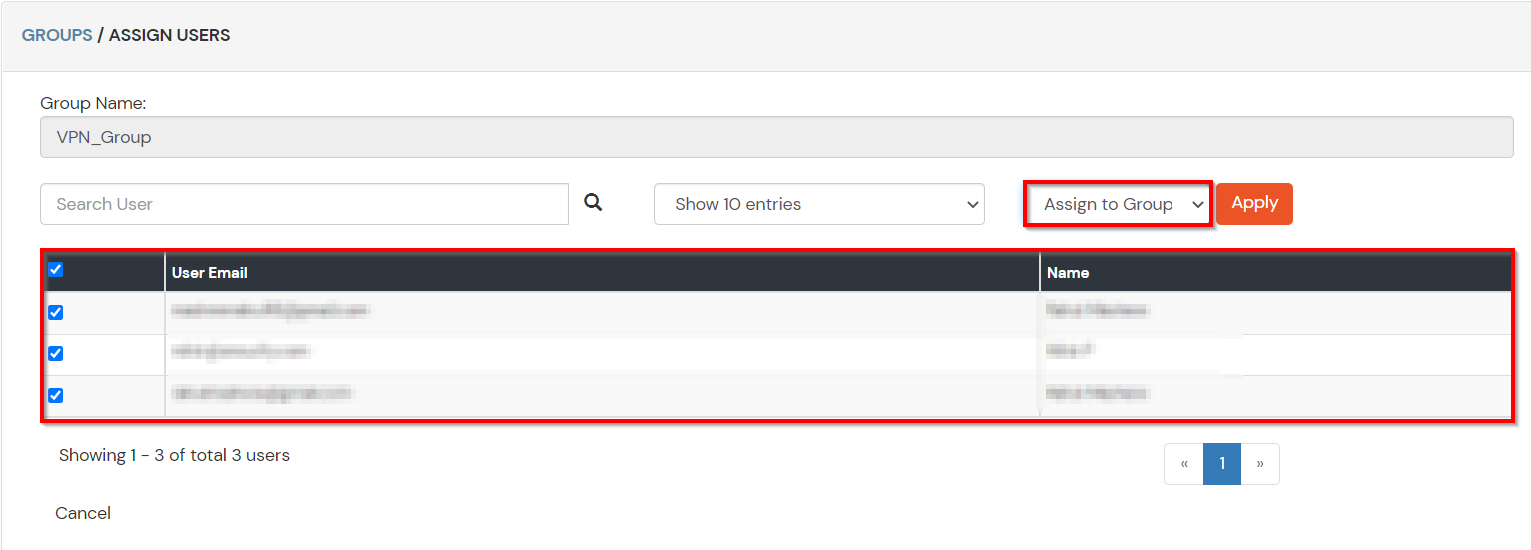
- Questi gruppi saranno utili per aggiungere più Politiche 2FA sulle applicazioni.
4. Configurazione MFA per VPN Windows
Nota: puoi seguire questa guida se desideri personalizzare e registrare l'autenticazione a più fattori (MFA) per gli utenti finali.
- Ecco, lo faremo configurare una politica per il gruppo di utenti che abbiamo creato in questo passo e associarlo all'applicazione VPN di Windows.
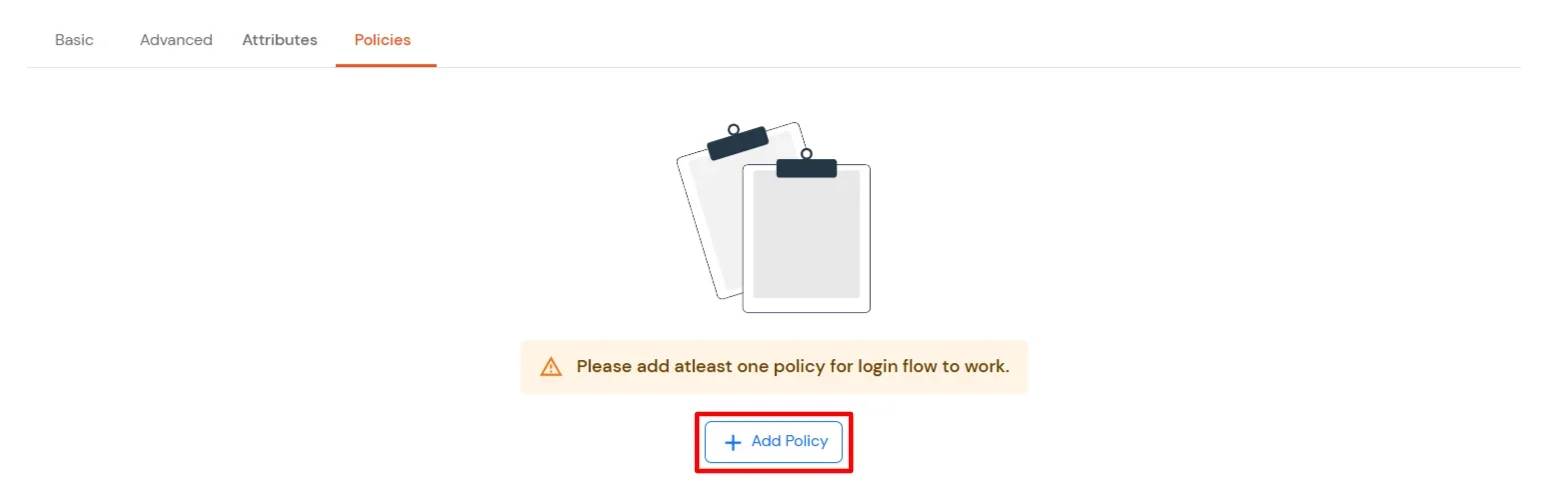
- Fare clic su Norme >> Norme di accesso all'app.
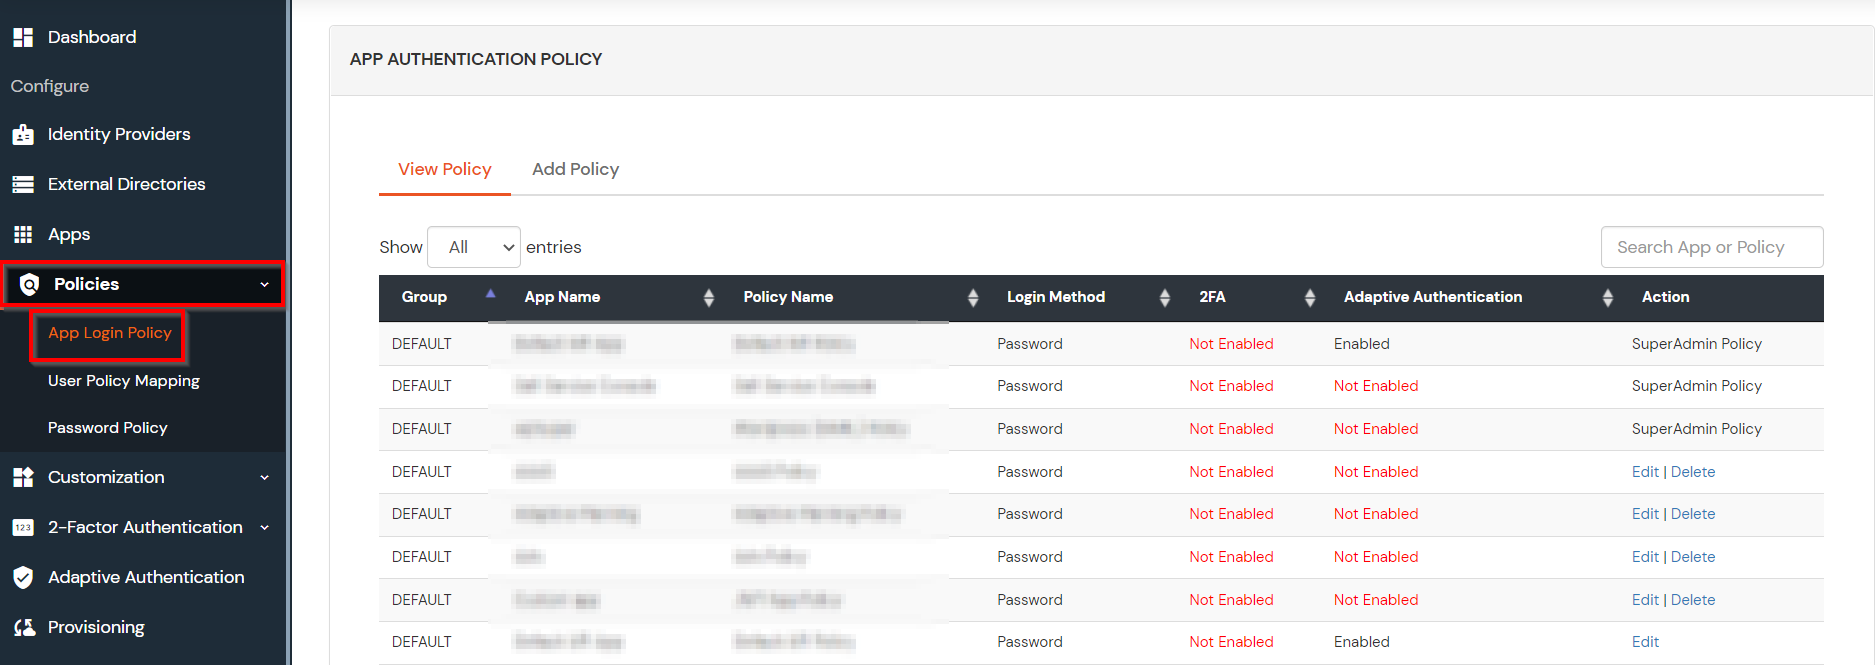
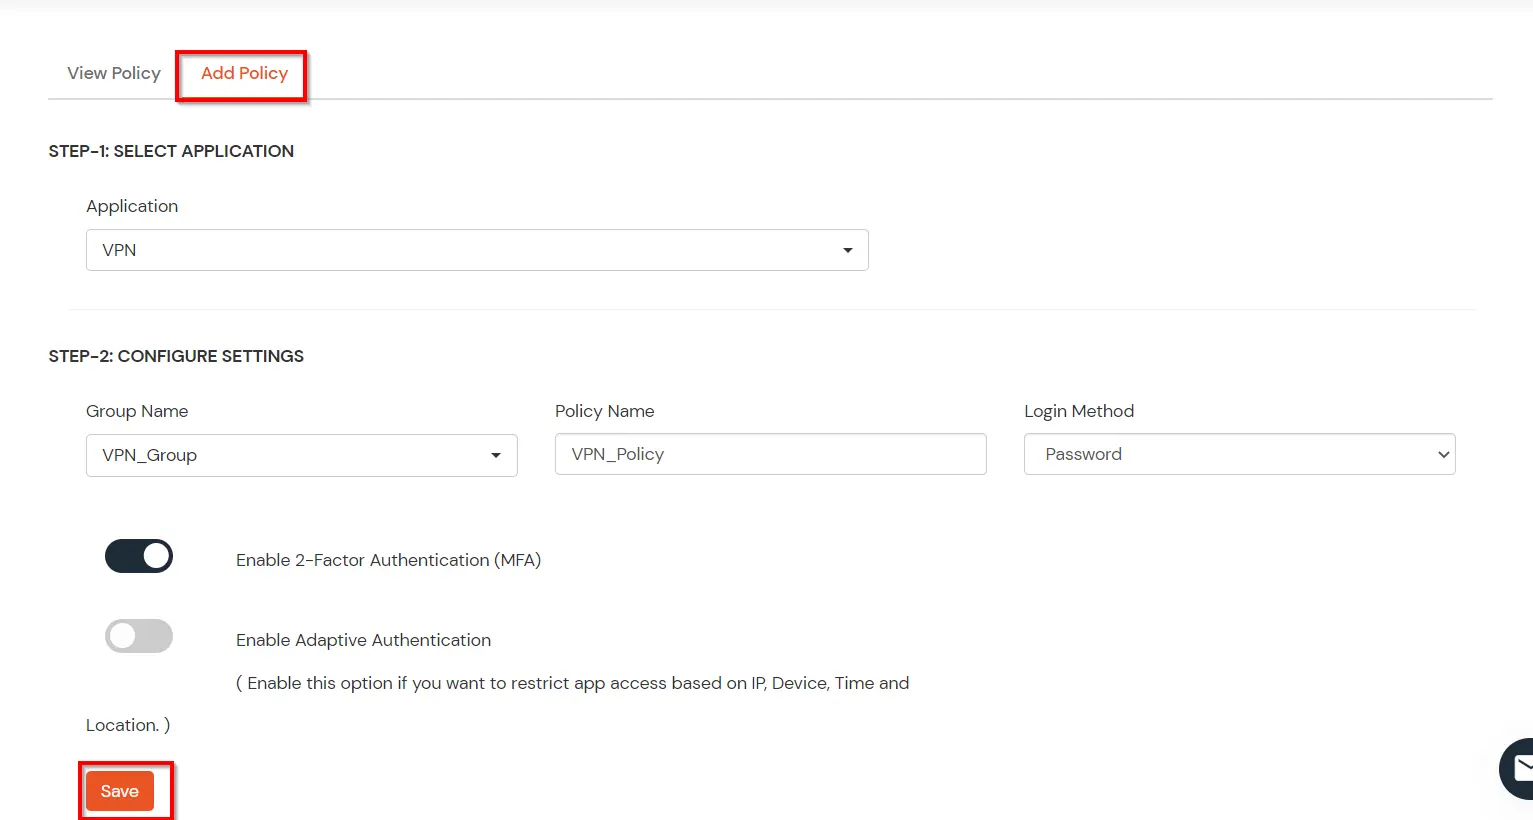
- Fare clic su Aggiungi criterio pulsante.
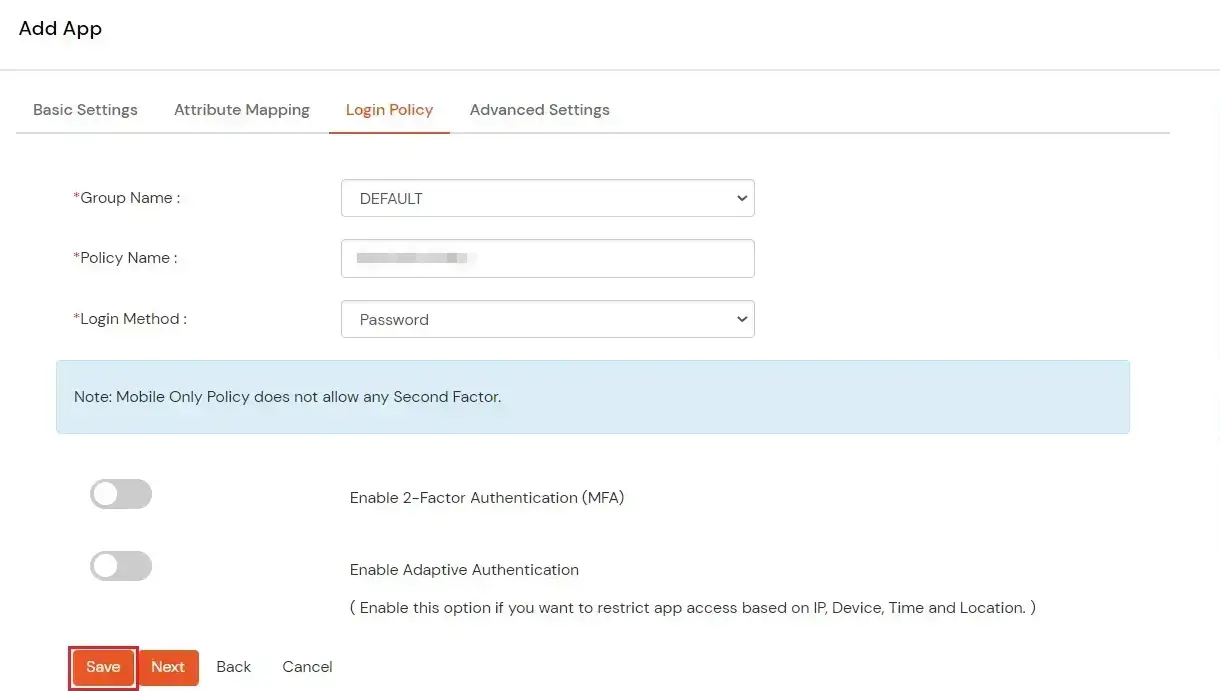
- Nella sezione Applicazione, seleziona Applicazione RADIUS che abbiamo configurato in precedenza nel passaggio 1.
- Selezionare il gruppo di utenti richiesto in Nome gruppo e inserire il Nome della politica.
- In questa guida configureremo un Solo password politica per "VPN_Group", in modo che solo i membri del VPN_Group possano accedere ai servizi VPN senza un secondo fattore.
- Una volta completate le impostazioni della policy, fare clic su Invio per aggiungere una policy.
5. Testare Windows VPN MFA
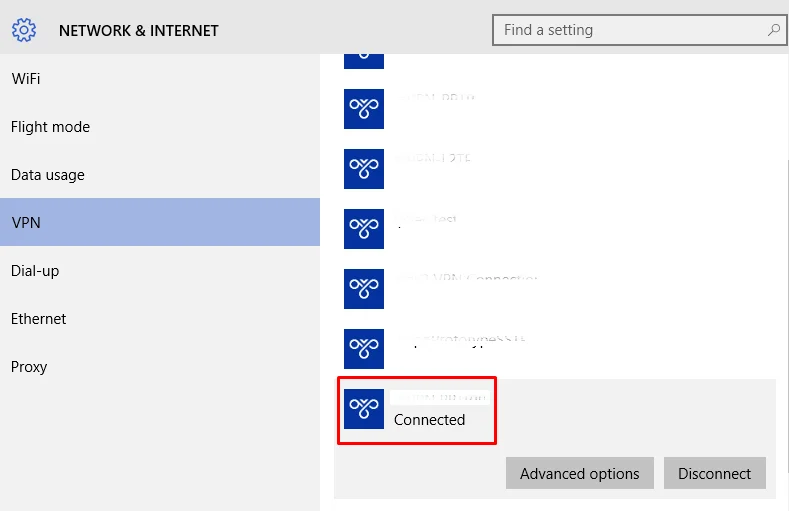
- Fare clic sulla connessione VPN appena aggiunta e avviare una connessione client VPN per verificare la configurazione facendo clic su Connettere.
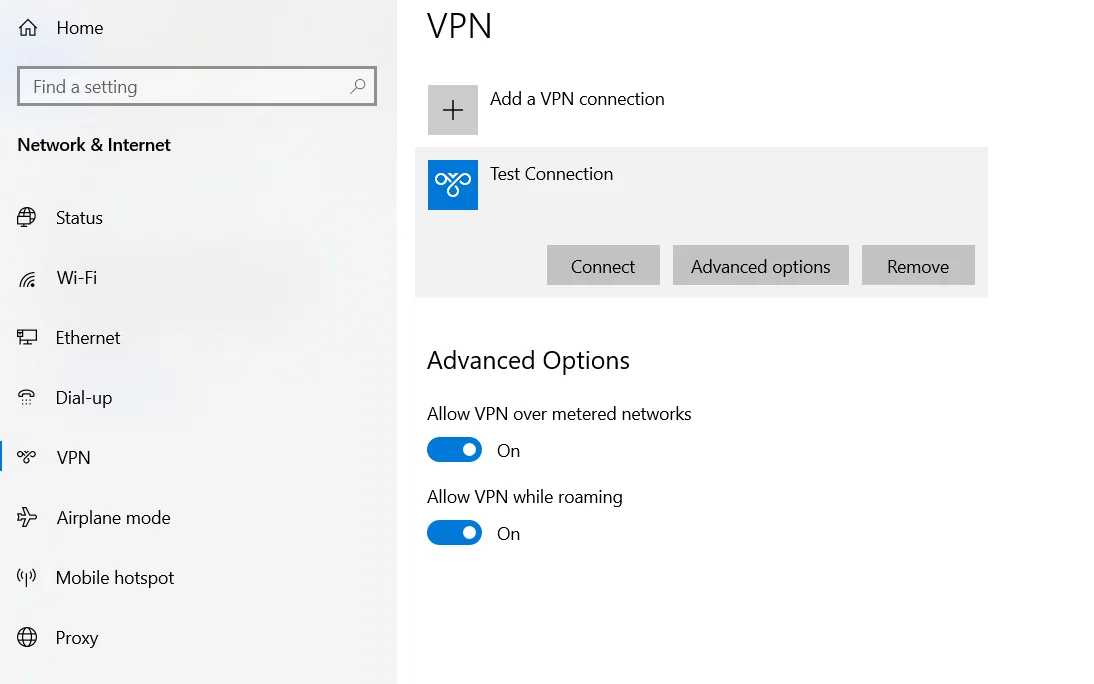
- Inserisci il tuo nome utente e password+otp codice di accesso.
Ad esempio, dato il nome utente 'bob', la password 'passwordabc' e il codice di accesso miniOrange '123456', dovresti digitare:
nome utente: bob
parola d'ordine: passwordabc123456
- Dopo la convalida riuscita, sarai connesso a WindowsVPN.
Troubleshooting
Come posso controllare i registri di controllo degli utenti RADIUS nella dashboard di amministrazione di miniOrange?
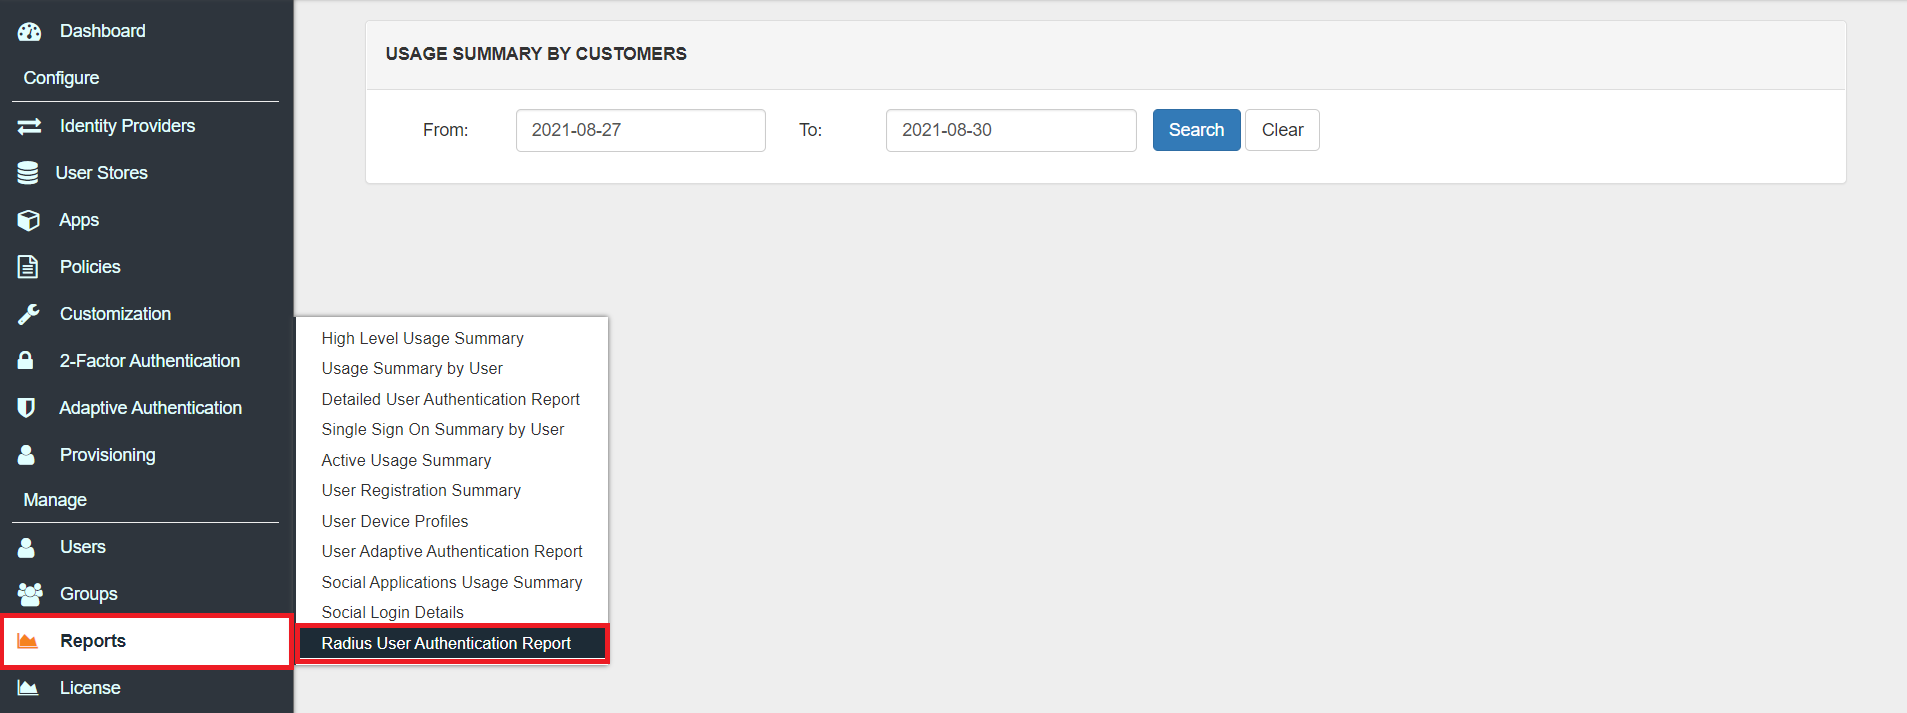
- Login per Pannello di amministrazione miniOrange.
- Fare clic su Report >> Report di autenticazione utente Radius.
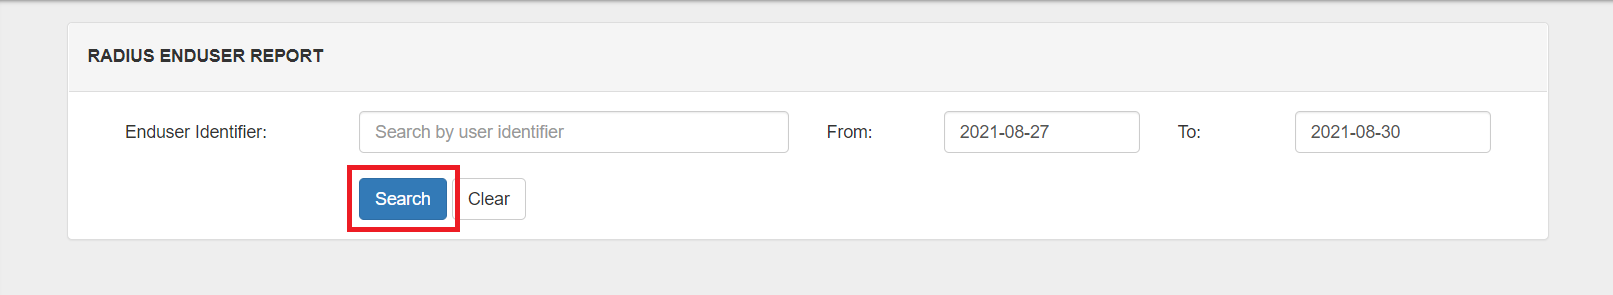
- entra Identificatore dell'utente finale and Intervallo di date.
- Fare clic su Cerca.
Domande frequenti (FAQ)
Che cos'è l'autenticazione a più fattori (MFA)?
L'autenticazione a più fattori (MFA) è un metodo di autenticazione che richiede all'utente di autenticarsi tramite due o più fattori per accedere alle risorse aziendali, alle applicazioni o a una VPN (in questo caso, una VPN di Windows). L'attivazione dell'autenticazione a più fattori (MFA) implica che gli utenti debbano fornire ulteriori fattori di verifica oltre al nome utente e alla password, aumentando così la sicurezza delle risorse aziendali. Per saperne di più sull'autenticazione a più fattori (MFA), clicca qui.
I fattori di autenticazione in MFA rientrano in genere nelle seguenti categorie:
- Fattore conoscenza (qualcosa che sai)
- Fattore di possesso (qualcosa che hai)
- Fattore di inerenza (qualcosa che sei)
- Fattore di posizione (da qualche parte dove ti trovi)
- Fattore comportamentale (qualcosa che fai)
Tipi di autenticazione 2FA con RADIUS:
A seconda del client VPN , l'autenticazione a due fattori può assumere due forme.
- Client VPN che supportano la sfida RADIUS.
- Client VPN che non supportano la sfida RADIUS.
Quali sono i diversi metodi 2FA/MFA per VPN Windows supportati da miniOrange?
miniOrange supporta diversi metodi di autenticazione 2FA/MFA per l'accesso sicuro alle VPN Windows, come notifiche push, token software, Microsoft/Google Authenticator, ecc.
| Tipo di autenticazione | Metodo | Supporto |
|---|
| Autenticatore miniOrange | Gettone morbido | |
| Notifica push miniOrange | |
| Token mobile | Google Authenticator | |
| Microsoft Authenticator | |
| Autenticatore Authy | |
| SMS | OTP tramite SMS | |
| SMS con collegamento | |
| Email | OTP tramite e-mail | |
| E-mail con collegamento | |
| Verifica della chiamata | OTP tramite chiamata | |
| Gettone hardware | Token hardware YubiKey | |
| Visualizza token hardware | |
Ulteriori riferimenti