Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Accesso Single Sign-On di Wrike


La soluzione Single Sign-On (SSO) di miniOrange offre un accesso Single Sign-On sicuro a Wrike utilizzando un unico set di credenziali di accesso. Puoi accedere a Wrike utilizzando le credenziali di miniOrange, le credenziali di Azure AD o qualsiasi altro provider di identità esistente. Con i servizi SSO di miniOrange, oltre a Wrike, puoi accedere anche ad altre applicazioni on-premise e cloud utilizzando le credenziali dei tuoi provider di identità/archivio utenti esistenti (Azure Active Directory, Okta, Ping) . Segui la guida di configurazione fornita per integrare SAML SSO per il tuo account Wrike.


L'integrazione di miniOrange e Wrike Single Sign-On (SSO) supporta le seguenti funzionalità:

  • Single Sign-On (SSO) avviato da SP
  • Single Sign-On (SSO) avviato da IdP

Connettiti con una fonte esterna di utenti


miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.



Segui la guida dettagliata fornita di seguito per Wrike Single Sign-On (SSO)

1. Configurare Wrike in miniOrange

  • Accedi a miniOrange Console di amministrazione.
  • Vai su Apps e cliccare su Aggiungi applicazione pulsante.
  • Aggiungi app Wrike Single Sign-On (SSO)

  • In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
  • Wrike Single Sign-On (SSO) scegli il tipo di app

  • Cercare Wrike nell'elenco, se non trovi Wrike nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.
  • Wrike Single Sign-On (SSO) gestisce le app

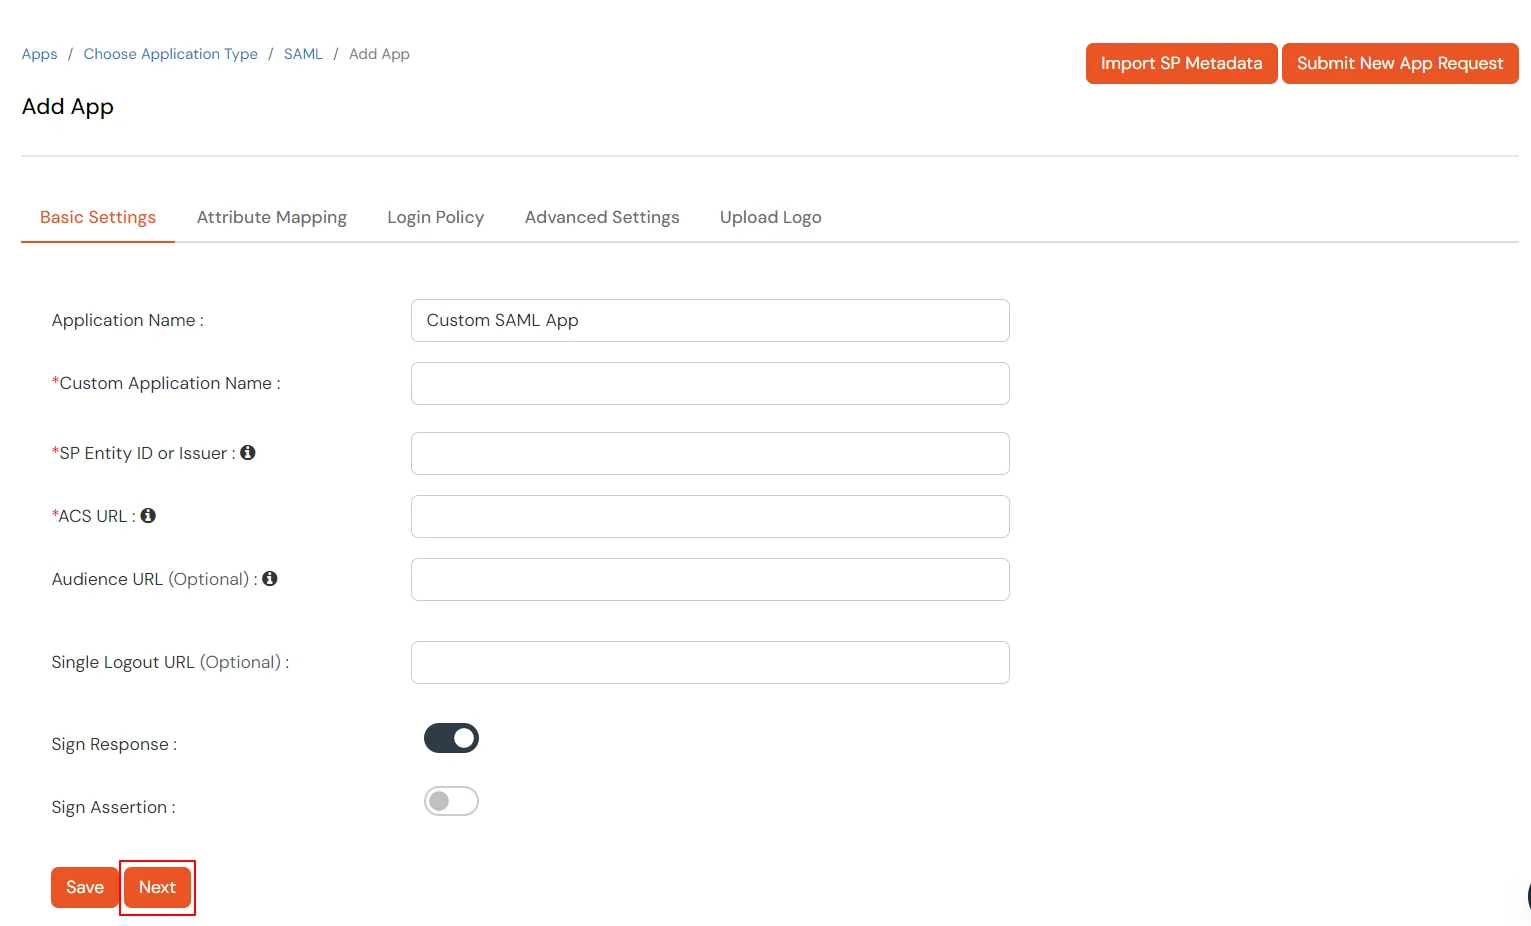
  • Inserire i seguenti valori nei rispettivi campi.
    Nome applicazione personalizzata: Inserisci il nome dell'app come Wrike.
    ID entità SP o emittente: https://www.wrike.com/sso/saml
    URL dell'AC: https://www.wrike.com/sso/saml
  • Wrike Single Sign-On (sso): inserisci i seguenti dettagli

  • Clicchi Avanti.
  • Lasciare il Attributi sezione vuota.
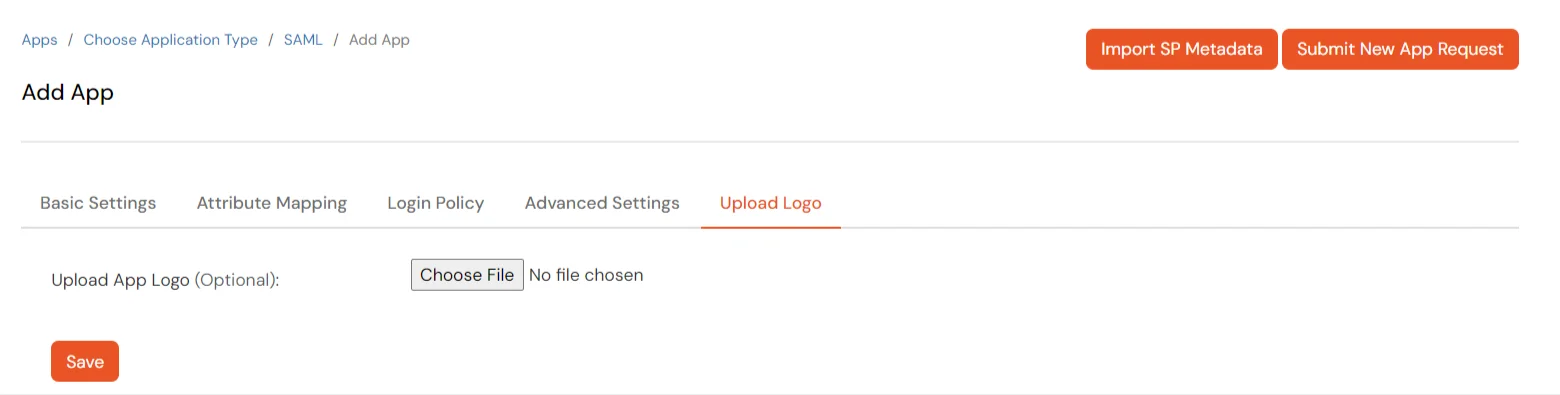
  • Per caricare il rispettivo logo dell'app per un App SAML personalizzata, clicca su Carica il logo scheda.
  • Caricamento del logo di Wrike Single Sign-On (sso)

  • Fare clic su Salva.
  • Per ottenere i dettagli dei metadati di miniOrange per configurare Wrike:

  • Vai su Applicazioni >> Applicazioni.
  • Cerca la tua app e clicca sull'icona ' ' in Azione menu della tua app.
  • Fare clic su Metadati per ottenere i dettagli dei metadati, che saranno richiesti in seguito. Clicca su Mostra collegamento SSO per visualizzare il collegamento SSO avviato da IDP per Wrike.
  • Vai al collegamento Metadati Wrike SAML SSO

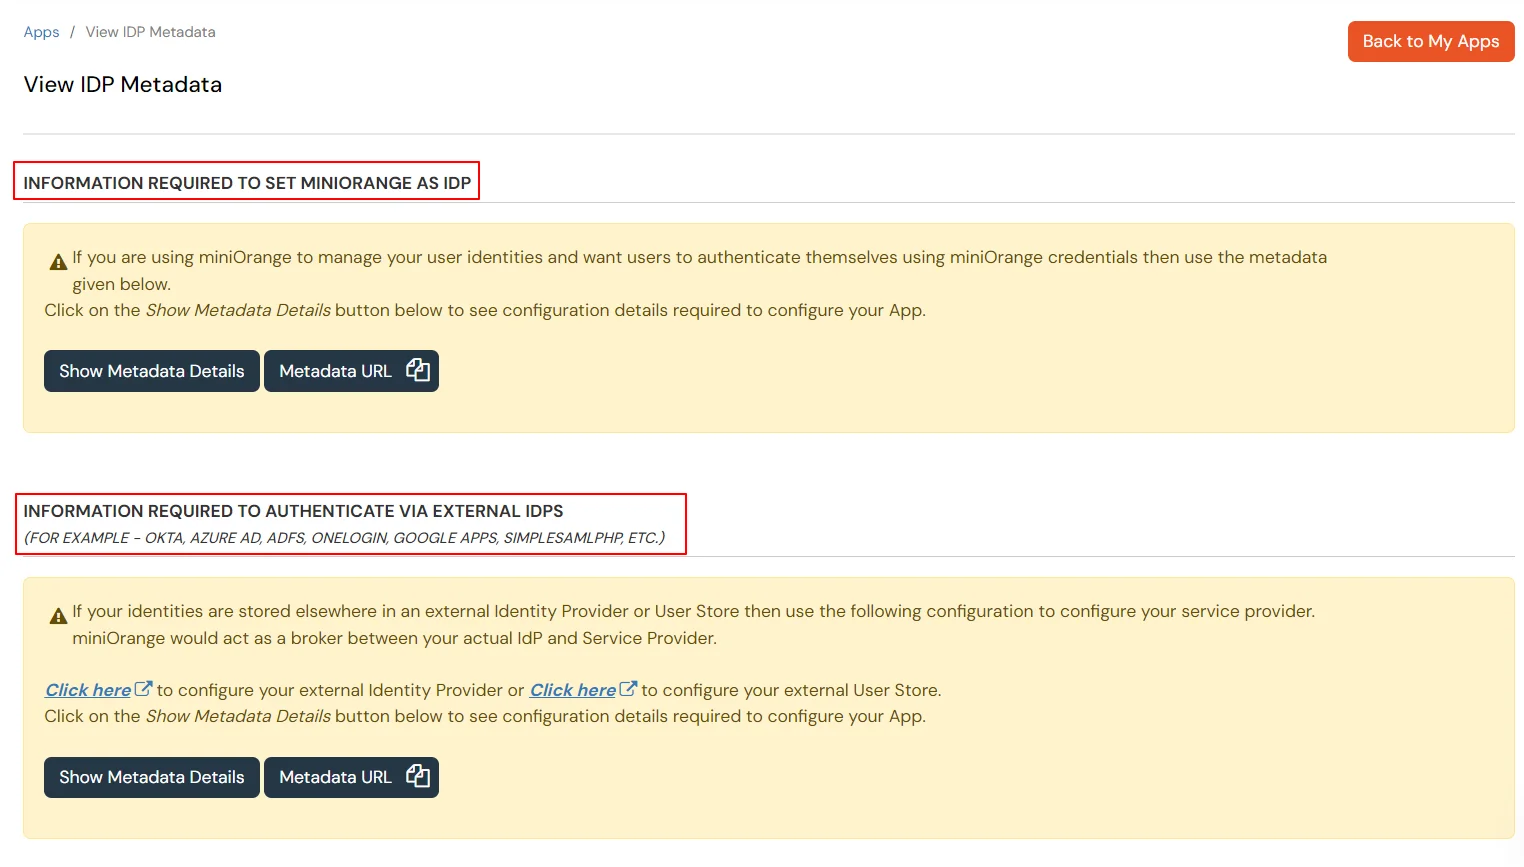
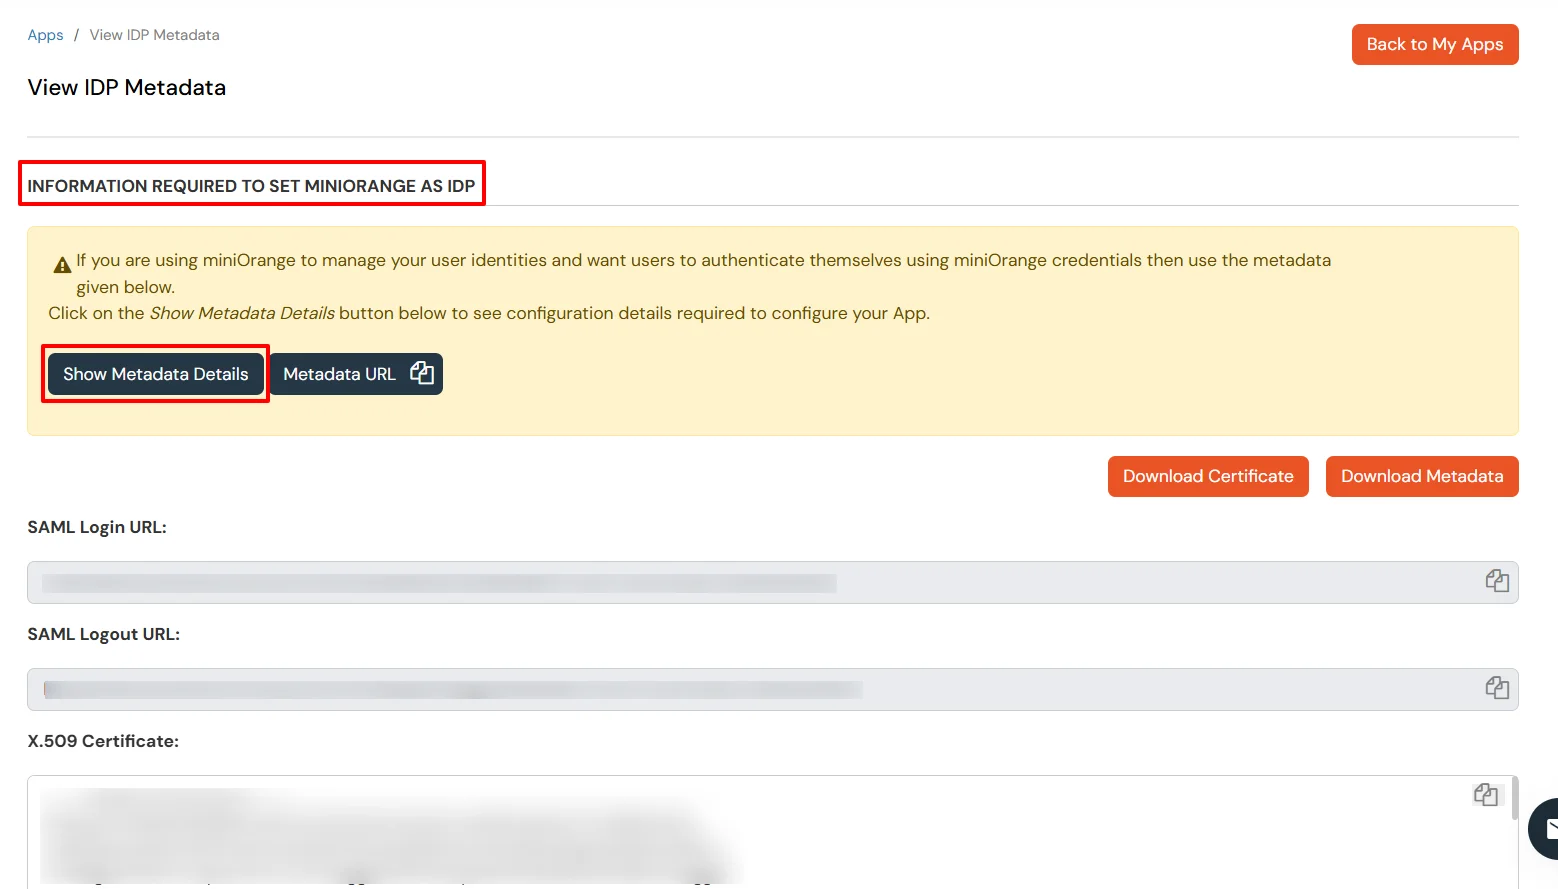
  • Qui vedrai 2 opzioni, se stai configurando miniOrange come IDP copia i dettagli dei metadati relativi a miniOrange, se hai bisogno di essere autenticato tramite IDP esterni (Okta, Microsoft Entra ID, Active Directory, ADFS, OneLogin, Google Workspace) è possibile ottenere metadati dalla seconda sezione come mostrato di seguito.
  • Wrike Single Sign-On (SSO) Aggiungi applicazione SAML

  • mantenere URL di accesso SAML, URL di disconnessione SAML e fare clic sul Scarica certificato pulsante per scaricare il certificato di cui avrai bisogno Fase 2.
  • Wrike Single Sign-On (SSO) Seleziona i dettagli dei metadati IDP esterno o miniOrange come IDP

2. Configurare SSO nell'account amministratore di Wrike

  • Ora accedi a Console di amministrazione di Wrike e seleziona la scheda Sicurezza dalla Console di amministrazione.
  • Dalle opzioni elencate seleziona Imposta Single Sign-On (SSO).
    Attributo Descrizione
    Inserisci l'URL della pagina di accesso: URL di accesso SAML dal passaggio 1.
    Inserisci l'URL della pagina di disconnessione: URL di disconnessione SAML dal passaggio 1.
    Certificato X509 Incolla il contenuto del certificato X.509 ottenuto nel passaggio 1.
  • Seleziona Abilita Single Single Sign-on selezionare la casella e salvare le impostazioni.
  • Clicchi Salvare le modifiche per salvare le impostazioni SAML Single Sign On (SSO).

3. Testare la configurazione SSO

Prova l'accesso SSO al tuo account Wrike con miniOrange IdP:

    Utilizzo dell'accesso avviato da SP

    • Accedi all'URL di Wrike, qui ti verrà chiesto di inserire il nome utente o di cliccare sul link SSO che ti reindirizzerà alla pagina di accesso miniOrange IdP.
    • Accesso Single Sign-On (SSO) di Wrike

    • Inserisci le tue credenziali di accesso miniOrange e clicca su Accedi. Verrai automaticamente loggato nel tuo account Wrike.

    Utilizzo dell'accesso avviato da IDP

    • Accedi a miniOrange IdP utilizzando le tue credenziali.
    • Accesso singolo (SSO) di Wrike

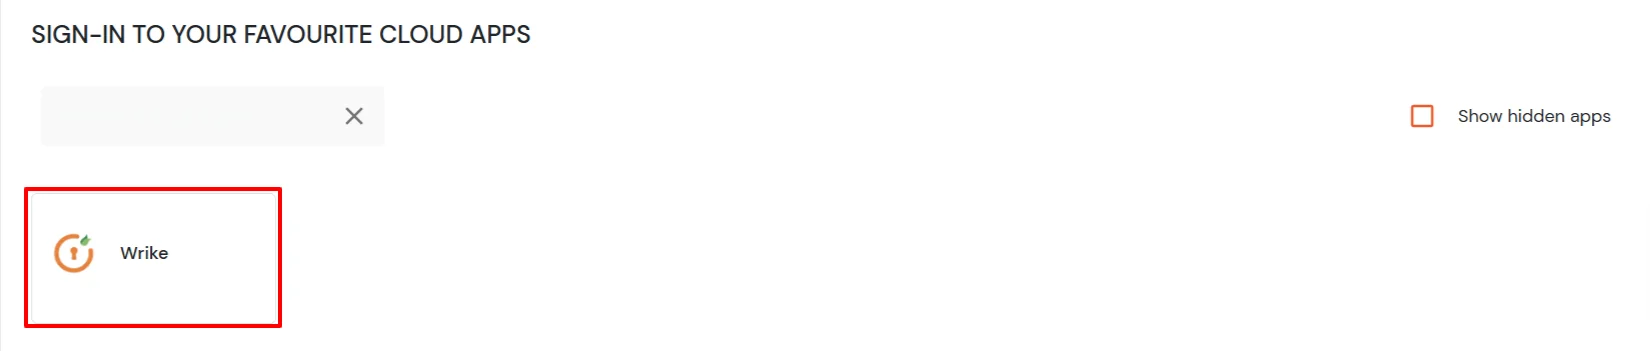
    • Nella dashboard, fare clic su Wrike applicazione che hai aggiunto, per verificare la configurazione SSO.
    • Wrike Single Sign-On (SSO) gestisce le app


    Non riesci a configurare o testare l'SSO?


    Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.



Riferimenti esterni

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso