Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Accesso singolo a Yardi con miniOrange
miniOrange fornisce una soluzione pronta all'uso per l'accesso Single sign-on a Yardi. Questa soluzione assicura che tu sia pronto a implementare l'accesso sicuro a Yardi con la nostra Identity Platform.

Accesso singolo a Yardi


Che cosa è Yardi?

Yardi Voyager è una piattaforma end-to-end completamente integrata basata sul Web con accesso mobile per portafogli più grandi per gestire le operazioni, eseguire leasing, eseguire analisi e fornire servizi innovativi per residenti, inquilini e investitori. È una piattaforma di gestione e contabilità immobiliare basata su cloud per entità commerciali e residenziali. Questo software è progettato per piccoli proprietari immobiliari di portafoglio e grandi aziende.


la nostra soluzione

miniOrange fornisce una soluzione Single Sign On per accedere a Yardi Client Central dal tuo sito web esistente tramite connettori o plugin. miniOrange supporta lo standard JWT/OAuth/OpenID che viene utilizzato per autenticare in modo sicuro l'utente per accedere ad applicazioni come Yardi. Un connettore SAML personalizzato per Yardi abilita SSO con qualsiasi sito web esistente.


Funzionalità di gestione dell'identità miniOrange

Possiamo connetterci con qualsiasi IDP/Directory esterno

miniOrange offre l'autenticazione degli utenti da directory esterne come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc. Fornisce inoltre l'autenticazione degli utenti con altri IDP come Shibboleth, PING, Okta, OneLogin, KeyCloak e molti altri.

Non riesci a trovare il tuo IDP? Contattaci all'indirizzo idpsupport@xecurify.com . Ti aiuteremo a configurarlo in pochissimo tempo.


Seguire la guida passo passo fornita di seguito per Yardi Single Sign On (SSO)

Passaggio 1: configurare Yardi in miniOrange

  • CLICCA QUI per accedere alla dashboard di amministrazione di miniOrange.
  • Vai su App >> Gestisci app Fare clic sul pulsante Configura app.
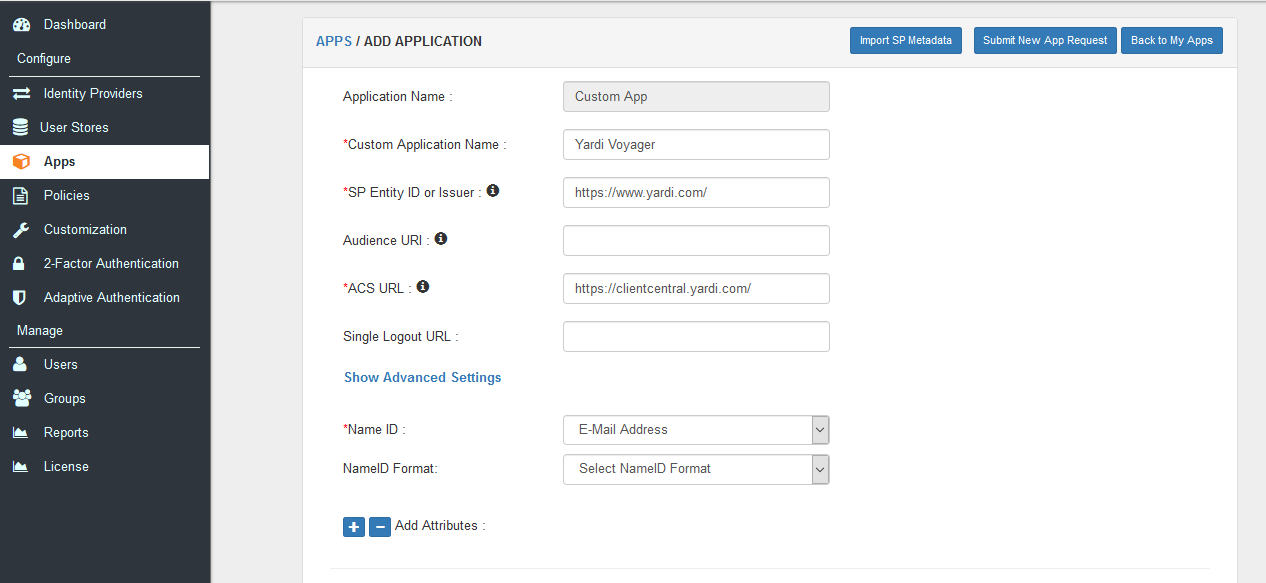
  • YARDI VOYAGER Single Sign On (SSO) Aggiungi app personalizzata YARDI VOYAGER

  • Fare clic sulla scheda SAML. Selezionare App personalizzata. Metti il ​​nome Yardi Voyager e fai clic sul pulsante Aggiungi app.
  • yardi voyager single sign on (sso) seleziona app personalizzata

  • Assicurarsi che la ID entità SP is https://www.yardi.com/
  • Assicurarsi che la URL ACS è nel formato: https://clientcentral.yardi.com/.
  • Seleziona il E-mail identificativo utente dal Nome ID cadere in picchiata.
  • Lasciare il Attributi sezione vuota.
  • passaggi di configurazione dell'accesso singolo (sso) di YARDI Voyager

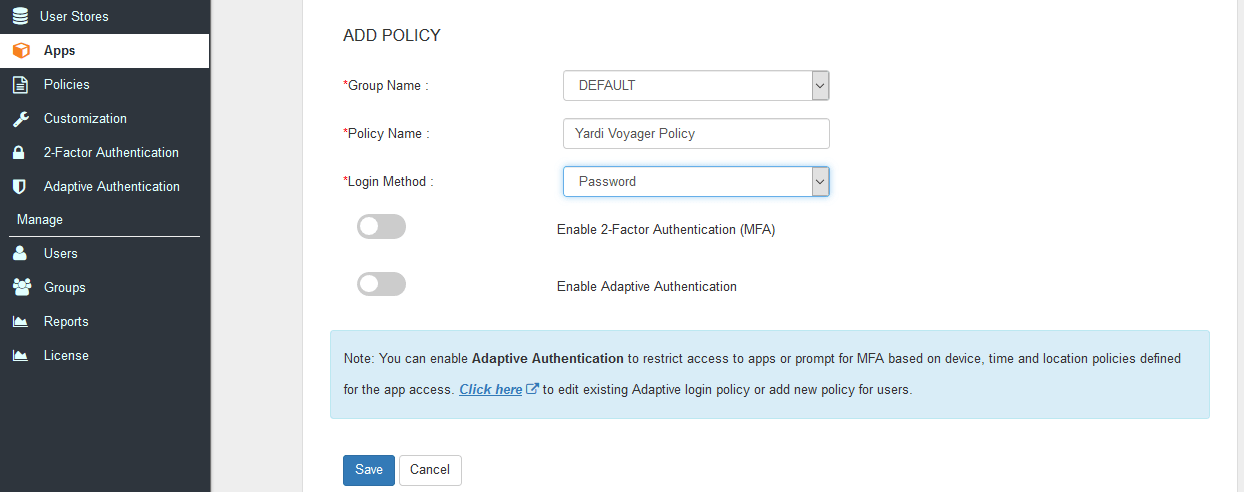
  • Vai Aggiungi criterio e seleziona PREDEFINITO dal Nome gruppo discesa
  • Ora inserisci il file Politica di Yardi Voyager nella Nome della politica campo
  • Seleziona PASSWORD dal Tipo di primo fattore discesa
  • Fare clic su Salva per configurare Yardi Voyager.
  • aggiunta di policy per l'accesso singolo (sso) a YARDI VOYAGER

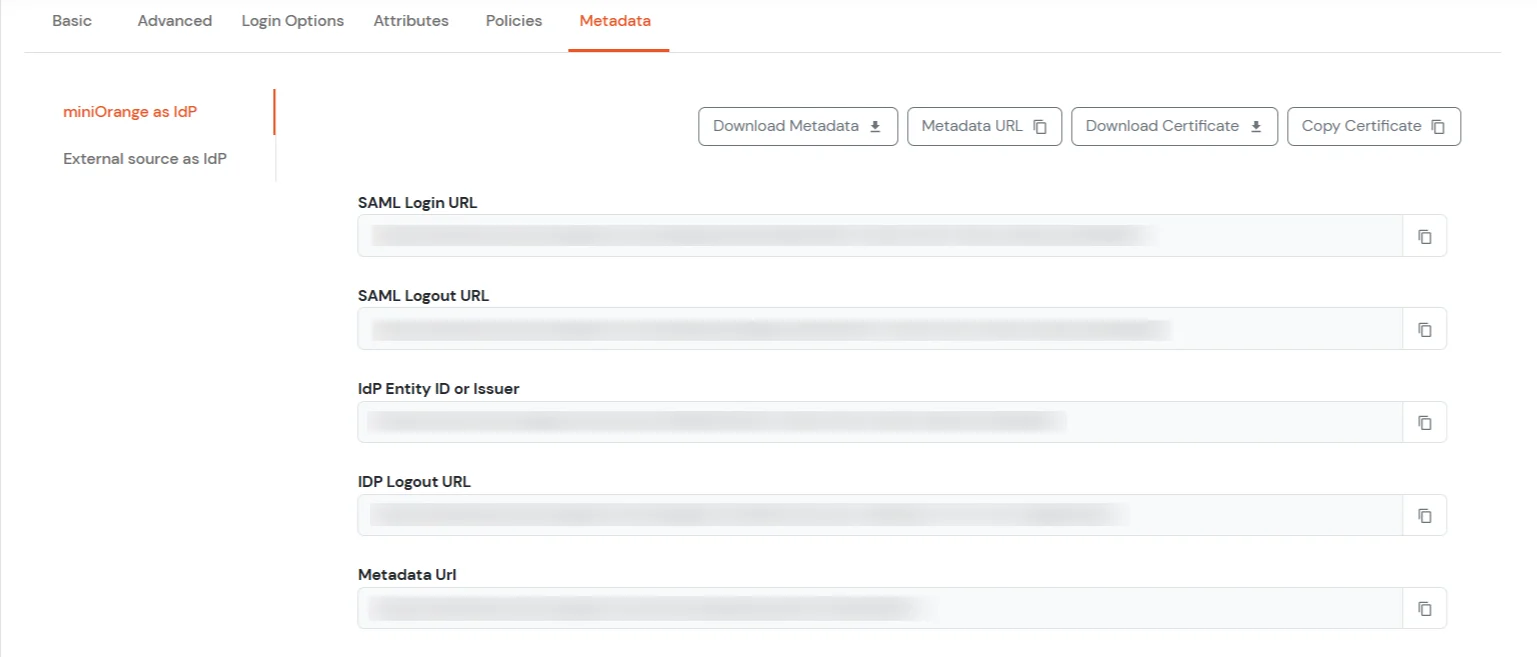
  • Fare clic su Scarica metadati link per scaricare i metadati che saranno richiesti in seguito. Clicca su vetro per vedere il collegamento SSO avviato da IDP per Yardi Voyager
  • collegamento metadati single sign on (sso) yardi voyager

  • Hit sul Scarica metadati XML pulsante per scaricare il file metadata.xml.
  • yardi voyager single sign on (sso) scarica metadati

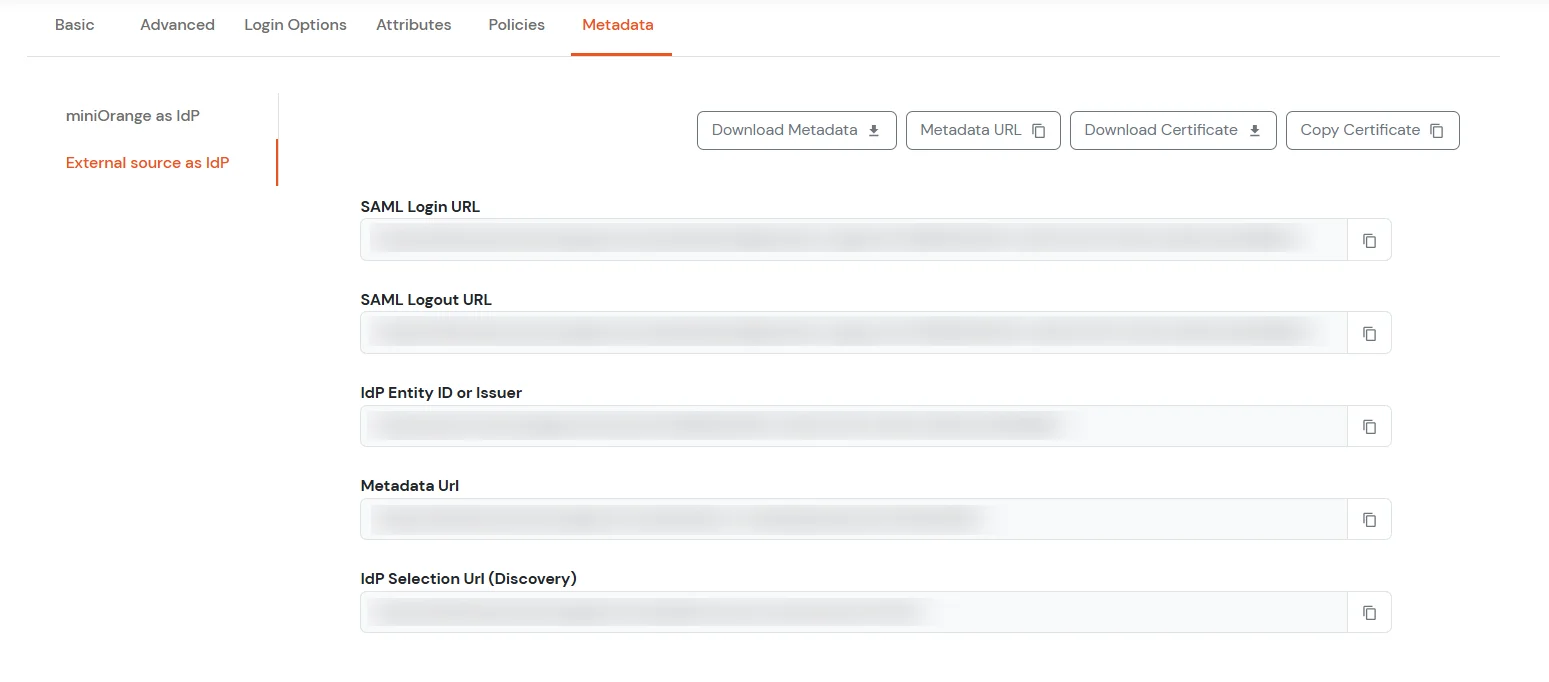
    Seleziona la fonte esterna come IdP

    Yardi Voyager Single Sign-On (SSO) Scarica i metadati


Passaggio 2: scegli la tua directory utente

2.1: Imposta AD come directory utente

  • Accedi alla dashboard di miniOrange da Console di amministrazione.
  • Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.
  • Yardi Voyager Single Sign-On (SSO) Configura archivio utenti

  • In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
  • Yardi Voyager Single Sign-On (SSO): seleziona la directory AD/LDAP dal menu a discesa

  • Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
  • Yardi Voyager Single Sign-On (SSO): ricerca AD/LDAP

  • MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
  • MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
  • Yardi Voyager Single Sign-On (SSO) Seleziona il tipo di directory come AD/LDAP

  • entra Nome visualizzato LDAP and Identificatore LDAP nome.
  • Seleziona Tipo di directory as Active Directory.
  • Immettere l'URL o l'indirizzo IP del server LDAP rispetto a URL del server LDAP campo.
  • Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
  • Yardi Voyager Single Sign-On (SSO) Configura la connessione URL del server LDAP

  • In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
  • Yardi Voyager Single Sign-On (SSO) Configura il nome di dominio dell'account di associazione utente

  • Inserisci la password valida dell'account Bind.
  • Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
  • Yardi Voyager Single Sign-On (SSO) Verifica le credenziali dell'account associato

  • Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
  • Yardi Voyager Single Sign-On (SSO) Configura la base di ricerca degli utenti

  • Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
  • Yardi Voyager Single Sign-On (SSO) Seleziona il filtro di ricerca utente

  • Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
  • È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
  • Yardi Voyager Single Sign-On (SSO) Attiva le opzioni LDAP

    Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.

    Attributo Descrizione
    Attiva LDAP Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi
    Autenticazione di fallback Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange
    Abilita l'accesso dell'amministratore Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP
    Mostra IdP agli utenti Se abiliti questa opzione, questo IdP sarà visibile agli utenti
    Sincronizza gli utenti in miniOrange Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP

  • Clicca sul Avanti pulsante, o vai al Attributi scheda.

Mappatura degli attributi da AD

  • Per impostazione predefinita, sono configurati nome utente, nome, cognome ed email. Scorri verso il basso e clicca su Salva pulsante. Per recuperare attributi aggiuntivi da Active Directory, abilitare Invia attributi configuratiSul lato sinistro, inserisci il nome che desideri rilasciare alle applicazioni. Sul lato destro, inserisci il nome dell'attributo da Active Directory. Ad esempio, se desideri recuperare l'attributo aziendale da Active Directory e inviarlo come organizzazione alle applicazioni configurate, inserisci quanto segue:

    Nome attributo inviato a SP = organizzazione
    Nome attributo da IDP = azienda

  • Abilitazione Single Sign-On (SSO) di Yardi Voyager per l'invio degli attributi configurati

    Mappatura degli attributi Single Sign-On (SSO) di Yardi Voyager da AD

  • Clicca sul Avanti pulsante, o vai al vettovagliamento scheda.

Importazione e provisioning degli utenti da AD

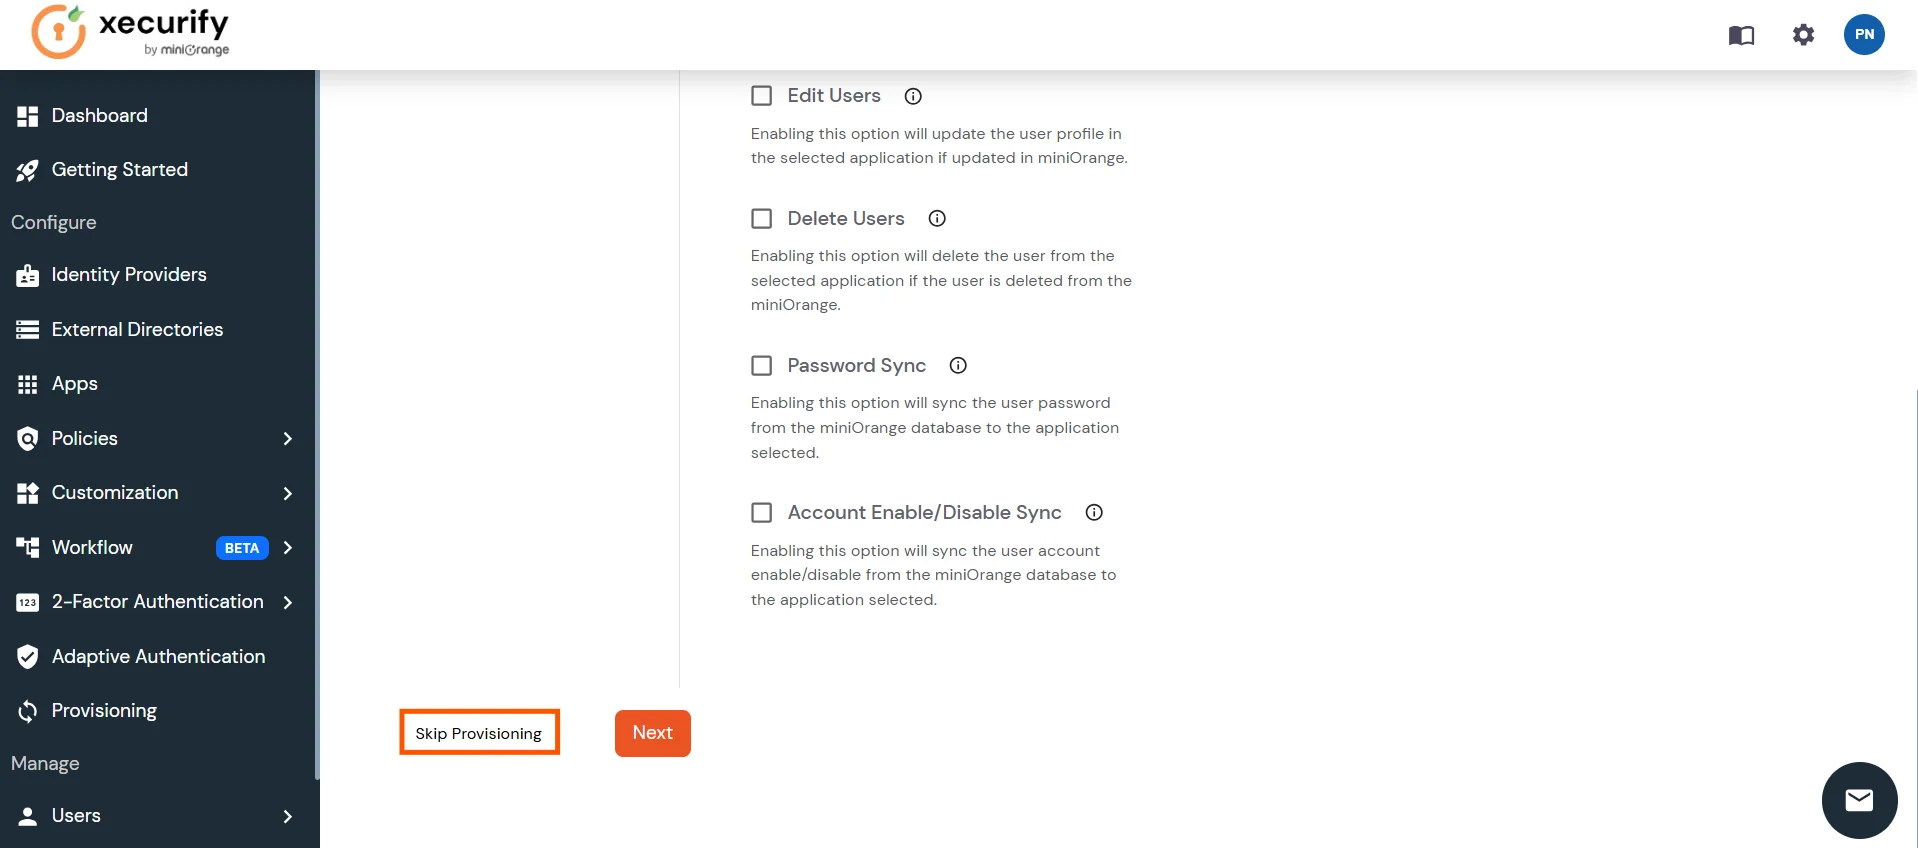
  • Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
  • Yardi Voyager Single Sign-On (SSO) Salta il provisioning per ora

Connessioni di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
  • Test di connessione AD/Ldap di Yardi Voyager Single Sign-On (SSO)

  • Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
  • Yardi Voyager Single Sign-On (SSO) Inserisci nome utente e password per testare la connessione LDAP

  • On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
  • Yardi Voyager Single Sign-On (SSO) Connessione riuscita con il server LDAP

Mappatura degli attributi di prova

  • Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
  • Yardi Voyager Single Sign-On (SSO): in Directory esterne, fare clic su Seleziona, quindi su Test mapping attributi

  • Appare un pop-up in cui inserire un nome utente e cliccare Test.
  • Yardi Voyager Single Sign-On (SSO) Inserisci il nome utente per testare la configurazione del mapping degli attributi

  • Verrà visualizzato il risultato della mappatura degli attributi del test.
  • Yardi Voyager Single Sign-On (SSO) Recupera gli attributi mappati per l'utente

La configurazione di Impostazione AD come directory esterna è completata.


Nota: consultare la nostra guida per configurare LDAP su Windows Server.


2.2: Imposta miniOrange come archivio utente

  1. Accedere Console di amministrazione miniOrange.
  2. Esistono 3 modi per impostare miniOrange come fonte di identità

    2.2.1 Crea utente in miniOrange

    • Fare clic su Utenti >> Aggiungi utente.
    • Yardi Voyager Single Sign-On (SSO)aggiungi utente in miniOrange

    • Qui, compila i dettagli dell'utente senza la password e poi clicca su Crea utente pulsante.
    • Yardi VoyagerSingle Sign-On (SSO) aggiungi i dettagli dell'utente

    • Dopo la creazione corretta dell'utente, verrà visualizzato un messaggio di notifica "Un utente finale è stato aggiunto correttamente" verrà visualizzato nella parte superiore della dashboard.
    • Yardi VoyagerSingle Sign-On (SSO) aggiungi i dettagli dell'utente

    • Fare clic su Scheda Stato di onboardingControlla l'e-mail con l'ID e-mail registrato e seleziona l'azione Invia e-mail di attivazione con collegamento per la reimpostazione della password da Seleziona azione elenco a discesa e quindi fare clic su APPLICA pulsante.
    • Azione e-mail Single Sign-On (SSO) di Yardi Voyager

    • Ora, apri il tuo ID e-mail. Apri la posta che ricevi da miniOrange e poi clicca su link per impostare la password del tuo account.
    • Nella schermata successiva, inserisci la password e conferma la password, quindi fai clic su Reimposta password Single Sign-On (SSO) pulsante.
    • Reimposta password utente Yardi Voyager
    • Ora puoi accedere all'account miniOrange inserendo le tue credenziali.

    2.2.2 Caricamento in blocco degli utenti in miniOrange tramite caricamento di file CSV.

    • Accedere a Utenti >> Elenco utenti. Fare clic su Aggiungi utente pulsante.
    • Yardi Voyager Single Sign-On (SSO)aggiungi utente tramite caricamento in blocco

    • Registrazione in blocco degli utenti Scarica il formato csv di esempio dalla nostra console e modifichiamo questo file csv seguendo le istruzioni.
    • Yardi Voyager Single Sign-On (SSO) scarica il file csv di esempio

    • Per caricare in blocco gli utenti, seleziona il file e assicurati che sia in formato file .csv separato da virgole quindi fare clic su Carica.
    • Caricamento in blocco utente Single Sign-On (SSO) di Yardi Voyager

    • Dopo aver caricato correttamente il file csv, vedrai un messaggio di successo con un link.
    • Cliccando su quel link vedrai l'elenco degli utenti a cui inviare la mail di attivazione. Seleziona gli utenti a cui inviare la mail di attivazione e clicca su Invia mail di attivazione. Una mail di attivazione verrà inviata agli utenti selezionati.

    2.2.3 Registrazione dell'utente autonomo

Passaggio 3: abilitazione e utilizzo di SAML con il tuo account

  • Contatta il team di supporto di Yardi Voyager 7 e chiedi di abilitare SAML 2.0 per il tuo account.
  • Aggiorna gli endpoint nell'app in base ai metadati ricevuti da Yardi
      ID: Ottienilo dai Metadati dell'App.
      URL di accesso: Ottienilo dai Metadati dell'App.
      Certificato di firma: Ottienilo dai Metadati dell'App.
      Metadati IDP: Ottienilo dai Metadati dell'App.

Passaggio 4: aggiornare gli endpoint nell'app in base ai metadati ricevuti da Yardi

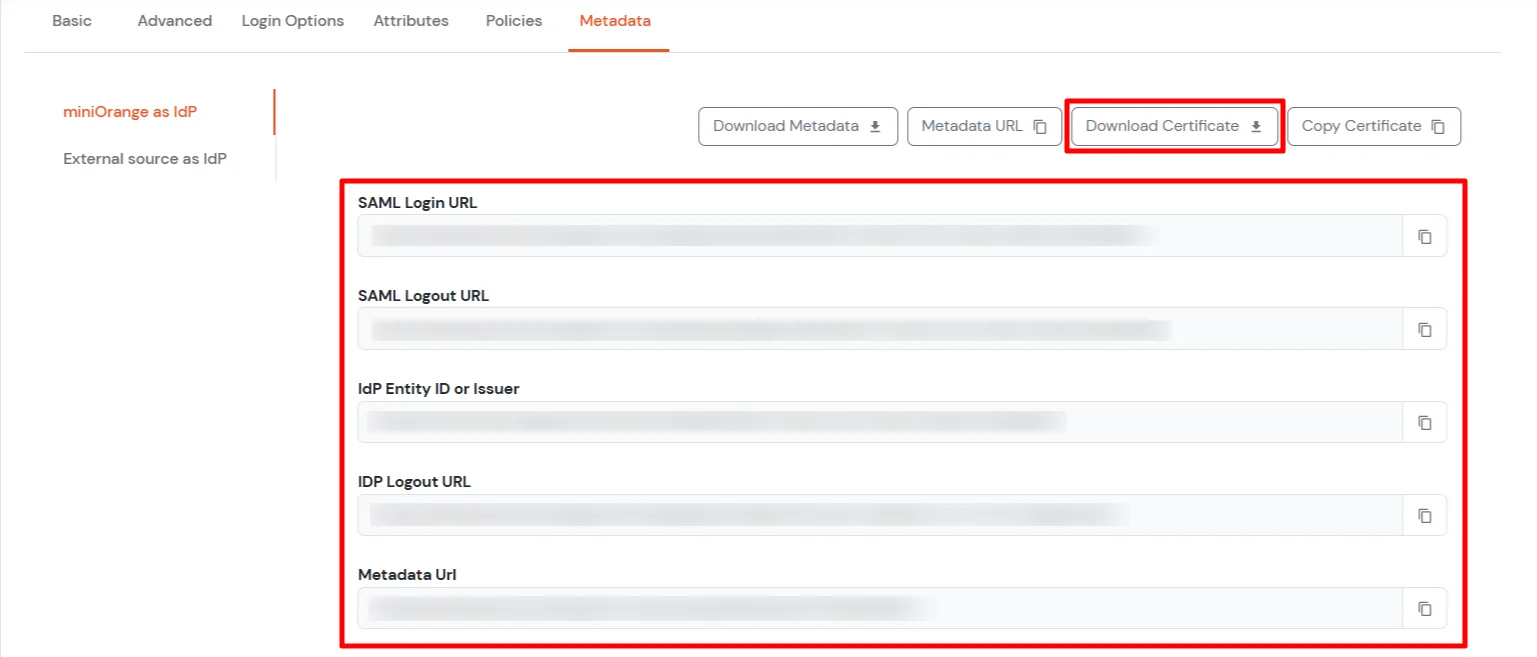
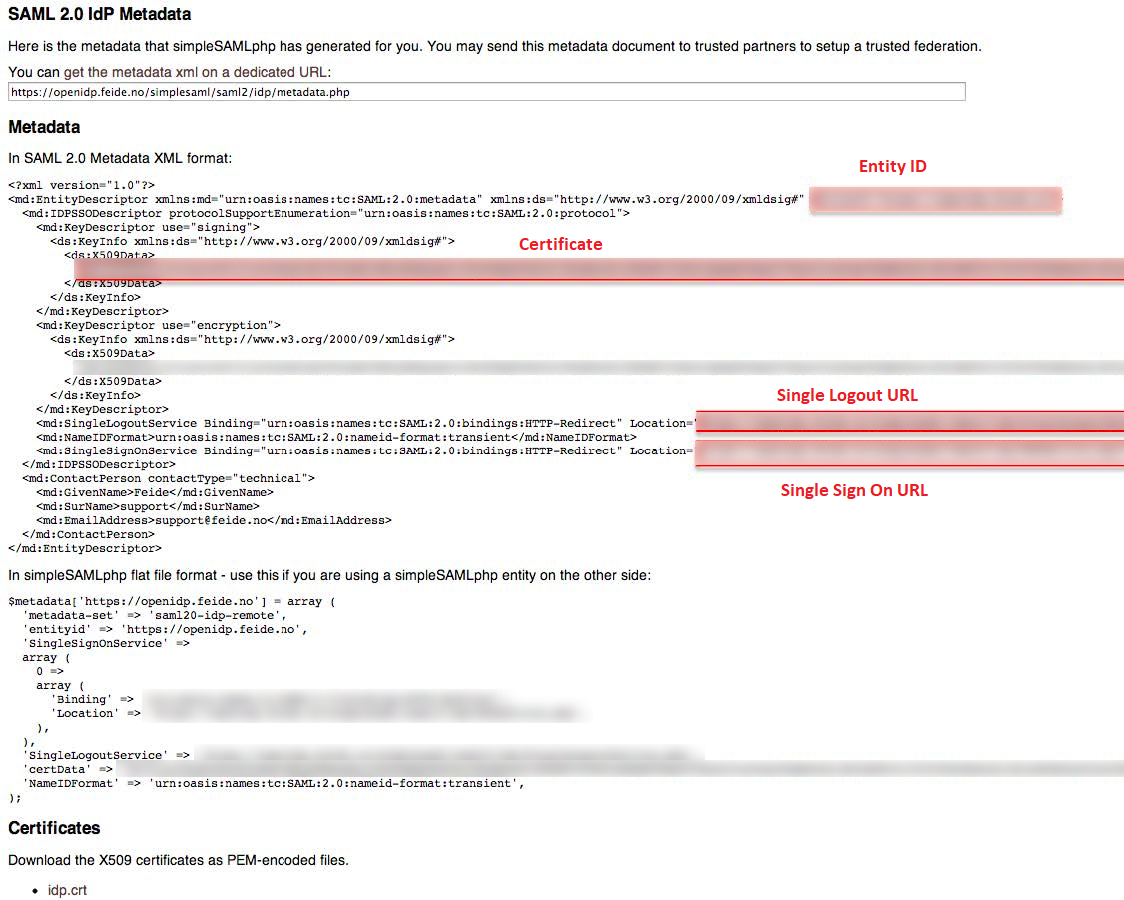
  • Di seguito è riportato un esempio dei valori da selezionare dal file di metadati.

      ID entità SP o emittente: Secondo i metadati ricevuti da Yardi
      URL dell'AC: Secondo i metadati ricevuti da Yardi

  • yardi voyager single sign on (sso) copia metadati

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso