Zoho Subscription Single Sign-On SSO
La soluzione Single Sign-on (SSO) per Zoho Subscription è un servizio basato su cloud. Con questo servizio hai bisogno di una sola password per tutte le tue app web e SaaS, inclusa Zoho Subscription. miniOrange fornisce accesso sicuro e controllo completo a Zoho Subscription per aziende e applicazioni. Con l'aiuto della guida fornita puoi configurare facilmente Zoho Subscription.
L'integrazione di miniOrange e Zoho Subscription Single Sign-On (SSO) supporta le seguenti funzionalità:
- Single Sign-On (SSO) avviato da SP
- Single Sign-On (SSO) avviato da IdP
Pre-requisito
Per configurare Zoho come fornitore di servizi in miniOrange, dovrai fornire i dettagli di Zoho. Questi dettagli possono essere trovati nel file di metadati, che puoi scaricare dal tuo account Zoho.
Per scaricare i metadati di Zoho:
- Login per account.zoho.com .
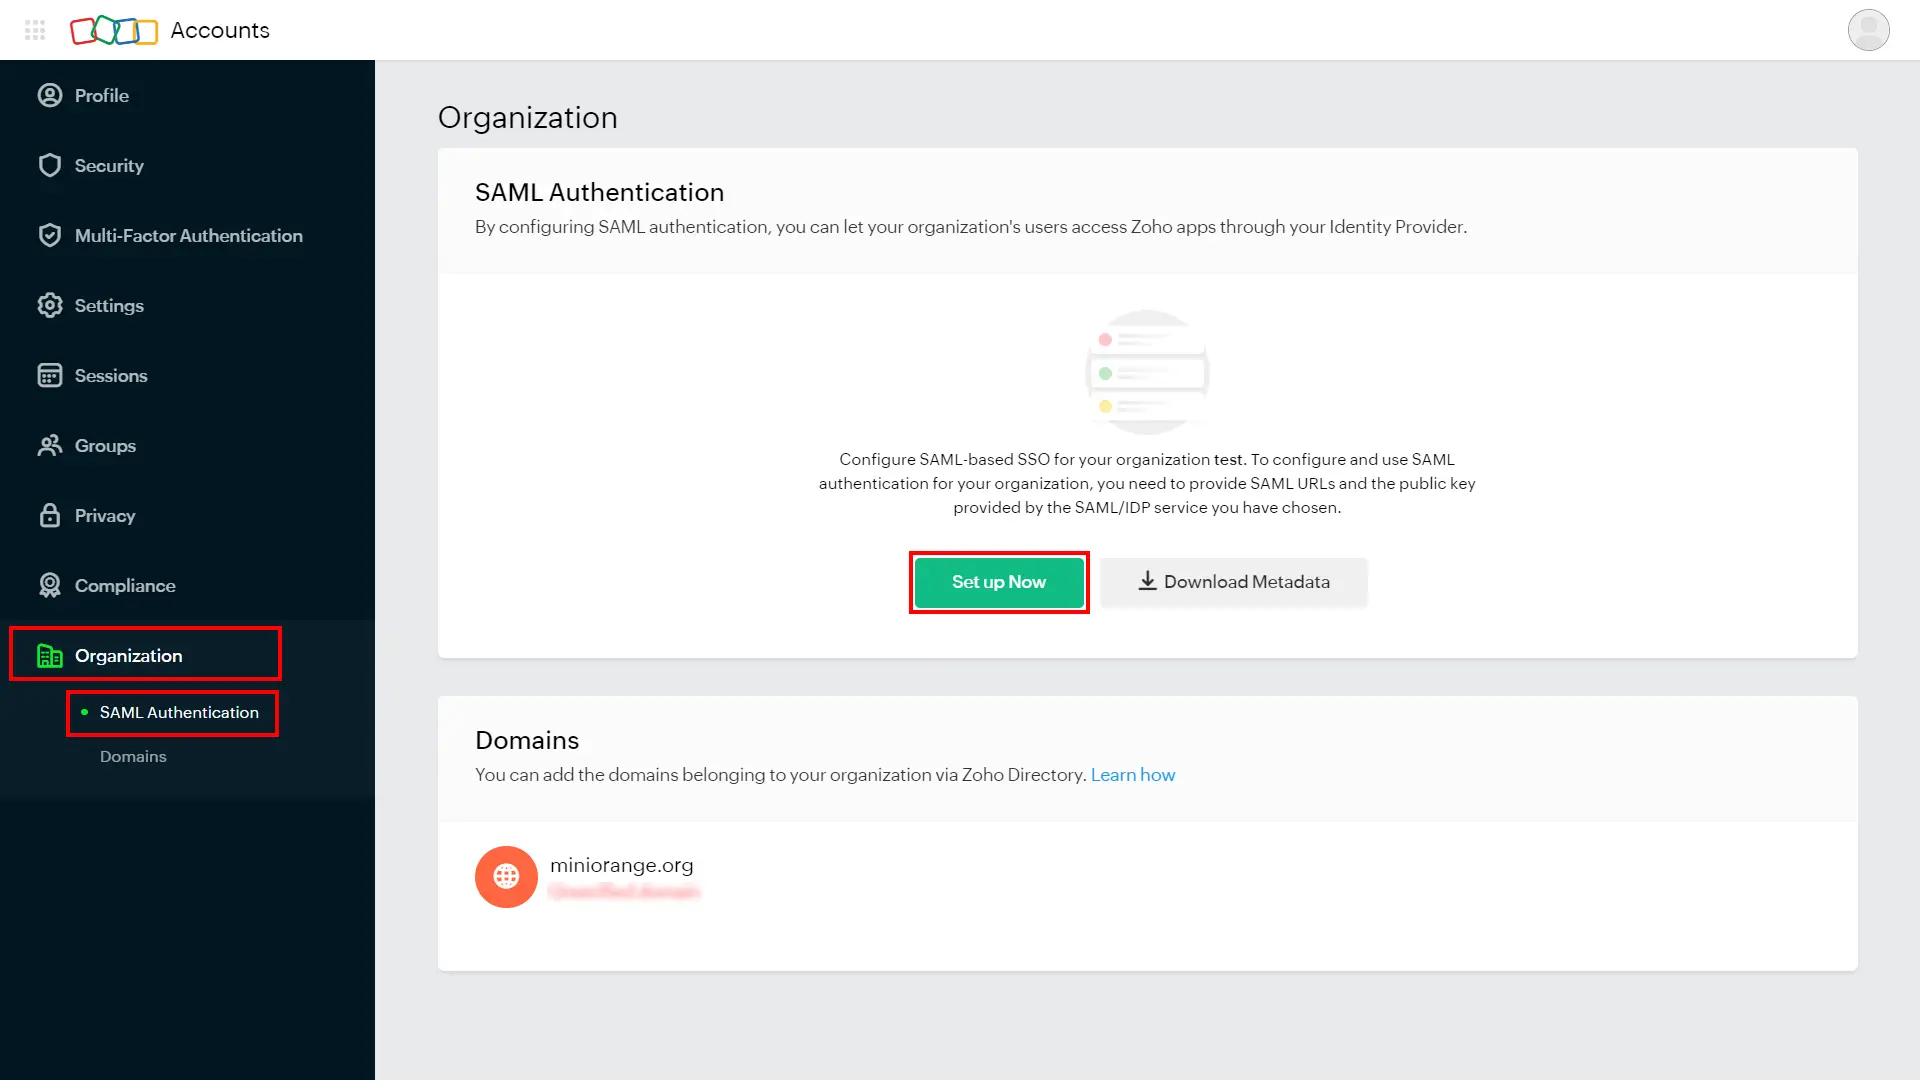
- Nel pannello di sinistra, sotto Organizzazione, fare clic su Autenticazione SAML.
- Clicchi Scarica metadatiVerrà scaricato un file denominato "zohometadata.xml".
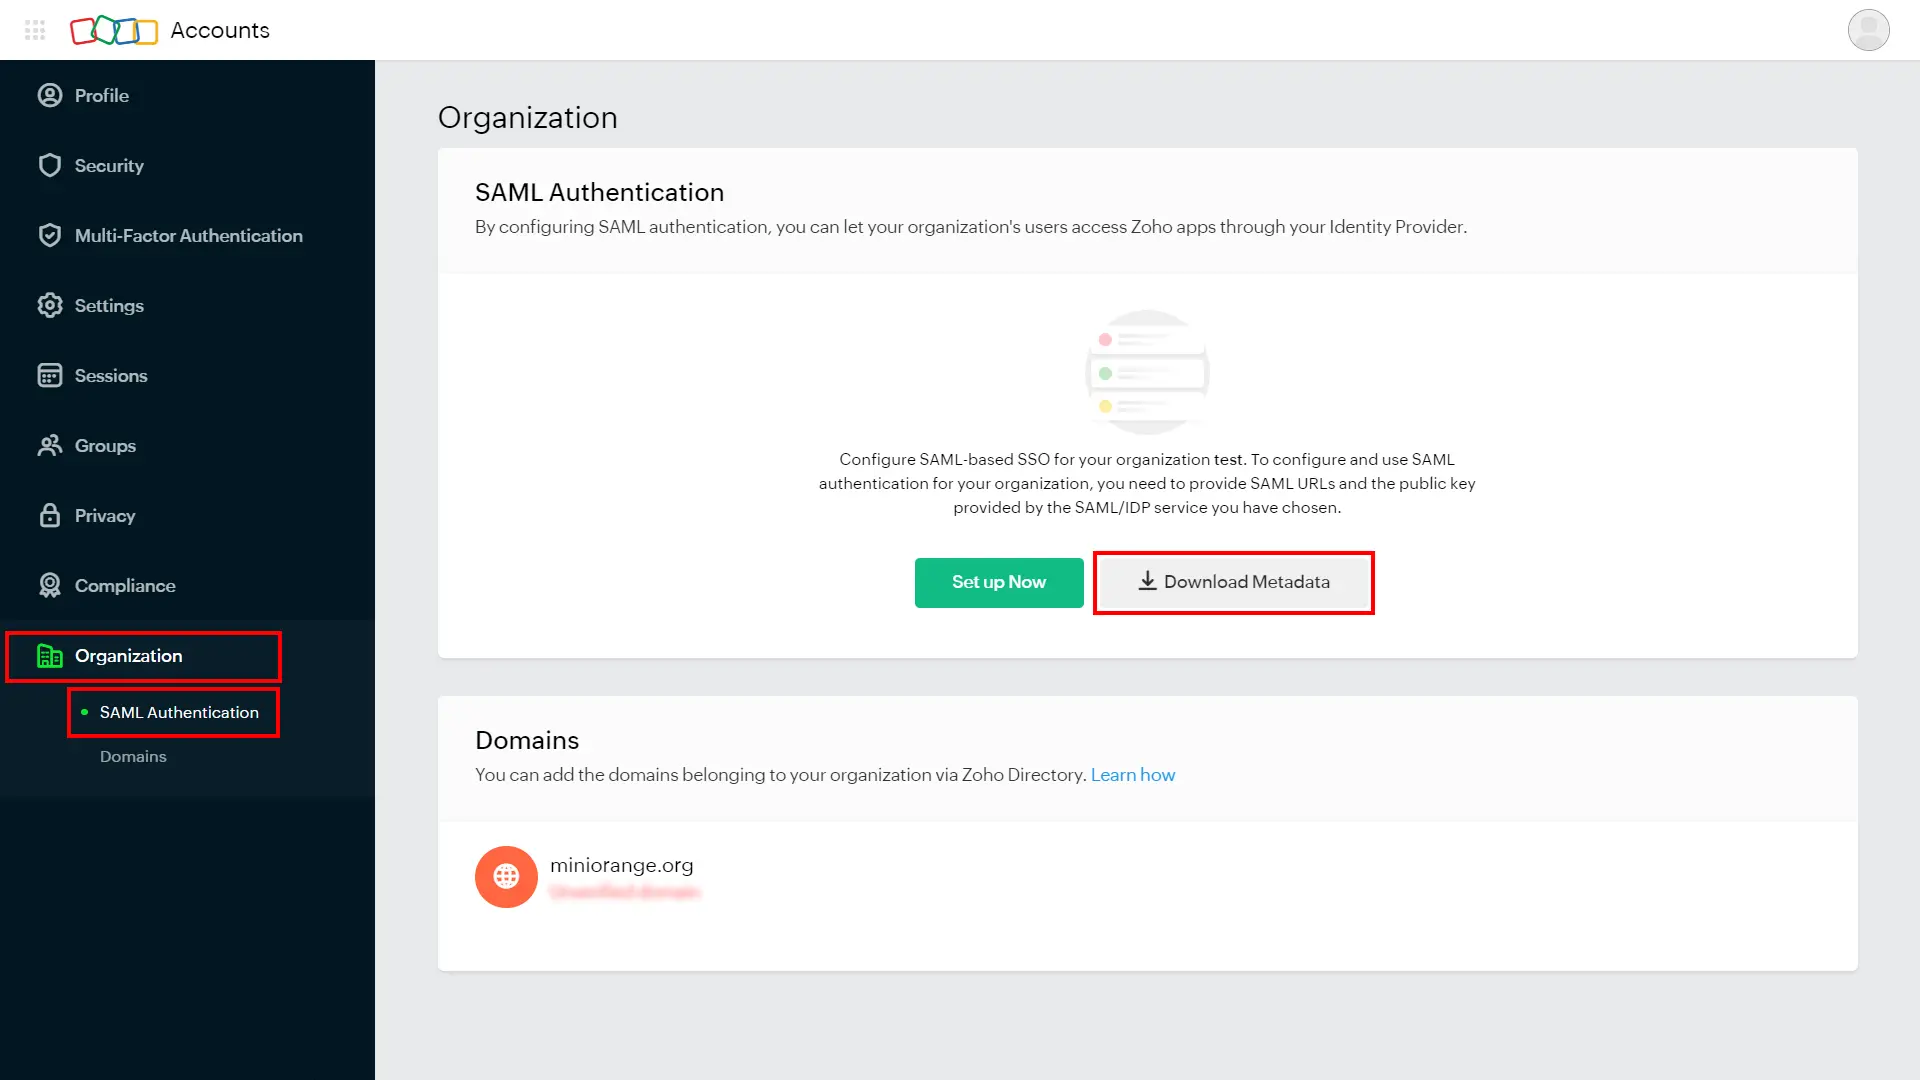
- Ci servirà durante la configurazione dell'SSO nella dashboard di miniOrange.
Segui la guida dettagliata fornita di seguito per configurare Zoho Single Sign-On (SSO)
1. Configurare Zoho Subscription in miniOrange
- Accedi a miniOrange Console di amministrazione.
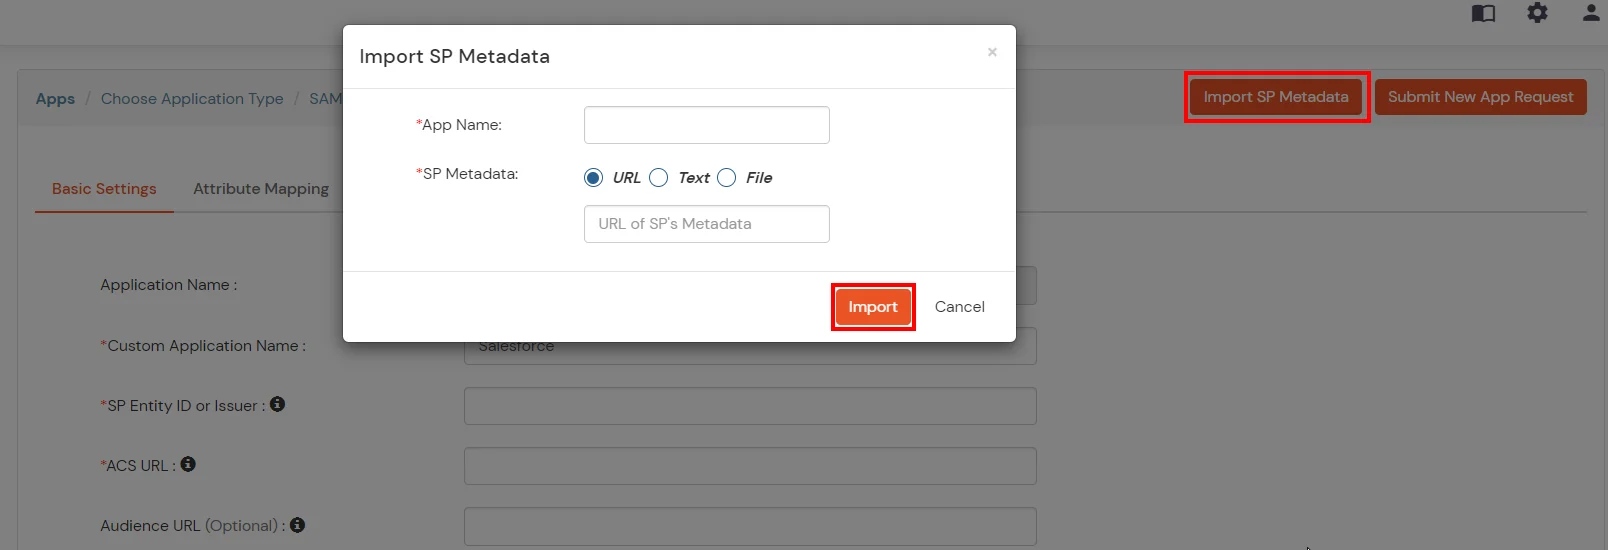
- Vai su Apps e cliccare su Aggiungi applicazione pulsante.

- In Scegli il tipo di applicazione, selezionare SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
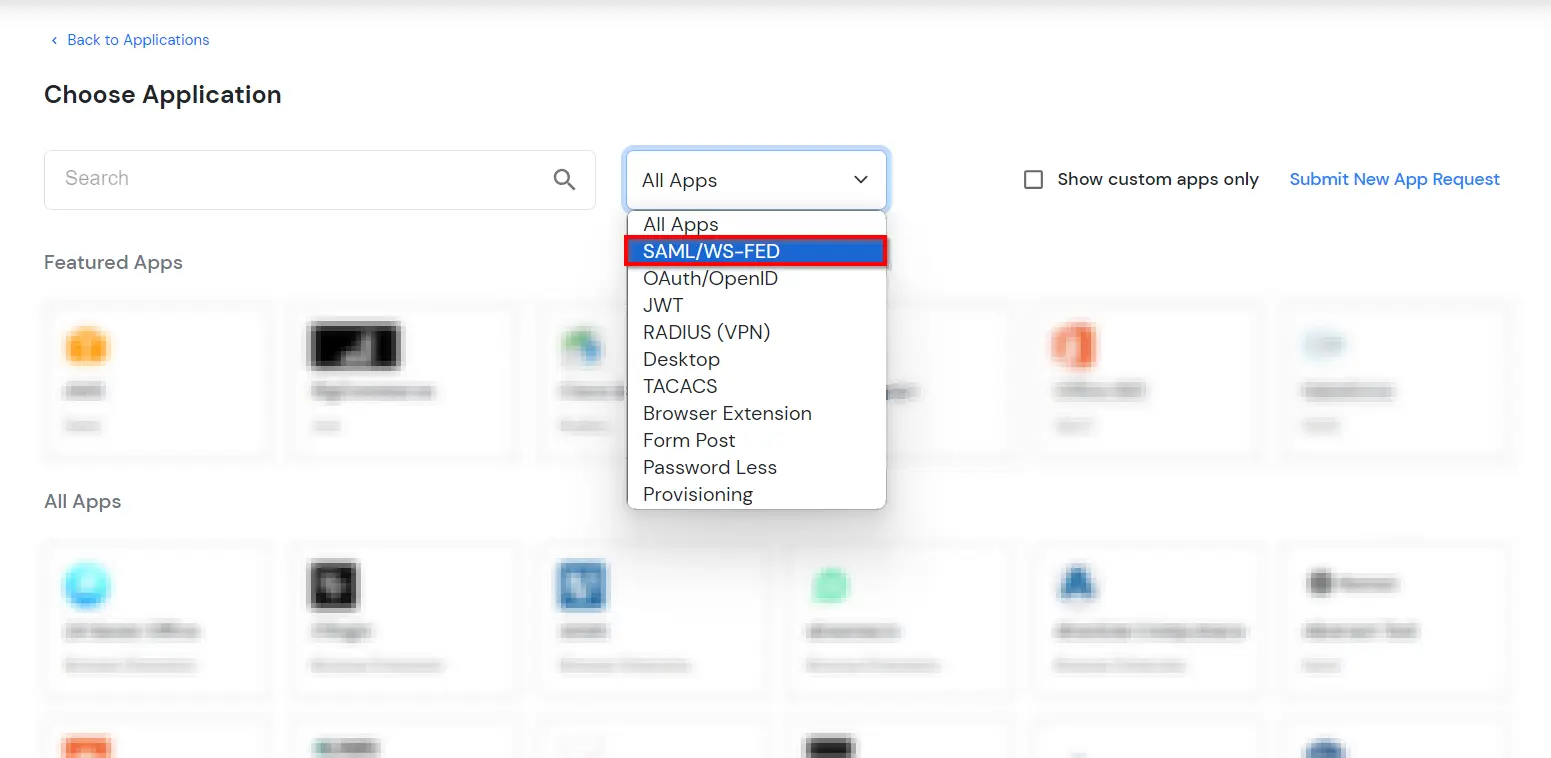
- Cercare Abbonamento Zoho nell'elenco, se non trovi Zoho Subscription nell'elenco, cerca costume e puoi configurare la tua applicazione in App SAML personalizzata.
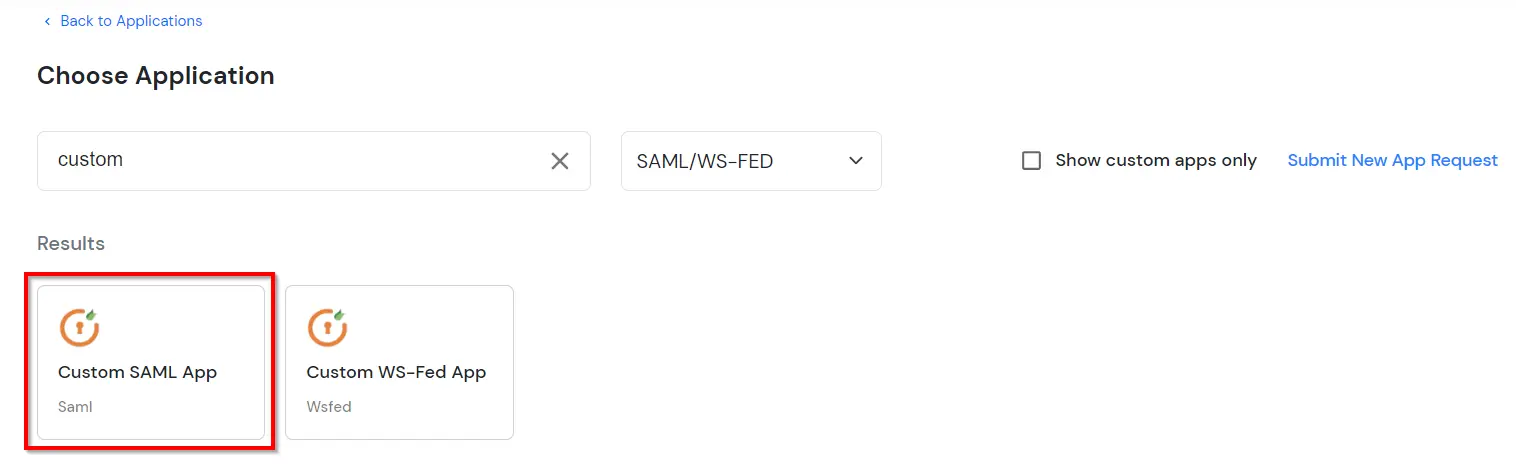
2. Configurare Single Sign-on (SSO) nell'account Zoho Admin
- Torna all'account amministratore di Zoho e fai clic su Installa Ora.
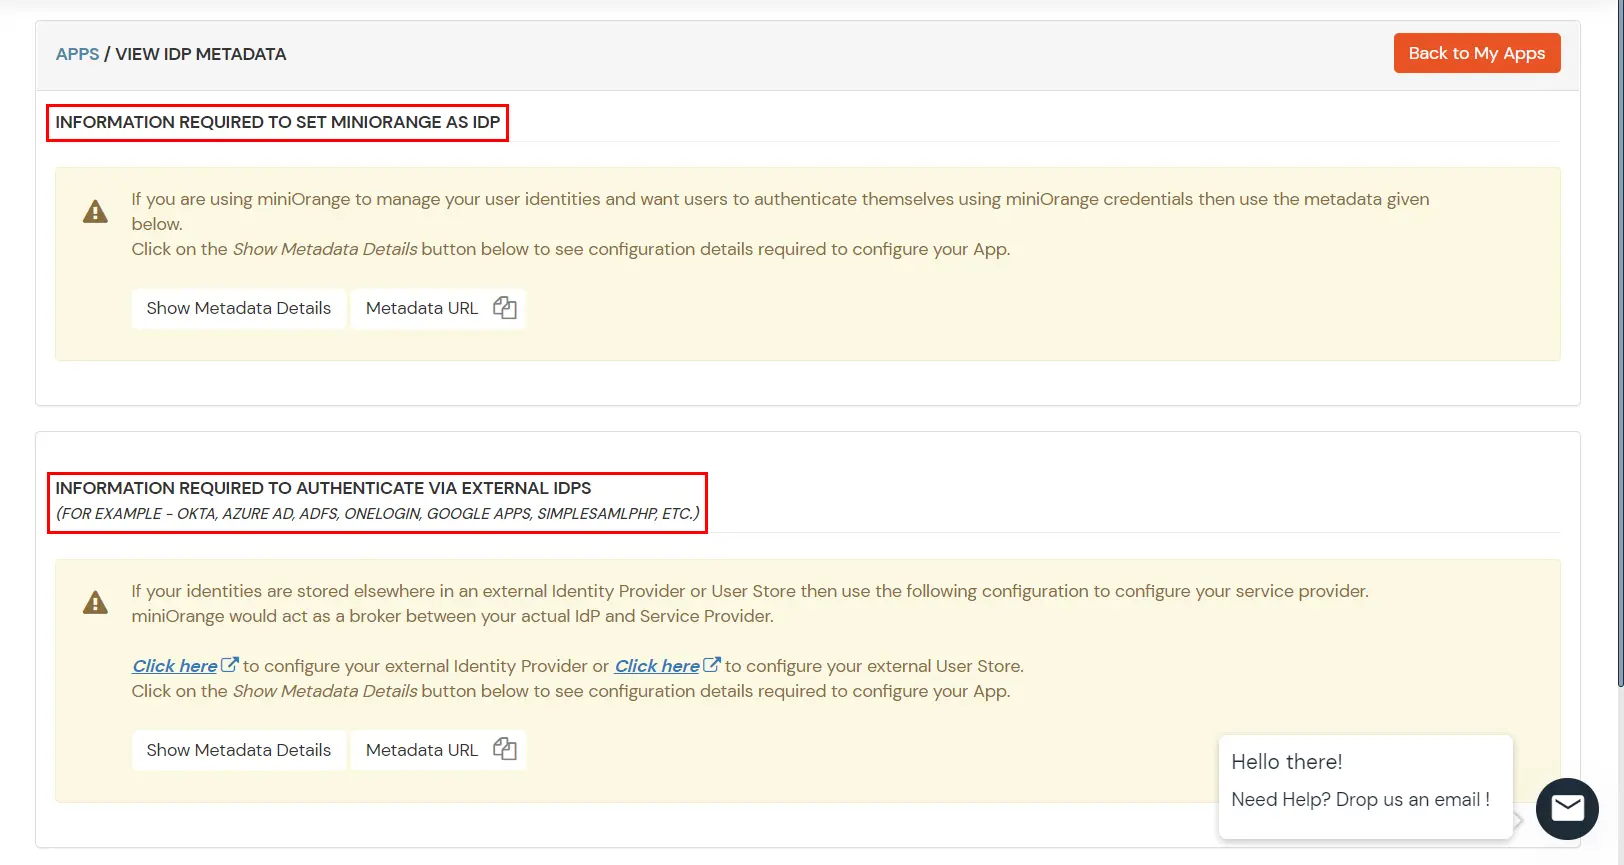
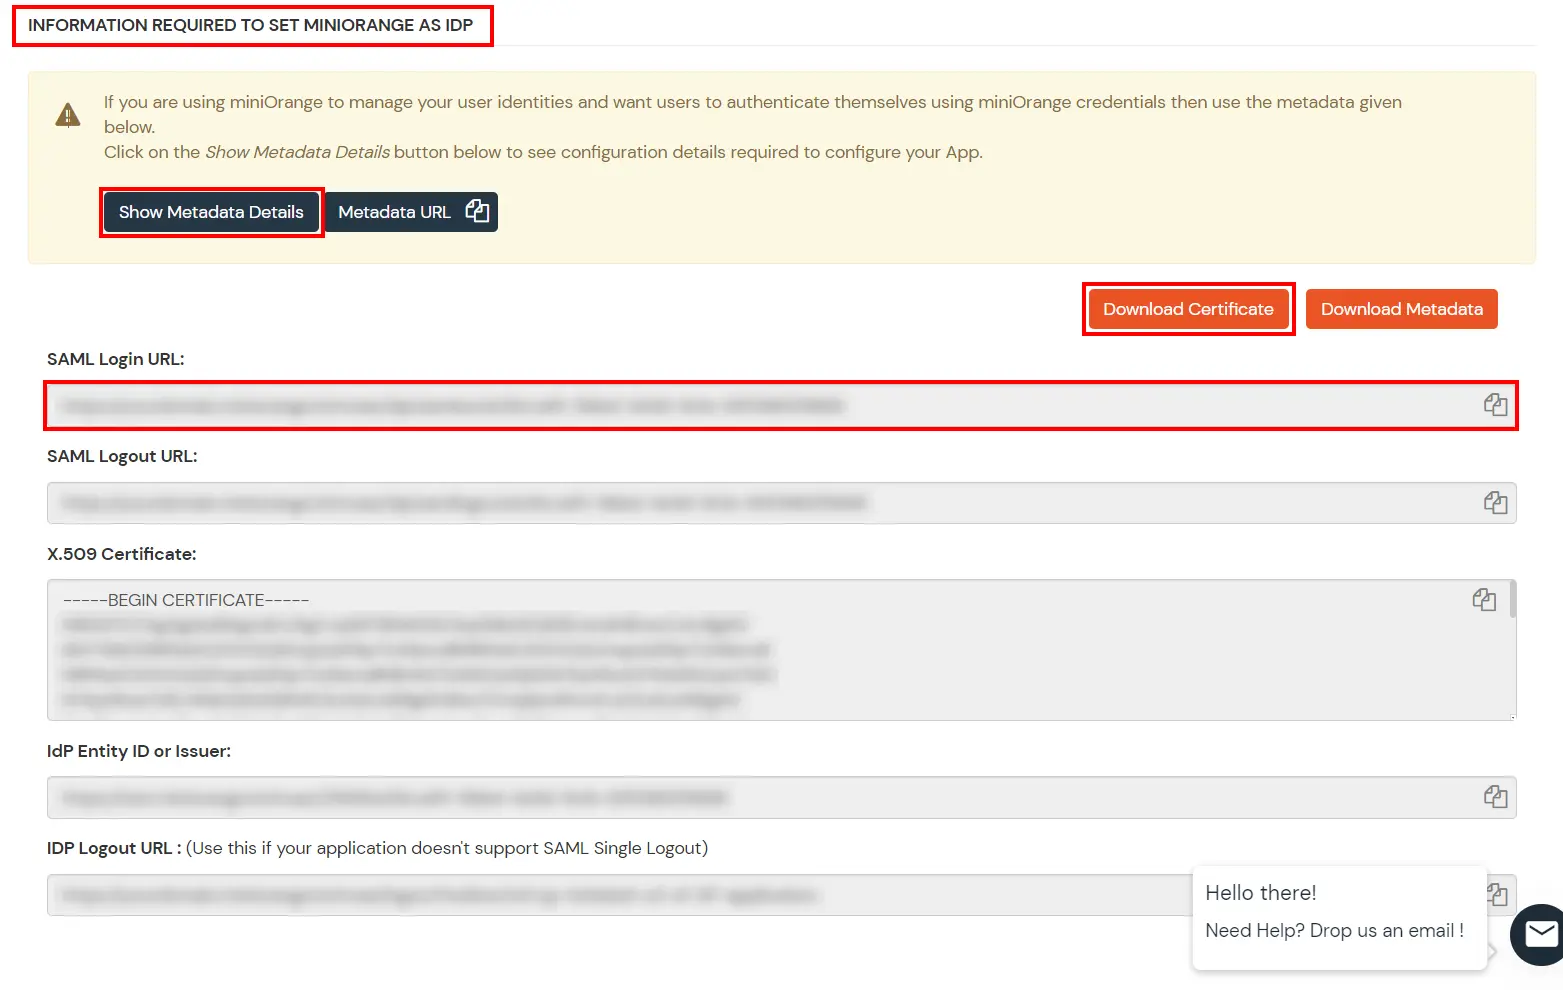
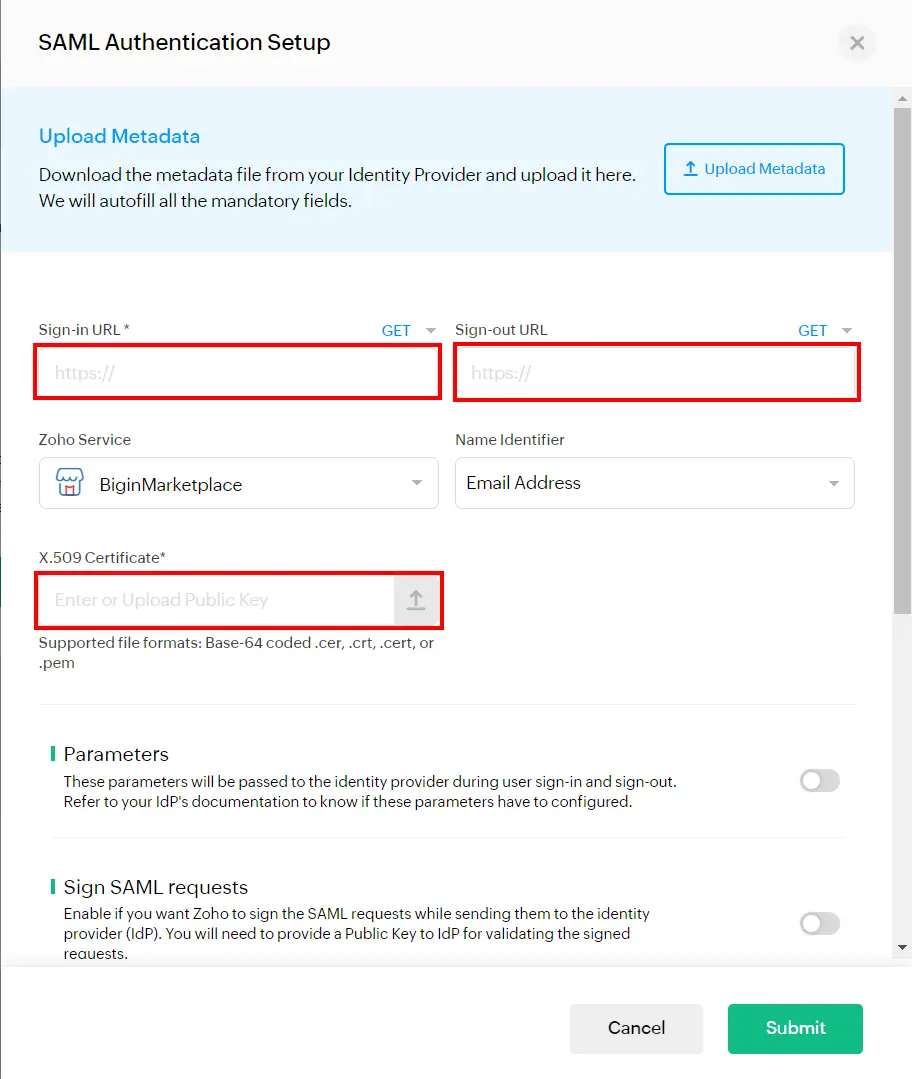
- Nella finestra popup di autenticazione SAML, immettere URL di accesso SAML in URL di accesso campo e URL di disconnessione SAML in URL di disconnessione campo, che hai copiato in Fase 1.
- In Cambia URL password campo, inserisci l'URL di accesso a miniOrange.
- In Certificato X.509 campo, caricare il file del certificato scaricato nel Fase 1.
- In base ai requisiti SAML, puoi utilizzare anche le seguenti opzioni:
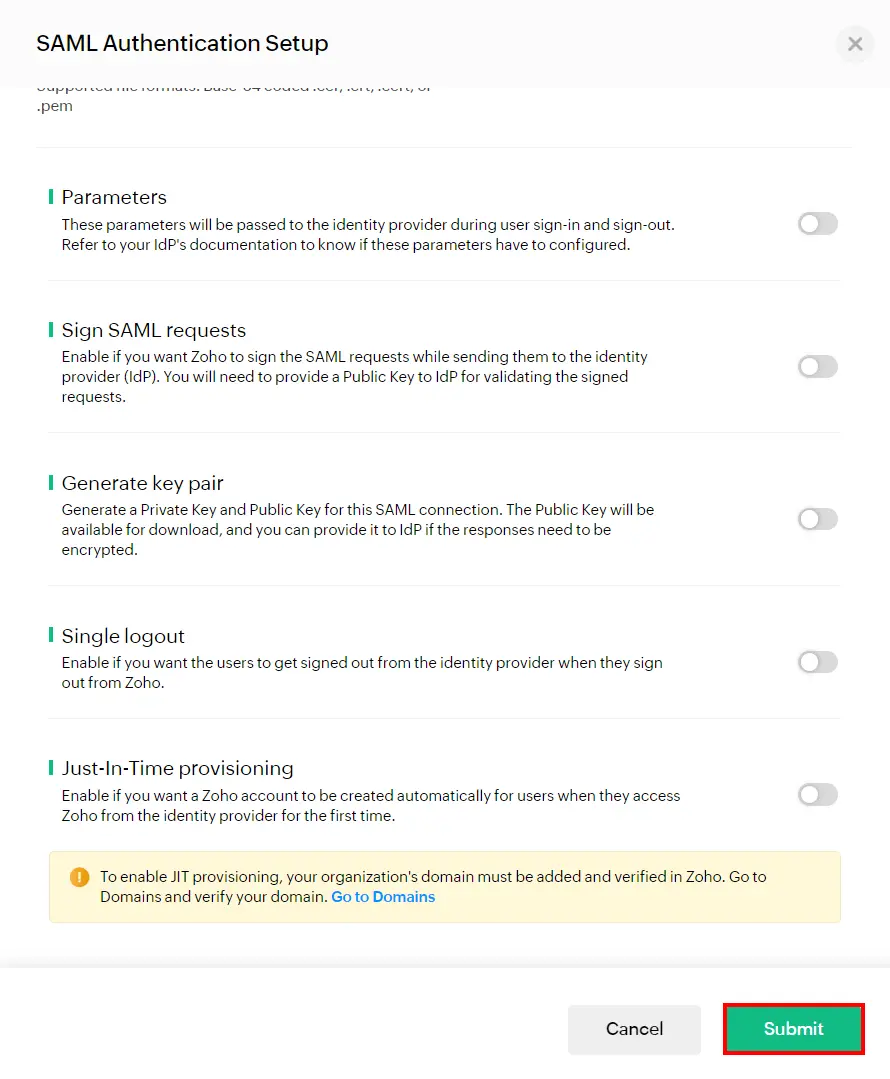
Firma le richieste SAML:
- Per SAML avviato da SP, Zoho invierà richieste SAML al tuo IdP (per autenticare l'utente). Il tuo IdP potrebbe richiedere che queste richieste siano firmate per garantire che:
- Le richieste provengono da Zoho e da nessun'altra fonte.
- Le informazioni inviate nella richiesta non vengono alterate da un malintenzionato.
- Per soddisfare questo requisito di firma, puoi abilitare l'opzione per firmare tutte le richieste SAML inviate da Zoho. Verrà generata una chiave pubblica, disponibile per il download (sulla pagina Autenticazione SAML). Dovrai fornire questa chiave pubblica al tuo IdP per verificare le richieste firmate.
Genera coppia di chiavi
- Dopo che il tuo IdP ha autenticato un utente, invierà una risposta SAML a Zoho, che contiene informazioni sull'utente autenticato, tra gli altri dettagli. Per mantenere la riservatezza di queste informazioni, l'IdP potrebbe richiedere che le risposte SAML siano crittografate. Per soddisfare questo requisito, puoi generare una coppia di chiavi crittografiche di chiave pubblica e privata. La chiave privata sarà mantenuta al sicuro. La chiave pubblica sarà disponibile per il download e dovrai fornirla al tuo IdP. Il tuo IdP utilizzerà questa chiave pubblica per crittografare le informazioni nelle risposte SAML e inviarle a Zoho. Poiché queste informazioni possono essere decrittografate solo utilizzando la chiave privata che Zoho ha mantenuto al sicuro, le informazioni inviate nelle risposte rimangono riservate tra il tuo IdP e Zoho.
- Nota: se si abilita l'opzione Firma richieste SAML, verrà generata automaticamente una coppia di chiavi.
Disconnessione singola
- Esistono due tipi di Single logout (SLO):
- SLO avviato da SP: Quando gli utenti escono da Zoho, vengono automaticamente disconnessi anche dall'IdP.
- SLO avviato da IdP: Quando gli utenti escono dall'IdP, vengono automaticamente disconnessi anche da Zoho.
- Per far funzionare SLO, deve essere supportato dall'IdP. Alcuni IdP supportano solo un tipo di SLO, altri entrambi e altri nessuno.
- Per configurare Single logout per la tua organizzazione, devi:
- Abilitare l'opzione Single logout.
- Fornisci l'URL di disconnessione del tuo IdP a Zoho durante la configurazione di SAML.
- Fornisci l'URL di disconnessione di Zoho al tuo IdP. L'URL di disconnessione di Zoho può essere trovato nel file di metadati sotto il tag {md:SingleLogoutService}. Per gli IdP supportati, i passaggi per abilitare il logout singolo sono descritti nella rispettiva guida SAML news.
Fornitura just-in-time
- Il provisioning Just-in-Time (JIT) consente ai tuoi utenti di essere aggiunti alla tua organizzazione Zoho quando accedono a Zoho per la prima volta tramite SAML. Saranno aggiunti dopo aver convalidato la risposta SAML e il loro dominio. Se JIT non è abilitato, devi aggiungere manualmente i tuoi utenti alla tua organizzazione Zoho prima che possano accedere con SSO.
- Utilizzando JIT, puoi anche recuperare e compilare automaticamente alcuni campi di informazioni utente in Zoho (dall'IdP). Per farlo, mappa i seguenti campi di informazioni utente Zoho con i campi corrispondenti dal tuo IdP quando abiliti JIT:
- Nome
- Cognome
- Display Nome
- Il tuo IdP può predefinire i nomi degli attributi o lasciarti immettere un nome di attributo di tua scelta. In quest'ultimo caso, immetti un nome di attributo in Zoho e usa lo stesso nome nel tuo IdP.
- Clicchi Invio. miniOrange come IDP è configurato correttamente.
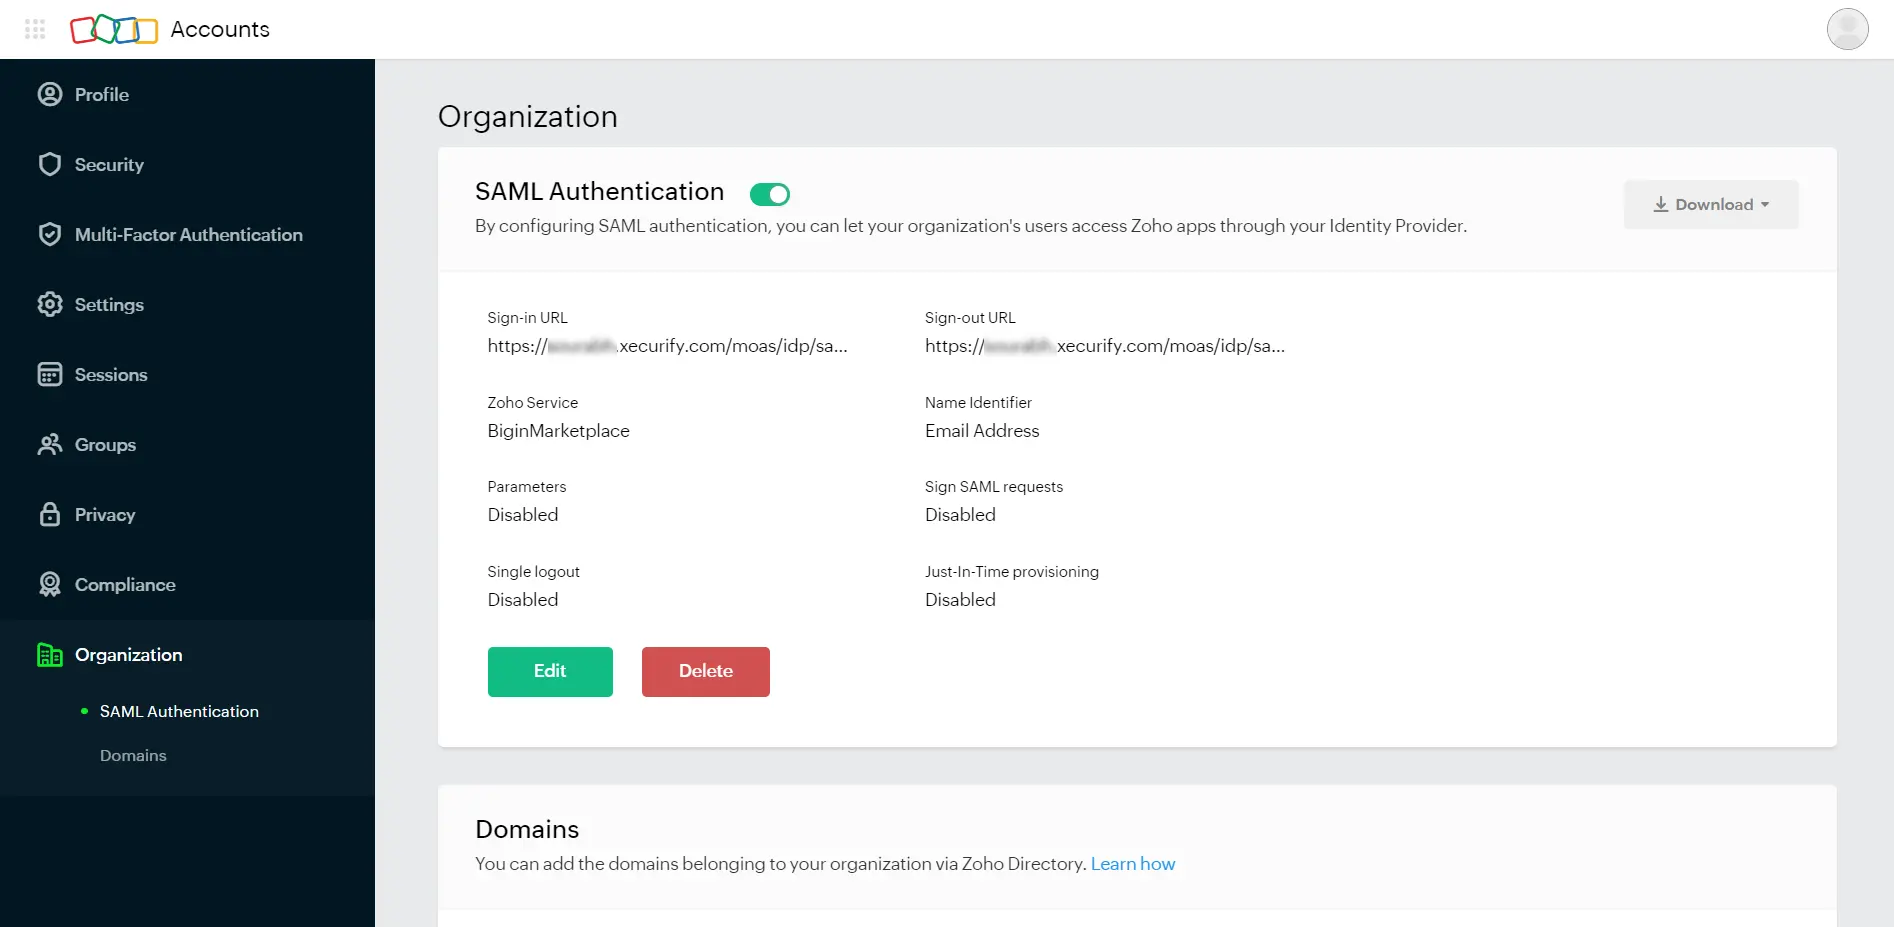
3. Testare la configurazione SSO
Prova l'accesso SSO al tuo account Zoho Subscription con miniOrange IdP:
4. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
5. Autenticazione adattiva con Zoho Subscription
L'autenticazione adattiva per Zoho Subscription consente agli amministratori di applicare criteri di accesso contestuali valutando le condizioni di accesso degli utenti, come indirizzo IP, dispositivo, posizione e orario di accesso. In base ai criteri configurati, agli utenti può essere consentito l'accesso, essere richiesta una verifica aggiuntiva o l'accesso può essere negato. Gli amministratori possono anche configurare avvisi via e-mail, personalizzare i messaggi di errore visualizzati dagli utenti, rivedere le impostazioni dei criteri prima della distribuzione e assegnare criteri di autenticazione adattiva ai criteri di accesso dell'applicazione per rafforzare la sicurezza e prevenire accessi non autorizzati.
[Nota: la sezione Autenticazione adattiva è stata spostata dal menu di navigazione a sinistra. Ora è possibile accedere e gestire i criteri di autenticazione adattiva navigando in Criteri >> Criteri di accesso adattivo.]
A. Limitare l'accesso all'abbonamento Zoho con la restrizione di accesso basata sull'indirizzo IP.
La restrizione di accesso basata su IP consente agli amministratori di controllare l'accesso degli utenti in base all'indirizzo IP di origine della richiesta di accesso. Gli amministratori possono configurare indirizzi IP e intervalli IP attendibili o con restrizioni e definire l'azione da intraprendere quando l'indirizzo IP di un utente corrisponde ai criteri configurati. Durante l'autenticazione, l'indirizzo IP dell'utente viene valutato rispetto alla policy configurata e l'accesso viene consentito, negato o richiesto in base alla configurazione selezionata.
È possibile configurare l'autenticazione adattiva con restrizione basata sull'indirizzo IP nel seguente modo:
- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
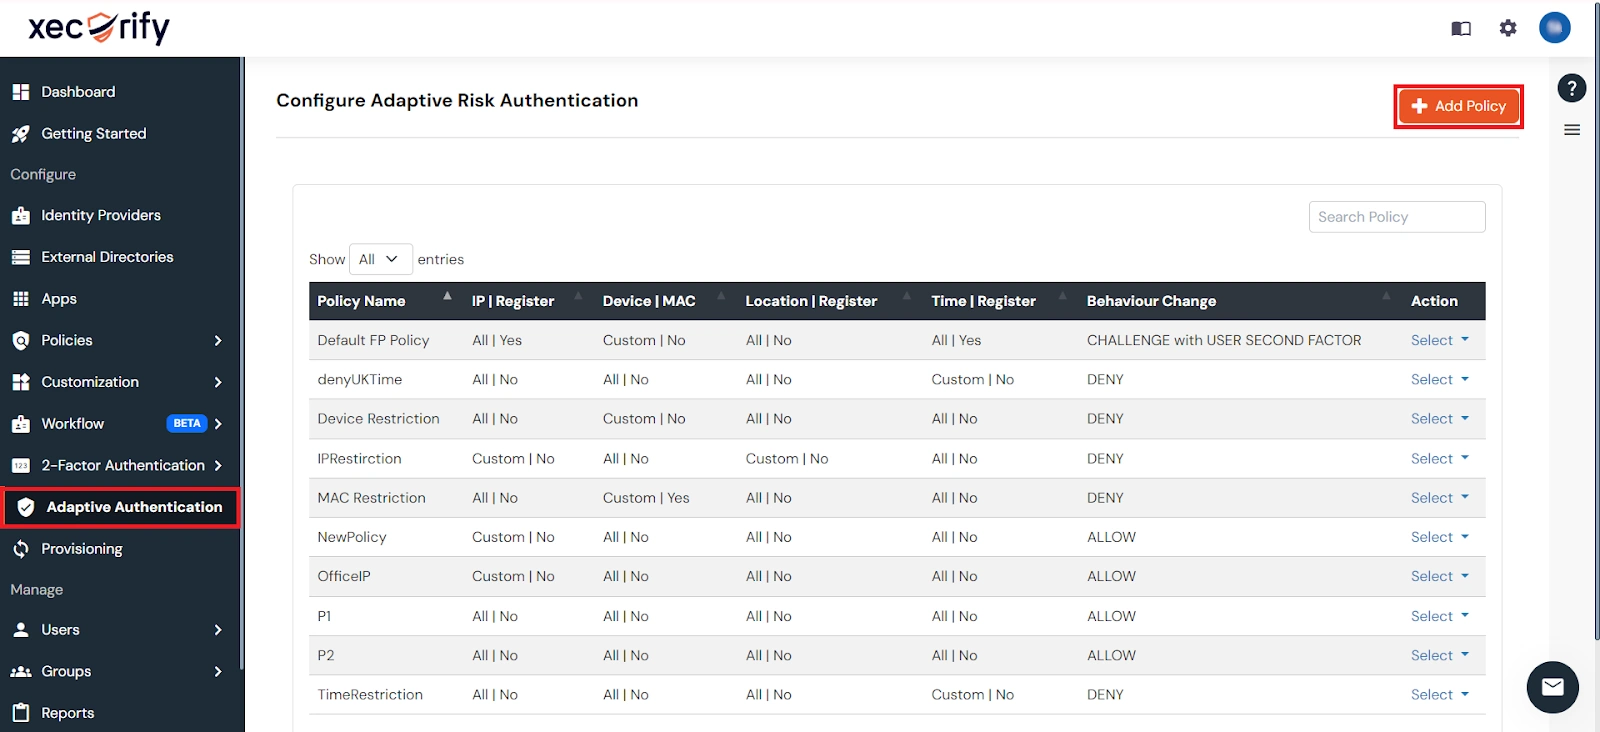
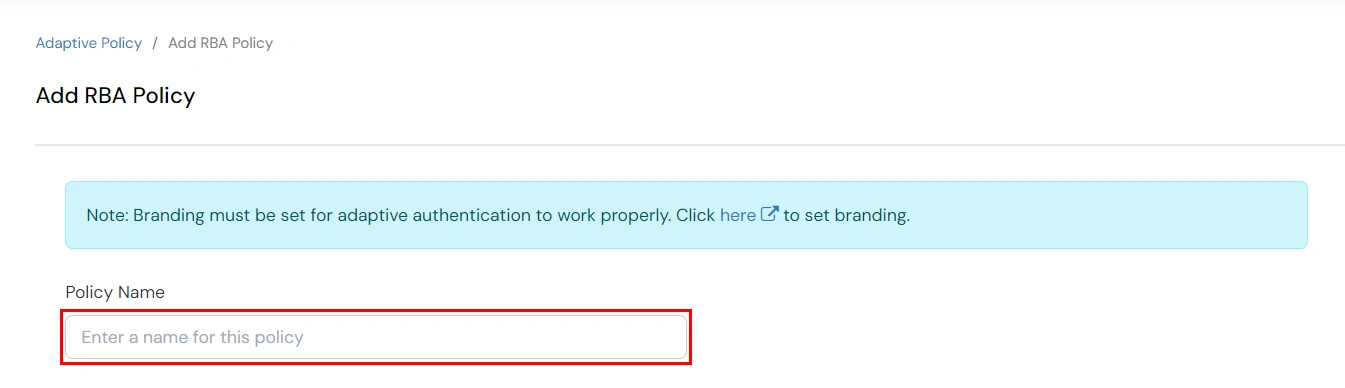
- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
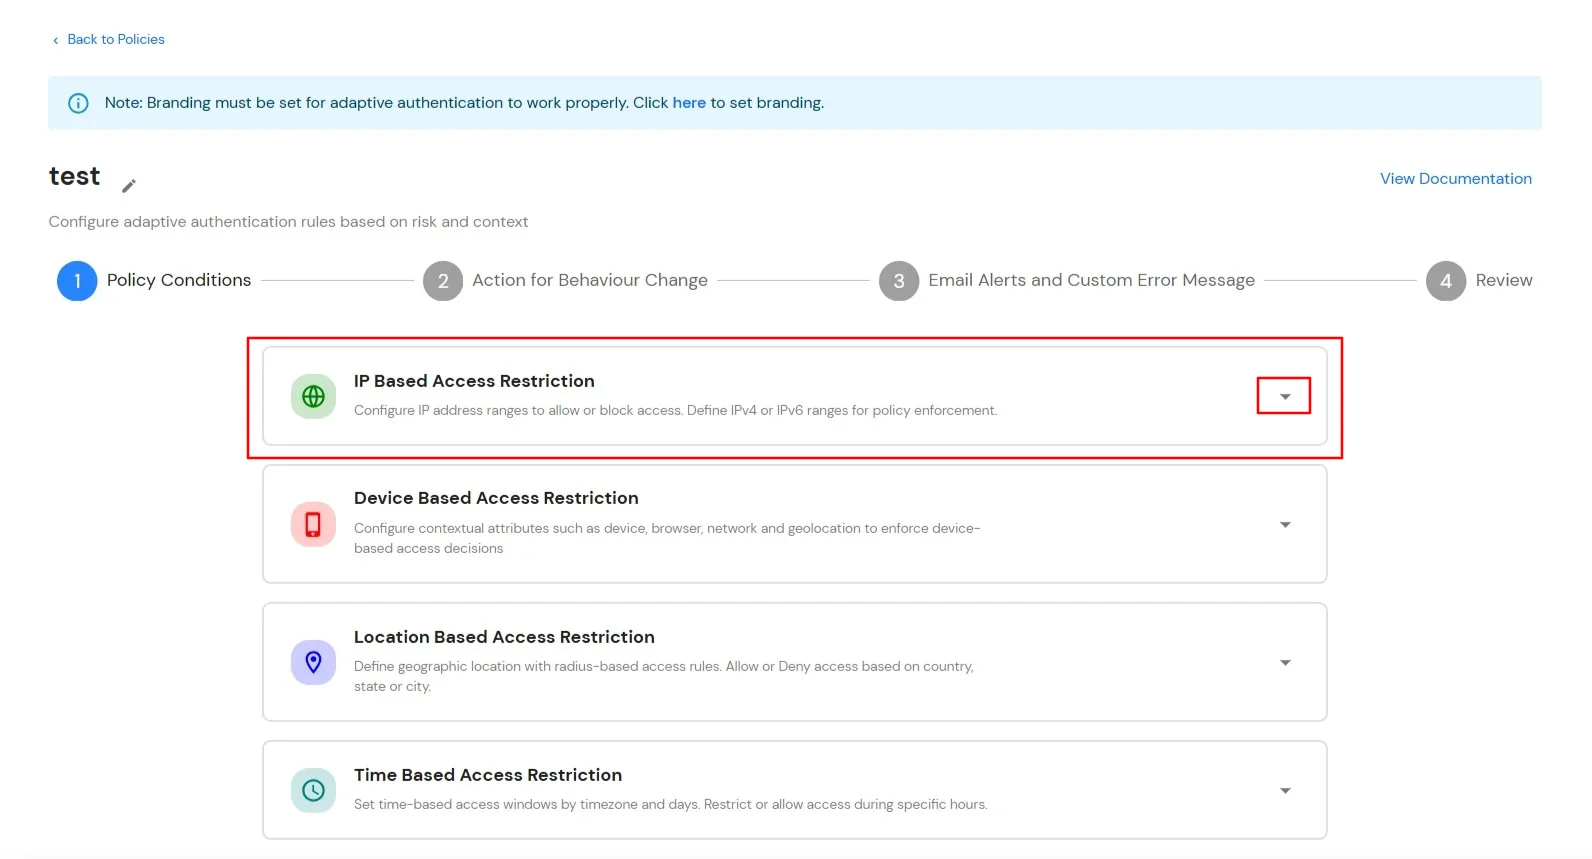
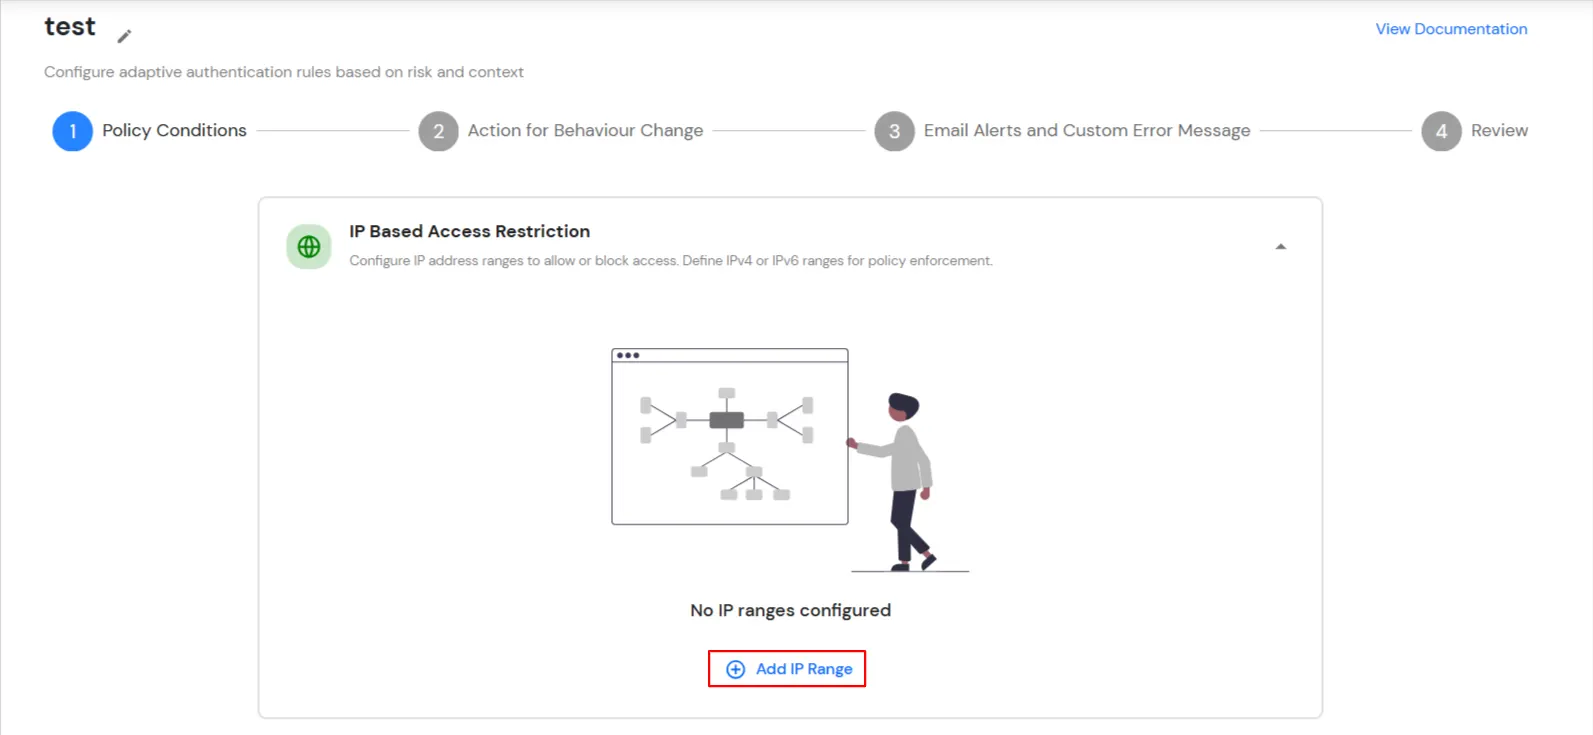
- espandere la Restrizione dell'accesso basata su IP nella sezione, cliccando sull'icona a discesa, è possibile configurare le regole di accesso basate su IP.
- Clicchi Aggiungi intervallo IP per configurare indirizzi IP o intervalli IP per la policy.
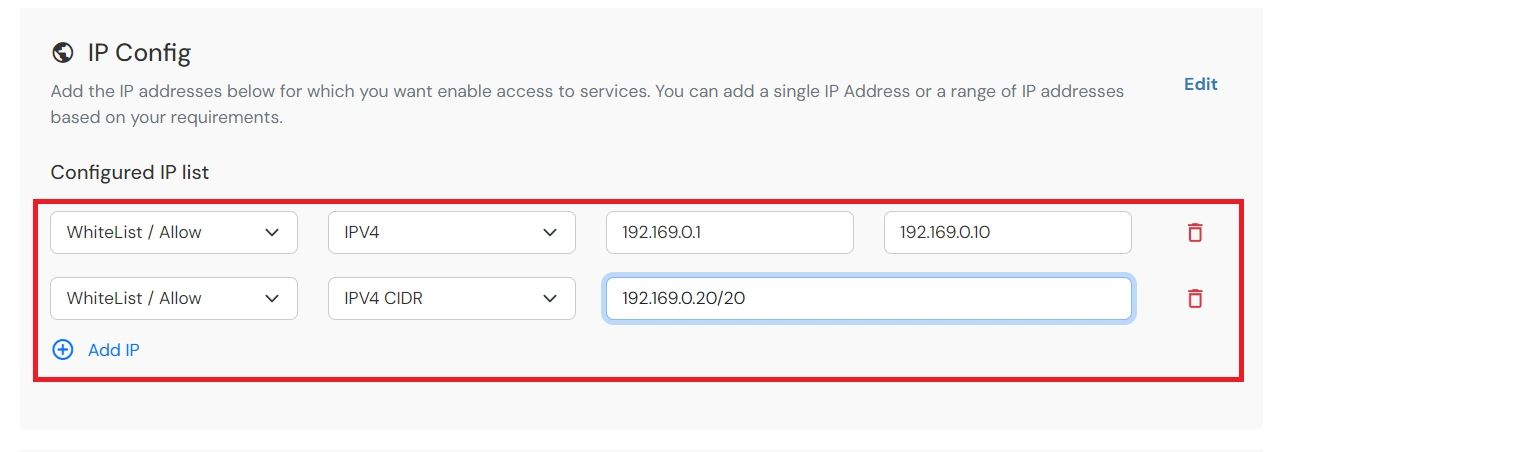
- Specifica l'indirizzo IP che desideri inserire nella whitelist. Per gli intervalli IP diversi da quello inserito nella whitelist, puoi selezionare l'impostazione sopra indicata.
- Scegli uno Consentire or Rifiuta selezionando l'opzione corrispondente dal menu a tendina. Se un utente tenta di accedere con l'indirizzo IP inserito nella lista bianca, l'accesso sarà sempre consentito.
- Supportiamo l'intervallo di indirizzi IP in tre formati, ovvero: IPv4, CIDR IPv4 e CIDR IPv6Puoi scegliere quello più adatto a te dal menu a discesa.
- È possibile aggiungere più IP o intervalli IP facendo clic su + Aggiungi intervallo IP pulsante.
- Una volta apportate le modifiche, fare clic su Avanti.
- Seleziona Azione per il cambiamento del comportamento, scegli l'appropriato Action and Tipo di sfida per l'utente di quella sezione.
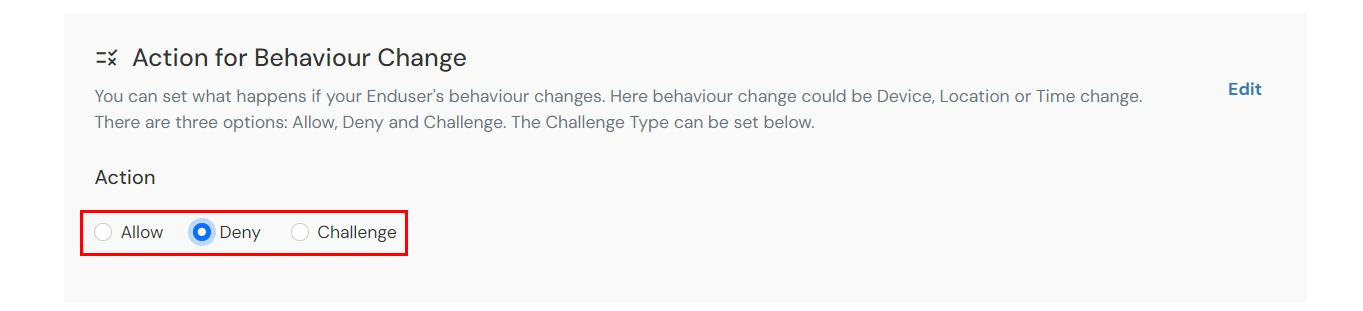
| Attributo (Opzione) |
Descrizione |
| Consentire |
Consentire agli utenti di autenticarsi e utilizzare i servizi se la condizione di autenticazione adattiva è vera. |
| Rifiuta |
Nega le autenticazioni utente e l'accesso ai servizi se la condizione di autenticazione adattiva è vera. |
| La sfida |
Prova gli utenti con uno dei tre metodi indicati di seguito per verificare l'autenticità dell'utente. |
- Opzioni tipo di sfida: Imposta il tipo di sfida quando l'azione per il comportamento è configurata come Sfida.
| Attributo |
Descrizione |
| Fattore secondo utente |
L'utente deve autenticarsi utilizzando il secondo fattore che ha scelto o assegnato, ad esempio
- OTP tramite SMS
- Notifica PUSH
- OTP tramite e-mail e molti di più.
|
| KBA (autenticazione basata sulla conoscenza) |
Il sistema chiederà all'utente di rispondere a 2 delle 3 domande configurate nella sua console self-service. Solo dopo aver risposto correttamente a entrambe le domande, l'utente potrà procedere. |
| OTP tramite e-mail alternativa |
L'utente riceverà un OTP all'indirizzo email alternativo configurato tramite la Self Service Console. Una volta fornito l'OTP corretto, potrà procedere. |
- Fare clic su Avanti per continuare.
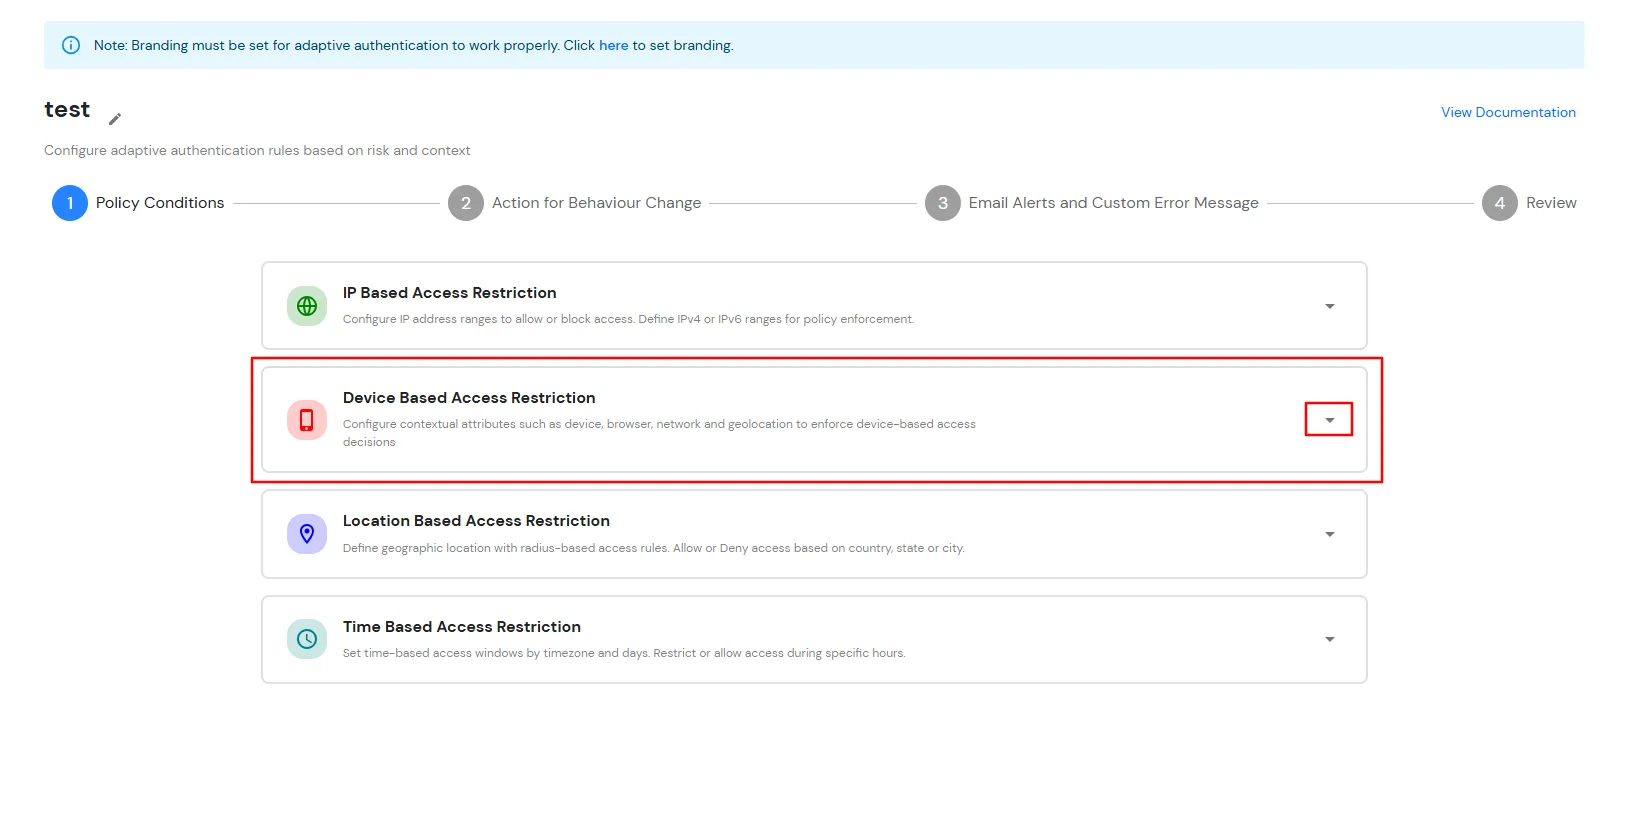
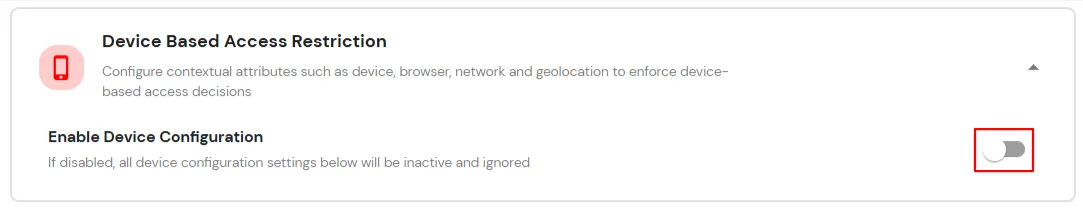
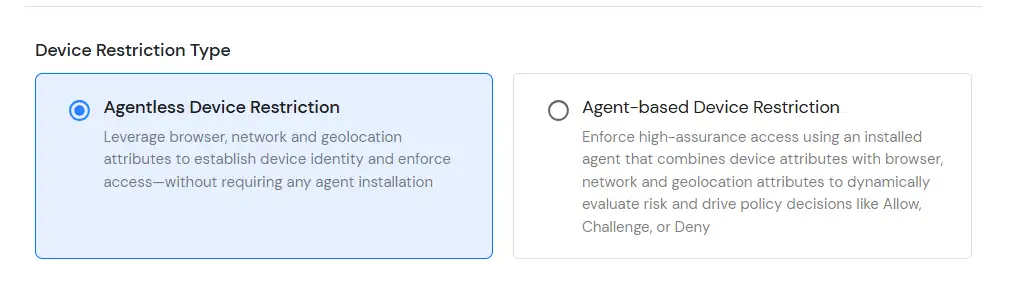
B. Limitare l'accesso all'abbonamento Zoho con la restrizione di accesso basata sul dispositivo.
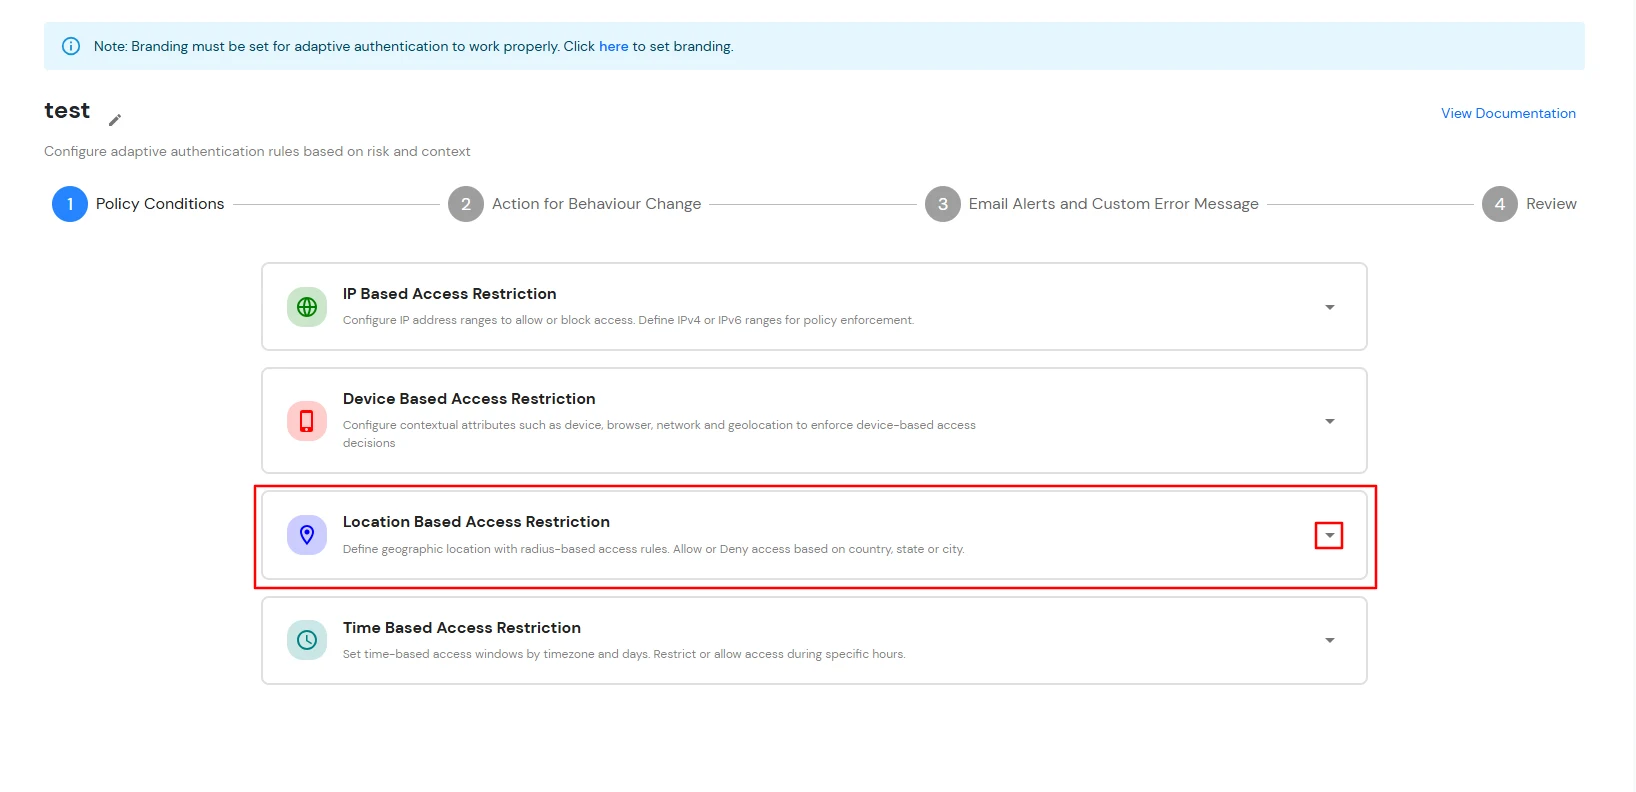
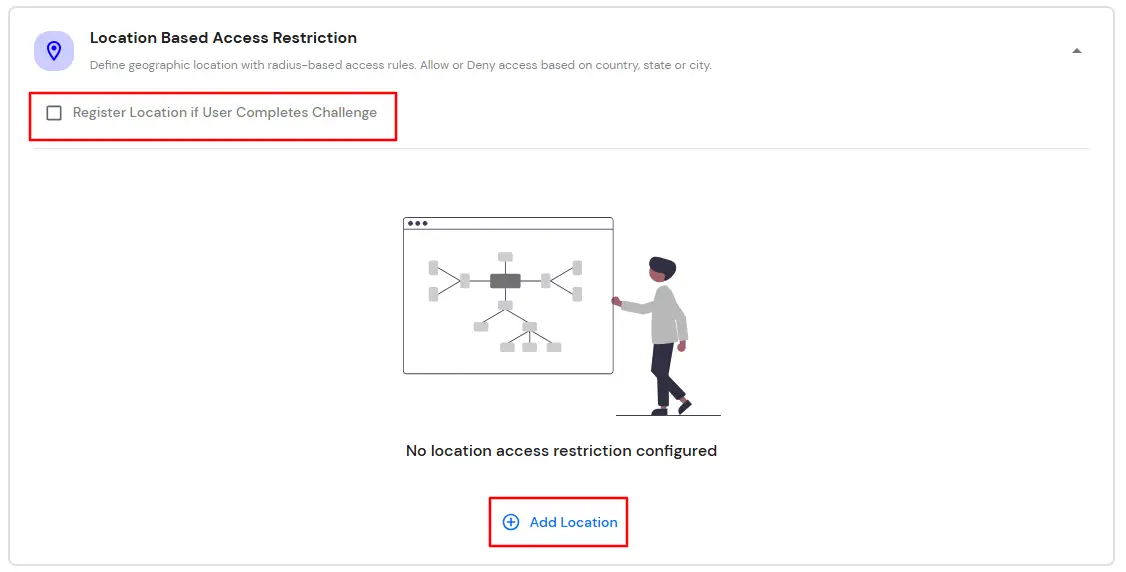
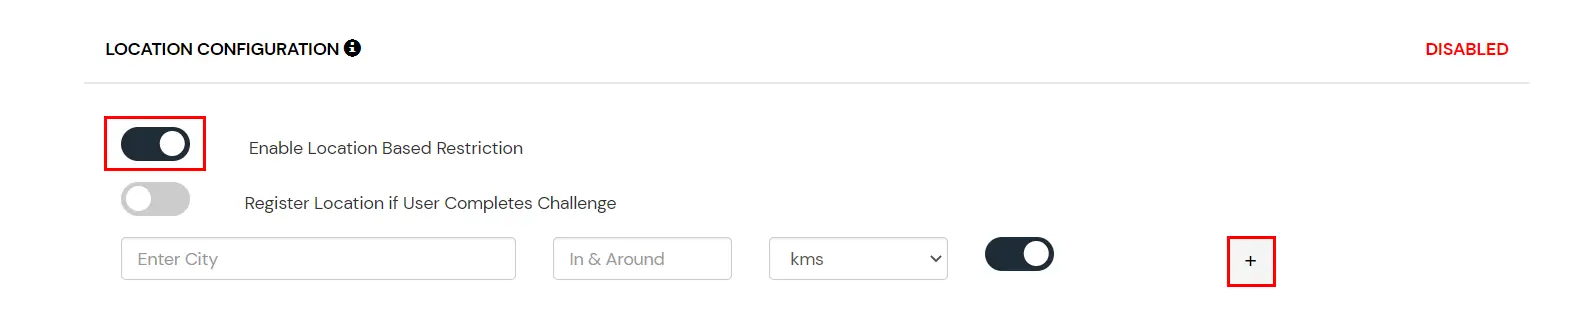
C. Limitare l'accesso all'abbonamento Zoho con la restrizione di accesso basata sulla posizione
D. Limitare l'accesso all'abbonamento Zoho con restrizioni di accesso basate sul tempo.
Nella restrizione oraria, l'amministratore configura un fuso orario con orari di inizio e fine e gli utenti vengono autorizzati, bloccati o invitati a effettuare un controllo in base alle condizioni definite nella policy. Quando un utente finale tenta di accedere con l'autenticazione adattiva abilitata, i suoi attributi relativi al fuso orario, come il fuso orario e l'ora di sistema corrente, vengono verificati rispetto all'elenco configurato dall'amministratore e, in base alla configurazione, l'utente viene autorizzato, bloccato o invitato a effettuare un controllo.
È possibile configurare l'autenticazione adattiva con restrizione basata sul tempo nel seguente modo:
- Login per Console Self Service >> Norme >> Norme di accesso adattivo sezione dal menu laterale sinistro.
- Clicca sul Crea politica pulsante in alto a destra. Aggiungi un nome di policy appropriato e fai clic su Crea politica.
- espandere la Restrizione di accesso basata sul tempo sezione facendo clic sull'icona del menu a tendina per le regole di restrizione dell'accesso in base al tempo.
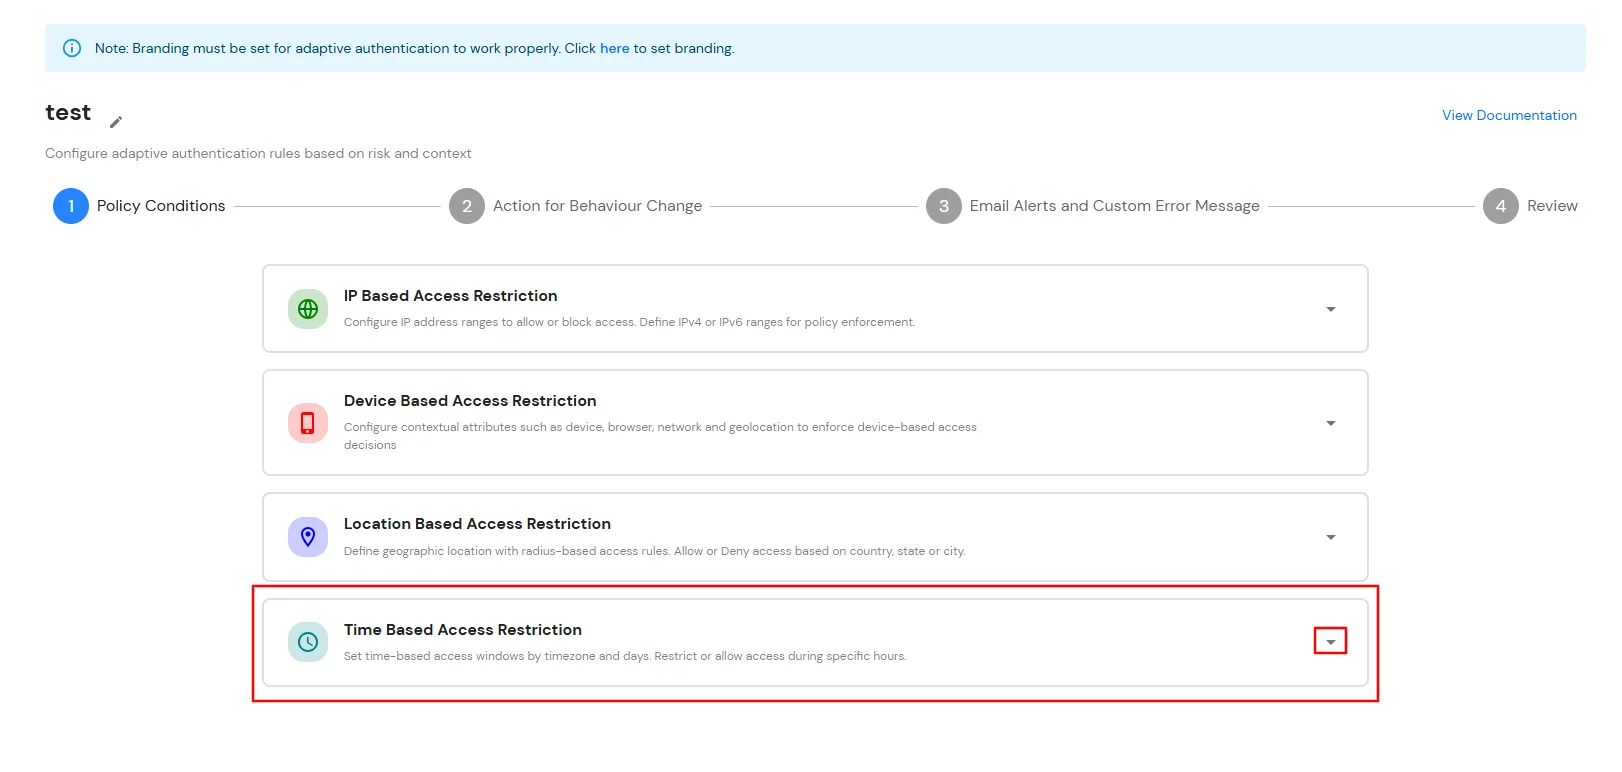
- Inserire il Tempo di buffer della finestra di accesso (minuti) per consentire un periodo di tolleranza prima dell'orario di inizio e dopo l'orario di fine della finestra di accesso configurata. Se non viene specificato alcun valore, viene applicato il tempo di buffer predefinito di 0 minuti.
- Clicchi Aggiungi tempo per creare una regola di accesso basata sul tempo.
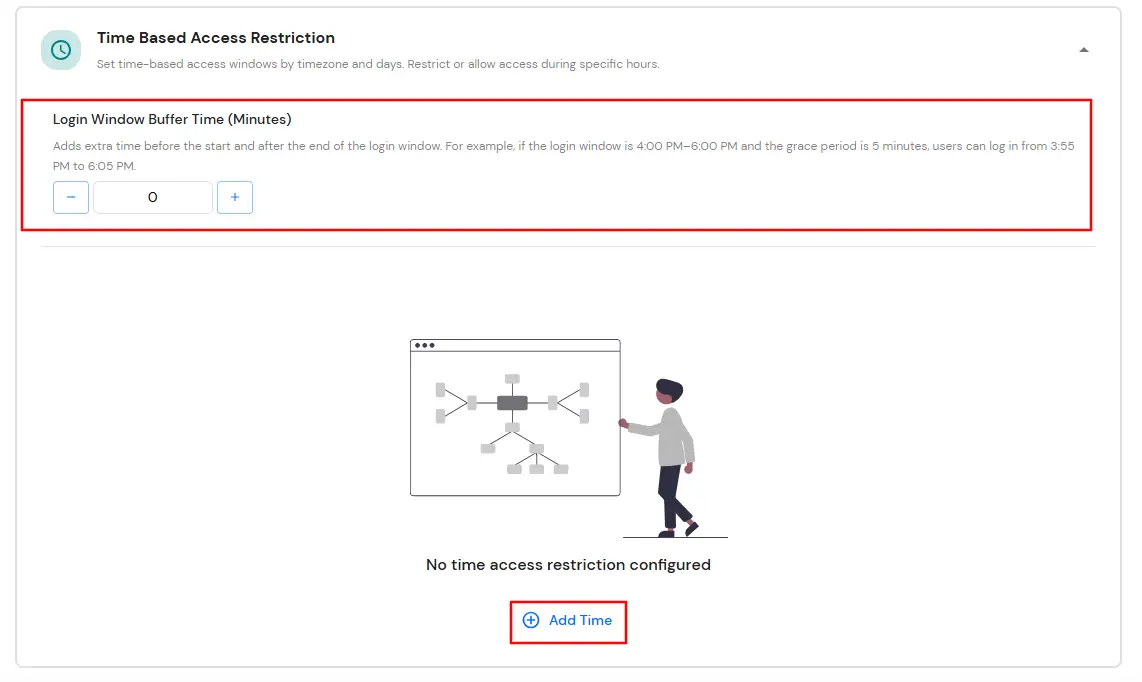
- Seleziona il necessario Fuso orario, configurare il Ora di inizio and Fine e selezionare i giorni applicabili.
- Per ogni regola basata sul tempo, seleziona se l'accesso deve essere Permesso or Negato.
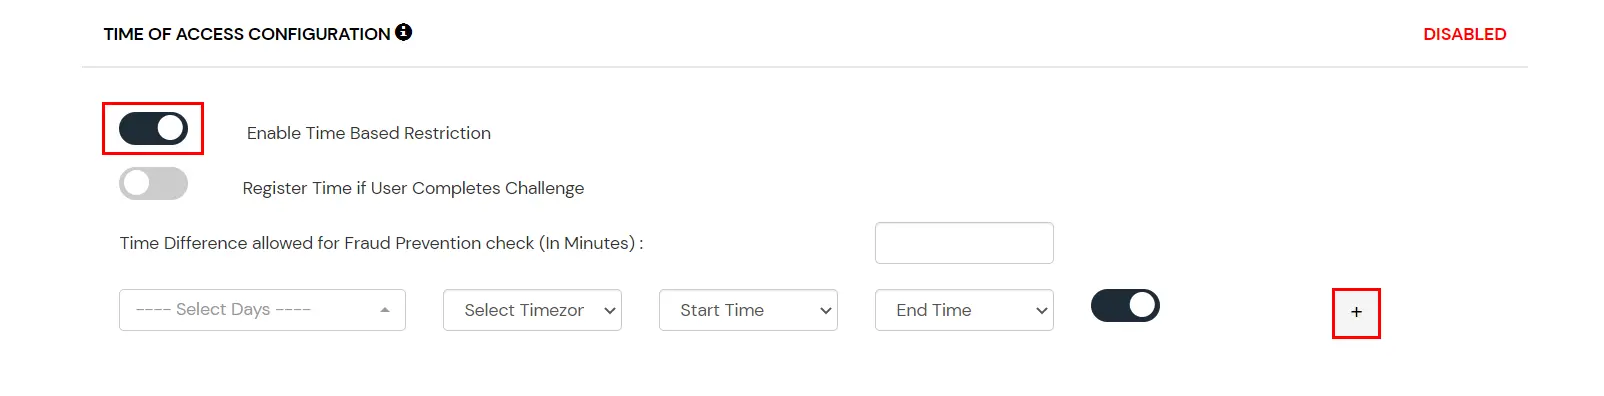
- Clicca sul Aggiungi tempo per aggiungere più di un fuso orario.
- Una volta apportate le modifiche, fare clic su Avanti.
- Seleziona la tua Azione per il cambiamento del comportamento and Tipo di sfida per l'utente dal Azione per il cambiamento del comportamento Sezione.
- Fare clic su Avanti per continuare.
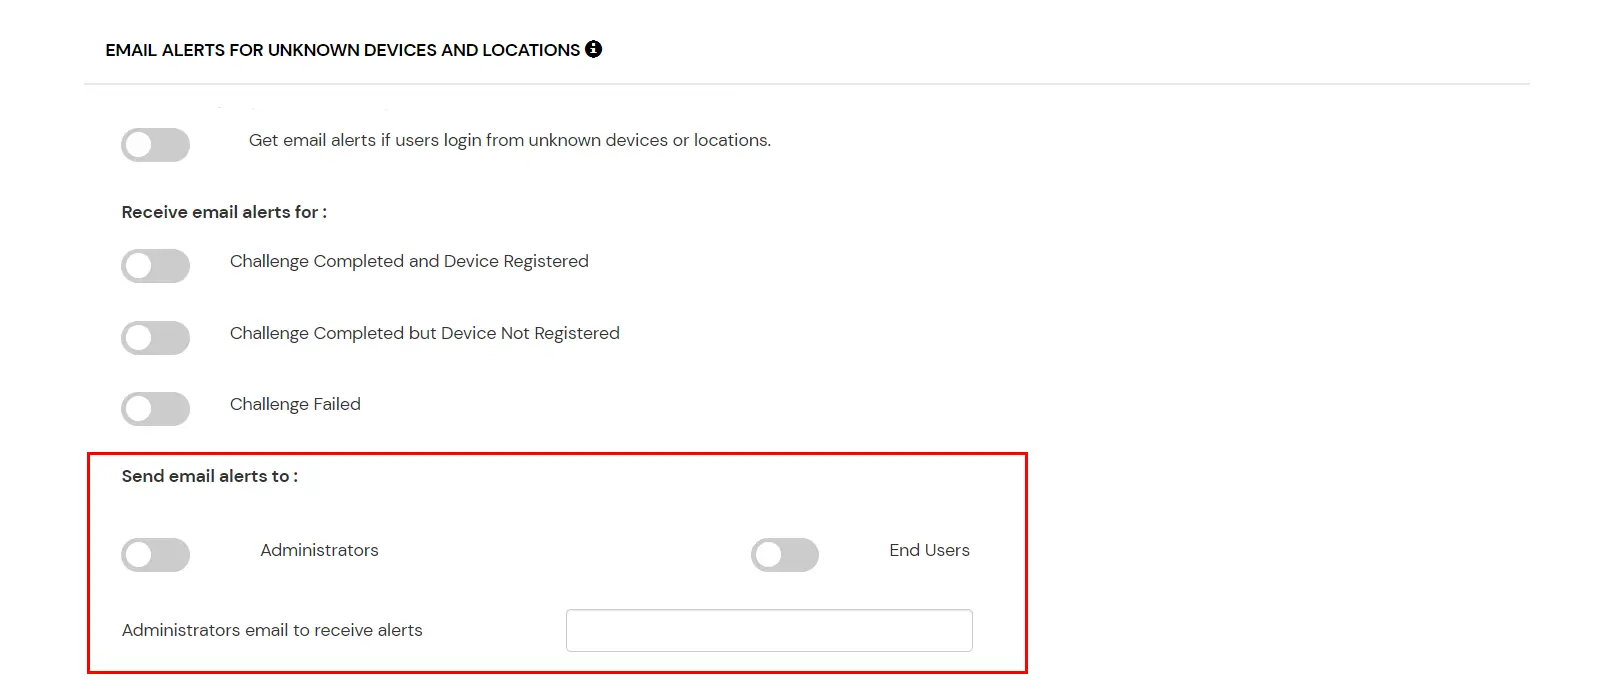
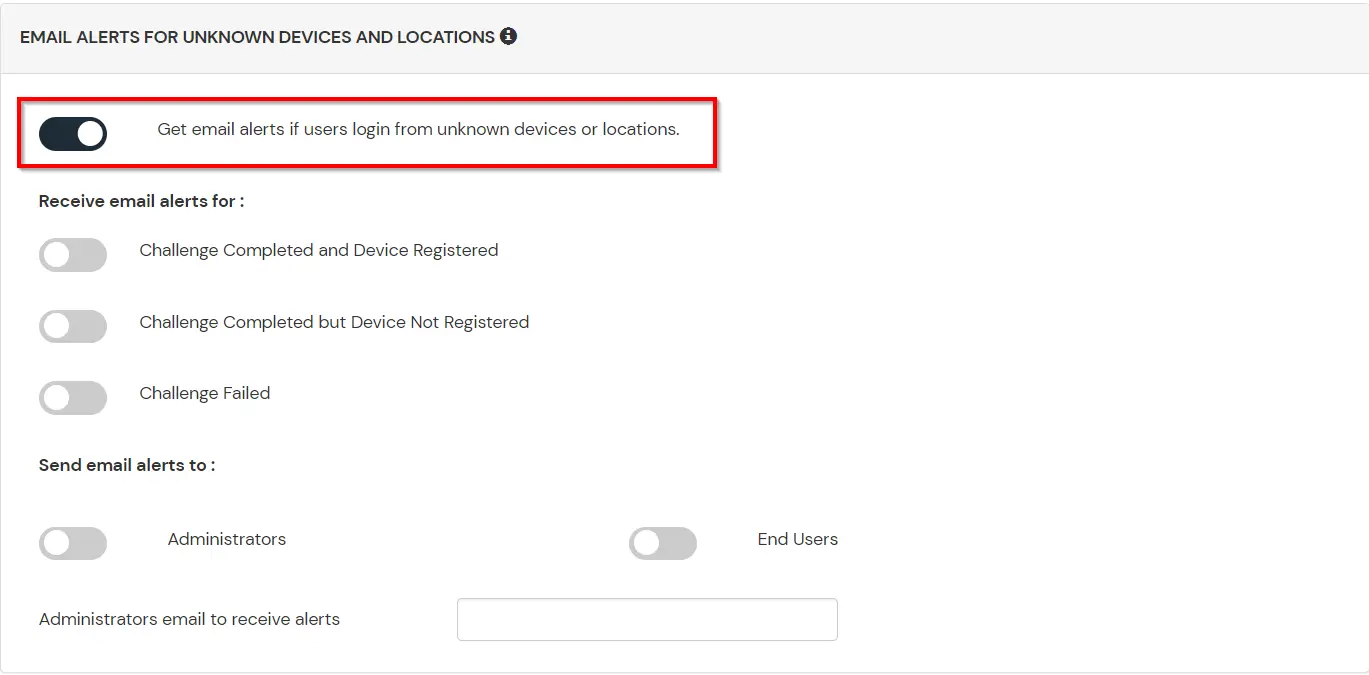
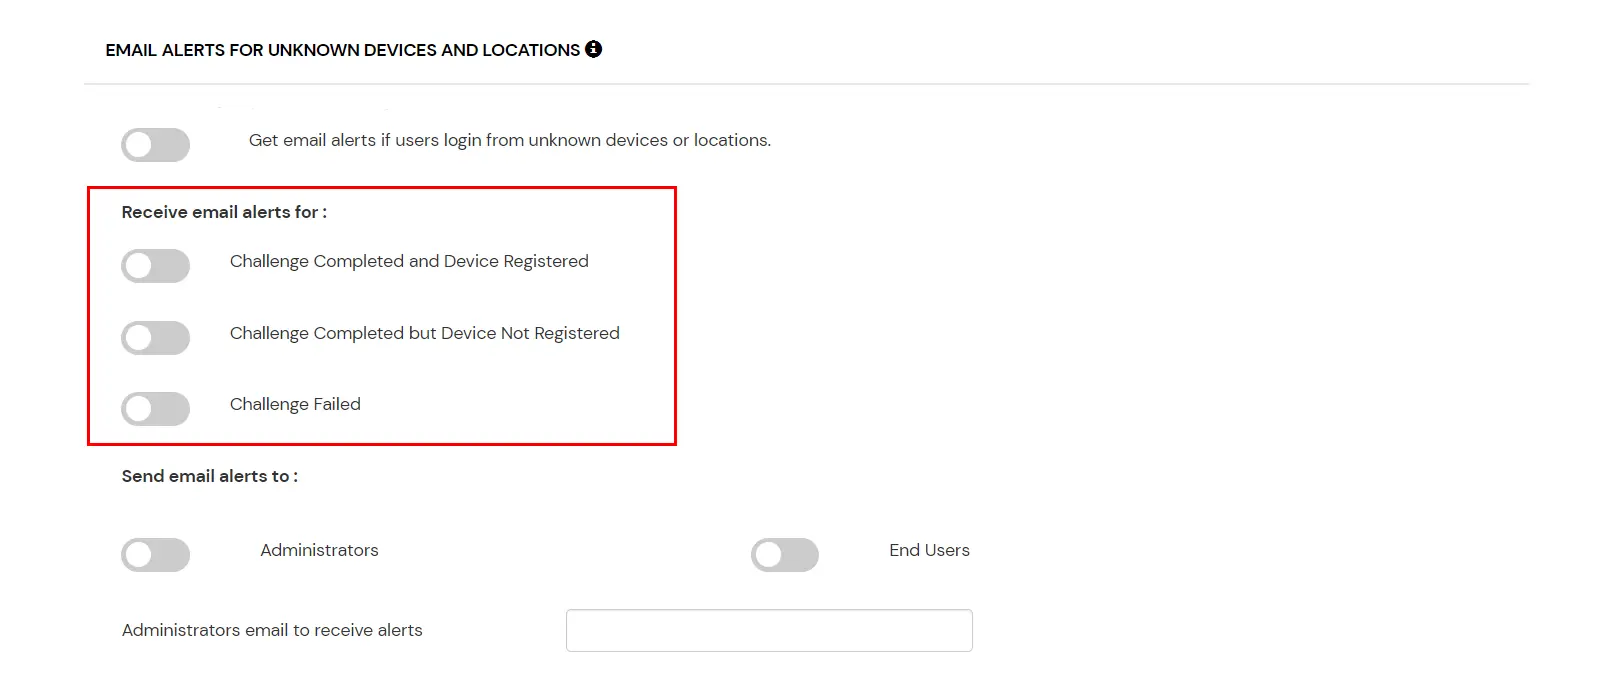
E. Avvisi via e-mail e messaggi e-mail personalizzati
F. Revisione
Prima di creare la policy di autenticazione adattiva, esamina le condizioni della policy configurate, le azioni di modifica del comportamento, le impostazioni degli avvisi e-mail e i messaggi di errore personalizzati. Questo passaggio fornisce una panoramica completa di tutte le impostazioni configurate, consentendoti di verificare la configurazione della policy e apportare le modifiche necessarie prima del salvataggio.
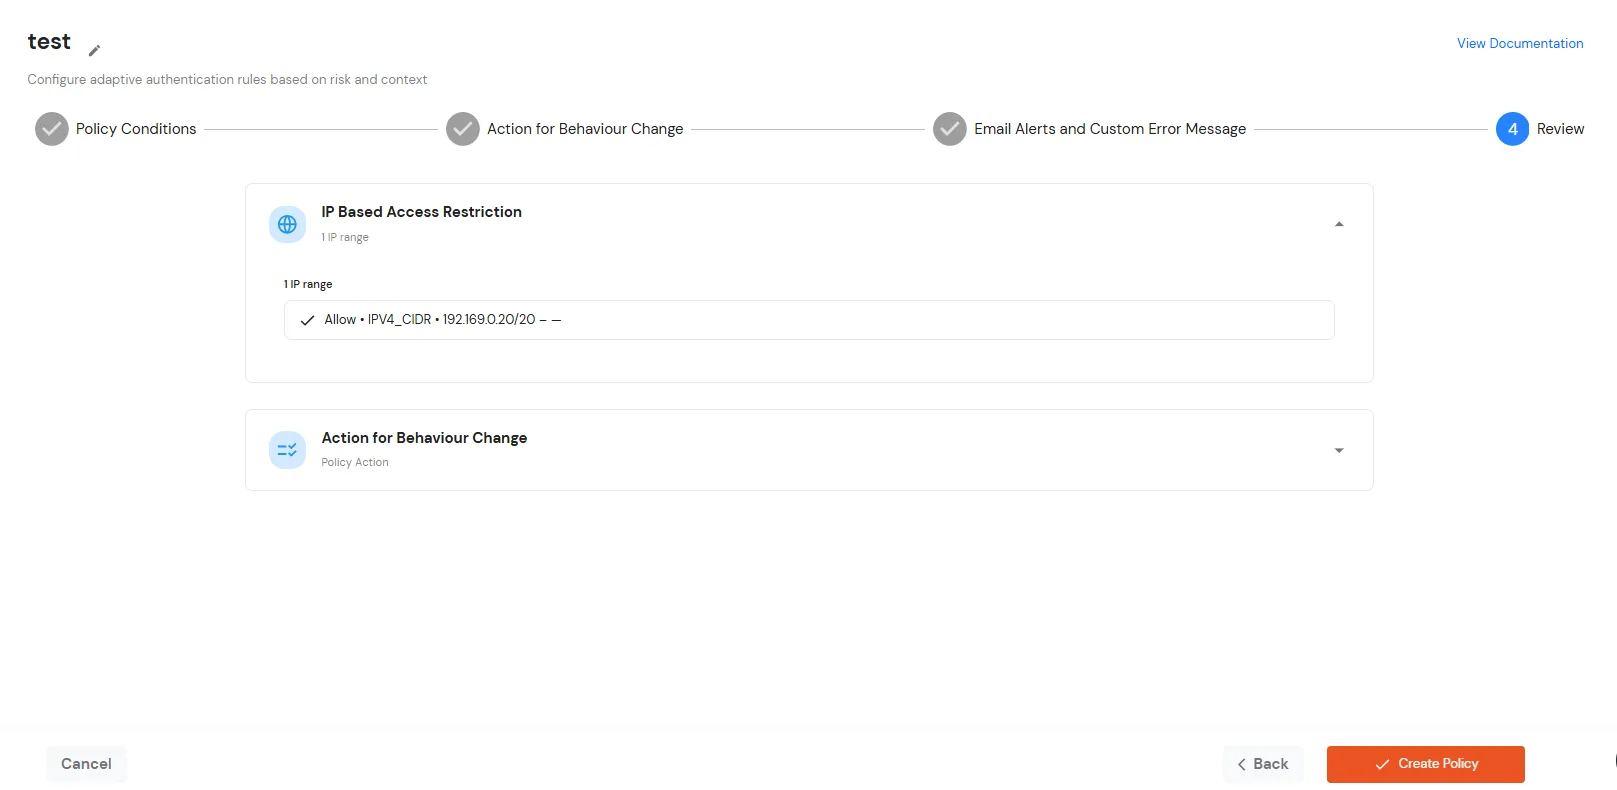
- Dopo aver verificato tutte le configurazioni, fai clic Crea politica per salvare e attivare la policy.
- Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
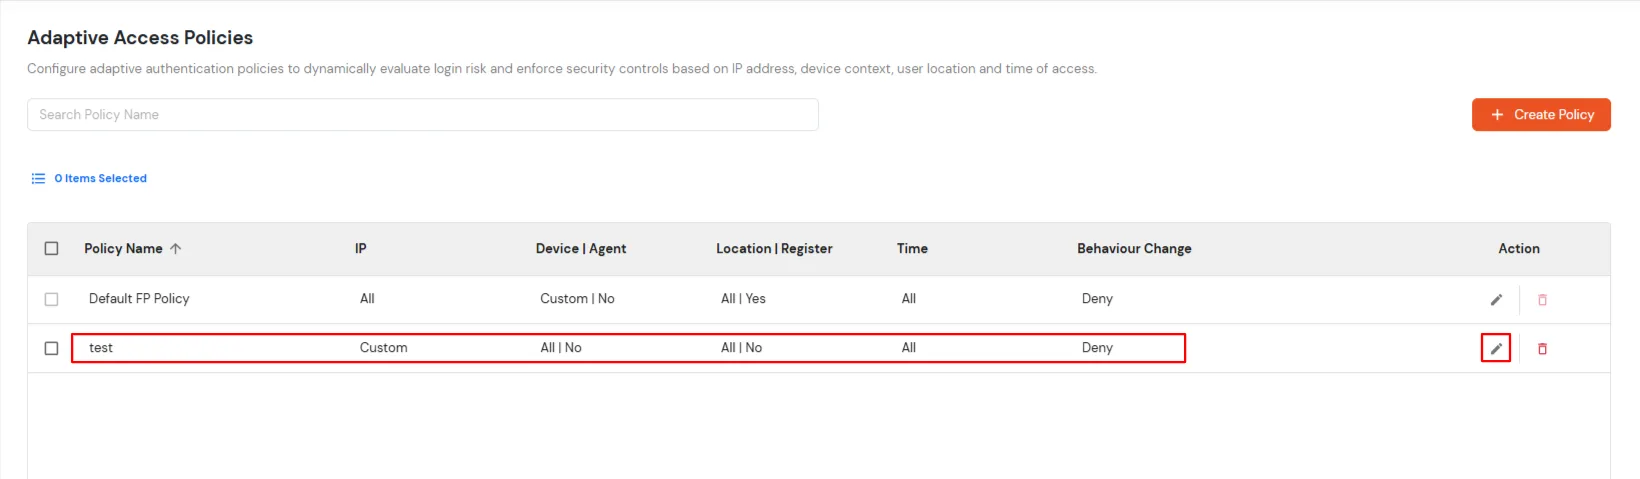
G. Aggiungere la policy di autenticazione adattiva all'abbonamento Zoho
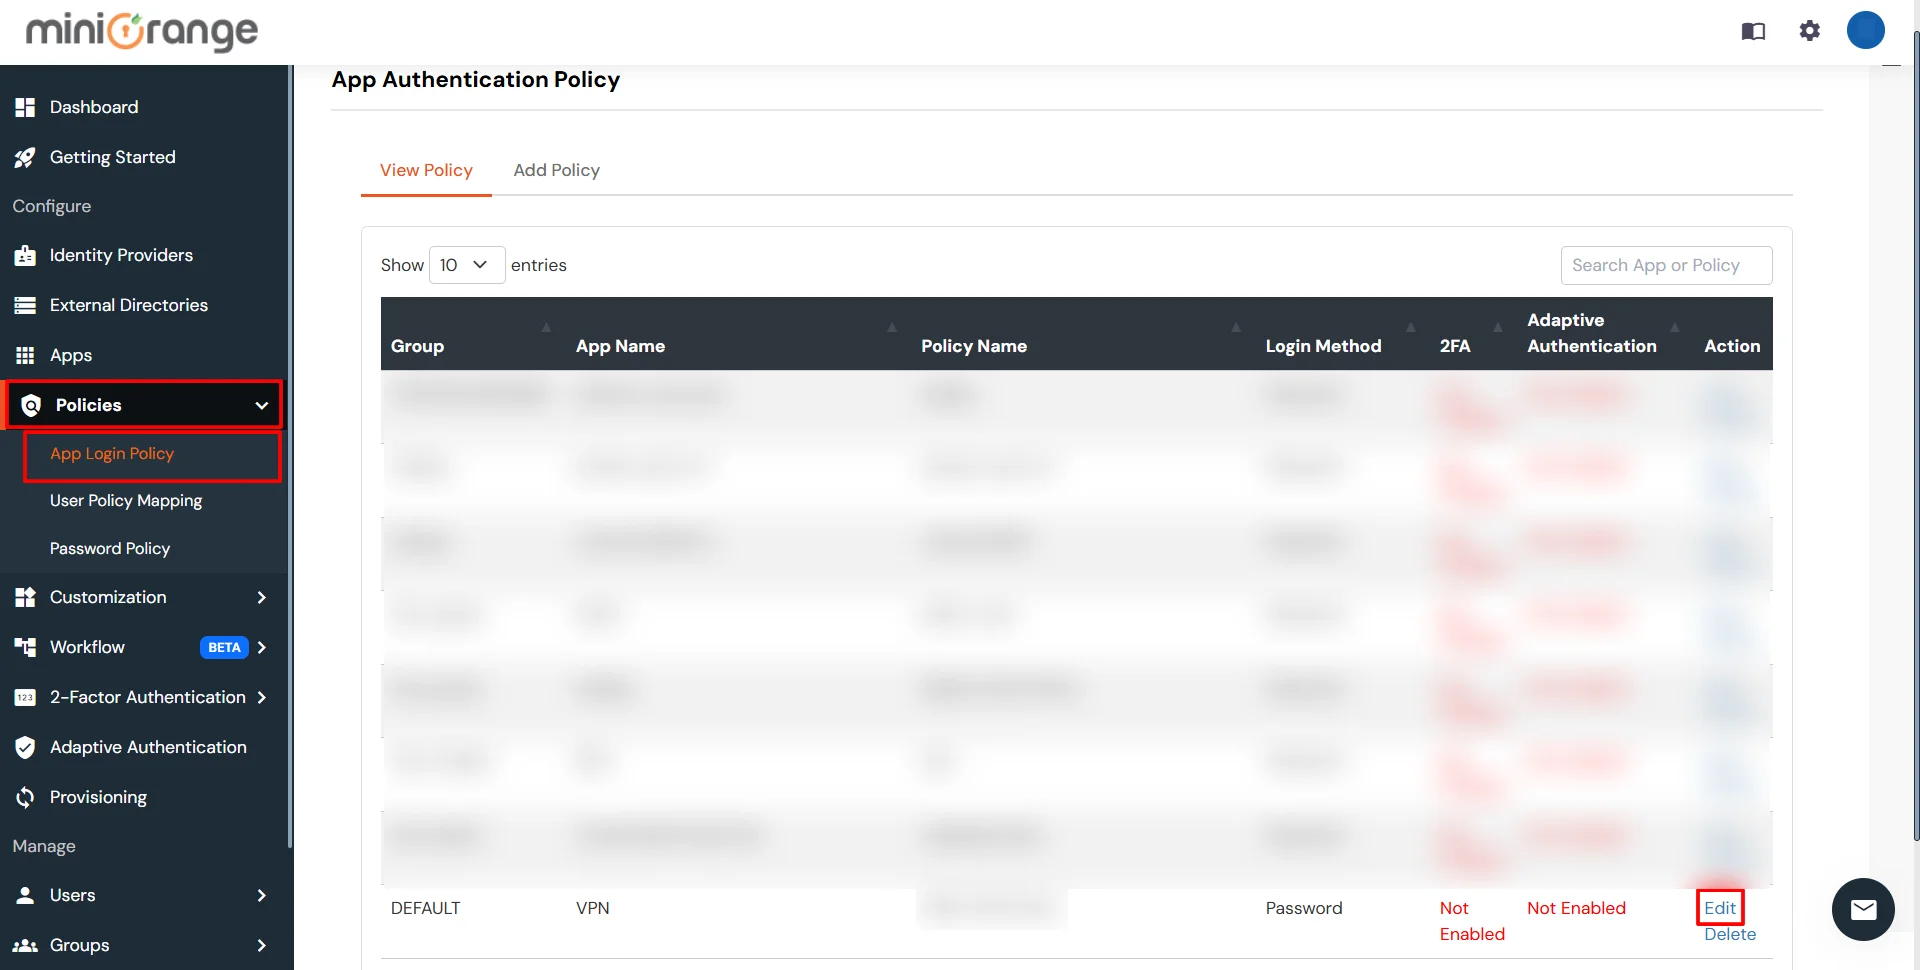
- Login per Console Self Service >> Norme >> Norme di accesso all'app.
- Fare clic su Modifica opzione icona per i criteri predefiniti delle app.
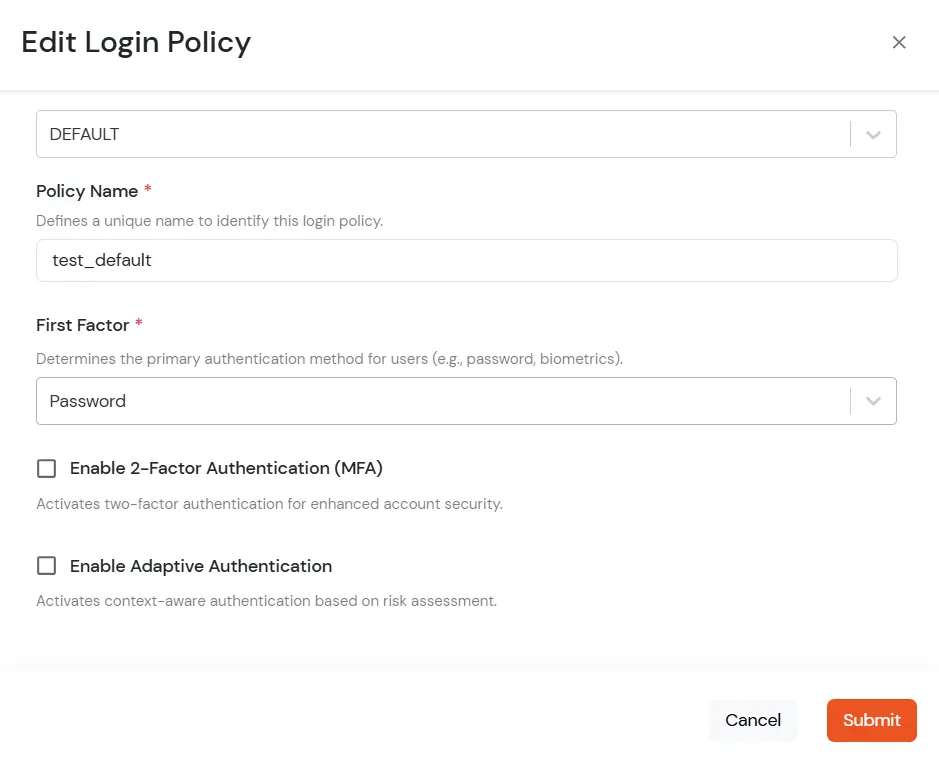
- Imposta la tua politica in Nome della politica e seleziona Password come Primo fattore.
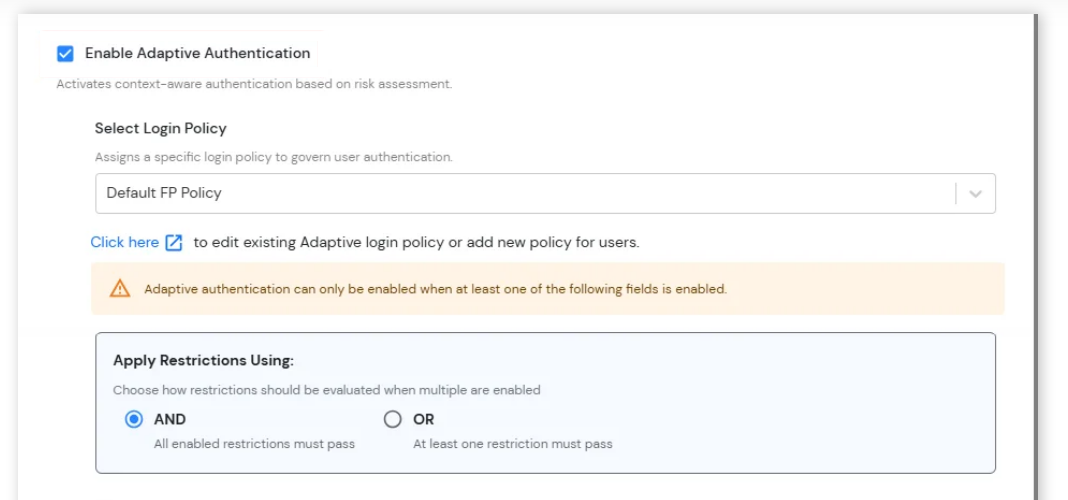
- Consentire a tutti Autenticazione adattiva Nella pagina Modifica criteri di accesso, seleziona il metodo di restrizione desiderato come opzione.
- Da Seleziona la politica di accesso Seleziona dal menu a tendina la policy che abbiamo creato nel passaggio precedente.
-
Applicare le restrizioni utilizzando: Configura la modalità di valutazione di più restrizioni di autenticazione adattiva durante l'accesso dell'utente.
- E: Perché il tentativo di accesso sia consentito, è necessario che tutte le restrizioni abilitate vengano soddisfatte con successo.
- OR: Per consentire il tentativo di accesso, è necessario che almeno una delle restrizioni abilitate venga soddisfatta con successo.
-
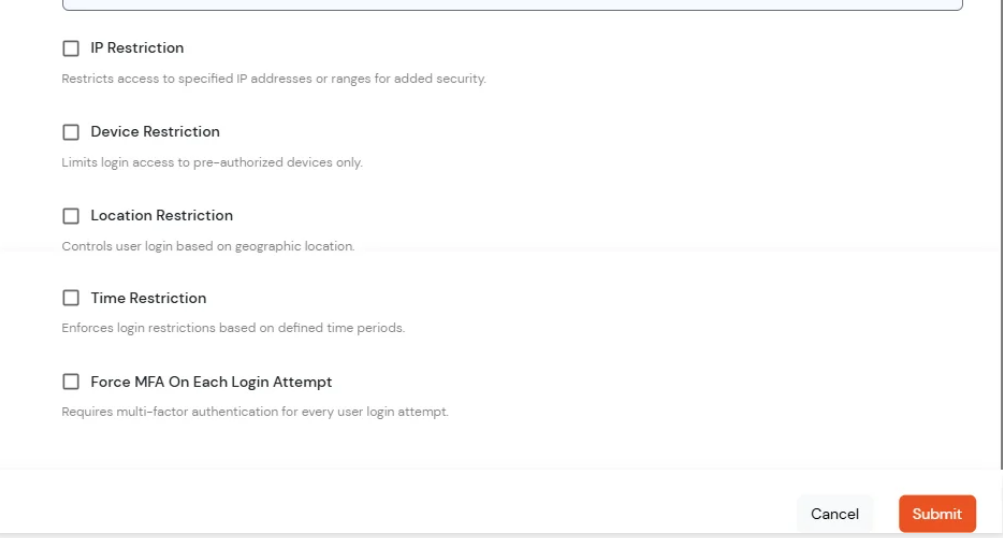
Restrizioni di autenticazione adattiva: Configura ulteriori restrizioni di accesso e condizioni di verifica per rafforzare la sicurezza dell'account e controllare l'accesso degli utenti in base a fattori di rischio contestuali.
- Limitazione IP: Per una maggiore sicurezza, limita l'accesso al sistema a specifici indirizzi IP o intervalli di indirizzi IP.
- Limitazione del dispositivo: Consenti l'accesso solo da dispositivi attendibili o pre-autorizzati.
- Limitazione della posizione: Controllo dell'accesso degli utenti in base alla posizione geografica.
- Limitazione temporale: Limita l'accesso degli utenti a giorni o periodi di tempo specifici.
- Forza l'autenticazione a più fattori (MFA) ad ogni tentativo di accesso: Richiedi agli utenti di completare la verifica MFA a ogni tentativo di accesso, indipendentemente dal dispositivo o dallo stato della sessione.
Come aggiungere un dispositivo attendibile
- Quando l'utente finale accede alla console self-service dopo la policy per restrizione del dispositivo è attivo, gli viene offerta la possibilità di aggiungere il dispositivo corrente come dispositivo attendibile.
Riferimenti esterni