Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
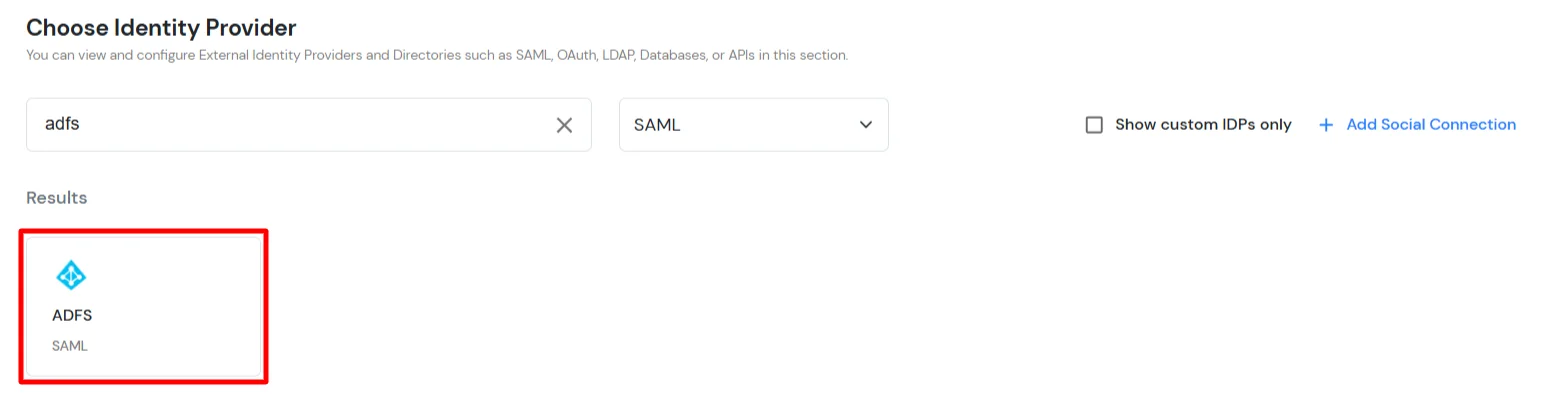
×La soluzione miniOrange Identity Broker consente l'autenticazione cross-protocollo. È possibile configurare ADFS come IDP per il Single Sign-On (SSO) nelle proprie applicazioni/siti web. In questo caso, ADFS fungerà da Identity Provider (IDP) e miniOrange da broker.
Offriamo una soluzione pre-costruita per l'integrazione con ADFS, rendendola più facile e veloce da implementare. Il nostro team può anche aiutarti a configurare ADFS come SAML o OIDC IDP per accedere alle tue applicazioni.
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per installare o configurare la soluzione ADFS SSO nel tuo ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.
Di seguito sono indicati i passaggi per configurare ADFS come IDP tramite configurazione SAML e OAuth. Seguire i passaggi di conseguenza in base alle proprie esigenze (SAML o OAuth).
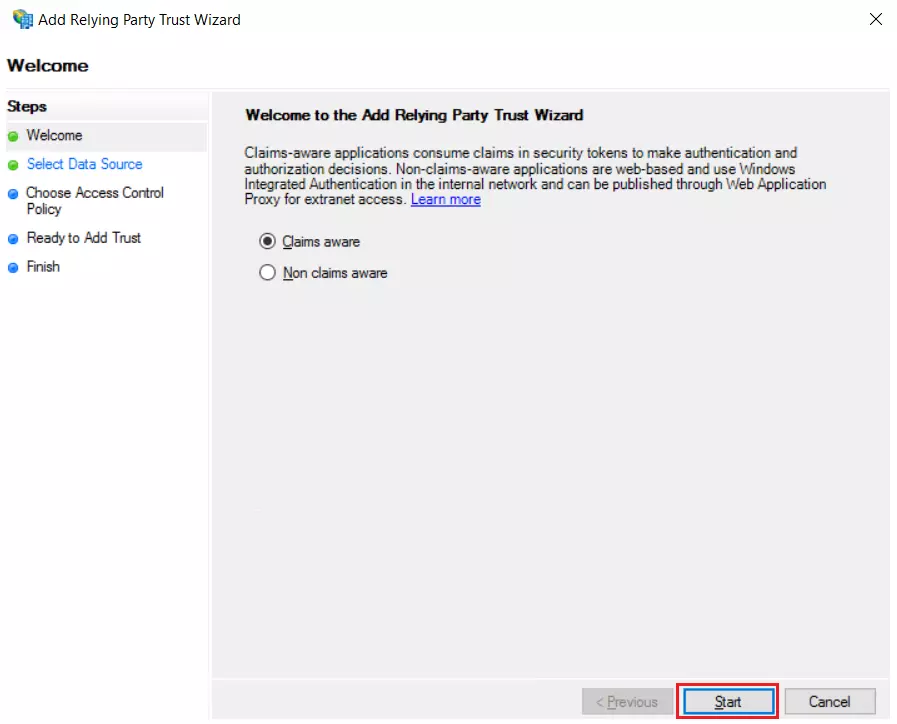
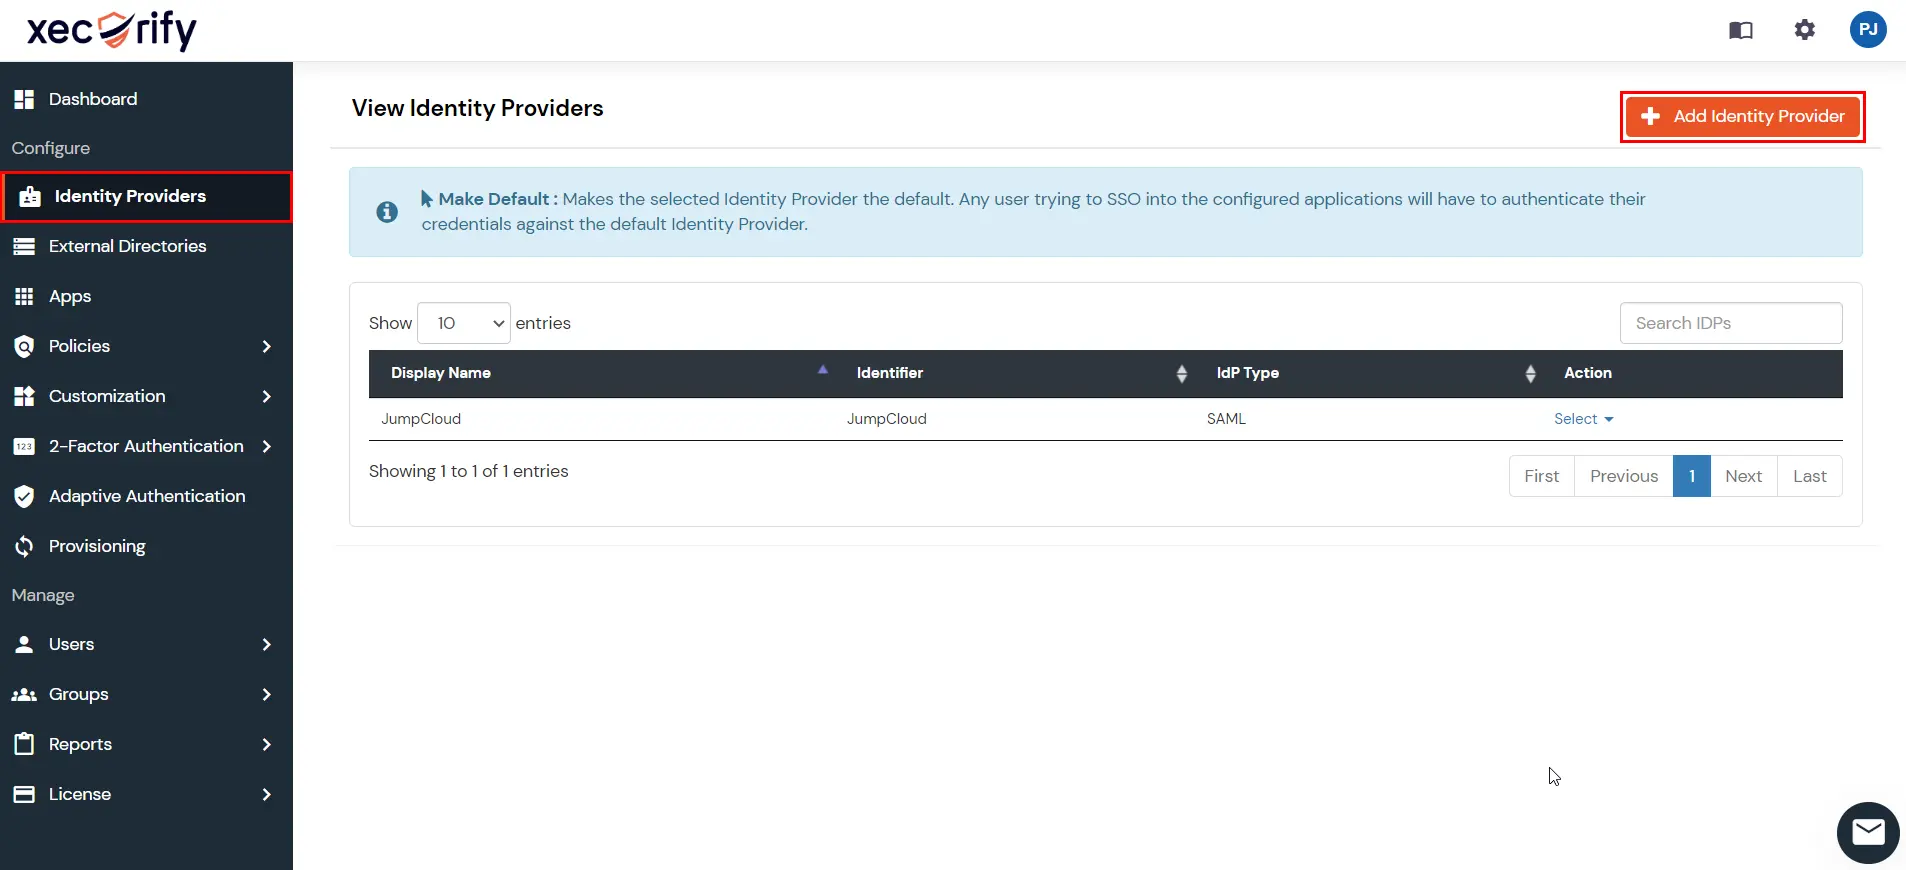
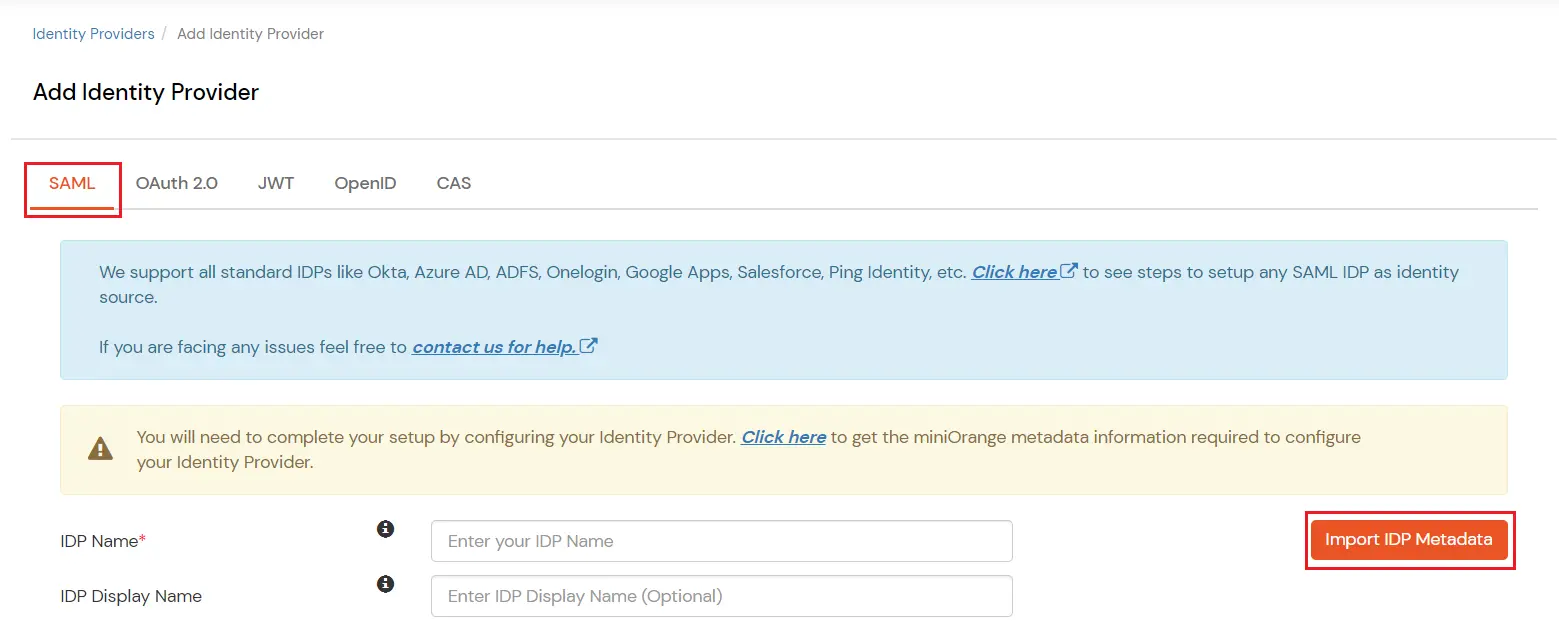
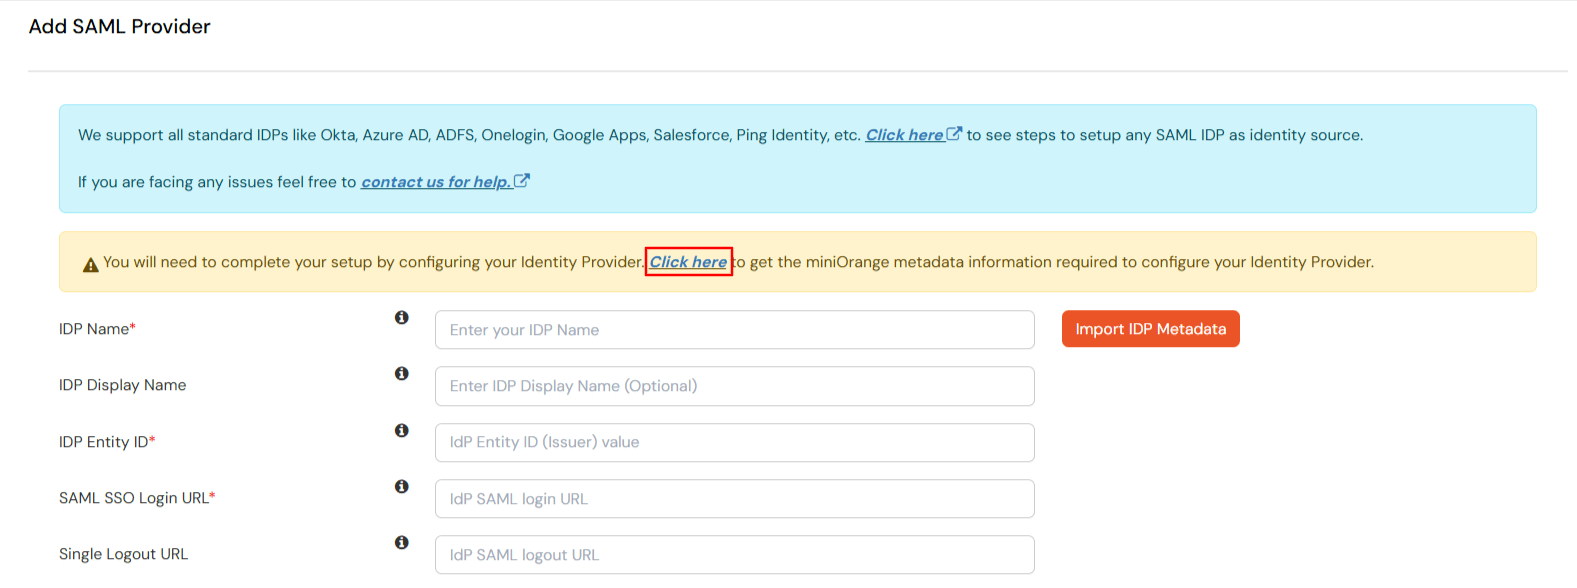
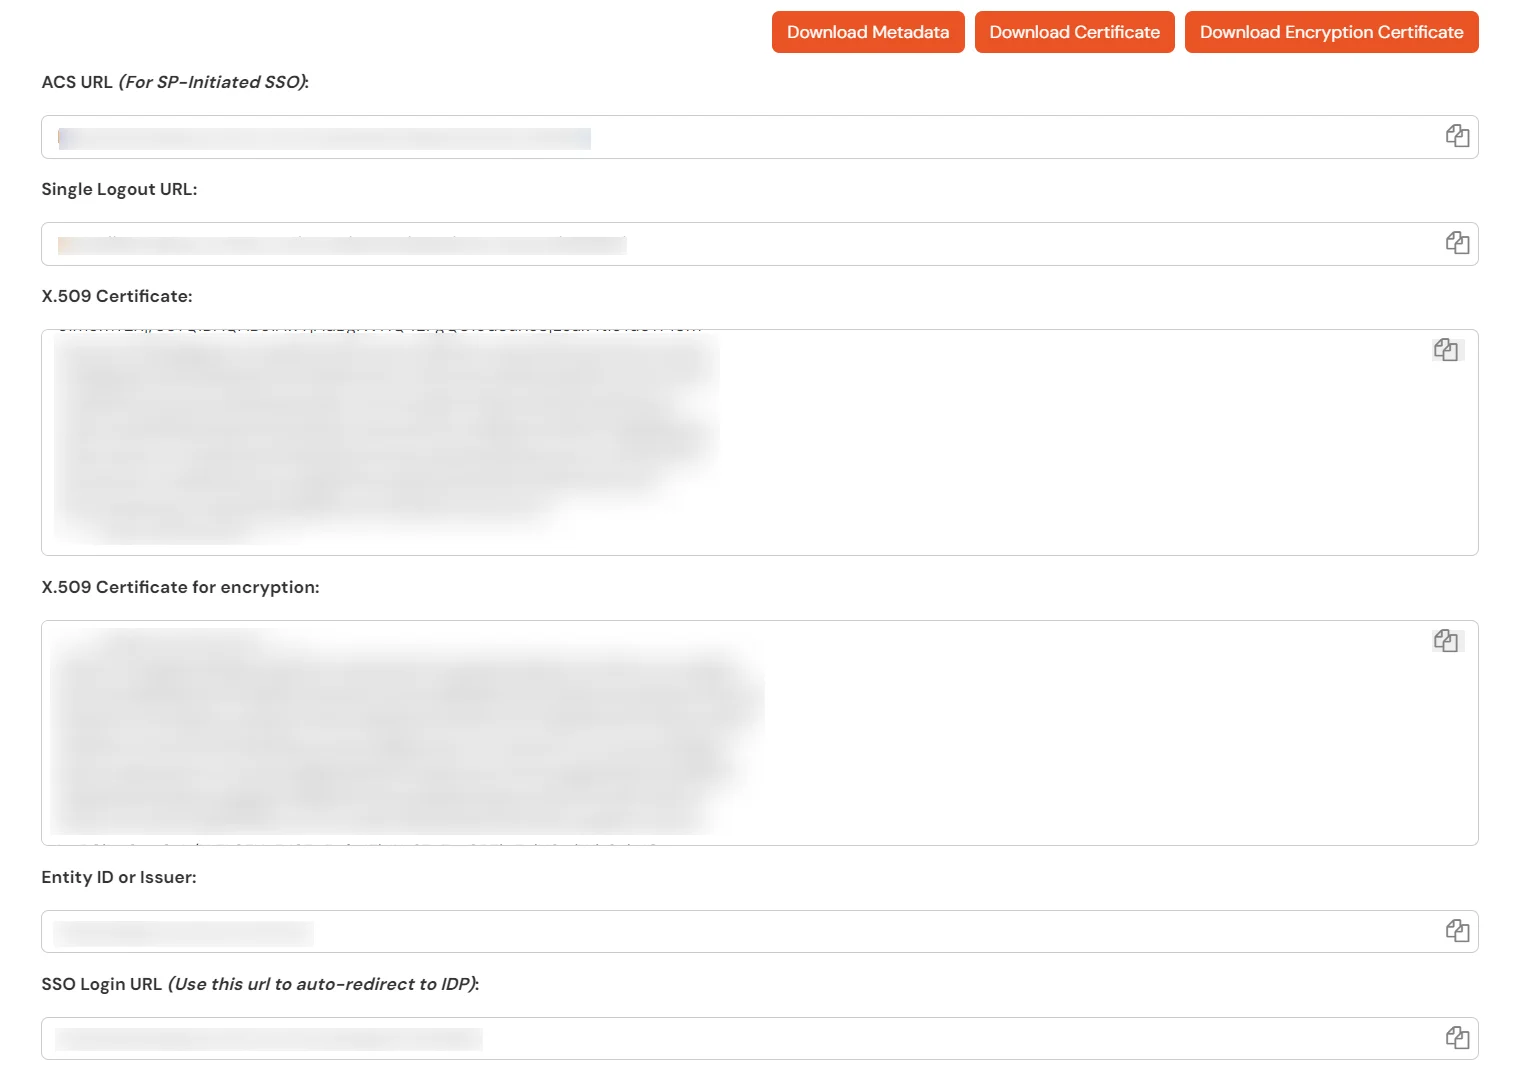
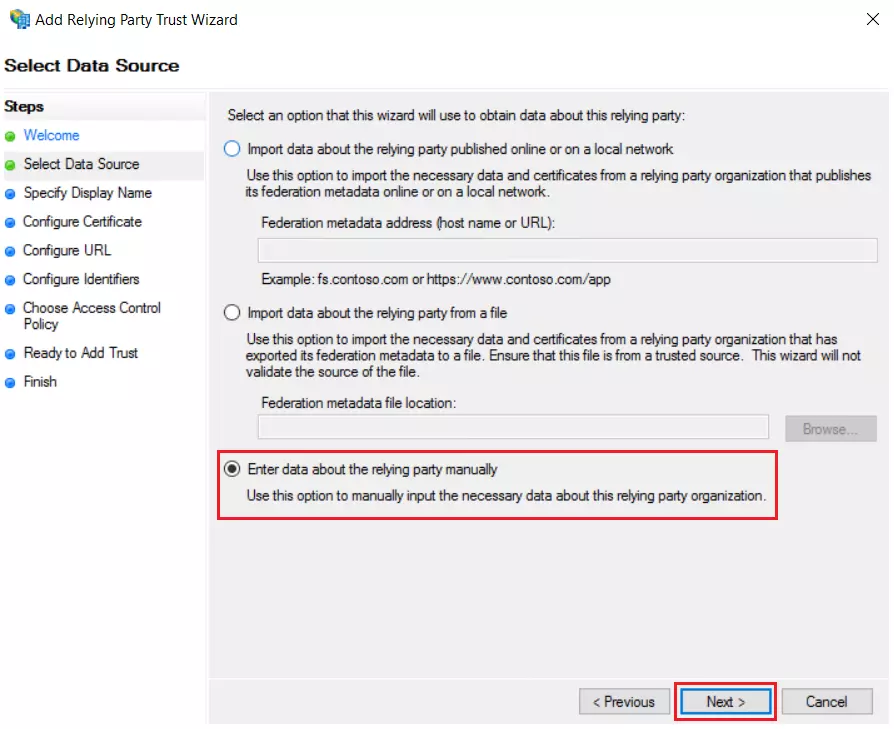
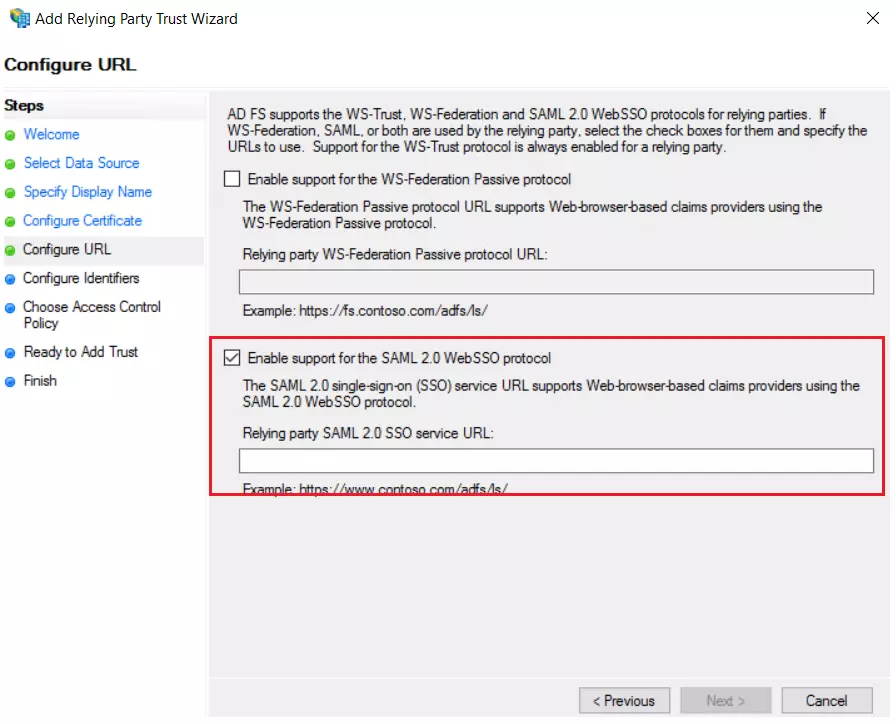
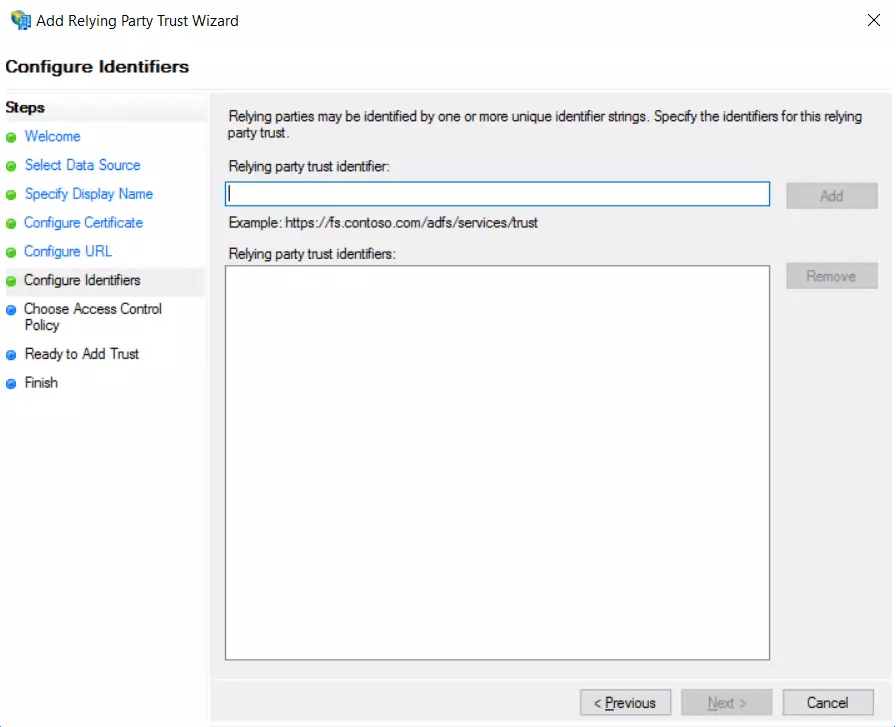
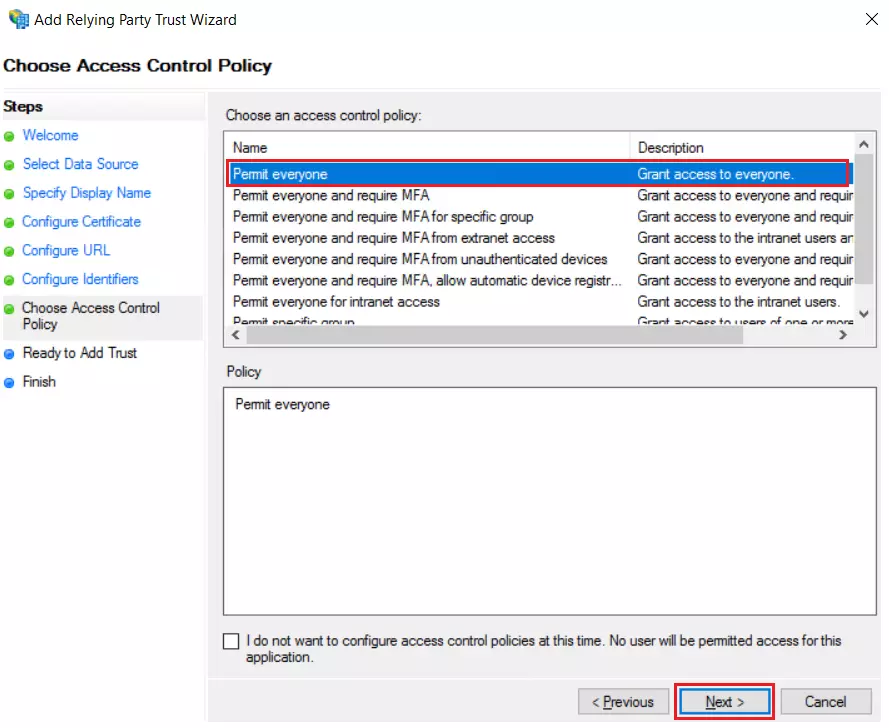
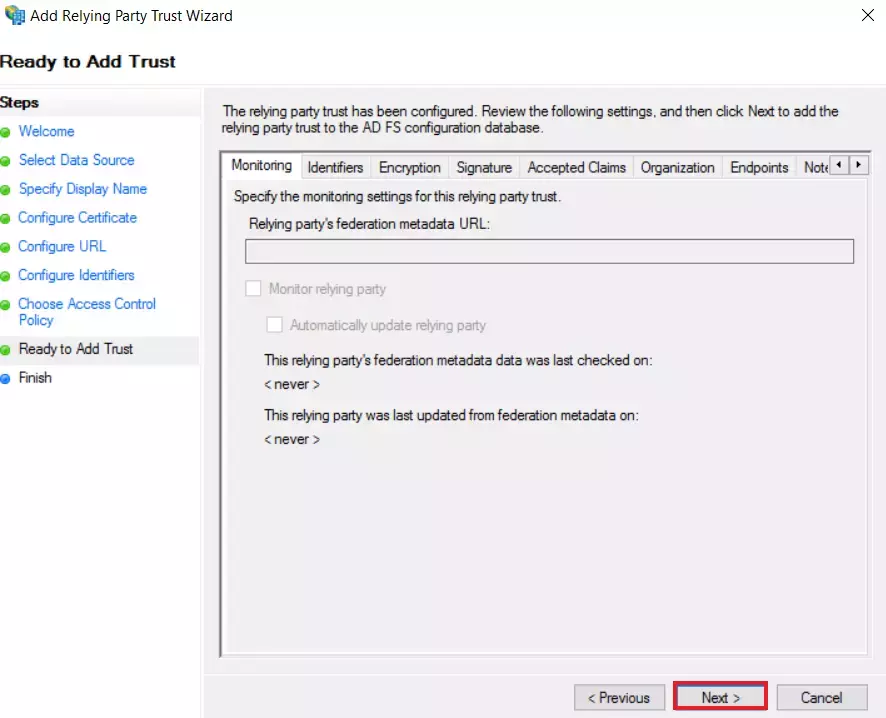
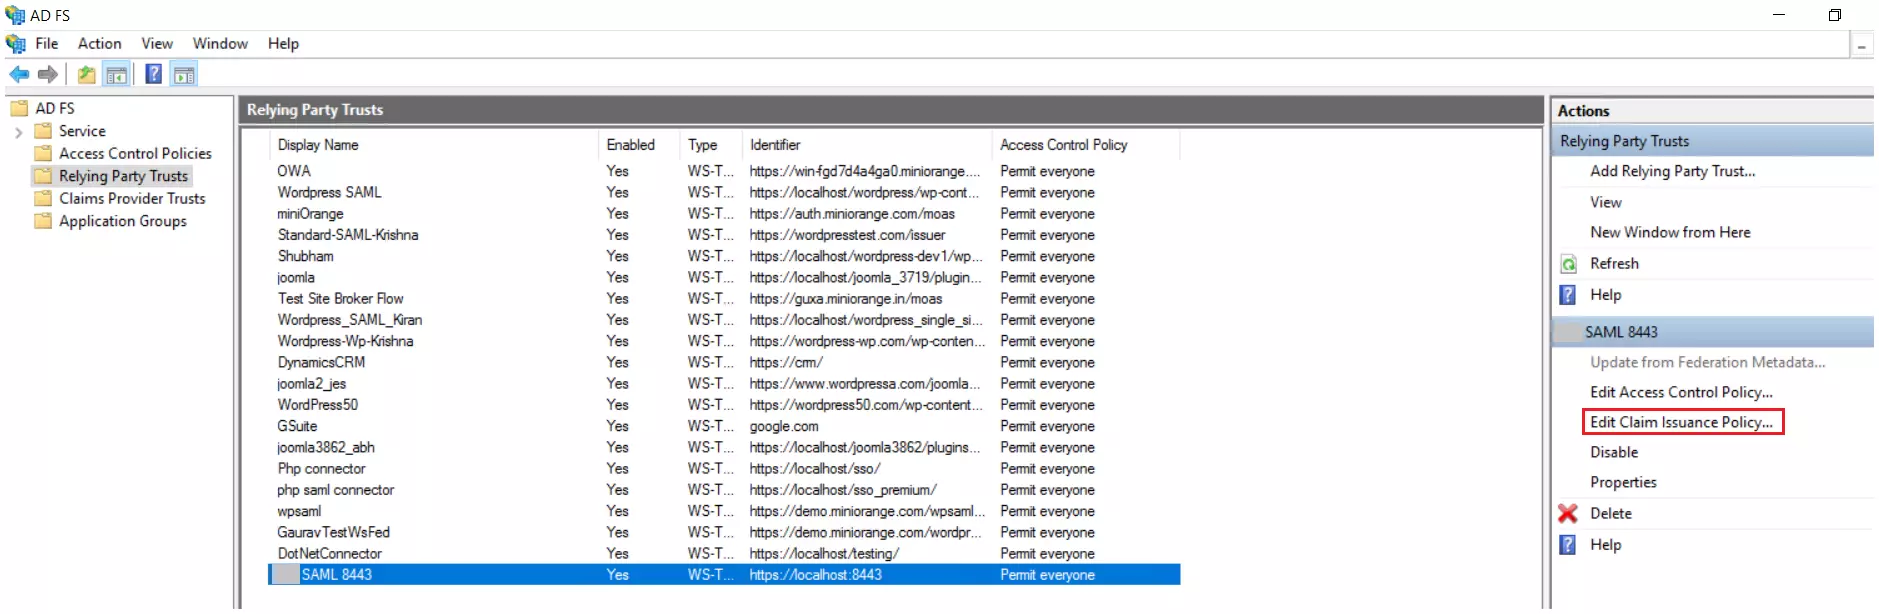
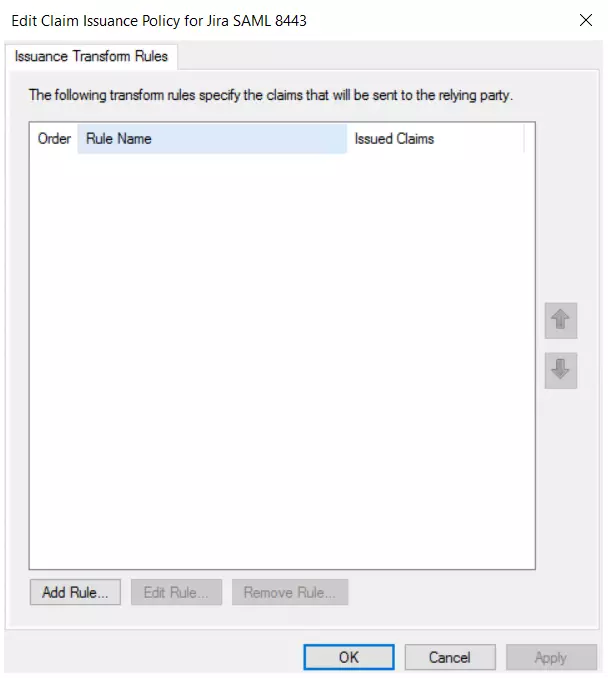
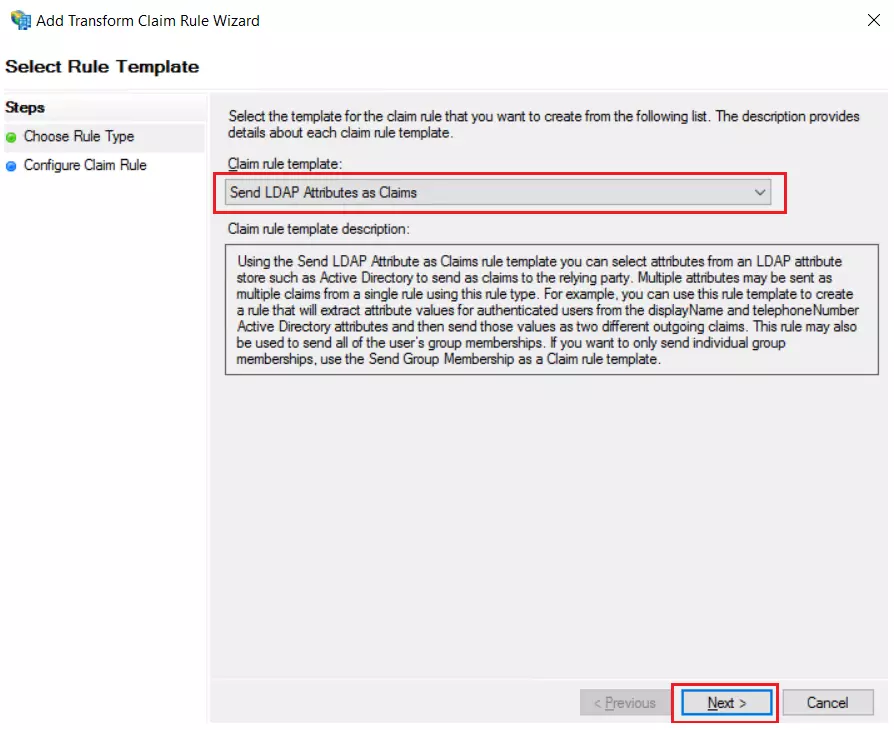
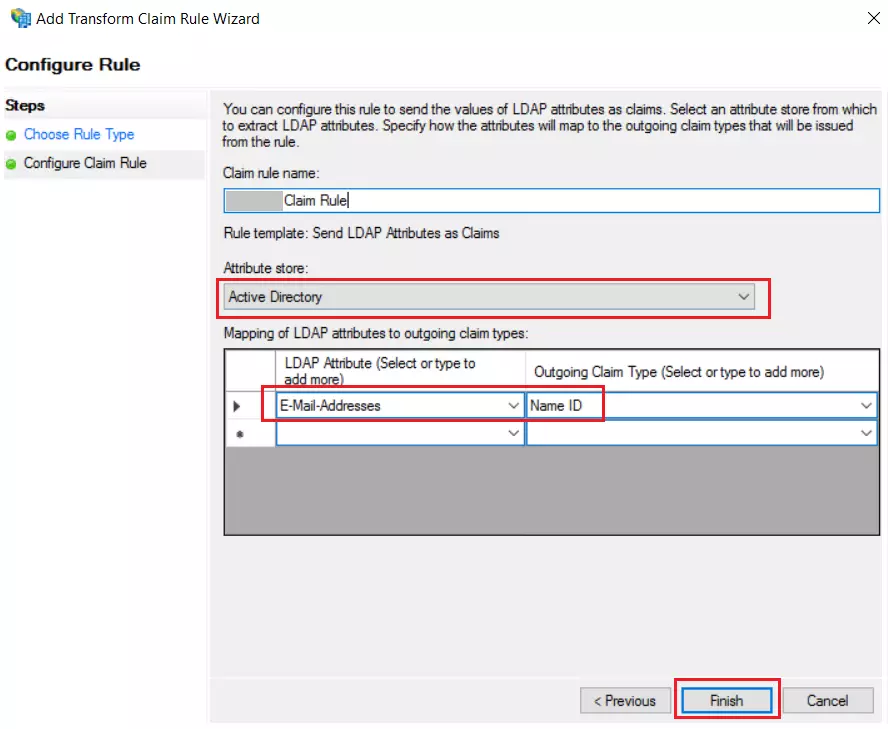
| Nome della regola di rivendicazione: | Attributi |
| Archivio attributi: | Active Directory |
| Attributo LDAP: | Indirizzi email |
| Tipo di richiesta in uscita: | Nome ID |
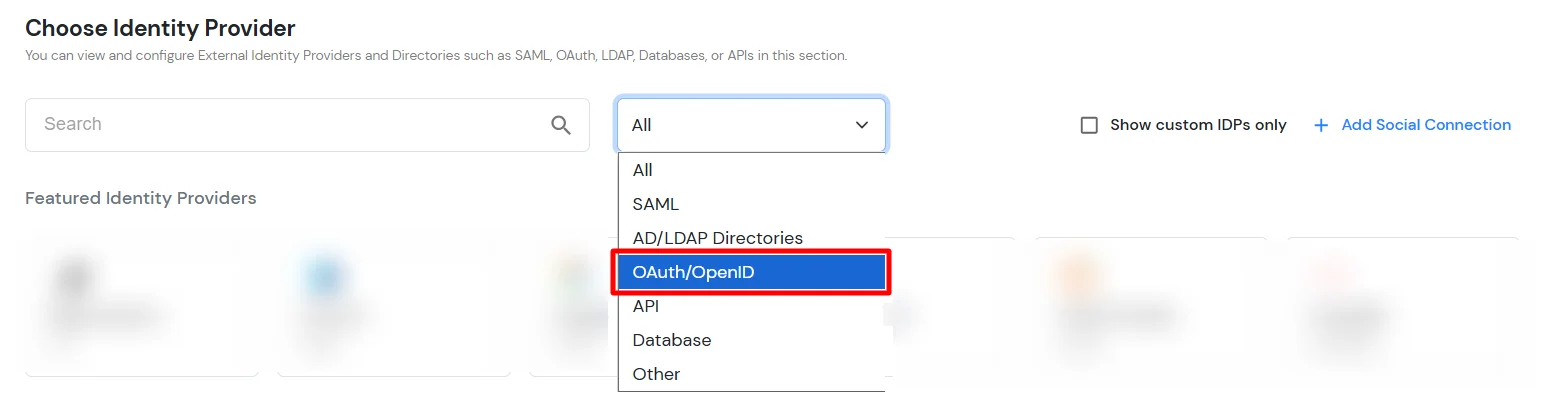
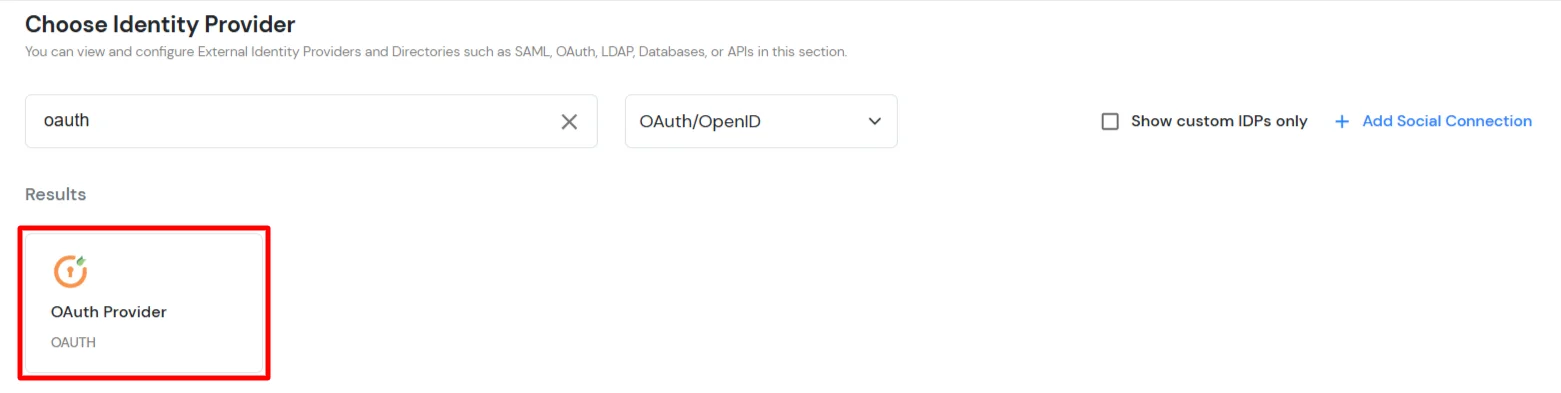
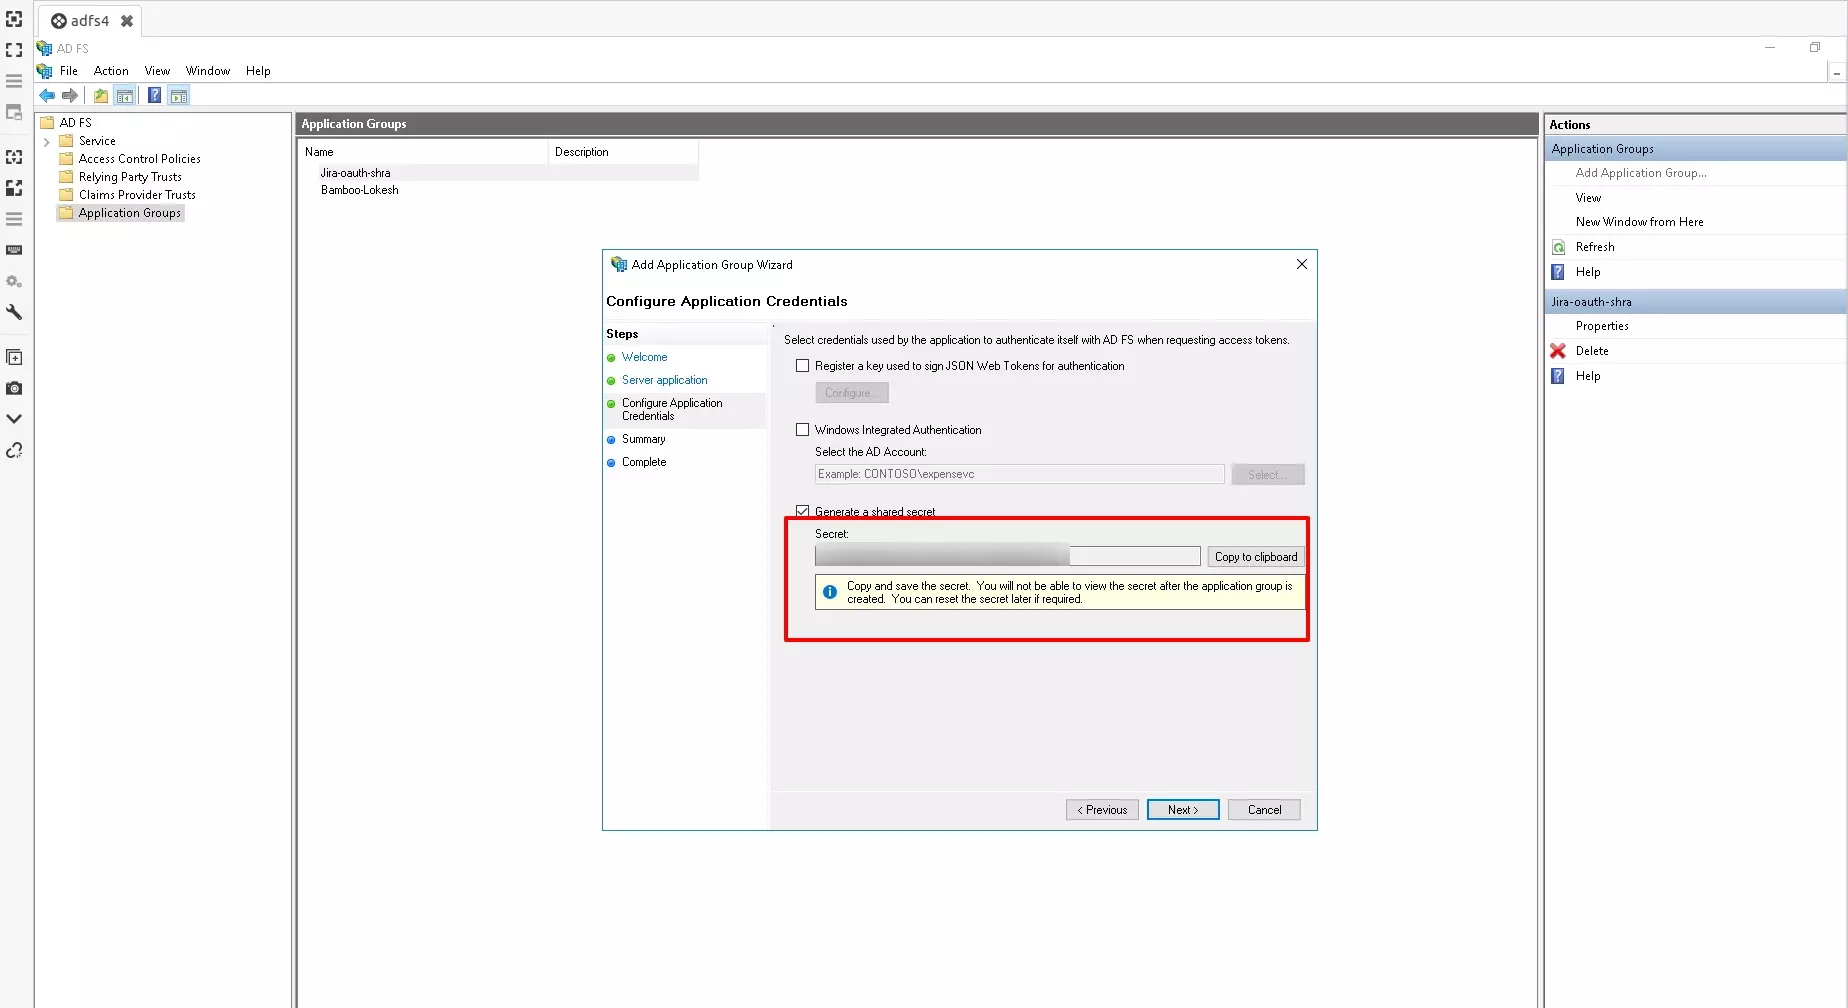
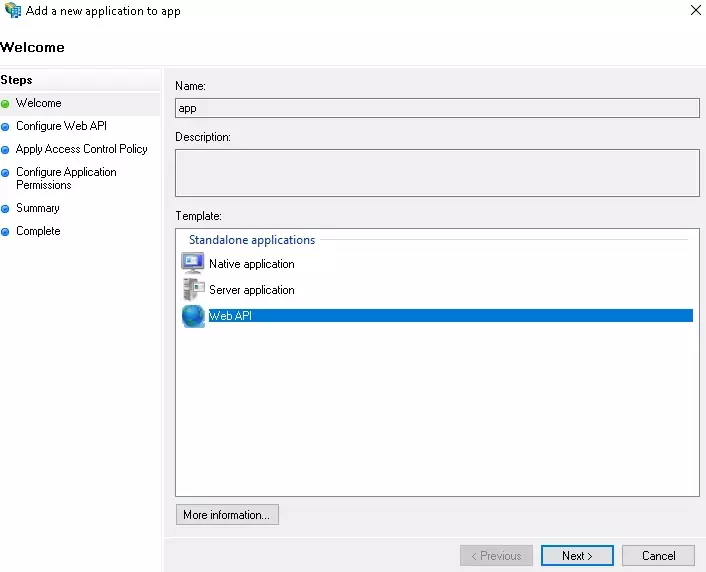
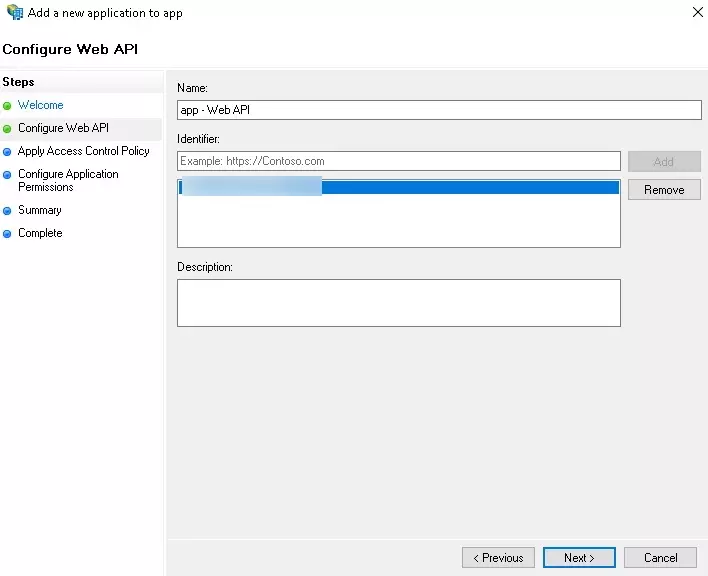
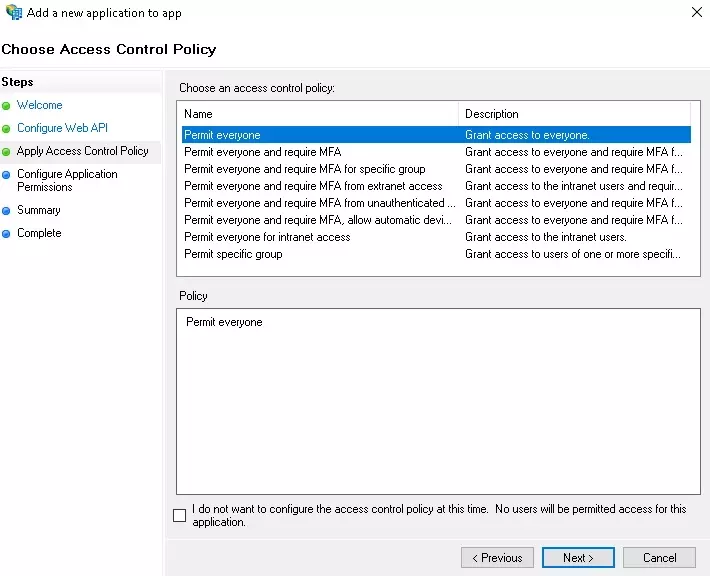
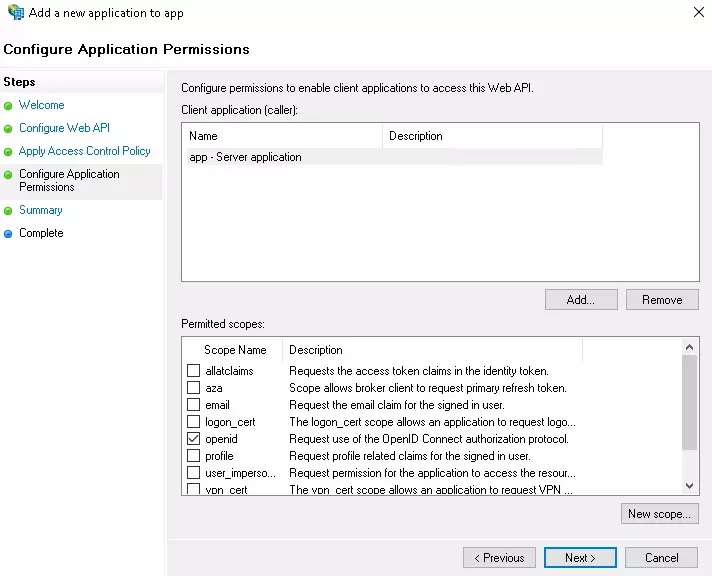
Segui i passaggi per configurare ADFS come IdP tramite la configurazione OAuth.
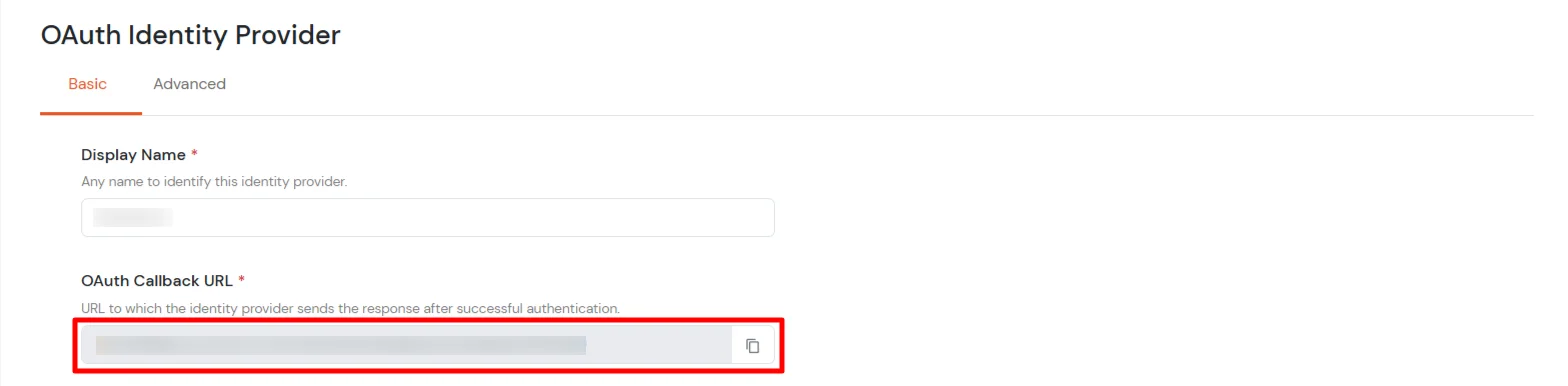
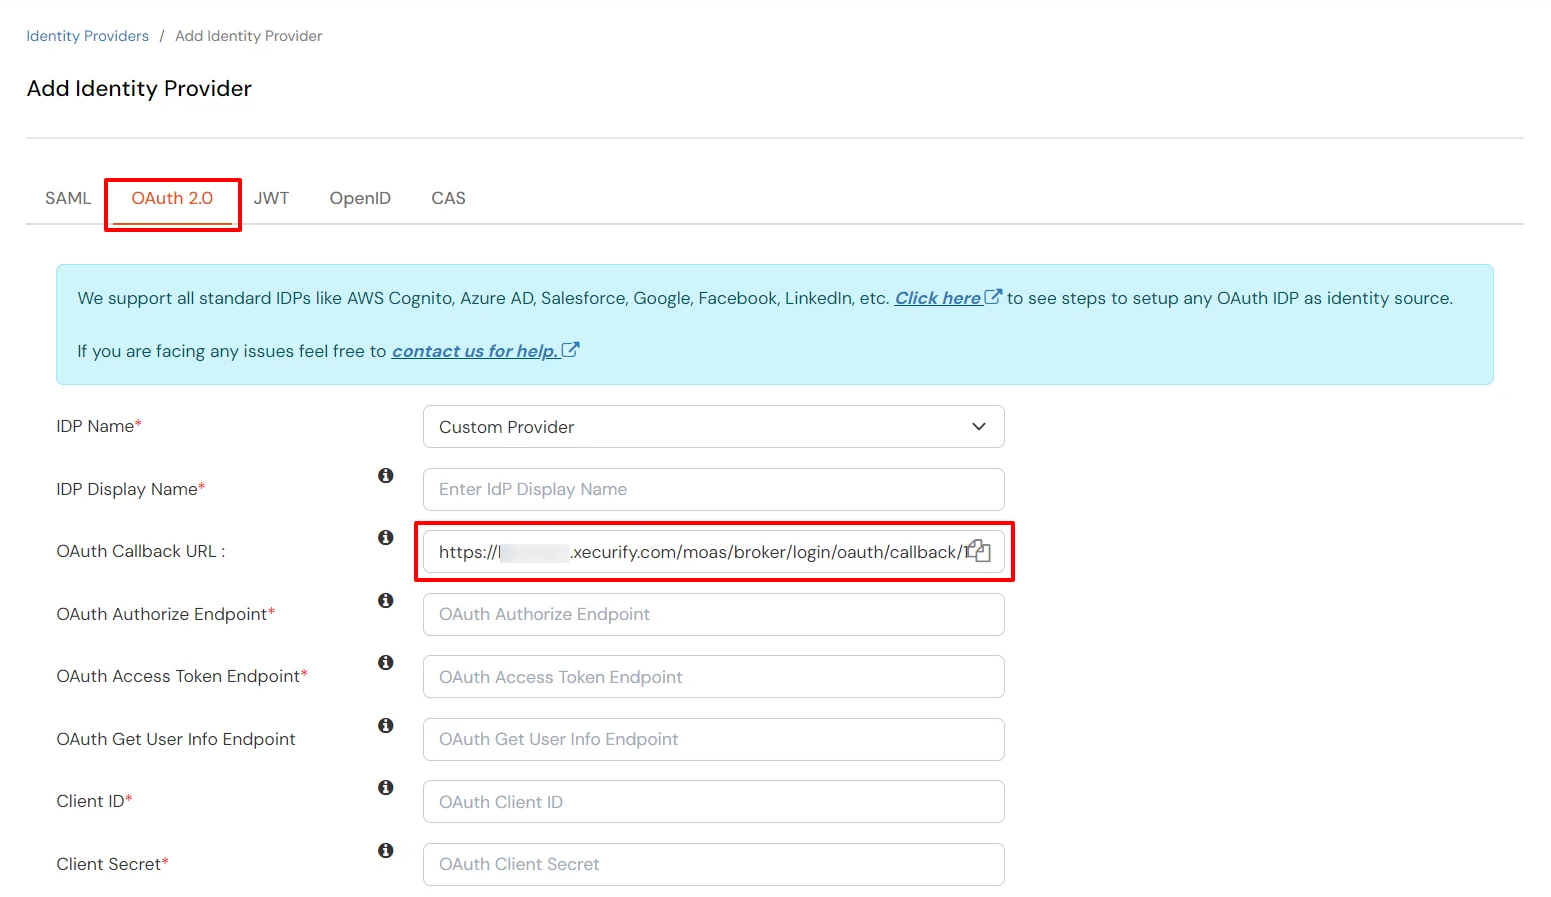
| Display Nome | Inserisci il nome appropriato |
| ID cliente | Dal passo 2 |
| Client Secret | Dal passo 2 |
| Endpoint di autorizzazione | https://{Domain URL}/adfs/oauth2/authorize |
| Endpoint token | https://{Domain URL}/adfs/oauth2/token |
| Endpoint informazioni utente (facoltativo) | https://{Domain URL}/adfs/oauth2/userinfo |
| Scopes | auto |
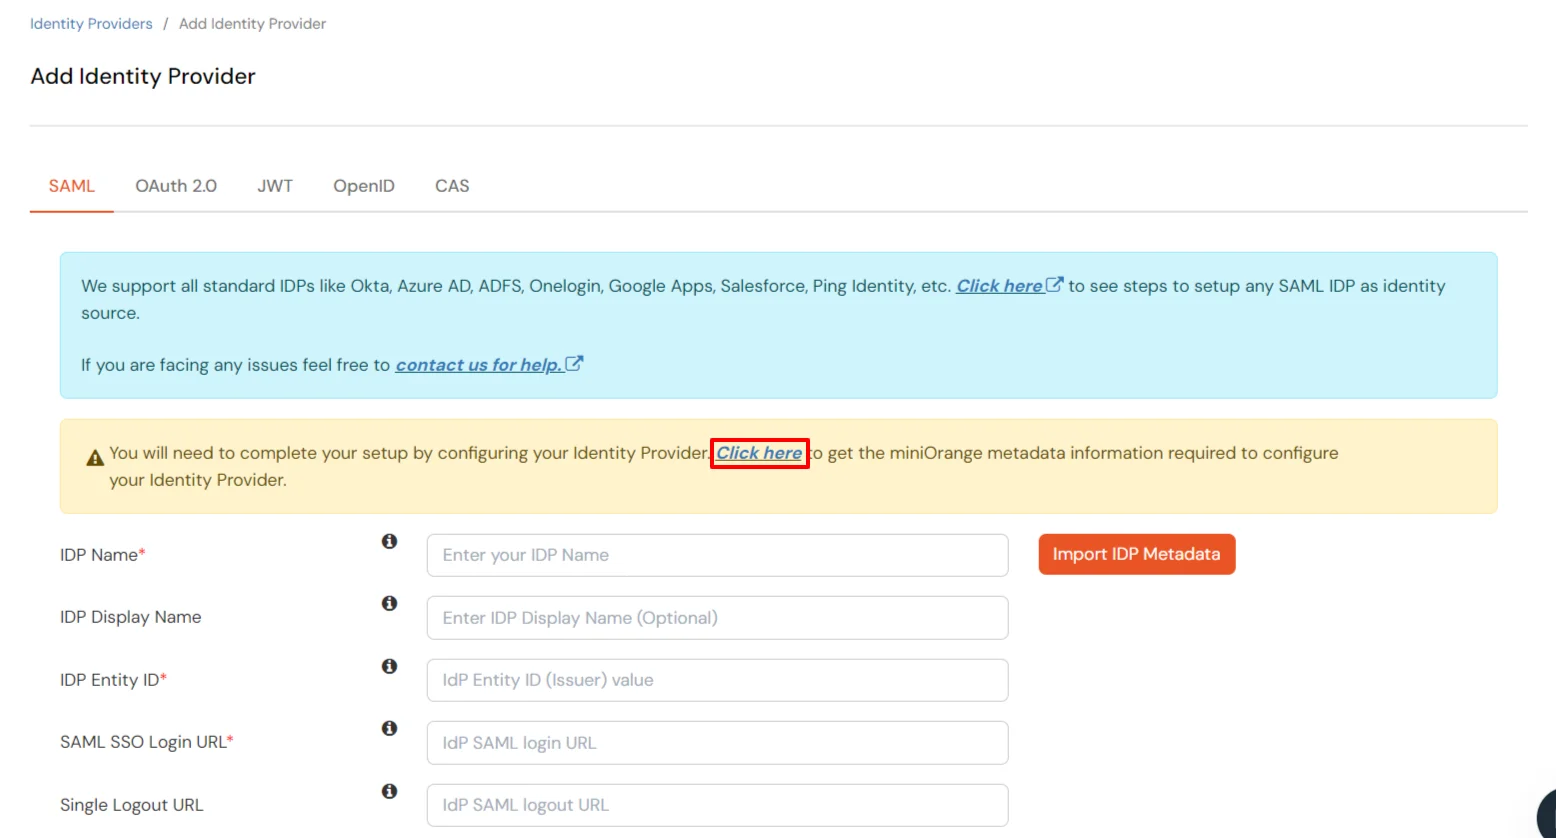
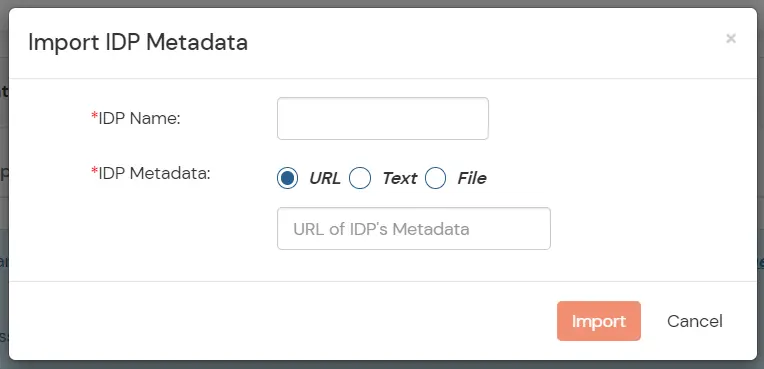
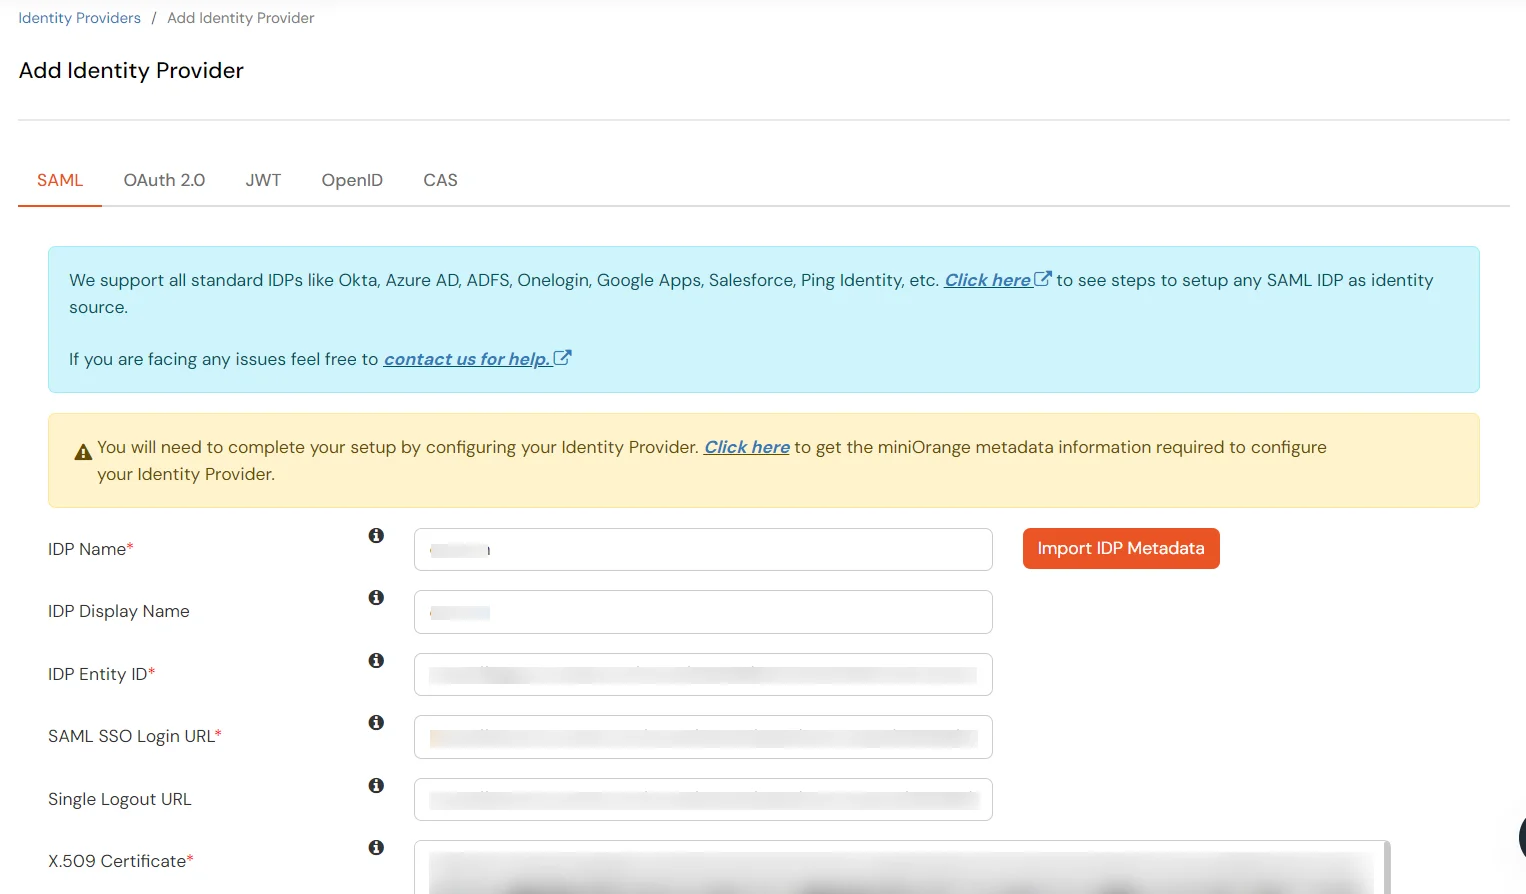
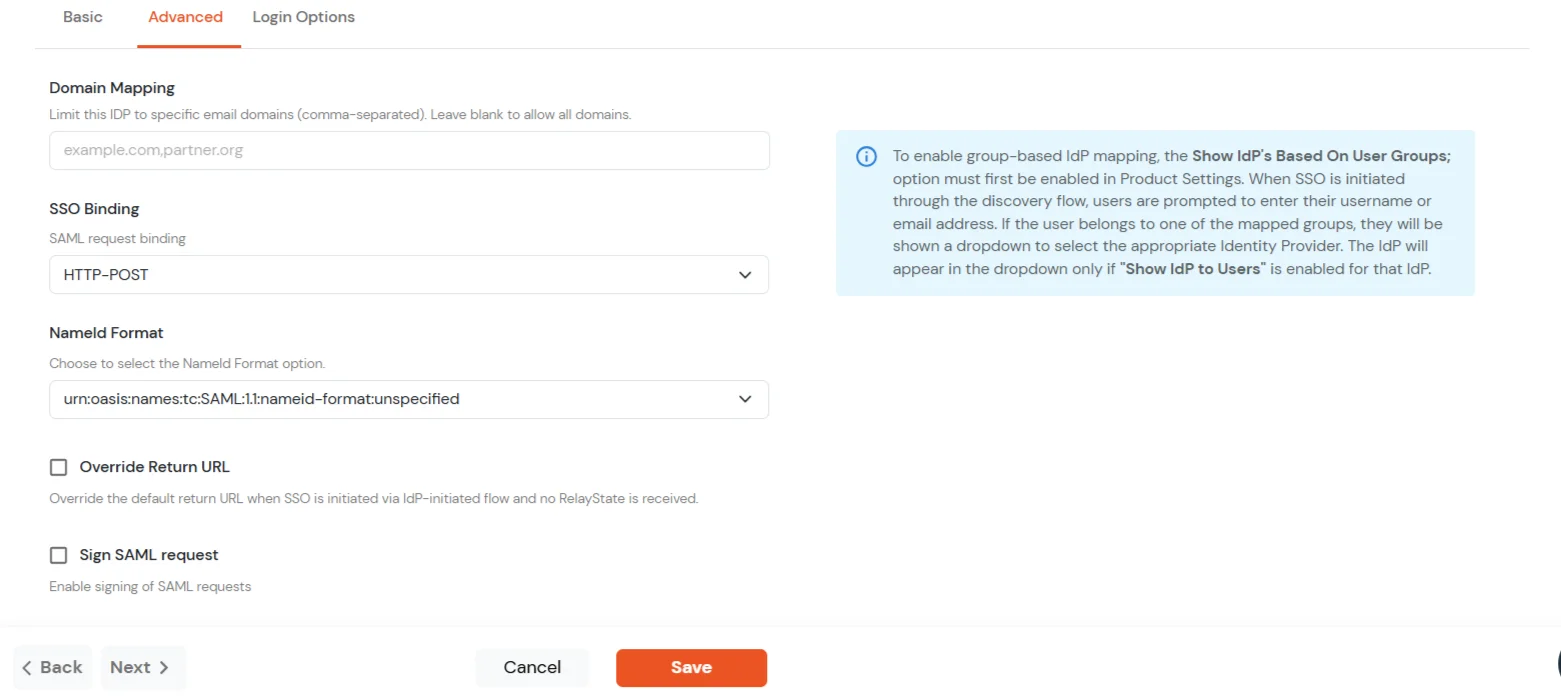
| Mappatura del dominio | Può essere utilizzato per reindirizzare uno specifico utente di dominio a uno specifico provider di identità (IDP). |
| Binding SSO | Per il binding della richiesta SAML; scegliere HTTP-POST or Reindirizzamento HTTP (come nel menu a tendina). |
| Formato ID Nome | NomeID formato per le asserzioni (ad esempio emailAddress); corrispondere ad ADFS/alle tue app. |
| Sovrascrivi l'URL di ritorno | Sovrascrivi l'URL di ritorno predefinito quando l'SSO viene avviato tramite un flusso avviato dall'IdP e non viene ricevuto alcun RelayState. |
| Firma la richiesta SAML | Consentire a tutti questa opzione per firma le richieste di autenticazione SAML che miniOrange invia a questo IdP. |
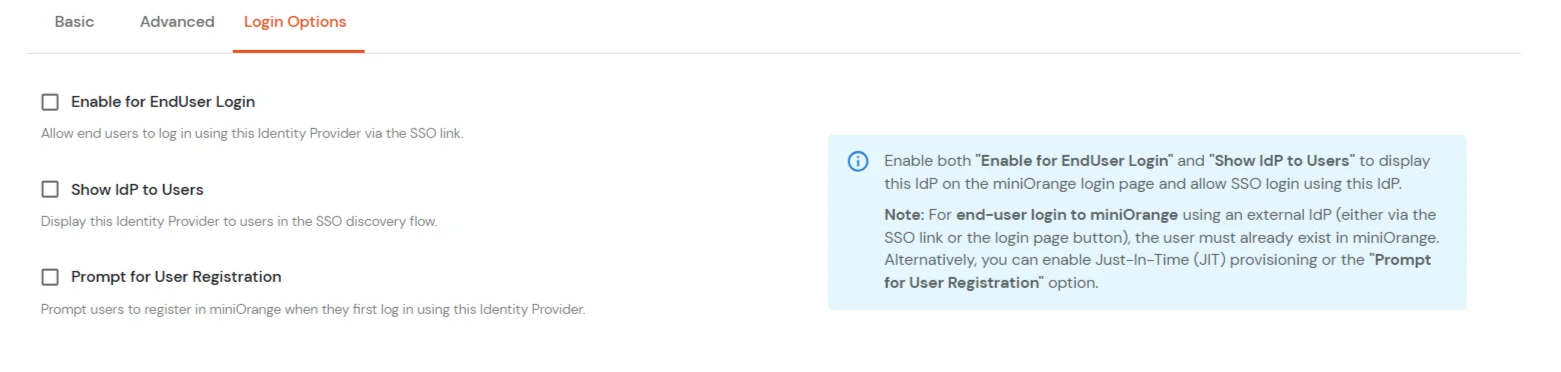
| Abilita per l'accesso dell'utente finale | Consenti agli utenti finali di accedere con questo IdP utilizzando il Collegamento SSO. |
| Mostra IdP agli utenti | Abilita questa opzione se desideri mostrare questo IDP a tutti gli utenti durante l'accesso. |
| Richiesta di registrazione utente | Al primo accesso con questo IdP, chiedi all'utente di registrarsi su miniOrange se non esistono già. |
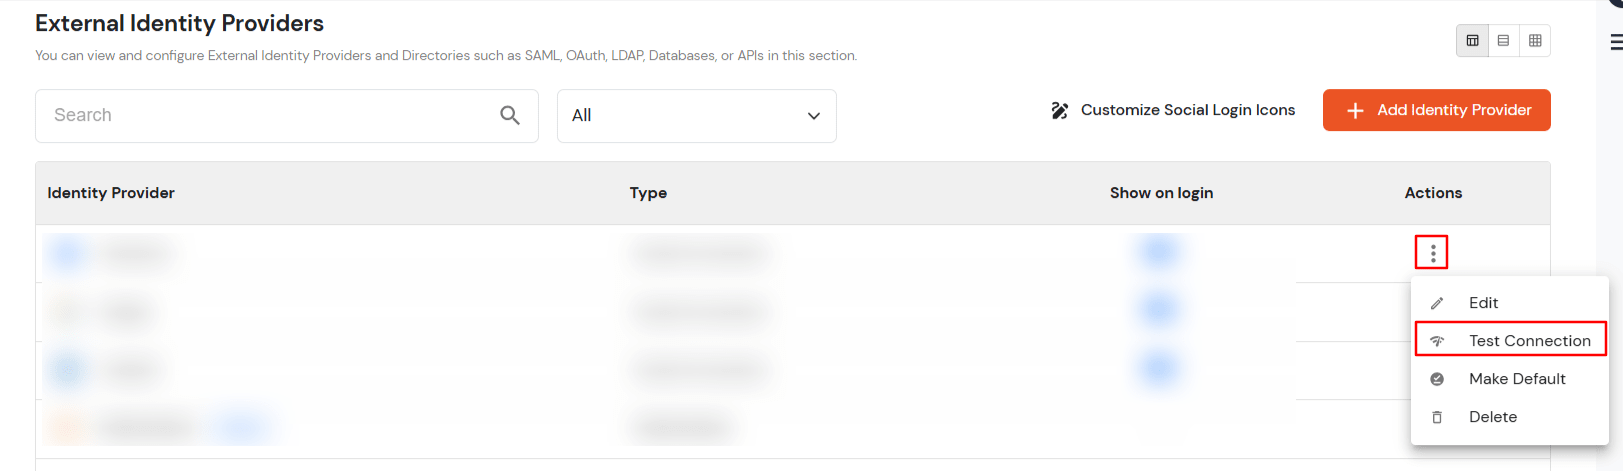
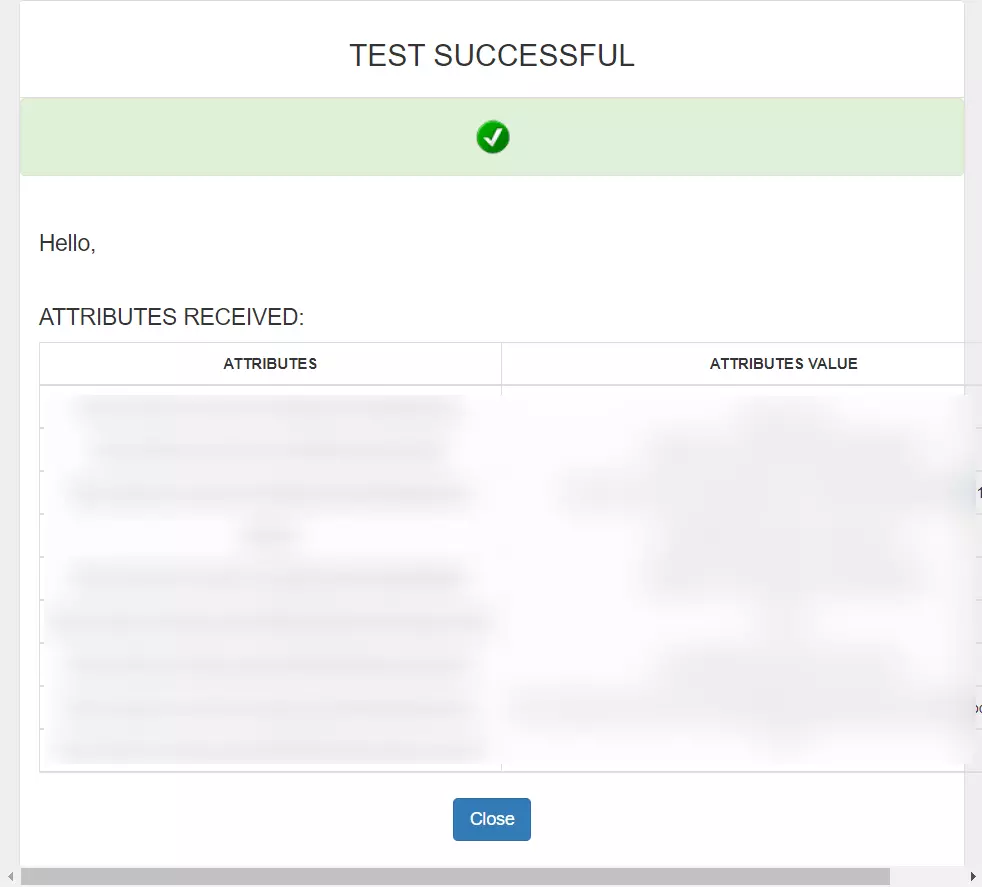
Puoi seguire questa guida se desideri configurare SAML/WS-FED , OAuth/OIDC , JWT , Radius ecc.
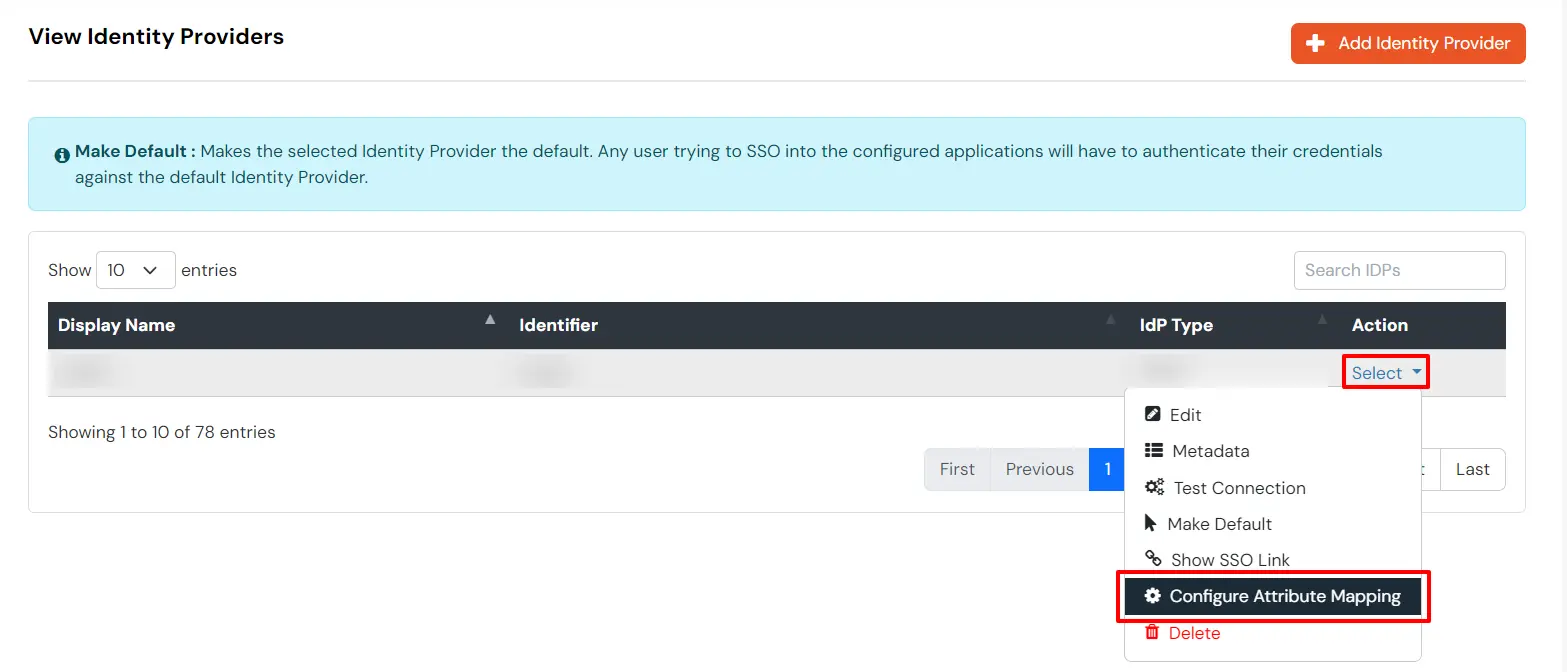
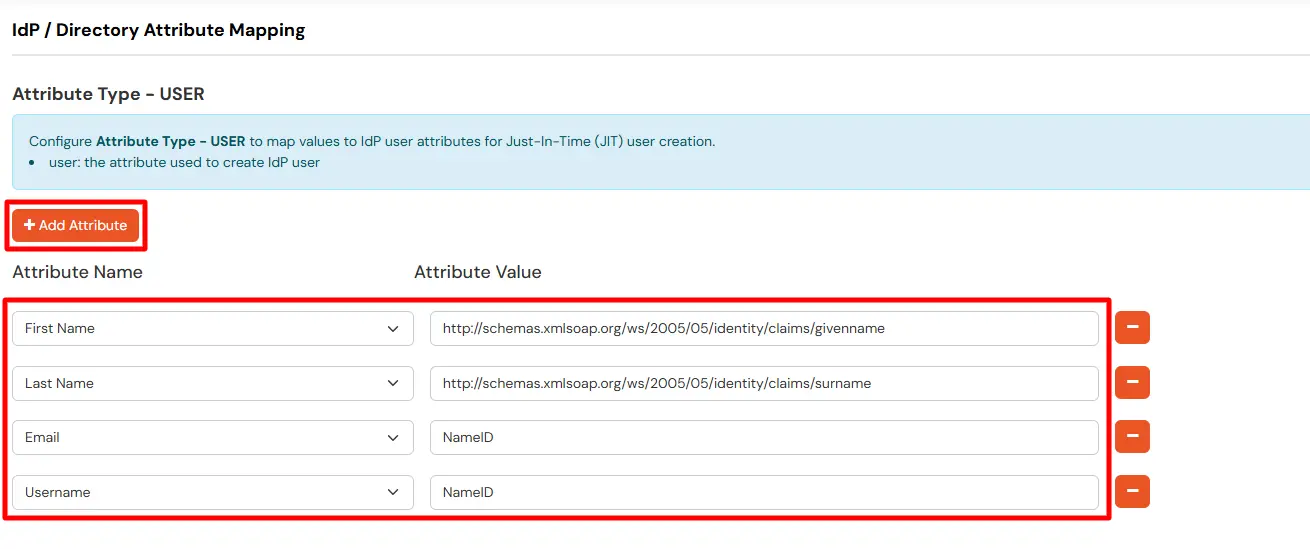
Informazioni sulle mappe, come email e username, durante la creazione utente Just-In-Time (JIT). Gli attributi Email e Username sono necessari per creare il profilo utente.
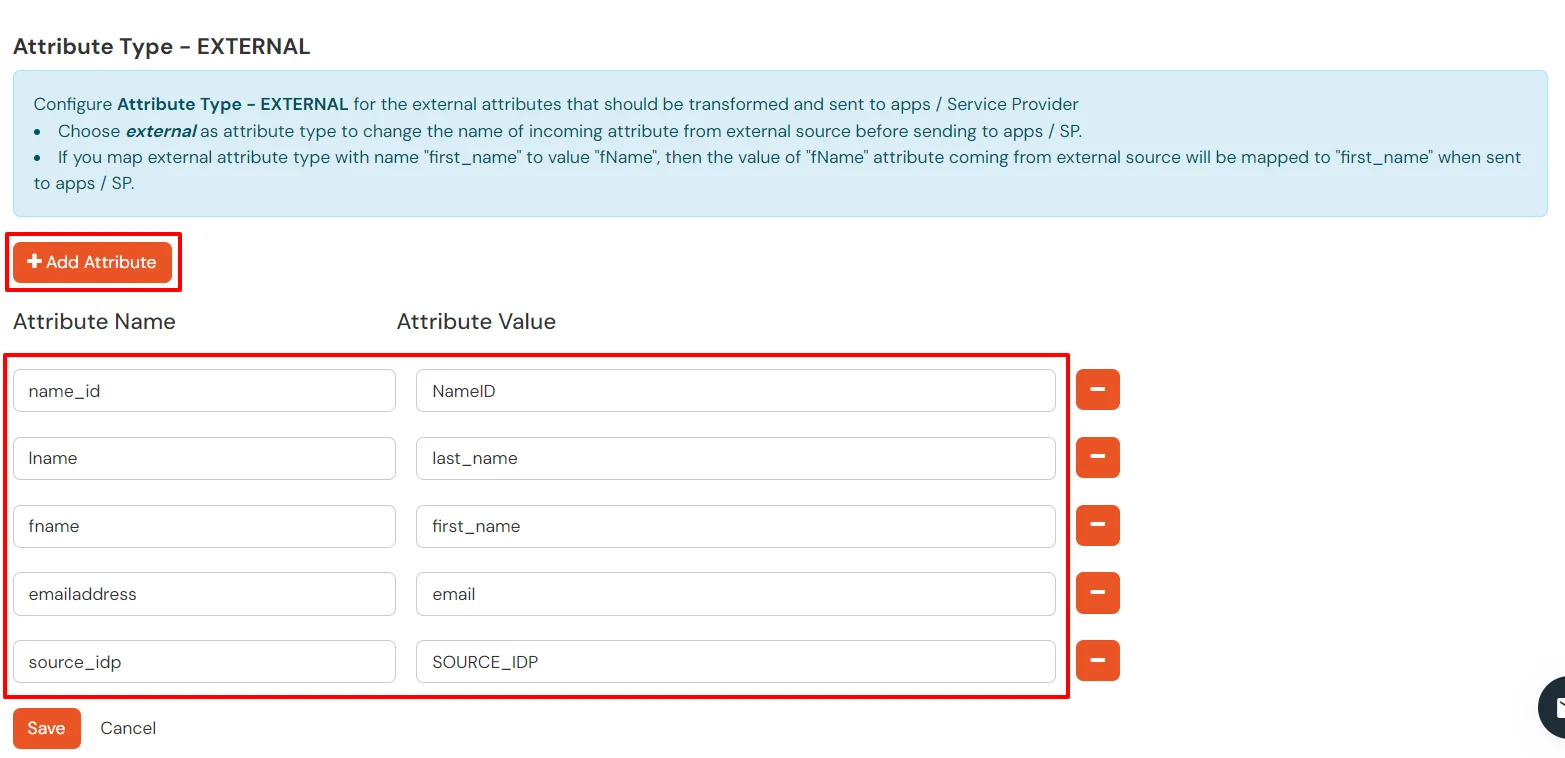
Le mappature ESTERNE aiutano a modificare i nomi degli attributi in arrivo prima di inviarli alle app, garantendo che i dati siano nel formato corretto.
Puoi seguire questa guida se desideri configurare più IDP (Identity Provider) e dare agli utenti la possibilità di selezionare l'IDP che preferiscono per l'autenticazione.