Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Single Sign On (SSO) per le tue app tramite MariaDB


Accedi con MariaDB come utente Store


miniOrange offre una soluzione Single Sign-On pronta all'uso basata su MariaDB . Questa soluzione ti permette di implementare in pochi minuti un accesso sicuro a qualsiasi applicazione utilizzando le credenziali di MariaDB.

Dove è applicabile l'SSO (Single Sign-On) con MariaDB?

Diversi sistemi di gestione utenti, come CRM/HRM/CMS/LMS, in cui vengono memorizzati i dati degli utenti, non supportano nativamente il Single Sign-On (SSO) o altri protocolli di autenticazione. È qui che entra in gioco la soluzione SSO di miniOrange per MariaDB, che offre diversi servizi SSO per questo tipo di applicazioni.


Ottieni assistenza gratuita per l'installazione


miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per configurare l'SSO per diverse app utilizzando Azure AD come IDP nel tuo ambiente, con una prova gratuita di 30 giorni.

Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Segui la guida passo passo fornita di seguito per SSO per le tue app che utilizzano il database MariaDB

1. Imposta MariaDB come sorgente di autenticazione

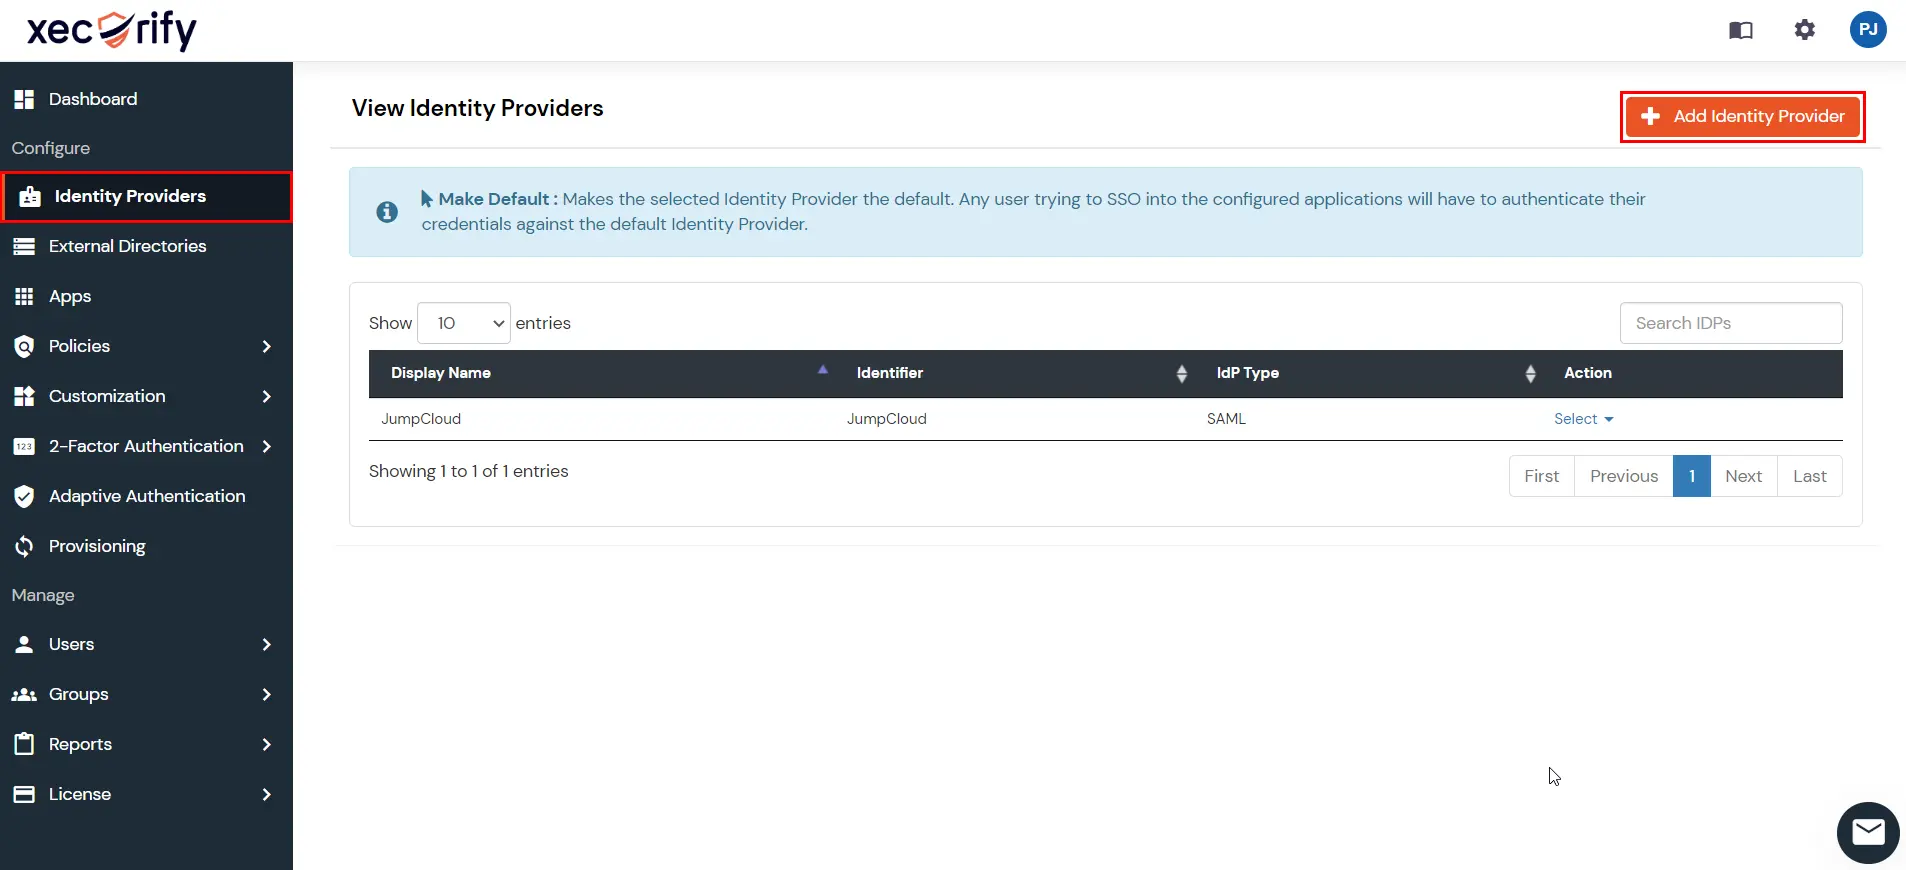
  • Accedi al tuo miniOrange Console di amministrazione e vai a Provider di identità >> Aggiungi provider di identità.
  • Vai a Provider di identità e clicca su Aggiungi provider di identità

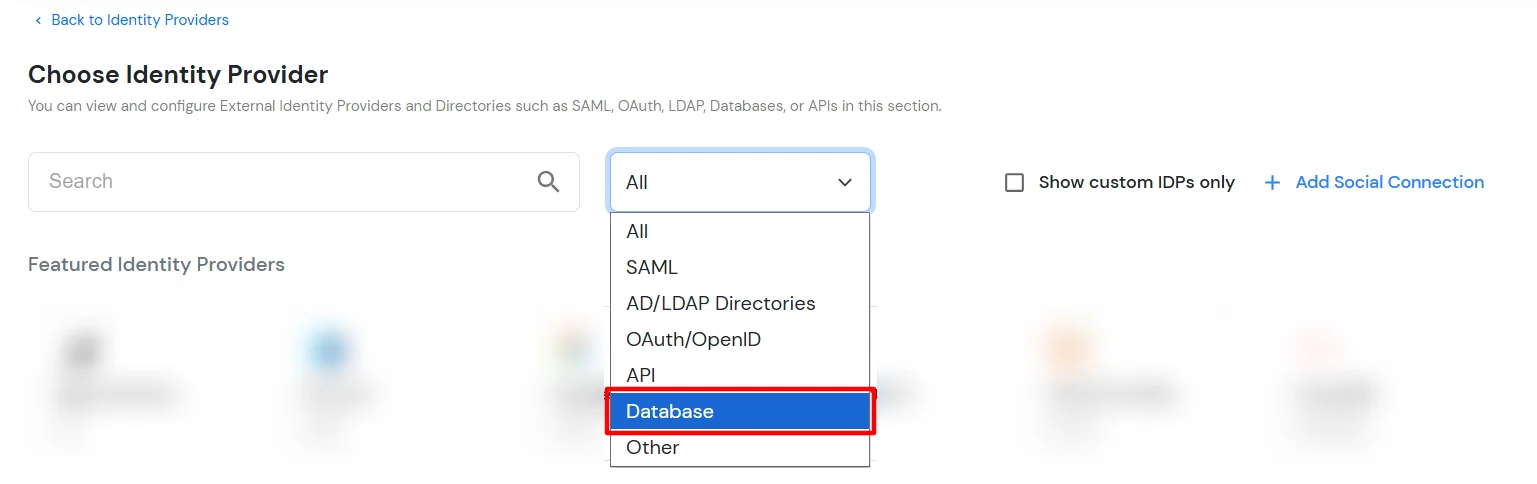
  • Sotto il Scegli il fornitore di identità, selezionare Banca Dati dal Tutti cadere in picchiata.
  • Seleziona Database dal menu a discesa Tutti i tipi

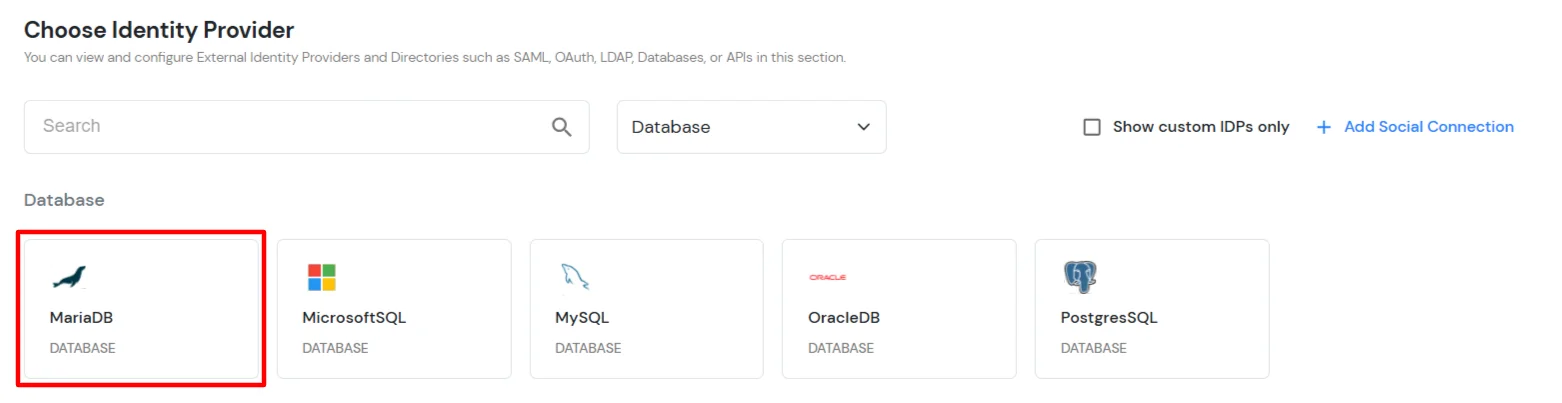
  • Cercare MariaDB e selezionalo dall'elenco.
  • Cerca MariaDB nell'elenco

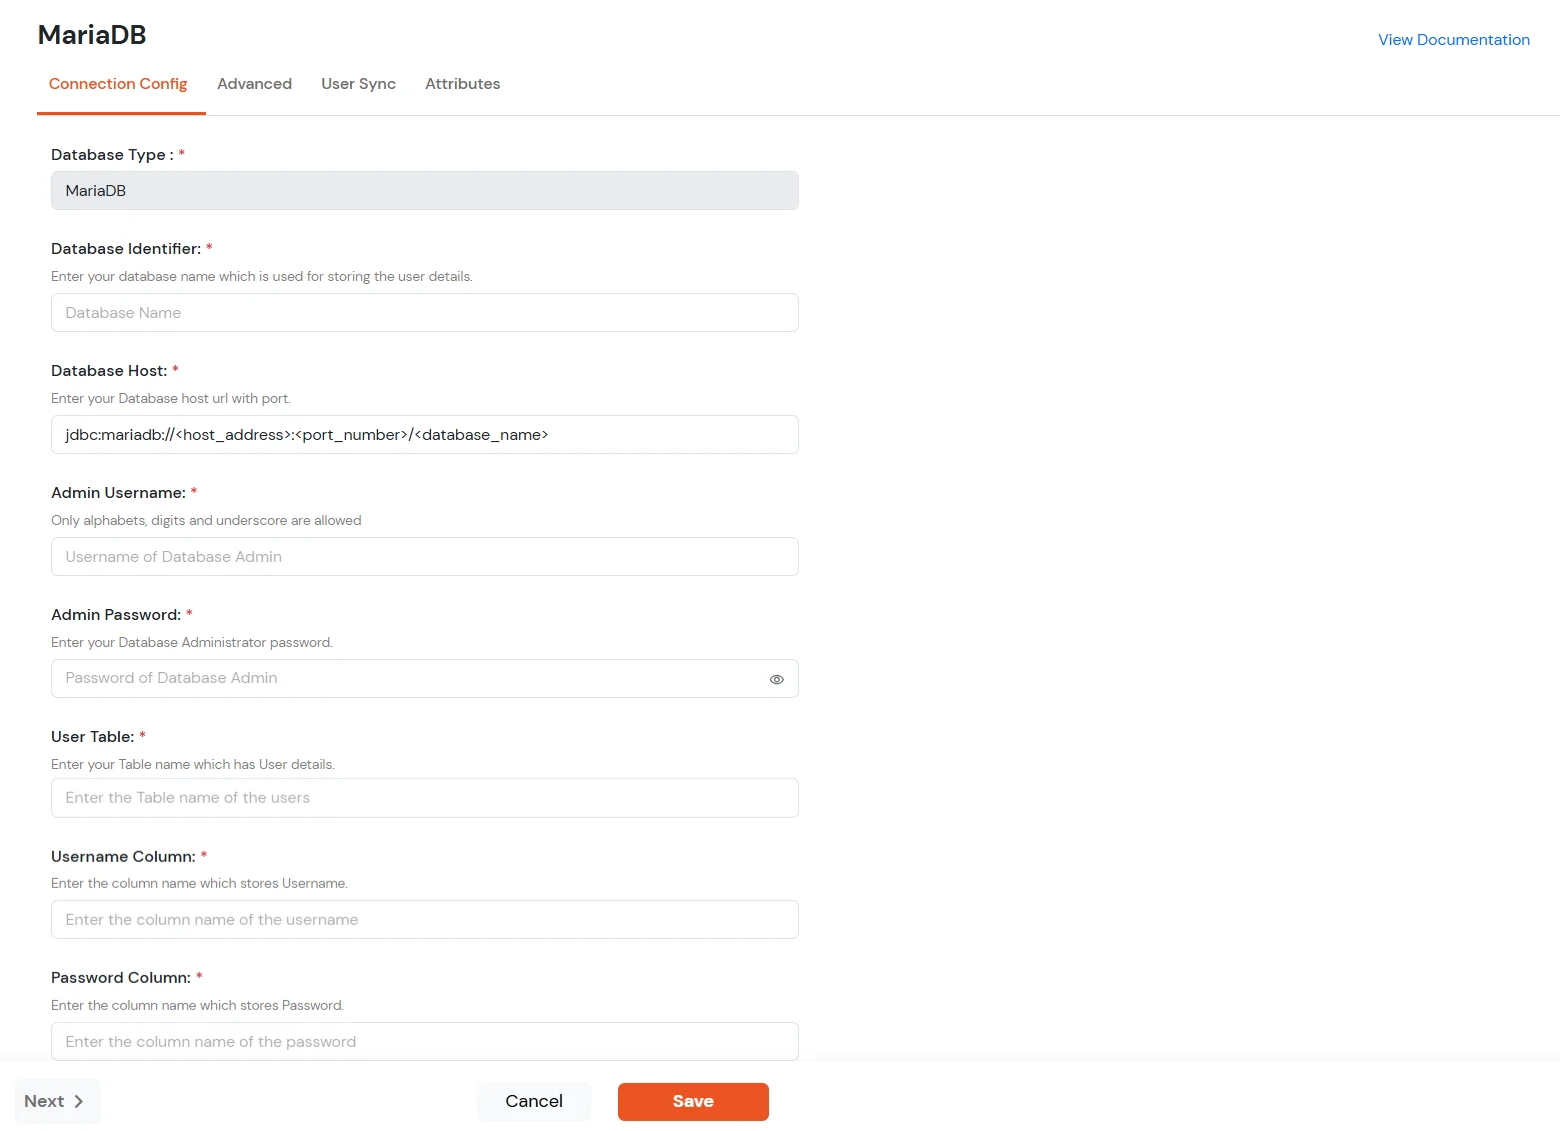
  • Nel Configurazione della connessione sezione, inserisci i seguenti dettagli:
  • In Configurazione connessione, inserisci i dettagli per MariaDB


    Settore Descrizione
    Identificatore di database Inserire il Identificatore di database—il nome del database che stai aggiungendo. Può essere qualsiasi nome pertinente all'archivio utenti.
    Host di database Nella tabella seguente vengono mostrati i valori predefiniti e la sintassi per i campi nella pagina di configurazione.
    Tipo di database Host di database Numero di porta predefinito Algoritmo hash della password
    MariaDB
    jdbc:mysql:sottile:@ : : /
    3306 PHASS_FASSA
    Migliori Host di database L'URL è il URL di connessione.
    • Migliori hostname può essere localhost o qualsiasi Host remoto.
    • La porta predefinita per il database MariaDB è 3306.
    • Migliori nome-database è il database che memorizza gli utenti per l'autenticazione.
    Nome utente amministratore Per localhost, il nome utente amministratore è in genere 'radice'Per un host remoto, contattare l'amministratore.
    Admin password Immettere la password amministratore corrispondente al nome utente amministratore.
    Tabella utente Migliori Tabella utente è la tabella del database in cui vengono memorizzati gli utenti per l'autenticazione. Per esempioin WordPress , il Tabella utente is wp_users.
    Colonna Nome utente La colonna Nome utente è la colonna in cui vengono memorizzati i nomi utente utilizzati per l'autenticazione. Per esempioin WordPress , il Colonna Nome utente is user_login.
    Colonna password La colonna Password è la colonna in cui vengono memorizzate le password degli utenti. Per esempioin WordPress , il Colonna password is user_pass.
  • Fare clic su Avanti per procedere al Filtri impostazioni per MariaDB.
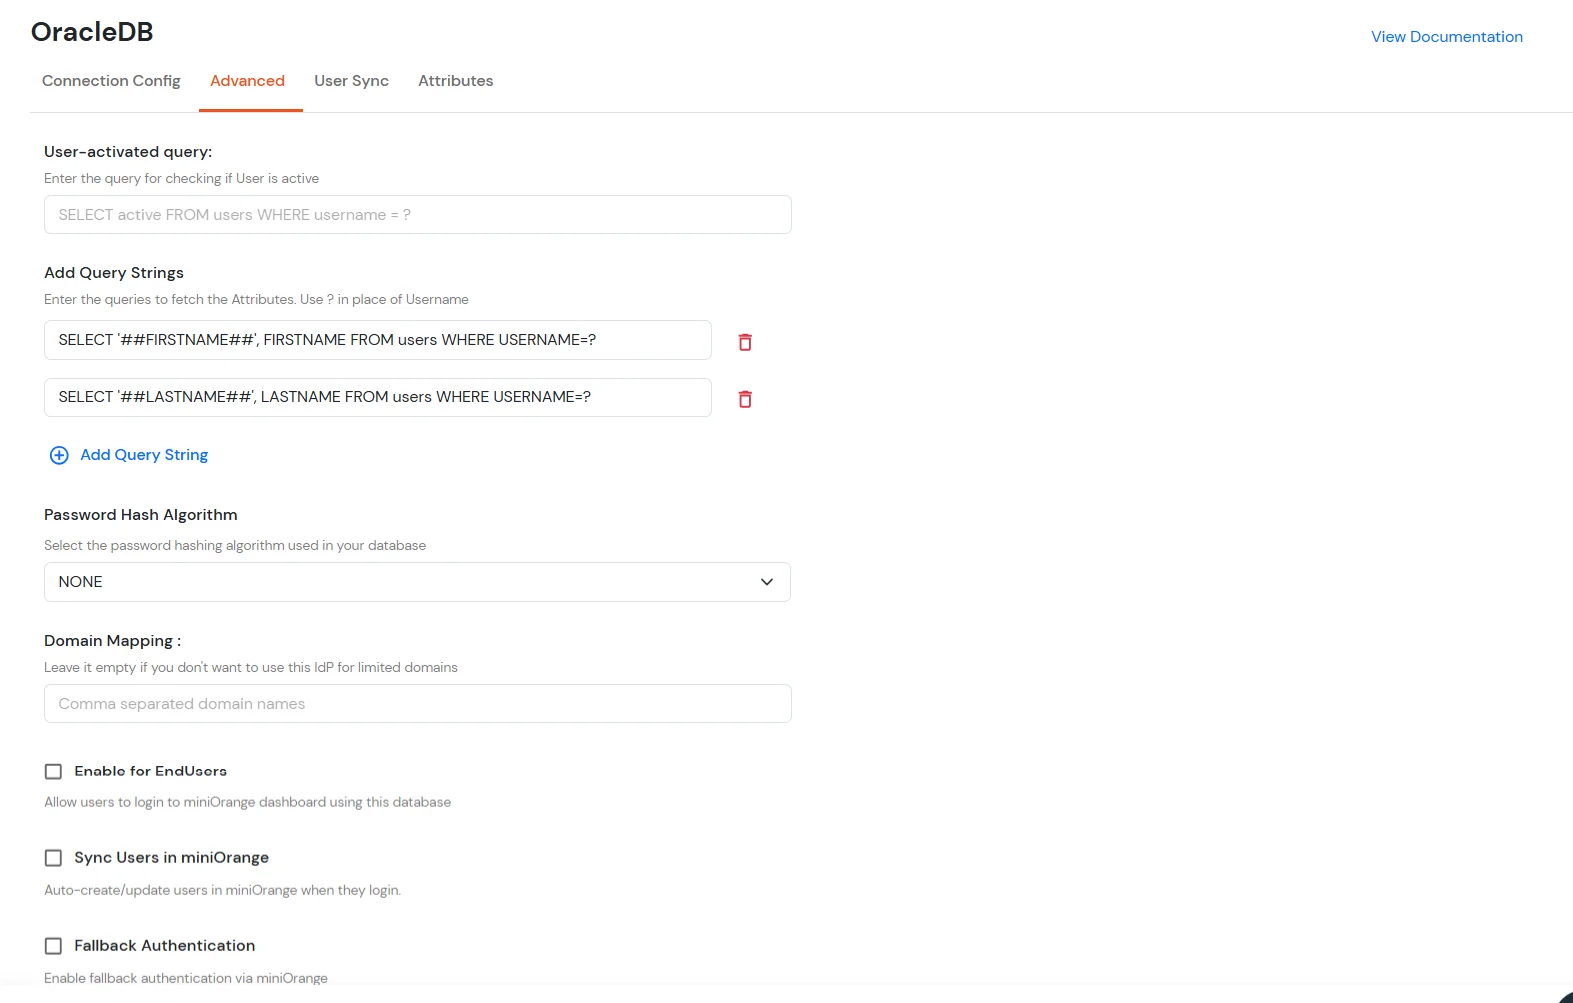
  • Impostazioni avanzate per il database MariaDB


    Query attivata dall'utente In cui è possibile immettere la query per verificare se l'utente è attivo o meno.

    Esempio:

    Aggiungi stringhe di query Aggiungi le stringhe di query per le colonne che desideri importare dal database. Questo può essere utile per la mappatura degli attributi:

    Esempio: SELECT '##FIRSTNAME##', FIRSTNAME FROM users WHERE USERNAME=?

    Algoritmo hash della password Il tipo di hashing utilizzato per MariaDB è, PHASS_FASSA.
    Mappatura del dominio Inserisci nomi di dominio separati da virgole per limitare questo IdP a domini specifici. Per consentire tutti i domini, lascia il campo vuoto.
    Abilita per gli utenti finali Abilita questa opzione se desideri che i tuoi utenti finali accedano alla Dashboard utente finale corrispondente utilizzando le credenziali IDP.
    Sincronizza gli utenti in miniOrange Gli utenti verranno creati/aggiornati in miniOrange quando si accede alla dashboard dell'utente finale. Si applica solo quando l'opzione "Abilita per utenti finali" è abilitata.
    Autenticazione di fallback Abilitando questa opzione, gli utenti presenti in un database esterno verranno autenticati direttamente tramite l'IdP miniOrange, senza essere creati nell'IdP miniOrange. Questa opzione è utile nel caso in cui il database da cui viene eseguita l'autenticazione contenga informazioni private o sensibili sugli utenti.
  • Fare clic su Avanti per procedere al passaggio successivo.
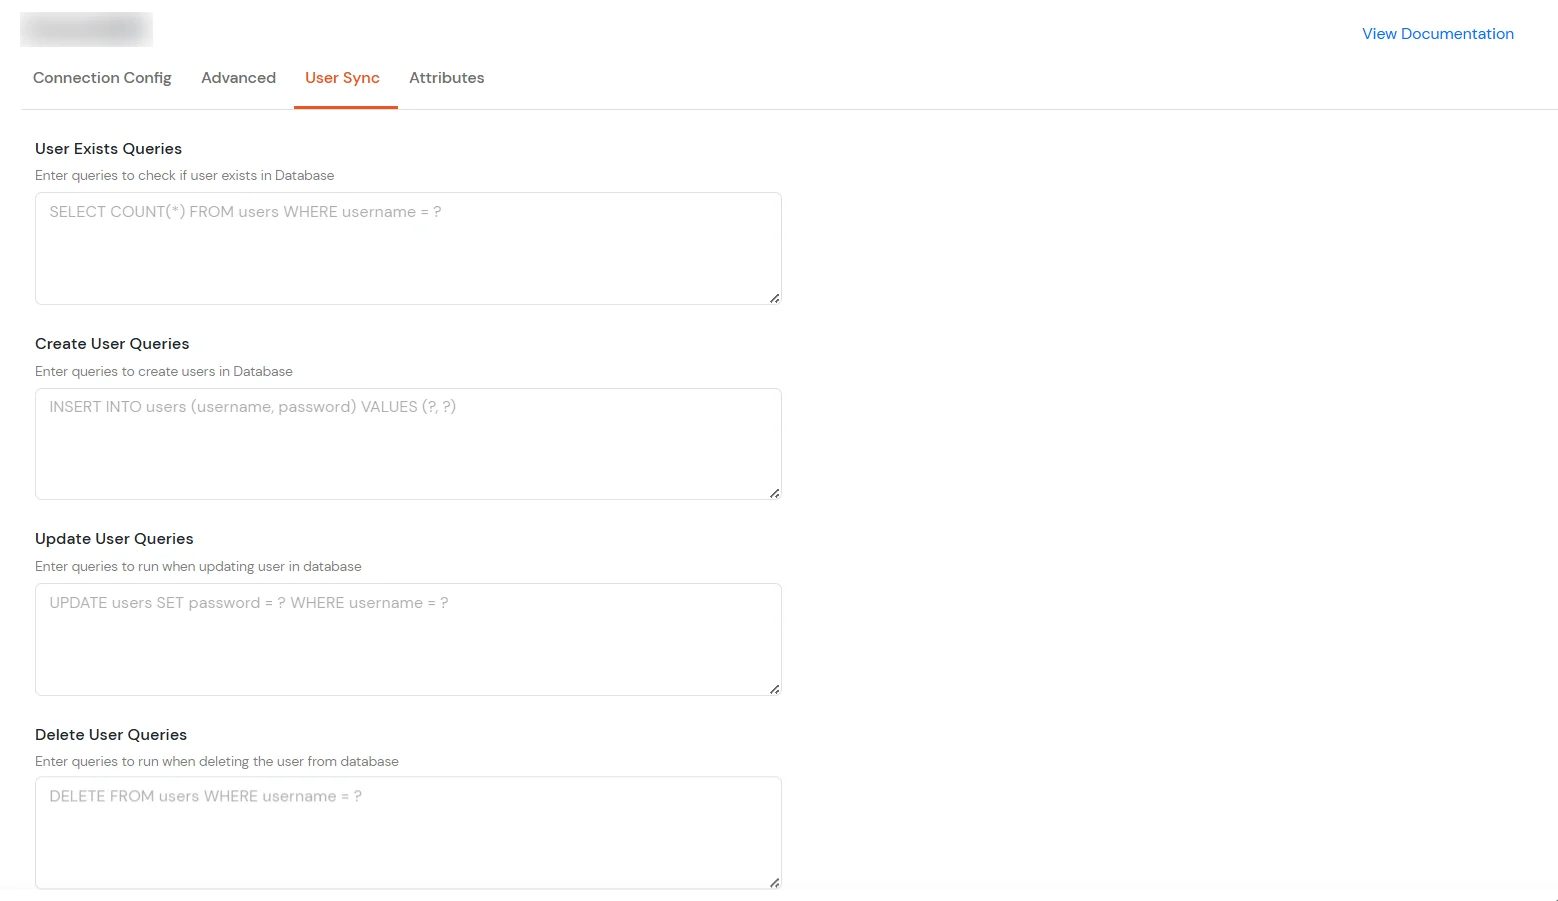
  • Nel Sincronizzazione utente scheda, immettere le query SQL per L'utente esiste, Crea utente, Aggiorna utentee Elimina utente operazioni.
  • Passa alla scheda Sincronizzazione utente per MariaDB


    Query sull'esistenza dell'utente Immettere la query SQL per verificare se un utente esiste nel database.

    Esempio: SELECT COUNT(*) FROM users WHERE username = ?

    Crea query utente Immettere la query SQL per creare un nuovo utente nel database.

    Esempio: INSERT INTO users (username, password) VALUES (?, ?)

    Aggiorna le query degli utenti Immettere la query SQL per aggiornare le informazioni utente nel database.

    Esempio: UPDATE users SET password = ? WHERE username = ?

    Elimina query utente Immettere la query SQL per eliminare un utente dal database.

    Esempio: DELETE FROM users WHERE username = ?

  • Vai Attributi scheda e configurare gli attributi per il database MariaDB.
    • Invia attributi personalizzati, se si abilita questa opzione, al momento dell'accesso verranno inviati solo gli attributi configurati di seguito.

      Nota: aggiungi una stringa di query per ogni attributo che desideri recuperare dal database.
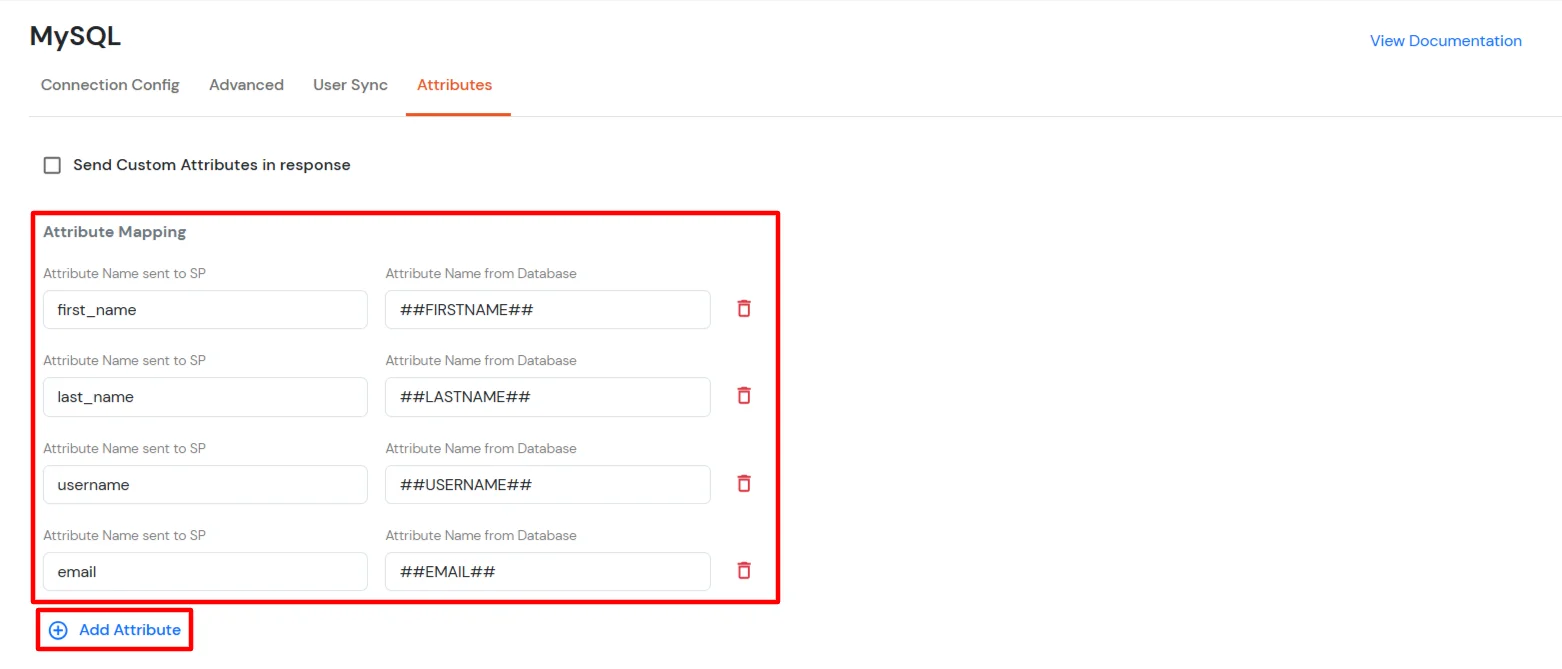
    • Fare clic su Aggiungi attributo per aggiungere un nuovo attributo.
      • Inserire il Nome attributo inviato a SP che è il nome dell'attributo che verrà inviato al fornitore del servizio.
      • Inserire il Nome attributo dal database che è il nome dell'attributo che verrà recuperato dal database.
      • Esempio: nome → ##NOME DI BATTESIMO##, cognome → ##COGNOME##, nome utente → ##NOME UTENTE##, email → ##E-MAIL##
      Aggiungi attributo per il database MariaDB

    • Fare clic su Salva per salvare l'attributo.
  • Fare clic su Salva per salvare la configurazione.

2. Prova di connessione

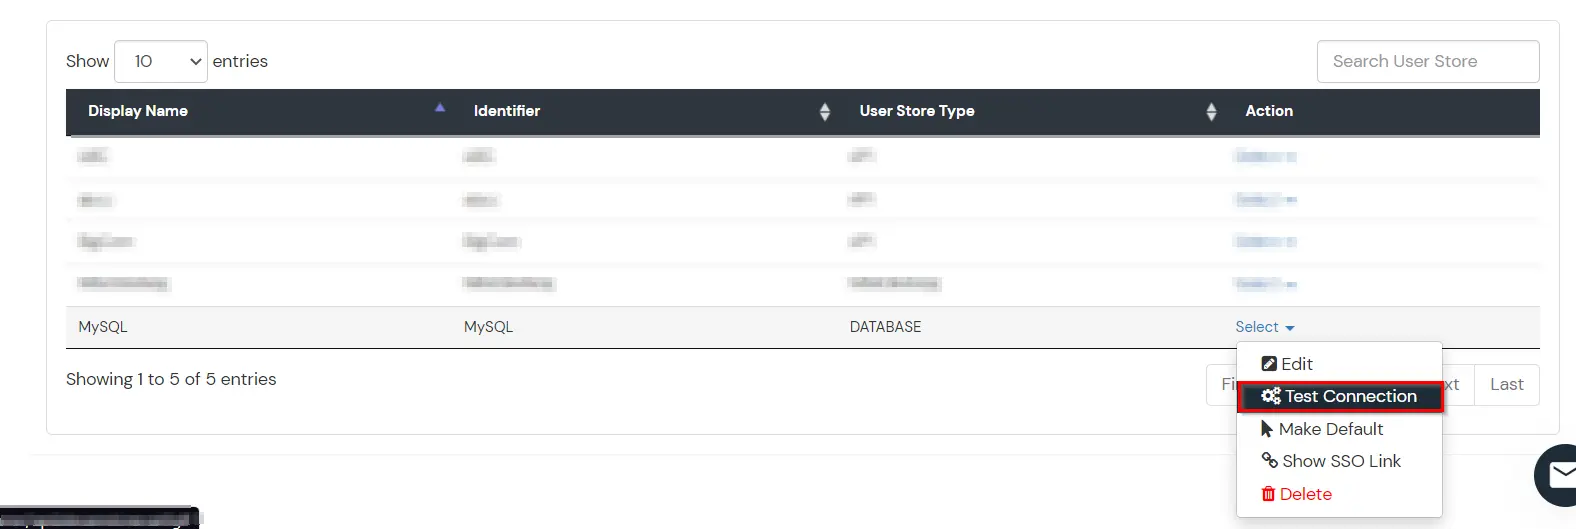
  • Per verificare se la connessione con il database è stata stabilita o meno, Test di connessione è necessario farlo. Vai su Azioni nell'app, clicca sull'icona con i tre punti e seleziona Test di connessione.
  • Fare clic sull'icona con i tre punti e selezionare Test Connection per verificare la connessione per il database MariaDB come archivio utente

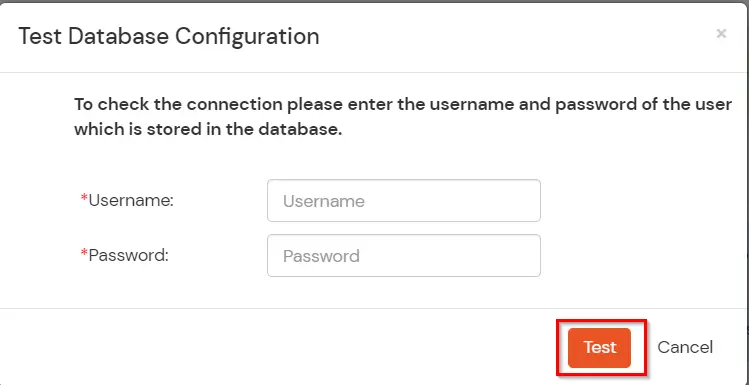
  • Inserire le credenziali dell'utente, memorizzate nella Tabella Utente del Database corrispondente per verificare se la connessione è stata stabilita correttamente. Fare clic su Test per verificare se la connessione è riuscita o meno.

    Inserisci le credenziali per la connessione di prova per il database MariaDB

  • Se il test di connessione ha esito positivo, sei pronto per partire!.
  • Se il test di connessione non riesce, controlla nuovamente la configurazione o contatta l'amministratore. Un'altra probabile causa potrebbe essere l'inserimento di credenziali errate per Test di connessione.

3. Provisioning degli utenti

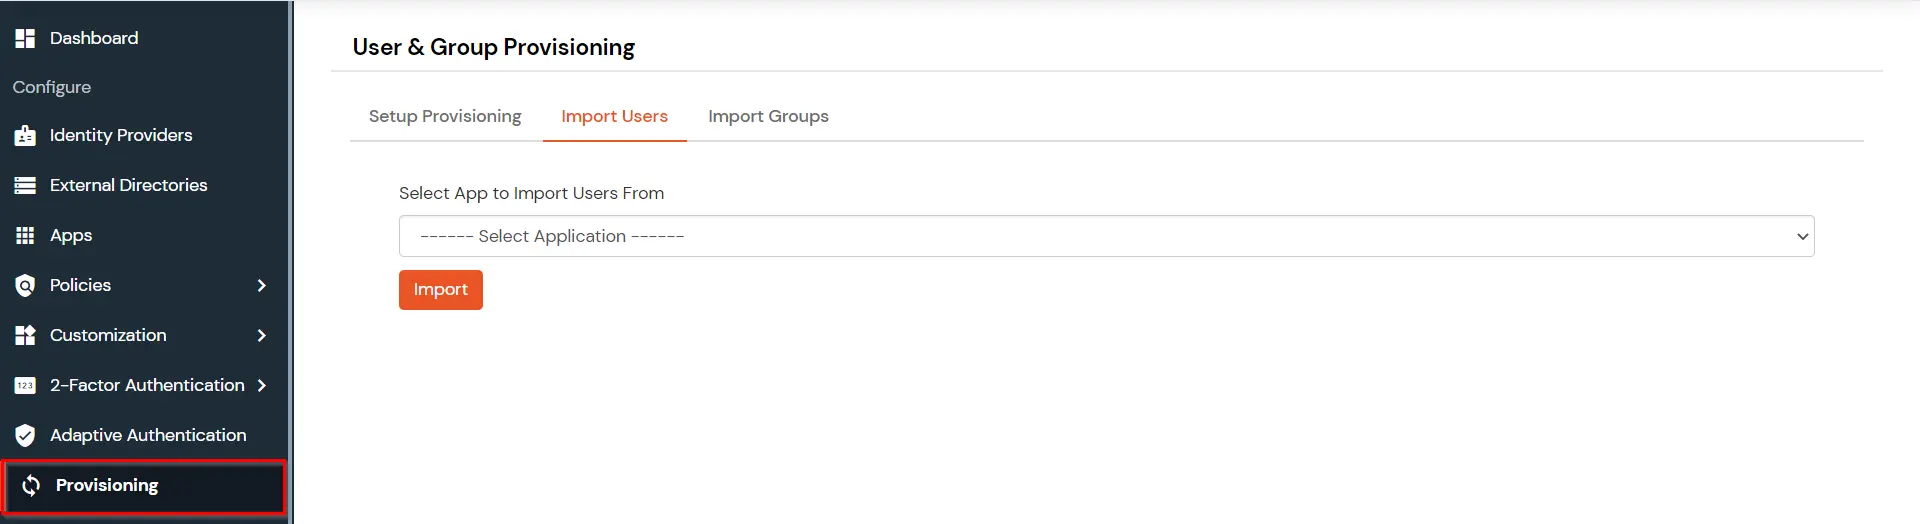
  • Accedere a vettovagliamento e socievole.
  • Provisioning degli utenti

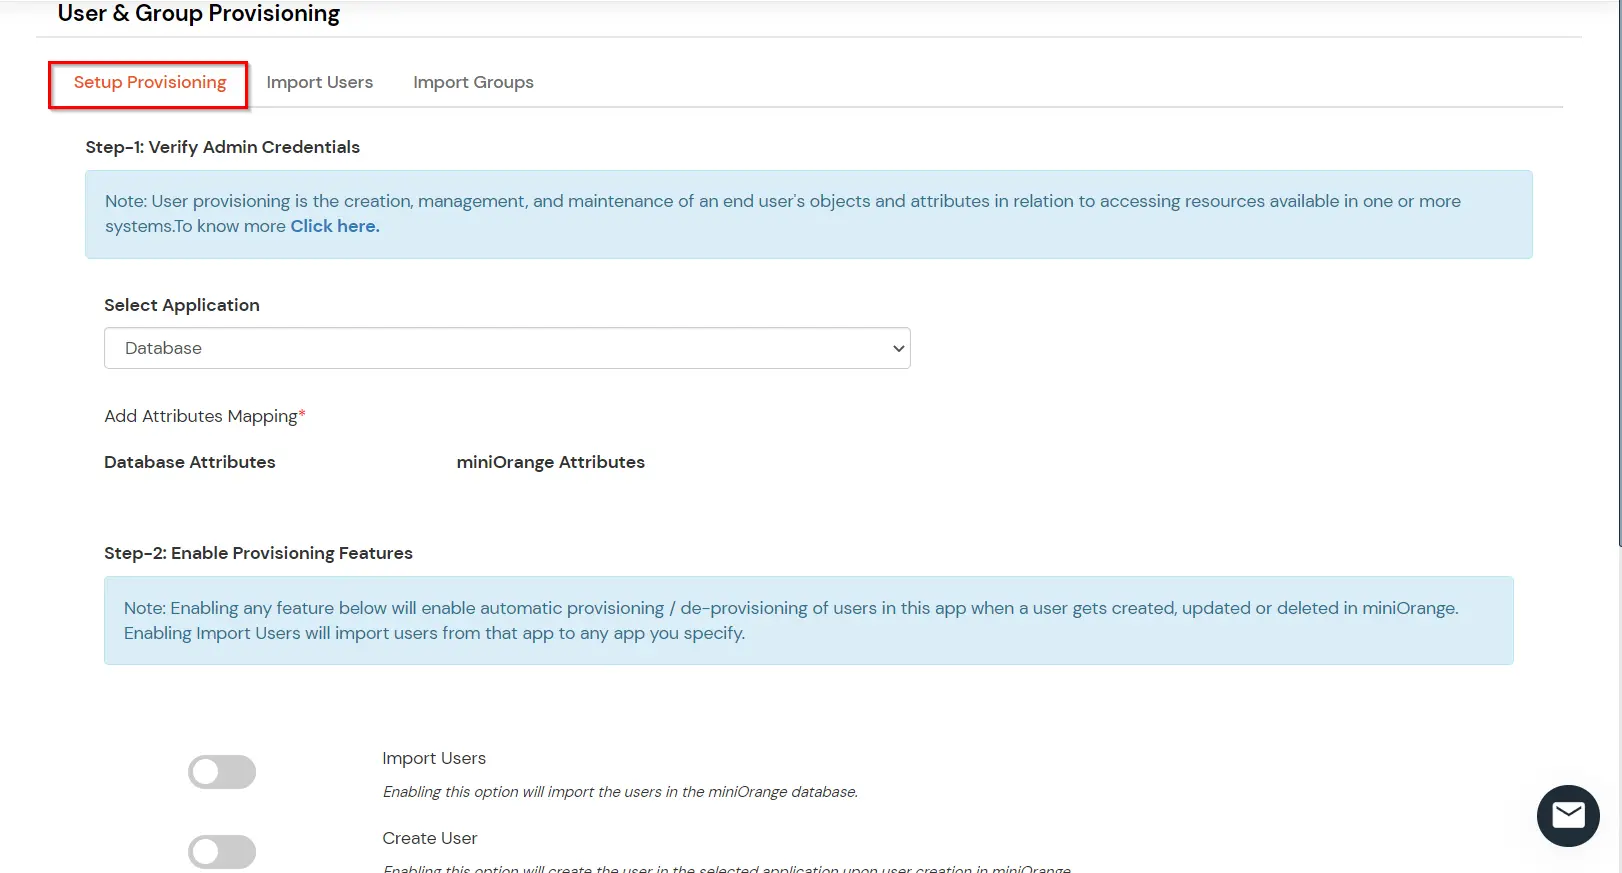
  • Seleziona il Banca Dati Dal menu a discesa.
  • Controllare le funzionalità di provisioning.
  • Provisioning degli utenti dal database MariaDB

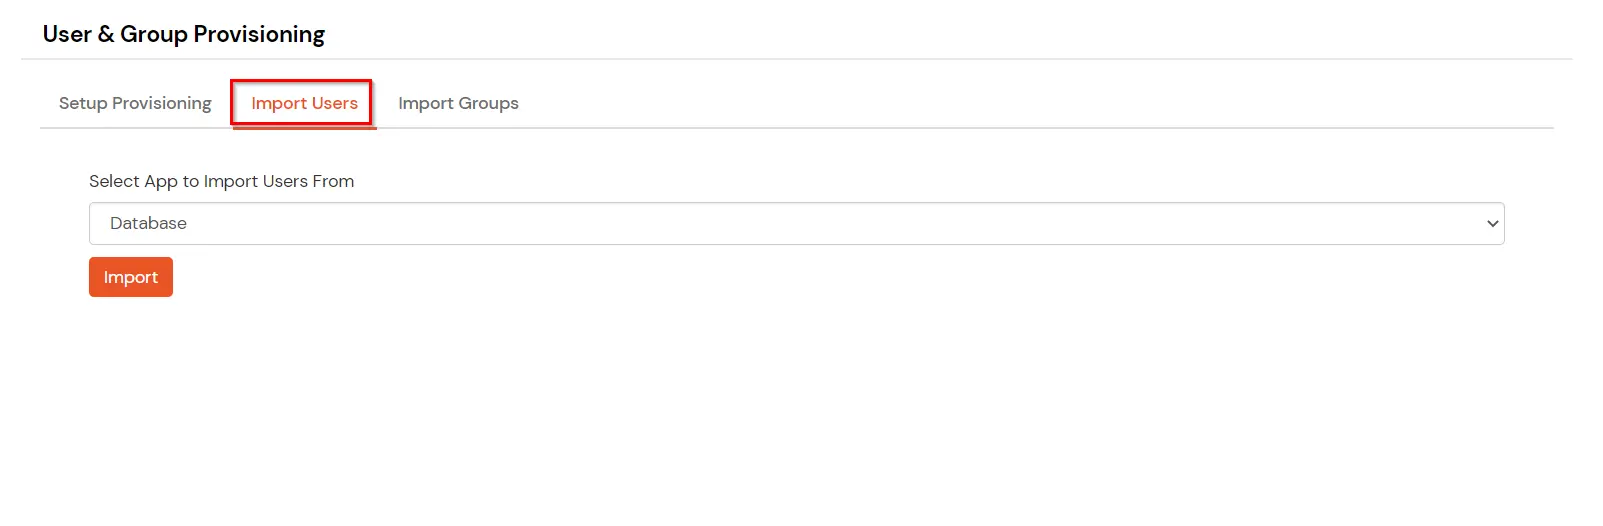
  • Per importare gli utenti dal database, vai a Provisioning degli utenti, Clicca sul Importa utenti pulsante.
  • Seleziona il Banca Dati dal menu a discesa e salvare la configurazione.
  • Importazione di utenti dal database MariaDB

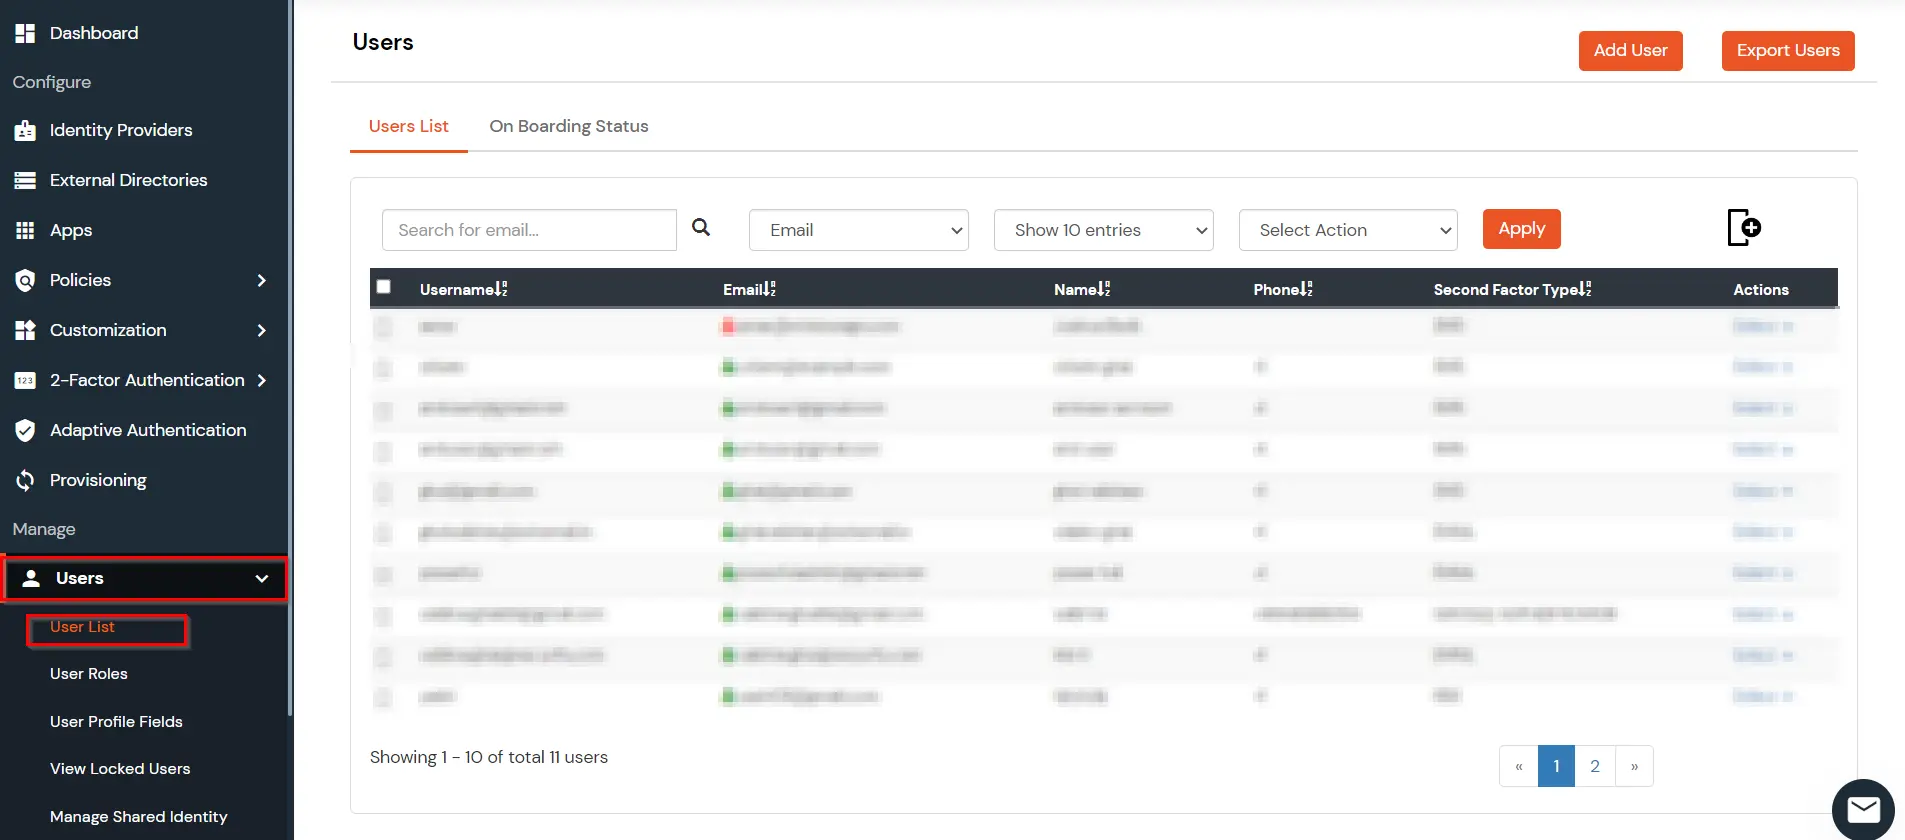
  • Ora vai al Utenti >> User List e troverai tutti gli utenti importati dal database.
  • Elenco utenti provisioning utenti autenticazione database

4. Configura la tua applicazione in miniOrange


Nota:

Se hai già configurato la tua applicazione in miniOrange puoi saltare i passaggi successivi.


  • In Scegli applicazione, seleziona SAML/WS-FED dal Tutte le applicazioni cadere in picchiata.
  • Seleziona l'applicazione SAML

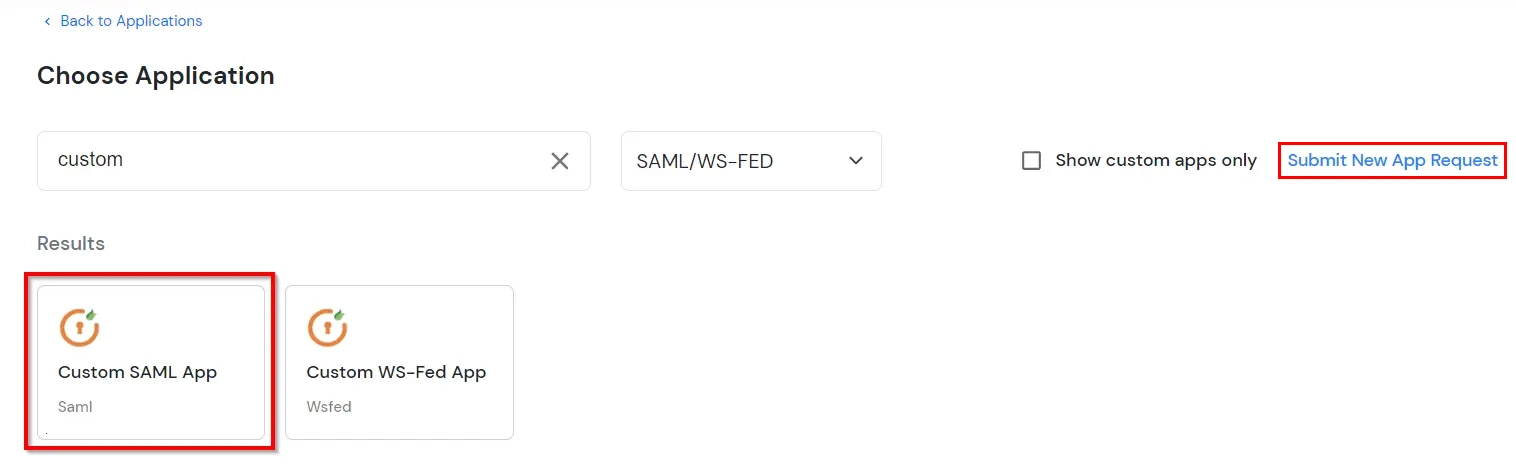
  • Nel passaggio successivo, cerca la tua candidatura dall'elenco. Se la tua candidatura non viene trovata, cerca costume e puoi configurare la tua app tramite App SAML personalizzata. Fare clic su Invia richiesta nuova app se desideri inviare una nuova richiesta di applicazione SSO.
  • Cerca applicazione personalizzata

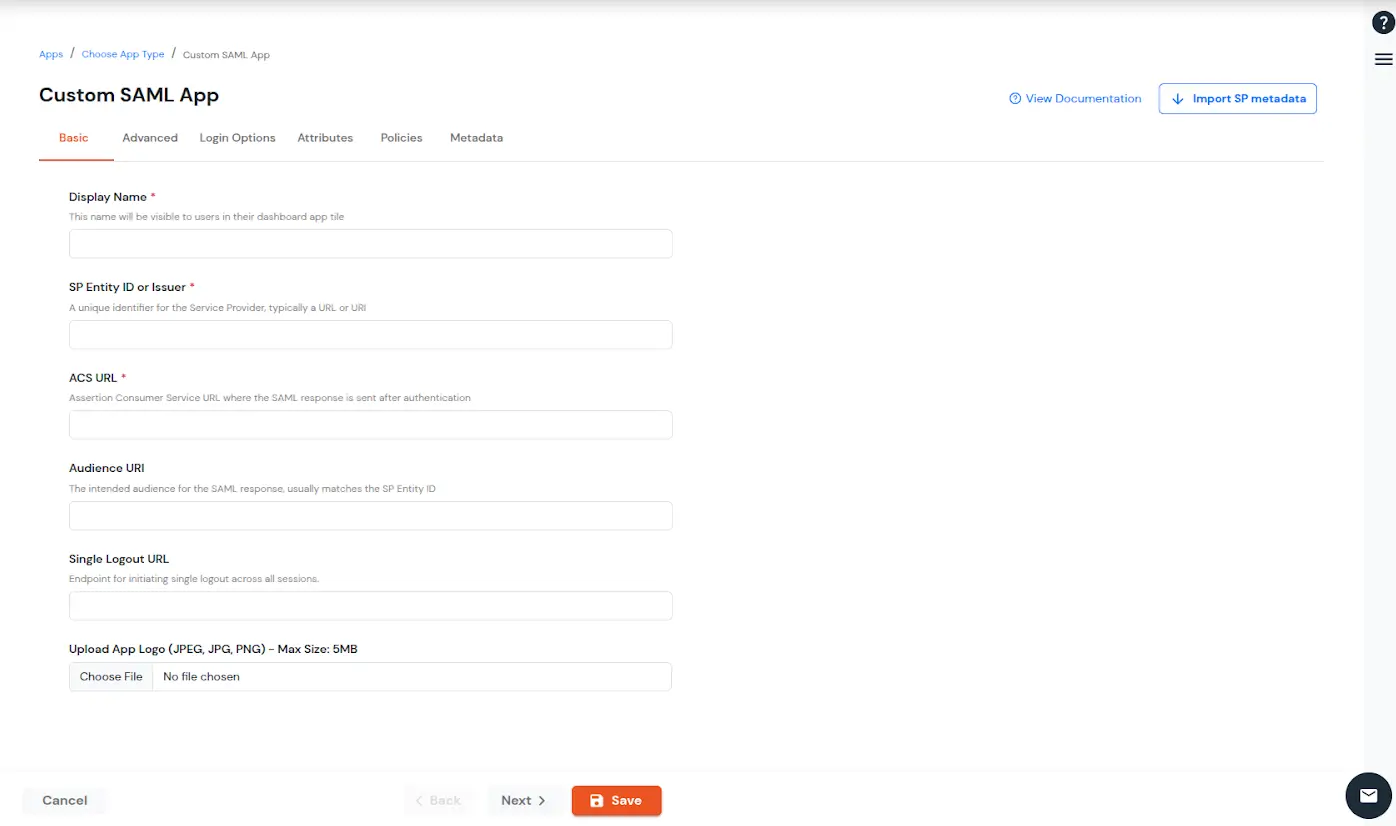
  • Sotto il Basic scheda, è possibile configurare le seguenti impostazioni.
    Nome visualizzato (obbligatorio) Inserire il Nome visualizzato per la tua app secondo la tua preferenza.
    ID entità SP o emittente (obbligatorio) Viene utilizzato per identificare la tua app in base alla richiesta SAML ricevuta da SP. L'ID entità SP o l'emittente possono essere in formato URL o stringa.
    URL ACS o URL del servizio consumatori di asserzioni (obbligatorio) Definisce dove inviare l'asserzione SAML dopo l'autenticazione. Assicurarsi che l'URL ACS sia nel formato: https://www.domain-name.com/a/[domain_name]/acs
    URL del pubblico Come suggerisce il nome, specifica il pubblico valido per l'asserzione SAML. Di solito è uguale all'ID entità SP. Se l'URL del pubblico non è specificato separatamente da SP, lasciarlo vuoto.
    URL di disconnessione singolo L'URL in cui desideri che venga eseguita la richiesta di disconnessione e dove i tuoi utenti devono essere reindirizzati dopo una singola disconnessione dalle applicazioni.
    Carica il logo dell'app Carica un logo per la tua applicazione.
  • Nelle impostazioni di base, immettere i dettagli

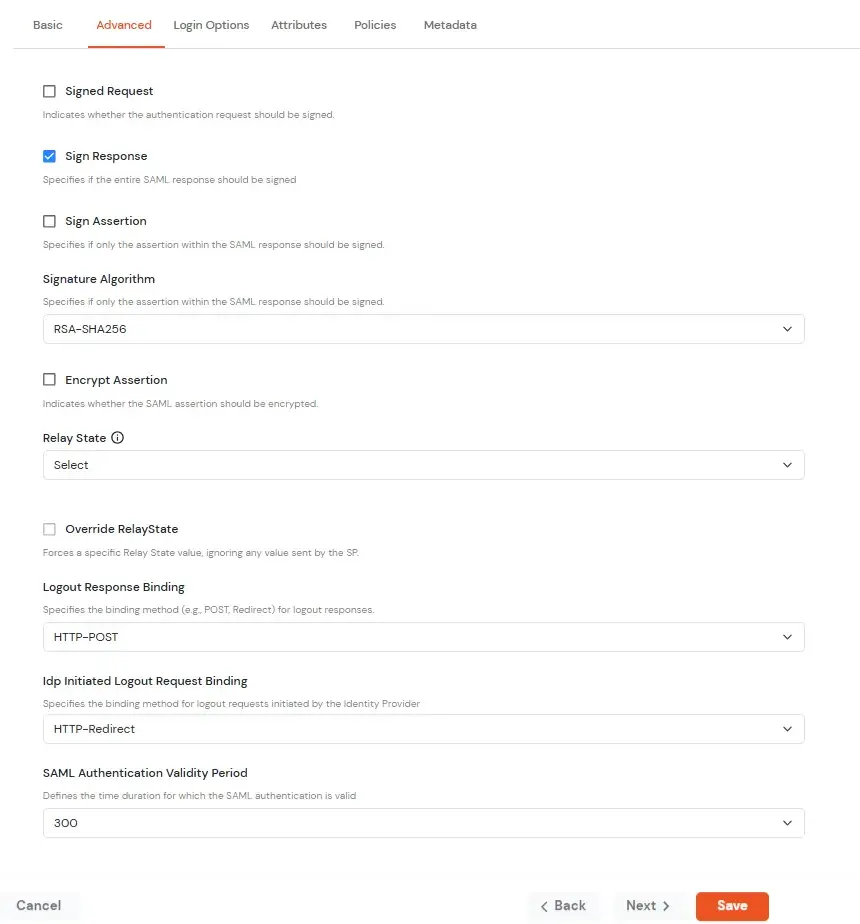
  • Clicchi Avanti per andare al impostazioni avanzate. Configurare le seguenti impostazioni.
    Richiesta firmata Abilita questa opzione per firmare la richiesta SAML inviata da SP. Fornisci il certificato X509 o carica il certificato.
    Risposta al segnale Abilitare questa opzione se si desidera che l'intera risposta SAML venga firmata.
    Affermazione del segno Abilitare questa opzione se si desidera che venga firmata solo l'asserzione all'interno della risposta SAML.
    Algoritmo della firma Selezionare l'algoritmo che verrà utilizzato per firmare la richiesta/risposta SAML.
    Criptare l'asserzione Selezionare questa opzione se si desidera crittografare l'asserzione nella risposta SAML e fornire l'algoritmo e il certificato per la crittografia.
    Stato di collegamento Inserisci l'URL a cui desideri che l'utente venga reindirizzato dopo aver effettuato l'accesso all'applicazione.
    Sostituisci lo stato del relè Abilitare questa opzione per ignorare lo stato predefinito del relè SP.
    Risposta di disconnessione vincolante Una Logout Response viene inviata in risposta a una Logout Request da SP. Potrebbe essere inviata da un Identity Provider o da un Service Provider.
    Richiesta di associazione di disconnessione avviata dall'IdP: Una Logout Response viene inviata in risposta a una Logout Request dalla dashboard IdP. Potrebbe essere inviata da un Identity Provider o da un Service Provider.
    • HTTP Redirect - Una risposta di disconnessione con la sua firma
    • HTTP POST - Una risposta di disconnessione con la firma incorporata
    Periodo di validità dell'autenticazione SAML Il tempo per il quale l'autenticazione dovrebbe essere considerata valida e l'utente dovrebbe essere in grado di eseguire SSO. Dopodiché, l'utente dovrà effettuare nuovamente l'accesso.
    Abilita identità condivisa Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica.
  • Passa alle impostazioni avanzate

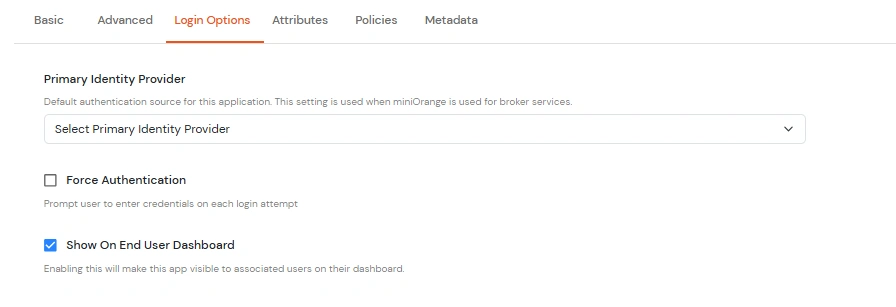
  • Clicchi Avanti per andare al Opzioni Login scheda. Qui puoi configurare le seguenti impostazioni:
    Fornitore di identità primario Seleziona la fonte di identità da cui vuoi che avvenga l'autenticazione. Vedrai l'elenco di tutte le fonti configurate.
    Forza autenticazione Abilitare questa opzione per imporre l'autenticazione a ogni richiesta di accesso all'applicazione.
    Mostra sulla dashboard dell'utente finale Disattivare questa opzione se non si desidera che l'app sia visibile a tutti gli utenti nella dashboard dell'utente finale.
  • Vai alle Opzioni di accesso e clicca sul pulsante Avanti

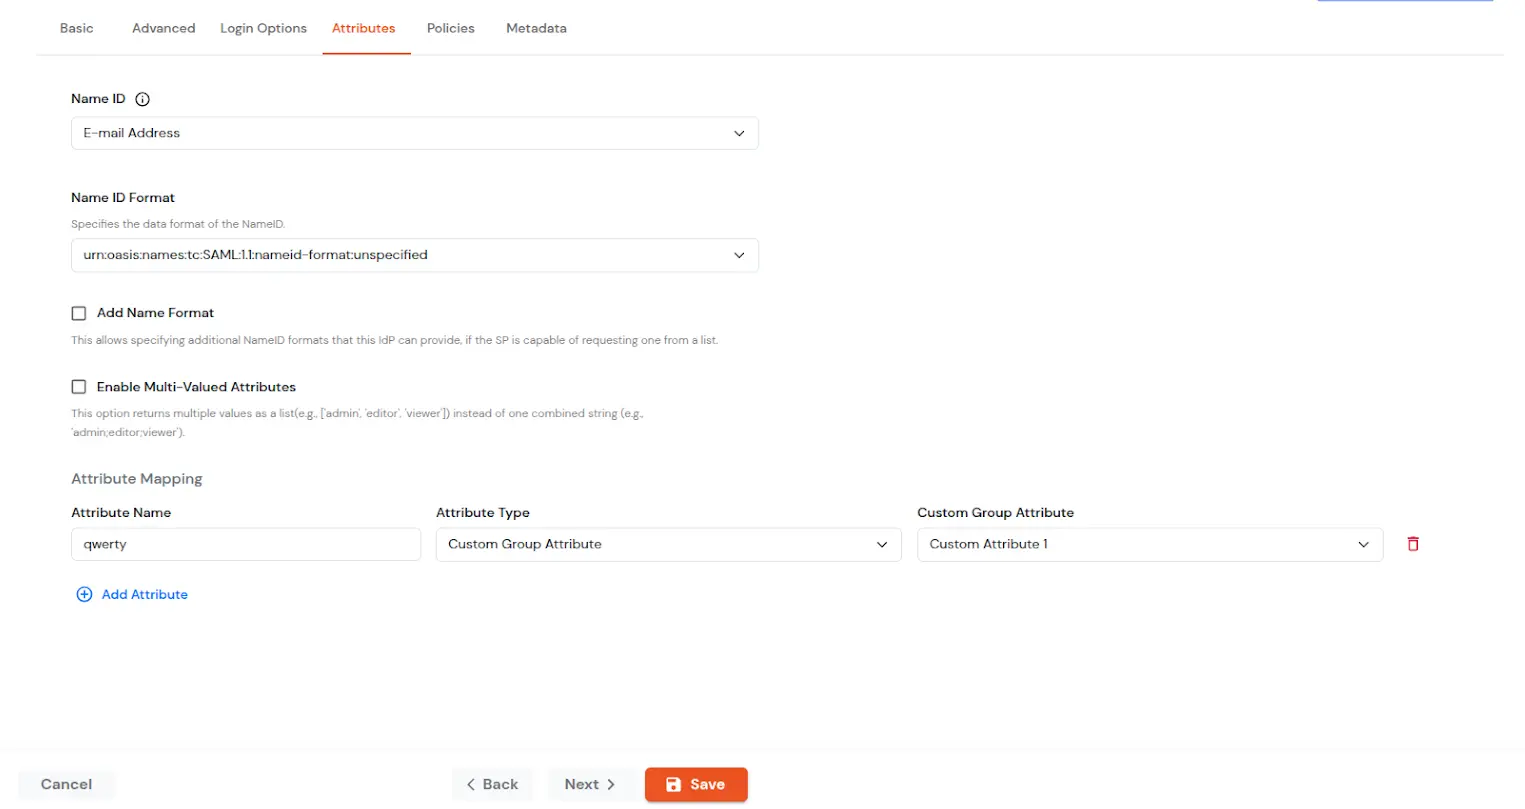
  • Clicchi Avanti per andare al Attributi scheda. Qui puoi aggiungere e configurare gli attributi da inviare all'app.
    NomeID NameID è l'identificativo univoco dell'utente autenticato incluso nell'asserzione SAML. Consente al fornitore di servizi di riconoscere l'utente e associarlo a un account. Generalmente, NameID è un nome utente o un indirizzo email.
    Formato NameID Definisce il tipo di identificatore utilizzato nel NameID (ad esempio, email, persistente, temporaneo) in modo che l'SP possa mappare correttamente l'utente. Se l'SP non richiede un formato specifico, l'IdP può lasciarlo non specificato e utilizzare un formato predefinito.
    Aggiungi formato nome Il formato del nome definisce come i nomi degli attributi vengono rappresentati in un'asserzione SAML (ad esempio, come semplici stringhe o URI). Aiuta l'SP a interpretare correttamente la denominazione degli attributi e garantisce la coerenza tra IdP e SP.
    Abilita attributi multivalore

    Abilitato: le virgole (,) e i punti e virgola (;) vengono trattati come separatori, quindi l'attributo viene suddiviso in un elenco pulito. Esempio: ruoli = ['admin', 'editor', 'viewer'].

    Disabilitato: virgole e punti e virgola non vengono trattati come separatori, quindi l'attributo rimane come un'unica stringa combinata. Esempio: ruoli = "admin;editor;viewer".

    Mappatura degli attributi È possibile aggiungere attributi da inviare in asserzione SAML a SP. Gli attributi includono gli attributi del profilo utente, come nome, cognome, nome completo, nome utente, indirizzo email, attributi del profilo personalizzati, gruppi di utenti, ecc.
  • Passare alla scheda Attributi e mappare gli attributi

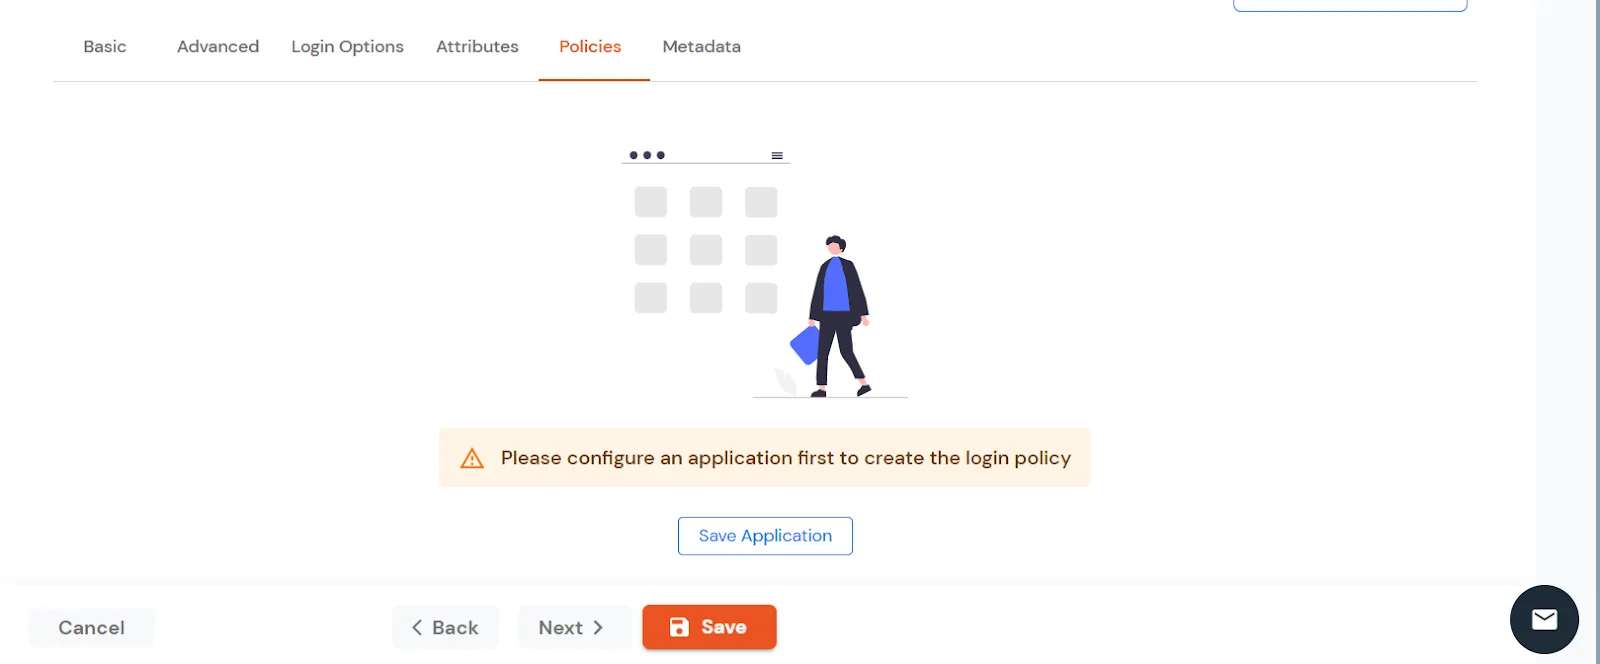
  • Clicchi Avanti per andare al Politiche scheda. Devi Salva l'applicazione prima di configurare la policy per l'applicazione.
  • Salva l'applicazione nella sezione Politiche

  • Dopo aver salvato l'applicazione, è possibile configurare i criteri per tale applicazione.
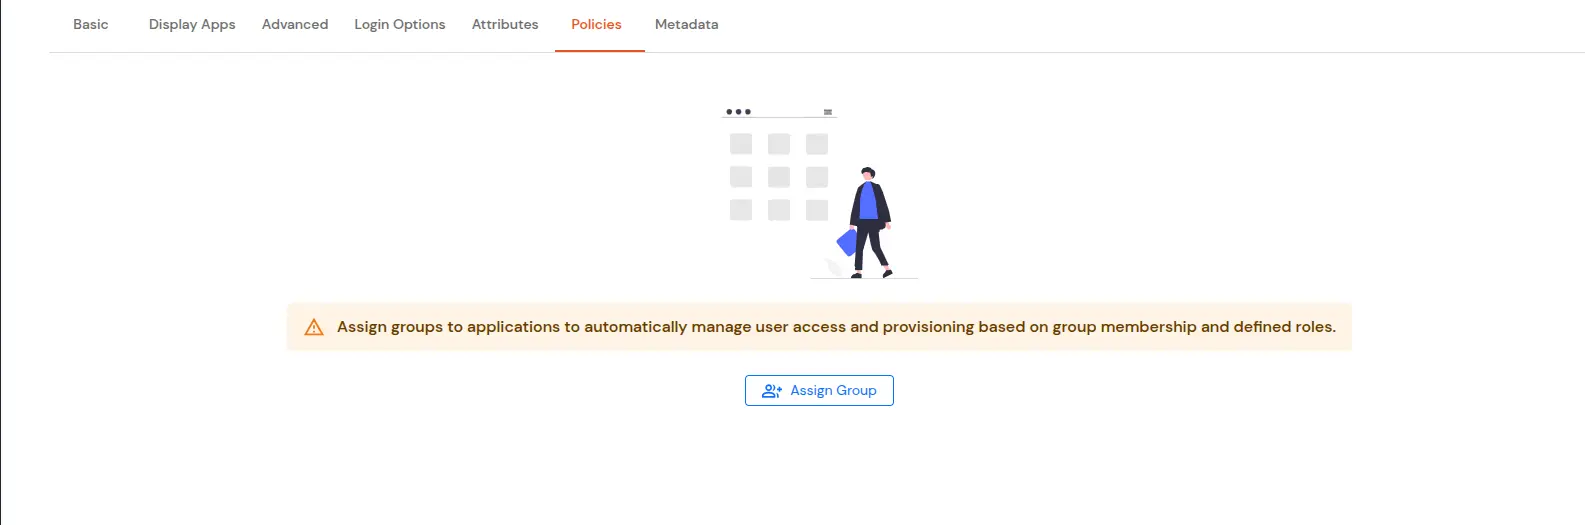
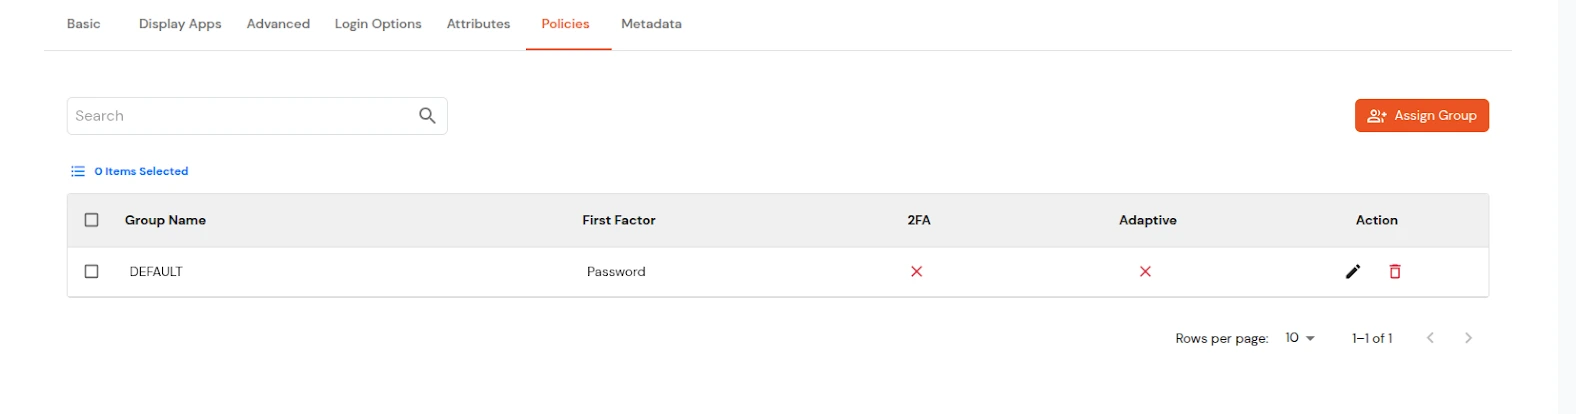
  • Vai a Criteri e Assegna gruppo

  • Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo si aprirà la scheda modale.
    • Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.
    • Configurare l'assegnazione del gruppo

    • Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
    • Inserire il Nome gruppo e cliccare su Crea gruppo.
    • Crea un nuovo gruppo

    • Fare clic su Avanti.
    • Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
    • Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
      • Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
      • Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
  • Aggiungi dettagli sulla politica di accesso

  • Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Aggiungi più criteri di accesso

  • Nel Metadati scheda, fare clic su una delle due schede:
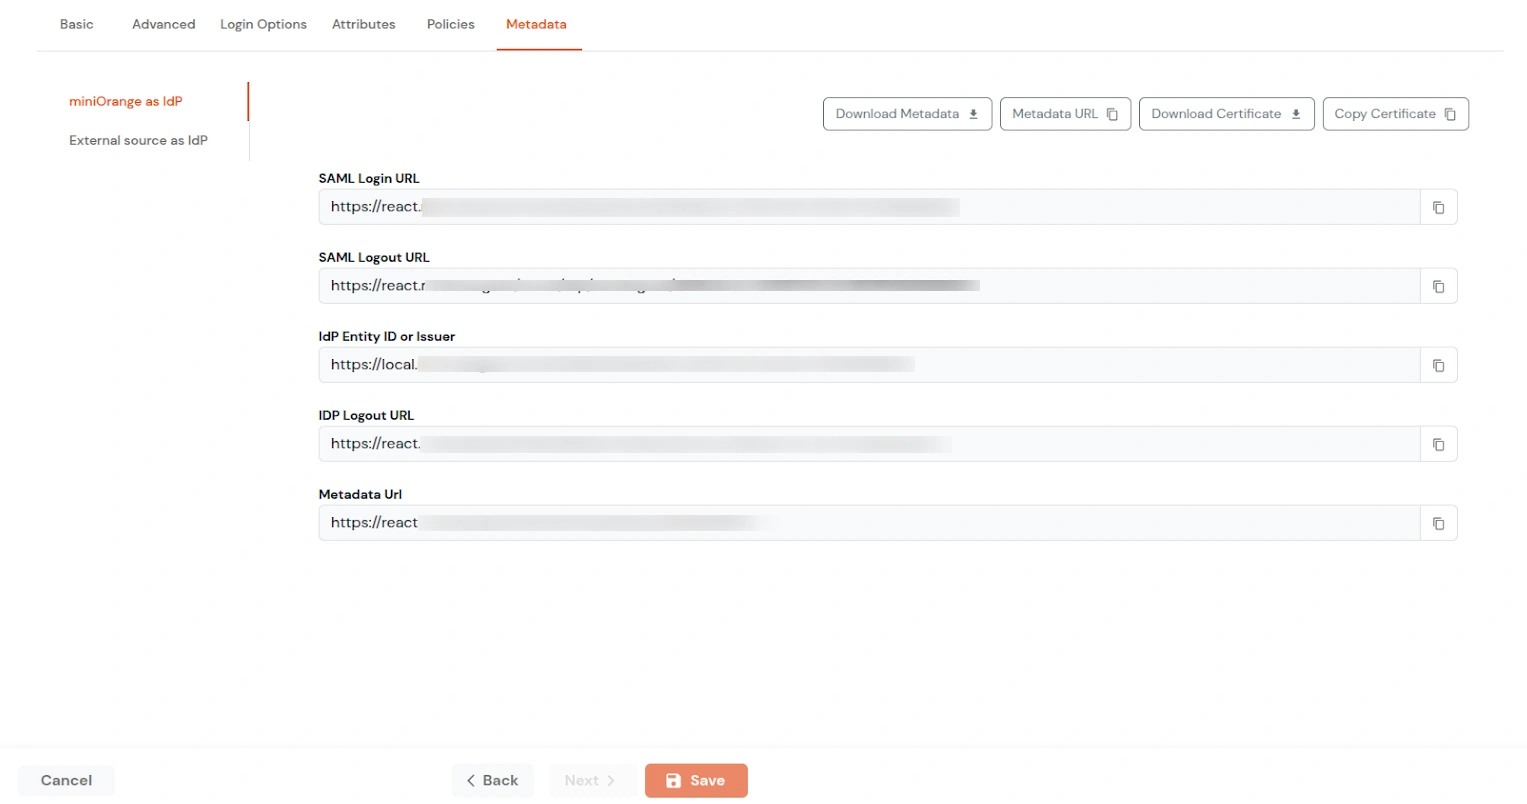
    • Fare clic su miniOrange come Idp Se vuoi utilizzare miniOrange come User-Store, le tue identità utente verranno memorizzate in miniOrange.
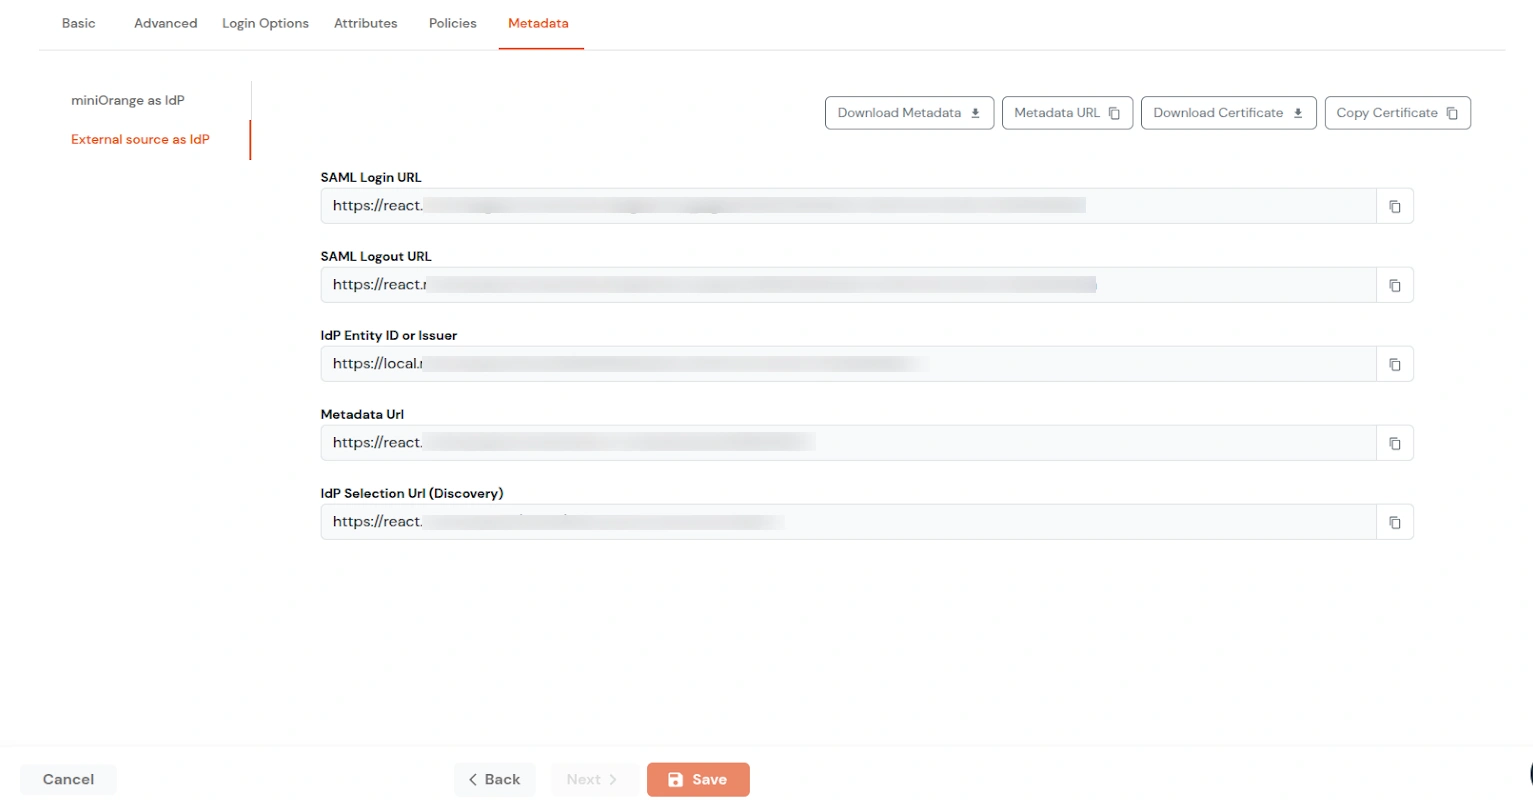
    • Fare clic su Fonte esterna come IdP Se vuoi autenticare i tuoi utenti tramite qualsiasi identità esterna Provider come Active Directory, Okta, OneLogin, ecc. o qualsiasi altro IDP personalizzato.
    • Seleziona miniOrange come IdP

      Seleziona la fonte esterna come IdP

    • Puoi osservare le Scarica metadati, scarica certificato, copia URL metadati o copia certificato in base alle vostre esigenze.
    • Allo stesso modo, è possibile ottenere i valori di URL di accesso SAML, URL di disconnessione SAML, ID entità IDP o emittente, URL di disconnessione IDP, URL metadati da qui in base alle tue esigenze di metadati.
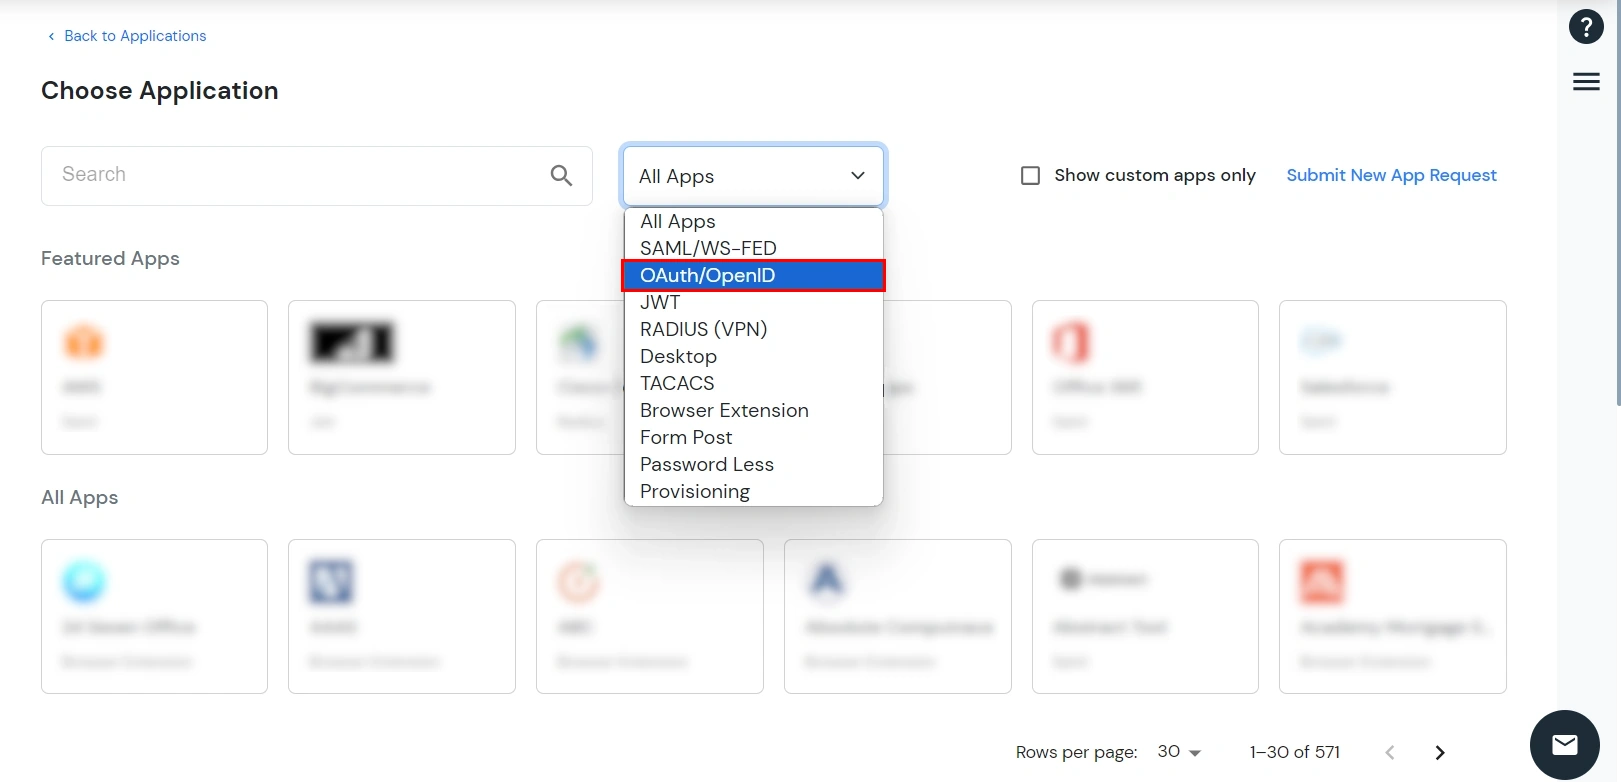
  • In Scegli applicazione, seleziona OAuth/OpenID dal Tutte le applicazioni cadere in picchiata.
  • Seleziona OAuth/OpenID come tipo di app

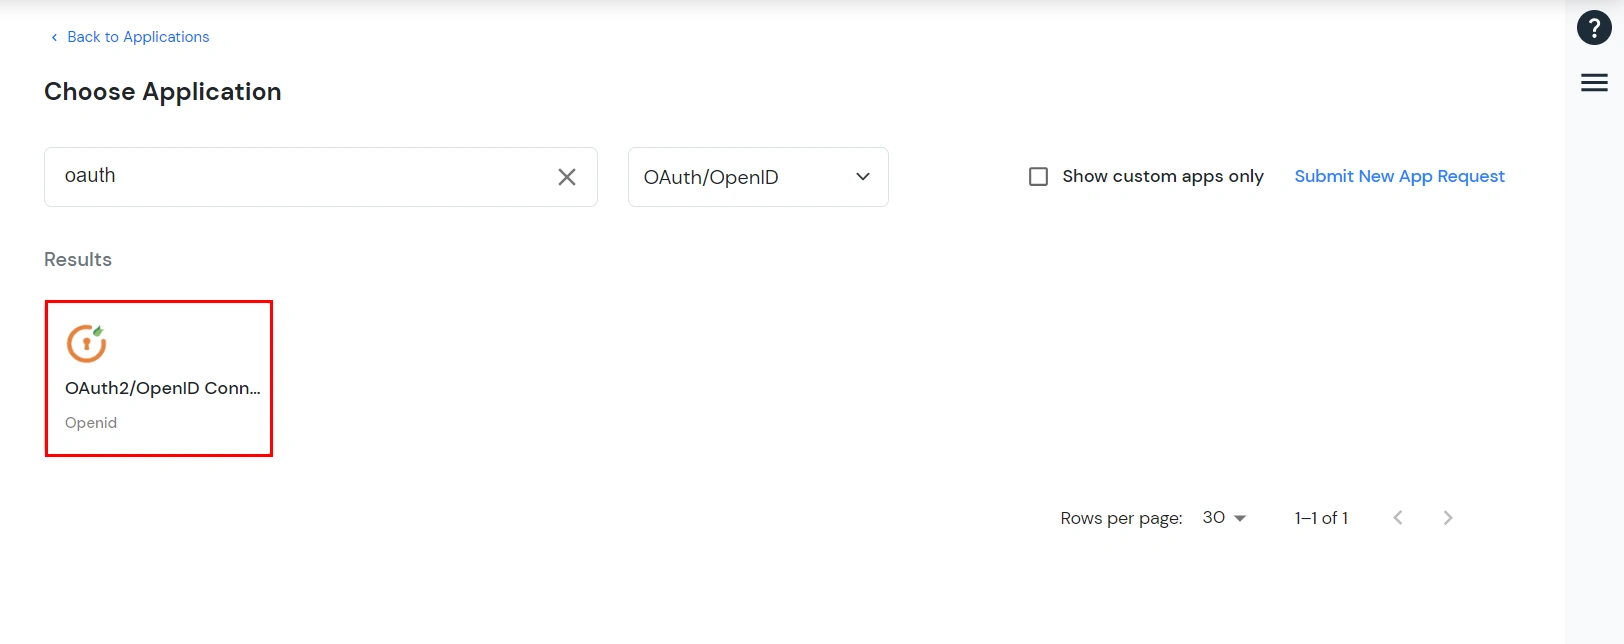
  • Cerca la tua candidatura dall'elenco. Se la tua candidatura non viene trovata, cerca OAuth e puoi configurare la tua app tramite Connessione OAuth2/OpenID.
  • Cerca app personalizzata OAuth

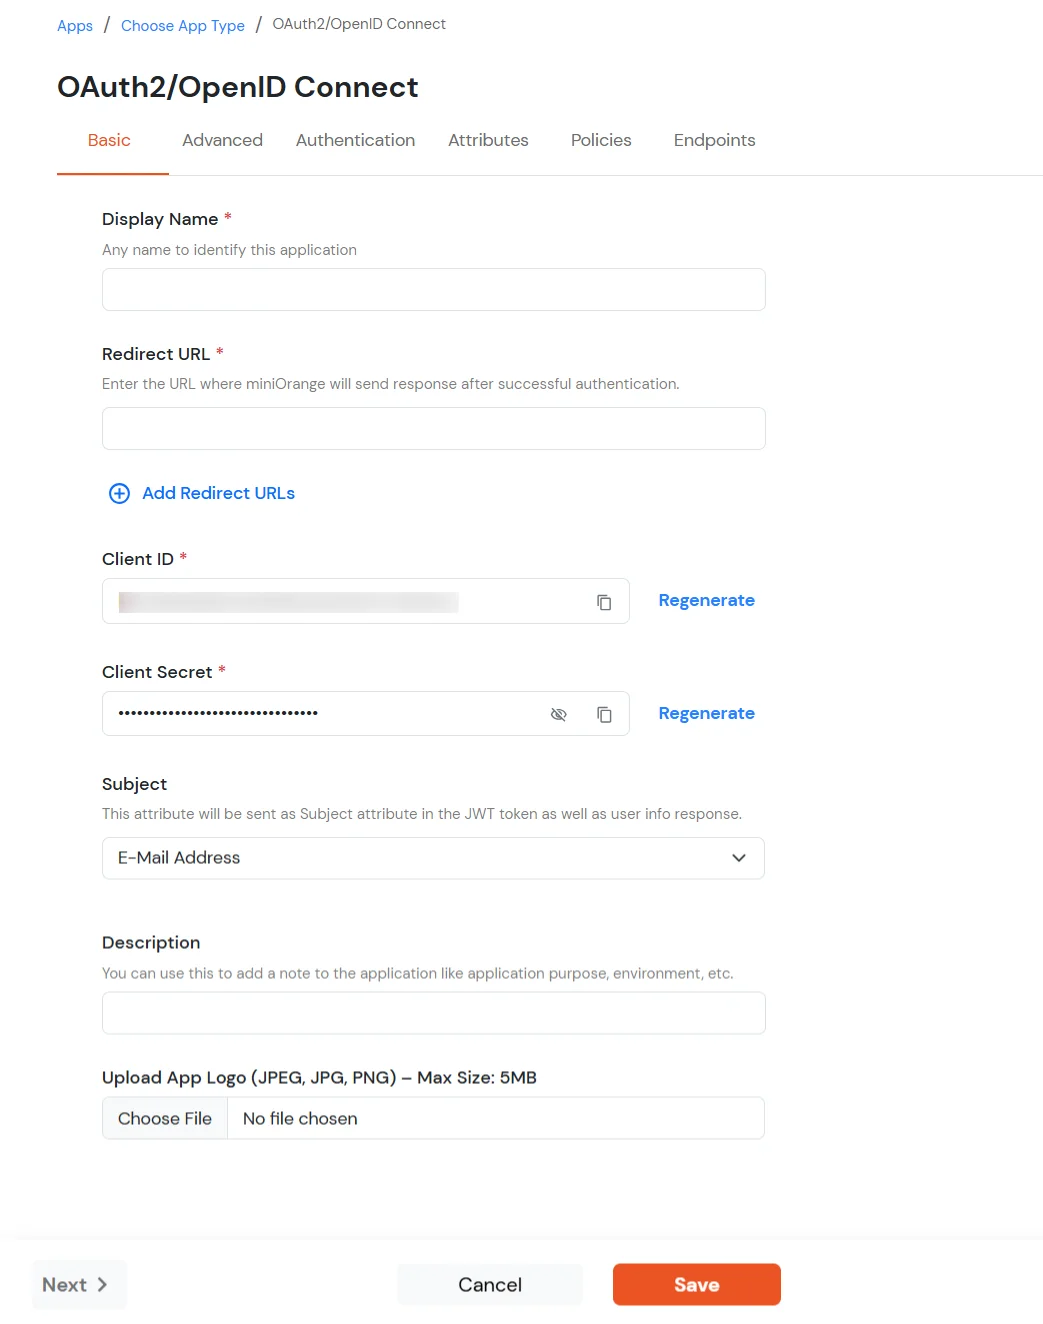
  • Nel Basic scheda, inserisci i seguenti dettagli:
    Display Nome Inserire il Display Nome (vale a dire il nome di questa applicazione).
    URL di reindirizzamento Inserire il URL di reindirizzamentoAssicurati che segua questo formato: https://<mycompany.domain-name.com>
    ID cliente Generato automaticamente. Fai clic sull'icona di copia per utilizzarlo nella tua applicazione.
    Client Secret Client Secret è nascosto per impostazione predefinita. Fai clic sull'icona a forma di occhio per visualizzarlo e usa l'icona degli appunti per copiarlo.
    Oggetto (facoltativo) Selezionare un attributo dall'elenco a discesa.
    Descrizione (facoltativa) Aggiungere una descrizione se necessario.
    Carica il logo dell'app (facoltativo) Carica un logo per l'app (facoltativo). L'app verrà visualizzata nella dashboard dell'utente finale con il logo configurato qui.
  • Fare clic su Salva.
  • Inserisci i dettagli dell'app OAuth e fai clic sul pulsante Salva

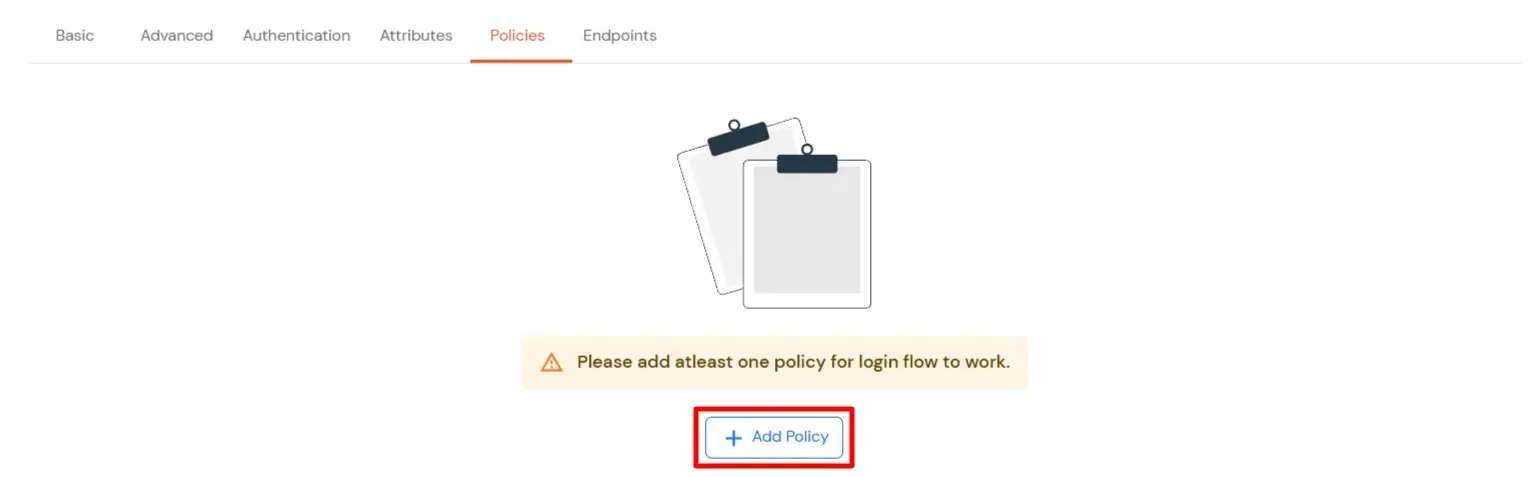
  • Sarai reindirizzato al Politiche .
  • Vai a Criteri e Aggiungi criterio

  • Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo si aprirà la scheda modale.
    • Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.
    • Configurare l'assegnazione del gruppo

    • Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
    • Inserire il Nome gruppo e cliccare su Crea gruppo.
    • Crea un nuovo gruppo

    • Fare clic su Avanti.
    • Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
    • Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
      • Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
      • Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
    Aggiungi dettagli sulla politica di accesso

  • Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
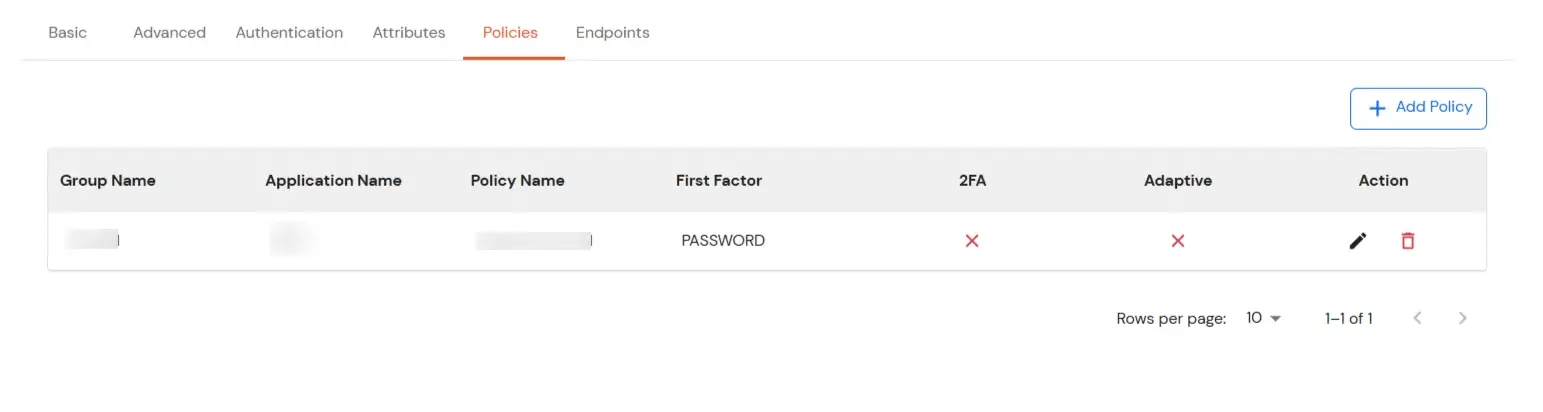
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Criterio aggiunto correttamente

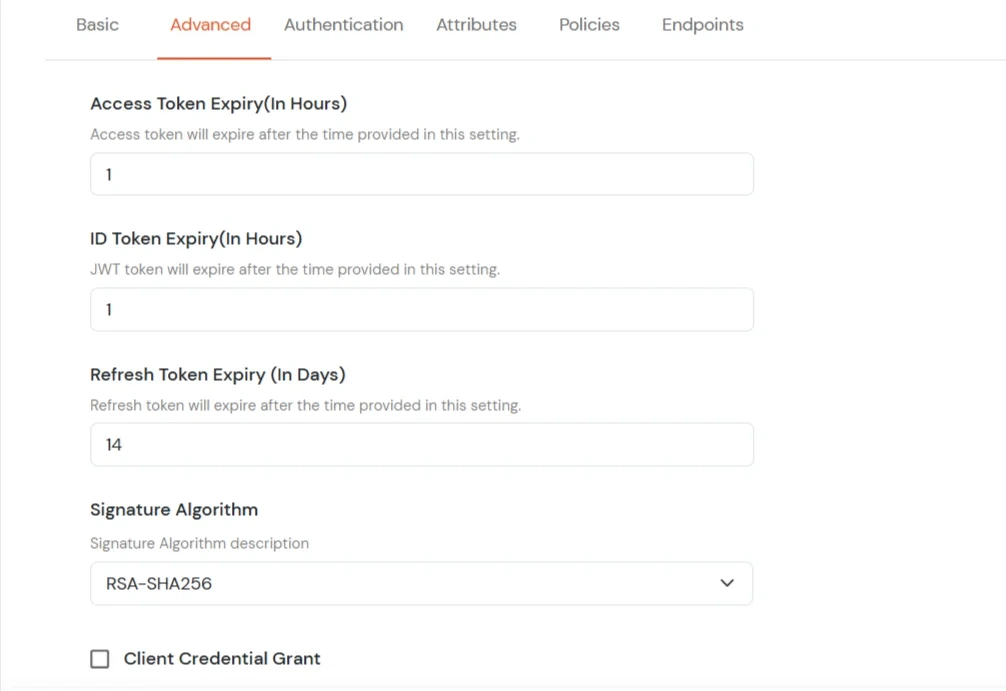
  • Puoi andare al Filtri scheda per modificare altre impostazioni, come il tempo di scadenza per i token di accesso, JWT e aggiornamento.
    • Scadenza del token di accesso: Per quanto tempo il token di accesso fornito deve essere valido dalla creazione. [In ore] Dopo la scadenza, deve essere generato un nuovo token di accesso.
    • Scadenza del token JWT: Per quanto tempo il token JWT generato dovrebbe essere valido. [ In ore ]
    • Scadenza del token di aggiornamento: Per quanto tempo il token di aggiornamento generato deve essere valido. [In giorni] Sarà necessario generare un nuovo token di aggiornamento dopo il numero di giorni indicato.
    • Abilita identità condivisa: Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica.
    Impostazioni di scadenza del token della scheda avanzata

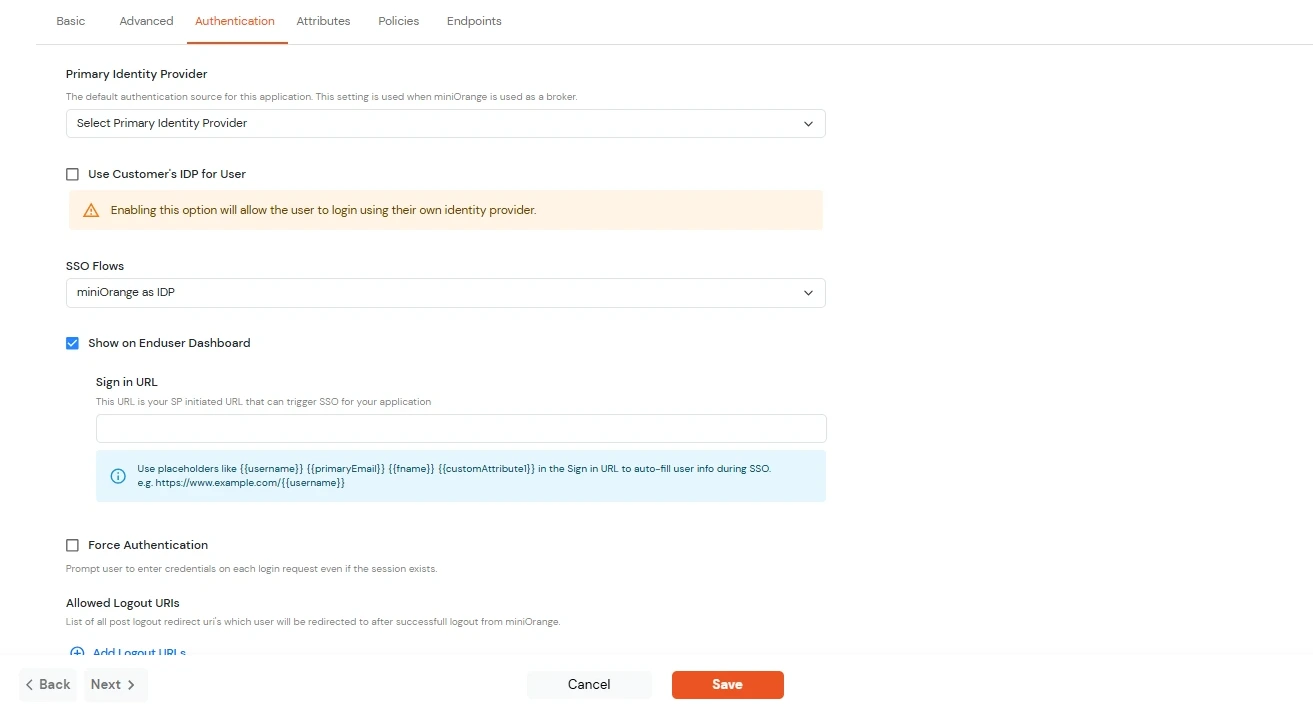
  • Passare alla Opzioni di accesso scheda.
    Fornitore di identità primario Seleziona la fonte ID predefinita dal menu a discesa per l'applicazione. Se non è selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegli miniOrange.]
    Flussi SSO Selezionare il flusso SSO desiderato dal menu a discesa, ad esempio miniOrange come IDP, miniOrange come Broker, o miniOrange come Broker con Discovery Flow.
    Mostra sulla dashboard dell'utente finale Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale.
    Forza autenticazione Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già.
    URI di disconnessione consentiti Fai clic sul link "URI di disconnessione consentiti" per aggiungere un elenco di URI di reindirizzamento post-disconnessione. Gli utenti verranno reindirizzati a uno di questi URI dopo aver effettuato correttamente la disconnessione da miniOrange.
    Disconnessione singola abilitata Abilitare questa opzione per inviare richieste di disconnessione ad altre applicazioni quando si esegue la disconnessione da questa app.
    URL di accesso

    È possibile includere attributi utente nell'URL di accesso utilizzando segnaposto come {{username}}, {{primaryEmail}}, {{customAttribute1}}, ecc. Questi segnaposto verranno sostituiti dinamicamente con i valori utente effettivi durante il flusso SSO avviato dall'IdP.

    È possibile generare l'URL utilizzando i seguenti attributi: username, primaryEmail, alternateEmail, fname, lname, primaryPhone e customAttribute1.

    L'URL potrebbe essere così login.com/{{username}}/?primaryEmail={{primaryEmail}}

  • Formato dei parametri di query: https://<sso-url>?username={{username}} https://<sso-url>?username={{username}}&email={{primaryEmail}}
  • Formato dei parametri del percorso: https://<sso-url>/{{customAttribute1}}/{{customAttribute2}}/?username={{username}}
  • Vai alla scheda Opzioni di accesso

  • Passare alla Attributi scheda.
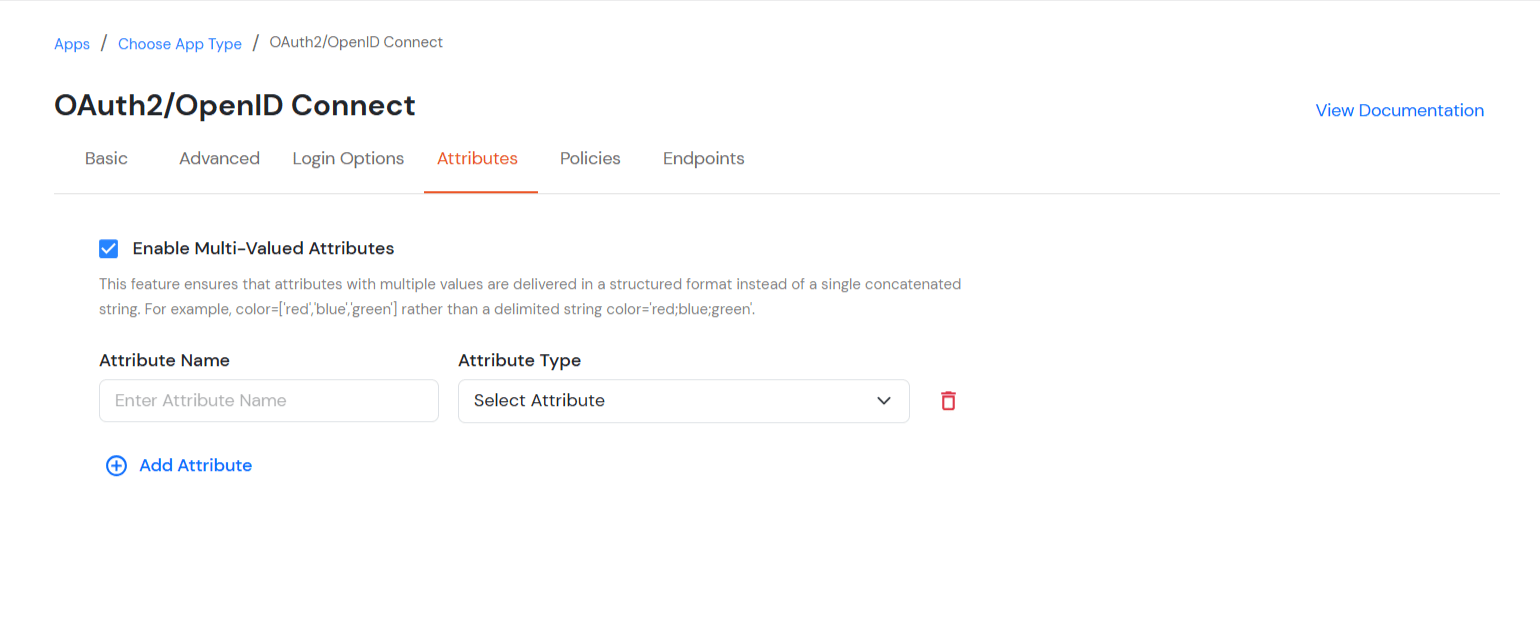
    • Abilita l'opzione Attributi multivalore:
    • Abilita attributi multivalore

    • Quando questa opzione è abilitata, sia le virgole (,) che i punti e virgola (;) vengono trattati come delimitatori. Qualsiasi attributo contenente questi caratteri verrà automaticamente suddiviso e convertito in un attributo multivalore in base al loro posizionamento.
    • Questa funzionalità garantisce che gli attributi con più valori vengano consegnati in un formato strutturato anziché come una singola stringa concatenata.
    • Per esempio: quando questa opzione è abilitata, gli attributi appariranno come un elenco come ruoli = ['amministratore', 'editor', 'visualizzatore'] invece di una singola stringa come ruoli = "amministratore;editor;visualizzatore".
    • Quando questa opzione è disabile, gli attributi memorizzati come una singola stringa concatenata con virgole (,) e punti e virgola (;) vengono trattati nel modo in cui sono memorizzati anziché in un elenco strutturato.
    • In questo caso, le virgole (,) e i punti e virgola (;) non vengono trattati come separatori, quindi i valori rimangono combinati in un'unica stringa.
    • Ottenere i dettagli richiesti dell'app / Aggiornare le informazioni dell'app:
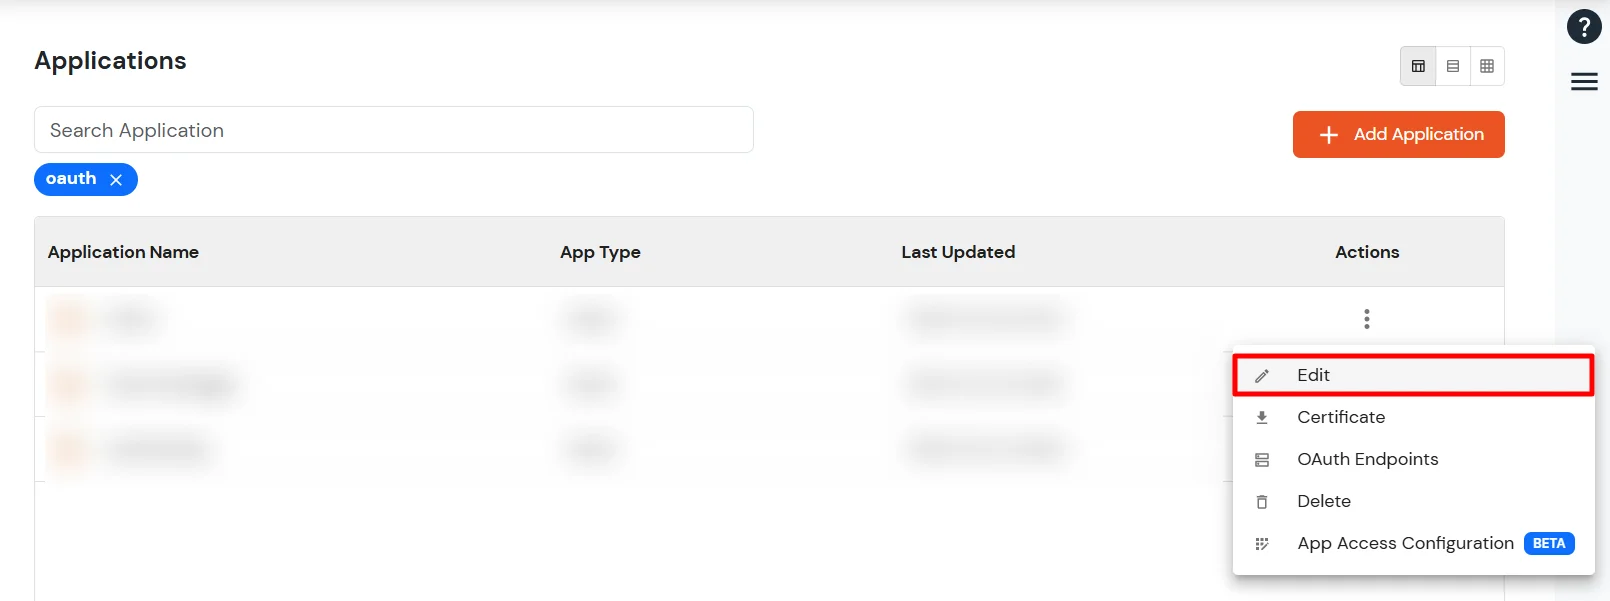
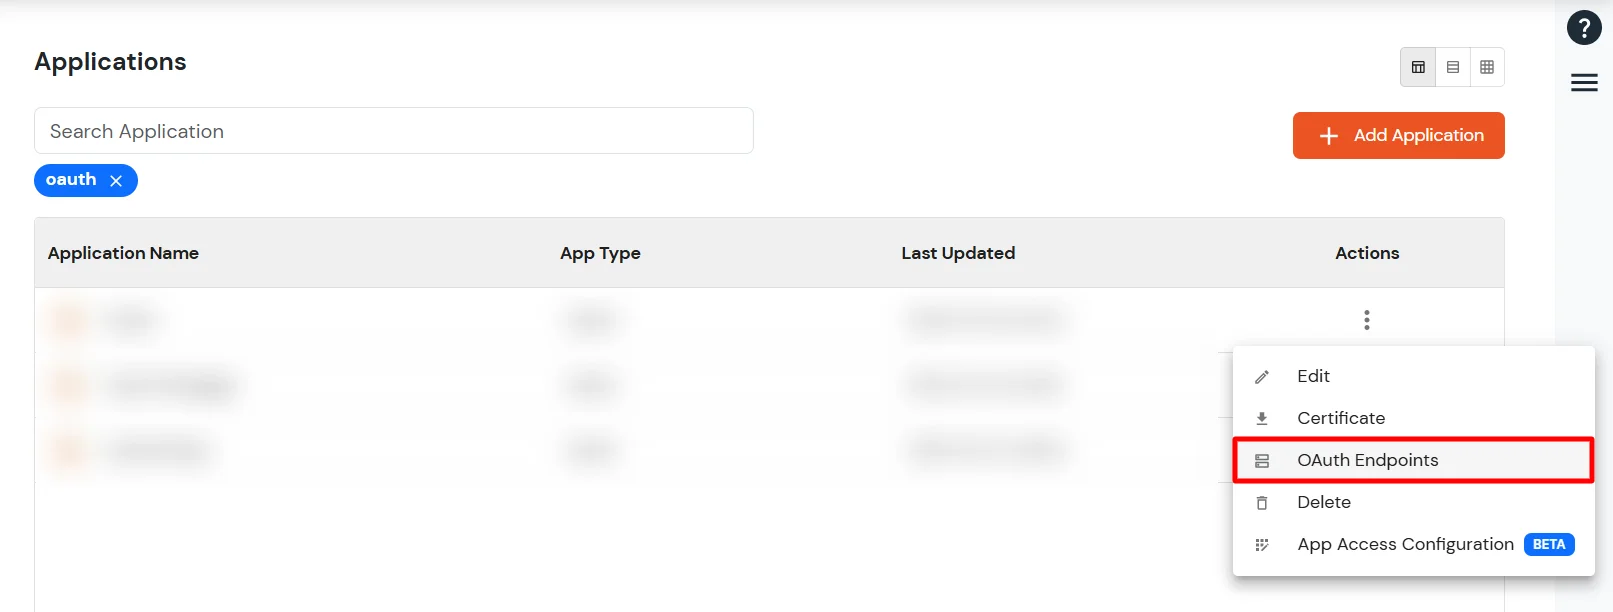
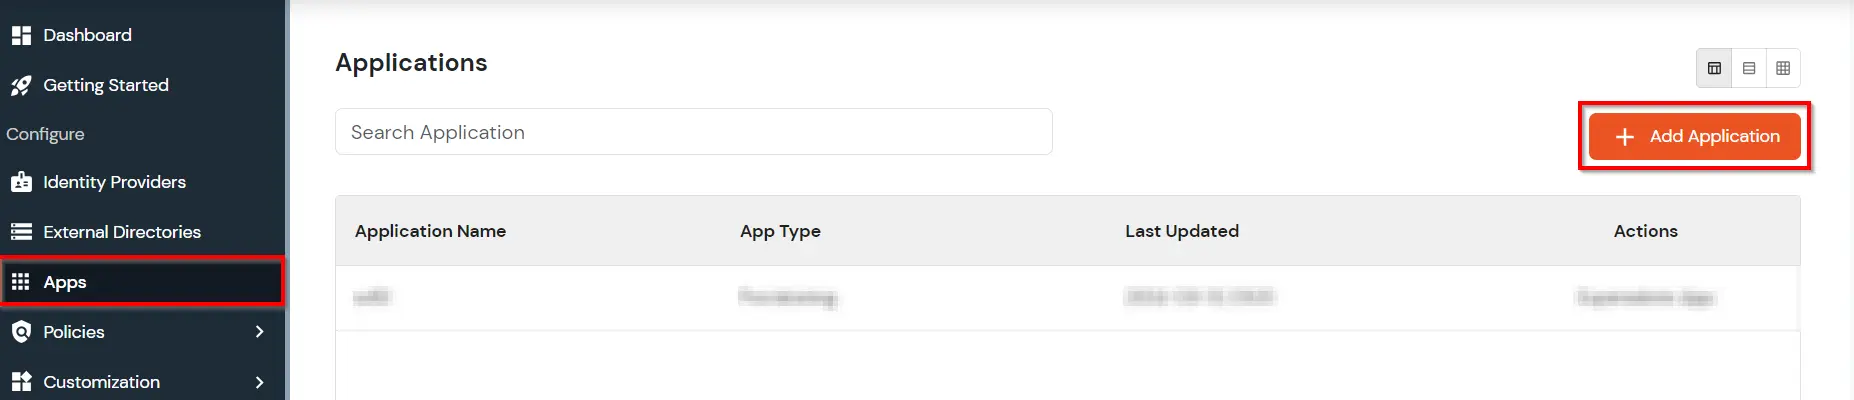
    • Vai Apps sezione dal menu laterale. Dall'elenco delle app configurate, individua l'app che hai creato. Fai clic sull'icona a tre punti accanto all'app e seleziona Modifica opzione.
    • Modifica applicazione

    • Puoi modificare uno qualsiasi dei dettagli sopra menzionati se lo desideri.
    • Endpoint OAuth

    • Endpoint OAuth:
      • Endpoint di autorizzazione [ https://<your-company-name>.xecurify.com/moas/idp/openidsso ]
        • Questo endpoint viene utilizzato per autenticare l'utente finale con le sue credenziali miniOrange. Questo autentica gli utenti e restituisce una risposta al redirect_url in base ai parametri passati nella richiesta. [Principalmente il codice di autorizzazione]
        • Questo endpoint accetta i seguenti parametri:
          • ID cliente: client_id dell'applicazione come configurato nei passaggi precedenti
          • Redirect_uri: L'URL di callback in cui si desidera restituire la risposta
          • scopo: ambito di autorizzazione o livello di accesso, puoi inviare uno o più ambiti separati da '+'. ad esempio "email+openid". Supportiamo i seguenti ambiti:
            • E-mail: restituisce l'indirizzo email dell'utente nella risposta
            • Profilo: restituisce le informazioni del profilo utente nella risposta
            • OpenID: restituisce l'id_token contenente i dettagli del profilo utente.
        • Restituisce il codice di autorizzazione e i parametri di stato nella risposta.
      • Punto finale del token [ https://<your-company-name>.xecurify.com/moas/rest/oauth/token ]
        • Questo endpoint restituisce quanto segue:
        • Id_token Contiene attributi e firme utente che devono essere convalidati con il certificato pubblico fornito.
        • iss https URI che indica l'emittente
          sotto identificativo dell'utente presso l'emittente
          aud client_id del client richiedente
          nonce il valore del parametro nonce ricevuto dal client
          exp tempo di scadenza di questo token
          iat momento in cui è stato emesso questo token
          tempo di autenticazione ora in cui è avvenuta l'autenticazione
          a_hash la prima metà di un hash del token di accesso
        • Token di accesso: Valido per 1 ora e può essere utilizzato per accedere alle informazioni dell'utente o ad altri endpoint fino alla scadenza.
        • Questo endpoint accetta i seguenti parametri nella richiesta:
          • ID cliente: client_id dell'applicazione come configurato nei passaggi precedenti.
          • Segreto del cliente: client_secret dell'applicazione come configurato nel passaggio precedente.
          • Redirect_url: L'URL di callback in cui deve essere pubblicata la risposta.
          • Codice: Codice di autorizzazione ricevuto dall'endpoint di autorizzazione.
          • Tipo_concessione: La concessione OAuth che desideri utilizzare per la richiesta.
      • Endpoint informazioni utente [ https://<your-domain>.xecurify.com/moas/api/oauth/getuserinfo ] Richiesto solo in caso di OAuth
        • Questa API può essere utilizzata per recuperare le informazioni del profilo utente con un token di accesso assegnato all'utente. Una richiesta GET viene inviata all'endpoint delle informazioni utente.
        • Per ricevere i dettagli dell'utente è necessario inviare il token di accesso nell'intestazione dell'autorizzazione.
      • Endpoint di disconnessione singola OpenID [ https://<your-domain>.xecurify.com/moas/idp/oidc/logout?post_logout_redirect_uri ]:
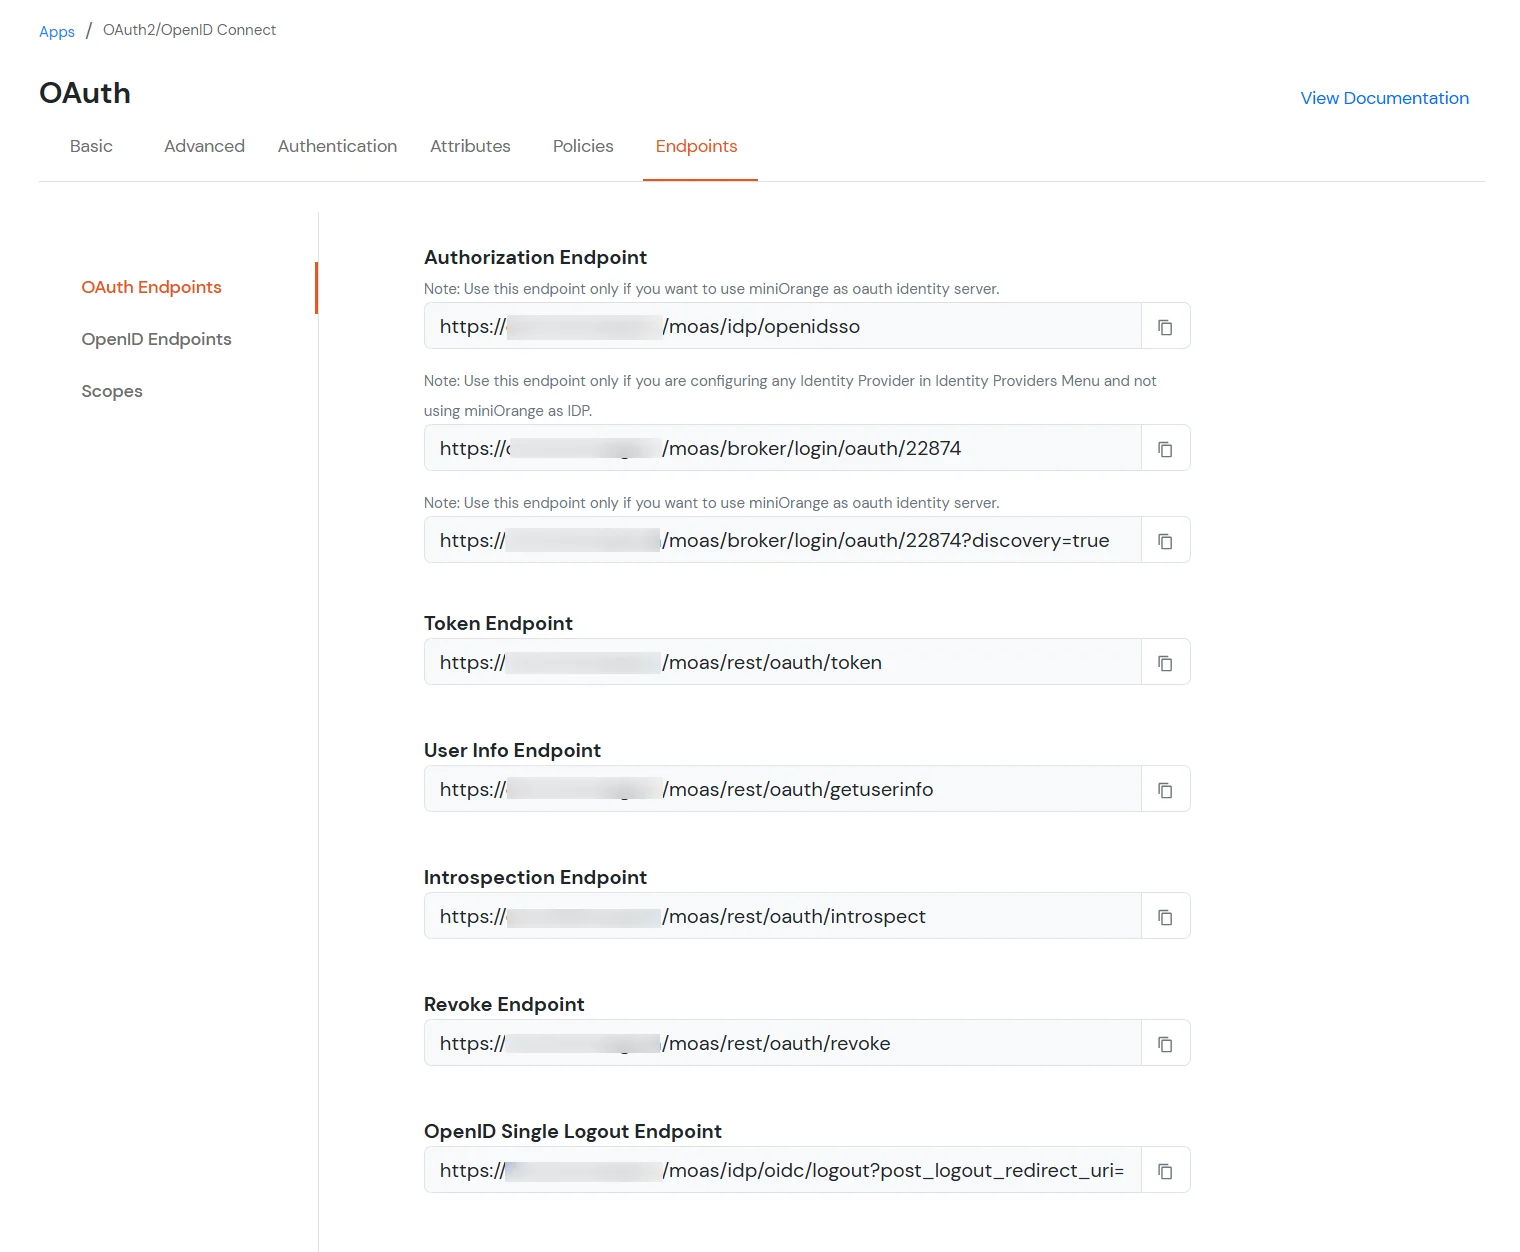
        • Questo endpoint rimuove la sessione utente attiva dall'IDP miniOrange e reindirizza l'utente all'URL indicato nel parametro post_logout_url.
      Visualizza gli endpoint OAuth

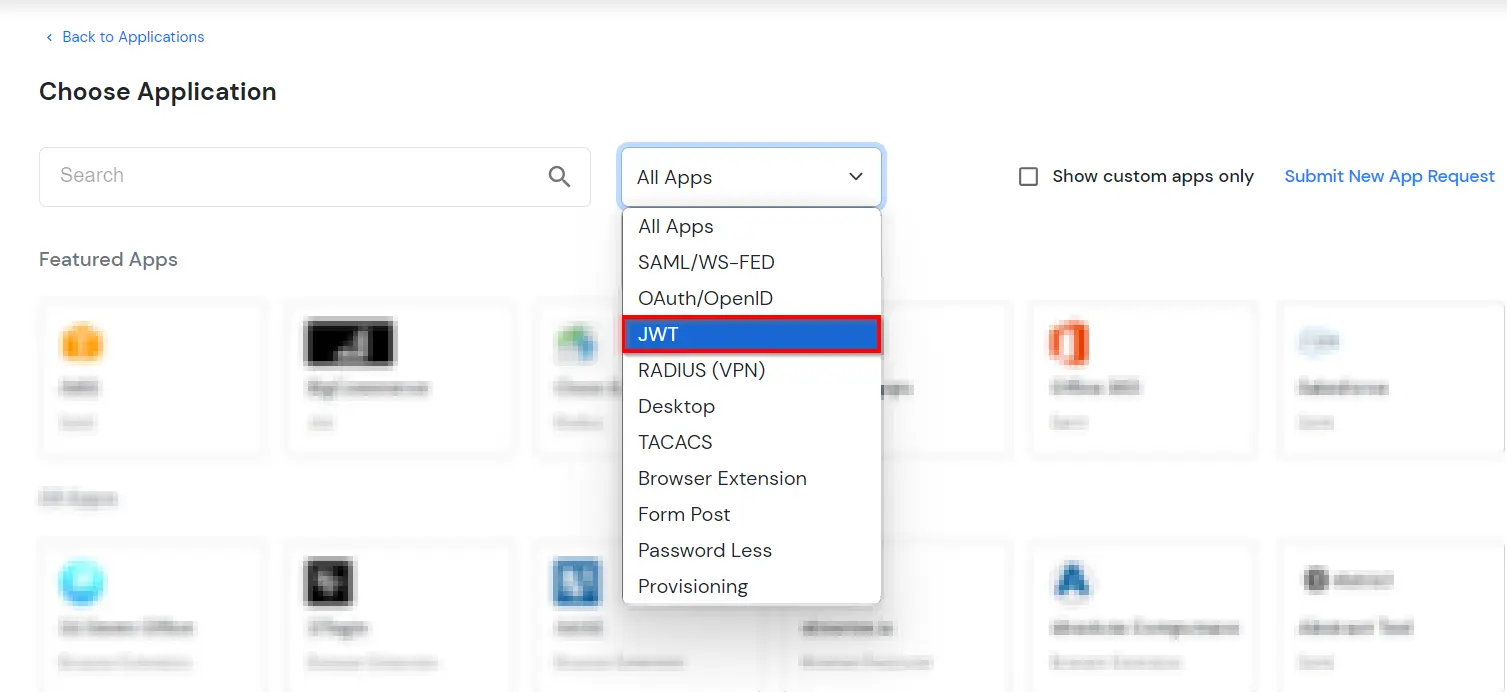
  • In Scegli applicazione, seleziona J.W.T. dal Tutte le applicazioni cadere in picchiata.
  • Seleziona l'app JWT dal menu a discesa

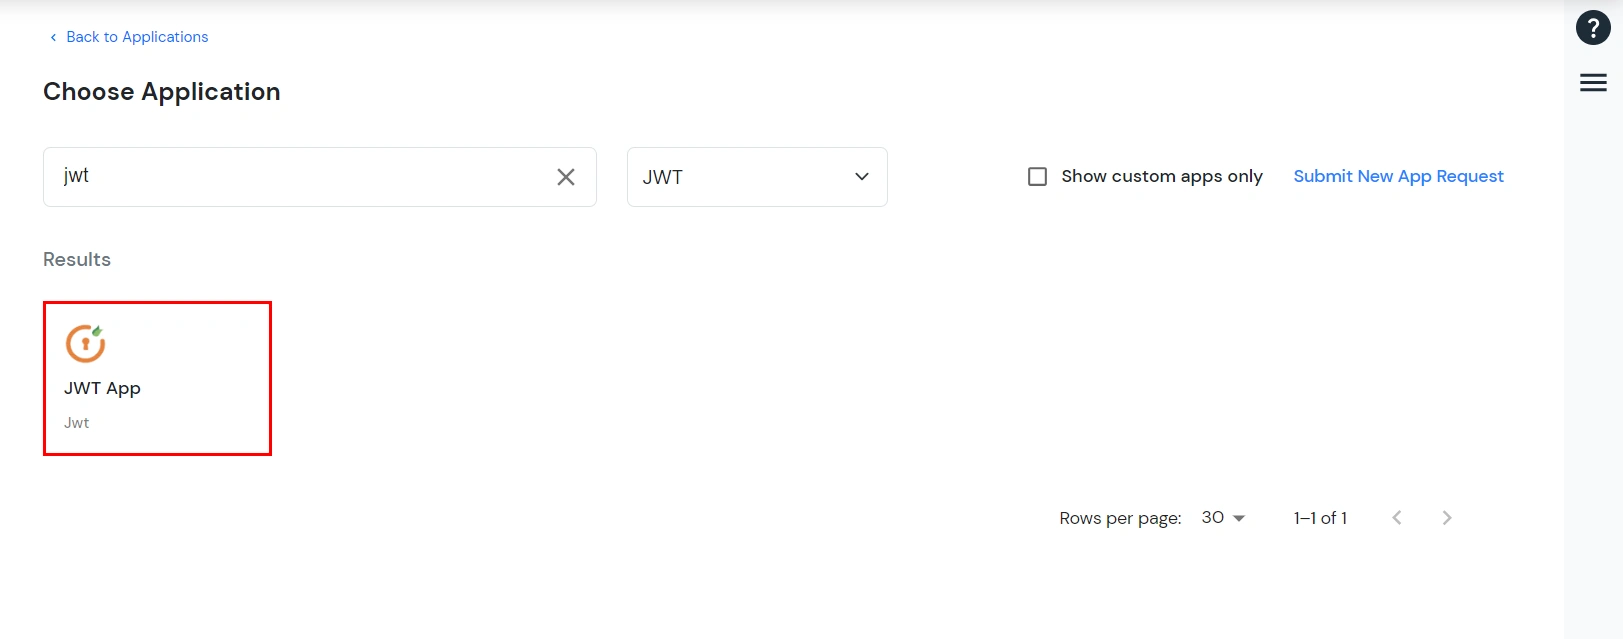
  • Cerca la tua candidatura dall'elenco. Se la tua candidatura non viene trovata, cerca jwt e puoi configurare la tua app tramite Applicazione JWT.
  • Cerca applicazione JWT

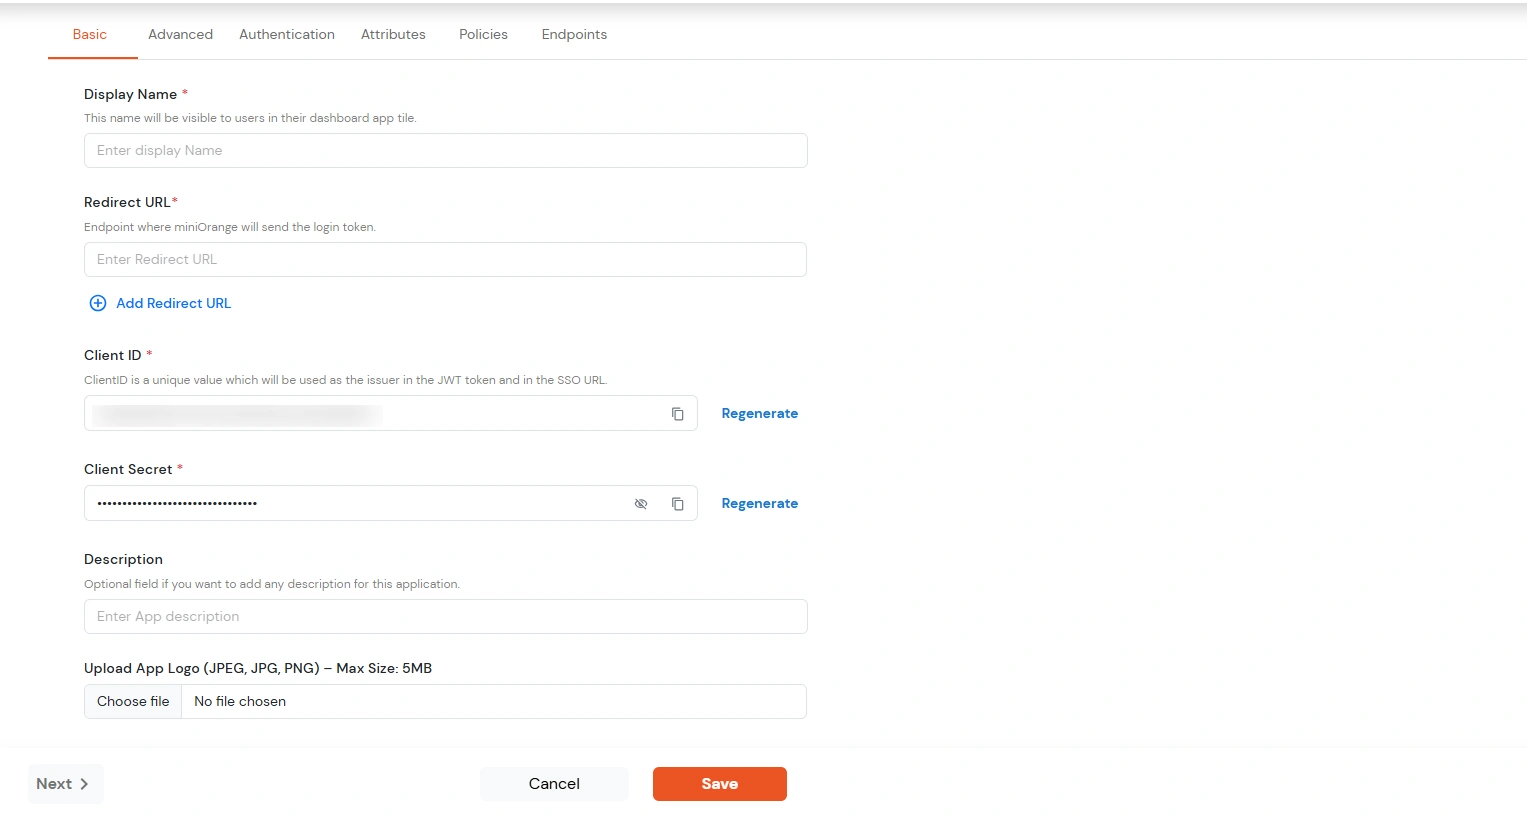
  • Nell'applicazione è possibile configurare i seguenti dettagli:
    Display Nome Inserire il Display Nome (ovvero il nome di questa applicazione)
    URL di reindirizzamento Inserire il URL di reindirizzamento (ad esempio, l'endpoint in cui vuoi inviare/pubblicare il tuo token JWT). Puoi aggiungere più URL di reindirizzamento separandoli con un ';'. Ad esempio abc.com;xyz.com
    ID cliente Migliori ID cliente viene visualizzato nel campo sottostante. Fai clic sull'icona degli appunti per copiarlo.
    Client Secret Client Secret È nascosto per impostazione predefinita. Fai clic sull'icona a forma di occhio per visualizzarlo e usa l'icona degli appunti per copiarlo. Questo viene utilizzato nell'algoritmo di firma HS256 per generare la firma.
    Descrizione (facoltativa) Aggiungere una descrizione se necessario.
    Carica il logo dell'app (facoltativo) Carica un logo per l'app (facoltativo). L'app verrà visualizzata nella dashboard dell'utente finale con il logo configurato qui.
  • Inserisci i dettagli dell'app JWT

  • Clicchi Salva.
  • Sarai reindirizzato al Politiche .
  • Vai a Criteri e Aggiungi criterio

  • Clicca sul Assegna gruppo pulsante. Un nuovo Configurare l'assegnazione del gruppo si aprirà la scheda modale.
    • Assegna gruppo: Seleziona i gruppi che desideri collegare all'applicazione. Puoi selezionare fino a 20 gruppi alla volta.
    • Configurare l'assegnazione del gruppo

    • Se devi creare un nuovo gruppo, clicca su Aggiungi nuovo gruppo pulsante.
    • Inserisci il nome del gruppo e clicca su Crea gruppo.
    • Crea un nuovo gruppo

    • Fare clic su Avanti.
    • Assegnazione delle policy: Aggiungi i criteri richiesti ai gruppi selezionati. Inserisci i seguenti dettagli:
    • Primo fattore: Seleziona il metodo di accesso dal menu a discesa.
      • Se si seleziona Password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) and Autenticazione adattiva, se necessario.
      • Se si seleziona Senza password come metodo di accesso, puoi abilitare Autenticazione a due fattori (MFA) se necessario.
  • Aggiungi dettagli sulla politica di accesso

  • Fare clic su SalvaVerranno create policy per tutti i gruppi selezionati.
  • Una volta aggiunta correttamente, la policy verrà visualizzata nell'elenco.
  • Criterio aggiunto correttamente

  • Fare clic su Filtri scheda.
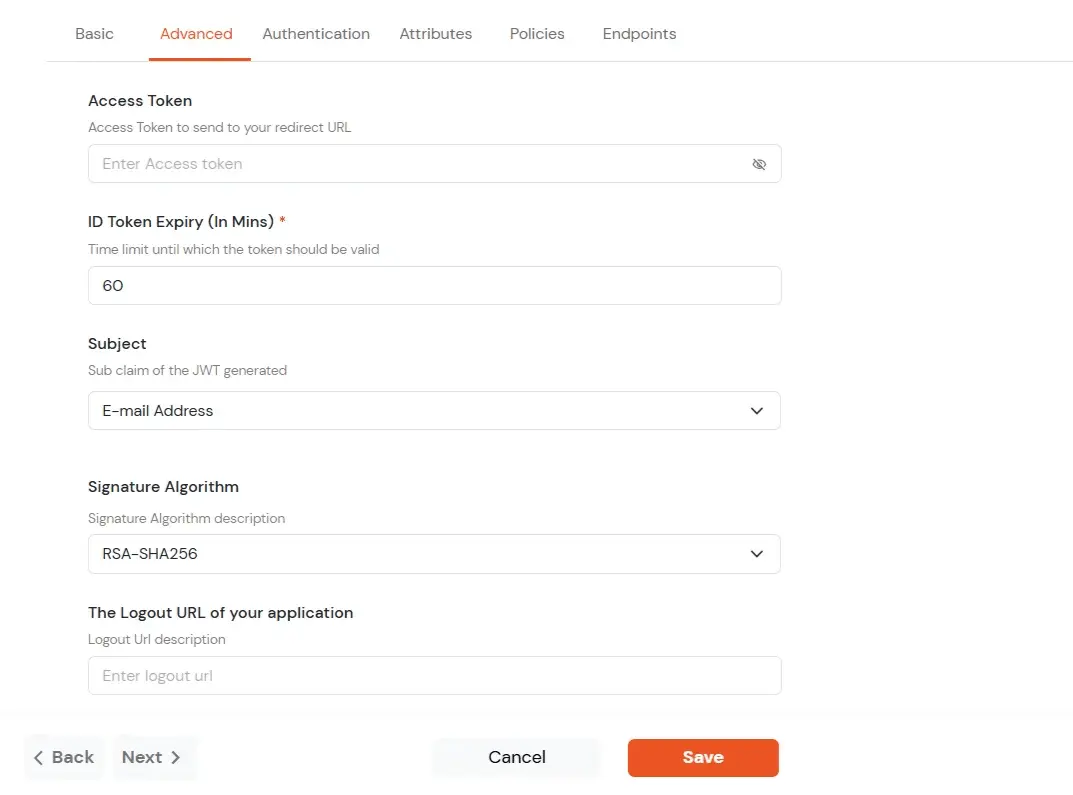
  • Inserisci i seguenti dettagli come richiesto:
    Token di accesso Inserisci il token di accesso che verrà inviato al tuo URL di reindirizzamento dopo che un utente ha effettuato l'accesso. Questo token consente alla tua app di sapere che l'utente è autorizzato ad accedere a determinate funzionalità.
    Scadenza del token ID (in minuti) Imposta per quanto tempo (in minuti) sarà valido il token ID. Trascorso questo periodo, l'utente dovrà effettuare nuovamente l'accesso per ottenere un nuovo token.
    Oggetto Scegli quali informazioni, come l'indirizzo email dell'utente, verranno utilizzate per identificarlo nel token. Questo aiuta la tua app a sapere quale utente ha effettuato l'accesso.
    Algoritmo della firma Seleziona l'algoritmo della tua firma dal menu a discesa.
    URL di disconnessione della tua applicazione Inserisci l'indirizzo web a cui gli utenti devono essere indirizzati dopo aver effettuato il logout.
    Abilita identità condivisa Questa funzionalità consente di controllare se un utente condiviso può accedere o meno a un'applicazione specifica.
  • Vai alla scheda Avanzate

  • Algoritmi di firma per JWT
    • Codice RSA-SHA256

      • Asimmetrico: utilizza un set di chiavi private e pubbliche per generare e convalidare la firma inclusa nel token JWT.
      • La chiave privata viene utilizzata per generare la firma sul lato IDP.
      • La chiave pubblica viene utilizzata per verificare la firma sul lato SP.
      • Per questo forniamo la chiave pubblica.

      HS256

      • Simmetrico, utilizza la stessa chiave segreta per generare e convalidare la firma
      • In questo caso la chiave segreta è configurabile dalla pagina di configurazione dell'app.
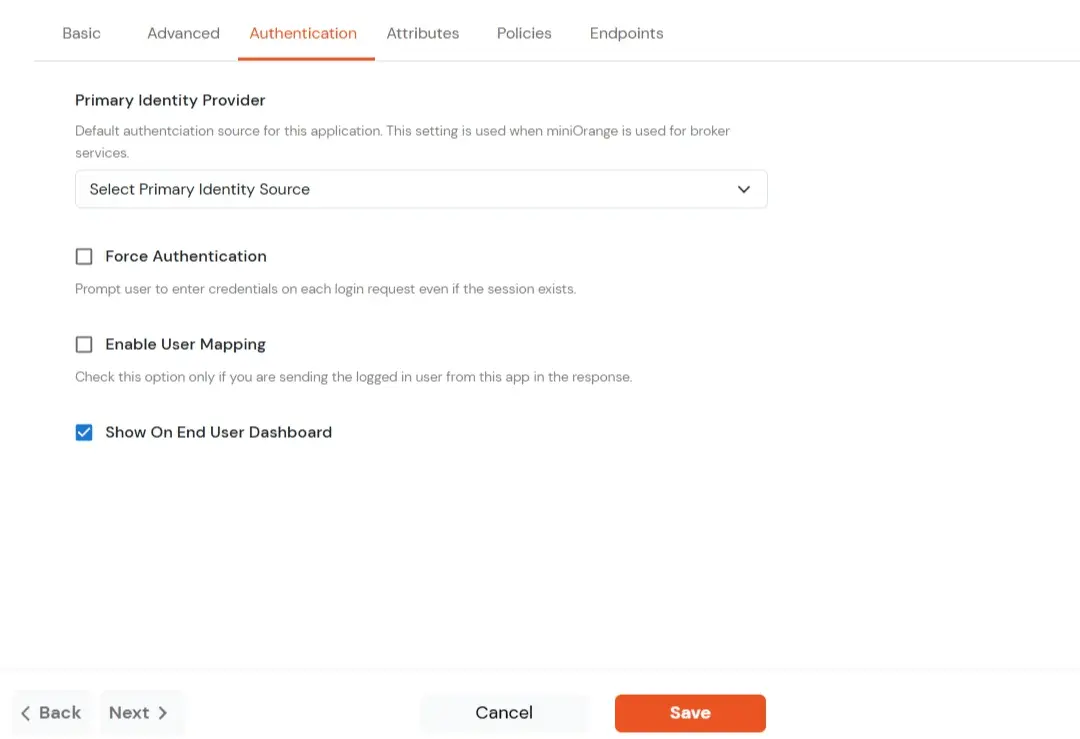
  • Passare alla Opzioni di accesso scheda.
    Fornitore di identità primario Seleziona la fonte ID predefinita dal menu a discesa per l'applicazione. Se non è selezionata, gli utenti visualizzeranno la schermata di accesso predefinita e potranno scegliere il proprio ID. [In questo caso, scegli miniOrange.]
    Forza autenticazione Se si abilita questa opzione, gli utenti dovranno effettuare l'accesso ogni volta, anche se la loro sessione esiste già.
    Abilita la mappatura degli utenti Abilita questa opzione se vuoi che l'app mostri quale utente ha effettuato l'accesso quando risponde.
    Mostra sulla dashboard dell'utente finale Abilita questa opzione se vuoi mostrare questa app nella dashboard dell'utente finale.
  • Vai alla scheda Opzioni di accesso

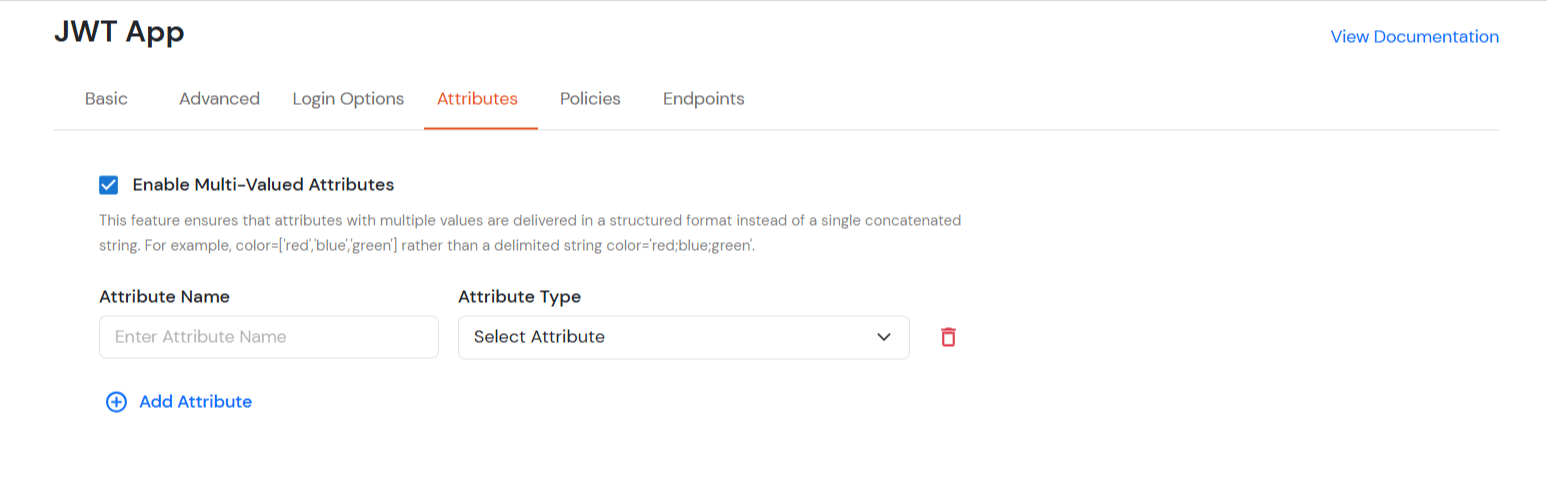
  • Passare alla Attributi scheda.
    • Abilita l'opzione Attributi multivalore:
    • Abilita attributi multivalore

    • Quando questa opzione è abilitata, sia le virgole (,) che i punti e virgola (;) vengono trattati come delimitatori. Qualsiasi attributo contenente questi caratteri verrà automaticamente suddiviso e convertito in un attributo multivalore in base al suo posizionamento.
    • Questa funzionalità garantisce che gli attributi con più valori vengano consegnati in un formato strutturato anziché come una singola stringa concatenata.
    • Per esempio: quando questa opzione è abilitata, gli attributi appariranno come un elenco come ruoli = ['amministratore', 'editor', 'visualizzatore'] invece di una singola stringa come ruoli = "amministratore;editor;visualizzatore".
    • Quando questa opzione è disabile, gli attributi memorizzati come una singola stringa concatenata con virgole (,) e punti e virgola (;) vengono trattati nel modo in cui sono memorizzati anziché in un elenco strutturato.
    • In questo caso, le virgole (,) e i punti e virgola (;) non vengono trattati come separatori, quindi i valori rimangono combinati in un'unica stringa.
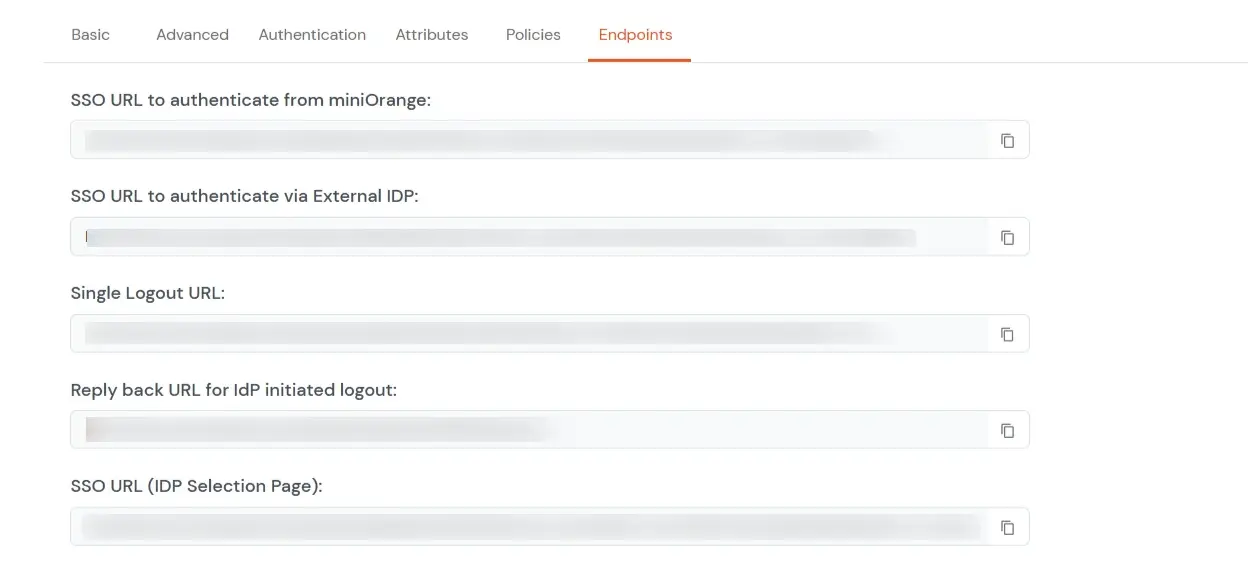
  • Accedere a endpoint e copiare i seguenti dettagli:
  • Vai agli endpoint e copia gli URL

    • URL di Single Sign-On:
      • Questo URL viene utilizzato per avviare l'autenticazione dell'utente per ottenere il token JWT.
      • Accettare redirect_uri come uno dei parametri di query.
      • Dopo l'autenticazione riuscita sul lato IDP, viene creata una sessione utente attiva nell'IDP e l'utente viene reindirizzato al redirect_uri con il token JWT.
    • URL di disconnessione singola:
      • Questo URL viene utilizzato per disconnettere l'utente dall'IDP rimuovendo la sessione utente attiva.
      • Accettare redirect_uri come uno dei parametri di query.
      • Dopo aver rimosso la sessione utente attiva, l'IDP reindirizza l'utente al redirect_uri.
    • URL di risposta per la disconnessione avviata dall'IdP:
      • Questo URL viene utilizzato per avviare la disconnessione nel caso in cui l'accesso dell'utente JWT sia stato avviato da IDP [Utente connesso alla dashboard
        prima e poi ho avviato l'accesso all'app dalla dashboard.]
      • Dopo aver effettuato il logout dall'IDP, l'utente viene reindirizzato alla pagina di accesso della dashboard dell'IDP.

Riferimenti esterni

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso