Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×La soluzione miniOrange Identity Broker consente l'autenticazione cross-protocollo. È possibile configurare Okta come IDP per il Single Sign-On (SSO) nelle proprie applicazioni/siti web. In questo caso, Okta fungerà da Identity Provider (IDP) e miniOrange da broker.
Offriamo una soluzione pre-costruita per l'integrazione con Okta, rendendola più facile e veloce da implementare. Il nostro team può anche aiutarti a configurare Okta come SAML o OIDC IDP per accedere alle tue applicazioni.
miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per configurare l'SSO per diverse app utilizzando Okta come IDP nel tuo ambiente, con una prova gratuita di 30 giorni.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.
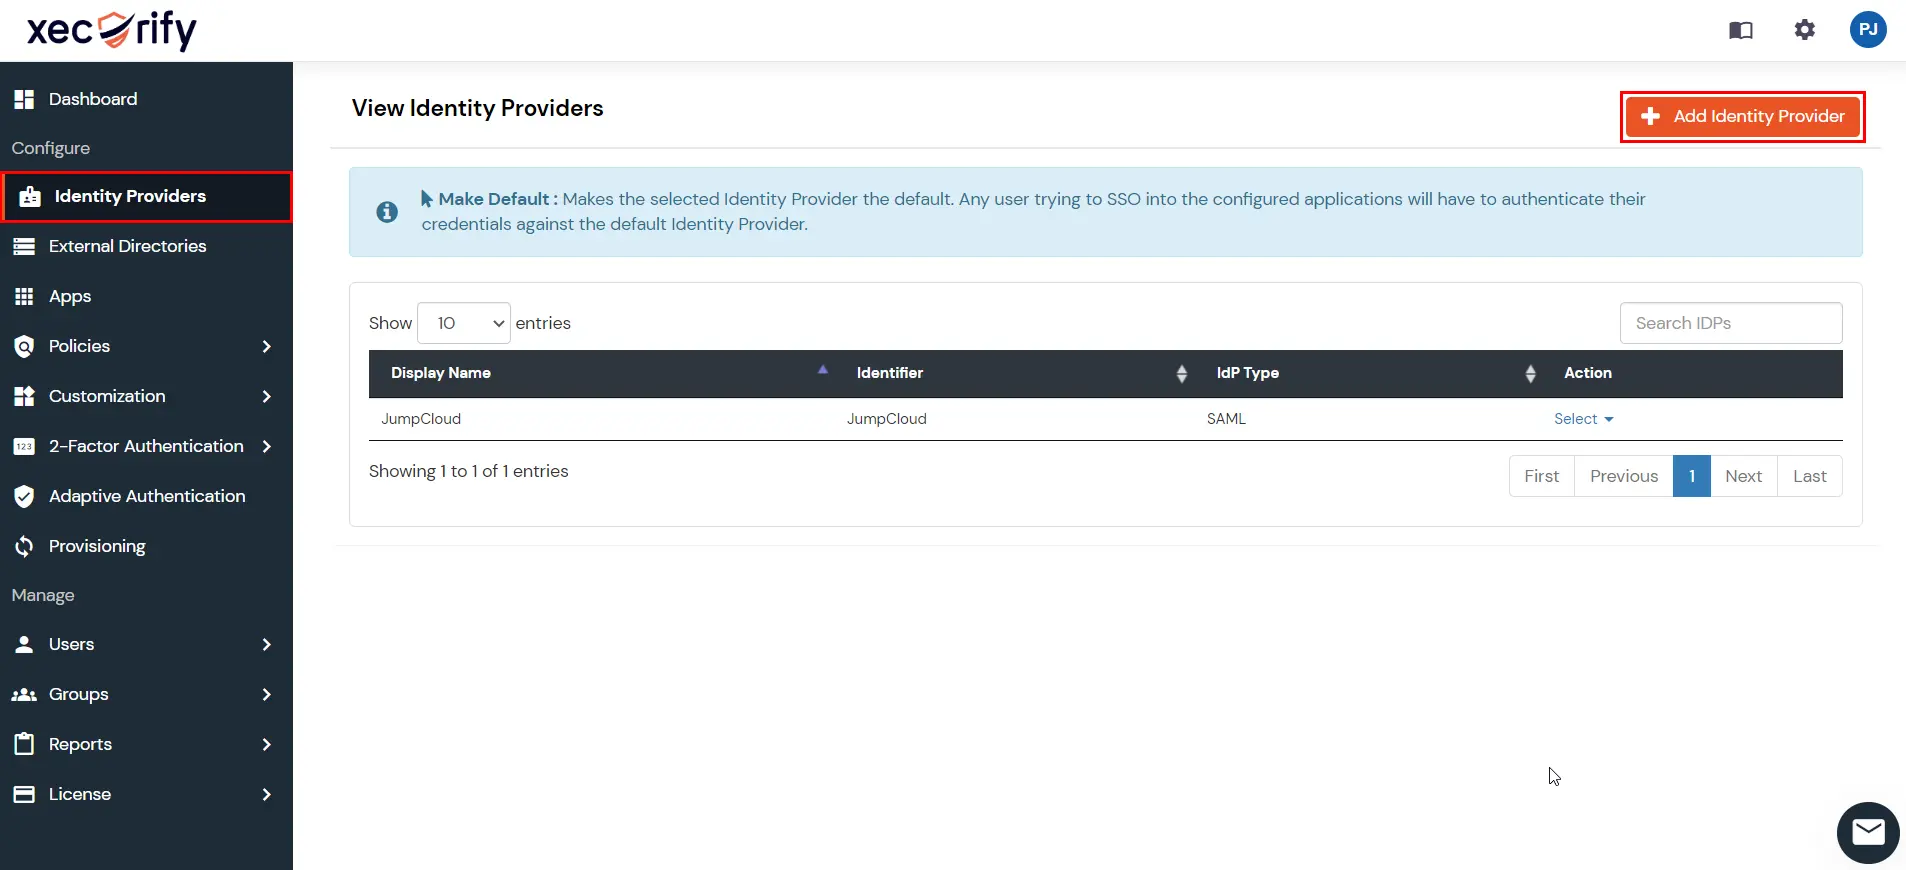
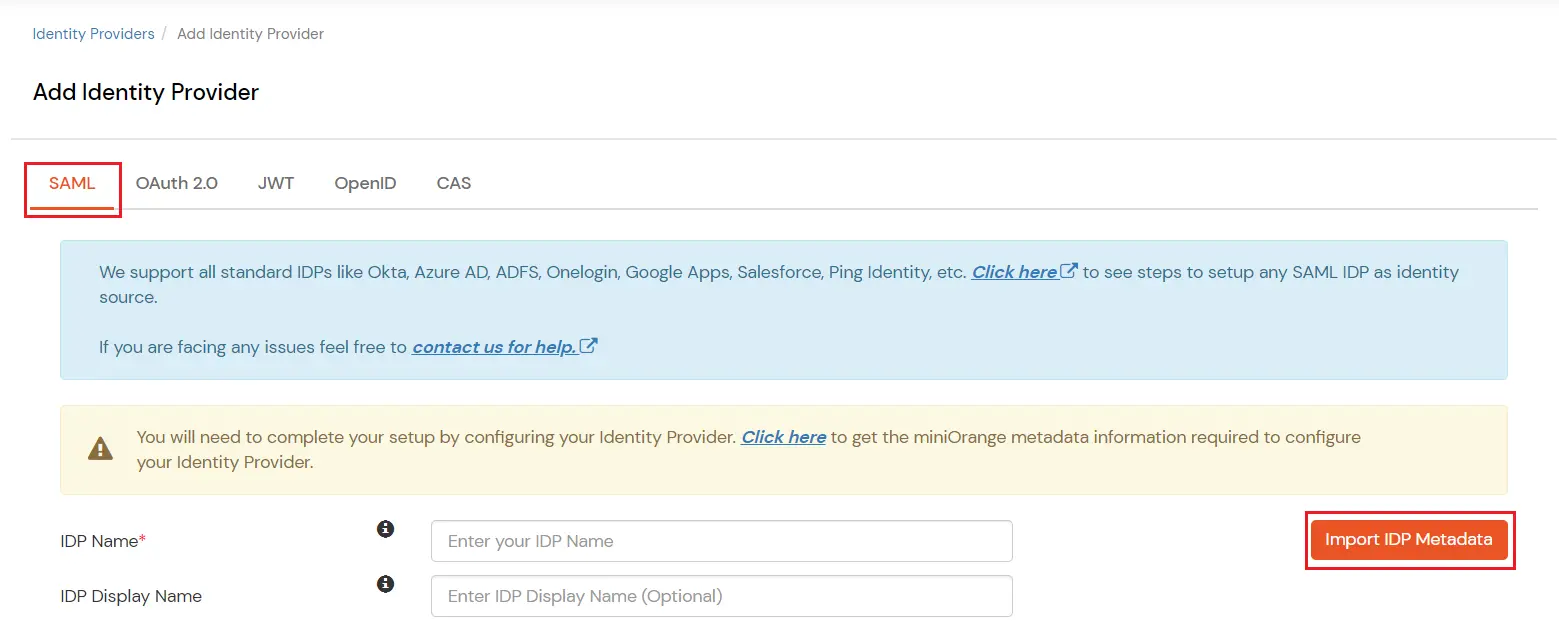
Di seguito sono indicati i passaggi per configurare Okta come IDP tramite configurazione SAML e OAuth. Segui i passaggi di conseguenza in base alle tue esigenze (SAML o OAuth).
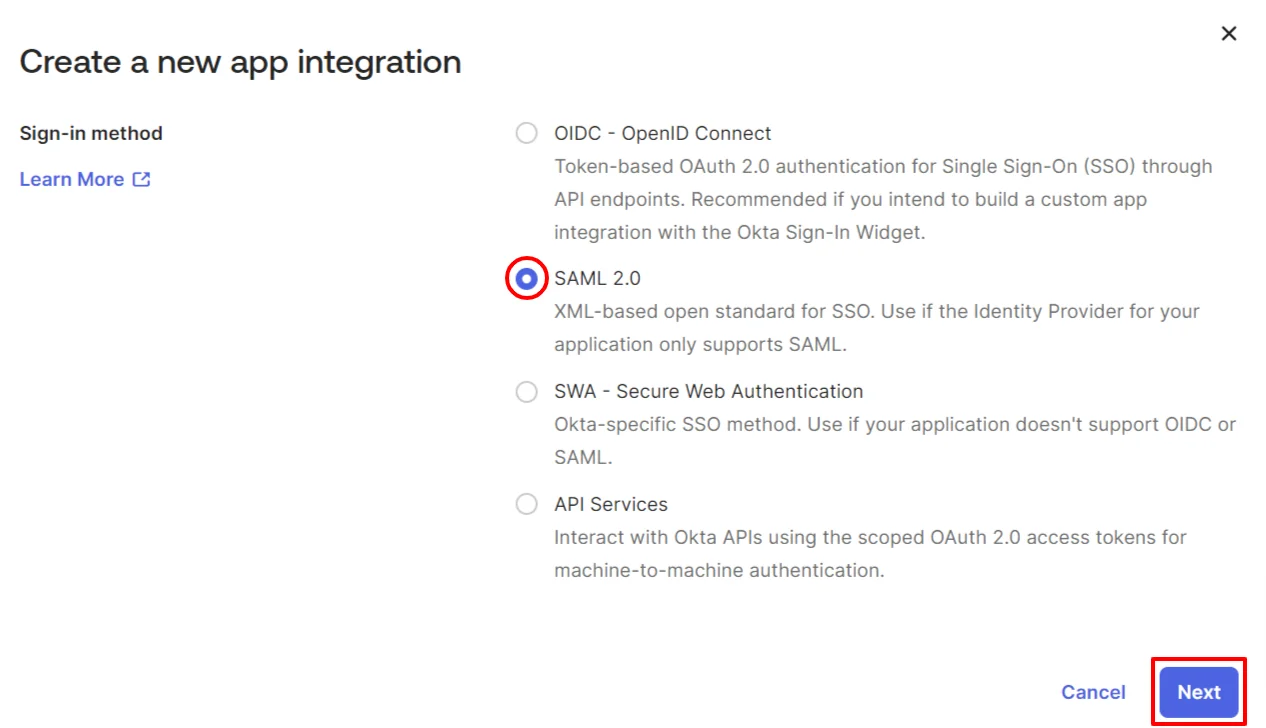
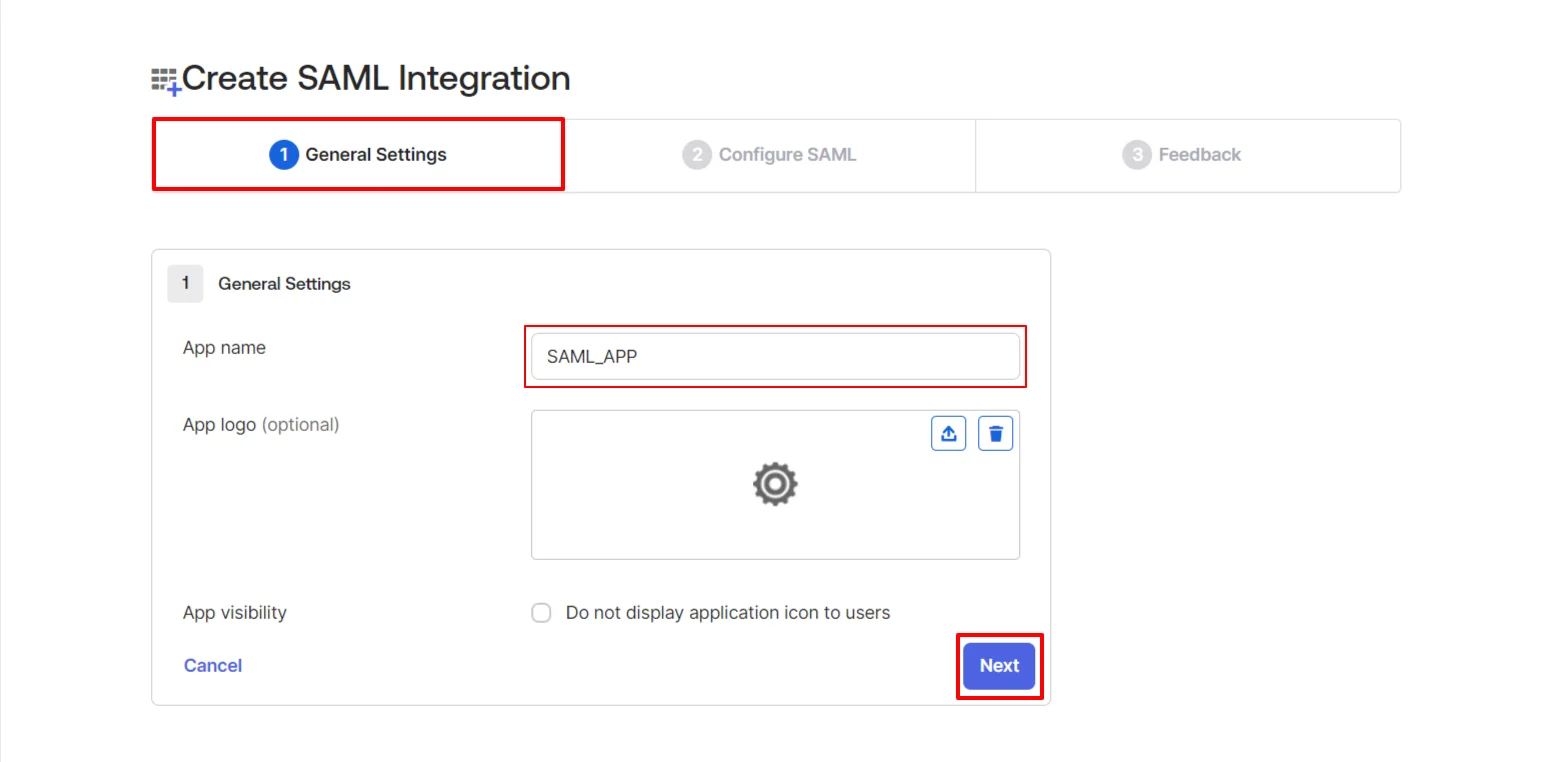
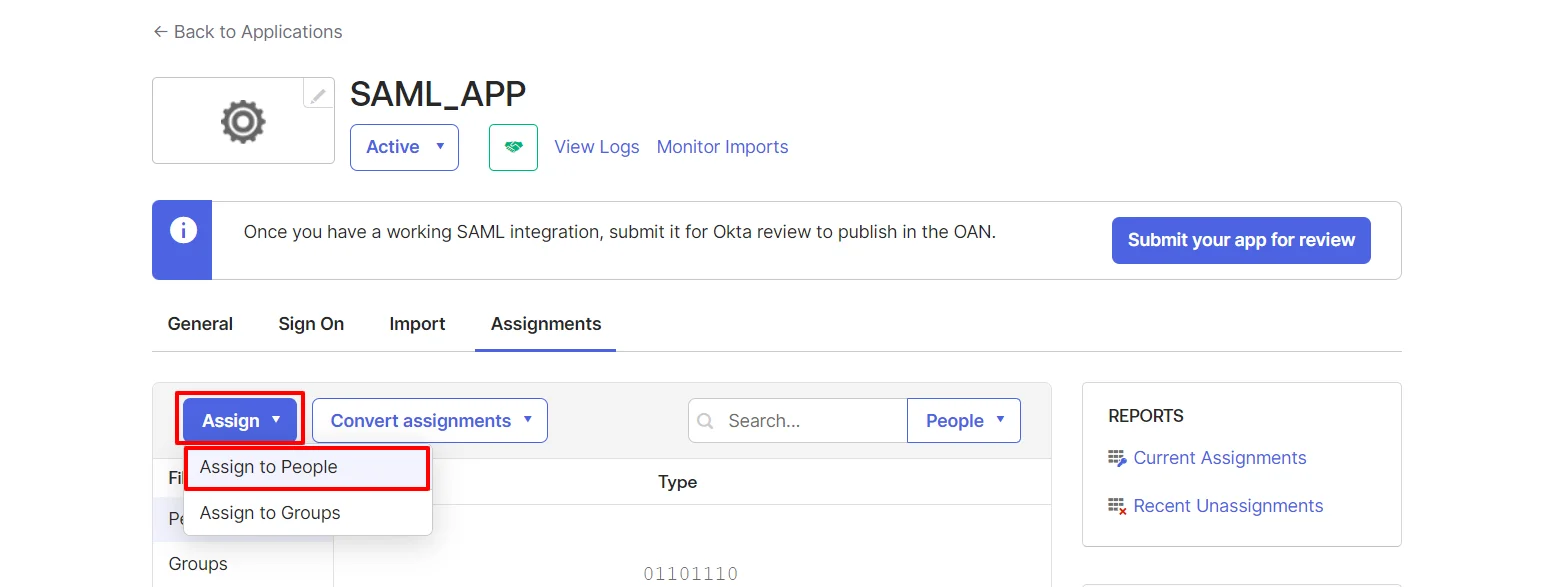
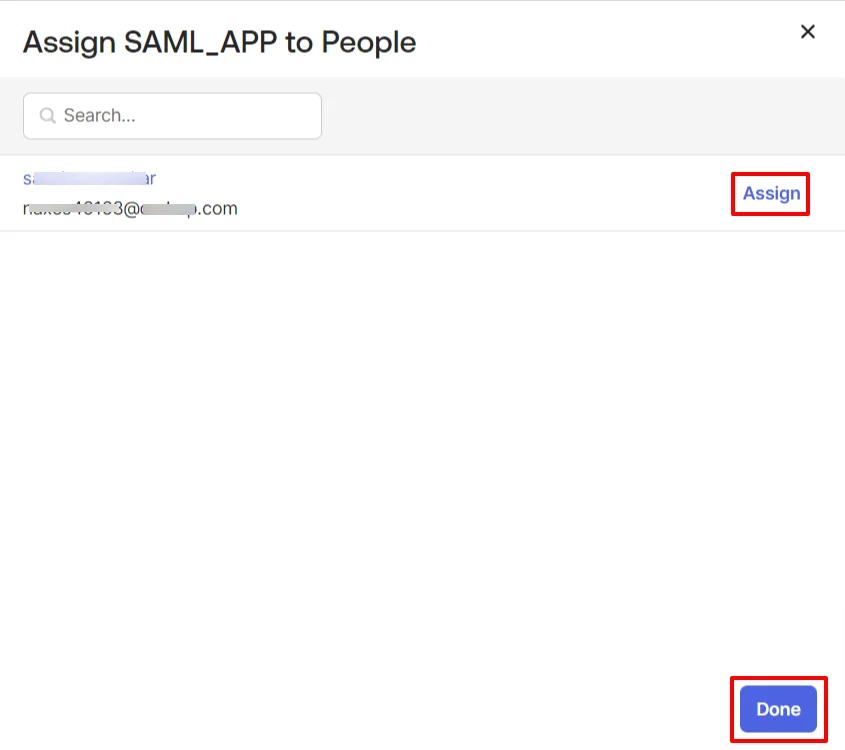
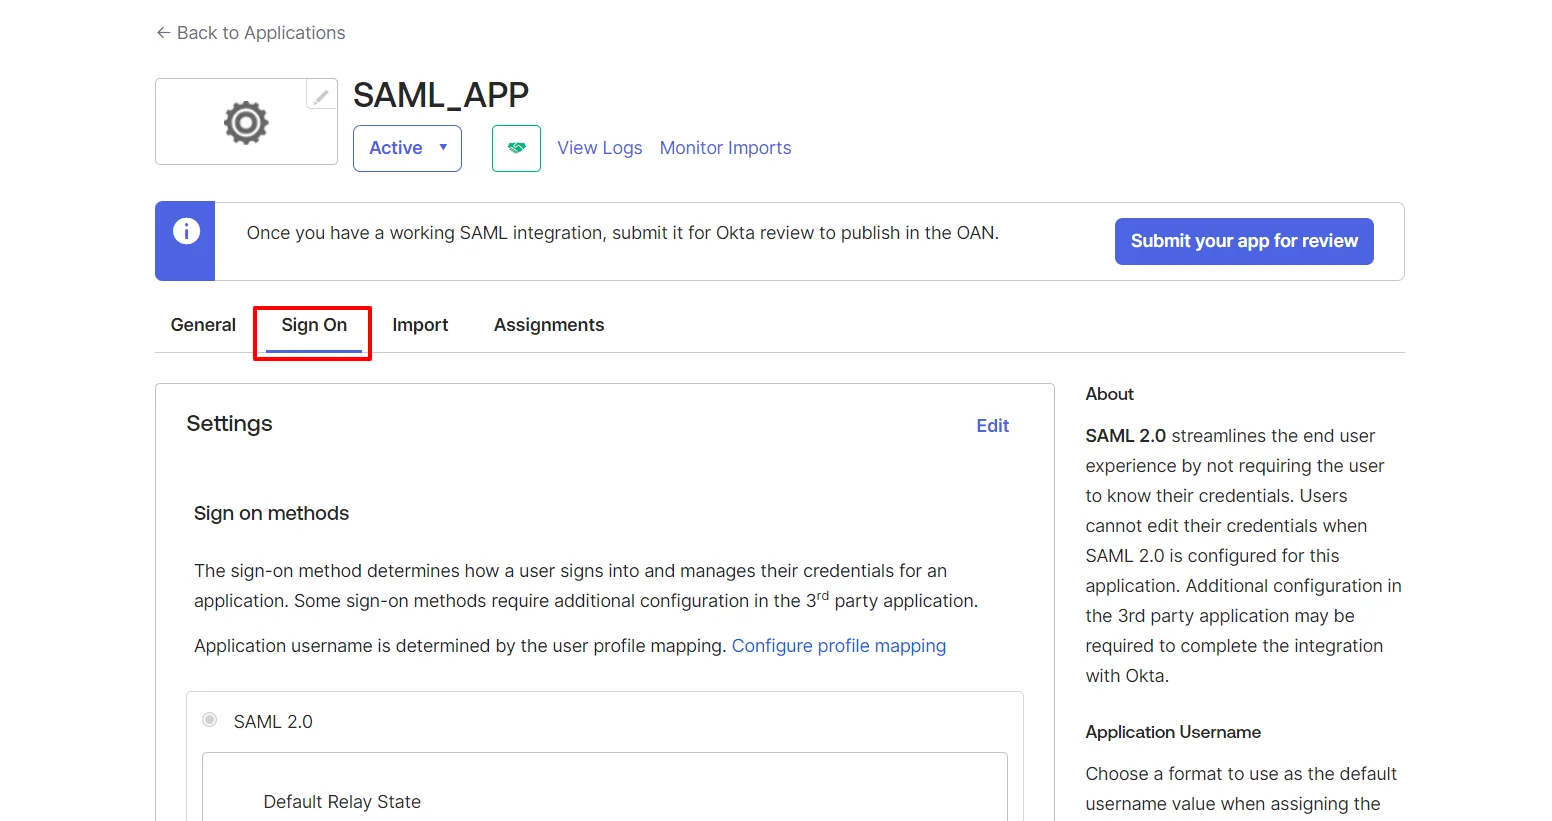
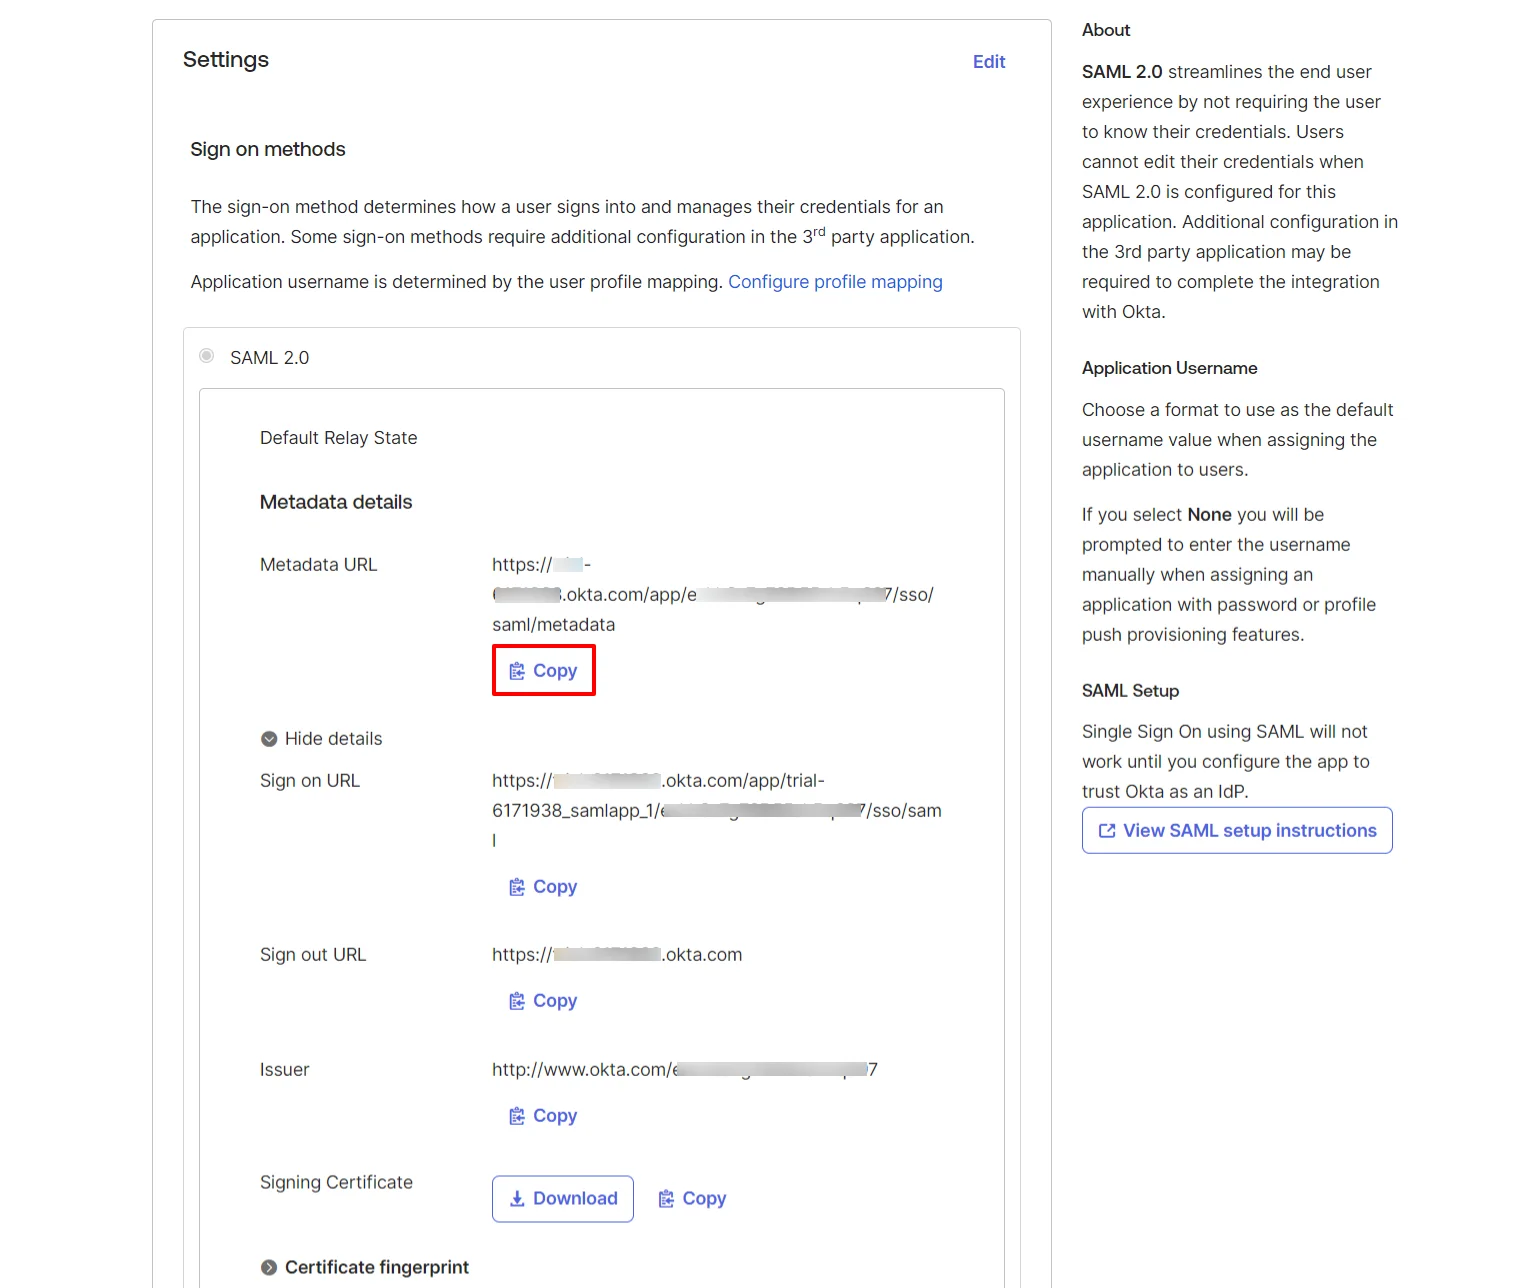
Segui i passaggi per configurare Okta come IdP SAML.
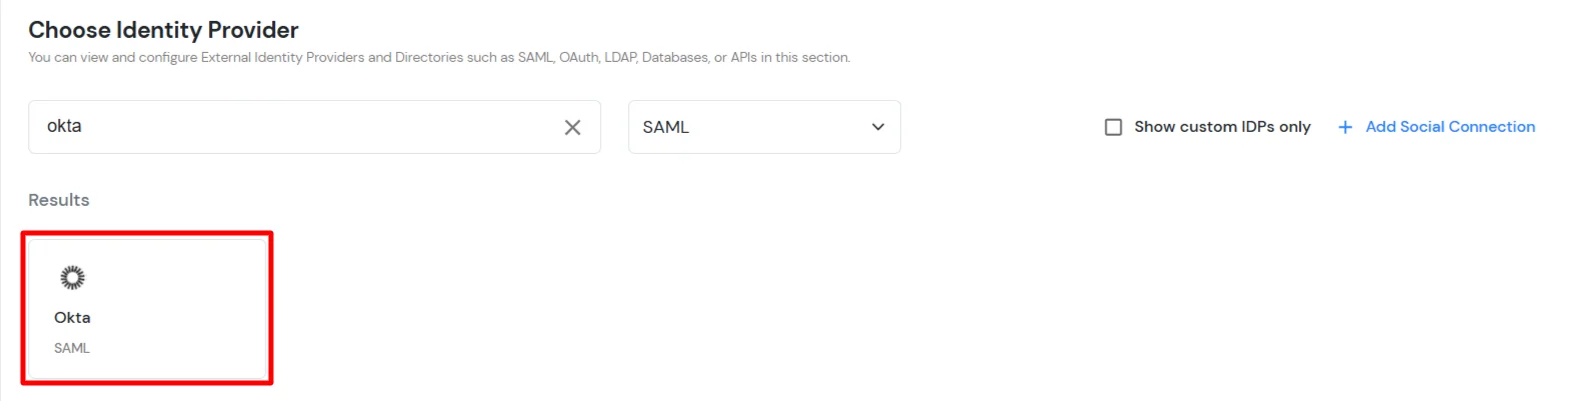
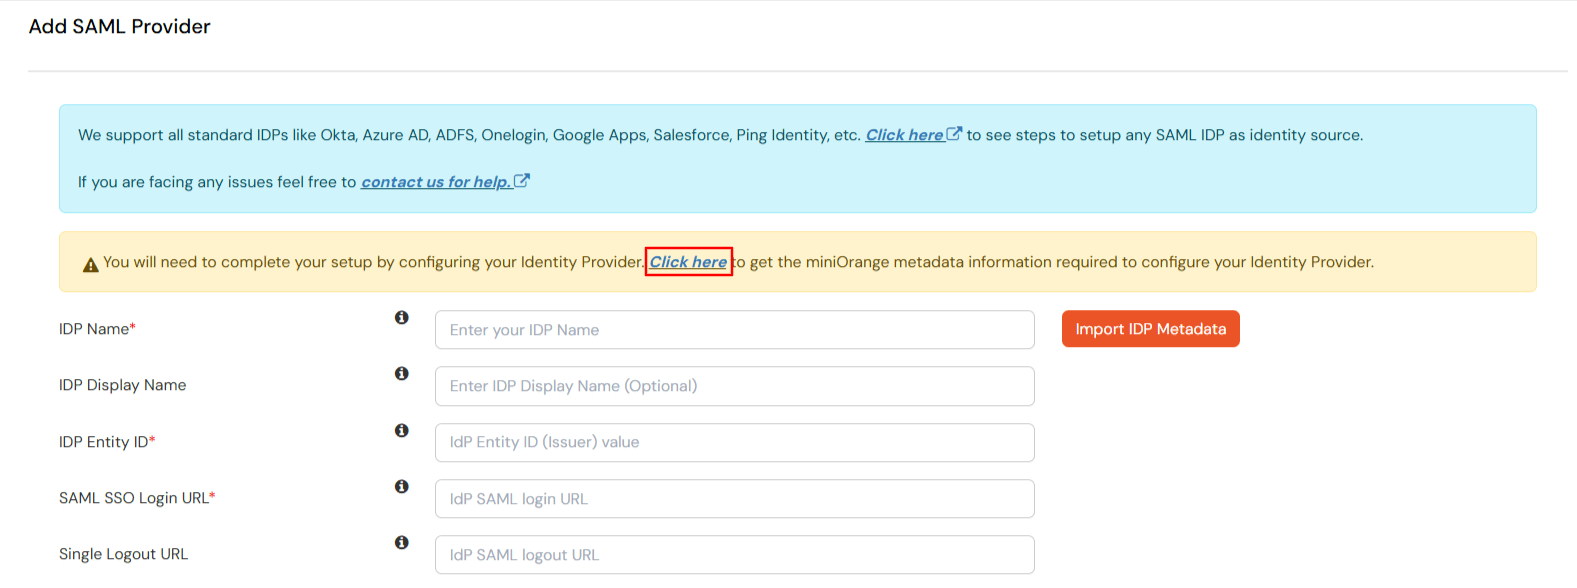
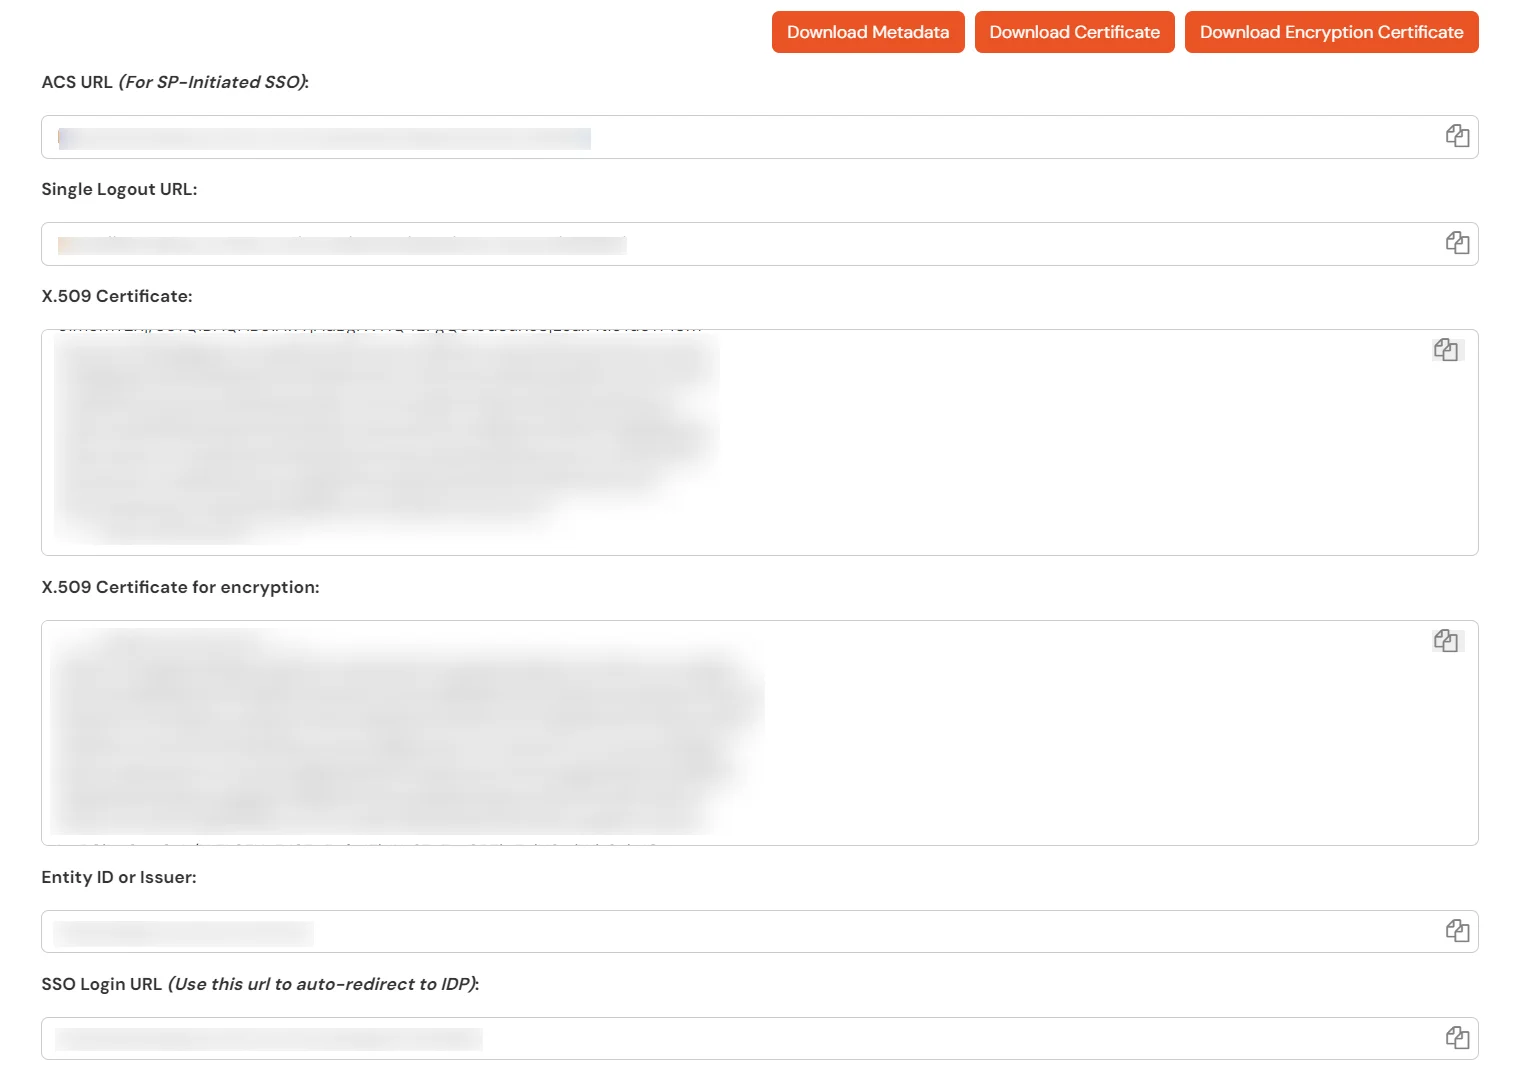
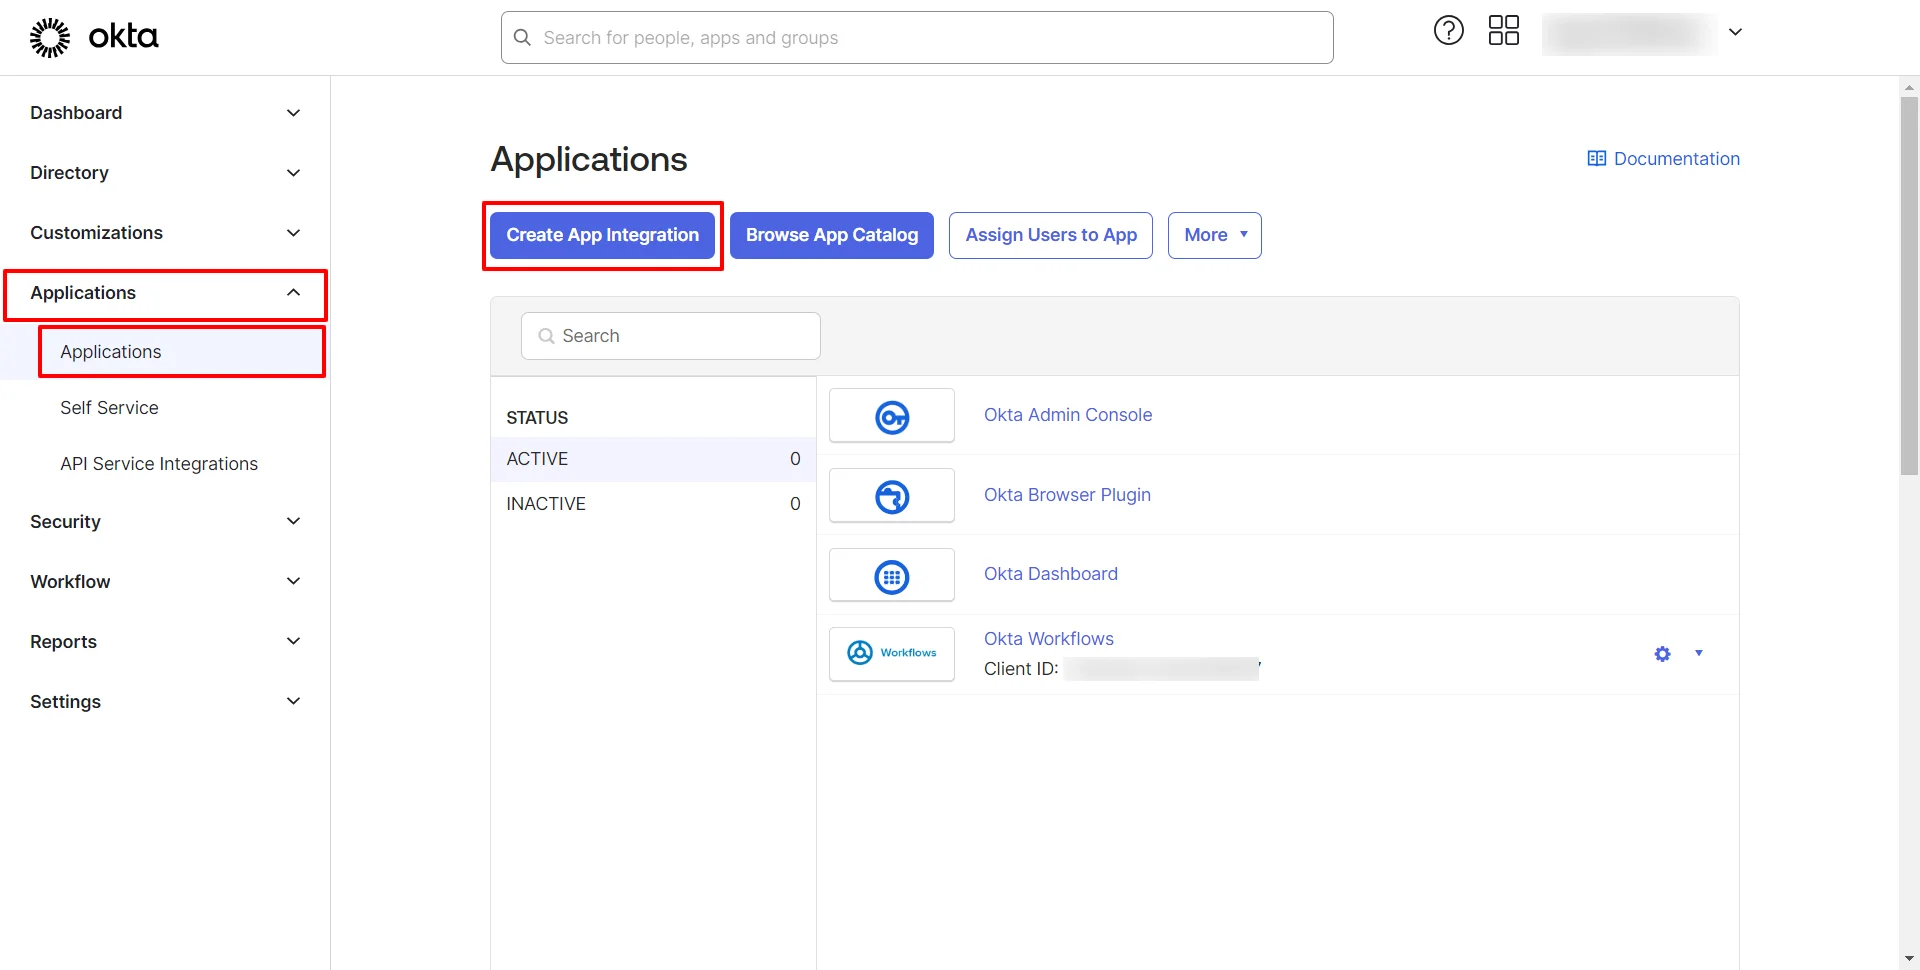
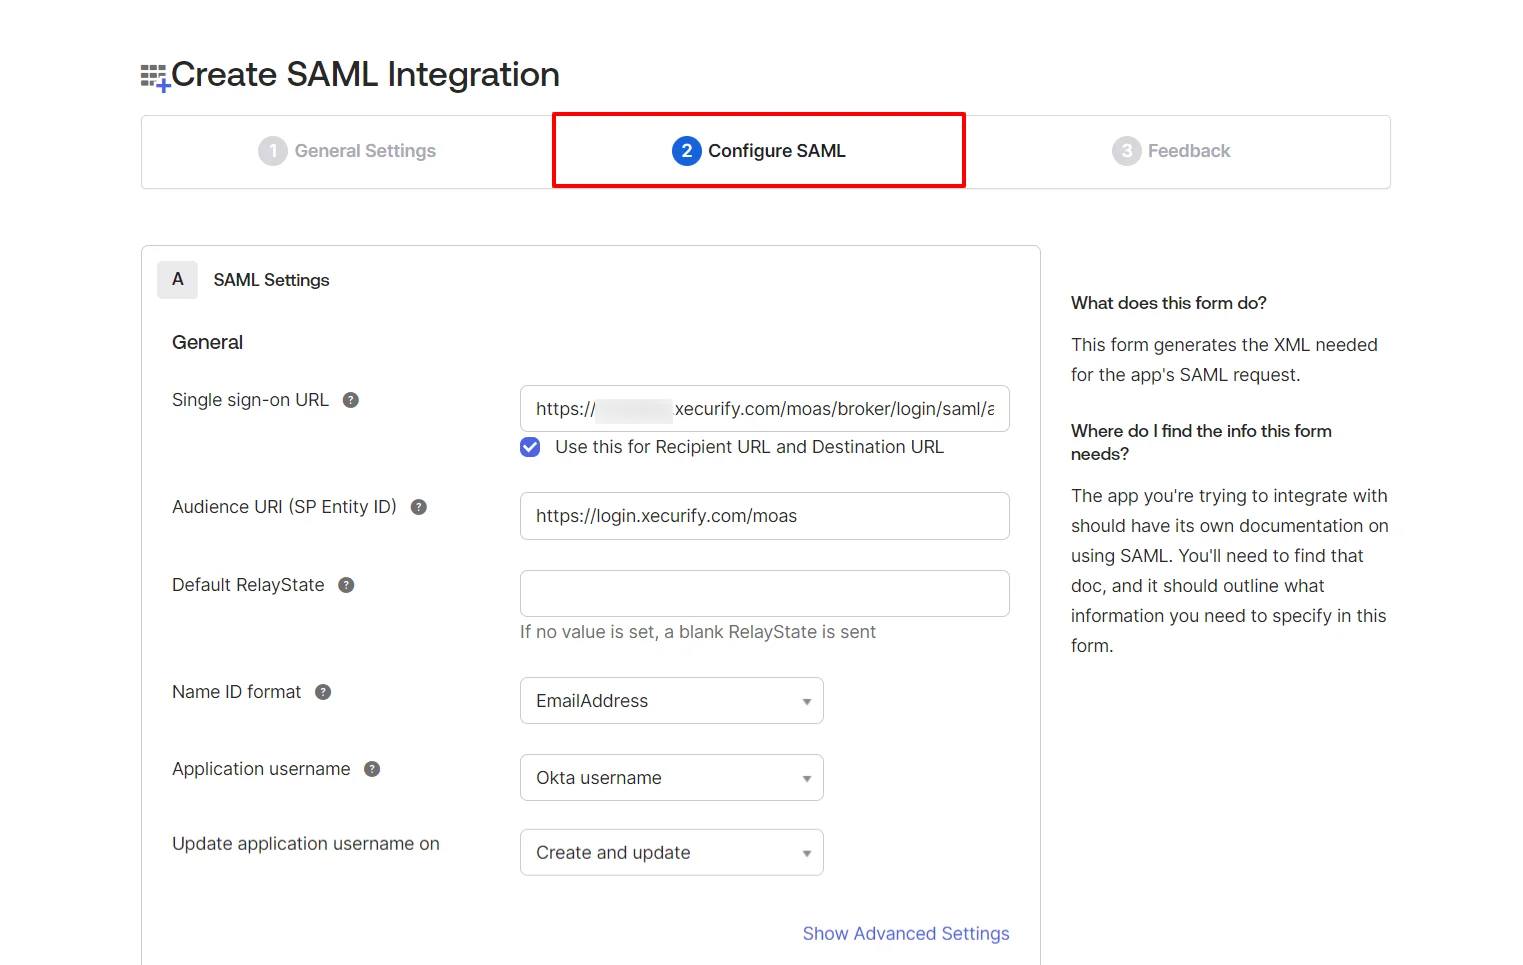
| URL di accesso singolo | URL ACS (Assertion Consumer Service) da SSO INIZIATO SP sezione del miniarancione |
| URI del pubblico (ID entità SP) | ID entità o emittente da SSO INIZIATO SP sezione del miniarancione |
| RelayState predefinito (facoltativo) | Questo è l'URL a cui vuoi reindirizzare i tuoi utenti dopo l'SSO. |
| Formato ID nome | Seleziona Indirizzo email come Formato ID nome dall'elenco a discesa |
| Nome utente dell'applicazione | Nome utente Okta |
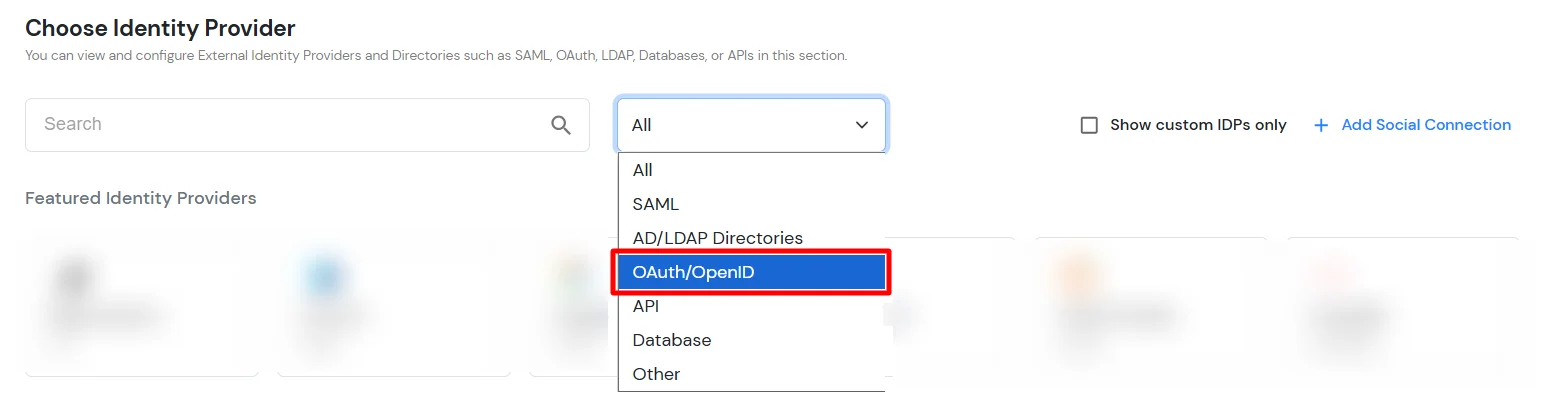
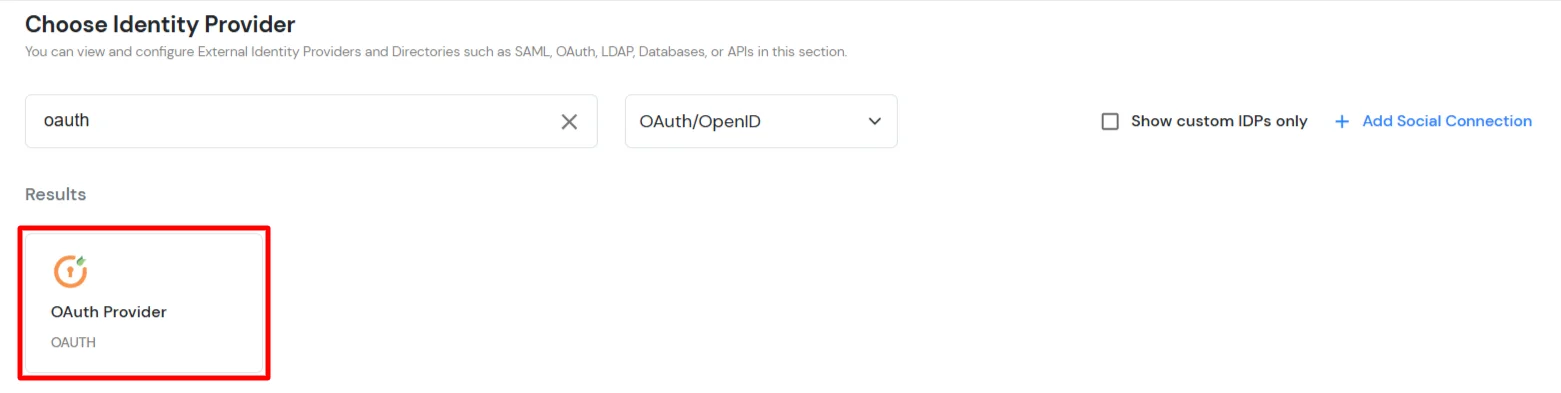
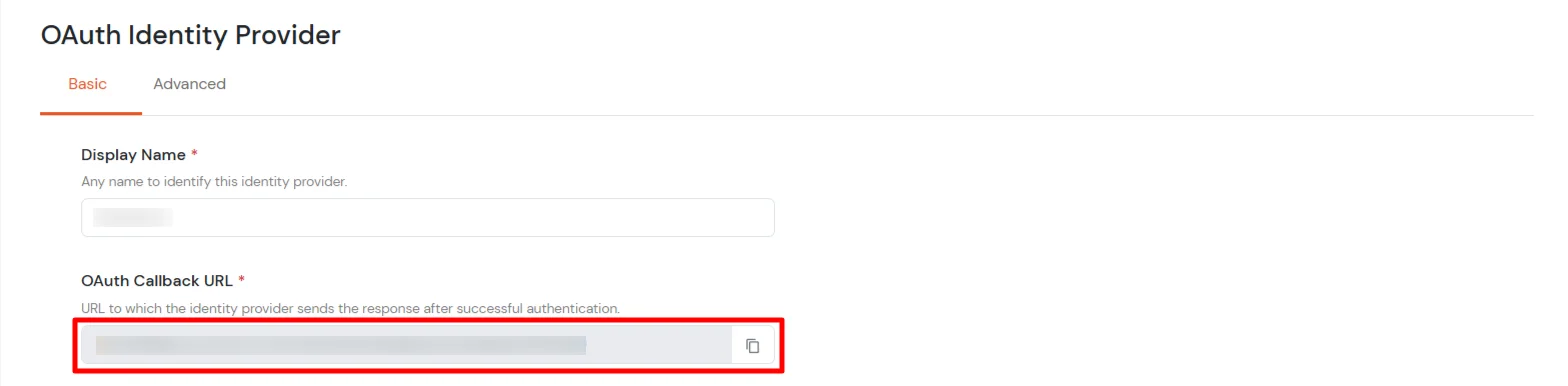
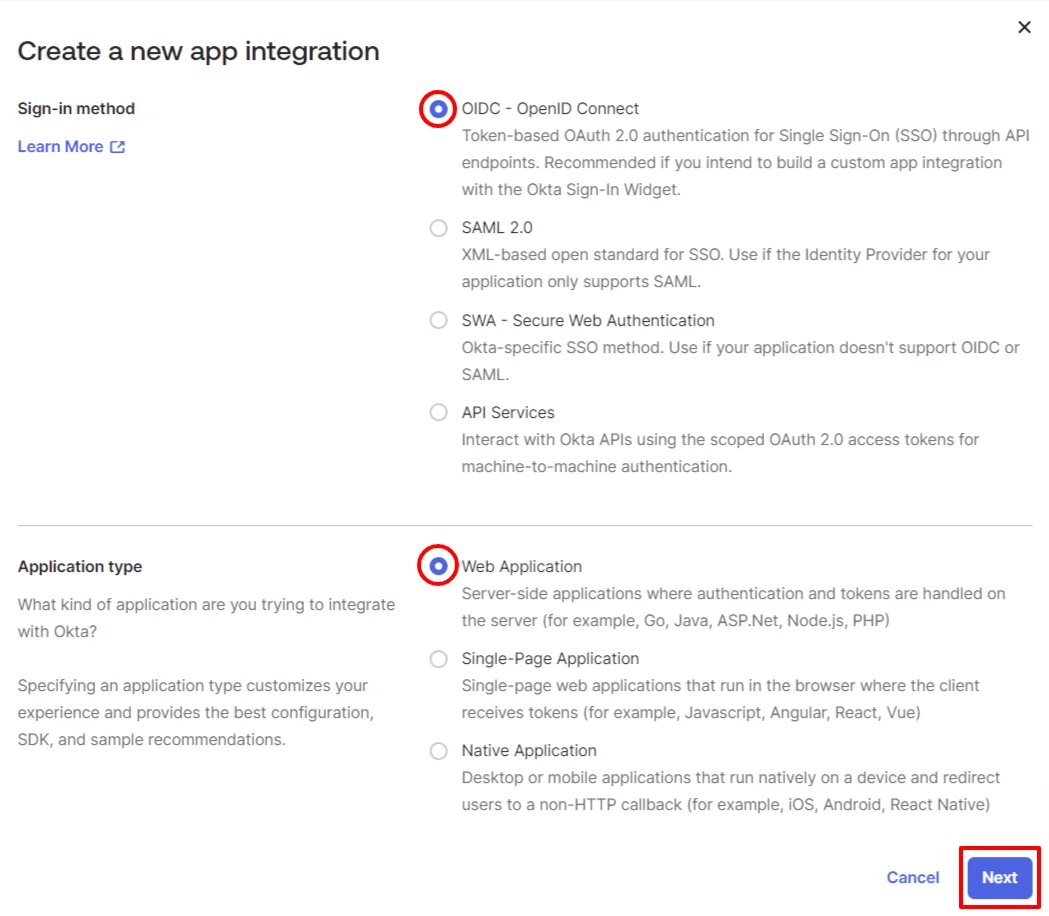
Segui i passaggi per configurare Okta come IdP tramite la configurazione OAuth.
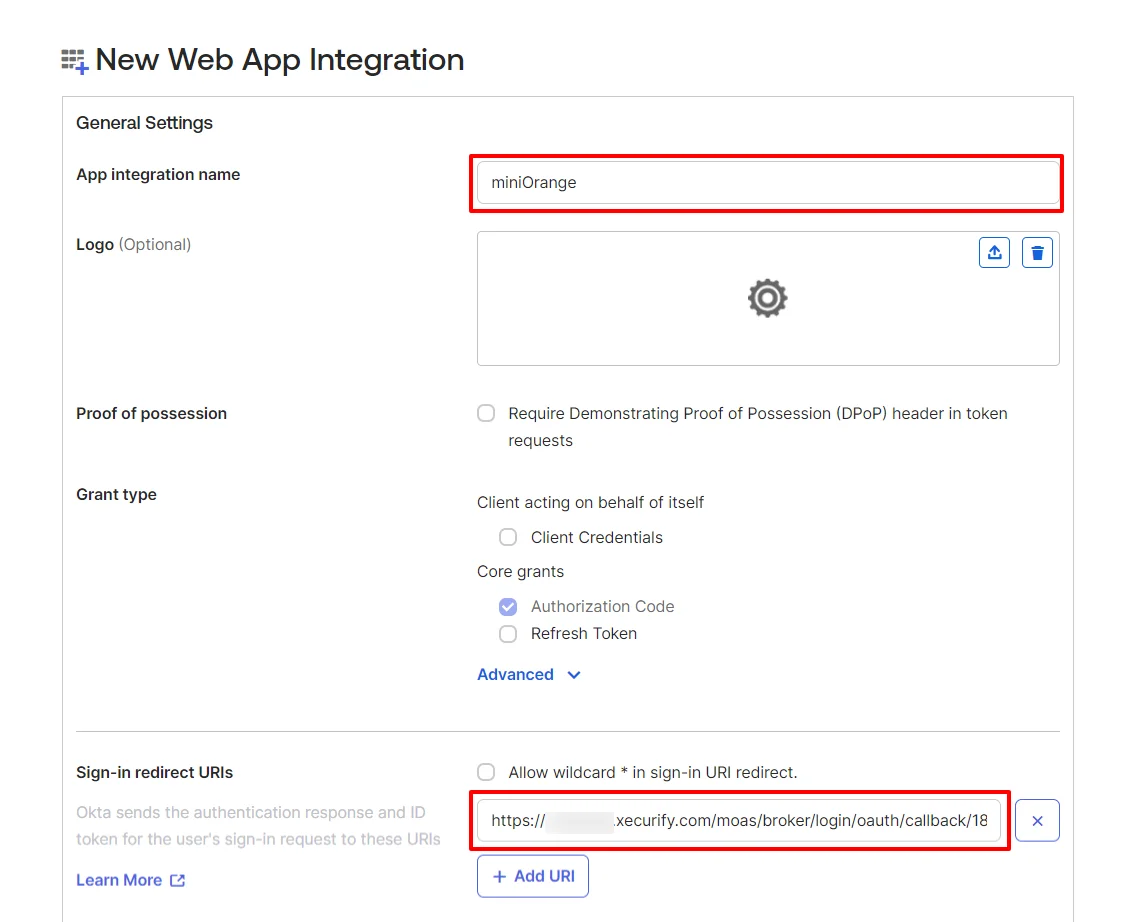
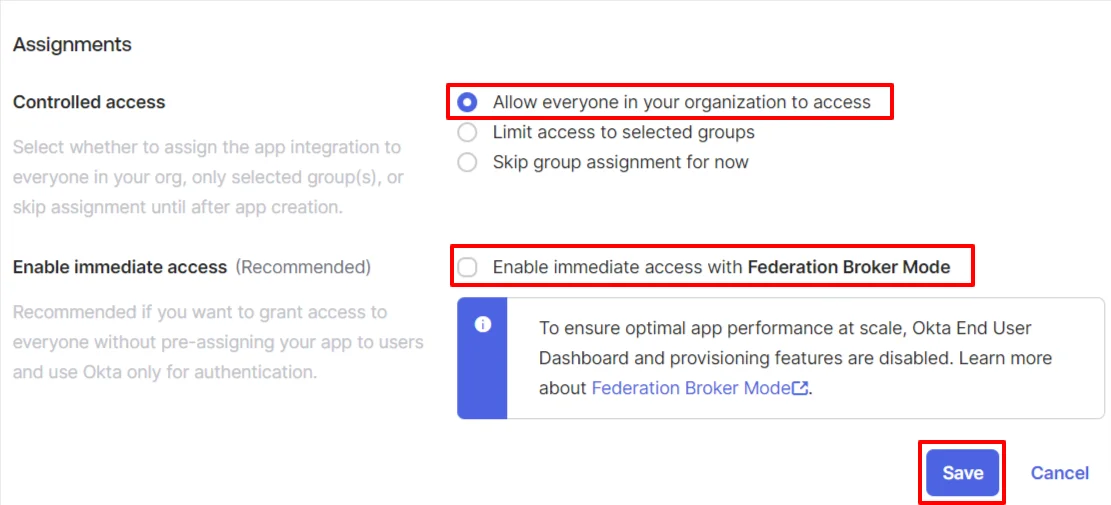
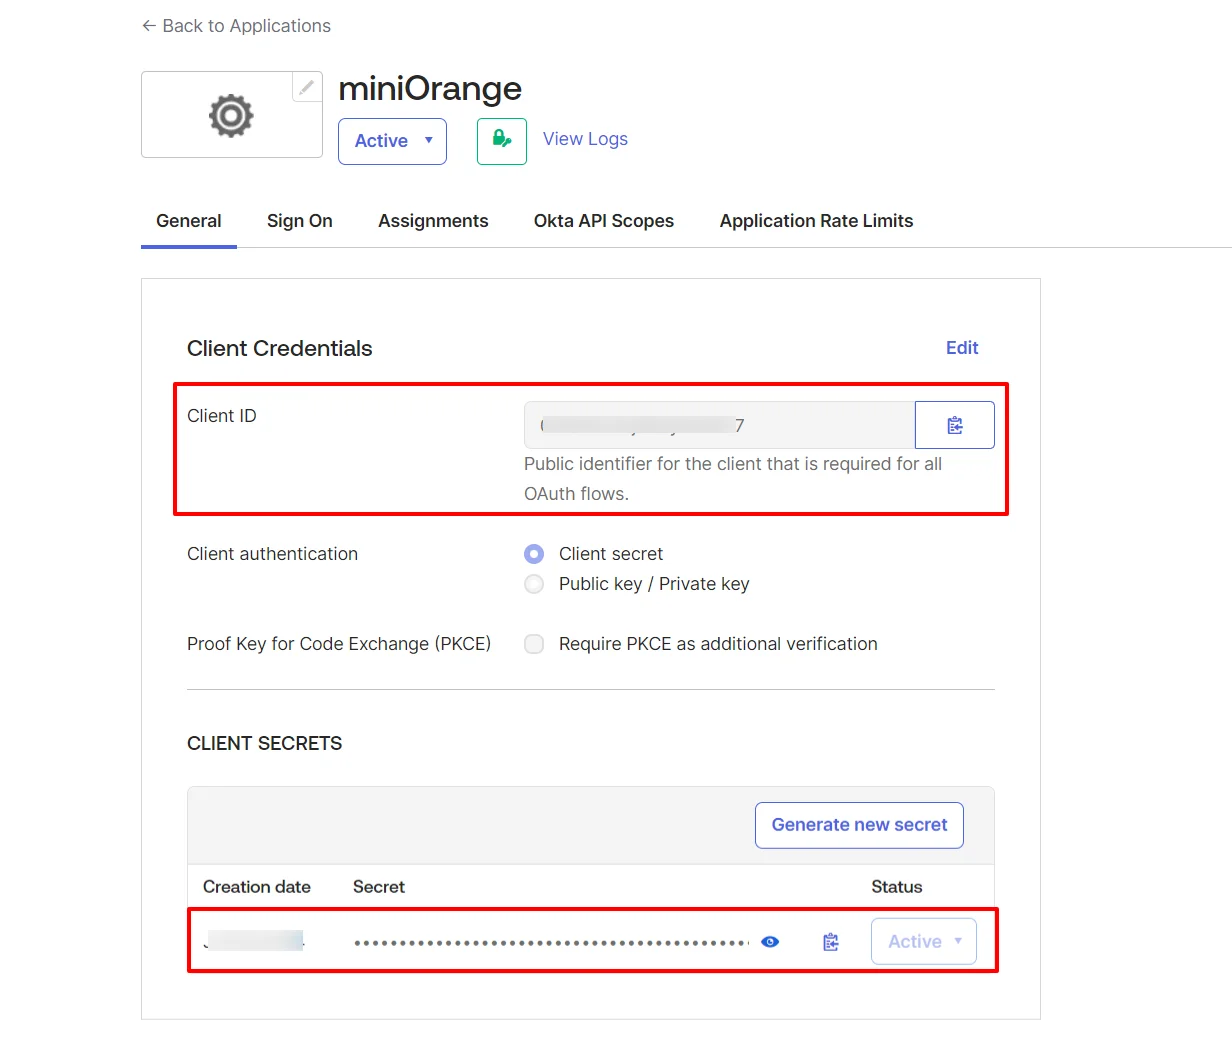
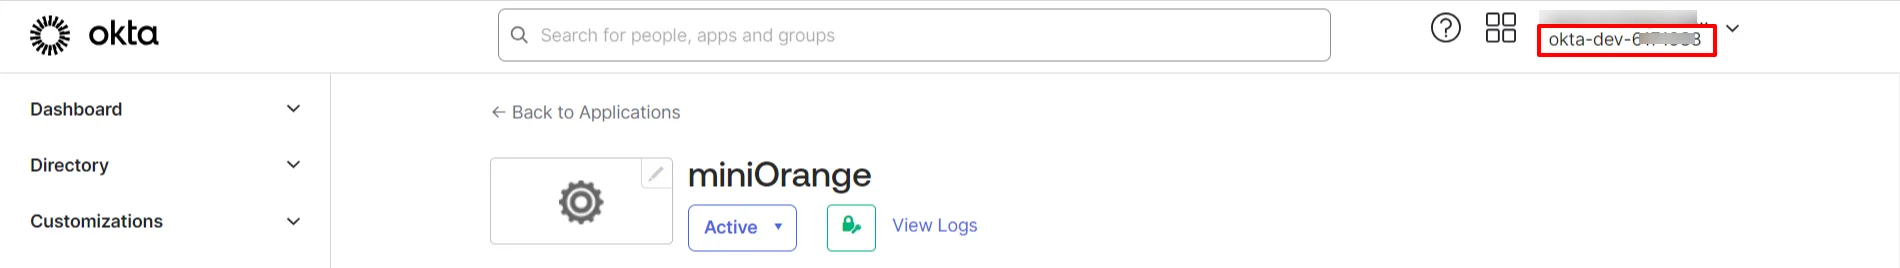
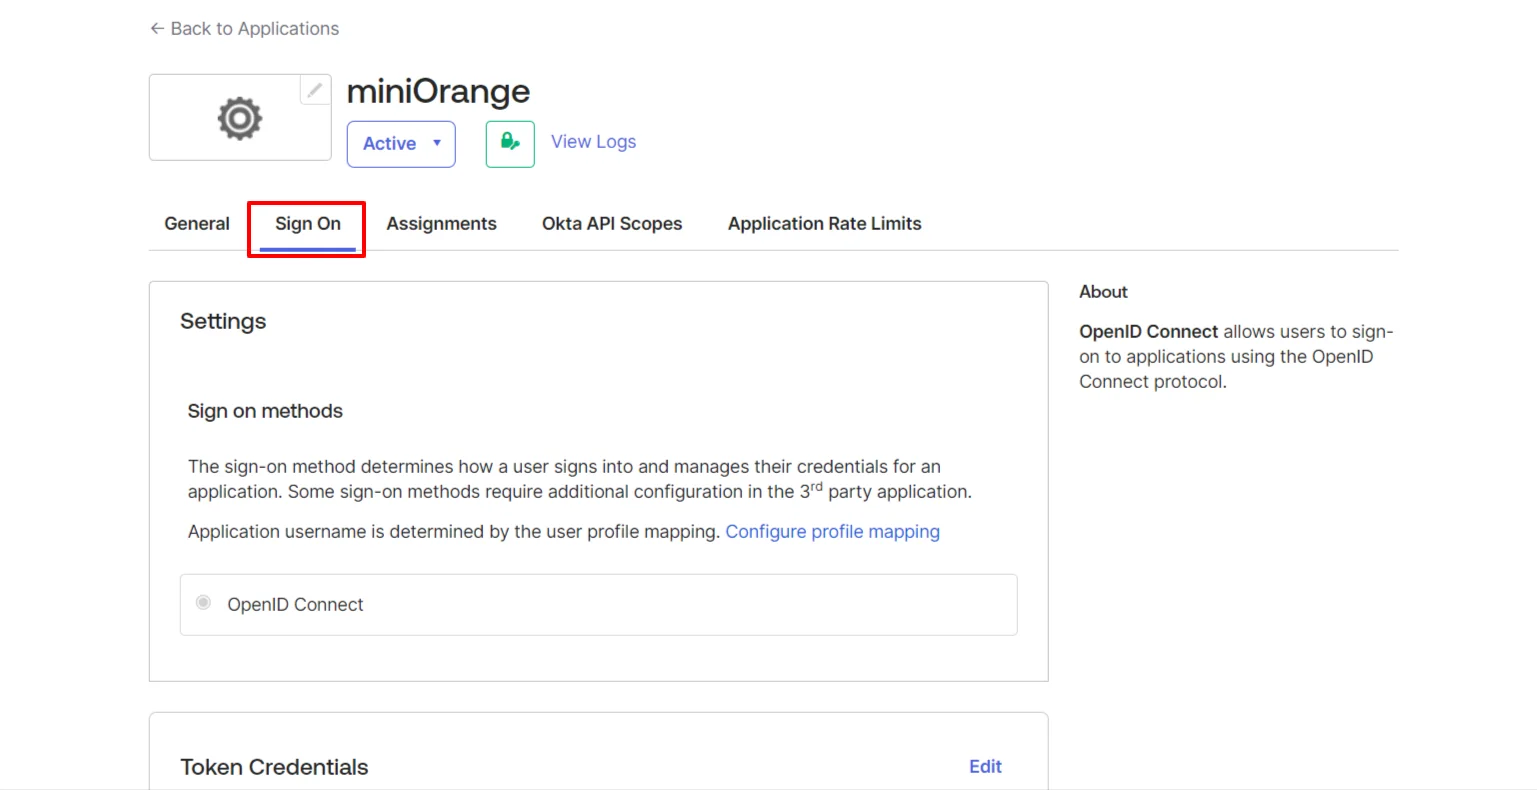
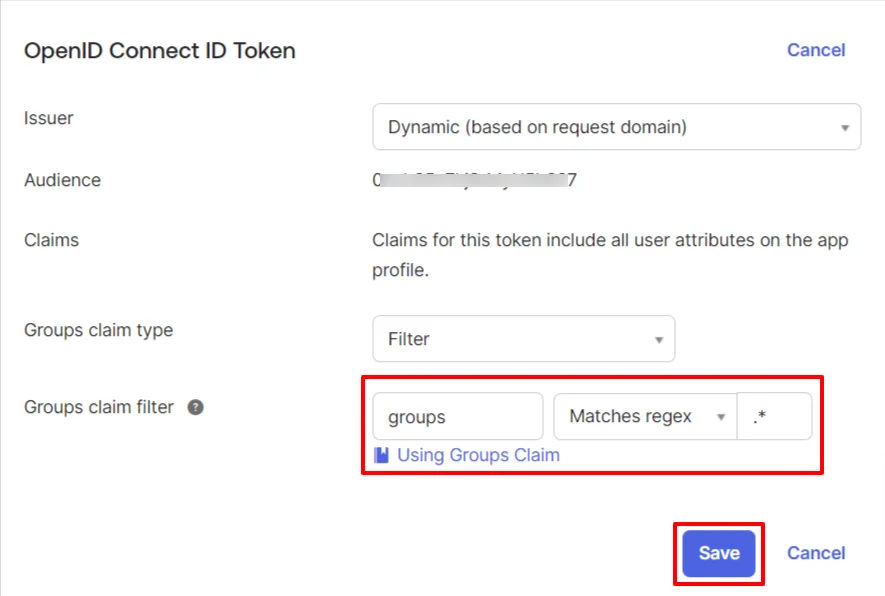
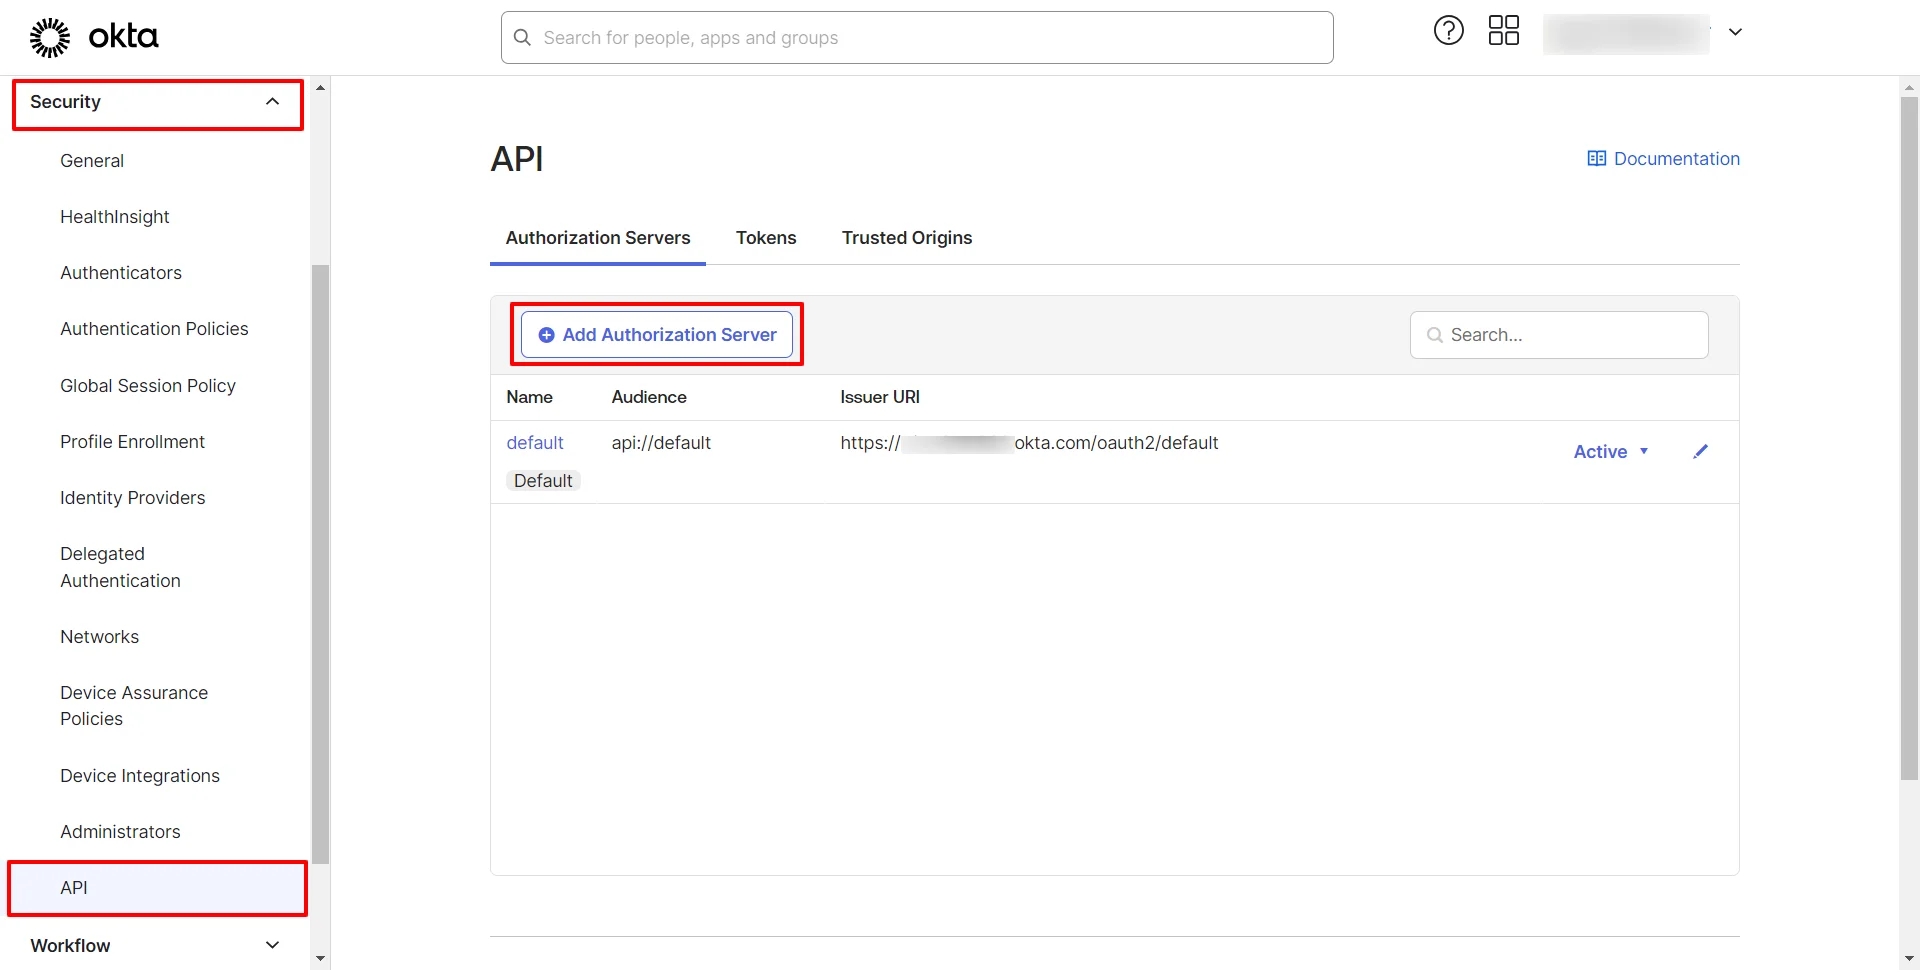
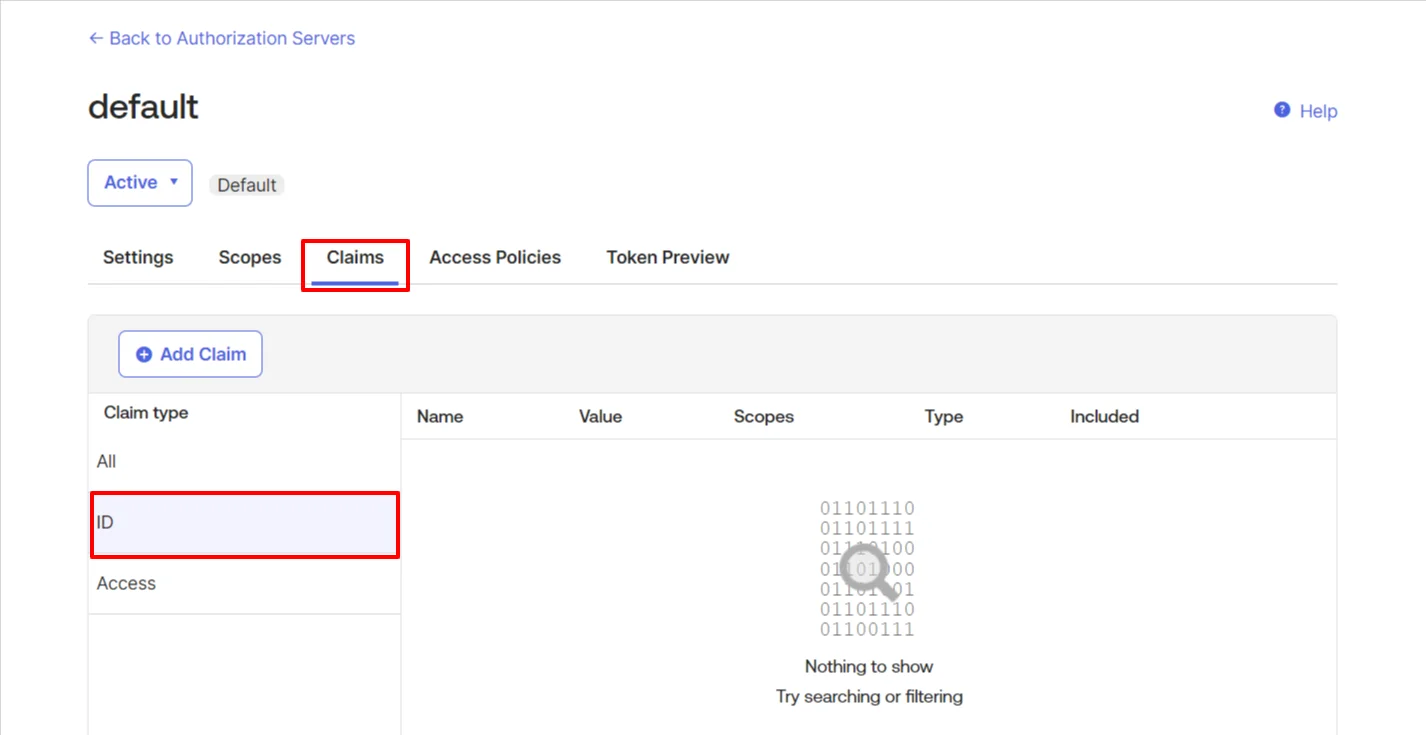
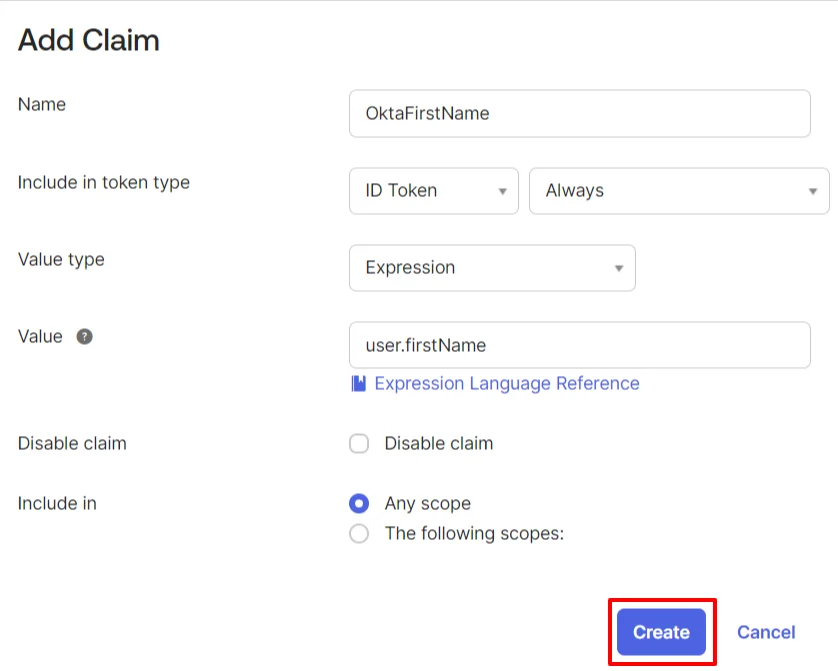
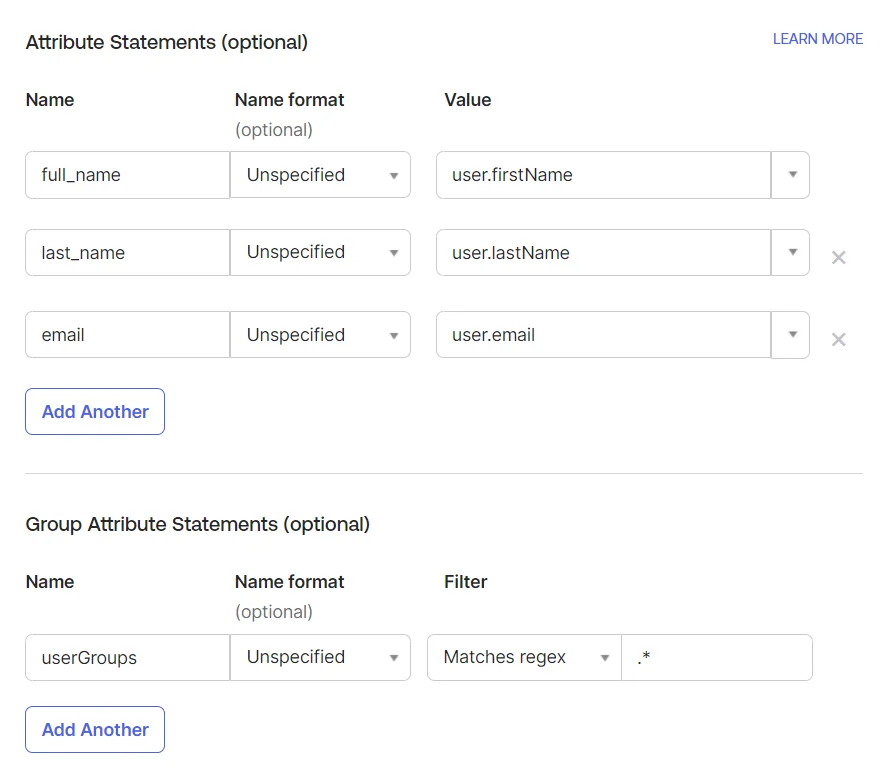
Segui gli stessi passaggi per tutti gli attributi che vuoi visualizzare.
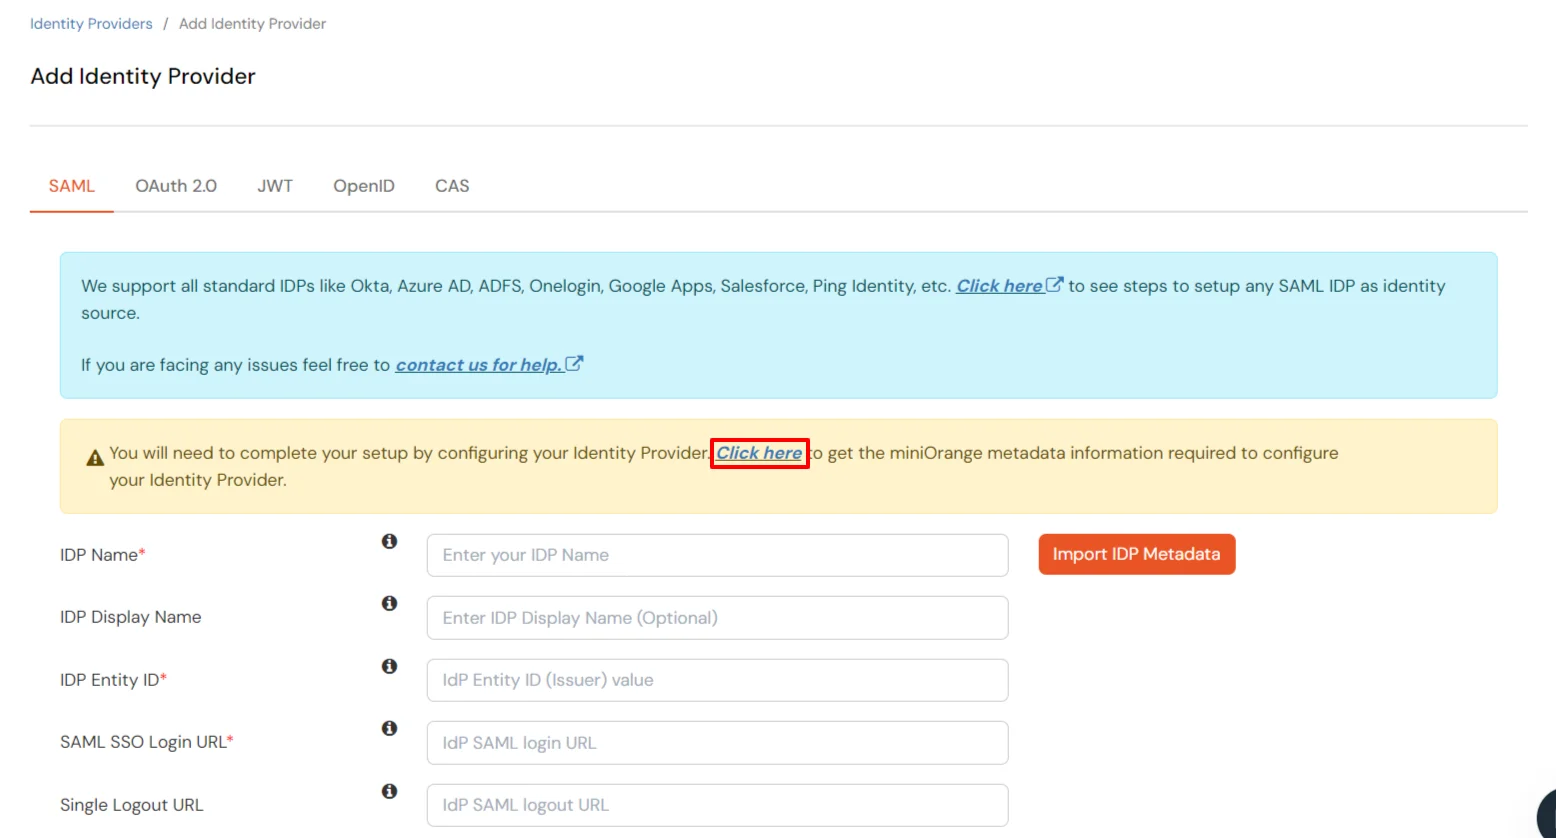
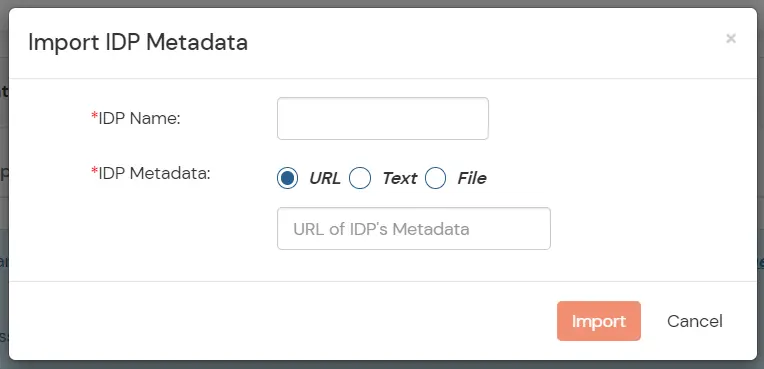
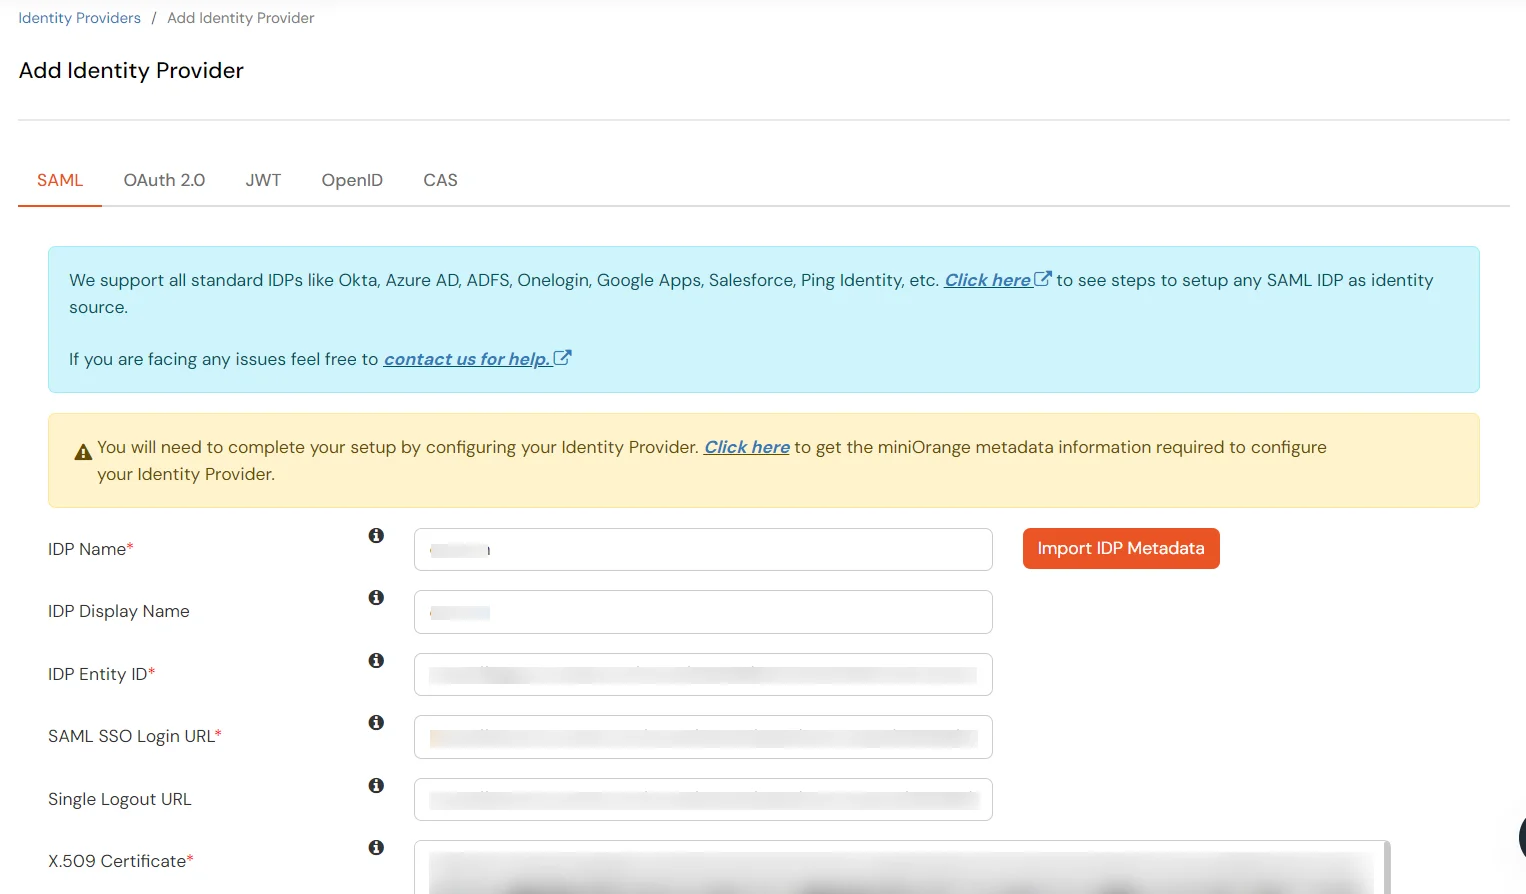
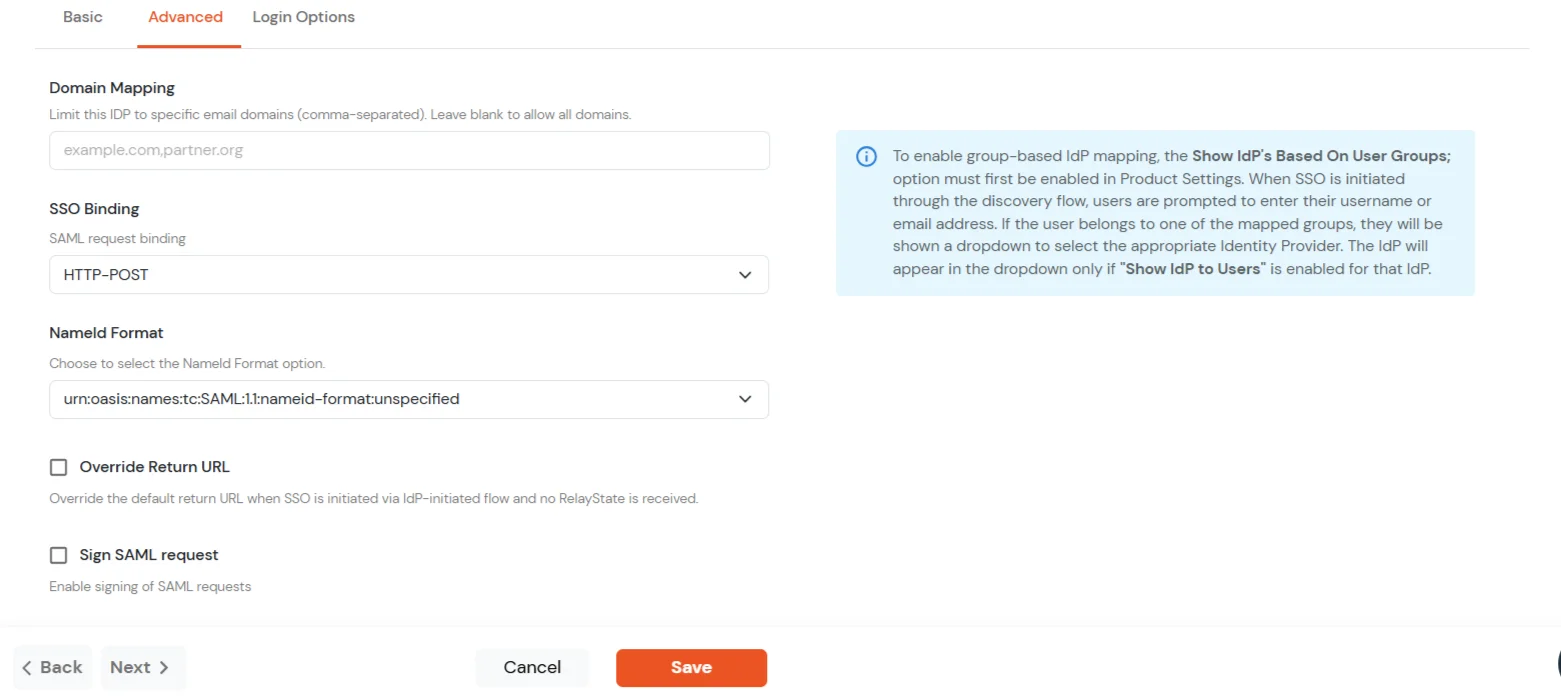
| Mappatura del dominio | Può essere utilizzato per reindirizzare uno specifico utente di dominio a uno specifico provider di identità (IDP). |
| Binding SSO | Per il binding della richiesta SAML; scegliere HTTP-POST or Reindirizzamento HTTP (come nel menu a tendina). |
| Formato ID Nome | NomeID formato per le asserzioni (ad esempio emailAddress); corrispondenza con Okta / le tue app. |
| Sovrascrivi l'URL di ritorno | Sovrascrivi l'URL di ritorno predefinito quando l'SSO viene avviato tramite un flusso avviato dall'IdP e non viene ricevuto alcun RelayState. |
| Firma la richiesta SAML | Consentire a tutti questa opzione per firma le richieste di autenticazione SAML che miniOrange invia a questo IdP. |
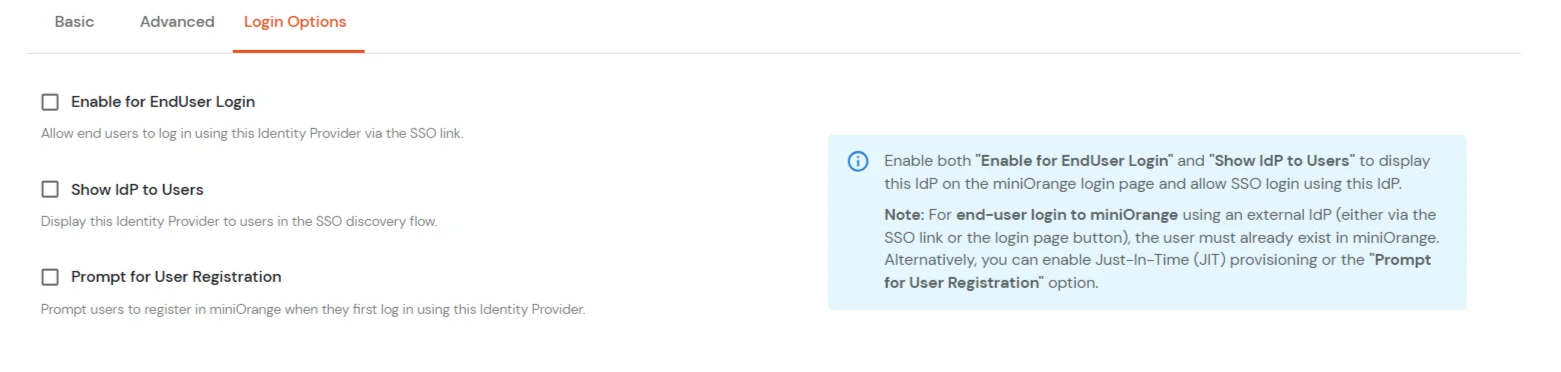
| Abilita per l'accesso dell'utente finale | Consenti agli utenti finali di accedere con questo IdP utilizzando il Collegamento SSO. |
| Mostra IdP agli utenti | Abilita questa opzione se vuoi mostrare questo IDP a tutti gli utenti durante l'accesso |
| Richiesta di registrazione utente | Al primo accesso con questo IdP, chiedi all'utente di registrarsi su miniOrange se non esistono già. |
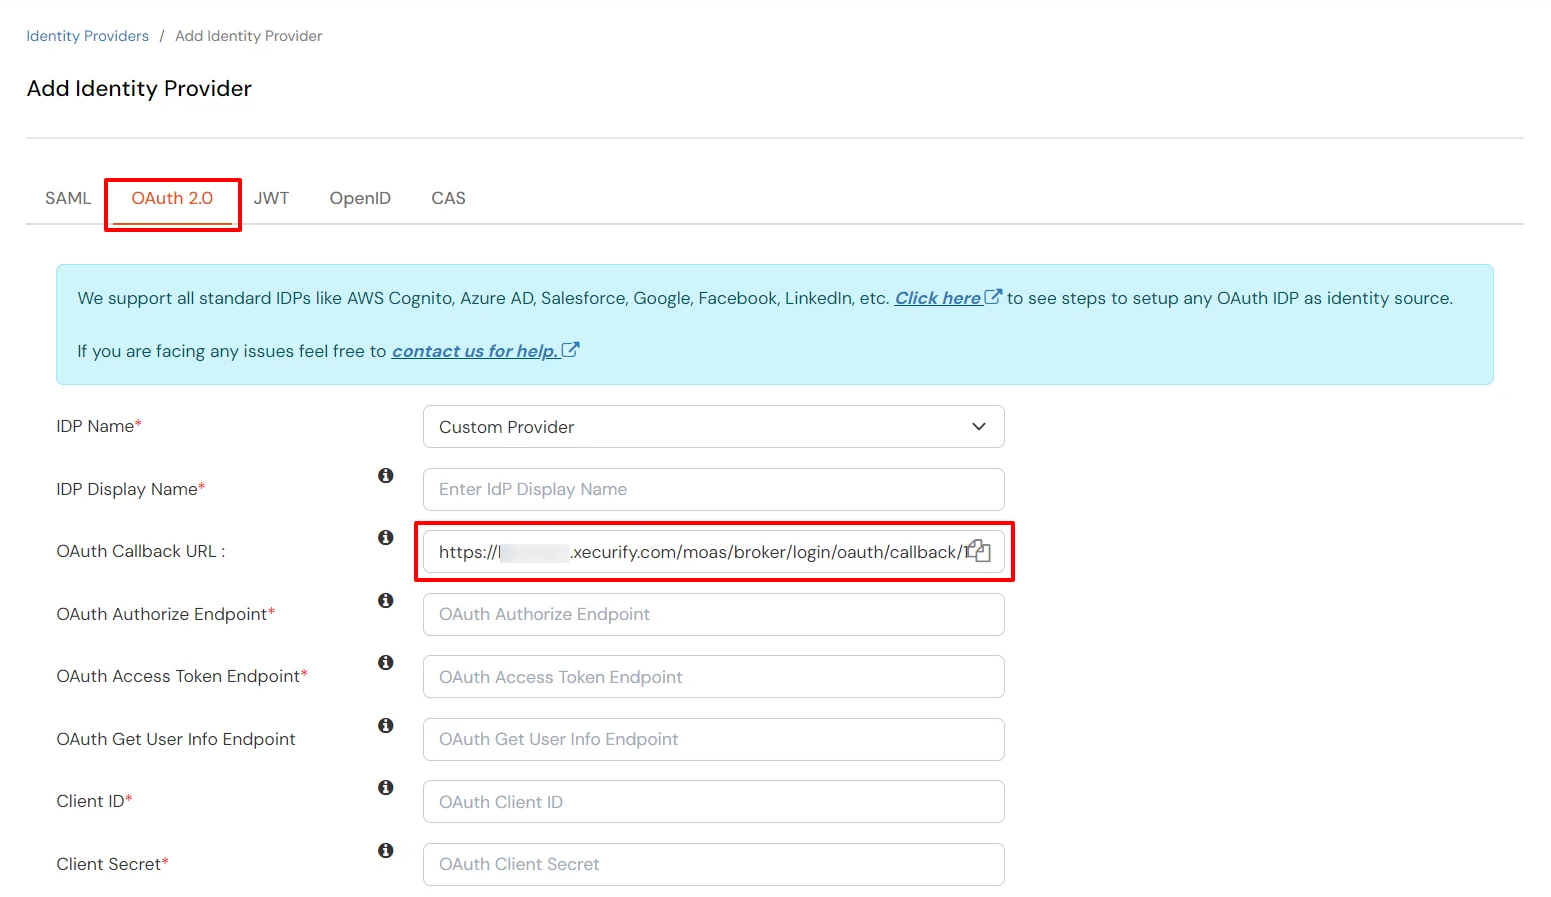
| Display Nome | Inserisci un nome appropriato (ad esempio Okta) |
| ID cliente | Copiato dagli step precedenti |
| Client Secret | Copiato dagli step precedenti |
| Endpoint di autorizzazione | https://{yourOktaDomain}.com/oauth2/default/v1/authorize |
| Endpoint token | https://{yourOktaDomain}.com/oauth2/default/v1/token |
| Endpoint informazioni utente (facoltativo) | https://{yourOktaDomain}/oauth2/default/v1/userinfo |
| Scopes | email del profilo openid |
Puoi seguire questa guida se desideri configurare SAML/WS-FED , OAuth/OIDC , JWT , Radius ecc.
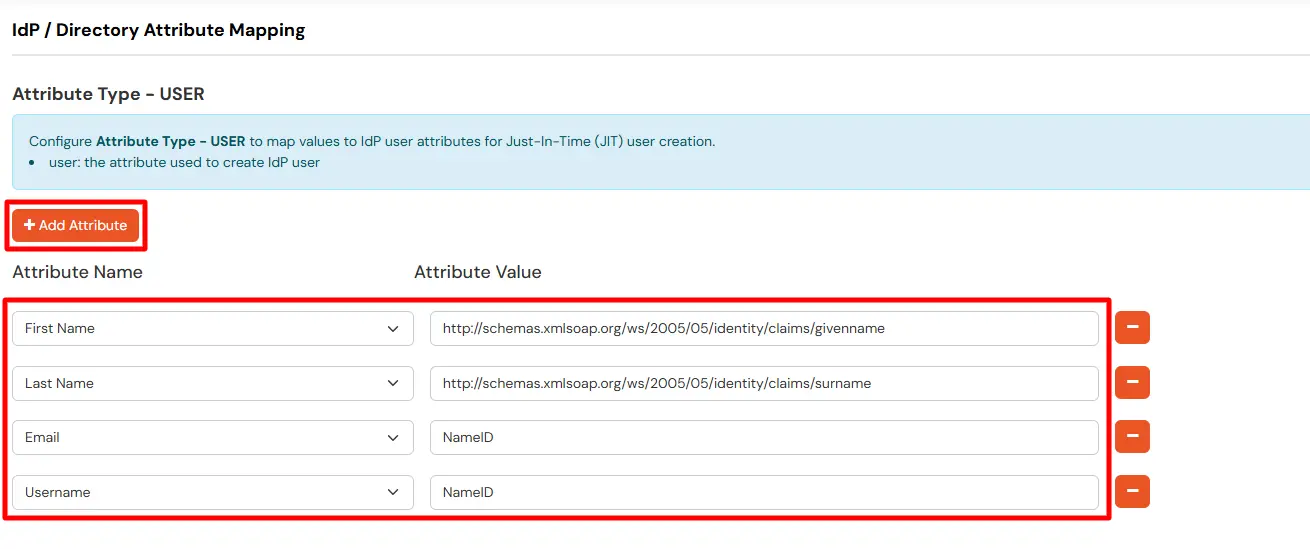
Informazioni sulle mappe, come email e username, durante la creazione utente Just-In-Time (JIT). Gli attributi Email e Username sono necessari per creare il profilo utente.
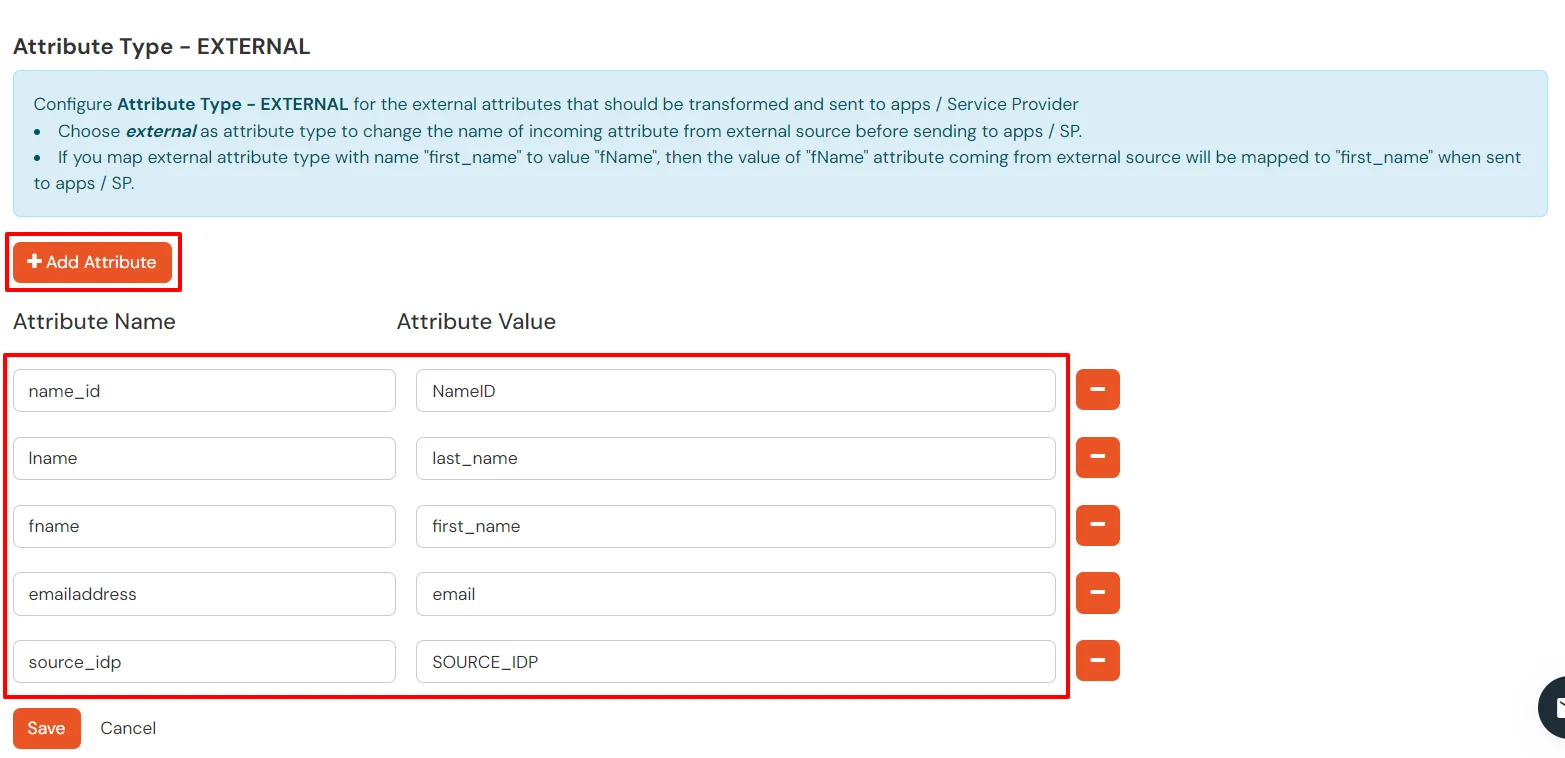
Le mappature ESTERNE aiutano a modificare i nomi degli attributi in arrivo prima di inviarli alle app, garantendo che i dati siano nel formato corretto.
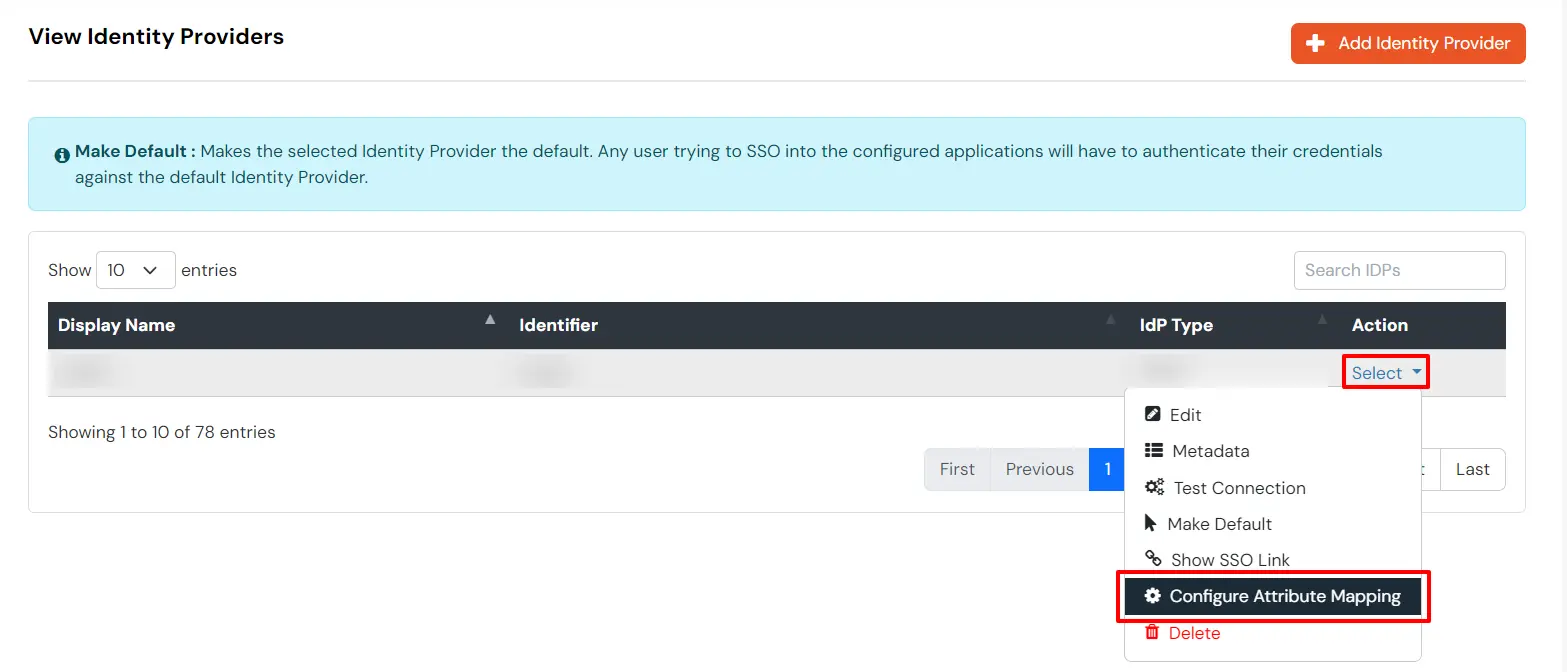
Puoi seguire questa guida se desideri configurare più IDP (Identity Provider) e dare agli utenti la possibilità di selezionare l'IDP che preferiscono per l'autenticazione.
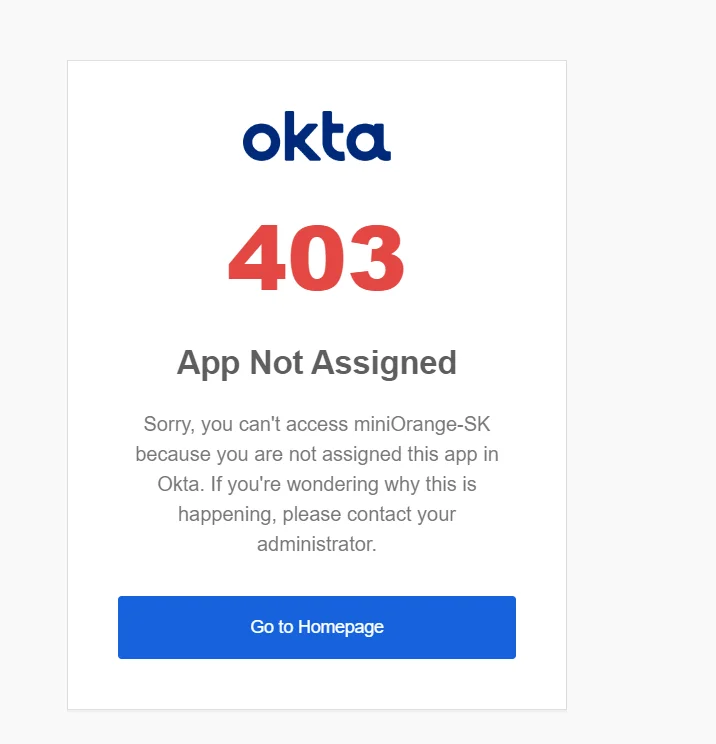
Questo messaggio di errore viene visualizzato quando si tenta di eseguire l'accesso SSO a un'applicazione configurata per utilizzare Okta come IdP esterno tramite Single Sign-On (SSO) basato su SAML o OAuth.
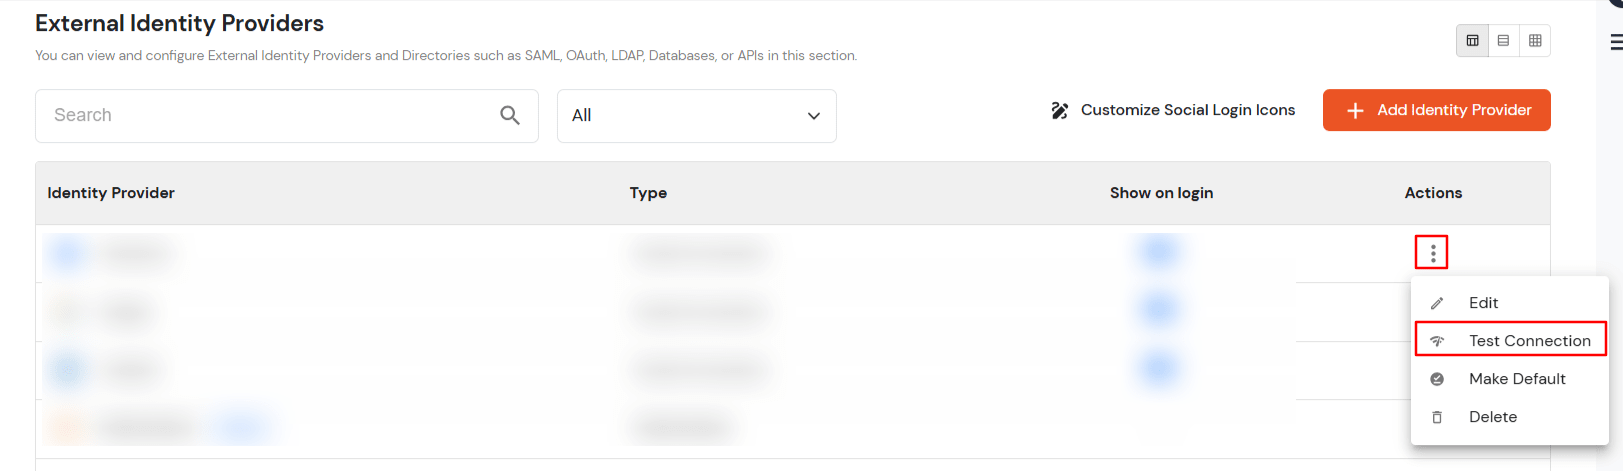
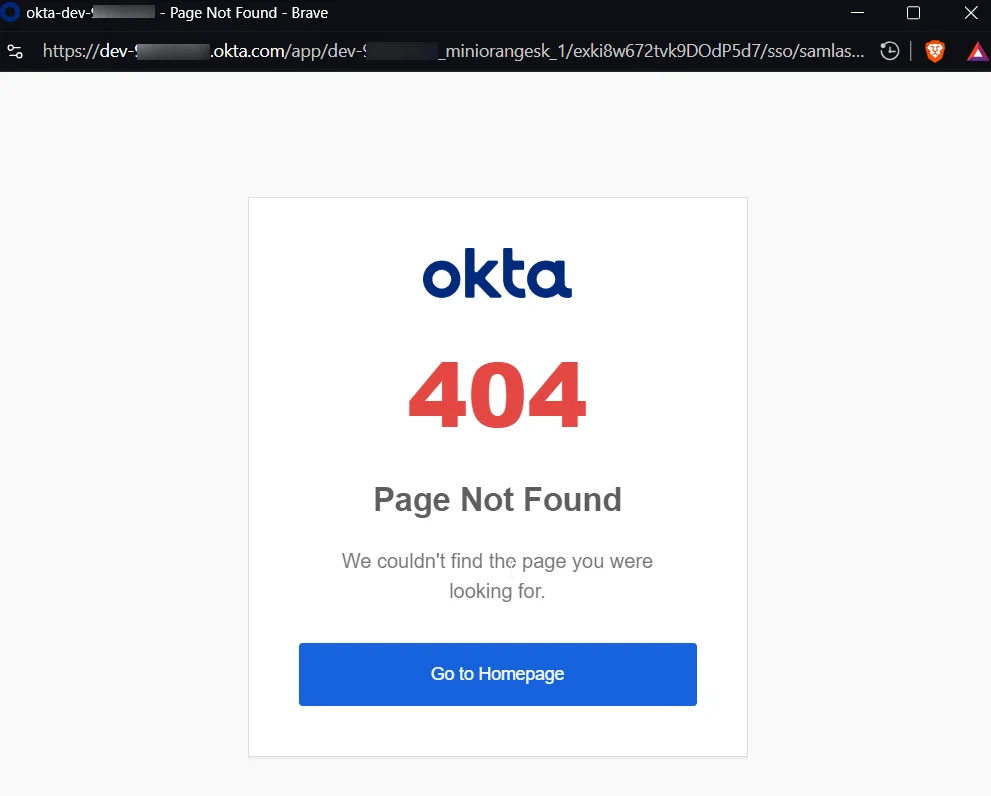
Se riscontri un problema di pagina non trovata durante l'esecuzione del test di connessione o SSO , puoi verificare l' URL ACS/Login di miniOrange in Okta.
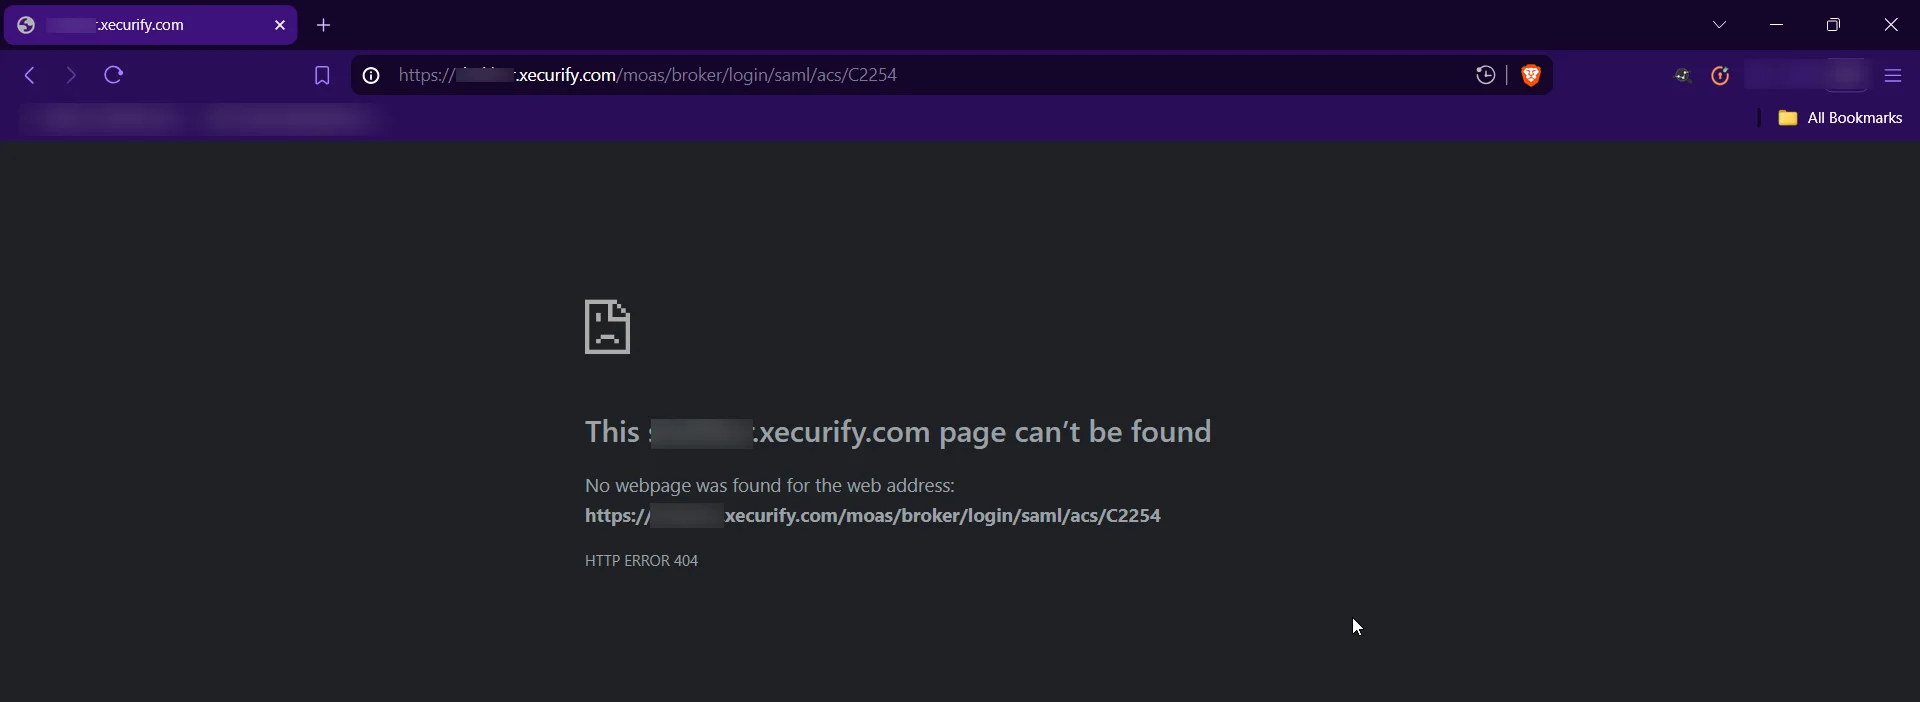
Se riscontri un errore 404 Pagina non trovata durante il test di connessione o l'SSO , puoi verificare l' URL ACS/Login di Okta nell'app miniOrange.
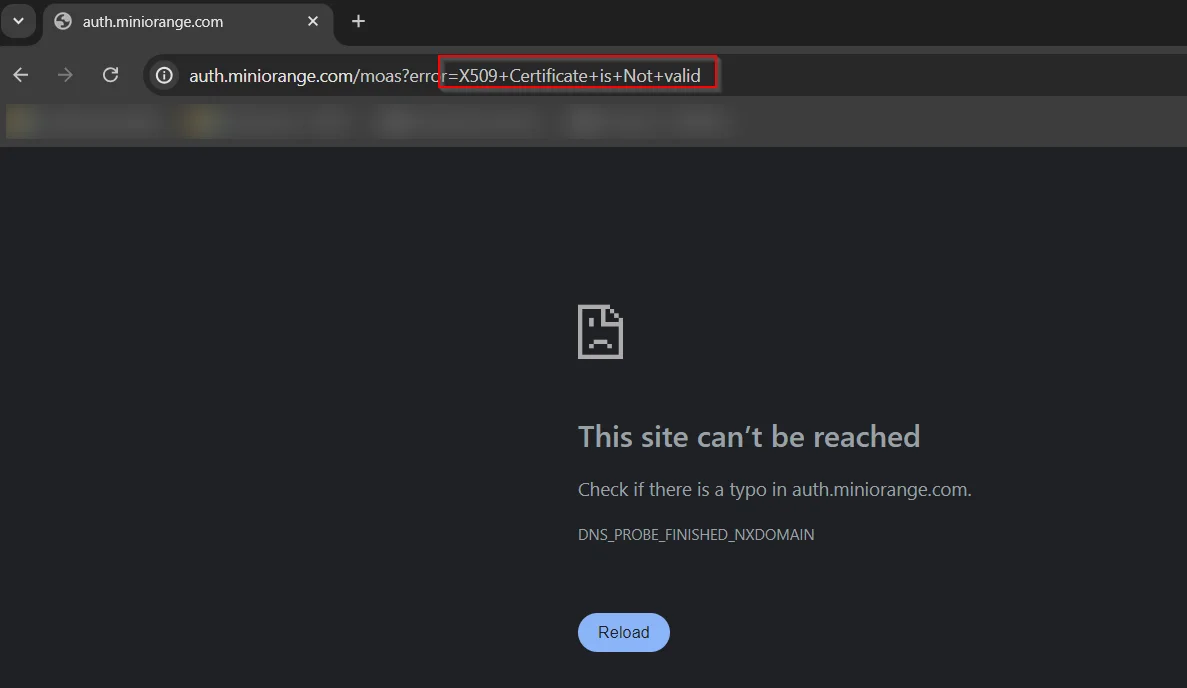
Se riscontri un problema con un certificato non valido, puoi verificare il certificato x.509 inserito nell'app miniOrange confrontandolo con il certificato del tuo IdP (Okta).
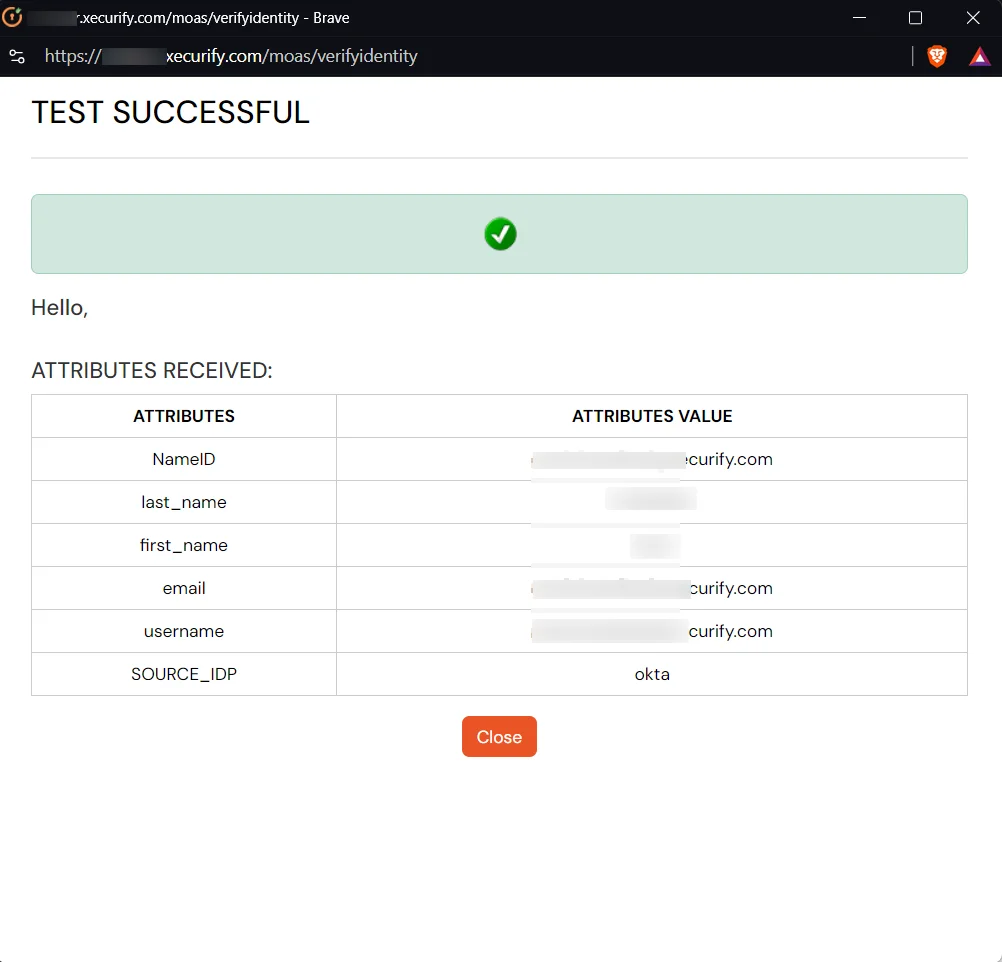
Se dopo l'SSO rimani bloccato nel loop di accesso, conferma la mappatura degli attributi.
Segui i passaggi seguenti per lo stesso: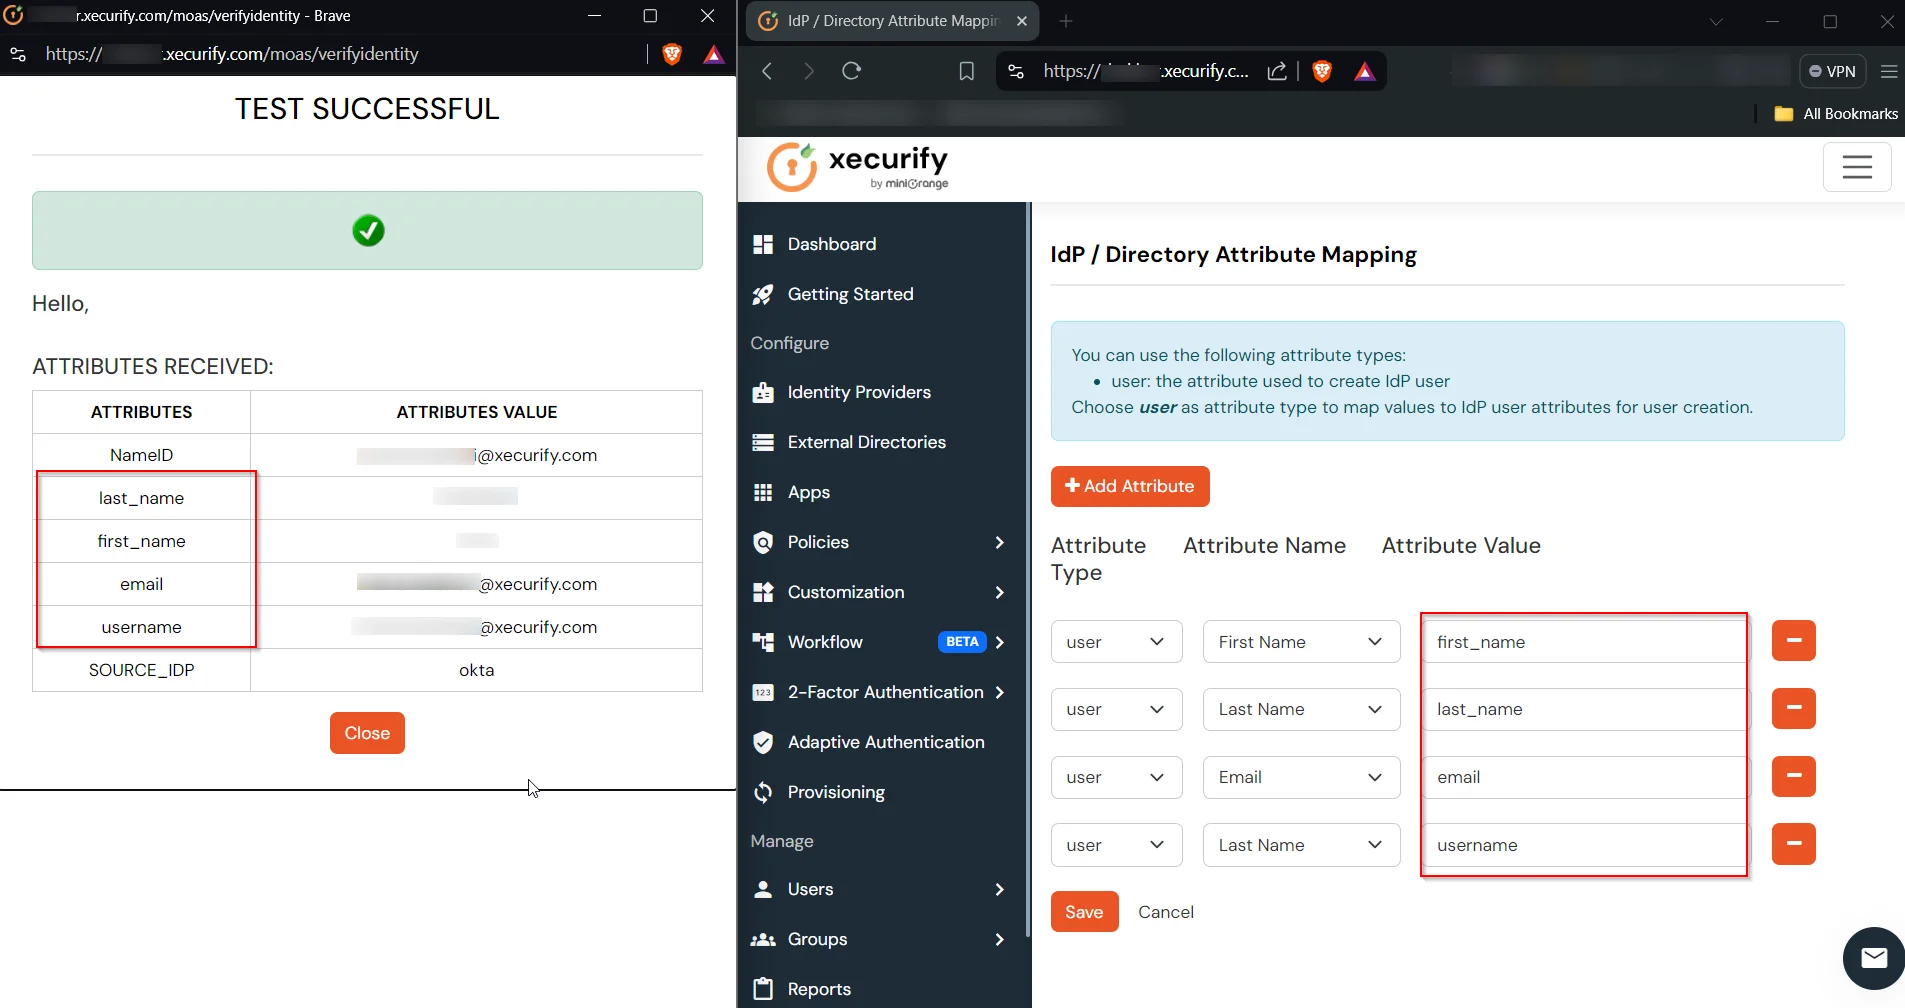
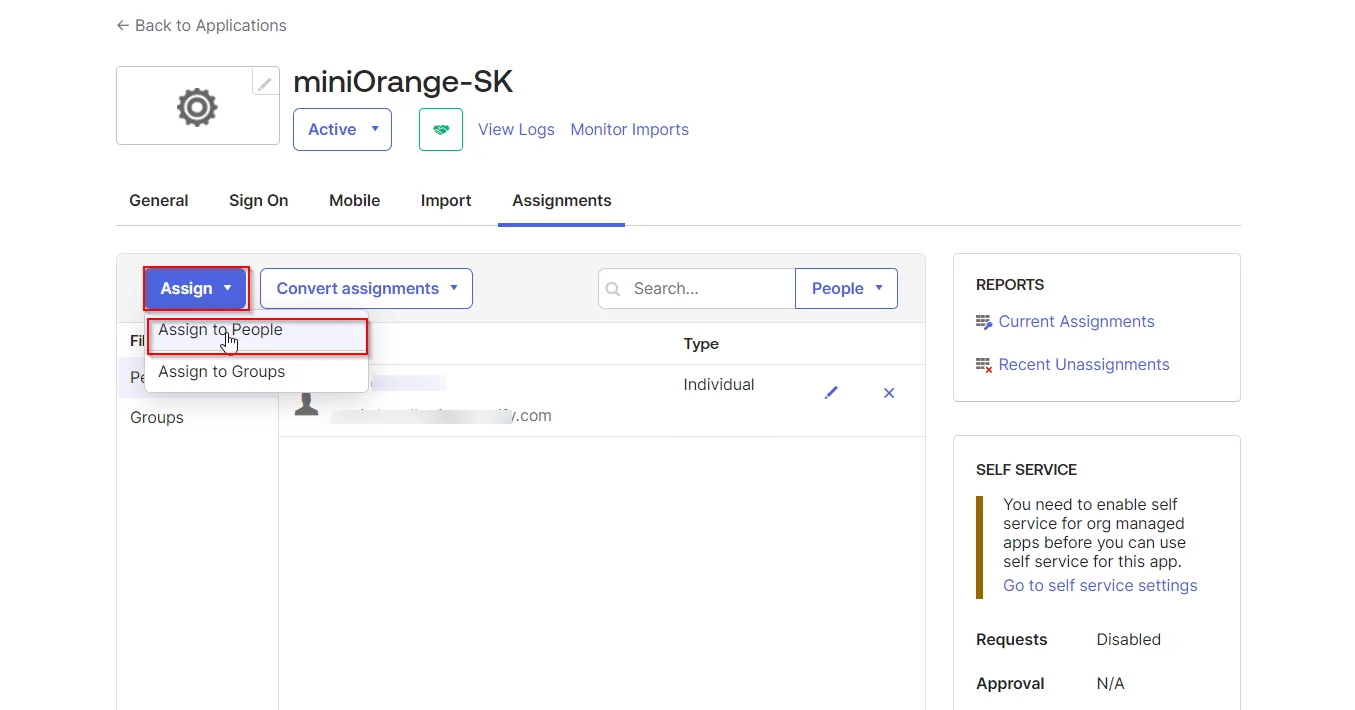
Se riscontri il problema 403 App non assegnata, significa che stai tentando di eseguire l'SSO per quell'utente che non è assegnato a quell'applicazione sul tuo lato Okta