Ciao!

Ho bisogno di aiuto? Siamo proprio qui!

Icona di supporto
Supporto e-mail miniOrange
il successo

Grazie per la tua richiesta. Il nostro team ti contatterà presto.

Se non ricevi nostre notizie entro 24 ore, non esitare a inviare un'e-mail di follow-up a info@xecurify.com

Risultati di Ricerca:

×

Configurare Rippling come SAML IDP per SSO


La soluzione miniOrange Identity Broker consente l'autenticazione cross-protocollo. È possibile configurare Rippling come IDP per il Single Sign-On (SSO) nelle proprie applicazioni/siti web. In questo caso, Rippling fungerà da Identity Provider (IDP) e miniOrange da broker.

Offriamo una soluzione predefinita per l'integrazione con Rippling, rendendola più semplice e veloce da implementare. Il nostro team può anche aiutarti a configurare Rippling come SAML IDP per accedere alle tue applicazioni.


Ottieni assistenza gratuita per l'installazione


miniOrange offre assistenza gratuita tramite una consulenza telefonica con i nostri ingegneri di sistema per configurare l'SSO per diverse app utilizzando Rippling come IDP nel tuo ambiente, con una prova gratuita di 30 giorni.

Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.


Connettiti con una fonte esterna di utenti


miniOrange offre l'autenticazione degli utenti da diverse fonti esterne, come directory (ad esempio ADFS, Microsoft Active Directory, OpenLDAP, AWS, ecc.), provider di identità (ad esempio Microsoft Entra ID, Okta, AWS) e molte altre. È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
Prerequisiti:

  • Per iniziare è necessario disporre di un account Rippling attivo con diritti di amministratore per la propria organizzazione.
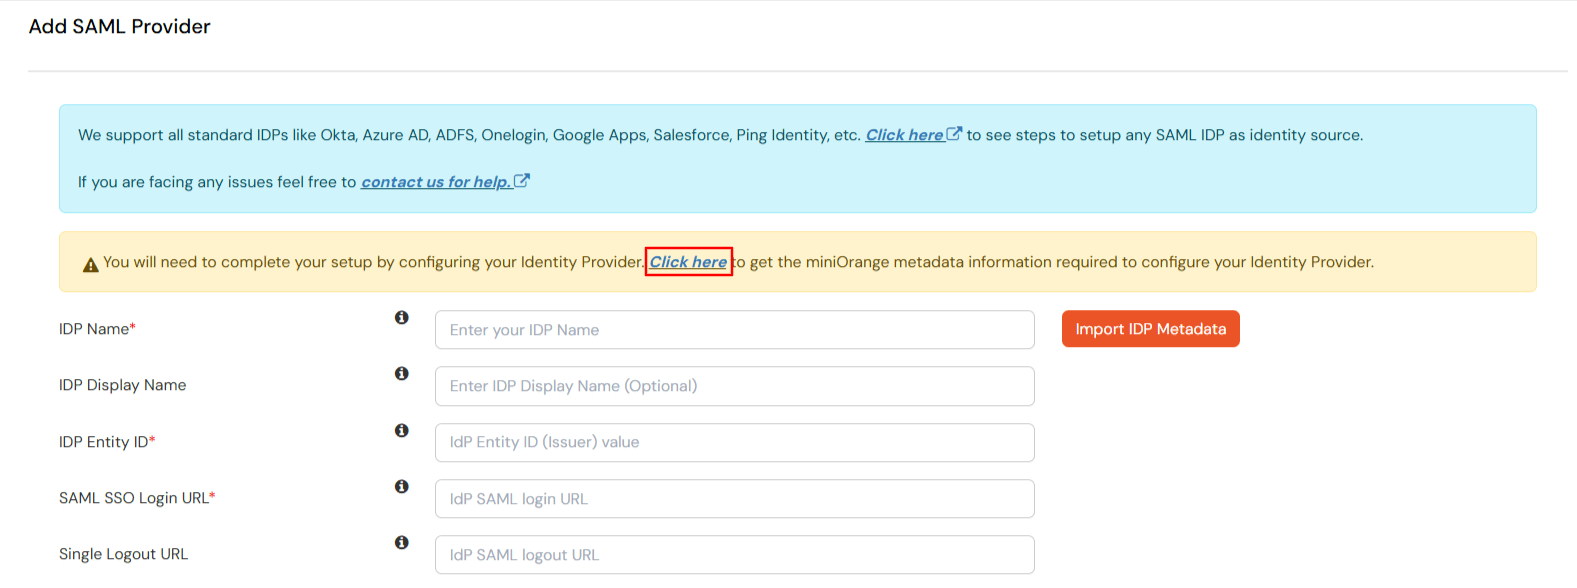
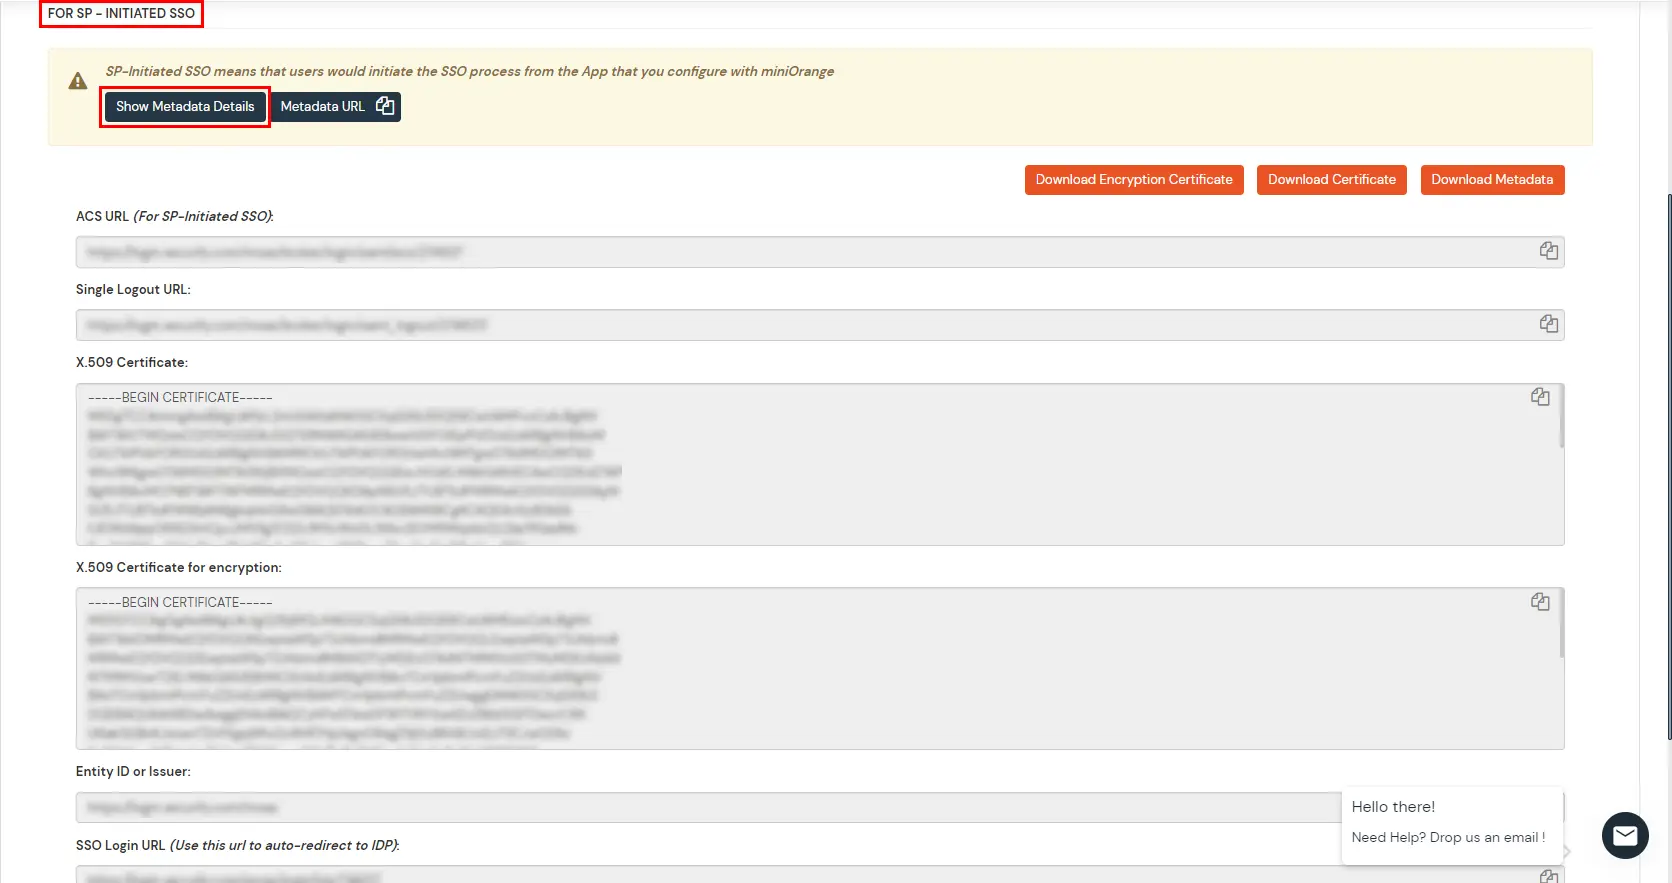
  • Ottieni i metadati miniOrange SP che ti serviranno nel primo passaggio. Per questo, vai su Console di amministrazione miniOrange >> Provider di identità >> Aggiungi provider di identità. Sotto Scegli il fornitore di identità, selezionare SAML dal menu a discesa e vai a Fornitore SAML. Quindi fare clic sul CLICCA QUI collegamento.
  • Rippling come IDP: Ottieni metadettagli per configurare Rippling SAML IDP

  • Fare clic su Mostra i dettagli dei metadati per Per SP - SSO avviato. Mantenere URL ACS and ID entità o emittente di cui avrai bisogno nella console Rippling in Fase 1.
  • Configurare Rippling Single Sign-On (SSO)


Passaggi per configurare Rippling come IDP e miniOrange come Service Provider (SP) per l'accesso SSO

1. Configurare miniOrange come fornitore di servizi (SP) in Rippling

  • Accedi al tuo dominio Rippling come amministratore dell'account.
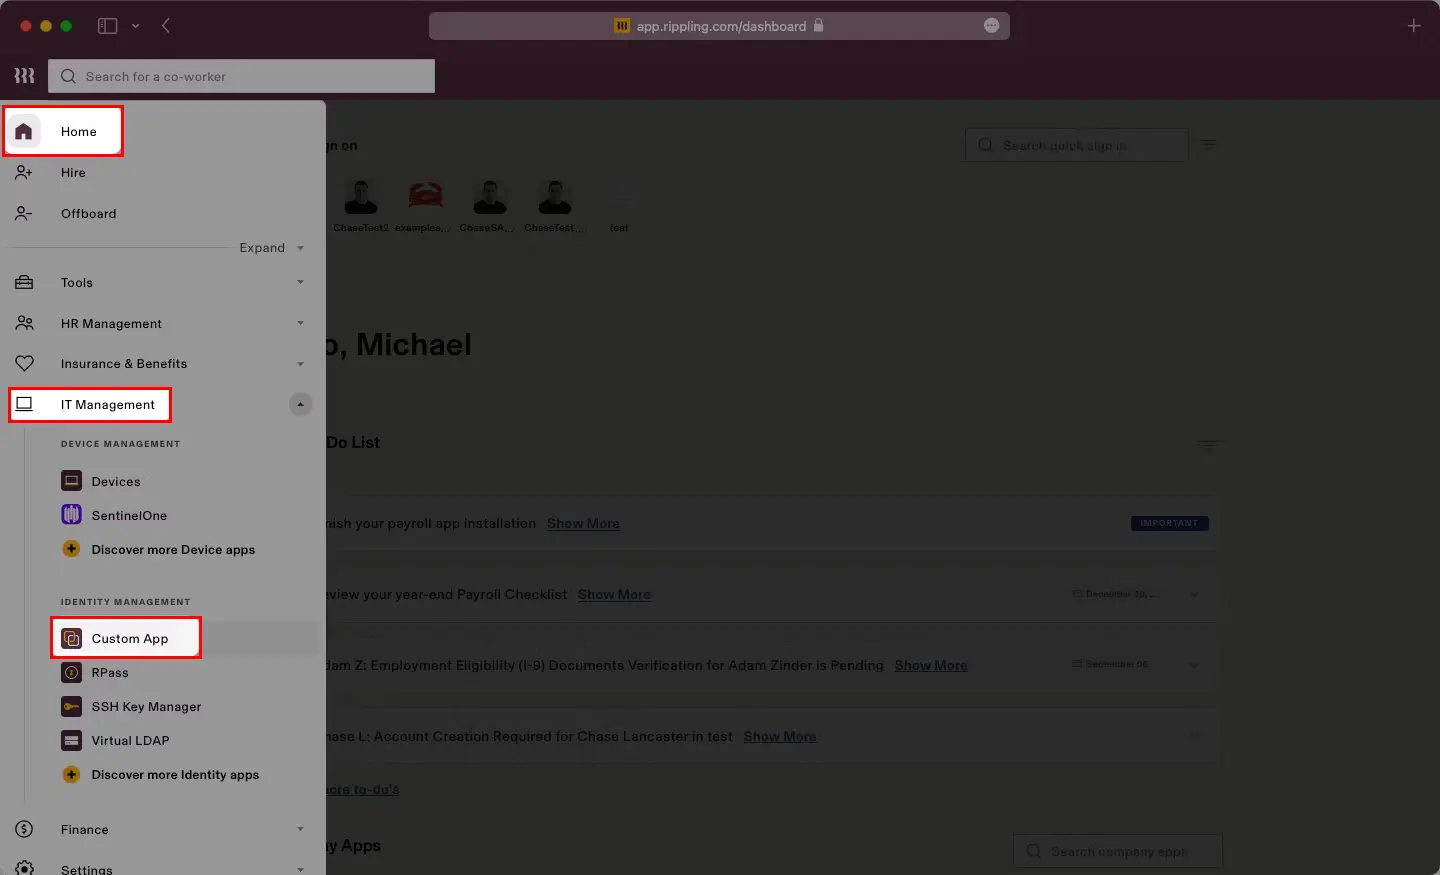
  • Accedere a Home >> Gestione IT >> App personalizzata dalla barra di navigazione a sinistra.
  • Autenticazione Single Sign On (SSO) a cascata

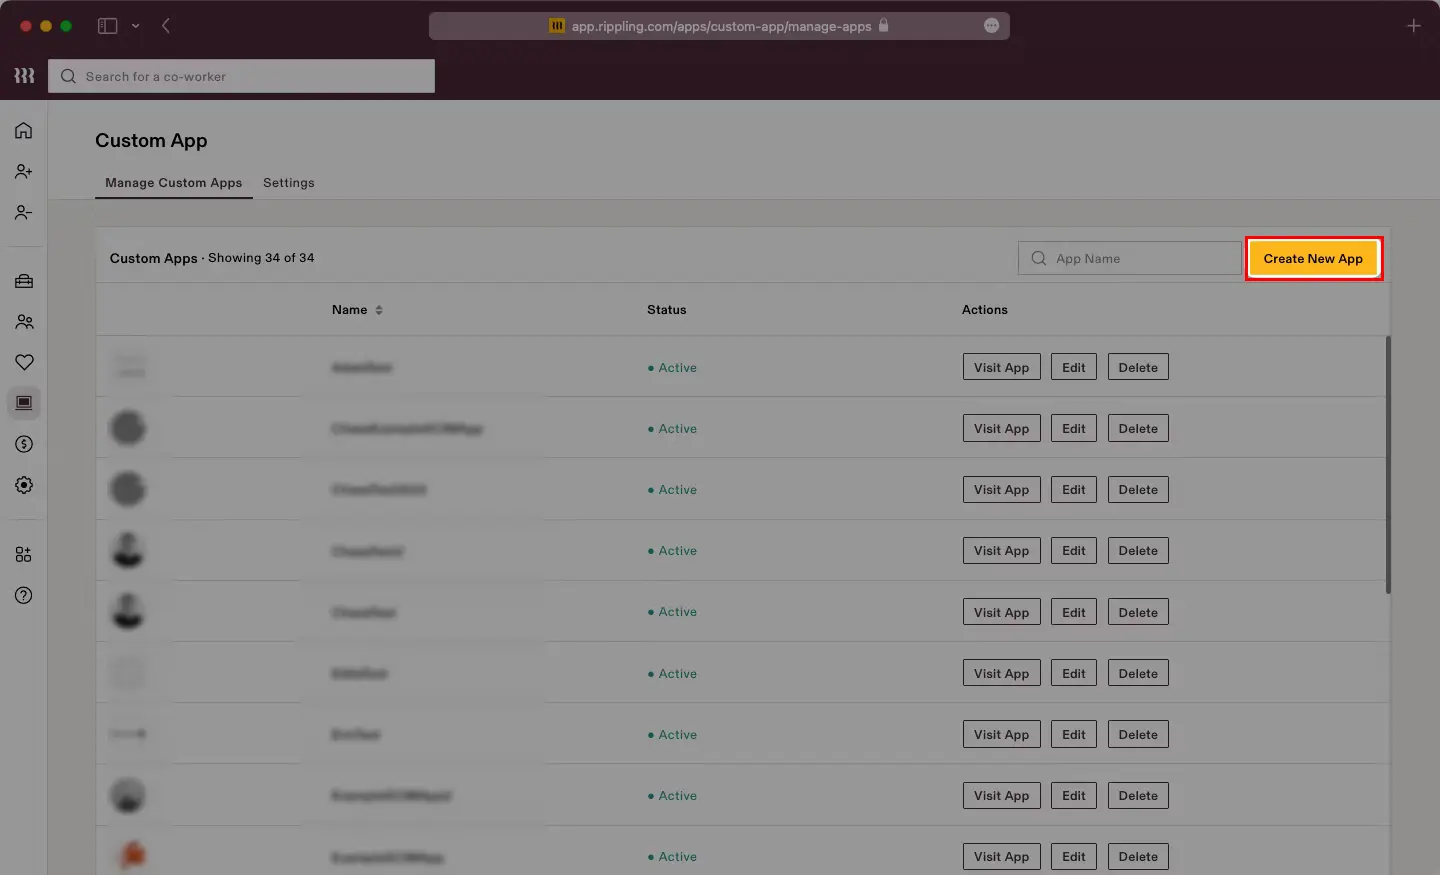
  • Fare clic su Crea nuova app pulsante nell'angolo in alto a destra.
  • Autenticazione Single Sign On (SSO) a cascata

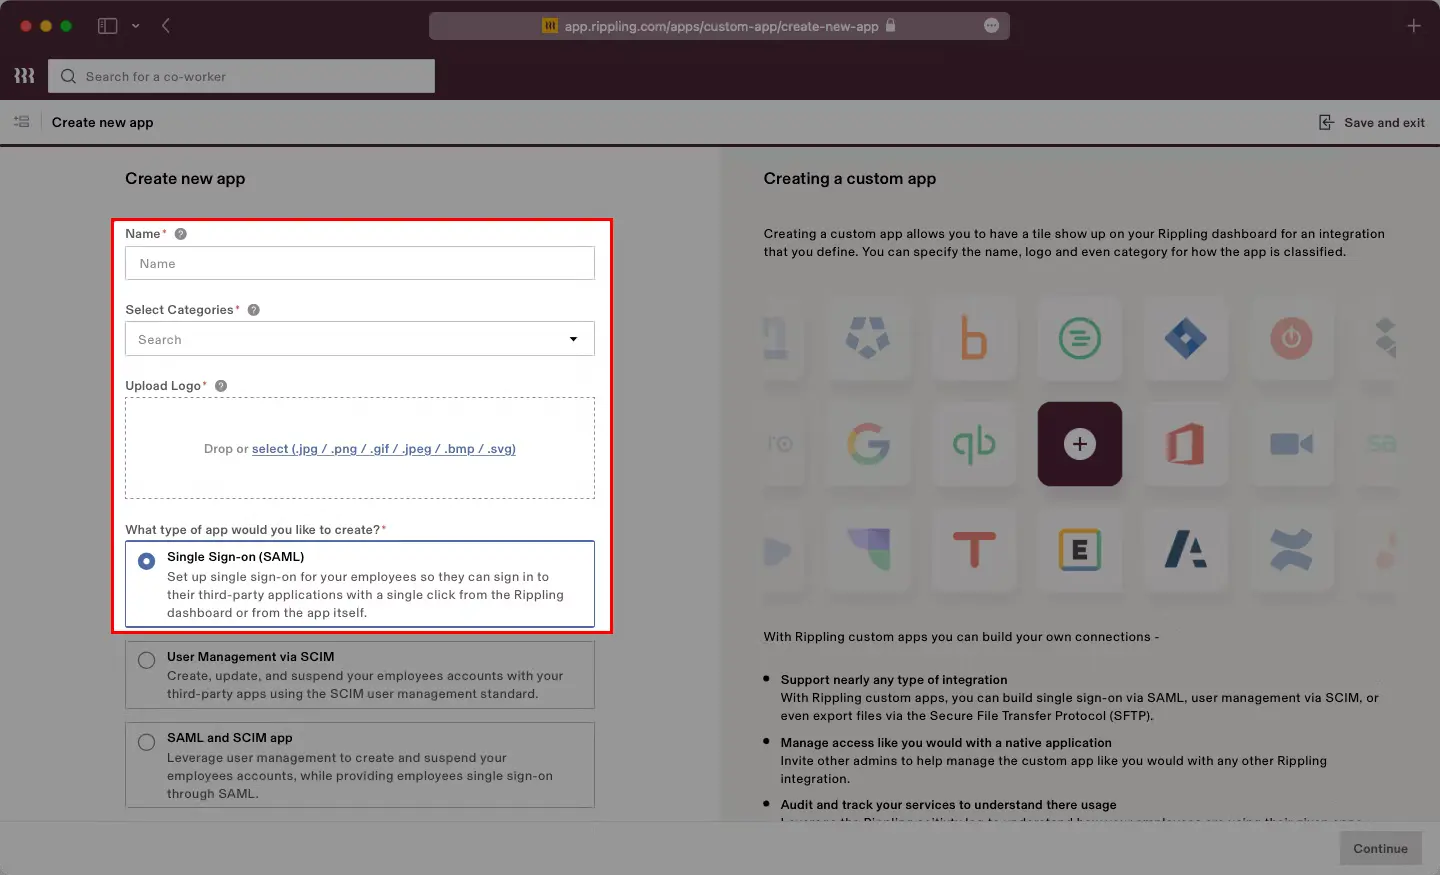
  • Inserire il Nome, Seleziona categoria and Carica il logo secondo la tua applicazione.
  • Seleziona Accesso unico (SAML) tipo di app. Fai clic su Continua.
  • Selezione Single Sign-On (SSO) con Rippling

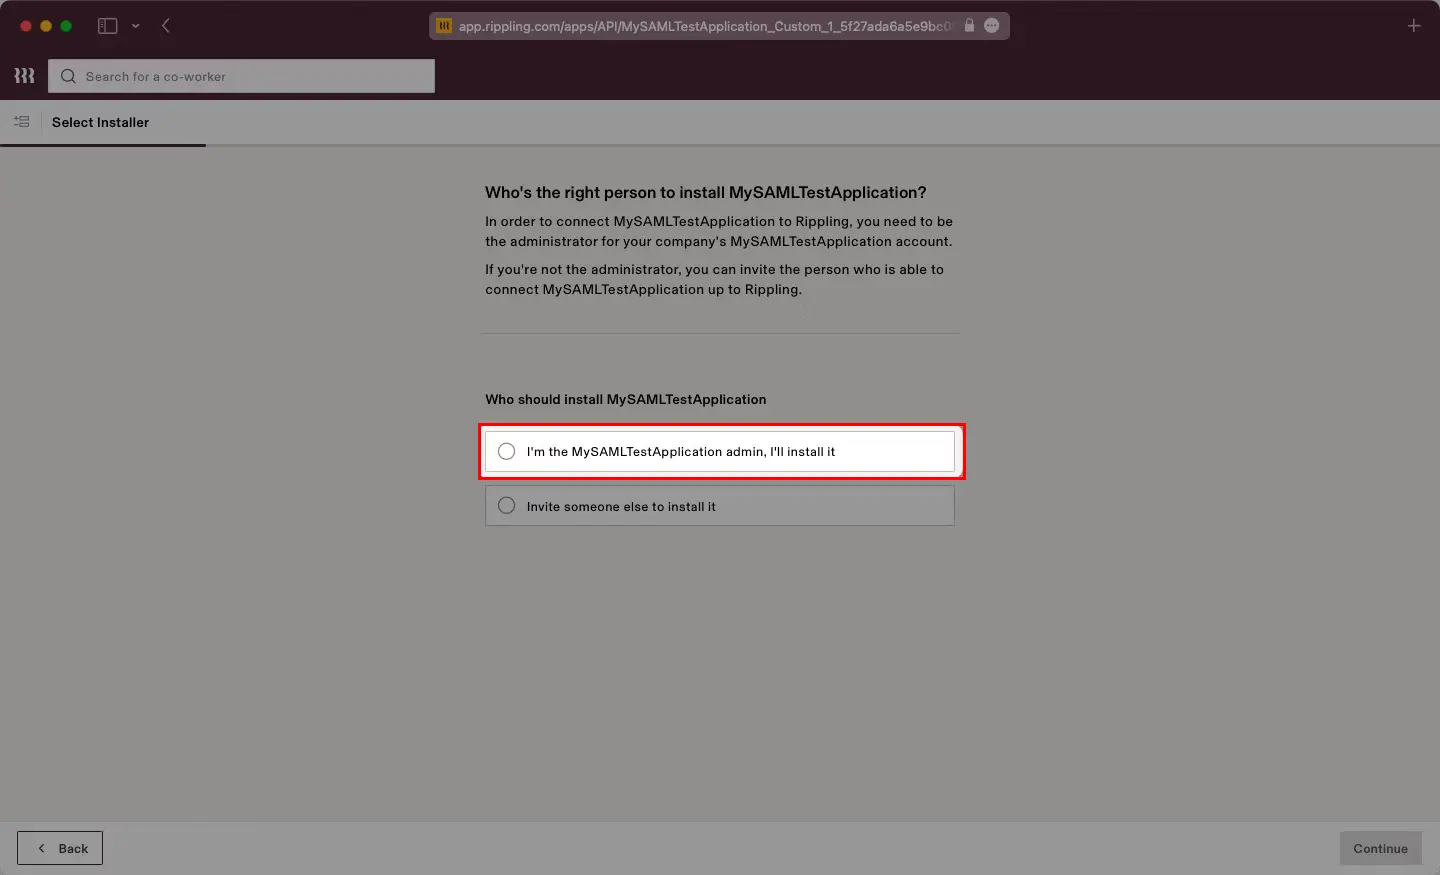
  • Conferma di essere il Amministratore dell'applicazioneFare clic su Continua.
  • Selezione Single Sign-On (SSO) con Rippling

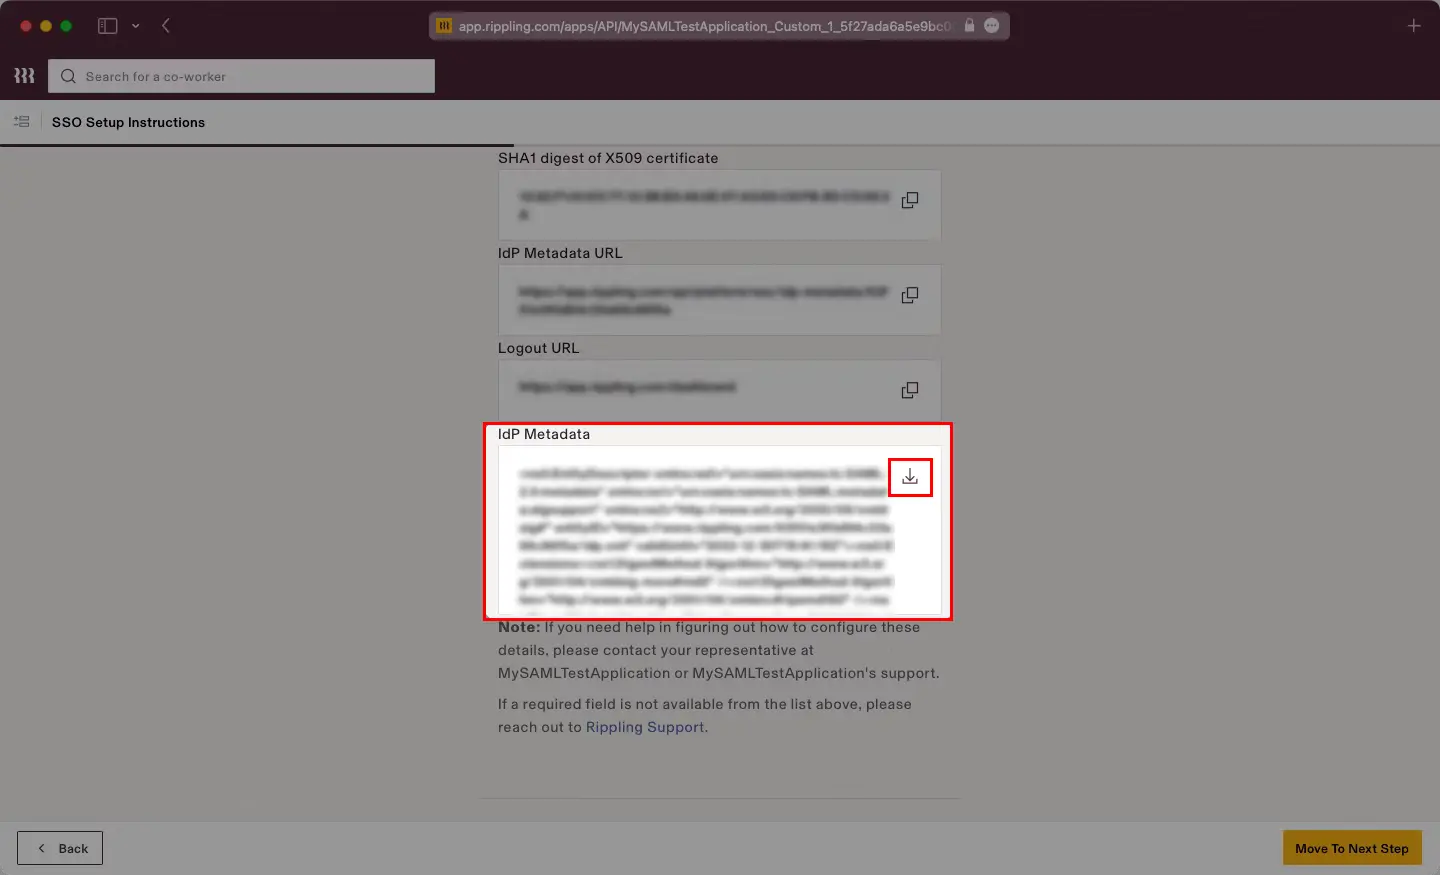
  • Sarà visibile la pagina delle istruzioni per la configurazione SSO. Questa includerà File XML dei metadati IdPScarica il file XML che ti servirà in seguito per la configurazione di miniOrange.
  • Selezione Single Sign-On (SSO) con Rippling

  • Fare clic su Passa al passaggio successivo.
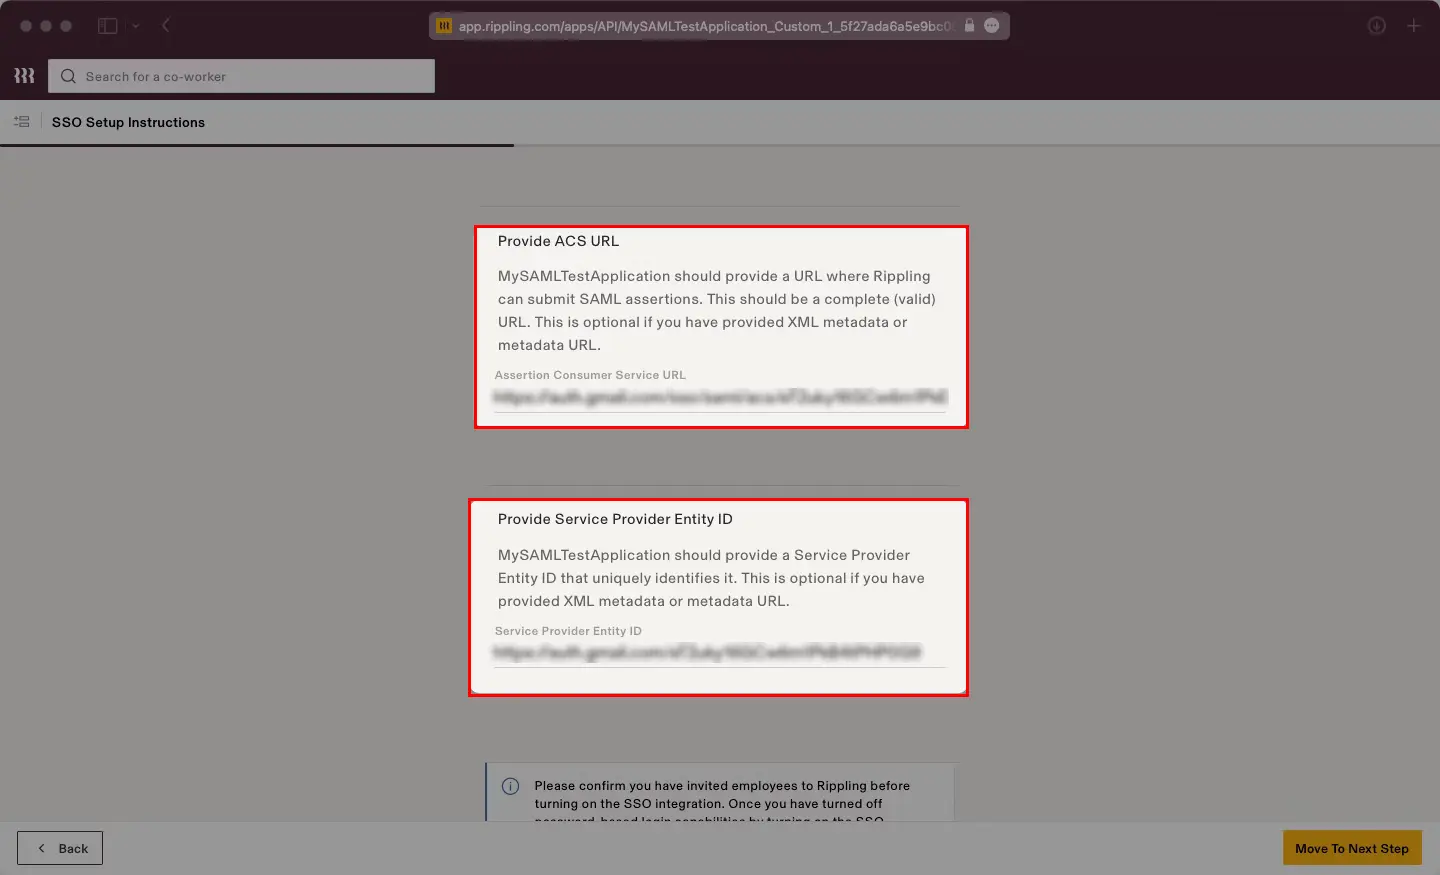
  • Ti verrà chiesto di fornire URL ACS and ID entità.Inseriamo i valori che abbiamo ottenuto da Prerequisiti.
  • Dati miniOrange Single Sign On (SSO) a cascata

  • Completare la configurazione rimanente con le impostazioni desiderate.

2. Configurare Rippling come Identity Provider (IDP) in miniOrange

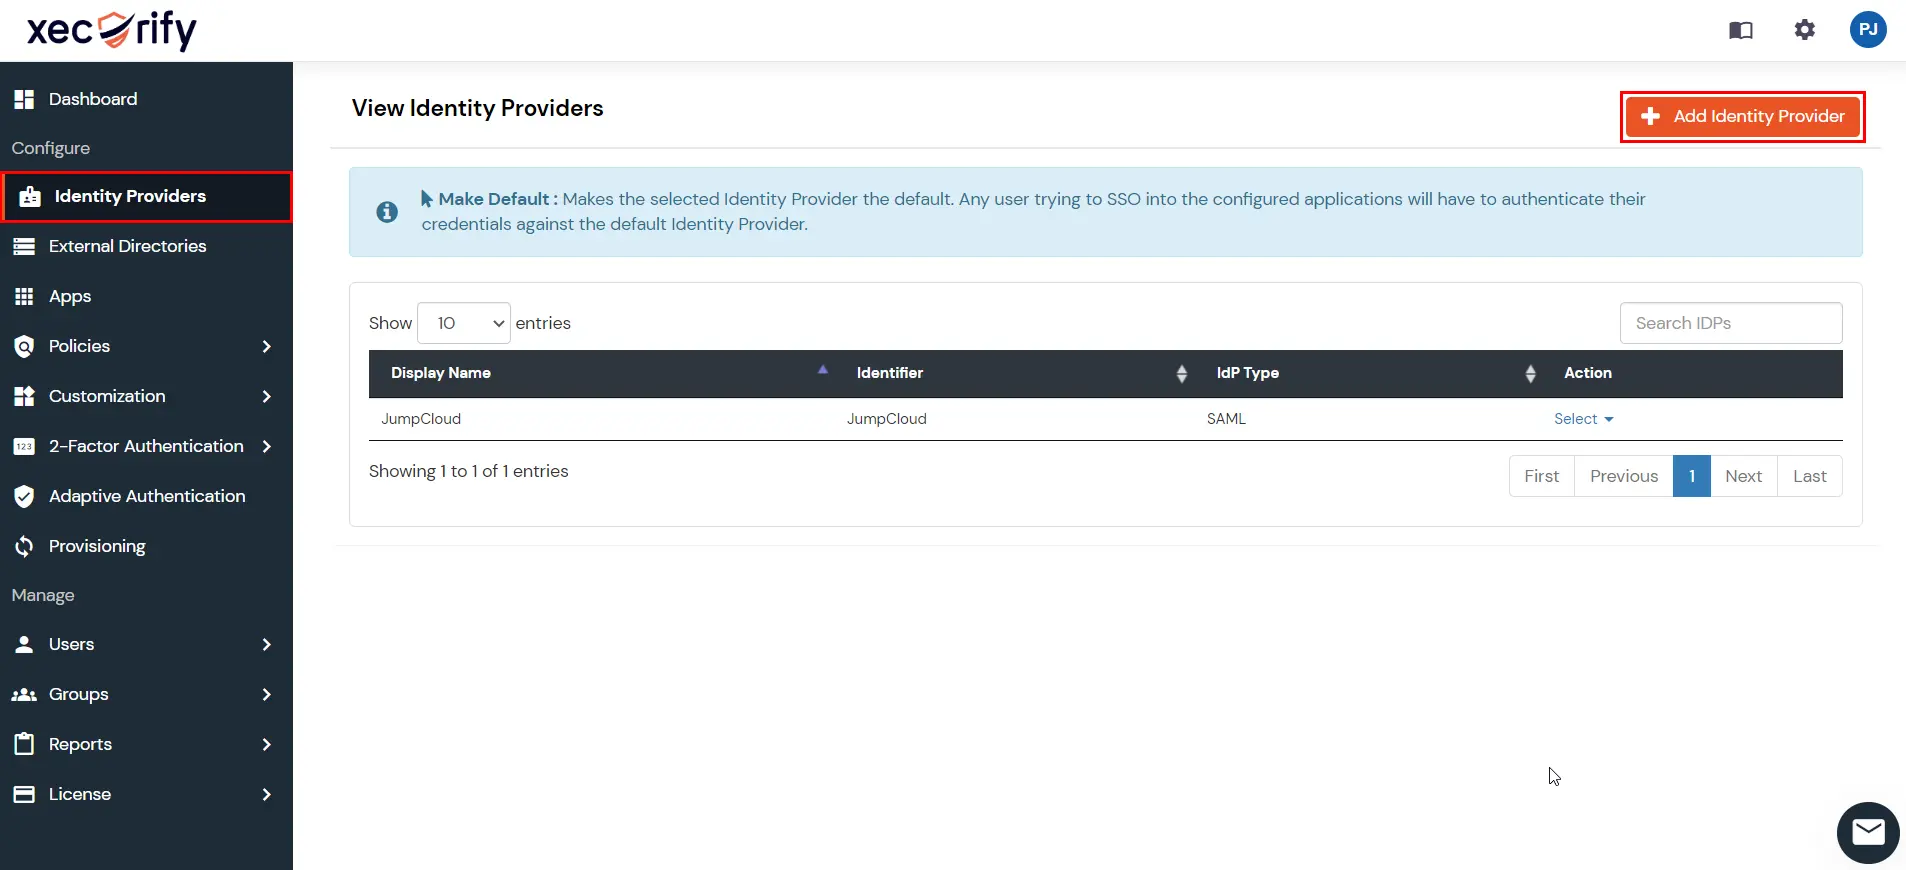
  • Torna al Console di amministrazione miniOrange e vai a Provider di identità nel menu di navigazione a sinistra. Quindi, fai clic su Aggiungi provider di identità pulsante.
  • Rippling come IDP: aggiungi provider di identità

  • In Scegli il fornitore di identità, selezionare SAML dal menu a discesa.
  • Increspatura come IDP: seleziona SAML dal menu a discesa

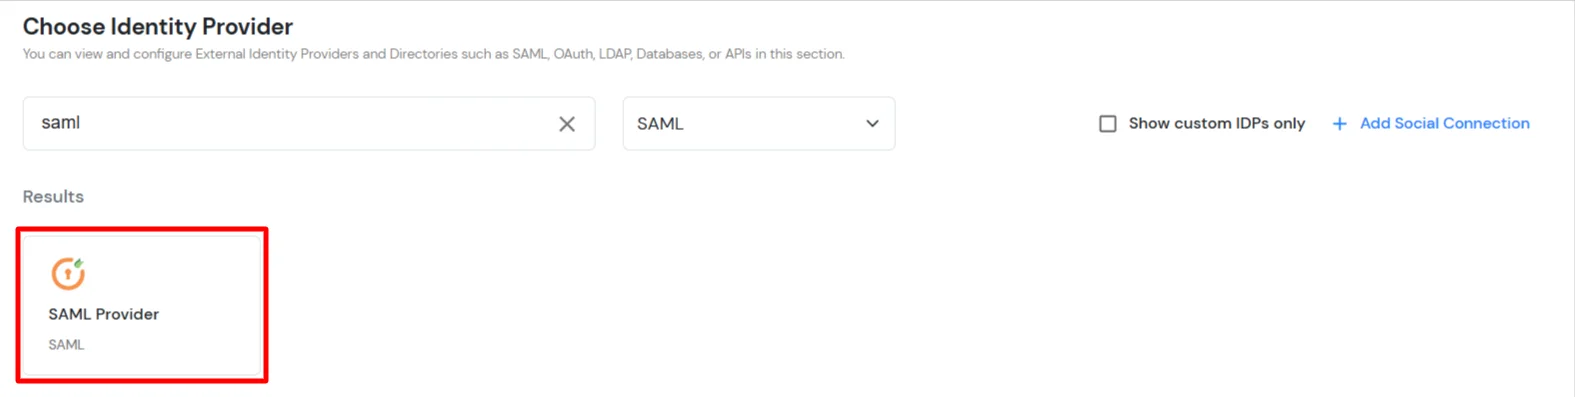
  • Cercare Fornitore SAML.
  • Increspatura come IDP: ricerca SAML

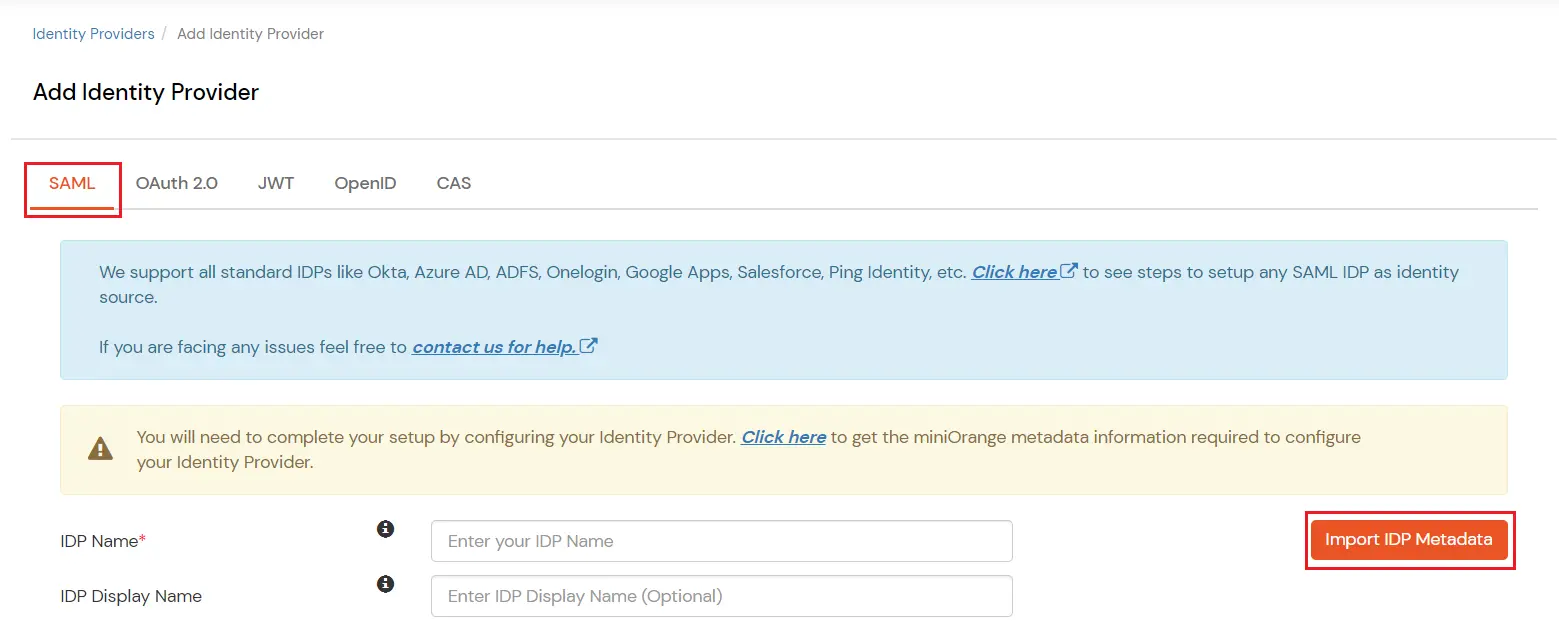
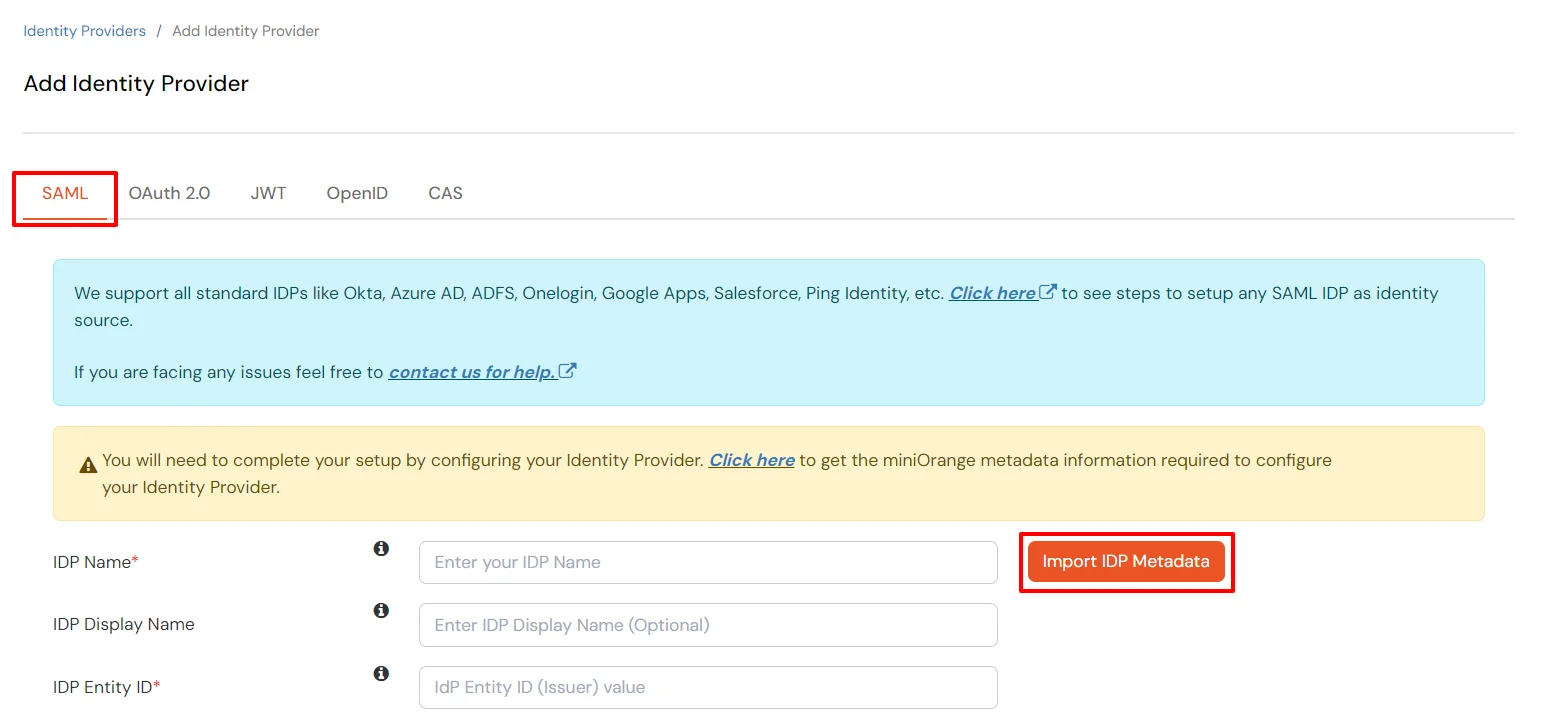
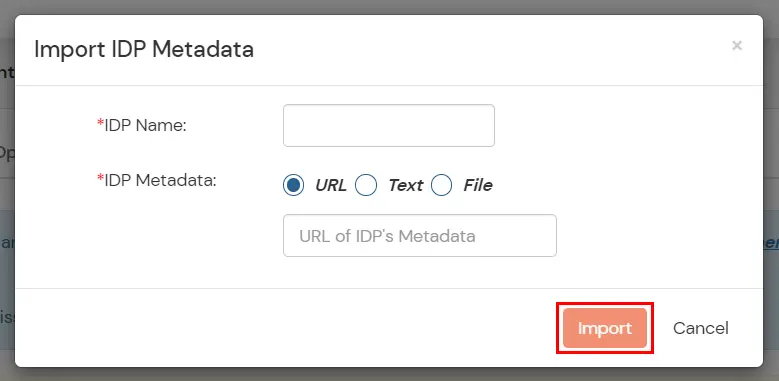
  • Fare clic su Importa metadati IDP.
  • Rippling come IDP: seleziona SAML e importa i metadati IDP

  • Carica il file di metadati XML che hai scaricato da Rippling in Fase 1 usando il Importa metadati IDP caratteristica.
  • Inserire il Nome IDP come Increspatura, seleziona Compila il la Metadati IDP formattare e caricare il file XML.
  • Quindi fare clic sul Importare pulsante.
  • Rippling come IDP: carica file di metadati

  • I dettagli dei metadati IDP verranno compilati automaticamente.
  • Scorrere fino a Abilita per l'accesso dell'utente finale e abilitare l'interruttore.
  • Fare clic su Salva.

3. Prova di connessione

  • Visita il tuo URL della pagina di accesso.
  • Vai su Provider di identità scheda.
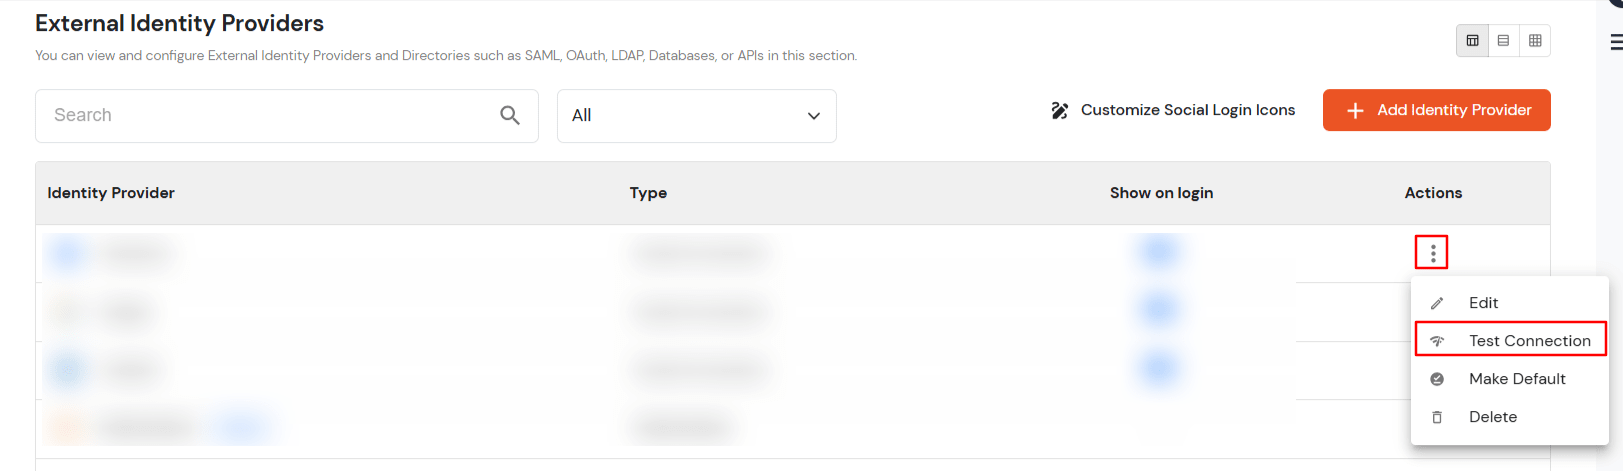
  • Cerca la tua app, fai clic sui tre punti nel menu Azioni e seleziona Test di connessione rispetto all'Identity Provider (IDP) configurato.
  • Connessione di prova IDP a increspatura

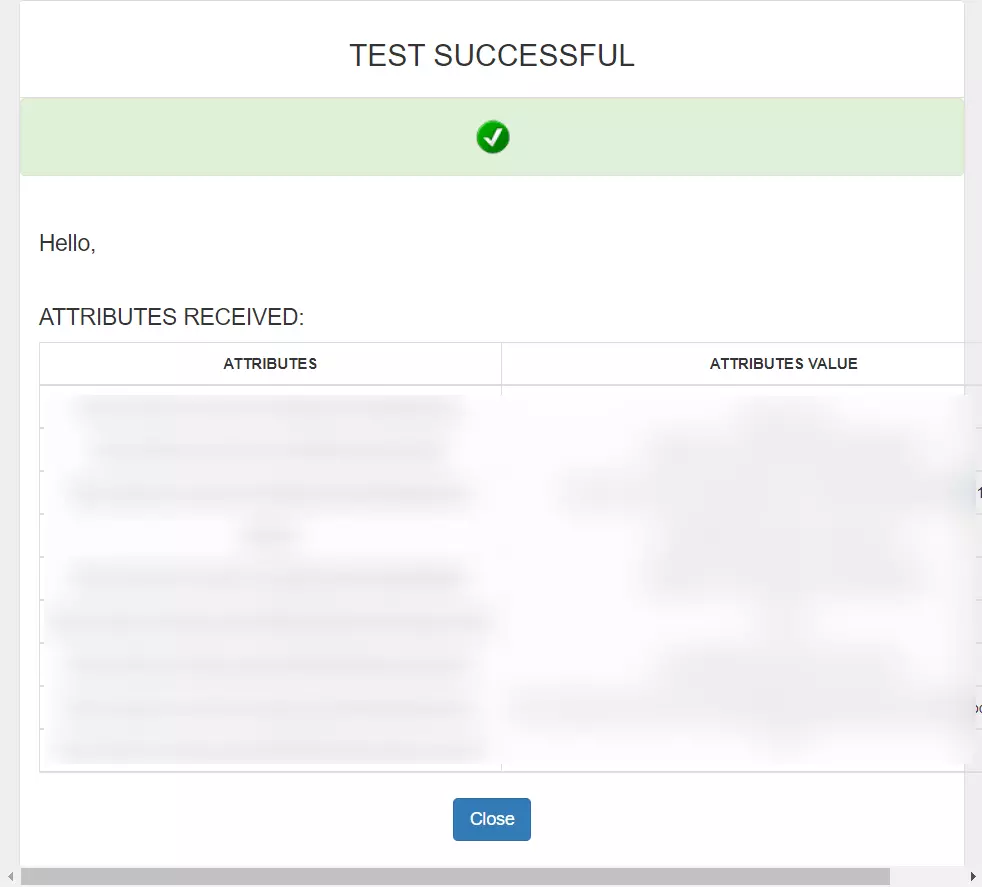
  • Dopo aver immesso credenziali Rippling valide (credenziali dell'utente assegnate all'app creata in Rippling), verrà visualizzata una finestra pop-up, come mostrato nella schermata sottostante.
  • SucessTestConn-Rippling-IDP

  • Pertanto la configurazione di Rippling come IDP in miniOrange è stata completata con successo.

Nota:

Puoi seguire questa guida se desideri configurare SAML/WS-FED , OAuth/OIDC , JWT , Radius ecc.


Configurare la mappatura degli attributi

  • Vai su Provider di identità.
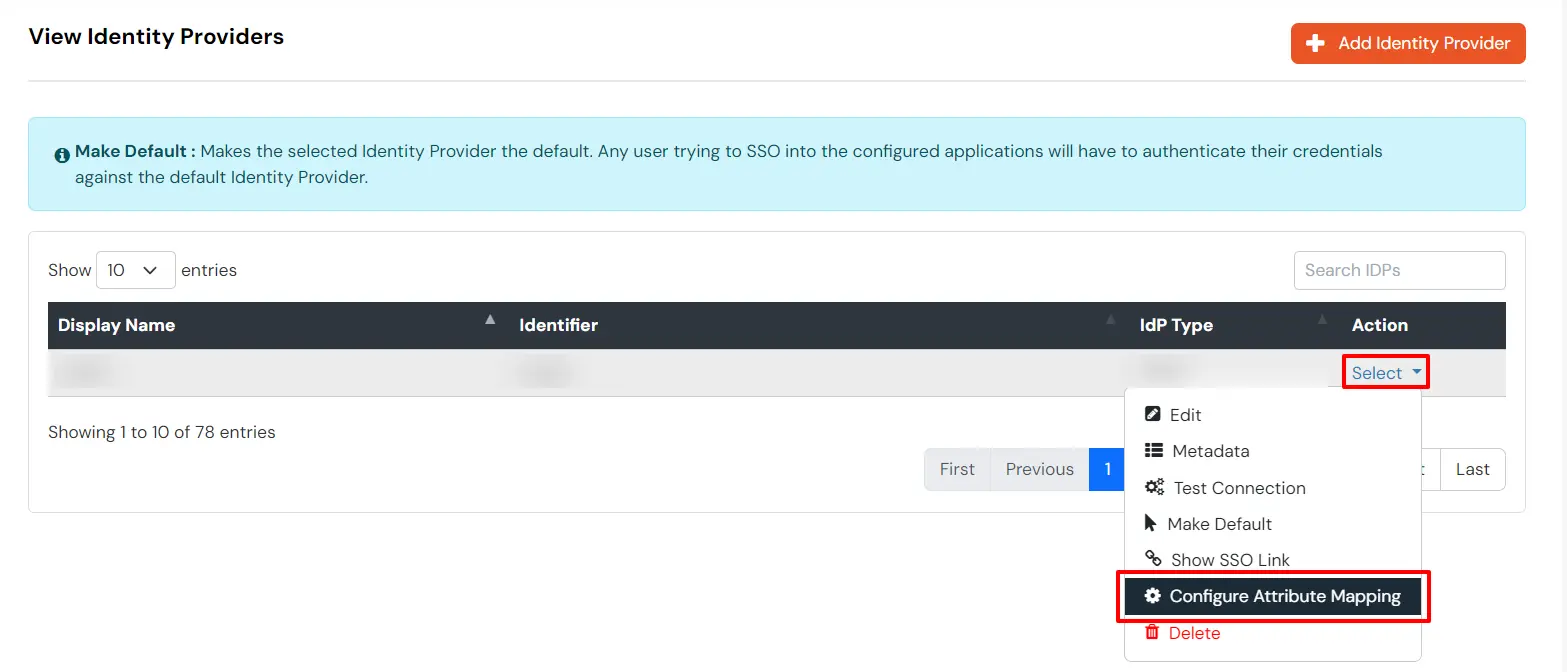
  • Fare clic sui tre punti nel menu Azioni e selezionare Mappatura degli attributi rispetto all'Identity Provider (IDP) configurato.
  • Rippling Single Sign-On SSO Seleziona e configura la mappatura degli attributi


Informazioni sulle mappe, come email e username, durante la creazione utente Just-In-Time (JIT). Gli attributi Email e Username sono necessari per creare il profilo utente.
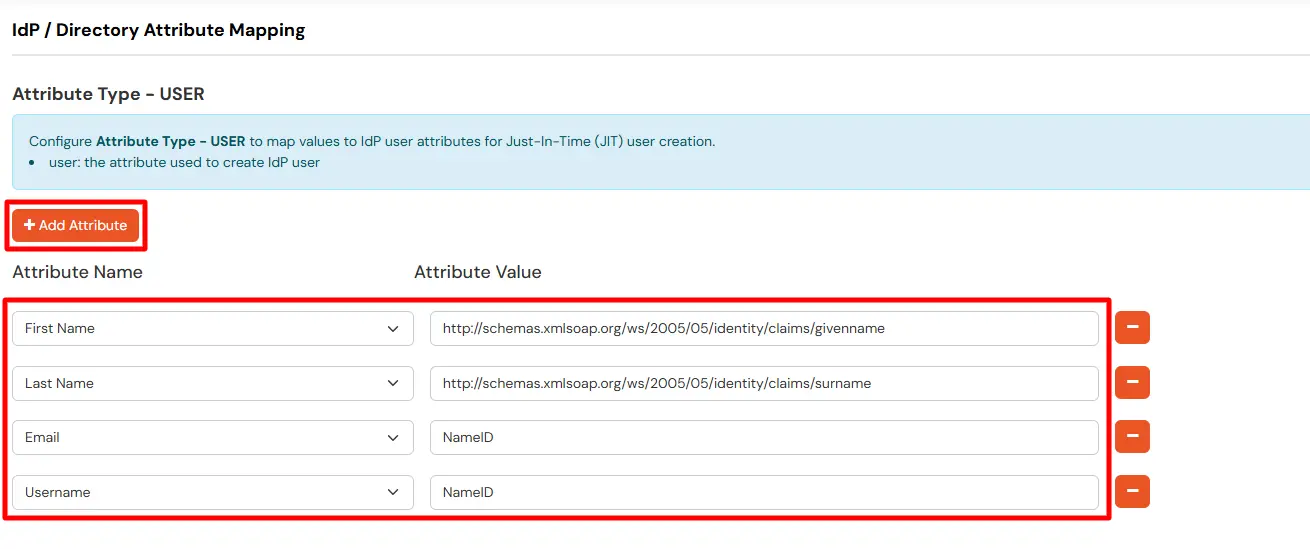
  • Clicca sul + Aggiungi attributo pulsante per aggiungere i campi attributo.
  • Attributo UTENTE della mappa SSO Single Sign-On Rippling

  • Controlla gli attributi nella finestra Test Connection del passaggio precedente. Scegli qualsiasi nome di attributo che vuoi inviare alla tua applicazione in Attribute Name sent to SP.
  • Immettere i valori degli attributi provenienti da IdP nel campo Nome attributo da IdP sul lato Xecurify.

Le mappature ESTERNE aiutano a modificare i nomi degli attributi in arrivo prima di inviarli alle app, garantendo che i dati siano nel formato corretto.
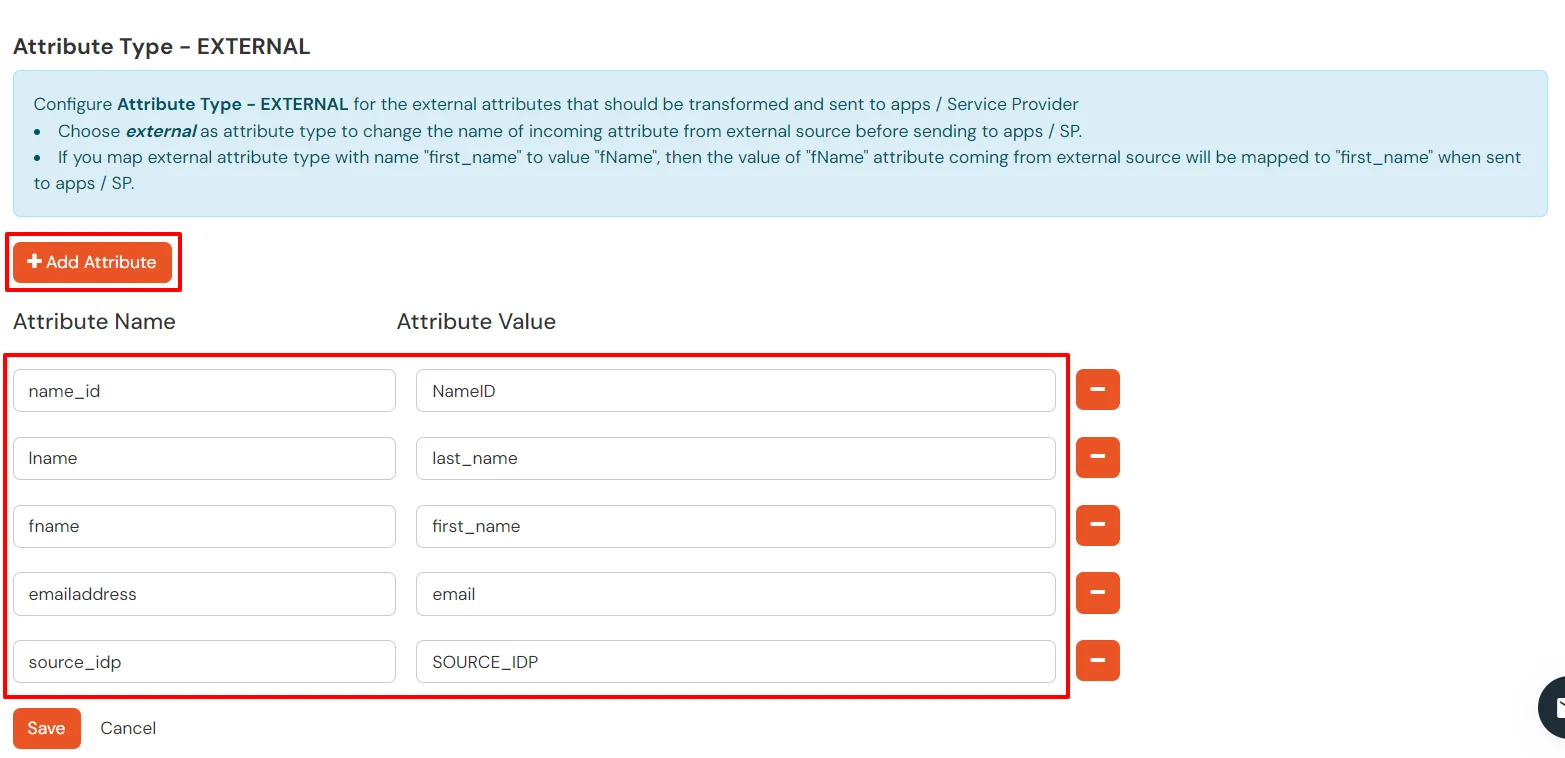
  • Clicca sul + Aggiungi attributo pulsante per aggiungere i campi attributo.
  • Attributo ESTERNO della mappa SSO Single Sign-On Rippling

  • Controlla gli attributi nella finestra di connessione di prova dall'ultimo passaggio. Inserisci i nomi degli attributi (qualsiasi nome) che vuoi inviare alla tua applicazione in Attribute Name sent to SP.
  • Immettere il valore degli attributi provenienti da IdP nel campo Nome attributo da IdP sul lato Xecurify.

Configurare più IDP:

Puoi seguire questa guida se desideri configurare più IDP (Identity Provider) e dare agli utenti la possibilità di selezionare l'IDP che preferiscono per l'autenticazione.


Riferimenti esterni

Vuoi programmare una demo?

Richiedi un demo


I nostri altri prodotti di gestione dell'identità e dell'accesso