Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×Questa guida descrive i passaggi per distribuire miniOrange IAM Server on-premise che utilizza l'AMI BYOL o Contract da AWS Marketplace. Questa guida ti guida attraverso l'avvio dell'AMI, la configurazione del server e del database, l'impostazione dell'account amministratore iniziale e l'accesso alla dashboard di amministrazione di miniOrange per completare la configurazione della piattaforma di identità on-premise miniOrange su AWS.
miniOrange offre assistenza gratuita tramite una chiamata di consulenza con i nostri ingegneri di sistema per configurare il nostro server in sede.
Per farlo, è sufficiente inviarci un'e-mail all'indirizzo idpsupport@xecurify.com per prenotare un appuntamento e vi aiuteremo in brevissimo tempo.
Prima dell'avvio, assicurati che il tuo gruppo di sicurezza EC2 disponga delle seguenti regole in entrata:
| Porto | Protocollo | Descrizione |
|---|---|---|
| 22 | TCP | Accesso SSH |
| 443 | TCP | HTTPS (applicazione) |
https://<your-public-ip>Nota: verrà visualizzato un avviso del browser relativo al certificato autofirmato; si tratta di un comportamento previsto. Accetta e procedi.
La procedura guidata di configurazione richiederà i dettagli di connessione al database, alla cache e alla coda dei messaggi. Tutti i servizi sono preinstallati ed in esecuzione localmente sull'istanza. Utilizzare i seguenti valori:
Database (PostgreSQL)
| Settore | Valore |
|---|---|
| ospite | localhost |
| Porto | 5432 |
| Banca Dati | miniorange |
| Nome utente | postgres |
| Password | (Vedi /home/ec2-user/ami.env.sh sul server) |
Cache (Redis)
| Settore | Valore |
|---|---|
| ospite | localhost |
| Porto | 6379 |
Coda di messaggi (RabbitMQ)
| Settore | Valore |
|---|---|
| ospite | localhost |
| Porto | 5672 |
| Nome utente | admin |
| Password | (Vedi /home/ec2-user/ami.env.sh sul server) |
Completa la procedura guidata e salva la configurazione.
Dopo aver salvato la configurazione, accedi all'istanza tramite SSH e riavvia tutti i microservizi in modo che applichino la nuova configurazione:
         ssh -i your-key.pem ec2-user@<your-public-ip>
         sudo moctl service restart
Attendi circa 2-3 minuti, quindi aggiorna l'applicazione nel tuo browser.
moctl service statusTutti i servizi dovrebbero risultare attivi/in esecuzione.
Se si desidera utilizzare un dominio personalizzato (ad esempio https://sso.yourcompany.com) invece dell'indirizzo IP pubblico:
Nota:
Se si utilizza un dominio personalizzato, assicurarsi che il DNS punti all'IP pubblico di questa istanza e aggiornare il certificato SSL in /etc/nginx/conf/.
Tutti i dettagli di connessione al servizio sono memorizzati sull'istanza in:
/home/ec2-user/ami.env.shAccedi all'istanza tramite SSH ed esegui:
sudo cat /home/ec2-user/ami.env.shVai ai dettagli sui prezzi.
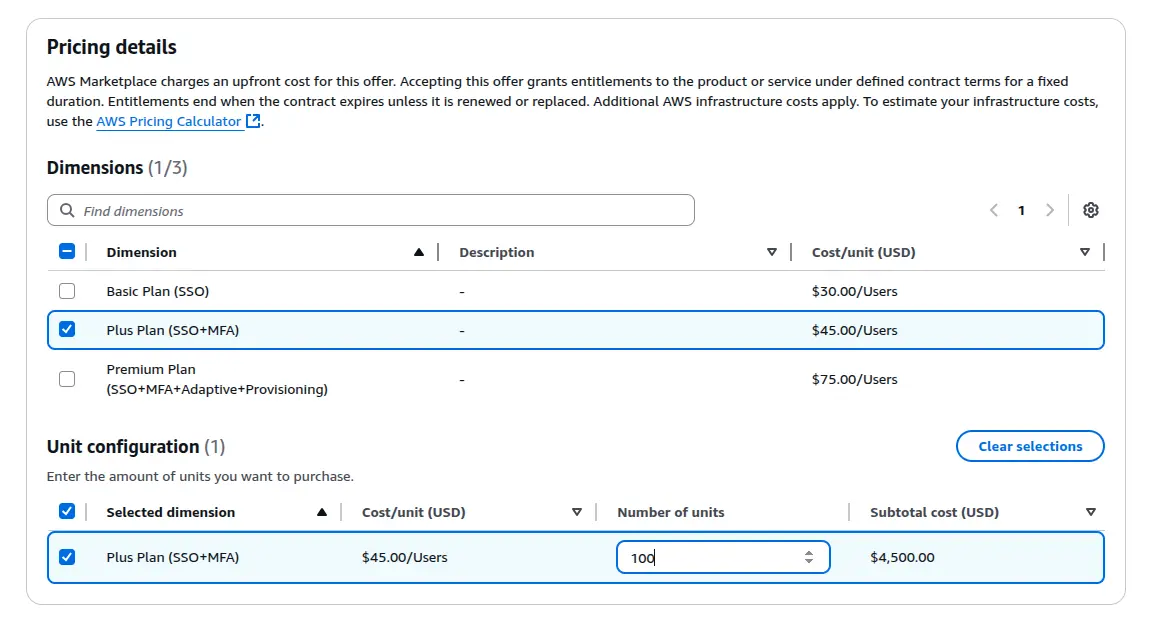
http://<public-ip-of-machine>:8080 è raggiungibile.
                    {
                    "Version": "2012-10-17",
                    "Statement": [
                      {
                        "Sid": "VisualEditor0",
                        "Effect": "Allow",
                        "Action": "license-manager:*",
                        "Resource": "*"
                      }
                    ]
                }
                {
                    "Version": "2012-10-17",
                    "Statement": [

                    {
                        "Effect": "Allow",
                        "Principal": {
                            "Service": "ec2.amazonaws.com"
                        },
                        "Action": "sts:AssumeRole"

                    }
                ]
            }
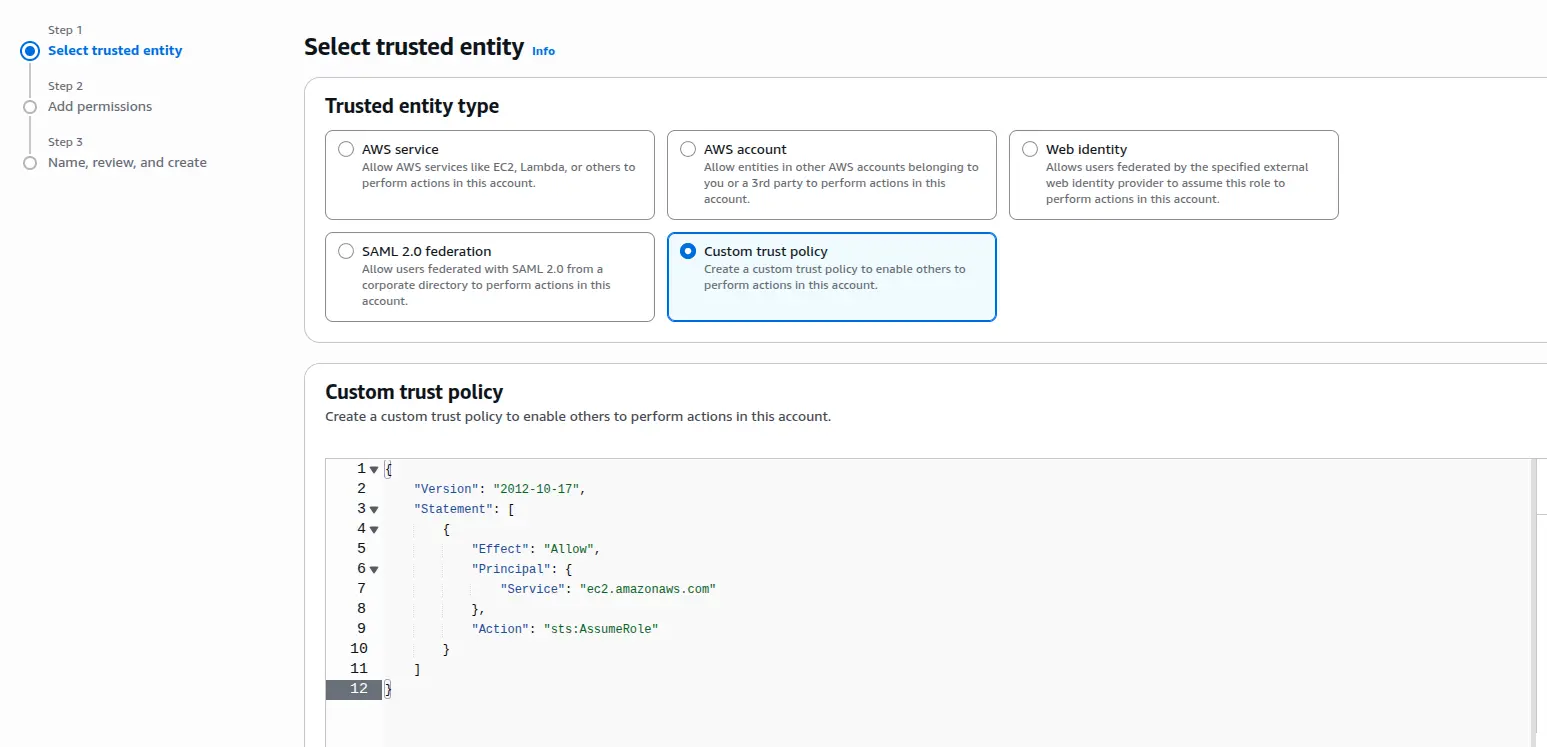
sudo chown -R mo-idp:mo-idp /opt/mo-idp-server-ami-4.10.1/moas
http://<public-ip-of-machine>:8080. Ti verrà richiesto di accedere alla pagina di configurazione del database.Per configurare il database :
postgres utente.sudo -u postgres psqlALTER USER postgres WITH PASSWORD <enter-password>Per configurare il database :
http://<public-ip-of-machine>:8080
