Guida per i protocolli di autenticazione di Active Directory (AD)
Che cos'è l'autenticazione Active Directory (AD)?
Active Directory (AD) è un database e un insieme di servizi che collega gli utenti alle risorse di rete di cui hanno bisogno per completare le loro attività.
Il database (o directory) contiene informazioni critiche sul tuo ambiente, come il numero di utenti e computer presenti, nonché chi è autorizzato a fare cosa. Ad esempio, il database potrebbe contenere 100 account utente con informazioni come la qualifica, il numero di telefono e la password di ciascuno. Terrà anche traccia delle loro autorizzazioni. I servizi gestiscono gran parte dell'attività nel tuo ambiente IT. In particolare, garantiscono che ogni persona sia chi dichiara di essere (autenticazione), solitamente verificando l'ID utente e la password inseriti e limitando il loro accesso solo ai dati che sono autorizzati a utilizzare (autorizzazione). L'autenticazione di Active Directory (AD) è un sistema Windows utilizzato per la gestione centralizzata dei ruoli e delle autorizzazioni degli utenti. AD include una funzionalità di Criteri di gruppo tramite la quale è possibile ottenere questo risultato.
Come funziona l'autenticazione in Active Directory (AD)?
AD supporta più protocolli attraverso cui è possibile effettuare l'autenticazione degli utenti dell'organizzazione. I due principali sono Kerberos e LDAP.
- Kerberos: È un protocollo di sicurezza a livello di rete utilizzato per autenticare dispositivi attendibili in una rete. Nell'autenticazione AD tramite Kerberos, una volta che l'utente si registra nel sistema utilizzando le sue credenziali AD, viene mantenuta una sessione per l'utente. La sessione ha più attributi ed è possibile impostare il tempo di validità della sessione in base alle esigenze dell'organizzazione.
Kerberos è composto da tre cose: il server, il client e il centro di distribuzione delle chiavi (KDC). Kerberos ha due funzioni: autenticazione e concessione di ticket. Utilizza la crittografia a chiave segreta per autenticare le identità degli utenti. Se l'utente o il client desidera accedere a una qualsiasi delle risorse aziendali, deve prima autenticarsi presso il KDC. Il KDC ha il server di autenticazione e il server di concessione di ticket.
L'utente invia una richiesta di autorizzazione all'AS che emette un ticket-granting ticket (TGT) al client. Il client effettua una seconda chiamata di autorizzazione insieme al TGT al ticket-granting server (TGC). Il TGS invia una chiave al server di destinazione e concede un token al client. Il client quindi chiama il server di destinazione con il token e il server di destinazione lo autentica utilizzando la chiave condivisa dal TGS. Quindi non vengono condivisi alcun nome utente o password e l'utente viene comunque autenticato.
- Protocollo di accesso alle directory leggero (LDAP): LDAP è un protocollo utilizzato per comunicare con qualsiasi servizio di directory come Active Directory (AD). Ci sono due opzioni disponibili se qualcuno vuole usare il Lightweight directory access protocol (LDAP). Sono l'autenticazione semplice e l'autenticazione semplice con un livello sicuro.
a.) Autenticazione semplice: L'autenticazione semplice in LDAP si basa sulle credenziali di accesso (nome utente e password) per inviare una richiesta BIND al server per l'autenticazione. Ha tre approcci per ottenerla: autenticazione anonima, autenticazione non autenticata e autenticazione nome/password.
b.) Autenticazione semplice con un livello sicuro: SASL può usare altri framework di livello di sicurezza come Kerberos per l'autenticazione. Utilizza un approccio di livello di sicurezza aggiuntivo per il processo di autenticazione e non dipende dai protocolli supportati dall'applicazione.
Vantaggi dell'utilizzo dell'autenticazione Active Directory (AD)
Di seguito sono riportati i principali vantaggi di Active Directory Domain Services (AD DS):
- Risorse centralizzate e amministrazione della sicurezza - L'autenticazione Active Directory (AD) fornisce una posizione centralizzata per gli amministratori per gestire e proteggere le risorse di rete e gli oggetti di sicurezza. L'amministrazione di Active Directory può essere basata su un modello organizzativo, un modello aziendale o sui tipi di funzioni amministrate.
- Unico punto di accesso alle risorse globali - L'autenticazione Active Directory (AD) deve identificare e autenticare l'utente solo una volta. Dopo che questo processo è completato, l'utente si registra una volta per accedere alle risorse di rete per cui è autorizzato, in base ai ruoli e ai privilegi assegnatigli in Active Directory.
- Assegnazione semplificata delle risorse - Consentendo la pubblicazione di file e risorse di stampa sulla rete, l'autenticazione Active Directory (AD) semplifica l'allocazione delle risorse. Gli utenti possono accedere in modo sicuro alle risorse di rete cercando nel database Active Directory la risorsa desiderata dopo aver pubblicato un oggetto.
Autenticazione di Active Directory tramite miniOrange
miniOrange supporta l'autenticazione degli utenti da directory esterne come Active Directory, LDAP, OpenLDAP e OpenDS, tra le altre. Offriamo soluzioni di integrazione di directory semplici e facili da usare sia per applicazioni cloud che on-premise . Questo servizio di integrazione on-demand consente l'autenticazione, il provisioning e il deprovisioning degli utenti, nonché la creazione di report sull'utilizzo delle applicazioni. La semplicità di configurazione dell'integrazione di directory di miniOrange è un aspetto fondamentale di questo servizio. MiniOrange supporta inoltre migliaia di applicazioni e fornisce un meccanismo di Single Sign-On (SSO) per gli utenti nella directory integrata.
WorkFlow
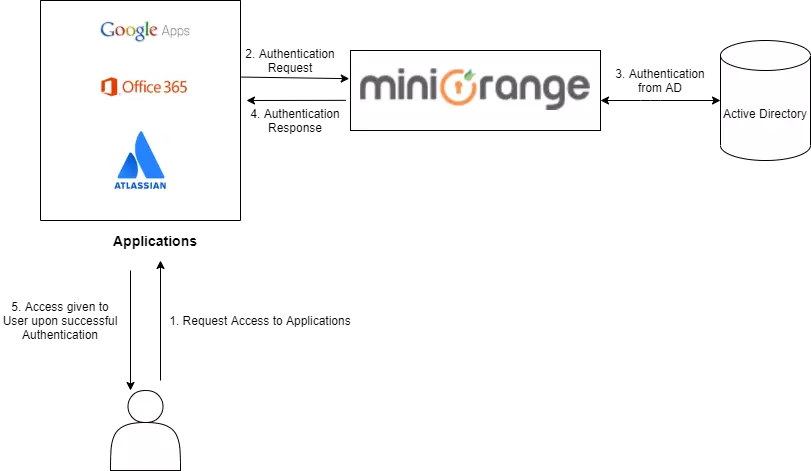
- L'utente invia la richiesta per accedere alla risorsa da un'applicazione.
- L'applicazione invia una richiesta di autenticazione a miniOrange.
- miniOrange inoltra la richiesta di autenticazione ad Active Directory.
- Active Directory invia la risposta all'applicazione tramite miniOrange. Questa risposta contiene le informazioni dell'utente e lo stato di autenticazione, in base al quale all'utente viene concesso l'accesso alla risorsa.
- Dopo l'autenticazione riuscita, all'utente viene concesso l'accesso alla risorsa.
Per configurare l'autenticazione di Active Directory (AD), puoi seguire i passaggi descritti qui.
L'autenticazione in Active Directory comporta più della semplice verifica di un nome utente e di una password. L'autenticazione miniOrange AD include i seguenti componenti:
Reimpostazione della password self-service
Il primo componente del servizio di autenticazione AD che forniamo su miniorange è il Self-service password reset che consente agli utenti di modificare o reimpostare le proprie password senza il coinvolgimento di un amministratore o di un help desk. Se un utente dimentica la propria password, la soluzione miniOrange può essere utilizzata per generarne una nuova per lui.
- Modifica della password: quando un utente conosce la propria password ma desidera cambiarla con una nuova.
- Reimpostazione password - quando un utente non riesce ad accedere, ad esempio quando ha dimenticato la password e desidera reimpostarla. Esistono vari modi per reimpostare una password:
- Reimpostazione della password tramite il link inviato all'indirizzo email registrato.
- Verrà inviato un link al numero di telefono registrato per modificare la password.
- Per poter modificare la password, l'utente deve eseguire una sorta di autenticazione, ad esempio rispondendo alle domande di sicurezza già configurate.
- Quando un utente utilizza la reimpostazione della password self-service per aggiornare o reimpostare la propria password, tale password viene anche riscritta in un ambiente Active Directory. La riscrittura della password garantisce che le credenziali aggiornate di un utente siano immediatamente utilizzabili con dispositivi e applicazioni on-premise.
Autenticazione multifattoriale AD
Il secondo componente del servizio di autenticazione AD che offriamo in minorange è l'autenticazione a più fattori (MFA). L'MFA è un tipo di autenticazione in cui un utente deve fornire ulteriori fattori per ottenere l'accesso a risorse specifiche. In questo contesto, per risorse si intendono siti web, applicazioni, reti o VPN.
Anziché richiedere semplicemente nome utente e password, l'autenticazione a più fattori (MFA) aggiunge ulteriori fattori di verifica (OTP, notifiche push, impronta digitale, ecc., oltre 15 metodi MFA ) che bloccano indirettamente le attività dei criminali informatici come phishing, malware e così via, fornendo un elevato livello di sicurezza. In parole semplici, è necessario convincere il sistema o il servizio online della propria identità più volte prima che il sistema possa determinare se si hanno i diritti per ottenere i servizi dati che si sta tentando di recuperare.
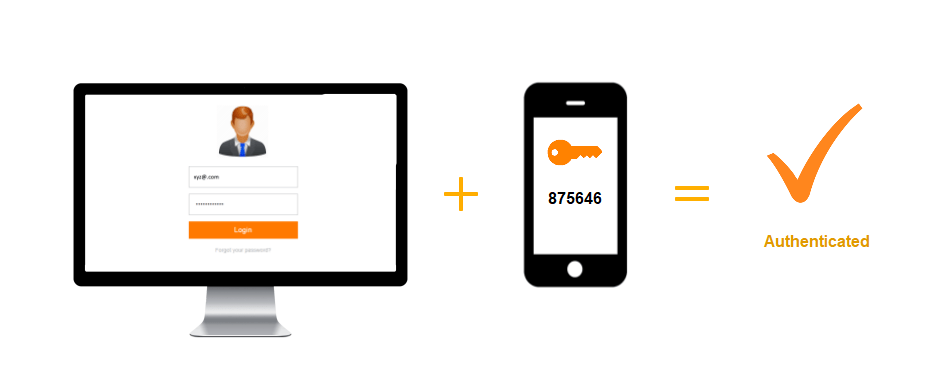
L'obiettivo dell'utilizzo dell'MFA è creare una difesa a più livelli, in modo che anche se un fattore (nome utente-password) viene rubato o un cyberattaccante preso di mira abbia almeno un'altra barriera da superare prima di riuscire a entrare nel dispositivo preso di mira.
Autenticazione senza password
Una delle funzionalità più interessanti del servizio di autenticazione AD offerto da miniorange è l'autenticazione senza password . Gli utenti possono accedere senza dover ricordare una password, grazie alle connessioni senza password. Per accedere all'applicazione, è sufficiente inserire il proprio nome utente e completare l'autenticazione a due fattori inserendo un codice OTP o ricevendo notifiche push. Questo offre agli utenti un modo semplice e pratico per accedere ai dati ovunque si trovino.
Anche le password sono una vulnerabilità importante perché gli utenti riutilizzano le password e possono condividerle con altri. Un aggressore non può replicare facilmente i metodi di autenticazione a 2 fattori. miniOrange fornisce modi per autenticare in modo nativo utilizzando metodi senza password per semplificare l'esperienza di accesso per gli utenti e ridurre il rischio di attacchi.
Ulteriori riferimenti


