Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×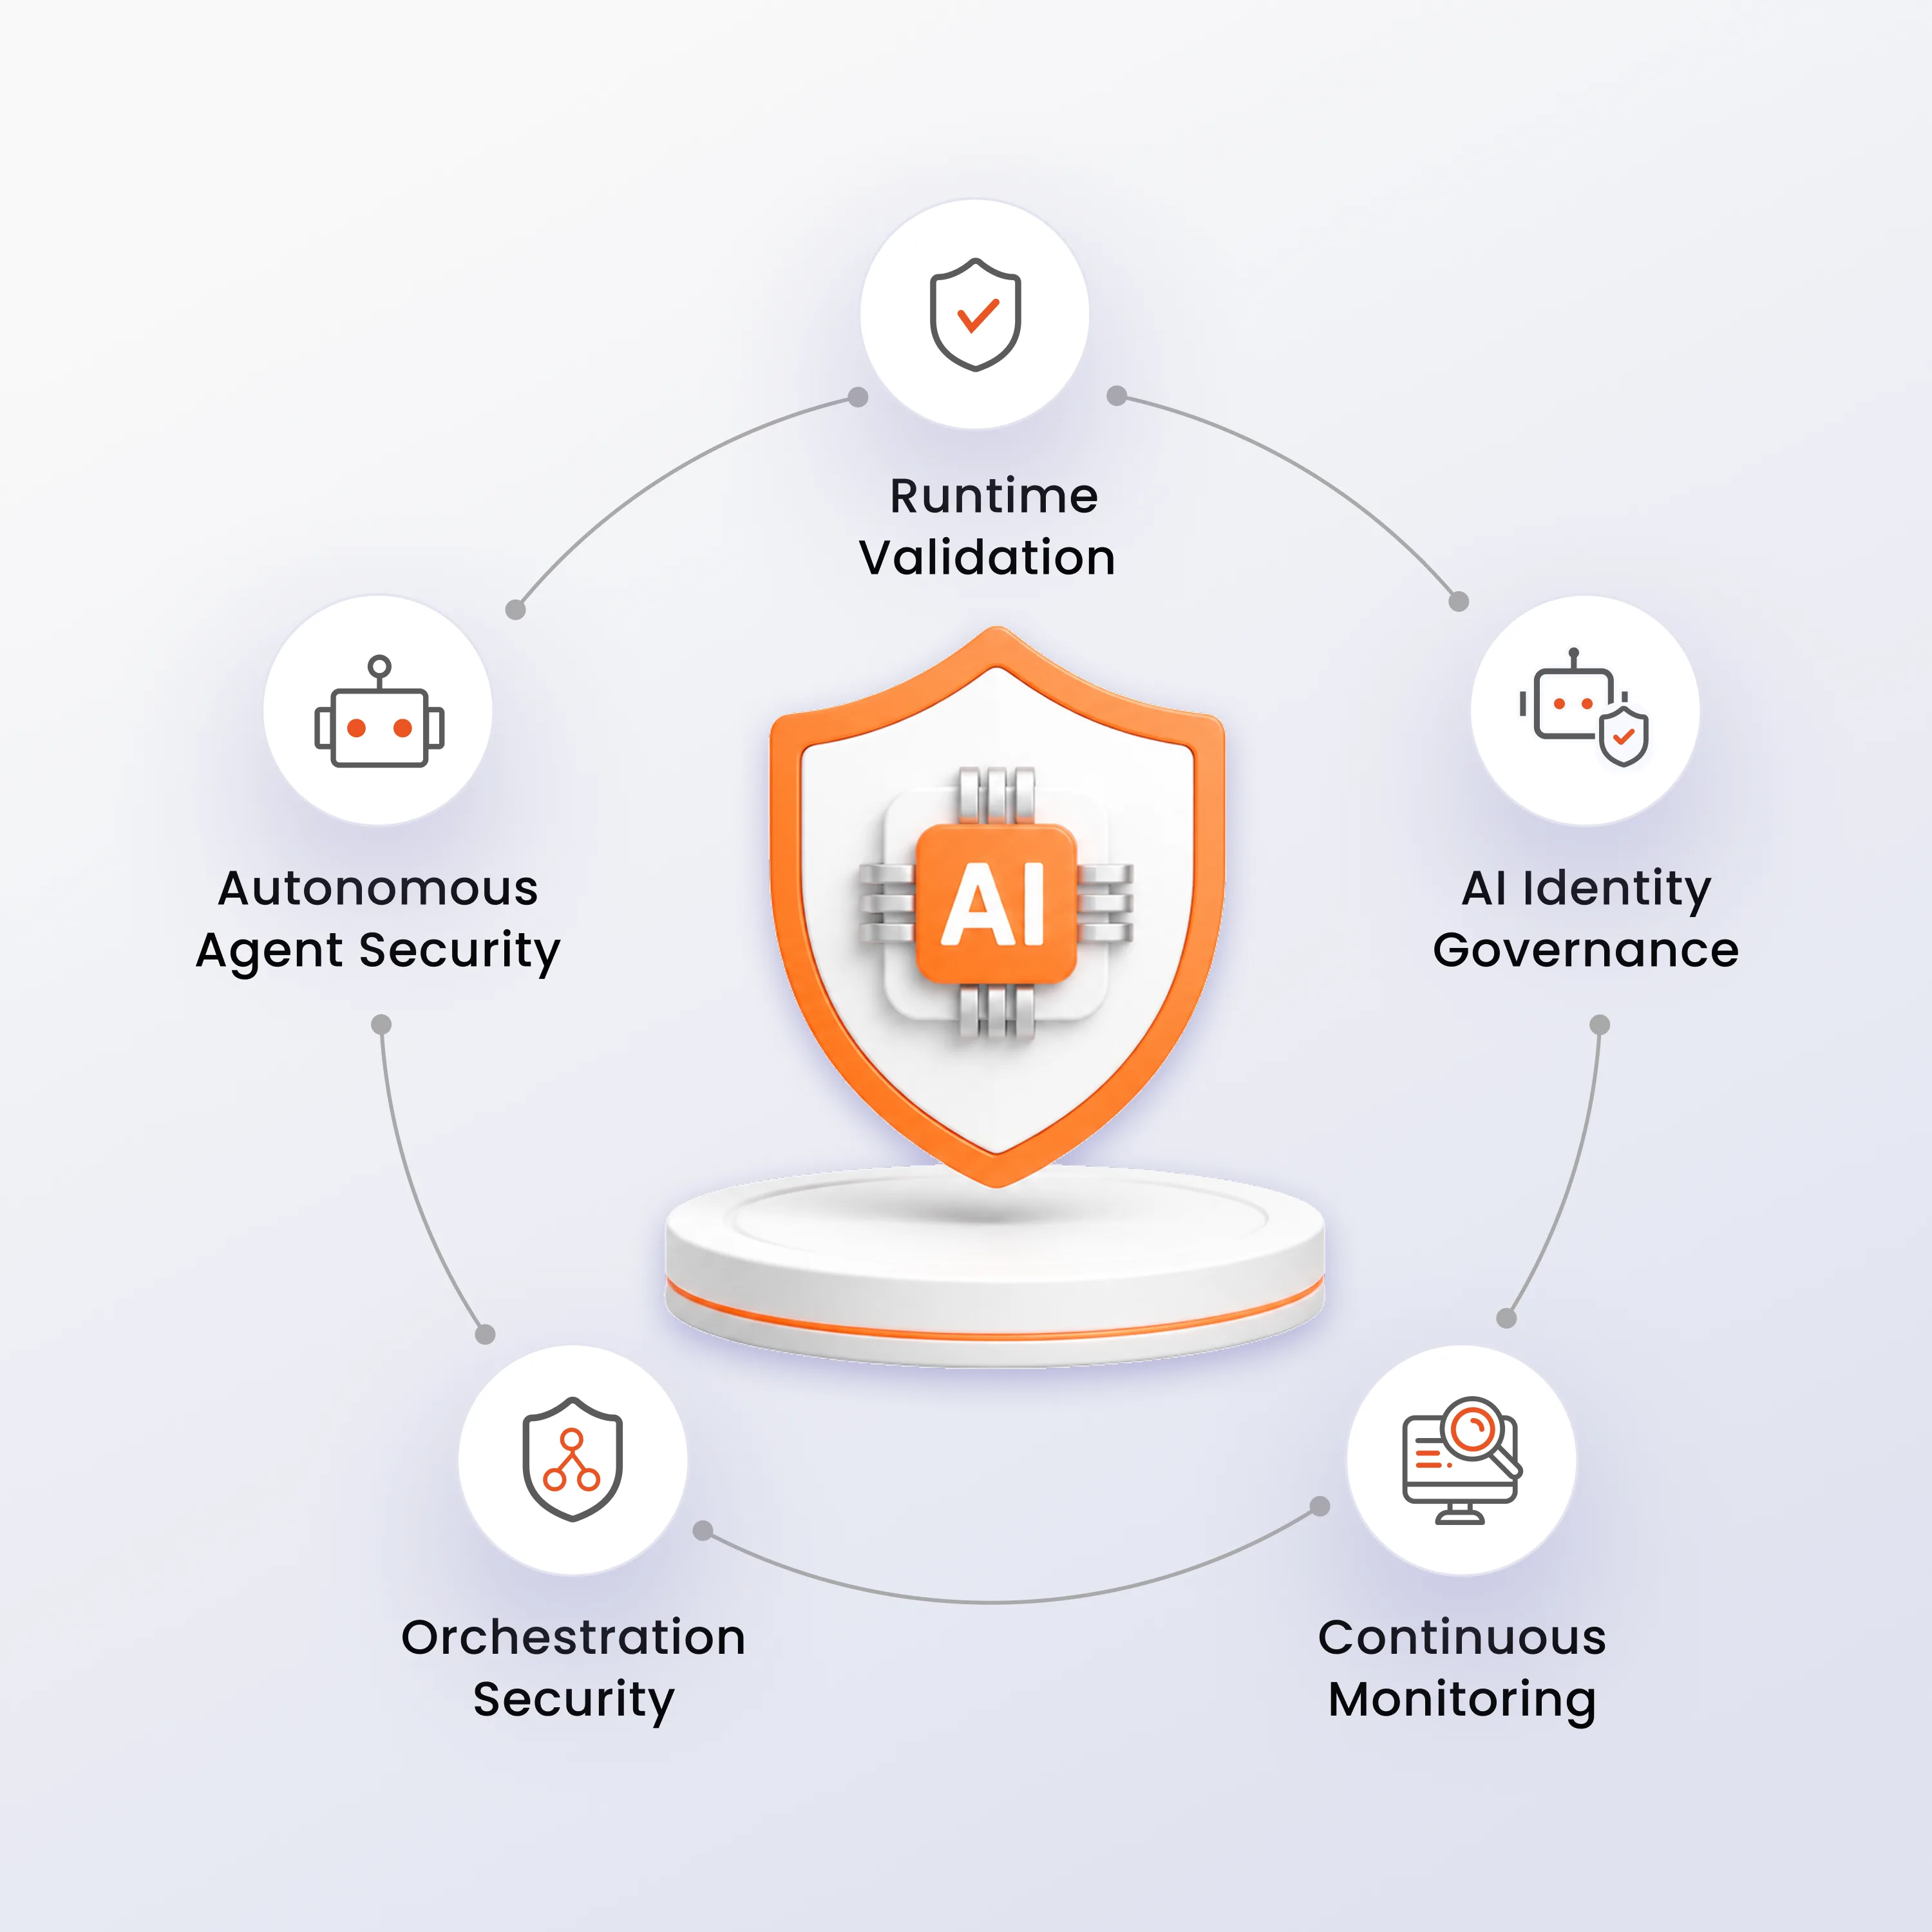
Gli agenti di intelligenza artificiale ragionano, decidono e agiscono autonomamente alla velocità della macchina, ma la sicurezza progettata per utenti e applicazioni umane presenta lacune in termini di identità, accesso, orchestrazione e comportamento in fase di esecuzione.

I sistemi di intelligenza artificiale agentiva possono prendere decisioni ed eseguire azioni in modo indipendente. Senza controlli di governance, una singola decisione errata può avere ripercussioni su molteplici sistemi e flussi di lavoro.

Gli agenti di intelligenza artificiale spesso necessitano di accedere ad API, fonti di dati e applicazioni aziendali. Un accesso con privilegi eccessivi aumenta il rischio di uso improprio, movimenti laterali e azioni non autorizzate.

I moderni ambienti di intelligenza artificiale spesso prevedono la collaborazione di più agenti per il completamento di attività. La compromissione di un singolo agente può creare rischi per la sicurezza dei flussi di lavoro interconnessi.

Gli agenti di intelligenza artificiale generano continuamente azioni in base al contesto, ai suggerimenti e agli strumenti disponibili. Senza una convalida in fase di esecuzione, decisioni non sicure possono raggiungere i sistemi di produzione.

I flussi di lavoro basati sull'intelligenza artificiale si affidano ad API, plugin, database e strumenti di automazione per completare le attività. Ogni integrazione introduce ulteriori superfici di attacco e dipendenze di sicurezza.

Spesso le organizzazioni non hanno visibilità su cosa stiano facendo gli agenti di intelligenza artificiale, a quali sistemi accedano e quali azioni compiano. Ciò crea punti ciechi nella governance e problemi di conformità.
L'IA agente agisce in modo indipendente, prendendo decisioni e accedendo a strumenti e API che richiedono convalida in fase di esecuzione, gestione dell'identità e supervisione, al di là della sicurezza tradizionale dell'IA.
Zona di sicurezza
Sicurezza tradizionale dell'IA
Sicurezza dell'intelligenza artificiale agentica
Protezione dei modelli e dei prompt di IA
Protezione degli agenti e dei flussi di lavoro di intelligenza artificiale autonomi
Interazioni con l'intelligenza artificiale supervisionate dall'uomo
Ragionamento ed esecuzione indipendenti dell'IA
Permessi statici e chiavi API
Controlli di accesso dinamici basati sull'identità
Monitoraggio a livello di prompt
Validazione del comportamento e delle decisioni in fase di esecuzione
Protezione di singole applicazioni di IA
Sicurezza di orchestrazione multi-agente e multi-sistema
Autenticazione incentrata sull'utente
Governance dell'identità basata sull'IA per agenti e carichi di lavoro
Rilevamento di base dell'uso improprio dell'IA
Protezione contro l'iniezione immediata, l'abuso degli strumenti e l'escalation dei privilegi.
Visibilità limitata dell'IA
Monitoraggio continuo, verificabilità e applicazione delle politiche
Applicazioni individuali di intelligenza artificiale
Ecosistemi di intelligenza artificiale autonomi a livello aziendale
Proteggi l'intelligenza artificiale nei flussi di lavoro aziendali e nelle API con governance, visibilità e protezione in fase di esecuzione, man mano che i sistemi diventano più autonomi.

Sistemi di intelligenza artificiale sicuri che operano all'interno di flussi di lavoro, politiche, prompt e percorsi di esecuzione controllati predefiniti. Mantenere la visibilità e la governance sui processi aziendali assistiti dall'IA e sull'automazione aziendale.

Sistemi di intelligenza artificiale sicuri che combinano il ragionamento automatico con controlli umani nei punti decisionali chiave. Mantenere la governance nei flussi di lavoro in cui l'IA agisce in modo indipendente per le fasi a basso rischio, ma richiede approvazione o revisione prima di azioni ad alto impatto.

Proteggere i sistemi di intelligenza artificiale autonomi che eseguono ragionamenti indipendenti, interazioni con le API, orchestrazione e processi decisionali a più fasi. Ridurre i rischi associati alle azioni non supervisionate, mantenendo al contempo la flessibilità operativa.
Applicare controlli di sicurezza continui ad agenti di intelligenza artificiale, pipeline di orchestrazione, API e sistemi aziendali per ridurre i rischi in fase di esecuzione e migliorare la governance.
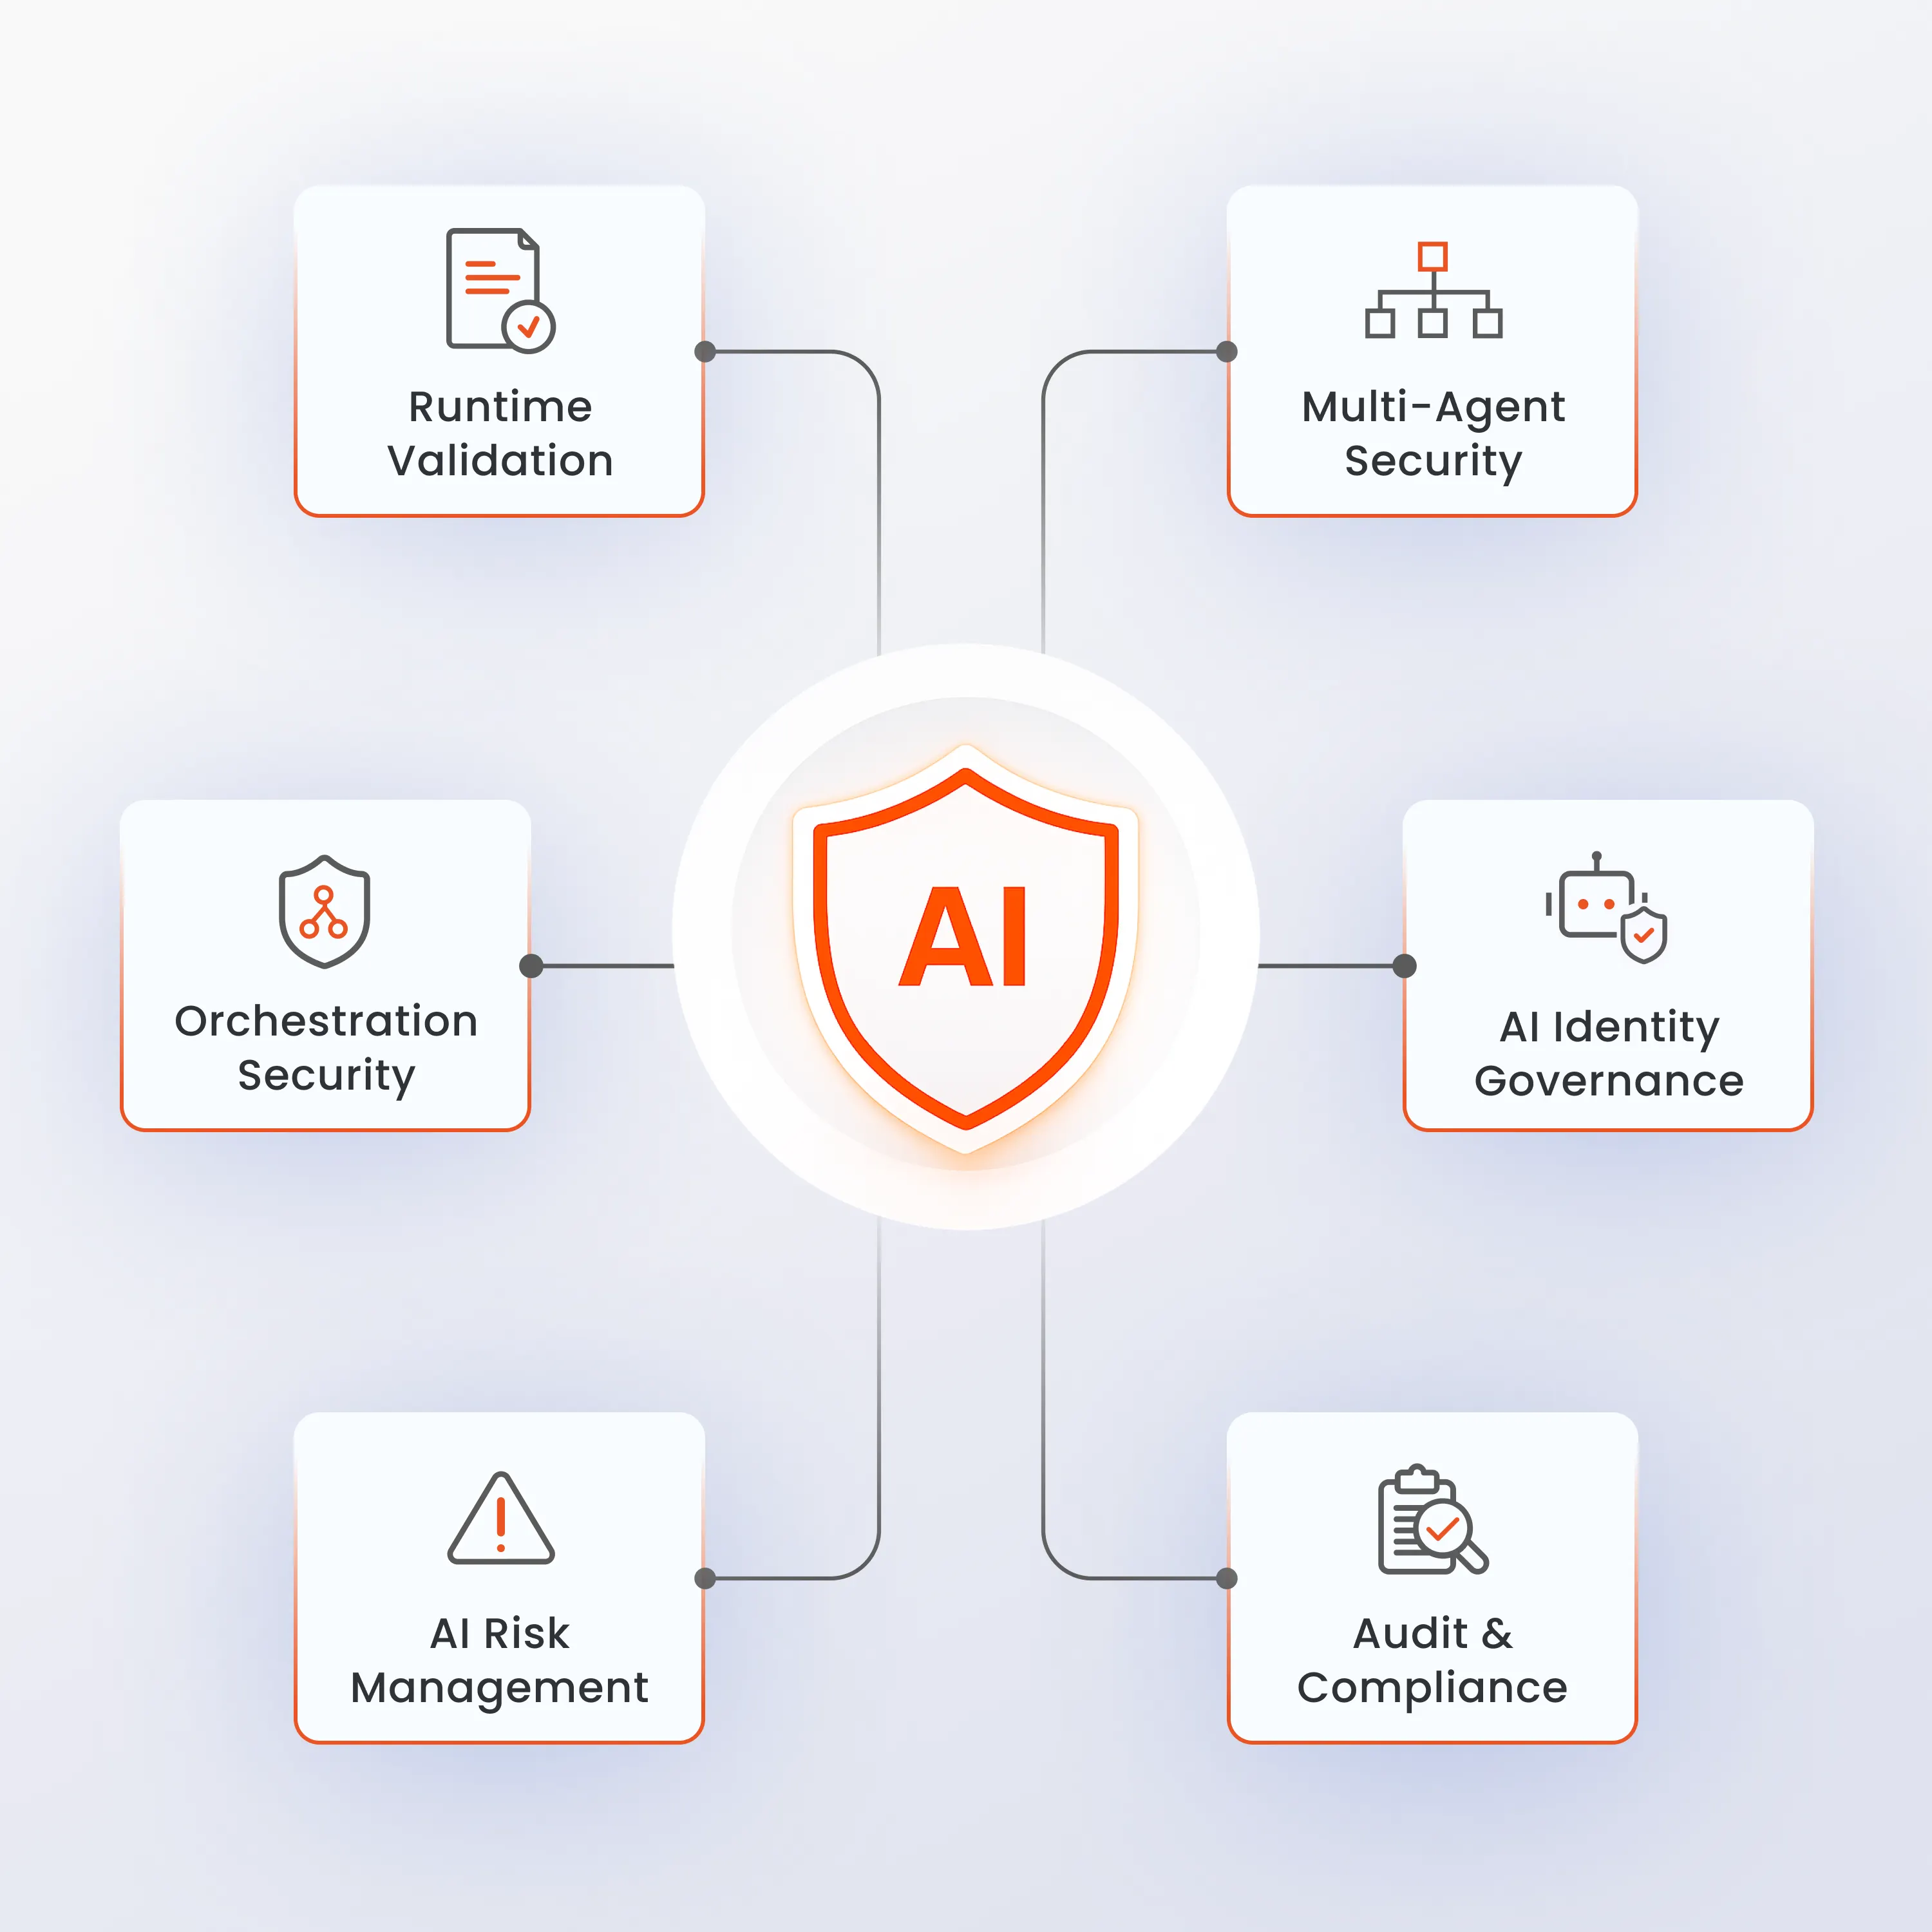
Convalida i prompt, le autorizzazioni, i percorsi di ragionamento e le azioni di intelligenza artificiale prima dell'esecuzione. Impedisci che decisioni non sicure raggiungano i sistemi aziendali, le API e i flussi di lavoro aziendali.
Garantire comunicazioni sicure, rapporti di fiducia e interazioni sicure tra agenti di intelligenza artificiale connessi. Impedire che agenti compromessi possano avere un impatto negativo su altri sistemi all'interno dell'ecosistema di intelligenza artificiale.
Proteggi flussi di lavoro, API, plugin, strumenti e pipeline di automazione da accessi non autorizzati e usi impropri. Garantisci un'esecuzione sicura in processi complessi basati sull'intelligenza artificiale.
Gestisci gli agenti di intelligenza artificiale come identità di macchine governate, con autenticazione, autorizzazione e applicazione delle policy. Assicurati che ogni azione dell'IA sia collegata a un'identità e a un set di autorizzazioni approvati.
Rileva comportamenti di IA non sicuri, anomalie in fase di esecuzione, autorizzazioni eccessive e tentativi di escalation dei privilegi. Monitora costantemente l'attività dell'IA per identificare i rischi emergenti prima che abbiano un impatto sulle operazioni.
Mantenere la visibilità sulle decisioni dell'IA, sull'attività in fase di esecuzione, sull'applicazione delle policy e sugli eventi di sicurezza. Generare registri pronti per la verifica a supporto dei requisiti di governance e conformità.
I prompt dannosi possono manipolare il ragionamento dell'IA e influenzare il modo in cui gli agenti prendono decisioni. La convalida in fase di esecuzione aiuta a prevenire azioni non sicure innescate da tentativi di iniezione di prompt.
Agenti di intelligenza artificiale compromessi o configurati in modo errato possono abusare di API, strumenti, database e sistemi aziendali. Il monitoraggio continuo aiuta a identificare e bloccare le azioni non autorizzate prima che abbiano un impatto sulle operazioni.
Un agente IA vulnerabile può potenzialmente influenzare agenti connessi, flussi di lavoro e sistemi aziendali. I controlli di sicurezza contribuiscono a contenere i rischi e a garantire l'accesso con privilegi minimi in ambienti multi-agente.
Gli agenti di intelligenza artificiale interagiscono spesso con dati aziendali e dei clienti sensibili durante l'esecuzione delle attività. La governance in fase di esecuzione contribuisce a prevenire l'accesso non autorizzato, la condivisione o la divulgazione di informazioni riservate.
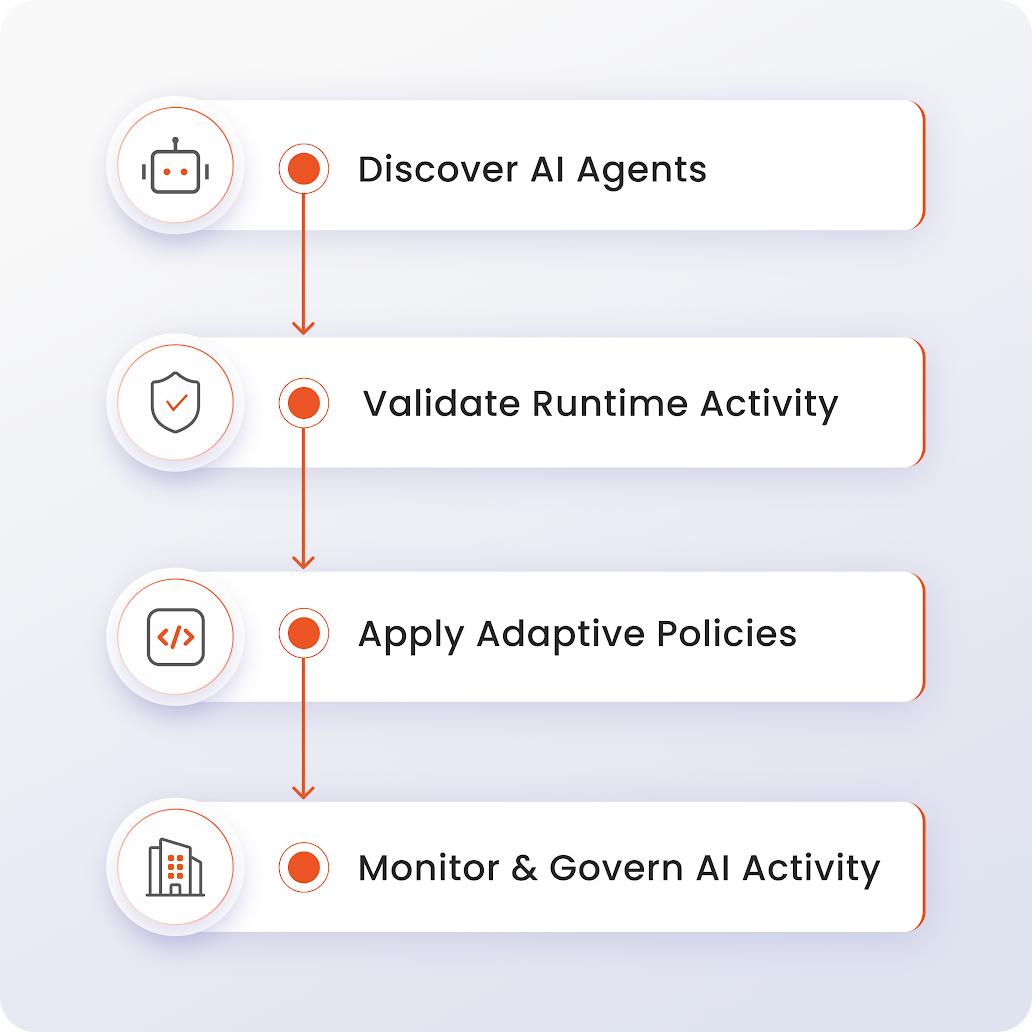
Proteggere i sistemi di intelligenza artificiale autonomi attraverso la scoperta continua, la convalida in fase di esecuzione, l'applicazione adattiva delle policy e la governance centralizzata.
Identifica agenti di IA, framework di orchestrazione, API, strumenti e flussi di lavoro interconnessi nel tuo ambiente. Ottieni visibilità sull'ecosistema dell'IA prima che emergano i rischi.
Analizzare continuamente il comportamento dell'IA, i prompt, le autorizzazioni, i percorsi di ragionamento e le azioni in fase di esecuzione. Rilevare le attività rischiose prima che raggiungano i sistemi aziendali.
Applicare policy di sicurezza dinamiche basate su contesto, autorizzazioni, identità e livello di rischio. Garantire che gli agenti di intelligenza artificiale operino sempre entro i limiti approvati.
Mantenere la visibilità sulle decisioni dell'IA, sulle interazioni di sistema, sull'applicazione delle policy e sugli eventi di sicurezza. Generare registri pronti per la verifica a supporto della governance e della conformità.
Proteggi i sistemi di intelligenza artificiale autonomi in ambienti aziendali con convalida in fase di esecuzione, controlli di governance e monitoraggio continuo.
Proteggi gli assistenti AI aziendali che accedono a sistemi interni, basi di conoscenza e dati aziendali. Applica controlli di accesso basati sull'identità e convalida in fase di esecuzione per ogni interazione.
Proteggi i flussi di lavoro basati sull'intelligenza artificiale che interagiscono con API, strumenti e applicazioni aziendali. Impedisci azioni non autorizzate mantenendo la visibilità sui processi decisionali automatizzati.
Gestire le relazioni di fiducia, le autorizzazioni e la comunicazione tra agenti di intelligenza artificiale interconnessi. Mantenere i controlli di governance in ecosistemi multi-agente complessi.
Proteggi gli agenti di sviluppo AI che interagiscono con repository di codice, pipeline CI/CD e ambienti infrastrutturali. Riduci i rischi associati alla generazione automatizzata di codice, alla distribuzione e all'accesso ai sistemi.
Monitorare il comportamento dell'IA, l'attività in fase di esecuzione e le violazioni delle policy negli ambienti autonomi. Identificare tempestivamente i rischi emergenti e mantenere una supervisione continua delle operazioni di IA.
Integrare con modelli di IA, framework di orchestrazione, API, IAM piattaformee strumenti di sicurezza aziendale per proteggere gli ambienti di IA agentiva senza interrompere i flussi di lavoro esistenti.
OpenAI · Anthropic · Google Gemini · Azure OpenAI · AWS Bedrock
LangChain · LangGraph · CrewAI · AutoGen · Kernel semantico
Active Directory · Microsoft Entra ID · Okta · Ping Identity · LDAP
Piattaforme SIEM · Piattaforme SOAR · Soluzioni PAM · Strumenti ITSM · Analisi della sicurezza
Sistemi di intelligenza artificiale autonomi e sicuri con visibilità in tempo reale, governance dell'identità dell'IA, sicurezza dell'orchestrazione e applicazione adattiva delle policy, progettati per ambienti aziendali.
Gestisci agenti IA, identità delle macchine e autorizzazioni di runtime da una piattaforma centralizzata. Applica controlli di governance coerenti a tutti i sistemi IA e alle risorse aziendali.
Convalida continuamente le decisioni, i flussi di lavoro, i prompt e l'attività in fase di esecuzione dell'IA. Previeni azioni non sicure prima che abbiano un impatto sui sistemi aziendali e sui processi di business.

Adattare esistente IAMGestione delle identità personali (PAM) e controlli di governance degli accessi per agenti AI e flussi di lavoro autonomi. Sfrutta la tua infrastruttura di identità attuale senza introdurre silos di sicurezza.

Applicare politiche di sicurezza dinamiche basate su identità, contesto, livello di rischio e comportamento in fase di esecuzione. Garantire che i sistemi di intelligenza artificiale operino entro i limiti di sicurezza approvati.

Ottieni una visibilità centralizzata sull'attività dell'IA, sulle decisioni in fase di esecuzione, sulle violazioni delle policy e sugli eventi di governance. Migliora la supervisione della sicurezza in ecosistemi di IA complessi.























































