Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×L'analisi aiuta le organizzazioni ad avere una panoramica della situazione attuale e a colmare le lacune.
Le organizzazioni si sentono molto sicure della propria capacità di prevenire gli attacchi NHI, eppure il 69% afferma di esserne preoccupato.
Le organizzazioni segnalano la presenza di un numero di agenti di intelligenza artificiale non autorizzati in esecuzione nei loro ambienti compreso tra 1 e 100, la maggior parte dei quali senza una proprietà definita.
Gli agenti IA non hanno mai superato i permessi loro concessi; il 44% ha dichiarato di avere poca o nessuna fiducia nel rilevare le minacce specifiche degli agenti IA.
Gli agenti di intelligenza artificiale interrogano i database, attivano flussi di lavoro, chiamano API e avviano altri agenti, il tutto senza l'intervento umano. Il problema non sono gli agenti, ma il modo in cui viene riposta la fiducia in essi.
La maggior parte delle organizzazioni si affida a chiavi API condivise, credenziali codificate in modo rigido o token umani presi in prestito, nessuna delle quali è progettata per sistemi autonomi. Il risultato: identità attive, privilegiate e invisibili al team di sicurezza. Nessuna attribuzione. Nessuna revoca. Nessun controllo del raggio d'azione.
miniOrange tratta ogni agente IA come un'identità di prim'ordine: emessa, definita, verificata e revocabile allo stesso modo in cui si gestisce un qualsiasi account privilegiato.
miniOrange avvolge ogni agente di intelligenza artificiale in un ciclo di vita completo dell'identità: dal momento della sua creazione al momento in cui il suo compito termina.
Al momento della creazione, ogni agente riceve una credenziale univoca e non trasferibile. Nessuna chiave condivisa. Nessun token umano preso in prestito. Non si può governare ciò che non si può identificare.
Prima di utilizzare qualsiasi strumento o API, l'agente si autentica tramite le credenziali client OAuth 2.0. A tale richiesta viene rilasciato un token di breve durata.
L'autorizzazione controlla ciò che un agente può e non può fare. Ogni azione è definita e limitata nel tempo.
Ogni chiamata API e ogni accesso ai dati vengono registrati per quella specifica identità dell'agente. Se qualcosa va storto durante un'attività, un interruttore di emergenza termina tutte le sessioni attive.
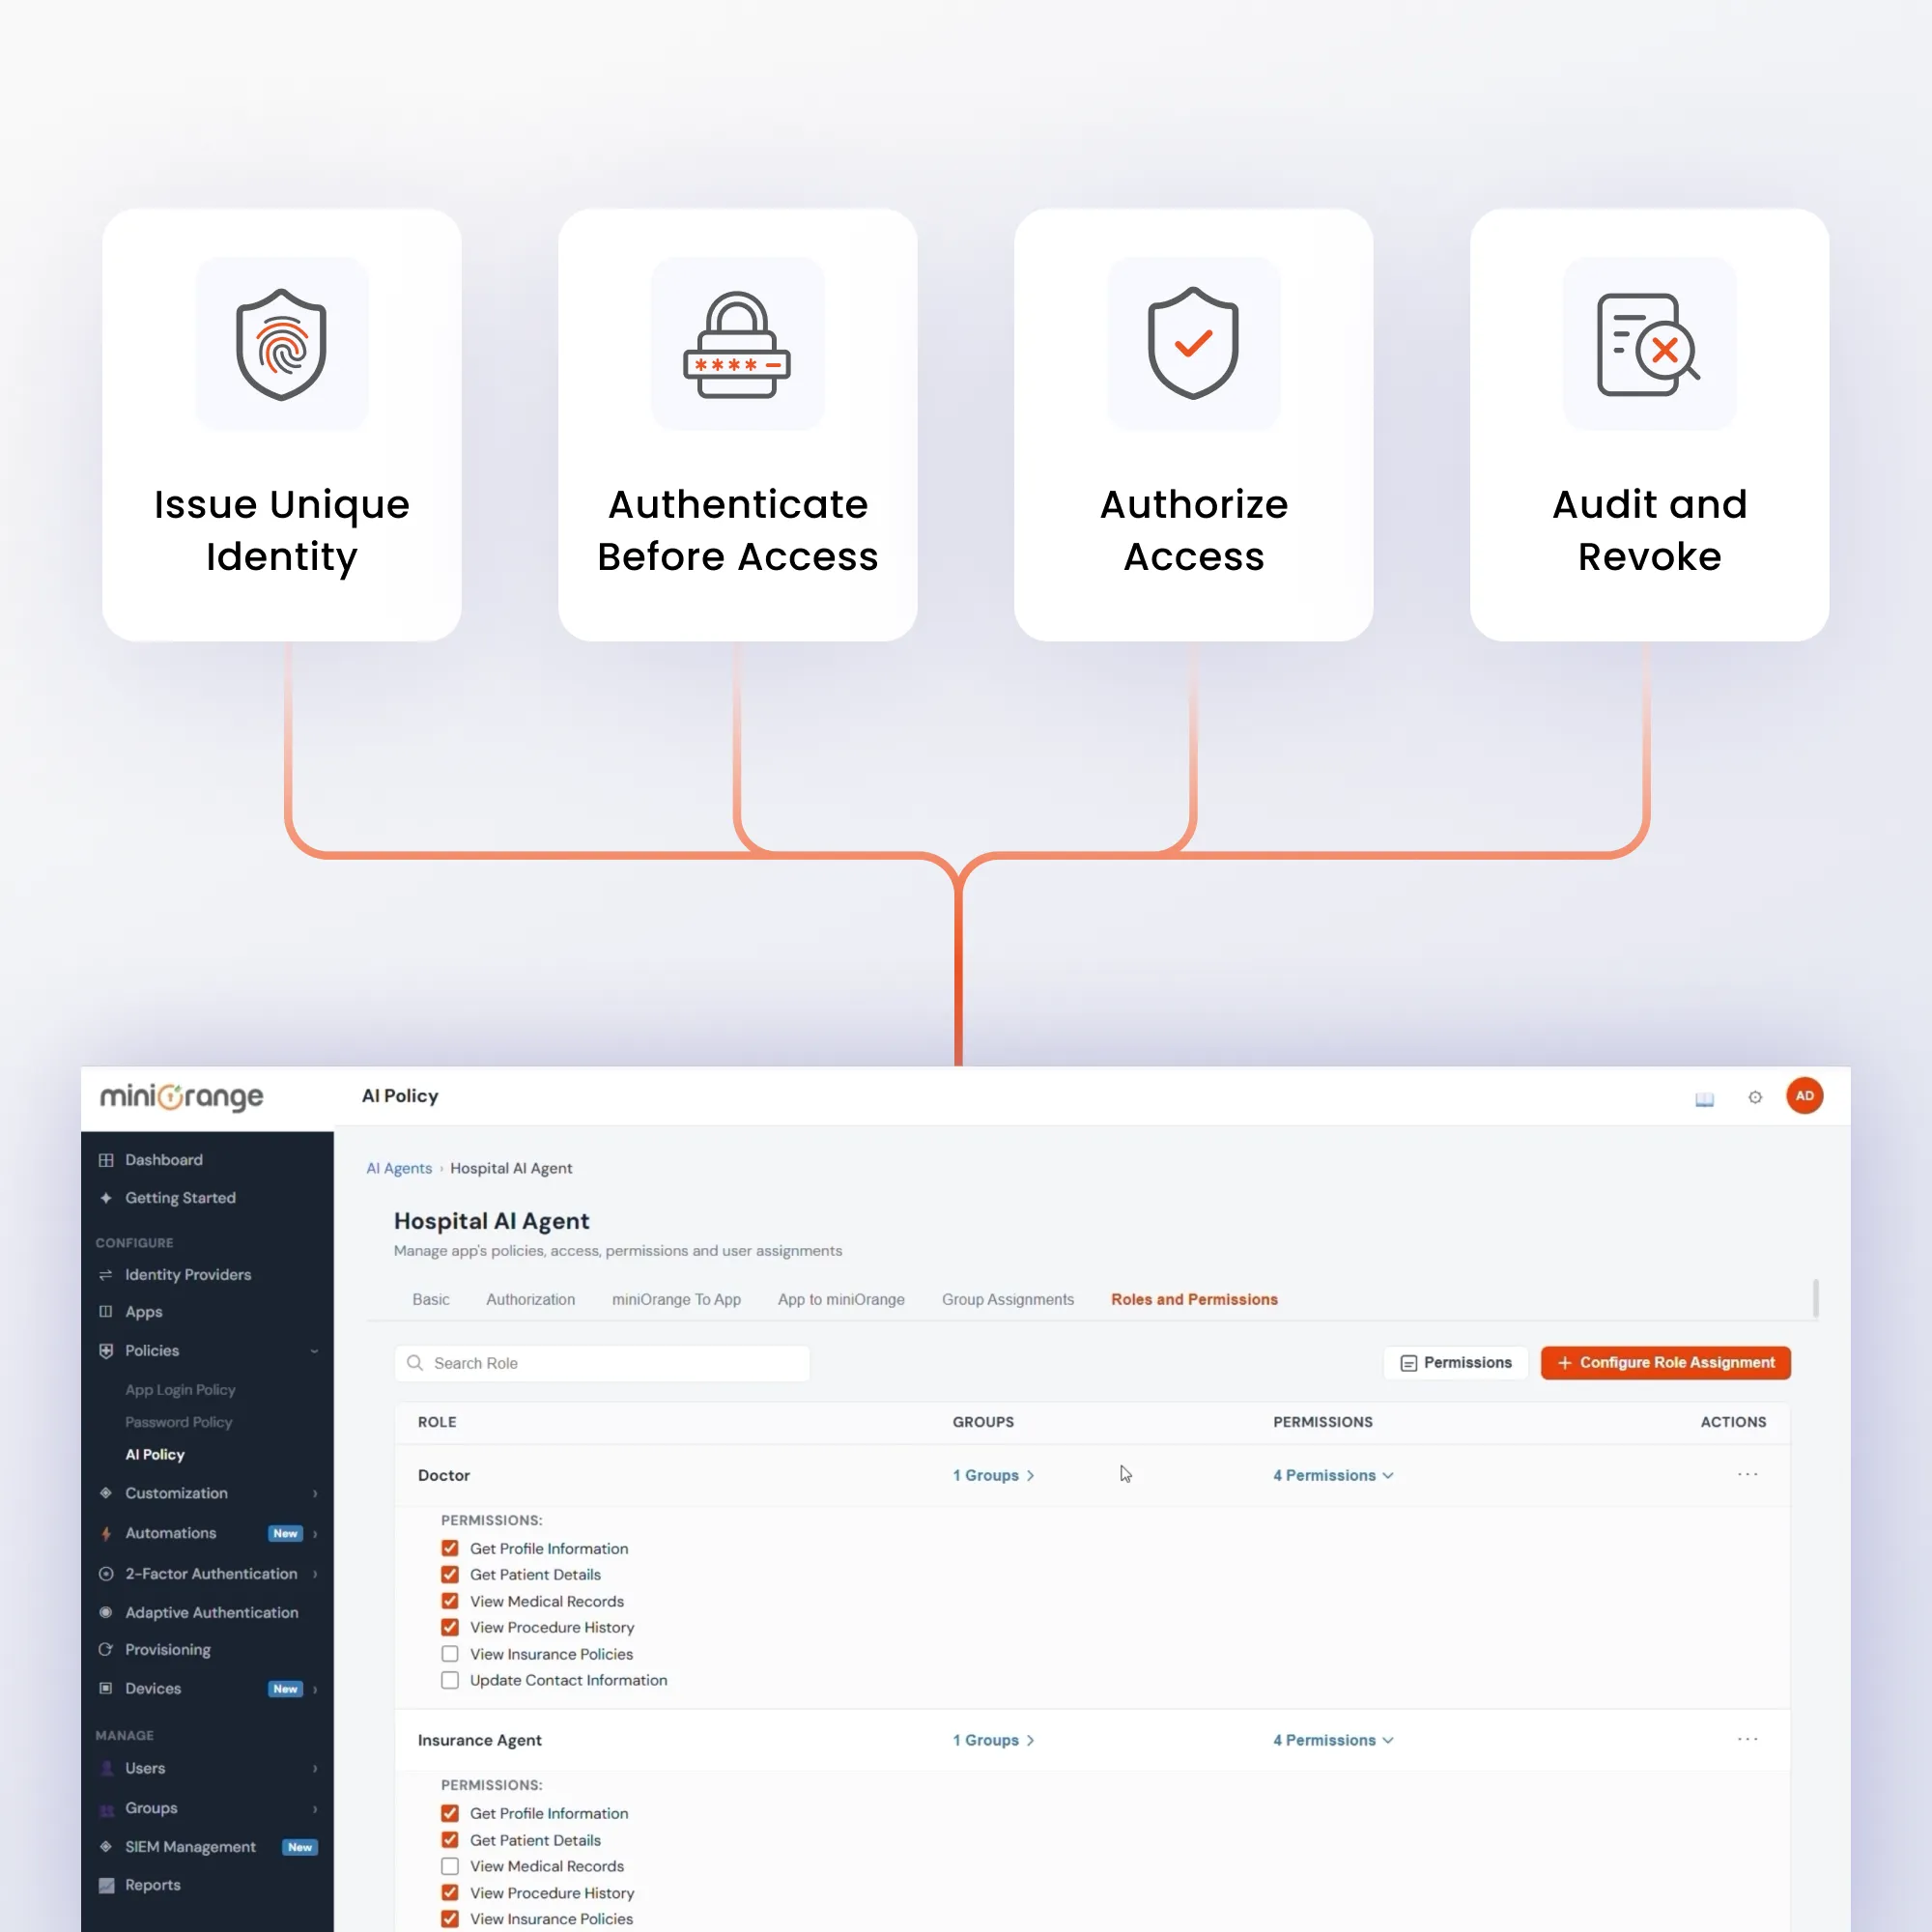
Tutte le funzionalità di cui il tuo team di sicurezza ha bisogno per smettere di trattare gli agenti IA come una classe di identità non regolamentata.

Ogni agente, account di servizio e flusso di lavoro riceve un'identità distinta e non trasferibile al momento della creazione. Quando un agente viene disattivato, la sua identità viene revocata istantaneamente.

Gli agenti si autenticano tramite credenziali client OAuth 2.0: niente password, niente chiavi statiche, niente segreti nel codice. Vengono emessi token firmati di breve durata, associati a una specifica identità di agente e validi per una singola richiesta.

Le autorizzazioni sono definite per ogni singola attività. Un agente ottiene l'accesso solo a ciò che è richiesto dall'attività in corso, escludendo risorse adiacenti e più ampie. Al termine dell'attività, l'accesso termina automaticamente.

Le identità e i token vengono emessi all'avvio di un'attività e revocati al termine della stessa. Non esistono credenziali inattive tra un'esecuzione e l'altra. Se un token non è in uso, non esiste.

Ogni chiamata a uno strumento, accesso ai dati e richiesta API viene registrata. I log sono immutabili e strutturati per l'acquisizione diretta da parte del SIEM, fornendo una catena di attribuzione completa fino alla fonte.

Se un agente supera il proprio ambito di competenza o attiva una regola di anomalia, tutti i token attivi per tale identità vengono revocati simultaneamente su tutte le risorse connesse. Gli altri carichi di lavoro degli agenti in esecuzione in parallelo non vengono influenzati.
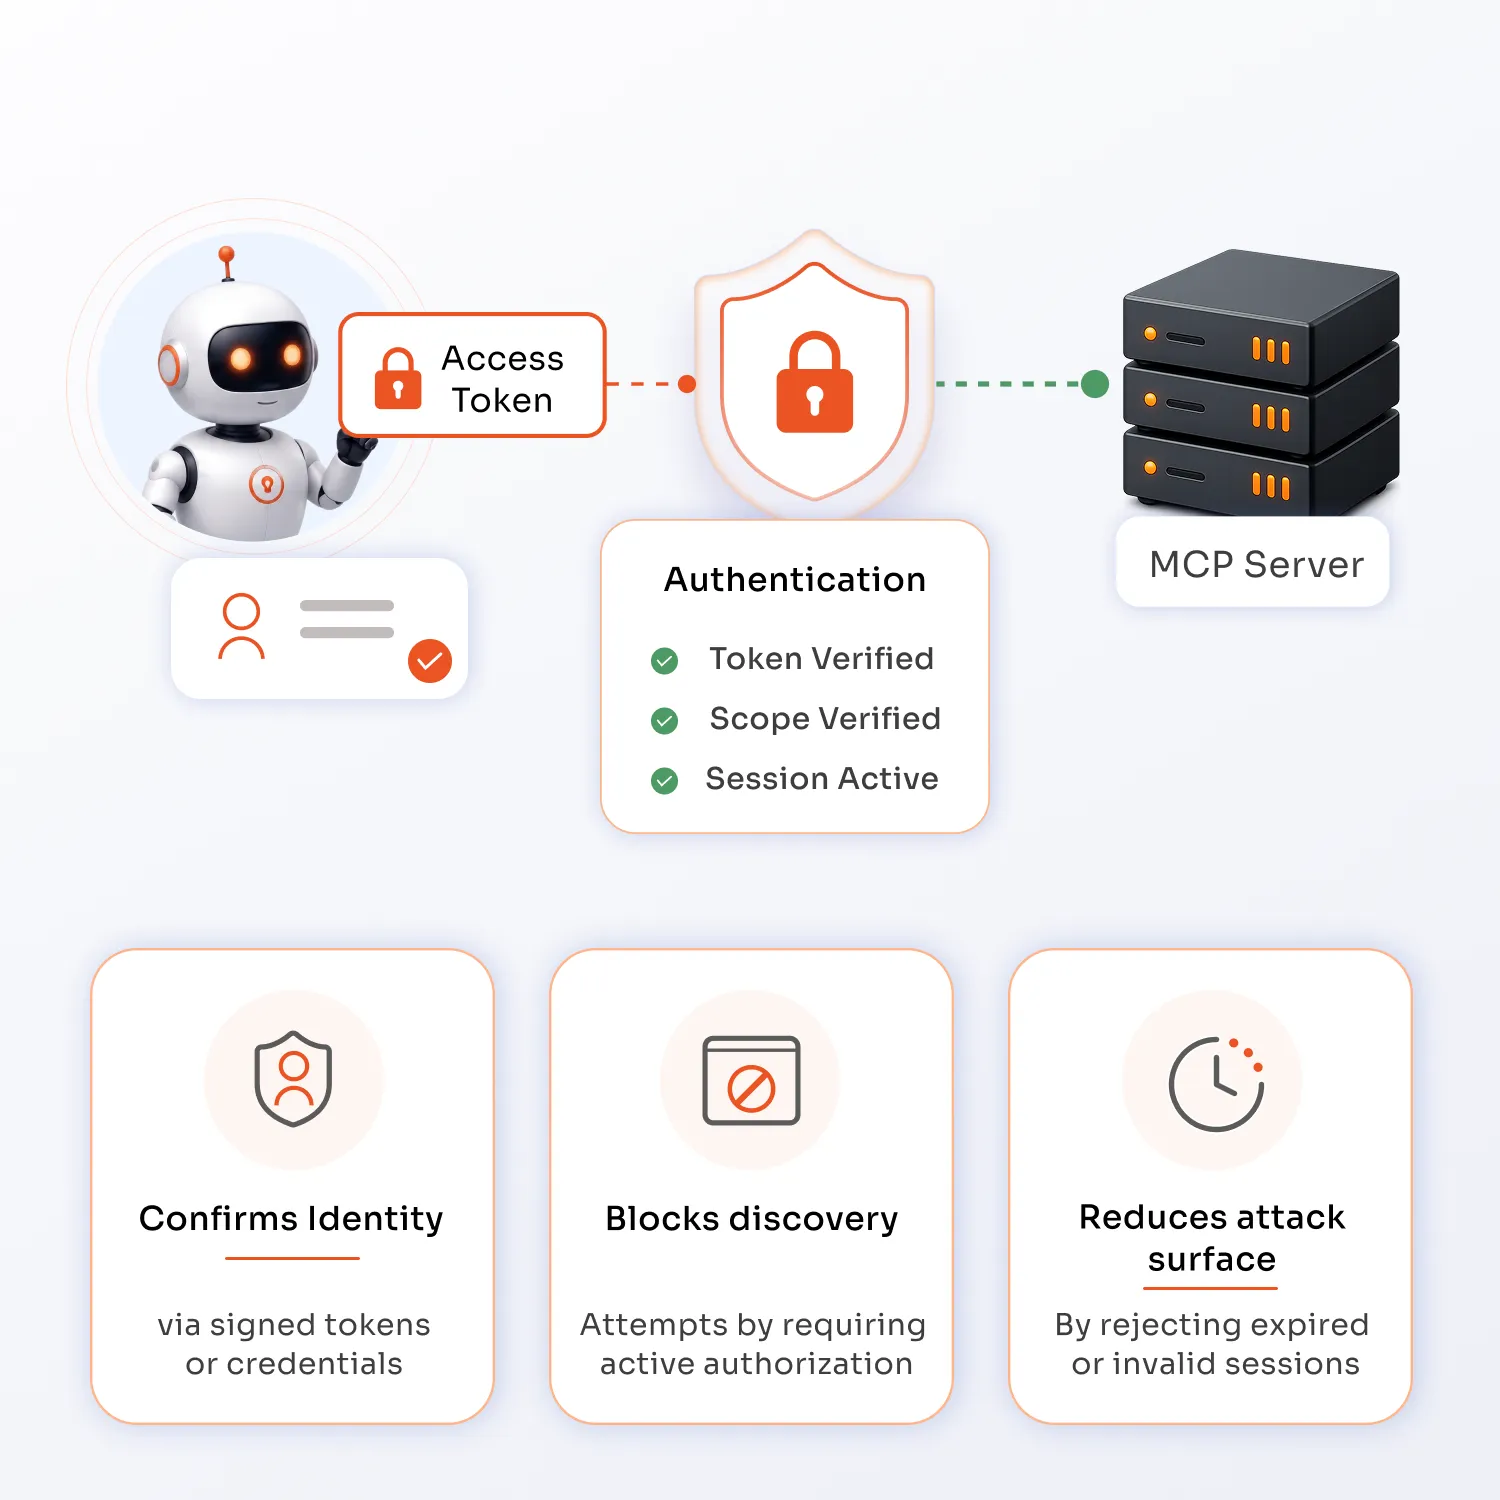
Verifica l'identità e l'autorizzazione dell'agente prima che qualsiasi server MCP risponda, garantendo che solo i chiamanti attendibili possano procedere. Agli agenti sprovvisti di credenziali valide e non scadute viene negato l'accesso, anche se individuano l'endpoint.
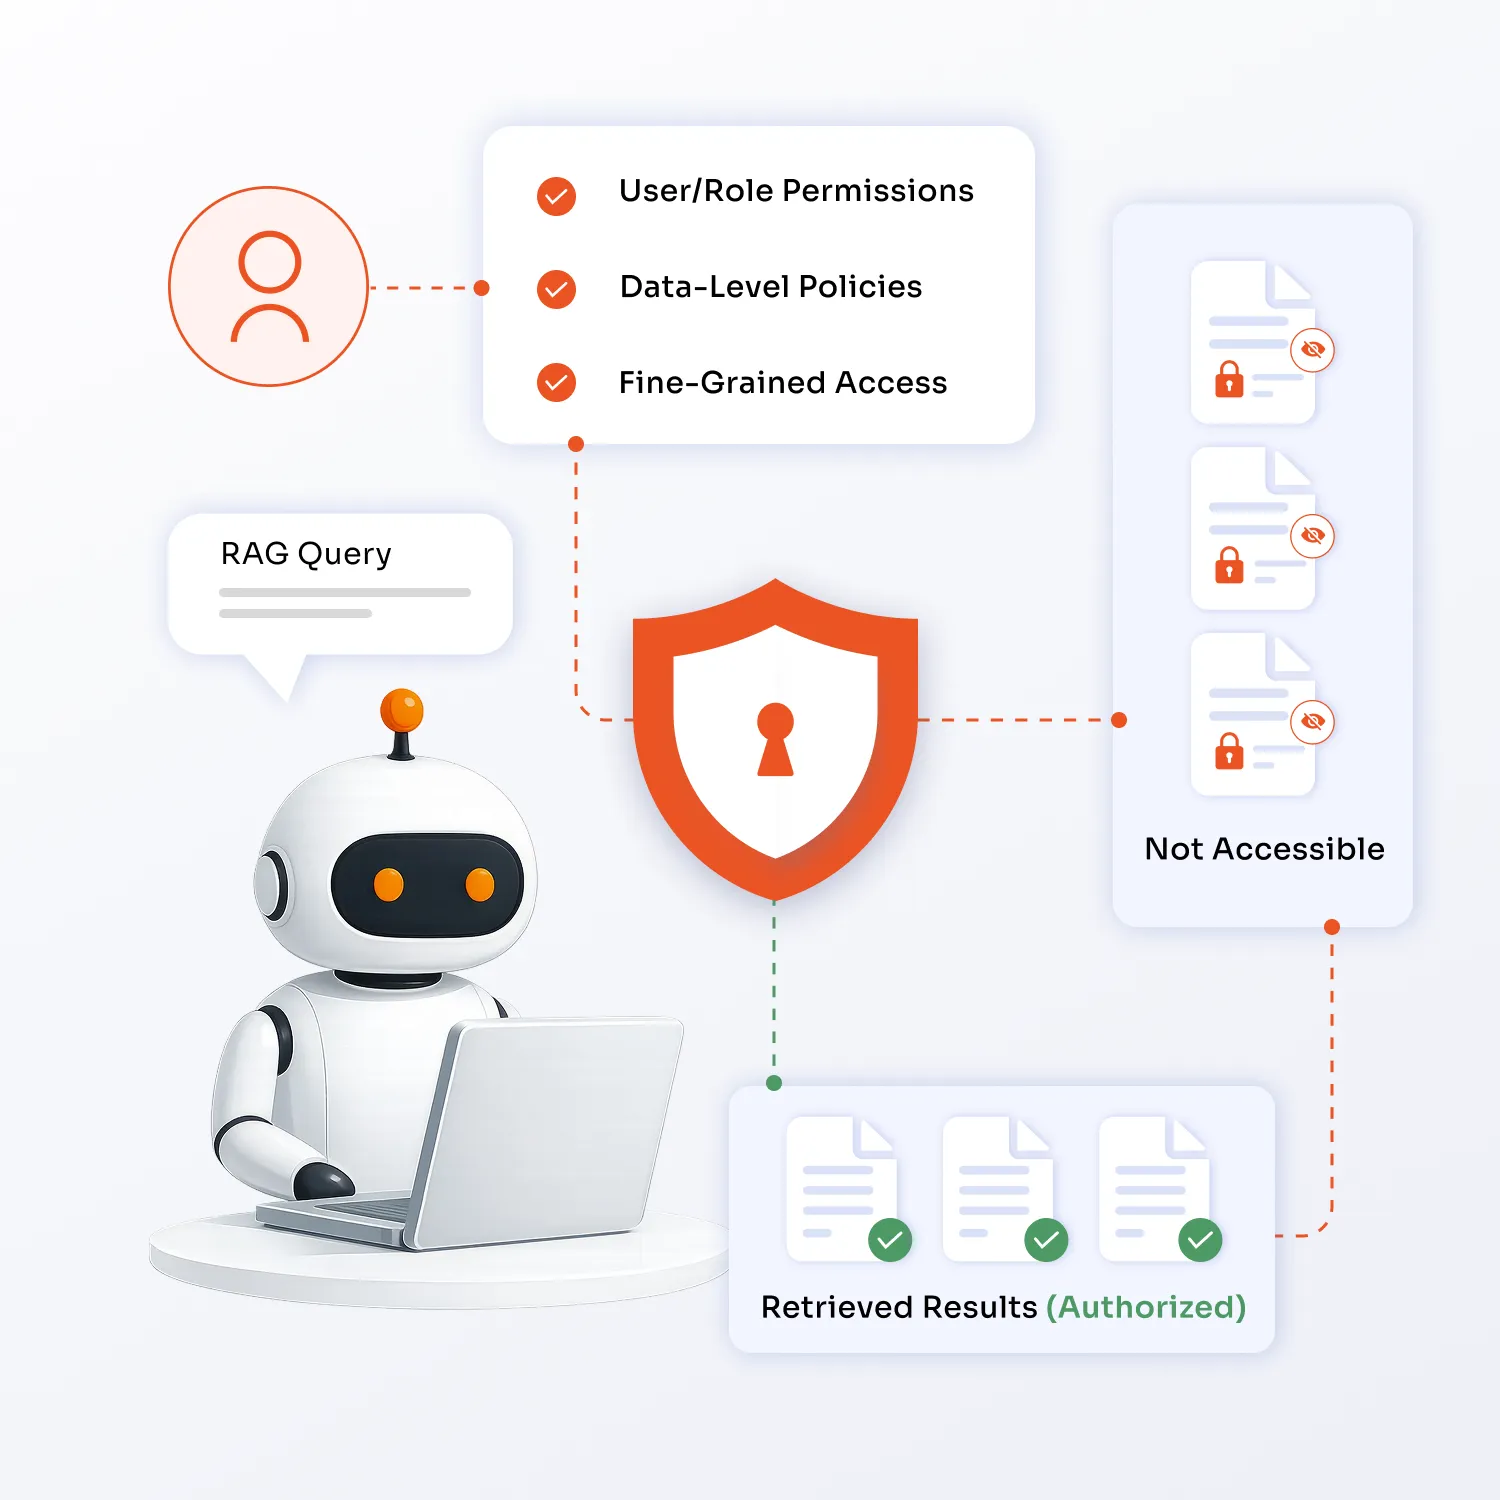
Applica l'autorizzazione granulare (FGA) per controllare con precisione quali documenti o blocchi di dati un agente può recuperare durante una query RAG. Ciò garantisce che il recupero rispetti le autorizzazioni per utente o per ruolo, e non solo l'accesso generale al sistema.

Completamente gestito. Scalabilità elastica in base alla crescita del volume degli agenti. Nessuna infrastruttura da gestire. Ideale per carichi di lavoro di intelligenza artificiale cloud-native in esecuzione su AWS, Azure o GCP.

Le identità degli agenti e i token di accesso non escono mai dalla tua infrastruttura. Necessario per le implementazioni nei settori governativo, della difesa, sanitario e finanziario.

Un unico livello di policy che gestisce simultaneamente le identità degli agenti in ambienti cloud e on-premise.
Quando un agente di intelligenza artificiale accede a dati regolamentati, la tua organizzazione è responsabile delle sue azioni. miniOrange offre ai tuoi team di conformità e sicurezza la tracciabilità delle attività, i controlli di accesso e le funzionalità di revisione degli accessi necessari per dimostrare la governance dell'attività degli agenti di intelligenza artificiale in base a qualsiasi quadro normativo.
Visualizza i framework di conformità
Cybersecurity
Conformità al cloud
Cybersecurity
ISMS

Privacy

Cybersecurity

India

Cybersecurity























































