Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
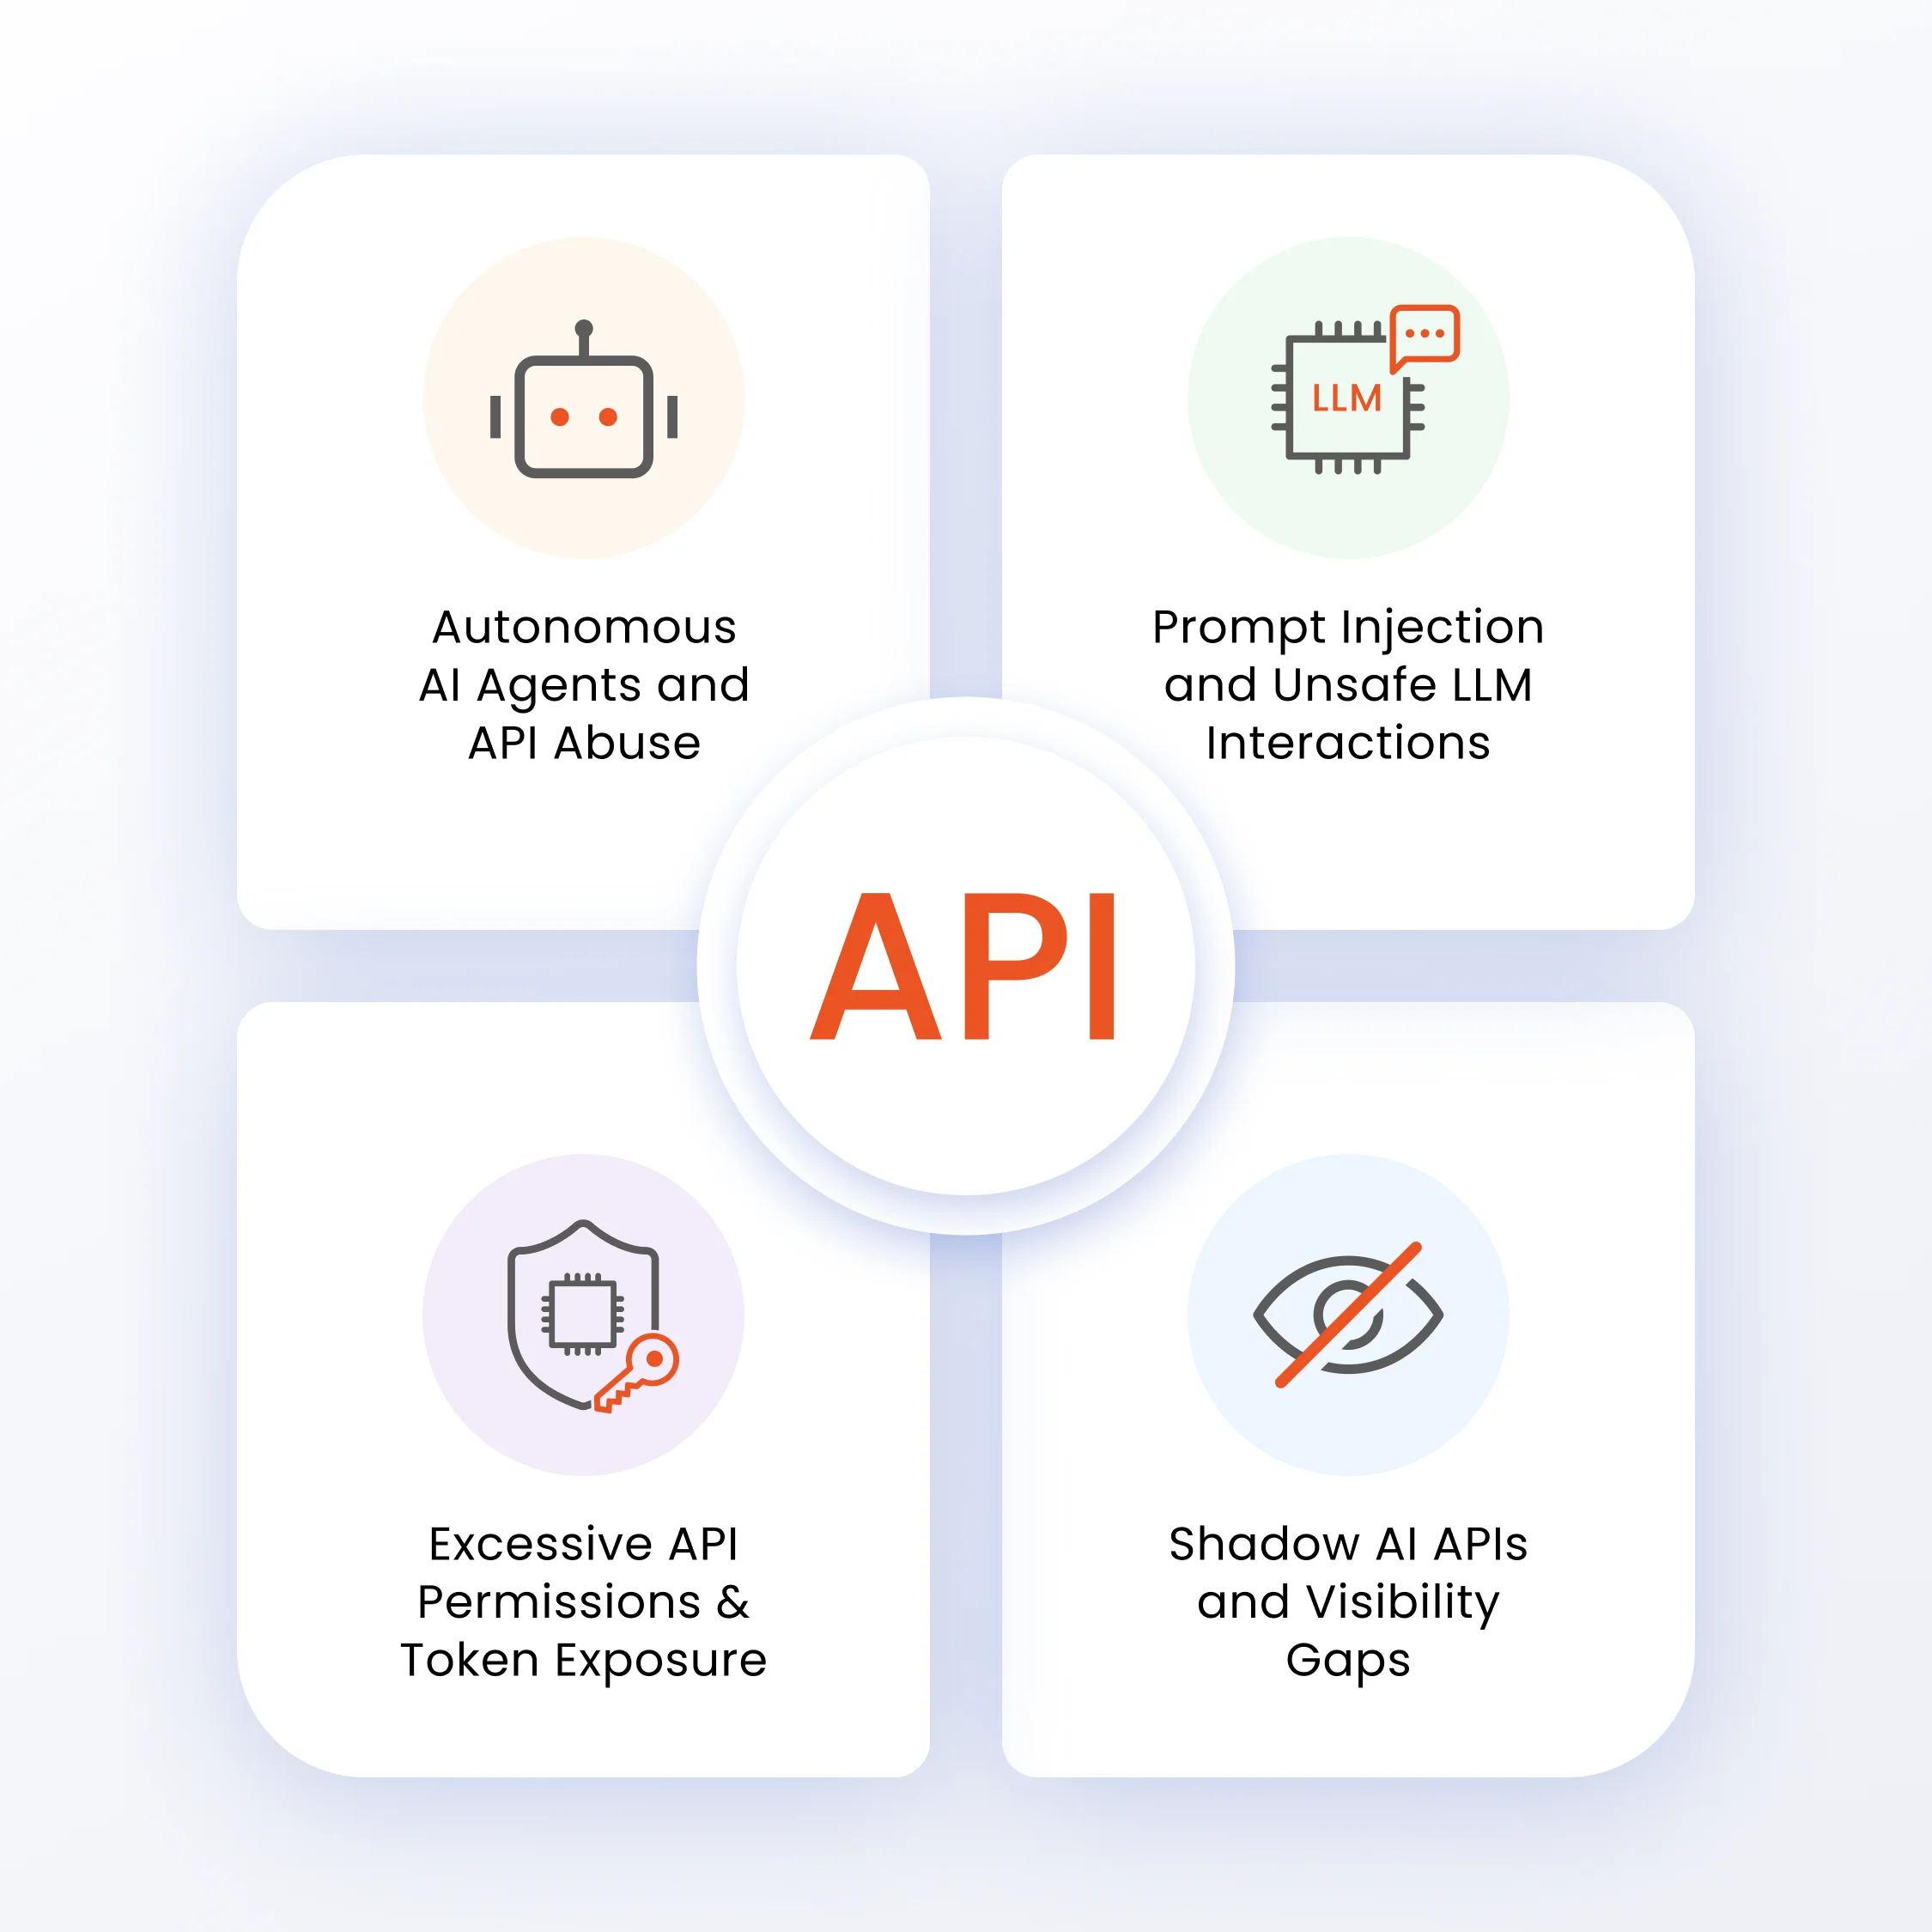
Le API basate sull'intelligenza artificiale, gli agenti IA autonomi e i flussi di lavoro LLM introducono nuovi rischi in fase di esecuzione, lacune di visibilità e abusi delle API da parte di macchine che le soluzioni di sicurezza API tradizionali non sono in grado di rilevare.
Gli agenti di intelligenza artificiale possono eseguire autonomamente richieste API, accedere ai sistemi aziendali ed eseguire azioni senza una supervisione umana continua. In assenza di controlli adeguati, agenti compromessi o configurati in modo errato possono generare attività API non autorizzate su larga scala.
Gli attacchi di prompt injection e le interazioni LLM non sicure possono manipolare i sistemi di intelligenza artificiale inducendoli a effettuare chiamate API indesiderate. Questi attacchi possono esporre dati sensibili, eludere i controlli o innescare azioni non autorizzate.
Le API di intelligenza artificiale non gestite e le integrazioni non autorizzate spesso operano al di fuori dei tradizionali sistemi di monitoraggio della sicurezza. Ciò crea punti ciechi che rendono difficile rilevare le vulnerabilità e i rischi in fase di esecuzione.
API con privilegi eccessivi, token esposti e credenziali non sicure aumentano il rischio di accessi non autorizzati. Gli aggressori possono sfruttare queste vulnerabilità per ottenere l'accesso a sistemi e dati sensibili.
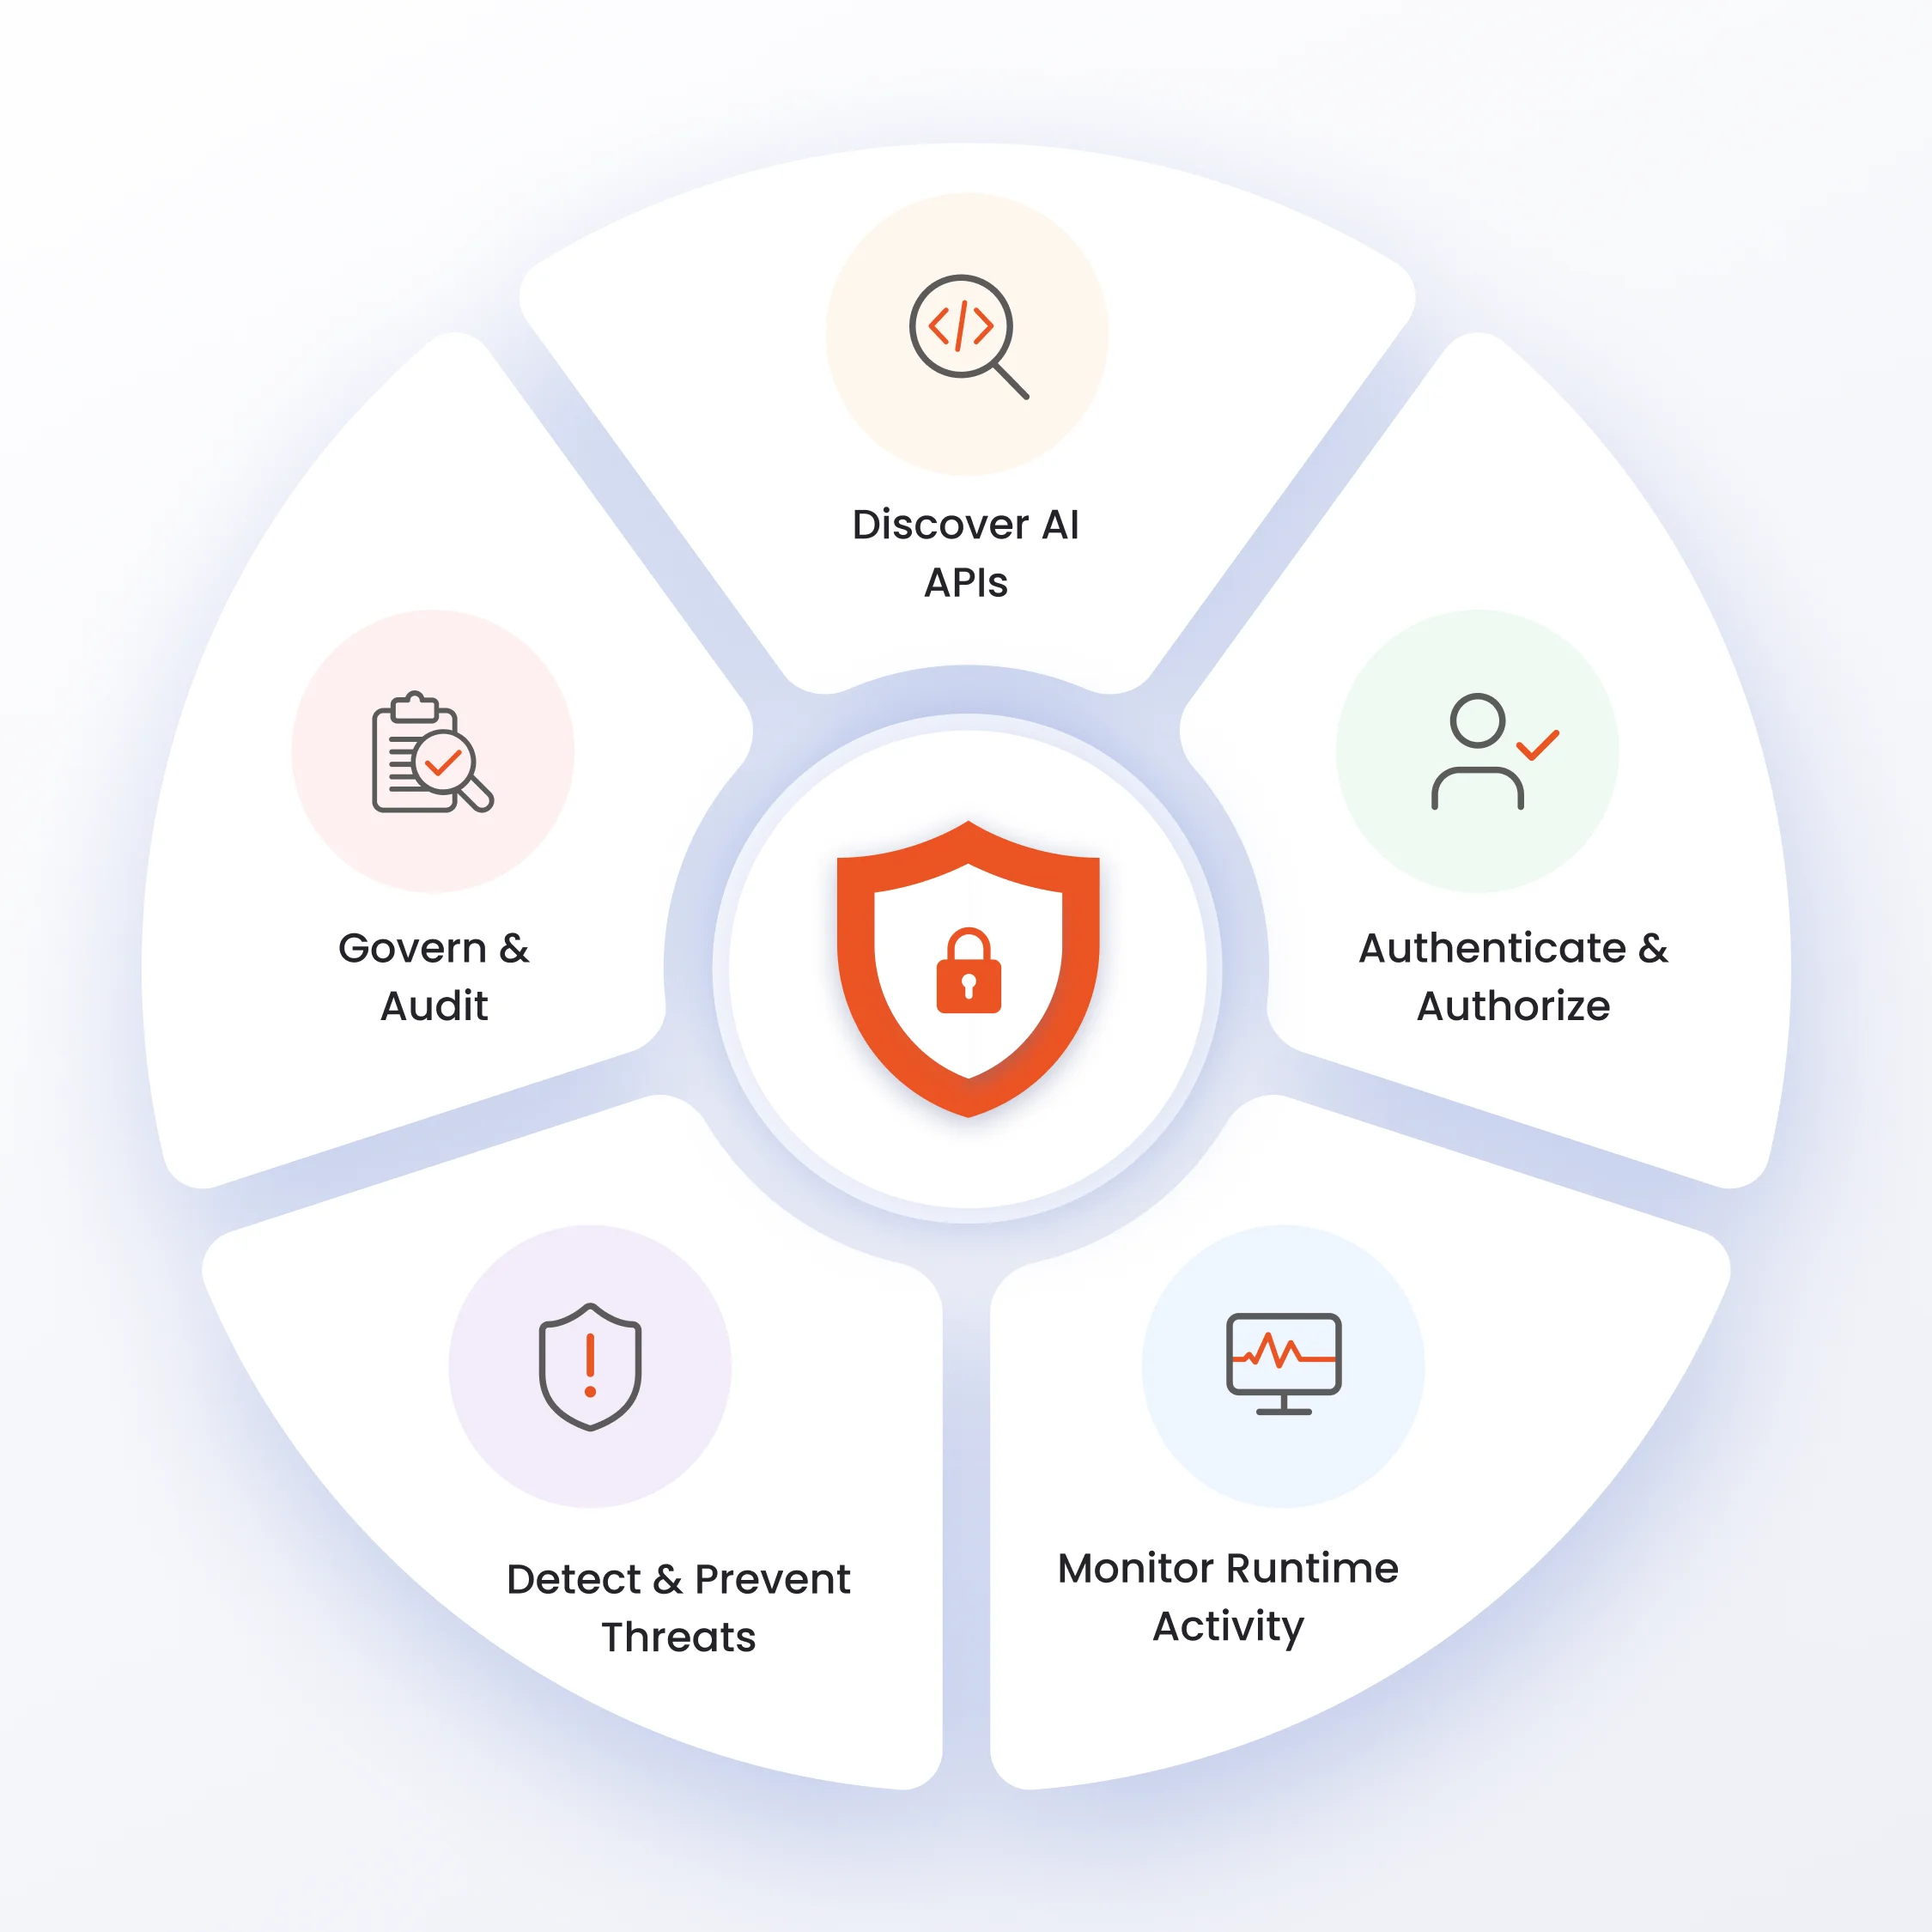
La sicurezza delle API AI protegge continuamente gli agenti AI, i LLM e le API aziendali individuando le integrazioni AI, comprese quelle non ufficiali e non documentate. Verifica le identità tramite autenticazione e applicazione del principio del minimo privilegio. Monitora l'attività in fase di esecuzione, come i modelli di richiesta, il contenuto del payload e le anomalie comportamentali.
La sicurezza delle API AI rileva in tempo reale le minacce specifiche dell'IA, tra cui l'iniezione di prompt, il furto di token, le richieste API non autorizzate e la fuga di dati. Applica inoltre policy come la limitazione della frequenza delle richieste, i controlli di ambito e il filtraggio degli accessi basato su whitelist per garantire la sicurezza e la conformità delle applicazioni basate sull'IA.
Proteggi le API basate sull'IA, gli agenti IA e i flussi di lavoro LLM con la scoperta continua delle API, il rilevamento delle minacce in fase di esecuzione, i controlli di accesso basati sull'identità e il monitoraggio della sicurezza guidato dall'IA in tutti gli ambienti aziendali.
Scopri continuamente API di IA, API "ombra" e integrazioni di IA in ambienti cloud e aziendali. Mantieni la visibilità sull'esposizione delle API e sull'attività in fase di esecuzione da una piattaforma centralizzata.
Rileva comportamenti anomali delle API, schemi di abuso basati sull'intelligenza artificiale e attività di runtime sospette in tempo reale. Identifica le minacce tempestivamente, prima che abbiano un impatto sulle operazioni aziendali.
Proteggi le API e gli agenti di IA tramite un'autenticazione forte e controlli di accesso basati sull'identità. Applica un'autorizzazione basata su criteri per garantire che si verifichino solo interazioni approvate.
Proteggi le API LLM dall'iniezione di prompt, dall'esecuzione non sicura delle API e dalle interazioni non sicure dei plugin. Riduci il rischio di richieste dannose o indesiderate generate dall'IA.
Mantenere una supervisione centralizzata delle API di IA, delle attività in fase di esecuzione e delle politiche di sicurezza. Migliorare la tracciabilità e la governance negli ambienti basati sull'IA.
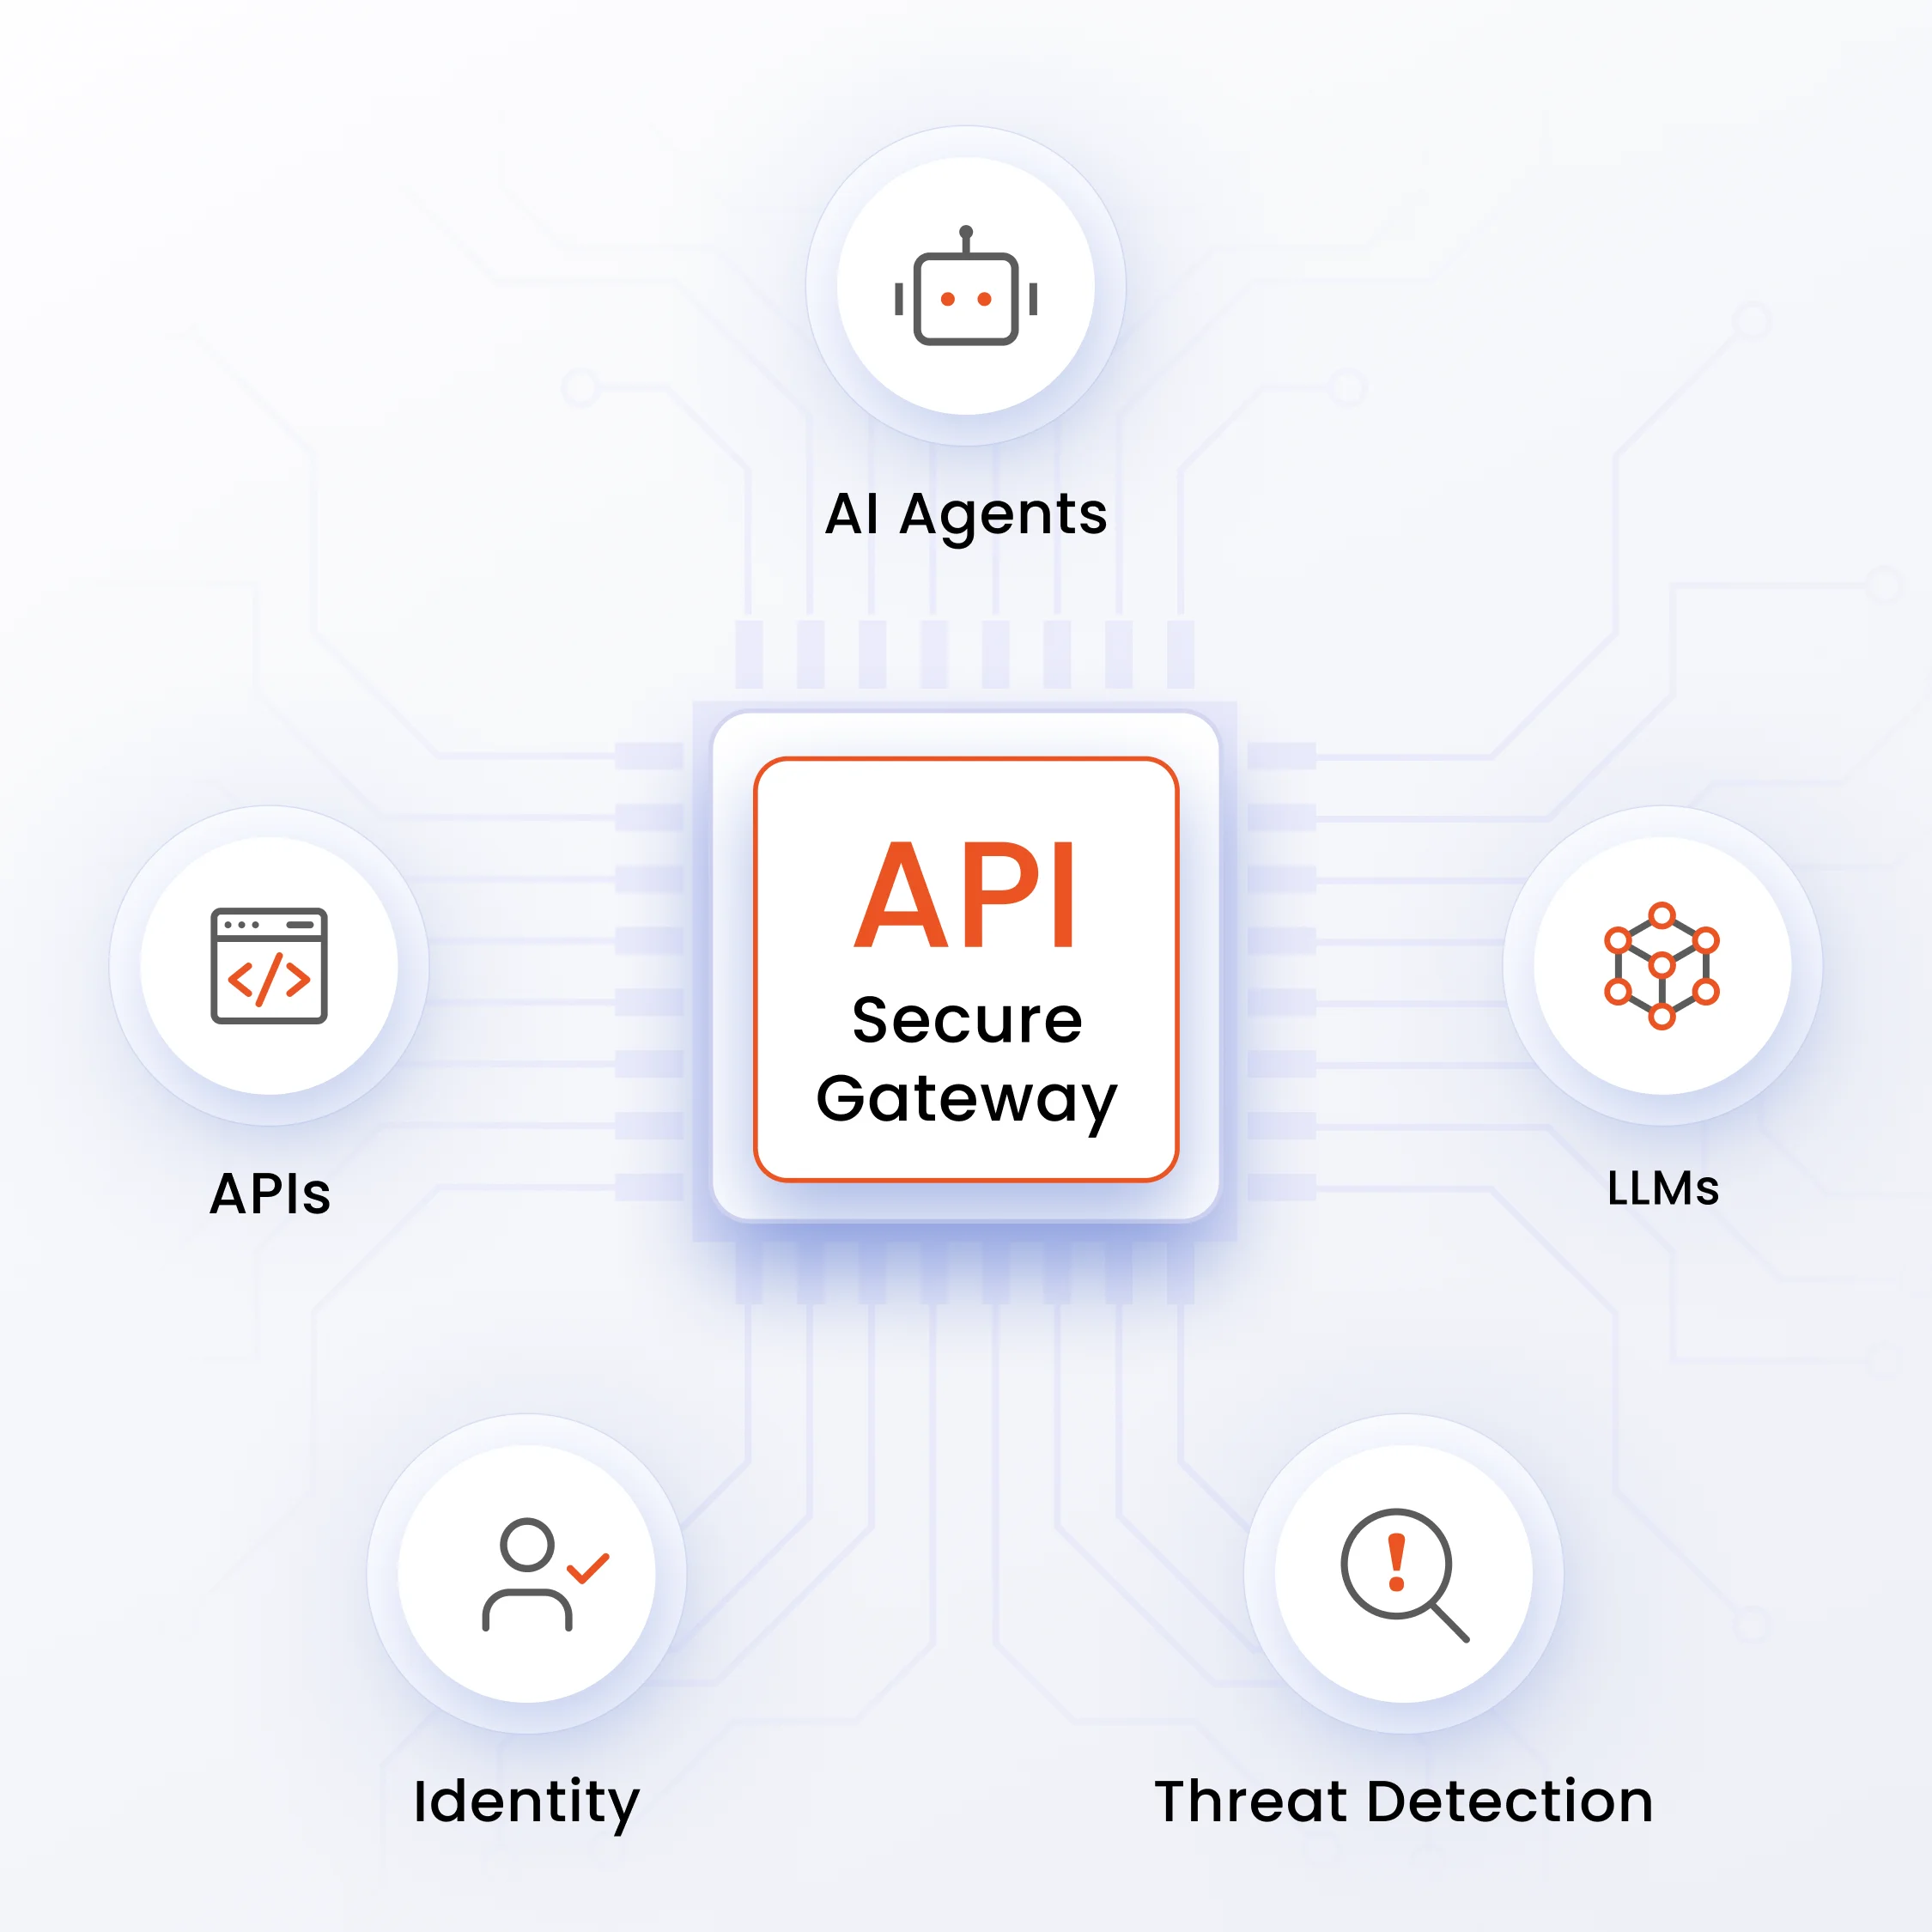
Proteggi le API basate sull'IA, gli agenti IA autonomi, le integrazioni LLM e i flussi di lavoro GenAI, prevenendo al contempo abusi delle API in fase di esecuzione, accessi non autorizzati e minacce basate sull'IA.

Proteggi e metti in sicurezza gli agenti di intelligenza artificiale che interagiscono con API, applicazioni aziendali e sistemi aziendali. Applica autenticazione, autorizzazione e monitoraggio in fase di esecuzione per ogni interazione.

Proteggi le API LLM, i copiloti AI e i flussi di lavoro GenAI connessi ai dati e ai servizi aziendali. Previeni gli attacchi basati su prompt e le attività API non autorizzate nei flussi di lavoro AI.

Rileva e previeni l'abuso delle API, l'uso improprio dei token e le attività sospette generate automaticamente. Riduci il rischio di accessi non autorizzati e di richieste dannose generate dall'intelligenza artificiale.
Rileva minacce API basate sull'IA, anomalie in fase di esecuzione ed esposizione all'IA occulta tramite monitoraggio continuo. Ottieni visibilità sui rischi per la sicurezza negli ambienti basati sull'IA.
Proteggi le API e gli agenti di IA utilizzando l'autenticazione e l'autorizzazione basate sull'identità. Applica il principio del minimo privilegio per ridurre i rischi inutili.
Scopri continuamente le API di IA e monitora l'esposizione in fase di esecuzione nel tuo ambiente. Applica controlli di governance per garantire sicurezza e conformità.
Estendi la sicurezza delle API, la governance dell'identità AI e la protezione in fase di esecuzione da un'unica piattaforma. Proteggi agenti AI, API e sistemi aziendali con controlli coerenti.























































