Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Grazie alla verifica e alla conformità dell'IA, le organizzazioni possono monitorare, convalidare e proteggere i sistemi di IA, mantenendo al contempo responsabilità, trasparenza, supervisione operativa e allineamento normativo in tutti gli ambienti aziendali.
Aiuta le aziende a mantenere la visibilità sui sistemi di IA, a tracciare le attività basate sull'IA tramite le funzionalità di audit trail dell'agente IA, a valutare l'esposizione al rischio dell'IA, a far rispettare le politiche di governance e a rafforzare le iniziative di gestione della conformità dell'IA. Con la crescente adozione dell'IA, l'audit e la conformità diventano essenziali per costruire operazioni di IA affidabili, sicure e pronte per gli audit.
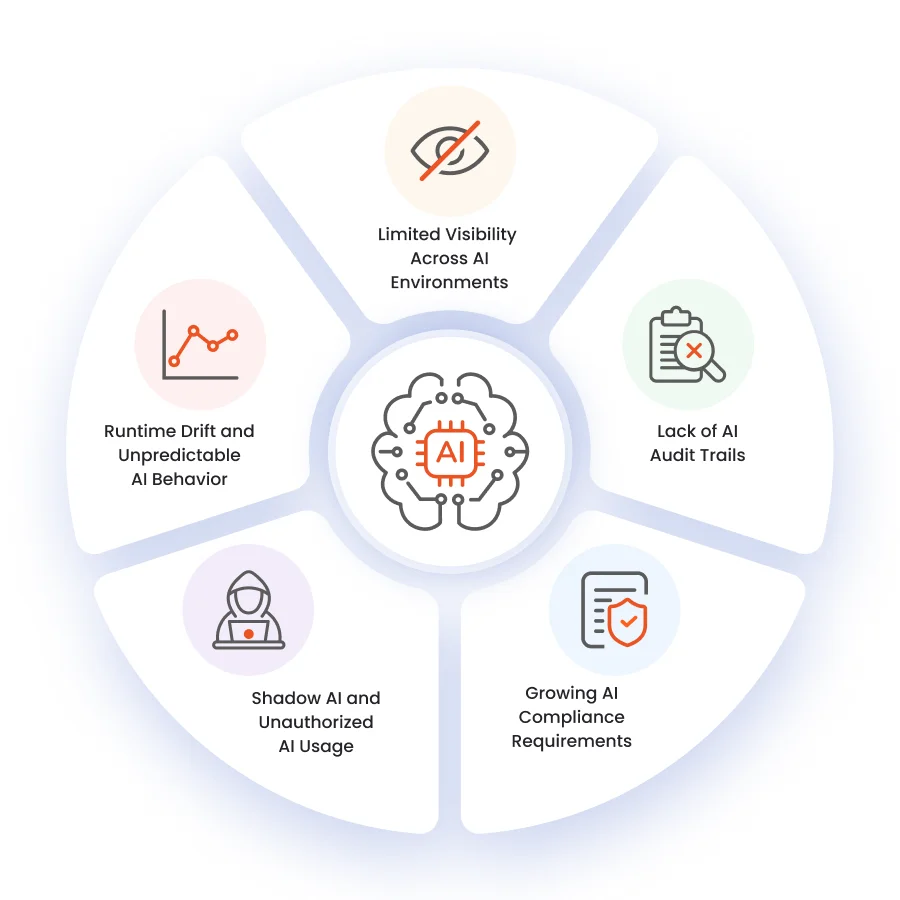
Le organizzazioni spesso faticano a mantenere la consapevolezza dei sistemi di intelligenza artificiale, degli agenti di intelligenza artificiale e degli strumenti di intelligenza artificiale di terze parti che operano all'interno dei team e dei flussi di lavoro aziendali.
Senza registri di controllo centralizzati dell'IA e tracciabilità in fase di esecuzione, le aziende incontrano difficoltà nell'analizzare le azioni basate sull'IA e nel mantenere la conformità alle normative in materia di audit.
L'evoluzione delle normative e dei quadri di riferimento, come il GDPR, l'EU AI Act, ISO/IEC 42001 e il NIST AI RMF, aumenta la necessità di una più solida adozione di un quadro di governance dell'IA e di una maggiore responsabilità in materia di conformità.
I dipendenti adottano sempre più spesso applicazioni di intelligenza artificiale non gestite al di fuori dei processi di monitoraggio approvati, creando rischi per la sicurezza, la conformità e l'operatività legati alla conformità degli agenti di intelligenza artificiale e all'utilizzo dell'IA in azienda.
I sistemi di intelligenza artificiale si evolvono continuamente nel tempo, rendendo difficile per le organizzazioni identificare cambiamenti comportamentali, violazioni delle policy e incongruenze operative senza funzionalità avanzate di osservabilità dell'IA.
Ottieni una visibilità completa sui sistemi di intelligenza artificiale aziendali, sugli agenti e sull'utilizzo non gestito dell'IA.
Valutare costantemente i rischi legati all'IA, le lacune normative e l'esposizione aziendale in materia di conformità.
Monitora le attività di intelligenza artificiale con registri di controllo centralizzati e visibilità delle decisioni in fase di esecuzione.
Monitorare il comportamento dell'IA in fase di esecuzione negli ambienti di produzione e aziendali.
Applicare le policy di intelligenza artificiale a livello aziendale a tutti i sistemi e flussi di lavoro di intelligenza artificiale.
Semplifica le operazioni di conformità all'IA aziendale grazie a reportistica centralizzata e visibilità sugli audit.

La supervisione unificata dell'IA aiuta le organizzazioni a mantenere la visibilità sui sistemi di IA, sugli agenti di IA e sugli strumenti di IA di terze parti che operano nei flussi di lavoro aziendali, riducendo al contempo l'utilizzo non gestito dell'IA.

Le iniziative relative ai framework strutturati di audit dell'IA e le capacità di valutazione del rischio legate all'IA aiutano le aziende a ridurre le lacune operative e a rafforzare la responsabilità.

Le tracce di controllo dell'IA, la reportistica di conformità e la raccolta di prove semplificano le indagini e accelerano la preparazione agli audit negli ambienti di IA aziendali.

Grazie alla supervisione dell'IA in fase di esecuzione, all'osservabilità dell'IA e all'applicazione delle policy, le aziende possono implementare l'IA in modo sicuro, mantenendo al contempo la responsabilità e il controllo operativo.
Monitora il comportamento dell'IA con analisi in tempo reale, rilevamento delle anomalie e funzionalità di intelligenza comportamentale in tutti gli ambienti di IA aziendali.
Mantenere registri di controllo dell'IA, telemetria in fase di esecuzione e documentazione probatoria per indagini, verifiche di conformità e responsabilità operativa.
Sostenere le iniziative aziendali in linea con il GDPR, la legge europea sull'IA, ISO/IEC 42001, SOC 2, HIPAA e il framework NIST per la gestione del rischio legato all'IA.
Valutare l'esposizione al rischio dell'IA mediante l'applicazione centralizzata delle policy, i flussi di lavoro di supervisione dell'IA e i controlli operativi a livello aziendale.
Ottimizza le operazioni di governance con reportistica centralizzata, dashboard di conformità e raccolta automatizzata delle prove.
Le organizzazioni necessitano di capacità di governance dell'IA per affrontare la classificazione del rischio dell'IA, gli obblighi di trasparenza, i requisiti di registrazione e le aspettative di supervisione umana ai sensi della legge europea sull'IA.
Le imprese implementano sistemi e processi strutturati di gestione dell'IA per allinearsi ai requisiti di responsabilità operativa della norma ISO/IEC 42001.
Le organizzazioni adottano il framework NIST per la gestione del rischio dell'IA al fine di rafforzare le iniziative di IA affidabili, la gestione degli accessi all'IA a livello aziendale e le pratiche di gestione del rischio dell'IA.
La supervisione dell'IA aiuta le organizzazioni ad affrontare i rischi derivanti dai processi decisionali automatizzati, gli obblighi in materia di protezione dei dati, i requisiti di interpretabilità e le aspettative in materia di governance dell'identità dell'IA ai sensi del GDPR.
Le aziende necessitano di funzionalità di verificabilità, misure di sicurezza operative e capacità di supervisione continua per supportare la conformità SOC 2 e HIPAA in ambienti di intelligenza artificiale sensibili e iniziative di sicurezza degli agenti di IA.




