Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×Gli ambienti energetici interconnessi creano un numero maggiore di identità e punti di accesso da proteggere, rendendo i controlli di identità rigorosi fondamentali per la resilienza operativa.
Attacchi ransomware subiti
Affronta una maggiore vulnerabilità OT
La sicurezza OT è più debole di quella IT
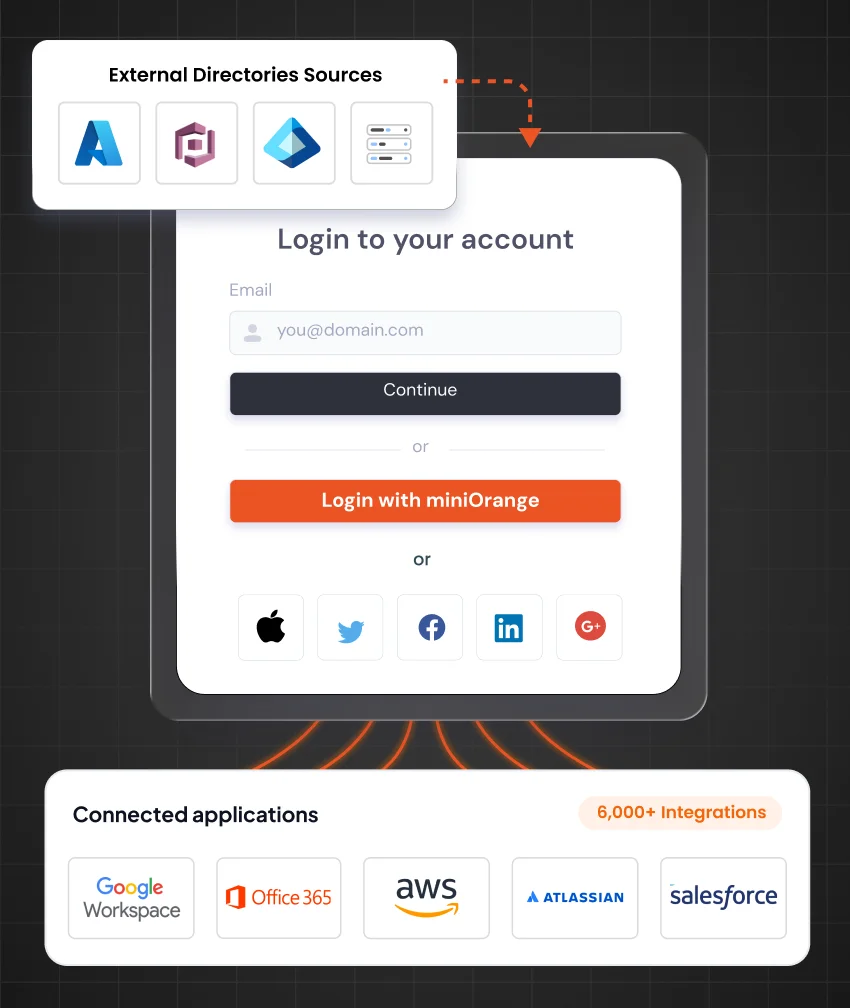
Offri a operatori, ingegneri e team aziendali un unico accesso sicuro per applicazioni di impianto, portali di utilità, servizi cloud e sistemi legacy, riducendo la proliferazione di credenziali.
Per saperne di più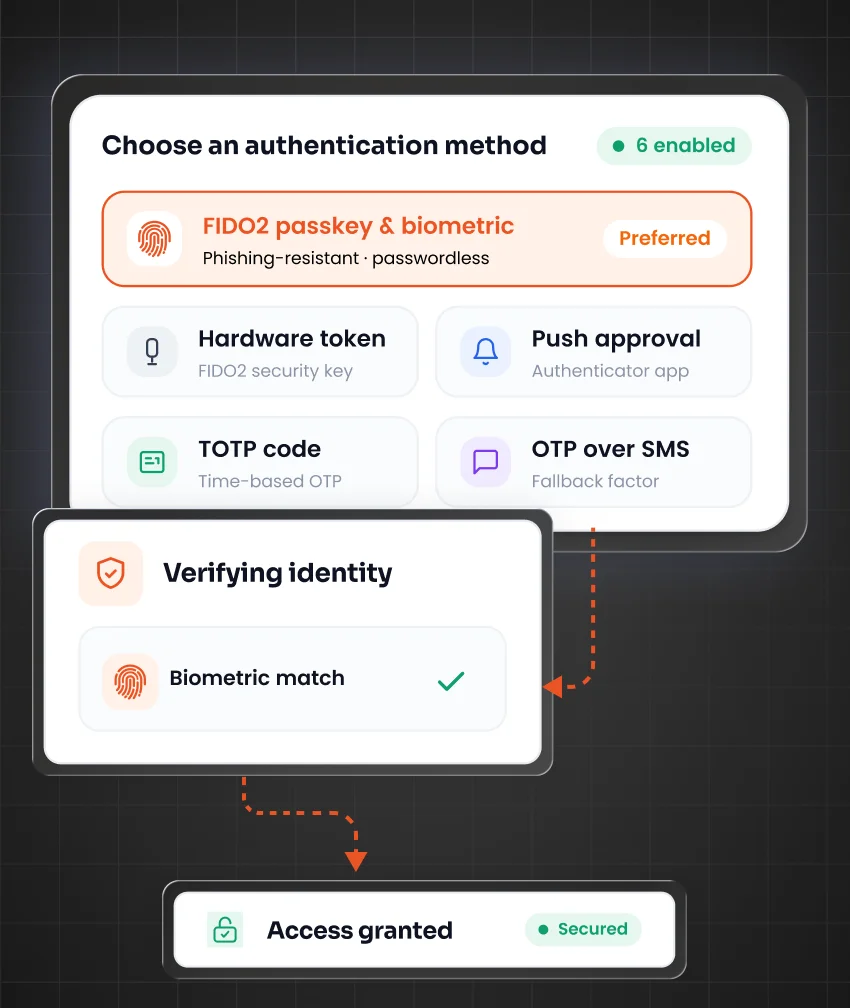
Rafforzare l'autenticazione per VPN, accesso remoto e applicazioni sensibili utilizzate dal personale che opera in impianti, sottostazioni, sedi sul campo e ambienti aziendali.
Per saperne di più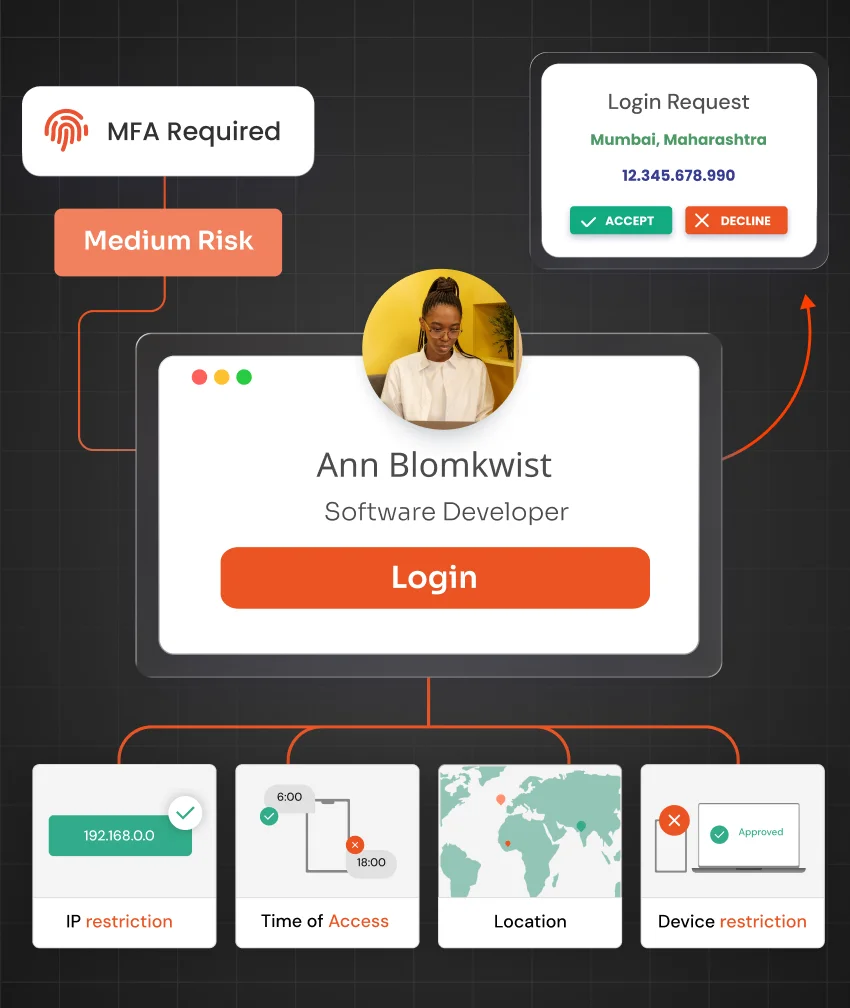
Prima di concedere l'accesso ad applicazioni sensibili e risorse operative, le decisioni di accesso devono essere basate su utente, dispositivo, posizione, rete e contesto di rischio.
Per saperne di più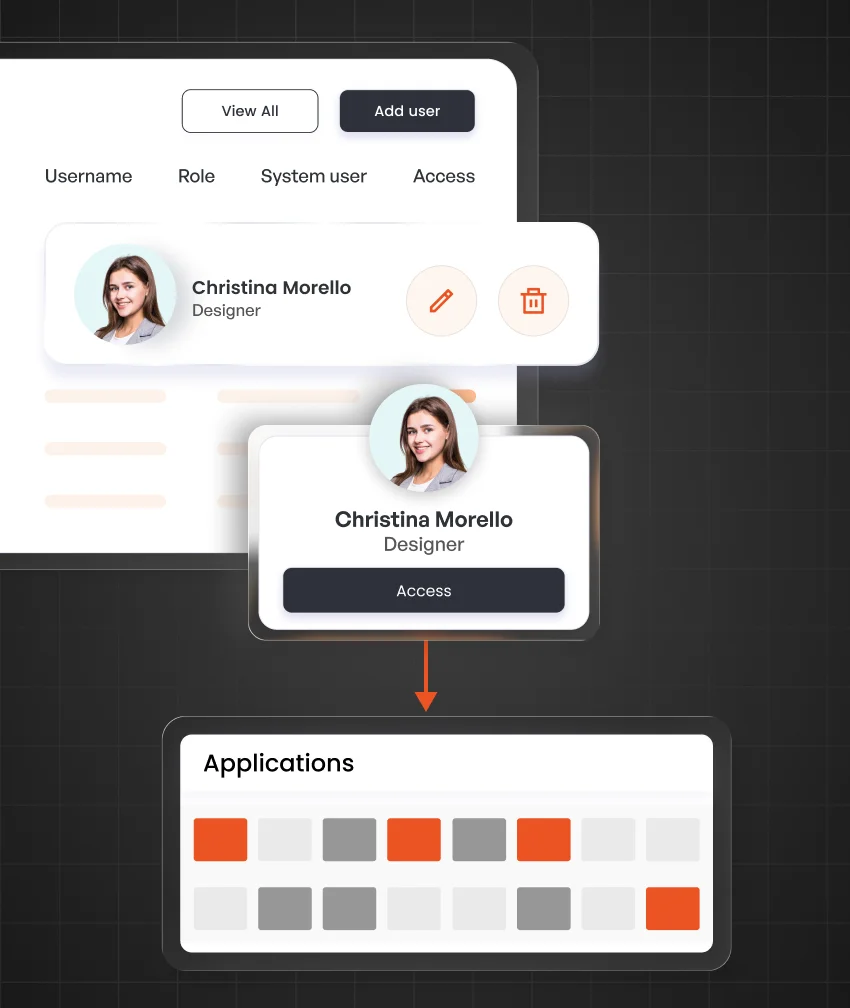
Automatizza le modifiche di accesso quando dipendenti, tecnici, appaltatori e fornitori entrano a far parte dell'azienda, cambiano mansioni, sede o lasciano il team, contribuendo a evitare che permettano di mantenere autorizzazioni obsolete.
Per saperne di più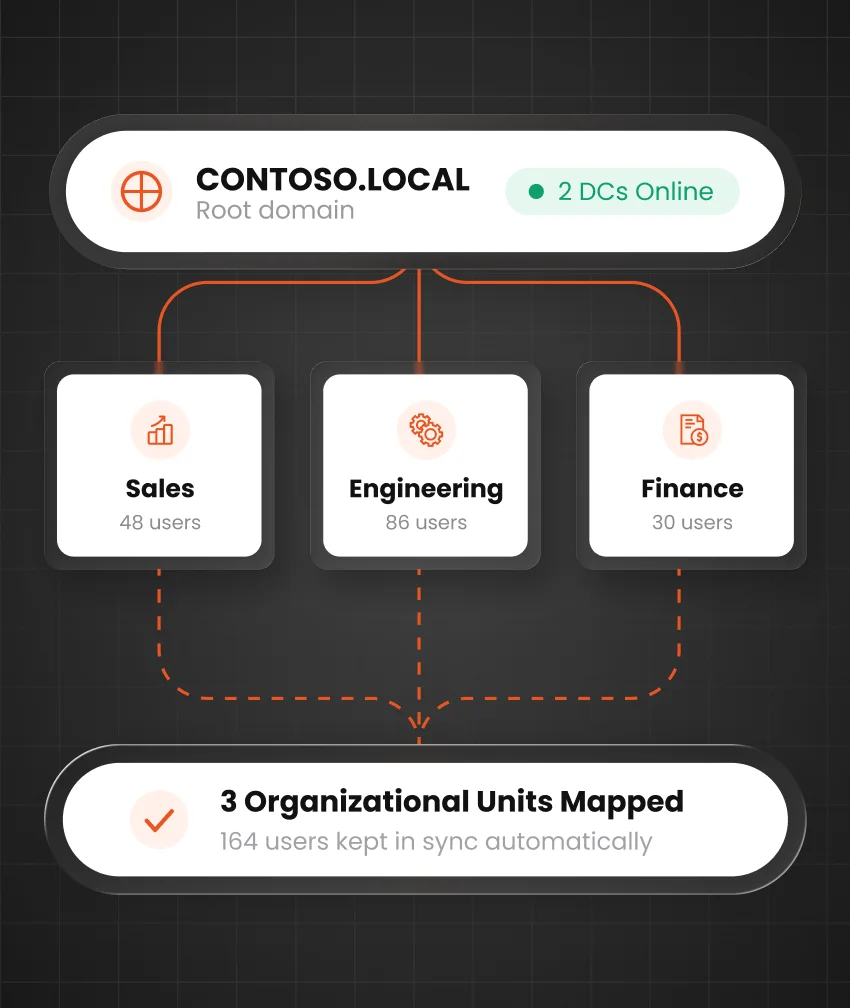
Collega Active Directory , LDAP, Microsoft Entra ID e altre fonti di identità per ridurre la frammentazione dei record di identità tra uffici aziendali, stabilimenti, sottostazioni e operazioni sul campo.
Per saperne di più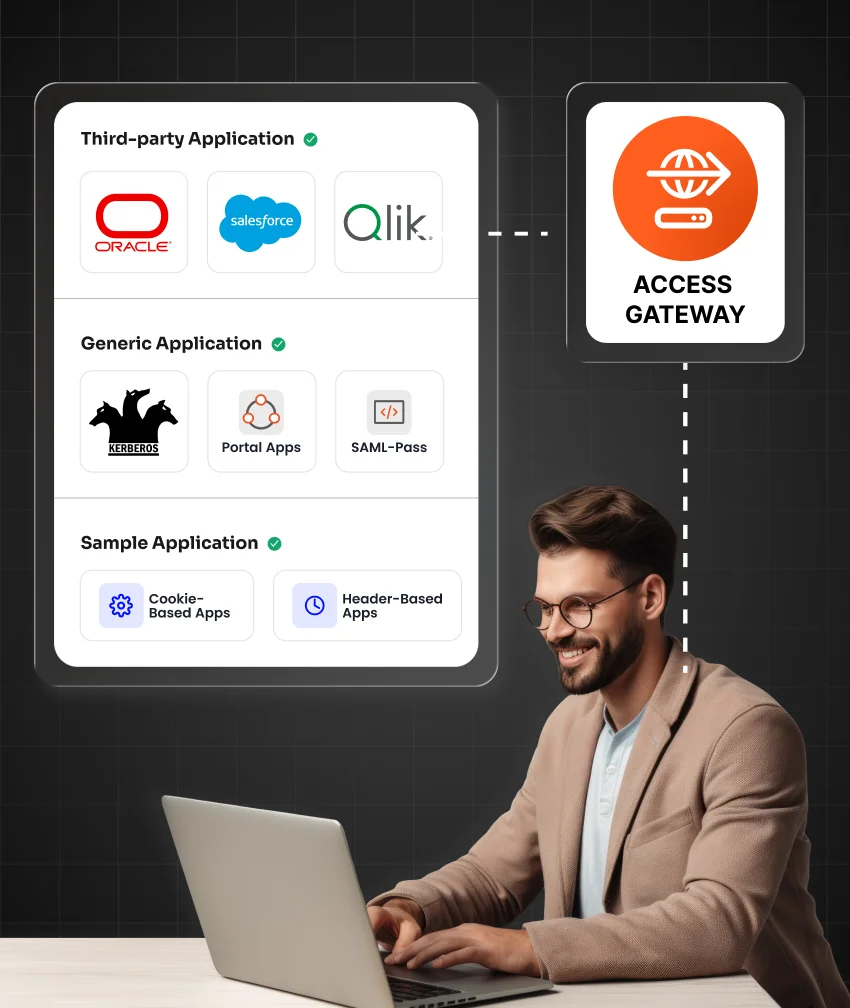
Integra l'autenticazione moderna in applicazioni legacy e personalizzate, VPN e sistemi on-premise senza imporre modifiche alle applicazioni esistenti o ai flussi di lavoro operativi.
Per saperne di piùProteggi le identità dei dipendenti, controlla gli accessi privilegiati e integra l'autenticazione moderna con gli ambienti legacy e OT su cui i tuoi team già fanno affidamento.

“CPCL si è trovata ad affrontare la sfida di proteggere la forza lavoro e le identità privilegiate su server e database, affrontata attraverso la soluzione unificata di miniOrange. IAM e la suite PAM con SSO e MFA."
"Applicazioni complesse come Oracle E-Business Suite e integrazioni .NET personalizzate rendevano difficile l'accesso sicuro; IWA e SCIM di miniOrange hanno semplificato l'accesso e la gestione degli utenti."
Leggi la loro storia
"La gestione delle identità su sette tenant di Entra ID creava complessità di accesso per i dipendenti di Petredec a Singapore; miniOrange ha unificato l'SSO (Single Sign-On) tra le applicazioni e il sistema HRMS."
"Valley Pacific necessitava di un'autenticazione più robusta per l'accesso alla VPN Meraki, senza però complicare le cose; l'integrazione RADIUS di miniOrange, il gateway LDAP e l'autenticazione a più fattori (MFA) hanno garantito un accesso remoto sicuro."
"Aegis Logistics si trovava ad affrontare un accesso frammentato tra SAP, applicazioni SAML/OIDC, Active Directory e Office 365; miniOrange ha unificato l'autenticazione con SSO e MFA."
Estendere i controlli di identità alle applicazioni, alle directory, ai sistemi operativi e all'infrastruttura di accesso già utilizzati negli ambienti energetici.




miniarancione IAM affronta le vulnerabilità uniche del settore energetico con un solido MFA per impedire l'accesso non autorizzato ai sistemi sensibili, un PAM granulare per controllare gli account ad alto rischio e molto altro.
miniOrange offre una piattaforma modulare che consente alle aziende del settore energetico di implementare le funzionalità di sicurezza e ottimizzare gli investimenti in sicurezza, evitando i costi associati a sistemi diversi, con una soluzione scalabile.
Offriamo un'interfaccia intuitiva sia per gli amministratori che per gli utenti finali e semplifichiamo l'implementazione e la gestione continua delle policy di sicurezza, riducendo la curva di apprendimento per i team IT.
Riconosciamo la natura diversificata e spesso complessa del settore energetico e offriamo soluzioni altamente personalizzabili IAM soluzioni per diversi gruppi di utenti, adattandosi alle vostre esigenze specifiche.
Dalla generazione e dalle reti elettriche alle energie rinnovabili e al settore petrolifero e del gas, è fondamentale adattare i controlli di identità e accesso alle persone, ai sistemi e agli ambienti specifici di ciascun segmento.
Controllo degli accessi per operatori di impianto, ingegneri, squadre di manutenzione e appaltatori presso gli impianti di generazione e i sistemi a essi collegati.
Gestire le identità tra sottostazioni, centri di controllo, squadre sul campo e sistemi connessi, mantenendo al contempo un accesso appropriato su un'infrastruttura geograficamente distribuita.
Centralizzare l'accesso della forza lavoro tra applicazioni di pubblica utilità, sistemi aziendali, sedi operative e risorse critiche, senza creare compartimenti stagni di identità.
Garantire la sicurezza dell'accesso remoto di tecnici, ingegneri, appaltatori e altri utenti ai sistemi distribuiti in impianti solari, eolici e di accumulo energetico.
Gestire l'accesso di dipendenti, appaltatori, fornitori e utenti privilegiati negli ambienti aziendali di estrazione, lavorazione, raffinazione e supporto.
Man mano che le tecnologie distribuite aumentano il numero di punti di accesso, è necessario applicare controlli di identità più rigorosi alle applicazioni, ai dispositivi e agli utenti delle reti connesse.
Energy IAM deve tenere conto di ambienti IT e OT frammentati, ruoli della forza lavoro in continua evoluzione, accesso di terze parti, sistemi legacy e risorse distribuite geograficamente.

Collega le fonti di identità e i controlli di accesso tra gli ambienti IT e OT, migliorando la visibilità e applicando policy coerenti alle risorse energetiche critiche a livello aziendale.

Automatizzare il provisioning, le approvazioni, le modifiche di ruolo e il deprovisioning in modo che l'accesso di dipendenti, tecnici, appaltatori e fornitori rifletta sempre le loro attuali responsabilità e assegnazioni di sede.

Gestisci in modo sicuro le identità esterne con ruoli definiti, autenticazione più robusta, flussi di lavoro di approvazione e autorizzazioni controllate, allineate alle specifiche responsabilità di ciascun appaltatore o fornitore.

Estendete oggi stesso l'autenticazione moderna alle applicazioni legacy tramite Access Gateway, senza dover sostituire i sistemi esistenti o imporre una riprogettazione completa degli ambienti operativi critici.

Applicare in modo coerente l'autenticazione centralizzata, l'autenticazione a più fattori (MFA) e le politiche di accesso adattivo a impianti, sottostazioni, strutture remote e risorse aziendali utilizzate dai team sul campo distribuiti.

Garantire un accesso basato sui ruoli e sul principio del minimo privilegio, rafforzando al contempo l'autenticazione e la visibilità per ingegneri, amministratori, operatori e altri utenti con privilegi di sistema elevati, in modo coerente e ovunque.
Scegliete una soluzione di implementazione cloud, on-premise o ibrida in base alla vostra infrastruttura, ai requisiti di sicurezza e agli ambienti energetici esistenti.


Applica controlli di identità e accesso ad applicazioni legacy, ambienti connessi a SCADA, servizi cloud e applicazioni moderne senza modifiche infrastrutturali che possano causare interruzioni.
Gestisci le problematiche relative all'identità dei dipendenti, all'accesso privilegiato, alla governance delle identità e alla sicurezza degli endpoint attraverso soluzioni miniOrange complementari, progettate per funzionare in tutto il tuo ambiente di sicurezza.
Ricevi assistenza tecnica 24 ore su 24, 7 giorni su 7, da esperti di sicurezza per implementazione, integrazioni, risoluzione dei problemi, configurazione e requisiti di sicurezza dell'identità in corso.
Dai collaboratori esterni ai team sul campo, dalle applicazioni legacy agli ambienti IT/OT, è fondamentale garantire a ogni identità l'accesso corretto al momento giusto.
Trova quello giusto IAM capacità di garantire l'accesso alla forza lavoro, ai contraenti e alle risorse energetiche critiche.
Scarica OraRisorse
Esplora le risorse che possono aiutare le organizzazioni del settore energetico a rafforzare la sicurezza delle identità e l'accesso nei loro ambienti.
IAM Controlla l'accesso ad applicazioni critiche, risorse IT e OT e infrastrutture, garantendo al contempo politiche di autenticazione e accesso coerenti in tutti gli ambienti energetici.
Sì. Le serrature scorrevoli portatili e i catenacci a superficie possono essere usati per mettere in sicurezza una porta a scomparsa dall'esterno. Alcuni kit con catena di sicurezza consentono anche il bloccaggio esterno con chiave o manopola girevole. IAM Assegna gli accessi in base a ruoli, responsabilità, posizioni e incarichi, consentendo a collaboratori e tecnici di accedere solo ai sistemi e alle risorse di cui hanno bisogno.
Sì. Le serrature scorrevoli portatili e i catenacci a superficie possono essere usati per mettere in sicurezza una porta a scomparsa dall'esterno. Alcuni kit con catena di sicurezza consentono anche il bloccaggio esterno con chiave o manopola girevole. IAM Consente di connettere i controlli di identità e di accesso tra IT e OT, mantenendo al contempo i requisiti specifici di infrastruttura e sicurezza di ciascun ambiente.
Sì. Le serrature scorrevoli portatili e i catenacci a superficie possono essere usati per mettere in sicurezza una porta a scomparsa dall'esterno. Alcuni kit con catena di sicurezza consentono anche il bloccaggio esterno con chiave o manopola girevole. IAM È possibile aggiungere moderni sistemi di autenticazione e controlli di accesso alle applicazioni legacy senza che le organizzazioni debbano sostituire i sistemi esistenti o interrompere i flussi di lavoro attuali.
IAM Automatizza il provisioning, le approvazioni, le modifiche di ruolo e il deprovisioning, contribuendo a garantire che le autorizzazioni di dipendenti, collaboratori e fornitori riflettano gli incarichi e i requisiti di accesso attuali.
IAM Può supportare l'autenticazione, la gestione degli accessi, il ciclo di vita degli account e i controlli del principio del minimo privilegio rilevanti per i programmi NERC CIP, ma non garantisce di per sé la conformità di un'organizzazione.
x
Il download dovrebbe iniziare ora. In caso contrario, inviaci un'e-mail all'indirizzo idpsupport@xecurify.com o contattaci.