Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Una soluzione MFA resistente al phishing aiuta le organizzazioni a massimizzare la sicurezza degli accessi tramite credenziali crittografiche associate al dispositivo, anziché password, OTP e altri segreti condivisi. A differenza dei metodi di autenticazione tradizionali, riduce l'esposizione ad attacchi di phishing, furto di credenziali e accessi non autorizzati, garantendo al contempo esperienze utente sicure.
L'autenticazione a più fattori (MFA) anti-phishing di miniOrange si basa su standard come FIDO2 e WebAuthn. I nostri metodi di autenticazione anti-phishing includono chiavi di accesso, chiavi di sicurezza hardware, smart card e verifiche biometriche per convalidare l'identità degli utenti. Questi moderni metodi di autenticazione migliorano la protezione dal phishing, contribuiscono a prevenire il furto di identità e aiutano le organizzazioni a proteggere l'accesso in ambienti cloud, ibridi e on-premise.
I moderni attacchi di phishing prendono di mira credenziali, sessioni e flussi di lavoro di autenticazione a più fattori (MFA), richiedendo protezioni di autenticazione più robuste.
I framework Zero Trust richiedono una verifica continua dell'identità e metodi di autenticazione ad alta affidabilità e resistenti al phishing.
Le organizzazioni adottano controlli di autenticazione più rigorosi per soddisfare gli standard di conformità, di assicurazione informatica e di sicurezza.
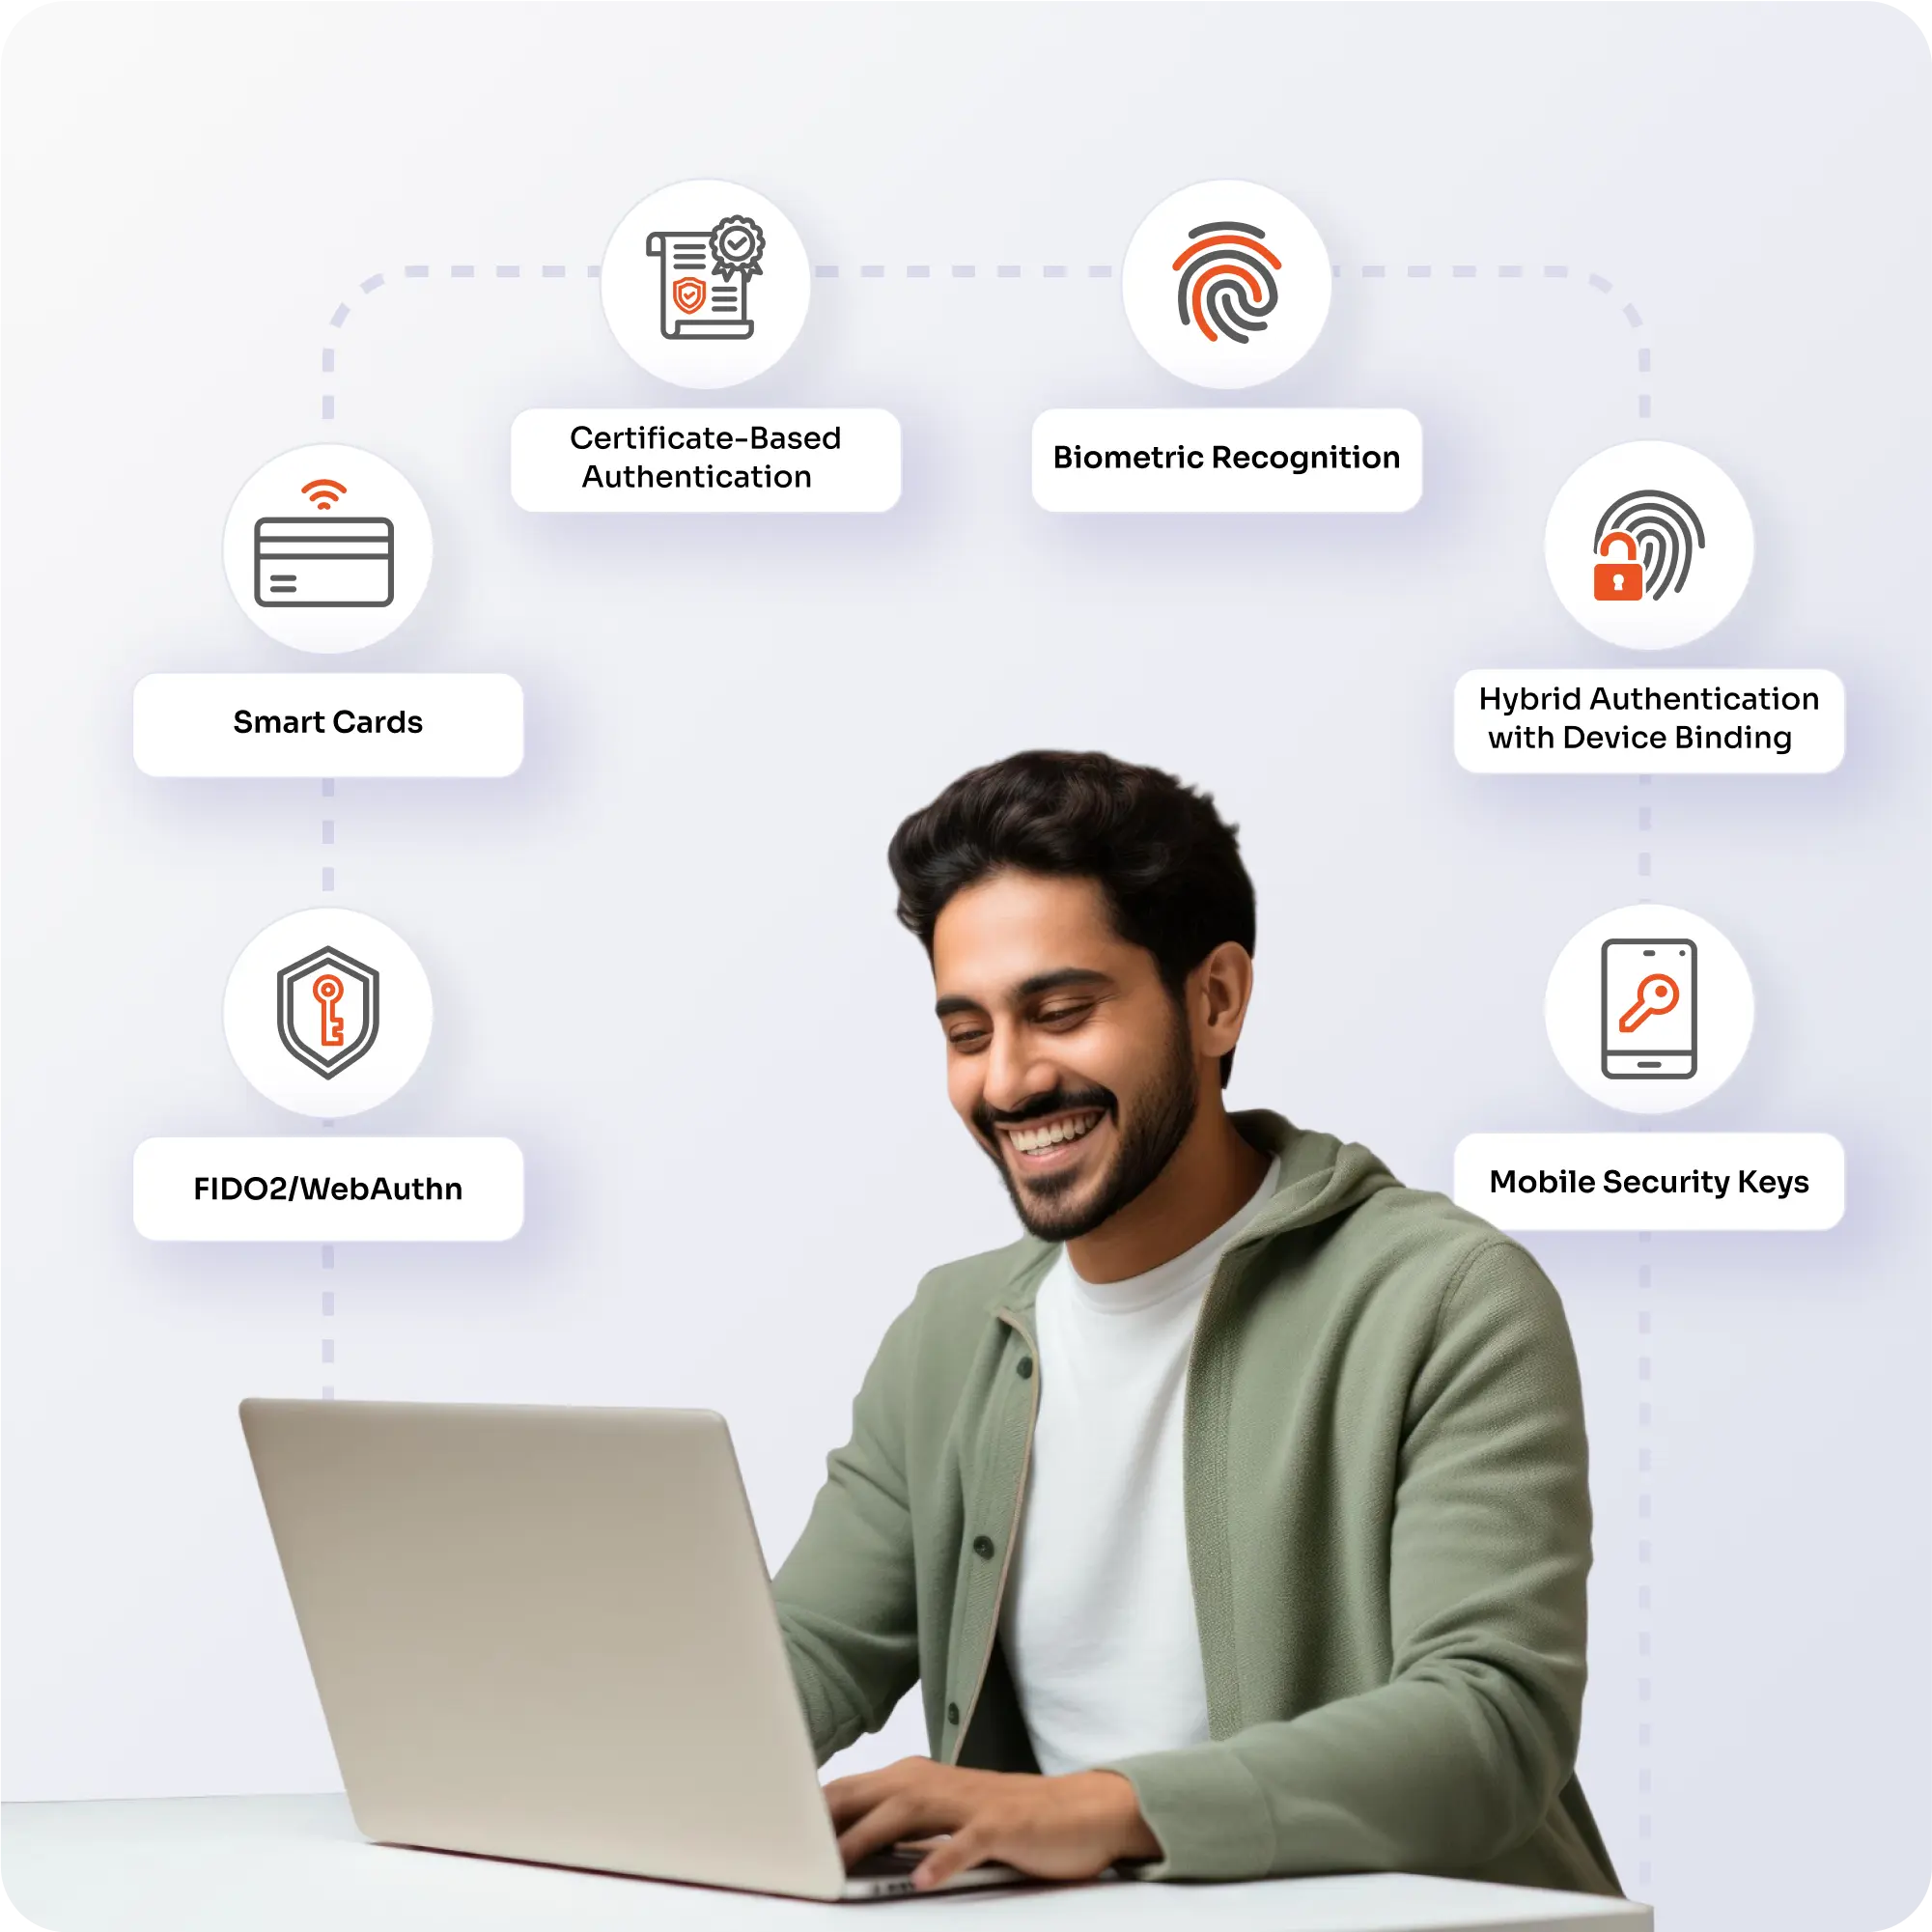
Scegli tra una vasta gamma di opzioni di autenticazione che migliorano la verifica dell'utente e consentono l'accesso senza password ad applicazioni e ambienti aziendali.
Autentica gli utenti con credenziali crittografiche legate all'origine che prevengono il furto di credenziali e gli attacchi di phishing. Gli standard FIDO2 e WebAuthn consentono un accesso sicuro migliorando al contempo la sicurezza dell'identità e la protezione dal phishing.
Abilita l'autenticazione senza password utilizzando chiavi di accesso sincronizzate tra dispositivi e applicazioni affidabili. Le chiavi di accesso semplificano l'accesso degli utenti riducendo al contempo i rischi associati alle password e ai segreti condivisi.
Migliora la verifica dell'identità con le chiavi di sicurezza FIDO2 fisiche che richiedono la presenza dell'utente durante l'autenticazione. Le chiavi di sicurezza hardware offrono una protezione di alto livello per i dipendenti e gli utenti privilegiati.
Proteggi l'accesso aziendale tramite smart card basate su certificati e credenziali PIV/CAC. Questi sistemi di autenticazione offrono una solida verifica dell'identità e sono comunemente utilizzati in ambienti regolamentati e ad alta sicurezza.
Limita l'accesso ai dispositivi attendibili e registrati utilizzando credenziali crittografiche memorizzate localmente sugli endpoint. Le credenziali associate al dispositivo contribuiscono a prevenire il furto di credenziali, il dirottamento di sessione e i tentativi di accesso non autorizzato.
Verifica l'identità degli utenti tramite impronta digitale o riconoscimento facciale, associati a dispositivi affidabili e credenziali crittografiche, consentendo un'autenticazione senza password sicura e senza interruzioni.
Fattore
MFA tradizionale
Autenticazione a più fattori resistente al phishing
OTP via SMS, OTP via e-mail, codici dell'app di autenticazione, notifiche push
Passkey, chiavi di sicurezza FIDO2, dati biometrici e credenziali intelligenti
Si basa su segreti condivisi, codici monouso o verifica basata sull'approvazione.
Utilizza la crittografia a chiave pubblica e credenziali associate al dispositivo.
Autenticazione basata su password
Autenticazione senza password
Vulnerabile agli attacchi di phishing, SIM swap, affaticamento da autenticazione a più fattori e replay delle credenziali.
Resistente agli attacchi di phishing, replay e man-in-the-middle
Le credenziali possono essere riutilizzate per diversi servizi.
Le credenziali sono uniche per ogni applicazione e legate all'origine
Maggiore difficoltà per l'utente e costi di assistenza più elevati
Accesso utente più rapido e maggiore sicurezza.

Integratevi con i provider di identità (IdP) e Active Directory (AD) esistenti per estendere l'autenticazione agli ambienti aziendali senza modificare l'infrastruttura di identità attuale.

Supporta sistemi personalizzati, interni, legacy, applicazioni web e app SaaS utilizzando connettori flessibili e oltre 6000 integrazioni predefinite.

Implementa l'autenticazione in ambienti cloud, on-premise, ibridi e remoti, con supporto per VPN, sistemi operativi e punti di accesso alla rete aziendale.
Proteggi gli accessi VPN e la rete remota con l'autenticazione FIDO2 e robusti controlli di verifica dell'identità. Riduci l'esposizione agli attacchi di phishing rivolti agli utenti remoti e proteggi l'accesso alle risorse aziendali.
Proteggi gli accessi a Windows e le sessioni di Desktop remoto con l'autenticazione a più fattori (MFA) di Windows , le chiavi di accesso e l'autenticazione senza password. Rafforza la prevenzione del furto di identità per amministratori e dipendenti che accedono da remoto a sistemi critici.
Proteggi gli accessi ai server Linux e l'accesso SSH con chiavi di sicurezza hardware e autenticazione crittografica. Migliora la sicurezza amministrativa e rafforza la protezione dal phishing delle credenziali su server e infrastrutture.
Garantisci un accesso sicuro su dispositivi macOS e Apple tramite verifica biometrica e credenziali associate al dispositivo. Offri un'esperienza utente fluida e migliora la prevenzione del phishing contro i sempre più diffusi attacchi all'identità.
Proteggi l'accesso amministrativo ai dispositivi di rete e ai firewall con l'autenticazione WebAuthn e solidi controlli di verifica dell'identità. Migliora la protezione dell'identità contro il phishing e riduci i rischi derivanti da sofisticate minacce di phishing dirette alle infrastrutture critiche.
I principali framework e regolamenti in materia di sicurezza informatica raccomandano o richiedono sempre più spesso l'autenticazione resistente al phishing per gli scenari di accesso ad alto rischio.
Richiede alle agenzie federali statunitensi di implementare un'autenticazione a più fattori (MFA) resistente al phishing per dipendenti, appaltatori e partner, nell'ambito della strategia federale Zero Trust.
AAL 3 richiede autenticatori hardware resistenti al phishing che utilizzino una prova crittografica di possesso per il massimo livello di sicurezza dell'identità.
Per i programmi di difesa ad alta priorità, il CMMC 2.0 Livello 3 impone meccanismi di autenticazione resistenti al phishing.
Il Digital Operational Resilience Act rafforza i requisiti di sicurezza relativi all'identità e all'accesso per gli istituti finanziari in tutta l'Unione Europea, promuovendo l'adozione di metodi di autenticazione ad alta affidabilità.
Rafforza i requisiti di sicurezza informatica per le infrastrutture critiche e i servizi essenziali, ponendo l'accento su controlli di autenticazione e gestione degli accessi più rigorosi.
Il livello di maturità 3 richiede autenticatori hardware resistenti al phishing per l'accesso di utenti e amministratori a sistemi sensibili e repository di dati.





Non posso che parlare bene di miniOrange: sono completamente soddisfatto del processo e dei risultati sotto ogni aspetto.
5.0

Servizio tecnico fantastico, prodotto fantastico. In generale, persone fantastiche. Questa soluzione è molto semplice e facile da implementare
5.0

Implementa passkey, autenticazione FIDO2/WebAuthn, chiavi di sicurezza hardware, smart card e autenticazione biometrica da un'unica piattaforma.

Riduci la dipendenza dalle password e semplifica l'accesso, migliorando al contempo la sicurezza grazie a credenziali crittografiche associate al dispositivo e flussi di autenticazione fluidi.

Estendi l'autenticazione a più fattori (MFA) resistente al phishing a VPN, accesso Windows, RDP, SSH Linux, macOS, dispositivi di rete, applicazioni cloud e sistemi locali.

Implementazione in ambienti cloud, ibridi o on-premise, mantenendo al contempo politiche di autenticazione coerenti in tutta l'organizzazione.

Applica un'autenticazione resistente al phishing basata sul rischio dell'utente, sullo stato del dispositivo, sulla posizione e sul contesto di accesso per rafforzare la protezione dell'identità.

Sostenere i requisiti di sicurezza normativi e di settore che raccomandano o impongono sempre più spesso l'autenticazione a prova di phishing per gli account privilegiati e ad alto rischio.
Abilitare le chiavi di accesso, le chiavi di sicurezza hardware e l'autenticazione biometrica per offrire una maggiore sicurezza.
sicurezza e un'esperienza utente impeccabile in tutta l'organizzazione.























































