Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×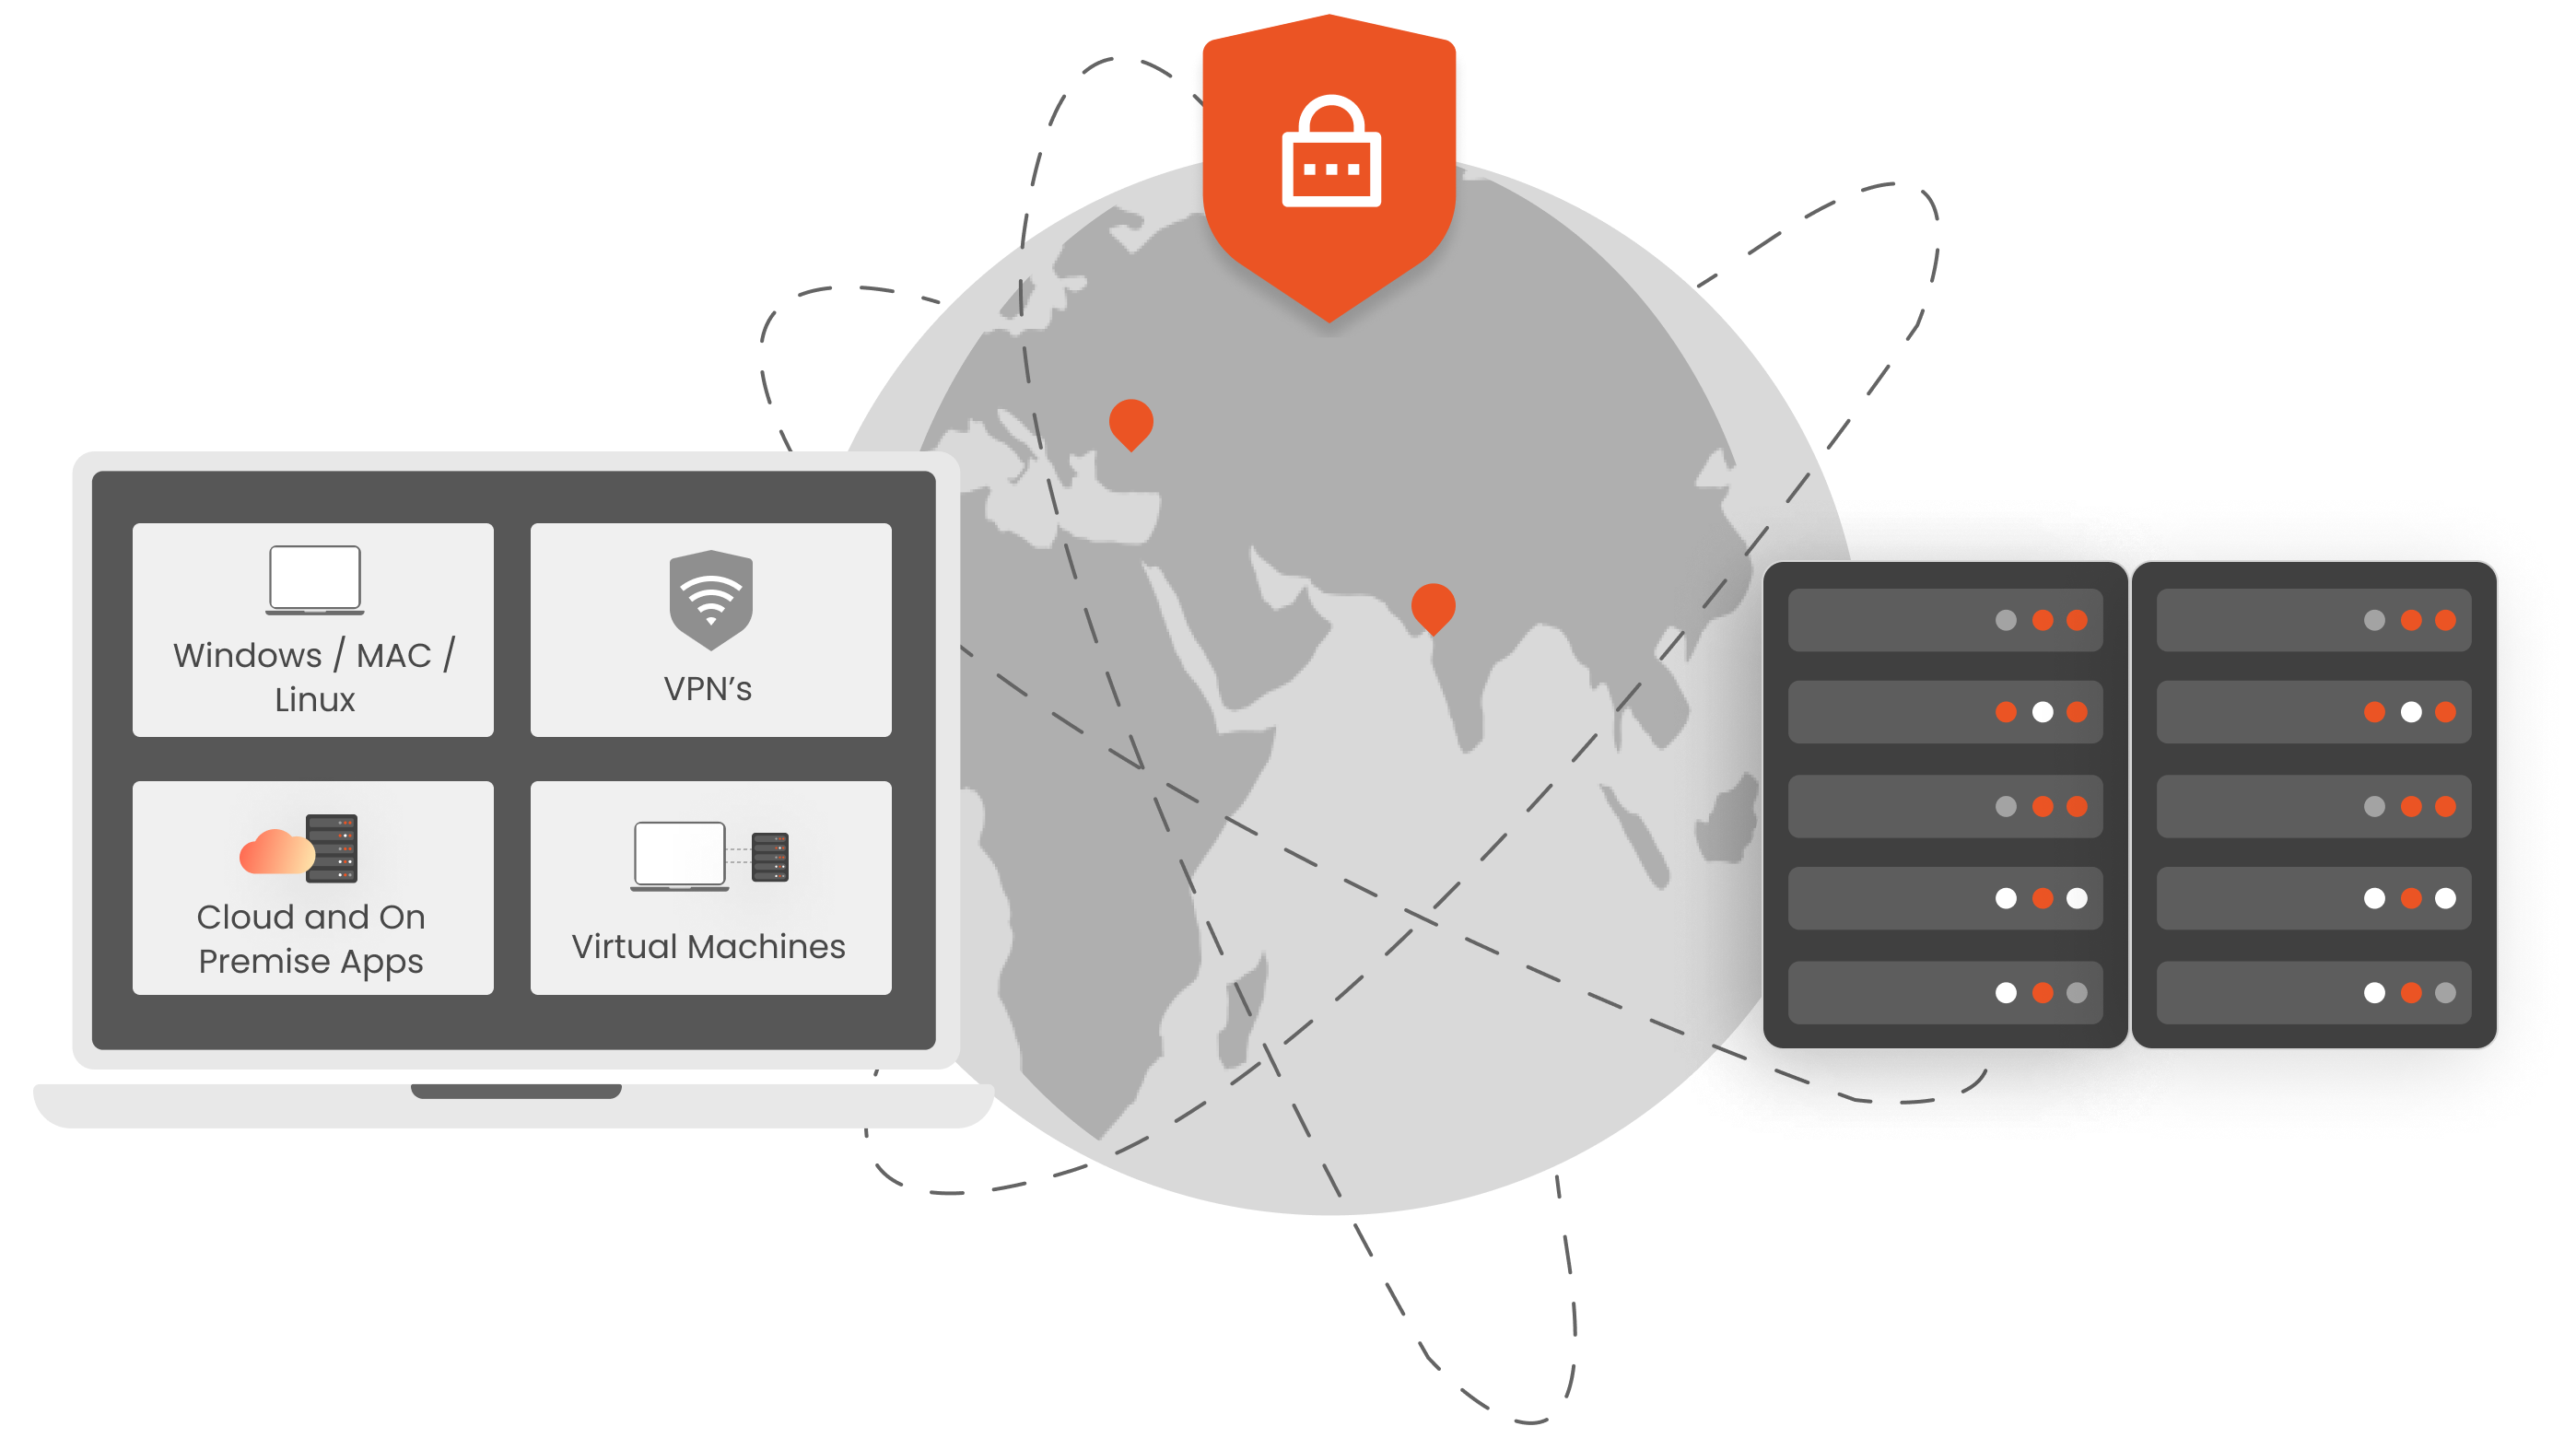
I dipendenti remoti in genere fanno affidamento su Protocollo desktop remoto Microsoft (RDP) per accedere ai propri dispositivi di lavoro da reti esterne, spesso utilizzando solo una password per l'autenticazione. Integrazione dell'autenticazione a più fattori (MFA) per l'accesso a WindowsLe connessioni RDP come RD Gateway e RD Web rafforzano notevolmente le difese contro i tentativi di accesso non autorizzati.
La soluzione miniOrange MFA migliora la sicurezza per l'accesso locale e remoto su vari sistemi operativi, inclusi Windows, macOS e Linux, ed è particolarmente efficace per proteggere gli accessi RDP. Richiedendo una verifica aggiuntiva oltre alle semplici password, AMF blocca efficacemente i tentativi di accesso da parte di utenti non autorizzati, anche se in possesso di password compromesse.
Potreste utilizzare il Remote Desktop Protocol (RDP) per gestire server, workstation e infrastrutture. Tuttavia, se le vostre credenziali RDP finissero nelle mani sbagliate, l'intera rete potrebbe essere compromessa. L'implementazione dell'autenticazione a più fattori (MFA) per le connessioni RDP del Remote Desktop aggiunge un ulteriore livello di sicurezza, impedendo agli hacker di accedere ai vostri sistemi.
Le organizzazioni utilizzano Remote Desktop Gateway (RD Gateway) per consentire l'accesso remoto sicuro ad applicazioni specifiche. Tuttavia, l'accesso a RD Gateway rimane vulnerabile agli attacchi informatici . La nostra autenticazione a più fattori senza agenti per RD Gateway garantisce un'implementazione rapida e senza interruzioni, anche su sistemi non appartenenti a un dominio, offrendo una protezione efficace contro gli accessi non autorizzati.
Le organizzazioni utilizzano RD Web Access per pubblicare programmi Remote App, consentendo agli utenti di avviare le applicazioni da un portale anziché da desktop completi. Il client RD Web esegue questa operazione tramite un browser . L'aggiunta dell'autenticazione a più fattori (MFA) migliora la sicurezza dell'accesso a Remote App sia tramite RD Web Access che tramite il client Web, proteggendo tutti gli accessi a Desktop remoto basati su HTML5.
Proteggi i tuoi servizi di Desktop remoto con l'autenticazione basata sul rischio o l'autenticazione a più fattori adattiva di miniOrange , che limita l'accesso in base a fattori contestuali come IP, dispositivo, ora e posizione . Le policy personalizzate possono bloccare l'accesso o richiedere l'autenticazione a più fattori solo quando necessario, aumentando la produttività e fornendo al contempo una risposta di sicurezza più intelligente.

Offline MFA consente l'accesso degli utenti anche quando il server di autenticazione o Internet non funziona. Gli utenti possono continuare a lavorare in modo efficace senza interruzioni.

Imposta criteri MFA personalizzati, come l'accesso MFA specifico per utente, bypassando MFA per account amministratore e impostando un orario per MFA dopo l'accesso successivo.

Proteggi i tuoi servizi Desktop remoto, VPN e altro ancora con una fonte di autenticazione centrale che supporta anche altri IDP come Active Directory.

Gli utenti possono accedere a diversi sistemi aggiunti al dominio, come Azure AD, Active Directory, ecc. all'interno della rete aziendale.

Configurare diversi metodi MFA per macchine con nomi utente generici come "admin" o "administrator", sia in ambienti aggiunti a un dominio che non aggiunti a un dominio.

Distribuisci il modulo MFA su tutte le macchine contemporaneamente utilizzando Criteri di gruppo (GPO), velocizzando la distribuzione sui sistemi non appartenenti al dominio.
*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.
"miniOrange ha fornito a DBS una soluzione per limitare l'accesso alla VPN Fortigate con l'autenticazione a più fattori (MFA). Poiché l'organizzazione voleva che l'intera configurazione fosse protetta dall'esposizione su Internet,..."
Proteggi tutti gli accessi ad Active Directory con MFA Security. Impedisci l'accesso non autorizzato a tutti i server abilitando MFA.
Abilita MFA sulle tue connessioni VPN come Fortinet, Cisco, SonicWall, PaloAlto, ecc.
Abilita MFA sugli accessi TACACS/TACACS+ e su tutti i dispositivi di rete come router e switch.
Impedisci l'accesso non autorizzato alle connessioni OWA (Outlook sul Web) e RD Web.
Abilita SSO/MFA per tutte le app di Office 365 sul cloud (supporto SAML, OAuth, JWT, ecc.)
Proteggi la tua infrastruttura desktop virtuale (VDI) (come Citrix, VMWare, ecc.) con la soluzione MFA.
Le app di autenticazione vengono utilizzate per generare token One-Time Password (OTP) basati su chiavi o segreti archiviati localmente. Questi token software consentono agli utenti di completare la sfida Two-Factor Authentication (2FA) anche quando il dispositivo non ha connettività Internet o se il server di autenticazione non è accessibile.
In questo caso, il tuo amministratore può darti accesso tramite la sua console di amministrazione. L'amministratore può abilitare temporaneamente l'opzione "Ho dimenticato il mio telefono". Se hai già un altro telefono, puoi chiedere all'amministratore di reimpostare il tuo numero di telefono e accedere facilmente tramite 2FA.
Sì, forniamo supporto 24×7 per tutti i problemi che potresti incontrare durante l'utilizzo della nostra soluzione miniOrange, che include il supporto tecnico dei nostri sviluppatori. Puoi ottenere supporto prioritario in base al piano di supporto che hai scelto.
L'autenticazione a più fattori (MFA) di Windows Server è una misura di sicurezza che richiede agli utenti di verificare la propria identità tramite due o più metodi prima di poter accedere a un server Windows. In genere, combina qualcosa che l'utente conosce (password) con qualcosa che possiede (un dispositivo mobile o un token) o qualcosa che è (autenticazione biometrica). Migliora la sicurezza riducendo il rischio di accesso non autorizzato, anche in caso di compromissione delle password. Per saperne di più, clicca qui: Autenticazione a più fattori di Windows Server




















































