Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×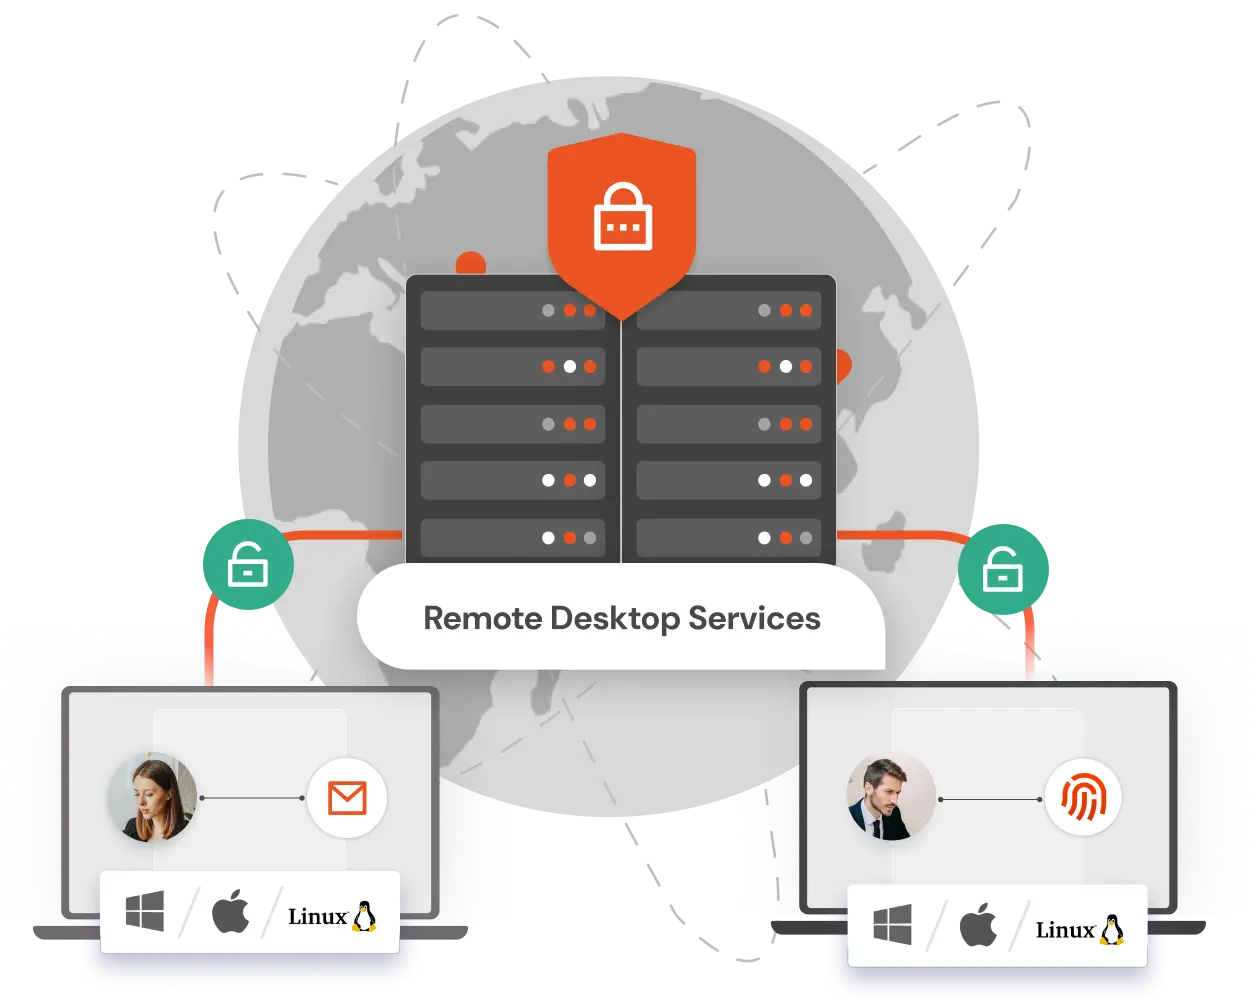
Sebbene RDS offra grande praticità, pone anche rischi per la sicurezza. Affidarsi esclusivamente a nomi utente e password non è più sicuro, poiché i criminali informatici possono indovinarli o rubarli per accedere a sistemi critici.
miniOrange MFA fornisce Oltre 15 metodi 2FA/MFA come OTP tramite SMS/e-mail, Google/Microsoft/miniOrange Authenticator, token hardware e molti altri per proteggere RDS e tutti i suoi componenti chiave che includono Gateway RD, Accesso Web RD, Client Web RD, Broker di connessione RD, Host sessione RD.
miniOrange offre una soluzione 2FA/MFA semplice per Virtual Desktop e Remote Desktop Gateway. Dopo aver inserito le tue credenziali, un secondo fattore autenticherà il tuo accesso.
Scegli tra Oltre 15 metodi, tra cui OTP tramite SMS/e-mail, Google/Microsoft/miniOrange Authenticatore token hardware per migliorare la difesa contro le minacce informatiche.
Il componente Web miniOrange RD utilizza RADIUS per autenticare gli utenti tramite Active Directory locale. L'autenticazione a più fattori (MFA) migliora la sicurezza richiedendo una verifica aggiuntiva oltre alle credenziali. miniOrange MFA per RD Gateway non richiede agenti, consentendo una facile implementazione su sistemi non di dominio . Supporta metodi di autenticazione a due fattori (2FA) e MFA come notifiche push e link via e-mail/SMS.
miniOrange supporta tutti i più recenti client Web RD basati su HTML5 per abilitare l'autenticazione a più fattori (MFA) per l'accesso remoto degli utenti. La console self-service consente la registrazione degli utenti e la configurazione dell'MFA. È inoltre possibile configurare gruppi e criteri personalizzati per l'MFA di RDS in base alle esigenze dell'organizzazione. La sicurezza MFA di miniOrange può ulteriormente proteggere l'accesso ai programmi RemoteApp ospitati tramite RD Web Access e Web Client.
L'autenticazione a più fattori (MFA) per il protocollo RDP (Remote Desktop Protocol) è una misura di sicurezza fondamentale per l'accesso remoto a sistemi e server Windows . Comprende la configurazione dell'MFA, la sua integrazione con il server RDP e l'impostazione dei criteri di autenticazione. Quando un utente si connette tramite RDP, gli viene richiesto di fornire nome utente e password (che possono essere credenziali di Active Directory o Azure AD).
*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.

Gli utenti possono autenticarsi tramite app senza bisogno di un server senza Internet utilizzando MFA offline, ideale per le organizzazioni che limitano l'accesso a Internet per motivi di sicurezza.

Imposta policy MFA personalizzate per RDP, RD Gateway e RD Web. Gli amministratori possono consentire o ignorare MFA per utenti o situazioni specifiche, migliorando la flessibilità.

Consentire agli utenti di accedere in modo sicuro ai sistemi attraverso domini attendibili, come Azure AD, migliorando la praticità e la produttività in tutta l'azienda.

Configurare diversi metodi MFA per macchine con nomi utente generici come "admin" o "administrator", sia in ambienti aggiunti a un dominio che non aggiunti a un dominio.

Ridurre le chiamate all'helpdesk consentendo agli utenti di reimpostare le password tramite un portale self-service, migliorando l'esperienza utente e riducendo la dipendenza dal supporto

Distribuisci il modulo MFA su tutte le macchine contemporaneamente utilizzando Criteri di gruppo (GPO), velocizzando la distribuzione sui sistemi non appartenenti al dominio.
"miniOrange ha fornito a DBS una soluzione per limitare l'accesso alla VPN Fortigate con l'autenticazione a più fattori (MFA). Poiché l'organizzazione voleva che l'intera configurazione fosse protetta dall'esposizione su Internet,..."
Proteggi tutti gli accessi ad Active Directory con MFA Security. Impedisci l'accesso non autorizzato a tutti i server abilitando MFA.
Abilita MFA sulle tue connessioni VPN come Fortinet, Cisco, SonicWall, PaloAlto, ecc.
Abilita MFA sugli accessi TACACS/TACACS+ e su tutti i dispositivi di rete come router e switch.
Impedisci l'accesso non autorizzato alle connessioni OWA (Outlook sul Web) e RD Web.
Abilita SSO/MFA per tutte le app di Office 365 sul cloud (supporto SAML, OAuth, JWT, ecc.)
Proteggi la tua infrastruttura desktop virtuale (VDI) (come Citrix, VMWare, ecc.) con la soluzione MFA.




















































