Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×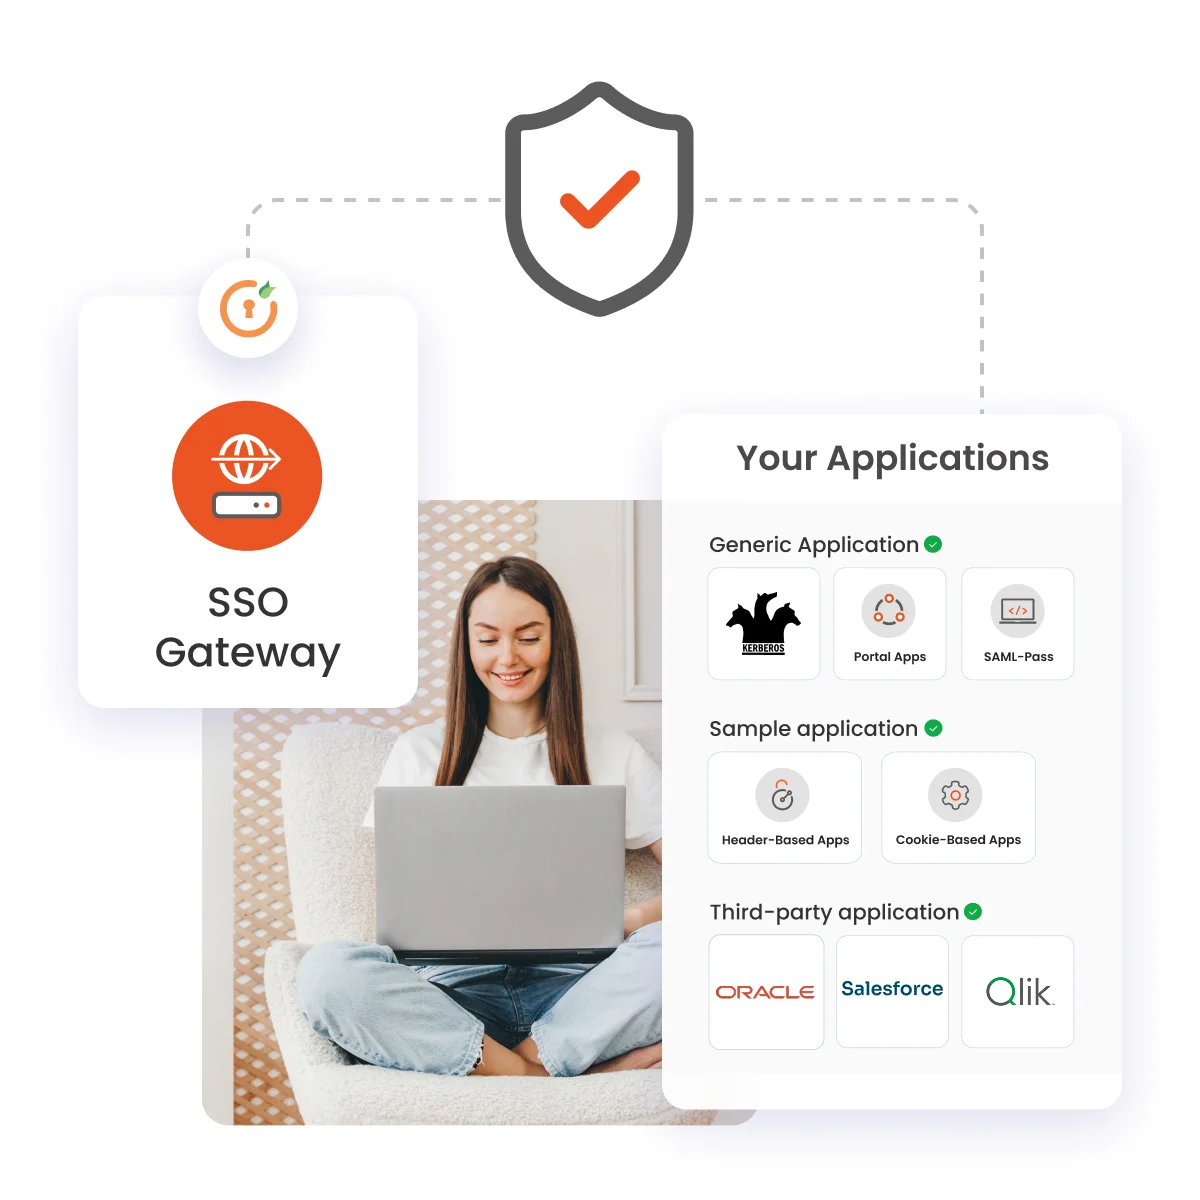
Sappiamo che sviluppare un'app personalizzata può essere complicato; tuttavia, implementare la sicurezza SSO non dovrebbe esserlo. Un gateway di accesso SSO è l'intermediario necessario per collegare il tuo Identity Provider (IdP) esistente alle applicazioni che non supportano i protocolli standard come SAML , OAuth , LDAP o OIDC. Con miniOrange, i tuoi utenti possono usufruire di un single sign-on senza interruzioni sia per le applicazioni cloud che per quelle on-premise, incluse quelle legacy e di terze parti.
Esperienza di accesso tramite un'unica dashboard fluida per tutti gli utenti
Nessuna migrazione degli utenti verso alcun provider di identità, modifica della codifica o dell'app necessaria
Funziona con qualsiasi IdP (Okta, Azure AD, Ping, miniOrange, ecc.)
miniOrange Access Gateway si posiziona davanti alle tue applicazioni come livello di accesso sicuro. Verifica l'identità degli utenti, gestisce le sessioni e applica le policy di accesso alle tue applicazioni cloud e on-premise senza richiedere modifiche al codice. Aggiunge Single Sign-On (SSO), Multi-Frame Autenticazione (MFA) e controlli di sicurezza coerenti ad applicazioni legacy e personalizzate tramite un proxy inverso sicuro.
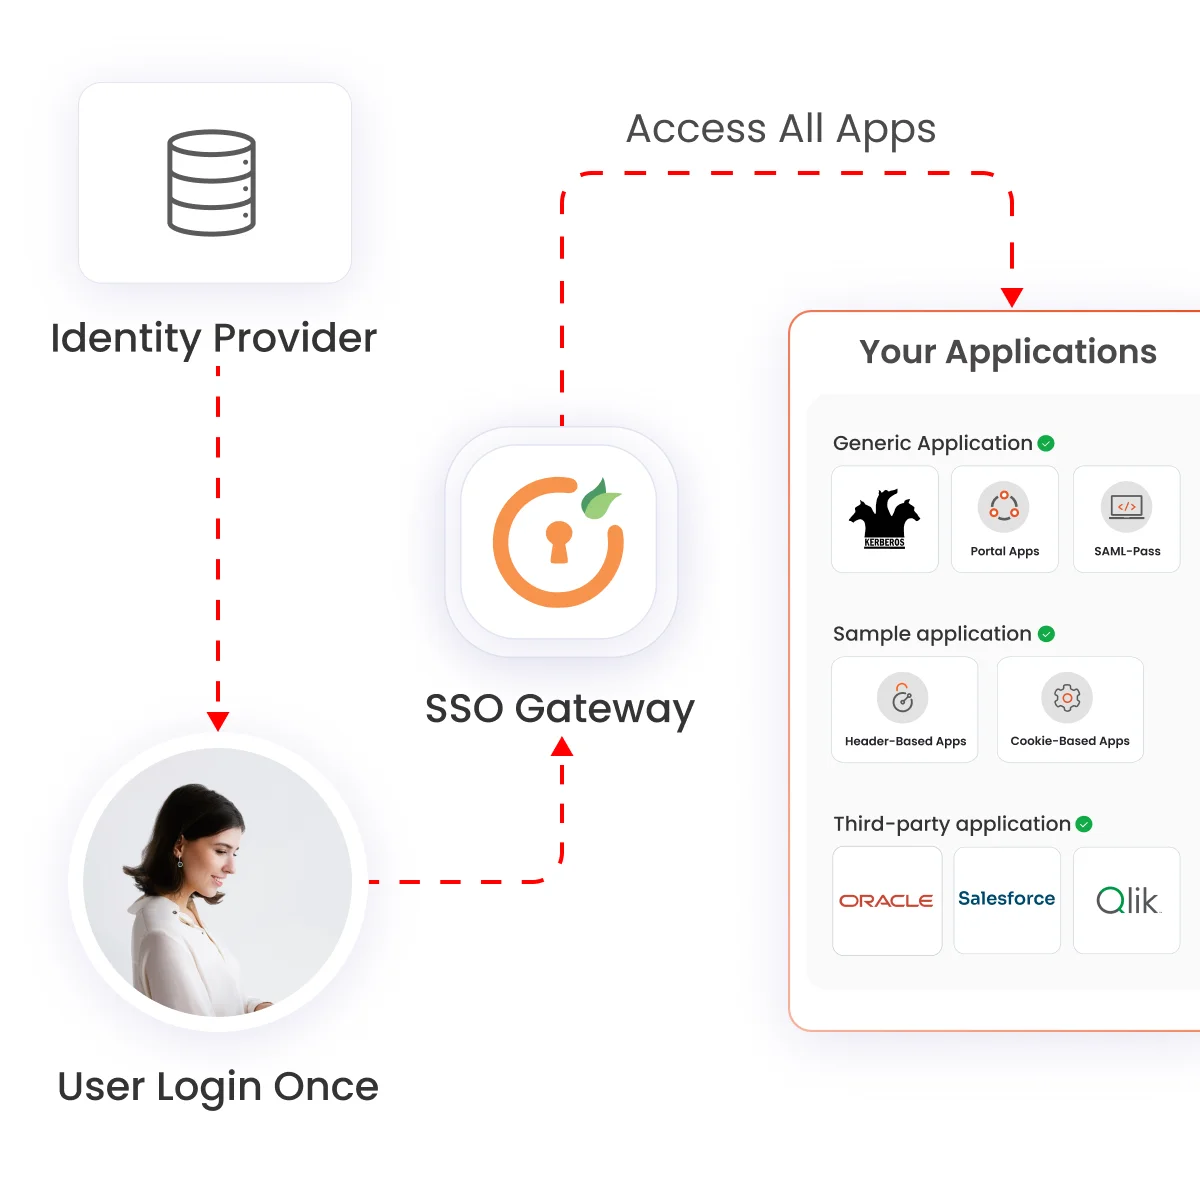
Passaggio 1: L'utente tenta di aprire un'applicazione e il gateway SSO intercetta la richiesta.
Passaggio 2: Il gateway richiede le credenziali e le verifica utilizzando il provider di identità o l'archivio utenti. Se necessario, viene richiesta l'autenticazione a più fattori (MFA).
Passaggio 3: Dopo la verifica avvenuta con successo, il gateway crea una sessione SSO in modo che l'utente non debba reinserire le credenziali per altre applicazioni.
Passaggio 4: La richiesta viene inoltrata all'applicazione di destinazione insieme alla sessione autenticata.
Passaggio 5: Fintanto che la sessione rimane valida, l'utente può passare da un'applicazione connessa all'altra senza dover effettuare nuovamente l'accesso.
Prendi il controllo della sicurezza delle tue app legacy con il nostro gateway SSO ricco di funzionalità. Ottieni questi
funzionalità di livello aziendale per ambienti ibridi

Traduci l'SSO moderno per app legacy, personalizzate o interne che supportano OAuth2 per migliorare l'esperienza di accesso dei tuoi utenti.

Le app vengono integrate con SSO in pochi minuti, senza dover apportare modifiche né interrompere il flusso di lavoro.

Autenticazione avanzata e/o policy dinamica applicata mediante policy adattive basate sull'attività/rischio dell'utente.

Può essere integrato con qualsiasi IdP, come Azure AD, Okta, Ping, ecc., per supportare la massima flessibilità.

Supporta il funzionamento sicuro in/on-premise, cloud e ambienti ibridi; supporta elevata disponibilità e scalabilità.

Fornisce un'unica posizione per gestire le policy relative ad authn, authz e sessioni per tutte le app aziendali.
Il miniOrange SSO Gateway fornisce un ulteriore livello di sicurezza per le applicazioni legacy tramite opzioni facili da implementare, adatte sia agli ambienti cloud che a quelli on-premise.
Esplora il catalogo di integrazione dell'app miniOrange



Semplifica la sicurezza dell'identità per le app legacy con miniOrange
Capacità |
Gateway SSO miniOrange |
Gateway SSO tradizionali |
| Supporta protocolli come SAML, OAuth, OIDC | ||
| MFA integrato e accesso adattivo | - | |
| Configurazione senza agente | ||
| Gestione centralizzata delle politiche | - | |
| Conveniente e scalabile | - | |
| Sicurezza e conformità |
x
Il download dovrebbe iniziare ora. In caso contrario, inviaci un'e-mail all'indirizzo idpsupport@xecurify.com o contattaci.





















































