Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
TACACS, acronimo di Terminal Access Controller Access-Control System, è un protocollo di rete sviluppato da Cisco. TACACS+ è una versione migliorata del protocollo TACACS originale, ora ampiamente utilizzata nel settore per l'autenticazione, l'autorizzazione e la contabilizzazione ( AAA ) nella sicurezza di rete.
L'autenticazione TACACS/TACACS+ controlla l'accesso degli utenti a dispositivi come router, NAS e switch, separando l'autenticazione e consentendo un controllo di accesso a grana fine. Con crittografia e supporto per l'autorizzazione dei comandi, migliora significativamente la sicurezza delle reti aziendali.
TACACS+ AAA separa autenticazione, autorizzazione e contabilizzazione, offrendo un controllo centralizzato sull'accesso e sull'attività degli amministratori di rete.
Prima di concedere l'accesso a router, switch e altri dispositivi di rete tramite i metodi di autenticazione TACACS+ supportati, verifica l'identità degli amministratori.
Controlla a cosa possono accedere gli amministratori autenticati e cosa possono eseguire utilizzando livelli di privilegio, coppie antivirus/antivirus e criteri di autorizzazione granulari a livello di comando.
Registra le sessioni e i comandi dell'amministratore con dati di contabilità TACACS+ dettagliati per attività di audit, monitoraggio, indagine e sicurezza.
Integra l'autenticazione degli amministratori, le politiche di accesso, l'autenticazione a più fattori (MFA) e i controlli delle attività di rete in tutta la tua infrastruttura.
Autentica gli amministratori in modo coerente su router, switch, firewall e altri dispositivi di rete tramite un server TACACS+ dedicato.
Definisci i livelli di privilegio, le coppie antivirus e le autorizzazioni di comando per determinare esattamente cosa ogni amministratore può visualizzare o eseguire.
Rafforza l'autenticazione TACACS+ con un ulteriore passaggio di verifica utilizzando i metodi di autenticazione TOTP, push o out-of-band.
Utilizza le identità e i gruppi di Active Directory e LDAP per autenticare gli amministratori senza creare un archivio di identità separato.
Applica l'autenticazione TACACS+ su dispositivi di rete Cisco, Juniper, Huawei, Nokia, Fortinet e altri dispositivi supportati.
Esporre gli eventi relativi all'autorizzazione tramite API supportate per il monitoraggio, la creazione di report, i flussi di lavoro di sicurezza e l'integrazione con sistemi esterni.
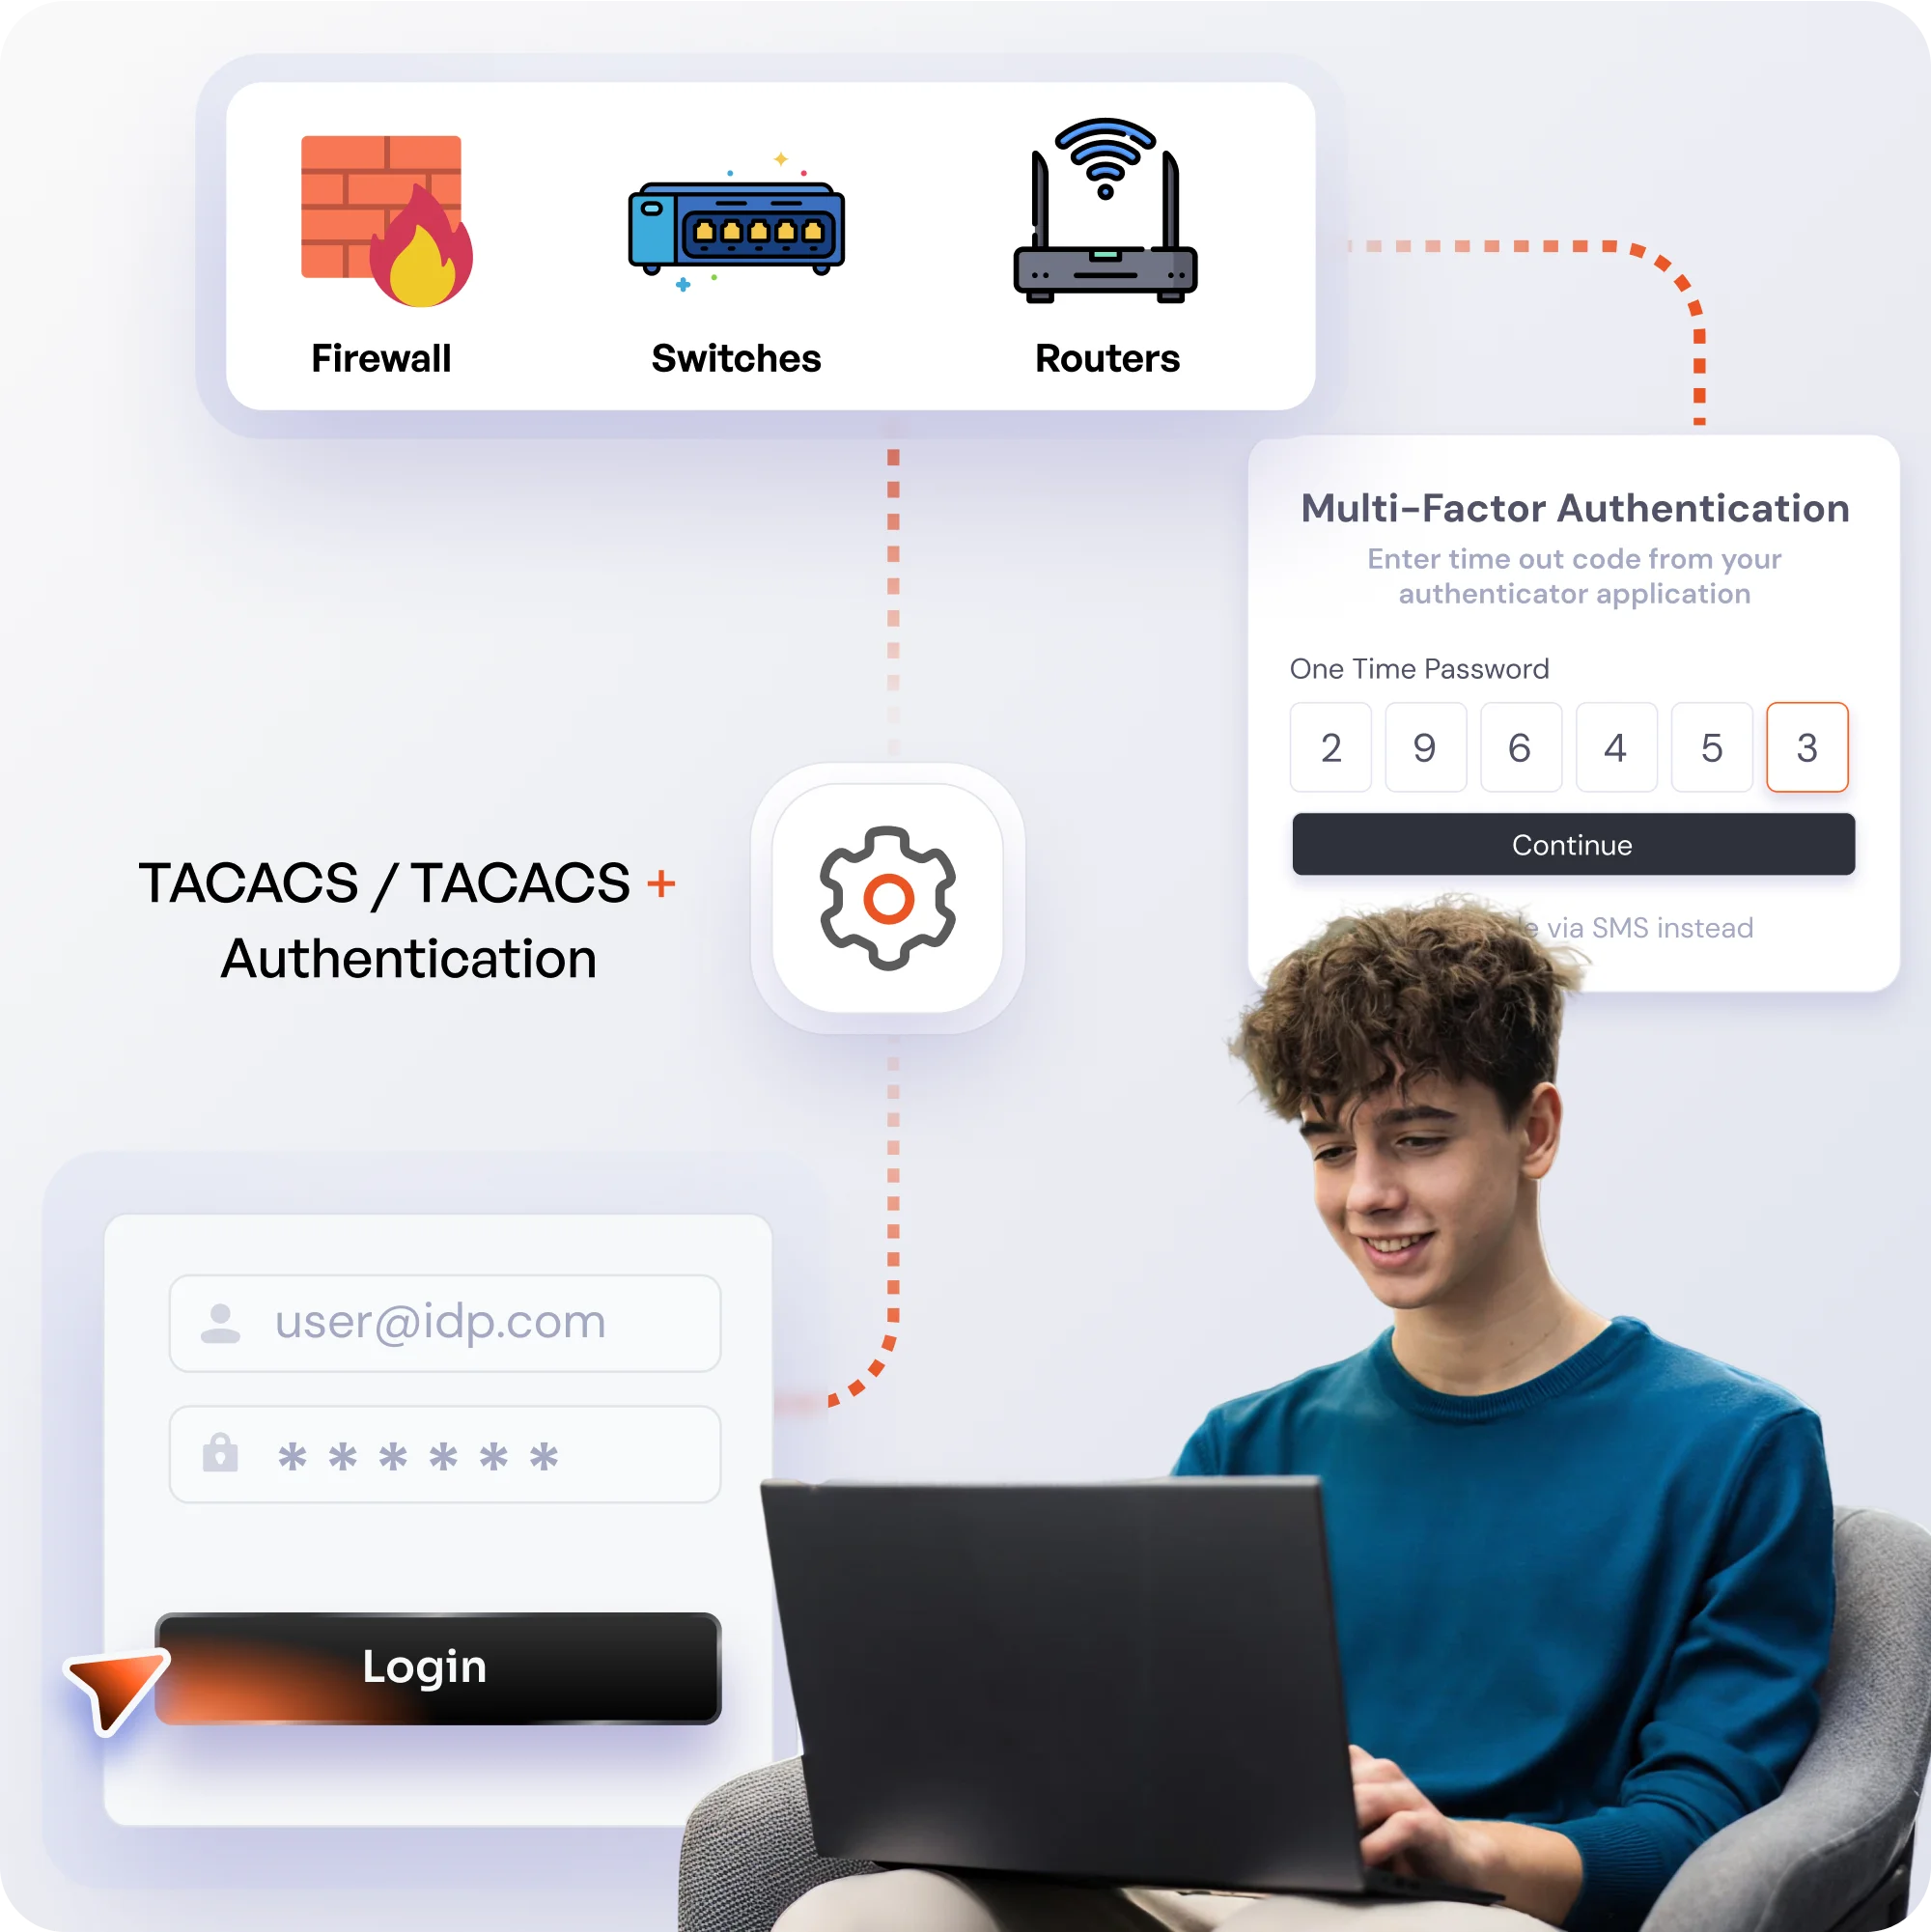
Scopri come identità, privilegi e attività degli amministratori possono interagire all'interno della tua infrastruttura di rete.
Aggiungere un livello di verifica indipendente all'autenticazione TACACS+ per una maggiore protezione dell'accesso degli amministratori di rete.
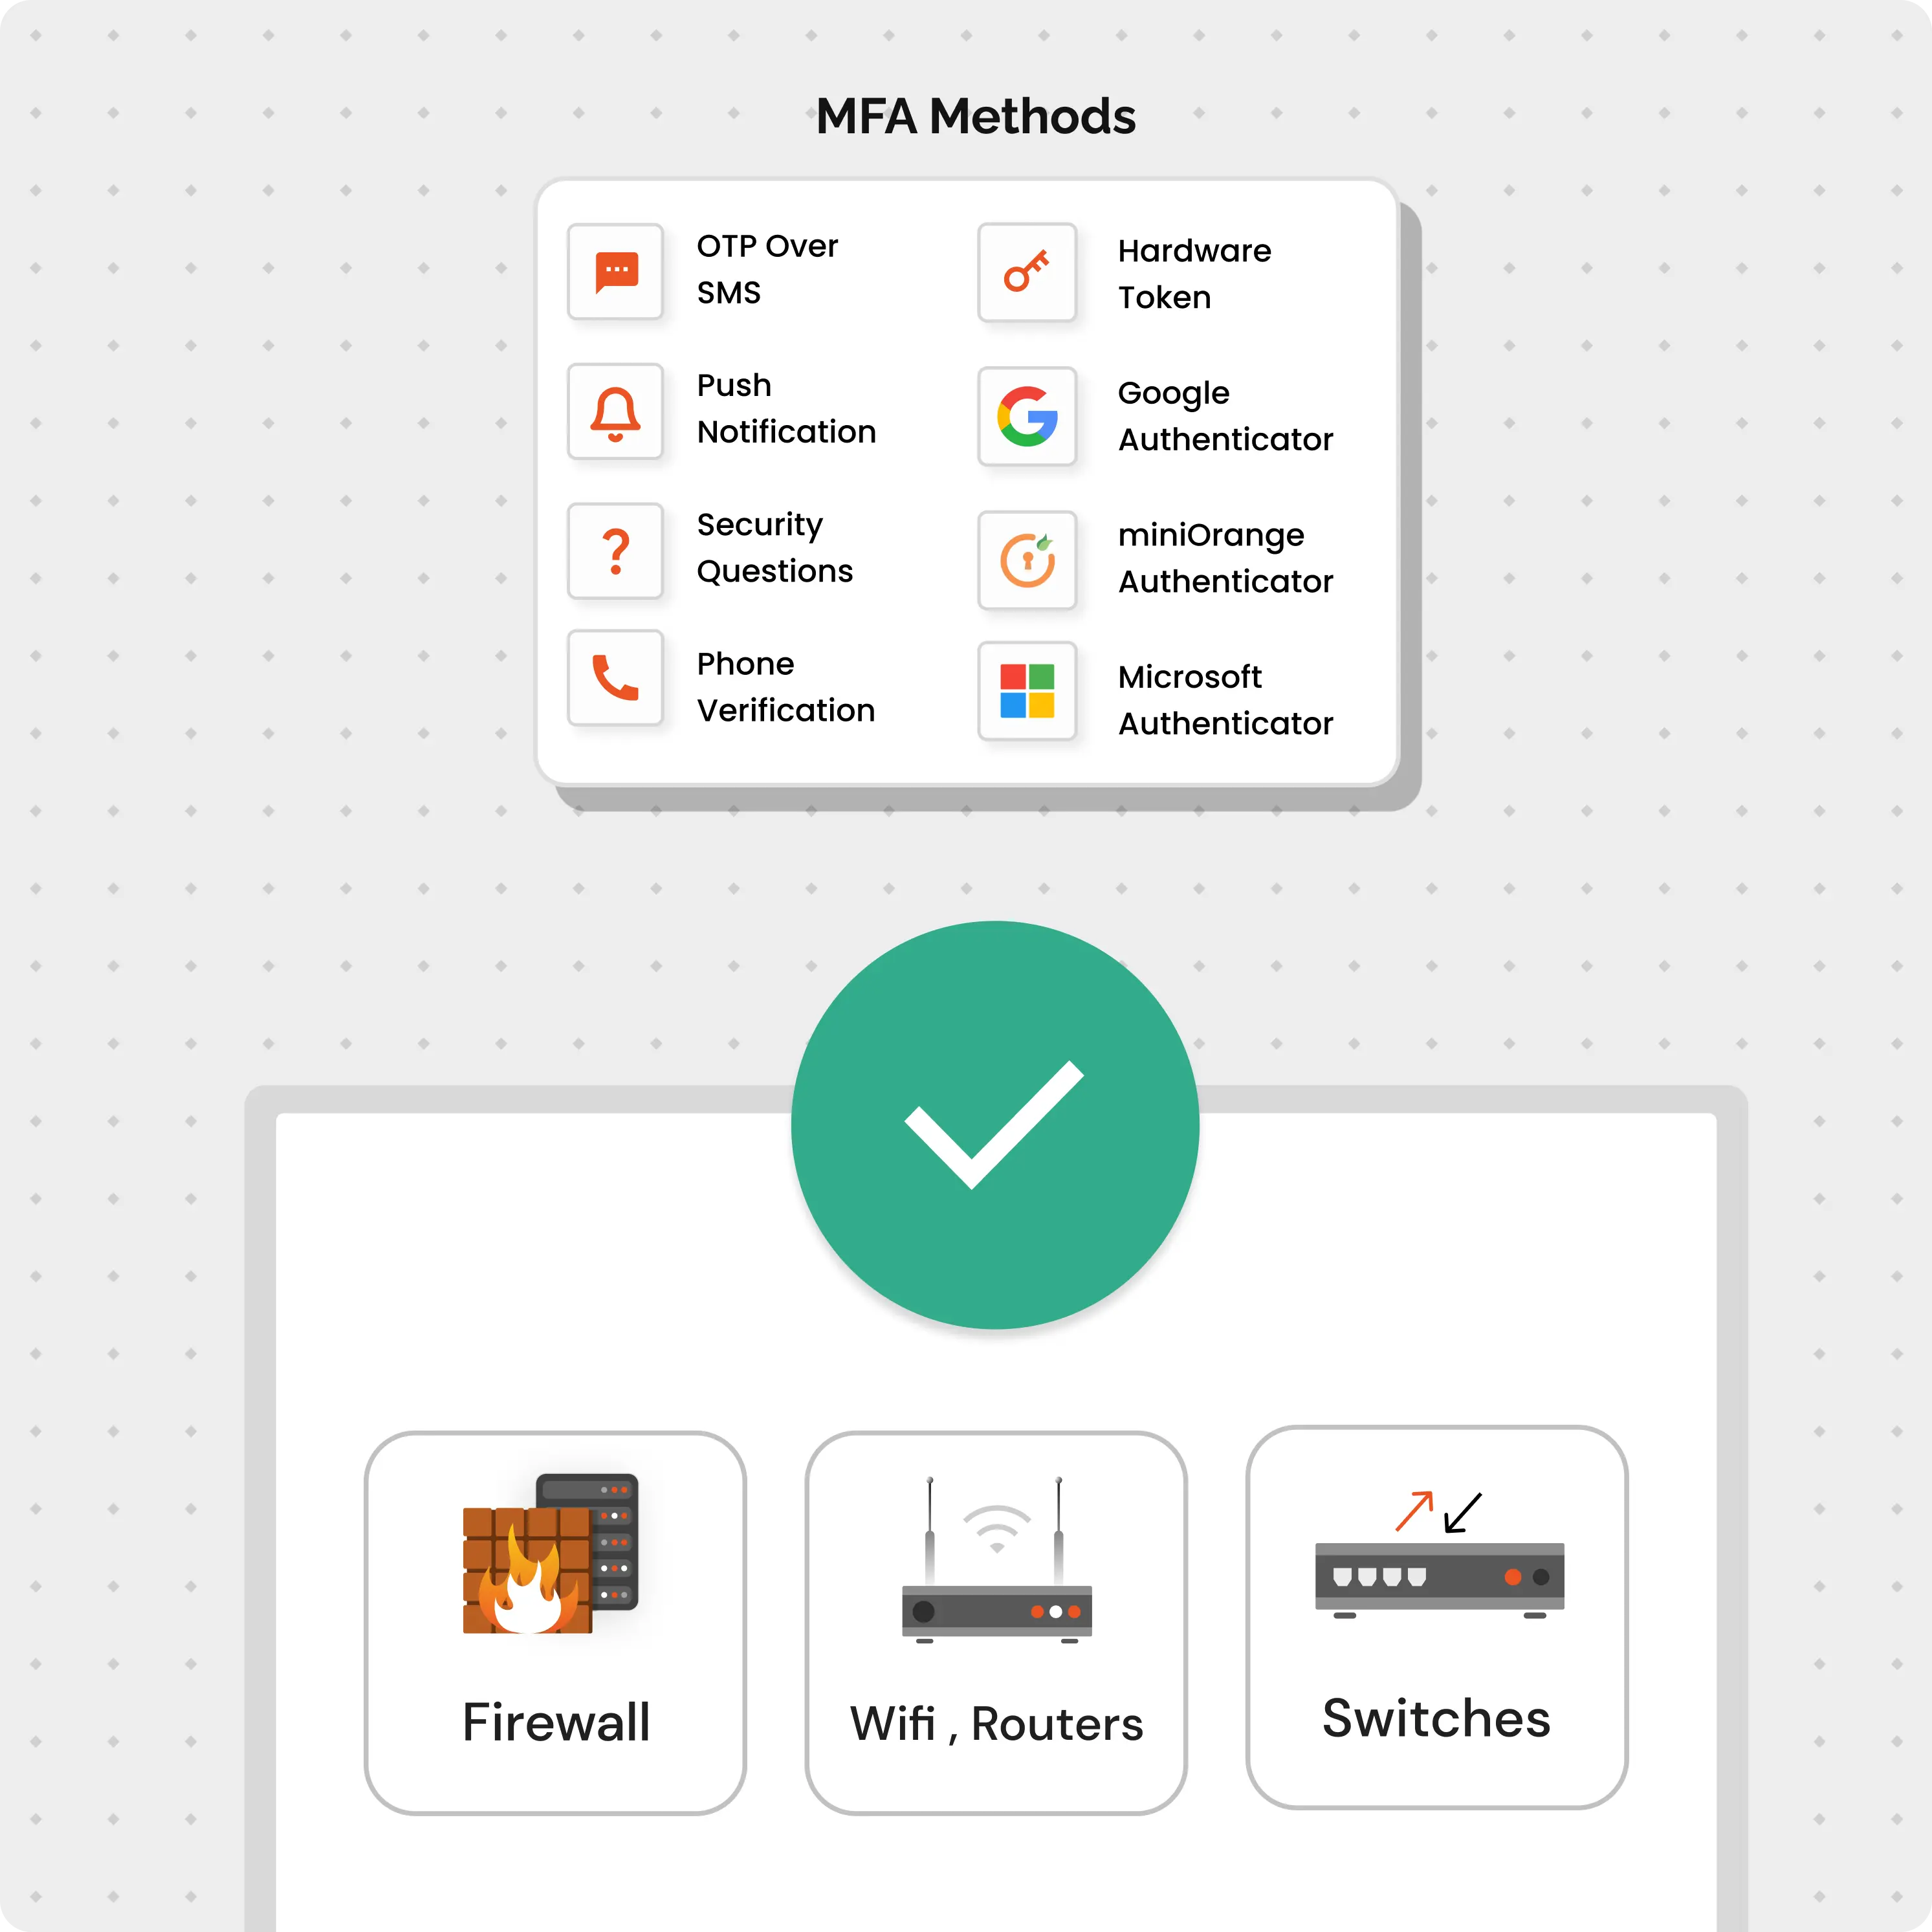
Configura TACACS+ su tutta la tua infrastruttura di rete con una configurazione flessibile per diversi dispositivi, ambienti e requisiti di accesso amministrativo.
La nostra soluzione di autenticazione TACACS+ supporta dispositivi di rete di più fornitori:






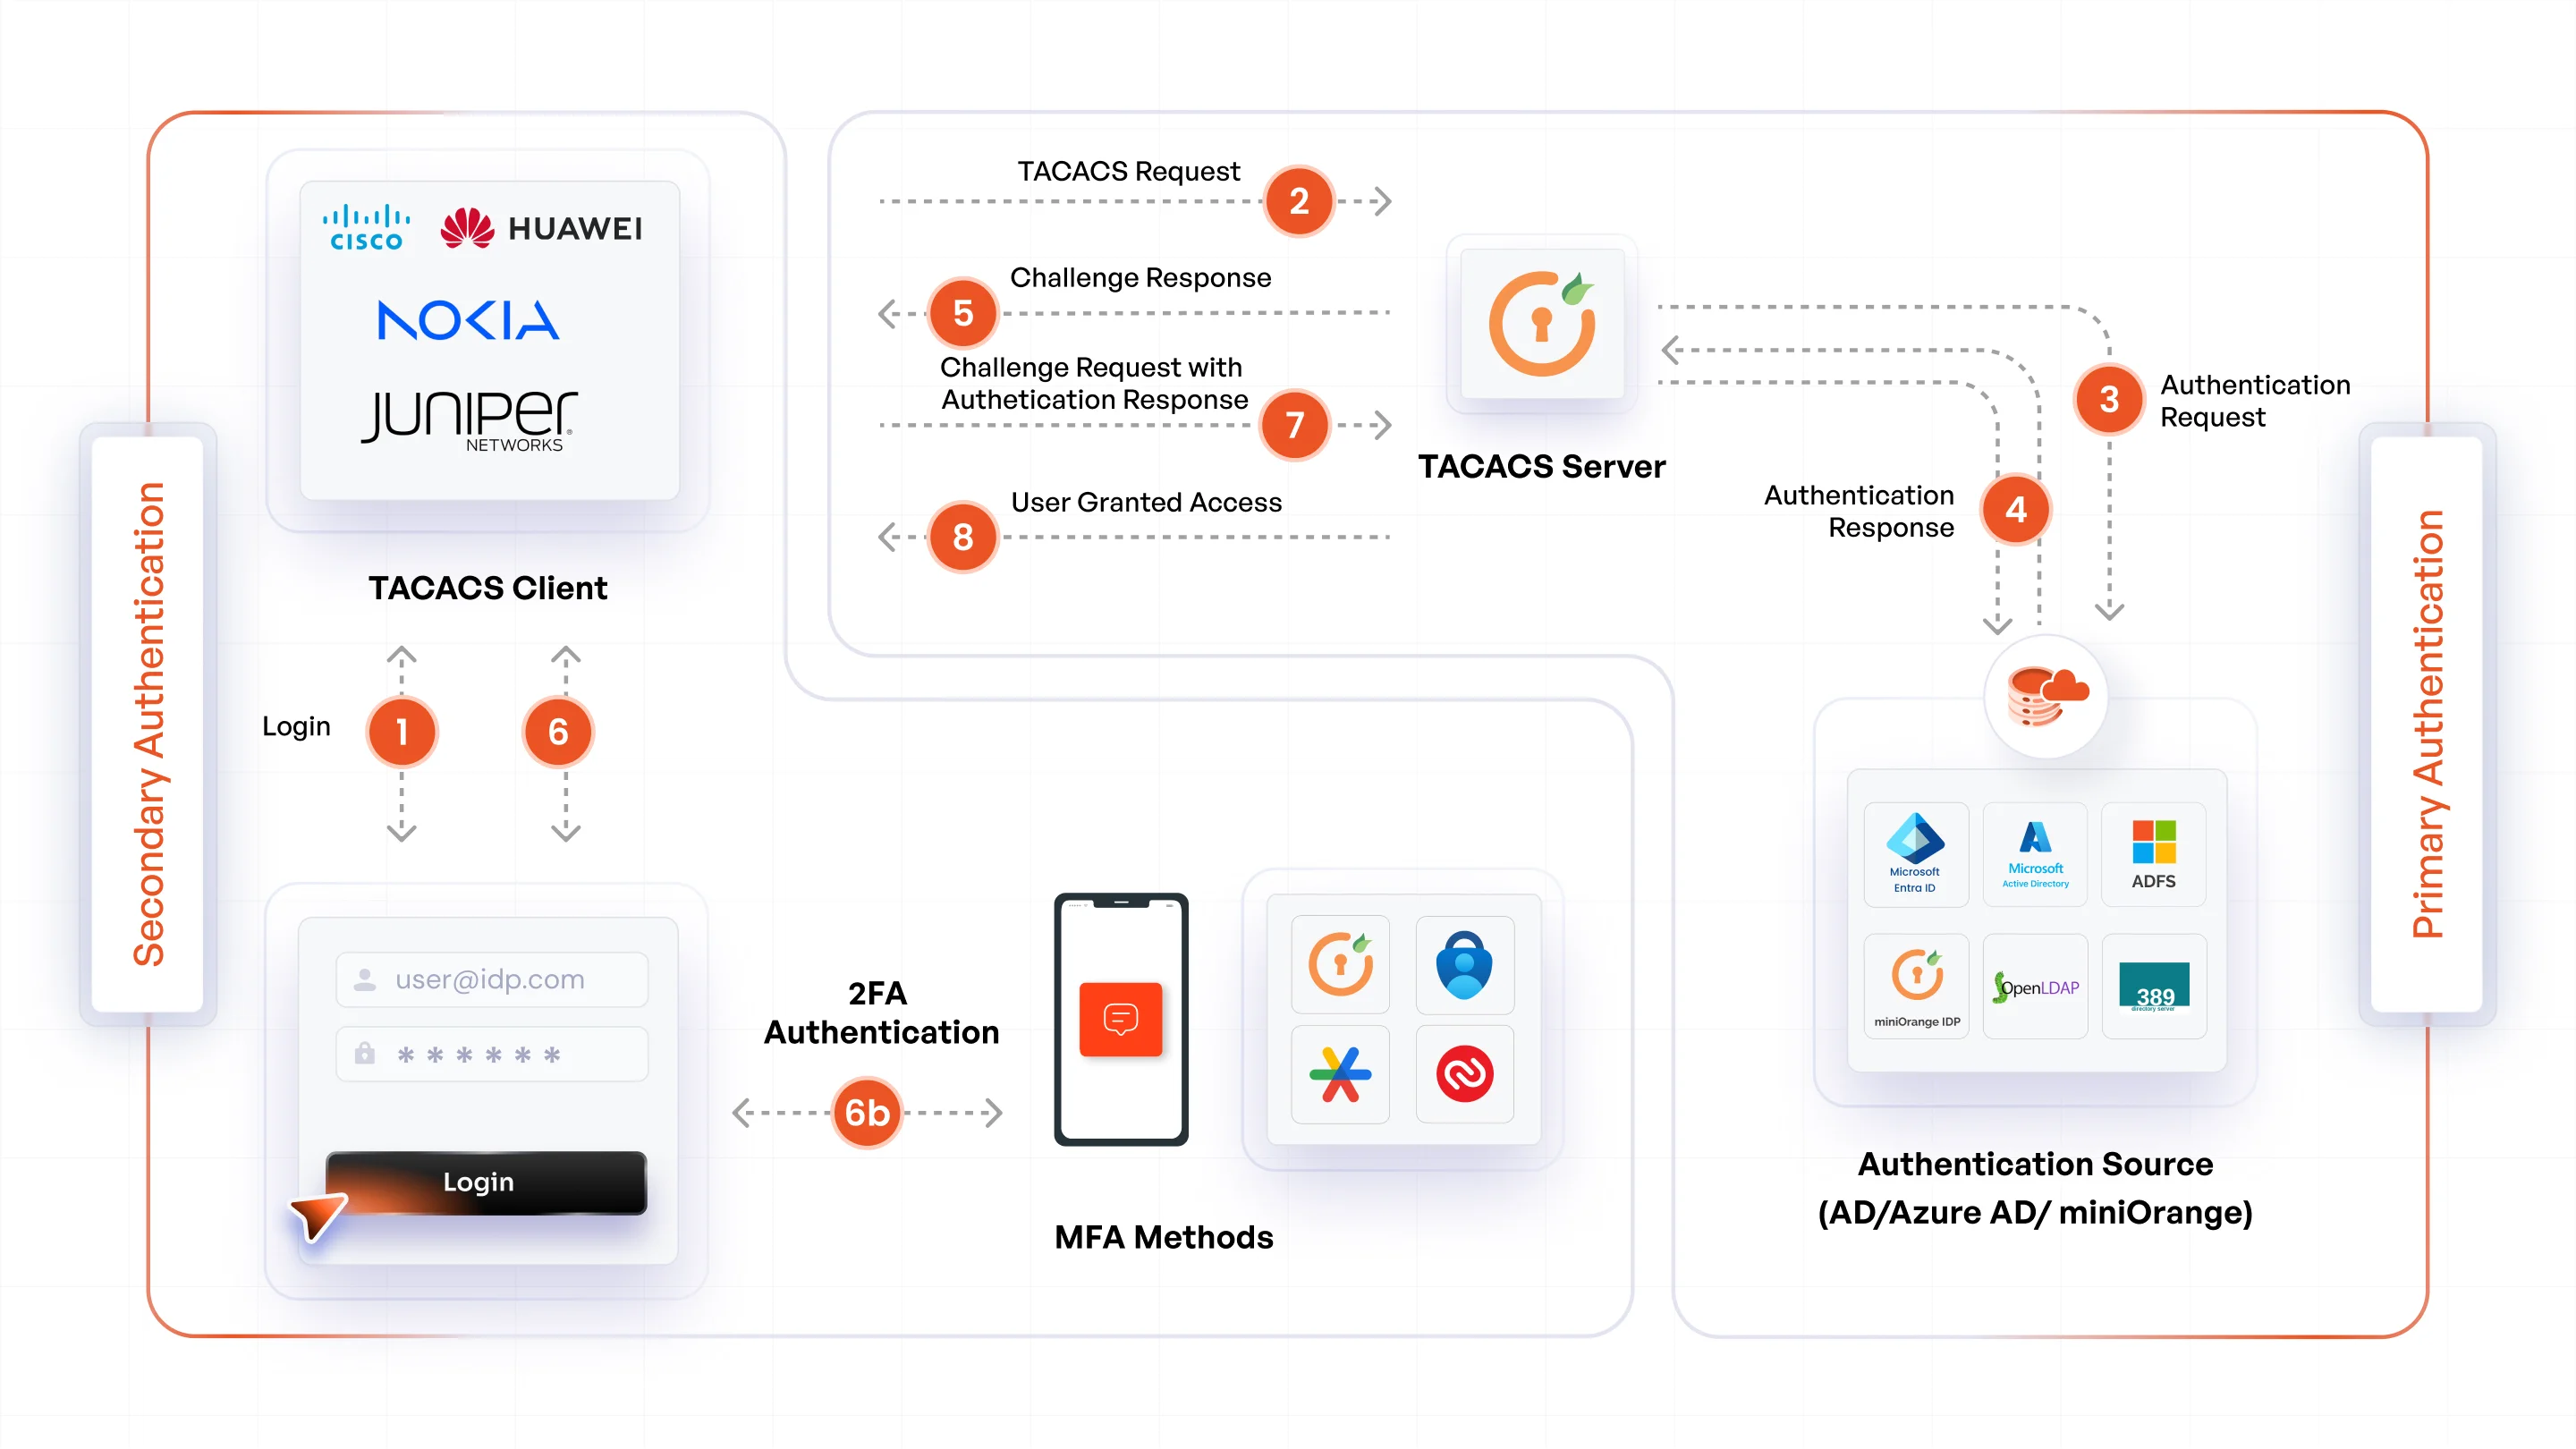
miniOrange collega i dispositivi di rete, le fonti di identità, l'autenticazione a più fattori (MFA) e le policy di accesso in un unico flusso di autenticazione amministrativa.
Un amministratore inserisce le proprie credenziali su un dispositivo di rete Cisco, Juniper, Nokia o di altro tipo supportato per avviare una sessione.
Il dispositivo di rete invia la richiesta TACACS+ a miniOrange, che verifica l'amministratore confrontandolo con Active Directory, LDAP o un database configurato.
Quando l'autenticazione a più fattori (MFA) è abilitata, miniOrange attiva un ulteriore passaggio di verifica tramite TOTP, push o autenticazione out-of-band prima di autorizzare l'accesso.
Il server TACACS+ determina il livello di privilegio dell'amministratore, le coppie antivirus e i comandi consentiti in base ai ruoli e alle politiche di autorizzazione configurati.
miniOrange restituisce la risposta di autorizzazione al dispositivo di rete, che concede l'accesso consentito, mentre la contabilizzazione TACACS+ registra sessioni e comandi.
Ottieni una soluzione TACACS+ pronta per l'uso aziendale, progettata per semplificare la gestione dell'accesso alla rete e adattarsi alle esigenze operative dei moderni ambienti IT.
Gestisci l'accesso TACACS+ tramite un'esperienza amministrativa centralizzata, anziché dover gestire le configurazioni di autenticazione su singoli dispositivi di rete.
Abbandonate l'infrastruttura TACACS+ obsoleta, mantenendo al contempo i dispositivi di rete e l'ambiente di gestione delle identità su cui i vostri team già fanno affidamento.
Estendere i dati di accesso TACACS+ a operazioni di sicurezza più ampie per supportare i flussi di lavoro di monitoraggio, indagine e risposta.
Aggiorna le policy di accesso al variare di team, responsabilità, dispositivi e ambienti di rete, senza dover ricostruire l'architettura di autenticazione sottostante.
Sostituisci l'accesso frammentato degli amministratori con un approccio mirato all'autenticazione, ai privilegi e alla responsabilità.
TACACS+ separa autenticazione, autorizzazione e contabilizzazione in tre operazioni distinte e crittografa l'intero pacchetto. RADIUS crittografa solo la password e raggruppa tutte e tre le operazioni. TACACS+ utilizza inoltre TCP per connessioni affidabili, mentre RADIUS utilizza UDP. Se è necessario il controllo a livello di comando sui dispositivi di rete, TACACS+ è la scelta giusta.
miniOrange TACACS+ è disponibile in modalità Cloud (IDaaS), On-Premise (inclusi ambienti isolati dalla rete) e Ibrida. Puoi scegliere la soluzione di implementazione più adatta alla tua infrastruttura, senza alcuna migrazione forzata al cloud.
TACACS+ registra tutte le azioni di ciascun utente, inclusi tutti i comandi eseguiti. Questa registrazione dettagliata è utile per le indagini, la tracciabilità delle operazioni e il rispetto delle normative.
Sì. miniOrange trasmette in tempo reale tutti gli eventi di autenticazione e autorizzazione TACACS+ al tuo SIEM tramite un framework di audit unificato. Le piattaforme supportate includono Splunk, Microsoft Sentinel, IBM QRadar e qualsiasi SIEM compatibile con syslog.
Sì. L'API degli eventi di autorizzazione TACACS+ consente di importare in modo programmatico i record di concessione e negazione dei privilegi nelle proprie dashboard, negli strumenti SOAR o nei flussi di lavoro di reporting sulla conformità, senza bisogno di esportazioni manuali dei log.
Sì. È possibile definire quali comandi ogni utente o gruppo è autorizzato a eseguire su ciascun dispositivo. Questo offre un controllo granulare che va oltre il semplice accesso tramite login, fondamentale per la conformità ai requisiti di sicurezza di rete PCI-DSS e HIPAA.




















































