Accesso finanziario nascosto
I modelli di accesso separati utilizzati nei sistemi bancari centrali, di pagamento e ERP rendono difficile il monitoraggio delle autorizzazioni sensibili.
Ho bisogno di aiuto? Siamo proprio qui!

Risultati di Ricerca:
×
La governance e l'amministrazione delle identità (IGA) aiutano banche, cooperative di credito, società finanziarie non bancarie (NBFC), compagnie assicurative e fintech a controllare chi ha accesso ai sistemi critici, a quali informazioni può accedere e quando tale accesso deve essere modificato o revocato.
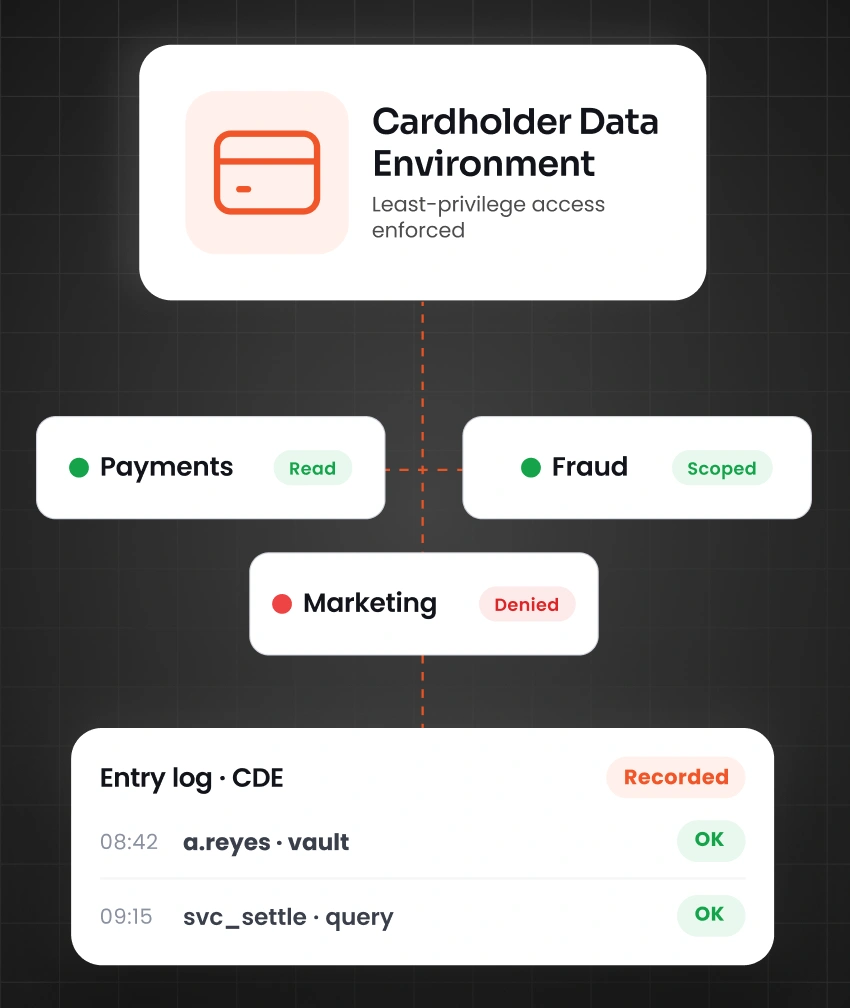
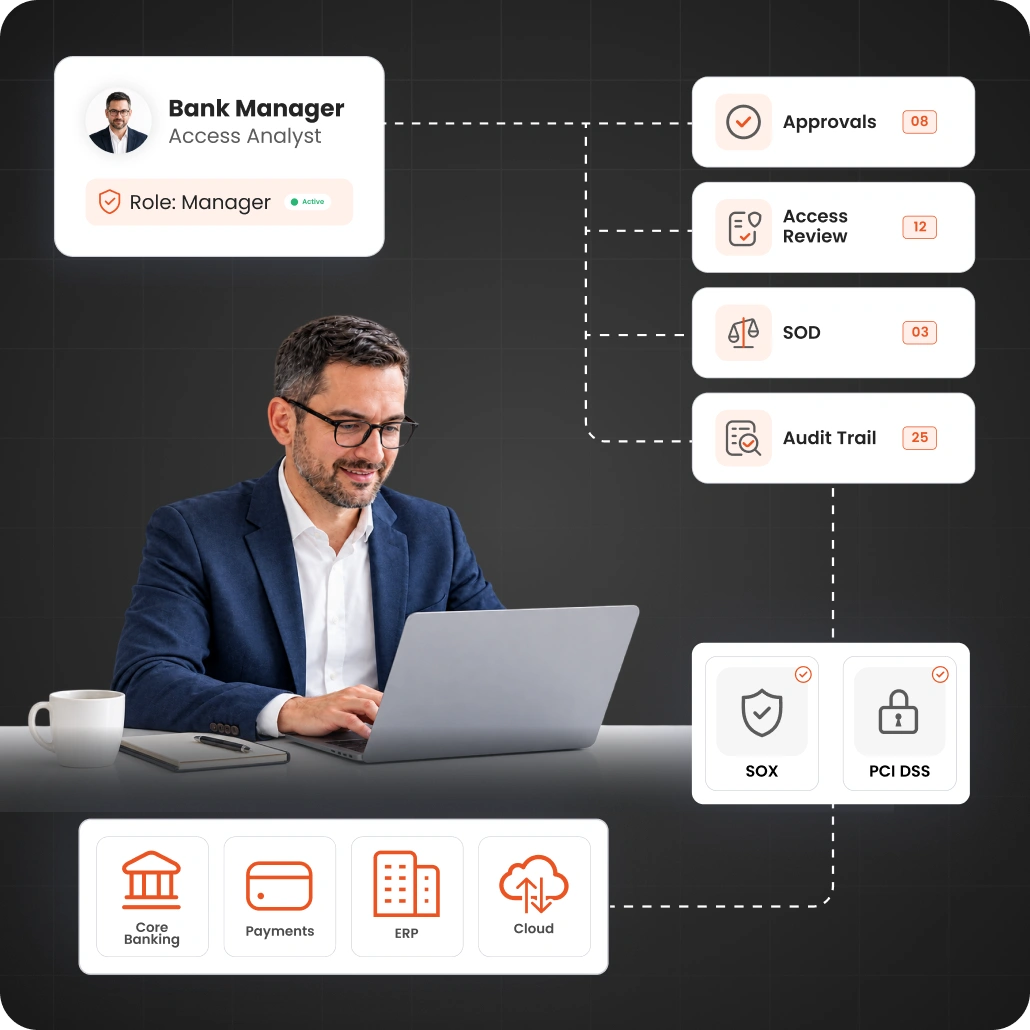
Per gli istituti finanziari, IGA offre una governance degli accessi integrata nei sistemi bancari centrali, nelle piattaforme di pagamento, negli ERP, nelle applicazioni cloud e nei dati finanziari. Supporta la gestione del ciclo di vita JML, il principio del minimo privilegio, la separazione dei compiti (SoD), la certificazione degli accessi e la documentazione di audit per SOX, PCI DSS, GLBA, linee guida RBI, IRDAI e altri requisiti.
In contesti finanziari complessi, è difficile mantenere accurate le autorizzazioni, rivedere gli accessi in modo coerente e identificare combinazioni rischiose tra i diversi sistemi.
I modelli di accesso separati utilizzati nei sistemi bancari centrali, di pagamento e ERP rendono difficile il monitoraggio delle autorizzazioni sensibili.
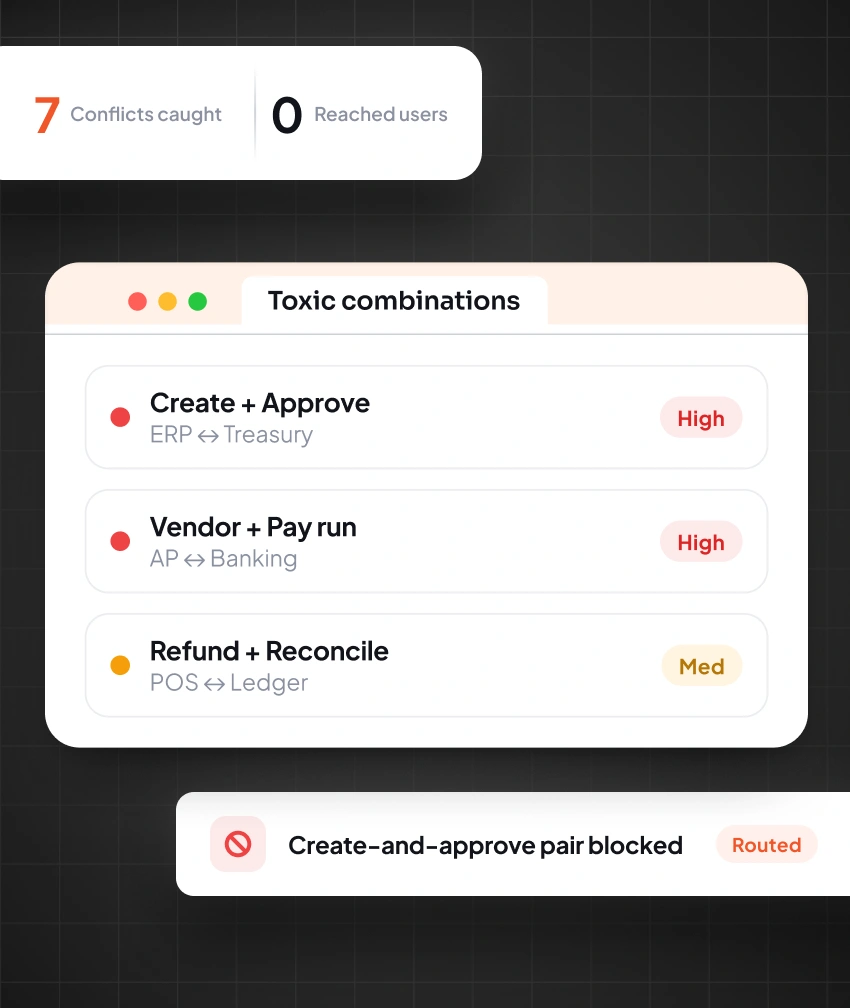
Un utente può avviare e approvare un bonifico bancario, creando una combinazione di accesso tossica che conferisce a una sola persona il controllo su entrambe le fasi.
Le revisioni basate su fogli di calcolo rendono difficile gestire e documentare in modo coerente i processi ricorrenti di conformità SOX e PCI DSS.
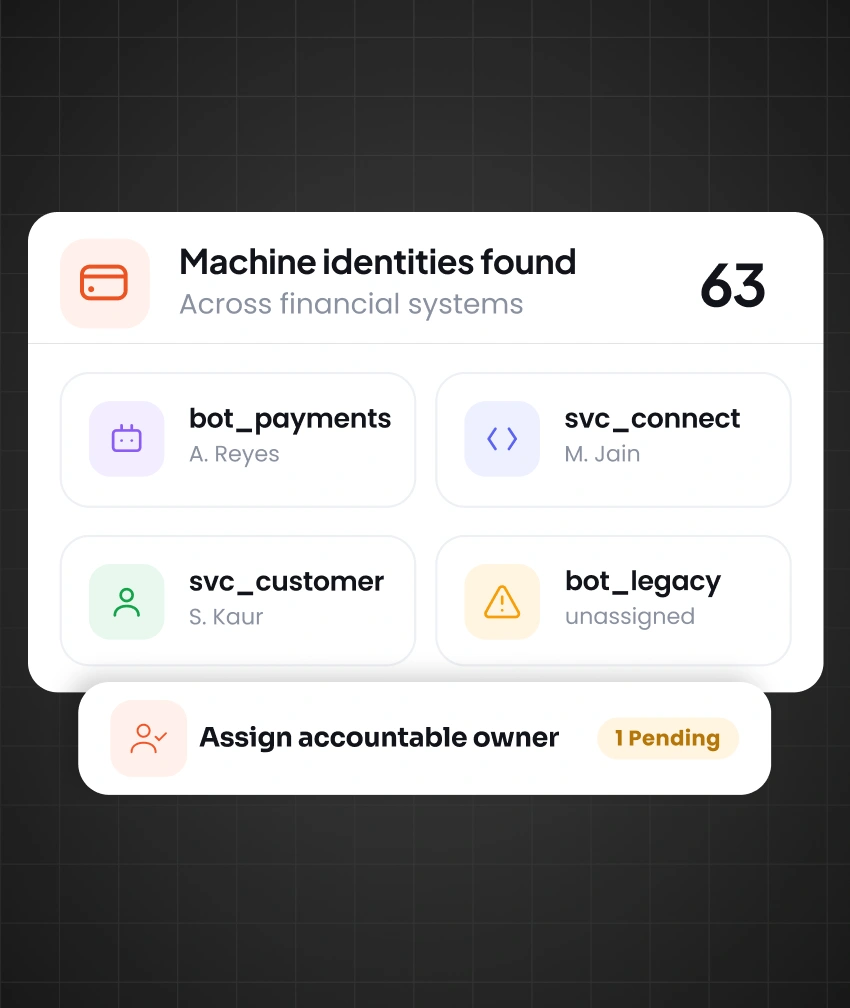
I bot RPA e gli account di servizio possono gestire denaro o dati dei titolari di carte senza una chiara titolarità, revisione periodica o certificazione.
Gestire gli accessi durante l'intero ciclo di vita del dipendente, controllare i privilegi finanziari, governare le identità esterne e delle macchine e conservare la documentazione per le verifiche di conformità.

Automatizza i flussi di lavoro relativi a nuove assunzioni, trasferimenti e cessazioni del rapporto di lavoro, in modo da poter accedere alle modifiche in corrispondenza di ogni evento del ciclo di vita del dipendente.

Offrire al personale una procedura guidata per richiedere l'accesso e ai responsabili un metodo rapido e conforme alle policy per approvarlo.

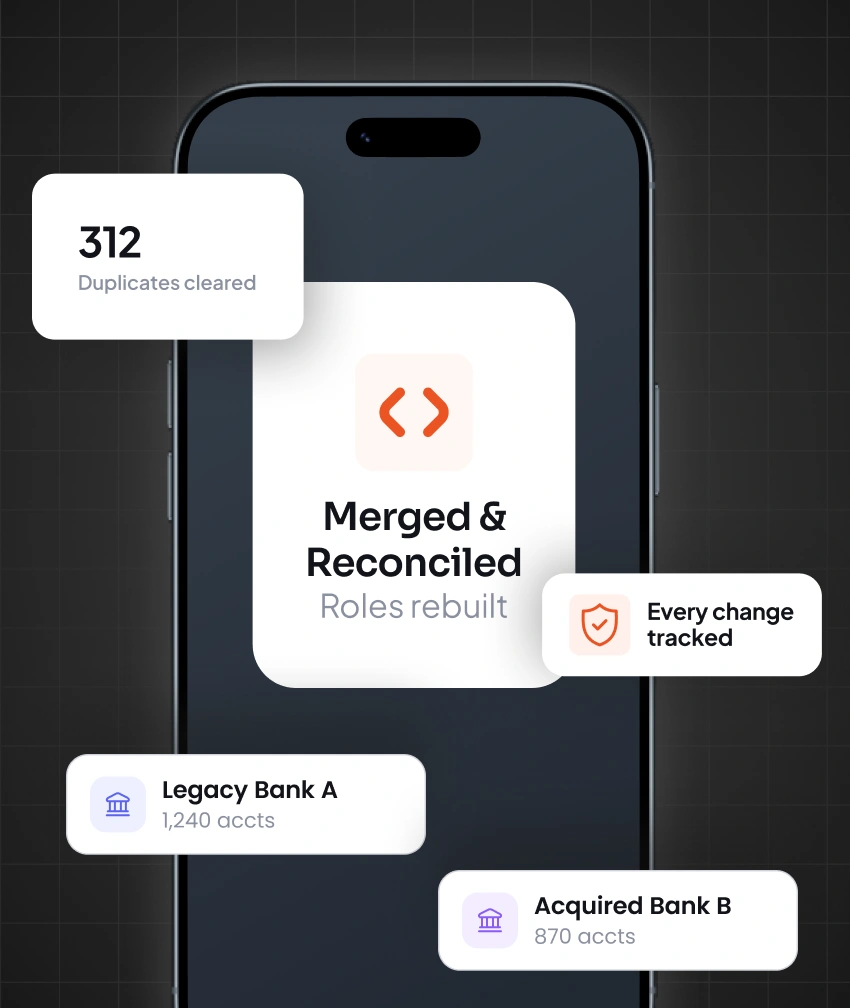
Individua gli account inattivi, duplicati e abbandonati derivanti da cessioni e fusioni, quindi chiudili prima che lo faccia un audit.

Mantenete separati i compiti incompatibili, in modo che nessuno possa contemporaneamente effettuare e autorizzare un pagamento.

Esegui revisioni programmate che raggiungano i responsabili appropriati e ottieni l'approvazione per ogni ciclo di audit.

Gestisci gli account di servizio, i bot RPA, le API e le identità di sistema che elaborano i pagamenti o accedono ai dati dei clienti/titolari di carte.

Assegnare priorità ai rischi di accesso in base al tipo di identità, al livello di privilegio, alla sensibilità dell'applicazione e alla rilevanza normativa.

Concedi i diritti di amministratore solo quando necessario, rivedili frequentemente e revocali non appena non sono più necessari.

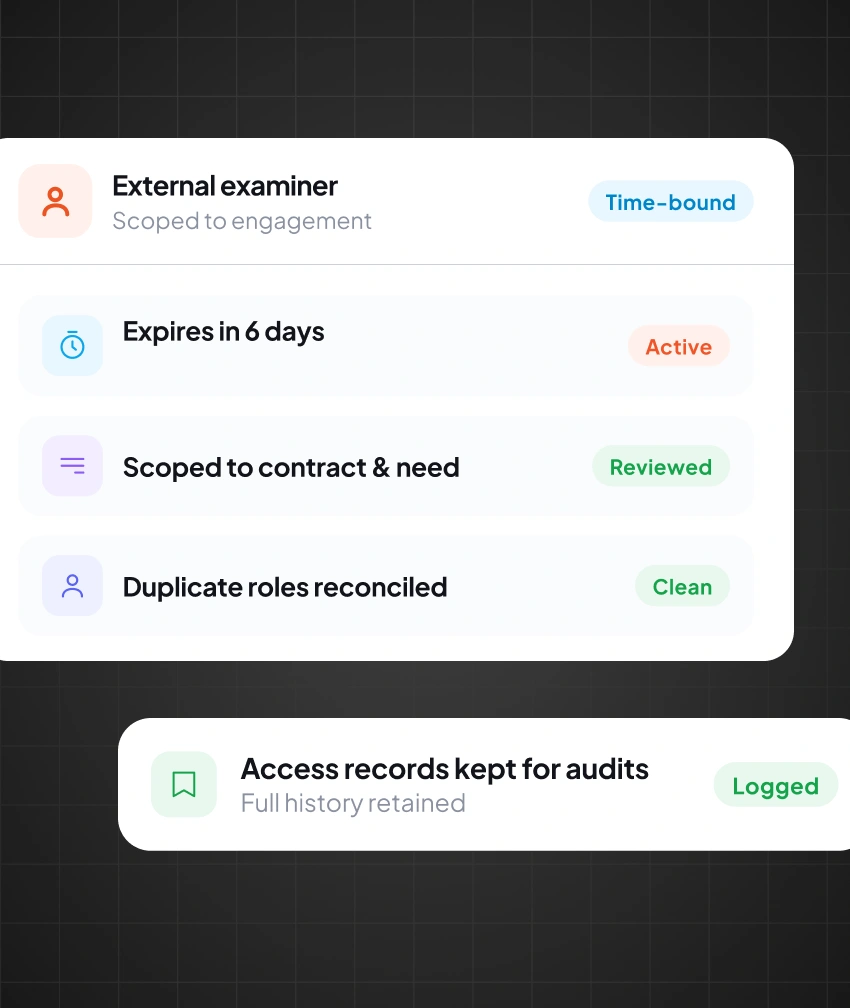
Fornite a fornitori, appaltatori, revisori dei conti e responsabili dell'elaborazione dei dati un accesso approvato, limitato allo scopo e a tempo determinato, anziché credenziali permanenti.
miniOrange IGA collega identità, account, ruoli, autorizzazioni, policy e flussi di lavoro di revisione in tutto il tuo ambiente finanziario.

Trova utenti, account, autorizzazioni, applicazioni e proprietà nei sistemi bancari centrali, ERP, di pagamento e cloud.

Applicare il principio del minimo privilegio, i controlli di approvazione e le verifiche di separazione dei compiti (SoD) prima di accedere a sistemi finanziari sensibili.

Revisione degli accessi di dipendenti, utenti con privilegi, fornitori e identità non umane tramite campagne programmate e basate sul rischio.

Per gli istituti finanziari, è necessario mantenere registri degli accessi, delle approvazioni, della cronologia delle azioni correttive e delle prove di audit.
Applicare la governance dell'identità alle operazioni finanziarie, ai processi di pagamento, ai dati dei clienti, ai controlli normativi e ai contesti aziendali in continua evoluzione.
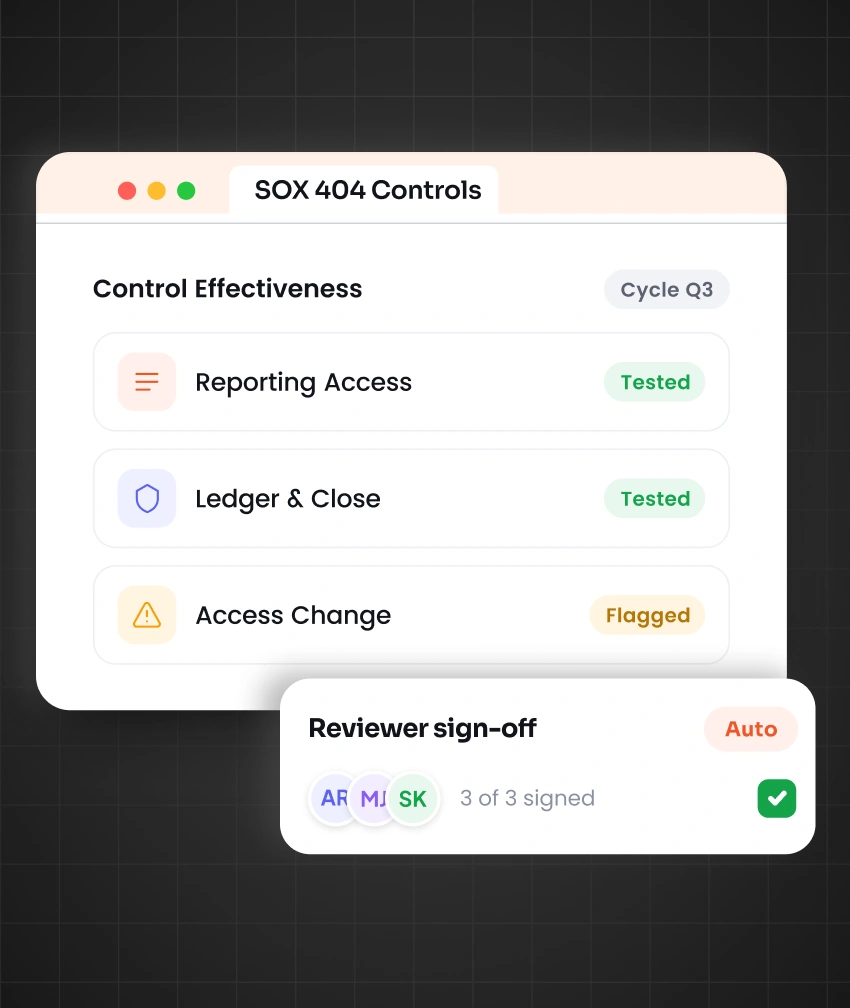
Mappare l'accesso ai controlli previsti dalla Sezione 404 del SOX e testarli a intervalli regolari, registrando l'approvazione a ogni ciclo.
La maggior parte delle istituzioni risponde contemporaneamente a diversi enti regolatori. Gestite l'accesso una sola volta e applicate gli stessi controlli a tutti i quadri normativi a cui fate riferimento.
Garantire la conformità continua con i controlli automatizzati, la reportistica e i flussi di lavoro di certificazione degli accessi.
Visualizza i framework di conformità
Controllo Accessi

Settore Sanitario

ISMS

tipo II

Privacy

Pagamenti

Cybersecurity

India

Privacy

Pagamenti

Cybersecurity

India
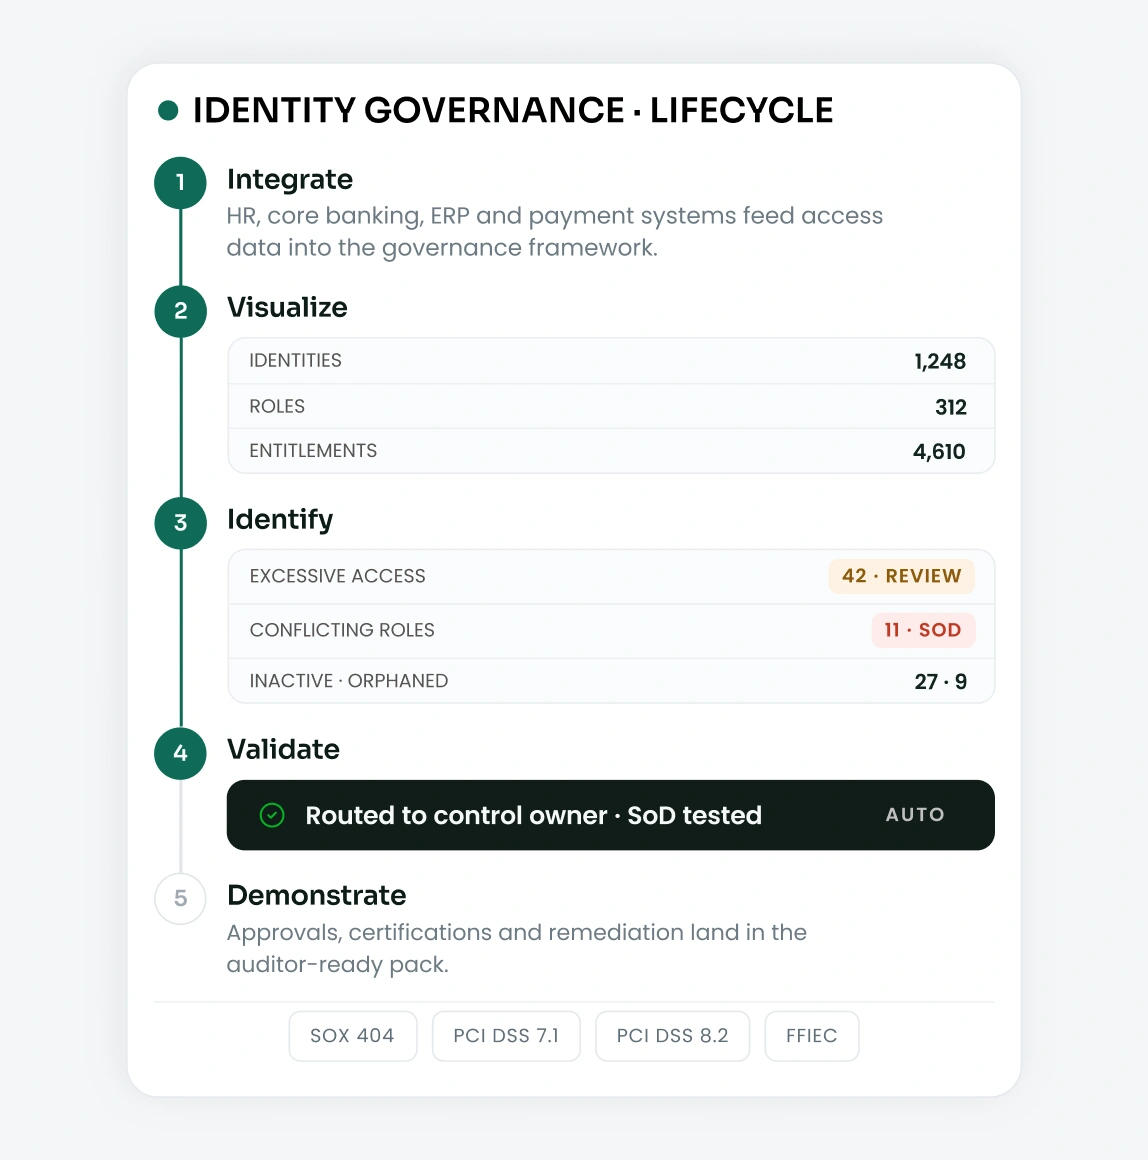
Collega i tuoi sistemi finanziari, valuta gli accessi, applica i controlli, rivedi le autorizzazioni e conserva la documentazione attraverso un unico processo ripetibile.
Integrare i sistemi HR, di core banking, ERP e di pagamento e incorporare i dati di accesso nel quadro di governance.
Visualizza utenti, account, ruoli e autorizzazioni su tutti i sistemi per capire chi ha accesso e dove.
Individua accessi eccessivi, ruoli in conflitto, account inattivi e account orfani.
Indirizzare le richieste di accesso ai revisori competenti, verificando al contempo le autorizzazioni in base alle regole aziendali e alle politiche di separazione dei compiti (SoD).
Mantenere una documentazione chiara di approvazioni, certificazioni, modifiche di accesso, violazioni e azioni correttive in conformità con SOX e PCI DSS.
La piattaforma IGA giusta ripaga nel tempo. Ecco perché miniOrange è la scelta più sicura per il settore bancario e finanziario.

Affrontare i rischi di accesso finanziario, come la separazione dei compiti (SoD) nei pagamenti, le autorizzazioni eccessive, l'accesso di terzi e l'accesso a sistemi bancari sensibili.
Estendere la governance oltre i dipendenti, includendo appaltatori, fornitori, account di servizio, bot RPA, API e altre identità non umane.

Configura le richieste di accesso, le approvazioni, le certificazioni, le modifiche del ciclo di vita e i flussi di lavoro di correzione in base alle policy della tua organizzazione.

Collega i sistemi HR, di core banking, ERP, cloud e di pagamento tramite integrazioni flessibili, senza dover ricostruire l'ambiente di accesso esistente.

Ridurre il lavoro manuale relativo al provisioning, alla revisione degli accessi, alle approvazioni, alla pulizia degli account e alla documentazione di conformità.
Mantieni certificazioni, approvazioni, verifiche di separazione dei compiti (SoD), modifiche di accesso e documentazione di supporto organizzati durante tutto l'anno.
Domande frequenti sull'IGA per il settore bancario, sui controlli SOX e PCI DSS e sulla governance dell'identità non umana.