Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×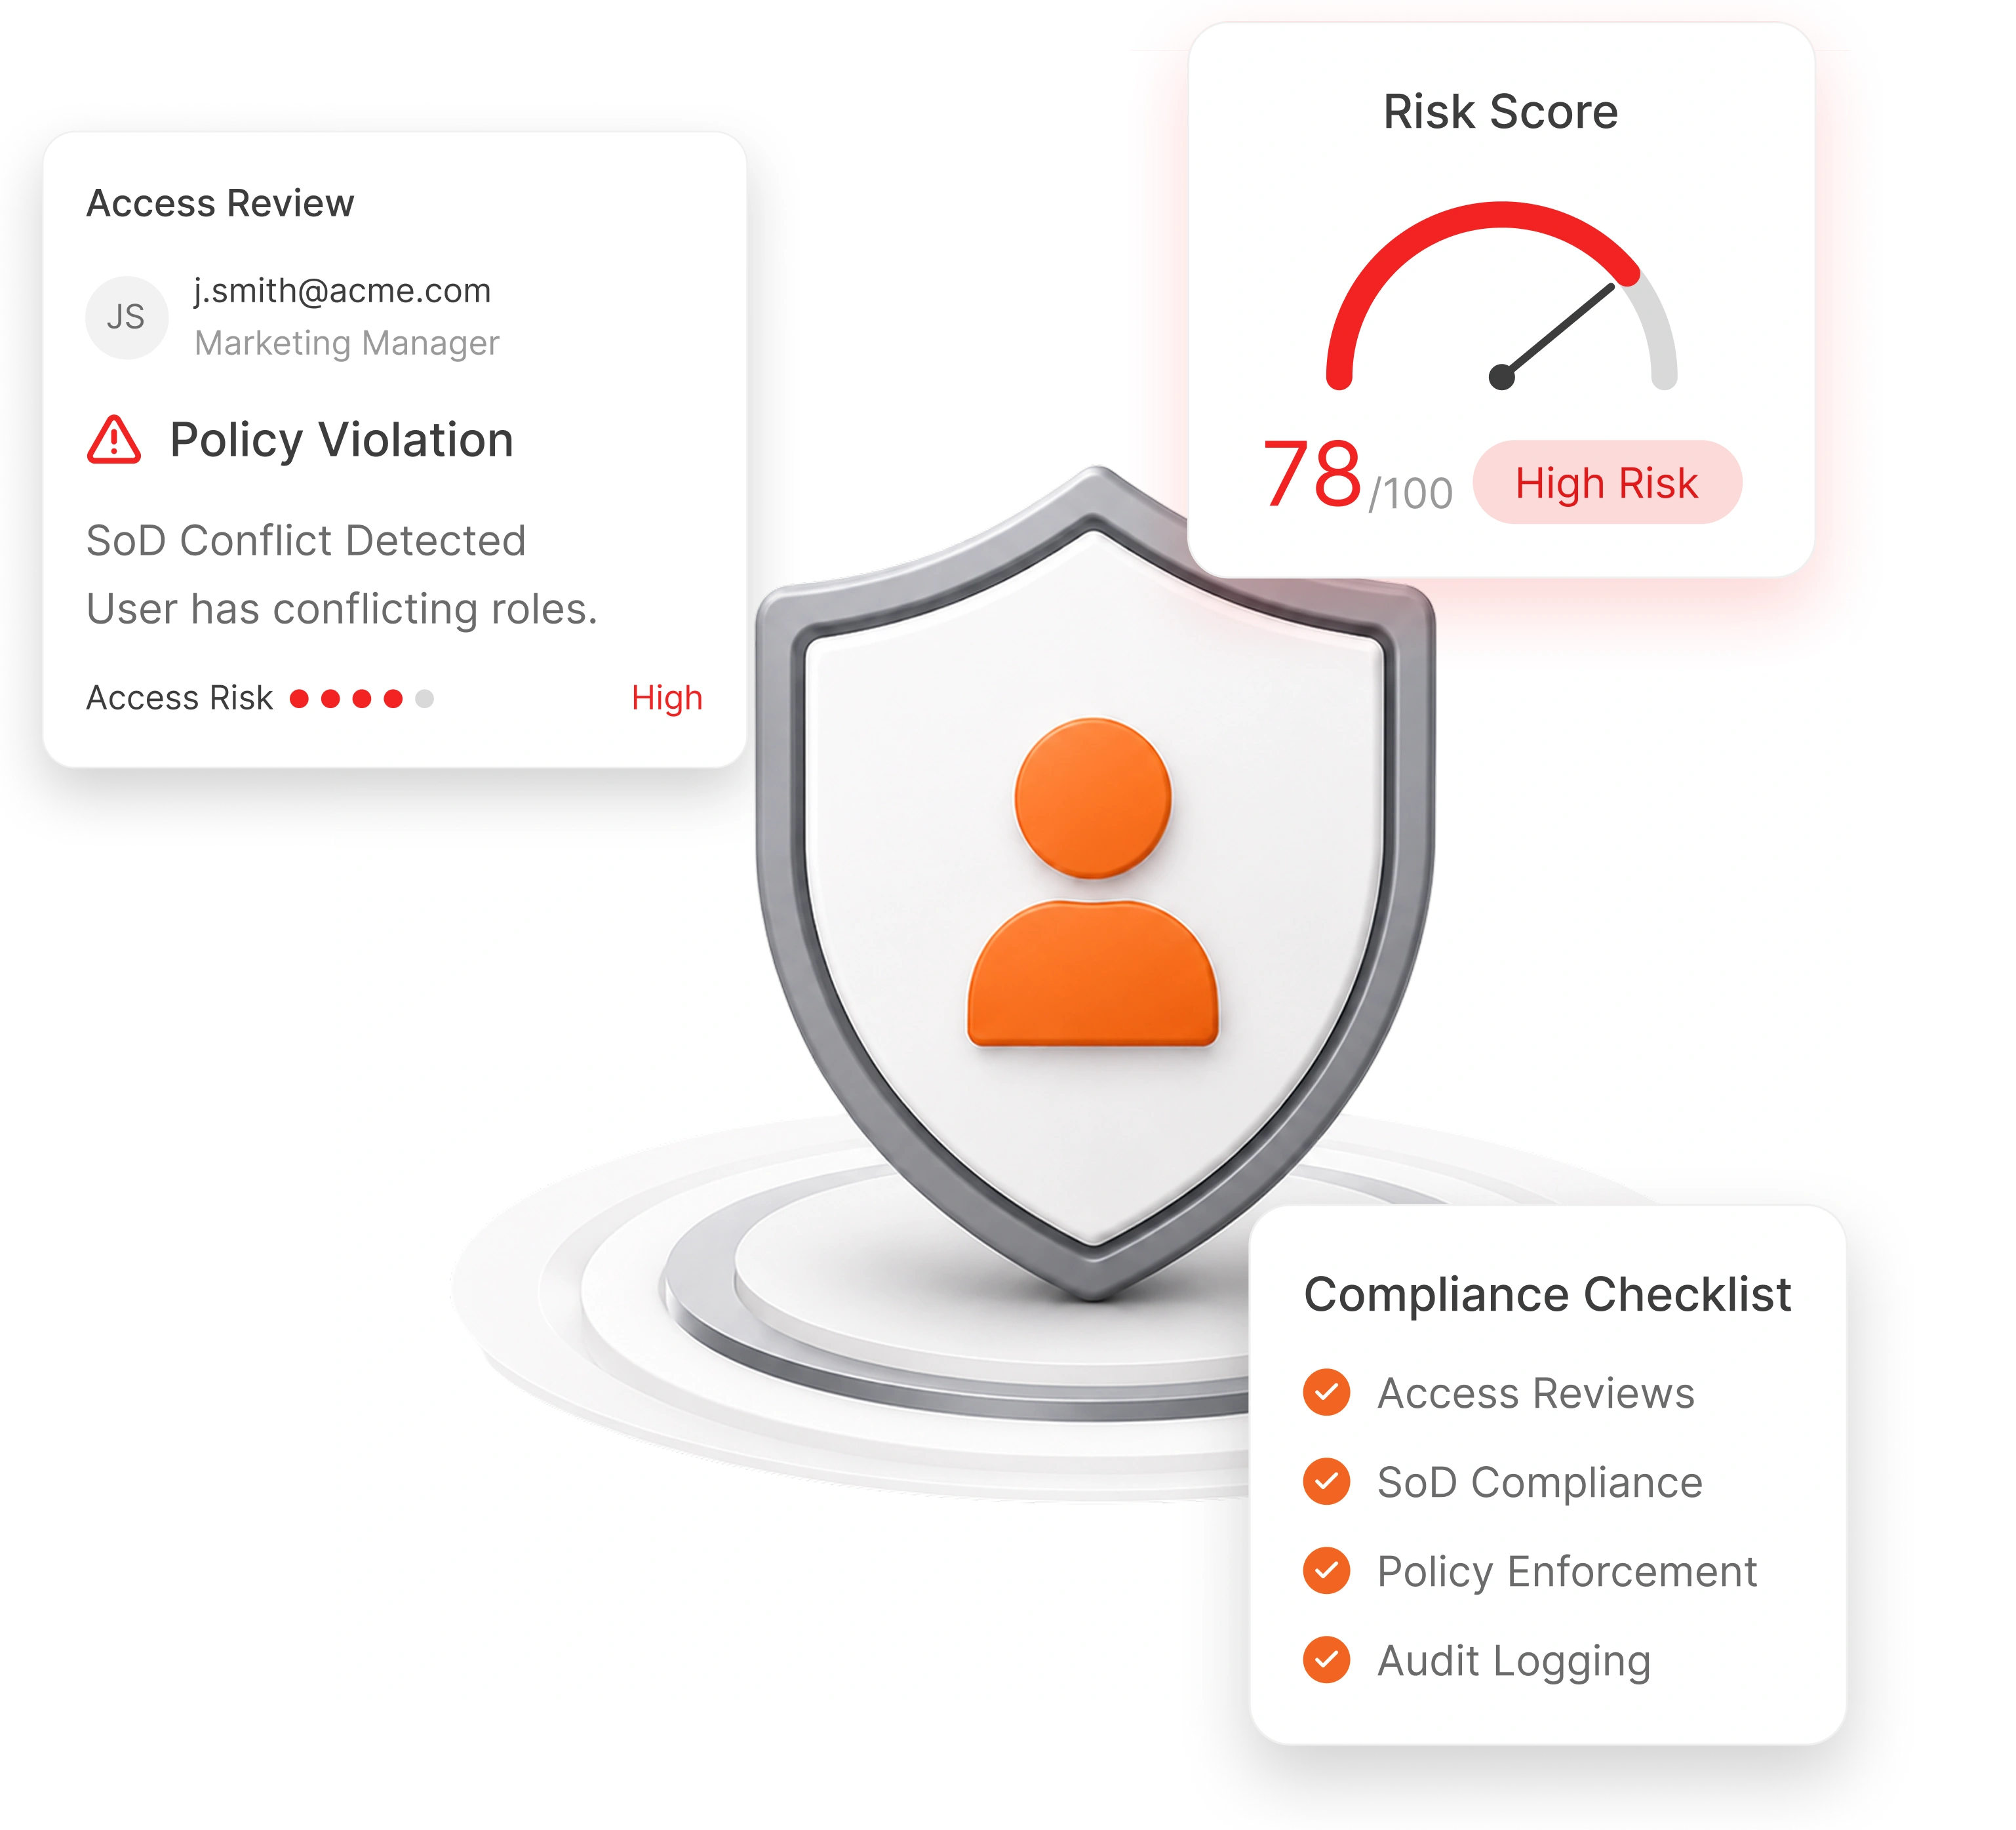
La gestione del rischio di identità è il processo continuo di identificazione, valutazione e mitigazione dei rischi associati all'accesso, alle autorizzazioni e ai diritti degli utenti in applicazioni, ambienti cloud, infrastrutture e dati, al fine di garantire un accesso appropriato e ridurre i rischi di conformità e sicurezza.
Affronta problemi relativi a permessi eccessivi, conflitti di separazione dei compiti (SoD) , account orfani, combinazioni tossiche e violazioni delle policy. L'analisi continua aiuta le organizzazioni a individuare tempestivamente i rischi, a garantire l'accesso con i privilegi minimi, a rafforzare la governance e a ridurre l'esposizione a rischi per identità umane e non umane.
Rischi di accesso nascosti, governance reattiva e visibilità frammentata creano punti ciechi che espongono le organizzazioni a fallimenti in materia di sicurezza e conformità.
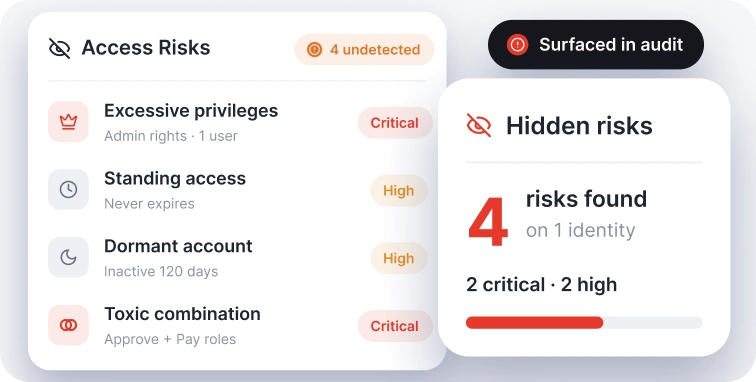
Privilegi eccessivi, accessi permanenti, account inattivi e combinazioni di autorizzazioni dannose spesso rimangono inosservati fino a quando audit, incidenti di sicurezza o verifiche di conformità non li rivelano, aumentando i rischi per la sicurezza e la conformità in tutta l'organizzazione.
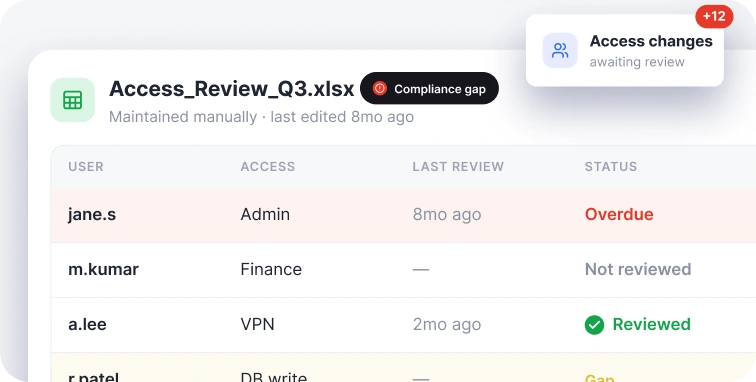
L'affidamento a revisioni manuali e fogli di calcolo costringe i team di governance ad adottare un approccio reattivo, rendendo difficile stare al passo con i cambiamenti in materia di accesso e aumentando il rischio di ritardi, punti ciechi e lacune in termini di conformità.
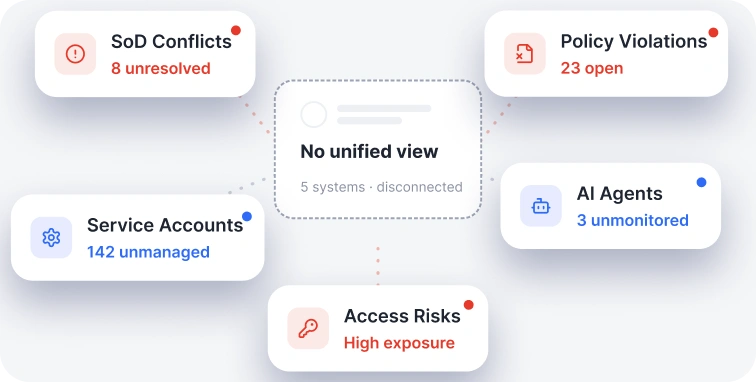
I conflitti di separazione dei compiti (SoD), le violazioni delle policy, gli account di servizio, gli agenti di intelligenza artificiale e i rischi di accesso sono spesso gestiti attraverso sistemi non collegati tra loro, il che rende difficile ottenere una visione unificata dell'esposizione al rischio di identità.
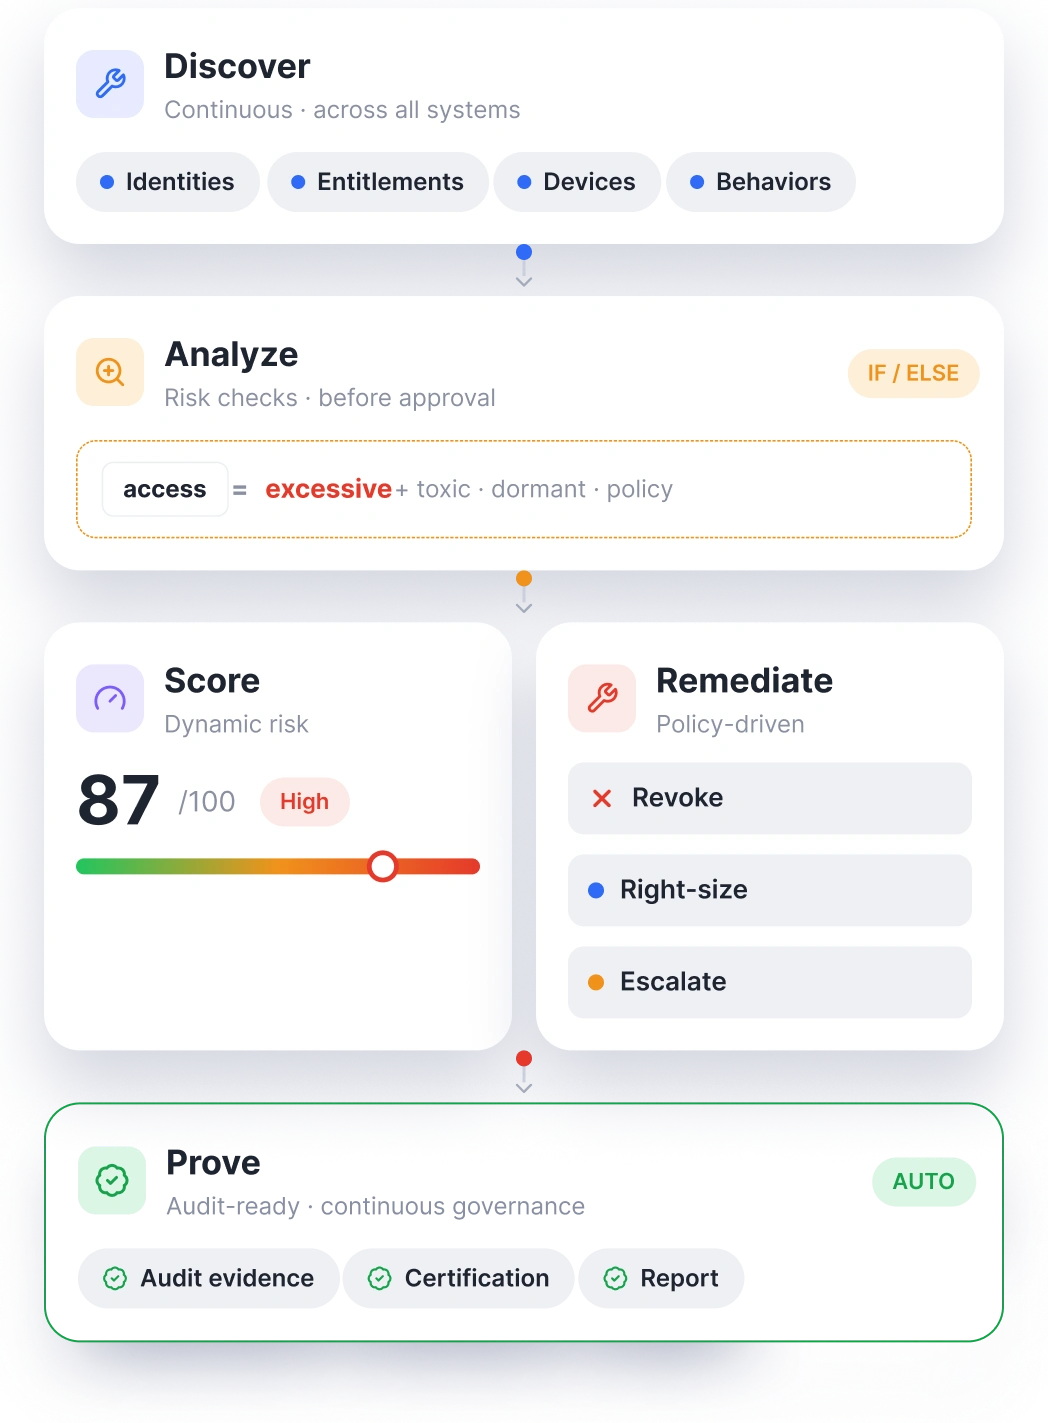
Analizza, valuta, assegna priorità e risolvi i rischi relativi all'identità in tutta l'azienda grazie a una governance degli accessi integrata, al monitoraggio continuo e ai controlli di conformità.

Analizzare continuamente identità, autorizzazioni e diritti di accesso tra i diversi sistemi per individuare accessi eccessivi, violazioni delle policy e combinazioni di accesso rischiose.

Assegna punteggi di rischio dinamici utilizzando modelli di accesso, diritti e segnali contestuali per dare priorità agli interventi di bonifica e di governance.

Sfrutta l'analisi basata sull'intelligenza artificiale per identificare i rischi emergenti, rilevare anomalie e valutare le richieste di accesso prima che vengano concesse autorizzazioni rischiose.

Identifica utenti, account e autorizzazioni che si discostano dai gruppi di riferimento o dai modelli di accesso stabiliti, aiutando i team di sicurezza a indagare e a porre rimedio agli accessi insoliti prima che diventino un rischio.

Applicare rigorosamente le politiche SoD (Separation of Defense) per individuare e prevenire combinazioni dannose di diritti di accesso che creano rischi di frode, operativi e di conformità.

Automatizzate le revisioni periodiche degli accessi con raccomandazioni basate sul rischio, flussi di lavoro di approvazione e registri pronti per la verifica, al fine di convalidare gli accessi appropriati.

Identifica gli account inattivi e orfani per eliminare il rischio di identità dormienti e ridurre l'esposizione ad accessi non necessari.

Revoca, ridimensiona o inoltra automaticamente gli accessi eccessivi tramite flussi di lavoro basati su policy che supportano il principio del minimo privilegio.

Dimostrare la conformità continua con la rendicontazione pronta per l'audit, la convalida dei controlli e le prove di governance allineate ai quadri normativi.
Scopri identità, autorizzazioni, dispositivi, comportamenti e segnali contestuali nei sistemi aziendali.
Identifica accessi eccessivi, autorizzazioni dannose, account inattivi e violazioni delle norme.
Assegna punteggi di rischio dinamici in base alla sensibilità di accesso, al comportamento e al contesto di governance.
Revoca, ridimensiona o inoltra automaticamente gli accessi a rischio tramite flussi di lavoro basati su policy.
Generare prove di audit, registri di certificazione e report di conformità per una governance continua.
Allineare le politiche e i controlli di gestione delle identità alle normative di settore e agli standard di sicurezza, mantenendo al contempo una costante preparazione agli audit.
Visualizza i framework di conformità
Controllo Accessi

Settore Sanitario

ISMS

tipo II

Privacy
Pagamenti

Cybersecurity

India

Privacy

Pagamenti
Cybersecurity

India
Valutare rapidamente i rischi di identità tra gli utenti, le applicazioni e i sistemi appena acquisiti per garantire un'integrazione sicura e ridurre al minimo le lacune di governance.
Monitorare costantemente le identità e i diritti di accesso per garantire la preparazione agli audit e semplificare le valutazioni di conformità normativa.
Gestire i rischi associati all'inserimento, al cambio di ruolo e all'uscita dei dipendenti attraverso una valutazione continua dell'accesso.
Riduci i rischi legati all'identità, accelera la preparazione agli audit e gestisci ogni tipo di identità da un'unica piattaforma unificata.

Previeni incidenti di sicurezza e lacune in materia di conformità identificando accessi rischiosi, violazioni delle policy e combinazioni pericolose prima che l'accesso venga concesso.

Mantenere una visibilità continua su identità, autorizzazioni e controlli di governance per semplificare audit e report di conformità.

Automatizzate i flussi di lavoro di revisione, certificazione e correzione per ridurre al minimo il lavoro manuale e il carico amministrativo.

Implementazione rapida grazie a integrazioni predefinite, flussi di lavoro configurabili e opzioni di implementazione flessibili che accelerano l'adozione.
Riduci la complessità operativa e i costi di governance con un'alternativa unificata alle tradizionali soluzioni di gestione delle identità.
Gestisci utenti della forza lavoro, collaboratori esterni, account di servizio, identità delle macchine e agenti di intelligenza artificiale da un'unica piattaforma.
Domande frequenti sulla gestione del rischio di identità, GRC e su come miniOrange aiuta le organizzazioni a individuare e risolvere i rischi di accesso.

