Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×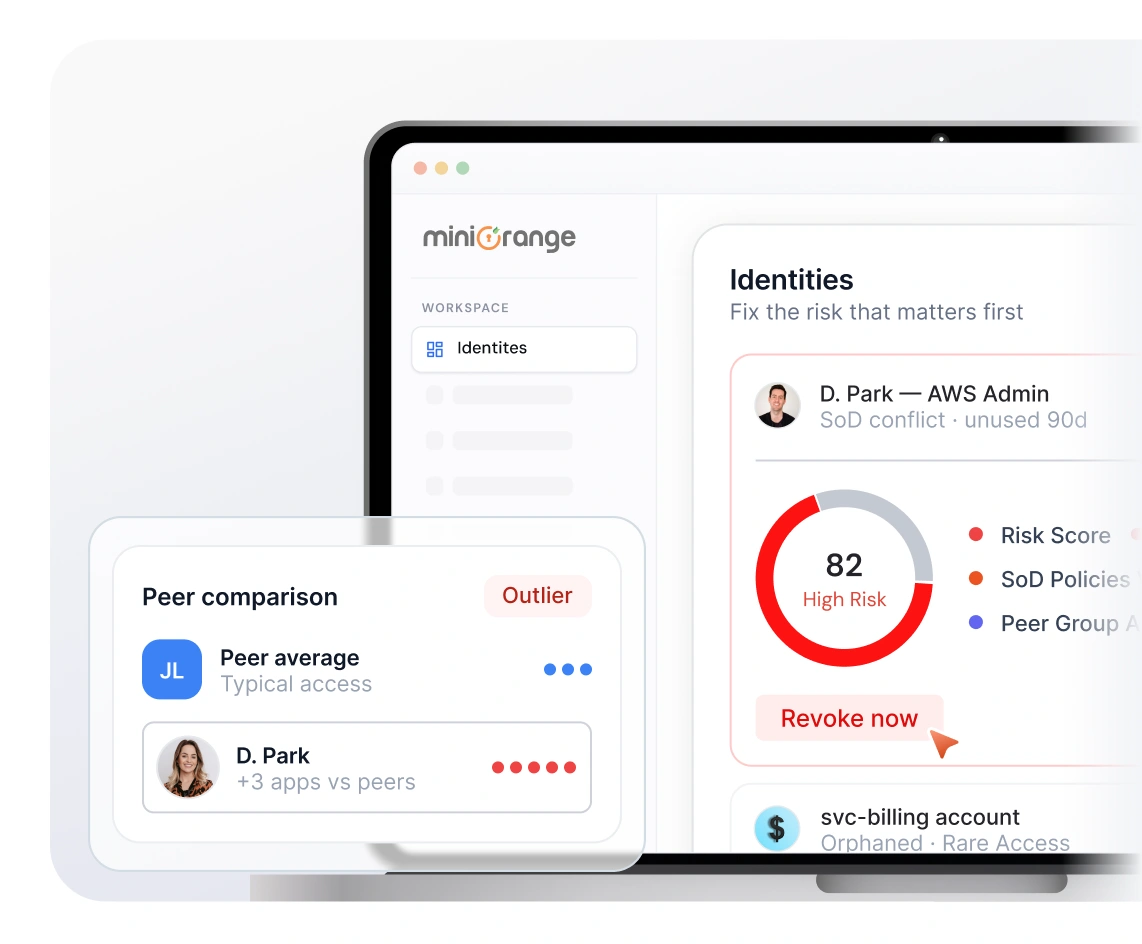
Ogni identità nel tuo ambiente comporta un certo livello di rischio, ma non tutti i rischi sono uguali. Il sistema di valutazione del rischio delle identità assegna un punteggio chiaro e dinamico a ogni identità, account e autorizzazione in base a ciò a cui può accedere, alla sensibilità di tale accesso, al comportamento dell'utente e alla normalità di tale accesso rispetto a quello dei suoi pari.
Crea una visualizzazione classificata dell'esposizione che indica al tuo team cosa è a rischio, quanto è elevato il rischio e dove intervenire per primo.
Quando tutto viene segnalato ma non viene stabilita una priorità, i team si ritrovano a dover eseguire interventi di pulizia a basso impatto oppure si bloccano completamente, e l'accesso che crea un reale rischio per l'azienda rimane inalterato.

Gli strumenti di gestione delle identità e della sicurezza evidenziano migliaia di problemi. I team si ritrovano a dover affrontare un arretrato sempre più consistente, senza una chiara direzione.

Ogni problema di accesso viene trattato allo stesso modo e nulla viene risolto con la rapidità che un rischio reale richiederebbe. Ciò rallenta le attività di risoluzione e indebolisce la postura di rischio complessiva.

Le revisioni manuali del rischio creano incongruenze perché le decisioni variano a seconda della persona, del team e dell'applicazione. Ciò rende più difficili le decisioni di accesso.

In assenza di un punteggio unico e comune, è difficile misurare il rischio di furto d'identità in modo coerente tra utenti, autorizzazioni e applicazioni.

Gli utenti ad alto rischio con accesso eccessivo o privilegiato possono essere difficili da individuare quando le segnalazioni a basso rischio dominano le code di revisione. Ciò aumenta il rischio di non rilevare esposizioni gravi.

Le tradizionali campagne di certificazione sottopongono i revisori a ogni elemento di accesso nello stesso ordine e con la stessa urgenza. Questo fa sì che i diritti di accesso realmente pericolosi finiscano in fondo alla lista.
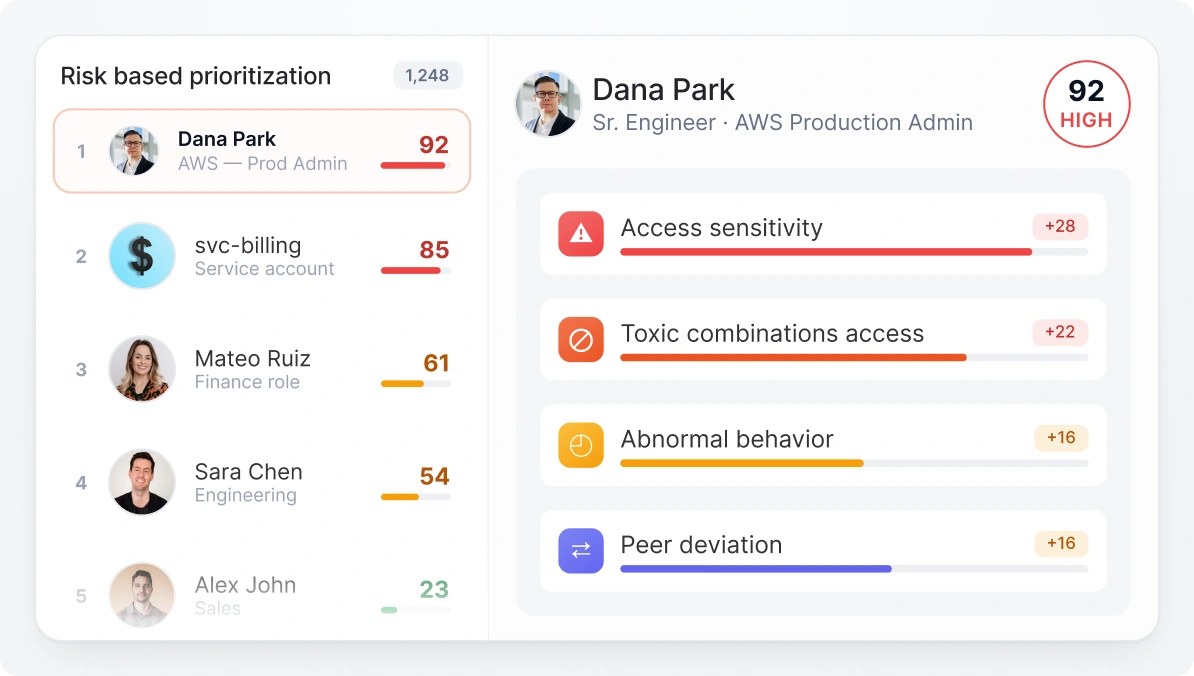
miniOrange IGA calcola continuamente un punteggio di rischio dinamico per ogni combinazione di identità e accesso, valutando la sensibilità all'accesso, le combinazioni tossiche , i comportamenti anomali e le deviazioni dai comportamenti dei pari.
I risultati vengono verificati continuamente e il punteggio si adatta in tempo reale al variare delle condizioni (un nuovo incarico, un picco di attività al di fuori dell'orario di lavoro o un insieme crescente di diritti acquisiti). Il risultato è una visione unica e prioritaria del rischio che trasforma i risultati frammentari in azioni concrete.
Un approccio unificato per misurare, confrontare, dare priorità e intervenire sul rischio di identità in tutto il vostro ambiente.
Valuta ogni identità, account e diritto di accesso utilizzando un modello unificato basato sull'esposizione reale agli accessi e sui segnali contestuali.
Confronta gli accessi con quelli di gruppi simili, ruoli e politiche analoghe per individuare accessi anomali o eccessivi.
Classifica le attività di bonifica in base al rischio misurabile anziché al volume o a supposizioni. I team possono concentrare i propri sforzi dove il potenziale impatto è maggiore e migliorare la definizione delle priorità di rischio.
Utilizza il punteggio per supportare l'accesso basato sul rischio, approvazioni più intelligenti e revisioni più mirate, in modo che gli utenti e i diritti a più alto rischio ricevano attenzione per primi.
Passa da un processo di revisione statico a una valutazione continua del rischio di identità, basata sul contesto, per decisioni più rapide e intelligenti.
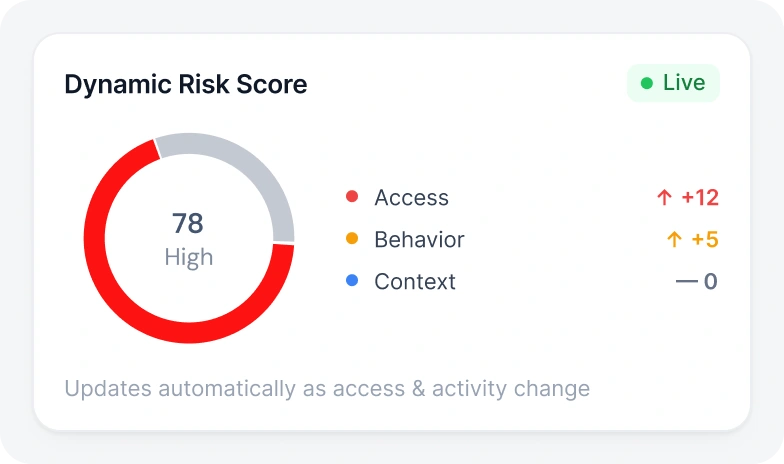
Assegna un punteggio a ciascuna identità in base ad accesso, comportamento e contesto, con punteggi che si aggiornano automaticamente al variare di diritti, attività o esposizione.
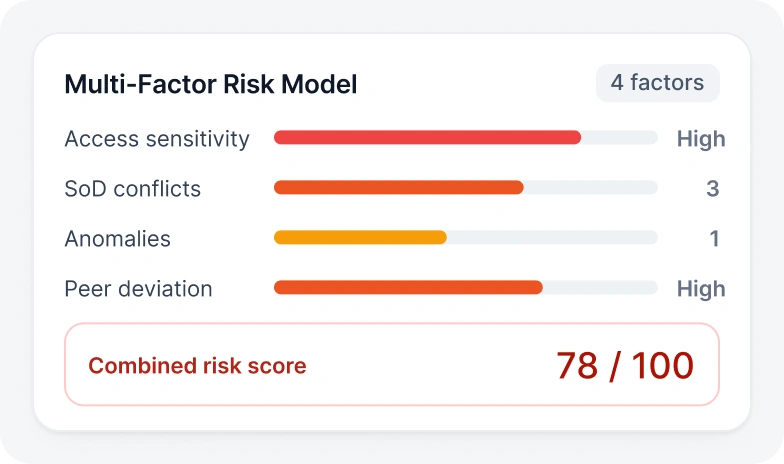
Combina la sensibilità di accesso, i conflitti SoD, le combinazioni tossiche, le anomalie e le deviazioni dai protocolli di sicurezza in un unico punteggio comparabile. Ciò fornisce una visione completa della valutazione del rischio nella gestione dell'identità e dell'accesso.
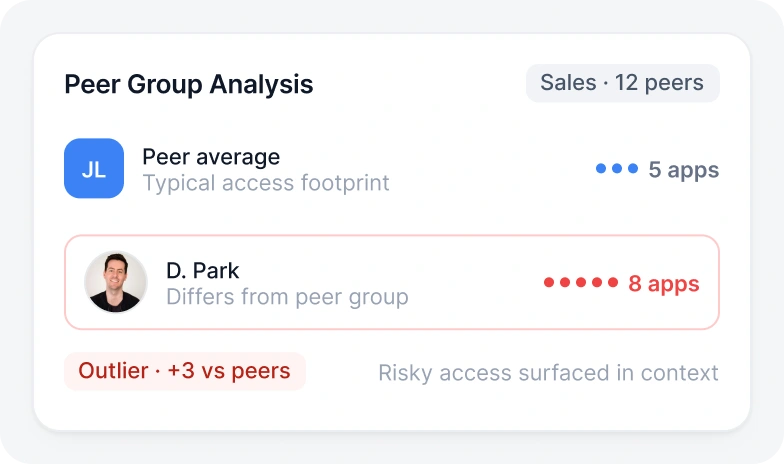
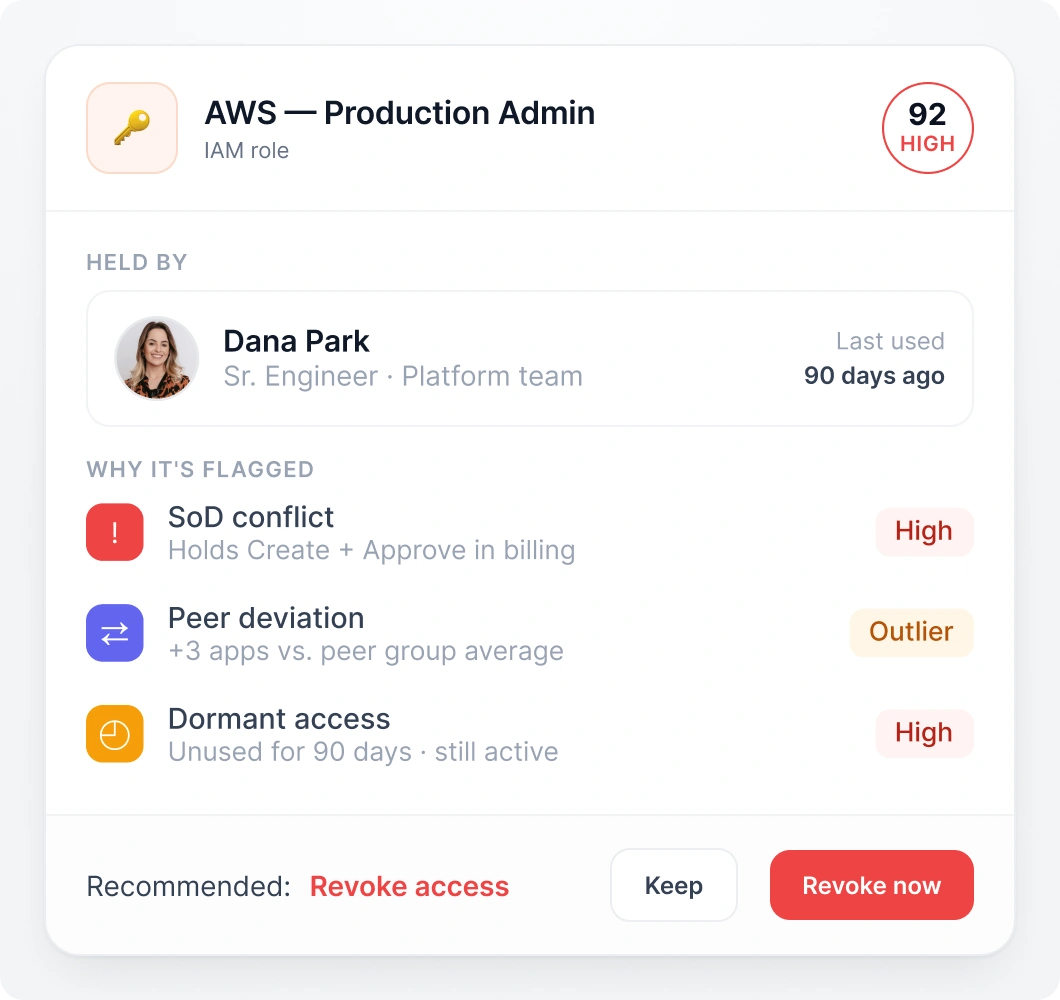
Segnala le identità il cui accesso differisce da quello dei colleghi con lo stesso ruolo o dipartimento. Questo aiuta a individuare gli accessi rischiosi che, presi singolarmente, appaiono legittimi ma risultano anomali nel contesto.
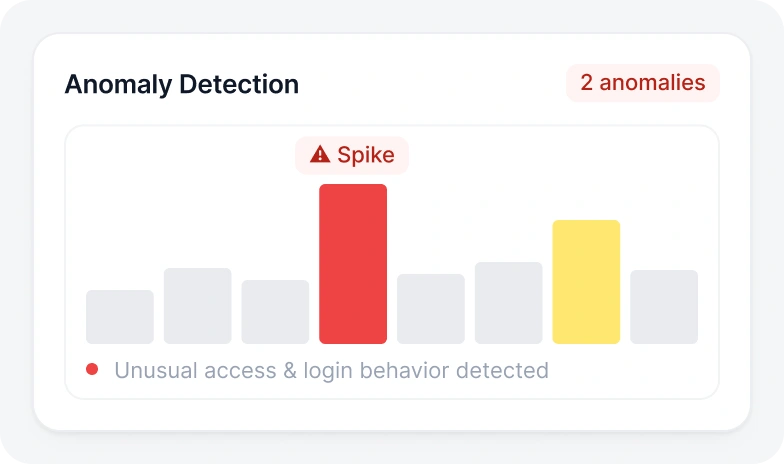
Rileva modelli di accesso e di comportamento insoliti che aumentano il punteggio di rischio di un'identità, come ad esempio accessi non previsti, attività di accesso anomale o cambiamenti sospetti nei modelli di utilizzo.
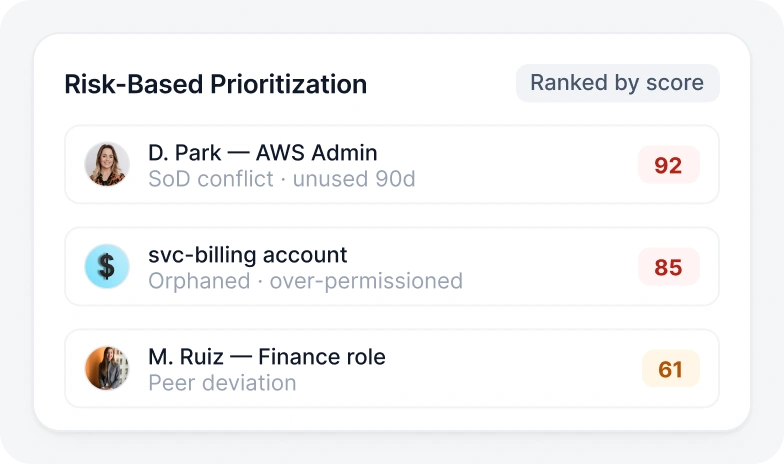
Classificare i problemi relativi a identità, account e diritti di accesso in base a un punteggio, in modo che i team possano risolvere prima gli elementi a rischio più elevato. Ciò migliora l'efficienza operativa.
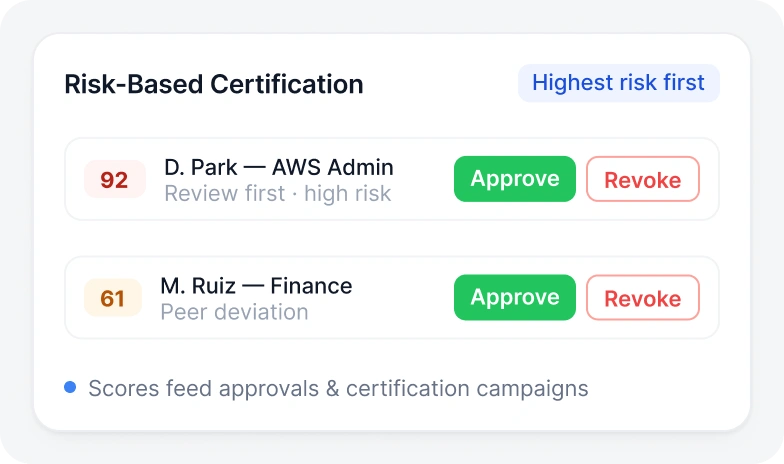
Integra i punteggi direttamente nelle campagne di approvazione e certificazione, in modo che i revisori possano valutare prima gli accessi più critici.
Dal primo segnale alla decisione finale, la valutazione del rischio è un processo continuo che si concentra su ciò che conta di più.

Raccogli identità, account, autorizzazioni, ruoli e altri dati provenienti da diverse app, cloud e sistemi.

Valutare la sensibilità all'accesso, i conflitti tra le politiche, le combinazioni tossiche, le anomalie e le deviazioni dai comportamenti dei pari per comprendere i rischi.

Assegna un punteggio di rischio dinamico a ciascuna combinazione di identità e accesso.

Dare priorità alle identità e ai diritti ad alto rischio per le attività di risanamento, certificazione o ulteriori indagini.

Utilizza il punteggio per prendere decisioni di accesso basate sul rischio, approvazioni più intelligenti e revisioni più mirate.
La piattaforma miniOrange IGA supporta i principali quadri normativi, aiutando le organizzazioni a essere sempre pronte per gli audit.
Garantire la conformità continua con i controlli automatizzati, la reportistica e i flussi di lavoro di certificazione degli accessi.
Visualizza i framework di conformità
Controllo Accessi

Settore Sanitario

ISMS

tipo II

Privacy

Pagamenti

Cybersecurity

India

Privacy

Pagamenti

Cybersecurity

India
Ordina rapidamente grandi quantità di risultati di rischio in modo che i team possano concentrarsi prima sulle identità e sui diritti con la maggiore esposizione. Ciò riduce l'arretrato e migliora l'efficienza delle attività di bonifica.
Indirizzare i revisori verso gli accessi che meritano maggiore attenzione, anziché distribuire equamente gli sforzi tra tutti gli utenti e le autorizzazioni. In questo modo, le certificazioni risultano più efficaci e meno dispendiose in termini di tempo.
Utilizzare i punteggi di rischio durante le richieste e le approvazioni di accesso per applicare controlli più rigorosi laddove il rischio è maggiore e ridurre gli ostacoli laddove il rischio è minore. Ciò favorisce una governance più intelligente e adattiva.
Identifica gli utenti il cui accesso si distingue da quello dei colleghi con ruoli o reparti simili, contribuendo a scoprire autorizzazioni eccessive, privilegi nascosti o percorsi di accesso insoliti. Ciò rafforza la visibilità sui rischi legati all'identità.
miniOrange IGA è progettato per rendere la valutazione del rischio di identità utilizzabile all'interno di programmi di governance reali, e non solo visibile nelle dashboard.

miniOrange si allinea ai processi di governance, ai cicli di revisione e ai flussi di approvazione esistenti, aiutando i team ad adottare controlli del rischio più efficaci senza dover riprogettare tutto da zero.

Funziona in ambienti cloud, on-premise e ibridi, consentendo di valutare e governare l'accesso in un panorama applicativo più ampio.
Utilizza un approccio flessibile e senza codice per personalizzare la logica di punteggio in base alle tue politiche, ai ruoli aziendali e alla tolleranza al rischio. Questo aiuta la tua organizzazione a misurare i rischi più importanti.
Domande frequenti sulla valutazione del rischio di identità, sulla definizione delle priorità di rischio e sulla governance degli accessi basata sul rischio.

