Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×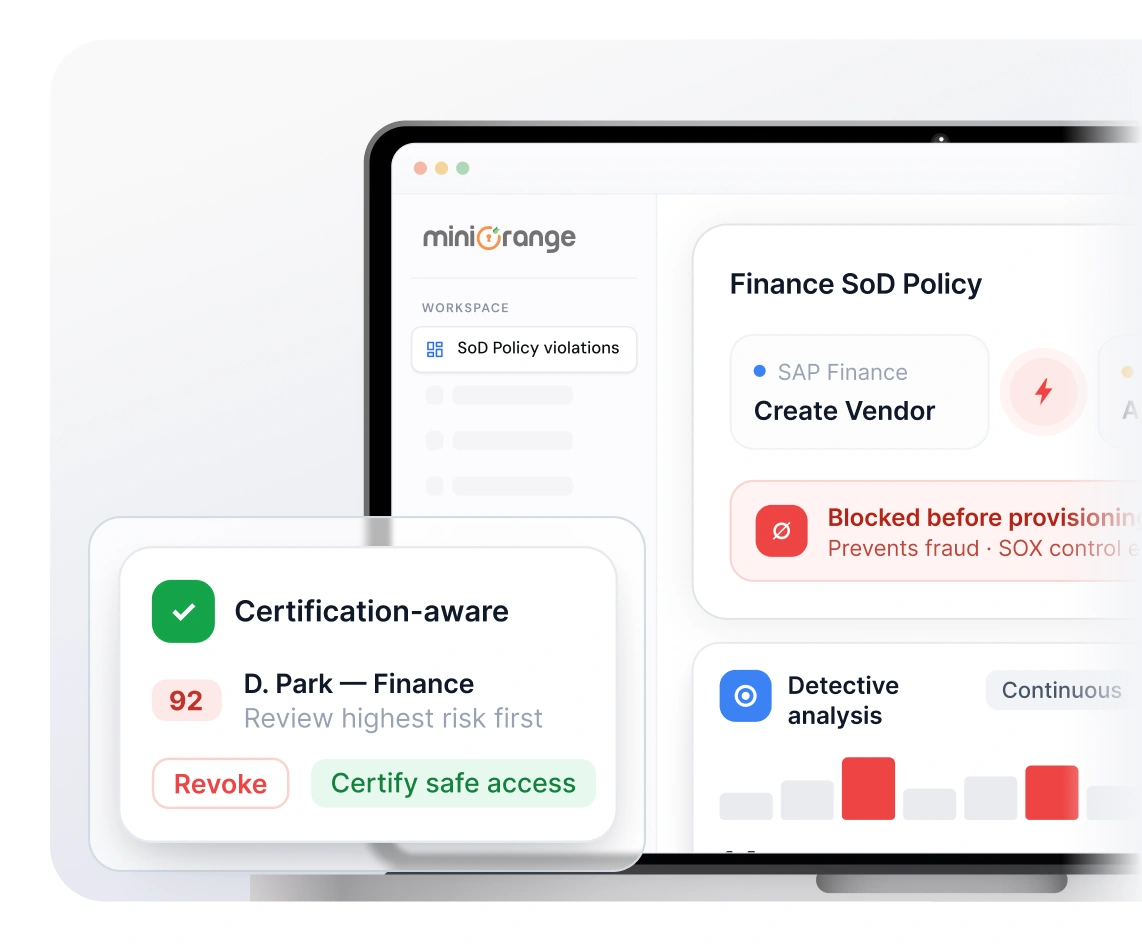
La separazione dei compiti (SoD, Separation of Duties) è un principio di controllo interno che garantisce che nessun singolo utente abbia accesso sufficiente per avviare, approvare o completare una transazione aziendale sensibile senza supervisione.
Quando una sola persona detiene il controllo di molti processi critici, ciò può portare a frodi, violazioni della conformità ed errori. La separazione dei compiti (SoD) previene inoltre combinazioni di accesso dannose attraverso il rilevamento, la prevenzione e la valutazione del rischio basata sui certificati. Esempi comuni di SoD includono: elaborazione delle buste paga + approvazione delle buste paga; creazione di un fornitore + approvazione dei pagamenti ai fornitori.
Individua e risolvi i punti ciechi tra le diverse applicazioni nei tuoi ambienti SAP, Oracle, Workday o Dynamics.

Ogni applicazione controlla solo i propri ruoli. Un utente può apparire "pulito" in ogni app, ma avere comunque una combinazione pericolosa di permessi se si sommano tutti.

Gli strumenti tradizionali di Semplificazione della Decisione (SoD) sono complessi, basati su consulenti e difficili da modificare. Le regole e le matrici SoD non tengono il passo con la realtà, lasciando lacune nella copertura proprio dove il rischio cresce più rapidamente.

I controlli di separazione dei compiti (SoD) riservati agli investigatori vengono eseguiti secondo una pianificazione prestabilita. Quando un conflitto viene segnalato in un rapporto, l'accesso è già stato concesso e potrebbe essere stato in uso per settimane o mesi prima che qualcuno se ne accorga.

La matrice SoD (Separation of Domains) basata su fogli di calcolo non riesce a tenere il passo con i nuovi ruoli, le modifiche ai diritti di accesso e gli aggiornamenti dei processi. La progettazione su carta non corrisponde più all'accesso effettivamente di cui dispongono gli utenti.

Controlli di rischio inadeguati portano a violazioni della legge SOX e, in definitiva, a rilievi di audit ricorrenti. I conflitti non rilevati o non risolti emergono come rilievi ripetuti, dimostrando che i controlli interni non sono efficaci.

Una serie di ruoli sovrapposti crea conflitti nascosti di separazione dei compiti (SoD) che nessuno ha approvato, progettato o documentato. Gli NHI (National Health Interface) detengono autorizzazioni che raramente vengono sottoposte a verifiche strutturate di separazione dei compiti. Questo è diventato un rischio significativo.
Una separazione efficace dei compiti (SoD) e una corretta gestione del rischio sono parte integrante di un processo continuo che viene integrato in ogni decisione di accesso.
Definisci quali autorizzazioni non devono mai essere associate alla stessa identità. Queste regole sono codificate in una matrice SoD (Separation of Domains) che mappa ruoli, autorizzazioni e processi incompatibili.
Mappa ruoli e autorizzazioni di tutti i sistemi connessi e collegali alle identità. Questo fornisce una visione completa di ciò che ogni utente e ogni infrastruttura sanitaria nazionale (NHI) possono effettivamente fare.
L'accesso degli utenti viene valutato continuamente in base alla matrice SoD (Separation of Damage). Qualsiasi violazione della SoD o combinazione di accessi problematici viene segnalata, inclusi i conflitti che coinvolgono più applicazioni.
Ogni conflitto viene valutato in base all'impatto sul business, alla probabilità e alla rilevanza normativa. I conflitti ad alto rischio vengono evidenziati, in modo che i team possano concentrarsi su ciò che conta davvero.
I conflitti vengono risolti rimuovendo o modificando l'accesso, applicando controlli documentati o accettando il rischio. I flussi di lavoro tracciano chi ha fatto cosa, quando e perché, fornendo prove pronte per le verifiche.
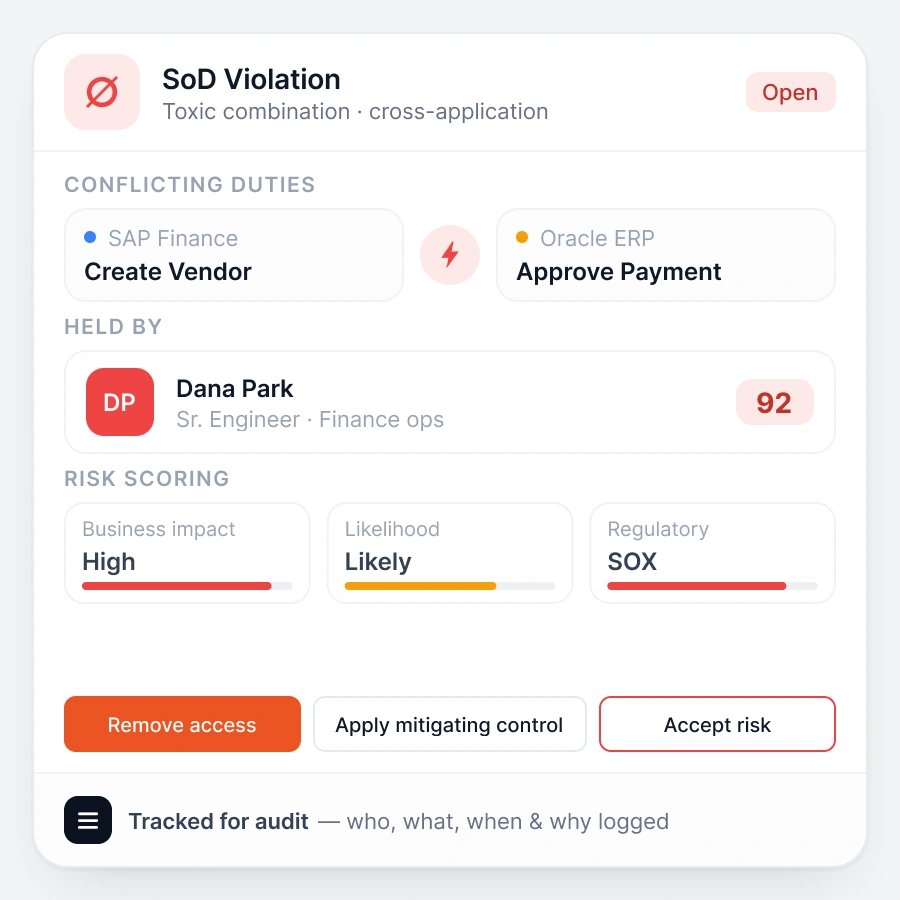
miniOrange offre soluzioni complete di separazione dei compiti (SoD) e gestione del rischio per sistemi ERP e piattaforme cloud.
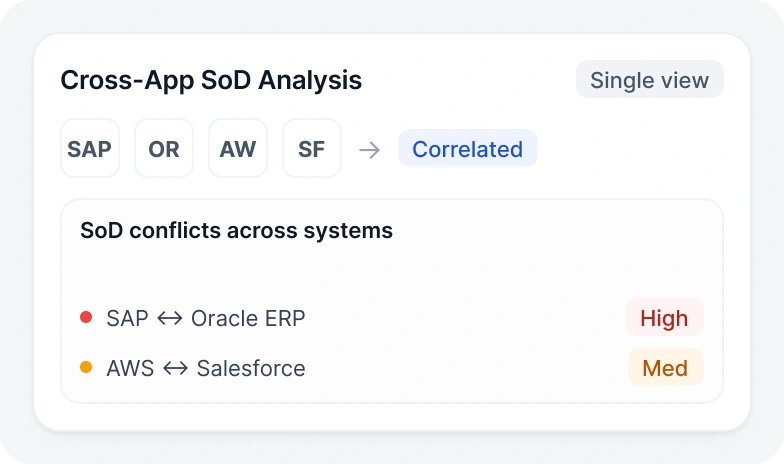
Ottieni una visione unificata dei conflitti di separazione dei compiti (SoD) tra applicazioni, ERP e cloud, correlando identità e autorizzazioni, in modo da poter analizzare il rischio di accesso e gestire la SoD in modo centralizzato.
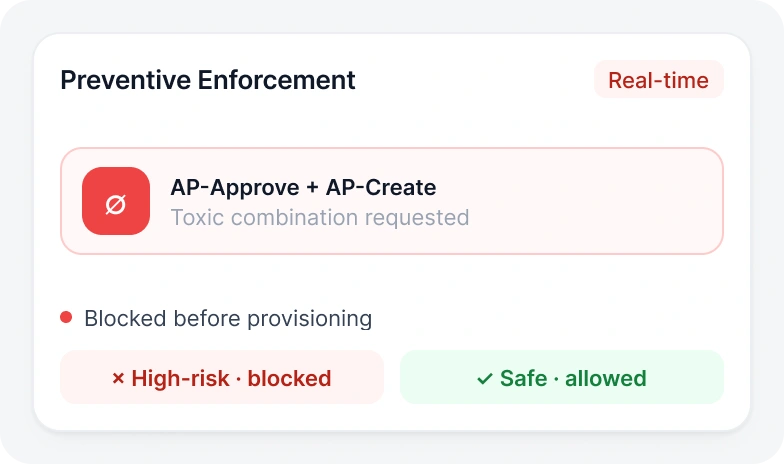
Blocca le combinazioni di accesso pericolose nel momento stesso della richiesta grazie a controlli di rischio in tempo reale che impediscono l'accesso ad alto rischio prima ancora che venga concesso.
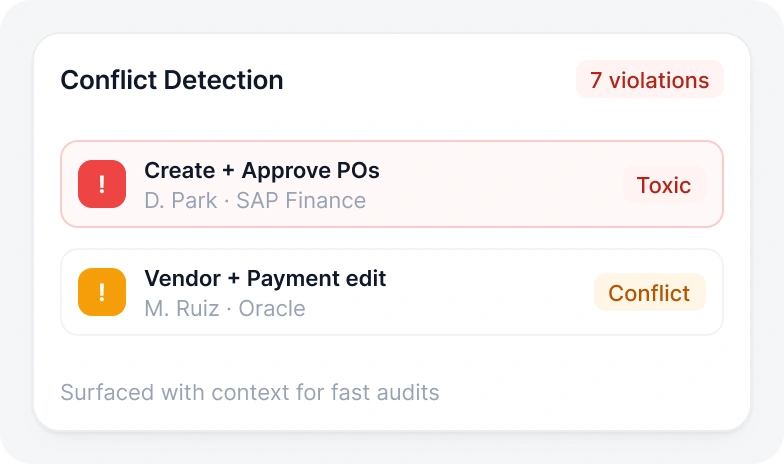
Analizza gli accessi esistenti per individuare violazioni della separazione dei compiti (SoD) e altre combinazioni problematiche , e rendile visibili fornendo il contesto necessario per audit e interventi correttivi rapidi in materia di SoD.
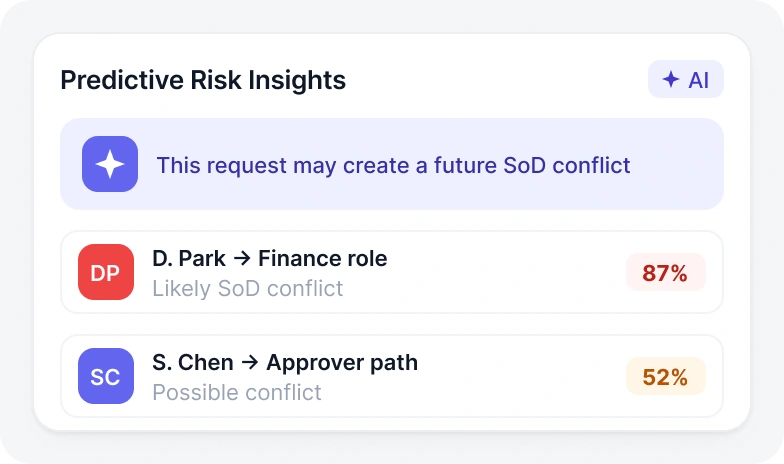
Utilizza l'intelligenza artificiale per segnalare le richieste di accesso che potrebbero introdurre futuri conflitti di separazione dei compiti (SoD). Sfrutta la valutazione del rischio per individuare quali utenti, ruoli e percorsi di accesso hanno maggiori probabilità di creare problemi di SoD, in modo che i team si concentrino prima sui conflitti più rischiosi.
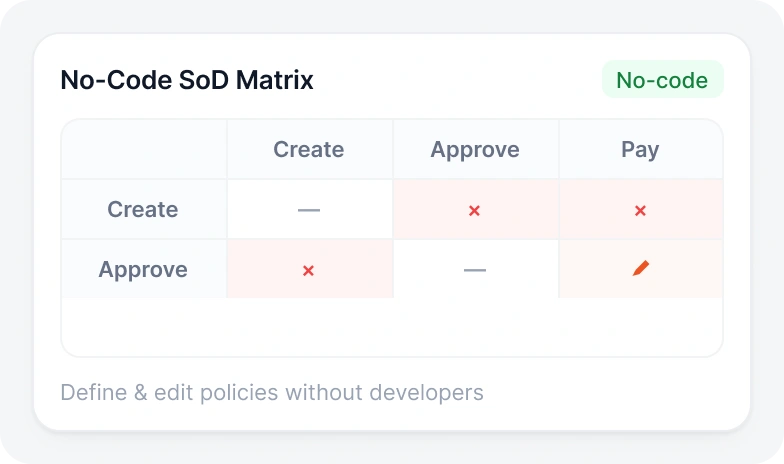
Definisci, aggiorna e gestisci la tua matrice SoD tramite un'interfaccia senza codice, in modo che i team di rischio e conformità possano gestire le politiche SoD senza dipendere da sviluppatori o consulenti.
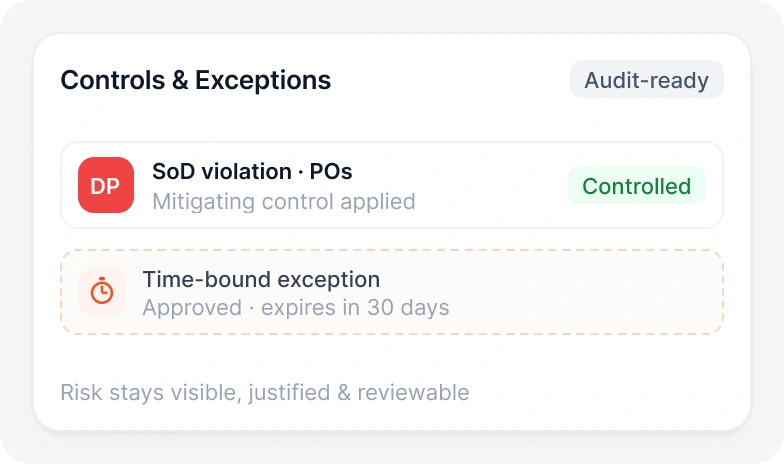
Definire controlli di mitigazione ed eccezioni temporali per specifiche violazioni della separazione dei compiti (SoD), mantenendo il rischio SoD visibile, giustificato e pronto per la revisione in caso di audit.
La separazione dei compiti è progettata e implementata proprio per i casi d'uso che i revisori dei conti probabilmente segnaleranno per primi.
La piattaforma miniOrange IGA supporta i principali quadri normativi, aiutando le organizzazioni a essere sempre pronte per gli audit.
Garantire la conformità continua con i controlli automatizzati, la reportistica e i flussi di lavoro di certificazione degli accessi.
Visualizza i framework di conformità
Controllo Accessi

Settore Sanitario

ISMS

tipo II

Privacy

Pagamenti

Cybersecurity

India

Privacy

Pagamenti

Cybersecurity

India
Valutare ogni richiesta di accesso in base al set di regole SoD in tempo reale. Intercettare le combinazioni in conflitto al momento della richiesta, non dopo il provisioning o durante la successiva revisione trimestrale.
Utilizzare l'analisi predittiva per identificare quali richieste di accesso in sospeso, se approvate, darebbero luogo a combinazioni tossiche ad alto rischio.
Rivalutare i profili di accesso degli utenti rispetto all'attuale set di regole SoD, in modo che i conflitti derivanti dai cambiamenti di ruolo vengano individuati immediatamente e non al successivo audit annuale.
È fondamentale disporre di una spiegazione chiara e strutturata per ogni conflitto segnalato, eccezione approvata e controllo applicato. Gli auditor devono avere a disposizione la documentazione completa su chi ha effettuato la revisione, quando, qual era il rischio e come è stato gestito.
miniOrange unisce la completezza di una soluzione SoD aziendale alla velocità e alla convenienza che le piattaforme tradizionali non possono eguagliare.

Applica la separazione dei compiti (SoD) al momento della richiesta, prevedi i conflitti emergenti prima che vengano implementati e fornisci una gestione delle regole senza codice che elimina la dipendenza da consulenti esterni.
miniOrange offre una copertura Segregazione di Danni (SoD) per sistemi ERP, piattaforme cloud, applicazioni SaaS e identità non umane, il tutto all'interno di un'unica piattaforma unificata per la gestione delle identità e degli accessi.

Le soluzioni SoD tradizionali richiedono mesi di implementazione, contratti pluriennali e costi di assistenza significativi. miniOrange si implementa più rapidamente e costa meno rispetto alle soluzioni SoD tradizionali.
Domande frequenti sulla separazione dei compiti, le matrici SoD, le combinazioni di accesso a sostanze tossiche e la gestione del rischio.

