Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×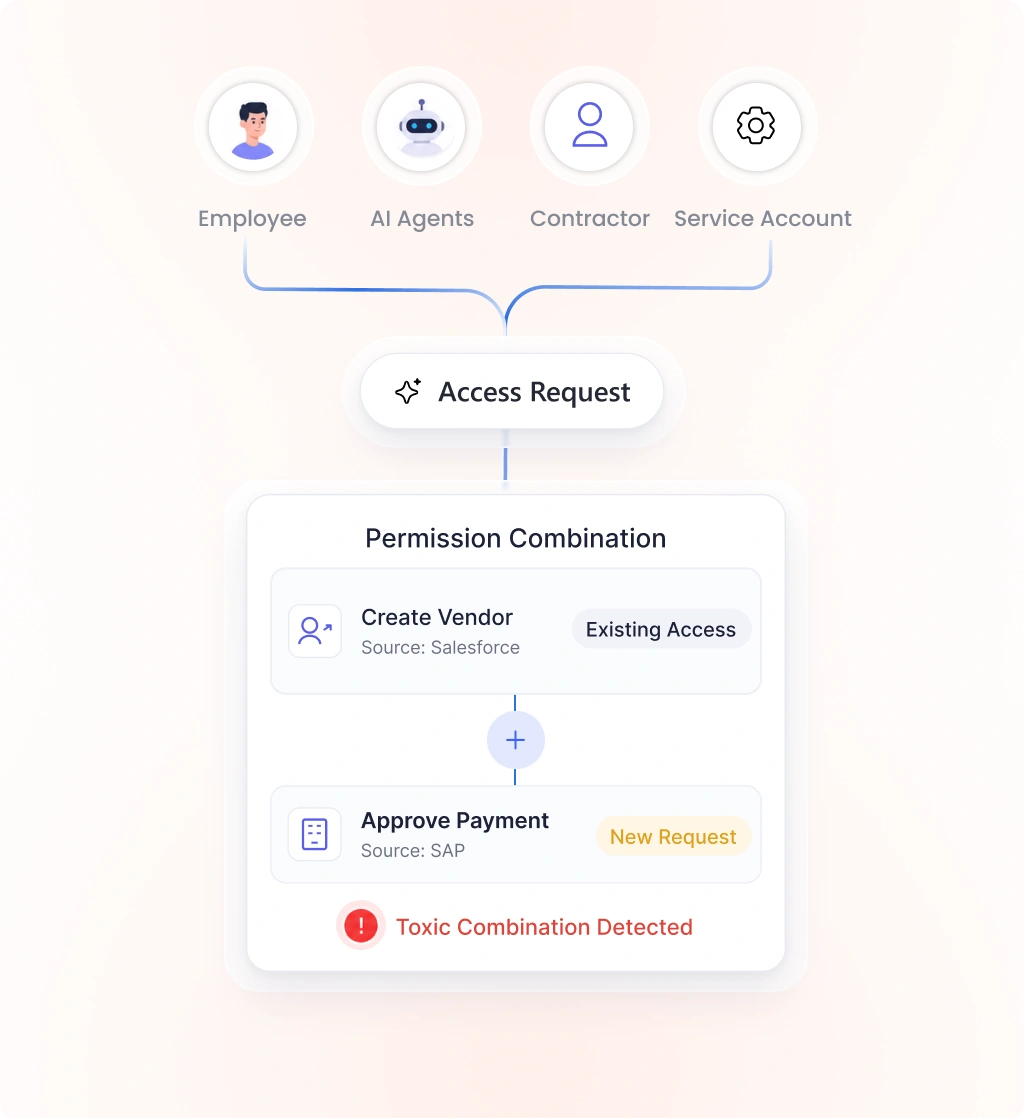
Una combinazione di accessi tossica si verifica quando due o più autorizzazioni, innocue singolarmente, si combinano creando un rischio serio. Si pensi, ad esempio, a un dipendente che può sia creare un fornitore sia approvare i pagamenti a tale fornitore. Ciascuna di queste autorizzazioni è legittima, ma se combinate, aprono la porta alle frodi.
Le combinazioni tossiche spesso violano il principio di separazione dei compiti (SoD) e sono una delle principali cause di fallimento degli audit, frodi interne e violazioni dei dati. Ciò è particolarmente vero quando le autorizzazioni vengono concesse in sistemi diversi da team diversi senza una visibilità condivisa.
La maggior parte dei rischi di accesso si nasconde in bella vista, sparsi in sistemi che non sono mai stati progettati per comunicare tra loro. È fondamentale capire perché questi rischi continuano a sfuggire all'attenzione.

Un singolo permesso raramente desta sospetti di per sé. Ma quando la stessa identità detiene un secondo permesso, la combinazione crea una falla sfruttabile che i controlli di accesso non sono progettati per rilevare.

Le combinazioni di permessi tossici spesso coinvolgono più applicazioni. Poiché ogni applicazione gestisce i permessi in modo indipendente, nessun singolo sistema può vedere cosa un utente è in grado di fare una volta che i permessi si sommano sull'intera infrastruttura.

Ogni cambio di ruolo, assegnazione di progetto e concessione di accesso temporaneo aggiunge un ulteriore livello di privilegio. Senza una pulizia periodica, i privilegi si accumulano, portando a una progressiva estensione degli stessi.

La maggior parte delle organizzazioni scopre combinazioni di accesso dannose durante un audit o in seguito a un episodio di frode. I costi derivanti da una scoperta tardiva includono le attività di bonifica e i danni causati da autorizzazioni eccessive.

Le certificazioni di accesso periodiche si basano sulla revisione manuale da parte dei responsabili di fogli di calcolo relativi ai diritti di accesso, un processo che non è scalabile man mano che si moltiplicano le identità e le richieste.

Gli account di servizio, i bot RPA e gli agenti di intelligenza artificiale vengono creati rapidamente, spesso con autorizzazioni molto ampie, e raramente vengono sottoposti a revisione. Possono quindi contenere combinazioni di accesso rischiose senza che nessuno se ne accorga.
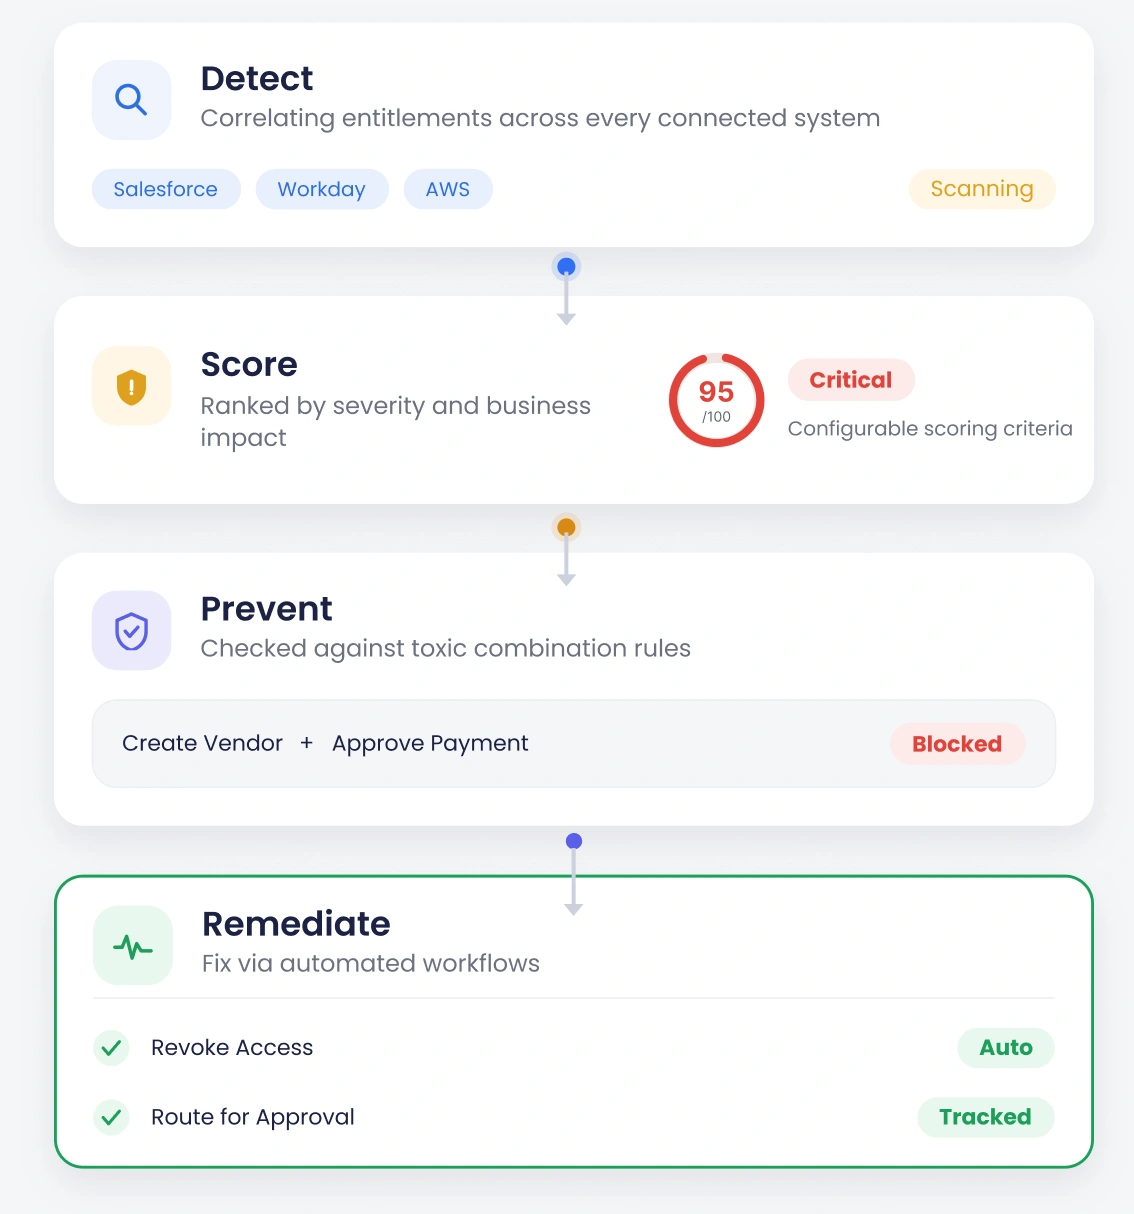
Rileva combinazioni di accesso rischiose tra app e ambienti cloud, correlando continuamente le autorizzazioni di ogni sistema connesso.
Dai priorità a ciò che conta, classificando ogni rischio in base alla sua gravità e al suo impatto sul business. Utilizza un criterio di punteggio configurabile in modo che le attività di mitigazione si concentrino prima sulla minaccia più grave.
Impedire la creazione di combinazioni rischiose già al momento della richiesta di accesso. Prima dell'approvazione, verificare ogni richiesta di accesso in base alle regole sulle combinazioni tossiche.
Risolvi i problemi esistenti rimuovendo o modificando l'accesso tramite flussi di lavoro automatizzati. Revoca, ridimensiona o instrada le autorizzazioni per l'approvazione, con una traccia di controllo completa.
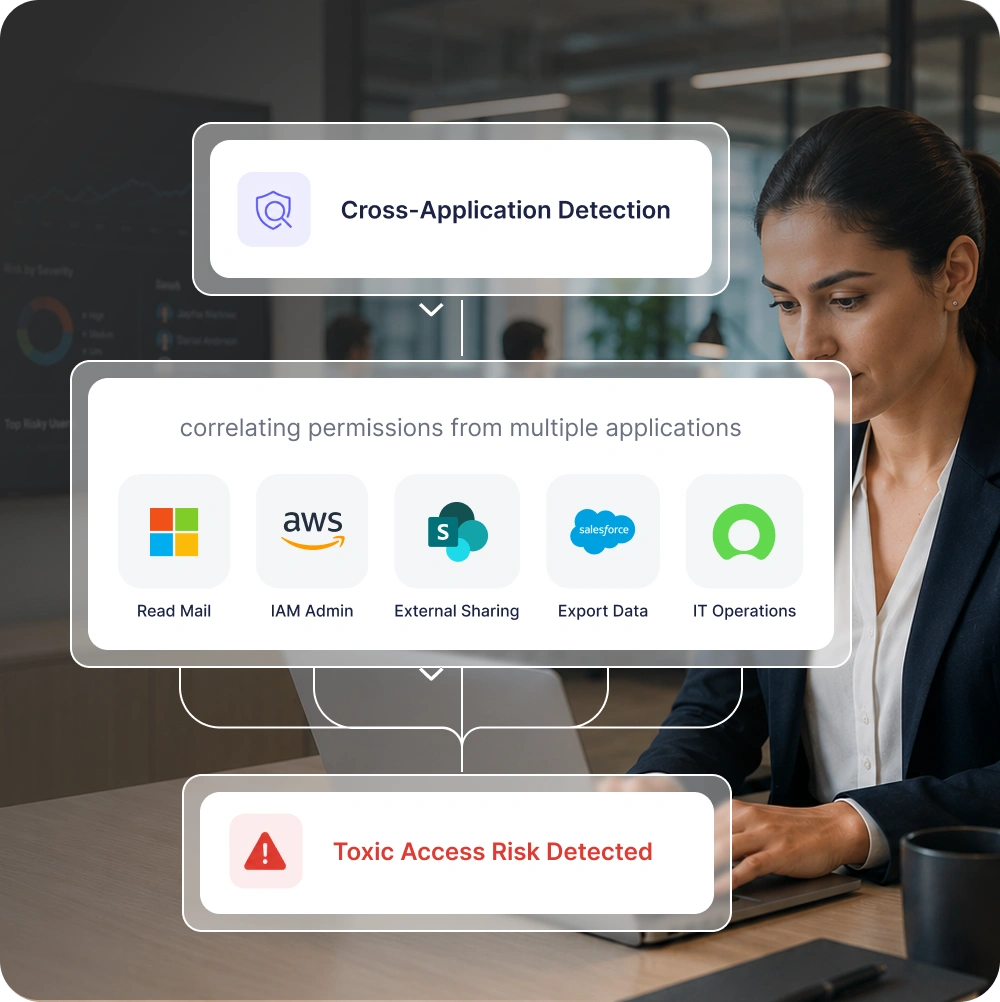
Individua combinazioni tossiche che si estendono a più app e piattaforme cloud, non solo all'interno di un singolo sistema. Correlaziona i dati relativi alle autorizzazioni nell'intero panorama delle identità e individua i rischi che potrebbero sfuggire.
Definisci cosa significa "tossico" per la tua azienda con un motore di regole senza codice che copre le violazioni della separazione dei compiti (Second of Defense) e non solo. Crea, testa e modifica le regole direttamente, senza script o supporto tecnico.
Segnala e blocca qualsiasi richiesta di accesso che potrebbe creare una combinazione pericolosa prima ancora che venga approvata. In questo modo, il rilevamento del rischio di accesso si trasforma in un controllo preventivo, non in un'attività di audit reattiva.
Dai priorità alle combinazioni più pericolose grazie al sistema di punteggio di accesso integrato basato sul rischio . Classifica i fattori in base all'impatto aziendale e all'esposizione, in modo che la risoluzione dei problemi inizi dai rischi più elevati.
Rileva accessi tossici per account di servizio, bot e agenti IA su diverse piattaforme cloud. Estende la stessa logica di rilevamento al rischio di identità delle macchine, una categoria che la maggior parte degli strumenti tradizionali trascura.
Revoca, ridimensiona o applica controlli di mitigazione per le eccezioni di accesso, con una traccia di controllo completa. Quando l'accesso non può essere rimosso, documenta la giustificazione aziendale, le approvazioni e i controlli di mitigazione per la conformità e la riduzione del rischio.
Il passaggio da diritti di accesso frammentari a un monitoraggio continuo richiede cinque semplici passaggi.

Raccogli identità, autorizzazioni e ruoli tra app e ambienti cloud tramite connettori predefiniti, offrendo una visione unificata.

Definisci combinazioni tossiche e regole SoD con un approccio senza codice. Consenti ai team di sicurezza e conformità di codificare la logica di rischio senza dipendere dal reparto IT.

È fondamentale identificare continuamente le combinazioni di accesso rischiose man mano che emergono, anziché basarsi su istantanee puntuali.

Classifica ogni anomalia in base alla gravità e al rischio aziendale, in modo che i team di bonifica sappiano sempre quali combinazioni richiedono un'attenzione immediata.

Revoca, ridimensiona o applica controlli di mitigazione. Utilizza flussi di lavoro automatizzati che inoltrino le correzioni al responsabile dell'approvazione e registrino ogni azione.
Scopri come puoi implementare il rilevamento degli accessi tossici dove è più importante nella tua organizzazione.
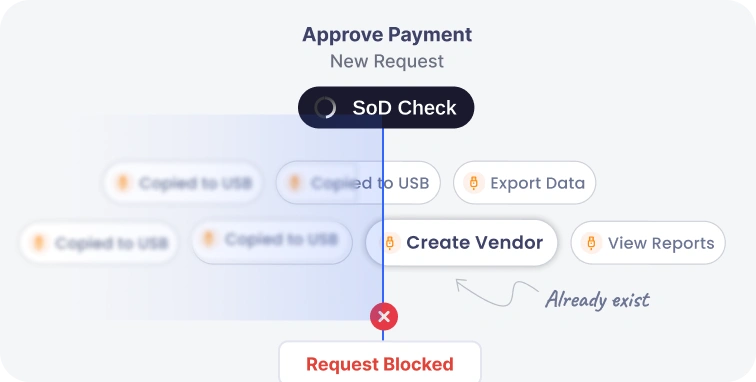
Individuare e bloccare le combinazioni di creazione e approvazione al momento della richiesta, ad esempio quando una singola identità può sia avviare che autorizzare un pagamento. Questa è la frode più comune nel settore finanziario.
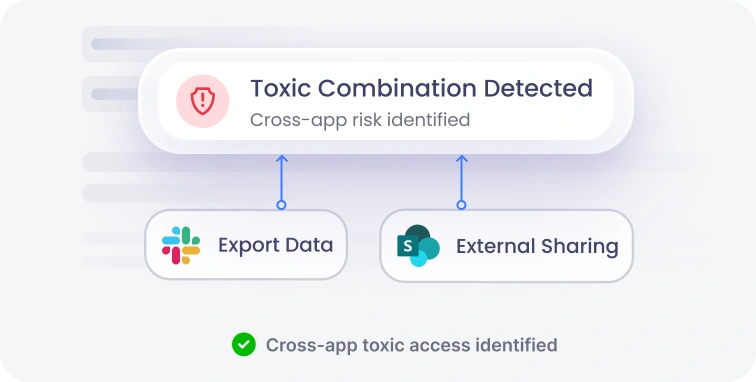
Individua gli accessi tossici tra applicazioni, come la combinazione di accesso ai dati, diritti di esportazione e autorizzazioni di condivisione esterna, che nessun singolo sistema segnala singolarmente.
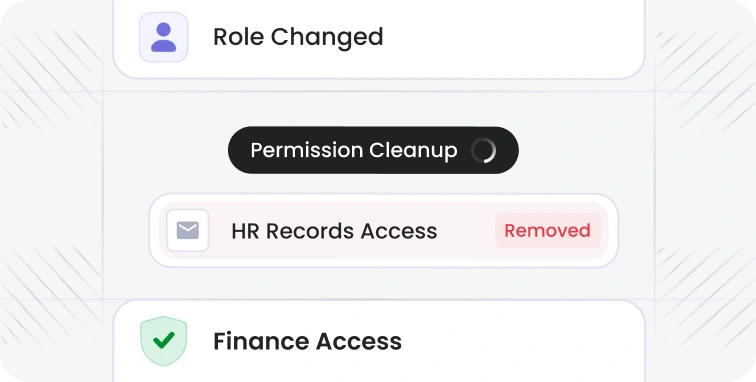
Elimina gli accumuli di autorizzazioni residui derivanti da cambi di ruolo, trasferimenti e progetti completati. Questo impedisce l'aumento incontrollato dei privilegi.
La piattaforma miniOrange IGA supporta i principali quadri normativi, aiutando le organizzazioni a essere sempre pronte per gli audit.
Garantire la conformità continua con i controlli automatizzati, la reportistica e i flussi di lavoro di certificazione degli accessi.
Visualizza i framework di conformità
Controllo Accessi

Settore Sanitario

ISMS

tipo II

Privacy

Pagamenti

Cybersecurity

India

Privacy

Pagamenti

Cybersecurity

India
Funziona con la configurazione esistente, consentendoti di iniziare a gestire gli accessi senza dover riorganizzare il tuo ambiente. I connettori preconfigurati si integrano con i sistemi che già utilizzi.
Il sistema monitora e previene costantemente i problemi, anziché affidarsi a controlli periodici, in modo da individuare le nuove combinazioni tossiche nel momento stesso in cui si presentano, anziché alla successiva revisione programmata.
Supporta ambienti cloud, on-premise e ibridi senza imporre compromessi, garantendo un rilevamento coerente degli accessi tossici indipendentemente da dove risiedono le applicazioni e i dati.
Consente di definire e gestire le regole con facilità, senza dipendere da consulenti, e mantiene la logica di combinazione tossica nelle mani giuste.
Domande frequenti sul rilevamento di accessi tossici, violazioni della separazione dei compiti e combinazioni di autorizzazioni rischiose.

