Provisioning dell'ID Microsoft Entra (Azure AD)
Il provisioning di Microsoft Entra ID automatizza il processo di creazione, aggiornamento e deprovisioning degli account utente tra le diverse applicazioni. Grazie a SCIM, le organizzazioni possono sincronizzare utenti, gruppi e attributi tra Microsoft Entra ID e le applicazioni connesse, riducendo la gestione manuale degli utenti e migliorando la gestione del ciclo di vita delle identità.
Precedentemente noto come Azure AD provisioning, Microsoft Entra ID provisioning aiuta i team IT ad automatizzare l'onboarding degli utenti, la sincronizzazione degli attributi e l'offboarding. Questa guida illustra come configurare Microsoft Entra ID SCIM provisioning , impostare la connessione SCIM, mappare gli attributi di utenti e gruppi, abilitare il deprovisioning e verificare il flusso di lavoro di provisioning.
Scenari di provisioning e deprovisioning
miniOrange offre soluzioni di provisioning per tutti gli scenari di gestione degli utenti (provisioning), che includono l'integrazione con Active Directory , l'integrazione con LDAP e il provisioning automatizzato per tutte le applicazioni esterne come Microsoft Entra ID SCIM, Google Workspace, Workday, ecc.
Seguire la guida dettagliata fornita di seguito per configurare Microsoft Entra ID SCIM Provisioning
1. Aggiungere la configurazione SCIM per l'applicazione Microsoft Entra ID in miniOrange
- Effettua il login alla Console di amministrazione miniOrange.
- Fare clic su Apps dalla barra di navigazione a sinistra. Quindi fare clic su Aggiungi applicazione.
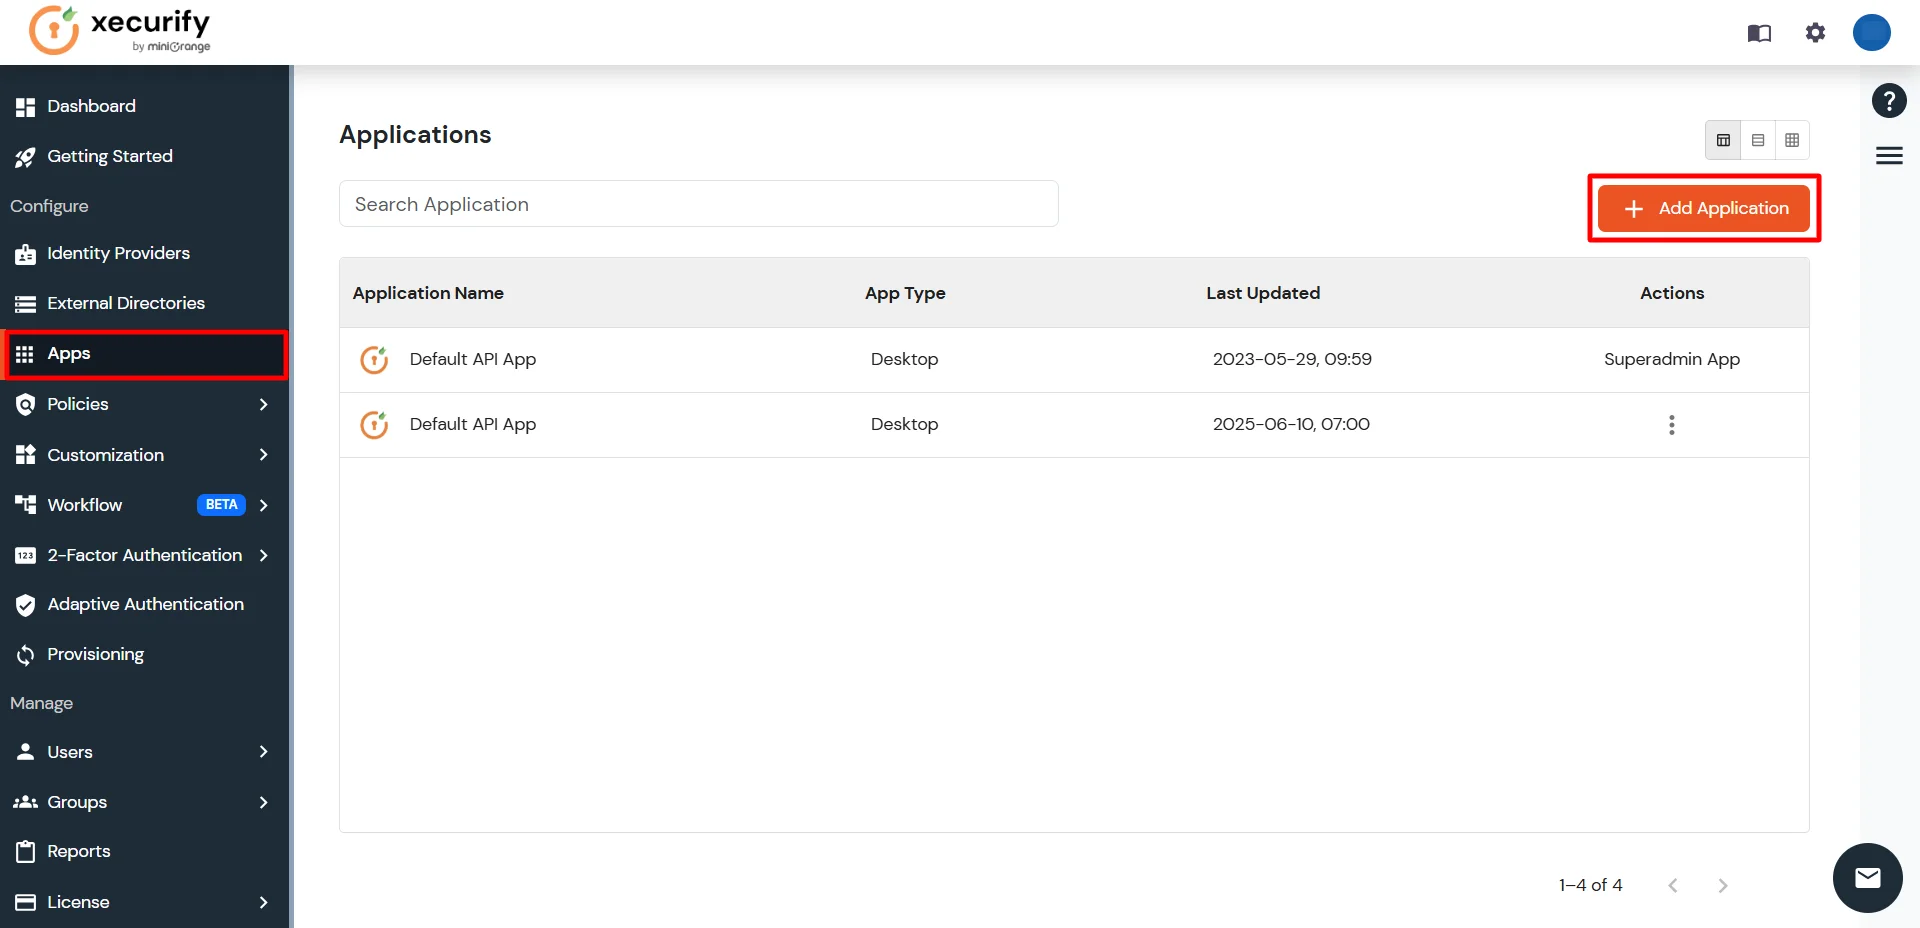
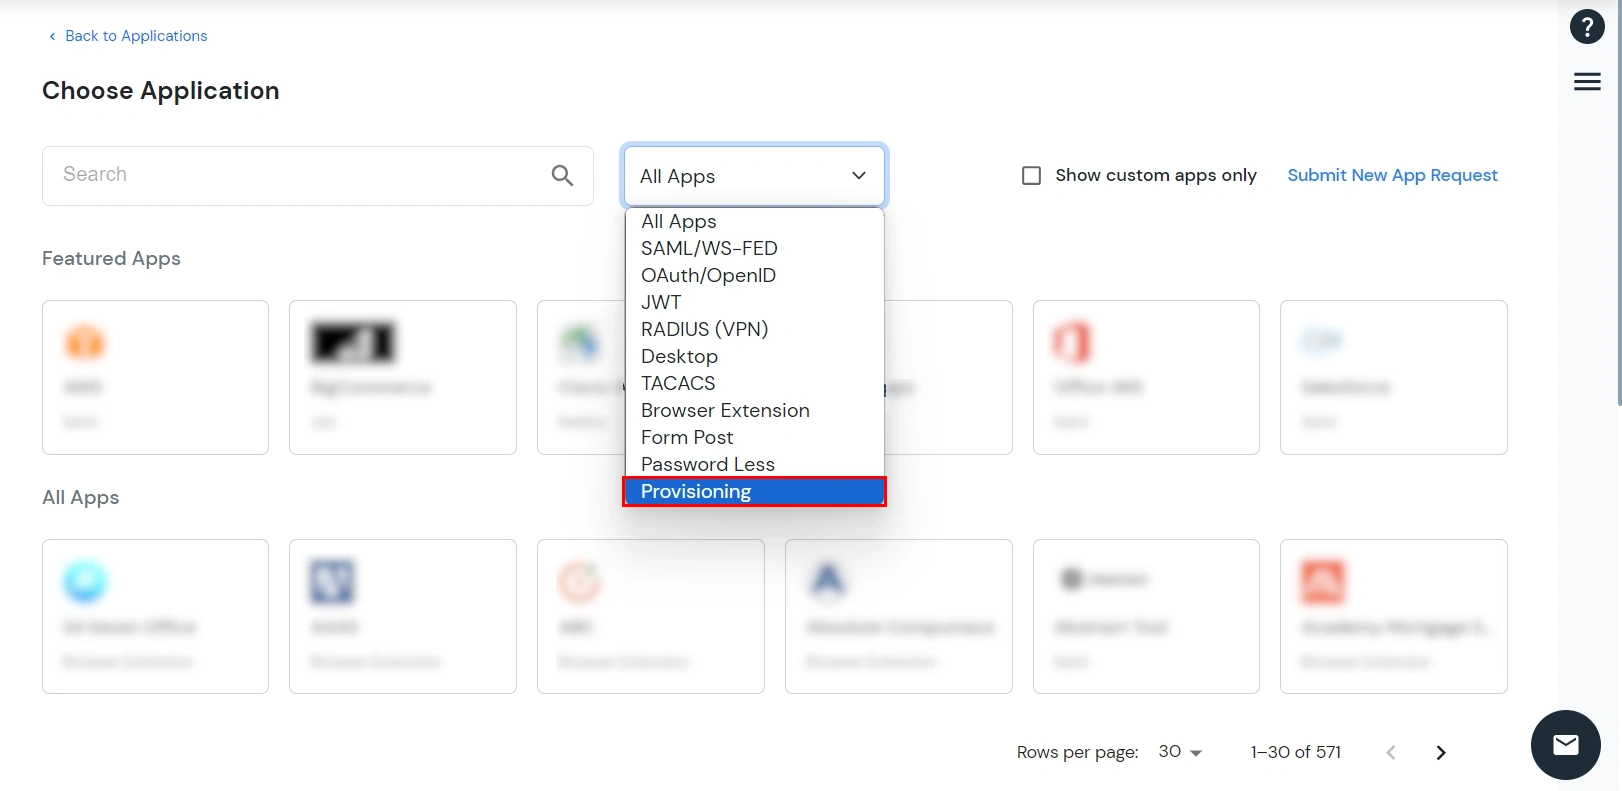
- Nel Scegli l'applicazione sezione, selezionare vettovagliamento da Tutte le applicazioni cadere in picchiata.
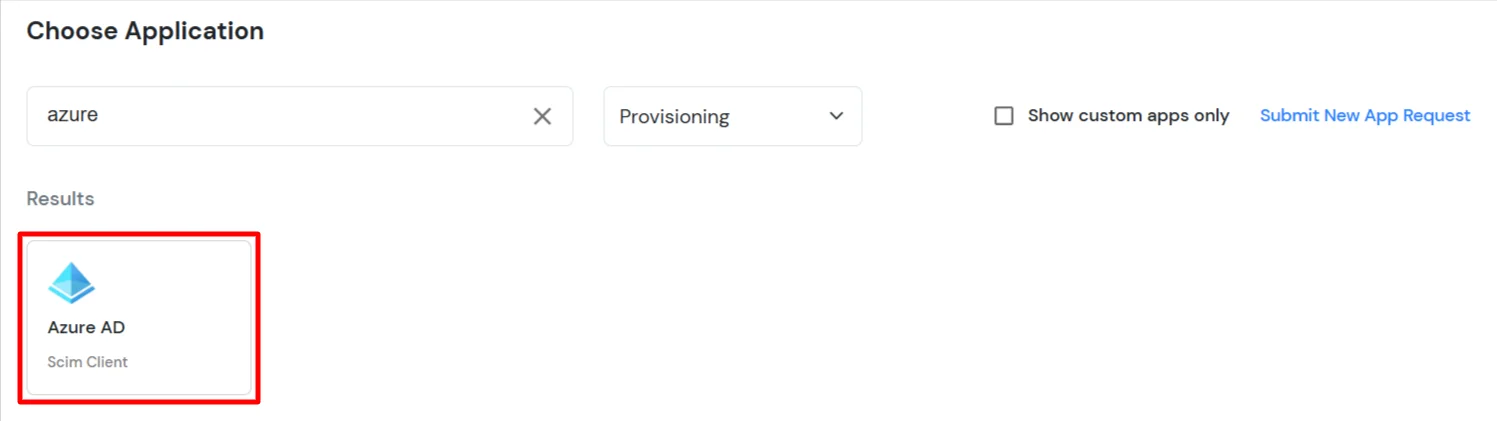
- Cercare azzurro nella barra di ricerca e seleziona il Azure AD (ID Microsoft Entra) applicazione.
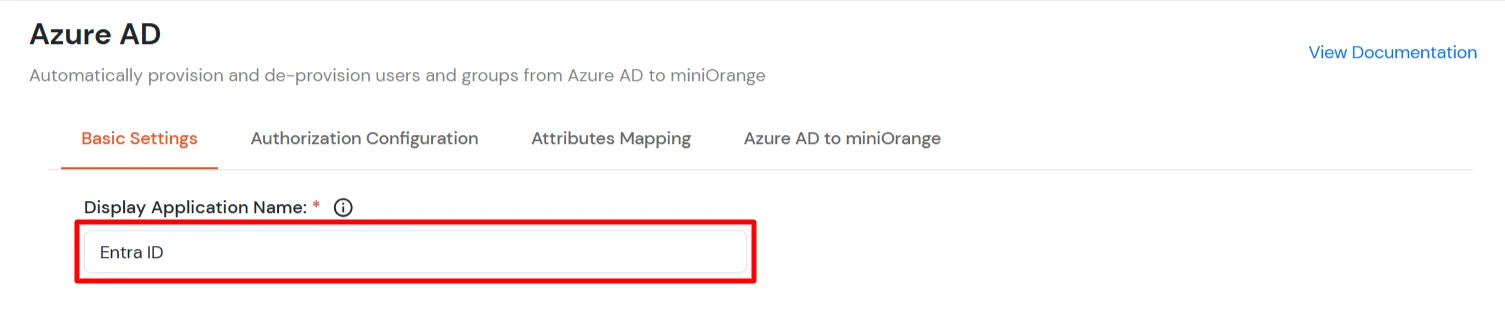
- Nel Impostazioni di base scheda, inserisci un Visualizza il nome dell'applicazione e fare clic su Salva.
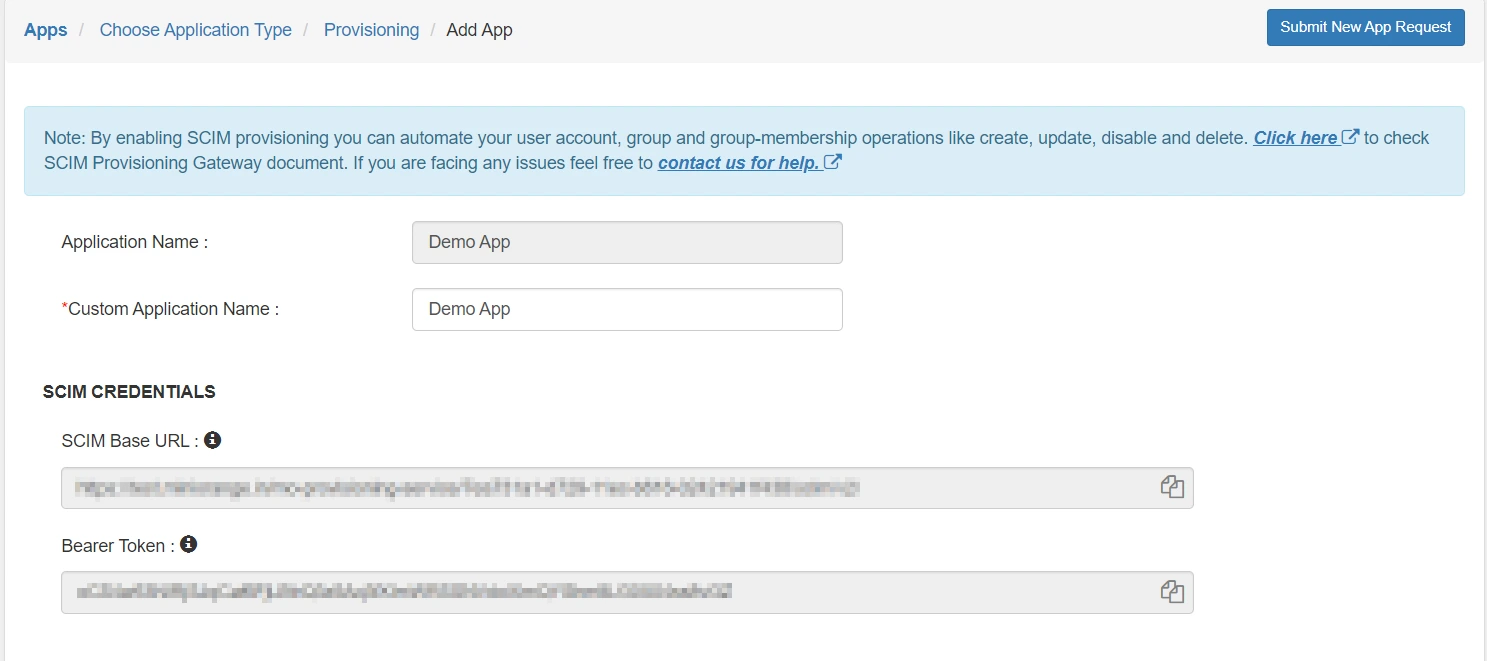
- Passare alla Configurazione dell'autorizzazione, mantieni il URL di base SCIM and Token al portatore che verrà utilizzato in questo passo.
2. Imposta il provisioning SCIM per Microsoft Entra ID
- Accedi al tuo azzurro portale, vai a ID Microsoft Entra > Applicazioni aziendali.
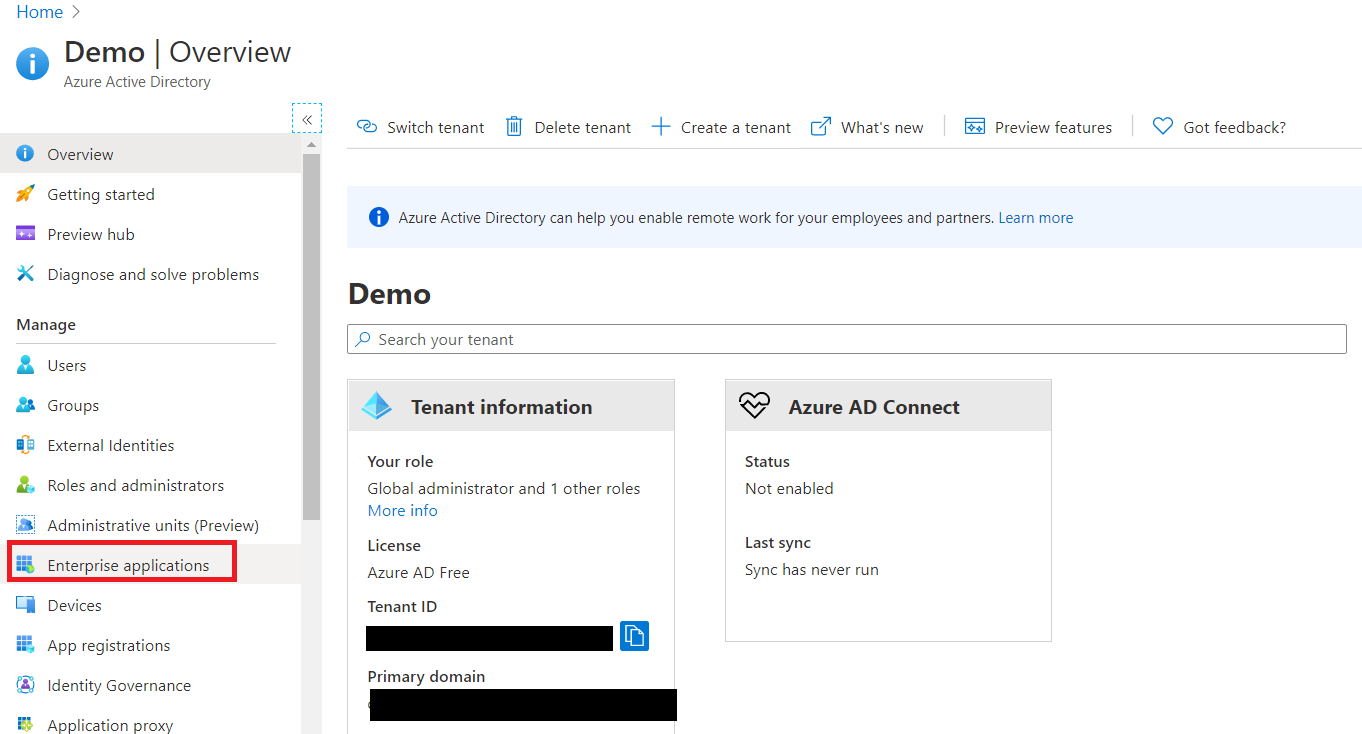
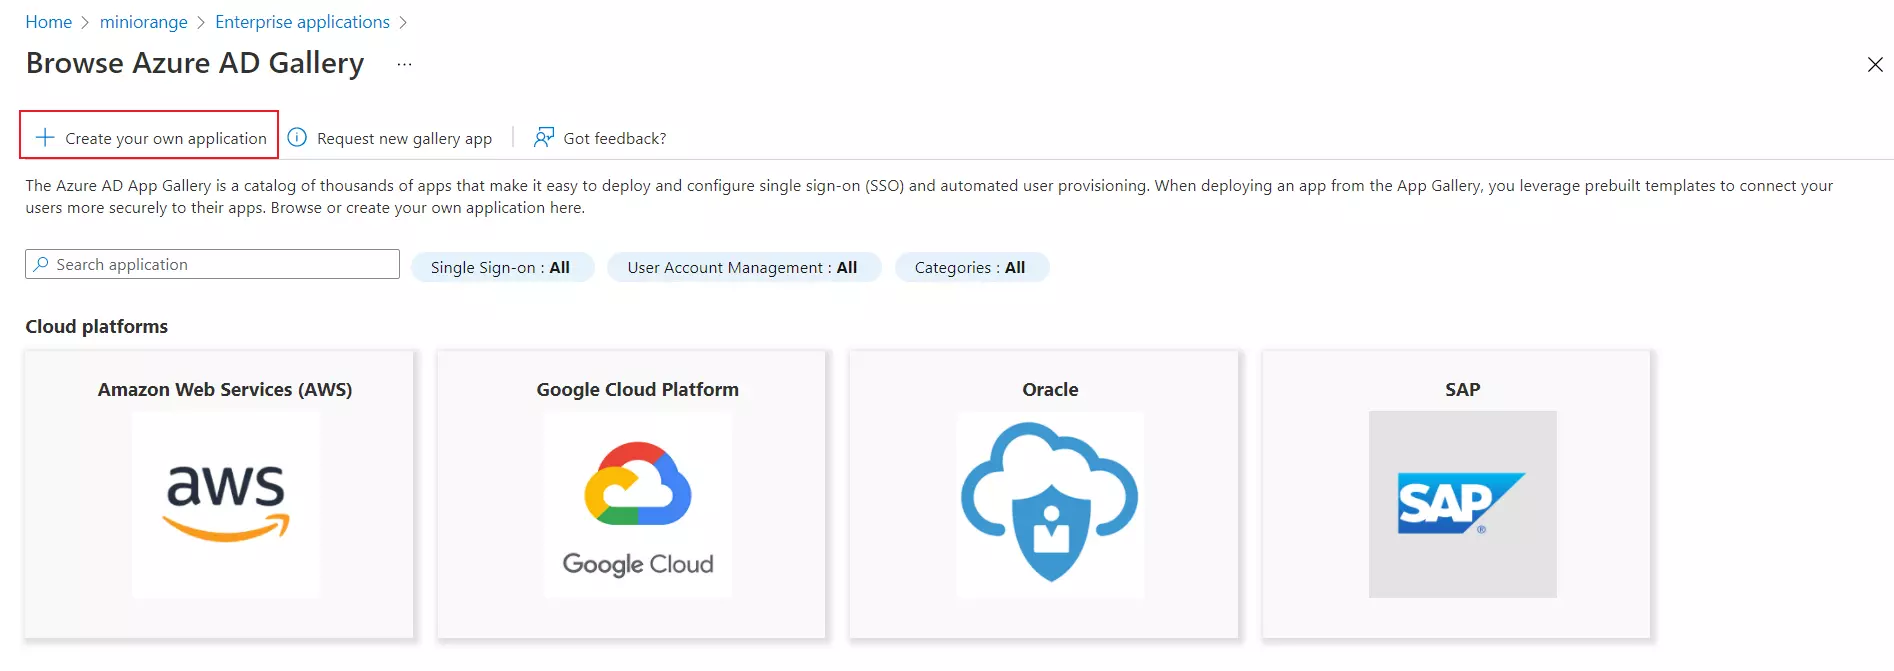
- Fare clic su Nuova applicazione e seleziona applicazione non galleriaSe hai già un'applicazione aziendale e vuoi abilitare il provisioning in essa, vai a questo passo.
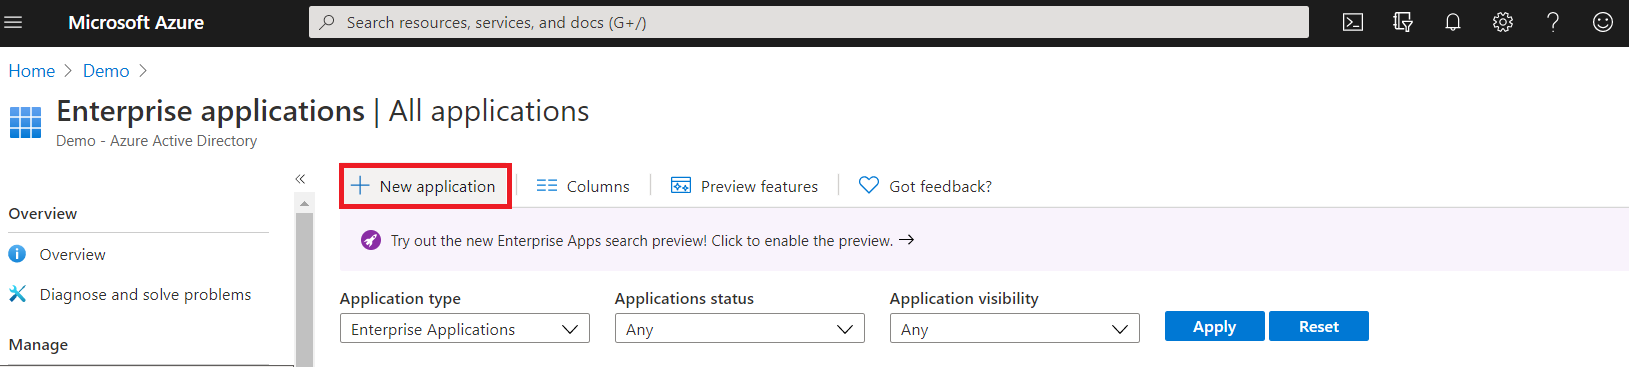
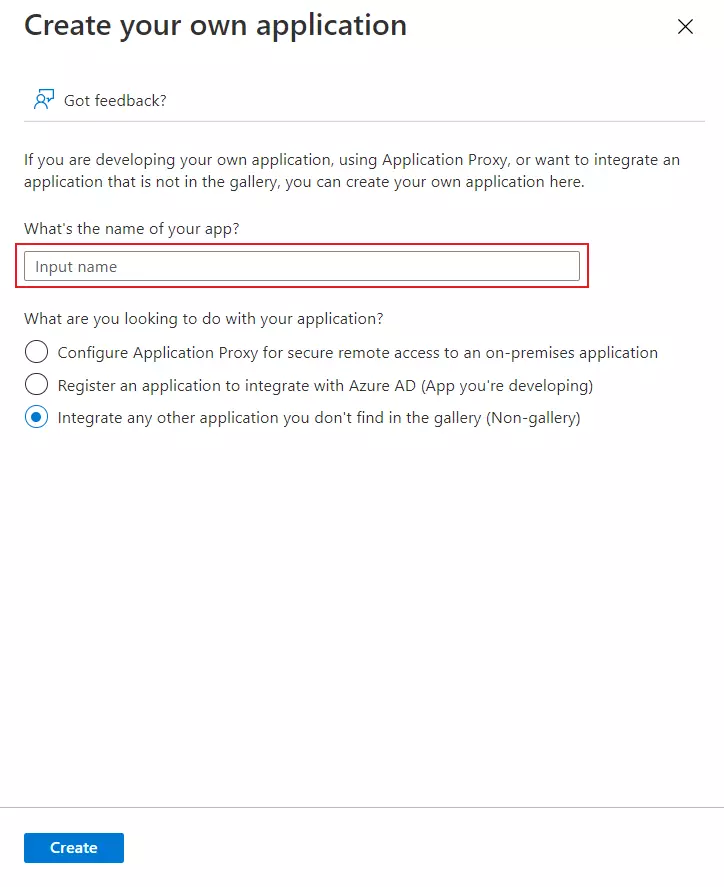
- Assegna un nome appropriato alla tua applicazione di provisioning degli utenti.
- Fare clic su vettovagliamento nel menu a sinistra e clicca su Inizia.
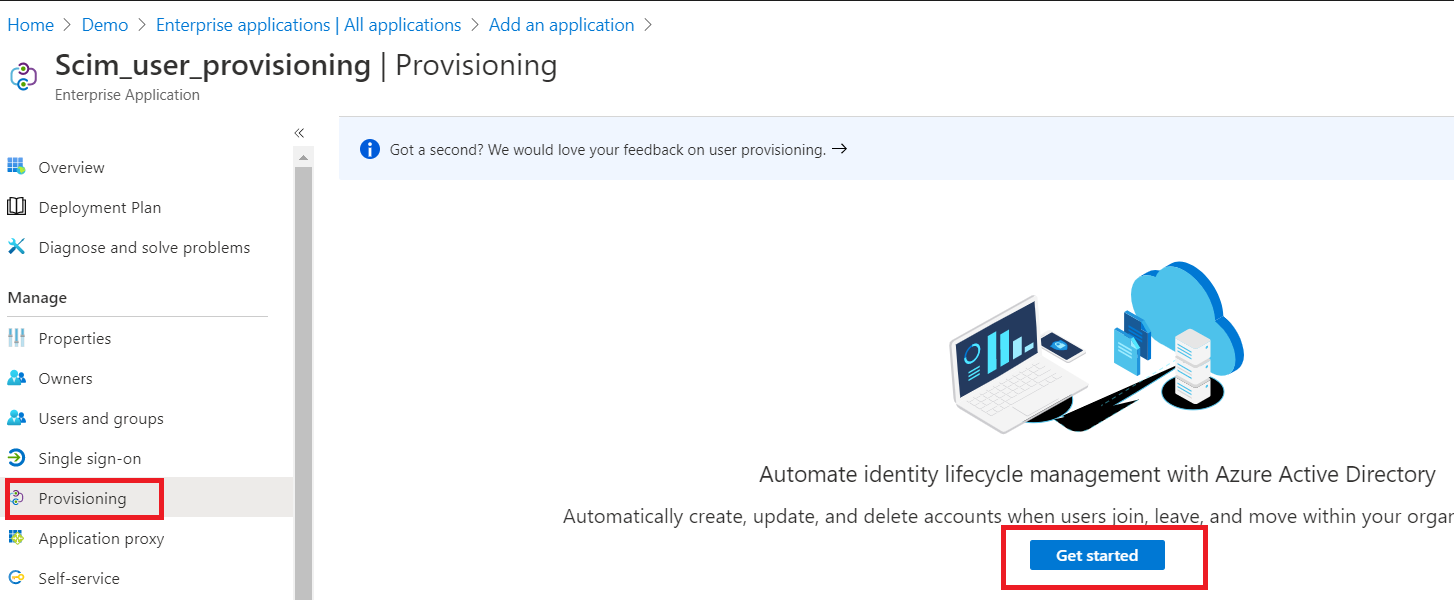
- Selezionare la modalità di provisioning come automatica.
- In Credenziali amministratore, inserisci URL di base SCIM (come URL del tenant) e Token portatore SCIM (come Gettone Segreto) fornito da miniOrange.
- Fare clic su Test di connessioneSe la connessione è stabilita, verrà visualizzato un messaggio di successo.
- Clicca sul Salva pulsante.
- Quindi vai al Utenti e gruppi menu e aggiungi gli utenti che desideri includere nella tua applicazione.
- Ora, apri di nuovo il menu Provisioning e imposta lo stato di Provisioning su On.
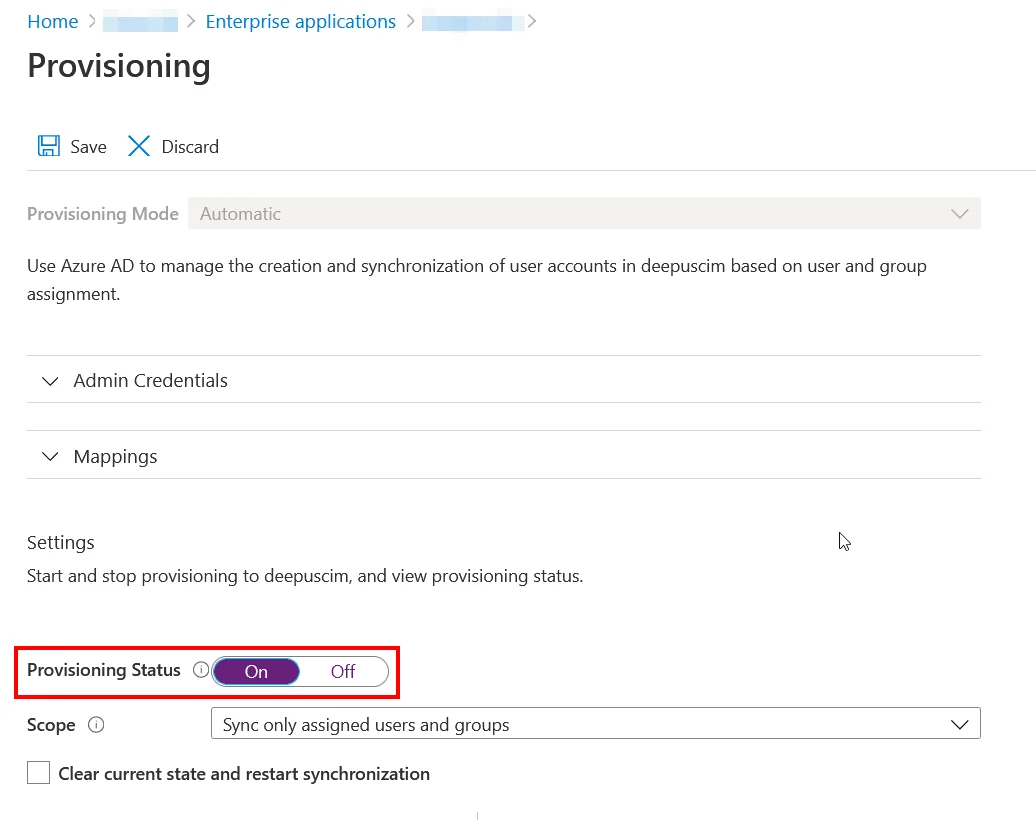
- Seleziona l'ambito in base alle tue esigenze e clicca sul pulsante Salva.
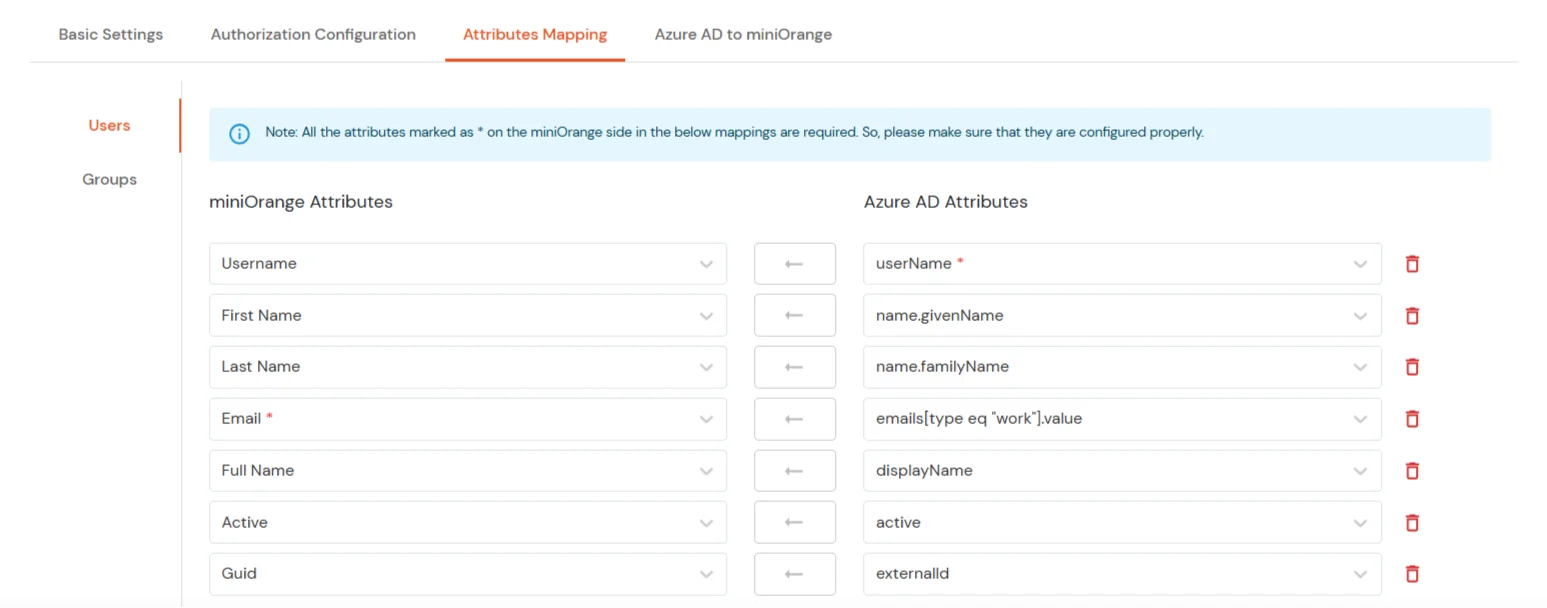
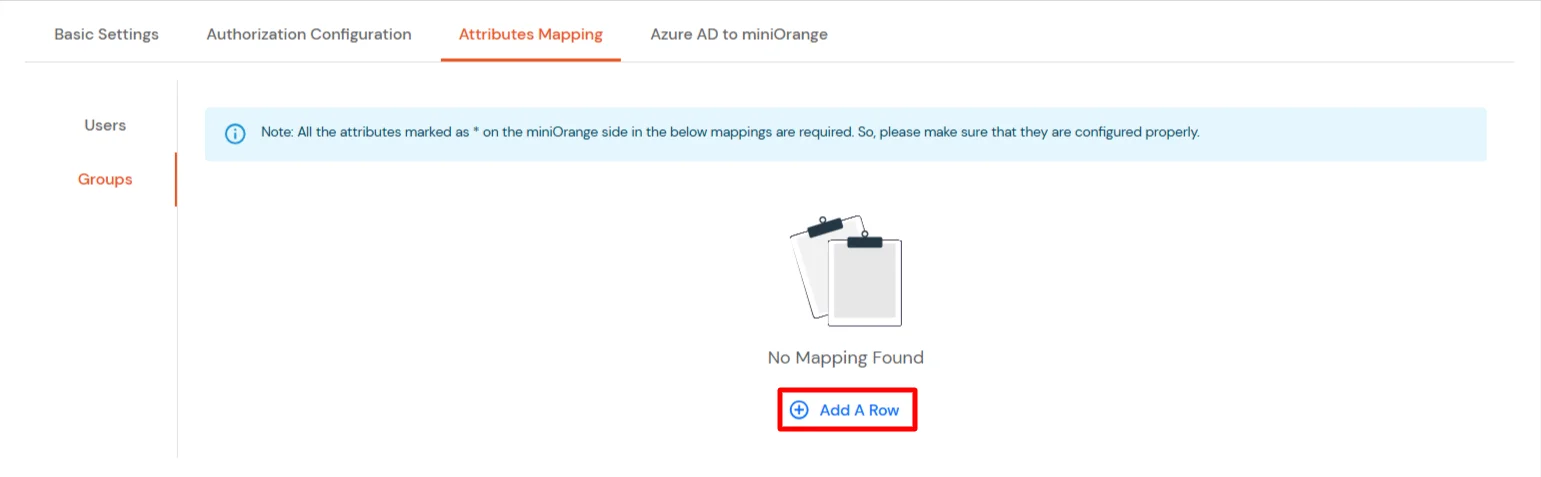
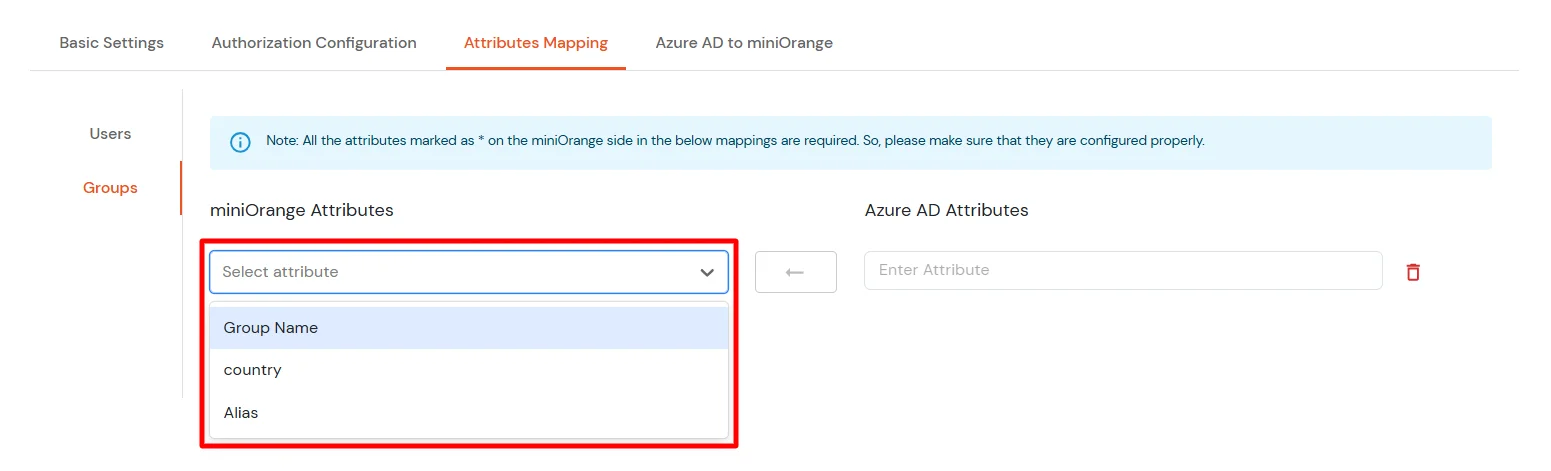
3. Aggiungere la mappatura degli attributi
4. Azure AD su miniOrange
- Clicca sul Da Azure AD a miniOrange scheda.
- Nel Utenti sezione, l'abilitazione di questa opzione eliminerà l'utente se l'utente è disattivato/sospeso/inattivo in Azure AD.
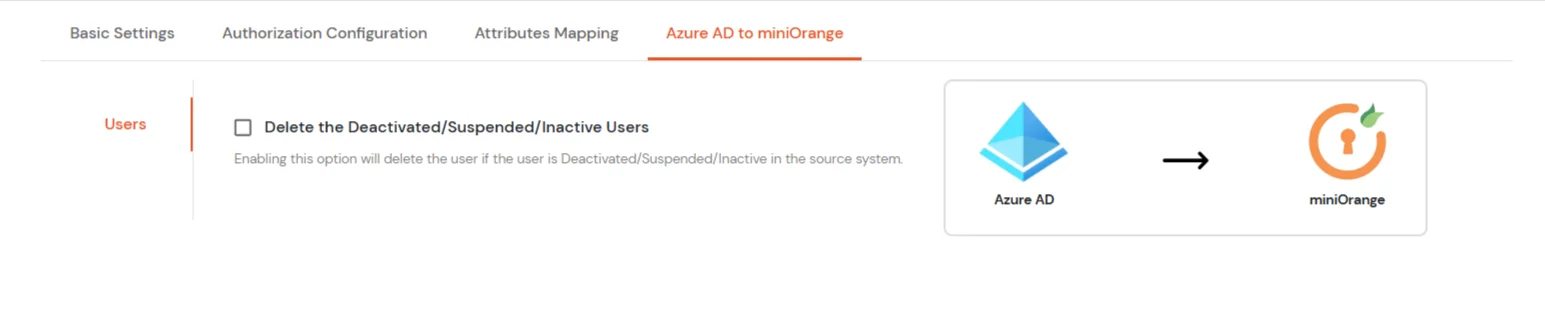
- Fare clic su Salva.
5. Prova di configurazione
- Quando il ciclo iniziale viene eseguito dall'ID Microsoft Entra, è possibile visualizzare i dettagli dell'utente dall'ID Microsoft Entra in miniOrange.
Visualizza i report di provisioning
Come accedere ai report di provisioning?
- Accedere a Report nel riquadro di navigazione a sinistra, cerca vettovagliamentoe selezionare Rapporto di provisioning.
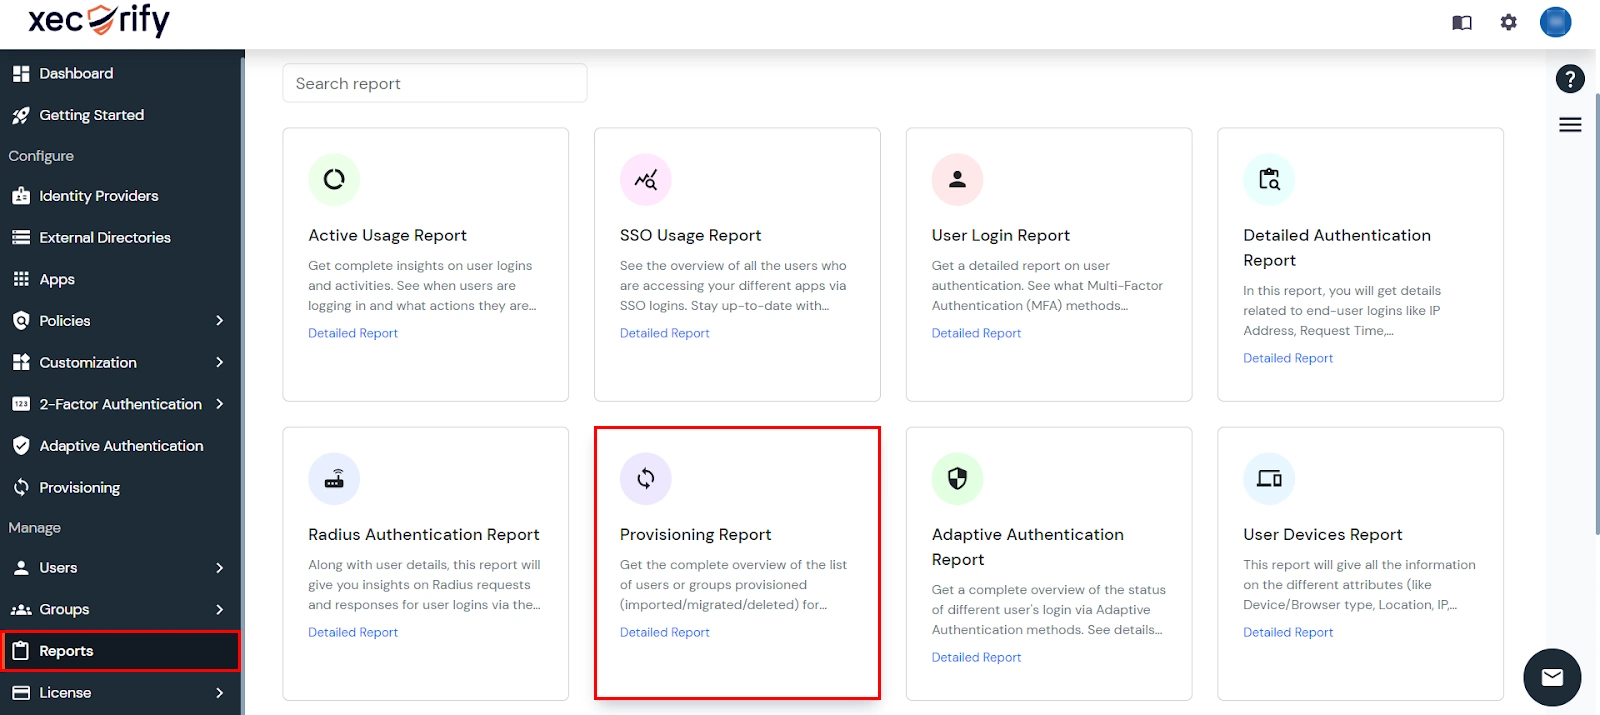
- Filtra i report specificando Identificatore dell'utente finale and Nome dell'applicazione criteri. Inoltre, scegli il desiderato arco di tempo per i report. Una volta fatto, clicca su Cerca.
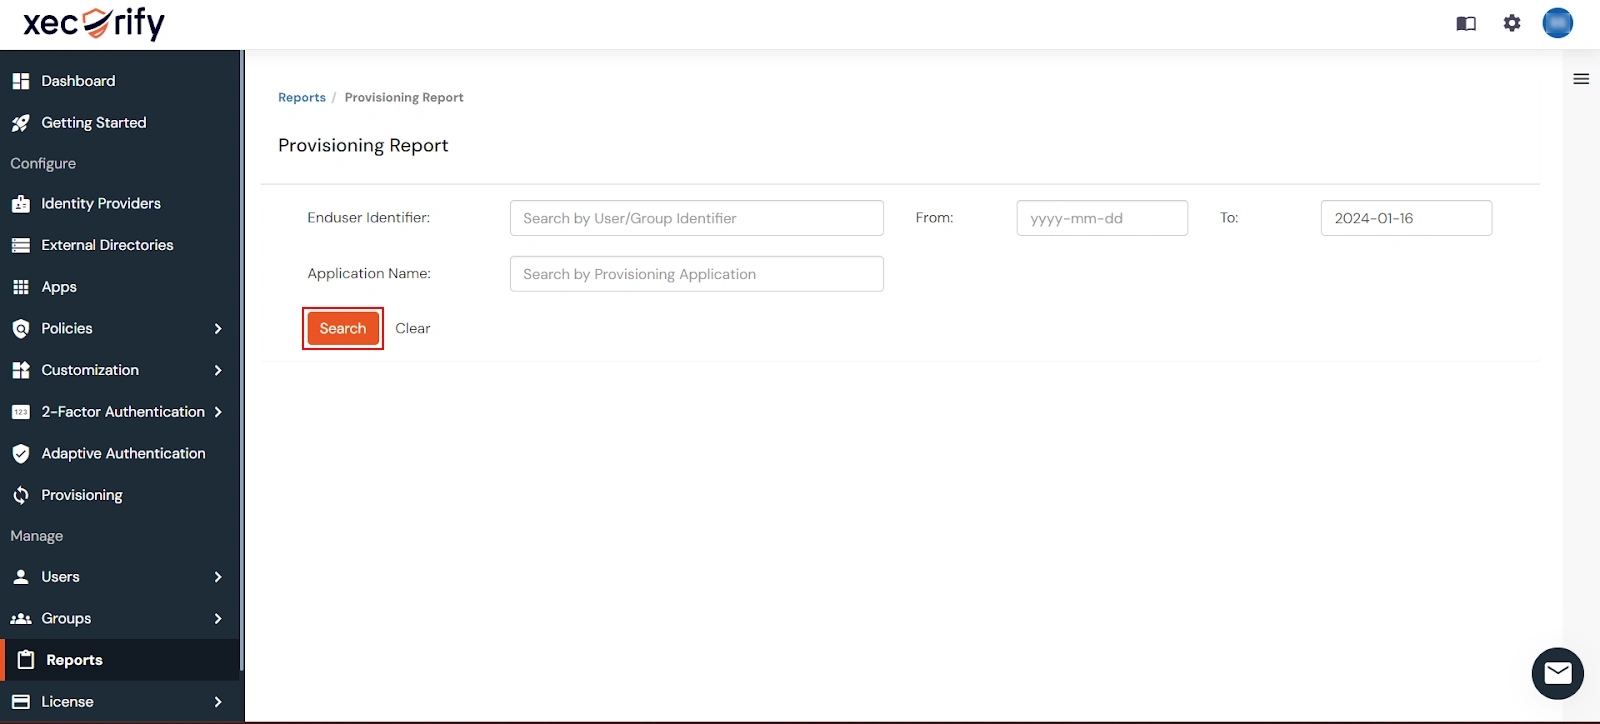
- In alternativa, puoi cliccare direttamente su Cerca per recuperare tutti i report di provisioning in base al tempo senza applicare filtri specifici.
Riferimenti esterni