Scoperta del cloud
Collega un account cloud e scopri le sue istanze come risorse gestite tramite PAM.
Cosa scopre
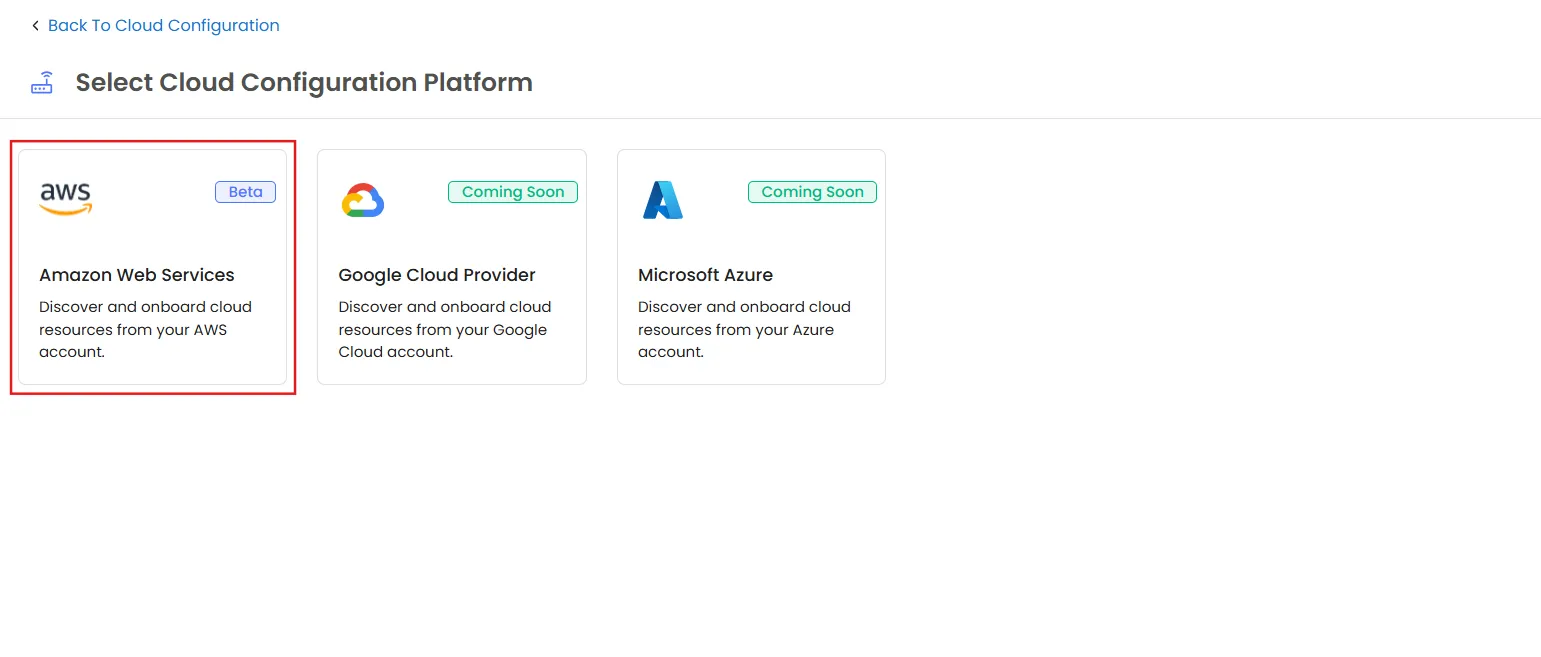
Al momento Cloud Discovery supporta solo AWS e, all'interno di AWS, solo le istanze EC2.
Google Cloud e Microsoft Azure compaiono come schede provider ma sono contrassegnati come "Prossimamente" . Non è ancora disponibile un modulo di configurazione funzionante per questi servizi.
Altri tipi di risorse AWS, tra cui RDS, S3, Lambda, VPC, EKS, ECS, DynamoDB e CloudWatch Log Groups, compaiono nell'elenco Destinazioni di scansione ma sono disabilitati.
Nota: Cloud Discovery al momento supporta solo le istanze AWS EC2.
Come connettersi ad AWS
- Vai su Scoperta >> Scoperta in rete.
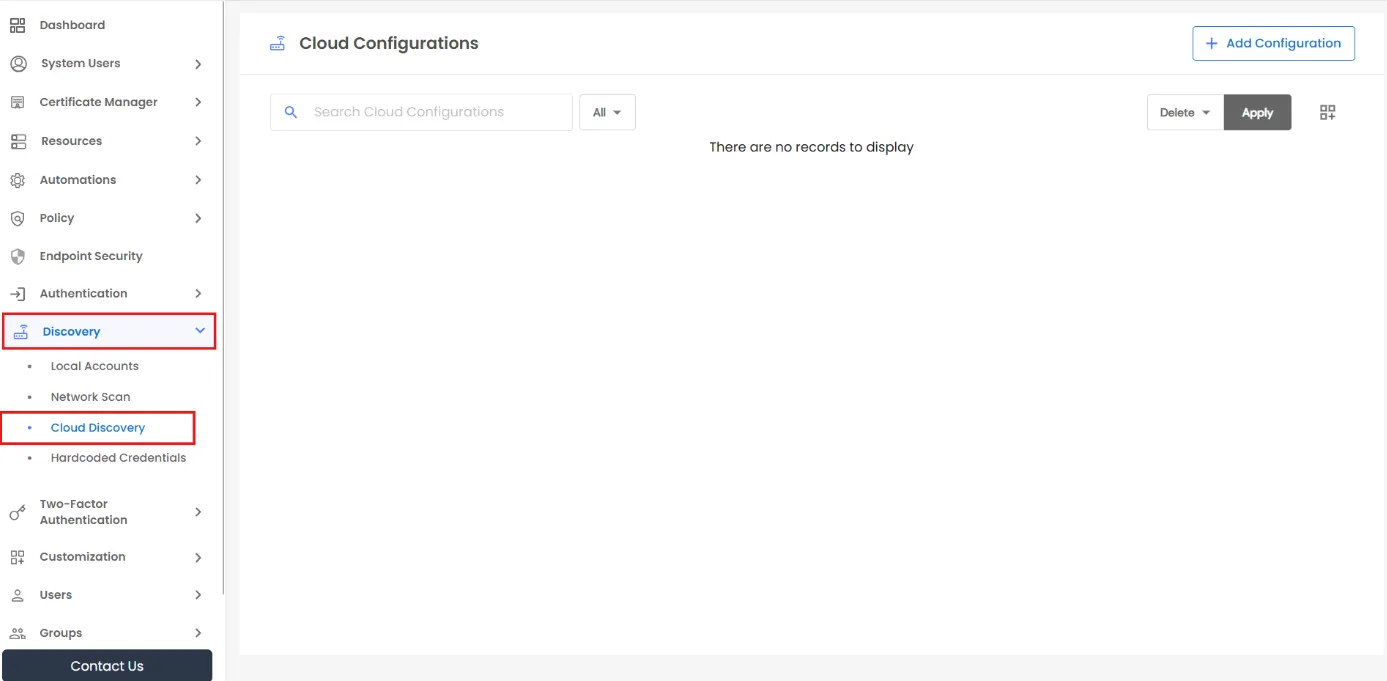
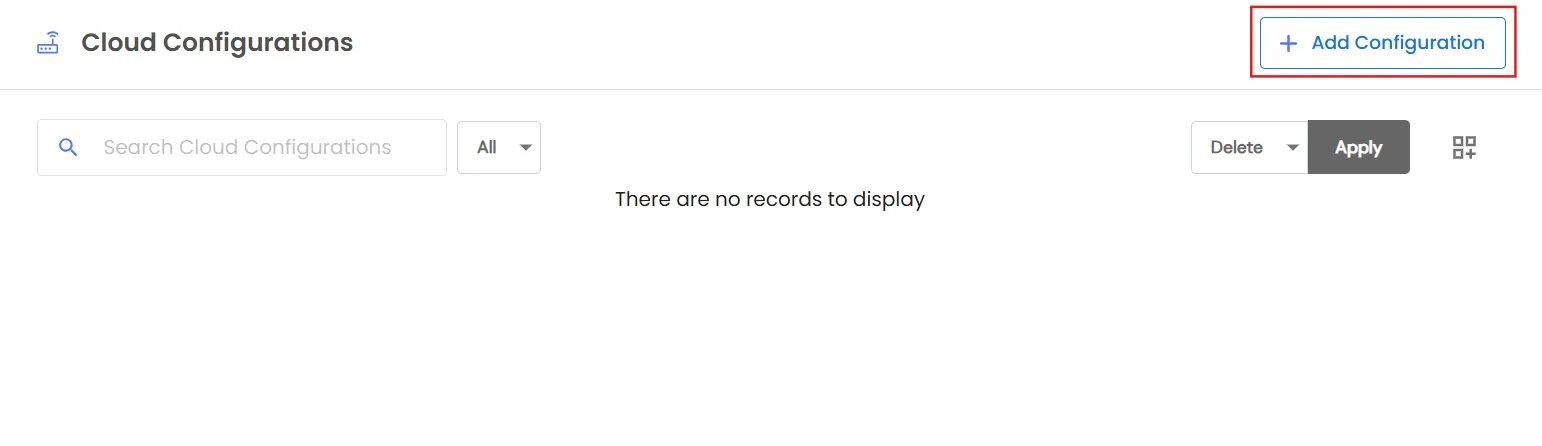
- Clicchi Aggiungi configurazione.
- Seleziona Amazon Web Services.
- Inserisci i seguenti dettagli:
- Nome configurazione - un nome per questa connessione in modo da poterla identificare facilmente, ad esempio, tramite account o ambiente.
- ID di accesso AWS - l'ID della chiave di accesso di AWS IAM utente che PAM utilizzerà per accedere al tuo account. Puoi trovarlo nella console AWS sotto IAM >> Il tuo utente >> Credenziali di sicurezza.
- Chiave di accesso segreto AWS - la chiave segreta associata all'ID della chiave di accesso. AWS la visualizza una sola volta, al momento della creazione della coppia di chiavi, quindi salvala in un luogo sicuro da cui possa essere recuperata quando necessario.
- Nome regione - la regione AWS da scansionare. Cloud Discovery scansiona solo la regione selezionata. Se disponi di istanze EC2 in più regioni, crea una configurazione separata per ciascuna regione.
- Obiettivo di scansione - il tipo di risorsa da scoprire. Istanza EC2 è l'unica opzione selezionabile al momento. Altri tipi di risorse sono elencati ma disabilitati (vedi Cosa scopre sopra).
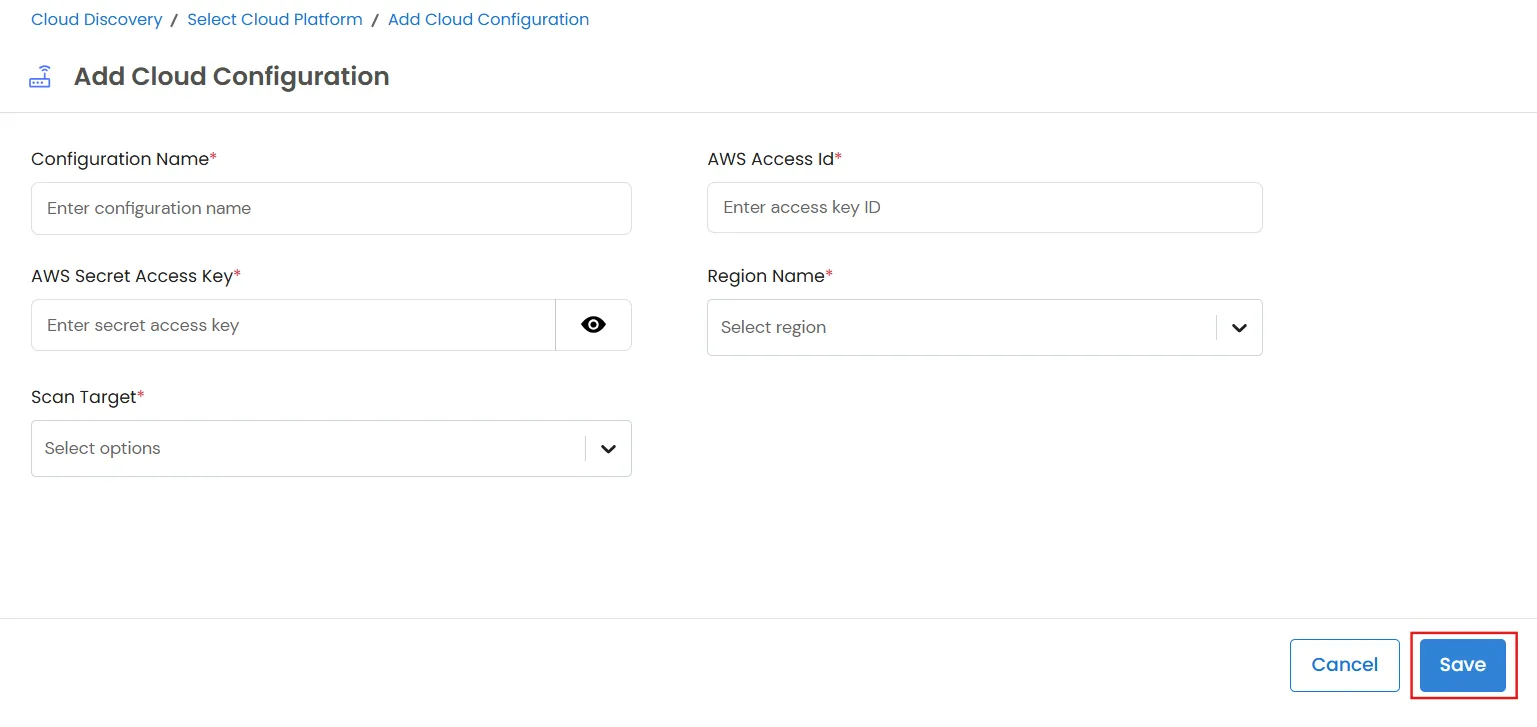
- Clicchi Salva.
In questo modulo non è presente un campo per la pianificazione. Tutte le scansioni di Cloud Discovery sono manuali e devono essere avviate su richiesta.
Come eseguire una scansione
- Vai su Scoperta >> Scoperta in rete.
- Verifica la configurazione Stato colonna. Dovrebbe mostrare ActiveSe si vede Parzialmente attivo or Inattivo, passa il mouse sull'icona delle informazioni per visualizzare le autorizzazioni AWS mancanti. Aggiorna le autorizzazioni per l' IAM utente, quindi fai clic Aggiorna stato per verificare nuovamente lo stato prima di avviare la scansione.
- Apri il menu delle azioni di riga della configurazione e fai clic Scansione. Questa opzione è disabilitata quando la configurazione è Inattivo.
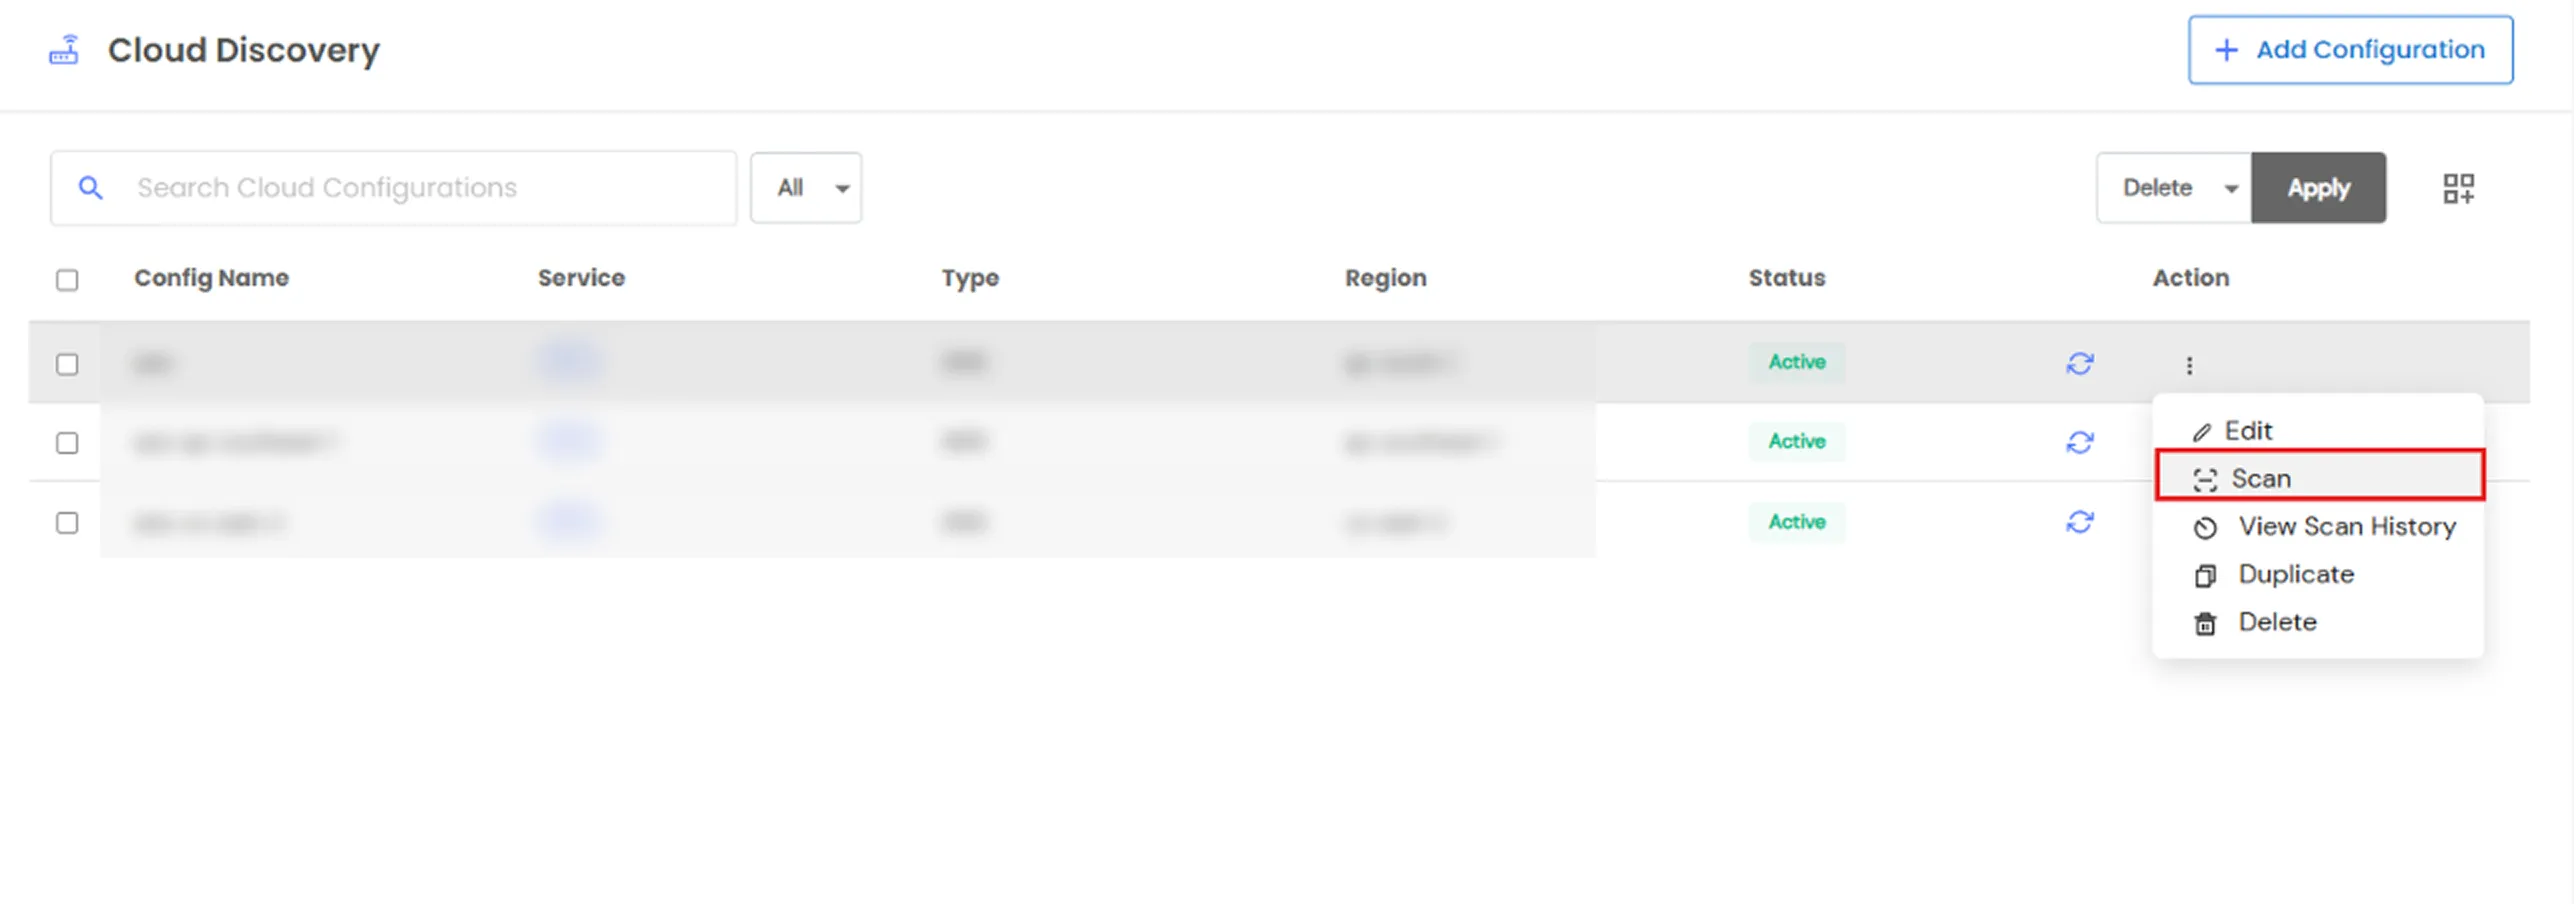
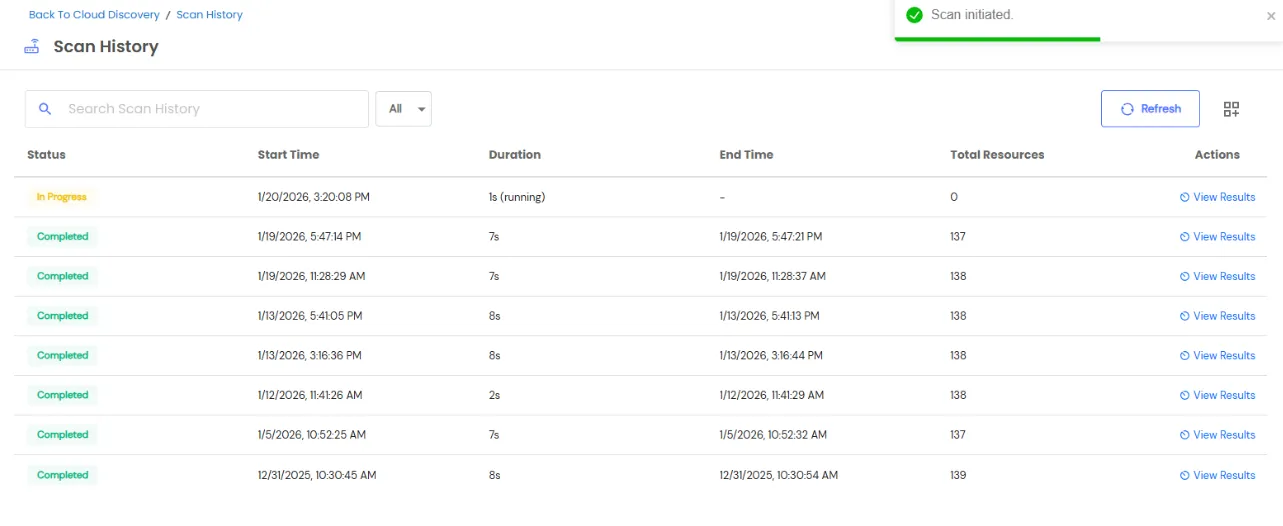
- La scansione viene eseguita in background. Monitora il suo progresso da Visualizza la cronologia delle scansioni (vedi sotto) invece di aspettare sulla pagina.
Revisione dei risultati della scansione
- Utilizzare il menu delle azioni di riga di una configurazione per:
- Visualizza la cronologia delle scansioni - visualizza le scansioni precedenti.
- duplicare - creare una copia della configurazione per una regione diversa.
- Modifica - modificare la configurazione.
- Elimina - eliminare la configurazione.
- Visualizza la cronologia delle scansioni mostra Stato, Ora di inizio/fine, Duratae Risorse totali per ogni ciclo di scansione.
- Fai clic su una scansione eseguita per visualizzarla Risultato della scansione, che include:
- ID istanza
- Nome
- Tipo
- Stato
- Protocollo - rilevato in base al sistema operativo: RDP per Windows e SSH/SFTP per Linux.
- destinazione
- Proprietà intellettuale pubblica/privata
- A bordo
- raggiungibile - mostra lo stato di raggiungibilità attuale dell'accesso.
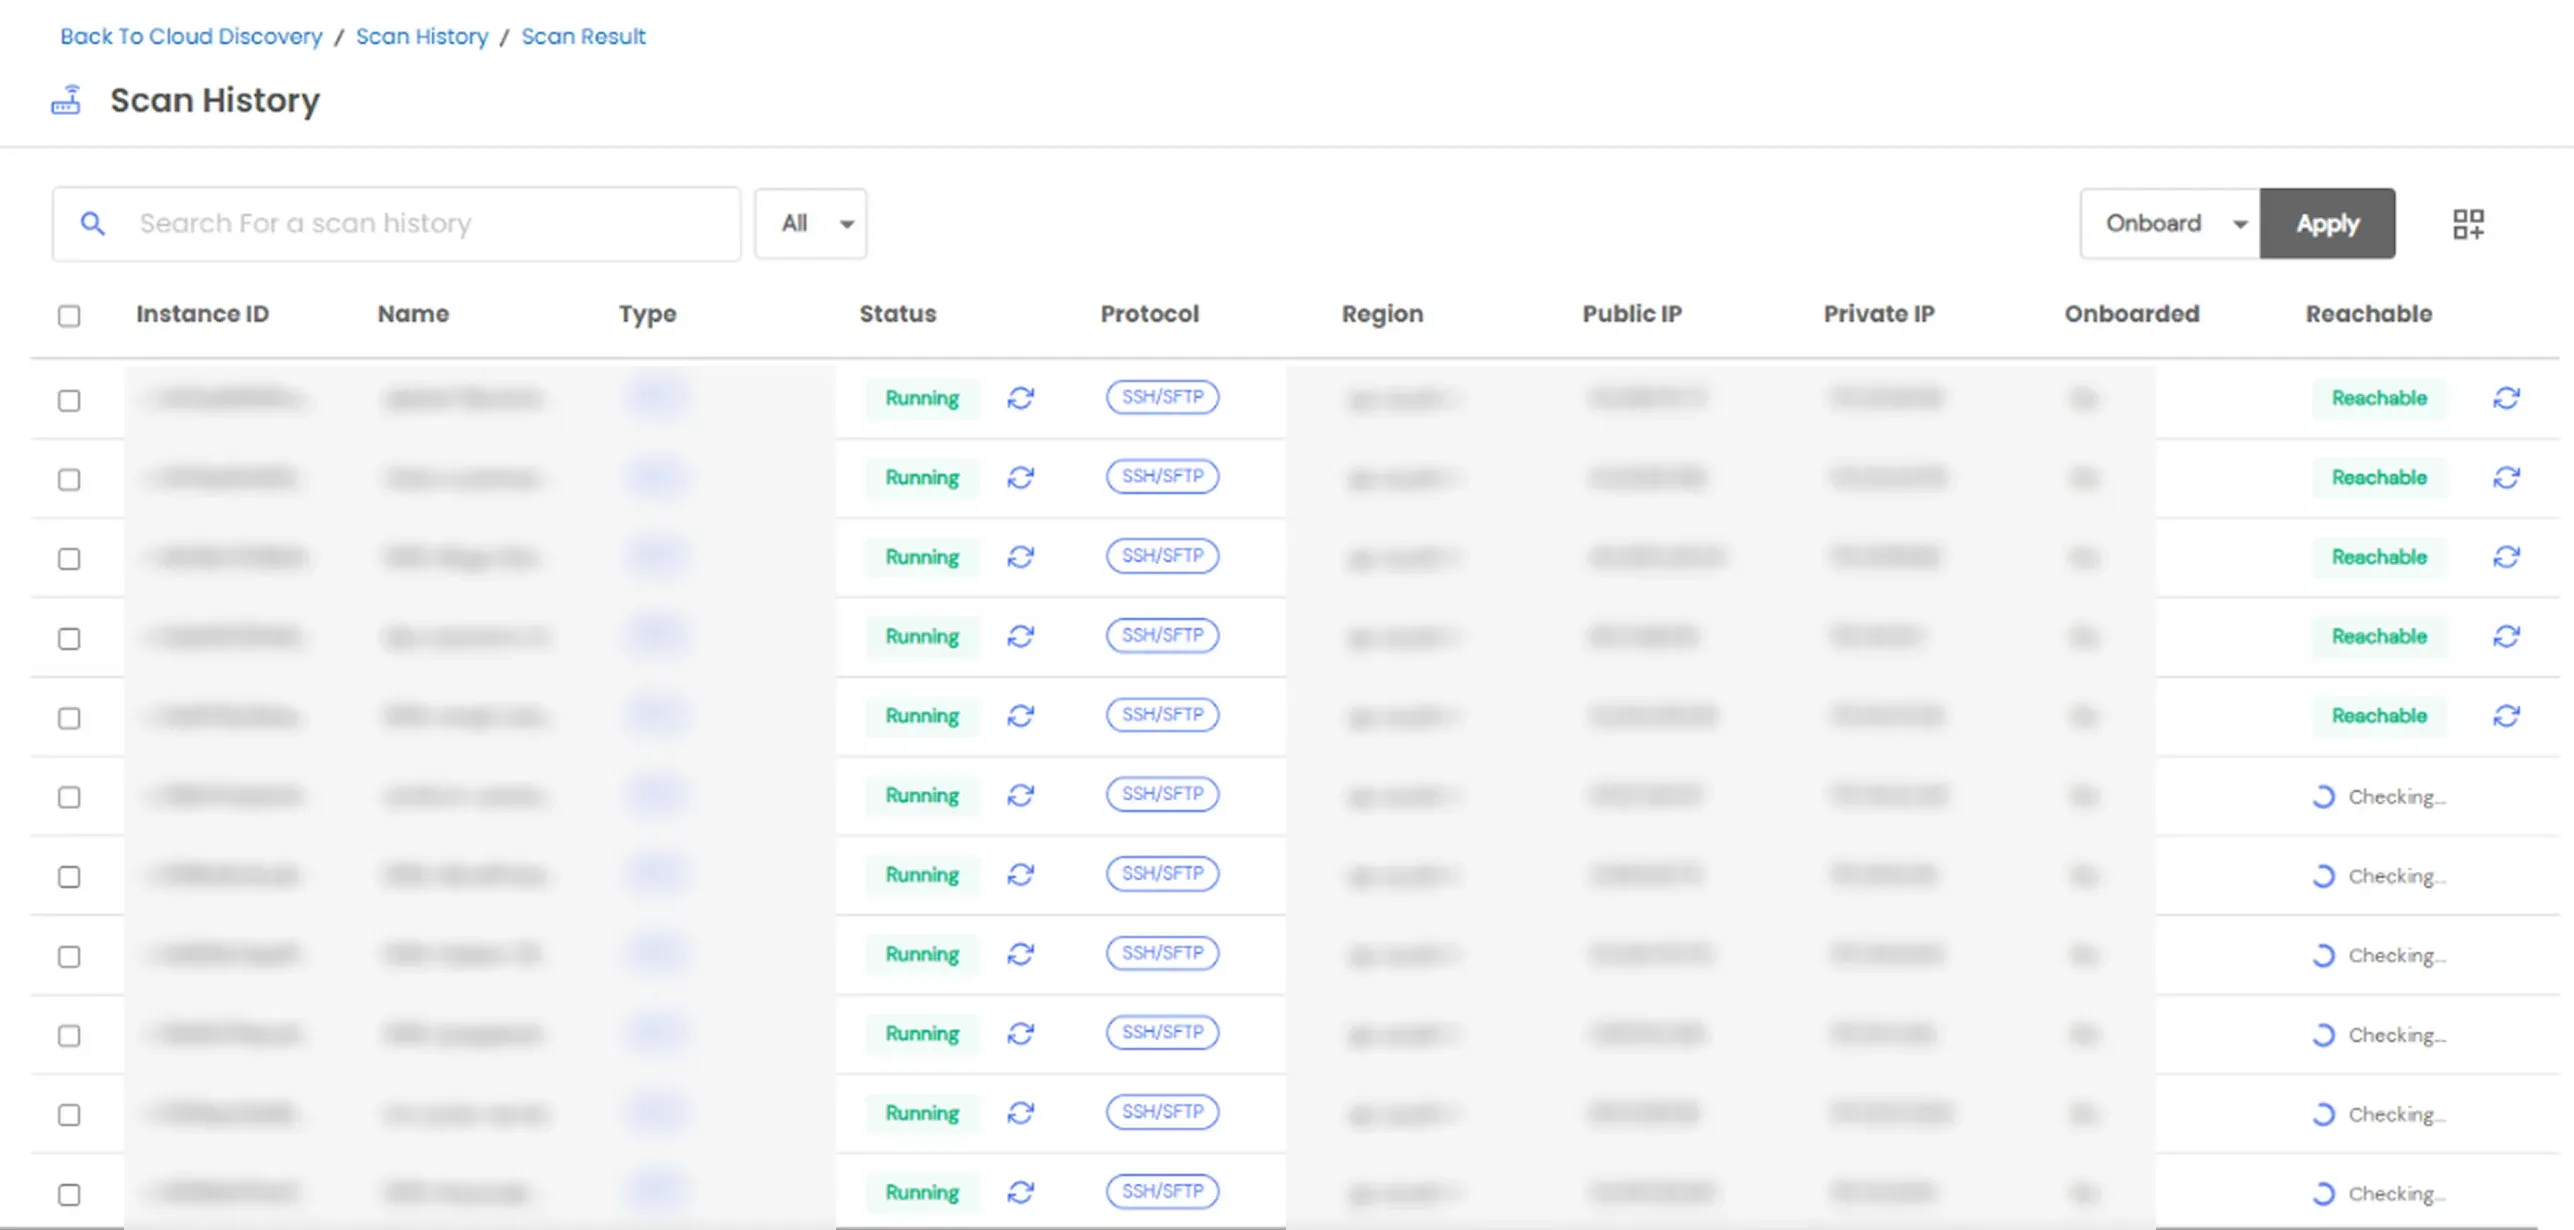
- Per avviare un'istanza, fai clic su Onboard azione nella sua riga, oppure seleziona più istanze e usa l' Onboard azione di massa.
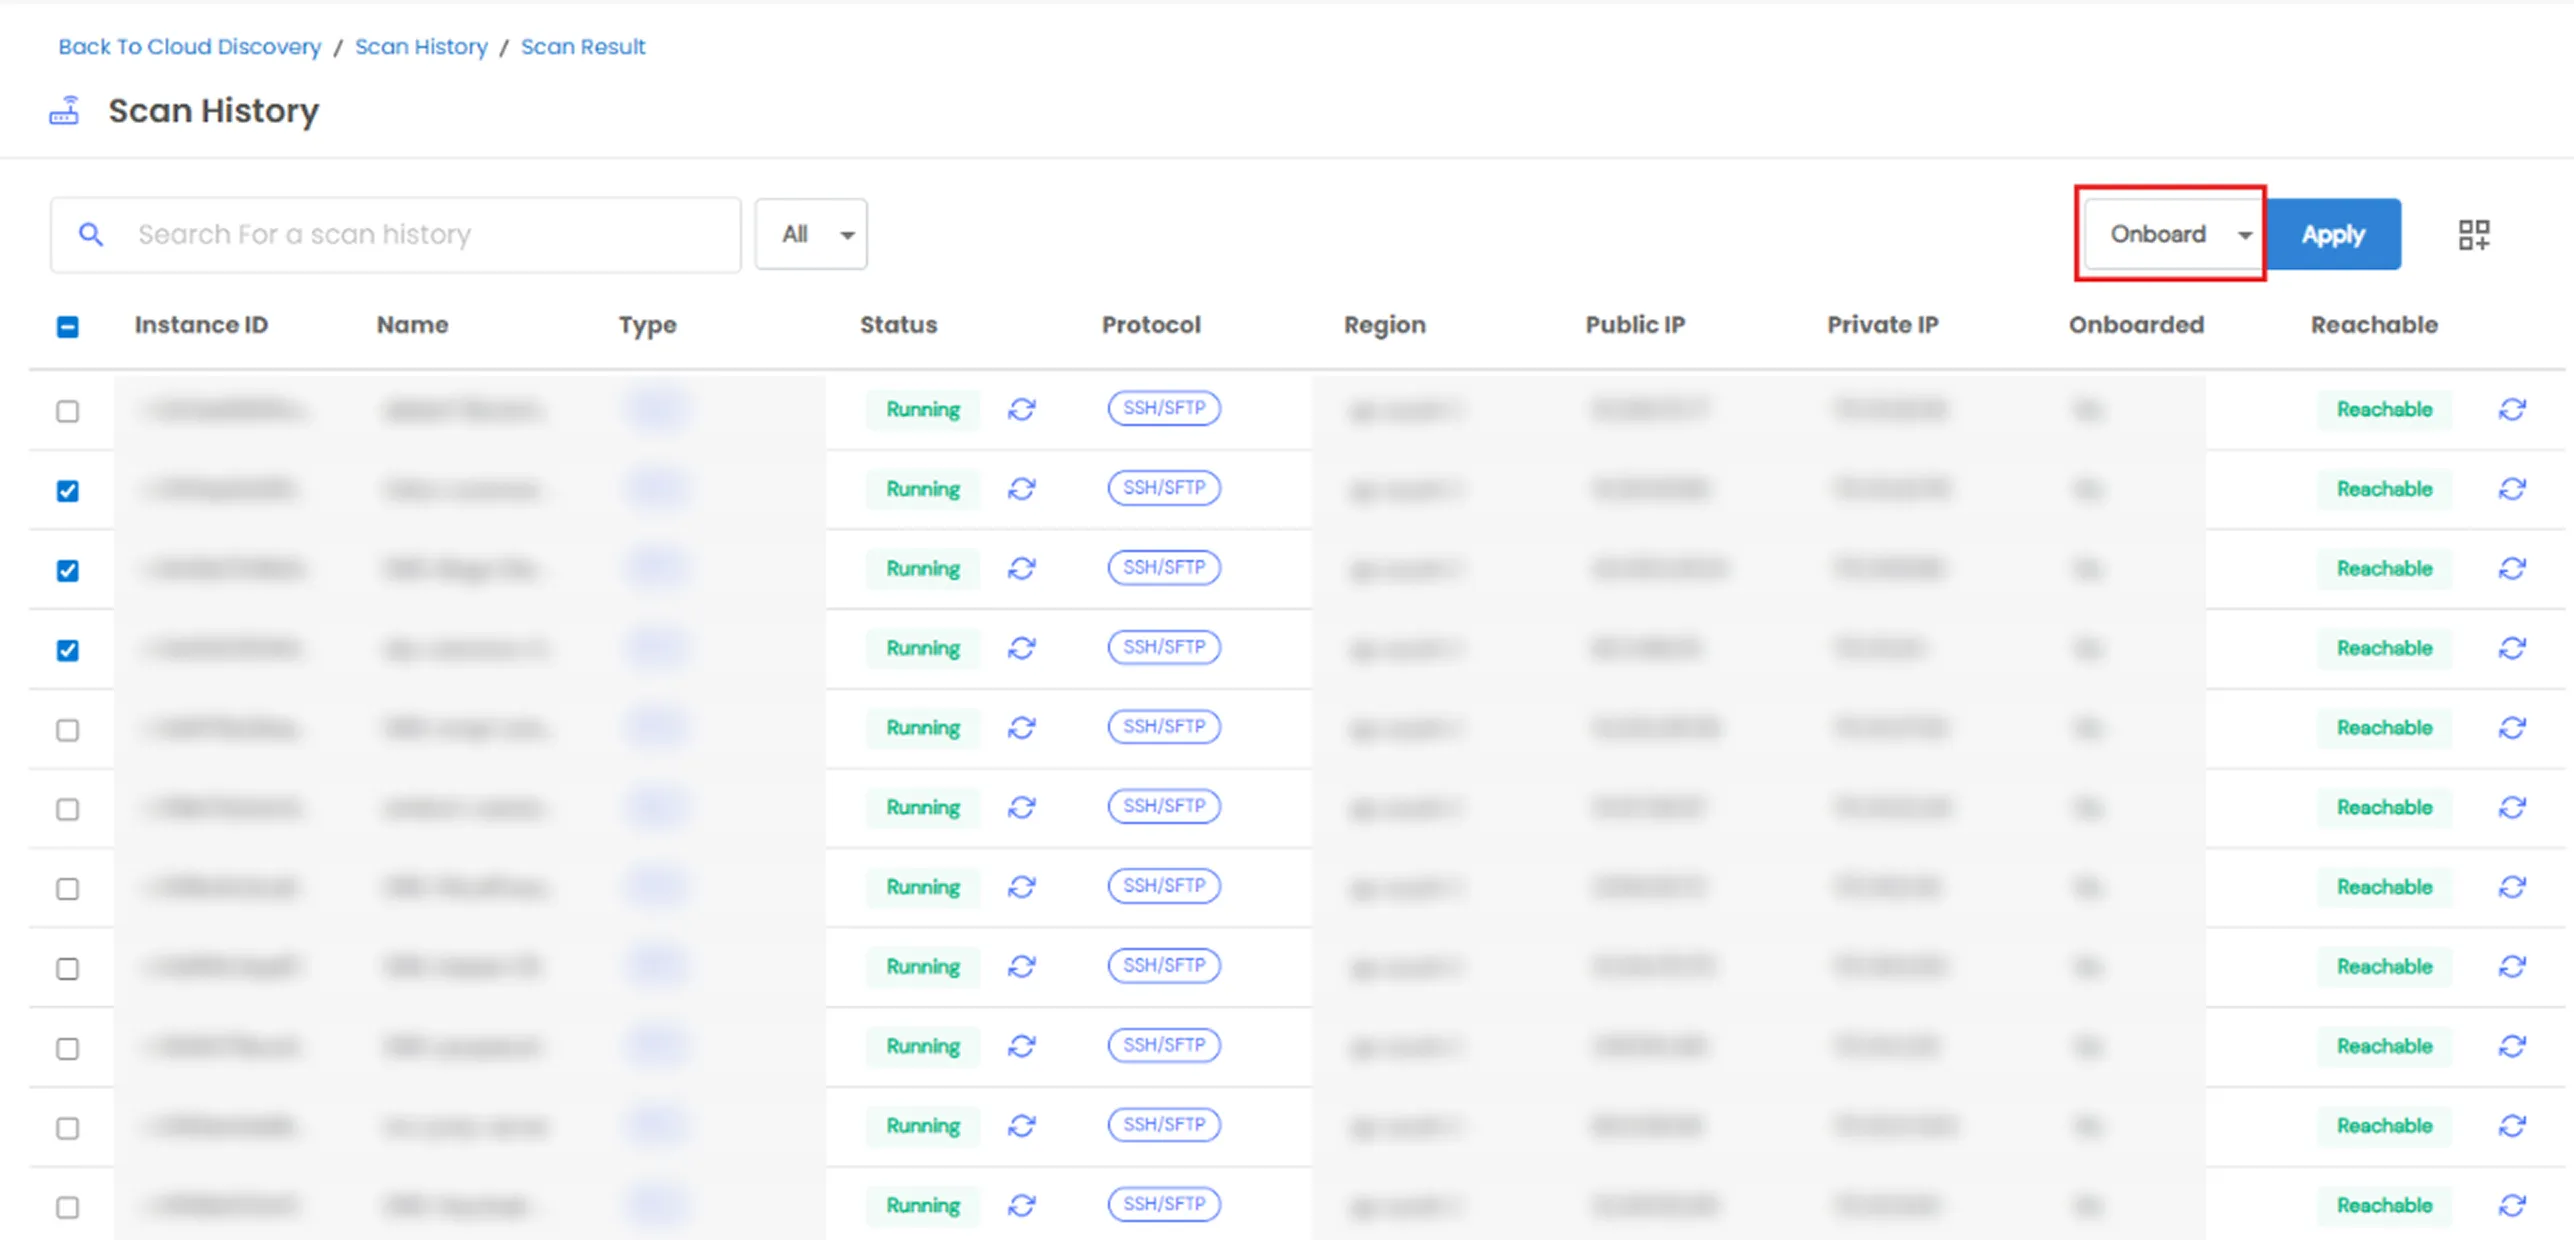
- A soli running È possibile selezionare le istanze EC2 per l'onboarding. Le istanze arrestate non possono essere sottoposte a onboarding.
Reportistica
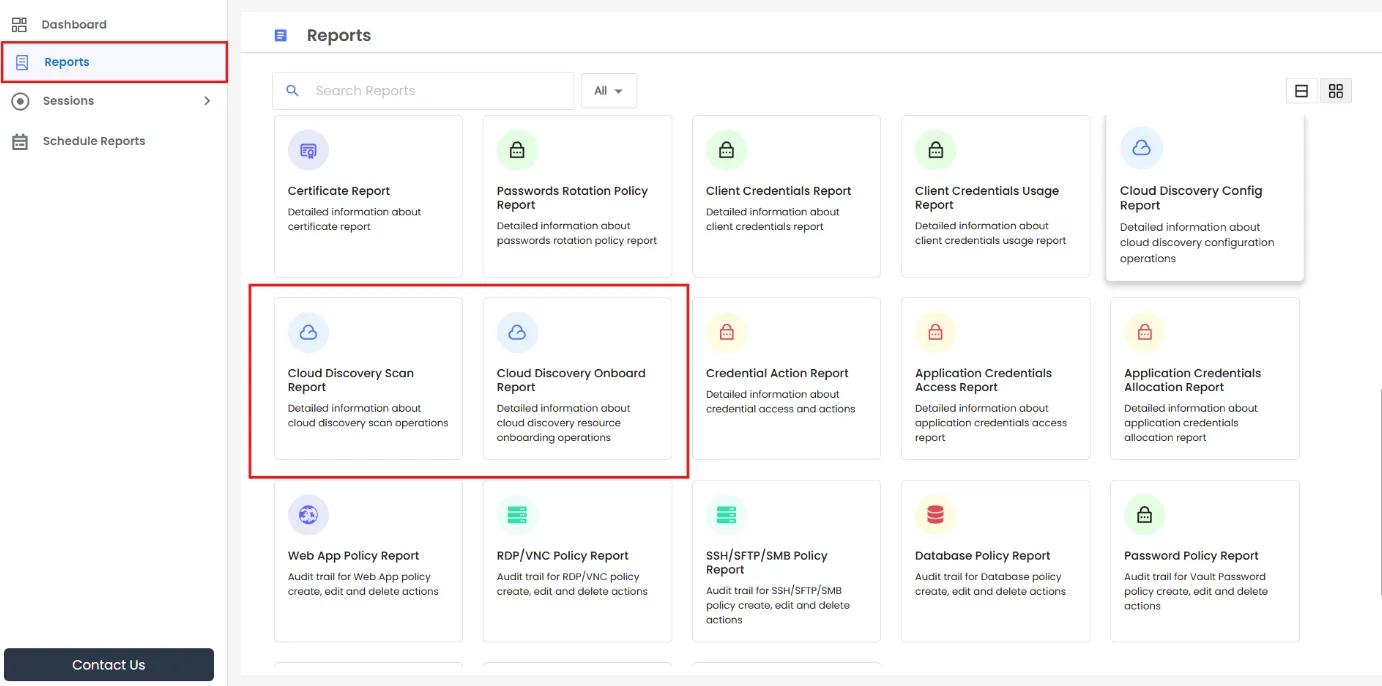
Cloud Discovery è l'unica delle quattro aree di Discovery a disporre di report di audit dedicati.
- Sono disponibili report per:
- Modifiche alla configurazione
- scansioni
- Azioni di onboarding
- Questi report sono disponibili sotto Report.