Rilevazione delle minacce
Valuta gli accessi, l'accesso alle risorse e l'accesso degli utenti al sistema per individuare comportamenti sospetti e intervieni automaticamente quando il rischio è troppo elevato.
Che cos'è il rilevamento delle minacce?
Il sistema di rilevamento delle minacce monitora i tentativi di accesso, l'accesso alle risorse e l'accesso degli utenti al sistema, assegnando a ciascun evento un punteggio di rischio utilizzando una combinazione di apprendimento automatico e controlli basati su regole. Quando il punteggio di rischio di una sessione supera la soglia configurata, PAM può bloccare automaticamente l'utente, bloccare la sessione, attivare una richiesta di autenticazione a più fattori (MFA) o inviare un avviso, in base alla risposta configurata.
Cosa rileva
- rischio IP/rete - un nuovo indirizzo IP per l'utente, un indirizzo IP proveniente da un provider di hosting/cloud noto, un nuovo ASN o un indirizzo IP mai visto prima nella tua organizzazione.
- Anomalie legate all'ora del giorno e al giorno della settimana - Accesso al di fuori dell'orario lavorativo o nei fine settimana rispetto alla cronologia dell'utente e alla media dell'intera organizzazione.
- Modelli comportamentali - Azioni rapide e consecutive, accesso da una posizione insolita e escalation dei privilegi.
- Tentativi di accesso falliti / attacco di forza bruta - Il punteggio di rischio aumenta con i ripetuti tentativi falliti. Cinque o più tentativi falliti in un breve periodo vengono segnalati come attacco di forza bruta. Un controllo separato segnala 10 o più tentativi falliti entro 24 ore come attacco prolungato.
- Anomalie di accesso alle risorse - un utente che accede a una risorsa in un modo insolito per lui.
- Anomalie di attività a livello dell'intera organizzazione - Il volume di attività di un utente è insolitamente alto o basso rispetto al resto dell'organizzazione.
Segui la guida passo passo riportata di seguito per il rilevamento delle minacce
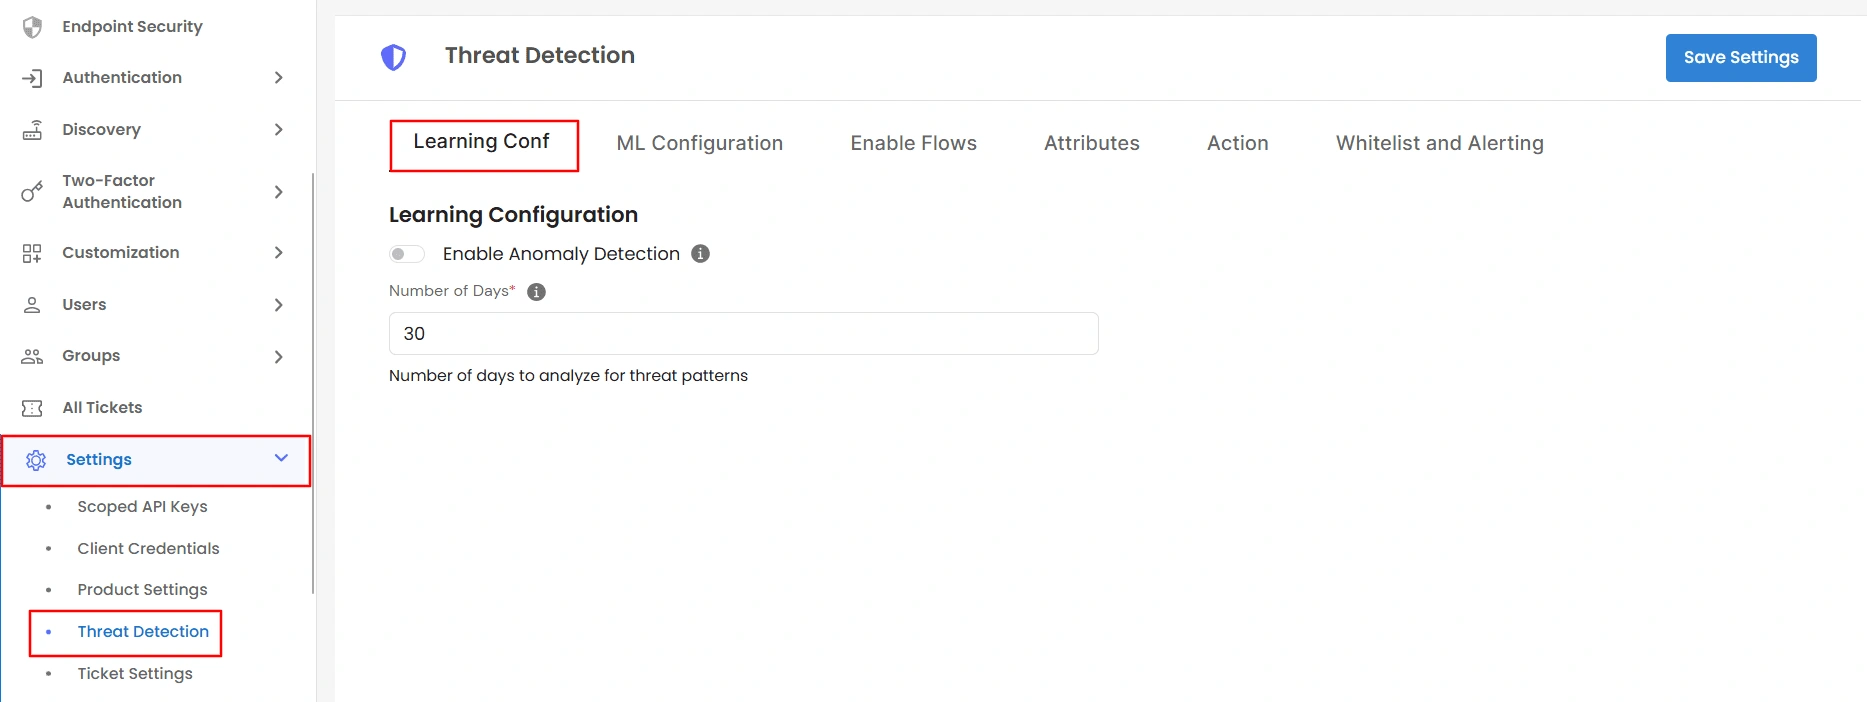
1. Accendilo e imposta la finestra di apprendimento
- Vai su Impostazioni profilo >> Rilevazione delle minacce dal menu laterale.
- Sulla Conferenza sull'apprendimento scheda, attiva Abilita il rilevamento delle anomalieQuesto è l'interruttore principale; nulla funziona finché non viene attivato.
- Impostato Numero di giorni - la quantità di attività storica da analizzare per stabilire cosa si intende per "normale" per ciascun utente. Il valore deve essere compreso tra 30 and 365.
2. Configurazione ML
Nella scheda Configurazione ML :
- Tempo di allenamento - l'ora del giorno in cui il modello di apprendimento automatico viene riaddestrato.
- Punti dati minimi - il numero di eventi comportamentali richiesti prima che il modello assegni un punteggio a un utente. Il minimo è 20.
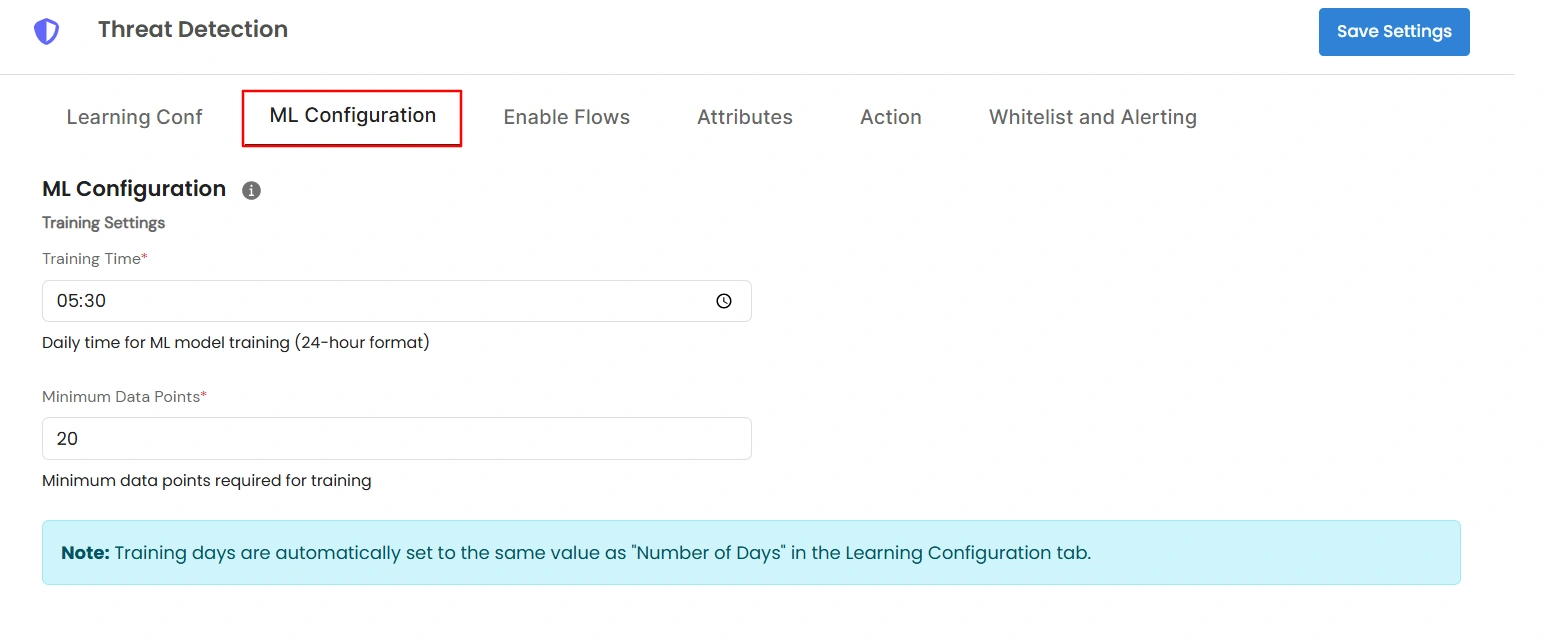
Nota: i giorni di formazione corrispondono automaticamente al numero di giorni impostato nella scheda "Conferenza di apprendimento". Non è presente un campo separato per questa impostazione.
3. Scegli cosa monitorare
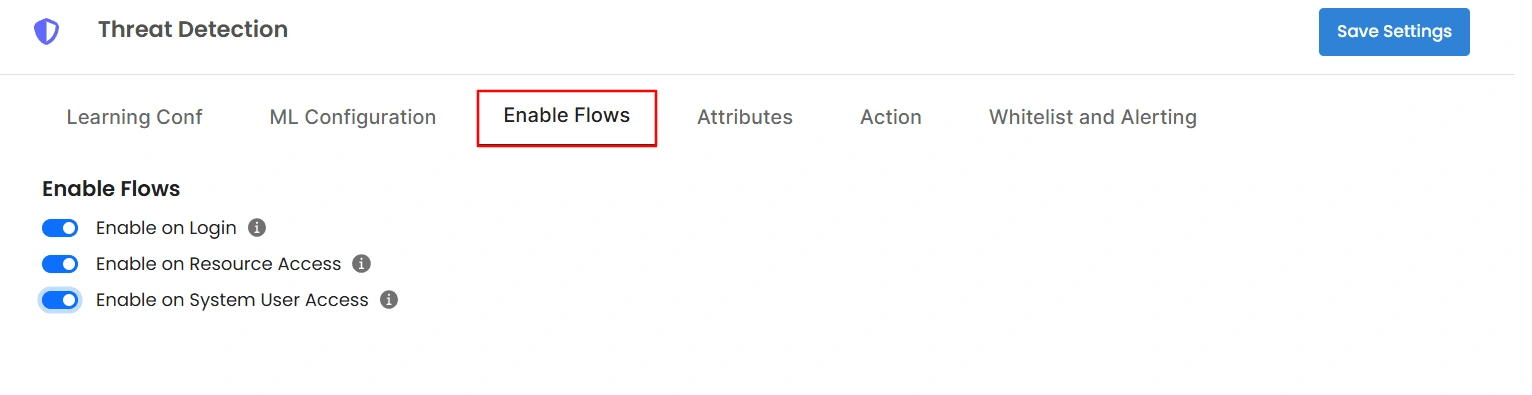
Nella scheda Abilita flussi , attiva il rilevamento per ogni tipo di evento che desideri monitorare:
- Abilita all'accesso - Rileva schemi di accesso non riusciti e posizioni di accesso sospette.
- Abilita l'accesso alle risorse - Rileva modelli di accesso insoliti e l'escalation dei privilegi durante l'accesso alle risorse.
- Abilita l'accesso utente di sistema - Rileva anomalie nell'utilizzo degli account di servizio/sistema.
4. Scegli quali segnali alimentano il punteggio
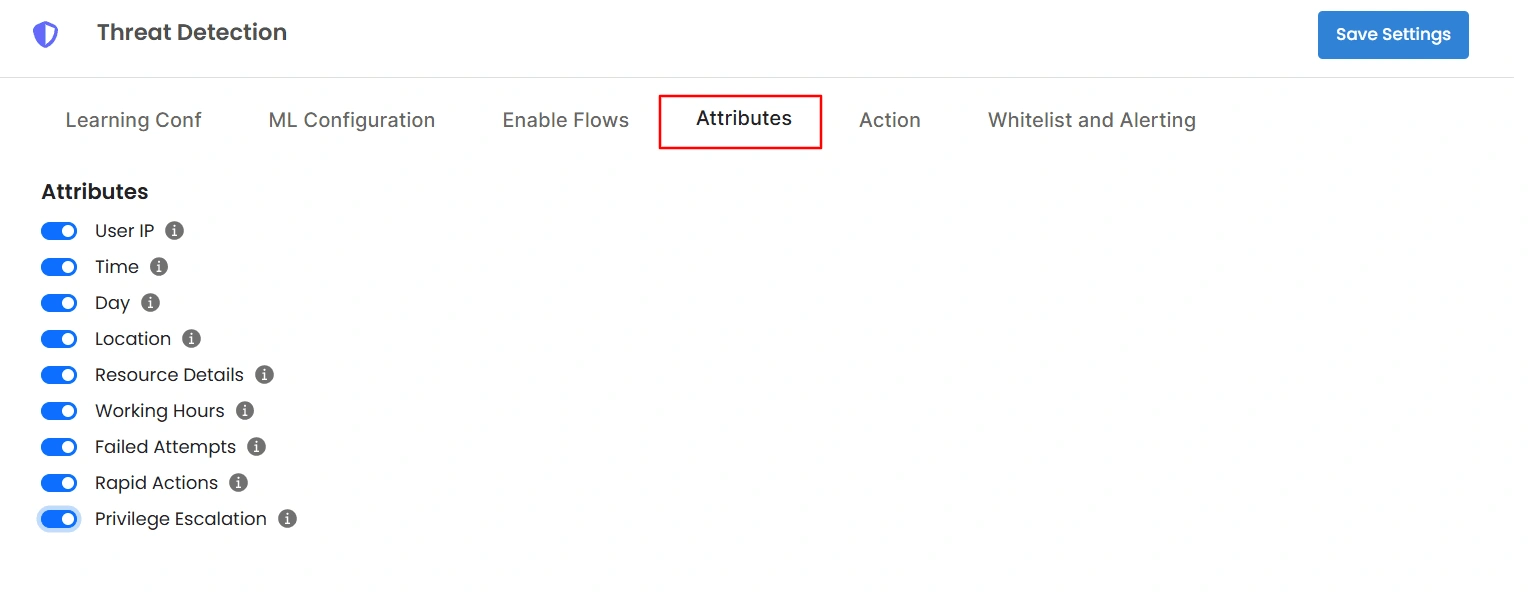
- Sulla Attributi Nella scheda, attiva i segnali che desideri includere nel punteggio di rischio: IP utente, Ora, Giorno, Località, Dettagli risorsa, Orari, Tentativi falliti, Interventi rapidie Aumento dei privilegiTutte le opzioni sono disattivate per impostazione predefinita.
- Nota: Questi 9 interruttori non sono completamente indipendenti. Ora, Giornoe Orari condividono un controllo sottostante. L'attivazione di uno qualsiasi di essi abilita l'intero controllo. Interventi rapidi, Località, Aumento dei privilegie Tentativi falliti condividi un altro controllo. Ad esempio, attivando solo le Azioni rapide è possibile rilevare anche l'escalation dei privilegi e i tentativi falliti, poiché vengono valutati insieme in background.
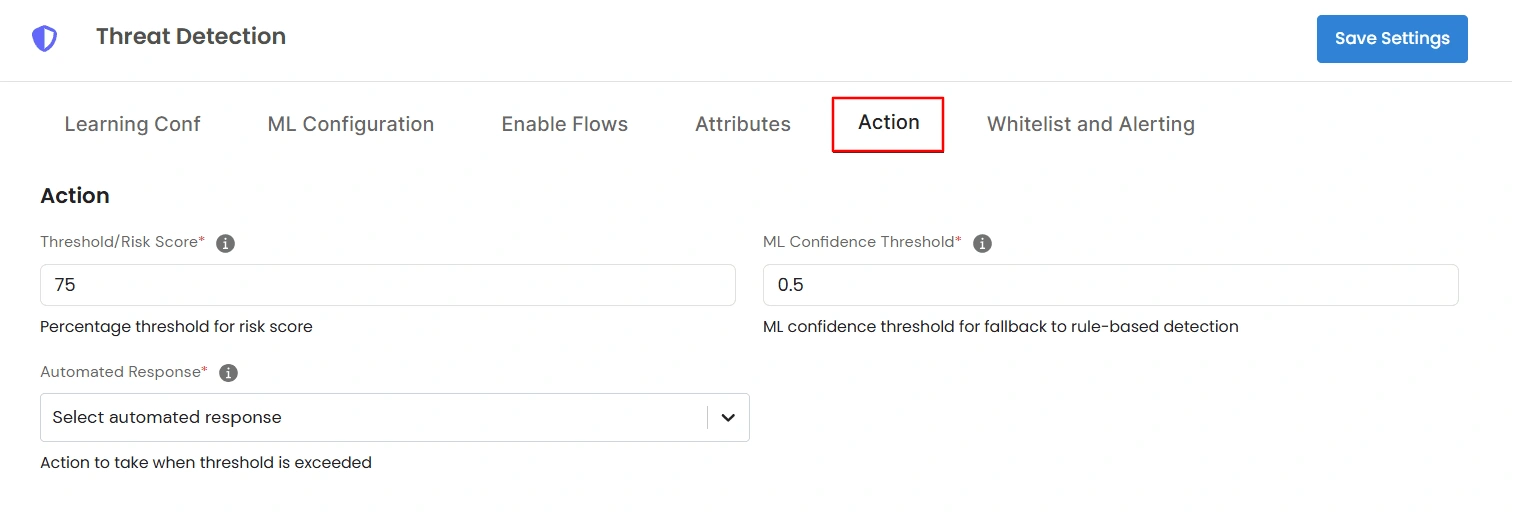
5. Imposta la soglia e la risposta
Nella scheda Azioni :
- Punteggio di soglia/rischio - la percentuale di rischio (20-100) che attiva la tua risposta automatica. L'impostazione predefinita è 75.
- Soglia di confidenza ML - un valore da 0.0-1.0 che determina quanto deve essere affidabile il modello ML prima che il suo punteggio venga considerato più attendibile del fallback basato su regole. Il valore predefinito è 0.5.
- Risposta automatizzata - obbligatorio. Selezionare una delle seguenti opzioni:
- utente di blocco automatico - blocca l'account e invalida tutte le sessioni attive dell'utente.
- Sessione di blocco automatico - blocca solo la sessione specifica che ha attivato il rilevamento.
- Attiva la sfida MFA - Forza la richiesta di autenticazione a più fattori (MFA) a più livelli. Se l'utente non ha configurato un metodo MFA, questa opzione non forza la registrazione. Invece, registra che l'MFA non era disponibile e continua.
- Invia avviso - non intraprende alcuna azione sull'account e si limita a notificare gli utenti selezionati al passaggio 6.
6. Lista bianca e avvisi
Nella scheda Lista bianca e avvisi :
- Utenti della whitelist - utenti completamente esentati dal rilevamento delle minacce. In questo caso, il rilevamento viene completamente disattivato, non solo gli avvisi. Utilizzare questa opzione con cautela, ad esempio, per account di servizio o amministratori i cui modelli di utilizzo potrebbero risultare insoliti.
- Invia un avviso agli utenti - utenti che ricevono l'e-mail/notifica di avviso. Questo è necessario se hai selezionato Invia avviso come risposta automatica. L'utente amministratore del tuo cliente riceve sempre queste email, indipendentemente da chi altro sia selezionato.
- Clicchi Salva impostazioni per applicare le impostazioni da tutte e sei le schede.
Cosa succede quando viene rilevata una minaccia?
- Viene inviata un'e-mail all'amministratore e a tutti gli utenti selezionati sotto Invia un avviso agli utenti, utilizzando un modello di avviso fisso. La riga dell'oggetto identifica il tipo di minaccia e questo modello non può essere personalizzato tramite Modelli personalizzati come altre email di avviso.
- Viene visualizzata una notifica in-app sull'icona a forma di campana. Minaccia bloccata or Allerta di minaccia - che rimanda alla pagina dell'elenco pertinente (vedi sotto).
- La risposta automatizzata configurata (blocco utente, blocco sessione, attivazione autenticazione a più fattori o invio di avviso) viene eseguita automaticamente.
Le 10 sessioni più a rischio
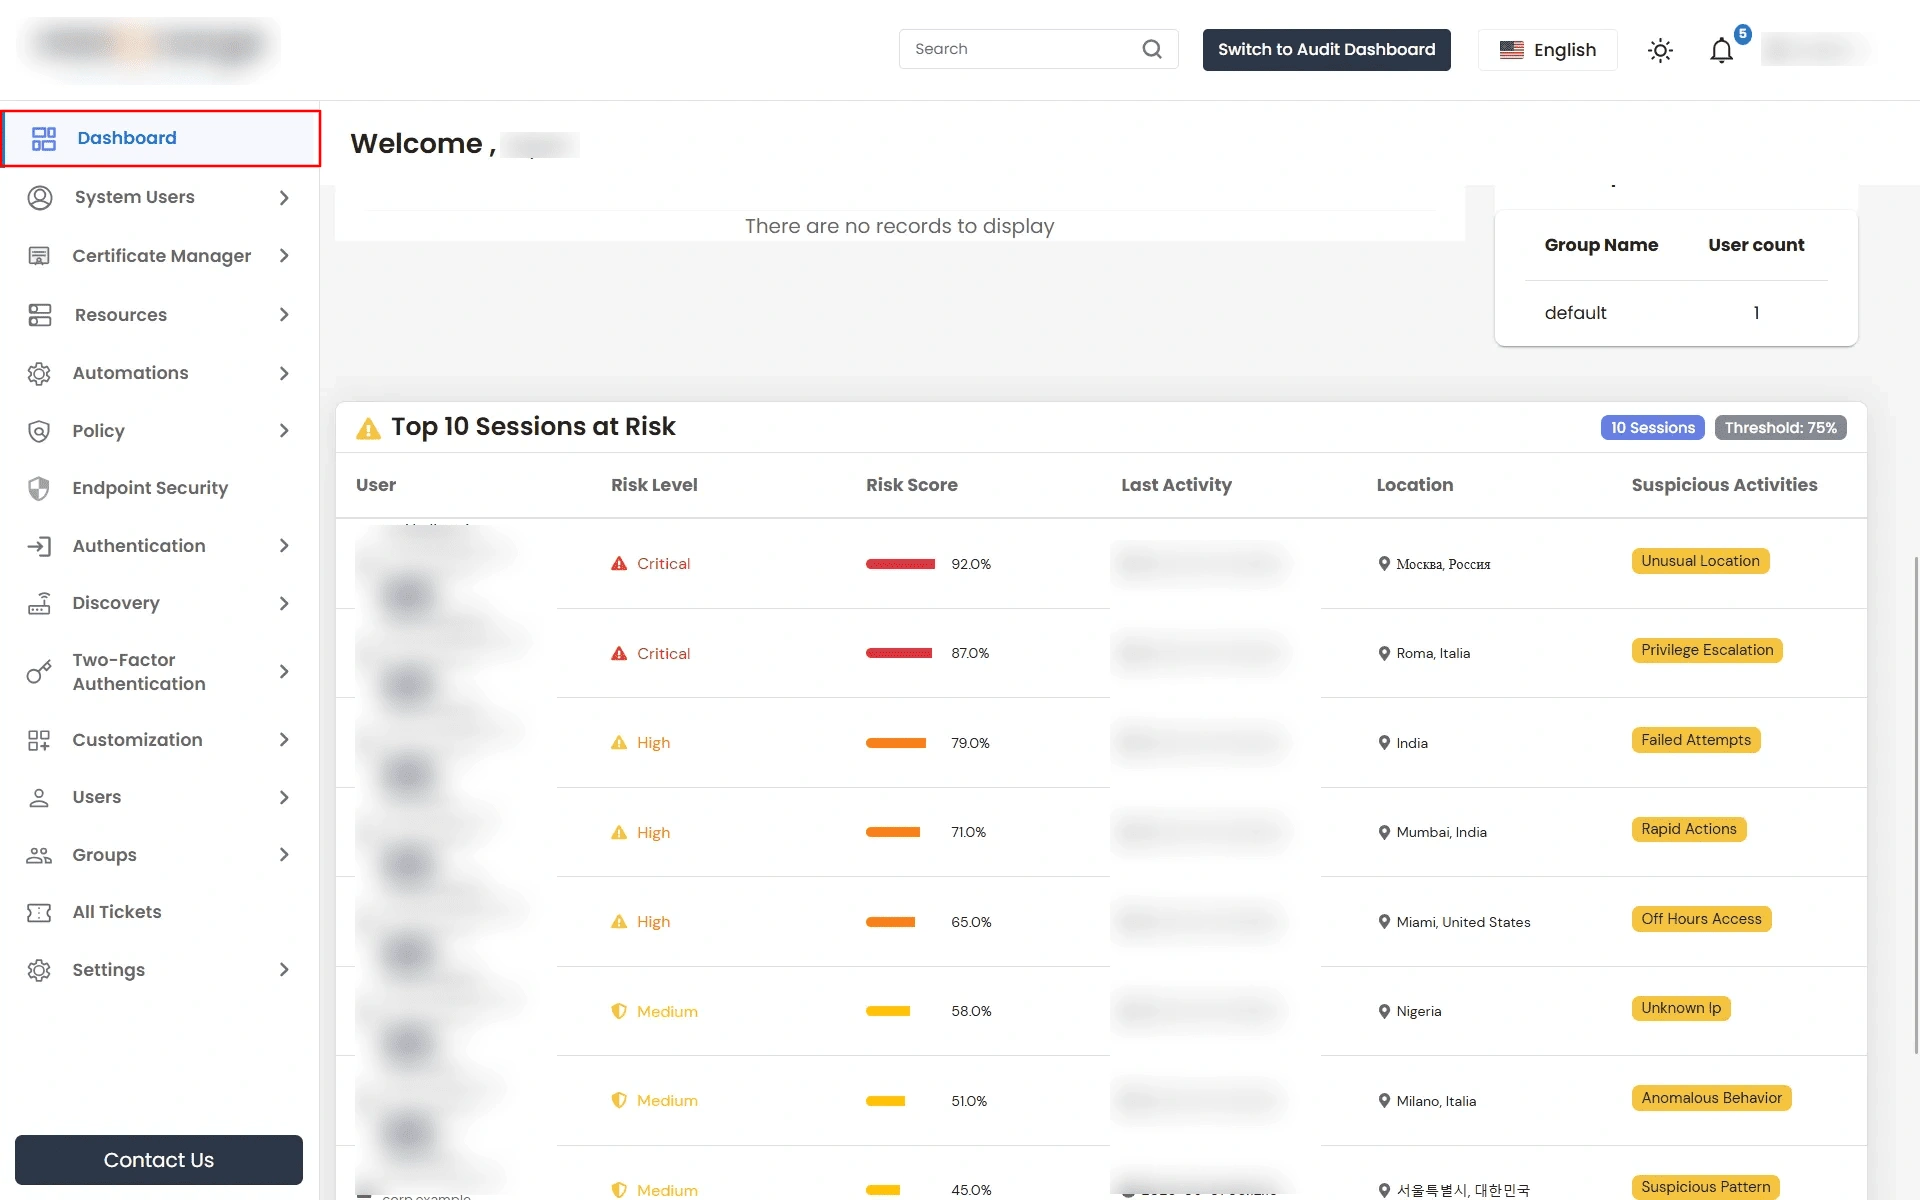
- Un widget nella dashboard Home mostra le dieci sessioni correnti più rischiose: Utente, Livello di rischio, Punteggio di rischio, Ultima attività, Localitàe Attività sospette.
- Le fasce di livello di rischio sono fisse:
- critico - 80% e oltre
- Alto - 60–79%
- Medio - 40–59%
- Basso - inferiore al 40%
- Se il rilevamento delle minacce non è abilitato, questo widget mostra un messaggio che invita ad abilitarlo nelle Impostazioni anziché visualizzare i dati.
Analisi delle minacce rilevate
Accedi alla dashboard principale e fai clic sul riquadro Minacce bloccate oggi o Avvisi inviati oggi , oppure fai clic su una notifica di minaccia bloccata o di avviso di minaccia dal menu a forma di campana.
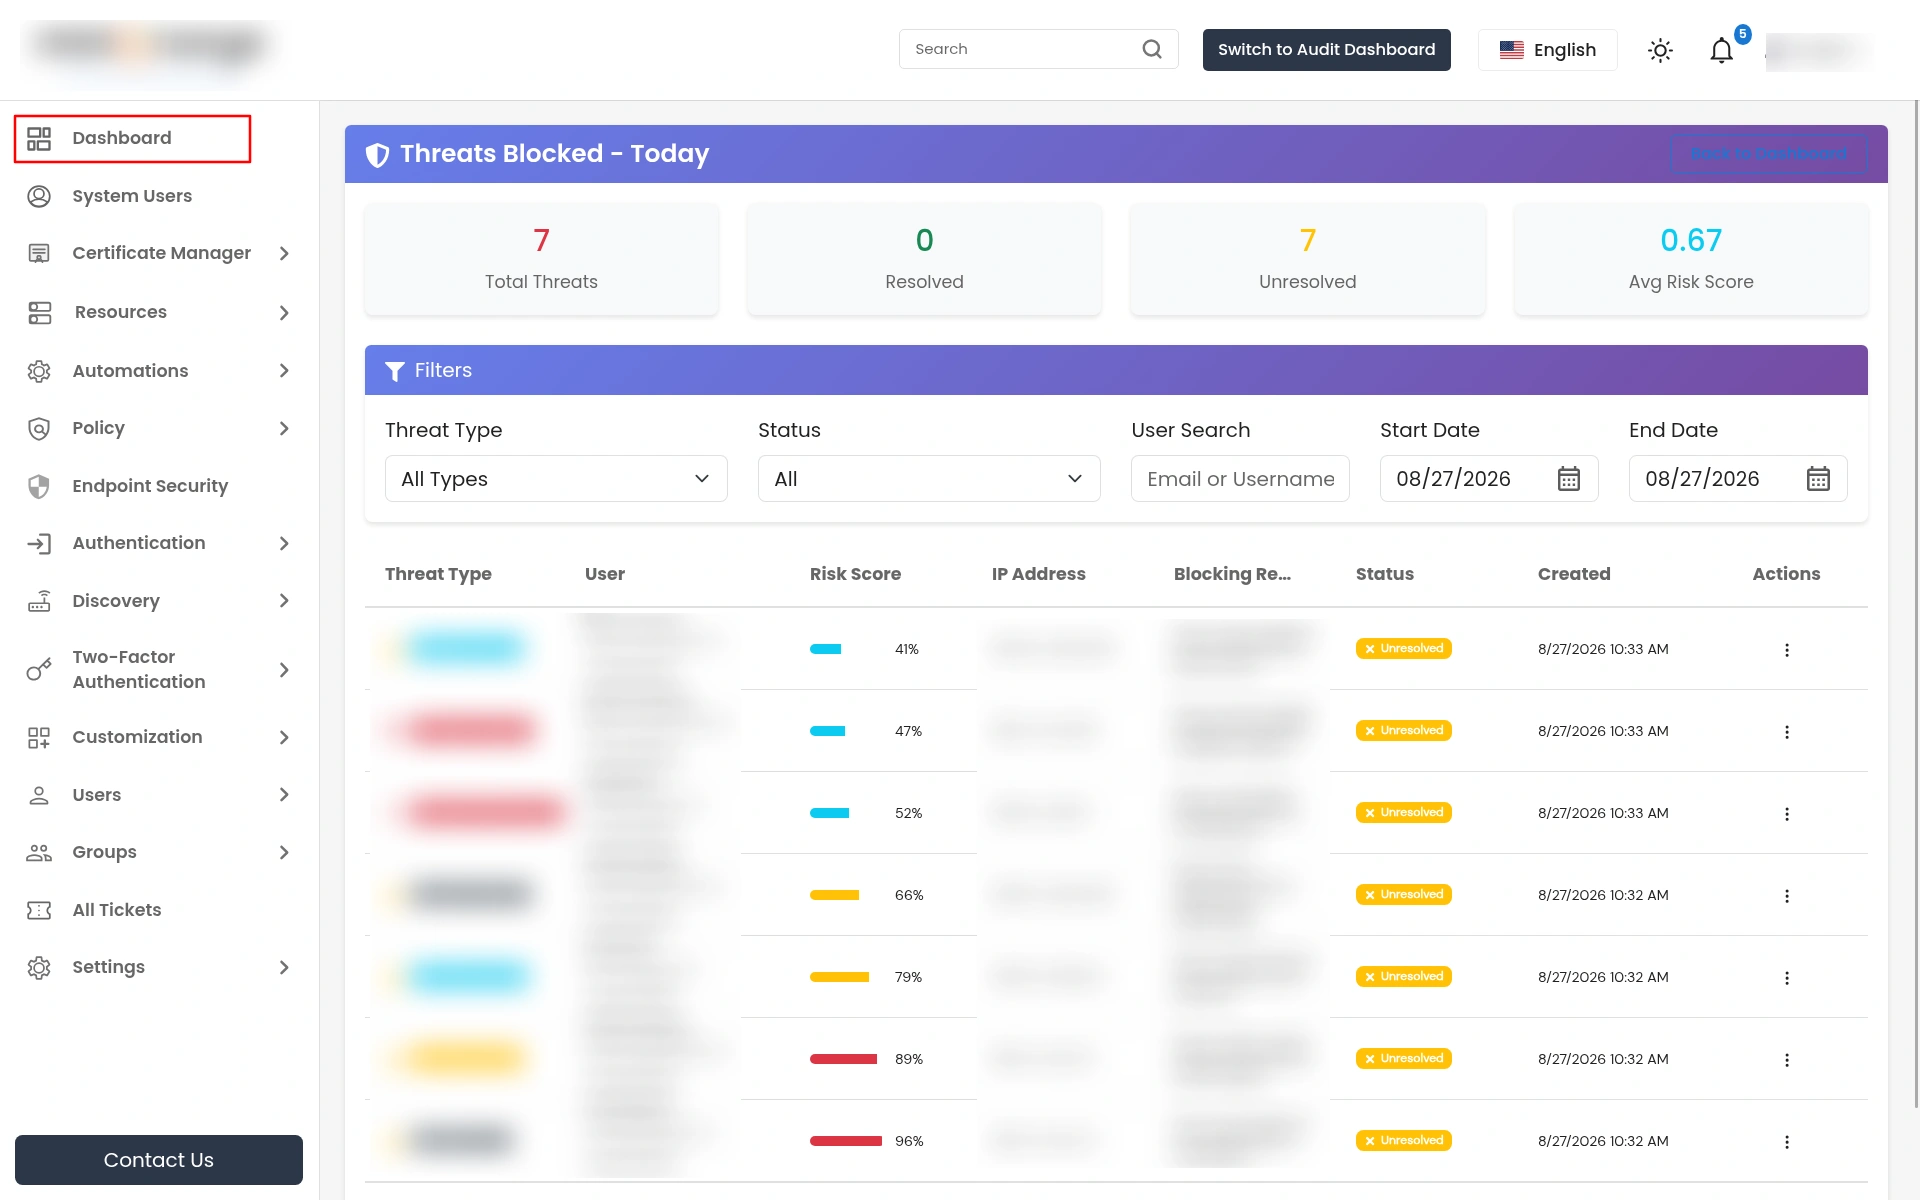
Minacce bloccate
- Nella dashboard PAM, fare clic su Minacce bloccate oggie verrai reindirizzato a Minacce bloccate - Oggi .
- Qui puoi trovare informazioni dettagliate su tutte le minacce bloccate: Tipo di minaccia, Utente per la quale è stata rilevata la minaccia, Punteggio di rischio della minaccia rilevata, Indirizzo IP dell'utente, Motivo del blocco, Stato della minaccia e Data e ora della potenziale attività di minaccia.
- È inoltre possibile ordinare tutti i dati delle colonne semplicemente cliccando sul nome della colonna.
- Per contrassegnare una minaccia come risoluto, clicca sui 3 punti nel Action colonna e clicca su Segna come risolto.
Avvisi inviati
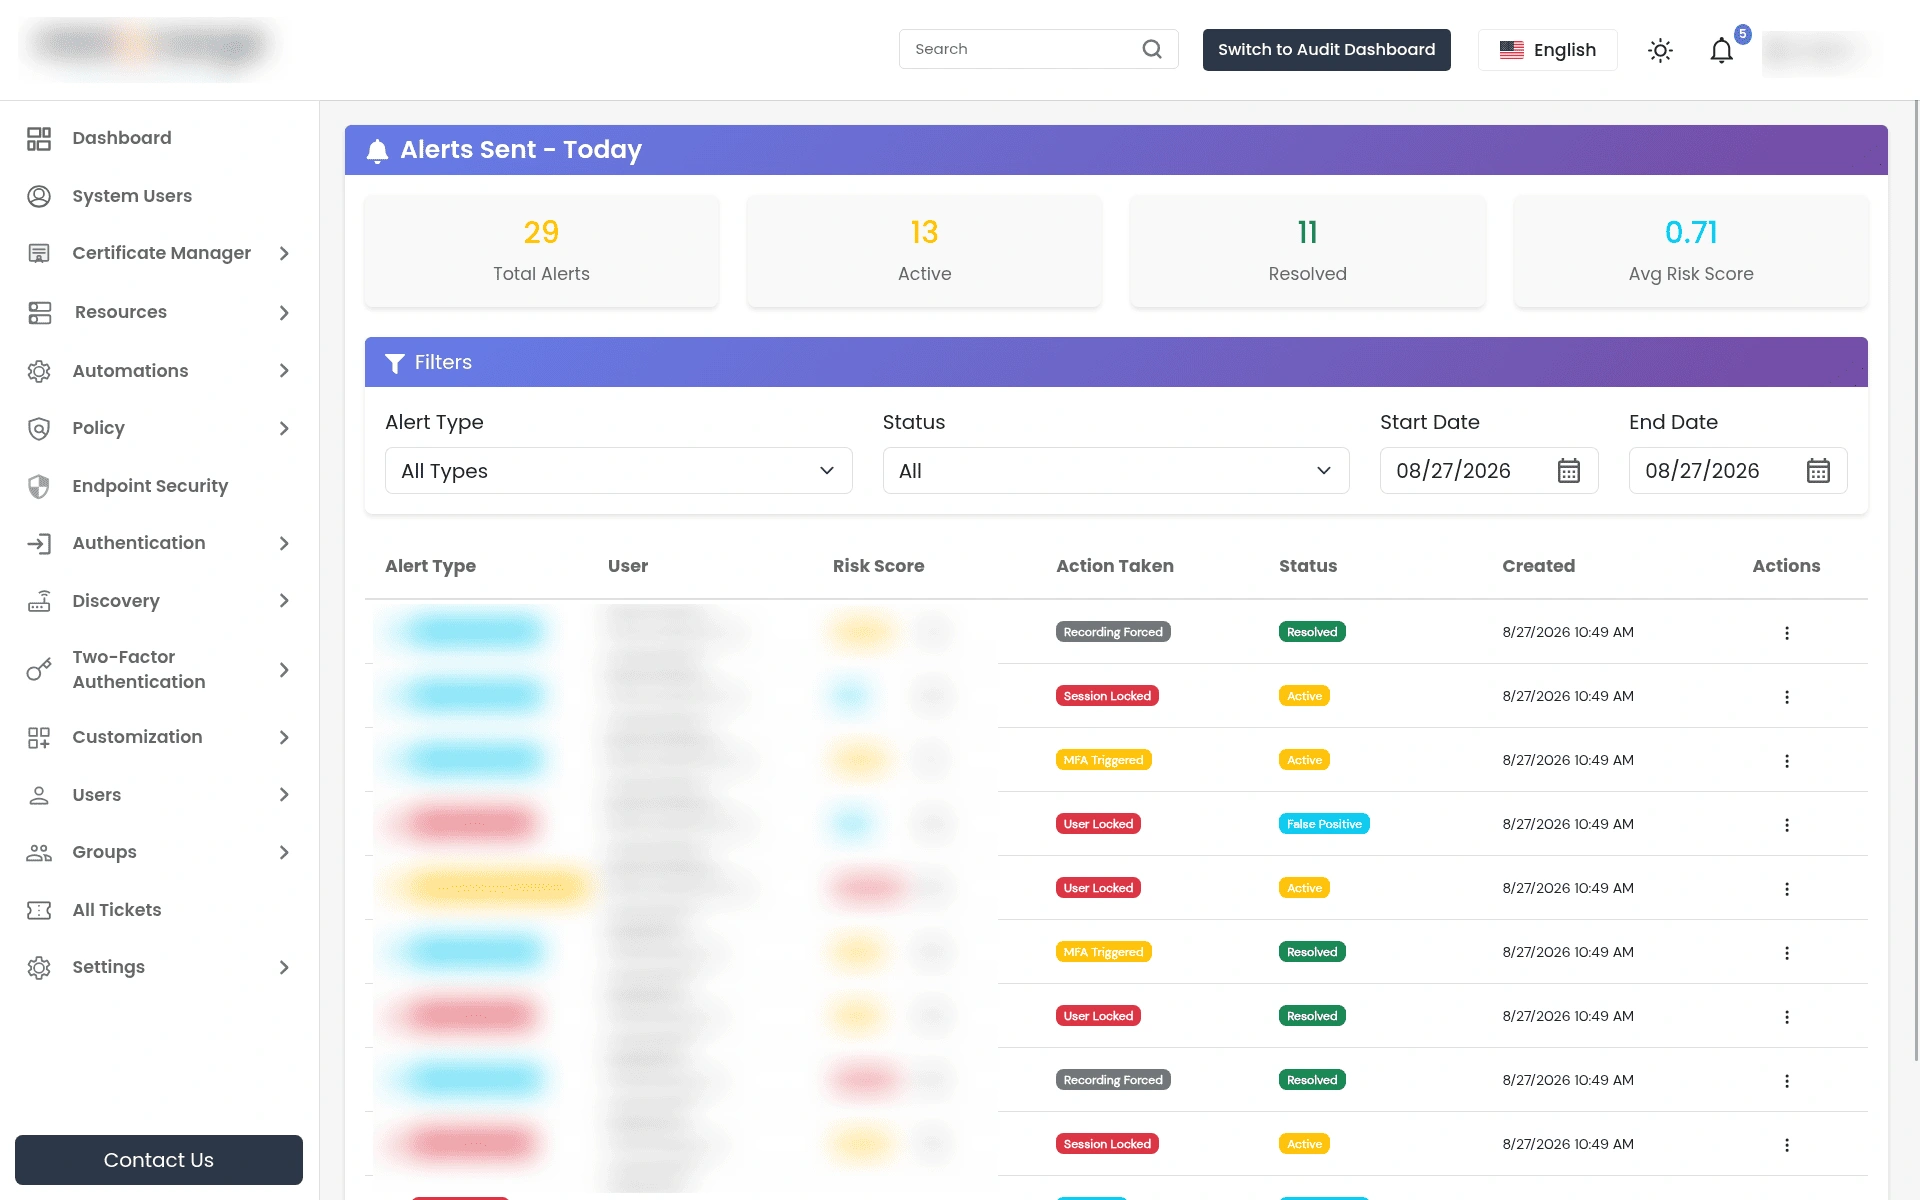
- Nella dashboard PAM, fare clic su Avvisi inviati oggie verrai reindirizzato a Avvisi inviati - Oggi .
- Qui puoi visualizzare informazioni dettagliate sulle minacce per le quali sono state inviate notifiche: Tipo di avviso, Utente per la quale è stata inviata la notifica, Punteggio di rischio della minaccia rilevata, la azione preso in considerazione della minaccia rilevata, Stato della minaccia e Ora e data di notifica.
- Se vuoi risolvere la minaccia, fai clic sui 3 punti nell' Action colonna e clicca su Segna come risolto.
- Se ritieni che la minaccia rilevata sia falsa, fai clic sui 3 punti nell' Action colonna e clicca su Segnala come falso positivo.
Chi può fare cosa
Un'unica funzionalità, denominata Impostazioni di rilevamento delle minacce , controlla l'intera funzione: dalla visualizzazione del collegamento nella barra laterale, alla configurazione delle sei schede, fino alla visualizzazione o alla risoluzione di minacce e avvisi.
Non esiste un'autorizzazione separata per configurare le regole e visualizzare/risolvere le minacce. L'accesso è limitato a tutti i ruoli o non è consentito affatto. Per ulteriori informazioni sull'assegnazione delle autorizzazioni, consultare la sezione Ruoli utente .
Cose da sapere
- Le email di avviso di rilevamento delle minacce utilizzano un modello predefinito. A differenza di altre email di avviso PAM, non possono essere personalizzate tramite modelli personalizzati.
- L'inserimento di un utente nella whitelist impedisce completamente il rilevamento di tale utente per qualsiasi tipo di evento. Non si tratta di un'esenzione per singolo avviso o per singola regola.

