Clienti locali
Individua gli account locali del server e del database già presenti nelle tue risorse PAM ma non ancora gestiti da PAM e rendili operativi.
Cosa scopre
La funzione di scansione degli account locali accede a una risorsa già gestita da PAM utilizzando un utente di sistema PAM esistente con privilegi di amministratore/root. Successivamente, elenca tutti gli account locali trovati su tale risorsa.
Funziona solo con le risorse già integrate in PAM. Non rileva nuove risorse; rileva solo nuovi account locali sulle risorse già gestite da PAM.
Due modi per eseguirlo
PAM offre due flussi separati per questa funzionalità, accessibili da posizioni diverse:
Dal menu Discovery (in batch, basato su processi)
- Vai su Scoperta >> Account locali.
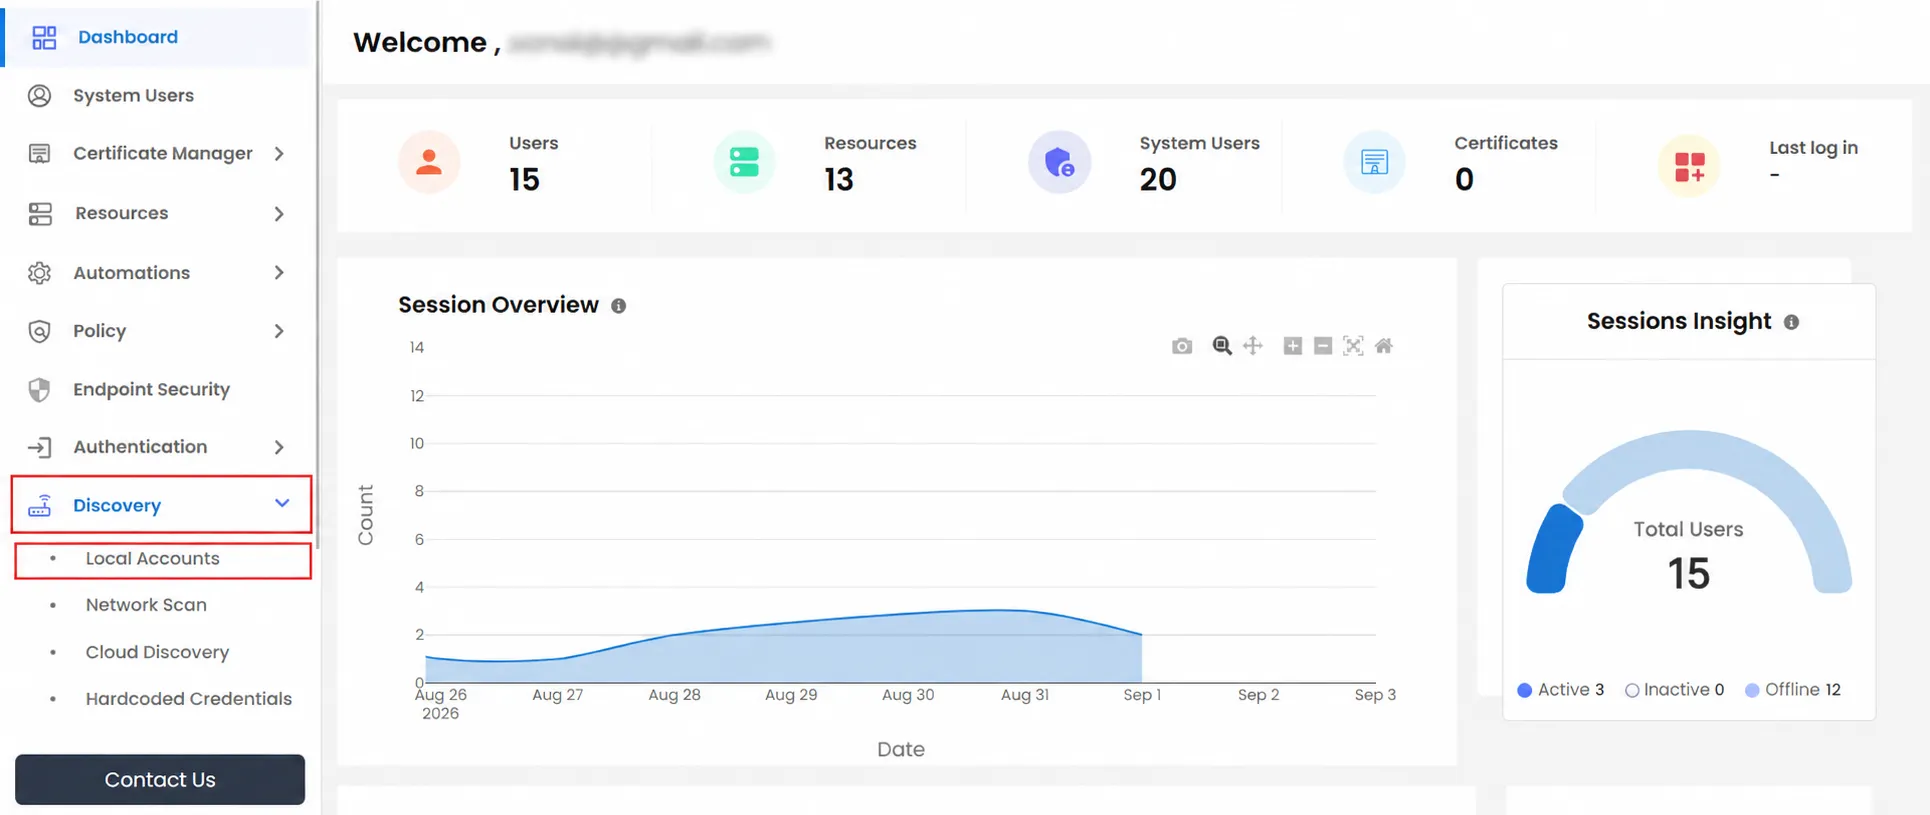
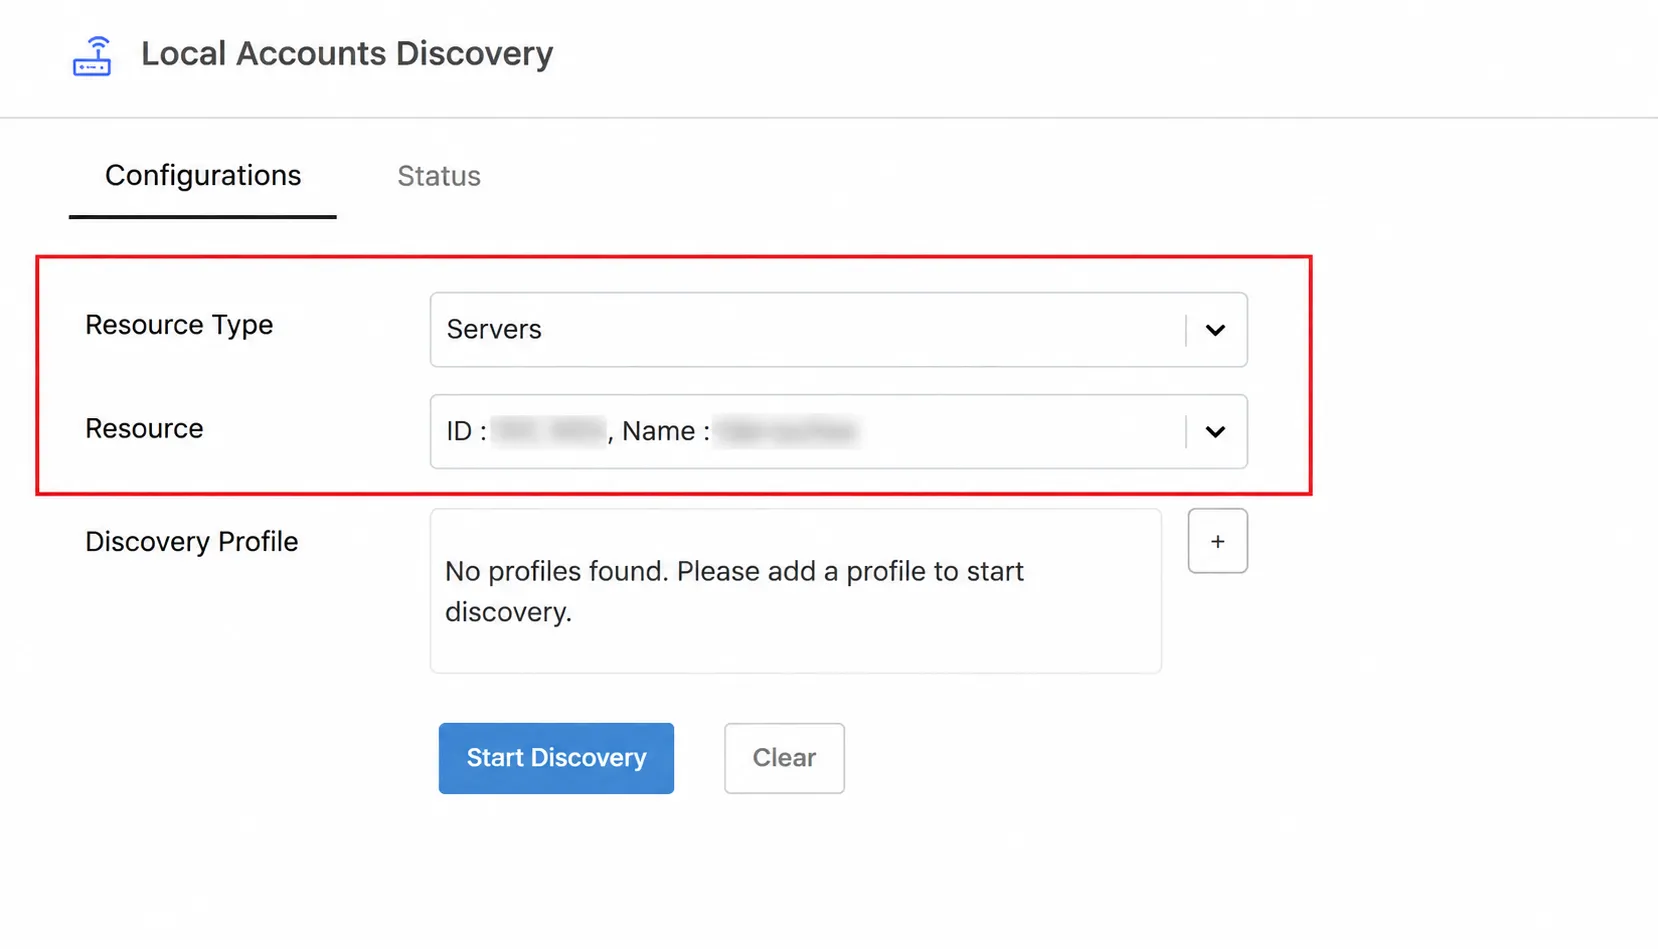
- Sulla Configurazioni scheda, selezionare Tipo di risorsa (Database o server), e quindi selezionare lo specifico Gestione.
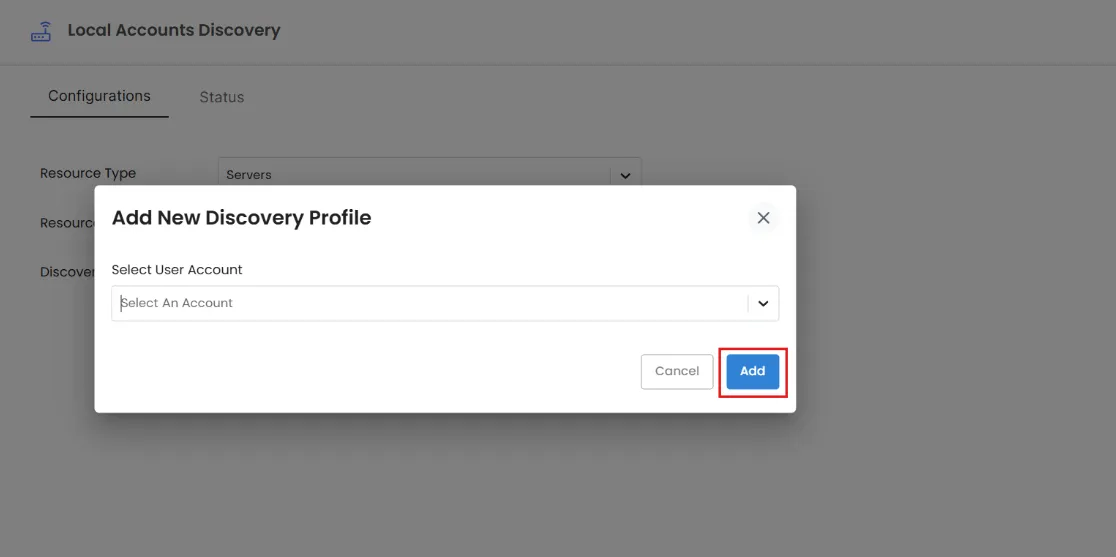
- Selezionare un Profilo di scoperta - un utente di sistema salvato utilizzato come credenziale amministratore/root per la scansione.
- Clicchi + per aggiungerne uno tramite Aggiungi un nuovo profilo di scoperta. Selezionare Seleziona Account utente, Quindi fare clic Aggiungi.
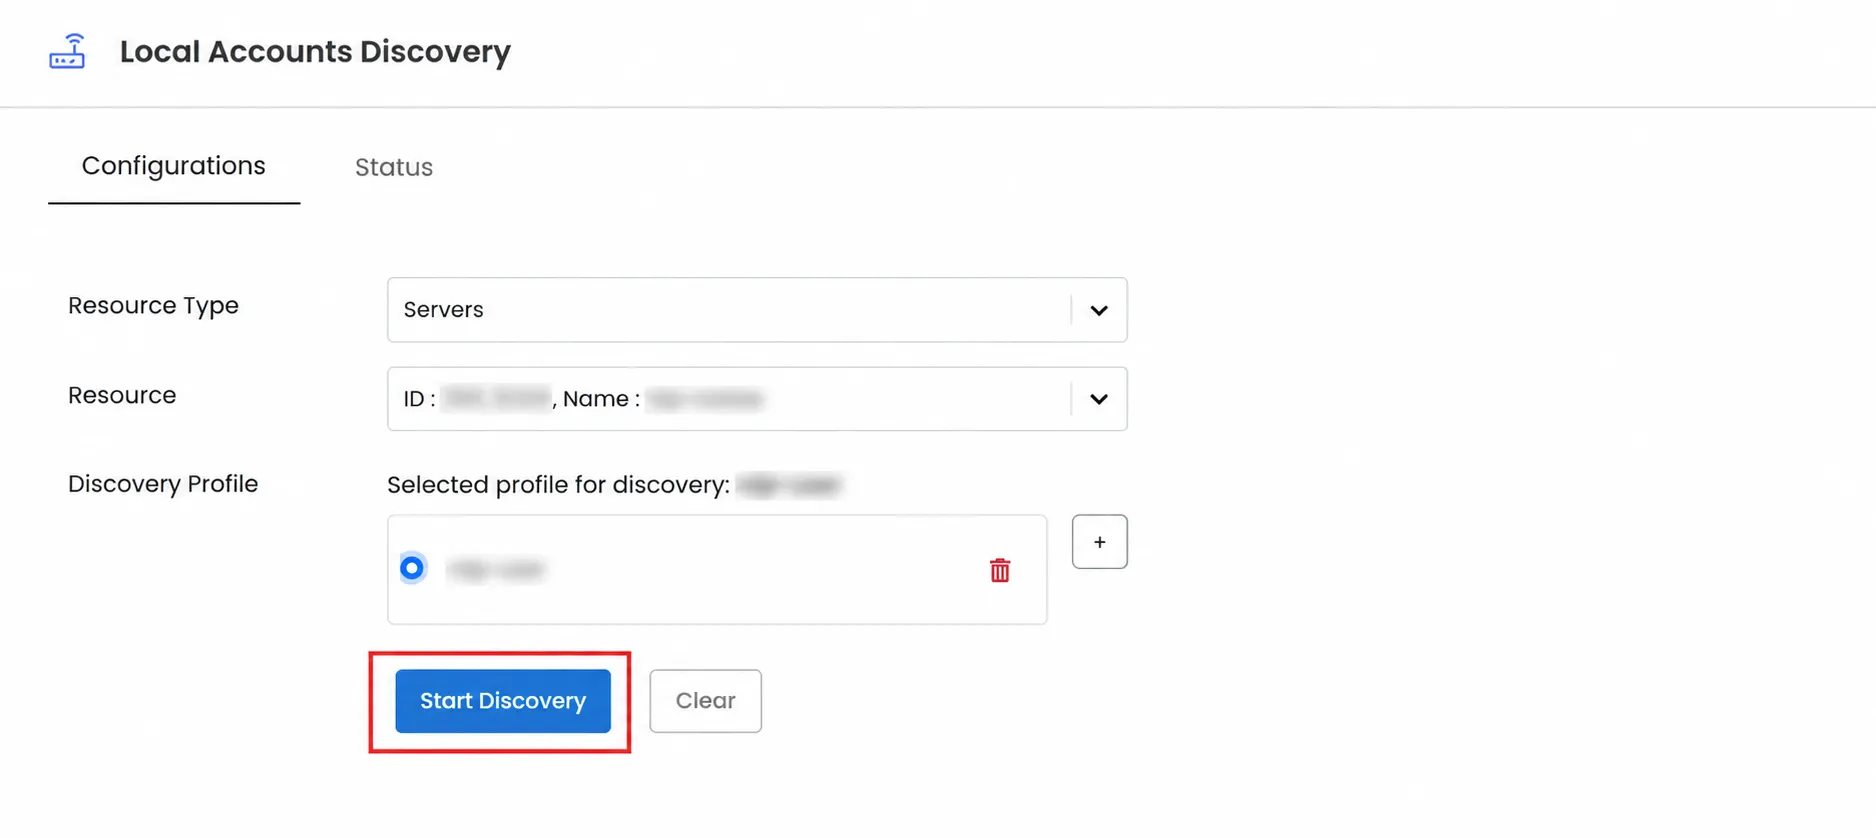
- Clicchi Inizia la scoperta.
- Monitora i progressi su Stato scheda utilizzando Invocato da, IP/Ospitee Stato.
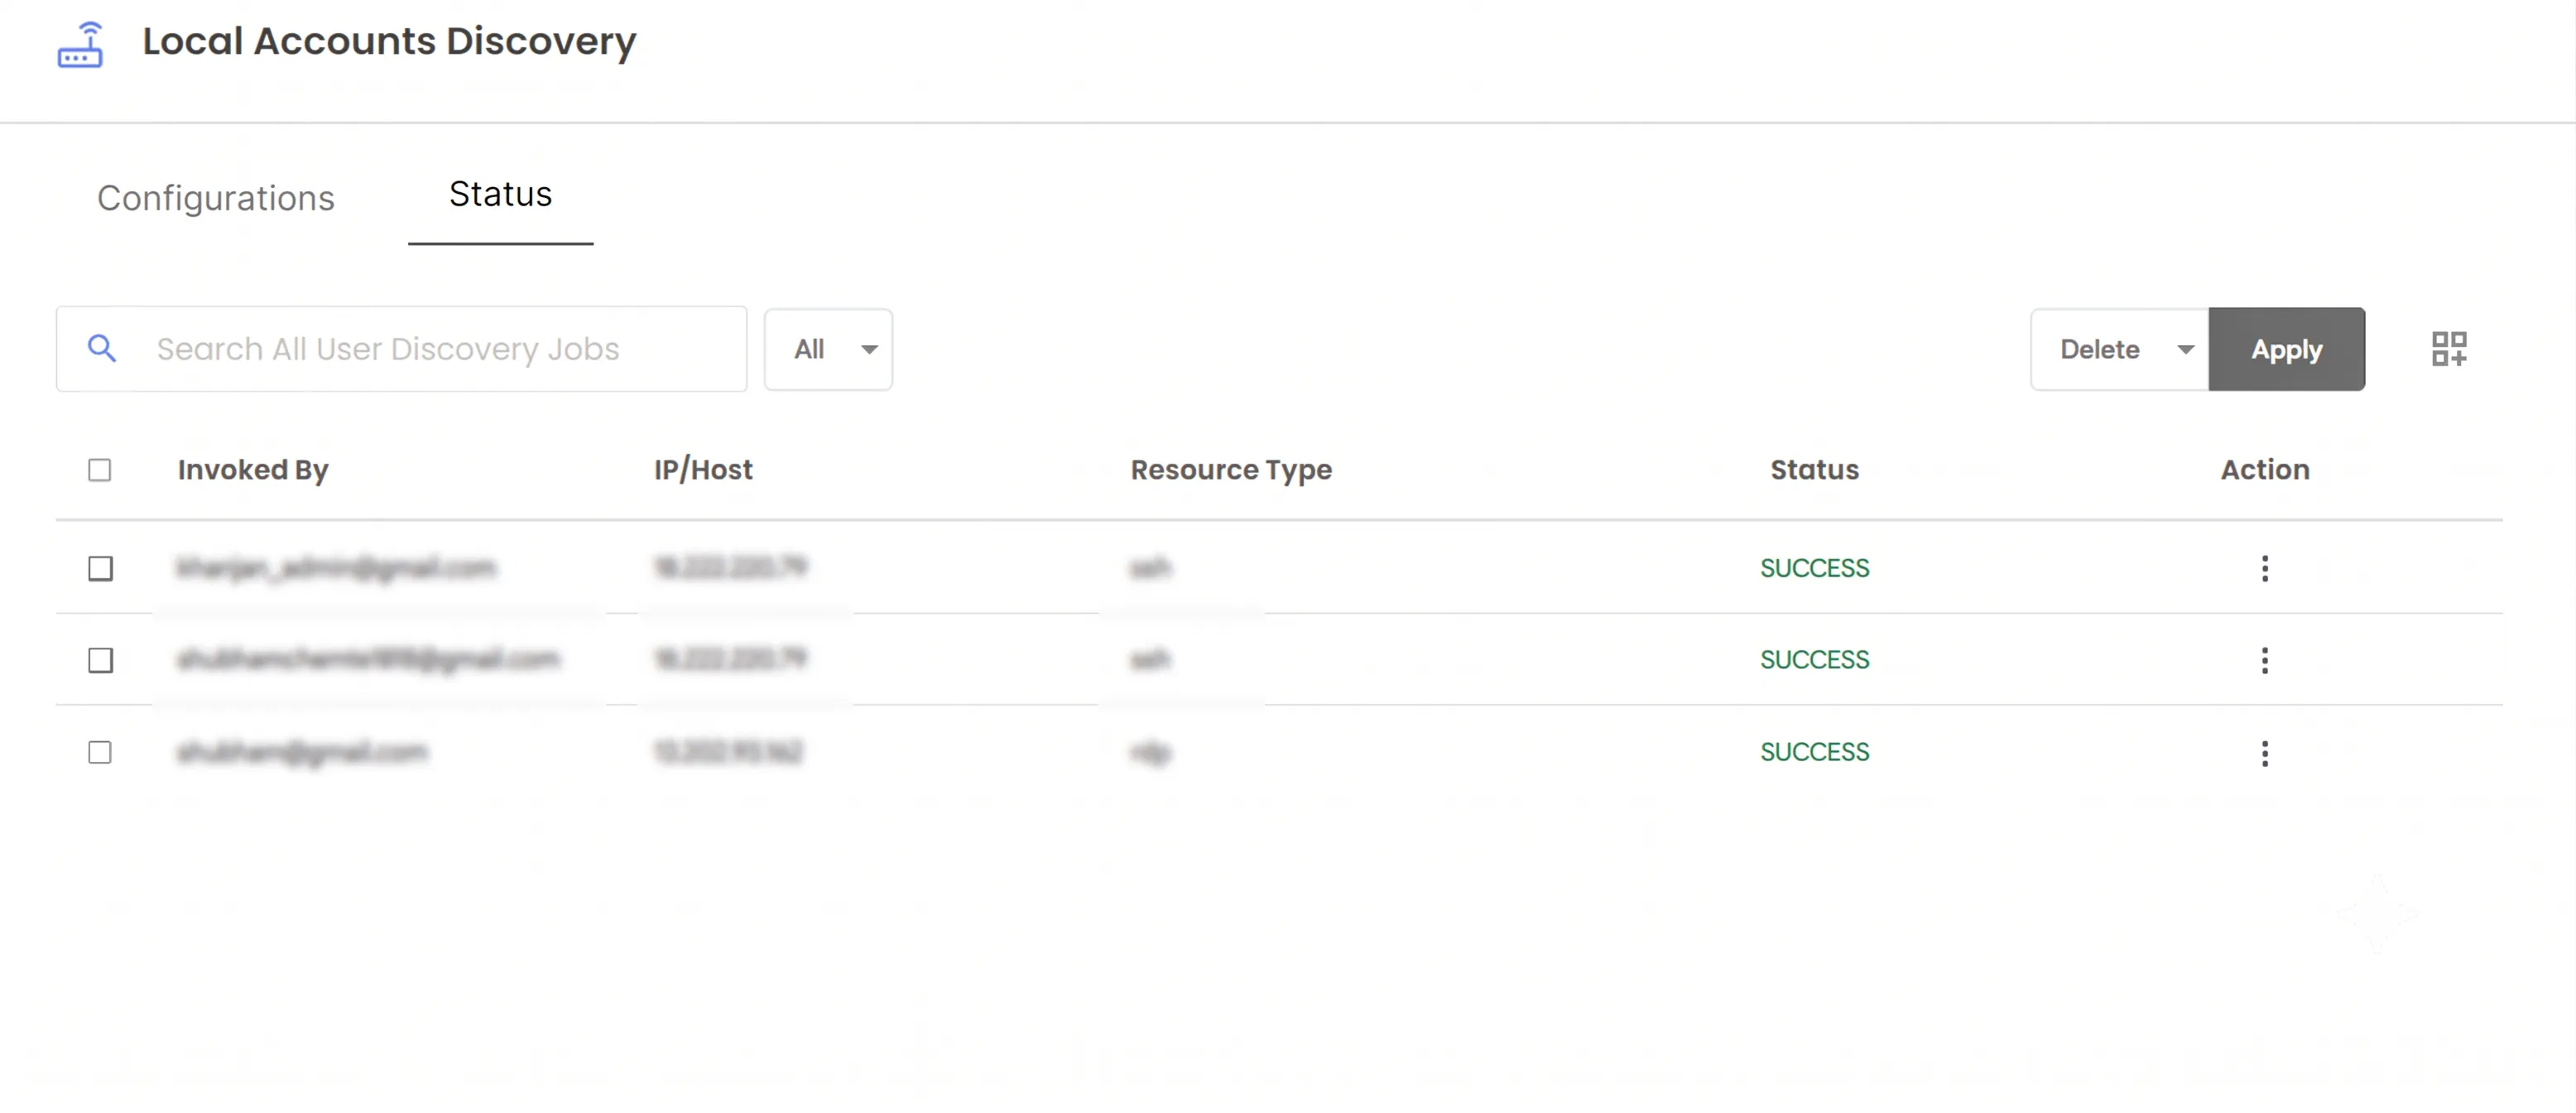
- Una volta che un lavoro non è più In attesa, apri il suo menu di azioni e fai clic Visualizza utenti.
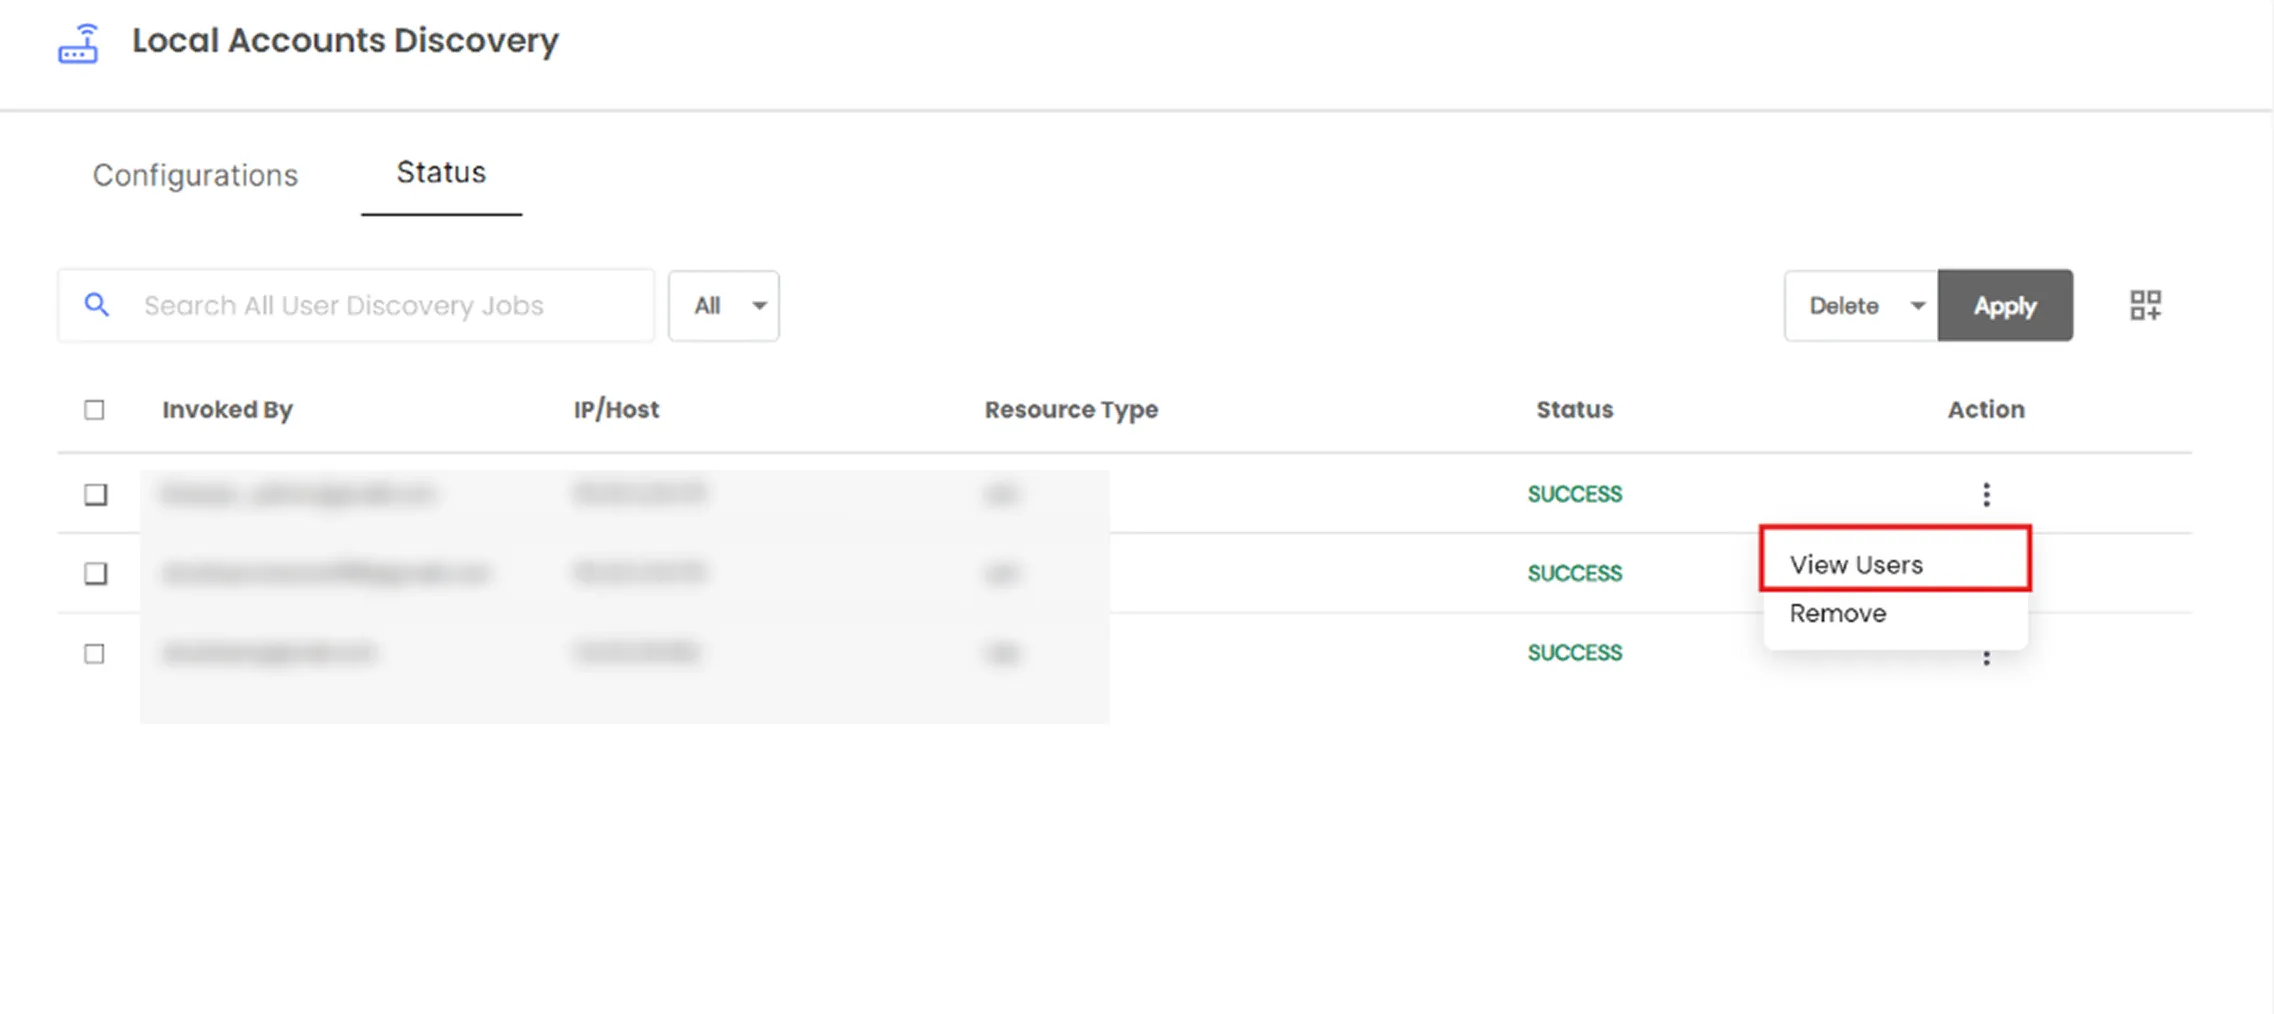
Nota: non è presente un controllo per interrompere il rilevamento . Un processo può essere rimosso solo al termine della sua esecuzione; non può essere annullato mentre è in corso.
Dalla pagina della risorsa stessa (risorsa singola, istantanea)
- Vai su Risorse e trovare una risorsa SSH o RDP, oppure un'applicazione MySQL / Aurora MySQL / PostgreSQL / Aurora PostgreSQL / MSSQL.
- Apri il menu delle azioni della riga e fai clic Visualizza gli utenti locali.
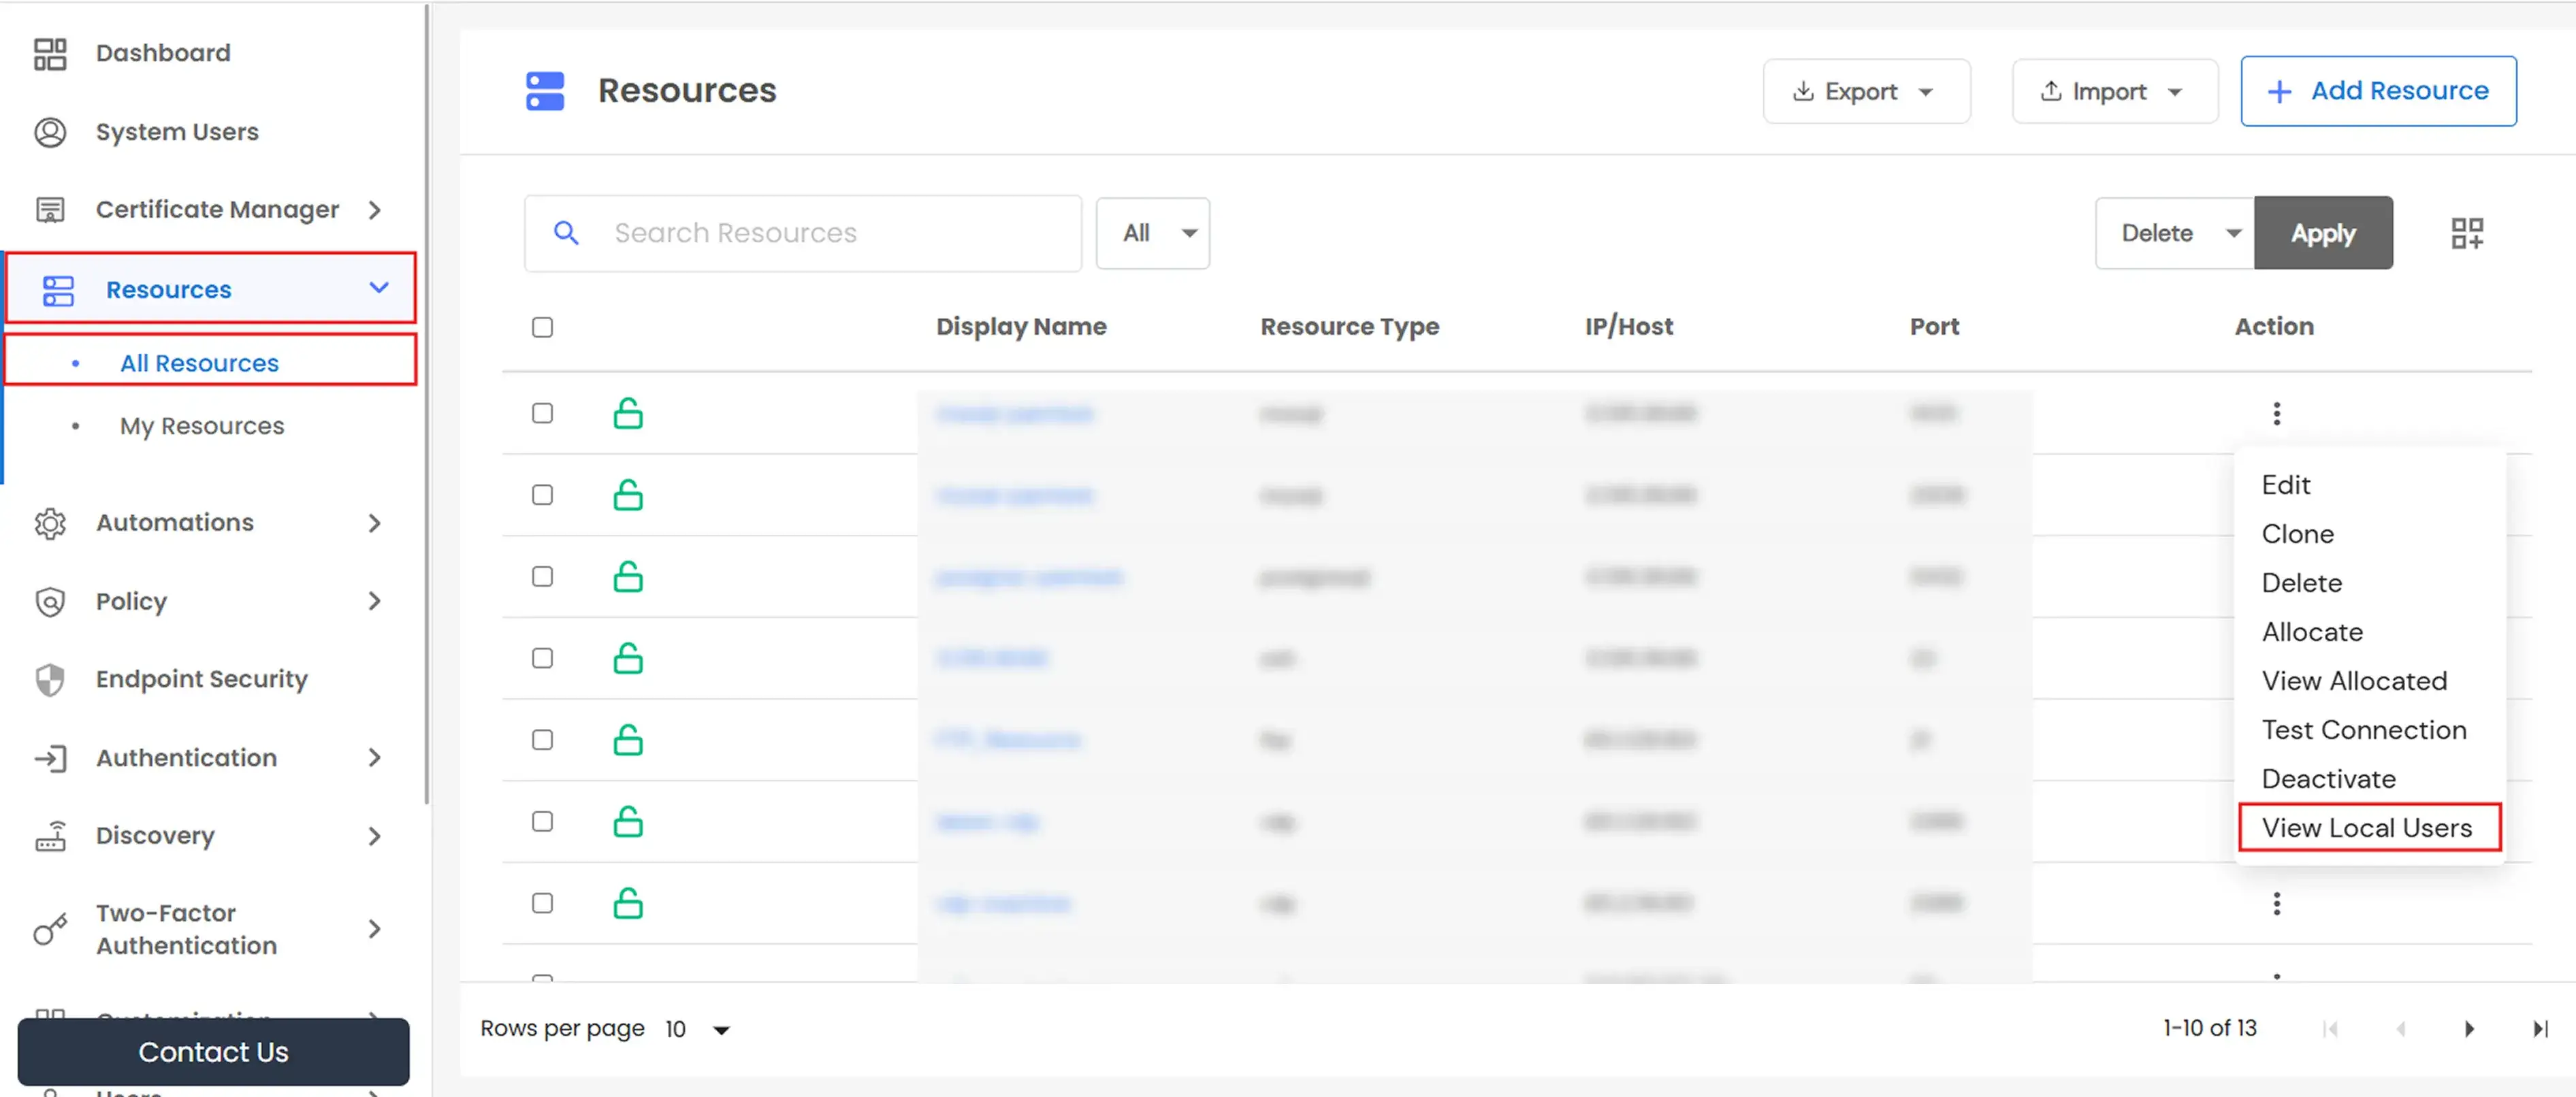
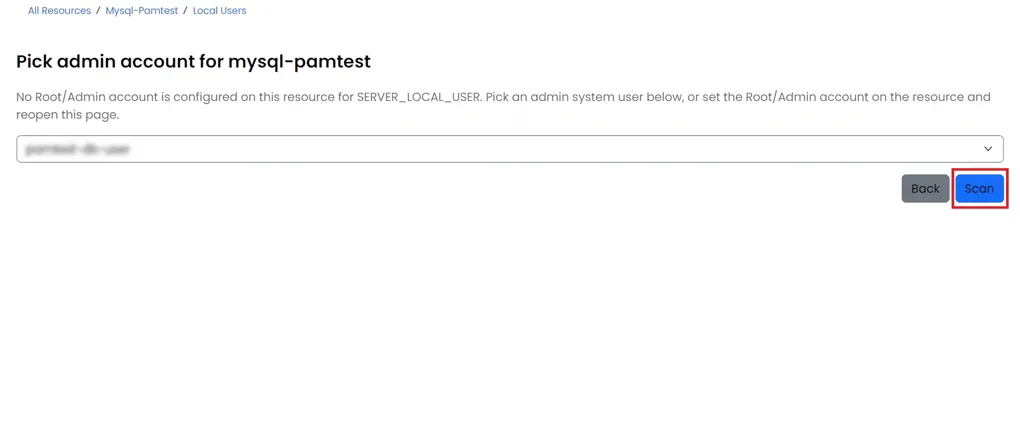
- La pagina esegue automaticamente la scansione della risorsa utilizzando l'utente di sistema root/admin configurato.
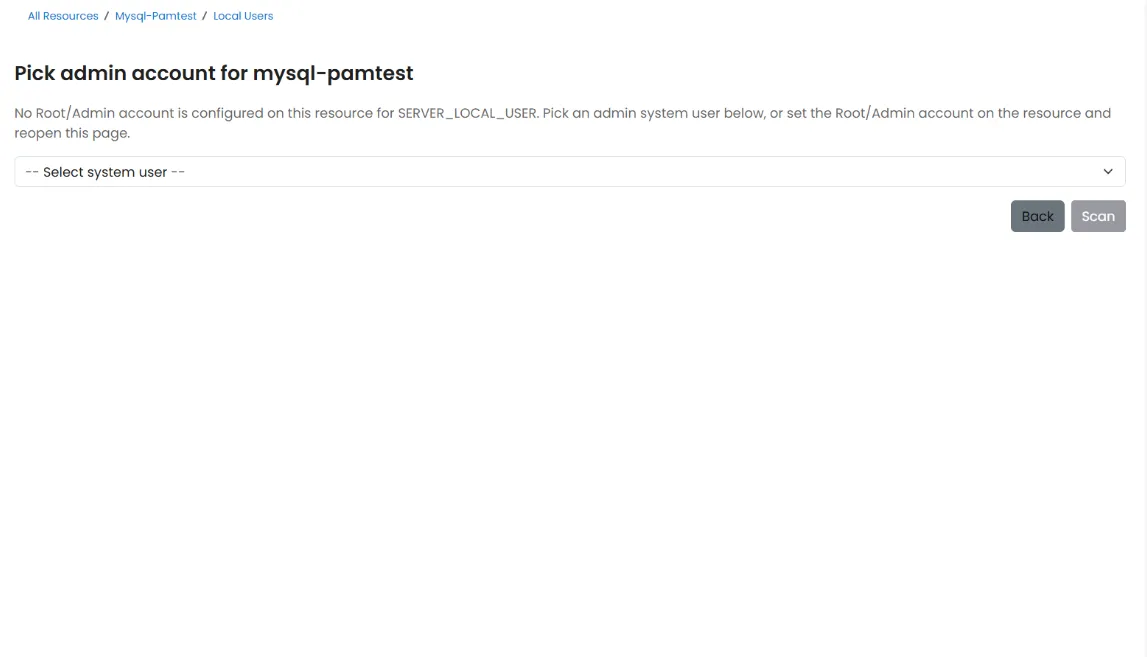
- Se non è configurato alcun utente di sistema root/admin, selezionarne uno da Scegli un utente di sistema amministratore/root con cui eseguire la scansione and fare clic su Scansione.
Risultati della revisione e dell'inserimento
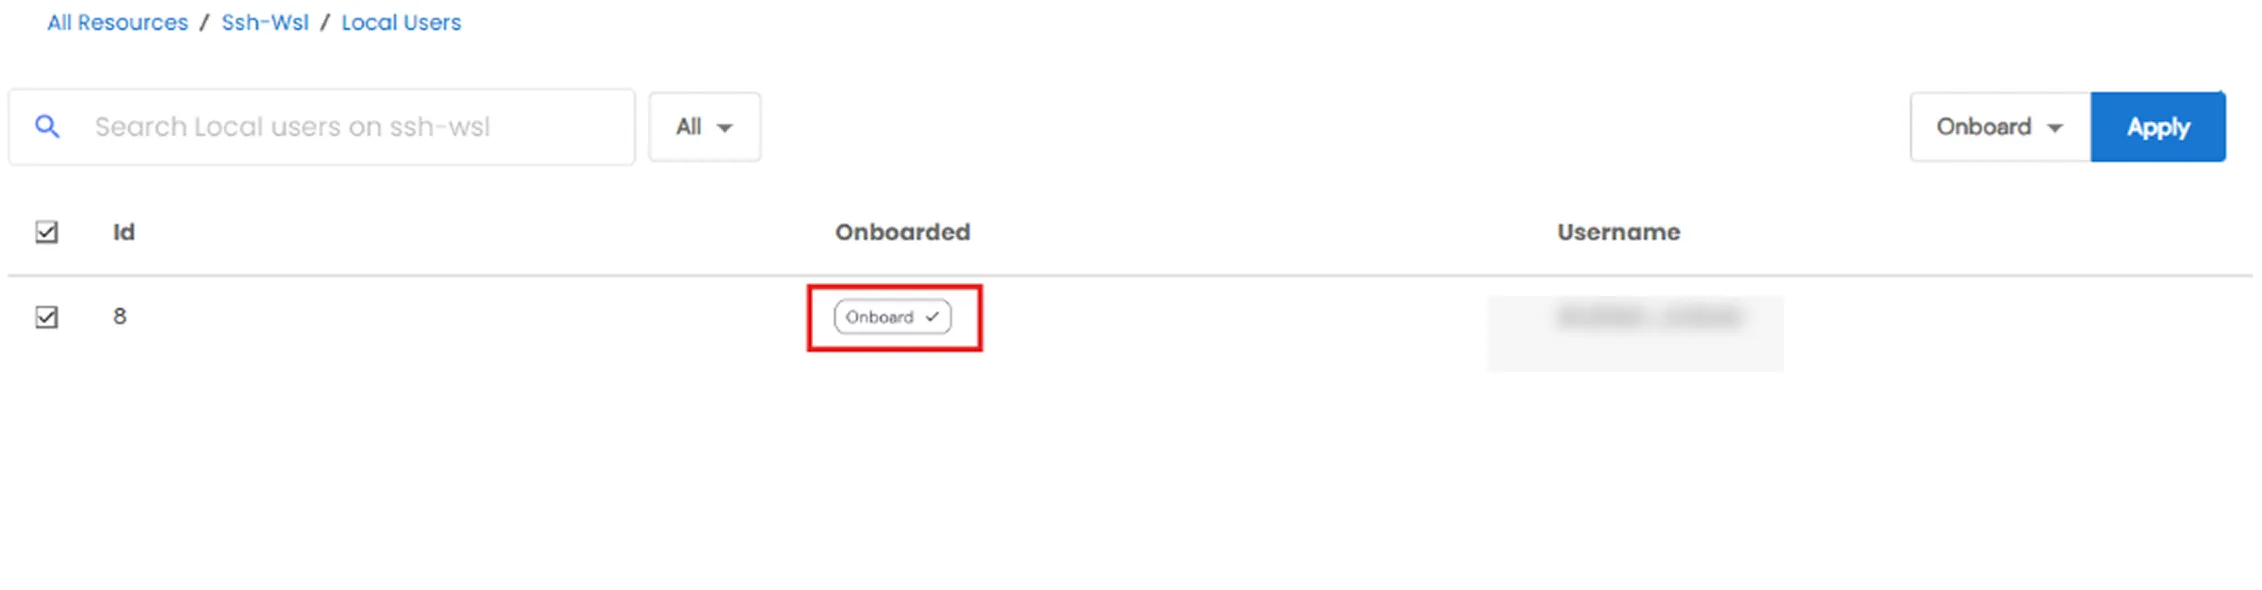
Entrambi i flussi mostrano un elenco di account rilevati con un indicatore "Onboarded".
- Fai clic sull'icona di bordo su una riga oppure seleziona più account e usa l' Onboard azione di massa.
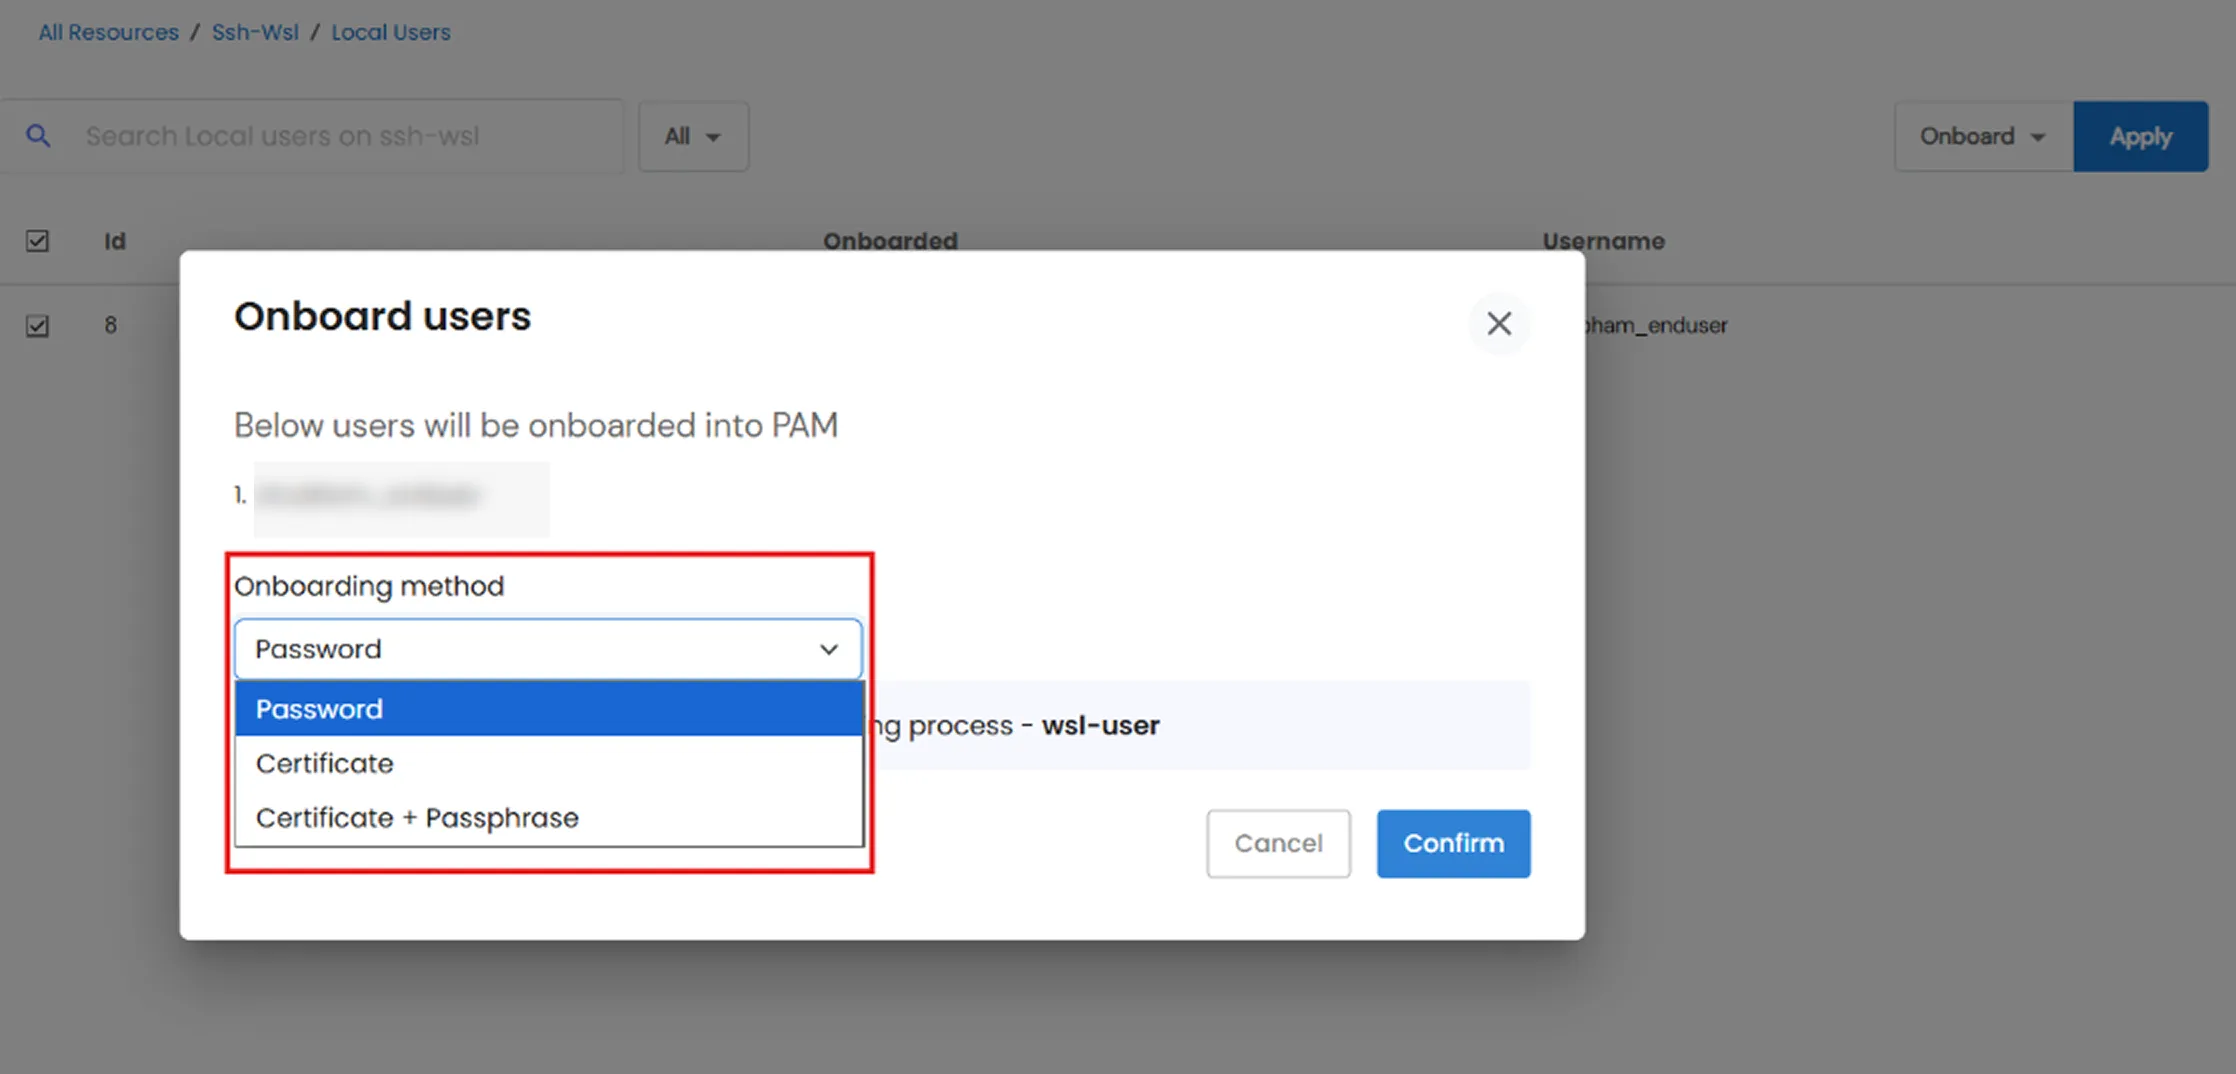
- Conferma la finestra di dialogo di onboarding e seleziona un Metodo di onboarding:
- Password - sempre disponibile.
- Certificato o Certificato + Password - Disponibile solo per SSH/RDP. Gli account del database supportano solo l'autenticazione tramite password.
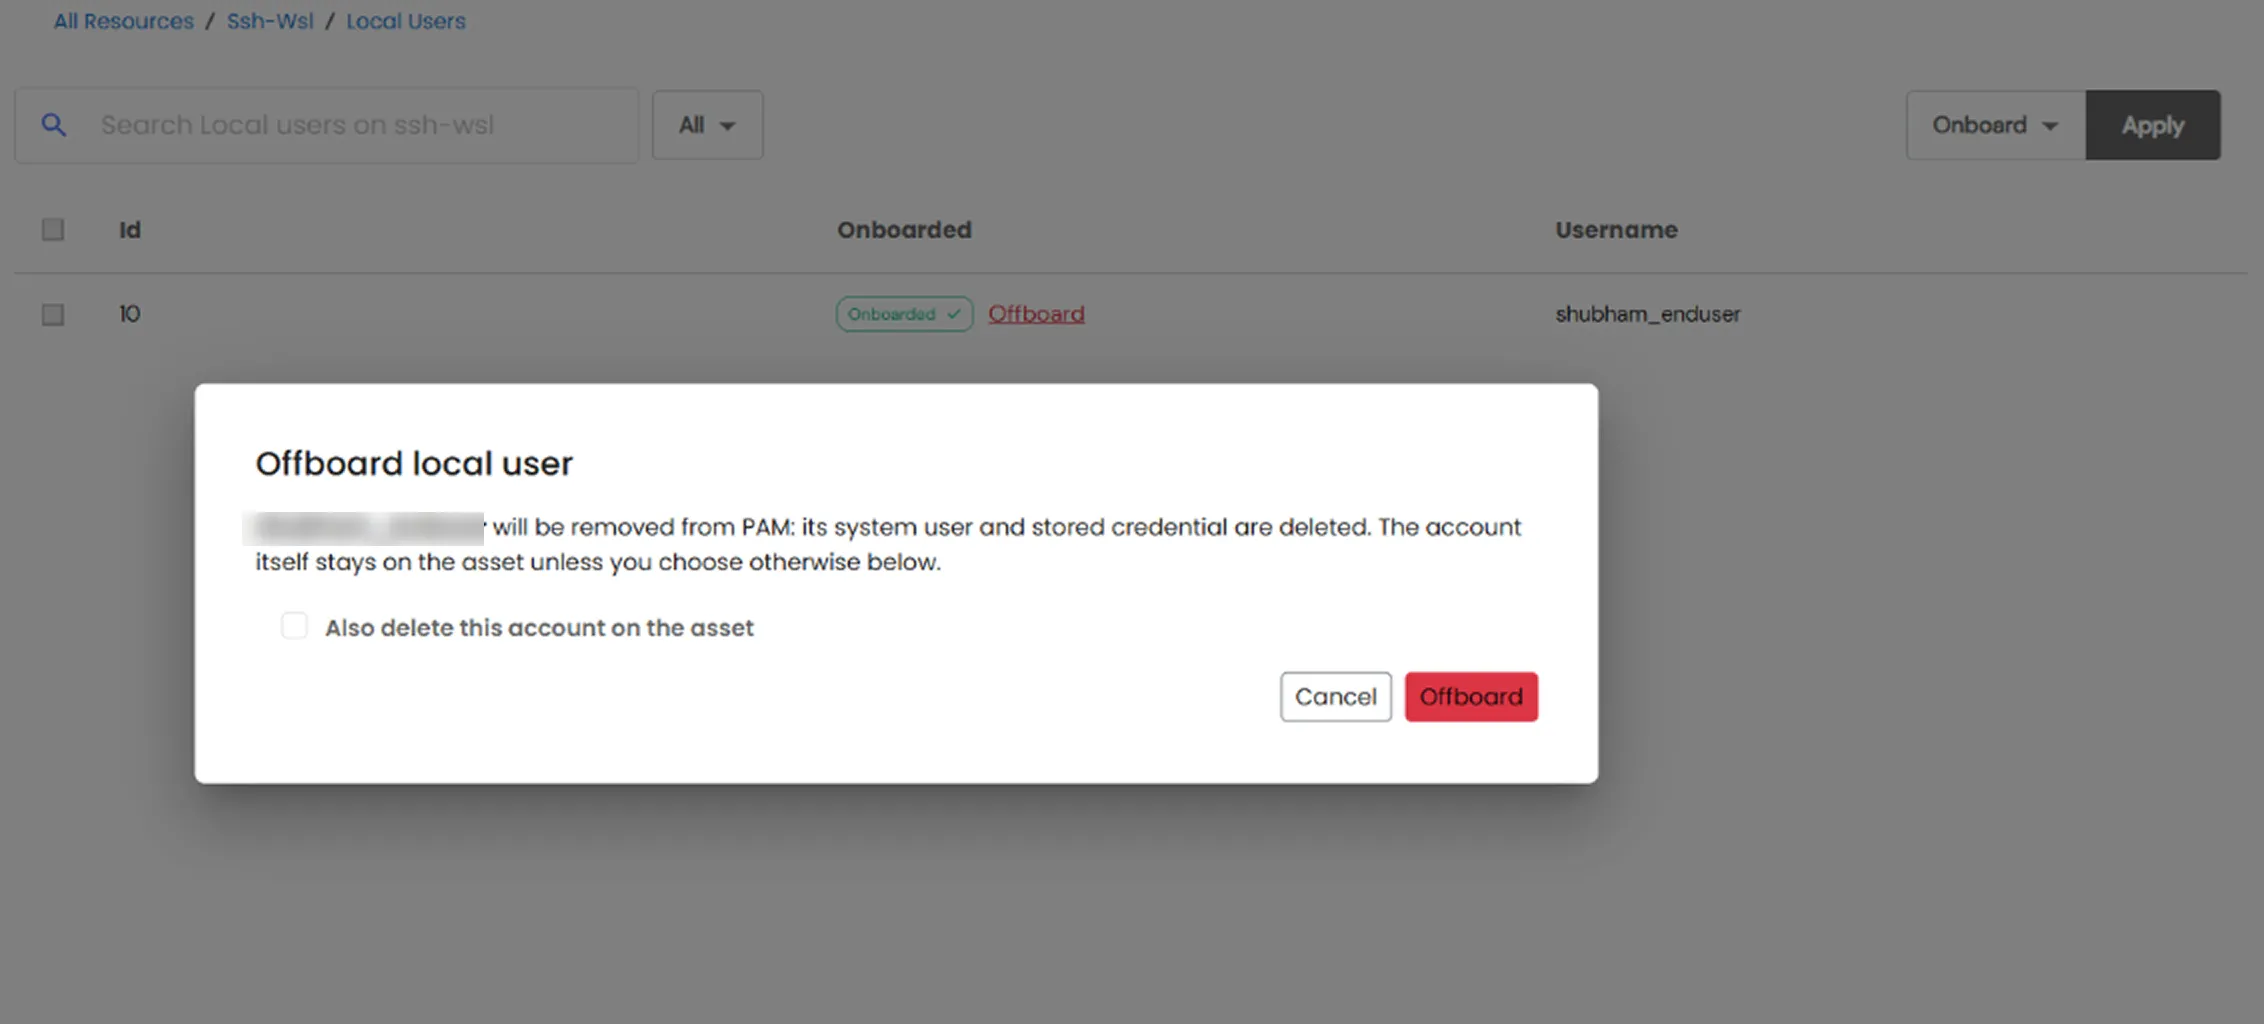
- Le righe già inserite nella pagina per risorsa forniscono anche un Fuoribordo opzione.
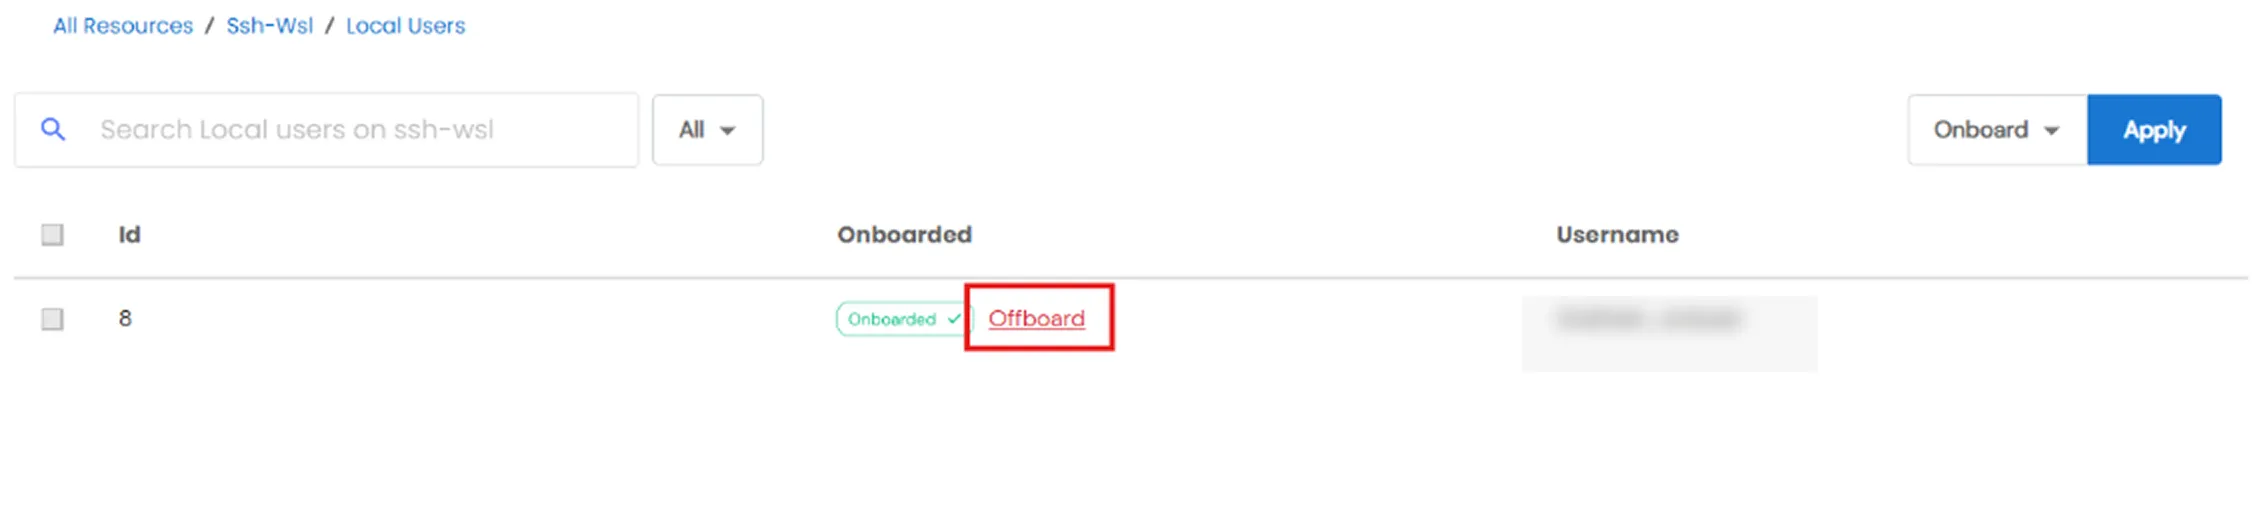
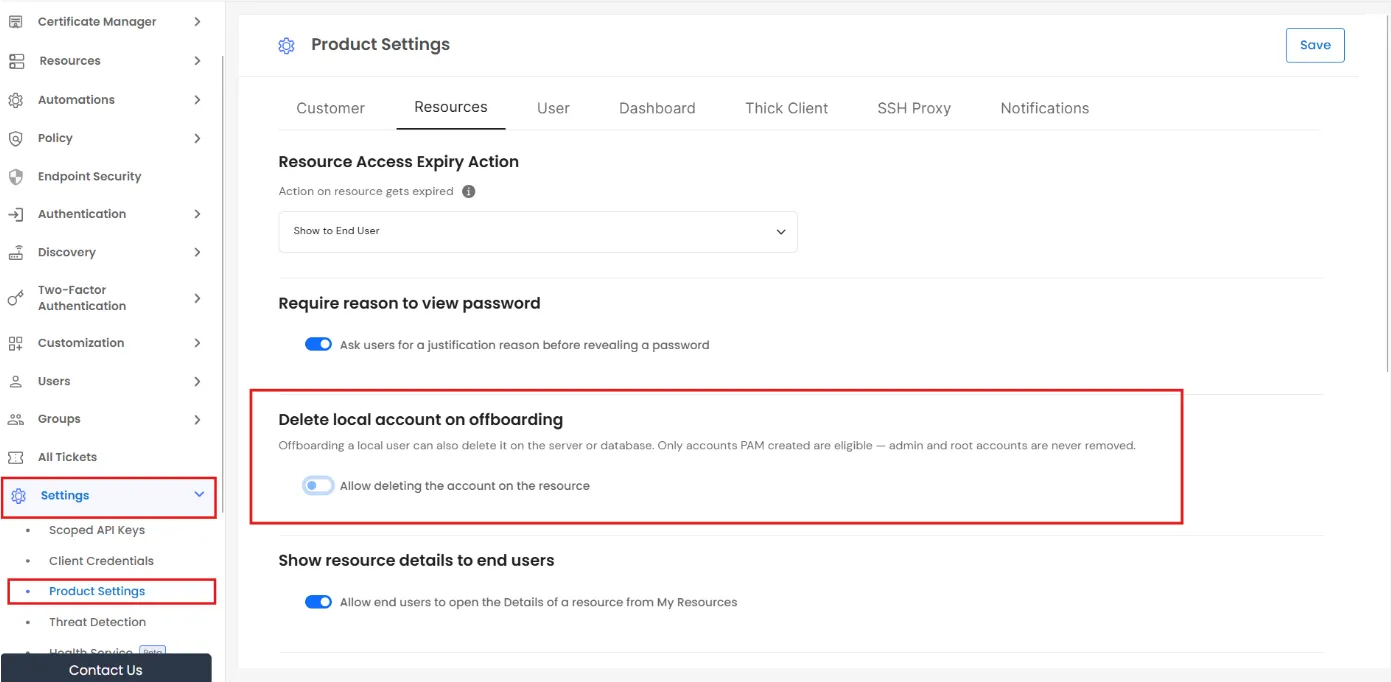
- Le righe già inserite nella pagina per risorsa offrono anche Fuoribordo. Quando disponibile, il Elimina anche questo account dal {asset/database} La casella di controllo può essere selezionata durante la fase di offboarding. Questa opzione viene mostrata solo se Elimina l'account locale al termine del processo di attivazione. L'impostazione è abilitata. Rimuove definitivamente l'account, ma solo se l'account è stato creato da PAM.
- Per abilitare questa opzione, vai a Impostazioni >> Impostazioni prodotto, trova Elimina l'account locale al termine del processo di attivazione., accendere Consenti l'eliminazione dell'account sulla risorsae fare clic SalvaQuesta opzione è disabilitata per impostazione predefinita.
- Gli account che PAM non è in grado di gestire, come ad esempio gli account bloccati o quelli che utilizzano plugin di autenticazione del database non supportati, vengono visualizzati come disabilitati con il seguente messaggio: "PAM non può impostare una password per questo account, pertanto non è possibile effettuare l'onboarding o la rotazione della password."
- Il menu delle azioni di una riga consente anche di modificare l' Tipo di autorizzazione che PAM utilizza (Password/Chiave/Nessuna)Questa operazione modifica solo i dati registrati da PAM; non ha alcun effetto sul server.
Cose da sapere
- Non è prevista alcuna programmazione. La scoperta viene sempre eseguita su richiesta da entrambi i flussi.
- Un'unica autorizzazione - Scopri gli account locali - controlla l'intera funzionalità.

