Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
La gestione degli accessi privilegiati senza agenti (PAM) protegge e monitora le sessioni privilegiate senza mai installare software sull'endpoint di destinazione. Invece di distribuire agenti su ogni server, database o dispositivo di rete, PAM funge da broker per ogni connessione, garantendo così autenticazione, autorizzazione e registrazione delle sessioni in tempo reale.
Questo approccio elimina il principale ostacolo del PAM tradizionale: la proliferazione degli endpoint. I team di sicurezza ottengono la stessa visibilità e lo stesso controllo, come la gestione sicura delle password, l'accesso just-in-time e il monitoraggio delle sessioni. Il tutto senza l'onere operativo di installare, aggiornare e risolvere i problemi degli agenti su migliaia di macchine.
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

L'architettura senza agenti velocizza il processo di onboarding e riduce il lavoro di manutenzione su ogni endpoint.

Sui server di destinazione, sui database o sui dispositivi di rete non sono necessari agenti, plugin o software client. L'accesso viene gestito tramite PAM, mantenendo gli endpoint inalterati.

Senza agenti endpoint da impacchettare, installare, aggiornare o risolvere problemi, i team integrano la nuova infrastruttura più rapidamente. Ciò che prima richiedeva un ciclo di gestione delle modifiche ora si risolve in un pomeriggio.

Gli amministratori possono accedere a Windows, Linux, database e dispositivi di rete direttamente da un browser. Non sono necessari client VPN, software RDP o client SSH per iniziare.

Nessun aggiornamento degli agenti, nessun test di compatibilità e nessuna manutenzione degli endpoint da monitorare. Un'unica console centralizzata gestisce ogni connessione, credenziale e sessione.

Accedi ad AWS, Azure, GCP, Linux, Windows, database e dispositivi di rete utilizzando i loro protocolli nativi esistenti. Un'unica piattaforma copre ambienti on-premise, cloud e multi-cloud.

Un minor numero di componenti da implementare si traduce in una minore manutenzione e in una ridotta complessità operativa. I team integrano più rapidamente i nuovi sistemi e dedicano meno tempo alla risoluzione dei problemi degli agenti.
miniOrange integra controlli di accesso privilegiato di livello enterprise in un'unica piattaforma senza agenti, consentendo ai team di sicurezza di proteggere ogni credenziale e sessione senza dover aggiungere infrastrutture.
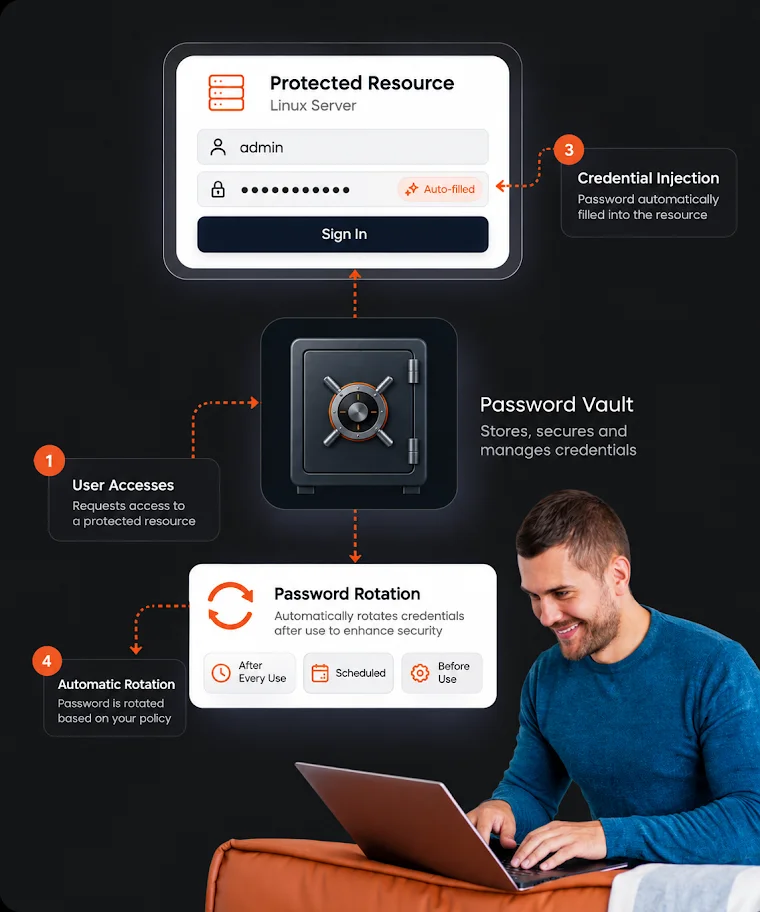
Archivia, crittografa e ruota automaticamente le credenziali privilegiate con la gestione delle password privilegiate, in modo che nessuna password rimanga statica e nessun segreto condiviso diventi un rischio permanente.
Per saperne di più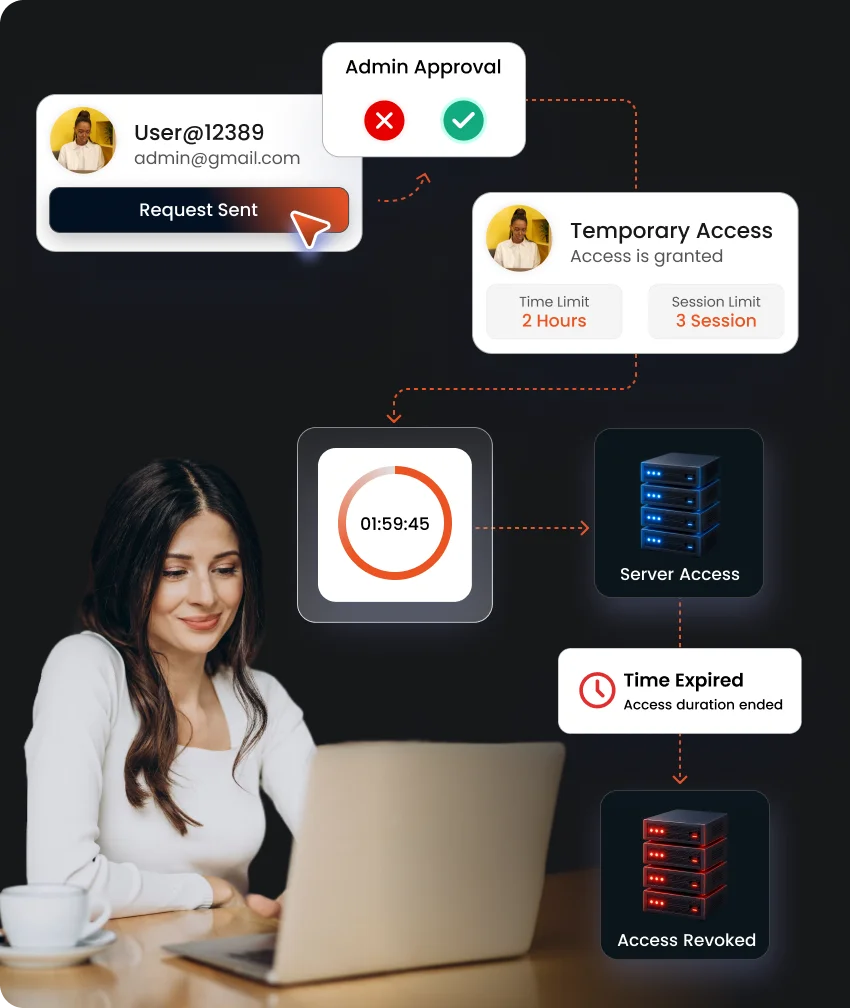
Concedi l'accesso privilegiato just-in-time solo quando necessario e revocalo nel momento in cui l'attività è completata, eliminando così i privilegi permanenti che gli aggressori potrebbero sfruttare.
Per saperne di più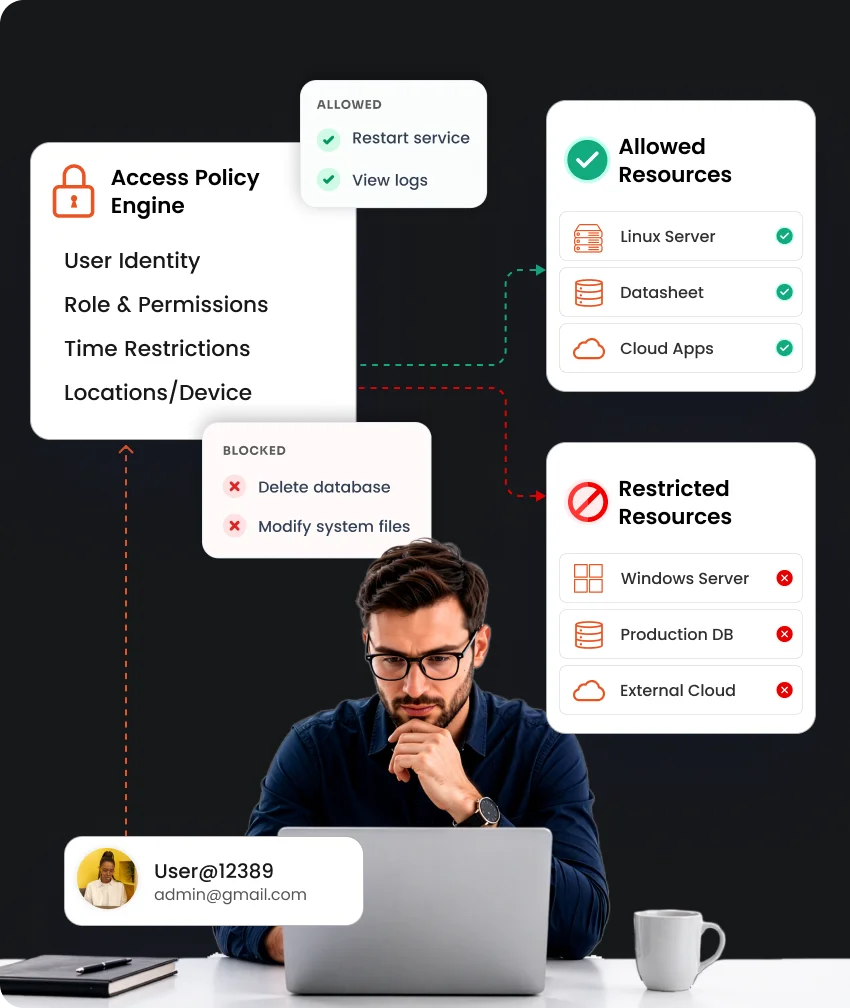
Definire con precisione chi può accedere a quali sistemi, in quali momenti e a quali condizioni, fino al singolo comando o risorsa.
Per saperne di più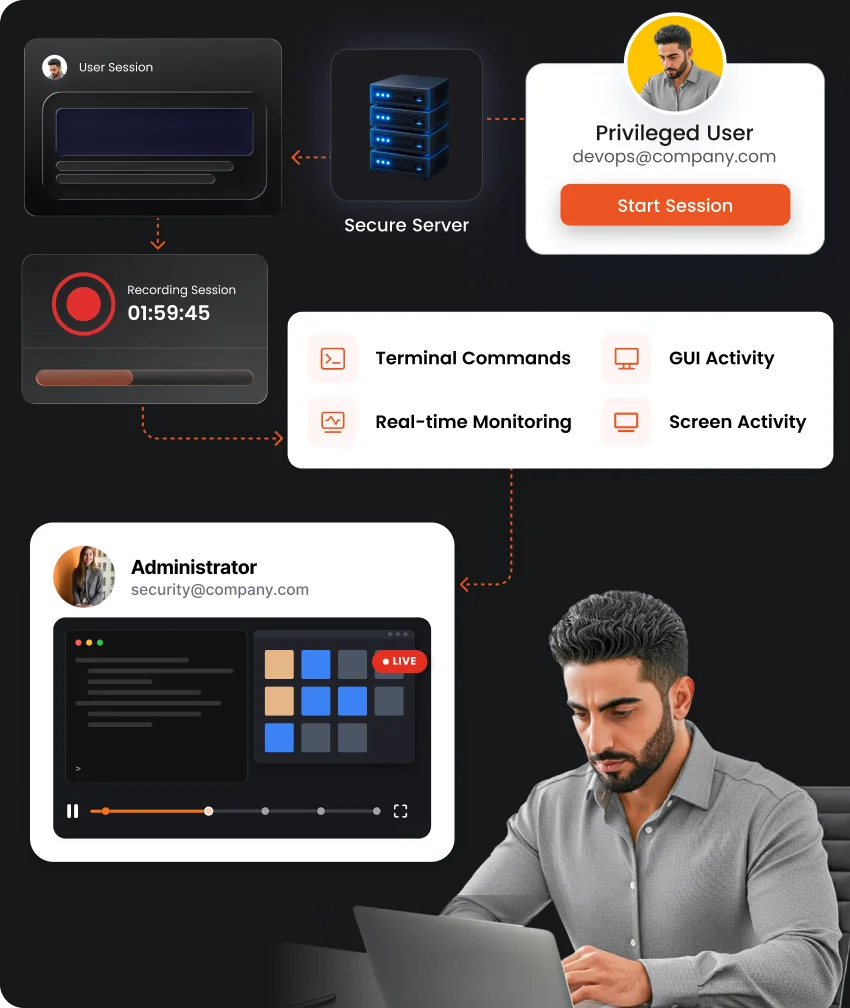
Registra e monitora ogni sessione privilegiata in tempo reale, offrendo ai team di sicurezza piena visibilità e una traccia di controllo per ogni azione intrapresa.
Per saperne di più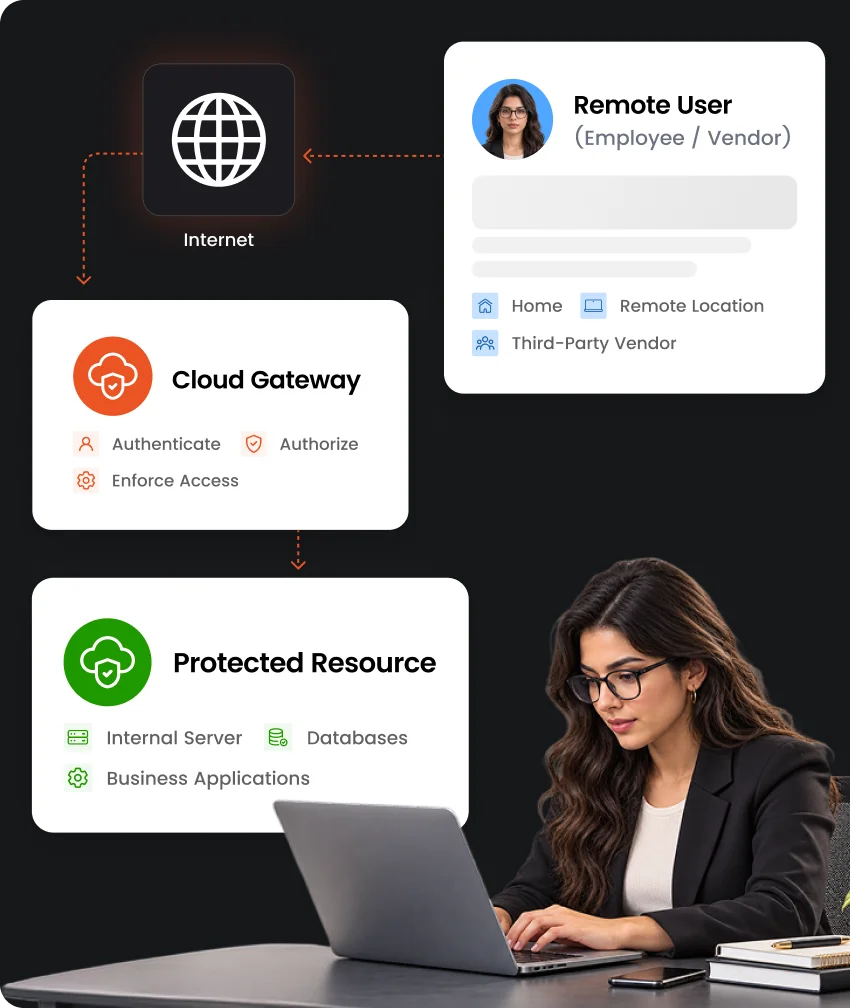
Proteggi le connessioni remote ai sistemi critici senza esporli, tramite VPN o porte aperte, bloccando un punto di accesso comune per gli aggressori.
Per saperne di più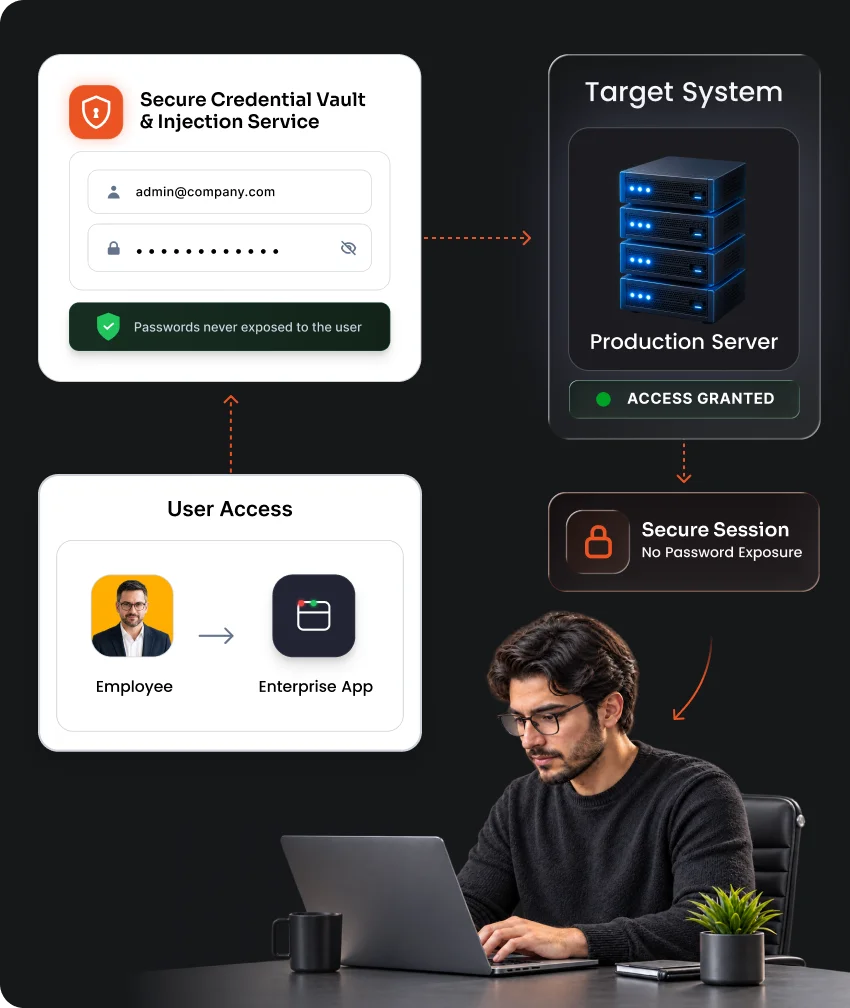
Inietta automaticamente credenziali privilegiate nei sistemi e nelle applicazioni di destinazione, consentendo agli utenti di accedere alle risorse senza visualizzare o gestire password sensibili.
Per saperne di più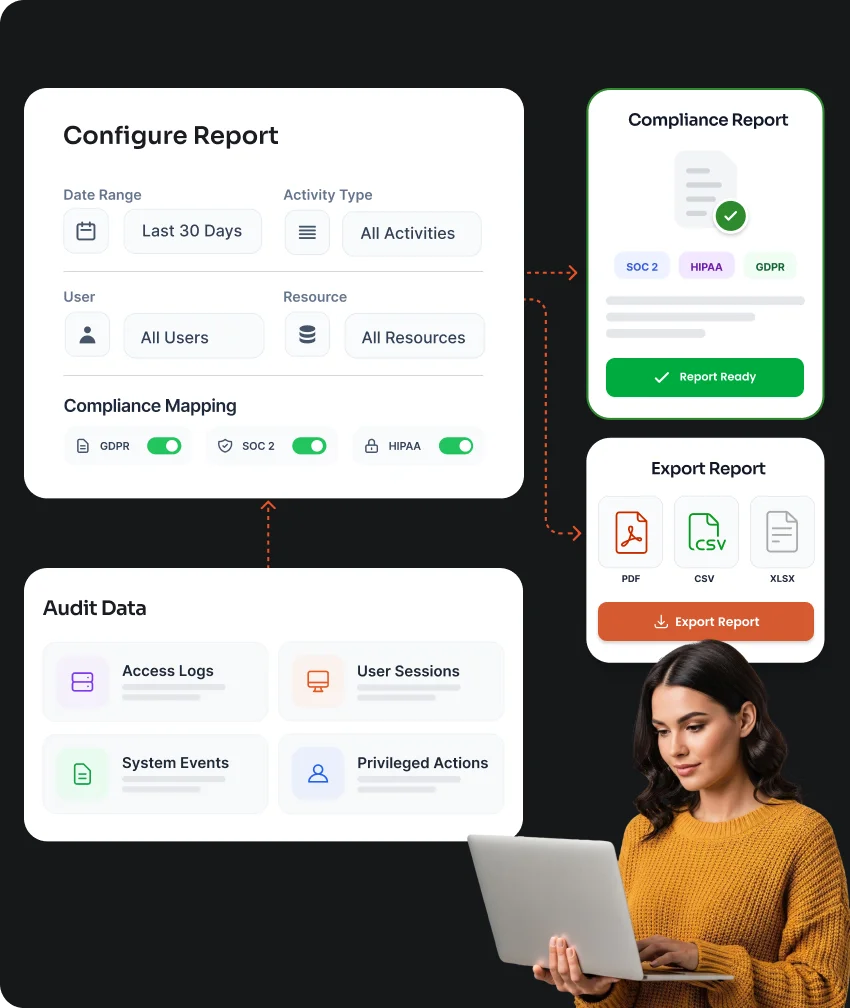
Genera report di audit dettagliati e configurabili che si allineano direttamente ai framework di conformità come SOC 2, HIPAA e GDPR, in modo che gli auditor ottengano ciò di cui hanno bisogno senza ulteriore lavoro manuale.
Per saperne di piùOgni sessione privilegiata è ancorata a un'identità verificata, non solo a una credenziale statica, colmando così le lacune lasciate aperte dagli strumenti basati esclusivamente sulle credenziali.
Implementa soluzioni in ambienti cloud, on-premise e ibridi senza dover installare o gestire agenti su ogni singolo sistema di destinazione.
Un team di supporto dedicato è disponibile 24 ore su 24 per assistervi con l'inserimento, la risoluzione dei problemi e gli audit, ovunque operi il vostro team.
Ottieni controlli di accesso privilegiato di livello aziendale a prezzi accessibili, senza compromettere le funzionalità.

