Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
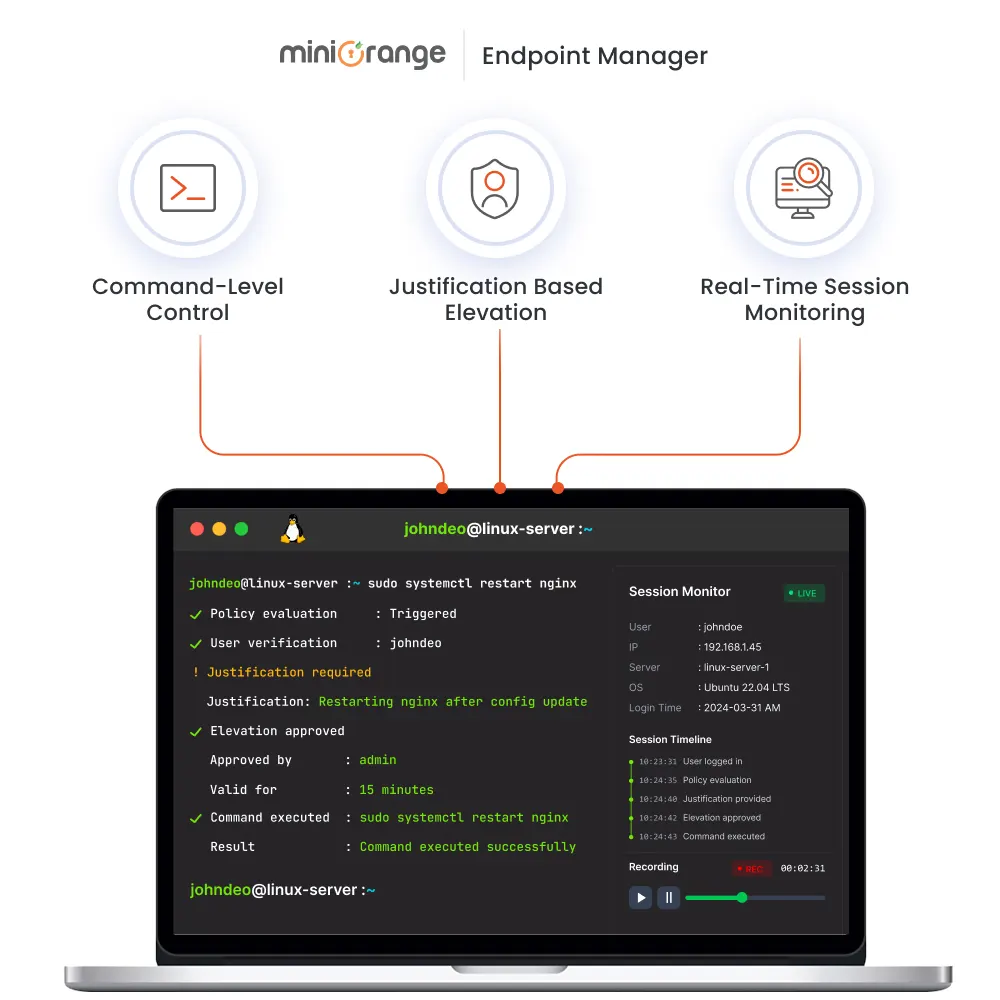
×
I sistemi Linux e Unix si basano fortemente sull'accesso root e su sudo, il che li rende intrinsecamente vulnerabili ad abusi, escalation dei privilegi e rischi di non conformità. Quando l'accesso root non è limitato o le configurazioni di sudoer sono gestite in modo errato, si possono verificare compromissioni del sistema e un controllo degli accessi incoerente tra i diversi ambienti.
Questo rischio è ulteriormente amplificato dalla mancanza di un'applicazione centralizzata delle politiche e dalla visibilità limitata sulle attività a livello di comando, il che rende difficile monitorare e gestire efficacemente le azioni privilegiate. Insieme alle credenziali condivise e alla scarsa tracciabilità delle operazioni, ciò crea lacune nella responsabilità e aumenta il rischio di minacce interne.
miniOrange offre una soluzione EPM unificata per Linux che estende gli strumenti nativi come sudo e su con un controllo dei privilegi centralizzato e basato su policy per sistemi Unix e Linux.
1. Controllo centralizzato delle policy: Sostituisci le configurazioni frammentate di sudoers con un motore di policy centralizzato per garantire un controllo coerente dei privilegi in tutti gli ambienti. Definisci e gestisci le policy di accesso su larga scala, assicurando una gestione dei privilegi sicura e standardizzata.
2. Accesso e governance basati sull'identità: Integrazione con AD, Entra ID e SCIM per allineare i privilegi alle identità e ai ruoli degli utenti. Gestione dell'intero ciclo di vita dell'accesso privilegiato, dalla richiesta alla revoca, garantendo che non permanga alcun accesso non necessario.
3. Audit, visibilità e conformità: Ottieni una visibilità completa sulle attività privilegiate grazie alle funzionalità integrate di audit e monitoraggio. Mantieni la conformità con registri dettagliati , reportistica e applicazione delle policy su tutti i sistemi.
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

Garantisci l'accesso privilegiato sicuro a tutti i sistemi Linux e Unix con controllo a livello di comando, gestione root e visibilità centralizzata.
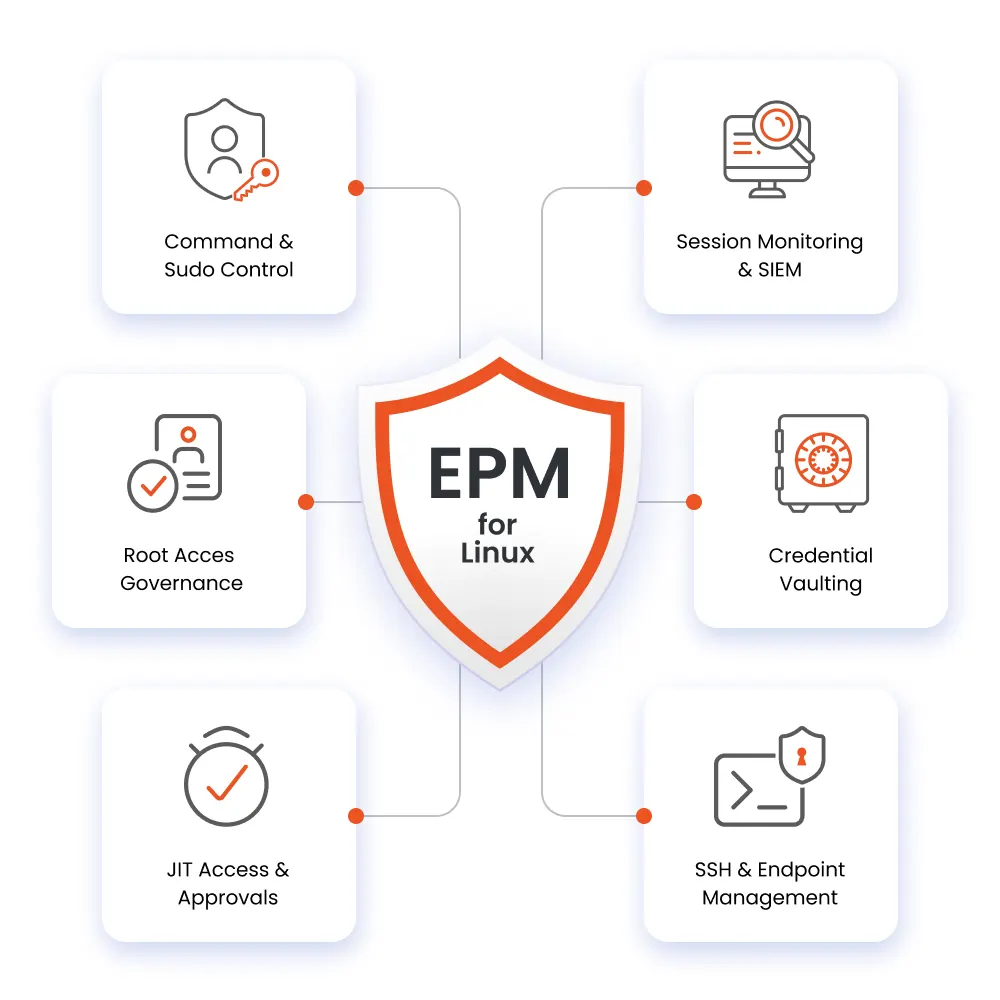
Sostituisci gli account sudoer statici con un motore di policy centralizzato per un controllo dinamico dei privilegi. Consenti o nega comandi specifici con convalida in tempo reale e blocca l'esecuzione di comandi ad alto rischio o non autorizzati.
Elimina l'accesso diretto come root e le credenziali condivise con politiche di accesso rigorose e contestuali. Abilita l'escalation controllata dei privilegi per garantire il principio del minimo privilegio su tutti i sistemi Linux.
Fornire accesso just-in-time on-demand con tempistiche definite e giustificazione necessaria al momento dell'esecuzione. Automatizzare i flussi di lavoro di approvazione e integrarsi con gli strumenti ITSM per una gestione efficiente degli accessi.
Registra le sessioni del terminale con registrazione a livello di tasto premuto e mantieni registri di controllo immutabili. Abilita la riproduzione, l'integrazione SIEM e la creazione di report conformi alle normative.
Proteggi le credenziali in un vault crittografato con iniezione in fase di esecuzione per prevenirne l'esposizione. Integrati con i provider di identità per SSO, automazione del ciclo di vita e controllo degli accessi basato sui ruoli.
Applica le policy alle sessioni SSH per proteggere l'accesso remoto dei sistemi DevOps e di produzione. Distribuisci agenti su larga scala e gestisci gli endpoint con visibilità centralizzata.
Scopri come miniOrange PAM può aiutare la tua organizzazione a soddisfare i requisiti normativi e a rafforzare il tuo quadro di sicurezza.
Scopri di più sulla conformità PAM
Rafforza la sicurezza, migliora la visibilità e ottimizza le operazioni con la gestione centralizzata dei privilegi.

Elimina le credenziali di root condivise e previeni gli attacchi di escalation dei privilegi sui sistemi Linux. Proteggiti dalle minacce interne imponendo controlli di accesso rigorosi e monitorando le azioni privilegiate.

Ottieni visibilità in tempo reale sulle azioni degli utenti e applica controlli di accesso a livello di comando. Monitora, limita e blocca le attività ad alto rischio su tutti gli endpoint da un'unica piattaforma centralizzata.
Applica policy di privilegio coerenti su sistemi Linux e Unix distribuiti da un'unica piattaforma. Elimina le configurazioni sudo frammentate e garantisci un controllo uniforme in ambienti ibridi, cloud e on-premise.
Integrazione con AD, Entra ID e SCIM per allineare l'accesso alle identità e ai ruoli degli utenti. Connessione senza soluzione di continuità con i flussi di lavoro DevOps e IT per garantire operazioni sicure ed efficienti.
Ottieni una visibilità approfondita sui comandi privilegiati grazie a registrazioni e monitoraggio dettagliati. Mantieni tracce di controllo complete a supporto della conformità, delle indagini e del monitoraggio della sicurezza.
Implementazione semplice in diversi ambienti con costi generali minimi e controllo centralizzato. Garantisci prestazioni, visibilità e sicurezza costanti man mano che l'infrastruttura si espande.
Inizia una prova gratuita con noi: il passo successivo è tutto tuo





Non posso che parlare bene di miniOrange: sono completamente soddisfatto del processo e dei risultati sotto ogni aspetto.
5.0

Servizio tecnico fantastico, prodotto fantastico. In generale, persone fantastiche. Questa soluzione è molto semplice e facile da implementare
5.0





















































