Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

La maggior parte delle violazioni dei dati è riconducibile a un'unica causa principale: troppi utenti con troppi privilegi di accesso. Diritti di amministratore locale eccessivi consentono ai ransomware di essere eseguiti senza controllo, offrono alle minacce interne un accesso diretto ai sistemi sensibili e trasformano una singola credenziale rubata in una compromissione completa degli endpoint. L'IT ombra introduce rischi non monitorati, mentre i privilegi non gestiti erodono silenziosamente la conformità normativa.
Gli strumenti di gestione dei privilegi degli endpoint colmano questa lacuna rimuovendo i diritti di amministratore permanenti, applicando il principio del minimo privilegio ed elevando l'accesso solo quando le policy lo consentono, bloccando la via d'attacco prima ancora che abbia inizio.
La soluzione miniOrange EPM applica il principio del minimo privilegio a livello di endpoint, rimuovendo i diritti di amministratore locale e concedendo un'elevazione temporanea tramite controlli basati su policy.
Gli amministratori della sicurezza creano criteri di privilegio minimo personalizzati per specifici utenti, gruppi, dispositivi, applicazioni o sistemi operativi, per poi implementarli su tutti gli endpoint gestiti.
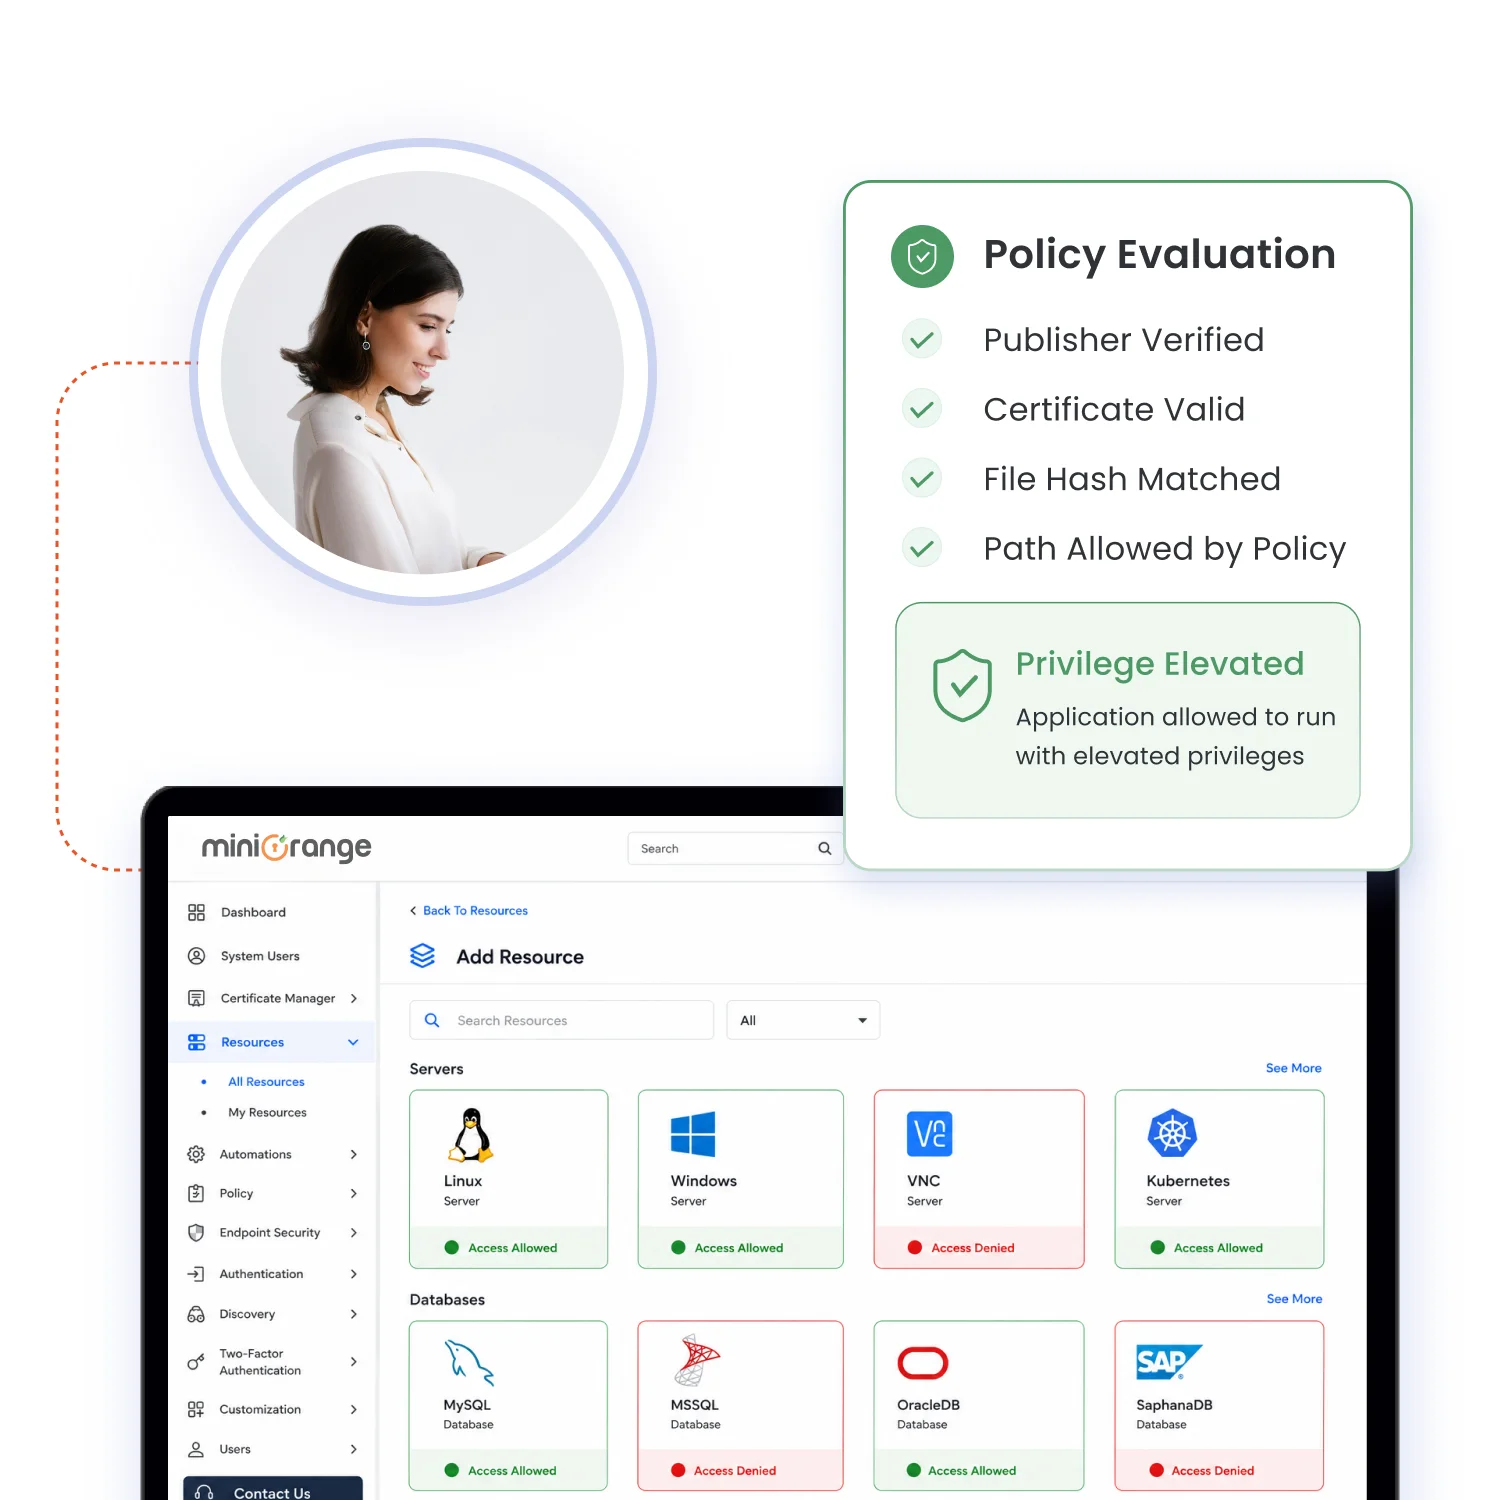
Quando un utente apre un'applicazione o tenta un'azione amministrativa che richiede privilegi elevati, l'agente EPM rileva e intercetta tale richiesta.
Il sistema verifica la richiesta rispetto alle policy configurate. In base alla policy, l'accesso viene concesso automaticamente oppure solo dopo passaggi aggiuntivi come l'autenticazione a più fattori (MFA), flussi di lavoro di approvazione o verifiche supplementari. I privilegi elevati si applicano rigorosamente all'applicazione o all'attività specifica approvata.
Ogni azione privilegiata viene registrata a supporto delle verifiche e, una volta completata l'attività approvata, il sistema revoca automaticamente l'accesso elevato.
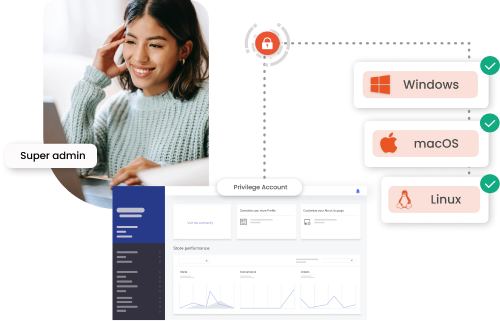
Applica criteri di privilegio minimo coerenti e ottieni una visibilità unificata su endpoint Windows, macOS e Linux, il tutto da un'unica console di gestione dei privilegi degli endpoint.
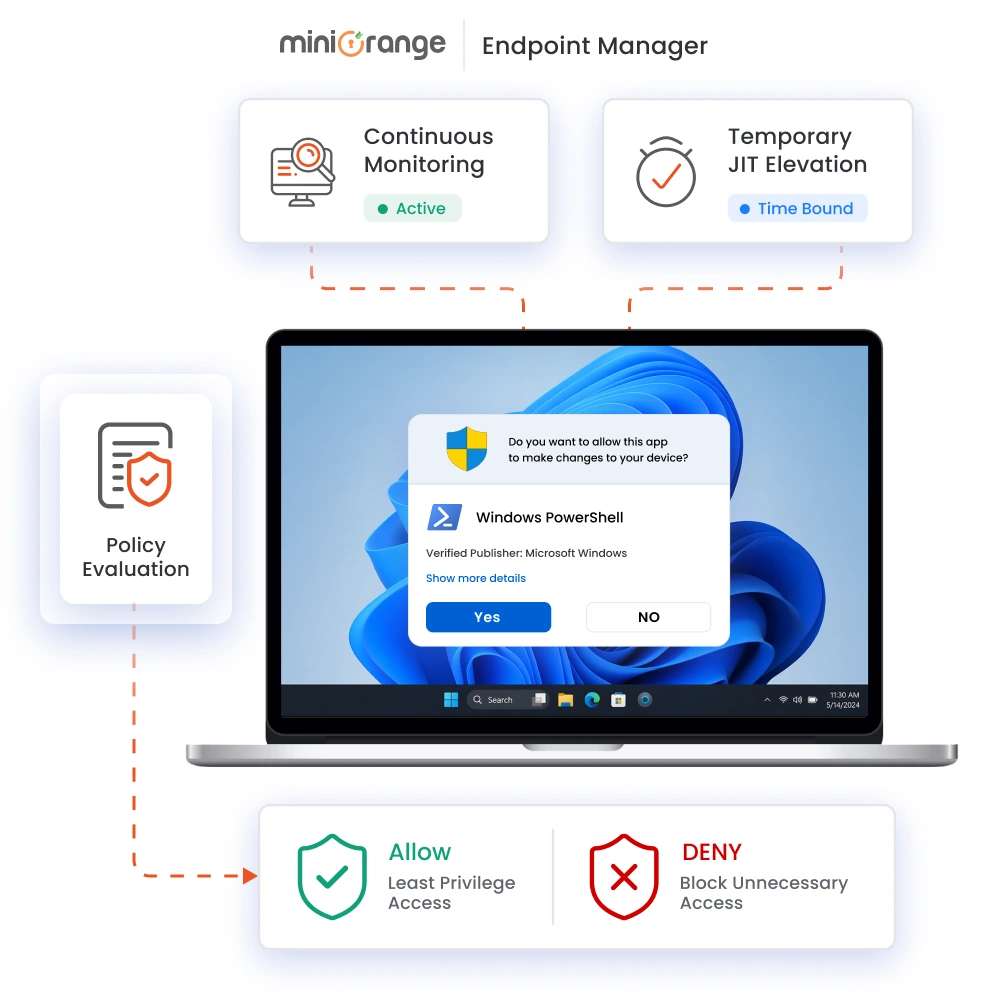
Rimuovere i diritti di amministratore locale, controllare l'elevazione dei privilegi delle applicazioni e applicare le policy tramite l'integrazione con Active Directory, Microsoft Entra ID e Criteri di gruppo.
Esplora le funzionalità di Windows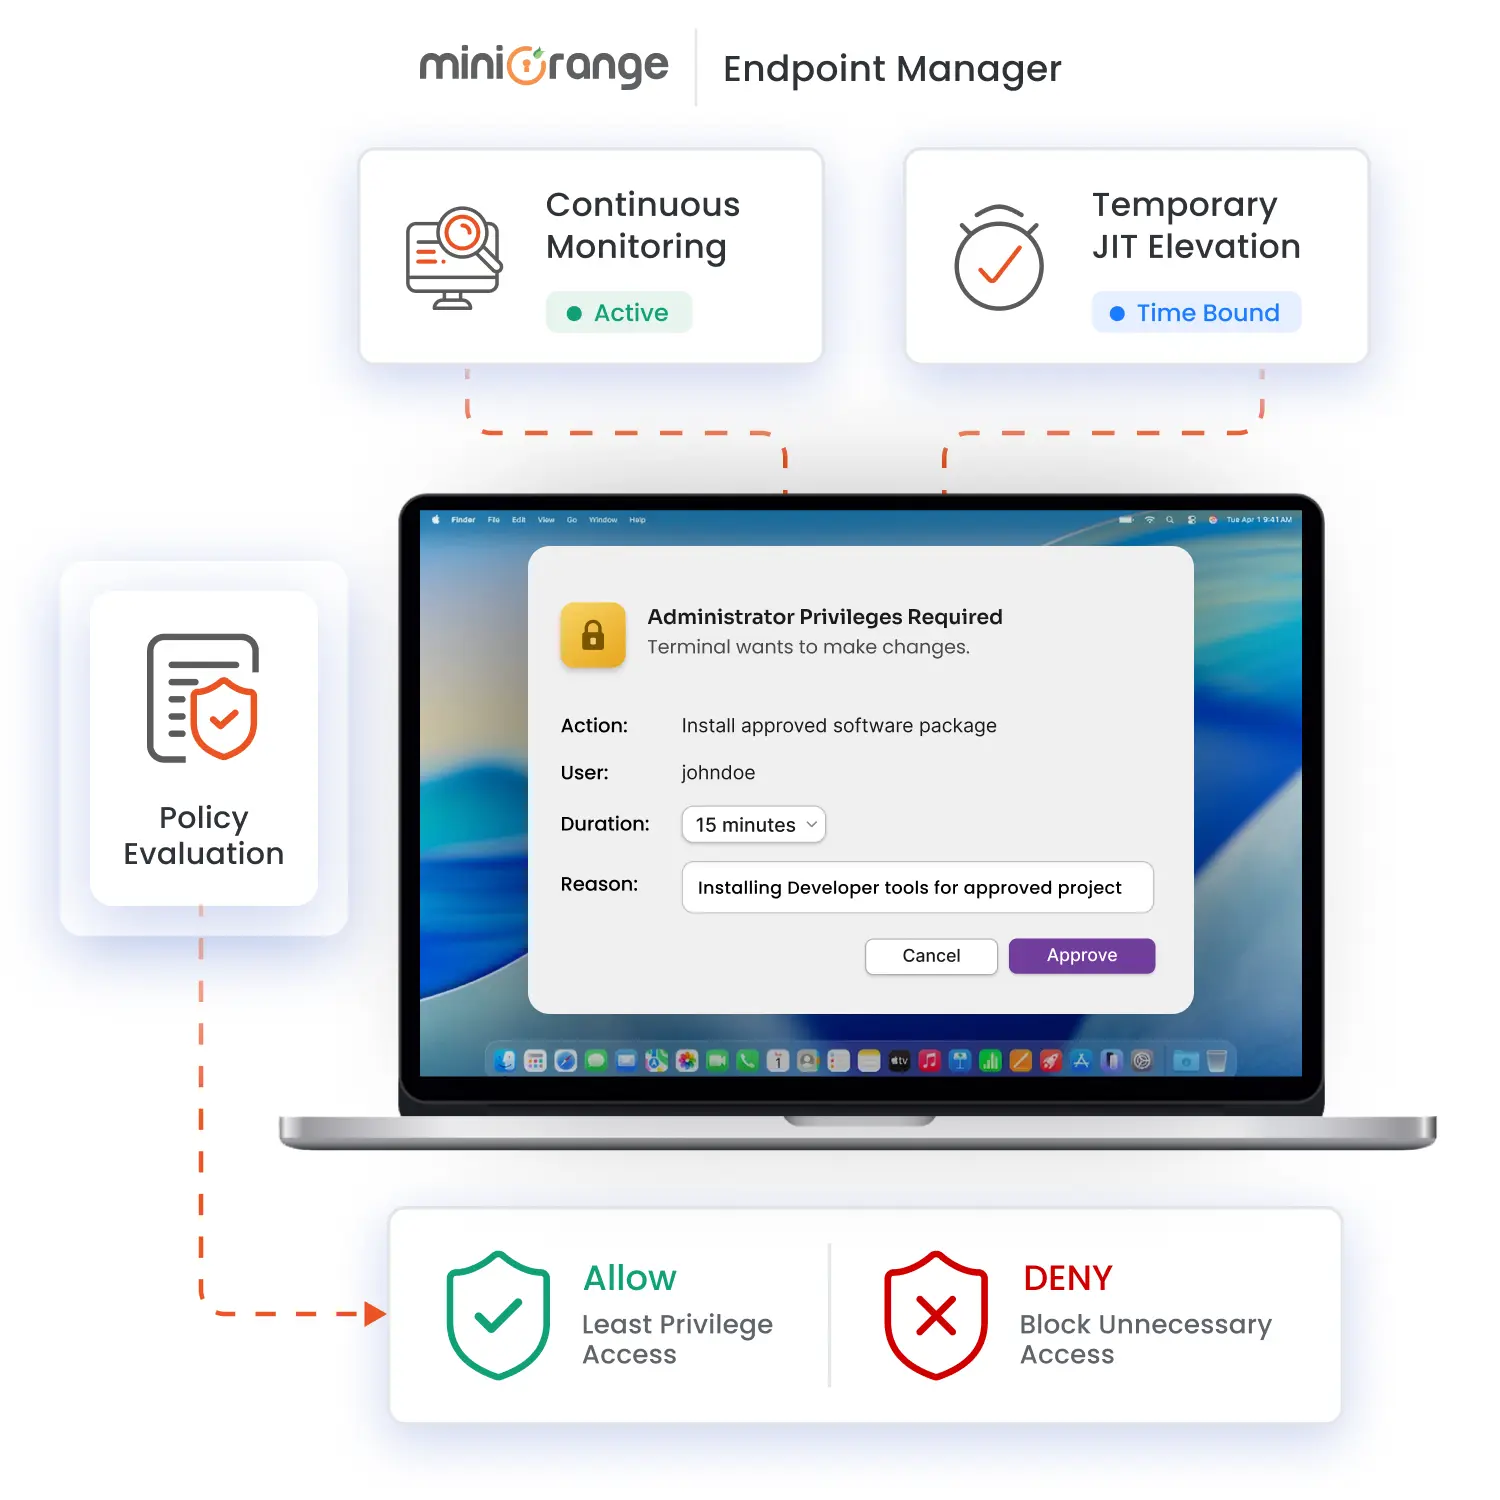
Estendi l'applicazione del principio del minimo privilegio agli endpoint macOS con il controllo delle app, la gestione dei diritti di amministratore locale, l'elevazione dei privilegi JIT e altro ancora.
Scopri le funzionalità di macOS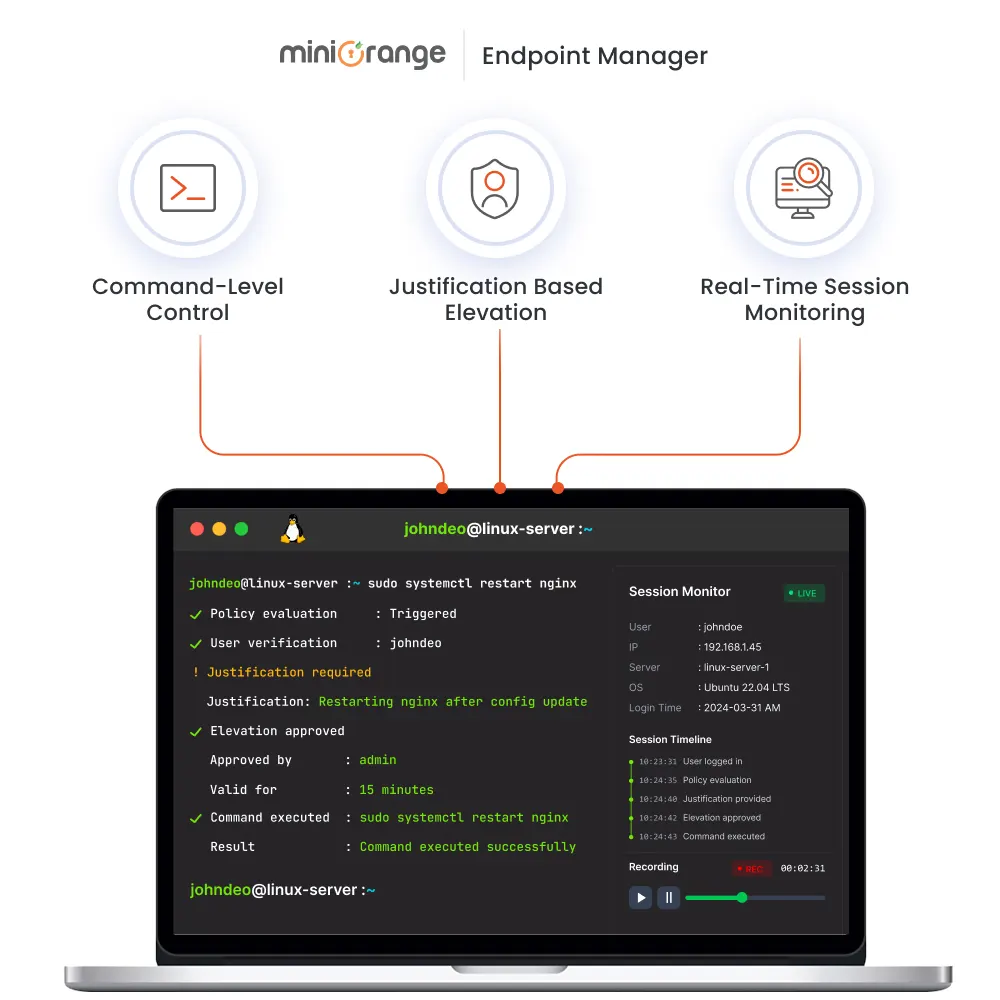
Migliora i controlli sudo, limita i privilegi di root, filtra i comandi e gestisci l'escalation dei privilegi SSH negli ambienti Linux.
Esplora le funzionalità di LinuxIl software EPM combina controlli granulari delle policy con funzionalità di audit di livello aziendale, offrendo ai team di sicurezza un controllo preciso su ogni evento di elevazione dei privilegi.
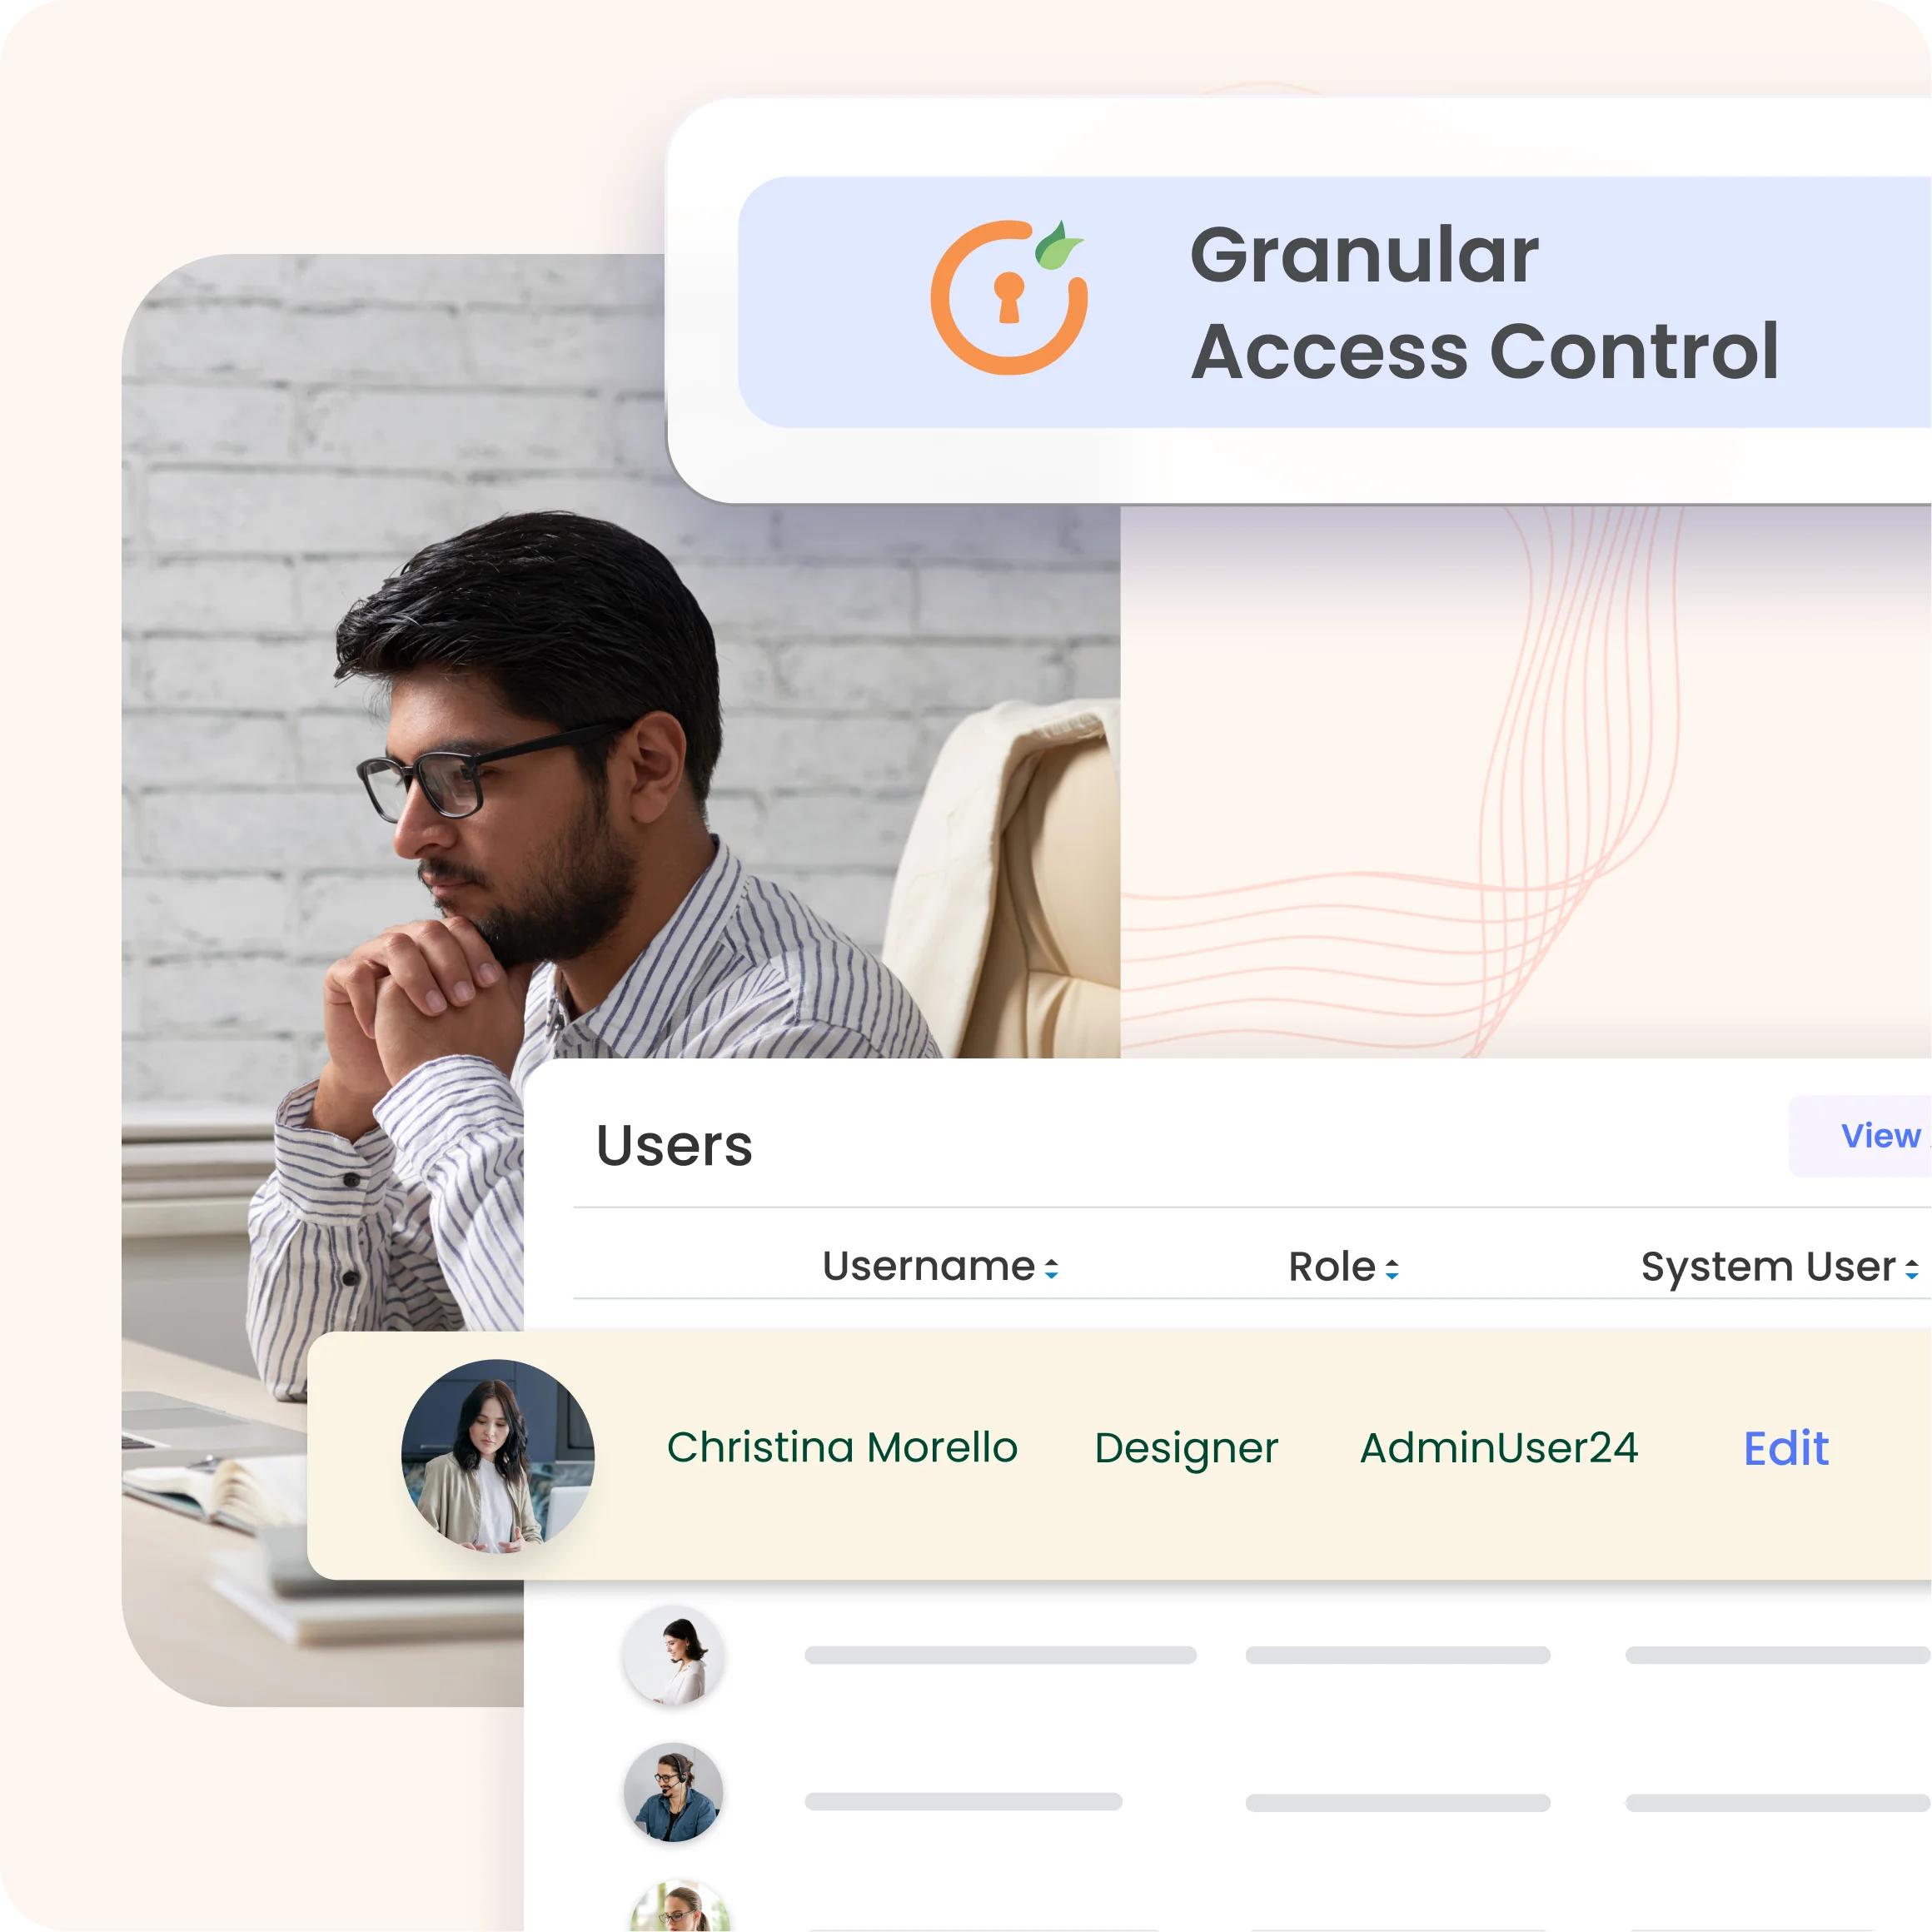
Rimuovere i diritti di amministratore locale permanenti e applicare le politiche del minimo privilegio con controlli di accesso granulari basati sull'identità su endpoint Windows, macOS e Linux.
Concedi privilegi amministrativi temporanei per applicazioni o attività approvate con flussi di lavoro di approvazione configurabili, verifica MFA e revoca automatica dei privilegi.
Consenti l'esecuzione di applicazioni attendibili con privilegi elevati utilizzando criteri basati su editore, certificato, hash di file o percorso, bloccando al contempo eseguibili e script non autorizzati.
Crea criteri di privilegio granulari basati su utenti, gruppi, dispositivi, sistemi operativi, applicazioni, tempo, posizione o rischio per automatizzare l'amministrazione sicura degli endpoint.
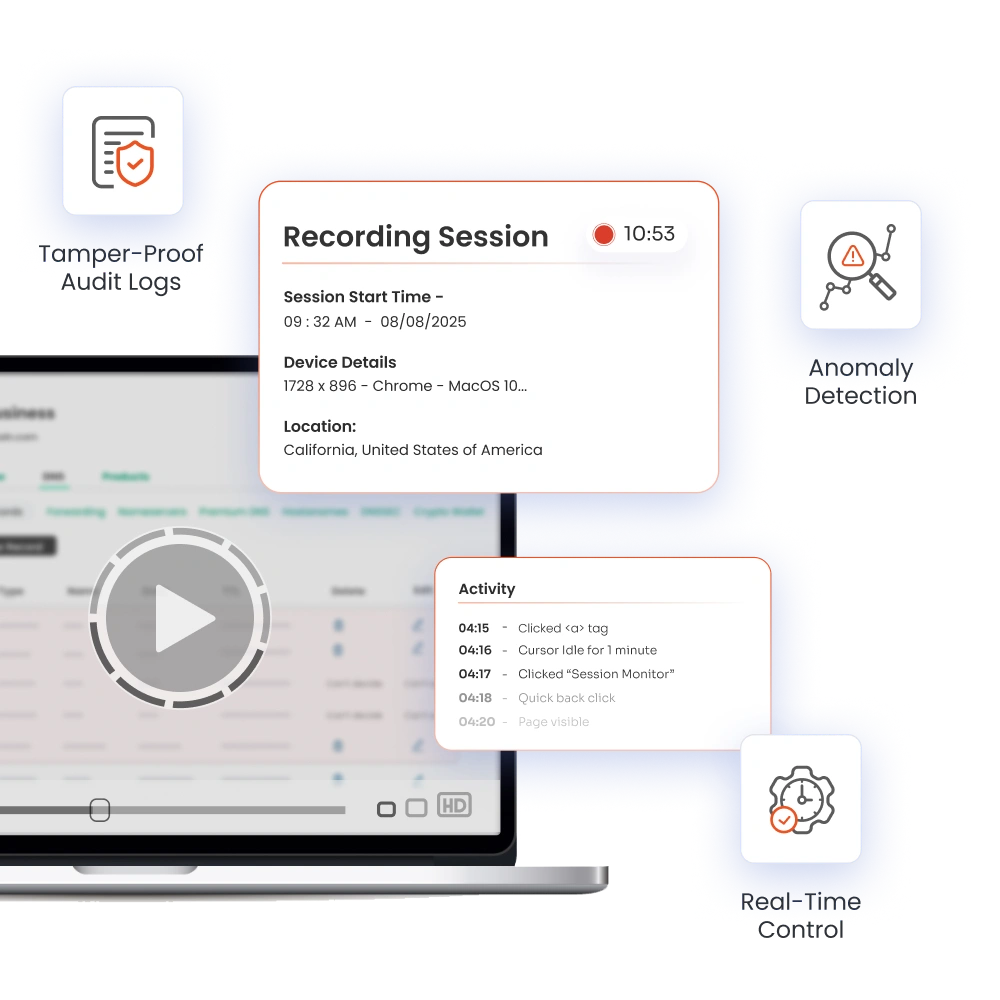
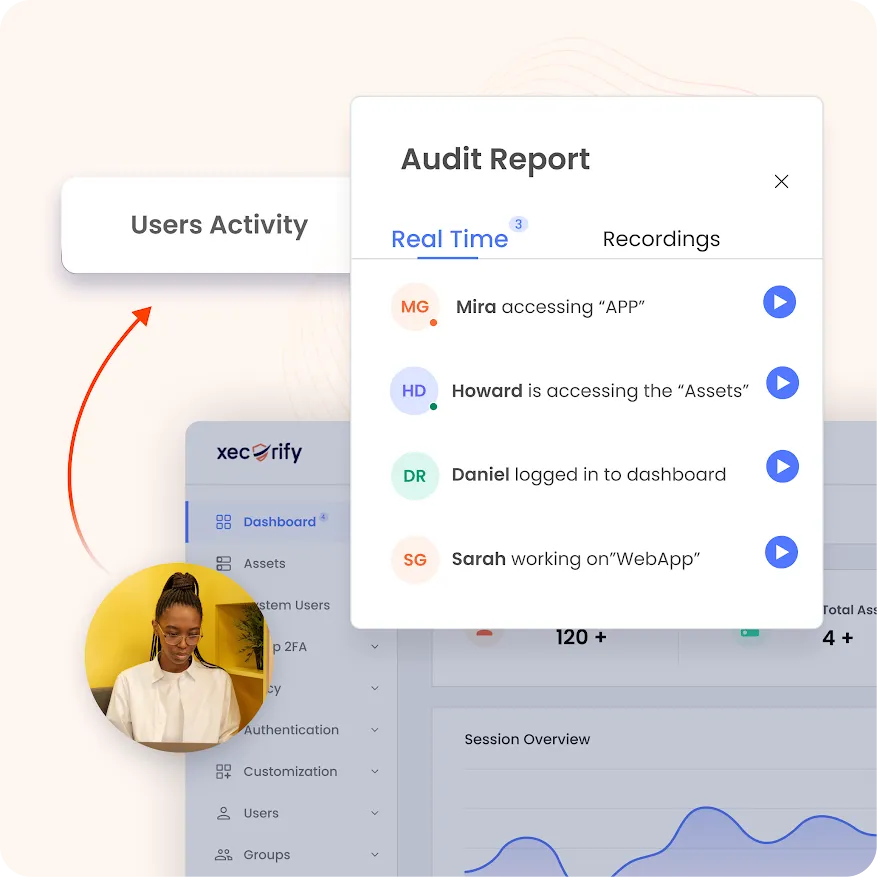
Registra gli eventi di elevazione dei privilegi, le attività degli utenti, i comandi, le approvazioni e le azioni degli amministratori con un sistema di registrazione centralizzato per scopi di audit, conformità e indagini forensi.
Integrazione perfetta con Active Directory, Microsoft Entra ID, piattaforme SIEM e strumenti ITSM, generando report conformi a standard quali PCI DSS, HIPAA, ISO 27001 e SOC 2.
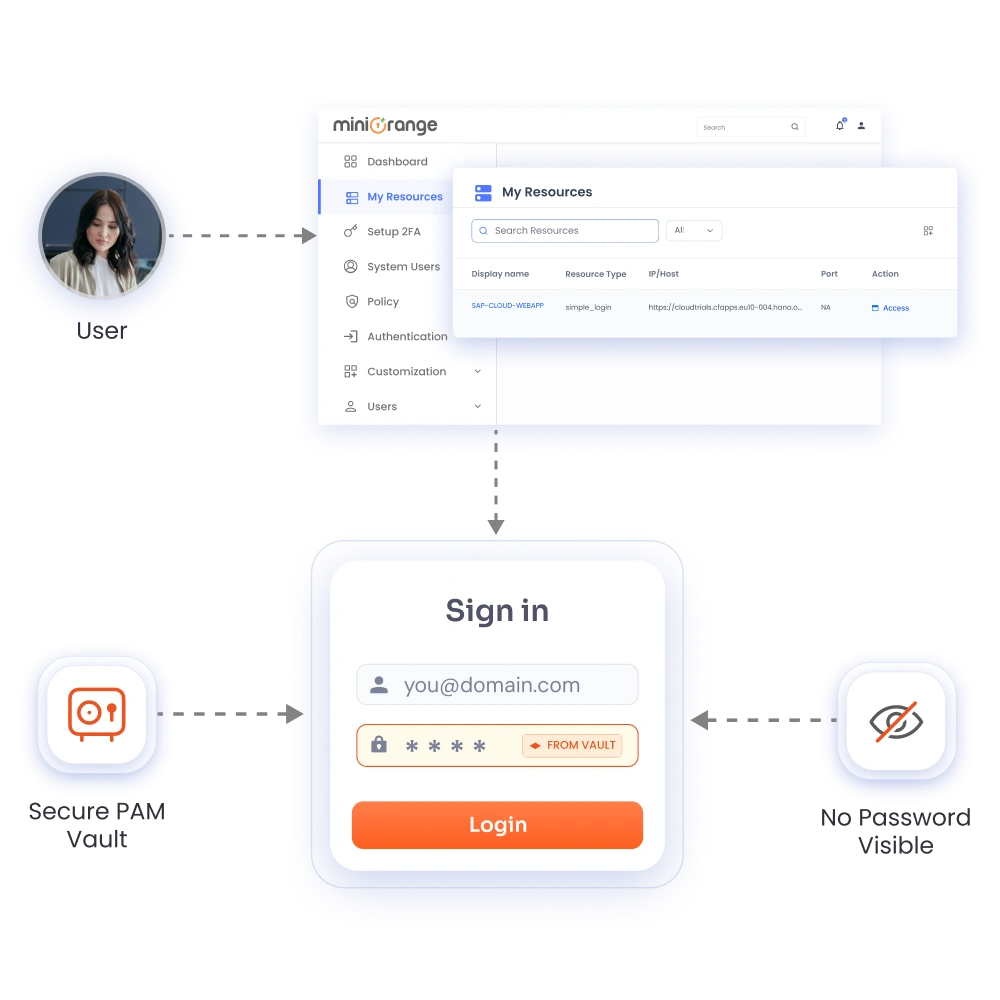

La rimozione dei diritti di amministratore permanenti blocca il percorso di movimento laterale più comune utilizzato negli attacchi ransomware e di furto di credenziali.

Le richieste di elevazione dei privilegi in modalità self-service, con flussi di lavoro di approvazione automatizzati, riducono il numero di ticket di assistenza per l'accesso amministrativo senza rallentare gli utenti.

Le tracce di controllo centralizzate e i report di conformità preconfigurati semplificano gli audit per PCI DSS, HIPAA, ISO 27001 e SOC 2.
Consolida i tuoi controlli di accesso privilegiato in un'unica potente soluzione con funzionalità integrate di EPM, Password Vault, PSM e JIT.
Le decisioni relative ai privilegi sono legate all'identità verificata, alla configurazione del dispositivo e al contesto, e non a permessi statici e predefiniti.
Ogni evento di elevazione, comando e approvazione viene registrato centralmente per la revisione forense e la rendicontazione di conformità.
Ottieni supporto dedicato per l'implementazione e la risoluzione dei problemi ogni volta che ne hai bisogno, con il supporto del team di ingegneri della sicurezza di miniOrange.
5.0
"Sistema PAM avanzato per le imprese moderne"
Cercavo una soluzione PAM in grado di proteggere efficacemente sia le identità umane che quelle non umane nel nostro ambiente. miniOrange PAM ci ha aiutato a proteggere amministratori, agenti IA, account di servizio e processi automatizzati... Leggi di più
4.7
"Autenticazione robusta e integrazione semplice"
miniOrange offre una piattaforma flessibile per la gestione degli accessi con solide funzionalità di autenticazione, perfetta integrazione con le fonti di identità esistenti e un supporto affidabile. Il team si è dimostrato estremamente reattivo durante la fase di onboarding... Leggi di più
5.0
"Sicurezza moderna degli accessi privilegiati"
Grazie al suo approccio moderno incentrato sull'identità, il software miniOrange PAM ha trasformato il modo in cui gestiamo gli accessi privilegiati, automatizzando le richieste di accesso just-in-time, il monitoraggio delle sessioni e la gestione delle password... Scopri di più