Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
I CIO hanno riscontrato interruzioni del servizio relative ai certificati.
Costo medio per interruzione del certificato
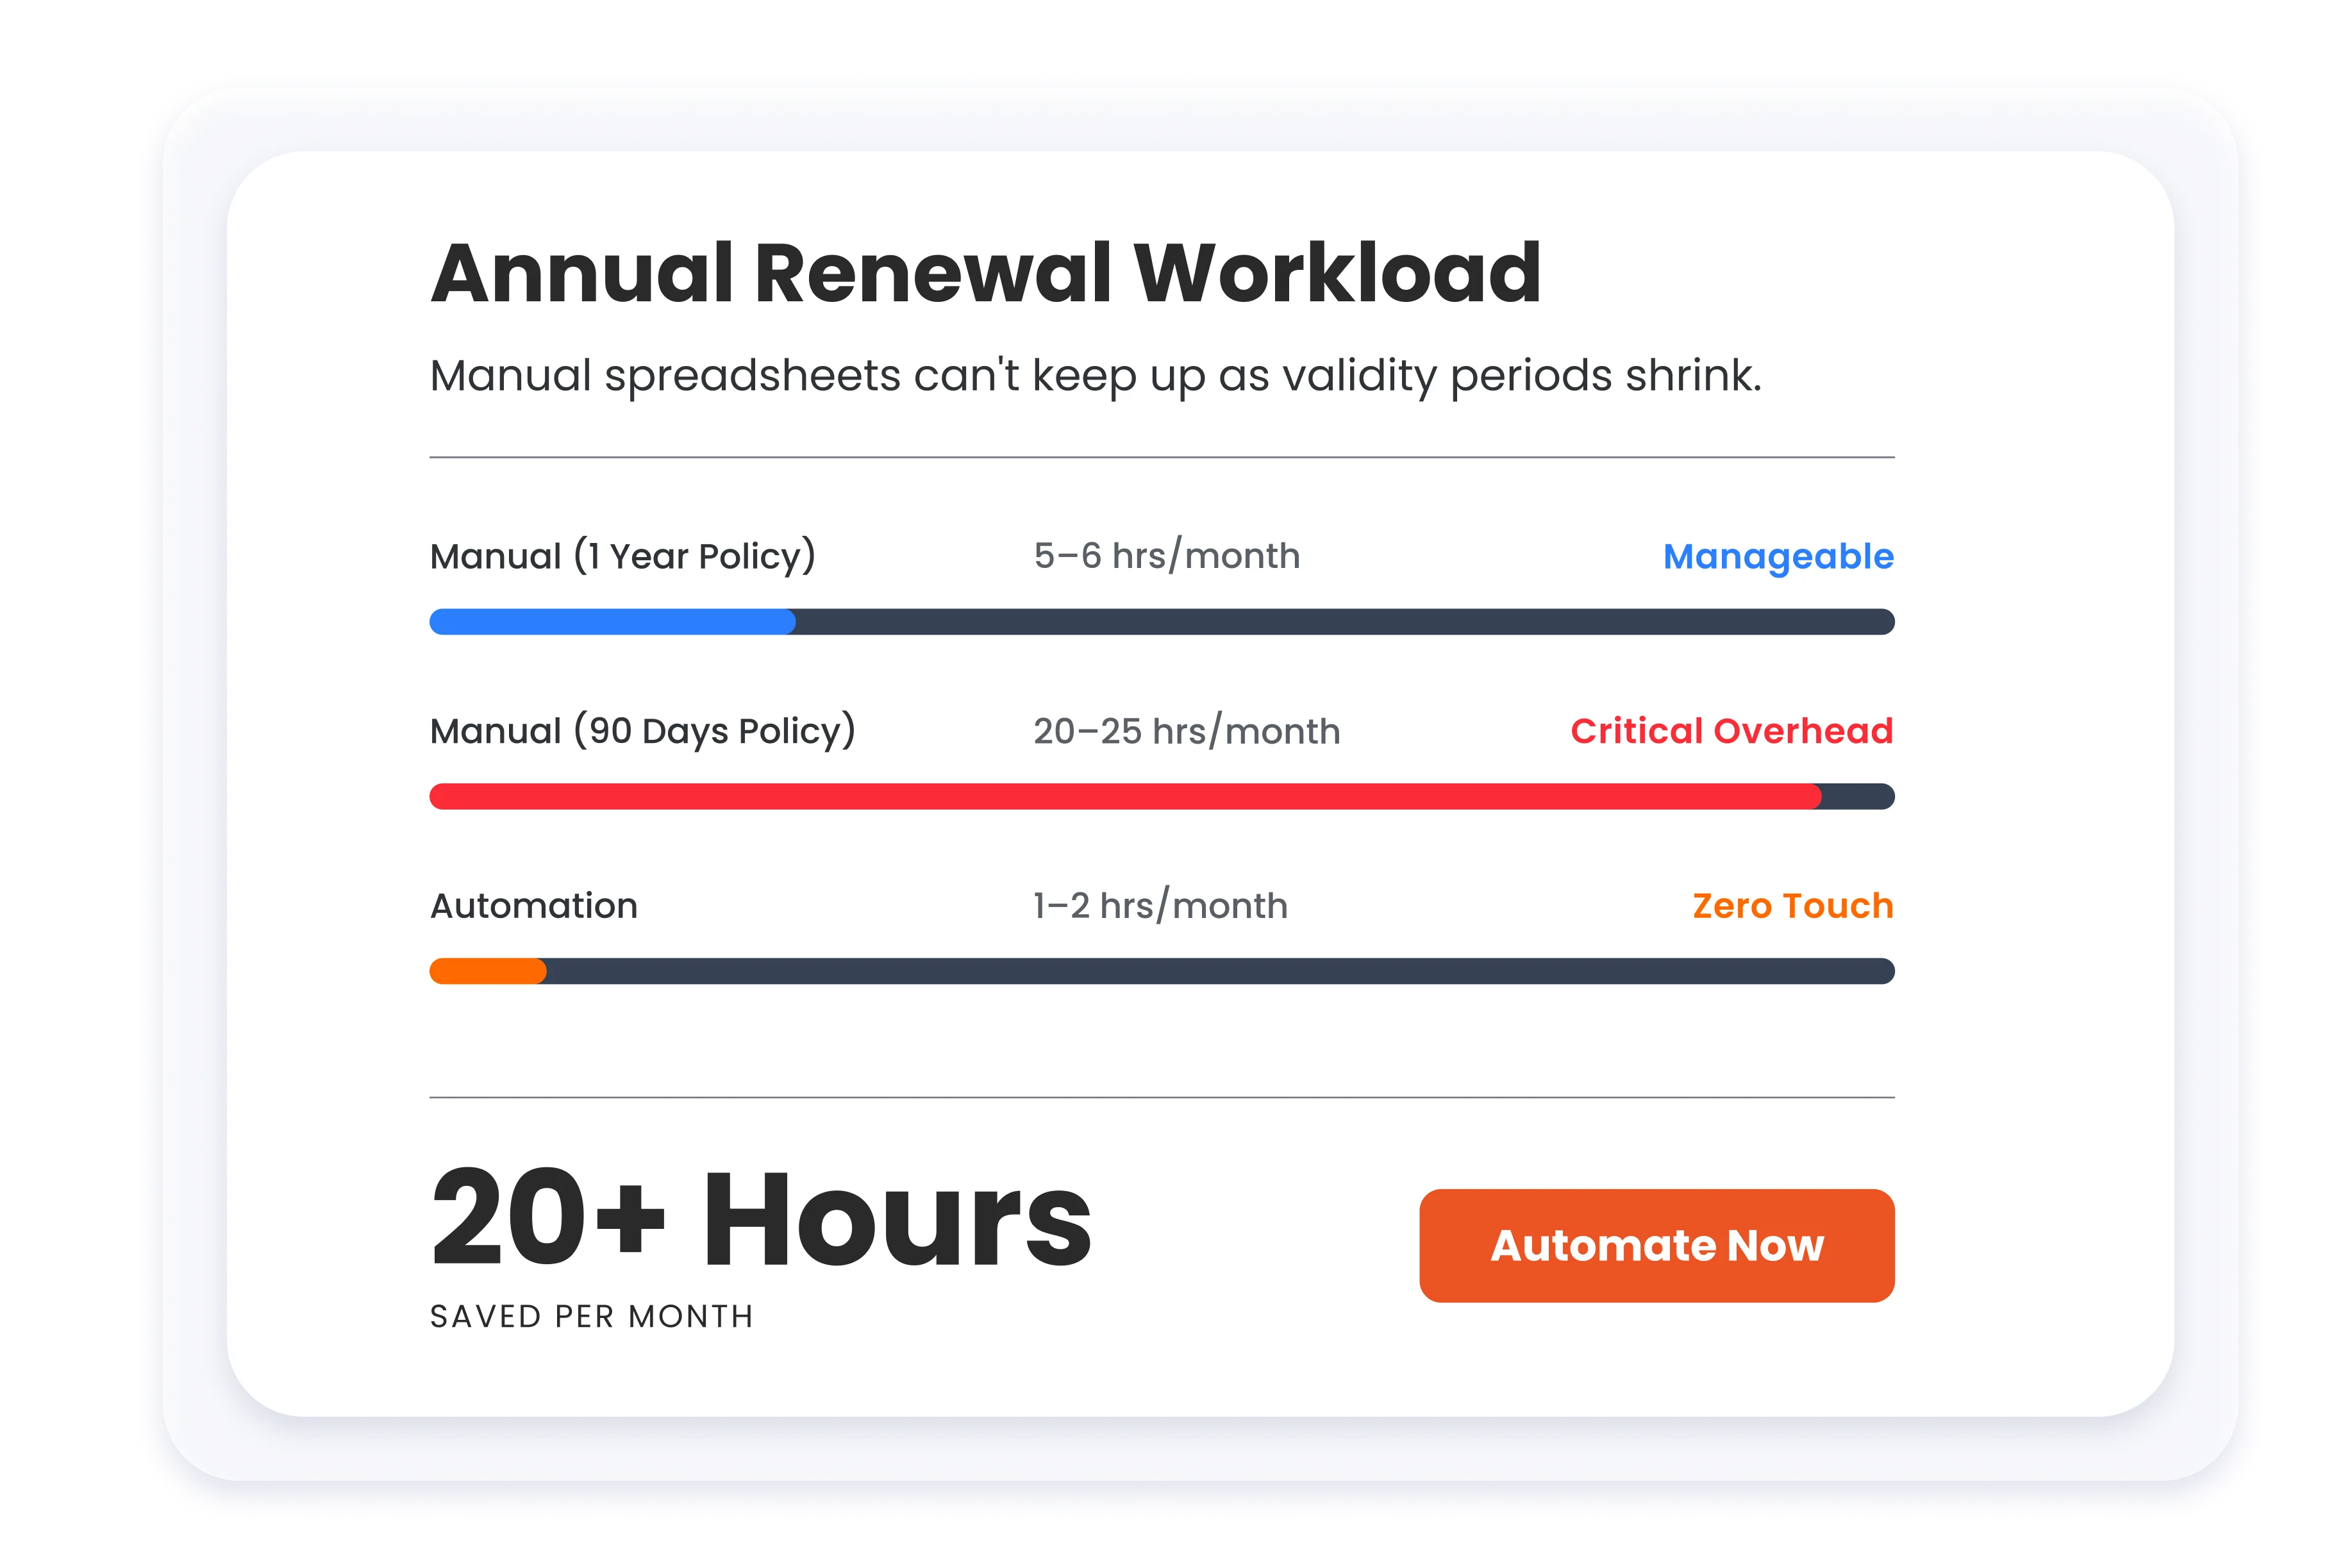
I browser stanno spingendo per ridurre la validità dei certificati da 398 giorni a soli 47 giorni. Questo drastico cambiamento quadruplica il carico di lavoro per il team di sicurezza. Il monitoraggio manuale non è più sufficiente e perdere anche solo una finestra di rinnovo di 24 ore può mandare in tilt l'ambiente di produzione.
I fogli di calcolo e i processi improvvisati non riescono a tenere il passo. Un solo rinnovo mancato può bloccare la produzione.
Assenza di un inventario centralizzato: la mancanza di visibilità negli ambienti ibridi causa certificati "Shadow IT" e vulnerabilità nascoste.
Carichi di lavoro non scalabili: la generazione manuale dei CSR e i continui rinnovi si interrompono entro i 47 giorni di validità.
Condivisione di chiavi non sicura: le credenziali CA divise e le chiavi private condivise via e-mail espongono i dati più critici.
Interruzioni costose: un monitoraggio inadeguato porta inevitabilmente a mancate scadenze e a costosi tempi di inattività del sistema.
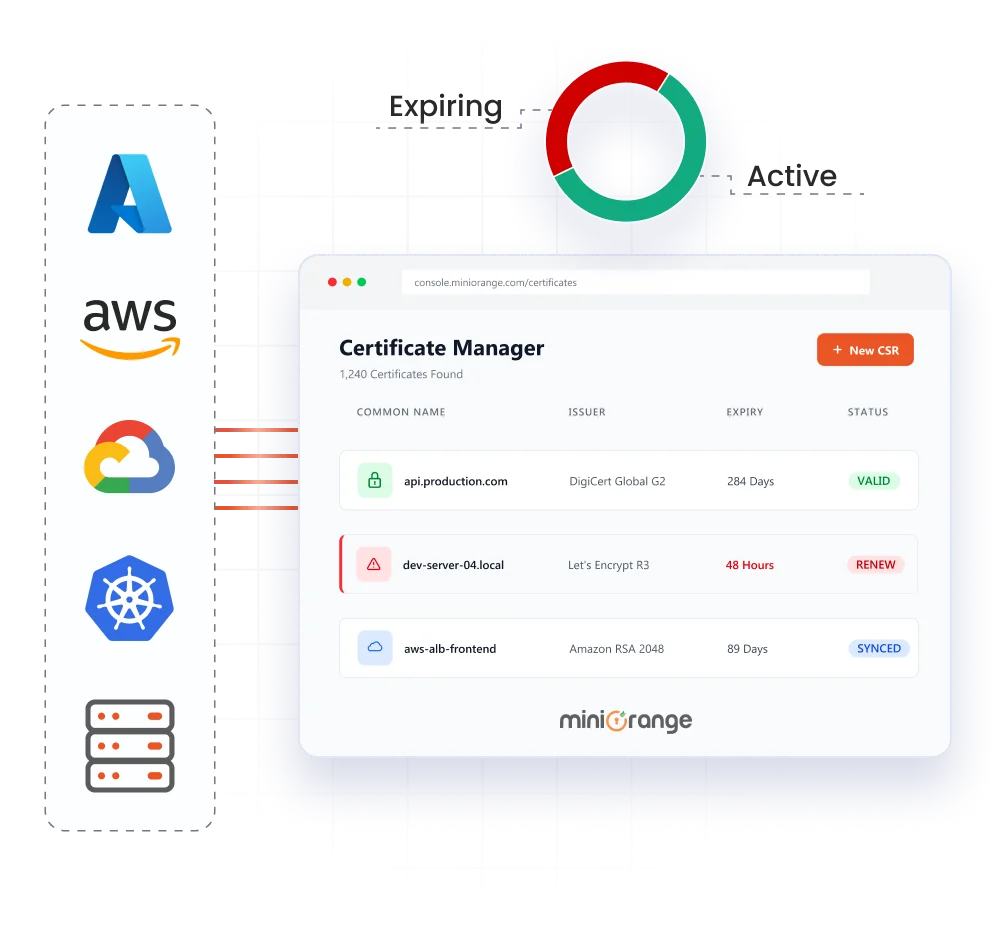
miniOrange Certificate Manager centralizza la scoperta, l'emissione, il rinnovo e la sicurezza dei certificati in un'unica piattaforma automatizzata per la gestione dei certificati aziendali.
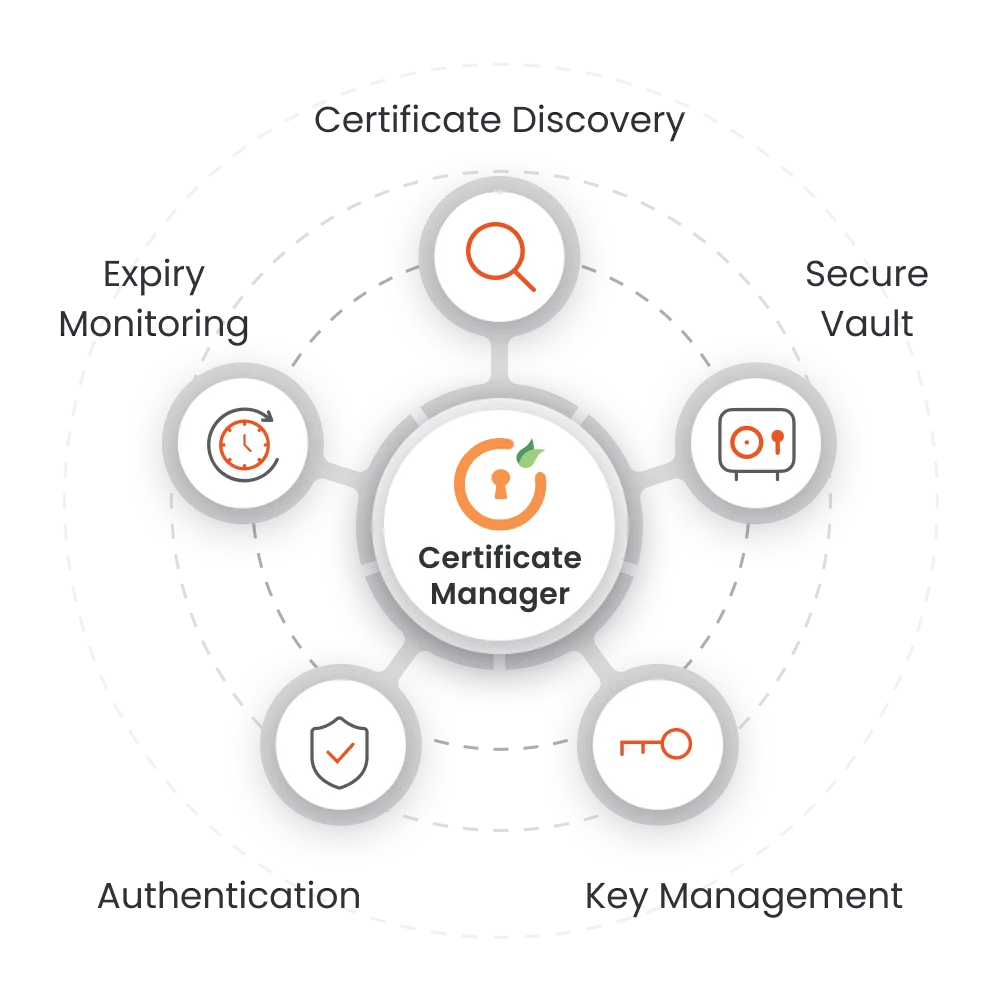
Gli utenti possono cercare tutti i certificati attivi nella propria rete infrastrutturale, il che li aiuta a identificare vulnerabilità e debolezze di sicurezza.
Utilizza un archivio crittografato per memorizzare le chiavi private e i certificati digitali, seguendo protocolli di sicurezza basati su policy.
Gli utenti possono accedere alle funzioni di gestione del CSR e della chiave privata direttamente dall'interfaccia del pannello di controllo integrato.
Consente agli utenti di autenticarsi tramite certificati generati autonomamente e certificati verificati da organizzazioni CA.
Monitora le date di scadenza dei certificati tramite un sistema di tracciamento in tempo reale, che consente di inviare avvisi automatici quando i certificati si avvicinano alla scadenza, prevenendo così guasti al sistema.
Il sistema di gestione dei certificati miniOrange è progettato per gestire la complessità dei moderni ambienti multi-cloud e ibridi.

Rileva automaticamente i certificati in ambienti ibridi e multi-cloud e li rinnova tramite connettori CA, riducendo l'intervento manuale fino all'80%.

Utilizza le API ACME e REST per consentire la convalida senza agenti, l'emissione e la distribuzione automatizzata a server e bilanciatori di carico, accelerando al contempo l'esecuzione della pipeline CI/CD.

Applica modelli CSR standardizzati, regole di crittografia, policy SAN e accesso basato su RBAC per prevenire azioni non autorizzate sui certificati.

Offre una visione centralizzata dello stato dei certificati, della proprietà e delle posizioni di distribuzione, con registri completi di emissione e rinnovo.

Invia avvisi in tempo reale sulla scadenza dei certificati tramite Slack, Teams, e-mail e webhook per prevenire interruzioni e disservizi.

Consente la gestione collaborativa dei certificati con integrazione guidata dell'autorità di certificazione e supporto continuo da parte di esperti per un'implementazione senza intoppi.

