Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Gli ambienti Kubernetes sono altamente dinamici, il che rende difficile la gestione degli accessi privilegiati con i metodi di sicurezza tradizionali. Le organizzazioni si trovano spesso a dover affrontare account di servizio con privilegi eccessivi, una proliferazione di credenziali amministrative, file kubeconfig condivisi e pipeline CI/CD che possono creare rischi di escalation dei privilegi.
Con l'aumentare delle implementazioni su più cluster, mantenere controlli di accesso coerenti e una visibilità adeguata diventa sempre più complesso. Una soluzione dedicata alla gestione degli accessi a Kubernetes contribuisce a garantire il principio del minimo privilegio, a migliorare la visibilità degli audit e a rafforzare la sicurezza negli ambienti cloud-native.
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

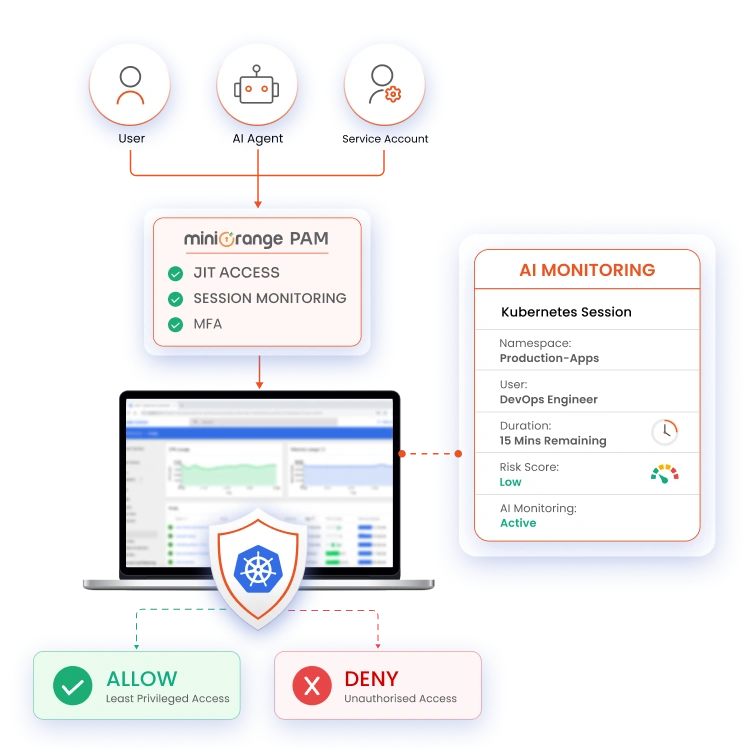
Il software PAM di miniOrange combina un'architettura cloud-native, controlli basati sull'identità e monitoraggio potenziato dall'intelligenza artificiale per proteggere gli ambienti Kubernetes.
Ogni azione privilegiata è associata a un'identità umana o non umana verificata, inclusi utenti, account di servizio, carichi di lavoro e processi di automazione. Ciò elimina l'accesso anonimo e migliora la responsabilità negli ambienti Kubernetes.
Concedi l'accesso privilegiato temporaneo solo quando necessario per un'attività specifica. L'accesso viene revocato automaticamente al termine della sessione o del periodo di tempo approvato.
Concedi le autorizzazioni a livello di namespace, di carico di lavoro o di risorsa, anziché fornire privilegi a livello di cluster. Questo contribuisce a garantire il principio del minimo privilegio e a ridurre gli accessi non necessari.
Monitora costantemente le sessioni Kubernetes privilegiate per individuare comportamenti anomali e azioni rischiose. Le analisi basate sull'intelligenza artificiale aiutano a identificare le minacce e a rispondere più rapidamente a potenziali incidenti.
Tenere registri dettagliati delle richieste di accesso privilegiato , delle approvazioni, delle sessioni e delle azioni amministrative. Generare report conformi per audit e revisioni di governance.
Richiedi un'autenticazione forte prima di concedere l'accesso privilegiato alle risorse Kubernetes. L'autenticazione a più fattori (MFA) aggiunge un ulteriore livello di protezione contro le credenziali compromesse.
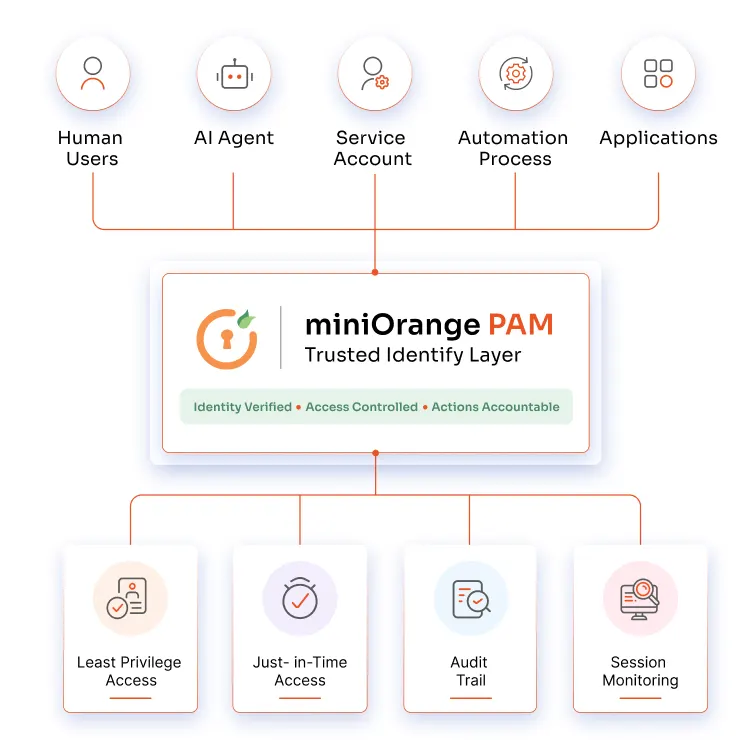
Kubernetes PAM supporta la sicurezza Zero Trust imponendo la verifica continua, il principio del minimo privilegio e controlli di governance pronti per le verifiche.
Monitorare le attività di accesso privilegiato e mantenere registri di controllo dettagliati per i sistemi finanziari. Migliorare la responsabilità e supportare i requisiti di rendicontazione normativa.
Proteggi i carichi di lavoro sanitari e le informazioni sensibili dei pazienti all'interno degli ambienti Kubernetes. Limita l'accesso privilegiato al personale autorizzato e mantieni la visibilità per le verifiche.
Controlla l'accesso ai dati personali elaborati all'interno delle applicazioni Kubernetes. Garantisci la conformità al GDPR e i requisiti di governance dei dati attraverso autorizzazioni granulari e monitoraggio delle attività.
Dimostrare solidi controlli di accesso e una governance efficace degli account privilegiati negli ambienti Kubernetes. Semplificare la preparazione agli audit ISO 27001 grazie a reportistica e registrazione centralizzate.
Limita le autorizzazioni a quelle strettamente necessarie agli utenti e ai carichi di lavoro per svolgere le proprie attività. Riduci le superfici di attacco, nel rispetto dei principi di sicurezza Zero Trust e NIST.
Progettato per i moderni ambienti cloud-native e le implementazioni Kubernetes. Scalabilità sicura su cluster dinamici senza requisiti infrastrutturali complessi.
Implementa e configura Kubernetes PAM rapidamente con un minimo sovraccarico operativo. Riduci i tempi di implementazione e migliora la sicurezza.
Ottieni una visibilità più approfondita sulle attività privilegiate grazie al monitoraggio intelligente. Rileva comportamenti anomali sospetti prima che si trasformino in un incidente di sicurezza.
Sostieni le iniziative di conformità con funzionalità centralizzate di governance e reporting. Mantieni la preparazione per gli audit in tutti gli ambienti regolamentati.





Non posso che parlare bene di miniOrange: sono completamente soddisfatto del processo e dei risultati sotto ogni aspetto.
5.0

Servizio tecnico fantastico, prodotto fantastico. In generale, persone fantastiche. Questa soluzione è molto semplice e facile da implementare
5.0
Cluster sicuri con accesso just-in-time, controlli granulari e visibilità pronta per le verifiche.

