Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

L'individuazione degli account privilegiati è un processo cruciale per identificare, classificare e gestire gli account e le credenziali privilegiate all'interno dell'infrastruttura IT di un'organizzazione. Aiuta a scoprire account nascosti o non gestiti, riducendo il rischio di accessi non autorizzati, account con privilegi eccessivi e vulnerabilità di tipo backdoor.
Uno strumento di individuazione degli account privilegiati automatizza questo processo, fornendo visibilità in tempo reale sugli account critici e consentendo alle organizzazioni di applicare rigorosi controlli di accesso. Come primo passo in una strategia di gestione degli accessi privilegiati (PAM) , rafforza la postura di sicurezza, protegge i dati sensibili e garantisce la conformità alle politiche di sicurezza.
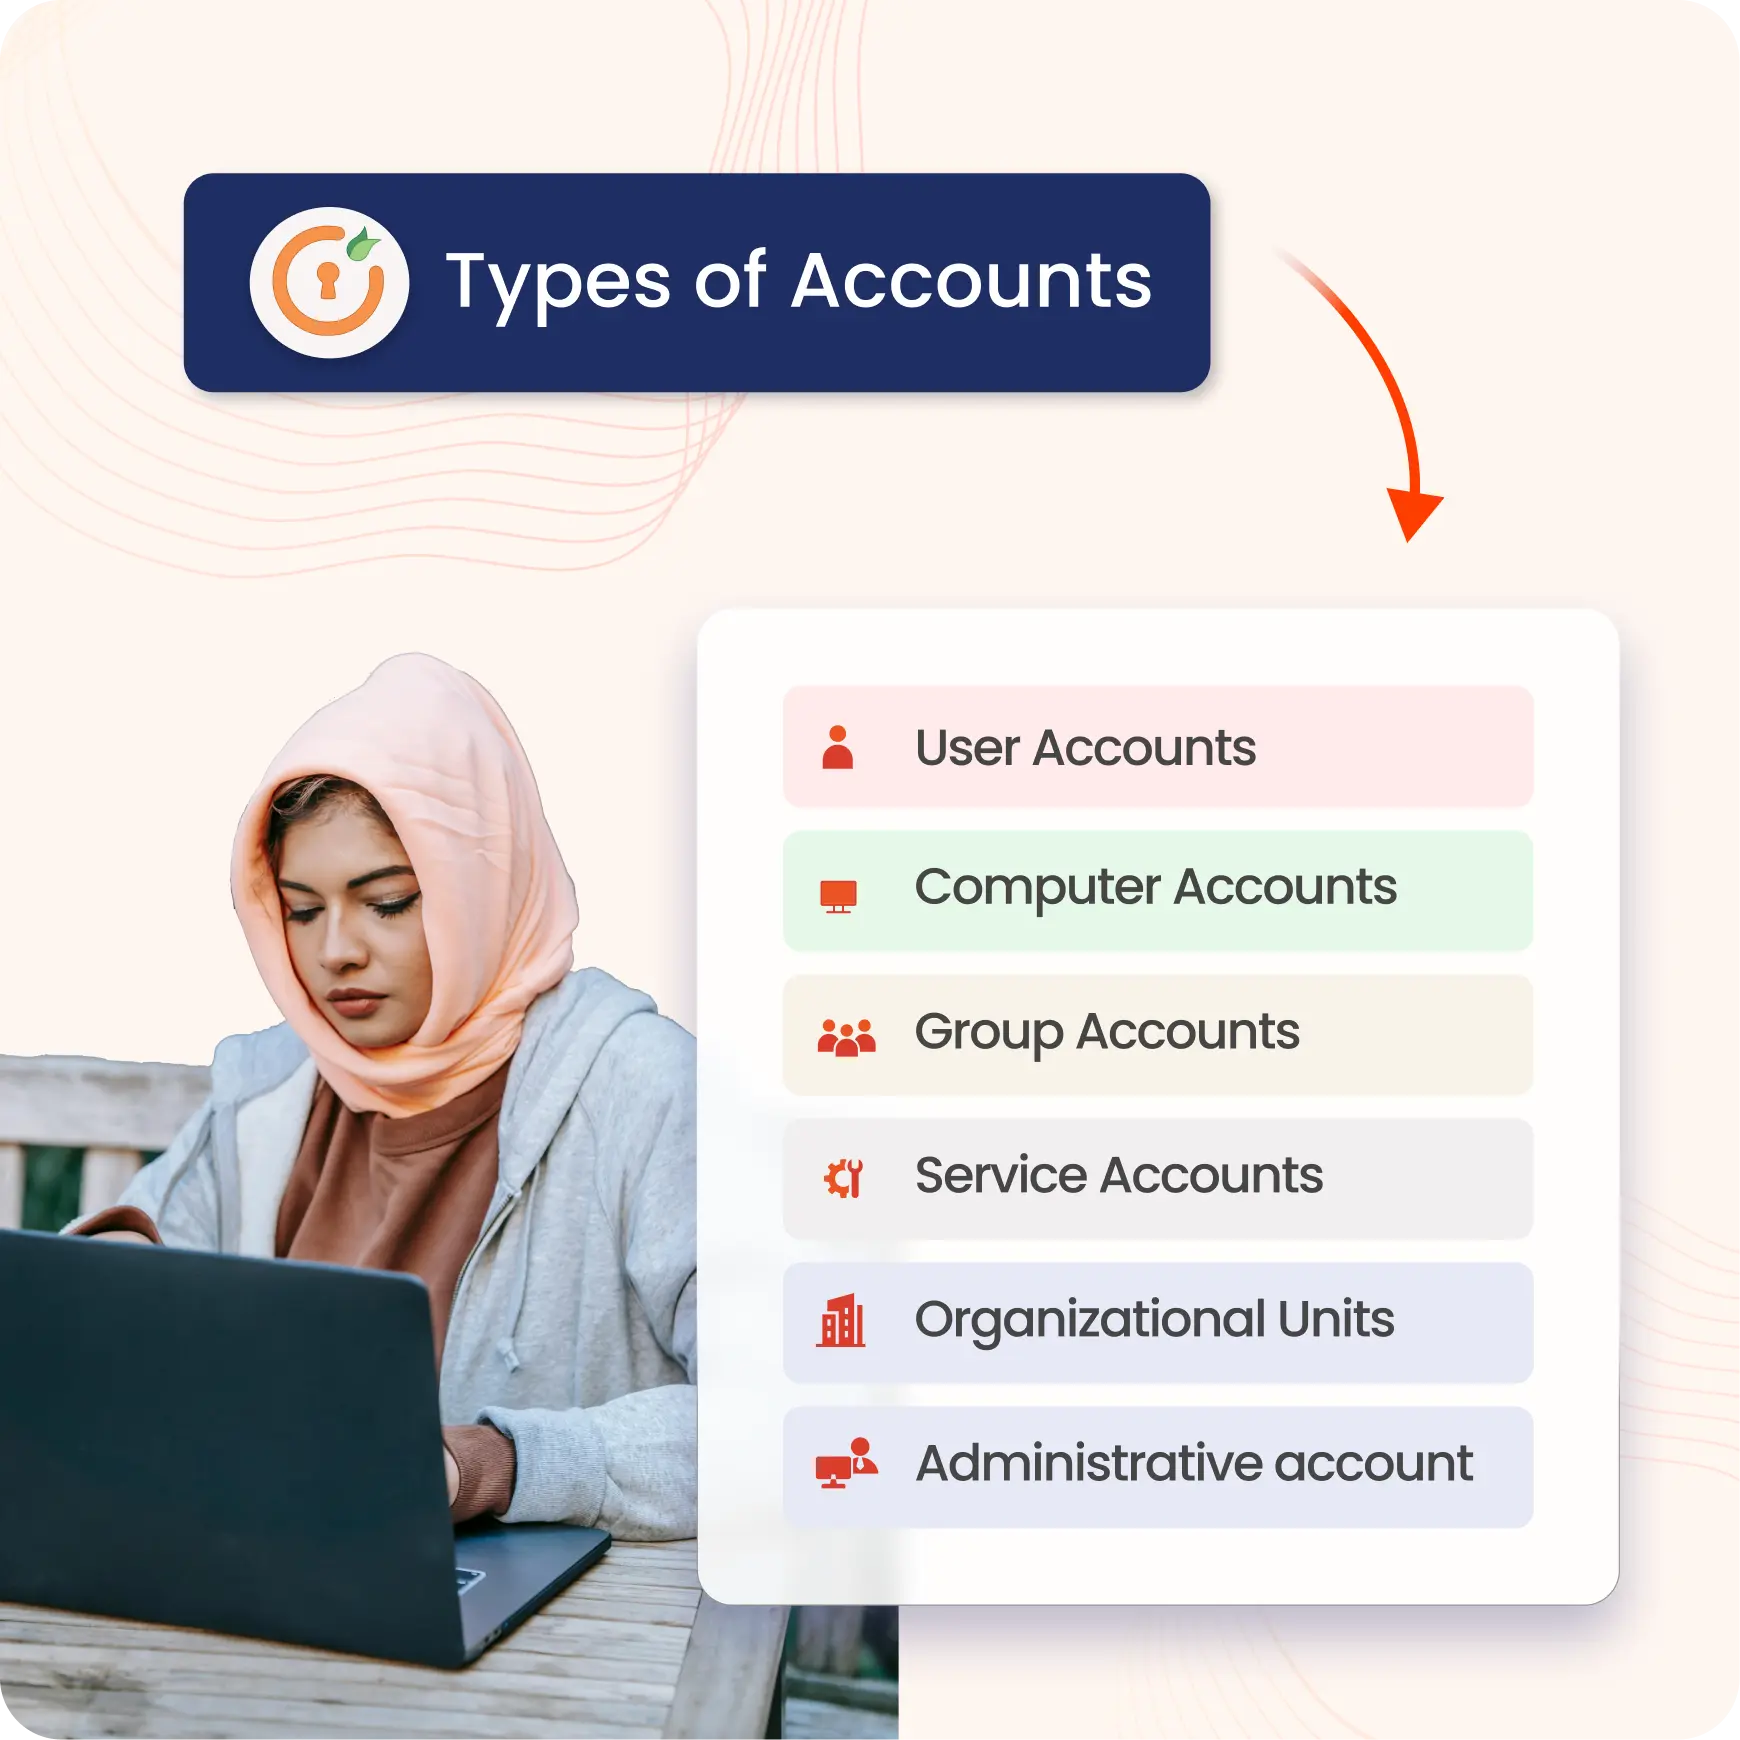
Questi account rappresentano singoli utenti della rete e includono sia utenti standard che amministratori con privilegi elevati. Gli account utente gestiscono l'accesso quotidiano a sistemi e applicazioni, mentre gli account amministrativi (ad esempio, amministratori di dominio, amministratori aziendali) dispongono di privilegi elevati per la gestione di Active Directory e delle operazioni IT critiche.
Creati per ogni computer che si unisce al dominio Active Directory (AD) , questi account garantiscono una comunicazione sicura tra i dispositivi e aiutano a gestire le risorse informatiche all'interno della rete.
Raccolte di account utente e computer, semplificando le autorizzazioni e il controllo degli accessi. Gli account di gruppo consentono la gestione centralizzata dei diritti di accesso comuni per più utenti o sistemi.
Gli account specializzati vengono utilizzati per eseguire servizi e processi in background. Questi account isolano le autorizzazioni per i servizi, garantendo la sicurezza e riducendo al minimo le potenziali vulnerabilità.
Contenitori all'interno di Active Directory che contengono account utente, account di gruppo, account computer e altre unità organizzative (OU). Le OU organizzano e semplificano la gestione degli oggetti della directory.
Le credenziali privilegiate includono segreti di autenticazione come chiavi SSH, chiavi API, certificati, password e token di accesso utilizzati da utenti, servizi e applicazioni. L'identificazione di credenziali non gestite, esposte o configurate in modo errato aiuta a prevenire accessi non autorizzati, elimina i punti ciechi e rafforza la sicurezza complessiva.
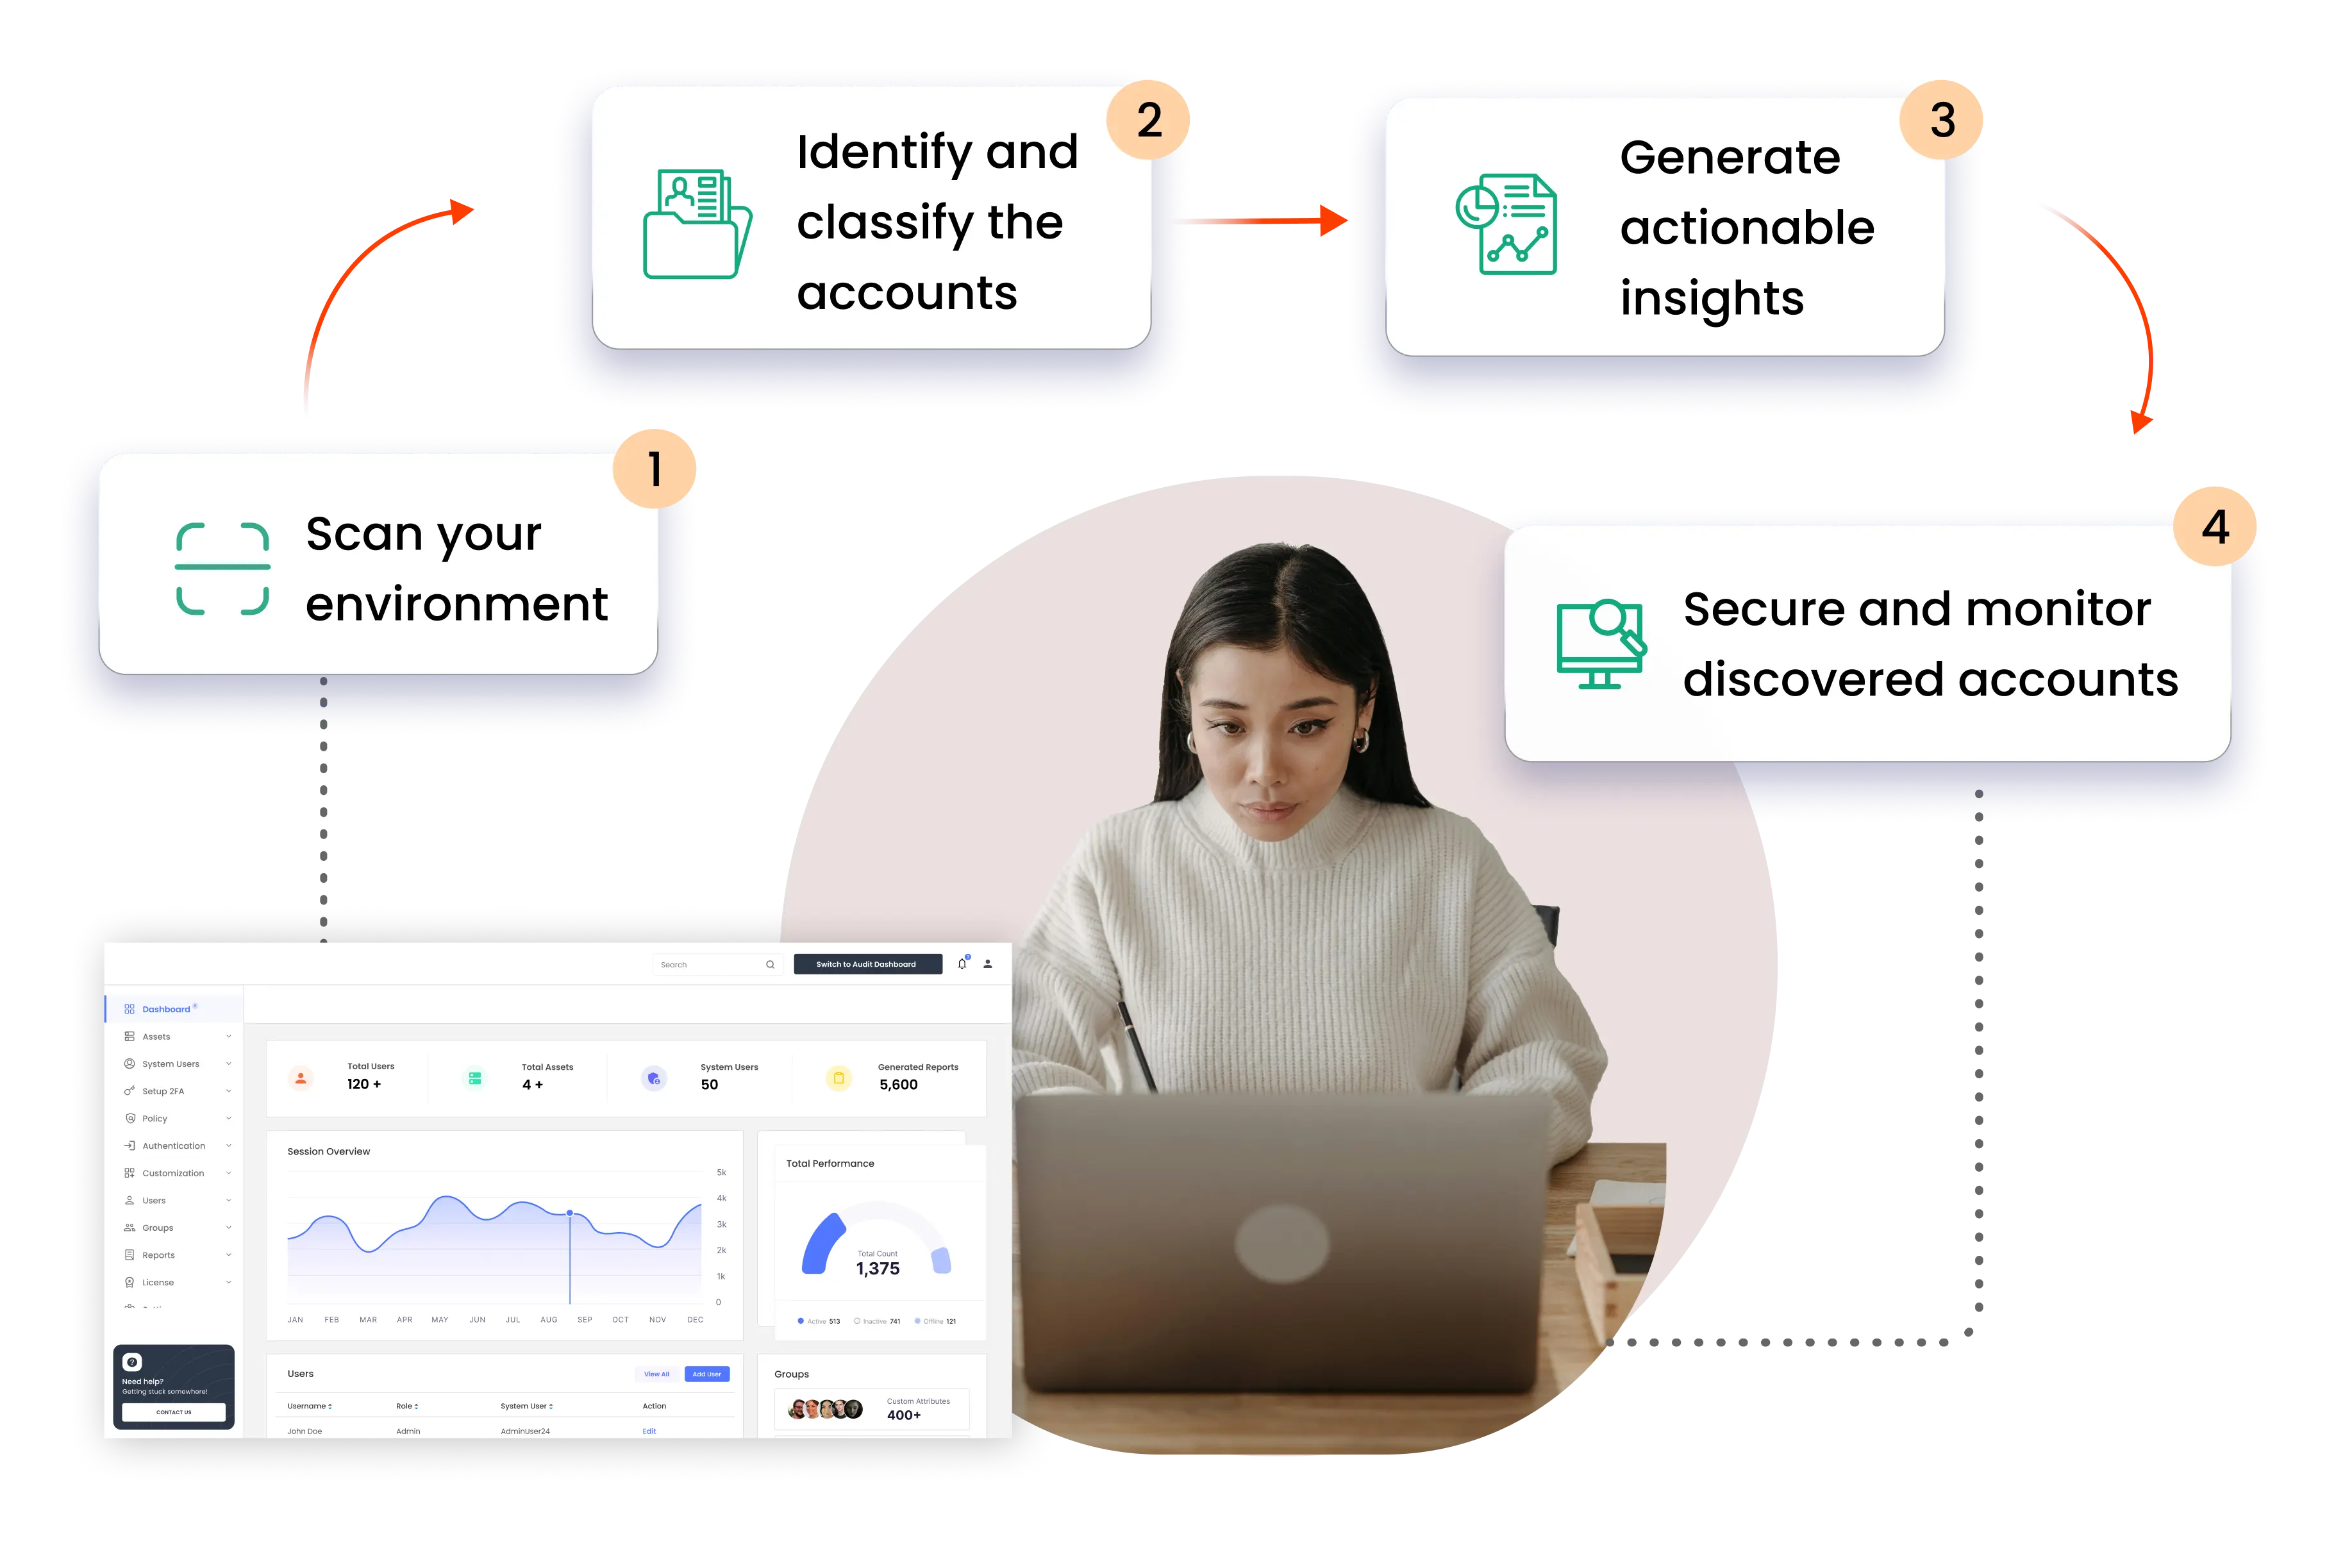
Semplifica l'identificazione degli account privilegiati in tutta l'azienda. Questo strumento di individuazione analizza sistemi, applicazioni e piattaforme cloud per ottenere una panoramica completa di tutti gli account, compresi quelli nascosti o dimenticati.
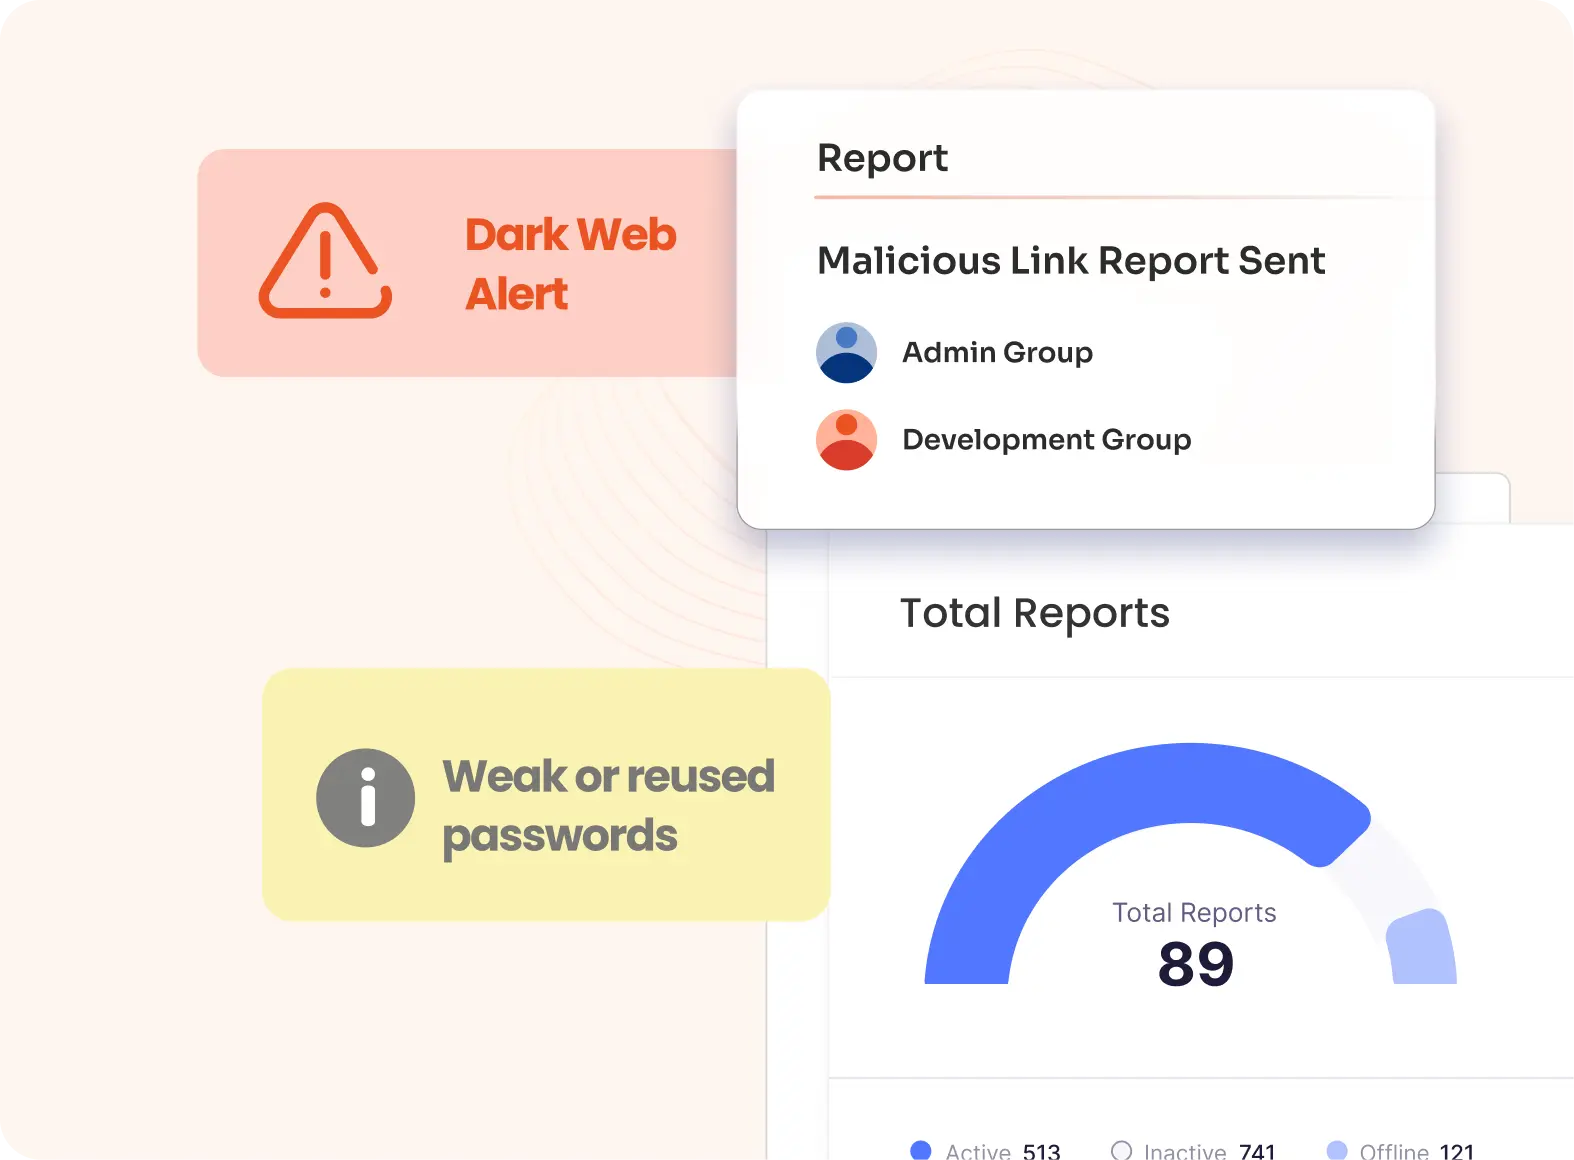
Le notifiche in tempo reale inviano avvisi istantanei quando vengono creati nuovi account con privilegi o viene rilevata un'attività sospetta. Grazie agli avvisi in tempo reale, è possibile intervenire rapidamente per prevenire accessi non autorizzati o qualsiasi tipo di violazione della sicurezza.
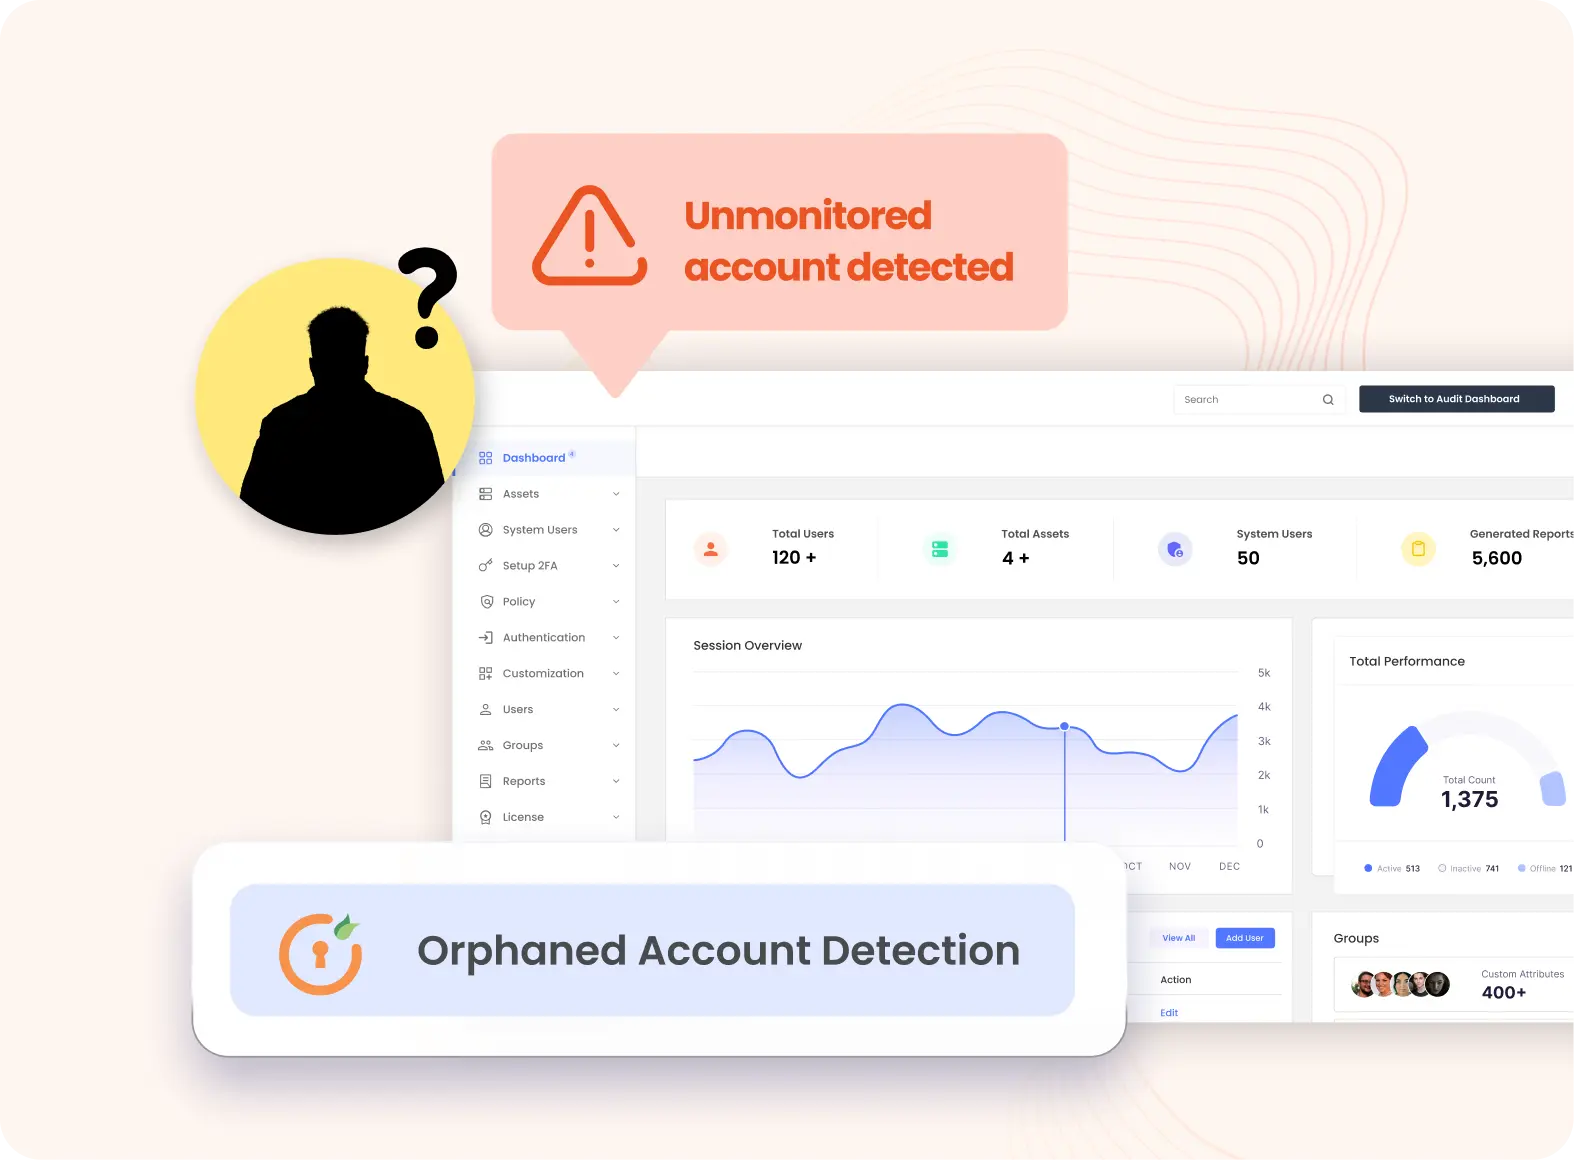
Identifica gli account senza proprietario o che non sono stati attivi di recente. Questi account orfani possono rappresentare un rischio significativo per la sicurezza e possono essere facilmente sfruttati se non gestiti.
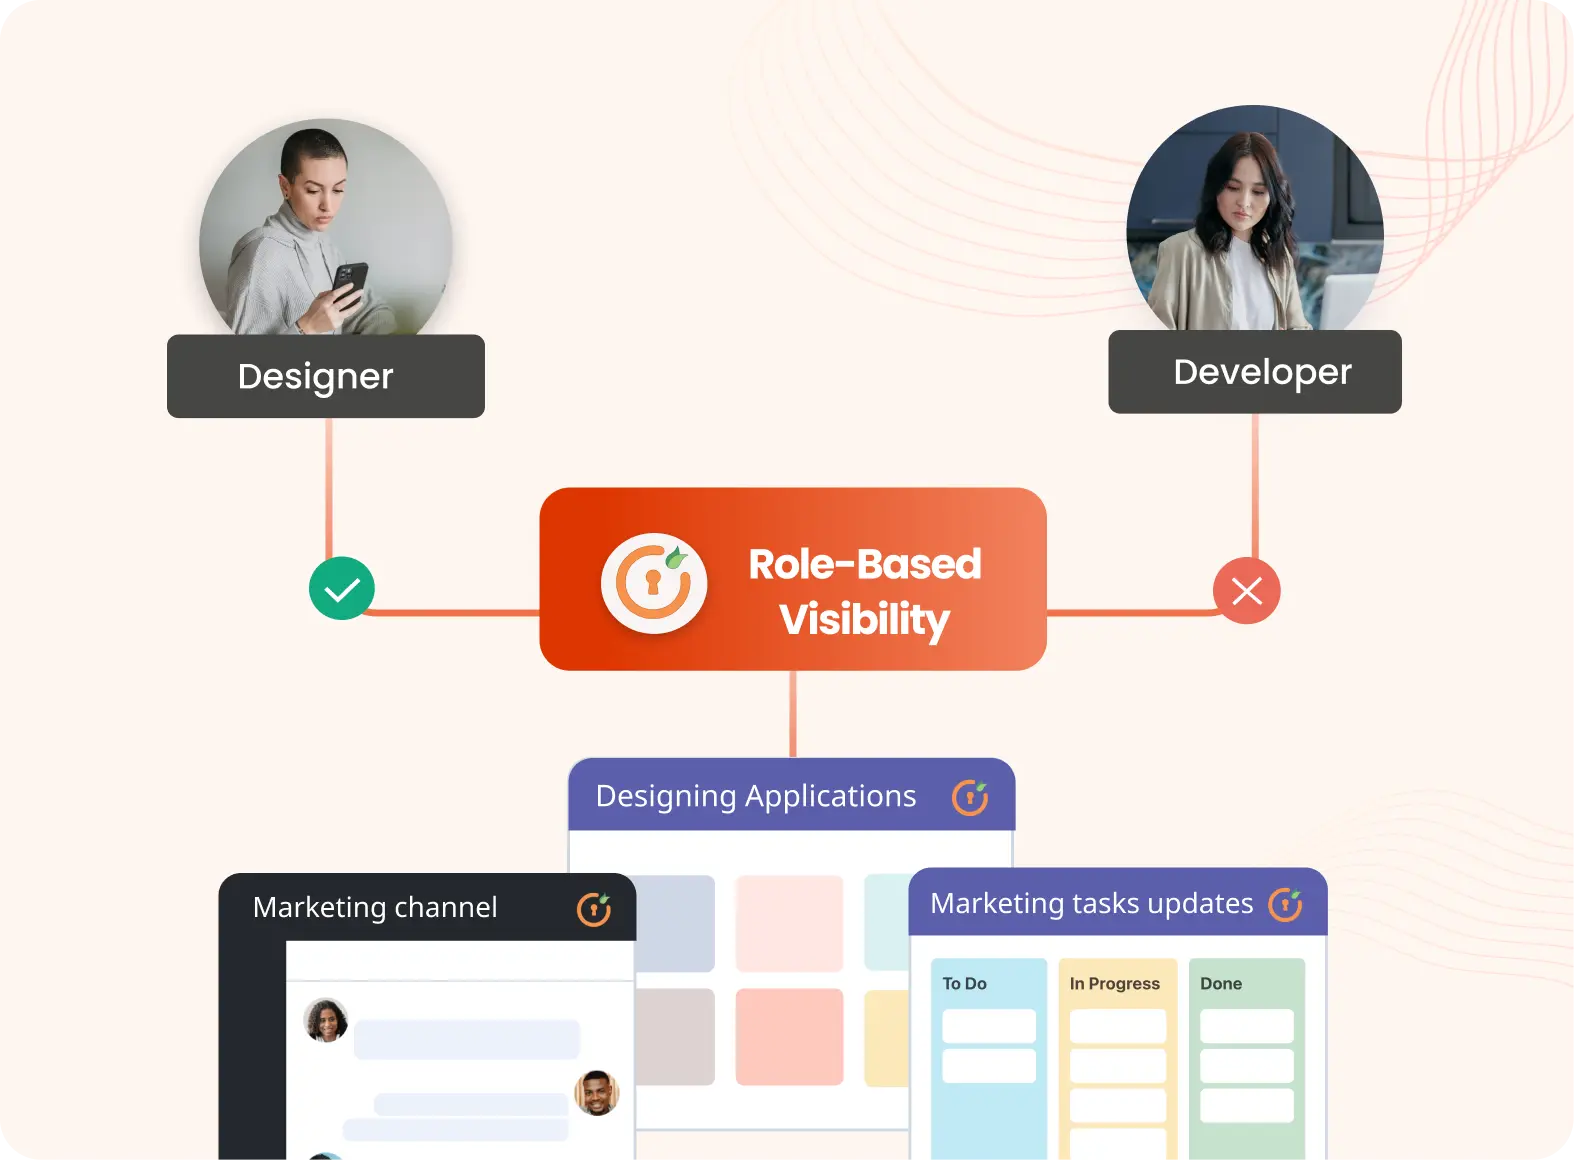
Fornisce ad amministratori e revisori un accesso granulare alle informazioni sugli account privilegiati. La visibilità basata sui ruoli garantisce che gli utenti visualizzino solo le informazioni pertinenti al loro lavoro/alle loro responsabilità, migliorando così la sicurezza.
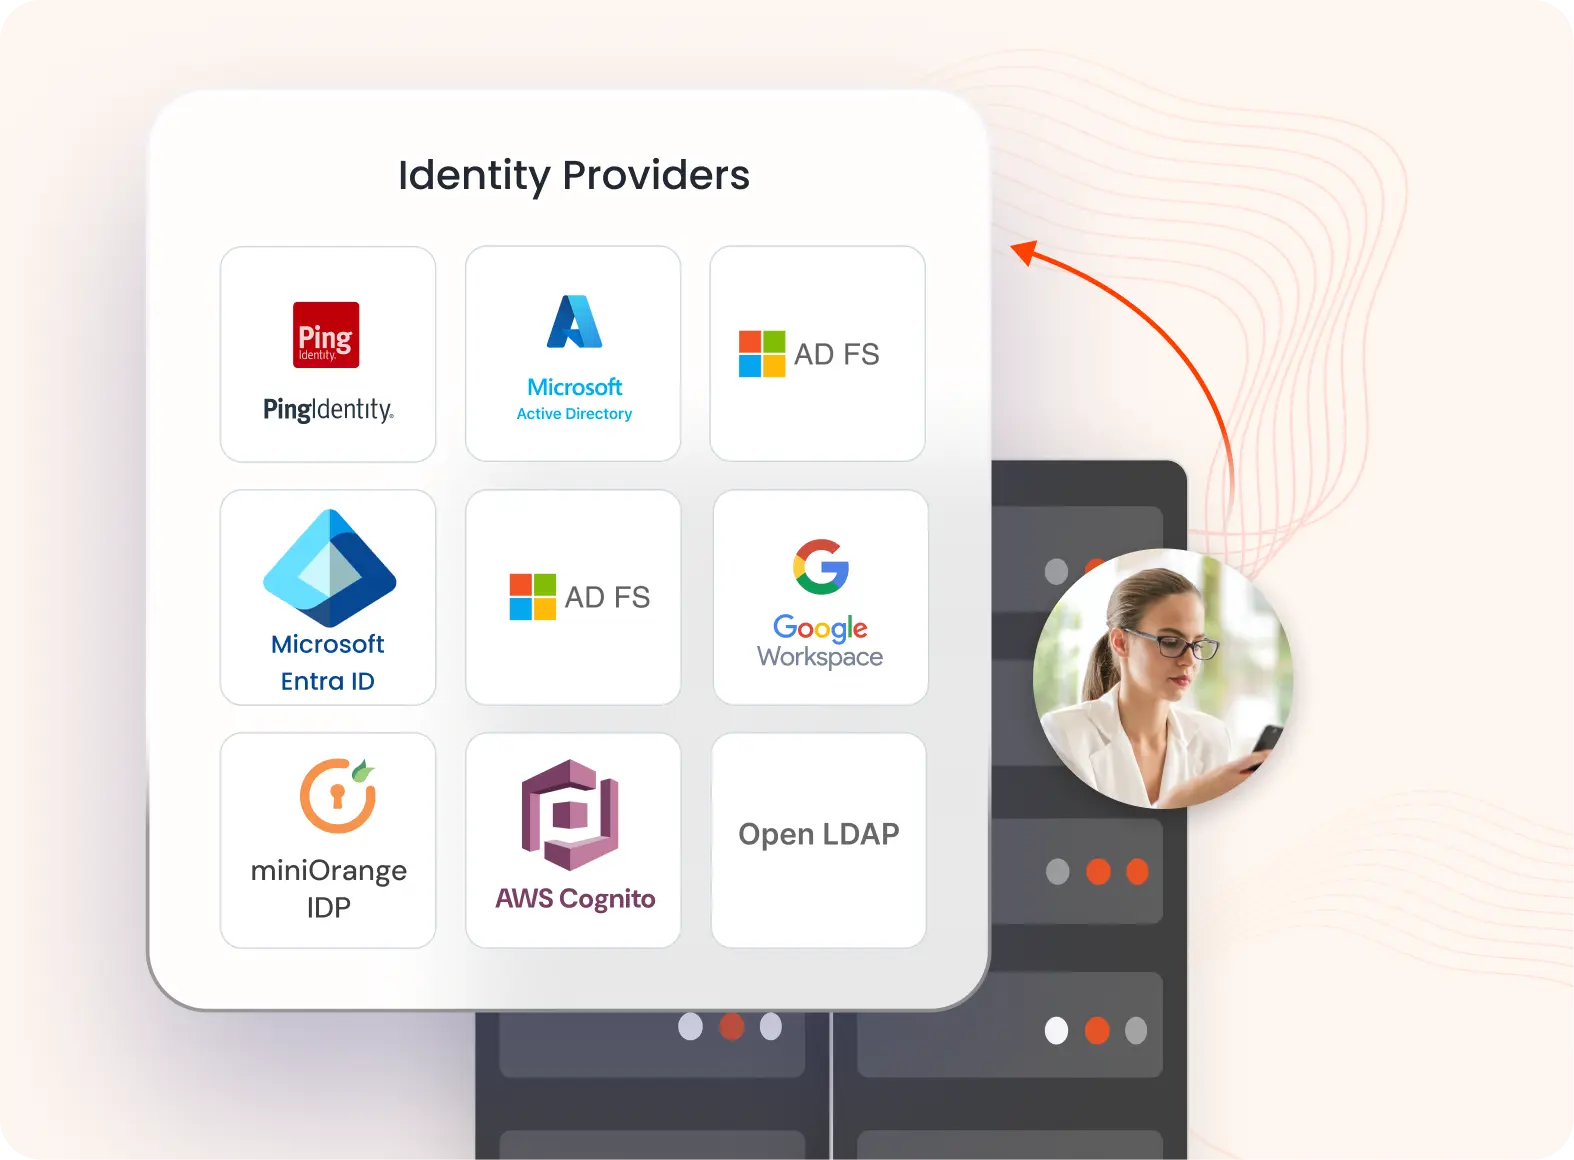
Grazie a directory e archivi di identità standard del settore come Active Directory e LDAP , la soluzione si integra perfettamente nell'infrastruttura IT esistente, semplificando l'individuazione e la gestione degli account.
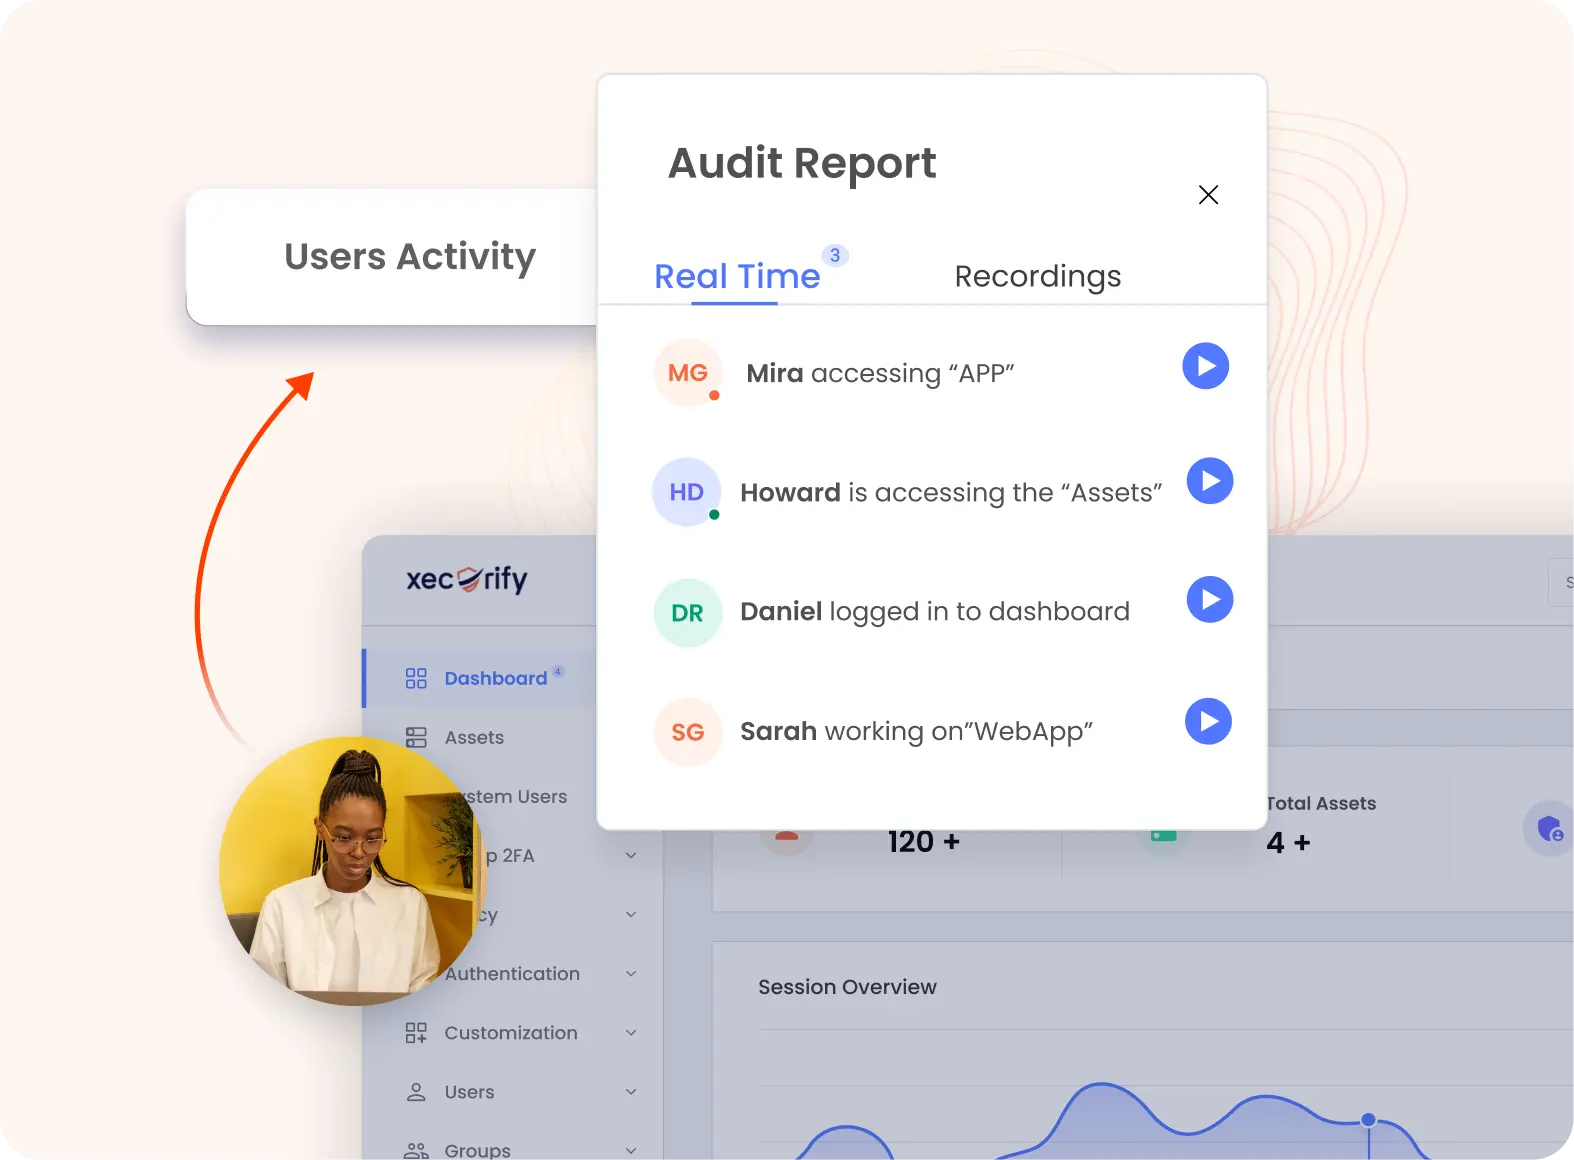
Offre report predefiniti progettati per soddisfare i requisiti di conformità normativa. La conformità a GDPR, PCI DSS e HIPAA può essere dimostrata facilmente con lo strumento di reporting di conformità.
Scopri come miniOrange PAM può aiutare la tua organizzazione a soddisfare i requisiti normativi e a rafforzare il tuo quadro di sicurezza.
Scopri di più sulla conformità PAM
Identifica e monitora tutti gli account privilegiati nell'infrastruttura IT per eliminare i punti ciechi.
Scopri e risolvi account backdoor, credenziali scadute e punti di accesso nascosti per ridurre le vulnerabilità della sicurezza.
Automatizza l'identificazione degli account privilegiati per ottenere visibilità e controllo in tempo reale sui privilegi di accesso.





Non posso che parlare bene di miniOrange: sono completamente soddisfatto del processo e dei risultati sotto ogni aspetto.
5.0

Servizio tecnico fantastico, prodotto fantastico. In generale, persone fantastiche. Questa soluzione è molto semplice e facile da implementare
5.0




















































