Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Esplora le funzionalità complete di PAM, i metodi di integrazione, i vantaggi della conformità e tutto ciò di cui hai bisogno in un unico posto.
Il download dovrebbe iniziare ora. In caso contrario, vi preghiamo di contattarci via email all'indirizzo idpsupport@xecurify.com.
Inserisci un indirizzo email valido

Un audit di gestione degli accessi privilegiati (PAM) è una valutazione strutturata di come la tua organizzazione controlla, monitora e protegge gli account privilegiati con diritti di accesso elevati. Garantisce che gli utenti privilegiati rispettino le politiche di sicurezza interne e le normative esterne.
Il processo di audit prevede la revisione dei livelli di accesso, il monitoraggio dell'attività degli utenti privilegiati e l'analisi delle tracce di audit per identificare comportamenti non autorizzati o violazioni delle policy.
Un audit PAM (Privileged Access Management) traccia in tempo reale le attività degli utenti privilegiati e delle sessioni, registra eventi chiave come azioni degli utenti, indirizzi IP e timestamp delle sessioni e aiuta a rilevare comportamenti sospetti prima che diventino una minaccia. Garantisce inoltre la conformità agli standard di sicurezza come SOX, HIPAA e ISO 27001, rafforzando sia la conformità che la sicurezza organizzativa complessiva.
Individua ed elenca tutti gli account con accesso speciale nella tua organizzazione. Sono inclusi gli amministratori di sistema, gli account automatizzati utilizzati dalle applicazioni e gli account temporanei.
Non dimenticare di individuare gli account inutilizzati o abbandonati (noti anche come account inattivi), poiché possono essere rischiosi. Avere un elenco completo è il primo passo per gestire al meglio gli accessi.
Controlla chi ha accesso a quali sistemi e perché. Assicurati che tutti abbiano accesso solo a ciò di cui hanno realmente bisogno per svolgere il proprio lavoro.
Fai attenzione agli account con troppi permessi o che possono passare da un sistema all'altro. Utilizza regole basate sui ruoli per controllare l'accesso e annota eventuali eccezioni.
Assicurati che gli account privilegiati abbiano metodi di accesso robusti come l'autenticazione a più fattori (MFA) . Fai attenzione ai punti deboli come le password condivise o le password statiche che non cambiano mai. I metodi moderni come l'accesso senza password o l'MFA basata sul rischio rendono l'accesso più sicuro senza infastidire gli utenti.
Verifica come vengono archiviate, modificate e protette le password degli account privilegiati . Utilizza un archivio sicuro per tenere al sicuro le password ed evitare il riutilizzo. Assicurati che le password siano complesse e che vengano cambiate regolarmente per ridurre il rischio di furto o uso improprio.
Assicurarsi che tutte le attività svolte dagli account privilegiati, come accessi, comandi eseguiti, dati a cui si accede e qualsiasi modifica apportata, vengano tracciate.
Utilizza strumenti per registrare le sessioni e rivederle in seguito, se necessario. Imposta avvisi per attività sospette e mantieni i registri al sicuro e collegati al tuo sistema principale di monitoraggio della sicurezza.
Assicurati che i log e le attività degli account privilegiati vengano inviati al tuo sistema SIEM (Security Information and Event Management) . Questo aiuta a individuare automaticamente comportamenti anomali, come ad esempio un accesso improvviso non autorizzato o l'utilizzo di orari di lavoro insoliti. Strumenti avanzati possono aiutare a dare priorità ai rischi per un intervento più rapido.
L'accesso privilegiato deve essere concesso solo attraverso procedure di approvazione chiare, tramite un sistema di ticket . È importante verificare come vengono effettuate e approvate le richieste di accesso e per quanto tempo queste rimangono valide. Bisogna inoltre individuare eventuali approvazioni mancanti o una gestione inadeguata della documentazione. Utilizzare l'accesso Just-in-Time (JIT) per limitare la durata delle autorizzazioni speciali e tenere traccia di tutte le approvazioni.
L'accesso privilegiato non dovrebbe mai essere "impostato e dimenticato". Verificate regolarmente se gli utenti necessitano ancora dei loro privilegi elevati . Assicuratevi che i responsabili approvino l'accesso e che venga revocato quando una persona cambia lavoro o lascia l'azienda. Questo mantiene il sistema sicuro e limita gli accessi non necessari.
Verificate non solo la tecnologia, ma anche le regole e la gestione del PAM. Verificate che le policy siano chiare, aggiornate e conformi agli standard di settore.
Verificate se le politiche sono allineate a framework come NIST 800-53, ISO 27001 o CIS Controls . Politiche solide contribuiscono a garantire che i controlli vengano rispettati e che possano superare gli audit.
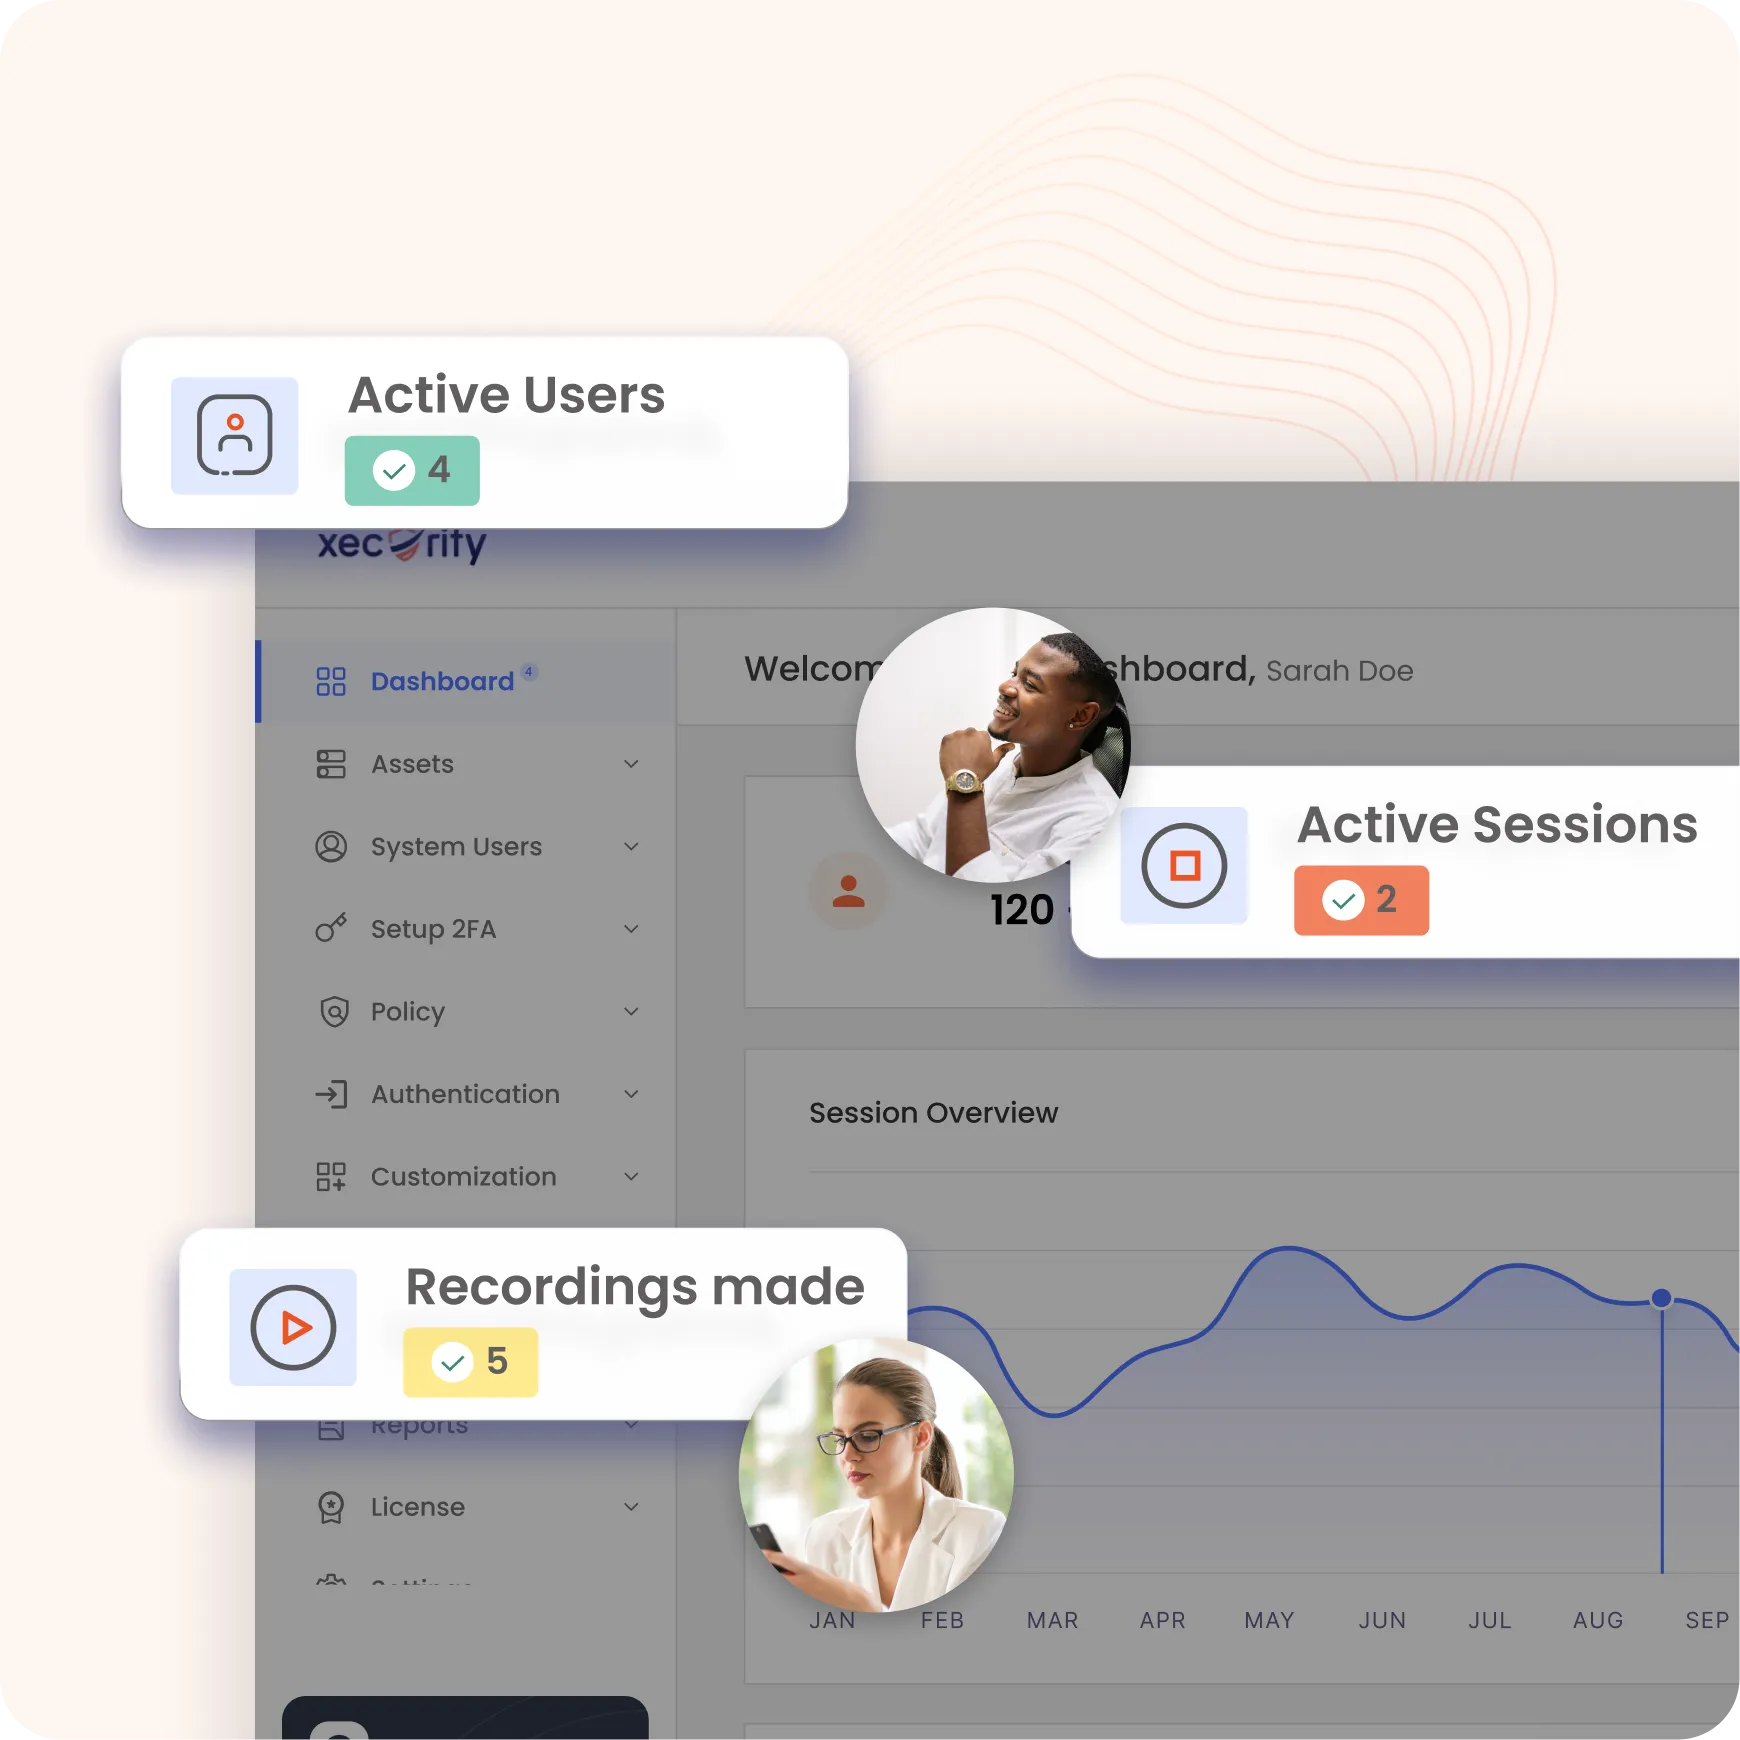
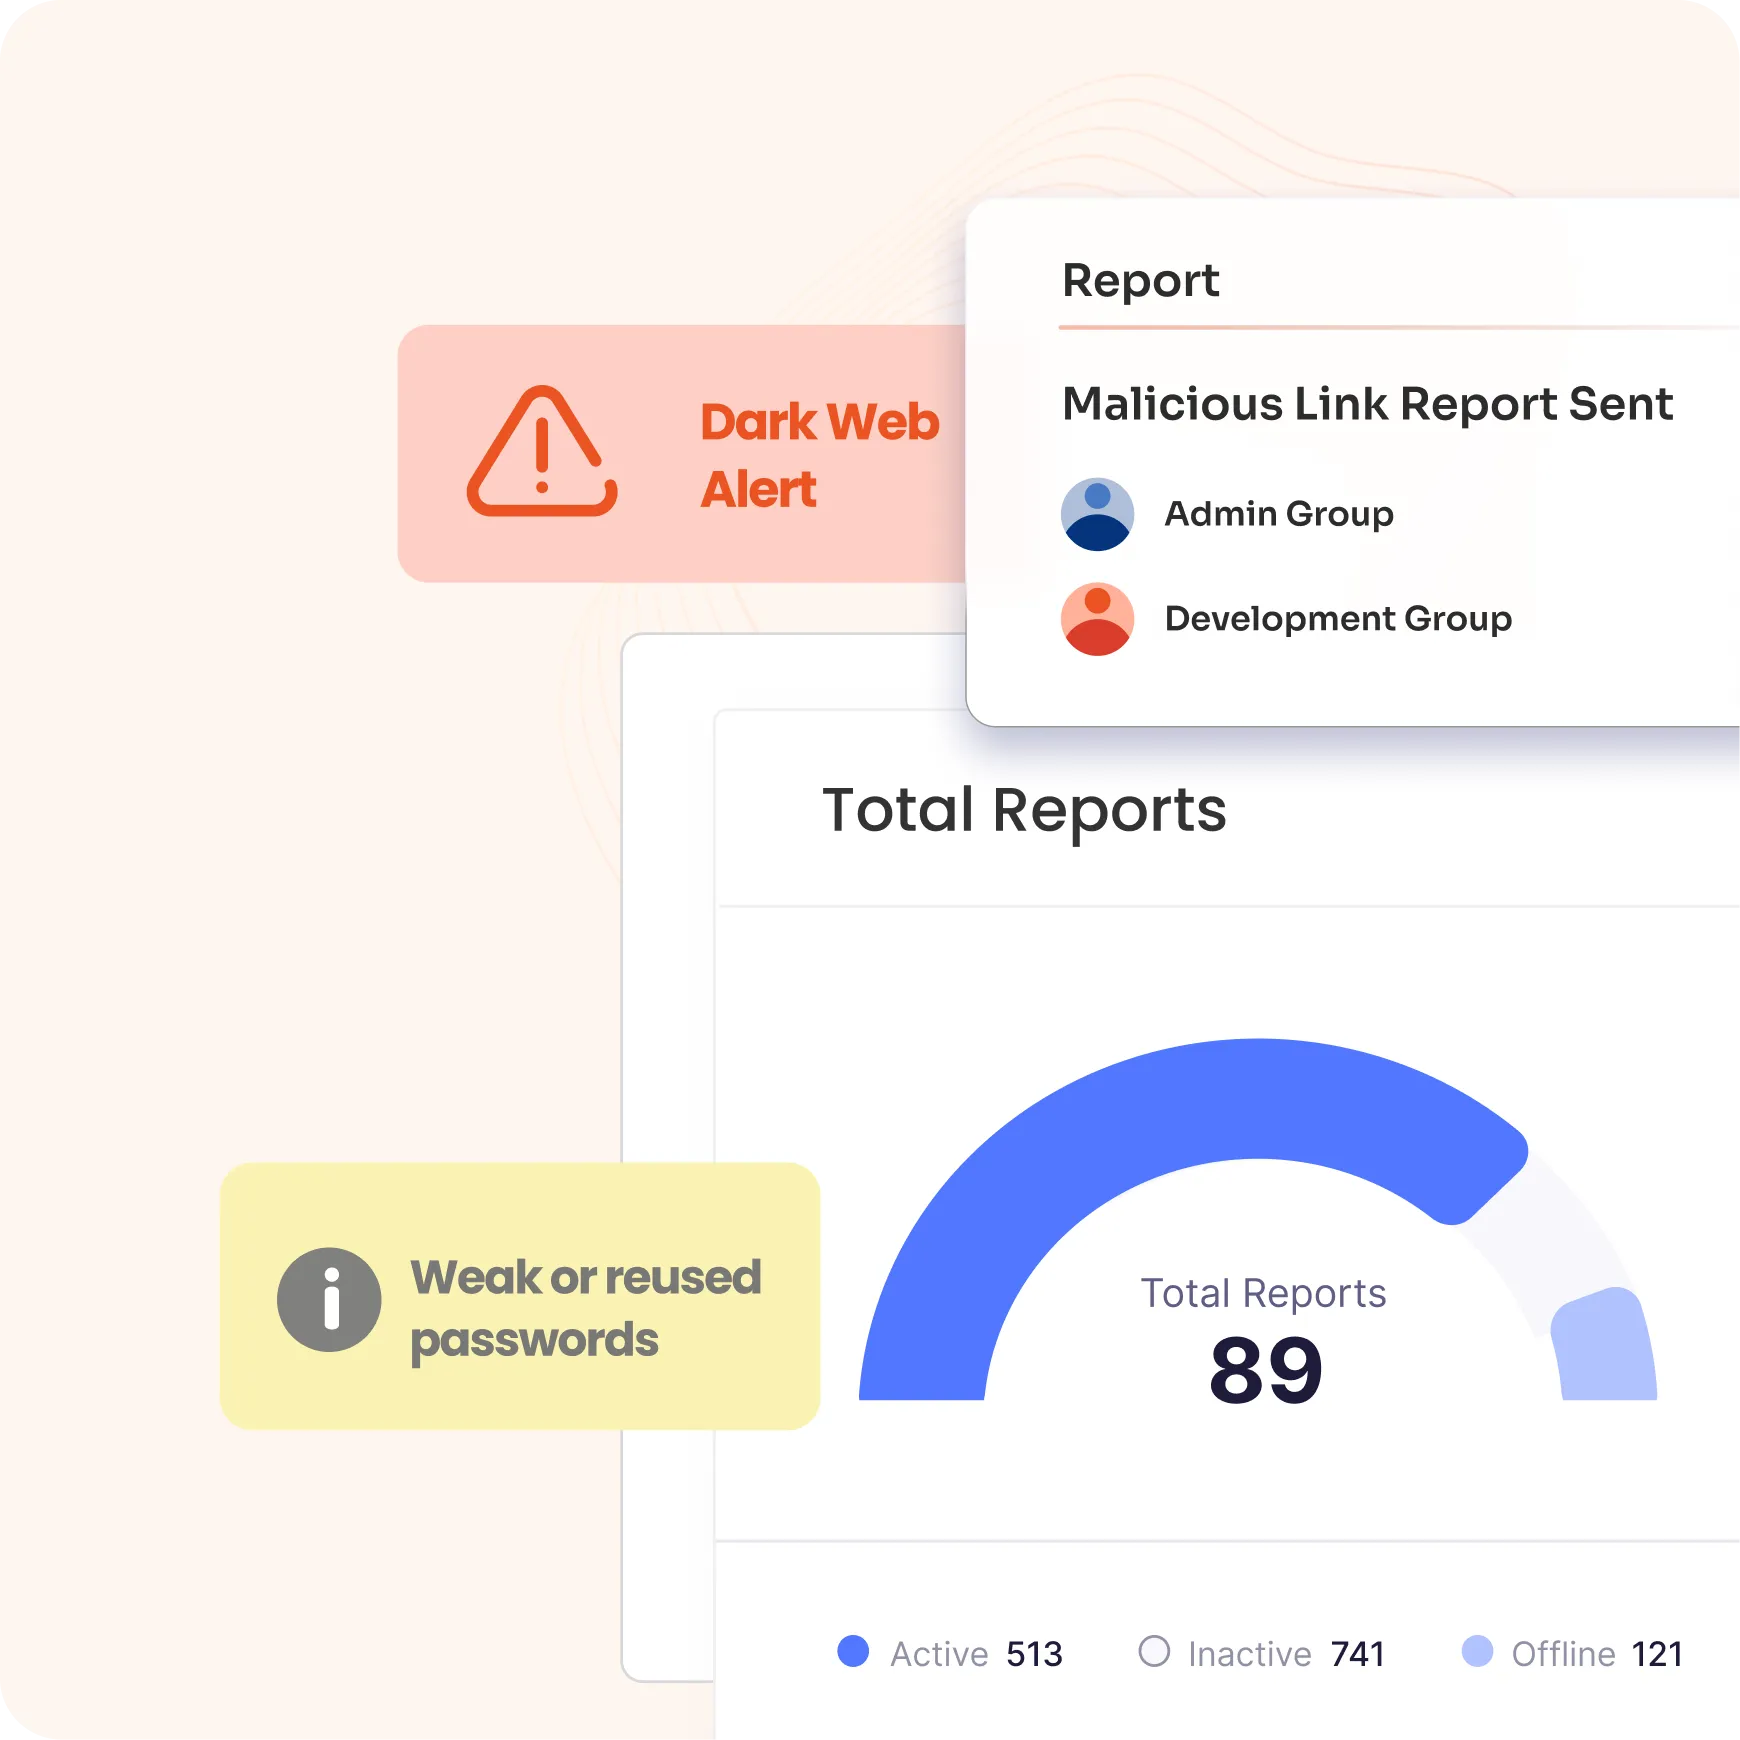
Ottieni visibilità costante su tutte le operazioni privilegiate con una dashboard in tempo reale che offre una visione completa delle attività dell'amministratore. Questa funzionalità garantisce una supervisione e una sicurezza migliorate, aiutando gli amministratori a monitorare e gestire efficacemente l'accesso privilegiato.
Personalizza il tuo processo di reporting con opzioni flessibili per generare report in base a pianificazioni definite dall'utente, su richiesta o a intervalli regolari. Accedi a report dettagliati e pianificati in categorie chiave, tra cui:
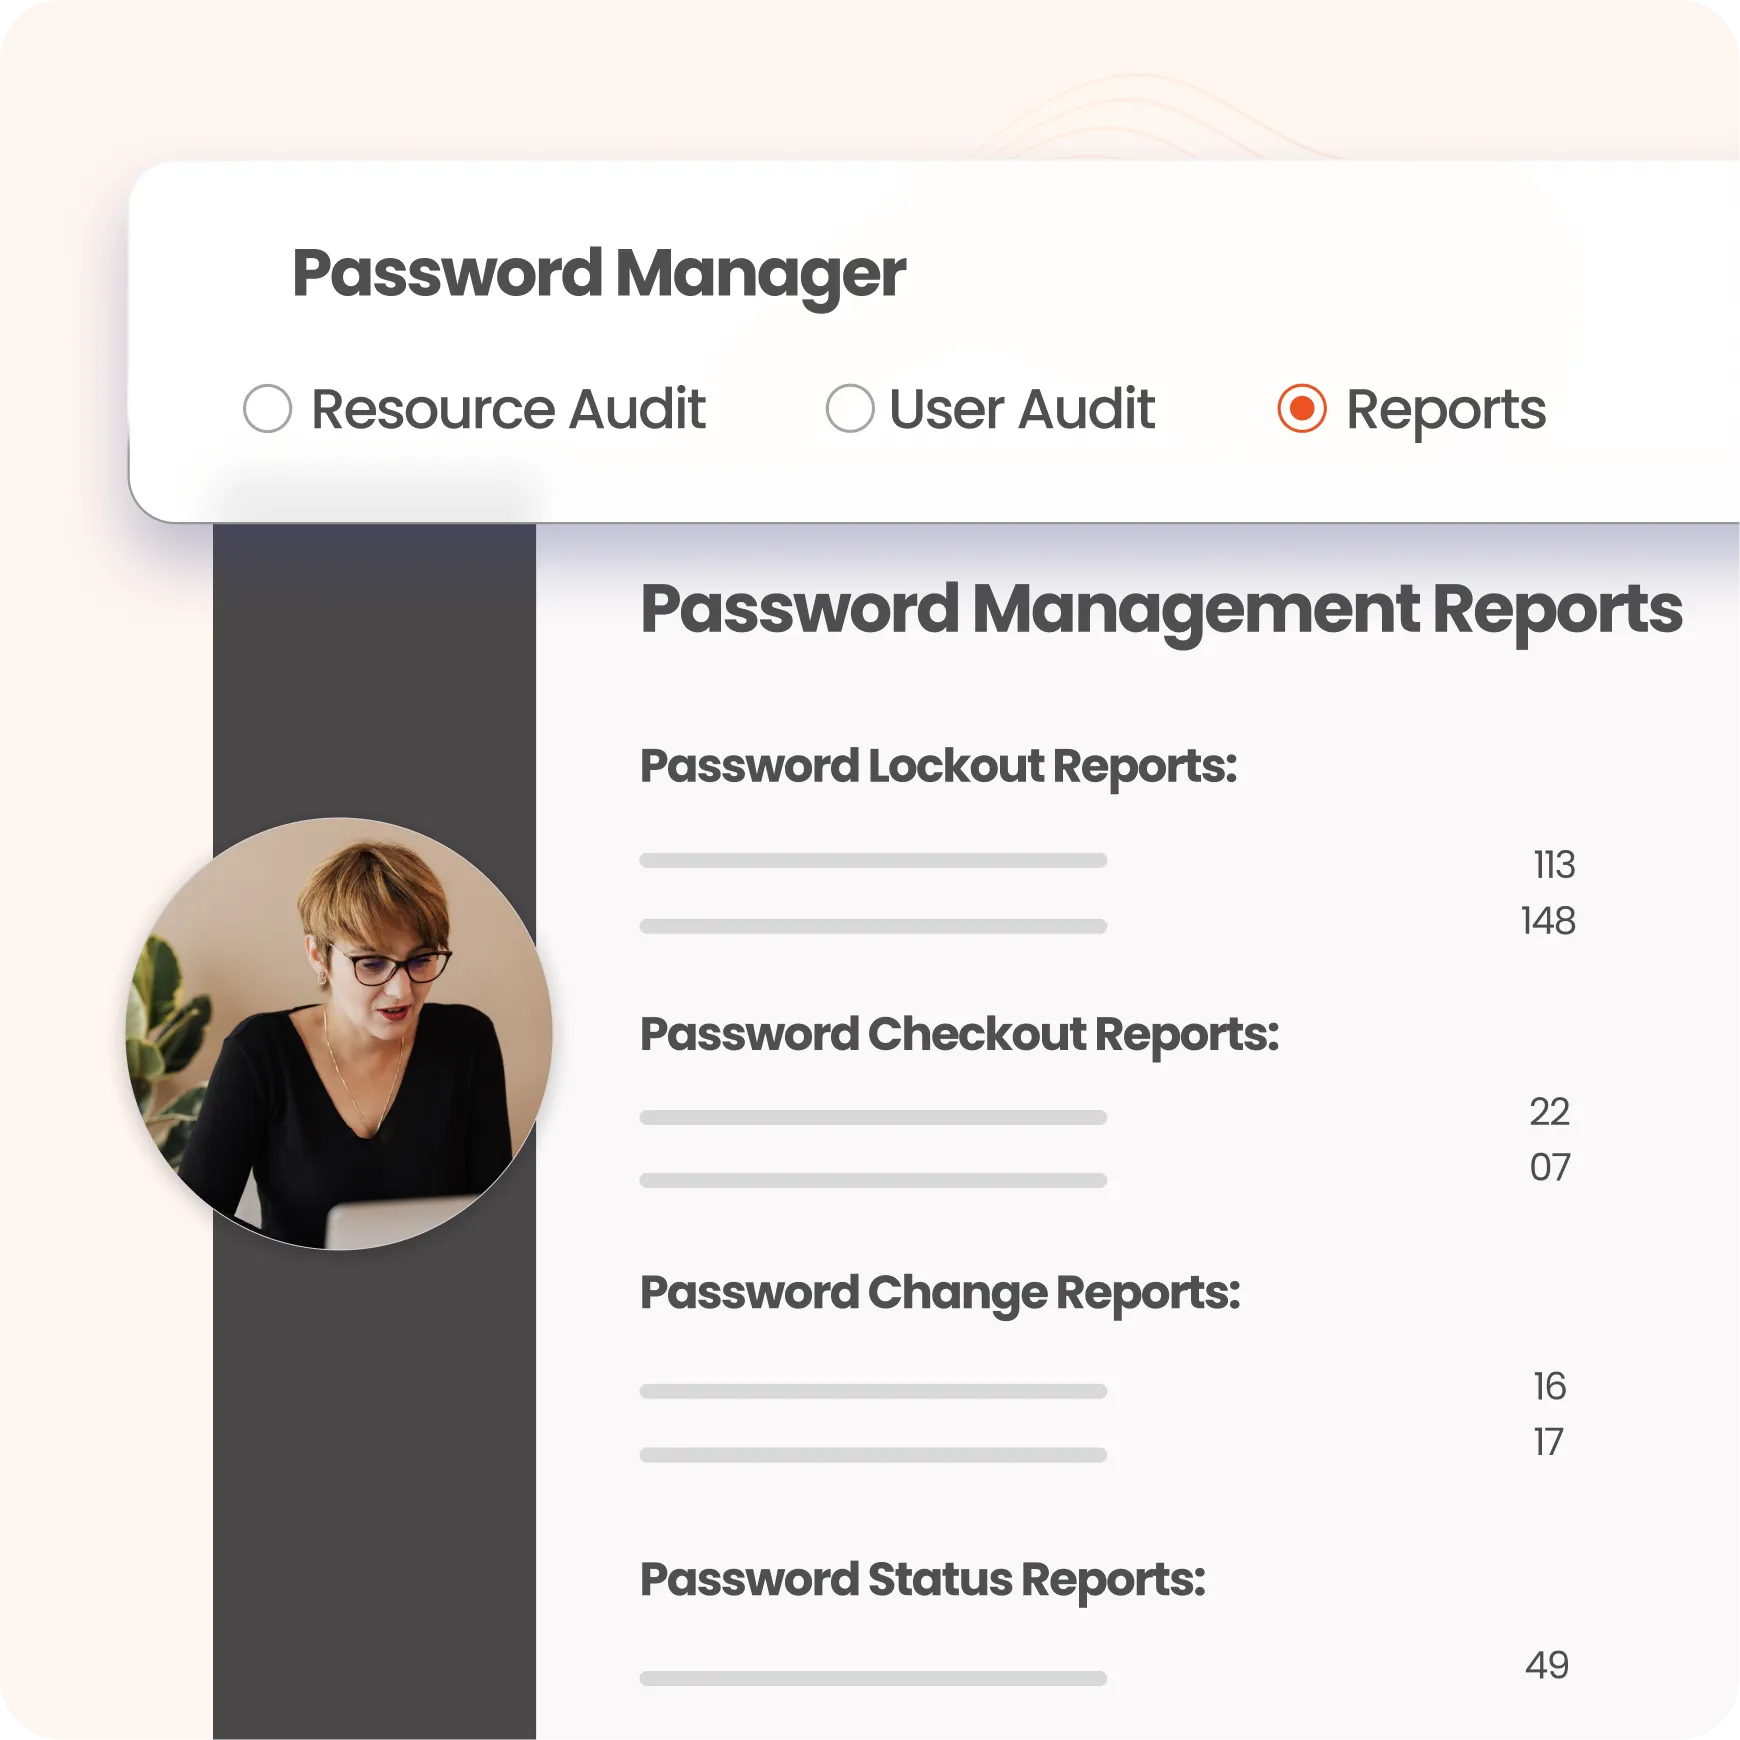
Migliora la sicurezza con report completi sulla gestione delle password , tra cui:
Sfrutta analisi avanzate per monitorare le attività di sessione e assegnare un punteggio di rischio a ogni sessione e attività utente. Integrata con SIEM, questa funzionalità aiuta a dare priorità agli sforzi di auditing identificando comportamenti potenzialmente rischiosi in tempo reale, consentendo una risposta più rapida alle minacce e una gestione della sicurezza migliorata.
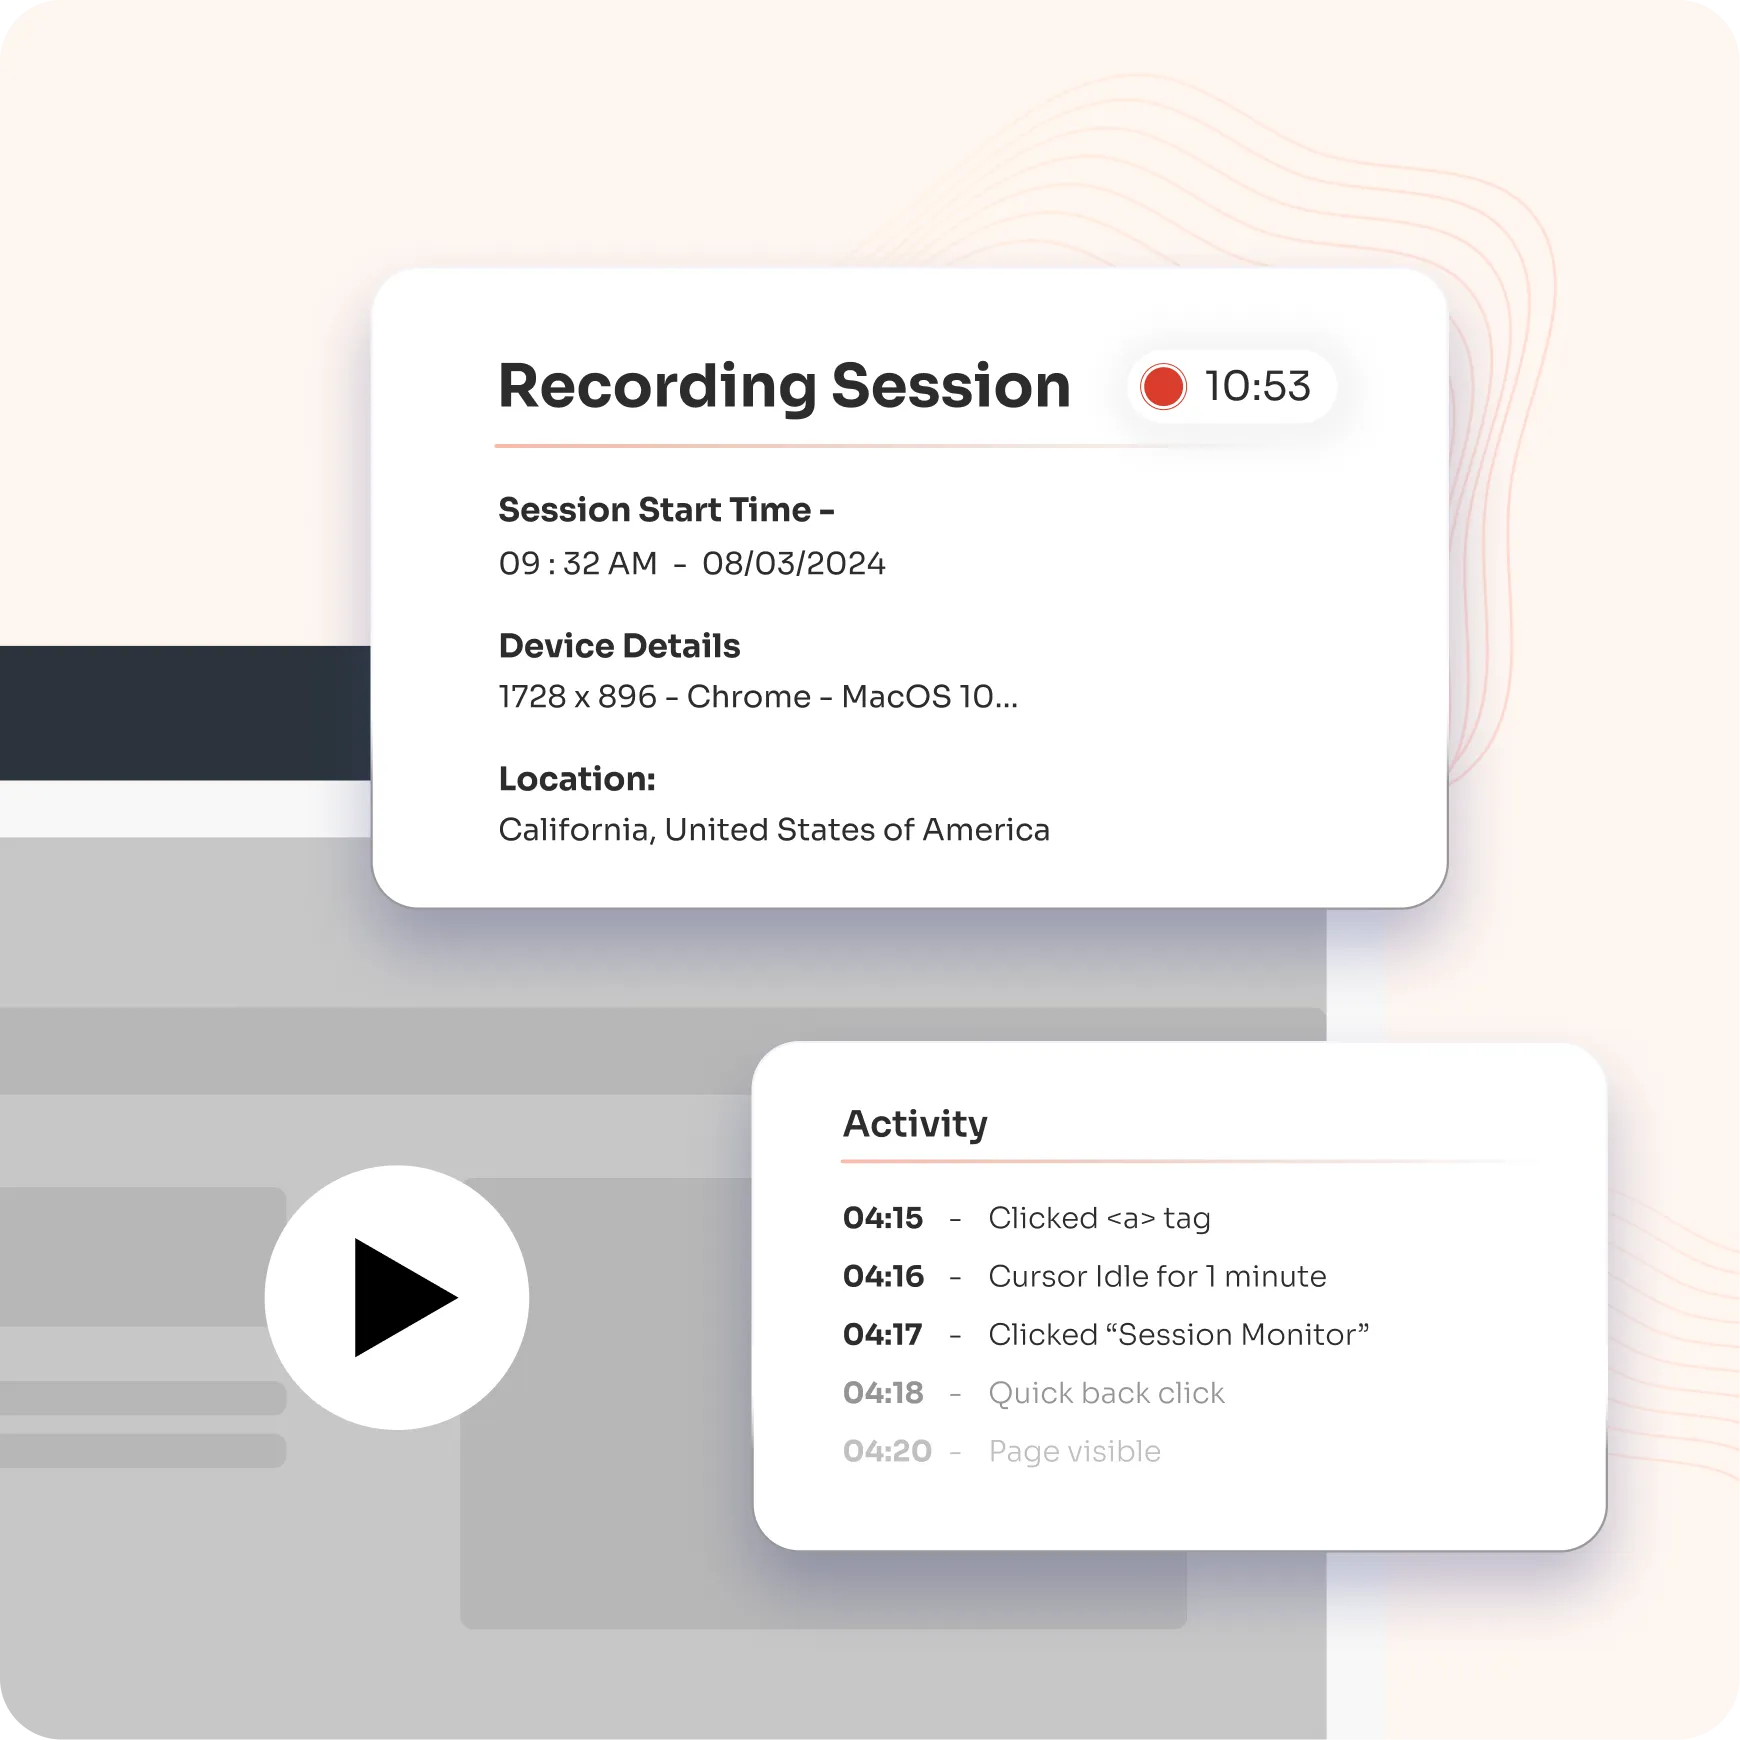
Consente indagini forensi grazie alla registrazione e alla riproduzione delle sessioni, generando al contempo report personalizzati. L'analisi delle minacce integrata migliora il rilevamento di attività sospette all'interno di sessioni privilegiate, garantendo una supervisione e una risposta di sicurezza complete.
Scopri come miniOrange PAM può aiutare la tua organizzazione a soddisfare i requisiti normativi e a rafforzare il tuo quadro di sicurezza.
Scopri di più sulla conformità PAM

Garantisci che solo gli utenti autorizzati abbiano accesso alle risorse critiche, riducendo i rischi di violazione dei dati.

Identificare potenziali vulnerabilità e pratiche deboli per mitigare le minacce interne.

Allineare le pratiche PAM alle normative del settore per soddisfare i requisiti di conformità ed evitare sanzioni.




















































