Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
Garantisci una protezione proattiva e continua contro le minacce informatiche grazie alle funzionalità di autenticazione a più fattori adattiva.

Valutare continuamente le richieste di autenticazione utilizzando segnali contestuali come posizione, dispositivo e condizioni di rete per applicare l'autenticazione a più fattori (MFA) solo quando viene rilevata attività sospetta.

L'autenticazione basata sul comportamento analizza i modelli di accesso degli utenti e le deviazioni comportamentali per identificare le anomalie, applicando verifiche aggiuntive quando le richieste di accesso appaiono insolite.

Riconosci i dispositivi affidabili e sconosciuti utilizzando attributi univoci per rafforzare le decisioni di autenticazione e ridurre i rischi di accesso non autorizzato.

Assegna punteggi di rischio dinamici alle richieste di autenticazione in base a fattori contestuali, consentendo alle organizzazioni di attivare l'autenticazione a più fattori (MFA) solo in presenza di un rischio elevato.

I team IT definiscono regole di accesso condizionale chiare, basate sulla logica "se questo, allora quello", che tengono conto di ruolo, posizione, affidabilità del dispositivo, tempo, rischio IP e altro ancora, per decidere se consentire, imporre l'autenticazione a più fattori (MFA) o bloccare l'accesso.

Presentare metodi di autenticazione dinamici in base al contesto dell'utente, alle condizioni delle policy e ai livelli di rischio, al fine di bilanciare la sicurezza con l'esperienza utente.
L'autenticazione adattiva miniOrange protegge le applicazioni aziendali su cui i tuoi team fanno affidamento con un controllo degli accessi intelligente e contestuale. Valutando l'affidabilità dei dispositivi, la posizione e il comportamento degli utenti in tempo reale, garantisce un accesso senza interruzioni per gli utenti fidati e una verifica più efficace in caso di aumento del rischio. Dalle suite di produttività alle piattaforme aziendali, miniOrange protegge l'accesso senza interrompere i flussi di lavoro.
Esplora il catalogo di integrazione dell'app miniOrange
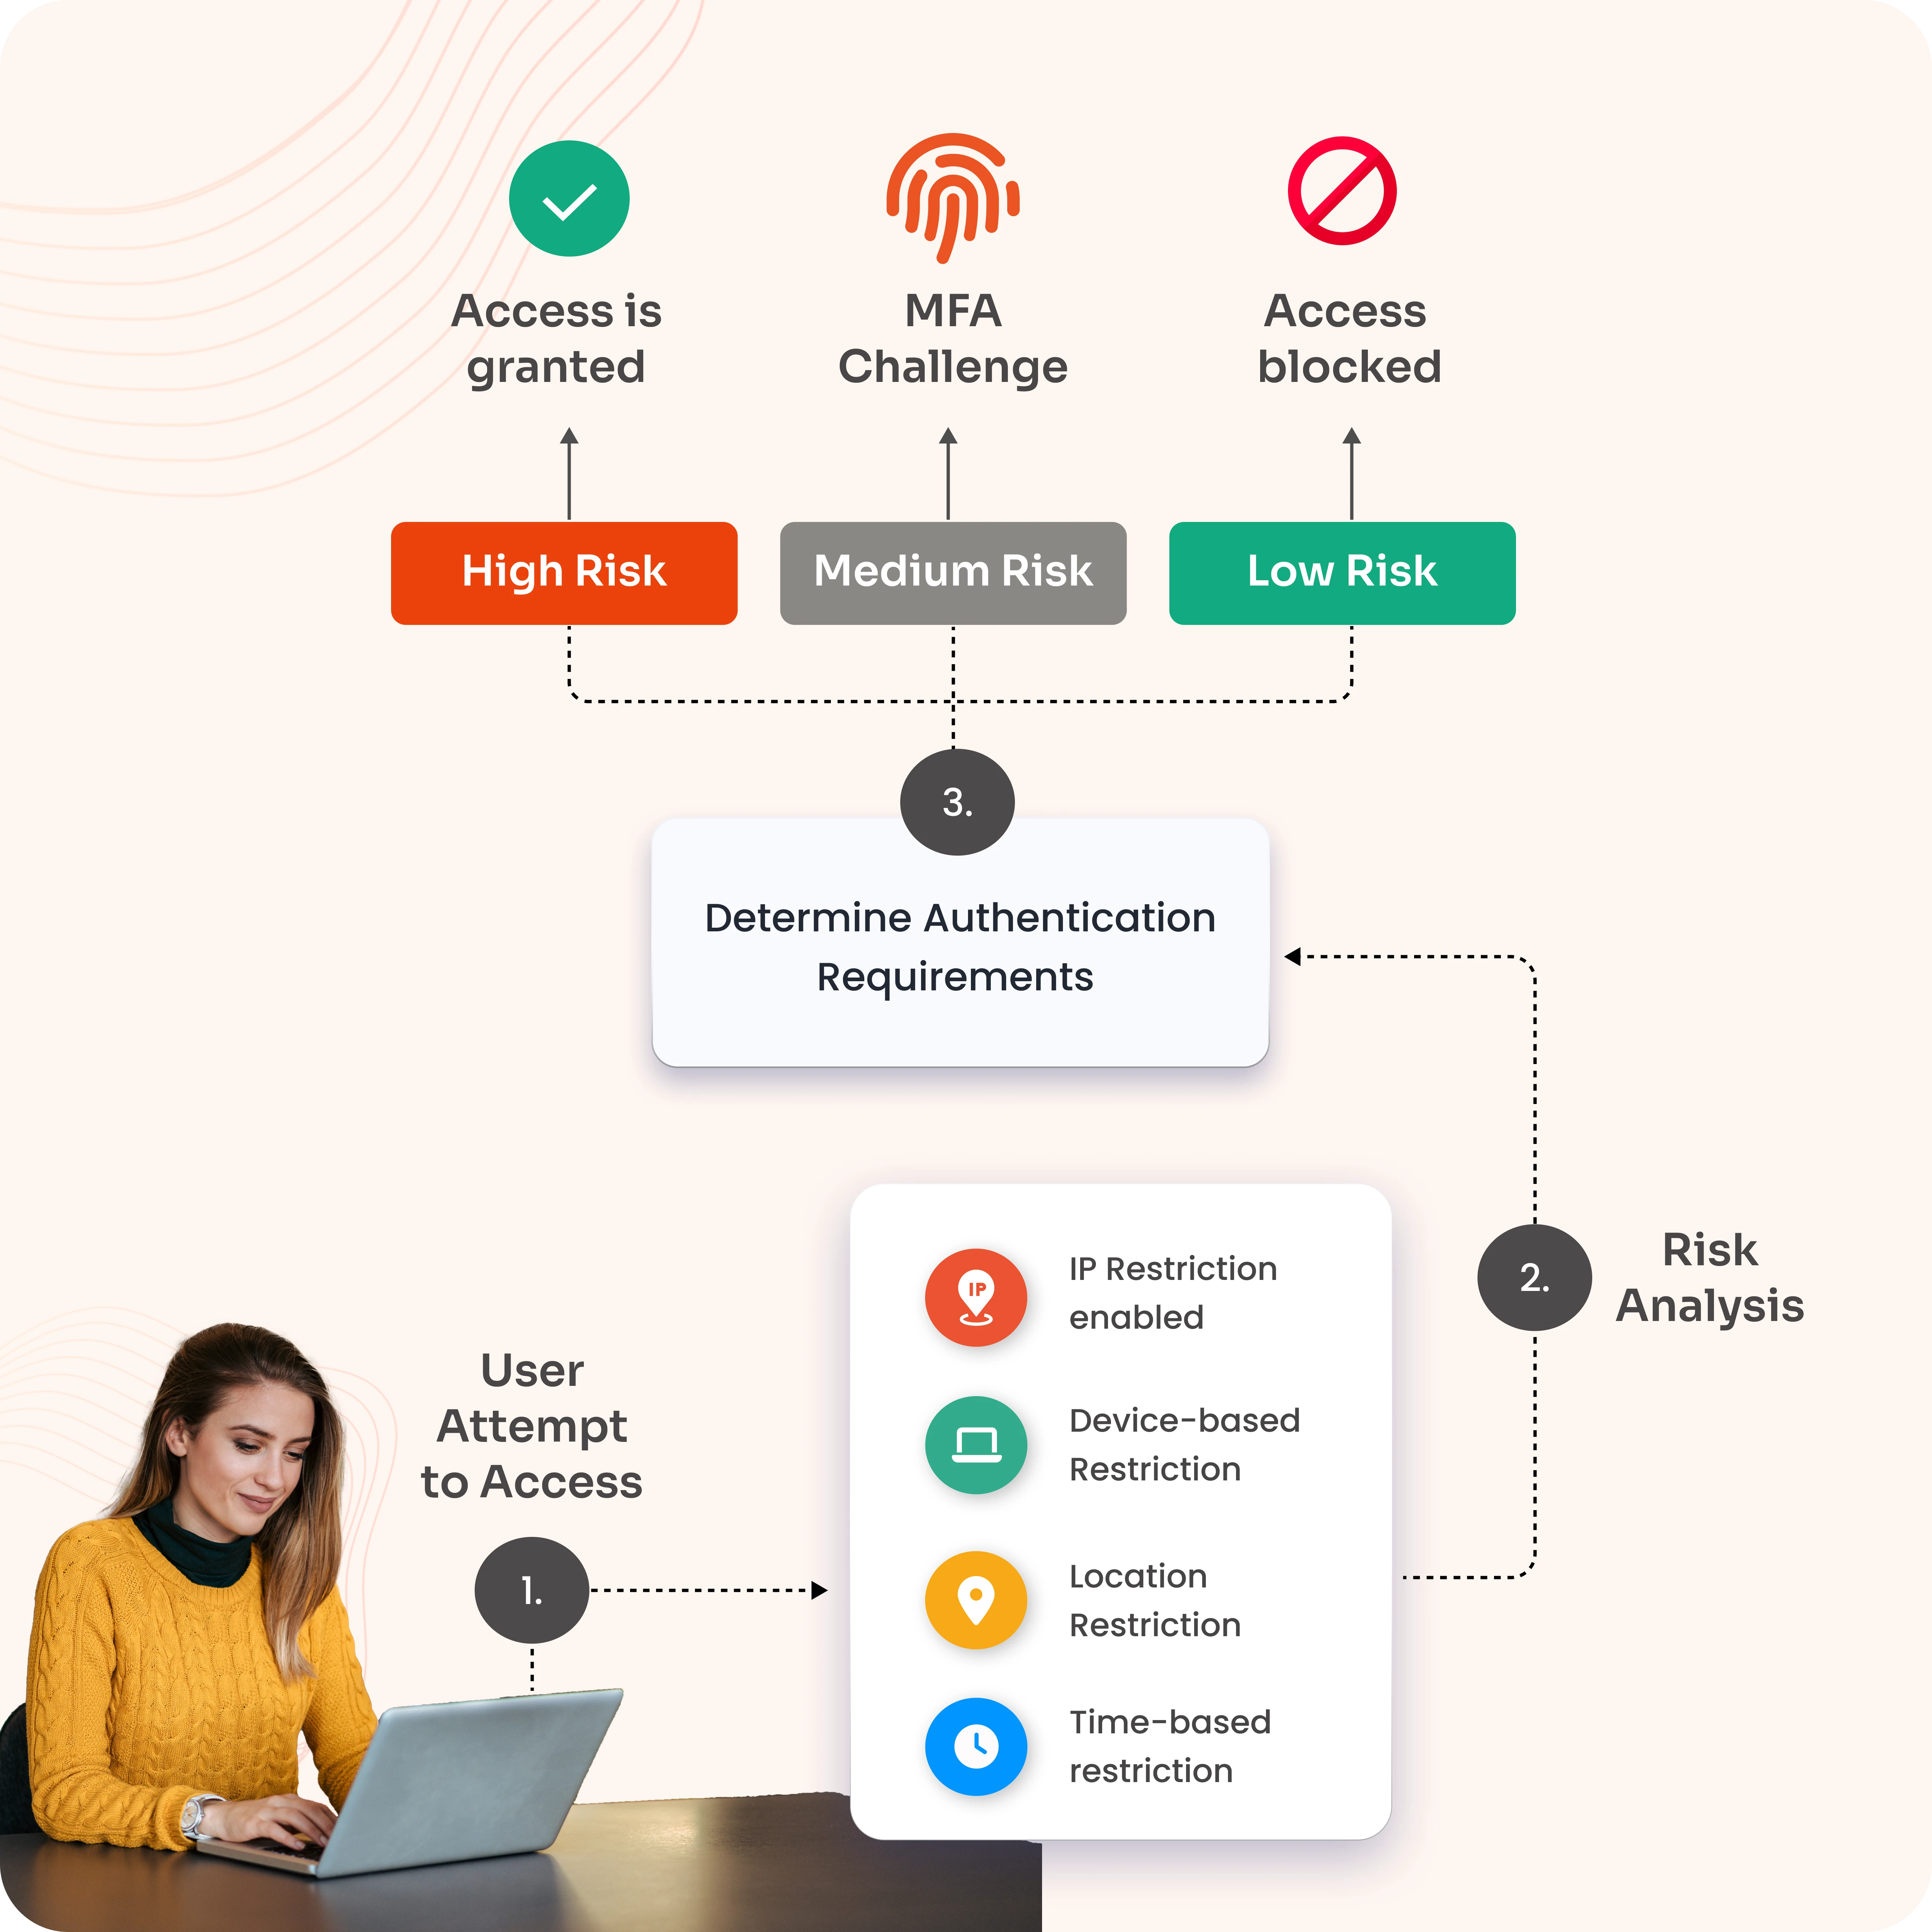
L'autenticazione adattiva a più fattori regola la sicurezza in base al livello di rischio di un accesso o di un'azione. Quando il rischio è elevato, aggiunge controlli aggiuntivi come dati biometrici o OTP; quando il rischio è moderato, applica una verifica più leggera; e quando il rischio è basso, gli utenti ottengono un accesso fluido e senza intoppi. I passaggi sono spiegati di seguito:
L'utente tenta di accedere o di eseguire un'azione (ad esempio, accedere, effettuare una transazione) su un sistema o un'applicazione.
Il sistema esegue una valutazione dell'autenticazione basata sul rischio analizzando vari fattori come
Il processo verifica e approva i dispositivi nuovi o non riconosciuti in modo che solo i dispositivi attendibili possano accedere a una rete o a un sistema.
L'utente fornisce i fattori di autenticazione richiesti dal sistema.
Se l'utente completa correttamente i passaggi di autenticazione richiesti, gli viene concesso l'accesso.
Guarda la demo di Adaptive MFA per scoprire come abilitare l'autenticazione basata sul rischio per le tue applicazioni.
*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.
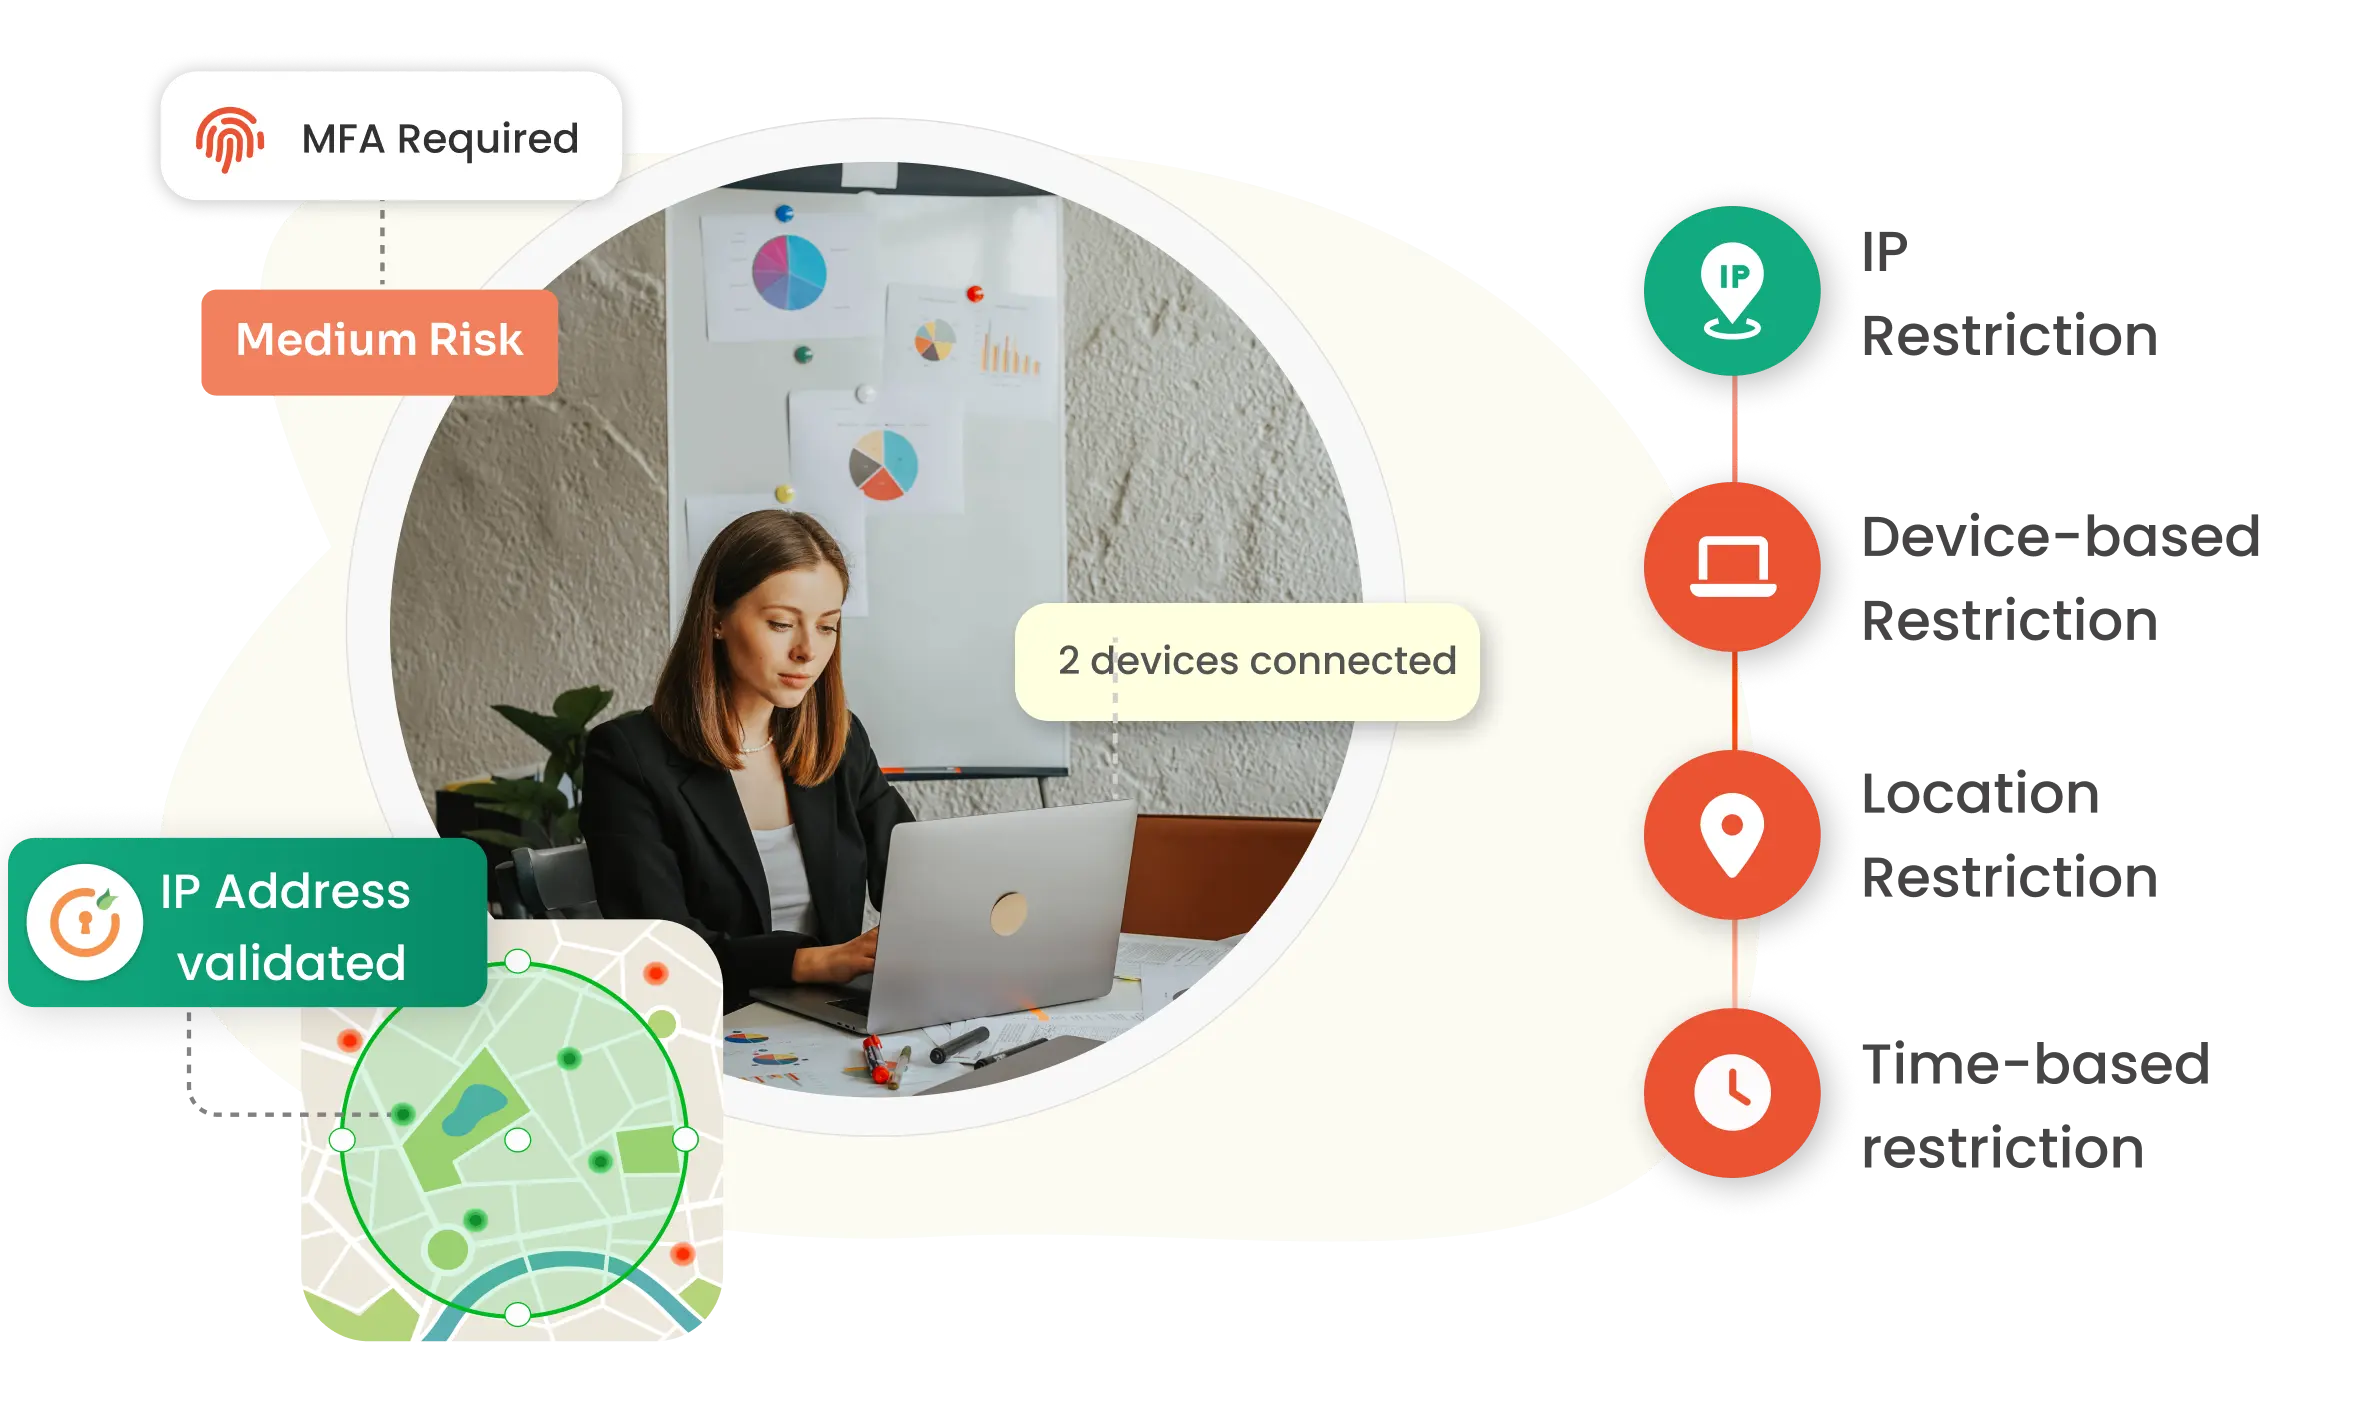
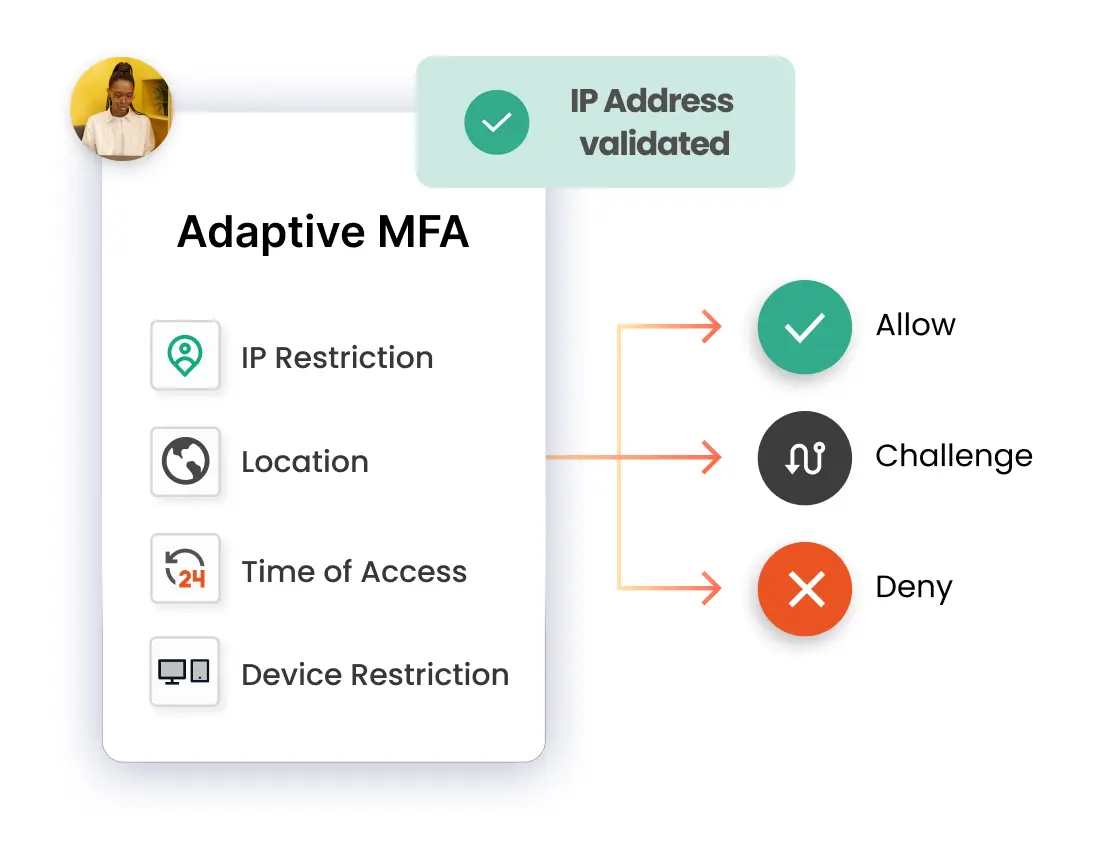
Quando si utilizza la restrizione IP come autenticazione basata sul rischio, gli indirizzi IP vengono configurati e inseriti in un elenco dall'amministratore, e l'accesso viene consentito o negato di conseguenza. Quando un utente tenta di accedere a una delle app che supportano l'autenticazione basata sul rischio, il suo indirizzo IP viene confrontato con l'elenco IP preimpostato e viene intrapresa l'azione appropriata (ad esempio, Consenti, Nega o Richiedi autenticazione).
Nella restrizione di autenticazione basata sulla posizione e sul rischio, l'amministratore seleziona e configura un elenco di posizioni geografiche. In base alle restrizioni di posizione impostate dall'amministratore, agli utenti finali viene consentito o negato l'accesso. Quando un utente tenta di accedere con l'autenticazione basata sul rischio abilitata, i suoi attributi di posizione vengono verificati rispetto all'elenco di posizioni configurato dall'amministratore e, in base a ciò, all'utente verrà consentito, richiesto o negato l'accesso alle risorse.
Utilizzando l'autenticazione basata sul rischio e sui dispositivi, l'amministratore può imporre restrizioni sui dispositivi consentendo agli utenti finali di registrare un numero predefinito di dispositivi attendibili (un dispositivo corrisponde a una sessione del browser). Una volta registrato, un dispositivo attendibile consente agli utenti di accedere senza restrizioni. Se il numero di dispositivi registrati supera il limite configurato, l'amministratore può contestare o negare ulteriori registrazioni di dispositivi.
L'autenticazione basata sul rischio include una policy di restrizione oraria che consente agli amministratori di definire gli orari e i fusi orari di accesso consentiti. Durante l'accesso, il fuso orario dell'utente e l'ora di sistema vengono confrontati con la policy configurata per concedere l'accesso, negarlo o attivare un'autenticazione aggiuntiva in base alle regole definite.
L'MFA adattivo rafforza la sicurezza analizzando dinamicamente i segnali di rischio (posizione, dispositivo, ora, comportamento dell'utente, ecc.) e attivando ulteriori passaggi di autenticazione solo quando viene rilevata un'attività sospetta.

Regola dinamicamente i controlli di sicurezza in base ad aspetti contestuali quali posizione, dispositivo o indirizzo IP e autentica ogni richiesta di accesso, non solo al momento dell'accesso, ma durante l'intera sessione dell'utente.

Le reti domestiche e pubbliche spesso non dispongono di protezioni di livello aziendale, rendendo gli utenti remoti un bersaglio privilegiato per le minacce. Pertanto, le culture lavorative dinamiche rendono essenziale verificare ogni tentativo di accesso per proteggere le risorse.
Privacy fin dalla progettazione, residenza dei dati per scelta: scegli l'hosting dedicato nei data center cloud di Stati Uniti, Unione Europea, India o Australia.
Google Workspace Security protegge Gmail, Drive e altre app di Workspace richiedendo l'autenticazione a più fattori adattiva solo in presenza di segnali di rischio. Inoltre, protegge carichi di lavoro importanti come Exchange Online, SharePoint, Teams e portali di amministrazione con una verifica robusta.
Aggiungi l'autenticazione a più fattori adattiva alla rete VPN per un accesso remoto sicuro con oltre 15 metodi di autenticazione . Ad esempio, se un utente tenta di accedere alla VPN da una nuova posizione in orari insoliti, si attivano le richieste di autenticazione a più fattori, mentre gli accessi regolari rimangono senza intoppi.
Proteggi le app come Salesforce, Slack o Dropbox dagli attacchi informatici grazie a soluzioni SSO e MFA . Ad esempio, se il comportamento di accesso si discosta dalla norma (ad esempio, accessi improvvisi da più dispositivi), l'autenticazione a più fattori adattiva richiede una verifica aggiuntiva su tutte le app connesse.
Non posso che parlare bene di miniOrange: sono completamente soddisfatto del processo e dei risultati sotto ogni aspetto.
5.0
Servizio tecnico fantastico, prodotto fantastico. In generale, persone fantastiche. Questa soluzione è molto semplice e facile da implementare
5.0