Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
L'accesso tramite social network, noto anche come social sign-in o autenticazione social, consente agli utenti di accedere a un'applicazione utilizzando un account esistente di un provider di identità social, anziché dover creare e ricordare un nuovo nome utente e una nuova password.
Con l'accesso tramite social network, gli utenti possono effettuare il login utilizzando i propri account sui social media, come Google, Apple, Facebook, Microsoft o LinkedIn. Questo elimina passaggi superflui dalle procedure di registrazione e accesso.

Riduci i dati di registrazione richiesti consentendo agli utenti di iscriversi utilizzando un account social che già possiedono.

Offrire un'esperienza di accesso più familiare e comoda su applicazioni web e mobile.

Riduci la fatica da password consentendo agli utenti di scegliere un provider che già conoscono, invece di creare un nuovo set di credenziali.

Aumenta il tuo tasso di conversione riducendo gli ostacoli durante la creazione dell'account. Rendi l'accesso il più semplice possibile.

Recupera le informazioni del profilo consentite dai provider di identità supportati per semplificare la creazione e la personalizzazione dell'account.

Aumenta la fiducia degli utenti autenticandoli tramite provider di identità che gli utenti già riconoscono e di cui si fidano.
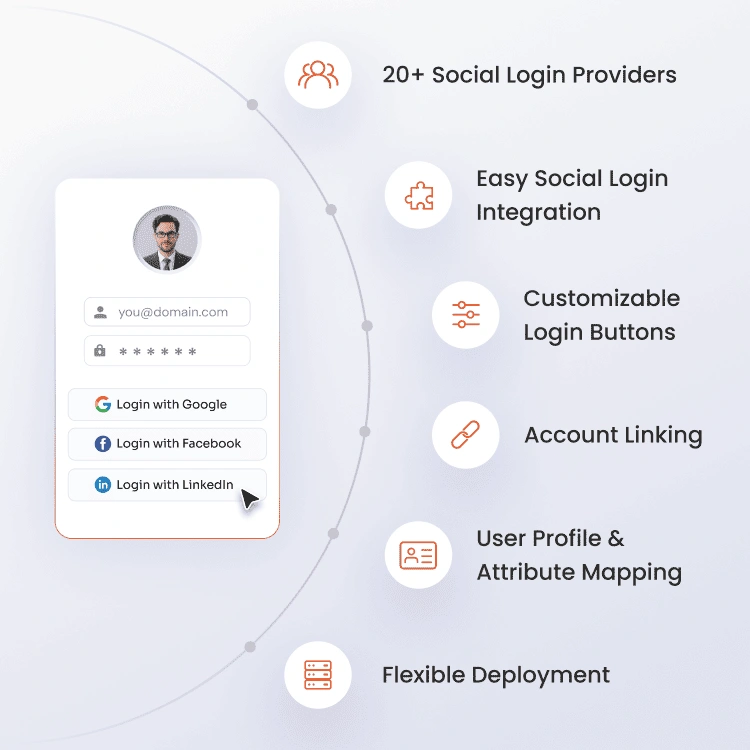
Accedi con gli account che già utilizzi. Collega Google, Facebook, Apple e altri tramite un'unica piattaforma di accesso social sicura.





Integra le tue applicazioni con un'ampia gamma di provider di social network e di identità. Offri agli utenti la flessibilità di scegliere il provider che già utilizzano.
Aggiungi l'autenticazione social senza dover creare integrazioni separate per ogni provider. Collega la tua applicazione ai provider supportati tramite un'unica soluzione.
Adatta l'accesso tramite social network alla tua applicazione. Personalizza il design dei pulsanti, il loro posizionamento, le icone, i temi e l'aspetto per adattarli alla tua interfaccia utente esistente.
Consenti agli utenti di associare più account social a un singolo account dell'applicazione. Offri loro maggiore flessibilità nell'accesso alla tua applicazione.
Acquisisci gli attributi del profilo consentiti e mappali direttamente nel tuo database utenti. Utilizza le informazioni necessarie per supportare l'autenticazione degli utenti.
Implementa la soluzione nel cloud, in locale o in un'infrastruttura ibrida in base alle esigenze di conformità e ai requisiti della tua organizzazione.
*Vi preghiamo di contattarci per ottenere sconti per quantità per livelli di utenza superiori.
Combina l'accesso tramite social network con SSO, MFA, autenticazione senza password, intermediazione di identità, gestione degli utenti e altri CIAM capacità in base all'evoluzione delle vostre esigenze.
Implementa la tua soluzione di gestione delle identità in base ai requisiti di sicurezza, infrastruttura e conformità della tua organizzazione.
Controlla ogni aspetto del layout di autenticazione e dell'interfaccia utente. Personalizza l'esperienza di accesso per adattarla alla tua interfaccia utente e al percorso utente esistenti.
Scegliete i piani in base al volume di utenti e alle vostre esigenze, con sconti per volumi più elevati disponibili per le fasce di utenti più alte.
L'autenticazione tramite social network permette agli utenti di accedere al tuo sito web o alla tua app utilizzando le credenziali del proprio account social esistente, eliminando la necessità di una registrazione manuale.
L'accesso tramite social network permette agli utenti di autenticarsi utilizzando un account di un provider di identità social o di consumo, come Google, Facebook, Apple o LinkedIn.
L'SSO (Single Sign-On) è un approccio di autenticazione più ampio che consente agli utenti di accedere alle applicazioni tramite un provider di identità centralizzato. L'accesso tramite social network può essere utilizzato come parte di una strategia di autenticazione dei clienti, mentre l'SSO aziendale utilizza comunemente provider di identità e protocolli come SAML, OAuth 2.0 o OpenID Connect.
miniOrange Social Login supporta oltre 40 provider di social network e di identità. Tra le opzioni più diffuse figurano Google, Facebook, Apple, LinkedIn, Twitter/X, GitHub e Microsoft.
Sì. miniOrange unifica l'autenticazione social con la federazione delle identità aziendali (Active Directory, LDAP, ADFS, Entra ID) per proteggere le applicazioni di clienti e dipendenti in ambienti cloud o on-premise.
























































Come funziona l'accesso tramite social network?
miniOrange Social Login utilizza OAuth 2.0 e OpenID Connect per connettere le applicazioni con i provider di identità social.
Accesso alla tua applicazione
Gli utenti tentano di accedere alla tua applicazione o al tuo sito web. Selezionano un pulsante di accesso tramite social network, ad esempio di Google, Facebook, Apple o Microsoft.
Fornitore di identità sociale
L'utente viene reindirizzato alla pagina di autenticazione del provider selezionato. Il provider gestisce il processo di accesso e richiede le autorizzazioni necessarie per condividere le informazioni approvate con la tua applicazione.
Autenticazione utente
L'utente si autentica presso il provider di identità social utilizzando le credenziali del proprio account esistente. Il provider verifica l'identità senza condividere le credenziali dell'utente con la tua applicazione.
OAuth 2.0 / OpenID Connect
Il provider di identità utilizza OAuth 2.0 o OpenID Connect per scambiare informazioni come un codice di autorizzazione o un token di accesso.
Sessione applicativa autenticata
Dopo l'autenticazione avvenuta con successo, il provider reindirizza l'utente alla tua applicazione. La tua applicazione convalida la risposta e recupera le informazioni dell'utente autorizzato. La tua applicazione crea l'account dell'utente e avvia una sessione autenticata.