Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
×
La gestione del ciclo di vita dell'utente (ULM), detta anche gestione del ciclo di vita dell'identità , è il processo di gestione dell'identità digitale e dell'accesso di un utente durante tutto il suo percorso all'interno di un'organizzazione. Automatizzando questi processi di ingresso, trasferimento e uscita (JML), l'ULM aiuta le organizzazioni a mantenere identità utente accurate, a garantire un accesso appropriato e a migliorare la sicurezza e l'efficienza operativa.
Collega gli eventi HR alla directory delle identità e alle applicazioni, consentendo l'accesso automatico alle modifiche in base alle policy anziché tramite ticket di supporto. Senza l'automazione, l'onboarding è lento, le autorizzazioni si accumulano dopo i cambi di ruolo e i vecchi account rimangono attivi a lungo dopo che le persone lasciano l'azienda.
Scopri come funziona il provisioning automatico degli utenti →Un unico flusso di lavoro copre l'intero ciclo di vita del dipendente, consentendo di creare, modificare e revocare gli accessi nel momento stesso in cui si verifica un evento HR. È inoltre possibile aggiungere fasi di approvazione per i responsabili o i proprietari delle applicazioni in qualsiasi momento, configurando flussi di lavoro personalizzati.

È possibile creare account trasversali ai sistemi, effettuare il provisioning automatico delle applicazioni, assegnare accessi basati sui ruoli e rendere produttivi i nuovi assunti fin dal primo giorno, automatizzando l'onboarding degli utenti e la gestione degli accessi in tutta l'organizzazione.

Con il mutare delle responsabilità, aggiorna ruoli, gruppi e autorizzazioni, rimuovi gli accessi non necessari e previeni l'escalation dei privilegi, mantenendo gli accessi allineati alle esigenze attuali di ciascun dipendente.

Quando un dipendente lascia l'azienda, disattivate immediatamente i suoi account, revocate l'accesso a tutte le applicazioni, recuperate le licenze non utilizzate e mantenete una traccia completa di tutte le operazioni per una procedura di cessazione del rapporto di lavoro sicura e conforme alle normative.
Mantieni l'accesso allineato allo stato del dipendente in tutte le applicazioni e directory, senza dover ricorrere ad aggiornamenti manuali.
Fase del ciclo di vita
Gestione manuale degli utenti
ULM automatizzato
I nuovi assunti aspettano giorni per essere produttivi
Il provisioning automatizzato consente l'accesso immediato fin dal primo giorno.
I vecchi permessi rimangono dopo un trasloco
L'accesso viene aggiornato automaticamente e le autorizzazioni obsolete vengono rimosse.
Gli ex dipendenti mantengono account attivi
L'accesso viene revocato in tempo reale su tutte le app.
La preparazione per la revisione contabile è lenta e soggetta a errori.
La funzionalità di reporting integrata ti mantiene pronto per le verifiche.
I posti non utilizzati rimangono fatturabili anche dopo che le persone se ne sono andate.
Le licenze vengono recuperate automaticamente all'uscita
I dipendenti inviano un'e-mail al reparto IT per richiedere l'accesso a un'app aggiuntiva e attendono l'approvazione.
I dipendenti richiedono l'accesso direttamente a determinate app, che vengono instradate automaticamente al responsabile dell'approvazione competente.
Crea account e assegna automaticamente l'accesso dai dati delle risorse umane o dalla directory. Esegui il provisioning per applicazioni cloud e on-premise tramite SCIM, API REST, LDAP e connettori diretti al database, incluse le app senza supporto nativo per il provisioning.
La soluzione JML automatizza l'onboarding, i cambi di ruolo e l'offboarding da un unico flusso di lavoro, generando automaticamente indirizzi email aziendali, assegnando l'accesso in base ai ruoli e instradando le richieste di accesso attraverso flussi di lavoro di approvazione, senza interventi manuali.
Aggiorna automaticamente ruoli, appartenenze a gruppi e autorizzazioni al variare delle responsabilità. Limita l'accesso a quanto strettamente necessario per il ruolo attuale grazie al controllo degli accessi basato sui ruoli.
Revoca l'accesso ad applicazioni, directory e sistemi al momento dell'uscita con un solo clic o tramite un evento programmato. Colma il divario nella fase di dismissione, elimina i vecchi account e recupera le licenze.
Gestisci le richieste di accesso attraverso un sistema di approvazione multilivello per manager e proprietari delle applicazioni. Esegui revisioni periodiche degli accessi e mantieni un registro permanente di ogni evento di provisioning, aggiornamento e deprovisioning.
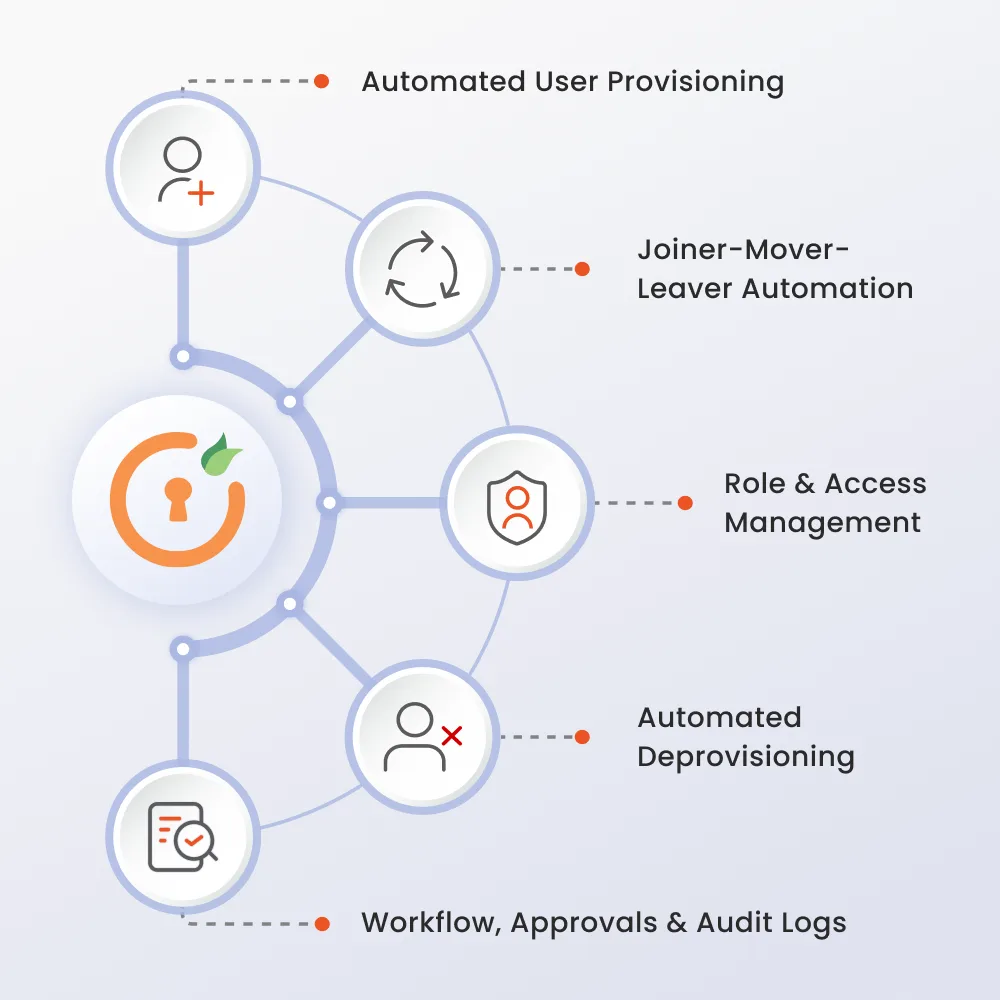
miniOrange si interpone tra il sistema HR e le applicazioni, trasformando ogni evento HR in una modifica di accesso.
Una nuova assunzione, promozione, trasferimento o cessazione del rapporto di lavoro registrata in Workday, BambooHR o SAP SuccessFactors diventa l'evento scatenante, con l'approvazione inoltrata agli amministratori o ai responsabili prima che il flusso di lavoro proceda, ove necessario.
Attributi come reparto, qualifica, sede e responsabile vengono mappati a ruoli, gruppi e autorizzazioni, con l'approvazione degli amministratori o dei responsabili prima che le modifiche abbiano effetto, ove necessario.
miniOrange scrive su Active Directory, Microsoft Entra ID o LDAP, oppure funge da provider di identità.
Il provisioning avviene tramite SCIM, API e connettori predefiniti tra applicazioni cloud e on-premise.
Gli eventi di provisioning, aggiornamento e deprovisioning vengono registrati e sono pronti per la successiva verifica.
miniOrange si connette a sistemi HR, directory e applicazioni cloud, consentendoti di automatizzare il provisioning sulla infrastruttura che già utilizzi.



Gestione automatica dell'inserimento, dell'aggiornamento e della rimozione degli utenti tra le diverse app, con accesso basato sui ruoli che rimane allineato anche in caso di cambiamenti nei team.
Automatizza i flussi di lavoro relativi a nuovi assunti, trasferimenti e cessazioni del rapporto di lavoro per creare, aggiornare e revocare gli accessi senza ricorrere a processi manuali scollegati.
Utilizza il tuo sistema HR come fonte di riferimento per configurare e aggiornare automaticamente gli accessi in base alle modifiche apportate ai dipendenti.
Gestire il provisioning, Soluzione SSO, AMFe RBAC su un'unica piattaforma per semplificare IAM e ridurre la necessità di rivolgersi a più fornitori.
Scelto da oltre 30,000 clienti nei settori dei servizi finanziari, governativo, sanitario e dell'istruzione per soluzioni scalabili. IAM.
Il processo JML copre i tre eventi che modificano l'accesso di una persona: l'ingresso nell'organizzazione, il passaggio a un nuovo ruolo e l'uscita. Ciascuno di questi eventi dovrebbe attivare una modifica automatica dell'accesso. Si procede quindi al provisioning all'ingresso, all'aggiornamento delle autorizzazioni al momento del passaggio a un nuovo ruolo e alla revoca completa al momento dell'uscita.
Il sistema monitora le modifiche nel tuo sistema HR e applica automaticamente la tua policy di accesso. Quando viene creato o aggiornato un record, la piattaforma associa attributi come reparto e qualifica ai ruoli, quindi crea o aggiorna gli account nella tua directory e nelle applicazioni connesse tramite SCIM, API e connettori.
La gestione del ciclo di vita degli utenti riguarda le persone: dipendenti, collaboratori e partner. La gestione del ciclo di vita delle identità riguarda ogni identità presente nell'ambiente, inclusi account di servizio, bot, API e dispositivi. Entrambe rientrano nell'ambito della governance e dell'amministrazione delle identità.
Quando un'uscita viene registrata nel sistema HR, la piattaforma disabilita l'account di directory, revoca l'accesso SSO e alle applicazioni, termina le sessioni attive e recupera le licenze. Il processo può essere eseguito immediatamente o in base a un trigger programmato per l'ultimo giorno lavorativo, e ogni passaggio viene registrato.
Sistemi HR come Workday, BambooHR e SAP SuccessFactors. Directory come Active Directory, Entra ID e LDAP. Applicazioni cloud come Office 365, Google Workspace, Salesforce, AWS e Slack. miniOrange offre oltre 6,000 integrazioni predefinite, oltre a funzionalità SCIM e API per applicazioni personalizzate.
Nel quadro di IAMLa gestione del ciclo di vita dell'utente è la parte che garantisce l'accuratezza degli account e delle autorizzazioni nel tempo. L'autenticazione determina come gli utenti accedono. La gestione del ciclo di vita decide quali account e accessi esistono e quando vengono eliminati.
Sì. I team IT più piccoli in genere iniziano con l'automazione dei processi di onboarding e offboarding per le loro principali applicazioni SaaS, per poi aggiungere in seguito flussi di lavoro di approvazione e revisioni degli accessi. Il prezzo è scalabile in base al numero di utenti, quindi la stessa piattaforma funziona sia per un'azienda di 50 persone che per una di 10,000.
La maggior parte dei team automatizza il primo flusso di lavoro del ciclo di vita in pochi giorni. La tempistica dipende dal numero di applicazioni connesse, dalla complessità della mappatura dei ruoli e dal fatto che il provisioning sia gestito dalle Risorse Umane o dalla directory.























































