Accesso Single Sign-On (SSO) di TitleTool
TitleTool SSO di miniOrange è una soluzione Single Sign-On basata su cloud per TitleTool che consente a organizzazioni o utenti di utilizzare le stesse credenziali di accesso per accedere al proprio account TitleTool tramite i loro servizi e siti web. Oltre a TitleTool, miniOrange offre anche un accesso SSO sicuro ad altre app integrate configurate con TitleTool. miniOrange TitleTool SSO può essere facilmente configurato con qualsiasi directory, come Active Directory, LDAP o qualsiasi altra directory nel cloud. La soluzione TitleTool SSO consente l'integrazione con qualsiasi IDP (Identity Provider) a scelta, come ADFS, Azure AD, Okta, Onelogin, AWS Cognito, G Suite/Google Apps, ecc.
Sfida affrontata dagli utenti di TitleTool
Gli utenti di TitleTool vogliono un accesso continuo e senza interruzioni al loro portale tramite i loro account esistenti. Gli amministratori non desiderano che i loro utenti utilizzino un set di credenziali separato per accedere a TitleTool. TitleTool fornisce agli amministratori un modo per consentire ai loro utenti di accedere alla piattaforma senza interruzioni. Tuttavia, è necessario creare un'interfaccia che consenta ciò.
Soluzione SSO per TitleTool
miniOrange fornisce una soluzione SSO integrata in cui la sessione esistente di un utente registrato può essere utilizzata per registrare gli utenti in TitleTool creando un JSON Web Token (JWT) valido. L'utente TitleTool è sollevato dal dover mantenere credenziali utente separate e gli amministratori dal dover creare un'interfaccia/gateway per connettere TitleTool al loro sistema di login esistente.
Di conseguenza, con l'aiuto della soluzione Single Sign-On (SSO) di miniOrange, gli utenti TitleTool possono ora accedere alla piattaforma TitleTool utilizzando le credenziali esistenti in qualsiasi Identity Provider o User Store.
Seguire la guida passo passo fornita di seguito per TitleTool Single Sign-On (SSO)
1. Configurare TitleTool in miniOrange
- Login per Console di amministrazione miniOrange.
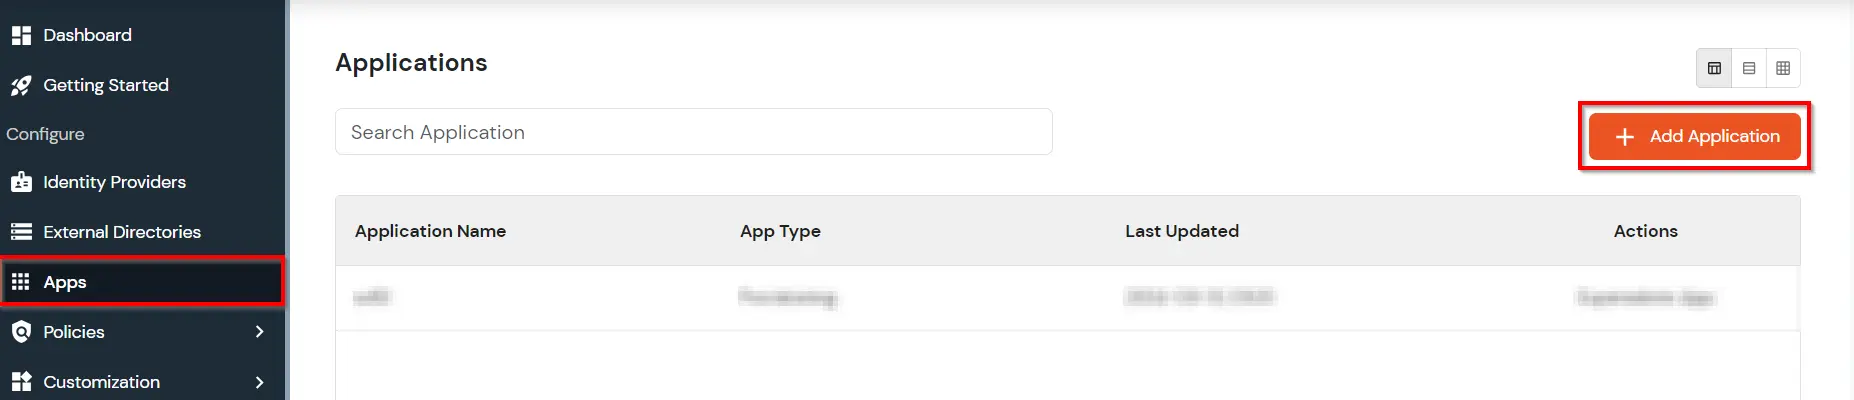
- Vai su Apps. Fare clic su Aggiungi applicazione pulsante.
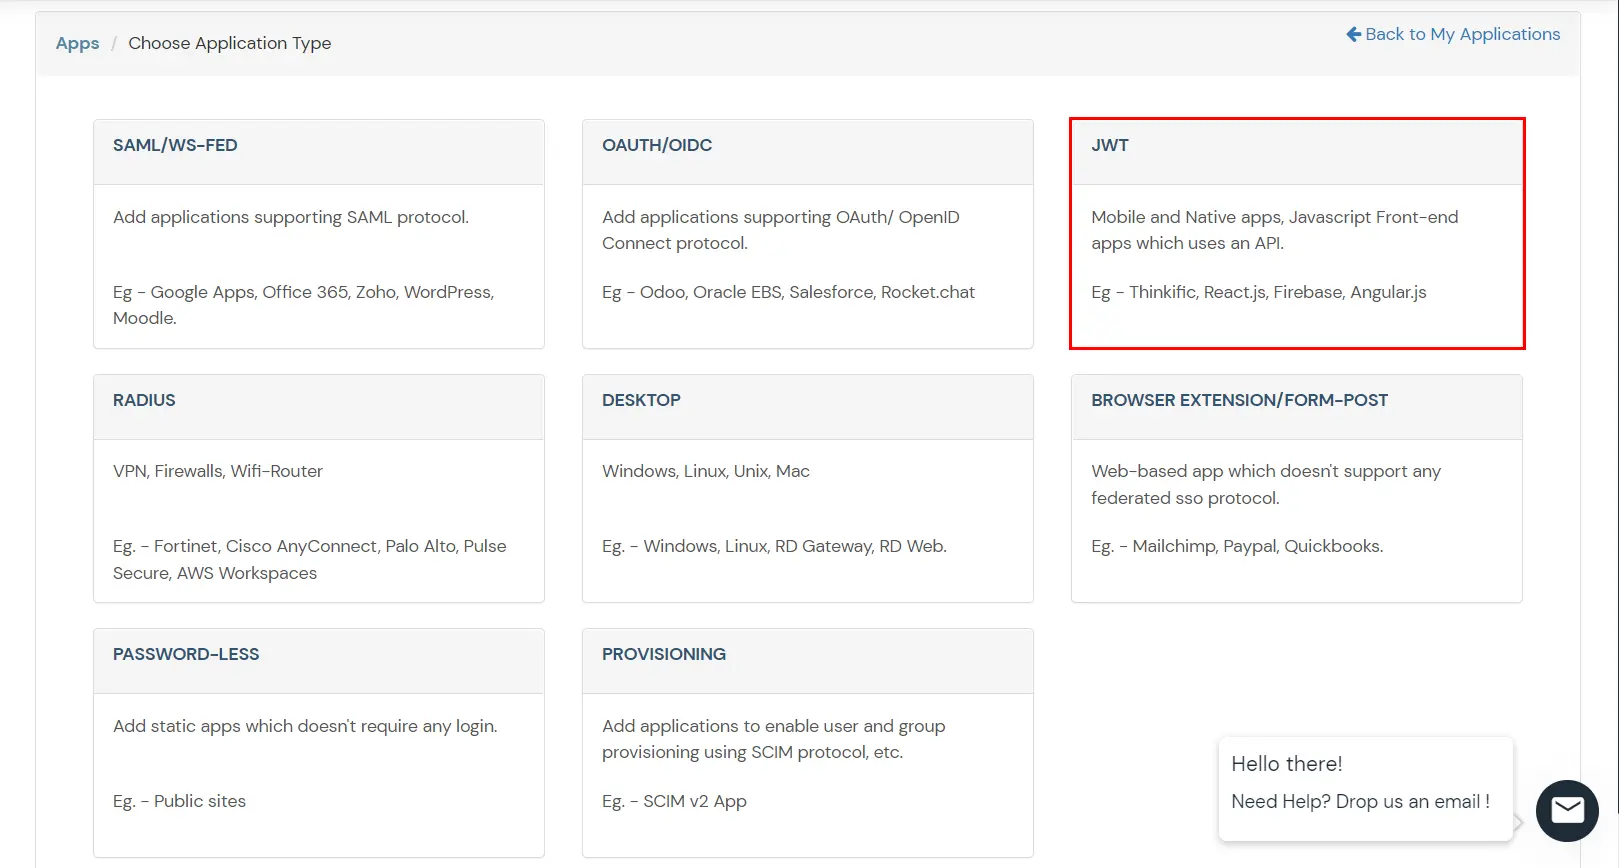
- In Applicazione JWT cliccare su Crea app.
- Cercare TitoloStrumento nell'elenco, se non lo trovi TitoloStrumento nell'elenco quindi, cerca costume e puoi configurare la tua applicazione tramite App SAML personalizzata.
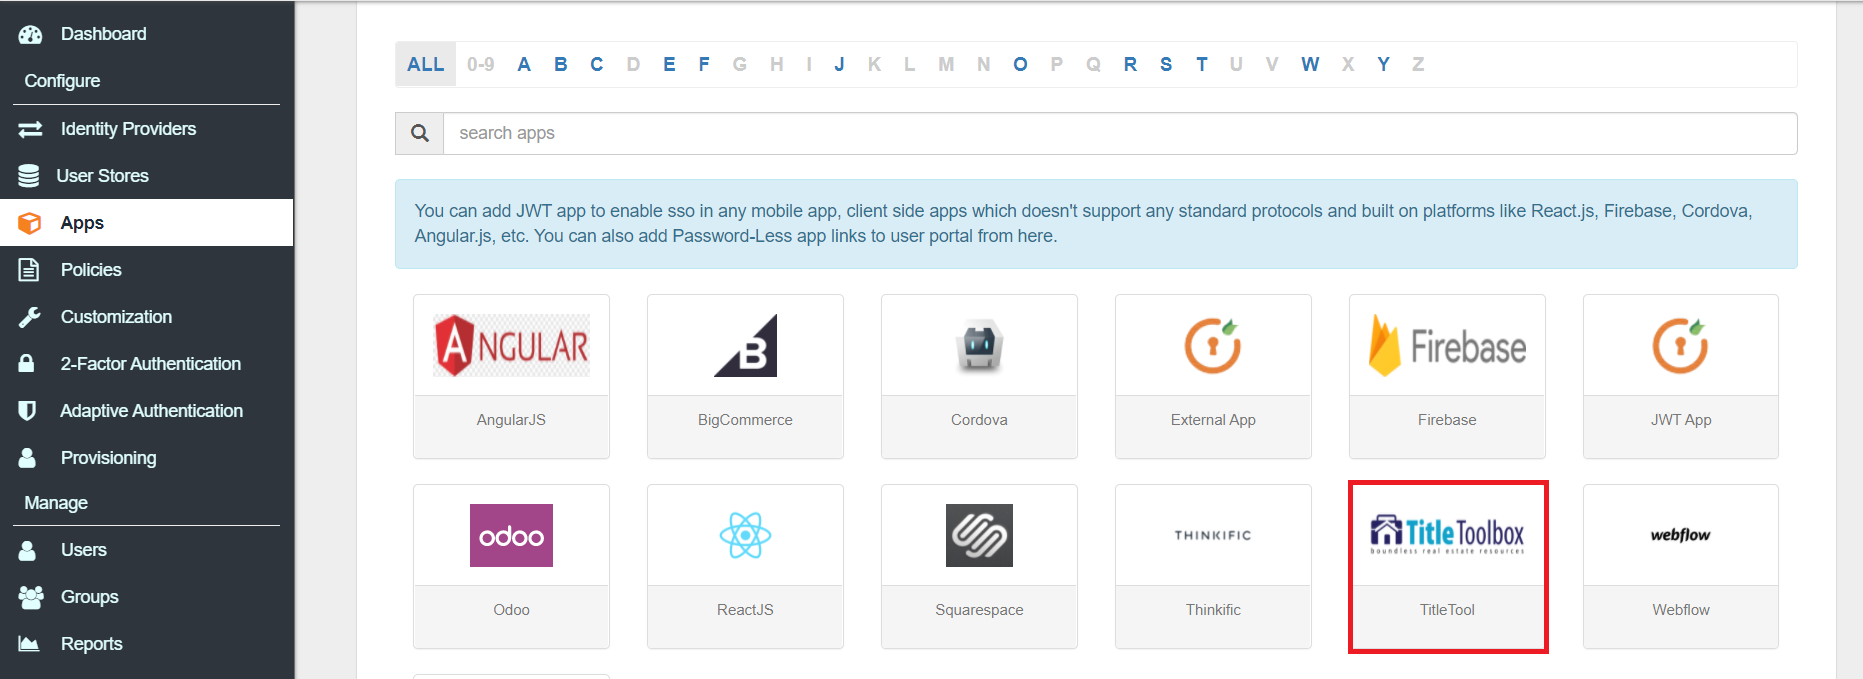
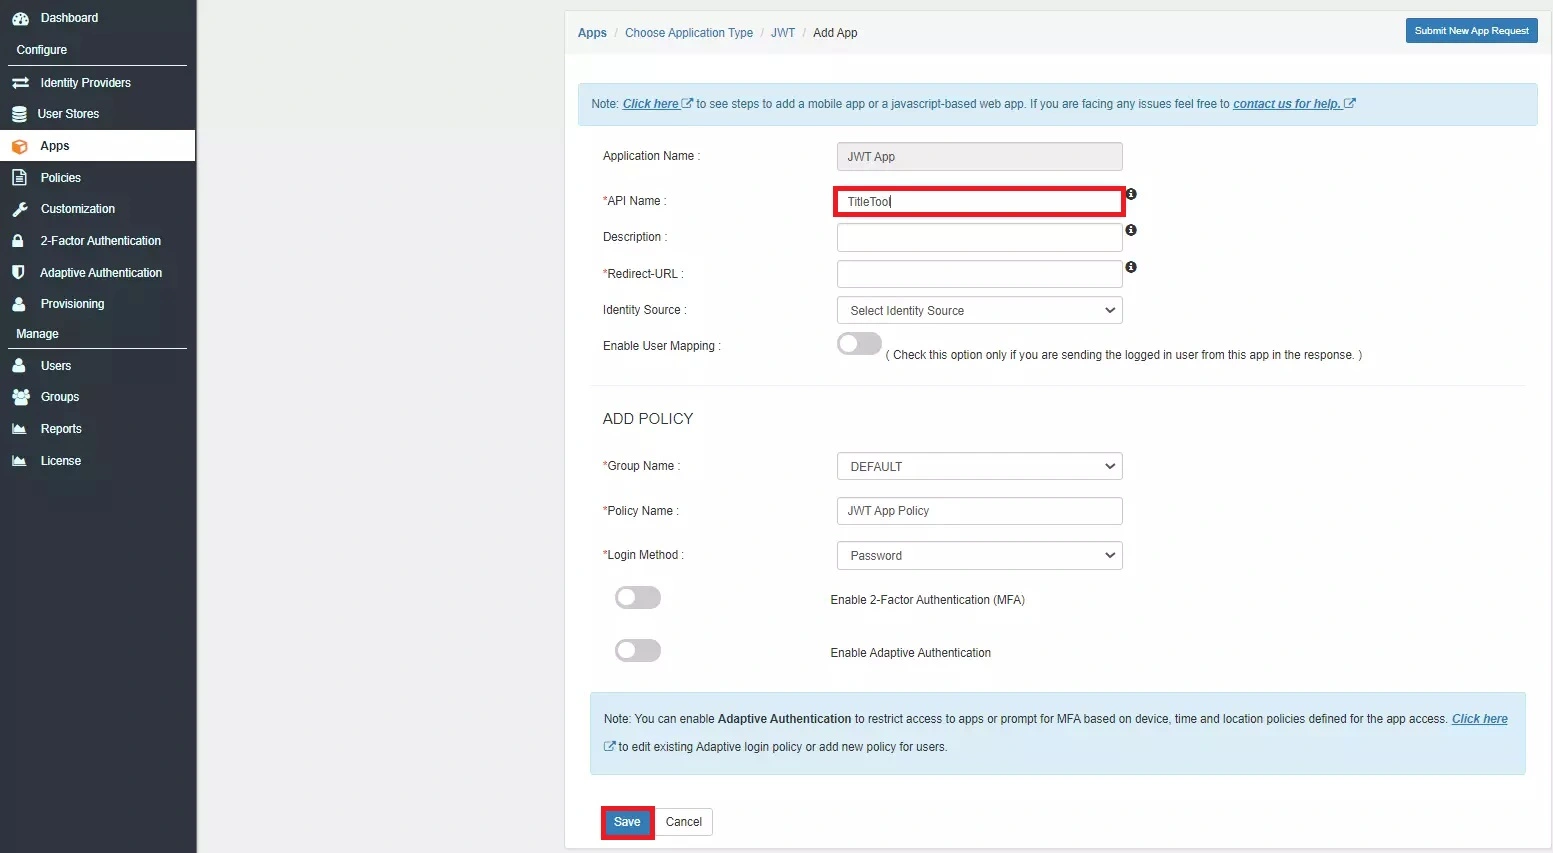
- Sulla Aggiungi JWT Nella pagina dell'app inserisci i valori come indicato nella tabella sottostante e clicca su Salva per salvare le tue impostazioni.
|
Nome applicazione personalizzata
|
Scegli il nome più adatto a te. |
|
Descrizione
|
Aggiungi una descrizione appropriata in base alla tua scelta. |
|
URL di reindirizzamento
|
Endpoint di TitleTool, che riceverà il token Web JSON e lo elaborerà. |
|
Nome gruppo
|
Predefinito |
|
Nome della politica
|
Aggiungi il nome della policy in base alle tue preferenze. |
|
Metodo di accesso
|
Parola d'ordine. |
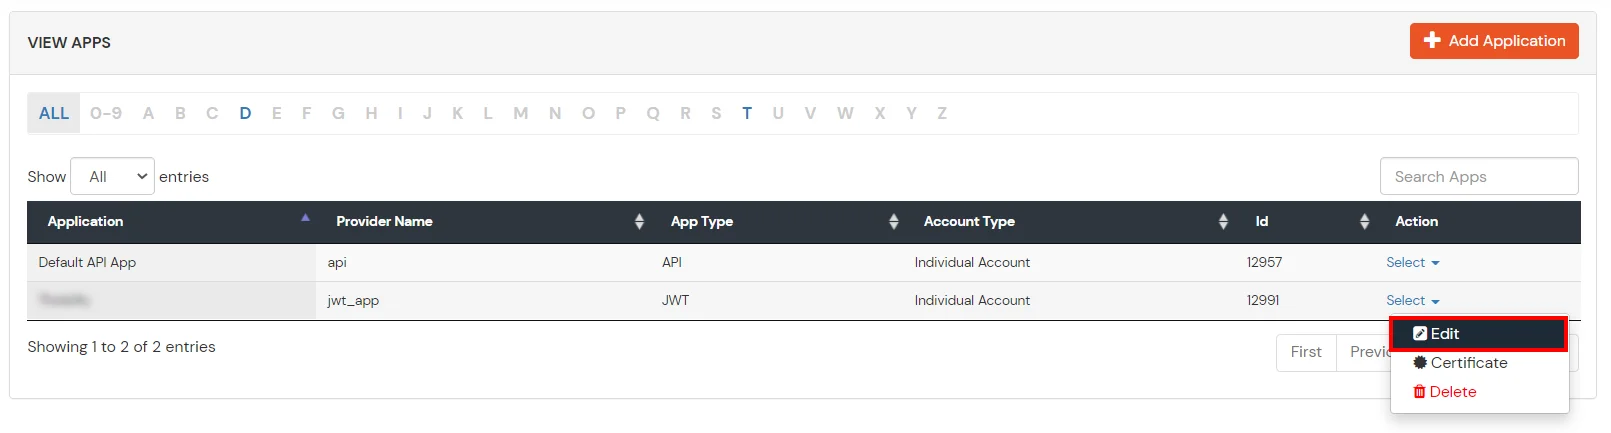
- Per configurare il segreto dell'app, vai su Modifica per l'app configurata, App >> Seleziona la tua app >> Modifica.
- Negli endpoint SSO, è necessario codificare il #! dell'URL di callback.
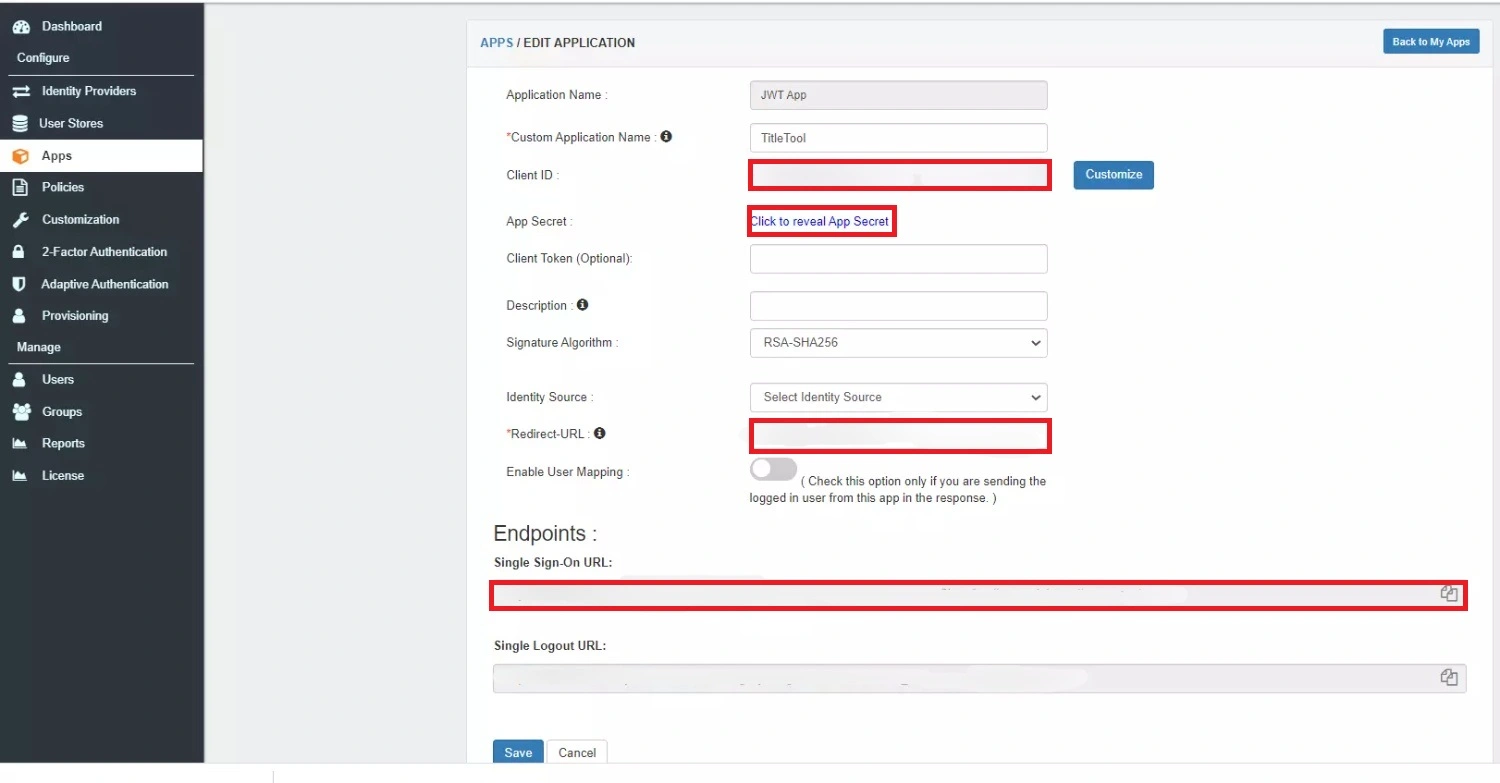
- Ad esempio dopo aver codificato il #! of
https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com/#!, l'URL di callback verrà modificato in https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com%2F%23%21
- Cambia l'algoritmo della firma in RSA-SHA256”
|
Algoritmo della firma
|
Scegli RSA-SHA256 |
- Fare clic su Salva
- Ora puoi accedi all'account TitleTool Utilizzo delle credenziali IDP tramite URL di accesso singolo
2. Configura la tua directory utente (facoltativo)
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard
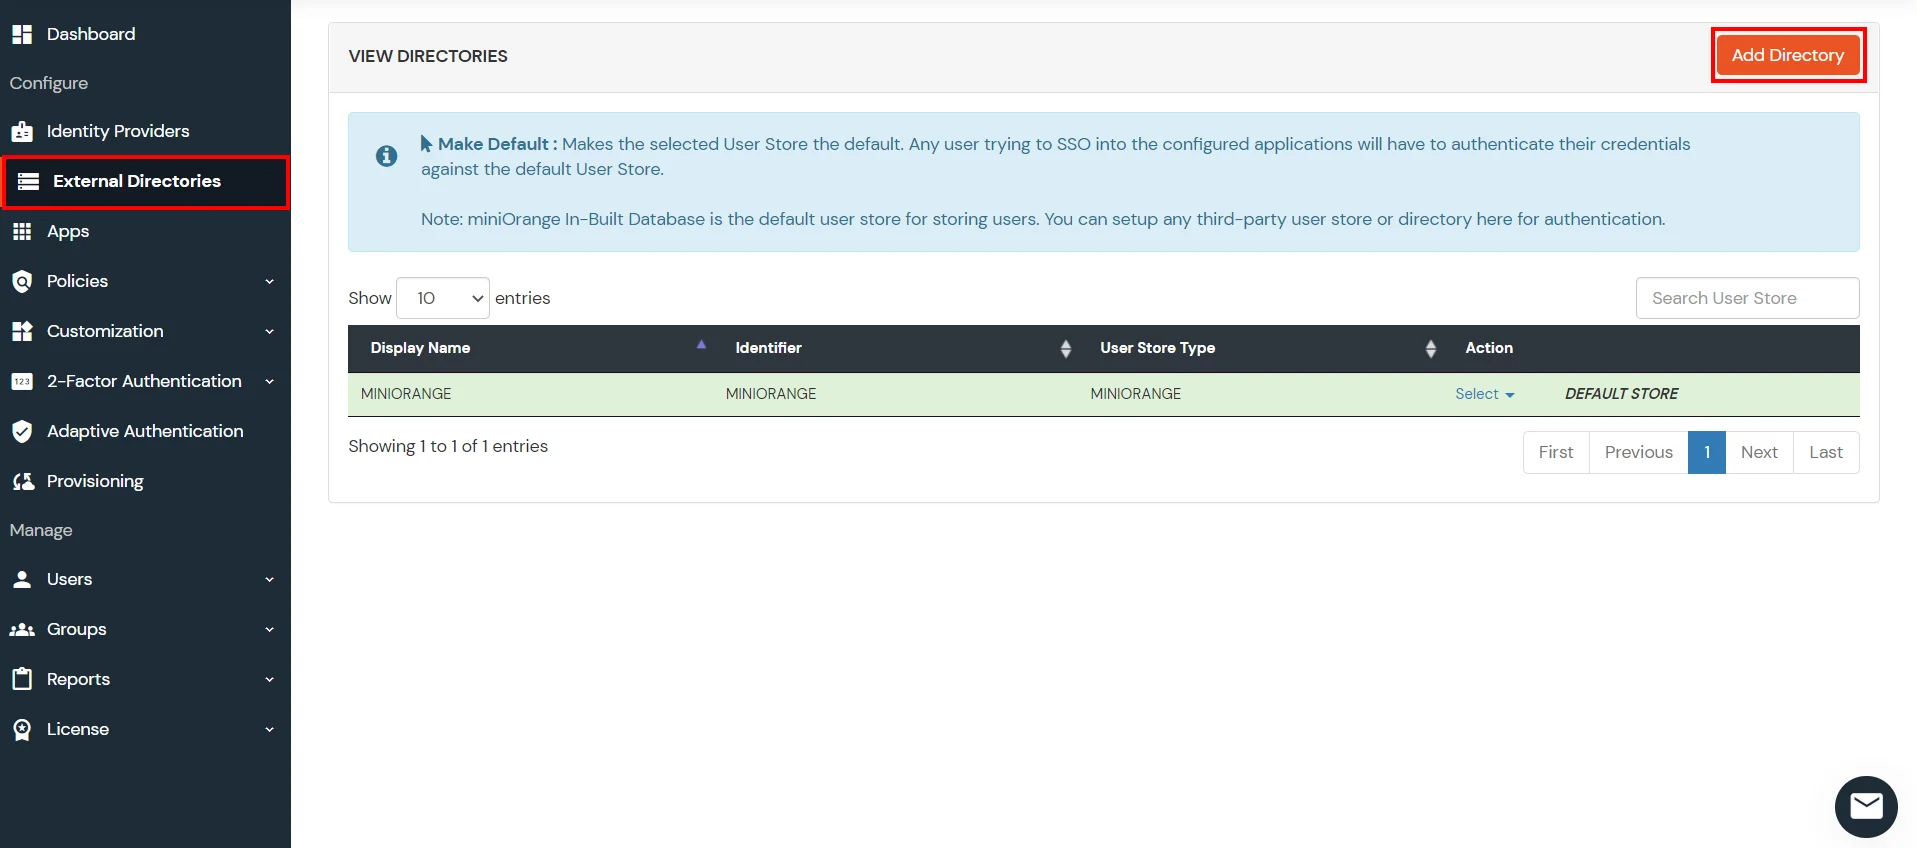
- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.
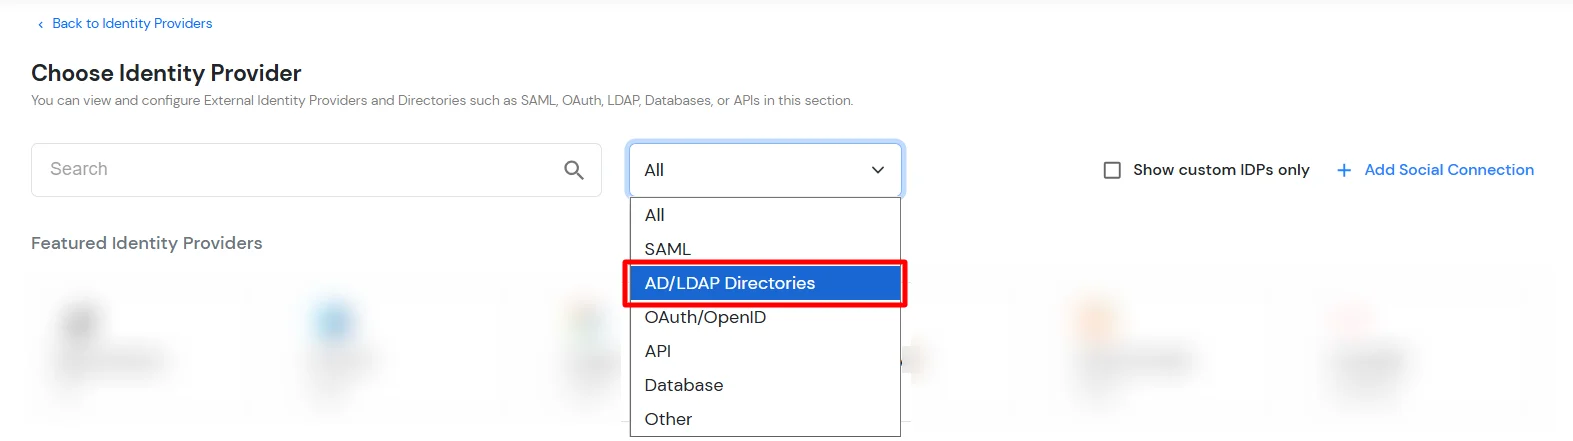
- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.
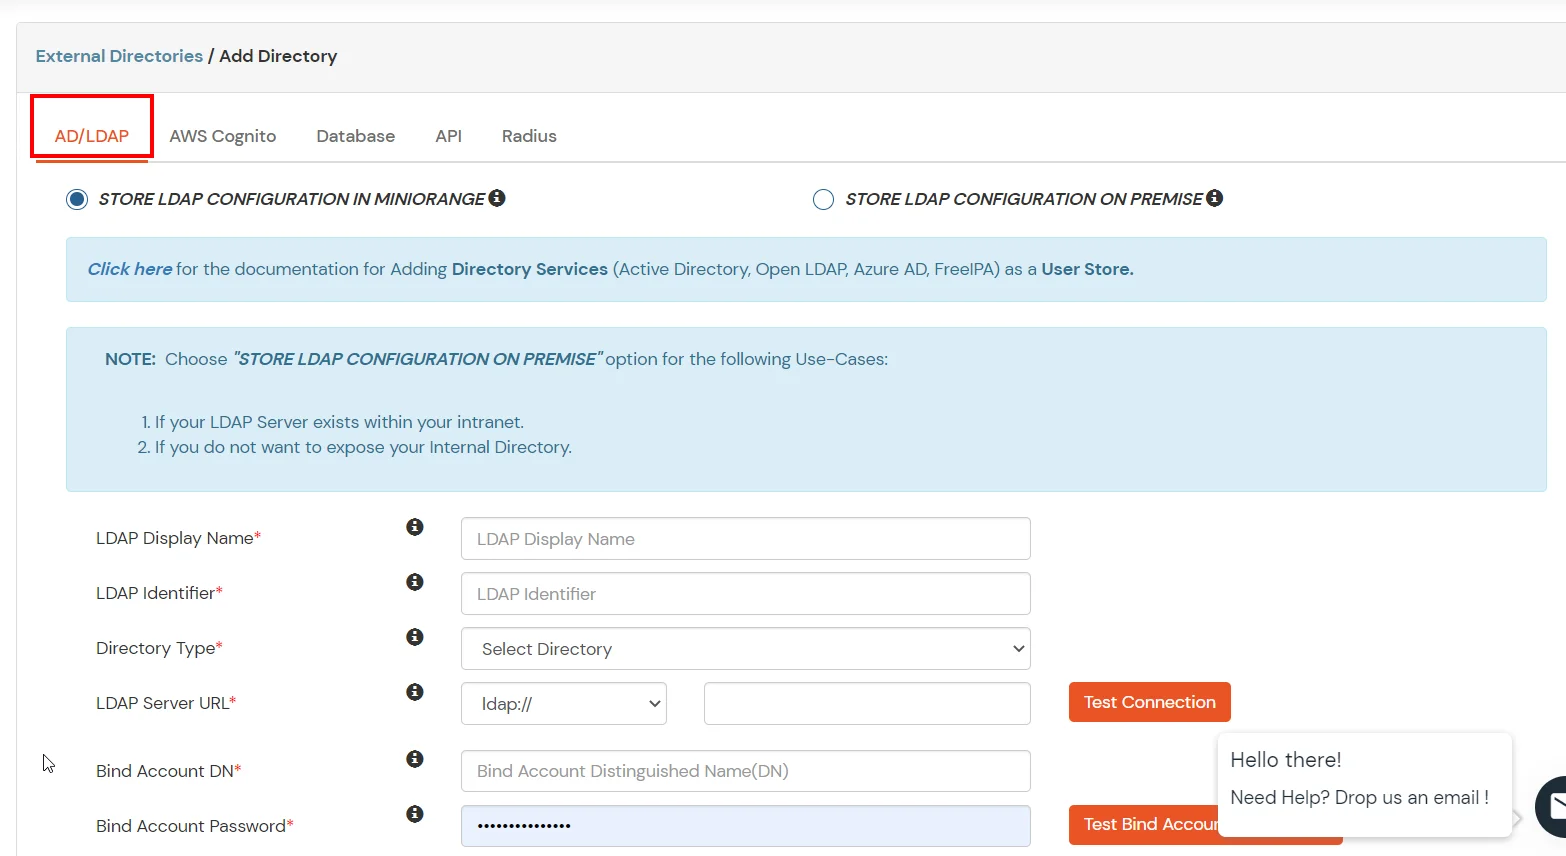
- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.
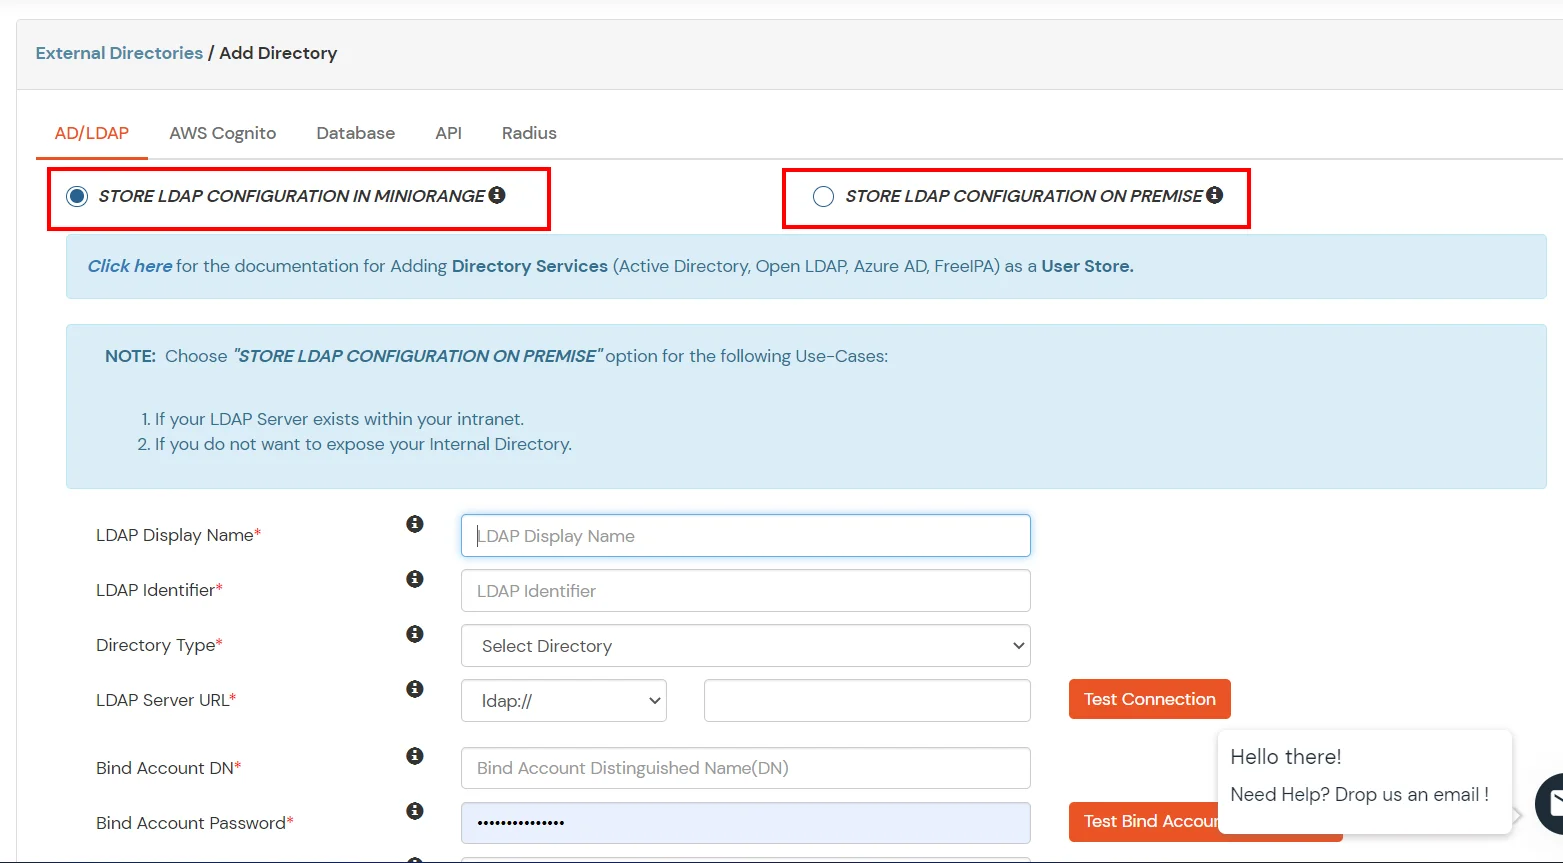
- Inserisci AD/LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
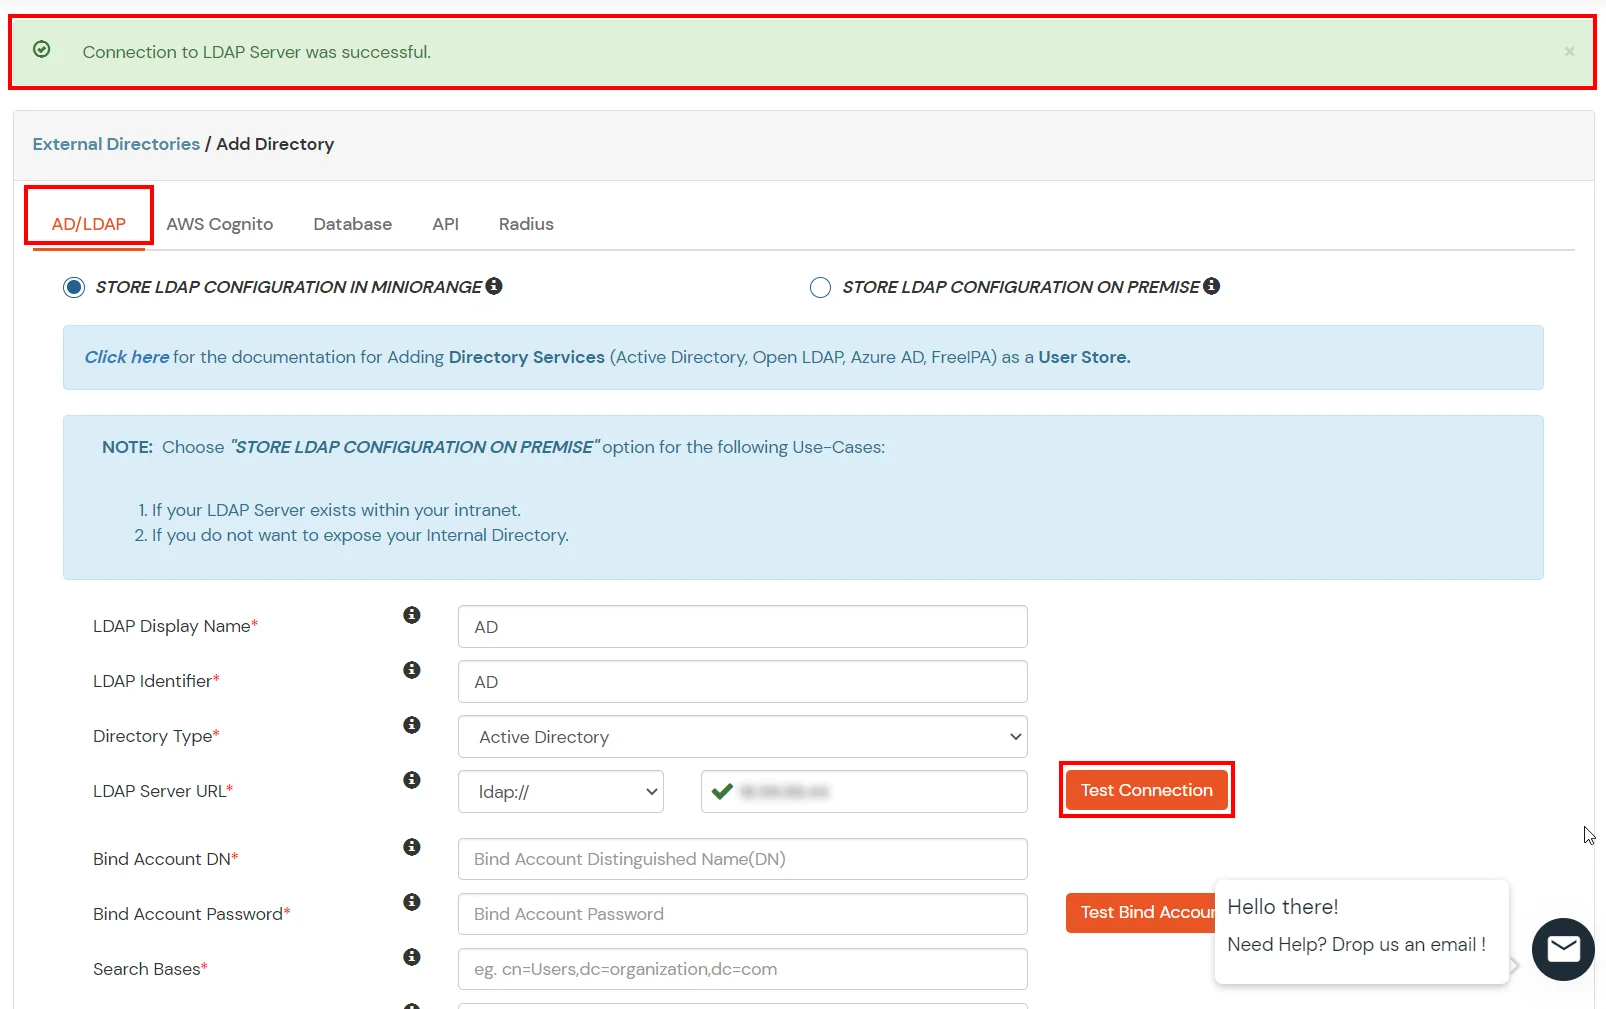
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.
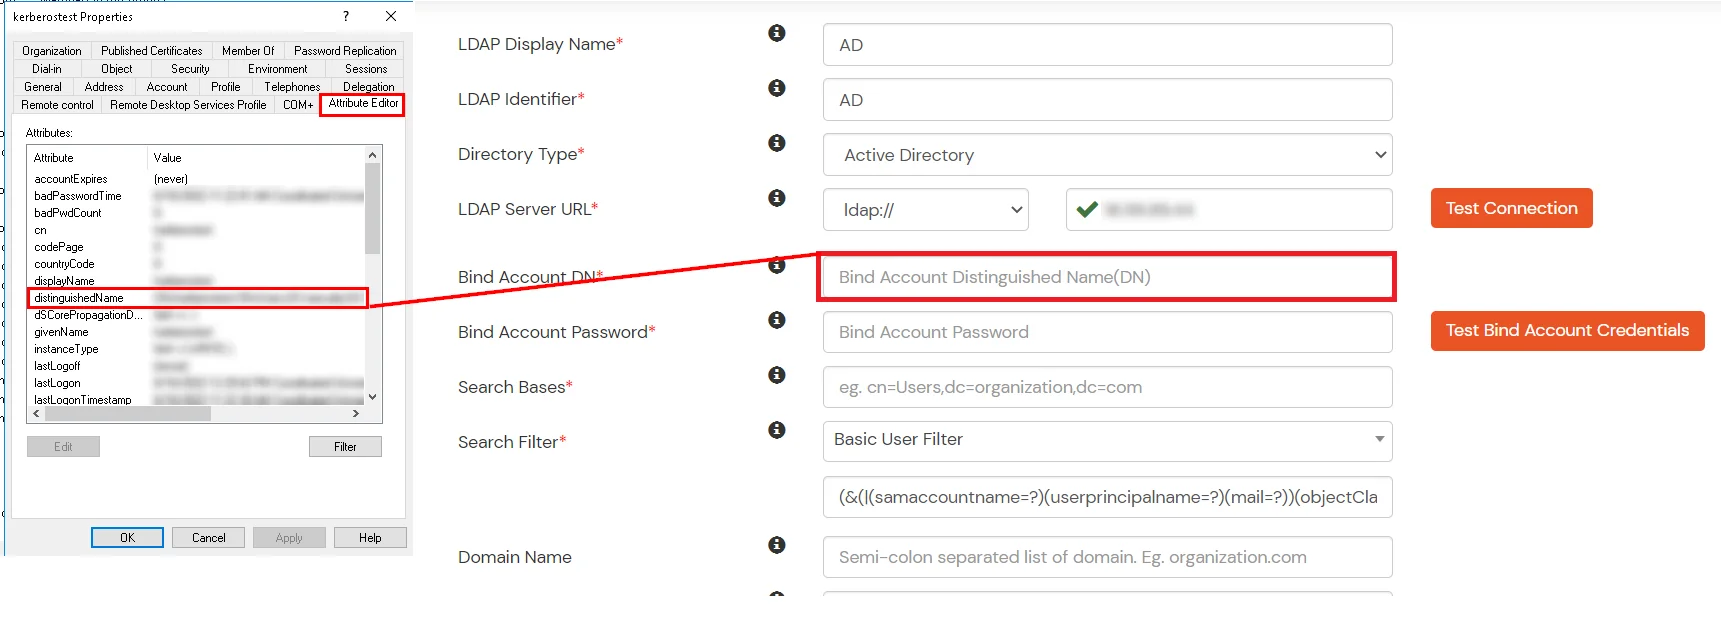
- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.
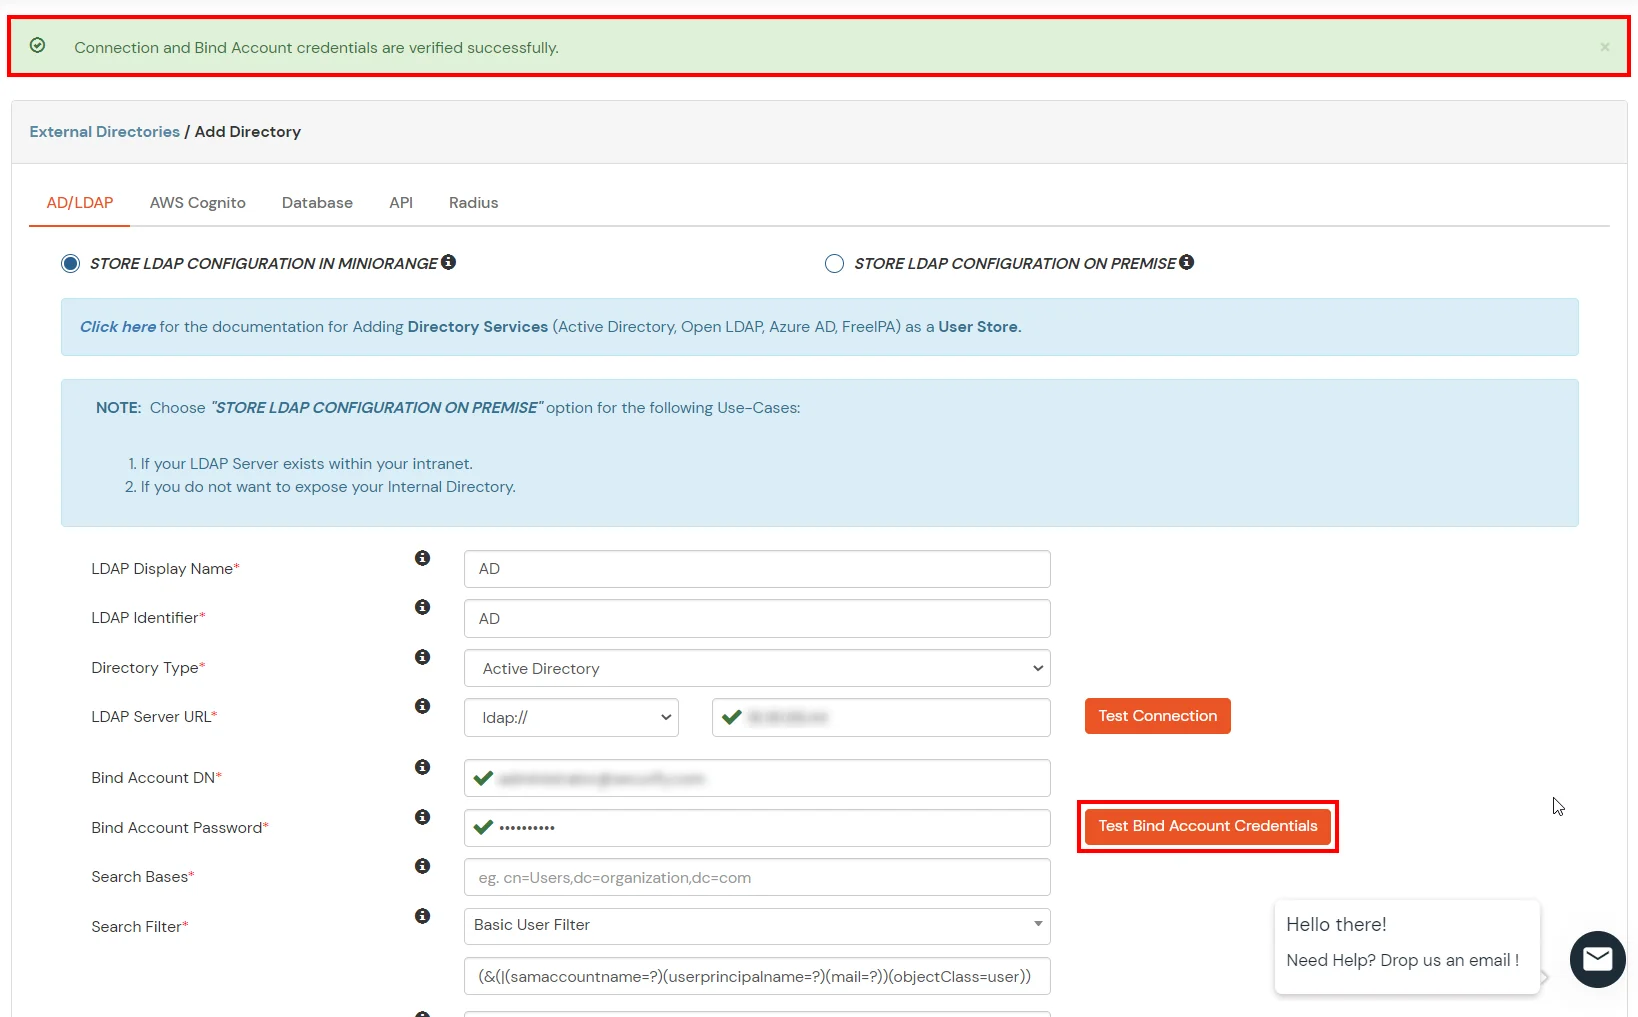
- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.
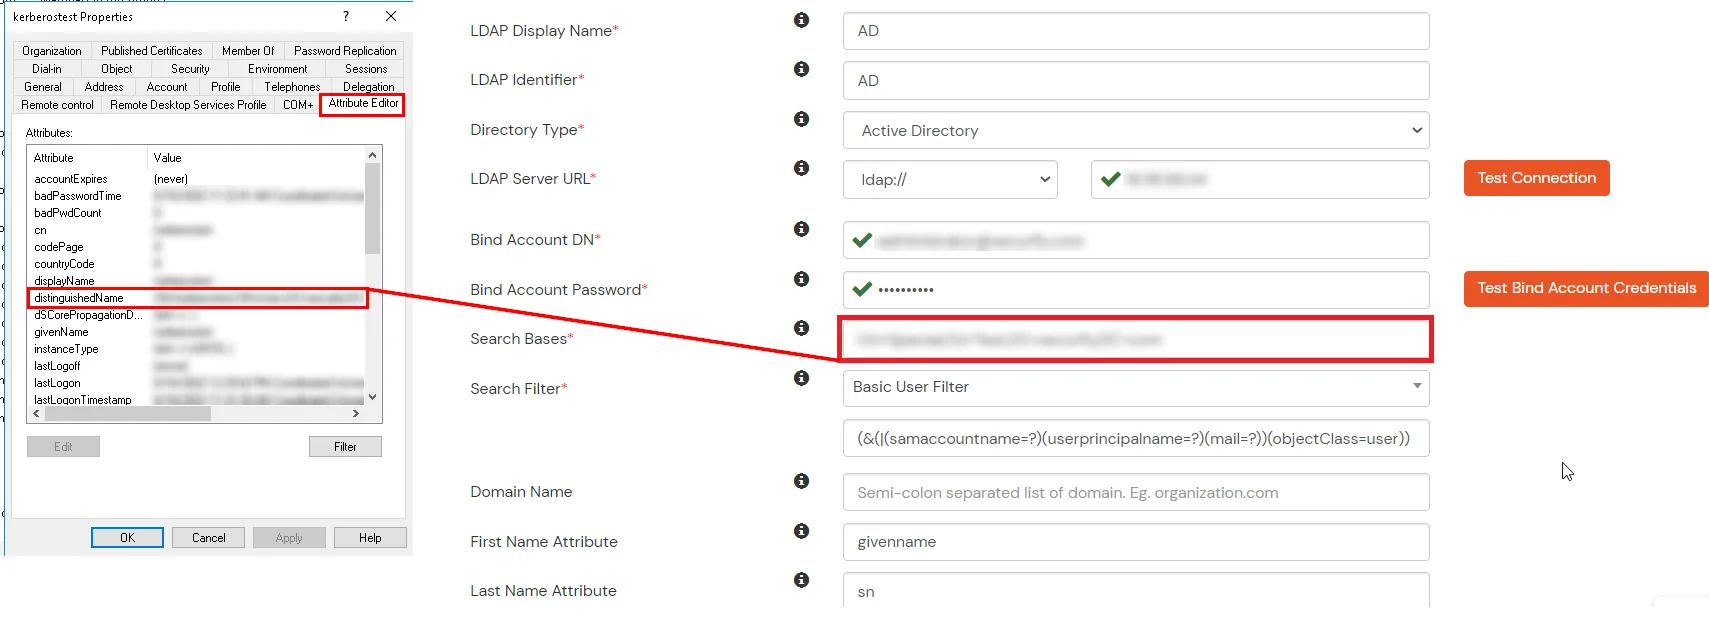
- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.
- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.
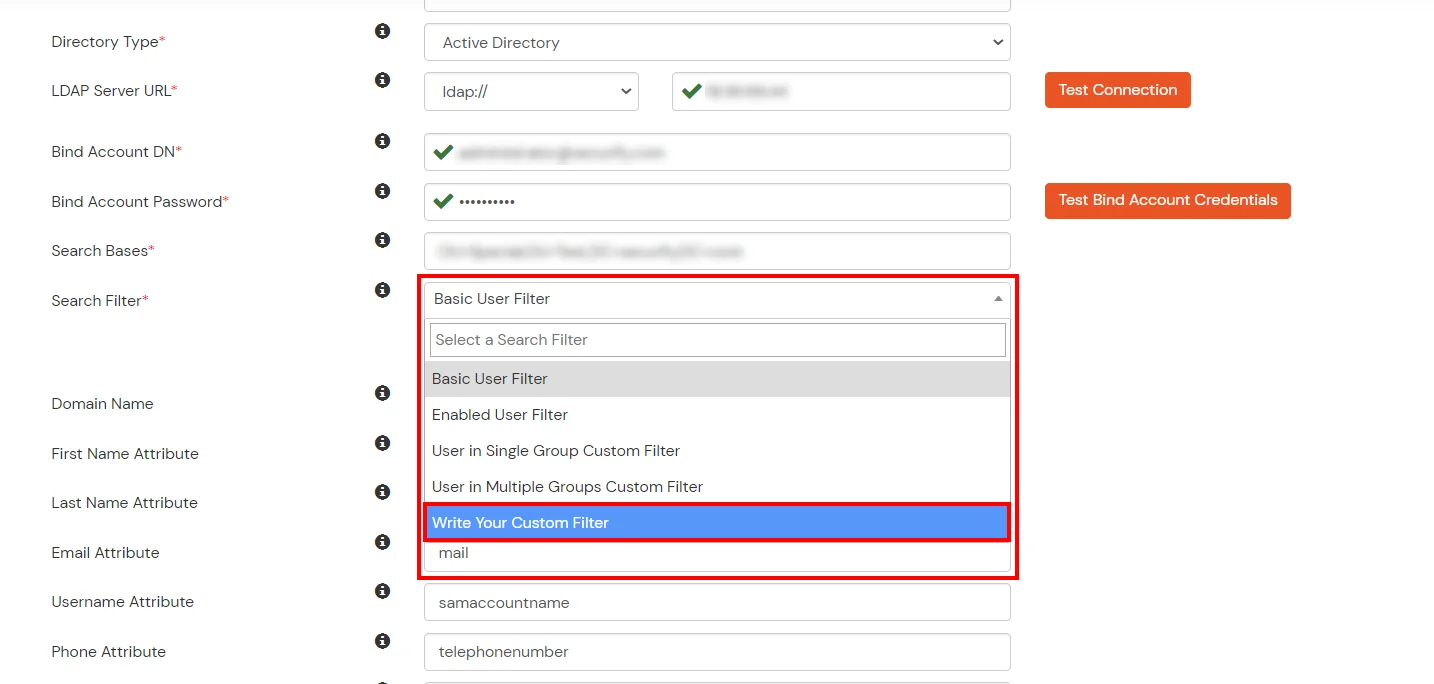
- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.
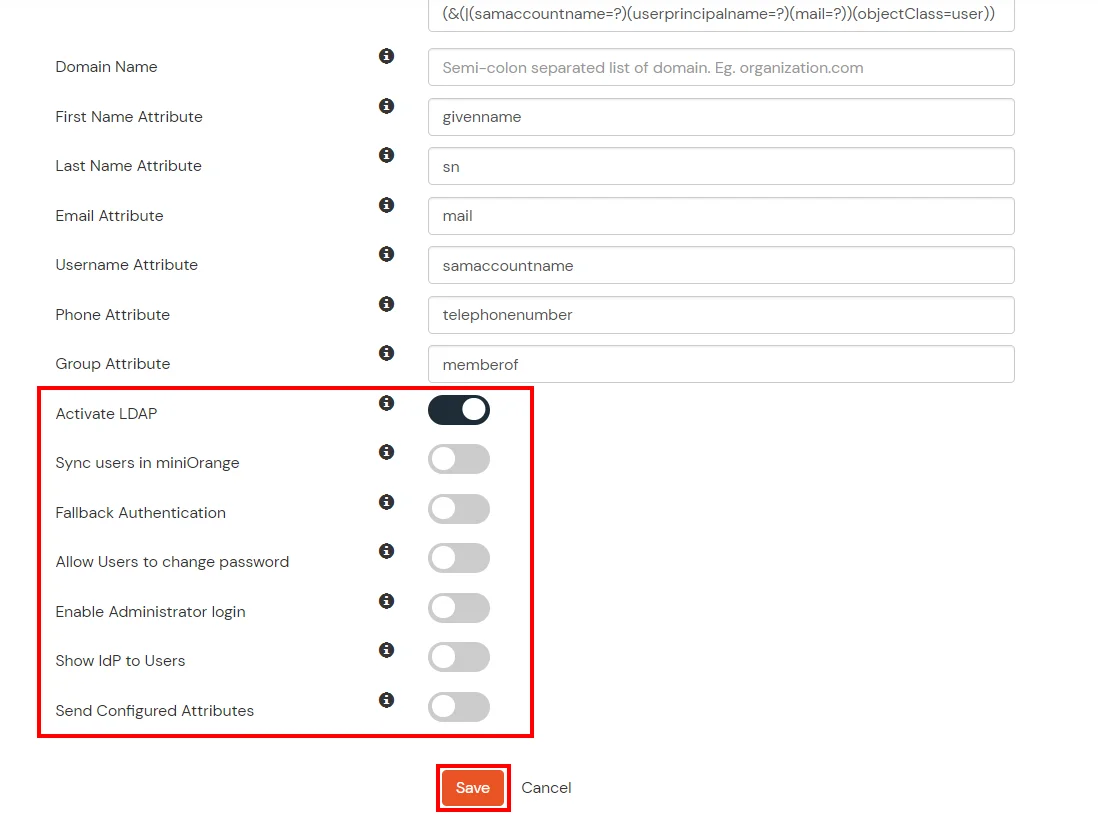
Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
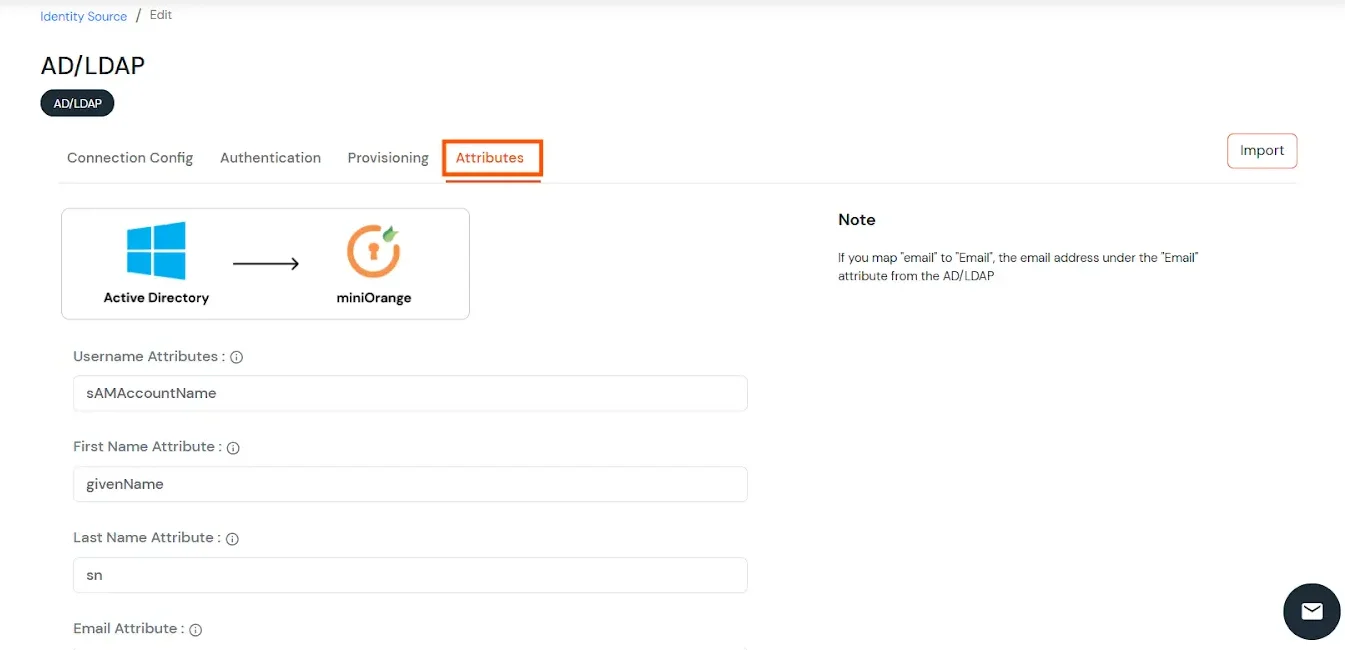
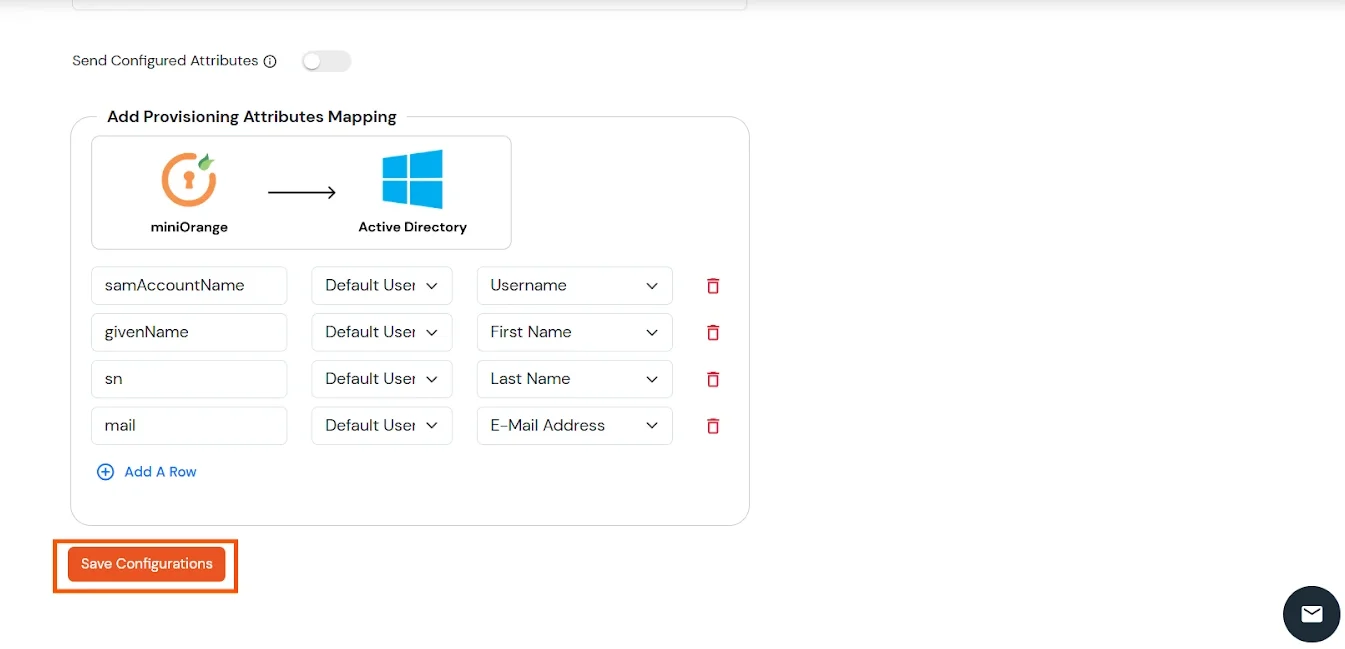
Mappatura degli attributi da AD
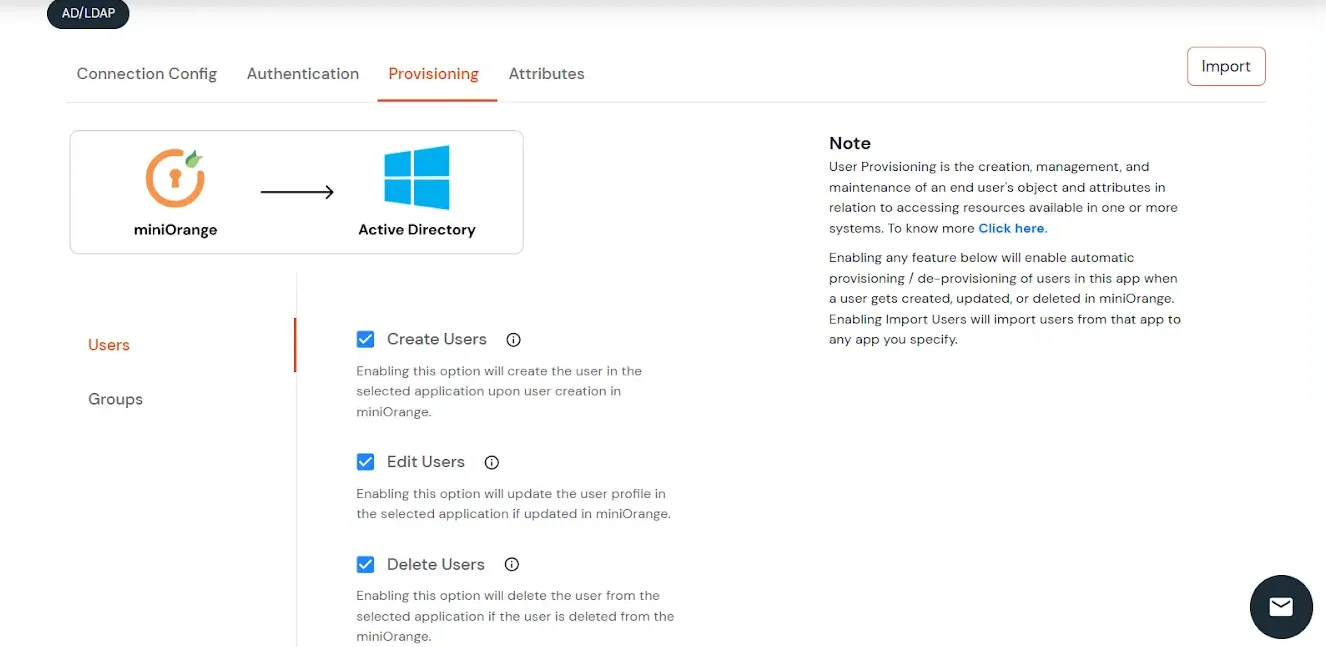
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
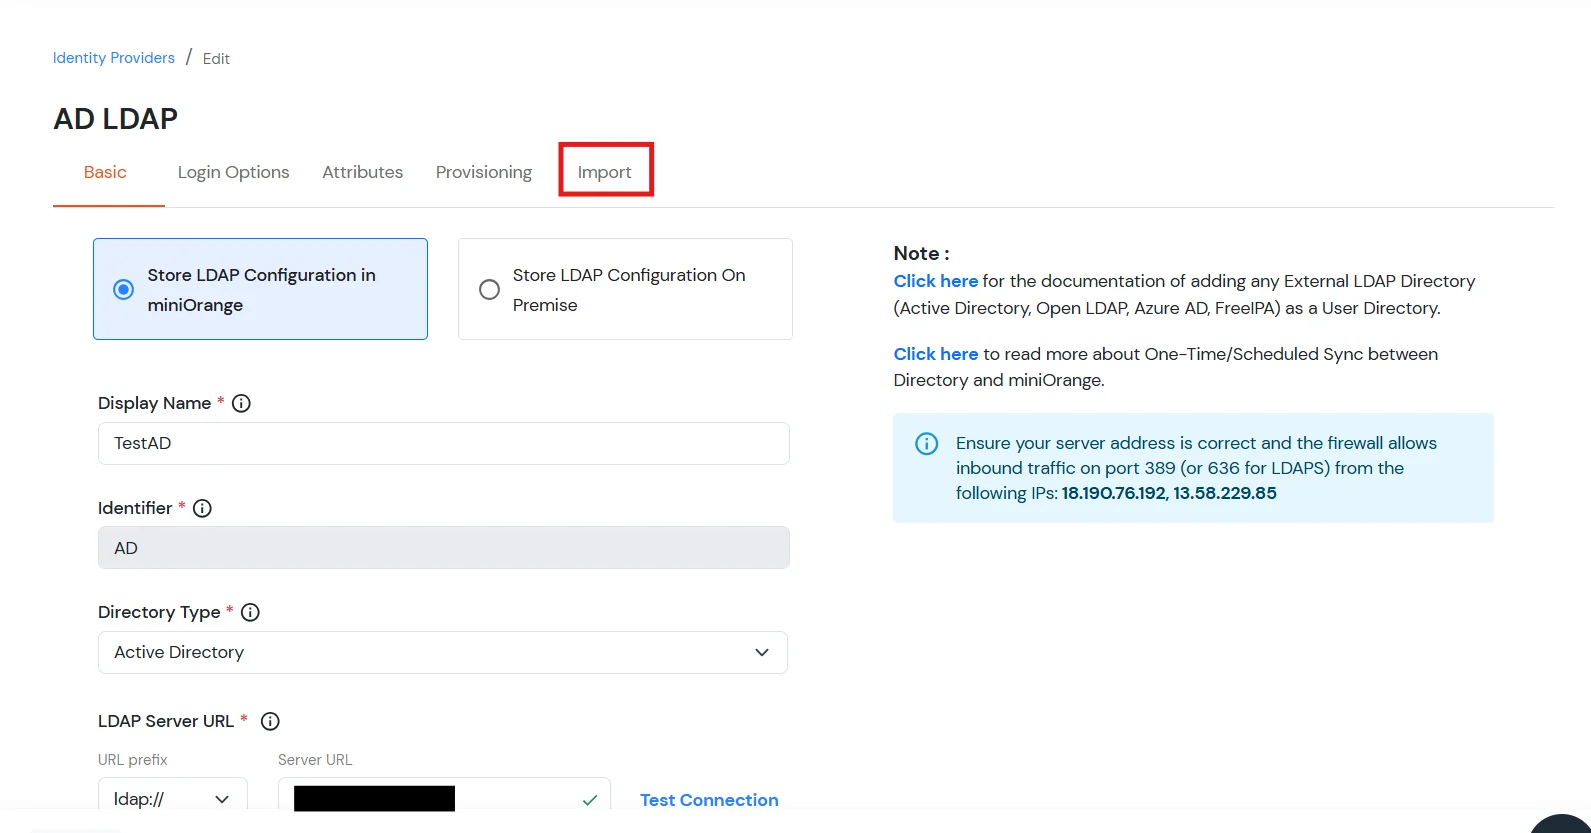
Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.
Connessioni di prova
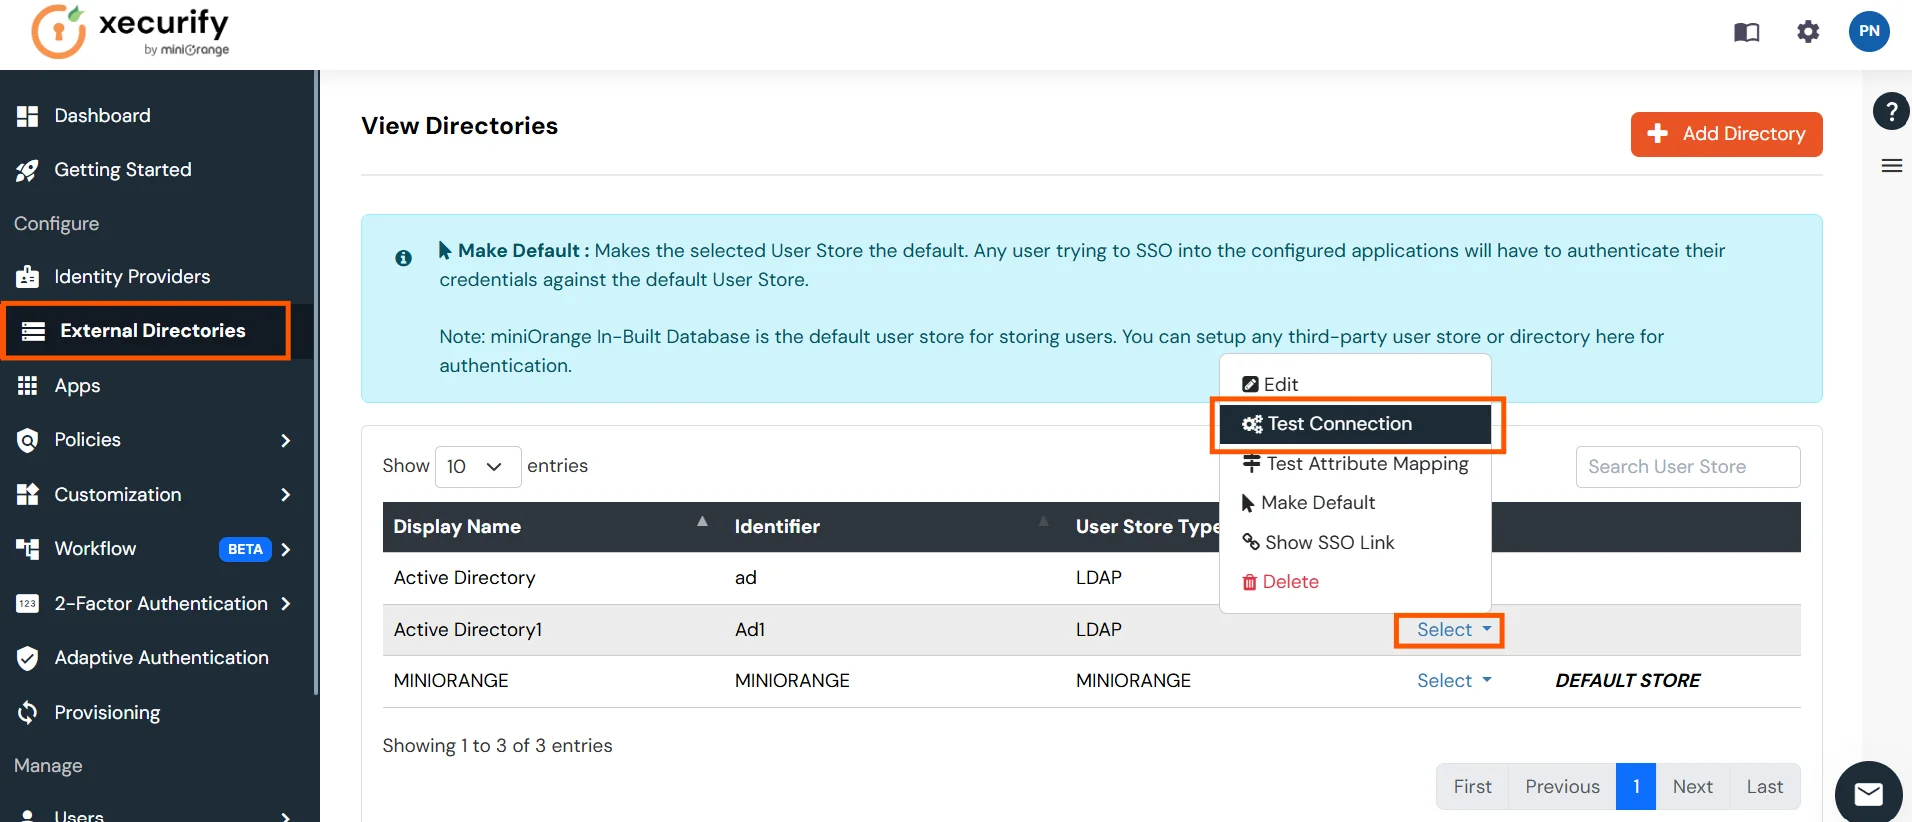
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.
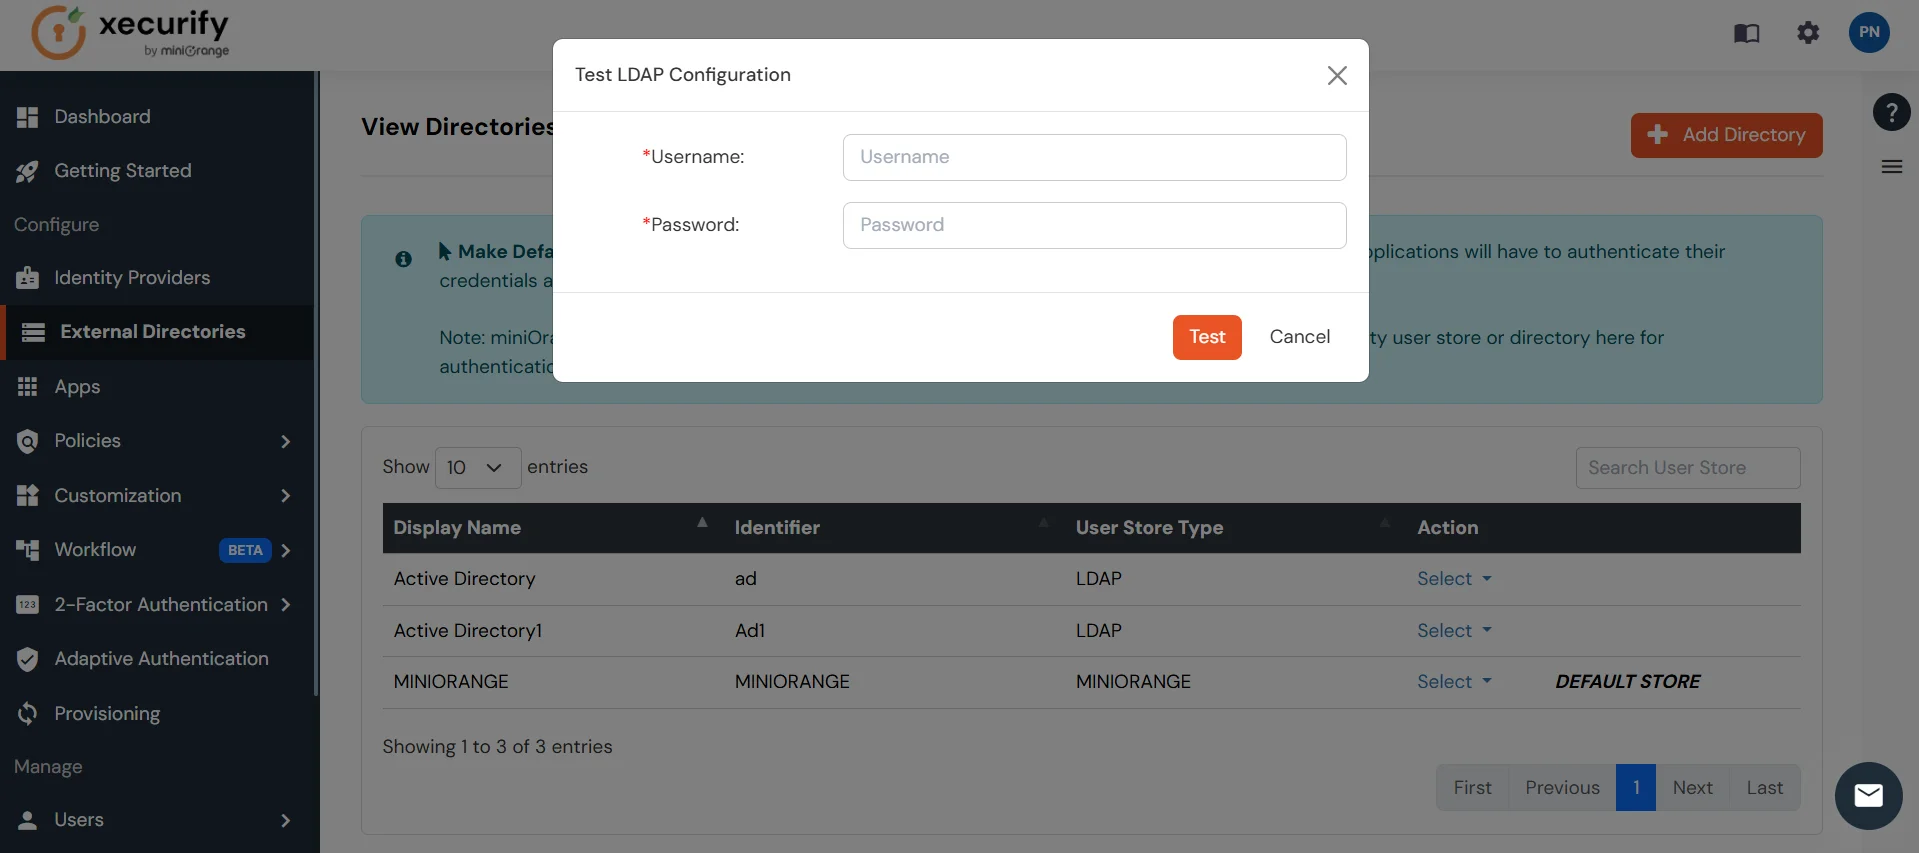
- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.
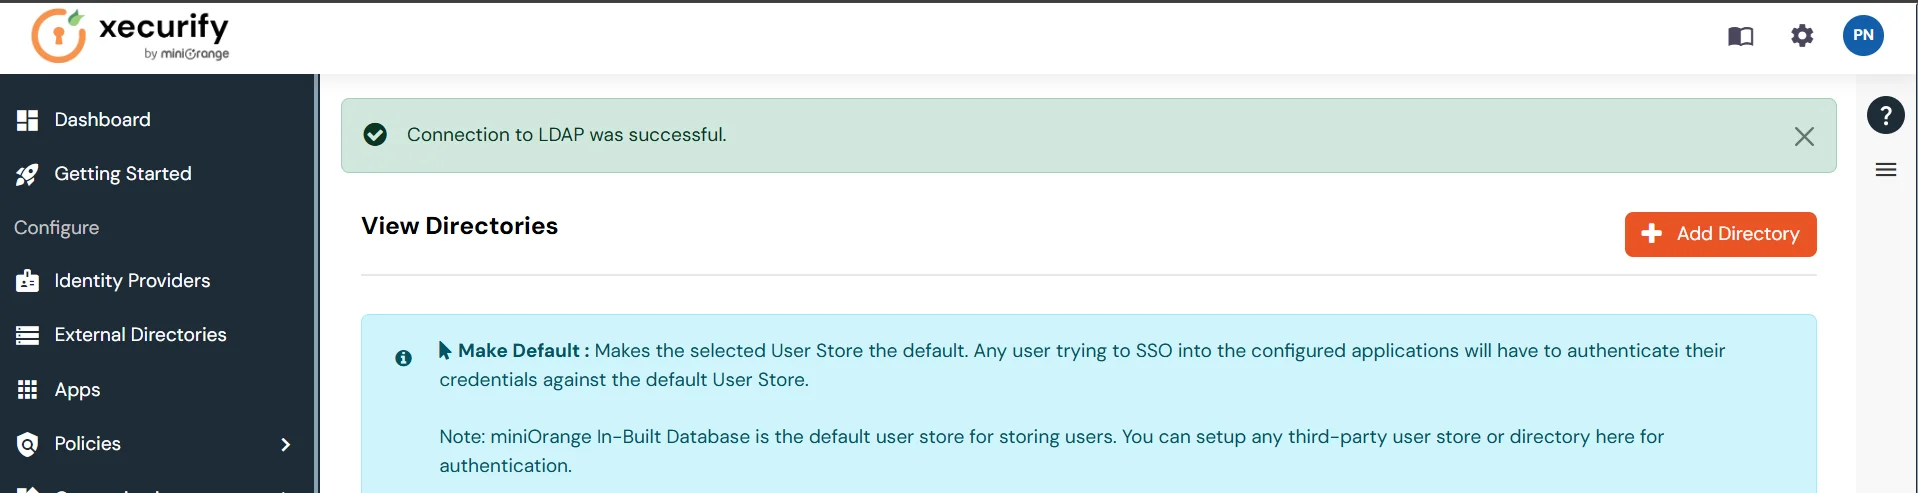
- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.
Mappatura degli attributi di prova
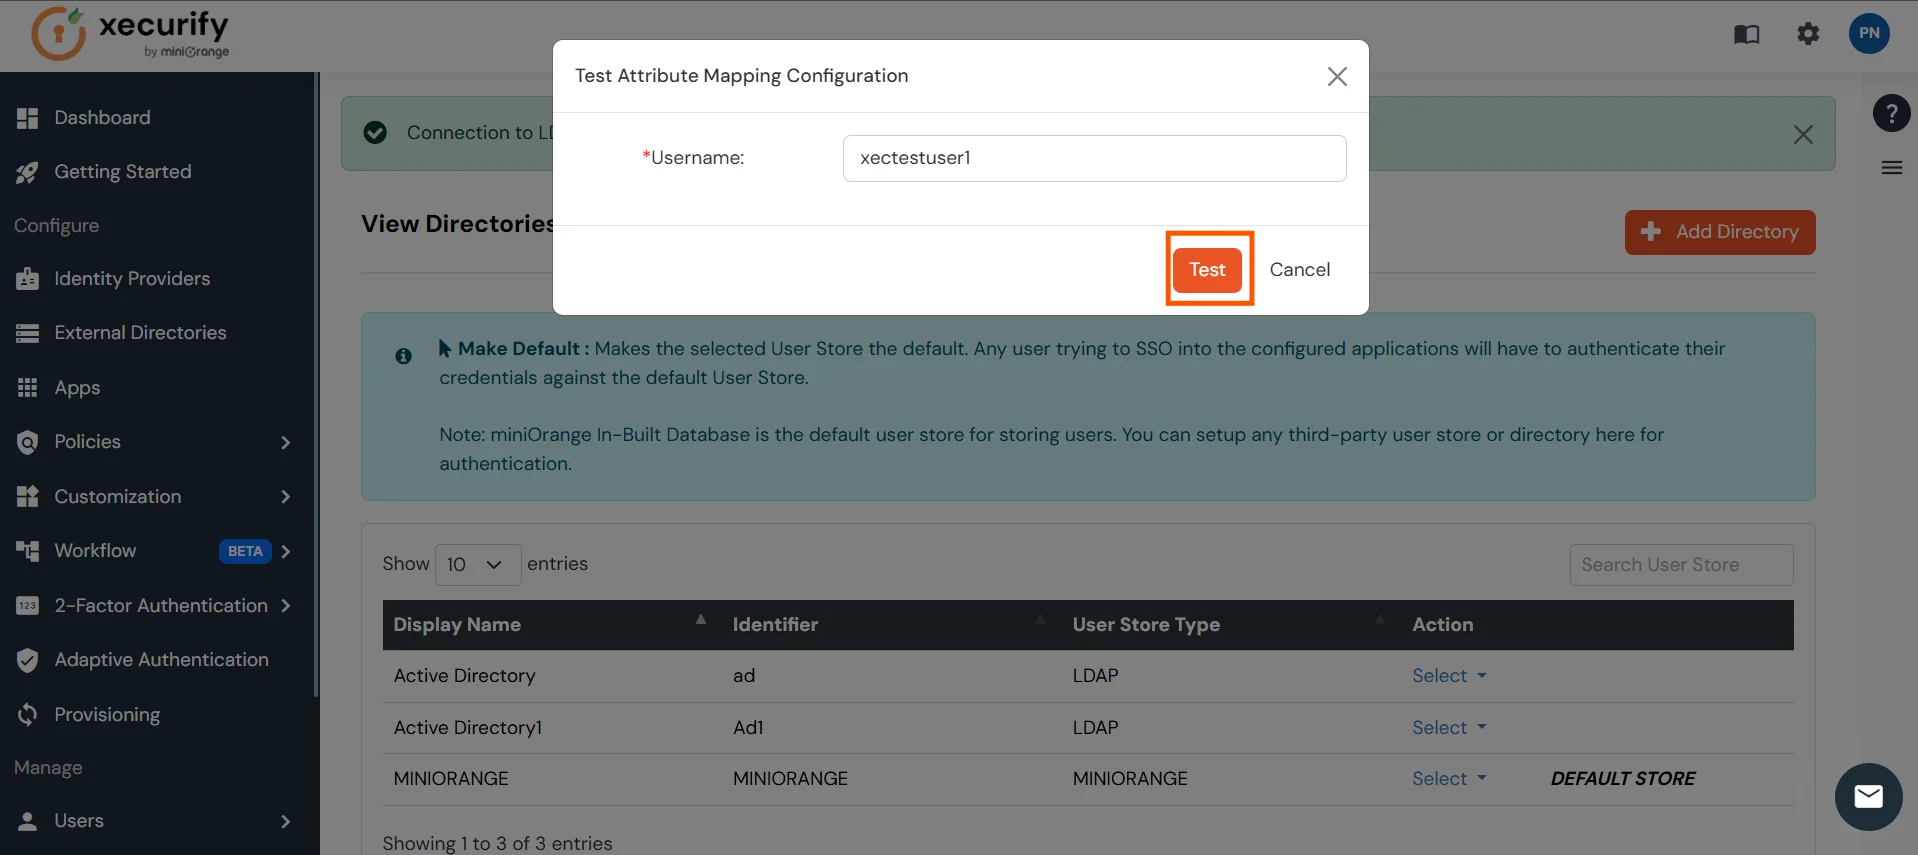
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.
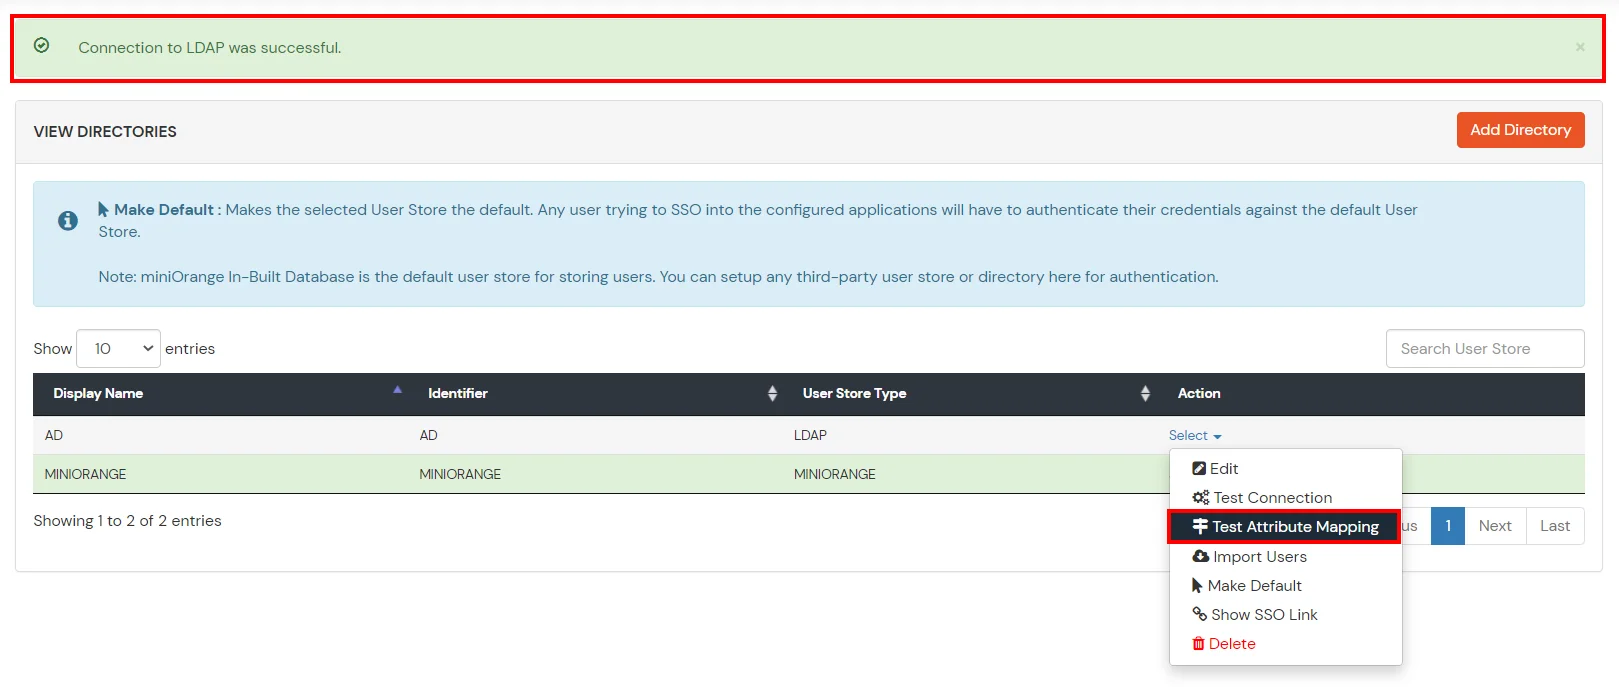
- Appare un pop-up in cui inserire un nome utente e cliccare Test.
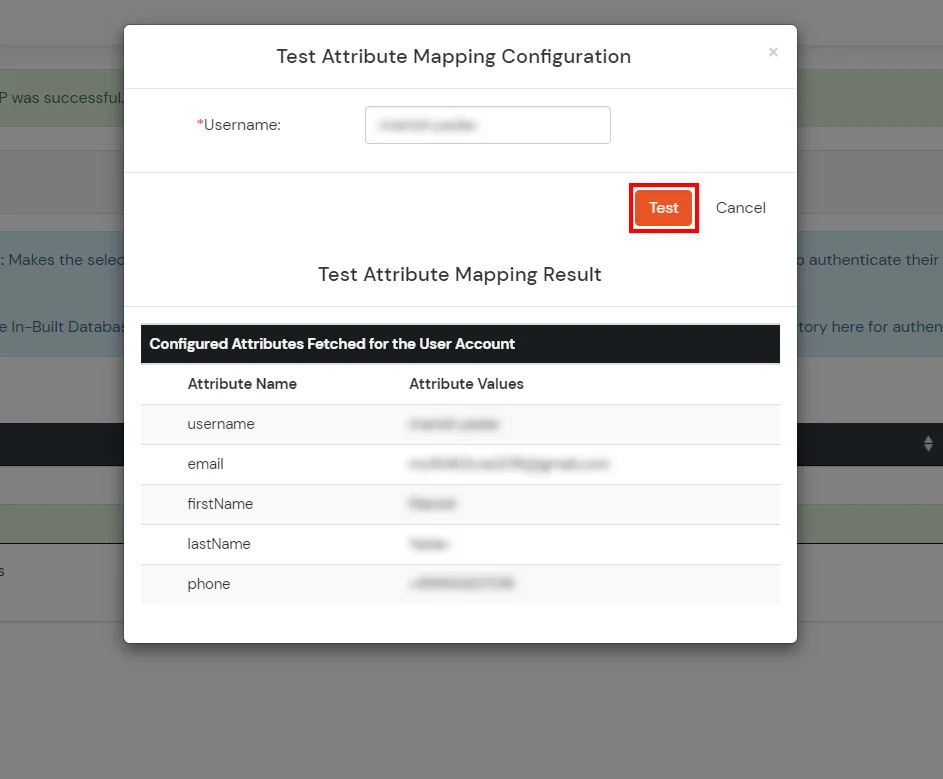
- Verrà visualizzato il risultato della mappatura degli attributi del test.
La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
3. Testare la configurazione SSO
- Supponiamo che tu abbia configurato miniOrange come IDP.
- Accedendo al URL di accesso singolo come menzionato in secondo passaggio, ti verranno richieste le credenziali miniOrange.
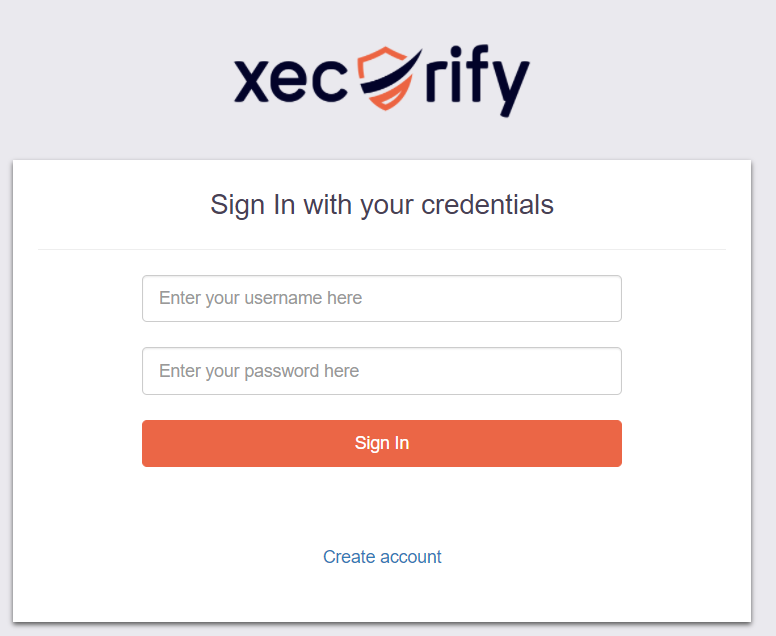
- Dopo aver inserito le credenziali valide, clicca su Accedi e verrai reindirizzato a TitleTool.