Ciao!
Ho bisogno di aiuto? Siamo proprio qui!

Ho bisogno di aiuto? Siamo proprio qui!
Risultati di Ricerca:
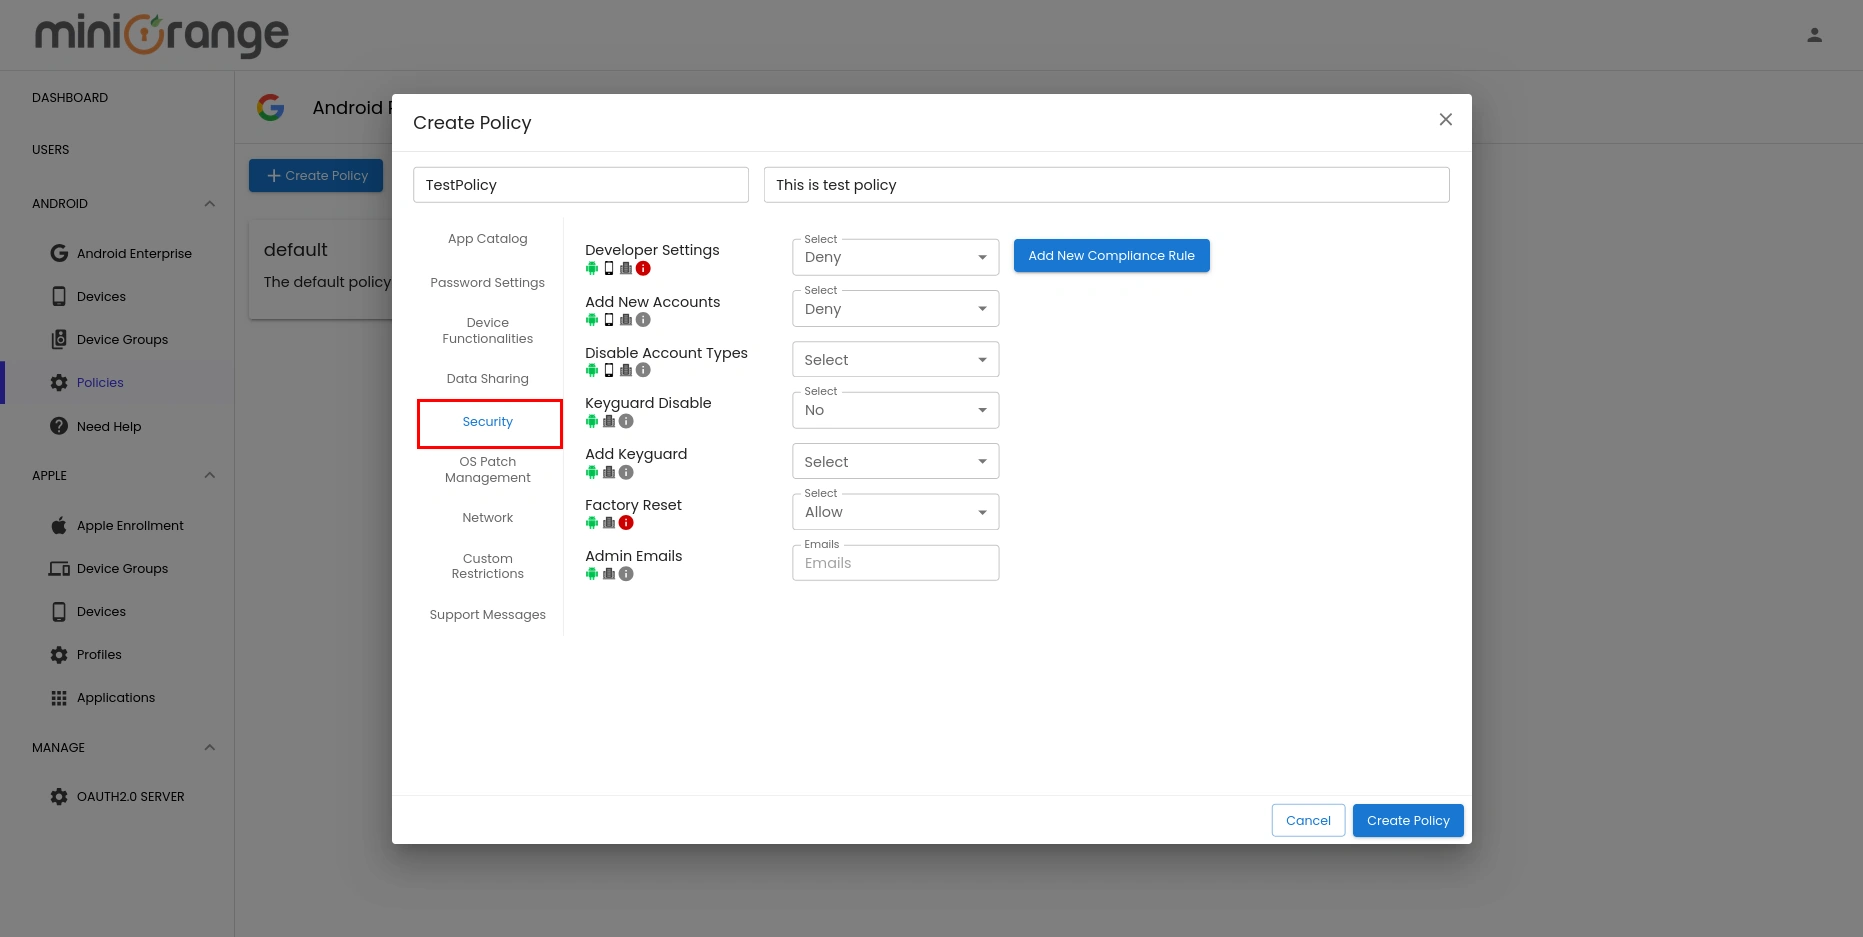
×La scheda Sicurezza viene utilizzata per configurare le impostazioni di sicurezza dei dispositivi Android registrati nel sistema MDM. Queste impostazioni contribuiscono a garantire il rispetto degli standard di sicurezza aziendali controllando le opzioni sviluppatore, la gestione degli account, l'autenticazione del dispositivo, la crittografia, le autorizzazioni per il ripristino delle impostazioni di fabbrica e altre configurazioni relative alla sicurezza.
| Configurazione | Descrizione | Opzioni / Configurazione |
|---|---|---|
| Impostazioni dello sviluppatore | Consente o disabilita l'accesso alle Opzioni sviluppatore Android, impedendo agli utenti di modificare impostazioni di sistema avanzate come il debug USB. |
Consentire – Gli utenti possono accedere alle Opzioni sviluppatore. disabile – Gli utenti non possono accedere alle Opzioni sviluppatore. |
| Aggiungi nuovi account | Consente agli utenti di aggiungere nuovi account, come account Google o di posta elettronica, al dispositivo. |
Consentire – Gli utenti possono aggiungere nuovi account. Rifiuta – Gli utenti non possono aggiungere nuovi account. |
| Protezione tastiera disabilitata | Consente di controllare se la schermata di blocco del dispositivo (Keyguard) è abilitata o disabilitata. |
Si – Disabilita la schermata di blocco. Nodo – Mantiene attiva la schermata di blocco. |
| Aggiungi Keyguard | Specifica i metodi di autenticazione della schermata di blocco che gli utenti possono configurare. | Seleziona le funzionalità di protezione della chiave desiderate, come PIN, password, sequenza o dati biometrici. |
| Reset di fabbrica | Consente agli utenti di eseguire un ripristino delle impostazioni di fabbrica sul dispositivo. |
Consentire – Gli utenti possono eseguire un ripristino delle impostazioni di fabbrica. Rifiuta – Gli utenti non possono eseguire un ripristino delle impostazioni di fabbrica. |
| Politica di crittografia | Definisce se è necessaria l'autenticazione all'avvio del dispositivo per decrittografare i dati crittografati. |
Password richiesta per l'avvio – Richiede una password prima dell'avvio del dispositivo. Non è richiesta alcuna password per l'avvio. – Si avvia senza richiedere una password di avvio. |
| Tipo di autenticazione | Specifica il metodo di autenticazione utilizzato sul dispositivo. |
Autenticazione di Google – Utilizza un account Google per l'autenticazione. Nessuna autenticazione – Non è richiesto alcun metodo di autenticazione. |
| Disabilitare i tipi di account | Impedisce agli utenti di aggiungere determinati tipi di account al dispositivo. | Seleziona il/i tipo/i di account da disabilitare dall'elenco a discesa. |
Specifica gli indirizzi e-mail degli amministratori per la gestione dei dispositivi o per le comunicazioni amministrative.
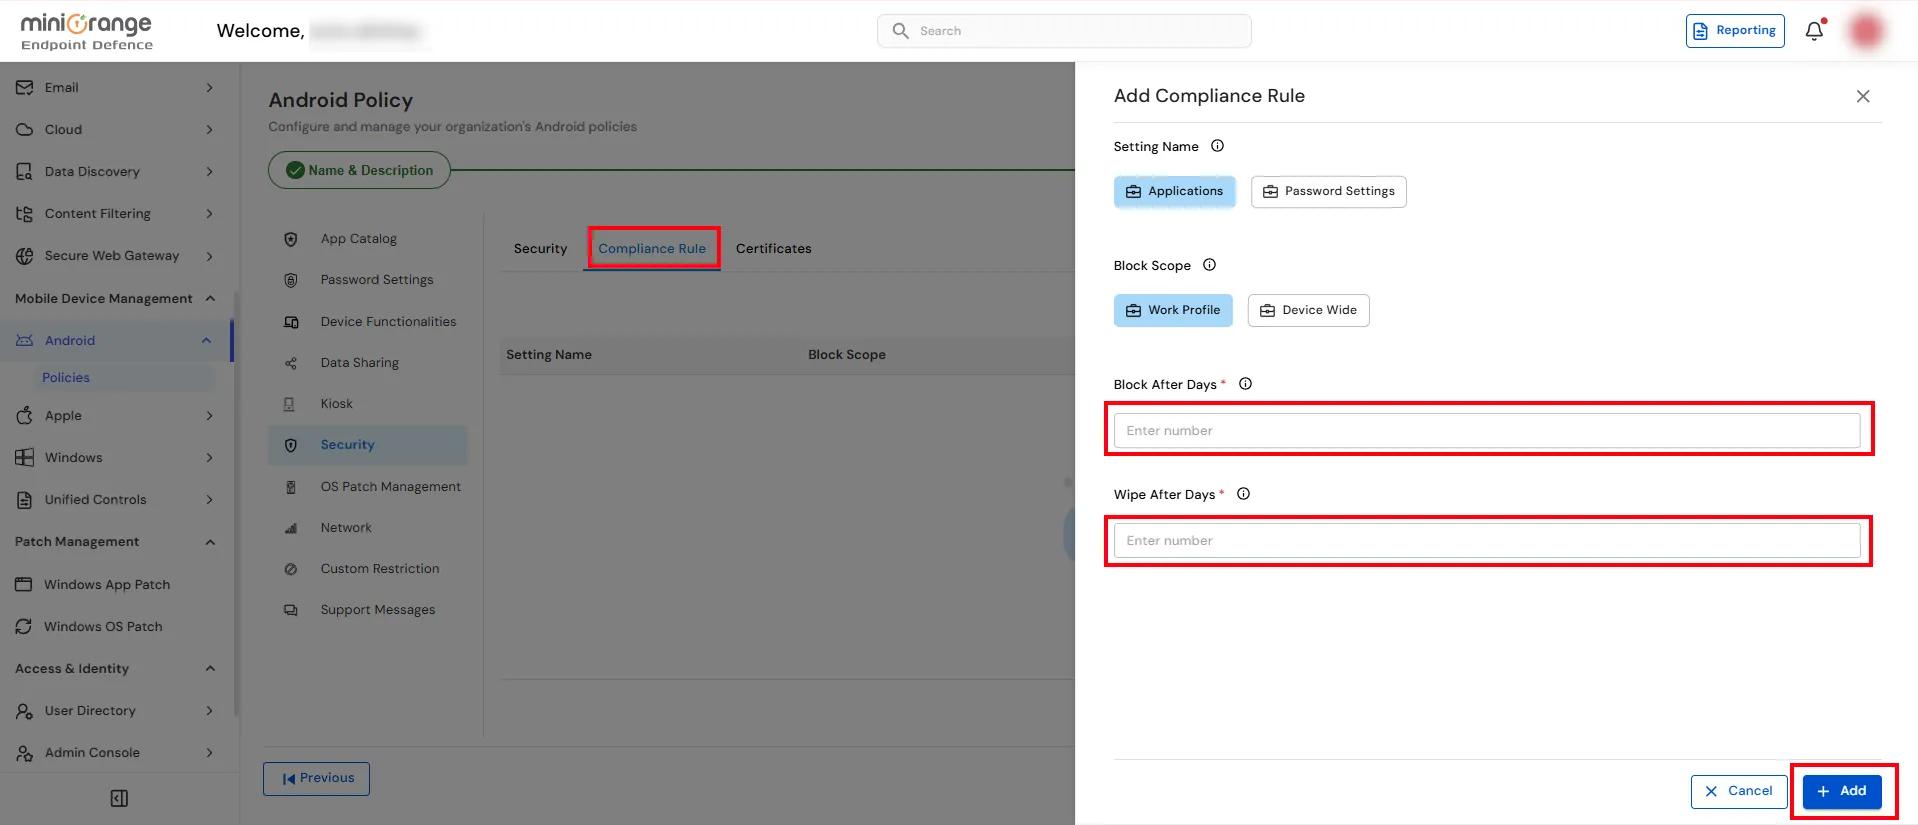
La scheda Regole di conformità viene utilizzata per definire le azioni che vengono applicate automaticamente quando un dispositivo non è più conforme, come ad esempio il blocco dell'accesso o la cancellazione dei dati dopo un numero di giorni specificato.
| Descrizione | Opzioni / Configurazione | |
|---|---|---|
| Nome impostazione | Seleziona il tipo di regola di conformità da configurare. |
Applicazioni – Applica controlli di conformità in base alle politiche dell'applicazione. Impostazioni password – Applica controlli di conformità in base ai requisiti delle password. |
| Ambito di blocco | Specifica l'area del dispositivo che verrà bloccata quando il dispositivo non sarà più conforme. |
Profilo di lavoro – Blocca l'accesso solo al profilo di lavoro gestito. Dispositivo ampio – Blocca l'accesso all'intero dispositivo. |
| Blocco dopo giorni | Specifica il numero di giorni dopo i quali l'azione di blocco selezionata viene applicata se il dispositivo rimane non conforme. | Inserisci il numero di giorni prima che il dispositivo venga bloccato. |
| Pulire dopo giorni | Specifica il numero di giorni dopo i quali i dati del dispositivo vengono cancellati se il dispositivo rimane non conforme. | Inserisci il numero di giorni prima che venga eseguita l'azione di cancellazione. |
La scheda Certificati consente di controllare l'utilizzo dei certificati client sui dispositivi Android gestiti. È possibile consentire o limitare la selezione delle chiavi private e definire quali applicazioni sono autorizzate a utilizzare specifici certificati client per l'autenticazione sicura.
Scegliere se agli utenti è consentito selezionare manualmente una chiave privata quando un'applicazione richiede un certificato client.
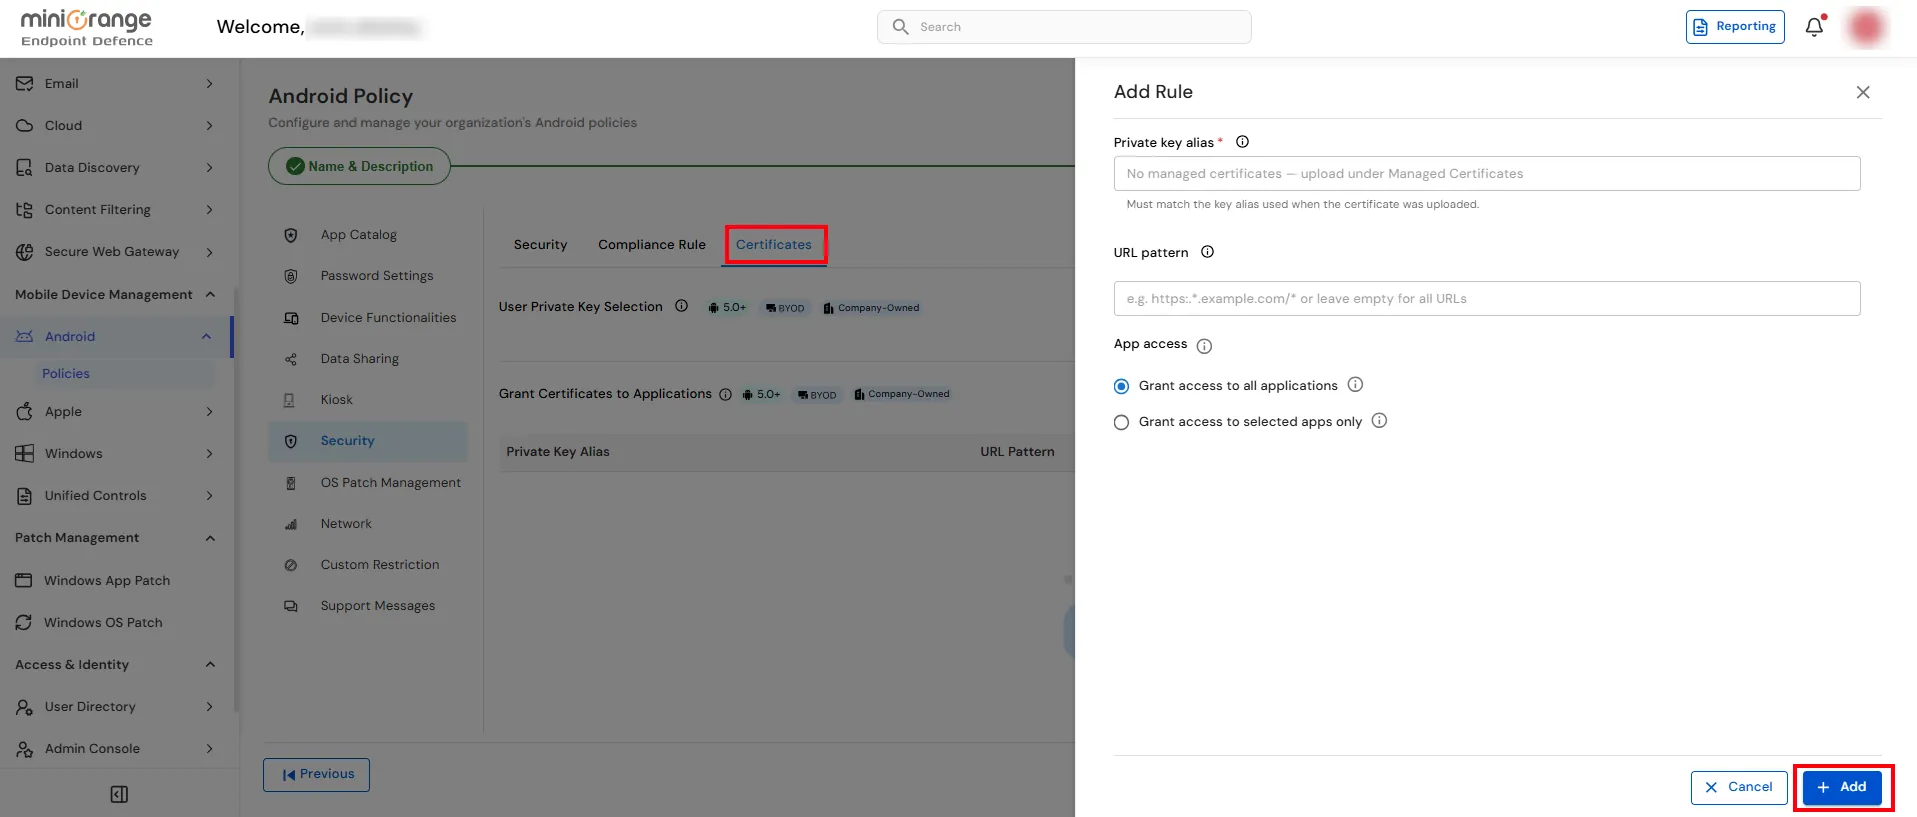
Nella sezione Concedi certificati alle applicazioni , fai clic su Aggiungi regola per creare una regola di accesso ai certificati.
Nel campo Alias chiave privata , selezionare o immettere l'alias del certificato da utilizzare.
Nota: l'alias deve corrispondere all'alias della chiave specificato al momento del caricamento del certificato.
Nel campo Modello URL , inserire il modello URL in cui deve essere utilizzato il certificato.
Scegli come le applicazioni possono accedere al certificato: