Accesso singolo Wix (SSO)
Wix offre una piattaforma che consente ad aziende e privati di creare siti web responsive senza alcuna competenza tecnica. Mette a disposizione modelli preconfigurati di diversi siti, adatti alle esigenze degli utenti. Wix permette di gestire la maggior parte degli aspetti dello sviluppo e della distribuzione di siti web interamente all'interno dell'applicazione. Per questo motivo, miniOrange ha creato un'interfaccia per gli amministratori che consente di abilitare la soluzione Single Sign-On (SSO) per i siti web Wix.
Sfida affrontata dagli utenti Wix
Gli amministratori di Wix richiedono un accesso continuo e senza interruzioni per i loro utenti per accedere al portale Wix tramite credenziali esistenti. Non desiderano che i loro utenti abbiano un set di credenziali separato per accedere a Wix e ad altre app. Wix fornisce un modo per i suoi utenti di consentire l'accesso alla piattaforma senza interruzioni. Tuttavia, è necessario creare un'interfaccia che lo consenta.
miniOrange fornisce la soluzione SSO per Wix
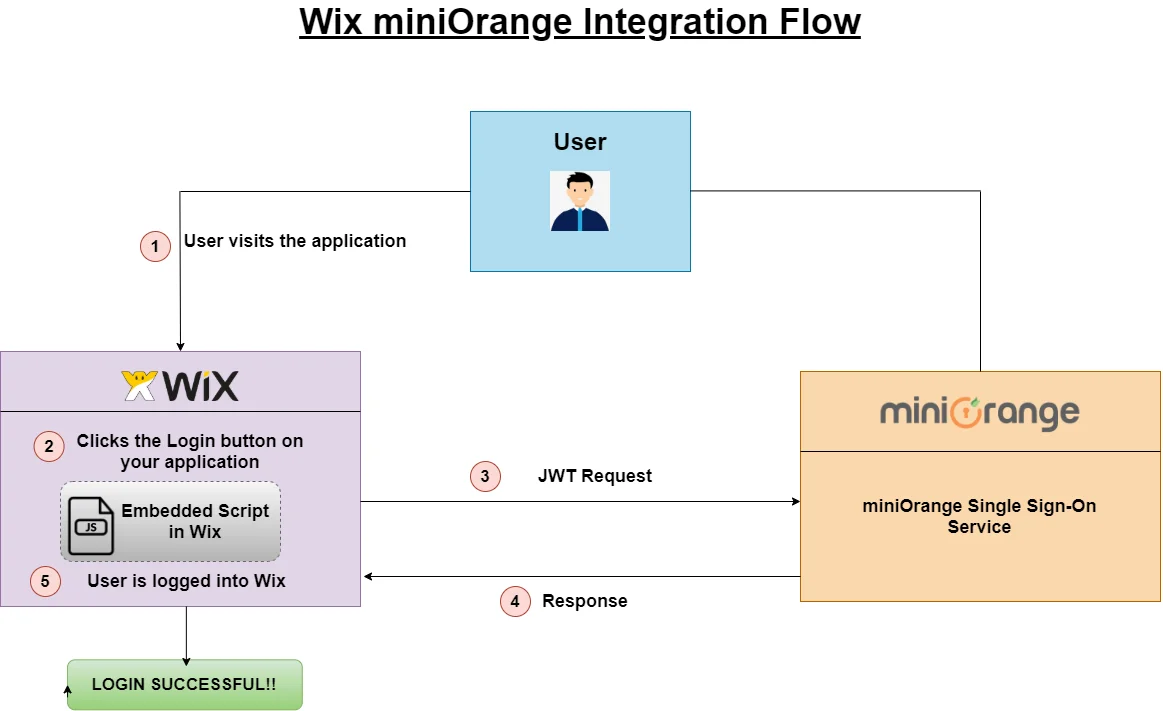
miniOrange offre una soluzione SSO integrata che consente di utilizzare la sessione esistente di un utente già autenticato per accedere a Wix e ad altri siti web/app, creando un token web JSON (JWT) valido . Grazie a questa soluzione SSO per Wix, gli utenti non dovranno più gestire credenziali separate per ogni sito web.
Prerequisiti
Assicurati che l'immagine coordinata della tua organizzazione sia già impostata in Personalizzazione >> Immagine coordinata per l'accesso e la registrazione, nel menu a sinistra della dashboard.
Segui la guida dettagliata fornita di seguito per Wix Single Sign-On (SSO)
1. Configura Wix per abilitare SSO
- Accedere WIX.
- Crea un nuovo sito o utilizzane uno già esistente.
- Vai alla dashboard del tuo sito web.
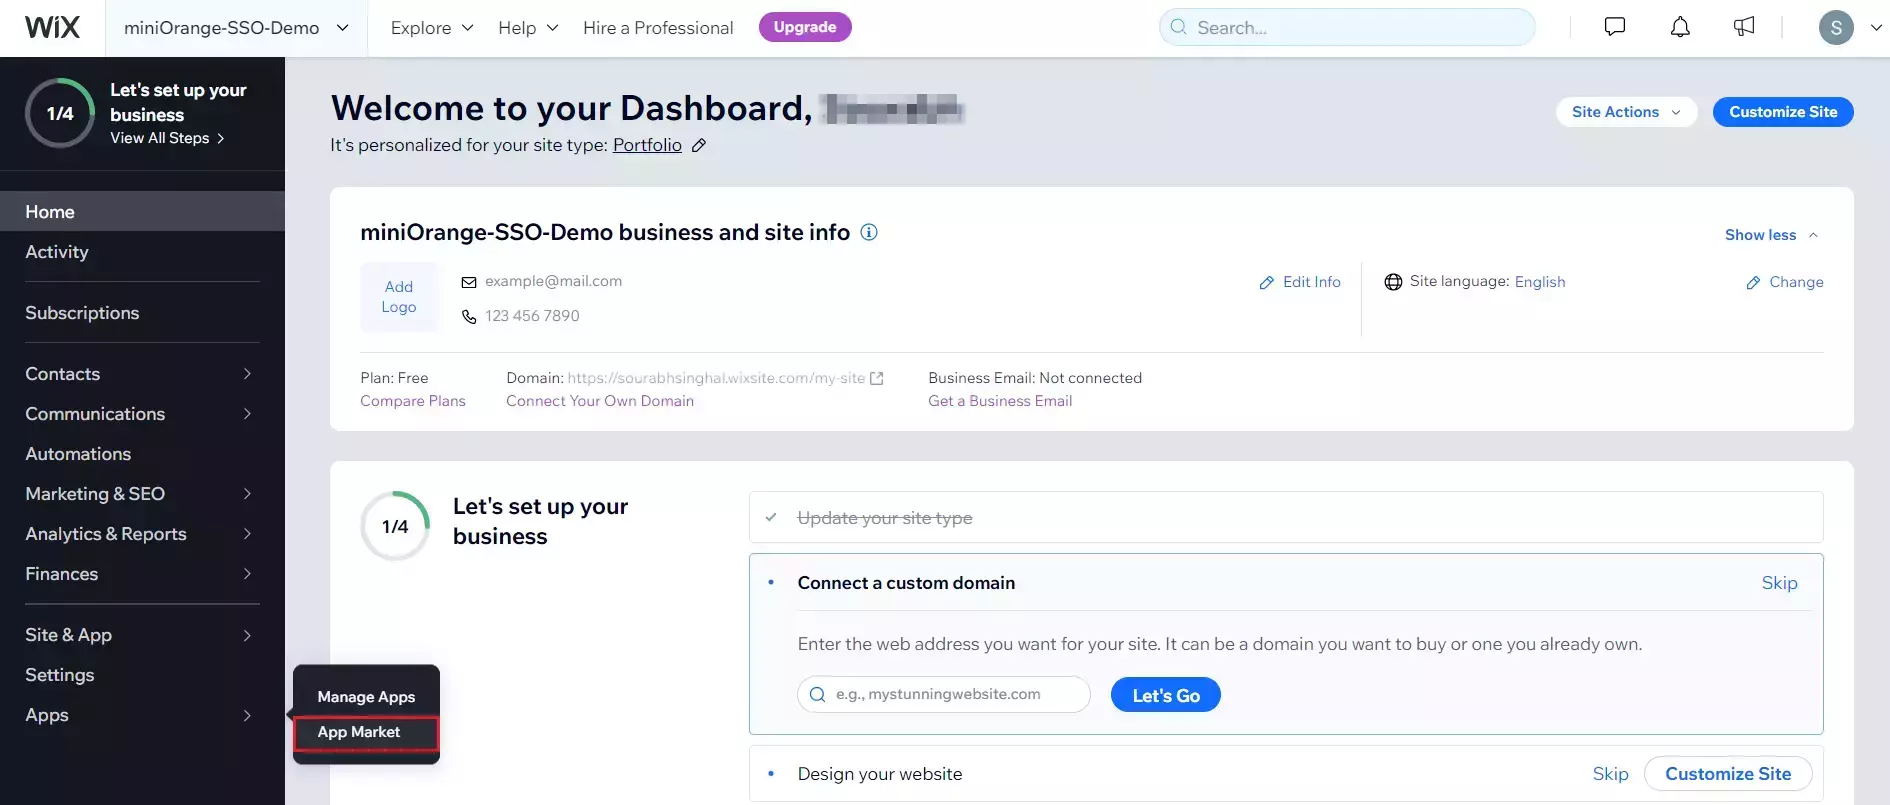
- Per aggiungere l'app dell'area membri Wix al tuo sito web, vai su Mercato delle app.
- Cercare Area membri Wix.
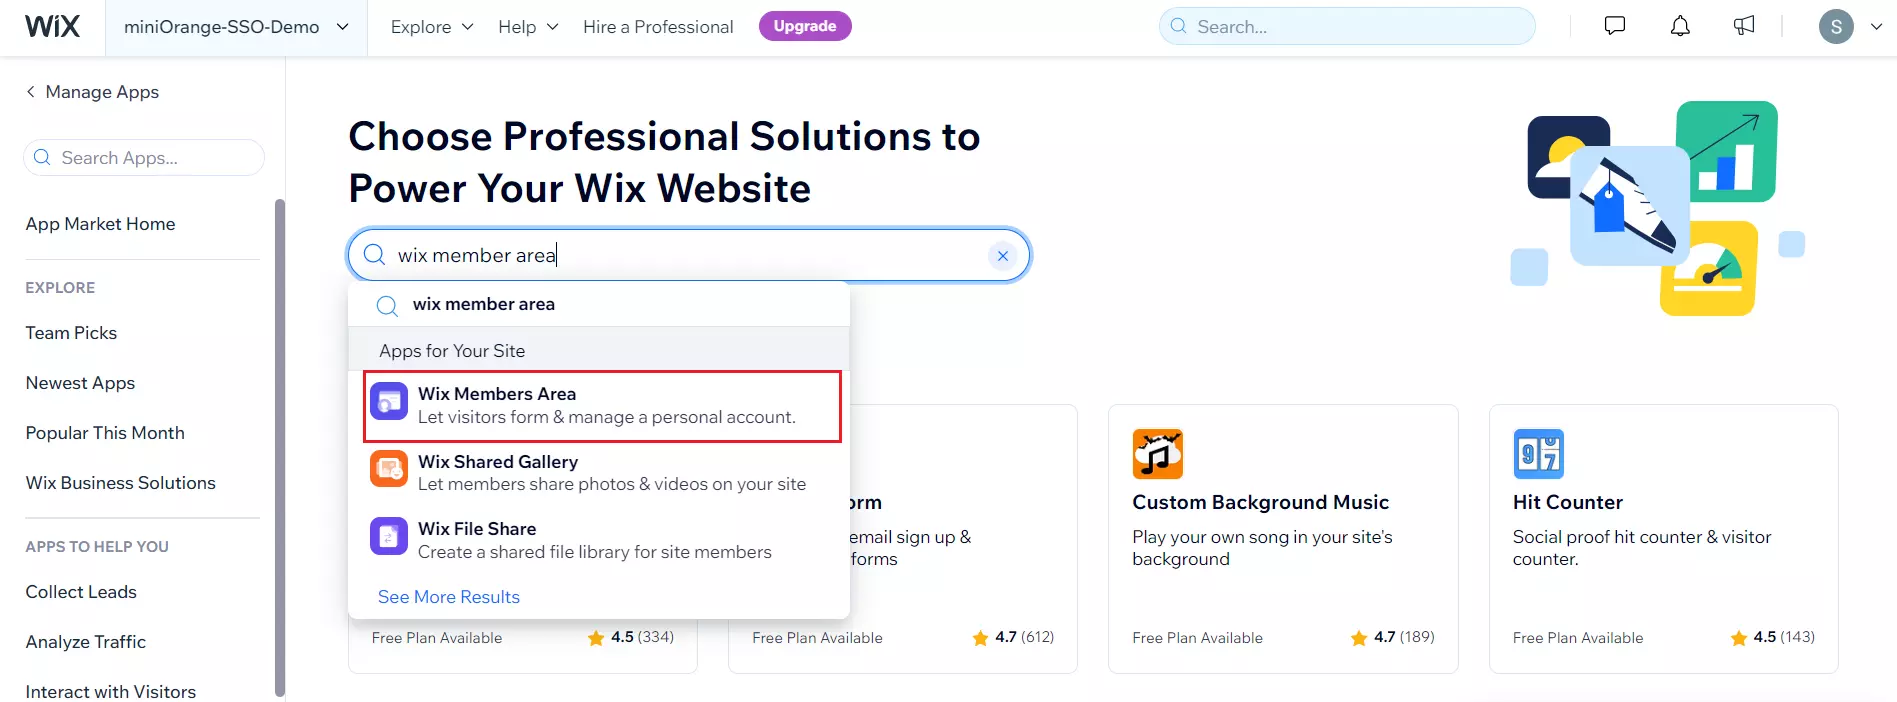
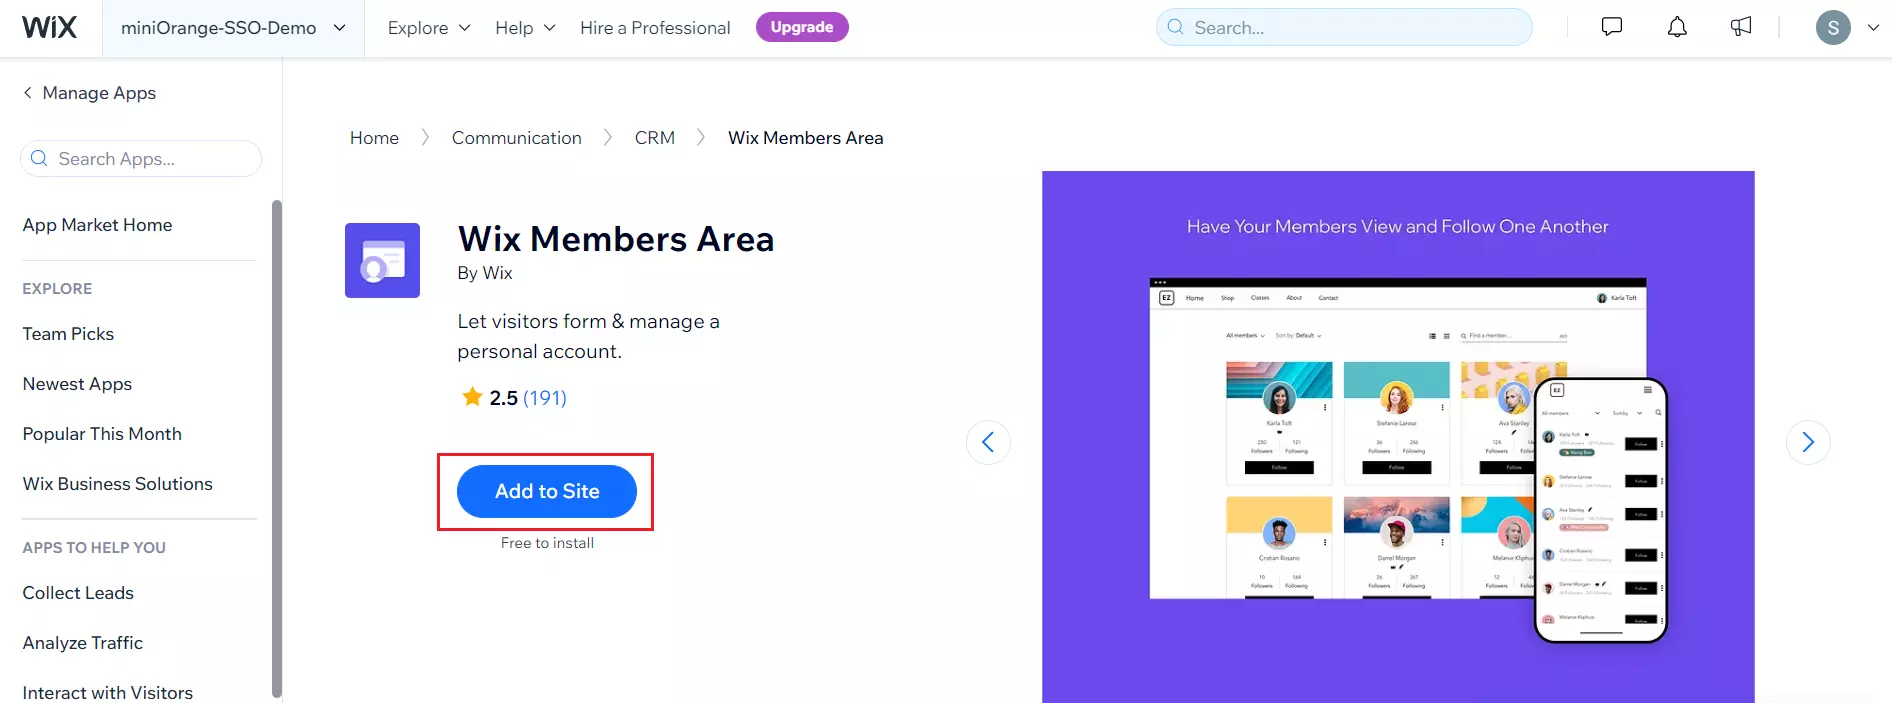
- Apri l'app dell'area membri Wix e fai clic su Aggiungi al sito.
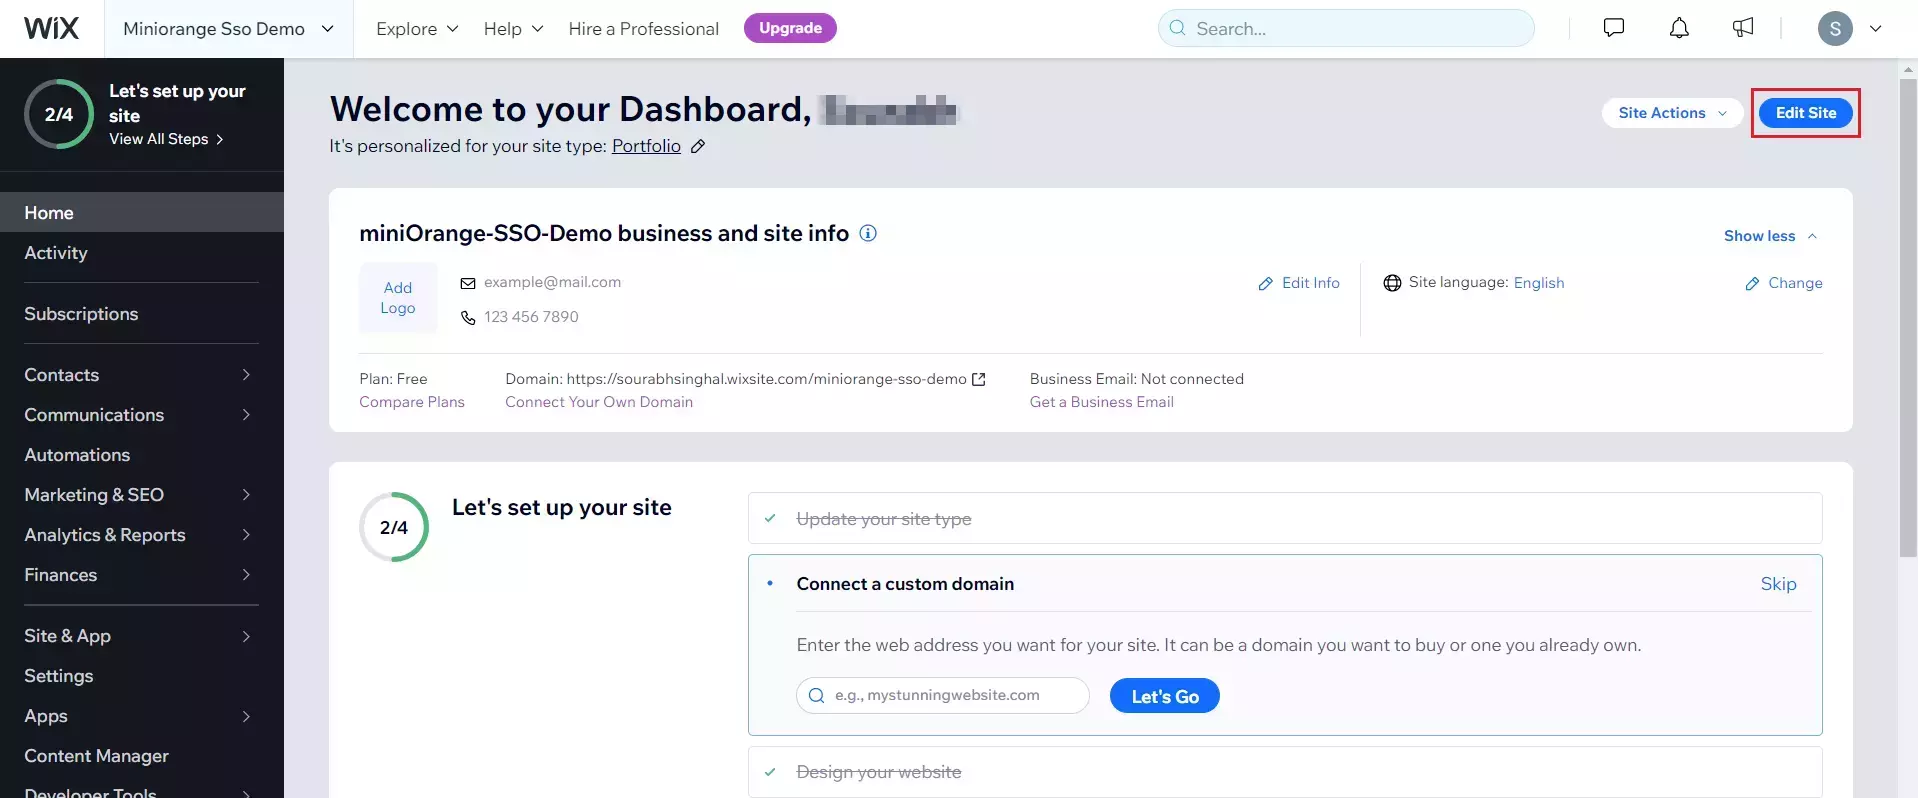
- Vai alla dashboard del tuo sito web >> scheda Home e clicca su Modifica sito.
- Vai alla scheda La mia attività nella pagina di modifica del sito e seleziona Area membri Wix.
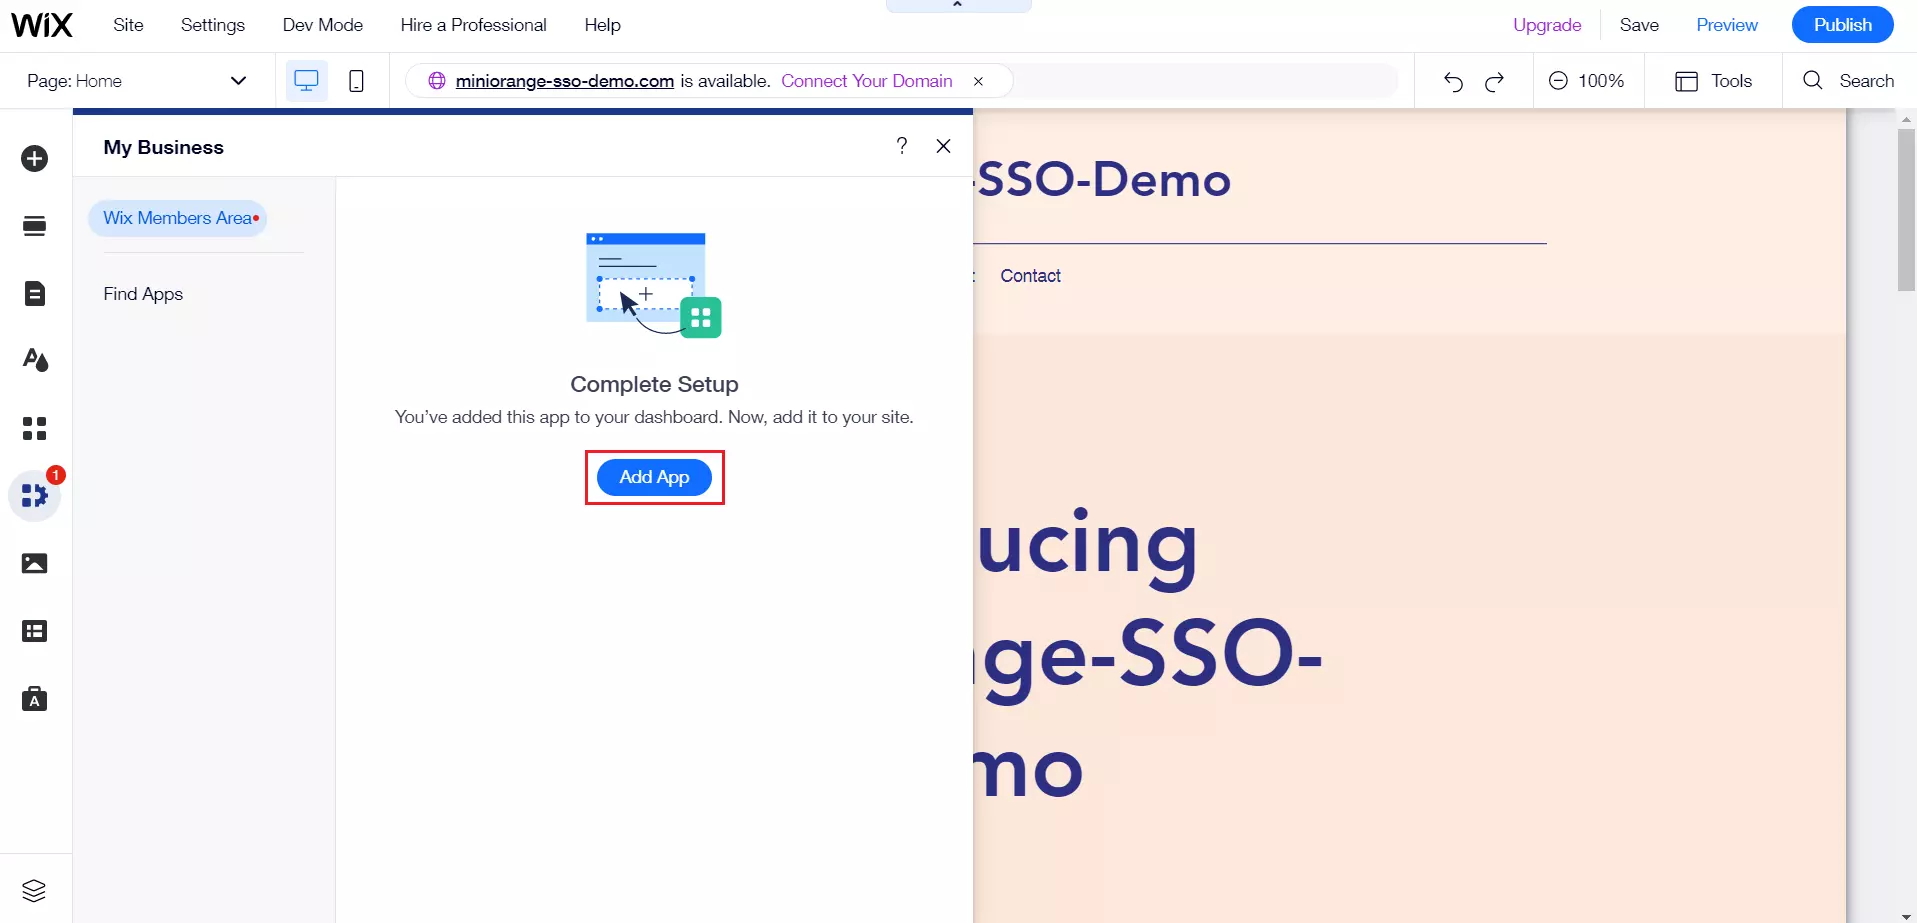
- Fare clic su Aggiungi app.
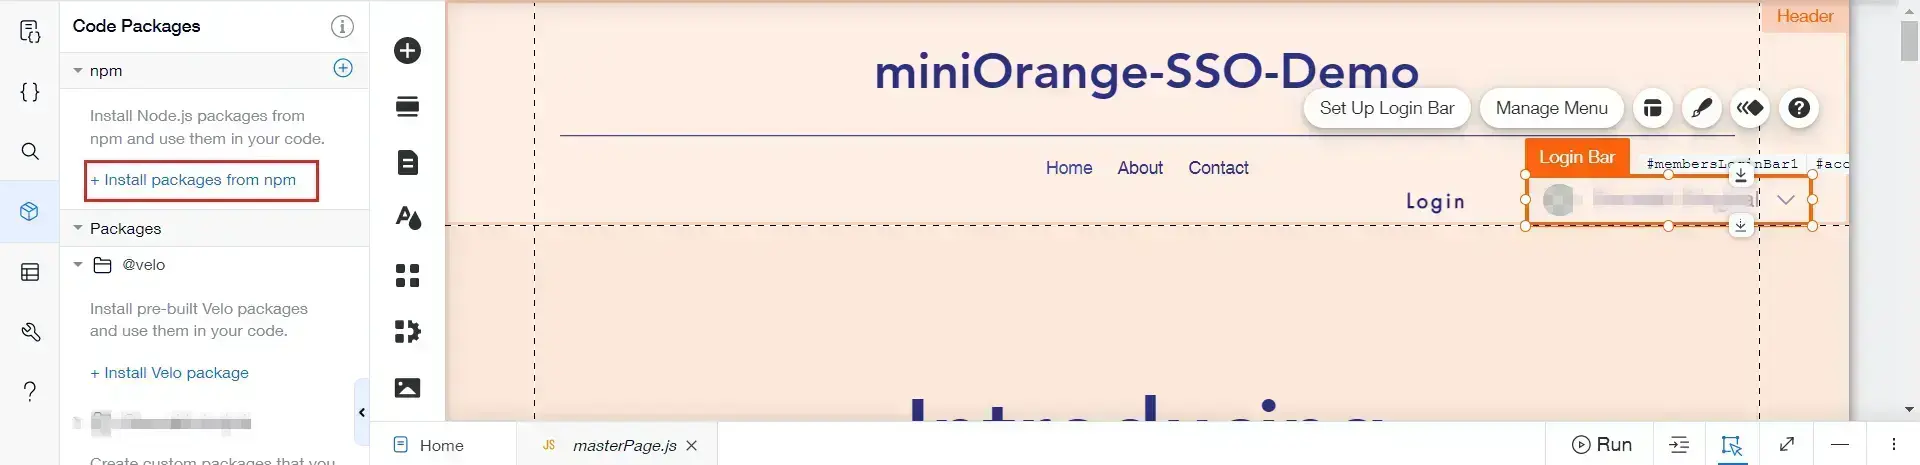
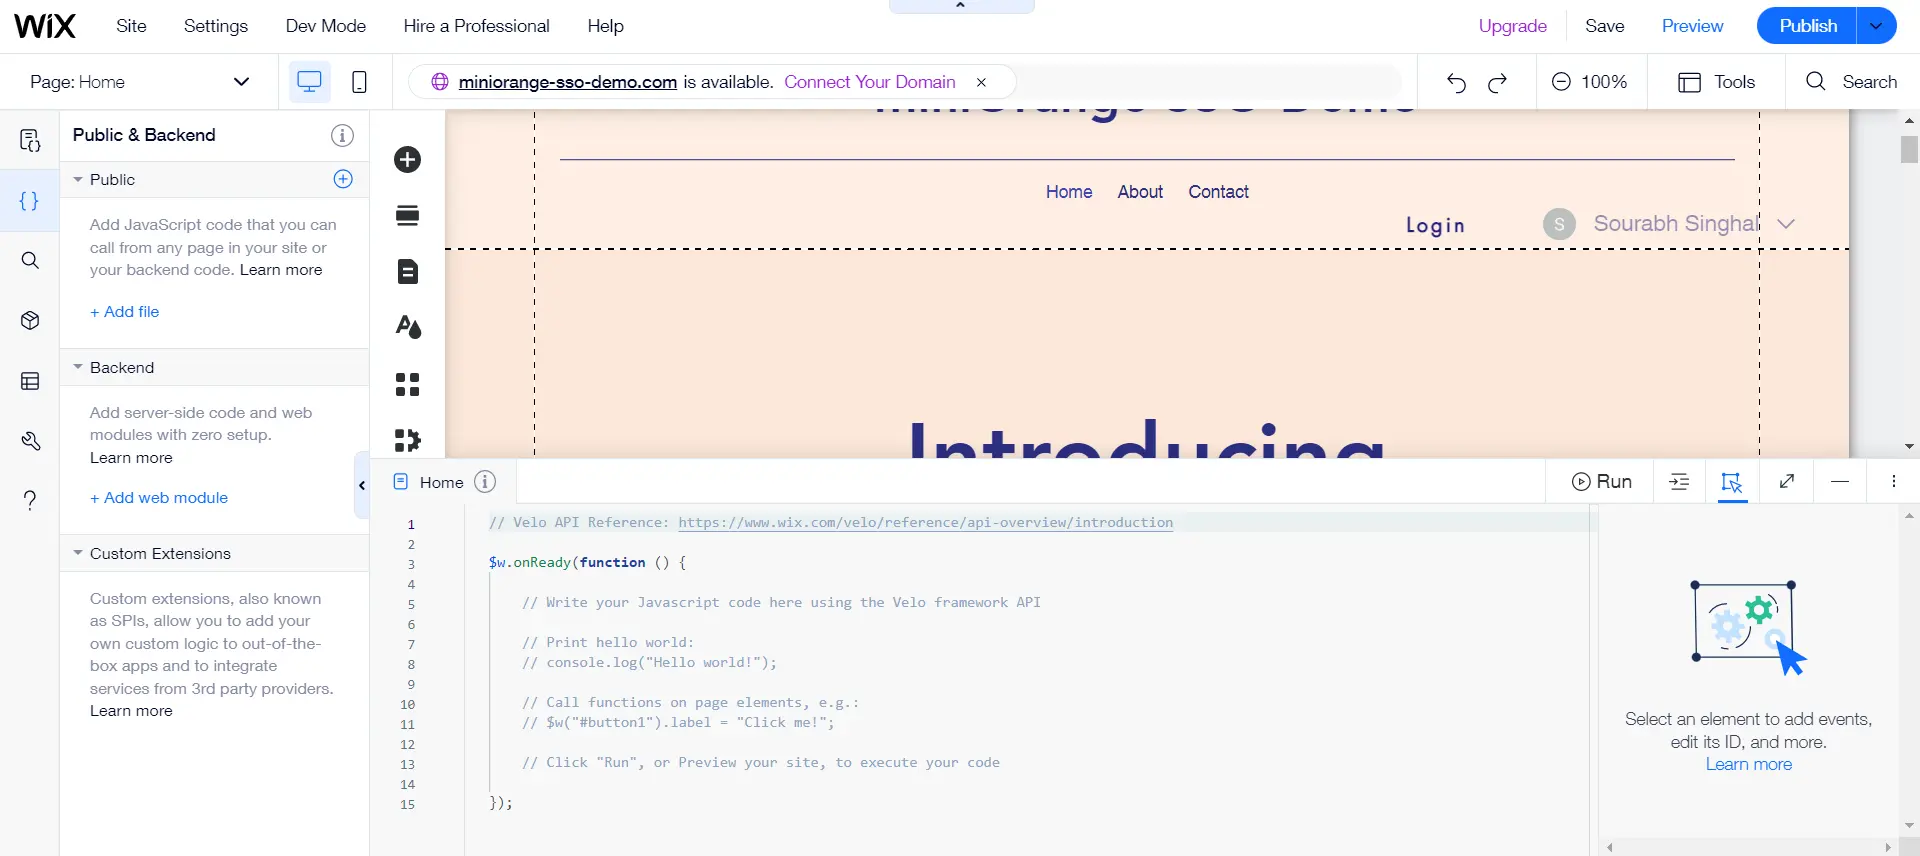
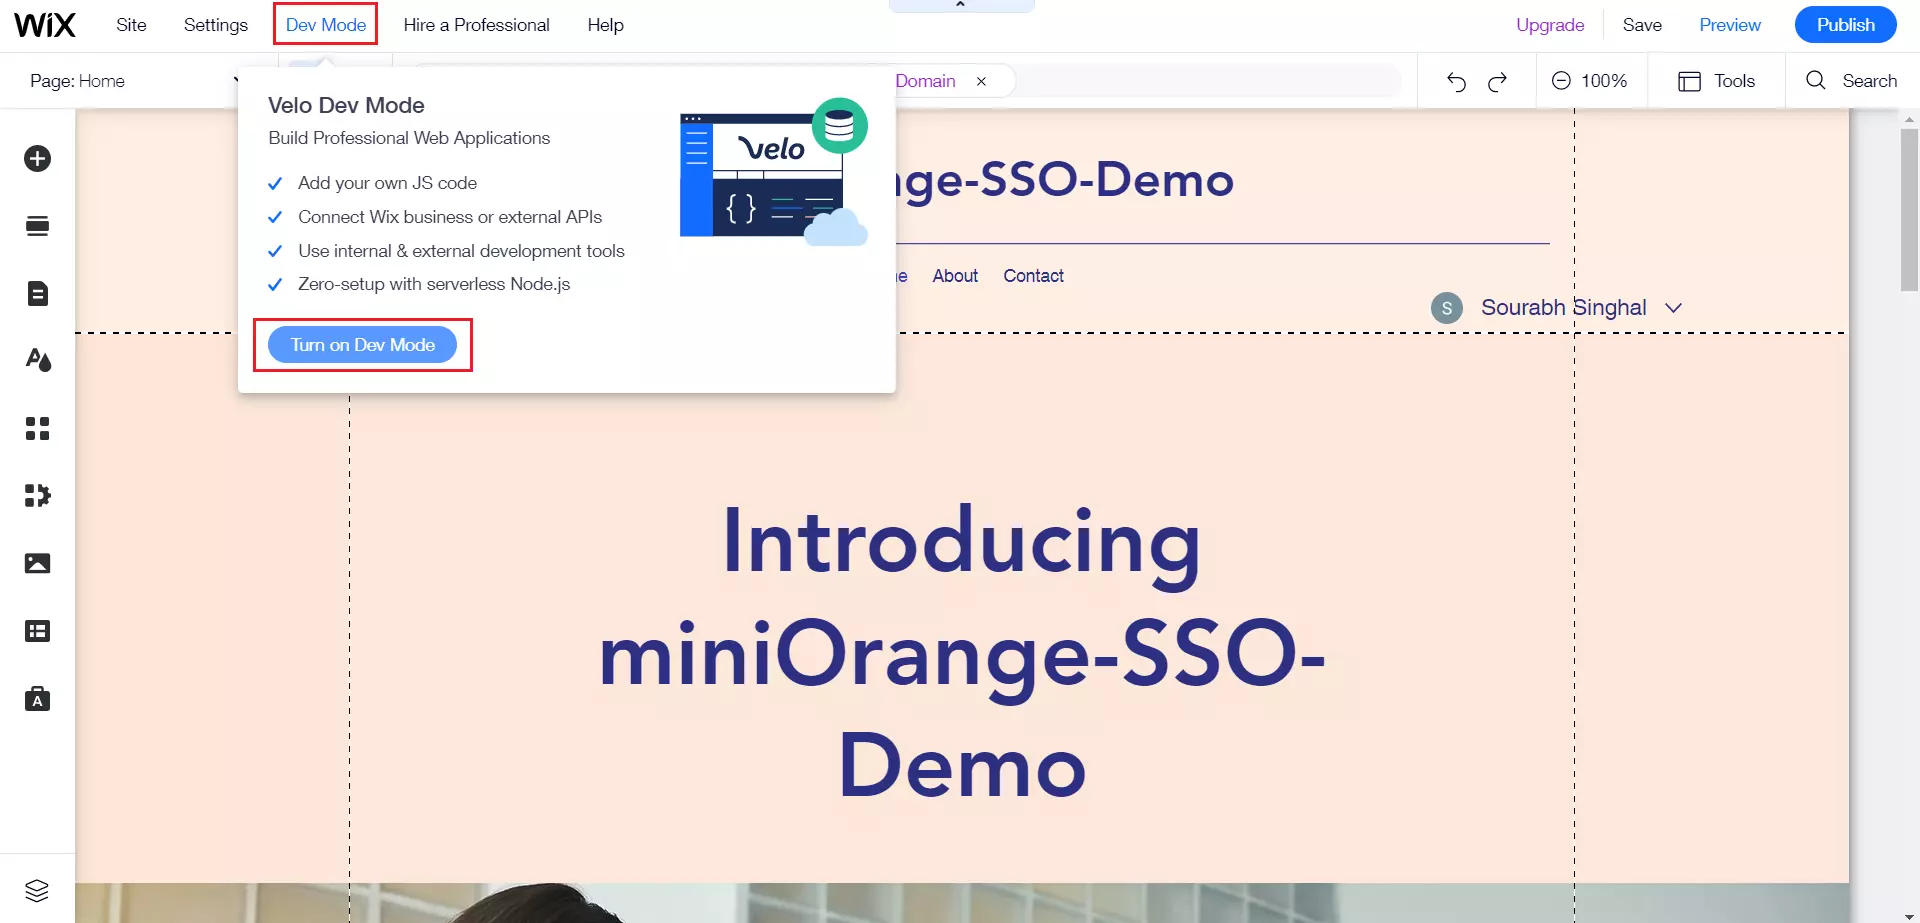
- Fare clic su Attiva la modalità Dev.
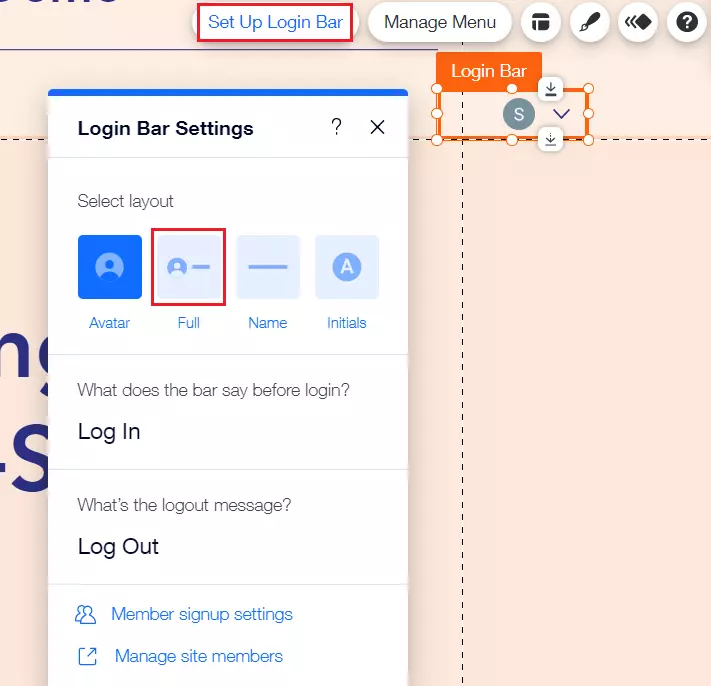
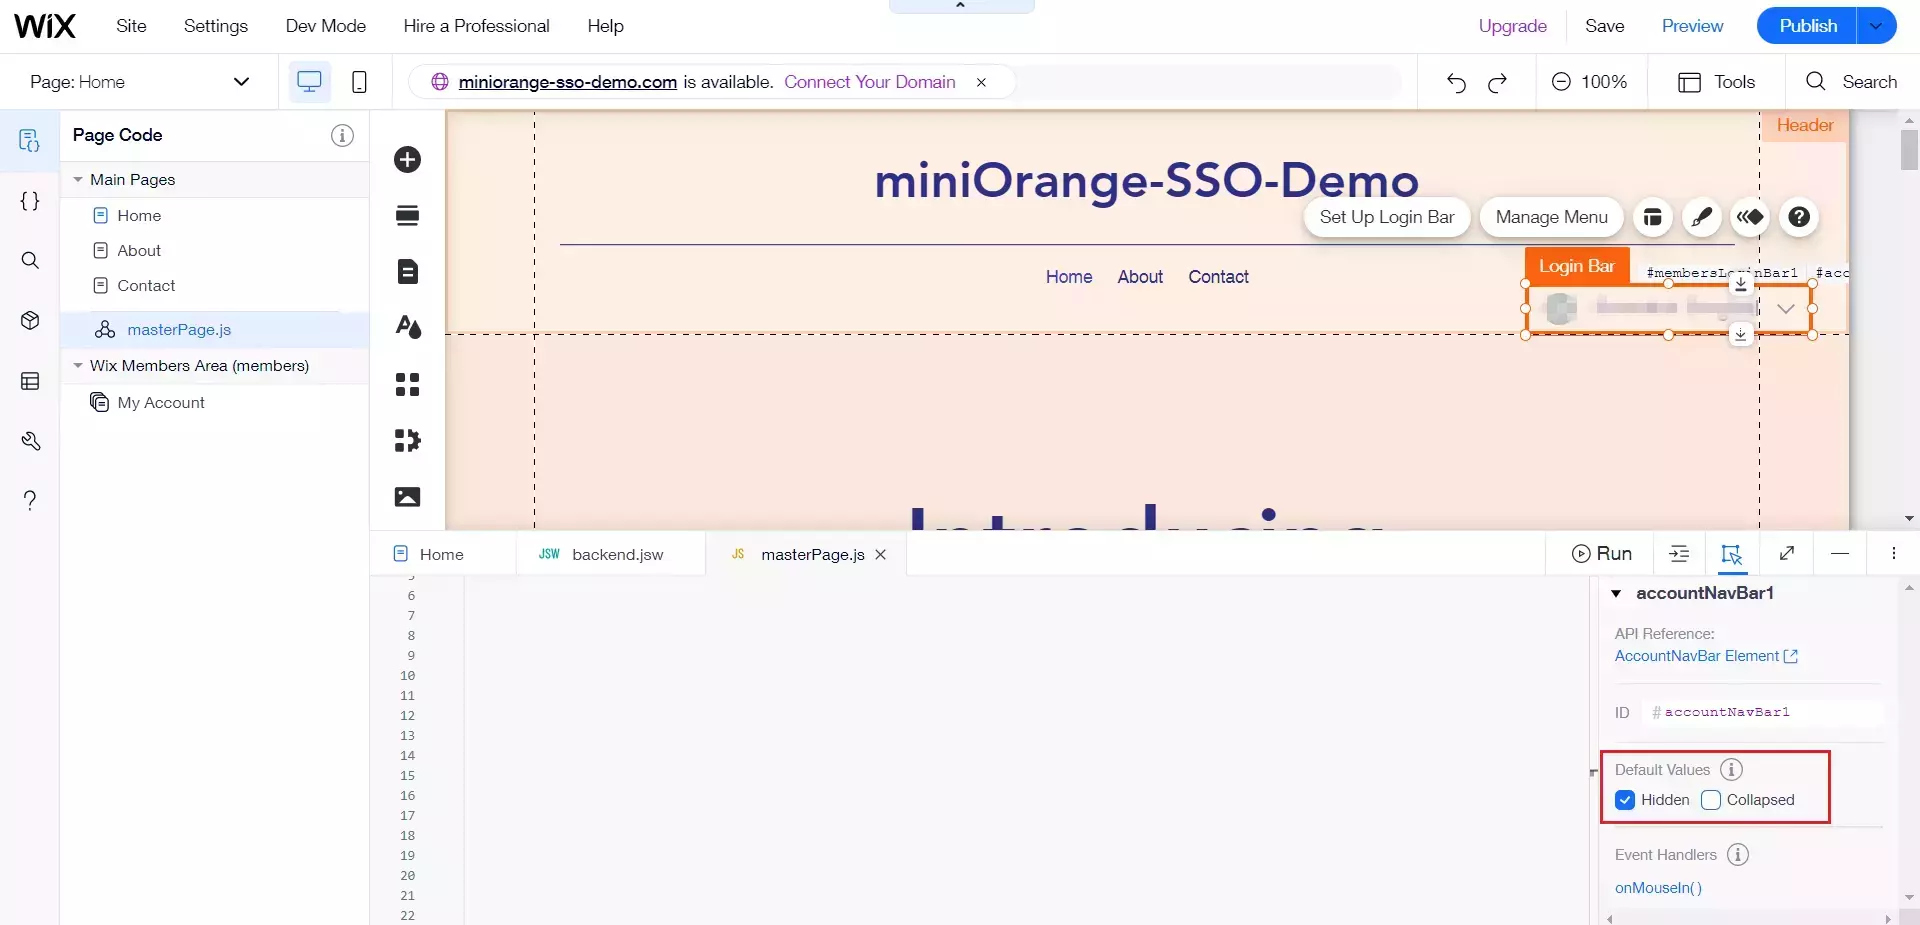
- Modifica Barra di accesso.
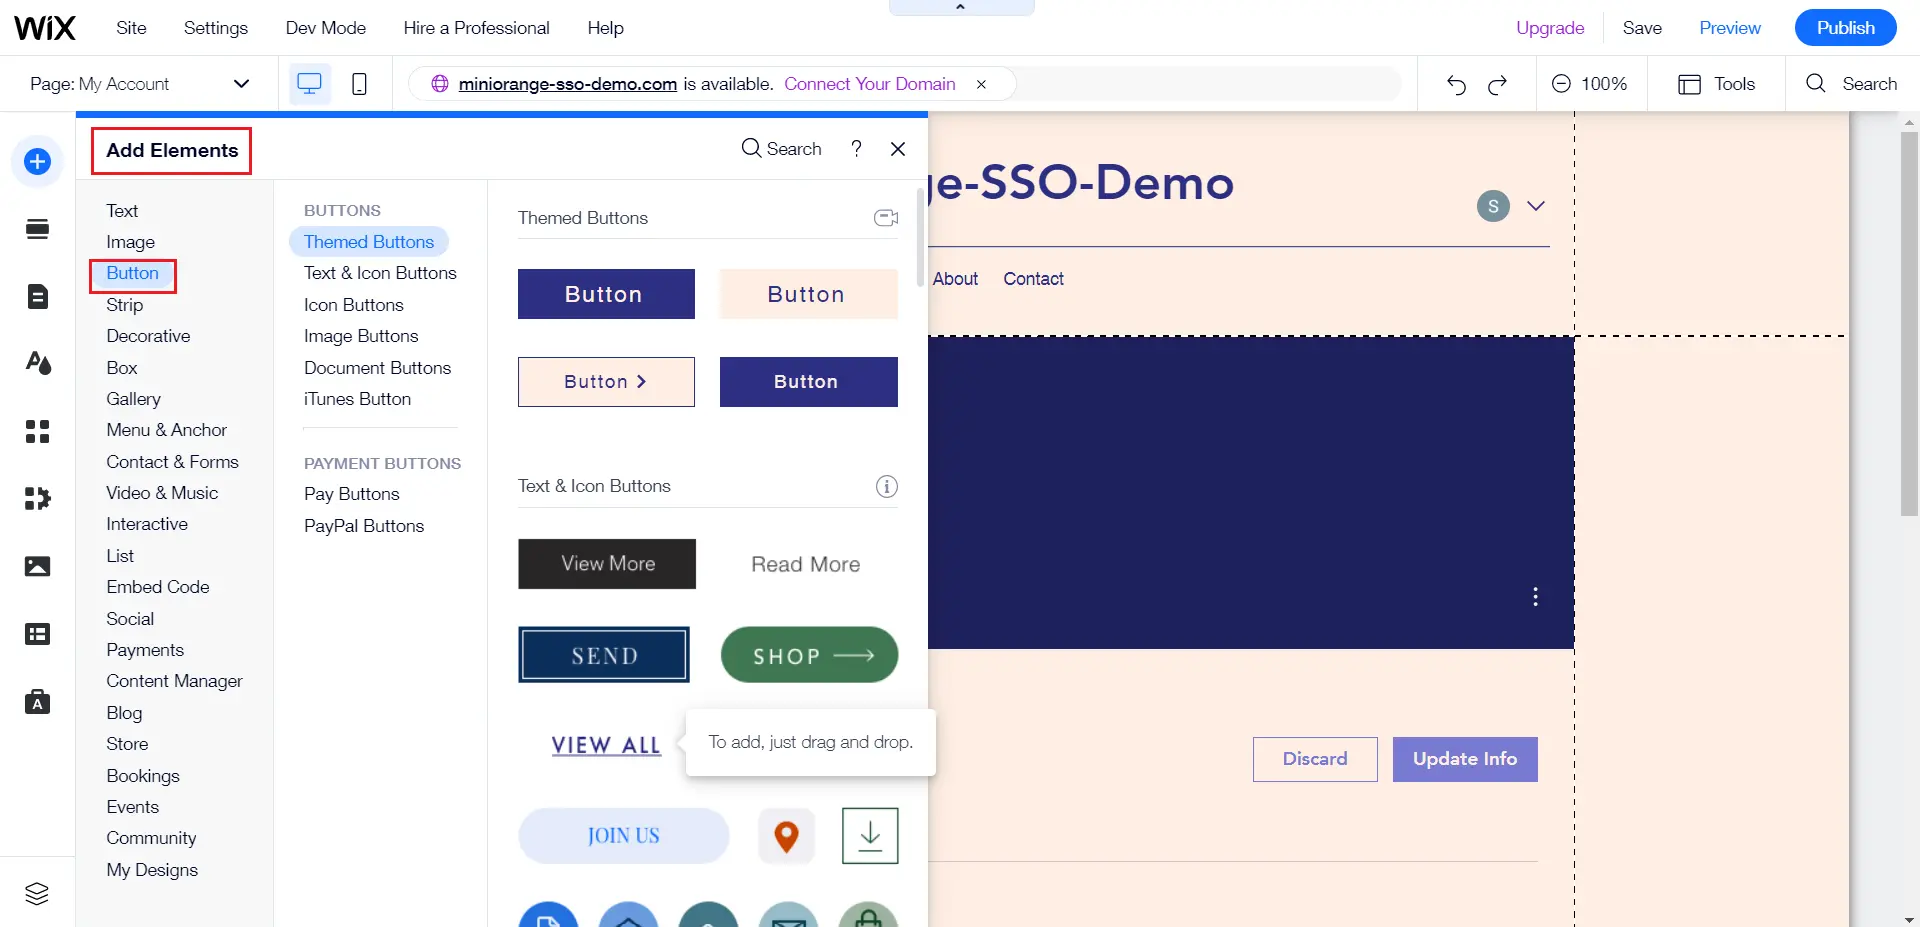
- Fare clic su Imposta barra di accesso e selezionare Completo, quindi trascinare e ridimensionare la barra di accesso in base alle proprie esigenze.
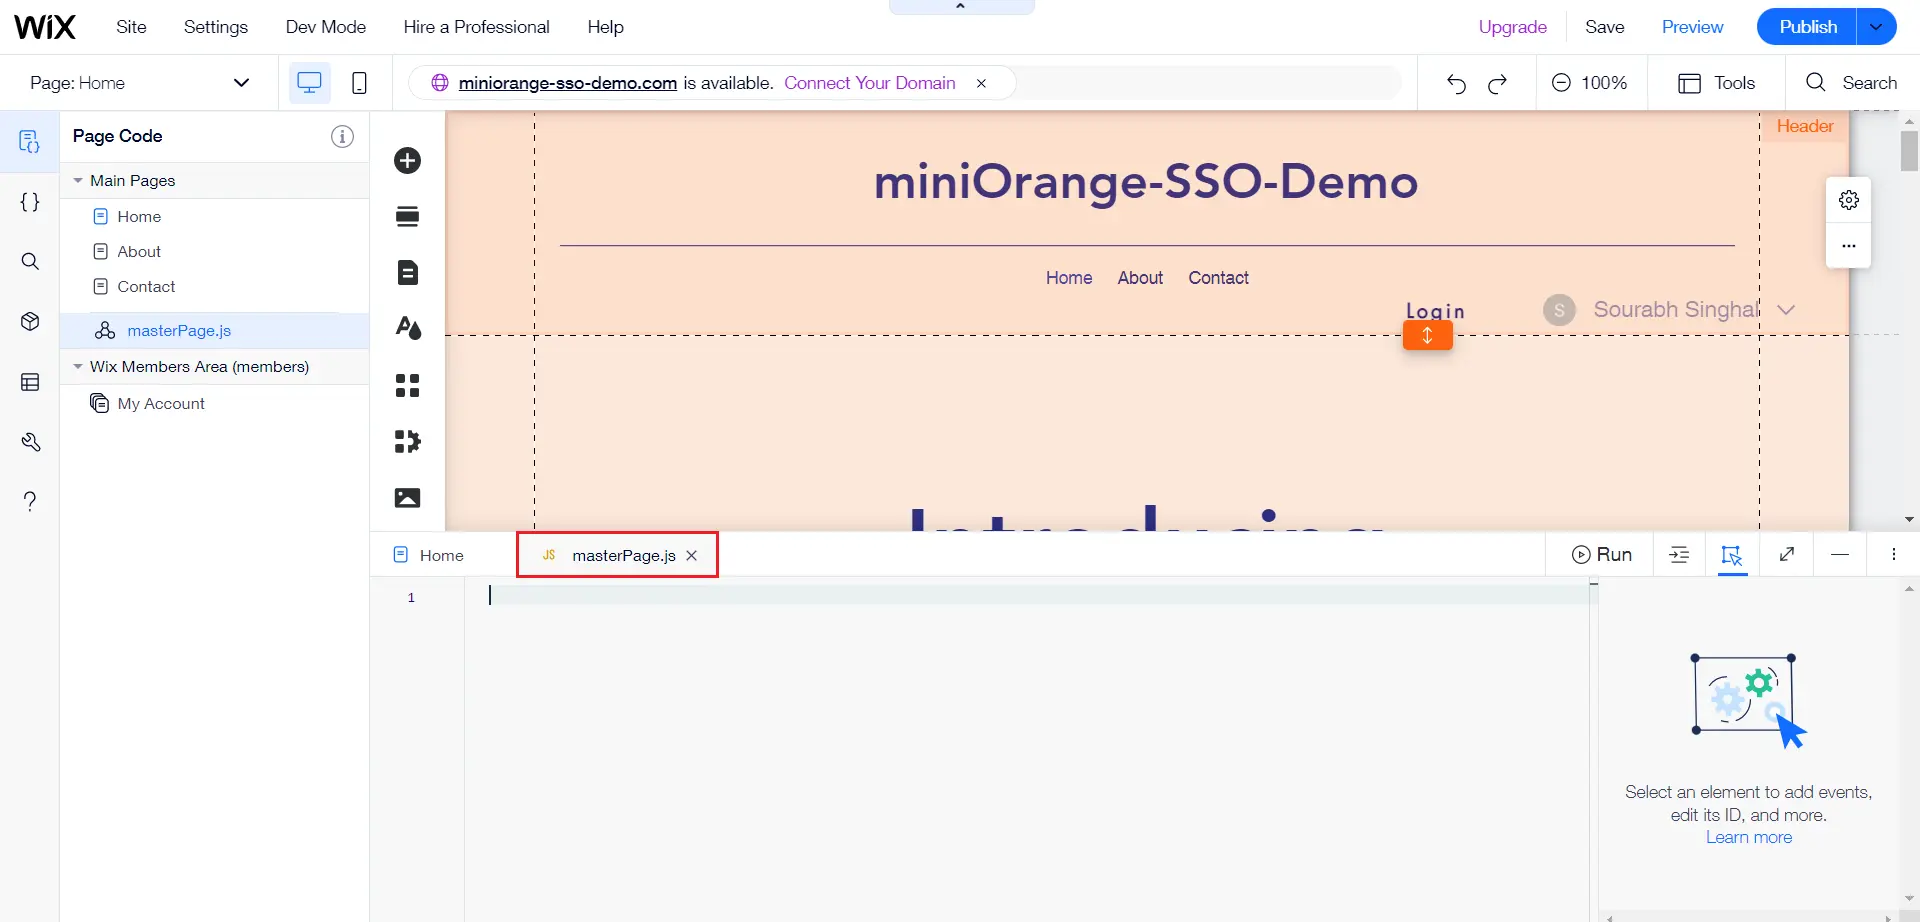
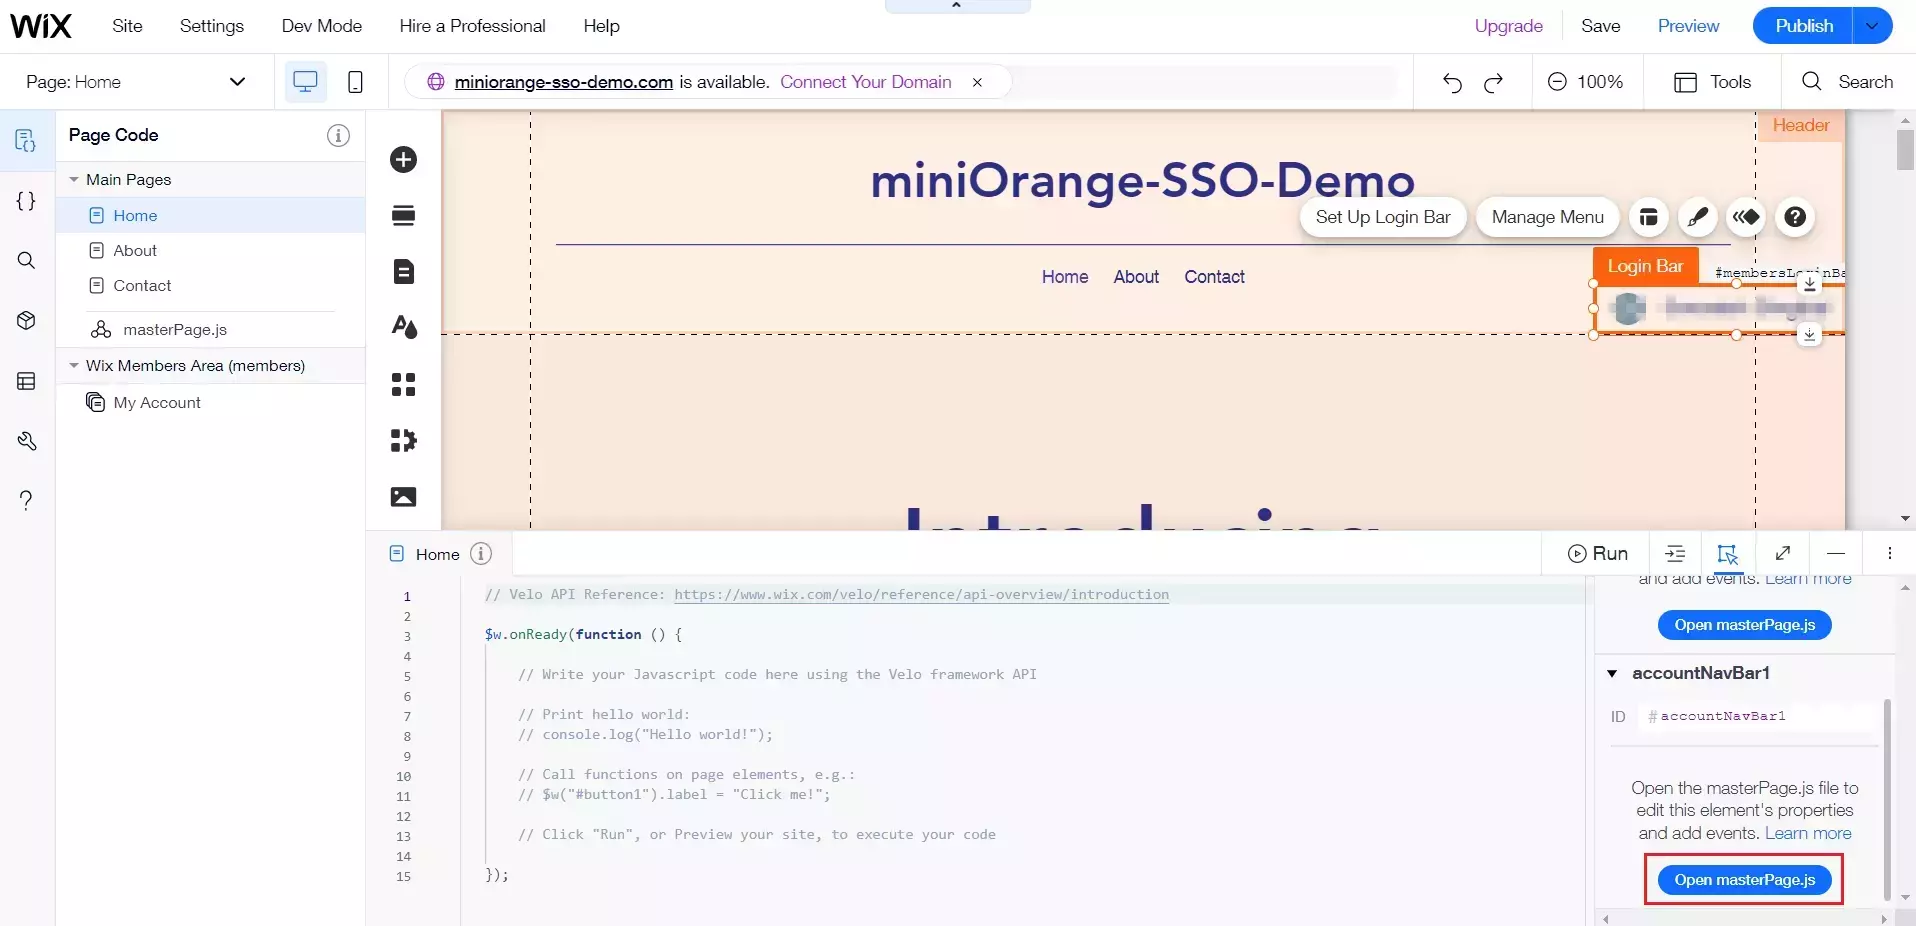
- Fare clic su Apri masterPage.js per accountNavBar1.
- Consentire a tutti nascosto per accountNavBar1 Valori predefiniti.
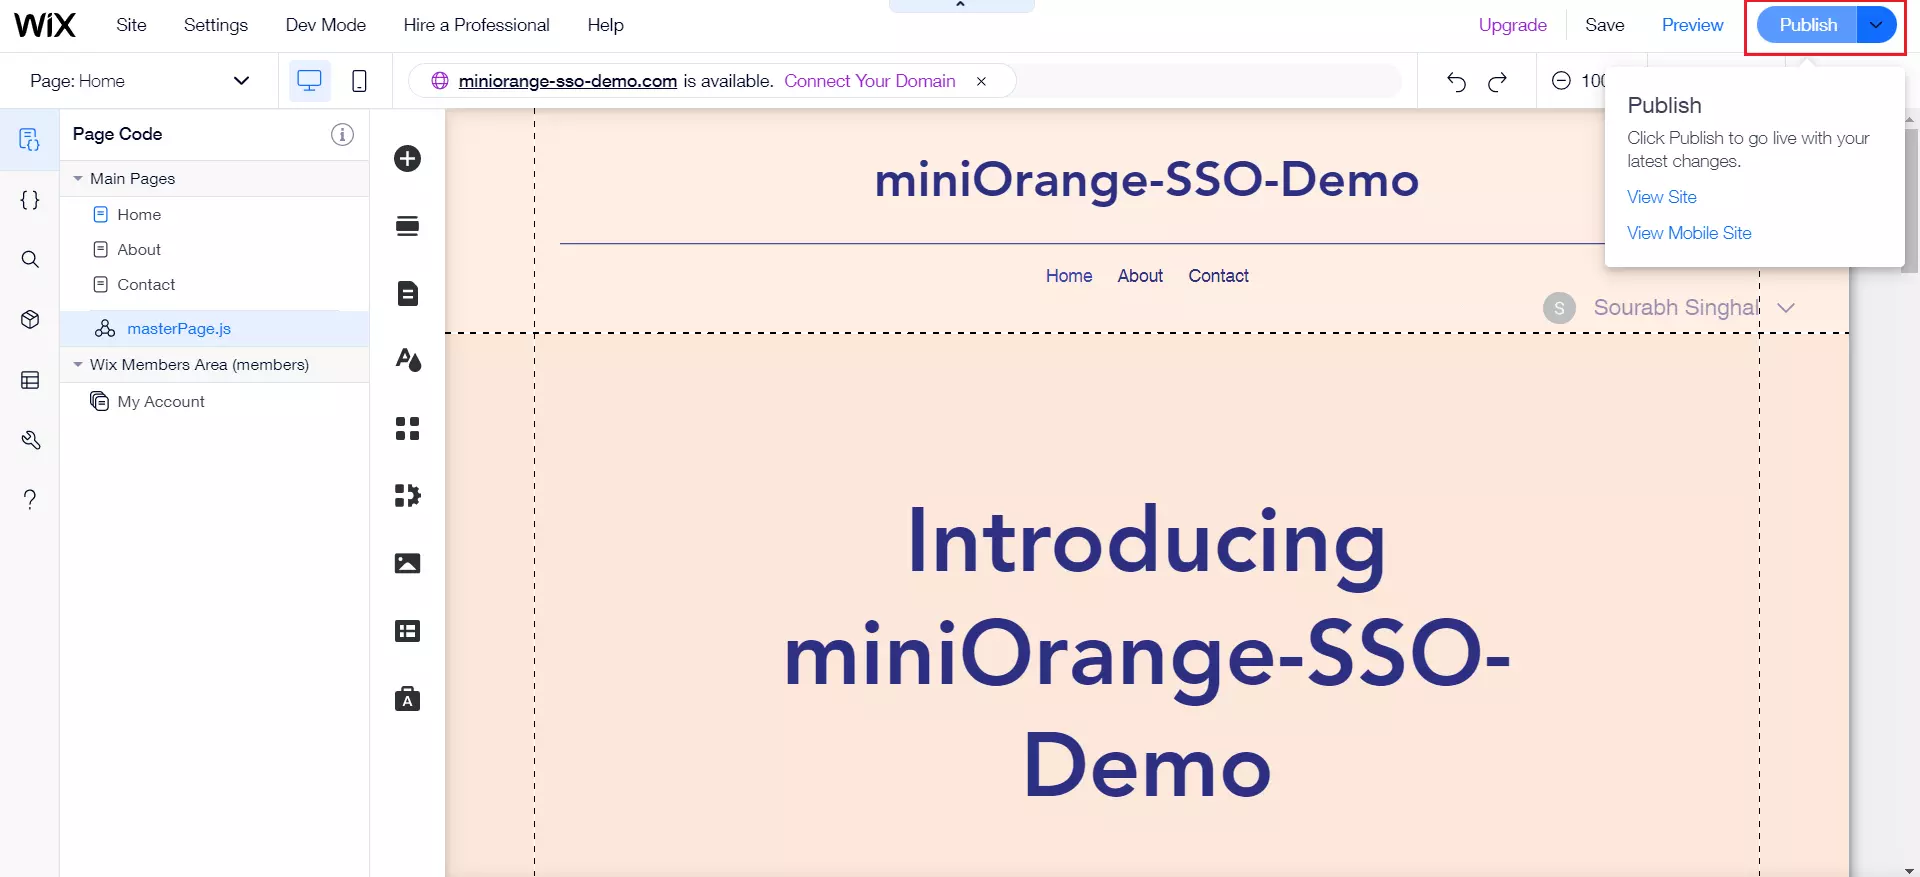
- Ora per pubblicare il sito web, clicca su Pubblica.
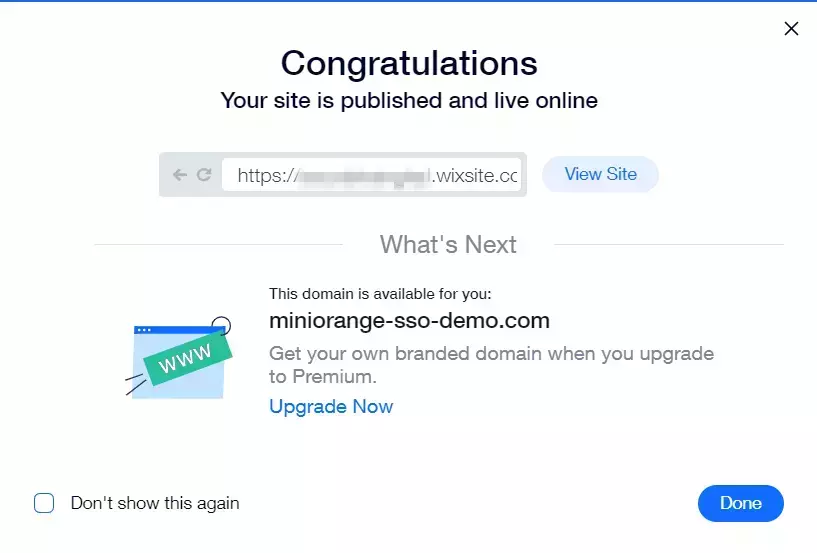
- Dopo che la pubblicazione è avvenuta con successo, si aprirà una finestra di dialogo. Copia il link del tuo sito da questa finestra di dialogo.
2. Configura Wix in miniOrange
- Login per Console di amministrazione miniOrange.
- Vai su Apps Fare clic su Aggiungi applicazione pulsante.

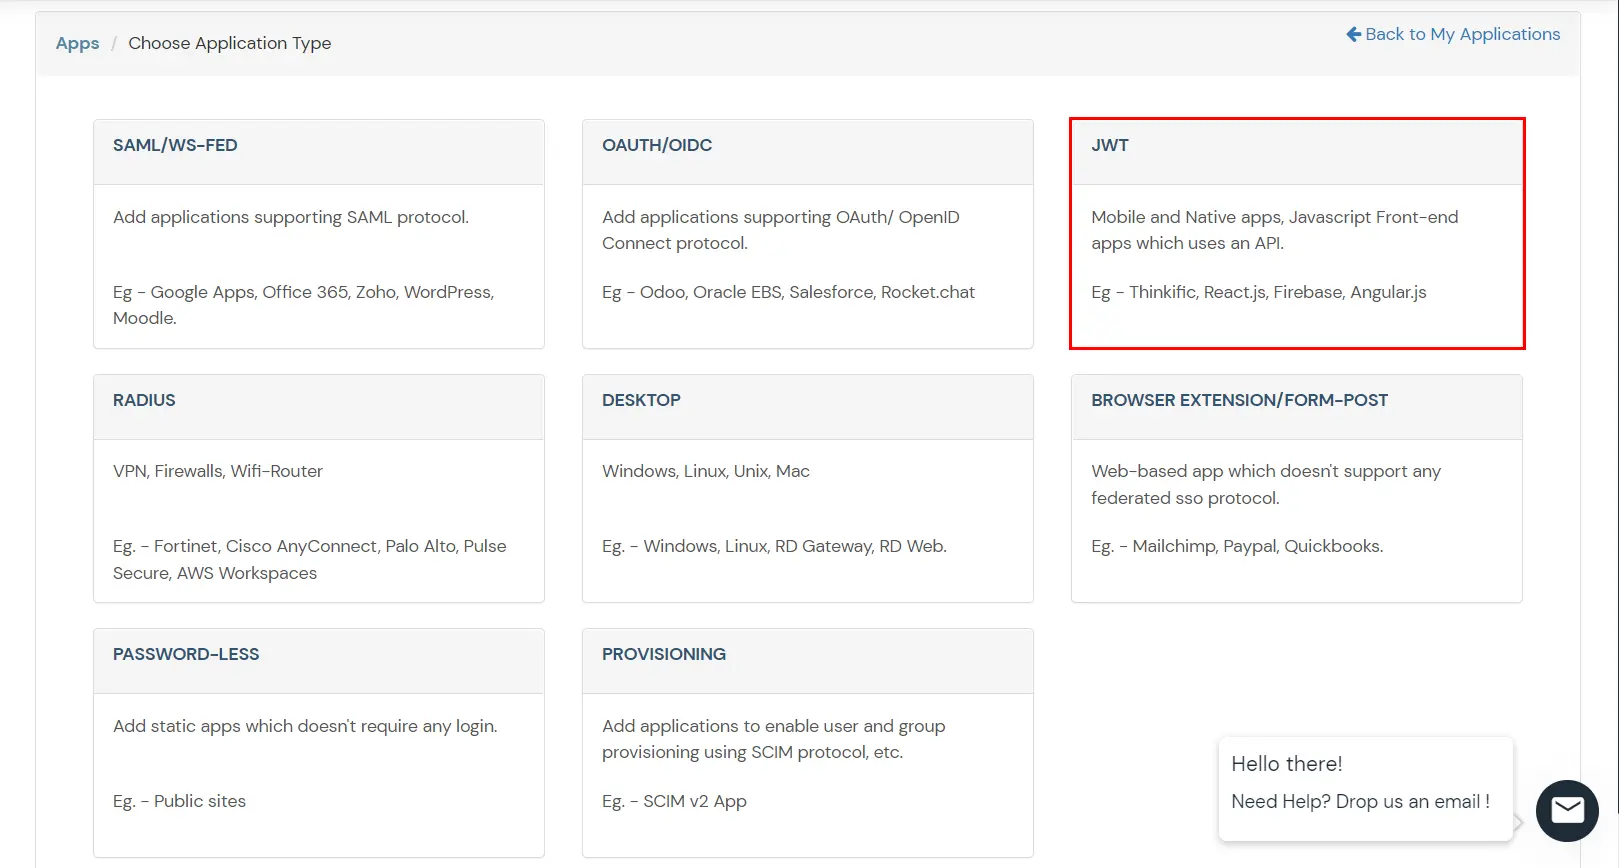
- Sotto il Scegli il tipo di applicazione, clicca su J.W.T..
- In Aggiungi scheda App inserisci i valori e clicca su Salva.
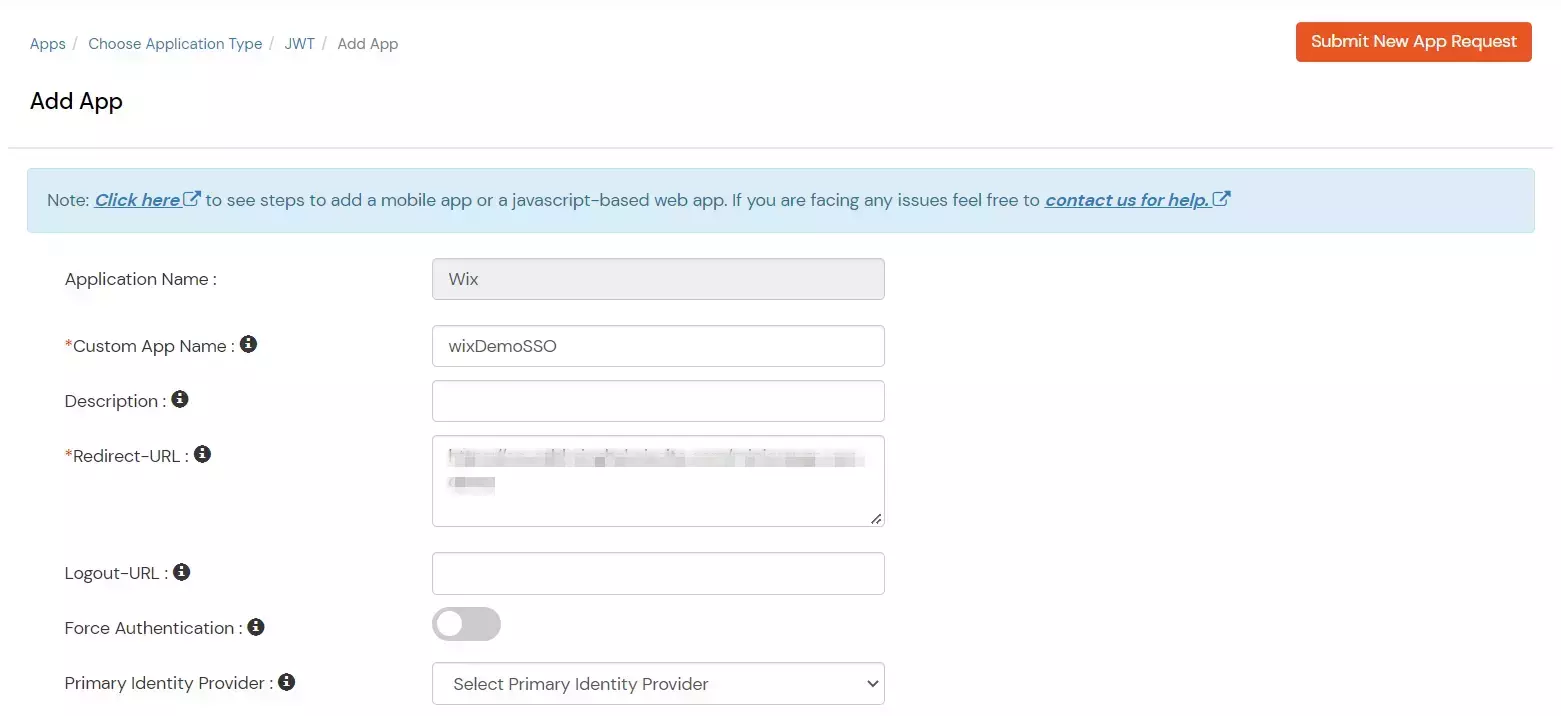
| Nome applicazione personalizzata |
Scegli il nome più adatto a te. |
| Descrizione |
Aggiungi una descrizione appropriata in base alla tua scelta. |
| URL di reindirizzamento |
Per favore incolla questo link copiato nel passaggio precedente |
| Nome gruppo |
Predefinito |
| Nome della politica |
Aggiungi il nome della policy in base alle tue preferenze. |
| Metodo di accesso |
Parola d'ordine. |
- Modifica la tua app creata di recente andando su App >> Seleziona l'opzione nel menu a discesa Azione >> Modifica.
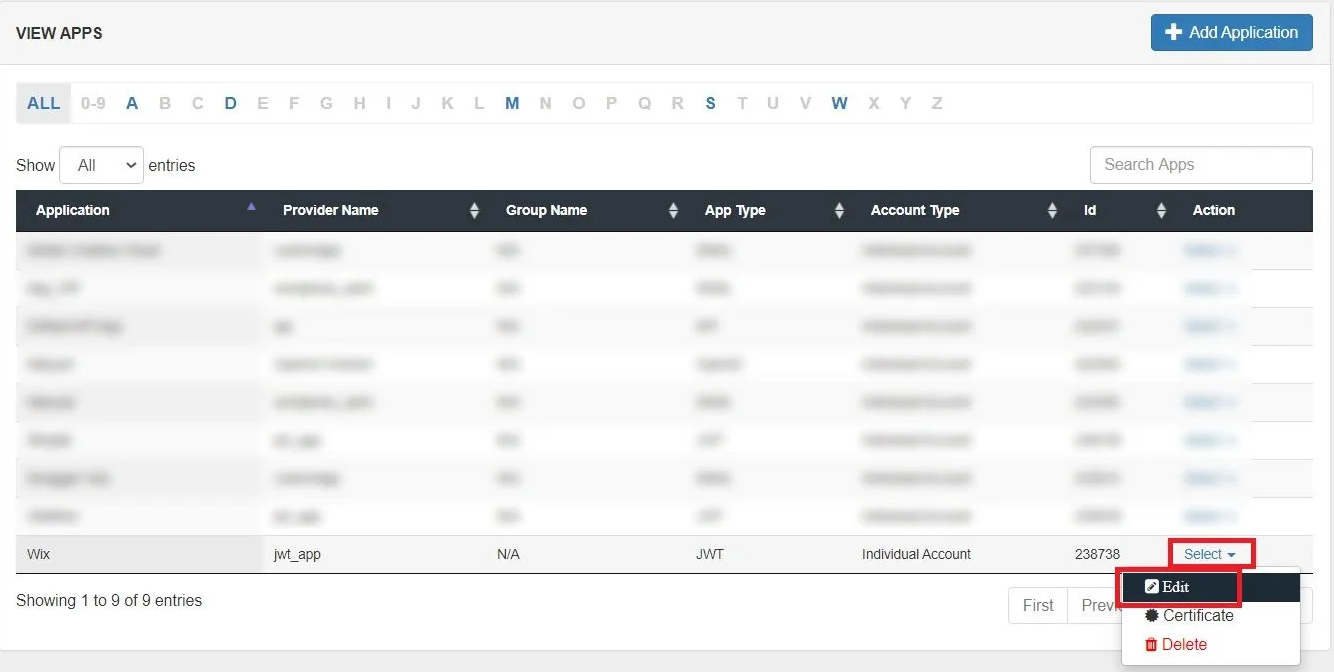
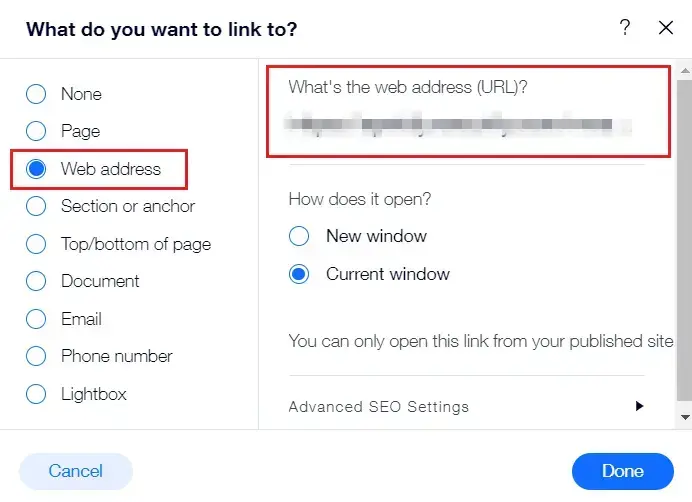
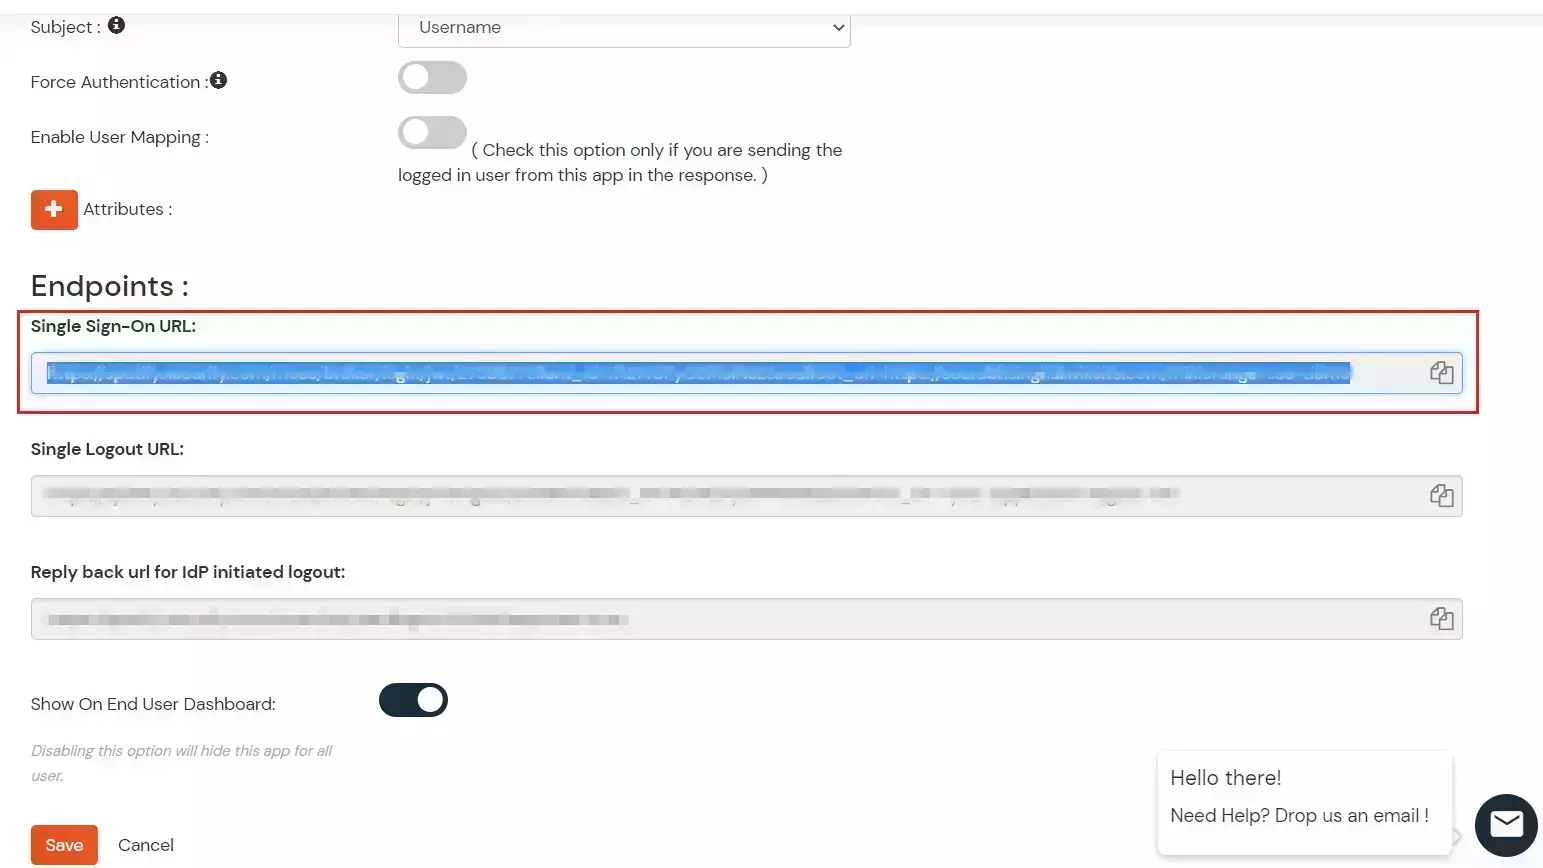
- copiare il URL di accesso singolo dalla pagina di modifica dell'app e fare clic su salvare.
- Per scaricare il certificato dell'app, vai App >> Seleziona l'opzione nel menu a discesa Azione >> Certificato
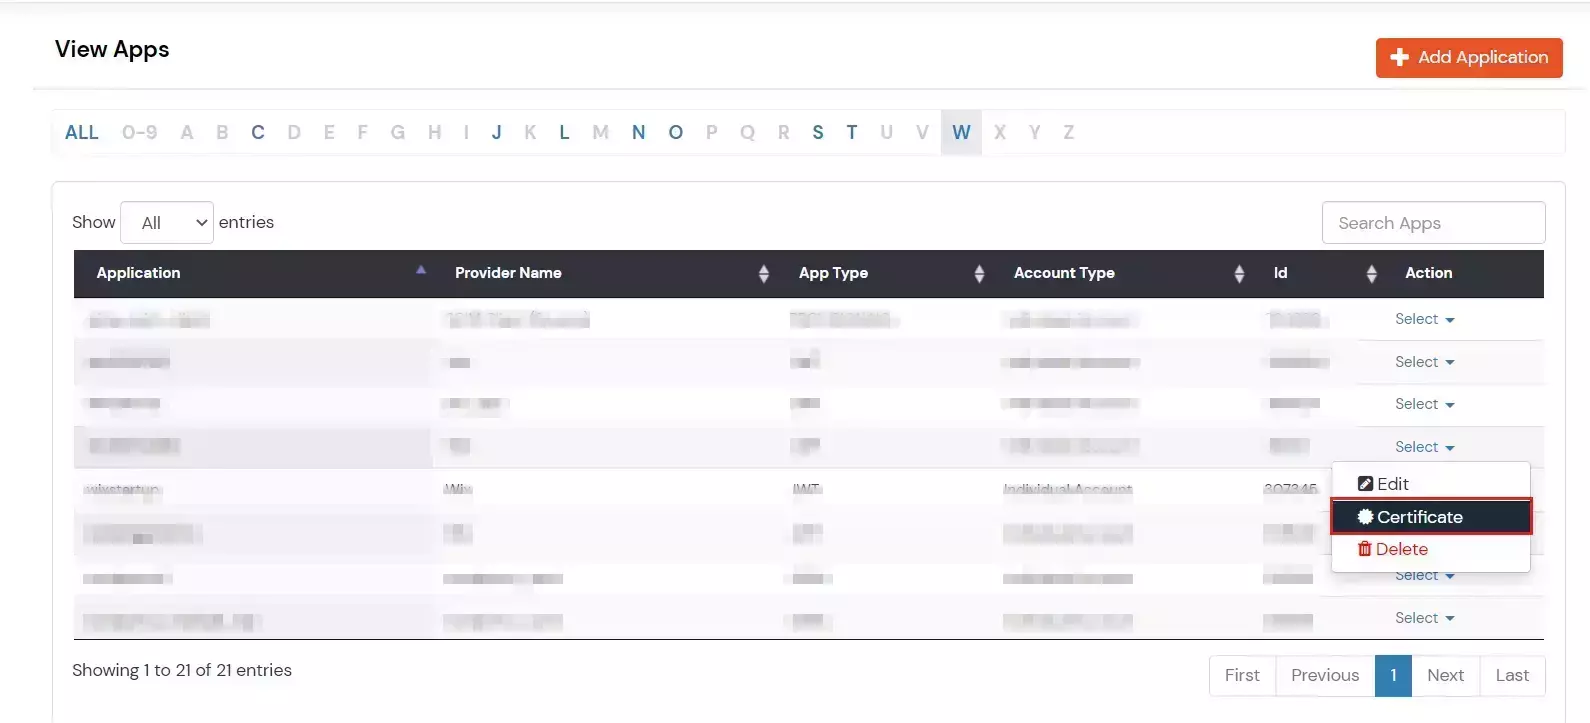
- Scarica il certificato.
Vai al tuo sito Wix per continuare a modificare.
3. Configura la tua directory utente
miniOrange offre l'autenticazione degli utenti da varie fonti esterne, tra cui directory (come ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito ecc.), provider di identità (come Okta, Shibboleth, Ping, OneLogin, KeyCloak), database (come MySQL, MariaDB, PostgreSQL) e molti altri . È possibile configurare la directory/archivio utenti esistente o aggiungere utenti in miniOrange.
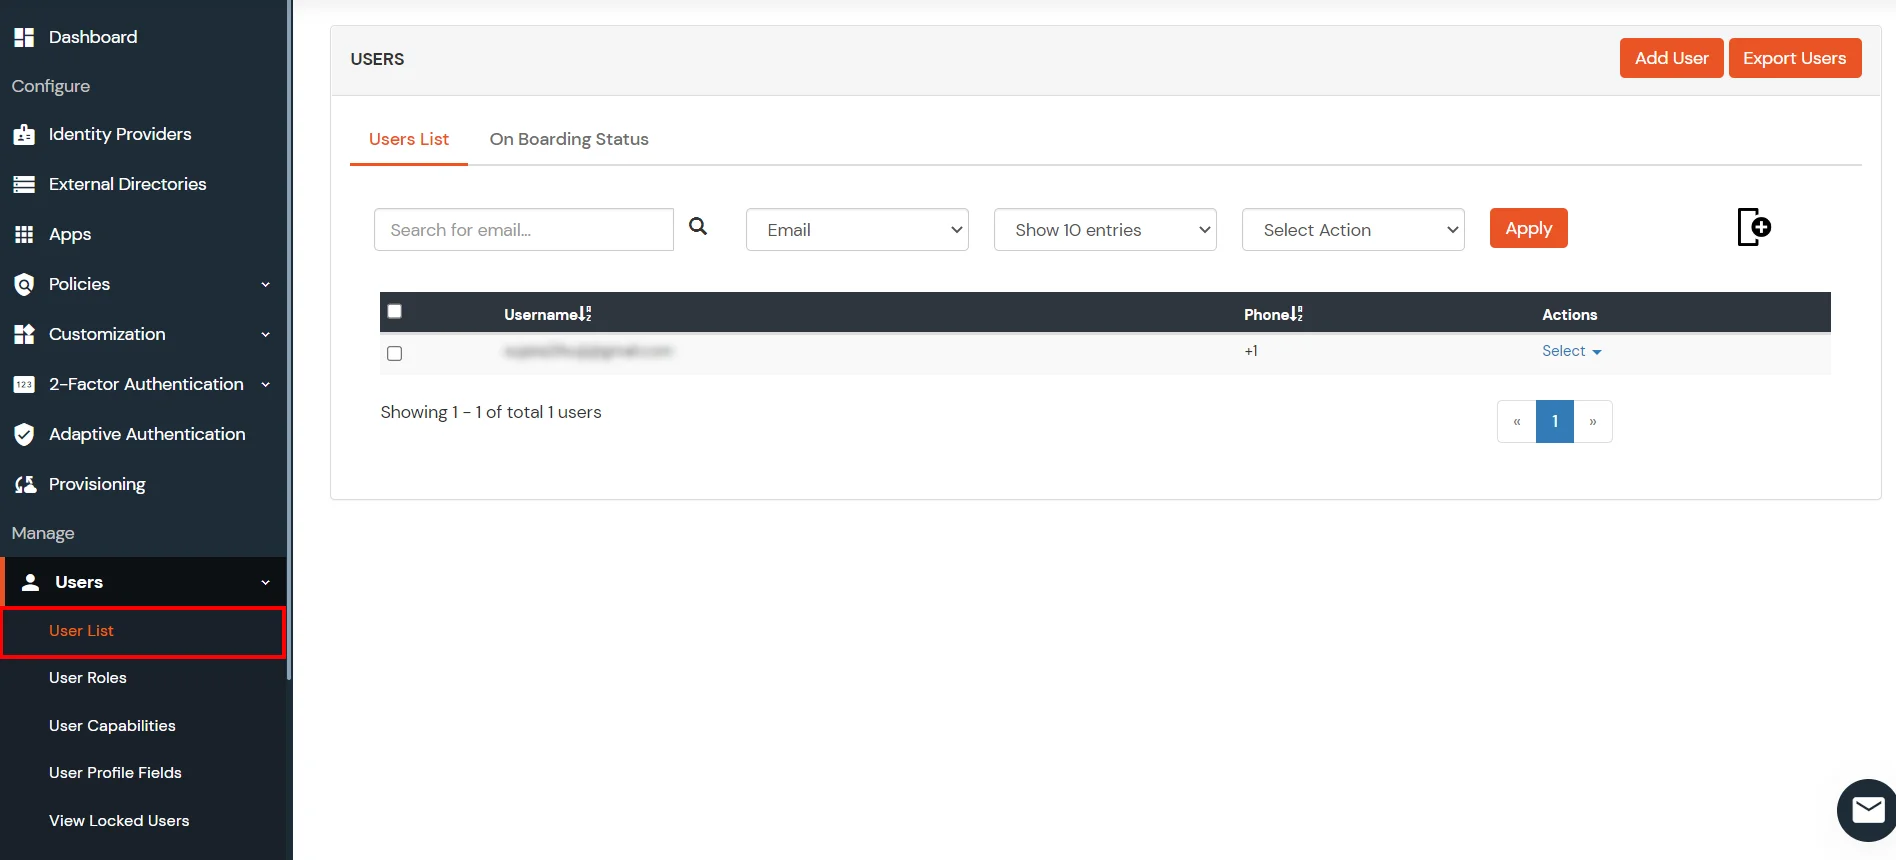
- Fare clic su Provider di identità >> Aggiungi provider di identità nel menu a sinistra della dashboard.

- In Scegli provider di identità, seleziona Directory AD/LDAP dal menu a discesa.

- Quindi cerca Annuncio pubblicitario/LDAP e fare clic su di esso.

- MEMORIZZA LA CONFIGURAZIONE LDAP IN MINIORANGE: Scegli questa opzione se desideri mantenere la tua configurazione in miniOrange. Se Active Directory è protetto da un firewall, dovrai aprirlo per consentire le richieste in arrivo al tuo dominio Active Directory.
- MEMORIZZA LA CONFIGURAZIONE LDAP IN LOCALE: Scegli questa opzione se vuoi mantenere la tua configurazione nei tuoi locali e consentire l'accesso ad AD solo all'interno dei locali. Dovrai scaricare e installare miniGateway arancione presso la vostra sede.

- Inserisci LDAP Display Nome and Identifier nome.
- Seleziona Tipo di directory as Active Directory.
- Inserisci l'URL o l'indirizzo IP del server LDAP rispetto a LDAP URL del server campo.
- Clicca sul Test di connessione pulsante per verificare se la connessione con il tuo Server LDAP.

- In Active Directory, vai alle proprietà dei contenitori/OU utente e cerca Attributo Nome distintoL'account di associazione deve disporre dei privilegi di lettura minimi richiesti in Active Directory per consentire le ricerche nelle directory. Se il caso d'uso prevede il provisioning (ad esempio, la creazione, l'aggiornamento o l'eliminazione di utenti o gruppi), all'account devono essere concesse anche le autorizzazioni di scrittura appropriate.

- Inserisci la password valida dell'account Bind.
- Clicca sul Test delle credenziali dell'account Bind pulsante per verificare le credenziali LDAP Bind per la connessione LDAP.

- Base di ricerca è la posizione nella directory in cui inizia la ricerca di un utente. Lo otterrai dallo stesso posto in cui hai ottenuto il tuo Distinguished name.

- Seleziona un filtro di ricerca adatto dal menu a discesa. Se utilizzi Utente nel filtro di gruppo singolo or Utente nel filtro multigruppo, sostituire ilgruppo-dn> nel filtro di ricerca con il nome distinto del gruppo in cui sono presenti i tuoi utenti. Per utilizzare il filtro di ricerca personalizzato seleziona "Scrivi il tuo filtro personalizzato" opzione e personalizzarla di conseguenza.

- Clicca sul Avanti pulsante, o vai al Opzioni Login scheda.
- È inoltre possibile configurare le seguenti opzioni durante la configurazione di AD. Abilita Attiva LDAP per autenticare gli utenti da AD/LDAP. Fare clic su Avanti pulsante per aggiungere l'archivio utente.

Ecco l'elenco degli attributi e cosa fa quando li abilitiamo. Puoi abilitarli/disabilitarli di conseguenza.
| Attributo |
Descrizione |
| Attiva LDAP |
Tutte le autenticazioni utente verranno eseguite con credenziali LDAP se lo attivi |
| Autenticazione di fallback |
Se le credenziali LDAP falliscono, l'utente verrà autenticato tramite miniOrange |
| Abilita l'accesso dell'amministratore |
Abilitando questa opzione, il tuo accesso di amministratore miniOrange si autentica tramite il tuo server LDAP |
| Mostra IdP agli utenti |
Se abiliti questa opzione, questo IdP sarà visibile agli utenti |
| Sincronizza gli utenti in miniOrange |
Gli utenti verranno creati in miniOrange dopo l'autenticazione con LDAP |
- Clicca sul Avanti pulsante, o vai al Attributi scheda.
Mappatura degli attributi da AD
Importazione e provisioning degli utenti da AD
- Se si desidera impostare il provisioning, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Importa i criteri password da Active Directory
- Se desideri importare i criteri password di Active Directory in miniOrange, clicca qui. per informazioni dettagliate. Per ora salteremo questo passaggio.

Connessioni di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Test di connessione.

- Verrà visualizzata una finestra pop-up che ti chiederà di immettere un nome utente e una password per verificare la configurazione LDAP.

- On di risposte positive connessione con il server LDAP, viene visualizzato un messaggio di successo.

Mappatura degli attributi di prova
- Vedrai un elenco di directory sotto Provider di identitàDal menu a discesa, seleziona Directory AD/LDAP, cerca la directory configurata, fai clic sui tre punti accanto ad essa e seleziona Mappatura degli attributi di prova.

- Appare un pop-up in cui inserire un nome utente e cliccare Test.

- Verrà visualizzato il risultato della mappatura degli attributi del test.

La configurazione di Impostazione AD come directory esterna è completata.
Nota: consultare la nostra guida per configurare LDAP su Windows Server.
miniOrange si integra con varie fonti utente esterne, come directory, provider di identità, ecc.
Non riesci a trovare il tuo IdP o hai bisogno di aiuto per configurarlo?
Contattaci o inviaci un'e-mail all'indirizzo idpsupport@xecurify.com e ti aiuteremo a configurarlo in pochissimo tempo.
4. Testare la configurazione SSO
Utilizzo dell'accesso avviato da SP
- Supponiamo che tu abbia configurato miniOrange come tuo userstore.
- Accedendo al URL di accesso singolo come menzionato in secondo passaggio, ti verranno richieste le credenziali miniOrange.
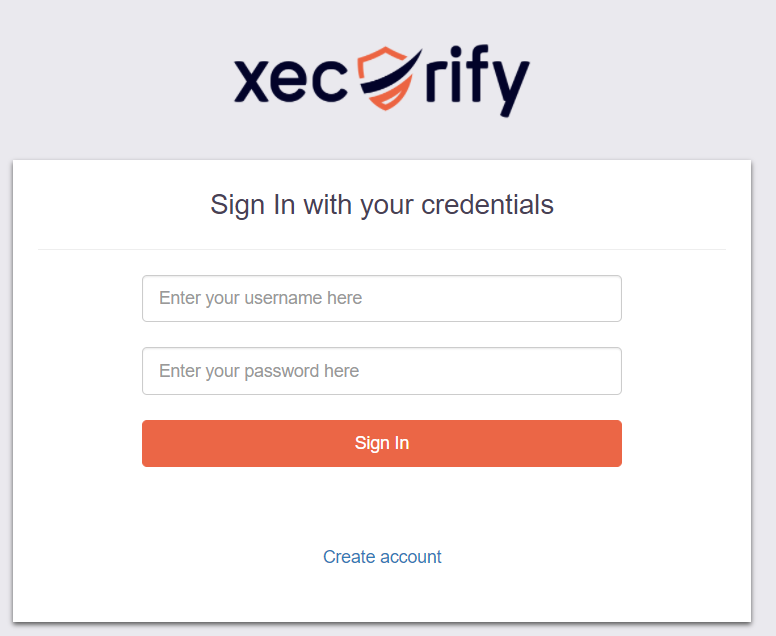
- Dopo aver inserito le credenziali valide, l'accesso a Wix verrà effettuato correttamente.
Utilizzo dell'accesso avviato da IDP
- Accedi a miniOrange IdP utilizzando le tue credenziali.
- Nella dashboard dell'utente finale, fare clic su Wix applicazione configurata, per testare il flusso SSO.
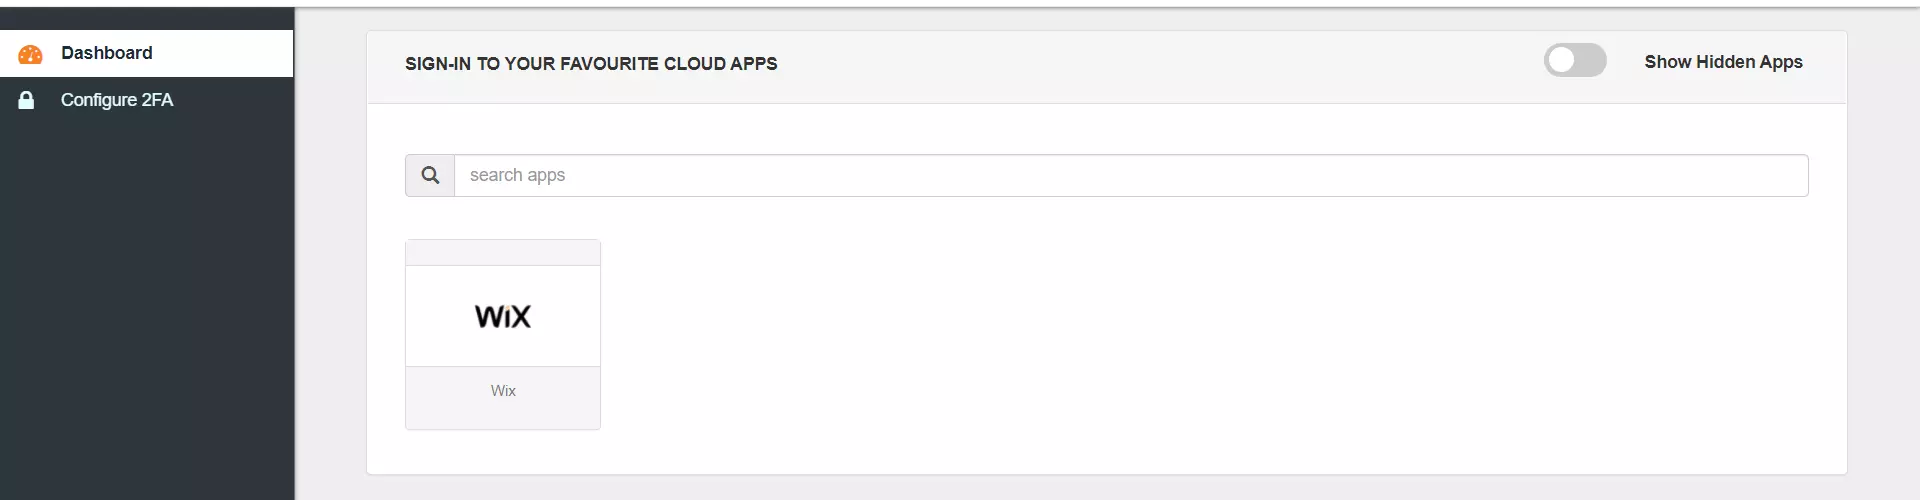
- Verrai loggato correttamente al sito Wix.
Utilizzo dell'accesso avviato da SP
- Supponiamo che tu abbia configurato Okta come sfollato interno.
- Accedendo al URL di accesso singolo come menzionato in secondo passaggio, ti verrà chiesto di inserire le tue credenziali Okta.
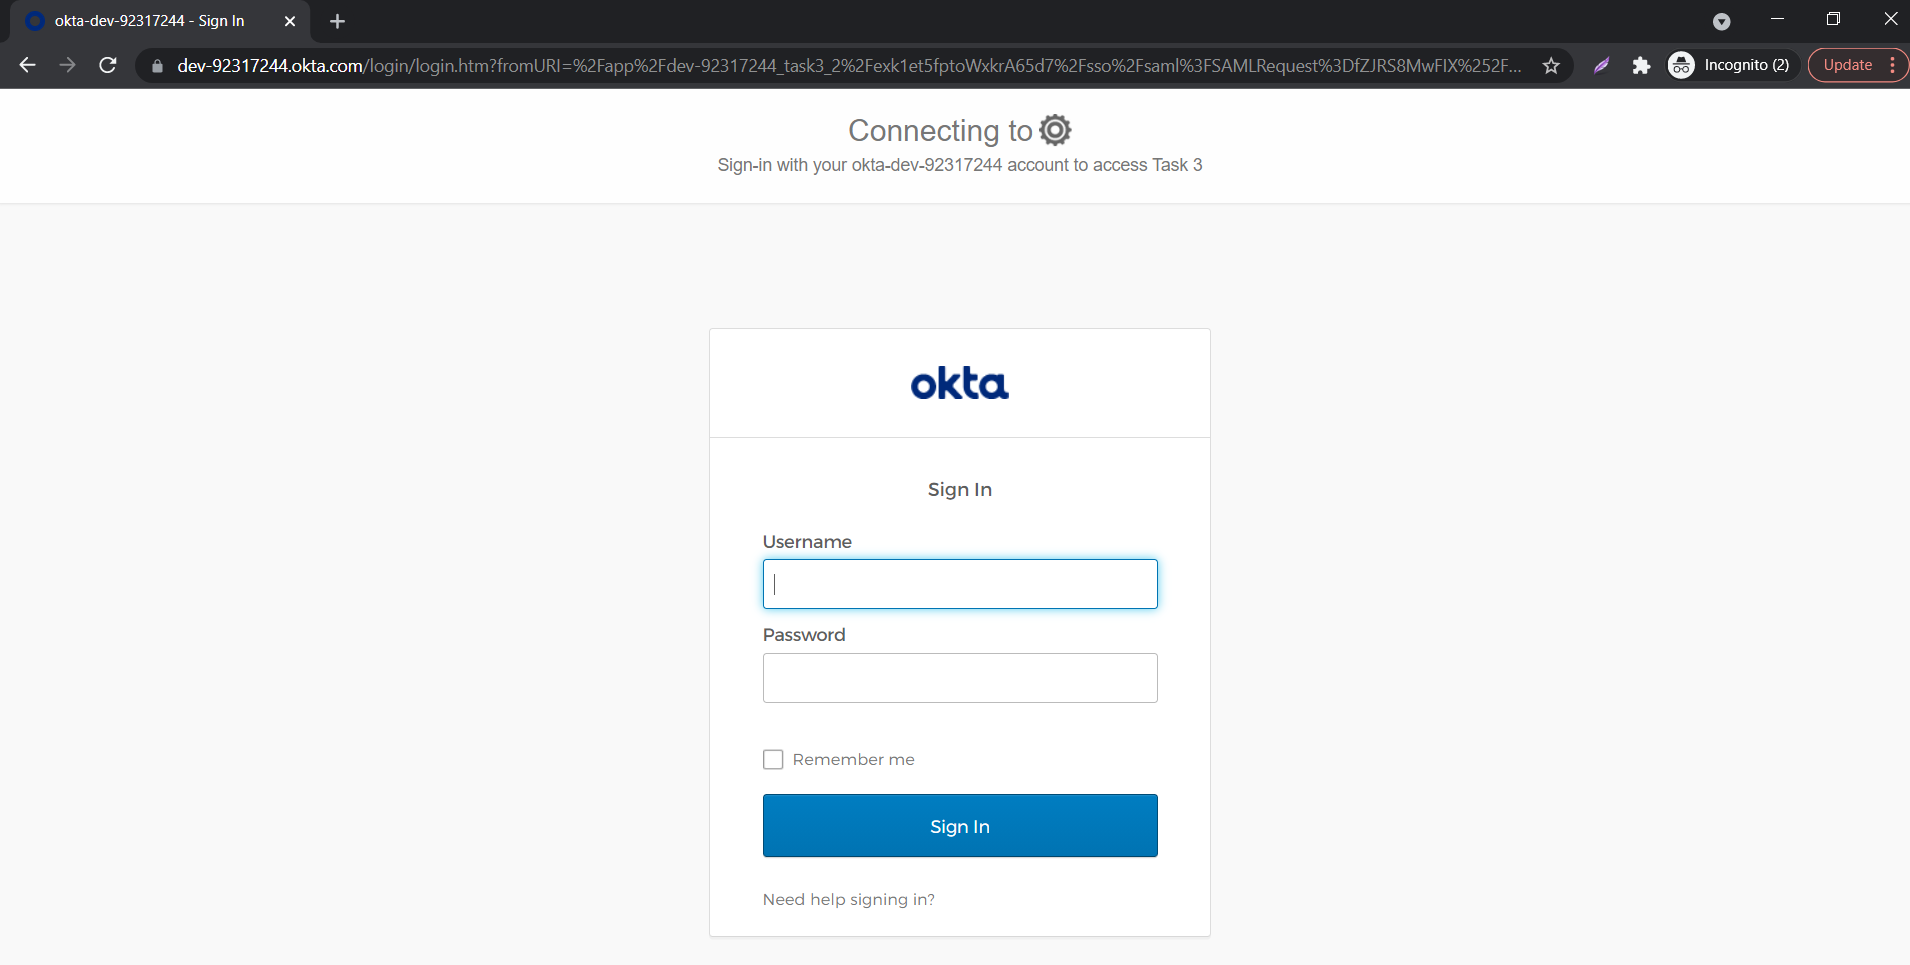
- Dopo aver inserito le credenziali valide, accederai correttamente al sito Wix.
![Accesso singolo Wix (SSO): accesso Wix]()
Utilizzo dell'accesso avviato da IDP
- Accedi a Okta utilizzando le tue credenziali.
- Fare clic su Admin per accedere alla Console di amministrazione, quindi fare clic su Applicazioni.
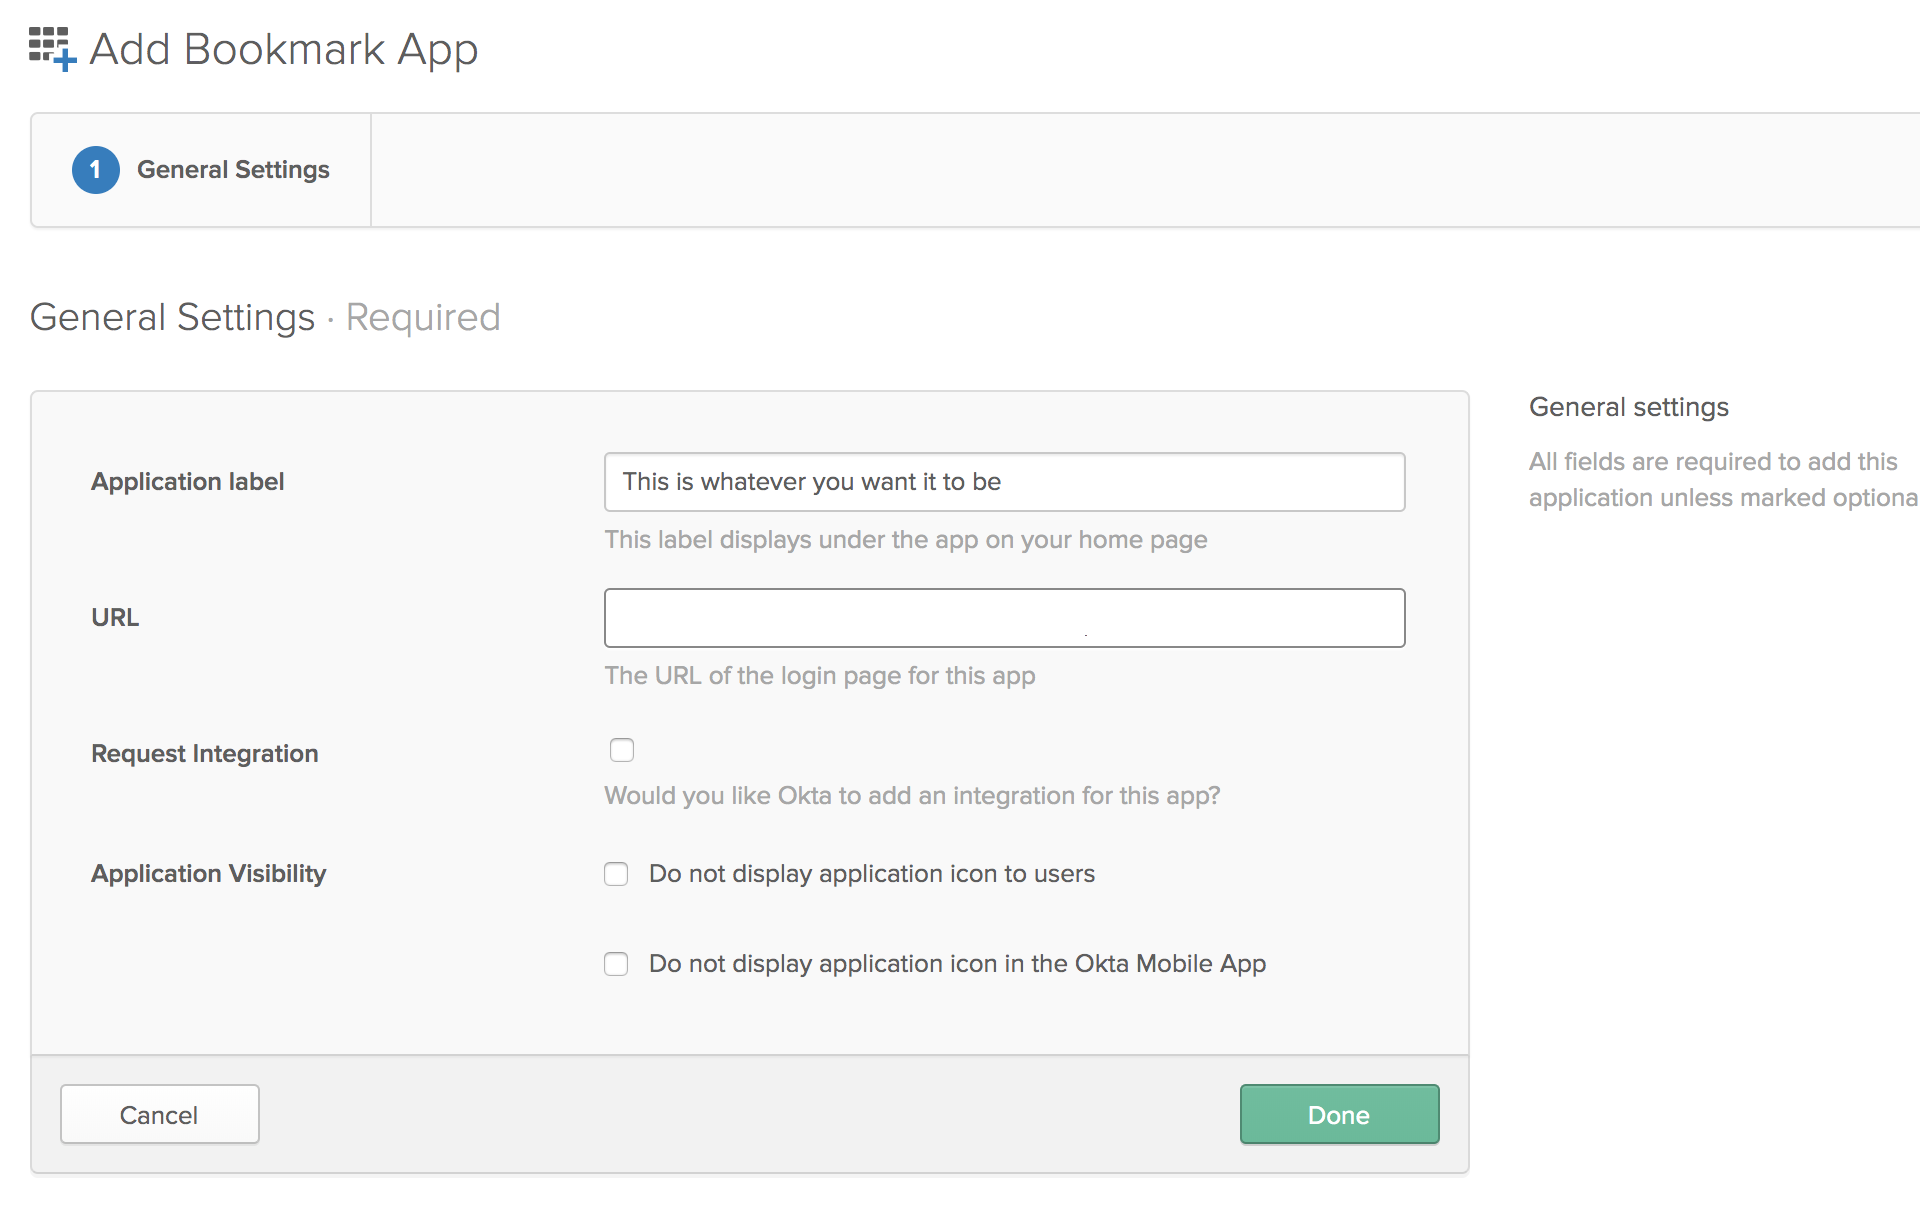
- Fare clic su Aggiungi applicazione e cerca "App segnalibro" e fai clic Aggiungi nel riquadro di sinistra.
- Scegli il nome dell'app che preferisci, che sarà il nome visualizzato.
- Nella sezione URL, inserisci il URL dell'SSO fornito nell'app JWT.
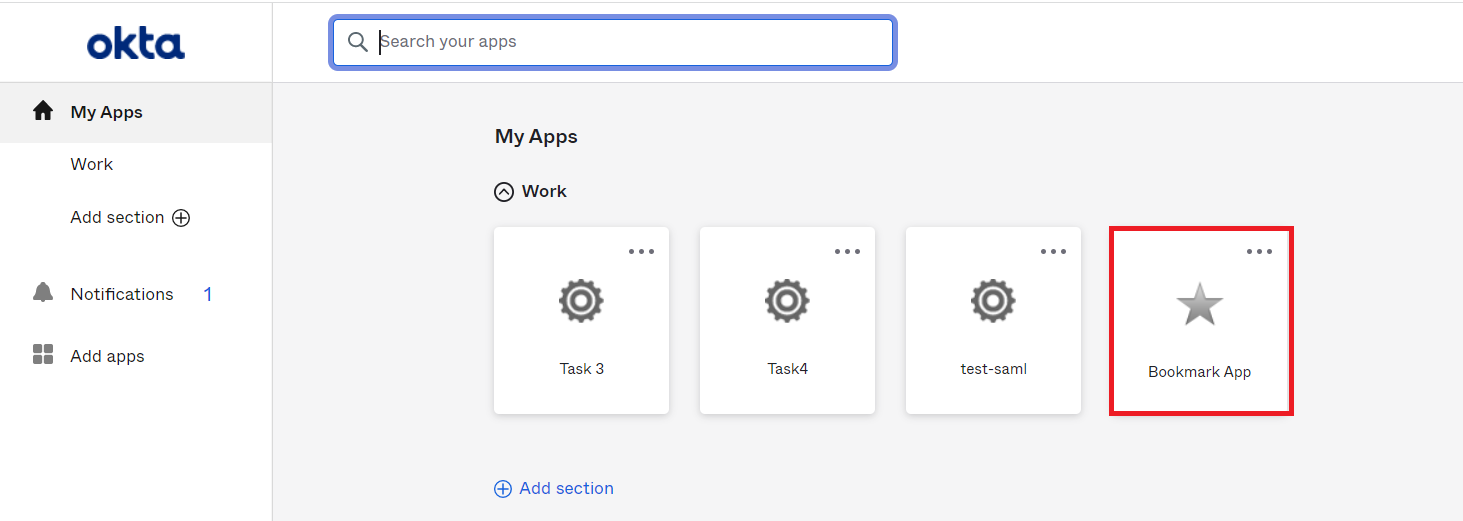
- Fare clic su Salva.
- Nella dashboard dell'utente finale, fare clic su Wix applicazione segnalibro configurata, per testare il flusso SSO.
- Verrai loggato correttamente su Wix.
Riferimenti esterni
Domande frequenti
Sì, è assolutamente possibile con l'attuale soluzione miniOrange Wix SSO.
Puoi abilitare SSO in Wix usando Okta o qualsiasi altro IDP come fonte di autenticazione primaria. Possiamo farlo usando miniOrange Broker Service.
Sì, anche se hai configurato SSO, i dati degli utenti esistenti non andranno persi. Possono continuare ad accedere. La nostra soluzione utilizza l'indirizzo email dell'utente. In altre parole, se lo stesso utente accede a Wix utilizzando lo stesso indirizzo email di prima, vedrà i suoi dati personali come erano prima