ADツール
Active Directory セキュリティのベストプラクティス
2025 年 7 月 22 日
助けが必要? 私たちはここにいます!

検索結果:
×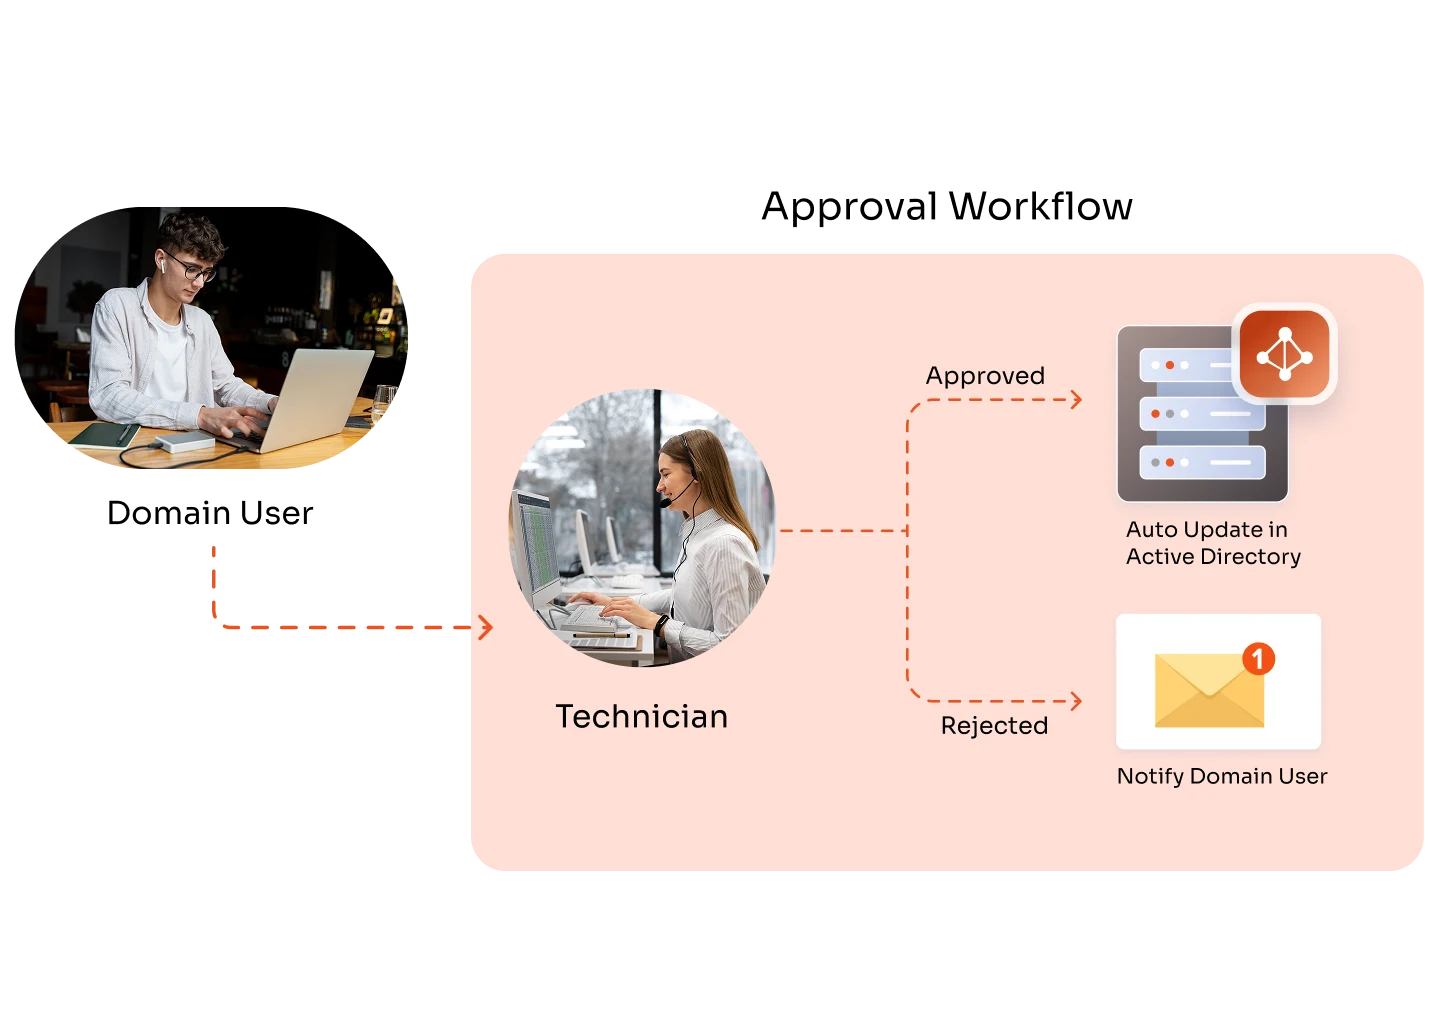
セルフサービス承認ワークフローにより、ユーザーは独自にリクエストを開始でき、すべてのアクションがポリシーと監督に裏付けられた定義済みのセルフ承認プロセスに従うことが保証されます。メールや手作業によるフォローアップの代わりに、リクエストは一元化されたセルフサービスポータル内の構造化された承認パスを通過します。
これは重要な点です。管理されていないセルフサービスはリスクを生じさせるからです。承認がなければ、アクセスの拡散、ポリシー違反、監査のギャップが急速に拡大します。ガバナンスの効いた承認ワークフローは、スピードとセキュリティのバランスを取り、ユーザーに自律性を与えながら、IT部門が最小限の権限、説明責任、コンプライアンスを大規模に実施できるようにします。
セルフサービス向けの承認ベースのワークフローにより、ユーザーはリクエストを提出でき、IT部門はポリシー、制御、監査機能を適用できます。すべてのアクションは、業務を遅延させることなく、定義された承認パスに沿って実行されます。

ロックされたアカウントは、不正使用や不正回復を防ぐための承認チェックポイントを備えたセルフサービスで迅速にロック解除できます。

ユーザーは電話番号、部署、役職などの属性の更新をリクエストします。変更は承認後にのみ適用されるため、ディレクトリデータの正確性と管理性が維持されます。

従業員はセルフサービスを通じてメール配信グループへのアクセスを要求し、承認によって関連するユーザーのみが追加されます。

ユーザーのライフサイクル アクションは構造化された承認ワークフローに従うため、手動によるエラーが削減され、ロールベースのガバナンスが強化されます。

セキュリティおよび配布グループへのアクセスはセルフサービスで要求され、事前定義されたルールに基づいて承認され、最小限の権限アクセスをサポートします。
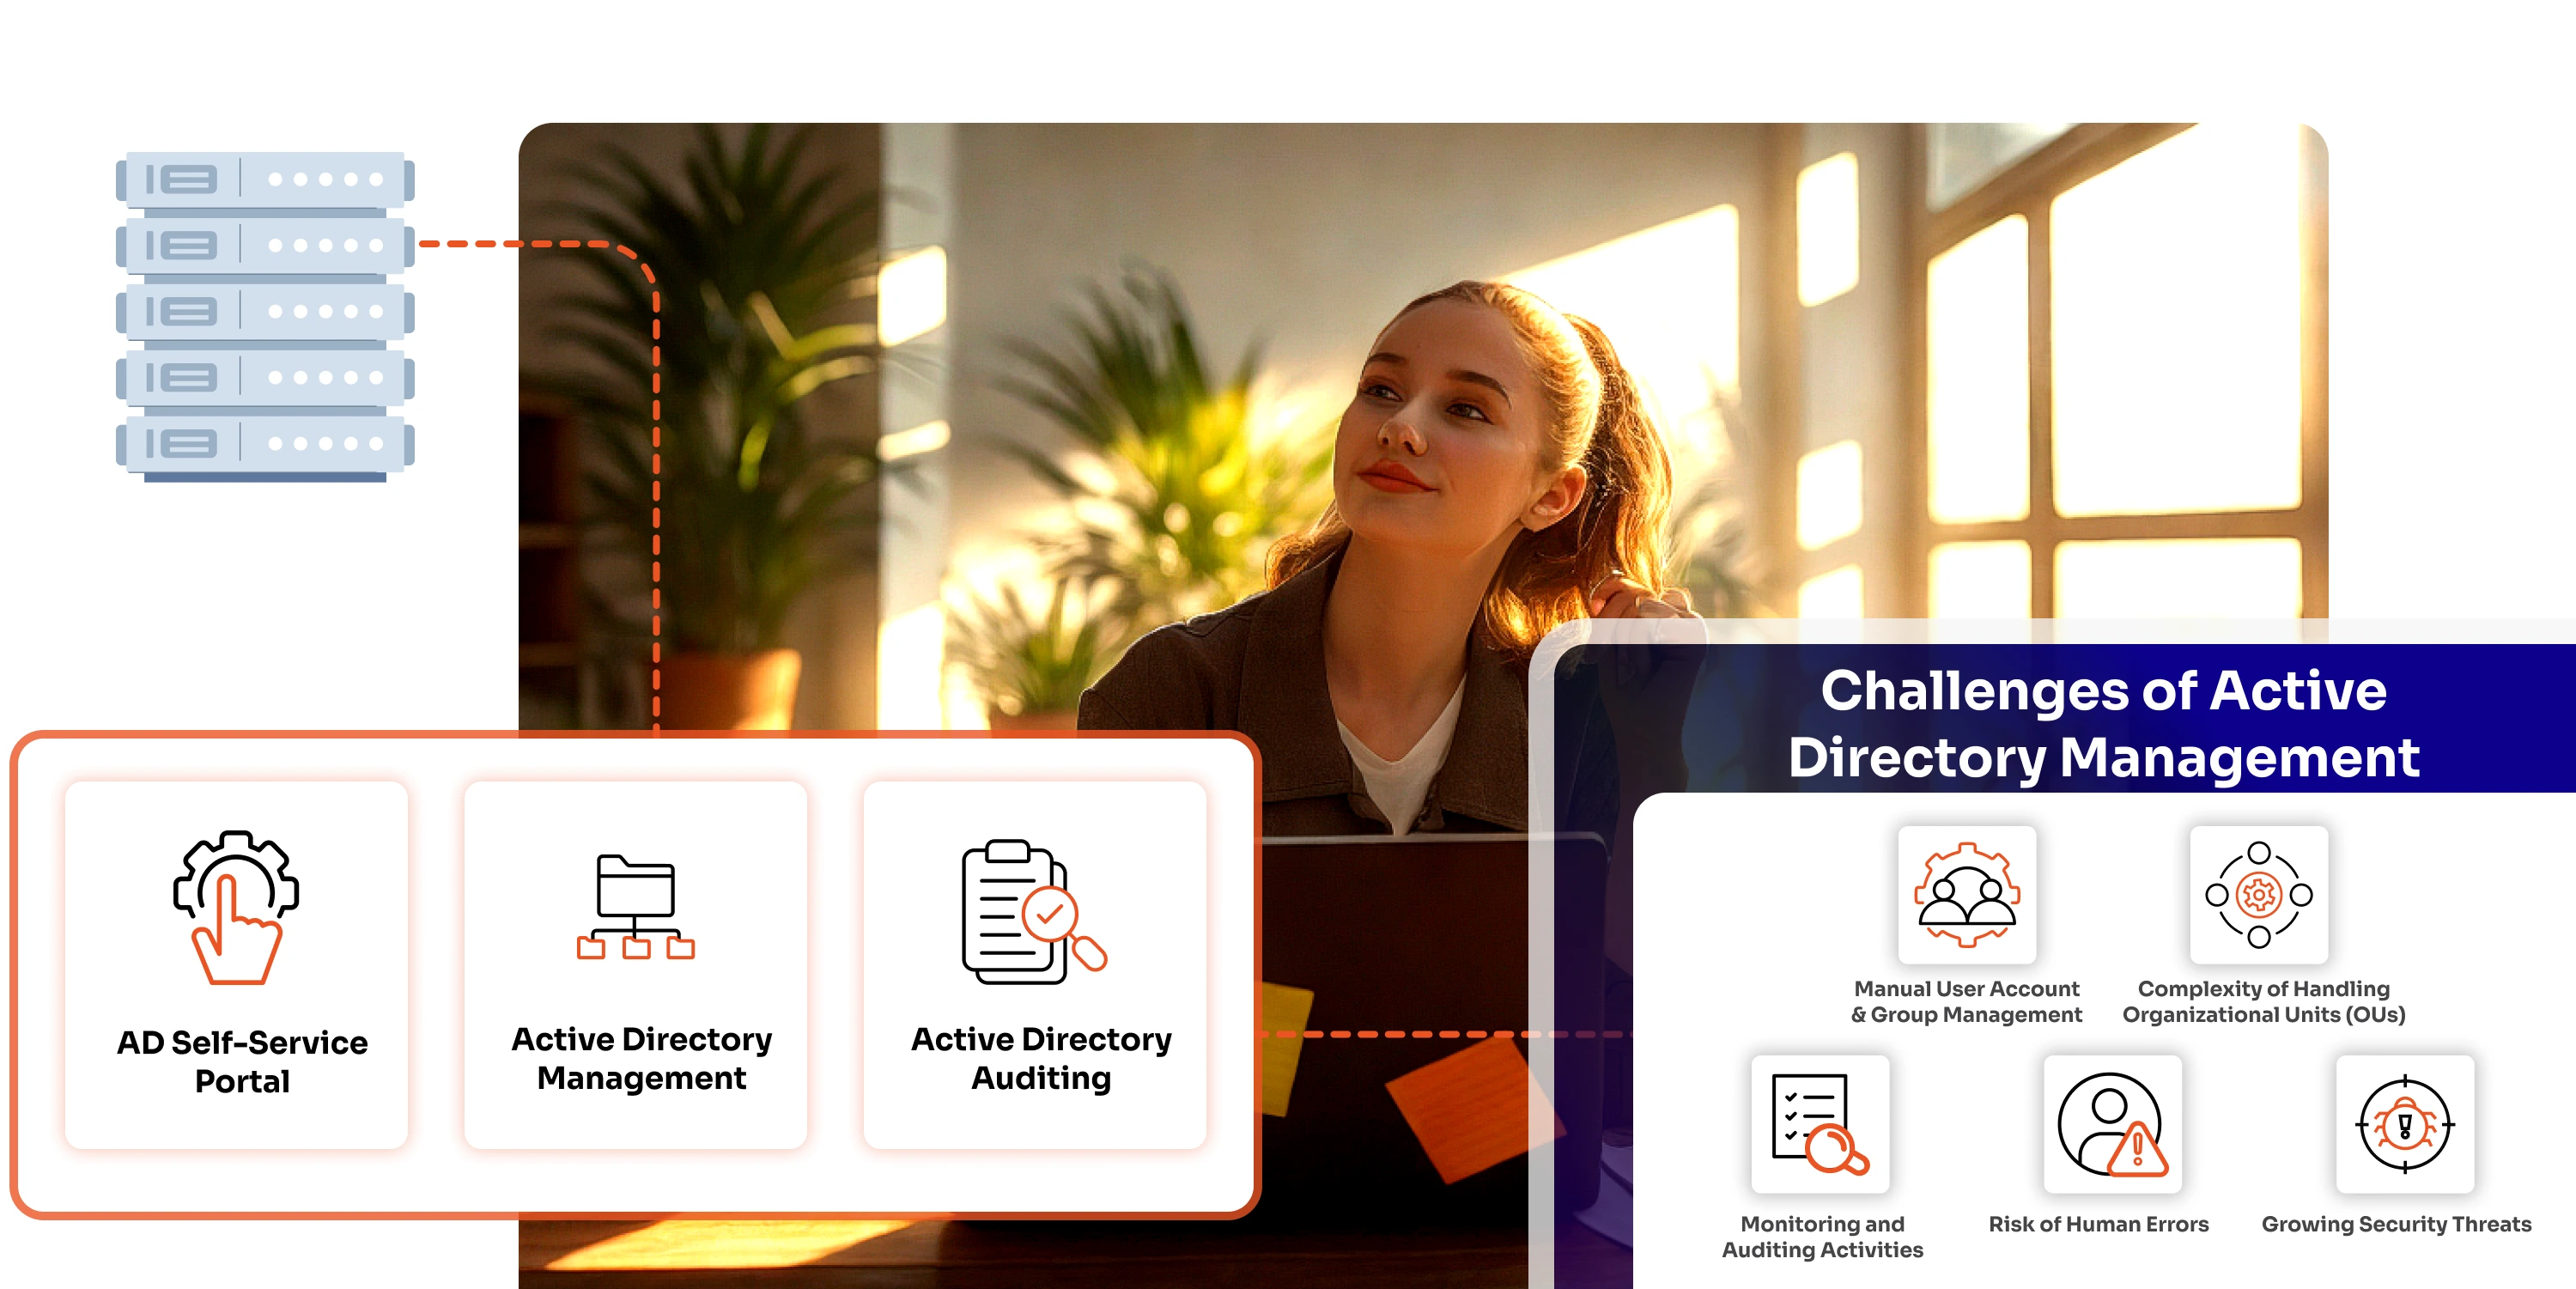
Active Directory オブジェクト、ユーザー、コンピューター、グループ、OU、および GPO を管理するための統合コンソール。ワークフローを合理化し、管理を簡素化します。
miniOrangeは、ユーザーの利便性と企業向けの承認ベースのセルフサービスポータルを提供します。
ポリシー主導の制御、柔軟な承認、完全な監査可能性。
miniOrangeは、基本的な自動化だけでなく、企業の真のニーズに応えるために構築された承認ベースのセルフサービスポータルを提供します。このプラットフォームは、ユーザーの利便性と厳格なガバナンスを兼ね備えており、ITチームが常に制御を維持できるよう設計されています。
セルフサービス ポータルを使用すると、ユーザーは IT 部門に連絡することなく、アカウントのロックアウト、アクセスの変更、更新などのリクエストを提出できます。すべてのアクションは定義された承認ルールに従います。
エンド ユーザーがリクエストを送信し、承認者がそれを確認して承認し、IT 管理者が Active Directory 全体のポリシーと承認パスを定義します。
ユーザーはセルフサービスポータルにログインし、必要なアクションを選択してリクエストを送信します。承認ワークフローによって、リクエストは適切な承認者に自動的にルーティングされます。
はい。承認ルールは、内部アクセスポリシーに合わせて、リクエストの種類、ユーザーの役割、グループ、または部門ごとに異なります。
はい。すべてのリクエスト、承認、変更はログに記録され、セキュリティレビューとコンプライアンスのニーズに対応する完全な監査証跡が提供されます。