ADツール
組織でADパスワード有効期限通知を設定する方法
2025 年 9 月 19 日
助けが必要? 私たちはここにいます!

検索結果:
×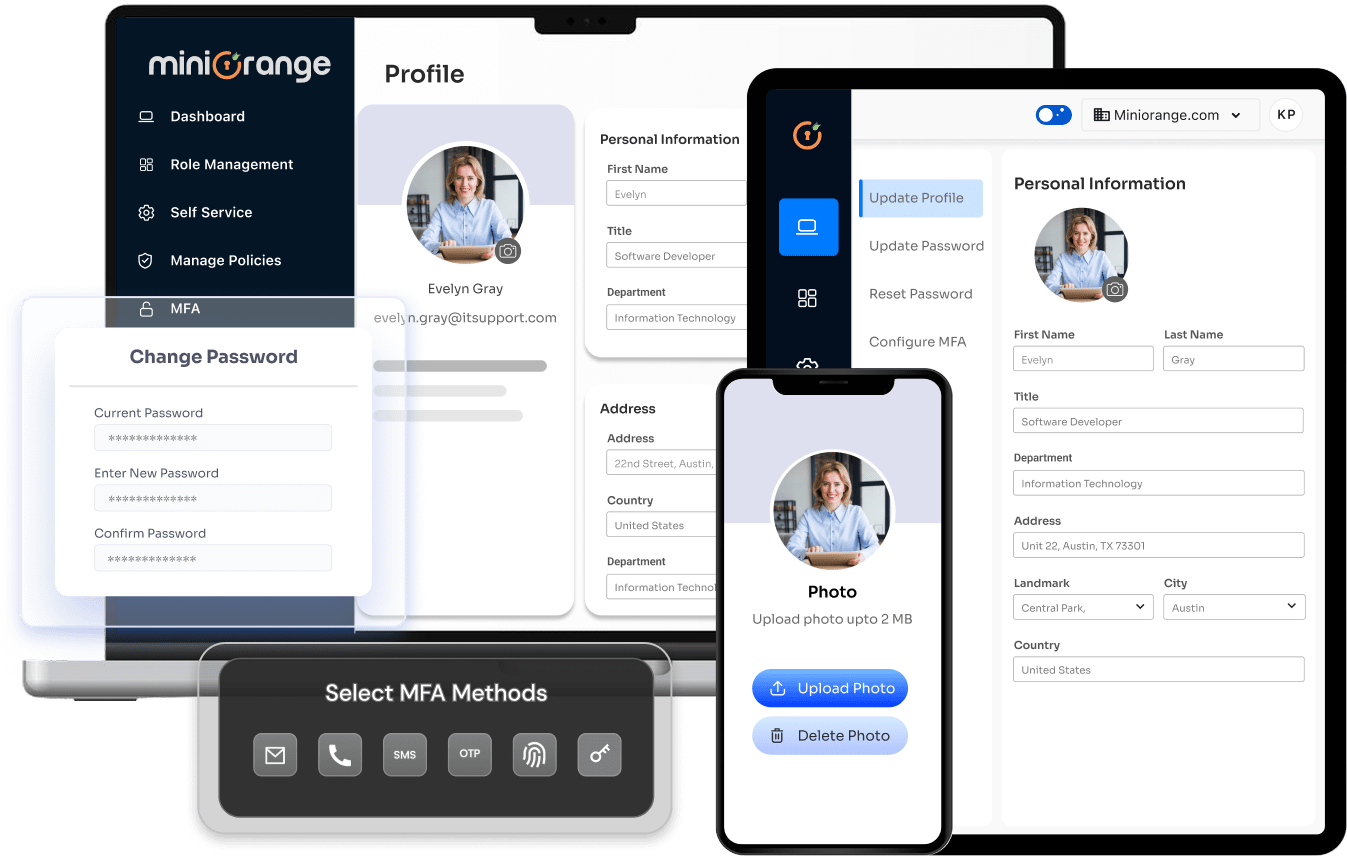
ユーザーが IT 部門のサポートなしで、電話番号、住所、役職、部署などの個人情報を直接更新できるようにします。
管理者は、ユーザーが表示または変更できる AD 属性を定義して、機密データを完全に制御できます。
ユーザーによるすべての更新は Active Directory に即座に反映され、システム間で記録の正確性と一貫性が維持されます。
管理者は、レイアウトのカスタマイズ、セクションの定義、関連するフィールドのみの表示など、完全な制御権を持ち、合理化されたユーザー エクスペリエンスを確保します。
既存のログイン システムと統合し、MFA をサポートすることで、承認されたユーザーのみが AD 情報にアクセスして更新できるようになります。
詳細な監査ログを使用して、セキュリティとコンプライアンスの目的でユーザーが行ったすべての変更を追跡します。
ADセルフアップデートツールの設定は迅速かつシームレスです。ユーザーはわずか数ステップで
あらゆるデバイスから安全に AD プロファイルの更新を開始します。
さらに詳しく
Active Directory ユーザー データを最新の状態に保つために、継続的な IT 介入は必要ありません。
当社の AD 自己更新ツールは、安全かつ効率的にユーザーの手に権限を与えます。
ユーザーが日常的なプロファイル更新を自分で処理できるようにすることで、IT チームは重要なタスクに専念できるようになります。
ユーザーが自分の情報を更新できるようにすることで、管理上のエラーを最小限に抑え、正確で最新の記録を維持できます。
ユーザーが異動時に遅滞なく役職名、管理者、または部門を更新できるようにします。
シンプルで安全なインターフェースにより、従業員はいつでも簡単に詳細を更新できます。
専用のサポート チームと定期的なアップデートにより、通知システムを安全かつ最新の状態に保ちます。
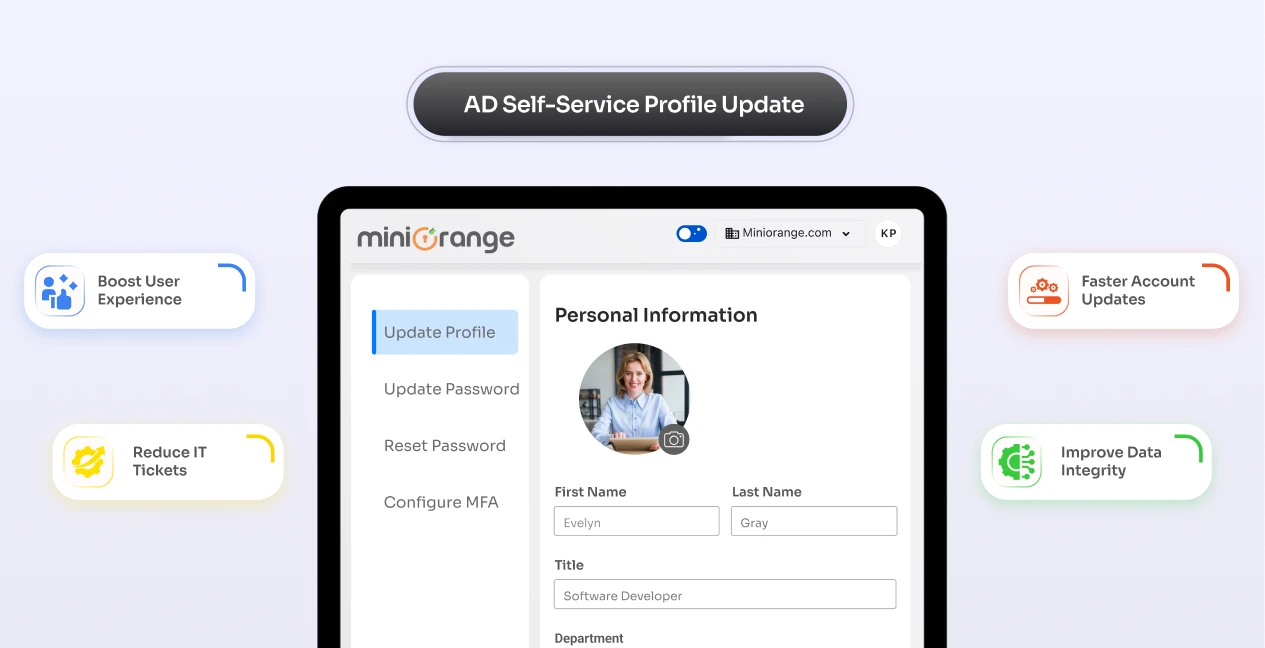
ADセルフサービス更新ソフトウェアを使用すると、従業員は安全なセルフサービスポータルを通じて、電話番号、住所、部署などのActive Directoryプロファイルの詳細情報を自分で更新できます。IT部門の負荷を軽減し、ユーザーデータを最新の状態に保ちます。
はい。すべての更新は既存のログインシステムを通じて認証され、変更は特定のフィールドに限定できます。ロールベースのアクセス、MFAサポート、監査ログにより、セルフサービスAD更新プロセスは完全に安全かつコンプライアンスに準拠します。
はい、もちろんです。管理者は、連絡先情報、役職、部署など、ユーザーが表示または変更できるフィールドを指定し、機密属性へのアクセスを制限できます。ユーザーが更新できる内容を完全に制御できます。
はい、このツールは MFA をサポートしており、プロファイル更新プロセス中にセキュリティをさらに強化し、検証されたユーザーのみが変更を行えるようにします。
はい。Active Directory で更新されると、Office 365、Exchange、その他の ID プラットフォームなど、Active Directory に接続された統合アプリケーション間でユーザー属性を同期できます。