Access Reviewer360 – Jiraのプロジェクトアクセス、役割、権限、監査
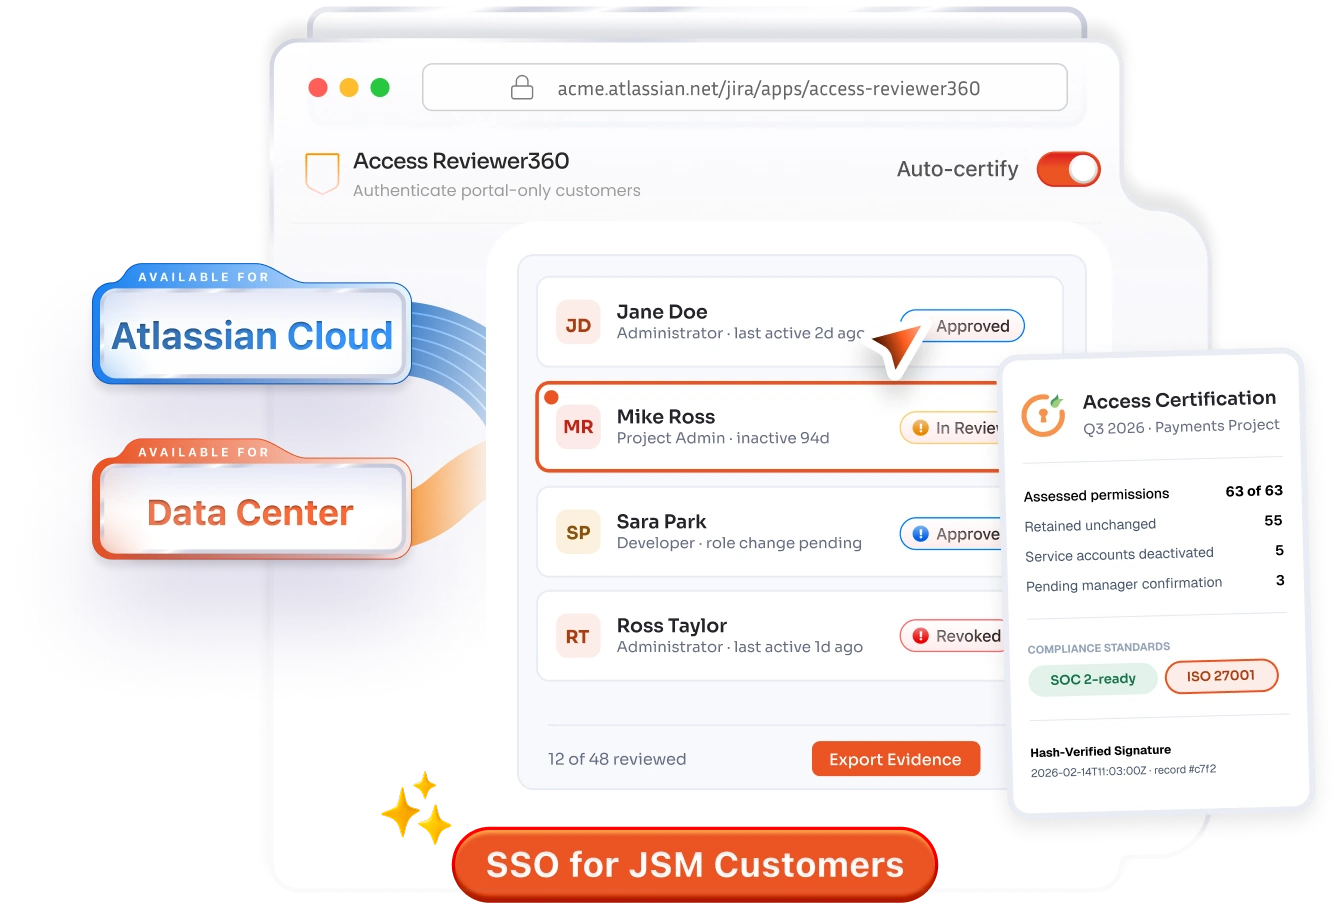
すべてのJiraプロジェクトへのアクセス権を持つユーザーを確認し、リスクの高い権限を自動的に検出して、監査に備えましょう。Access Reviewer360は、散在するJiraの権限設定を、分かりやすいアクセスダッシュボードとエクスポート可能な監査証跡に統合します。
プロジェクトリーダーは誰がプロジェクトにアクセスできるかを確認でき、セキュリティレビュー担当者はユーザーがJira全体で何にアクセスできるかを確認でき、コンプライアンスチームはグループが何を許可されているかを確認できます。手動で相互参照する必要はありません。
すべての権限の背後にある役割、グループ、および付与された権限の正確な連鎖を追跡します。なぜ誰かがアクセス権を持っているのかを突き止め、そのリンクを削除することで最小権限の原則を徹底します。
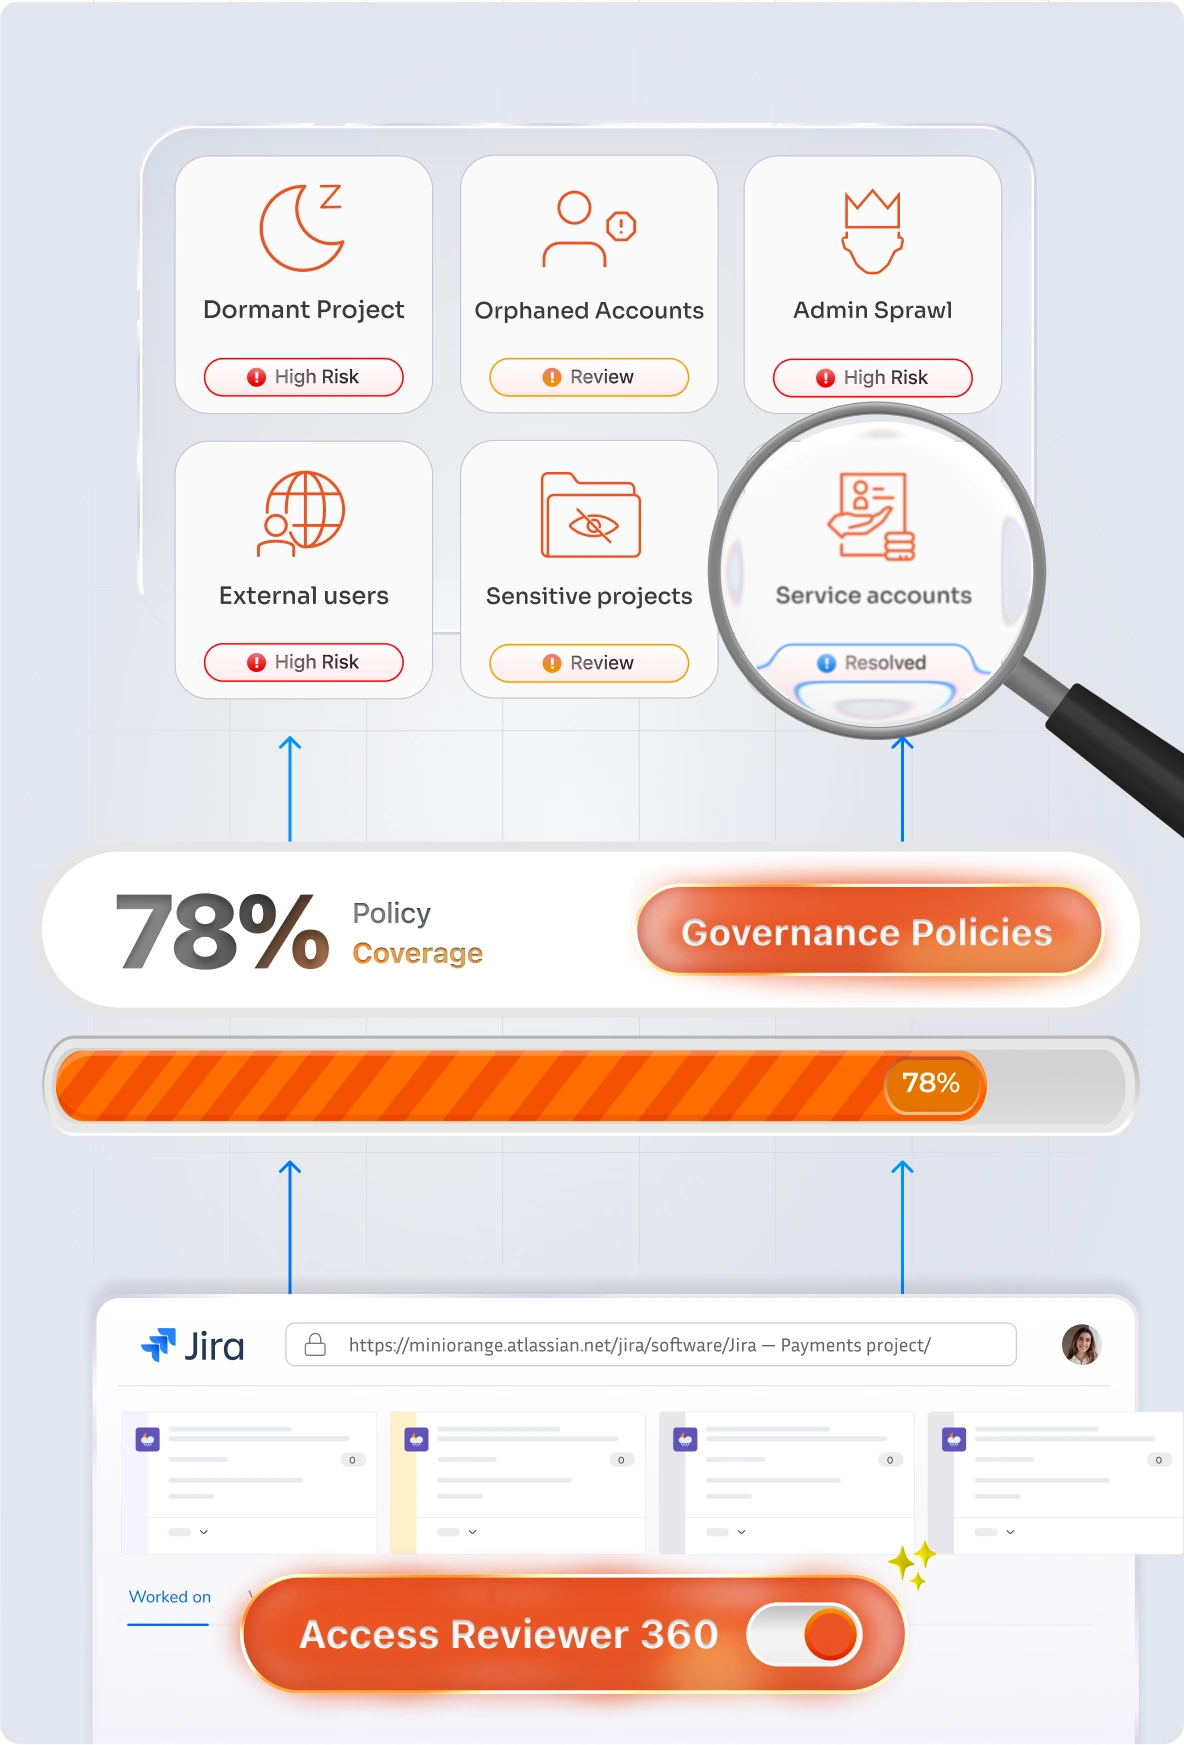
休眠状態のプロジェクトアクセス、非アクティブなアカウントや孤立したアカウント、過剰な管理者、外部ユーザー、機密性の高いプロジェクトへのアクセス、および管理されていないサービスアカウントを自動的に検出します。
変更の可能性が最も高いアカウントに絞ったレビューを実施し、Jiraにおける職務分掌を徹底させ、すべての決定事項を記録する。
管理者の変更、ユーザーのアクティビティ、ログインアクティビティ、アプリケーション、自動化を1か所でまとめて追跡し、継続的な管理者アクティビティの監査証跡を構築します。
すべてのガバナンス上の決定は単一の監査証跡に記録され、アクセス、表示、レビューの結果はワンクリックでクリーンで共有可能なレポートとしてエクスポートされ、監査担当者にすぐに提出できます。
Access Reviewer360とJiraネイティブツール(監査ログと権限ヘルパー)の比較(Jira Cloud向け)


Access Reviewer360はAtlassian APIを介してネイティブに接続するため、データがJiraインスタンスから外部に送信されることはありません。
Atlassian Marketplaceからインストールしてください。Reviewer360は、プロジェクト、役割、権限設定を自動的に検出します。
レビュー対象と認証者を選択します。レビューの頻度(月次、四半期ごと、または入社・異動・退職のタイミングなど)を設定します。
レビュー担当者は、クリーンなキューで承認または取り消しを行います。リスクの高いアクセスにはフラグが立てられ、取り消しは即座にJiraに同期されます。
署名とタイムスタンプ付きのレポートを生成します。監査担当者に、アクセス認証の完全な記録を数秒で提供します。
監査担当者は、Jiraのアクセス制御に関して4つの具体的な質問をします。Access Reviewer360はこれら4つの質問すべてに回答し、エクスポート可能な形式で証拠を提示します。
プロジェクト、ユーザー、またはグループごとにエクスポート可能な、完全なアクセス権限マトリックス:すべての役割割り当てが、その役割を保持するアカウントにマッピングされています。
すべての発見事項に関する証拠経路:ユーザー → グループ → 役割 → プロジェクト。連鎖の各リンクが表示され、エクスポート可能です。
タイムスタンプ付きのスキャン履歴。レビューの頻度に合わせてスキャンを実行すると、その時点の認証記録が作成されます。
設定可能なしきい値に基づいて休眠状態のアクセスが検出され、HIGHまたはMEDIUMのフラグが付けられ、ループを閉じるための修復チケットが発行されます。
アクセス認証監査担当者が最もよく質問する制御機能に特化して設計されています。



miniOrangeのサポートのおかげで、製品の統合がスムーズに進みました!統合プロセス全体を通して、非常に迅速かつプロフェッショナルな対応をしていただき、貴重な時間を大幅に節約できました!
miniOrangeのサポートのおかげで、製品の統合がスムーズに進みました!統合プロセス全体を通して、非常に迅速かつプロフェッショナルな対応をしていただき、貴重な時間を大幅に節約できました!
SSO初心者だった私にとって、miniOrangeのサポートチームは常に親身になって、ASP.NETアプリケーションへのツールの統合をサポートしてくれました。miniOrangeチームは、本番環境での最終設定を正しく行うために、惜しみなく時間を割いてくれました。miniOrangeに感謝します!
複数のIDプロバイダーを利用する外部JSM顧客向けに、安全なSSOが必要でした。miniOrangeのおかげでセットアップは簡単で、導入全体を通してサポートも素晴らしかったです。
あなたが知る必要があることすべて
 お問い合わせ
 プラグインに関するお問い合わせ
 セキュリティとサポート
助けが必要? 私たちはここにいます!