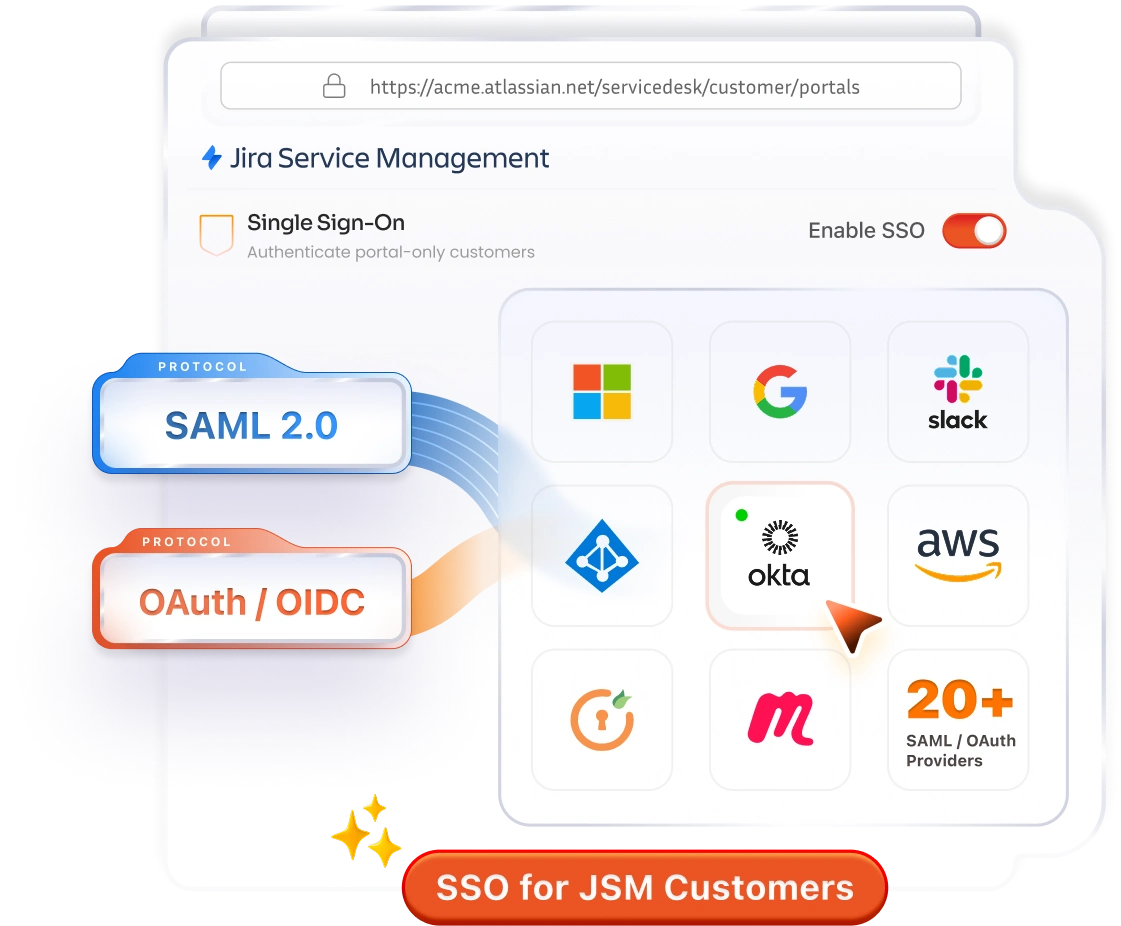
JSM向けSAML/OAuth SSO:外部顧客向けセキュアポータルアクセス
JSMポータルへのアクセスに関する問題のほとんどは、セキュリティ上の問題ではなく、IDに関する問題です。miniOrange SSO for JSM Customersは、Okta、Entra ID、AWS Cognito、または任意のIDプロバイダーを介してポータル専用ユーザーを認証し、誰がアクセスできるか、どのポータルにアクセスするか、そして所属するJSM組織を、すべて1つのアドオンで制御します。
JSMポータルの顧客を手動で作成・マッピングする作業はもう不要です。メールアドレスのドメインまたはIDPグループに基づいて、ログイン時に適切な組織に自動的にプロビジョニングします。
ネイティブJSMでは、エンタープライズプランでない限り、IDPは1つに制限されます。複数のIDPをサポートすることで、異なる企業のクライアントが競合することなく、同じポータルに安全にアクセスできるようになります。
お客様のIDPがSAMLをサポートしているか、OAuth/OIDCをサポートしているかに関わらず、当社はすべてのプロトコルに対応しています。SAMLのみの制限を超え、あらゆるIDエコシステムからすべてのお客様を認証します。
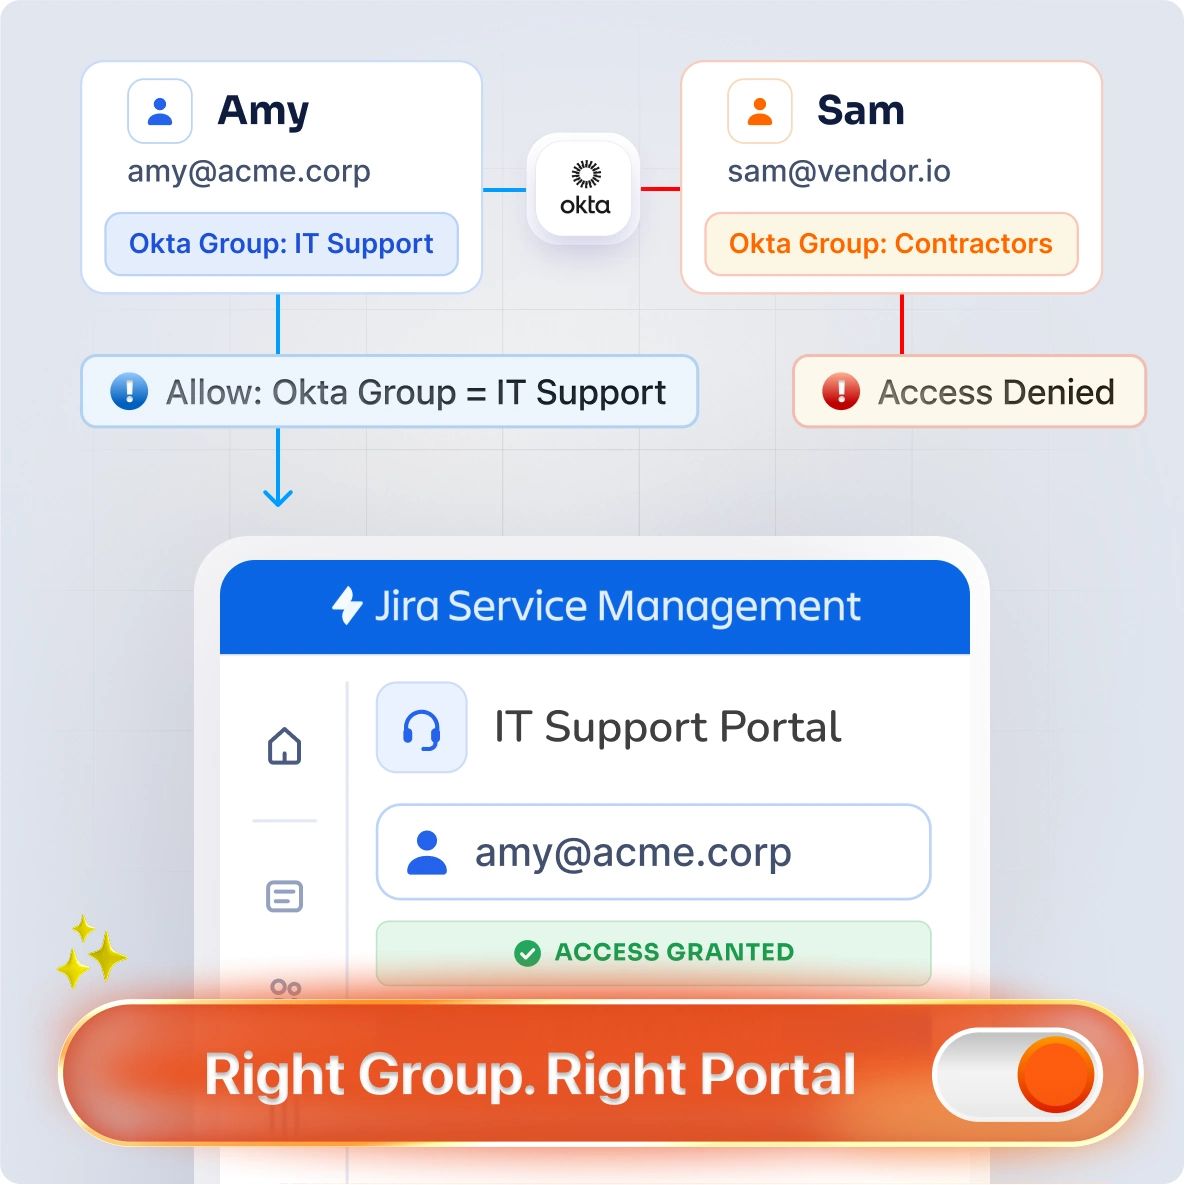
機密性の高いサービスデスクを簡単に保護できます。IDPグループとJira組織を特定のJSMポータルに直接マッピングすることで、権限のない顧客はチケットを発行する前にブロックされます。
SAML 2.0、OAuth、またはOpenID ConnectのIDプロバイダーを介して、外部顧客の認証を行います。既存のGuardサブスクリプションがなくても動作します。
顧客は、ログイン成功後、IDPグループメンバーシップまたはメールドメインに基づいて適切なJSM組織に配置されます。顧客は自動的に適切なJSM組織にアクセスできます。
IDP、名前、部署、役割、またはカスタムフィールドの属性をJSMカスタムフィールドに自動的にマッピングします。
異なる組織の顧客が、それぞれ独自のIDP(認証プロバイダー)を通じて認証を行い、すべて同じJSMポータル上で認証できるようにサポートします。
顧客のIDPグループまたはJira組織ごとに、特定のJSMポータルへのアクセスを制限します。マッピングされたグループに属するユーザーのみが該当ポータルにアクセスでき、不正アクセスはブロックされます。
このアプリは、miniOrange独自のソリューションを介して、ポータル専用ユーザー向けの2要素認証(2FA)もサポートしており、TOTP、WebAuthn、メールによるOTP認証など、複数の認証方法に対応しています。


私たちはクライアント向けにアプリを導入しました。サポートは素晴らしく、コミュニケーションも迅速で、あらゆる問題に対してすぐにサポートを受けることができました。アプリも完璧に動作し、クライアントも満足しています。
先日、お客様への導入を完了しました。ポータルのみをご利用のお客様は、当初のエージェントユーザー50名とガードユーザー50名と同じドメインを使用していました。お客様のユーザー数は500名を超えていましたが、このためガードライセンスを500個購入する必要はありませんでした。
このアプリは素晴らしく、OktaとAtlassianの連携において、外部ユーザーをそれぞれの顧客組織に直接アクセスさせつつ、一部の顧客が認証情報を使用して認証できるようにするためにまさに必要なものでした。... miniOのスタッフはとても親切で、特別なリクエストにも応えてくれます。
Jira Service Management ポータルで JSM 顧客向けに SAML/OAuth SSO を使用していますが、これは画期的なものでした。セットアップは簡単で、ドキュメントはプロバイダー、... 分かりやすく、手順も簡単です。お客様は既存のIDを使用してシームレスにログインできるようになり、ユーザーエクスペリエンスとセキュリティが大幅に向上しました。アプリは安定していて高速で、宣伝どおりに動作します。サポートは迅速かつ的確で、ニーズに合わせて設定を微調整するのに役立ちました。このソリューションにより、手動でのアカウント管理が不要になり、ログイン関連のサポートチケットも削減されました。信頼性が高く安全なSSO統合が必要なJSMインスタンスには、強くお勧めします!
非常に優れたプラグインで、IDプロバイダーとの連携が格段に容易になり、その他にも多くの便利な機能が備わっています。説明書のおかげで設定も比較的簡単でした。... サポートの対応はいつも迅速で、とても親切です!このプラグインは本当におすすめです!
あなたが知る必要があることすべて
 お問い合わせ
 設定とIDプロバイダー
 セキュリティとサポート