JiraとConfluence向けAIエージェントガバナンス(ClaudeとChatGPT)
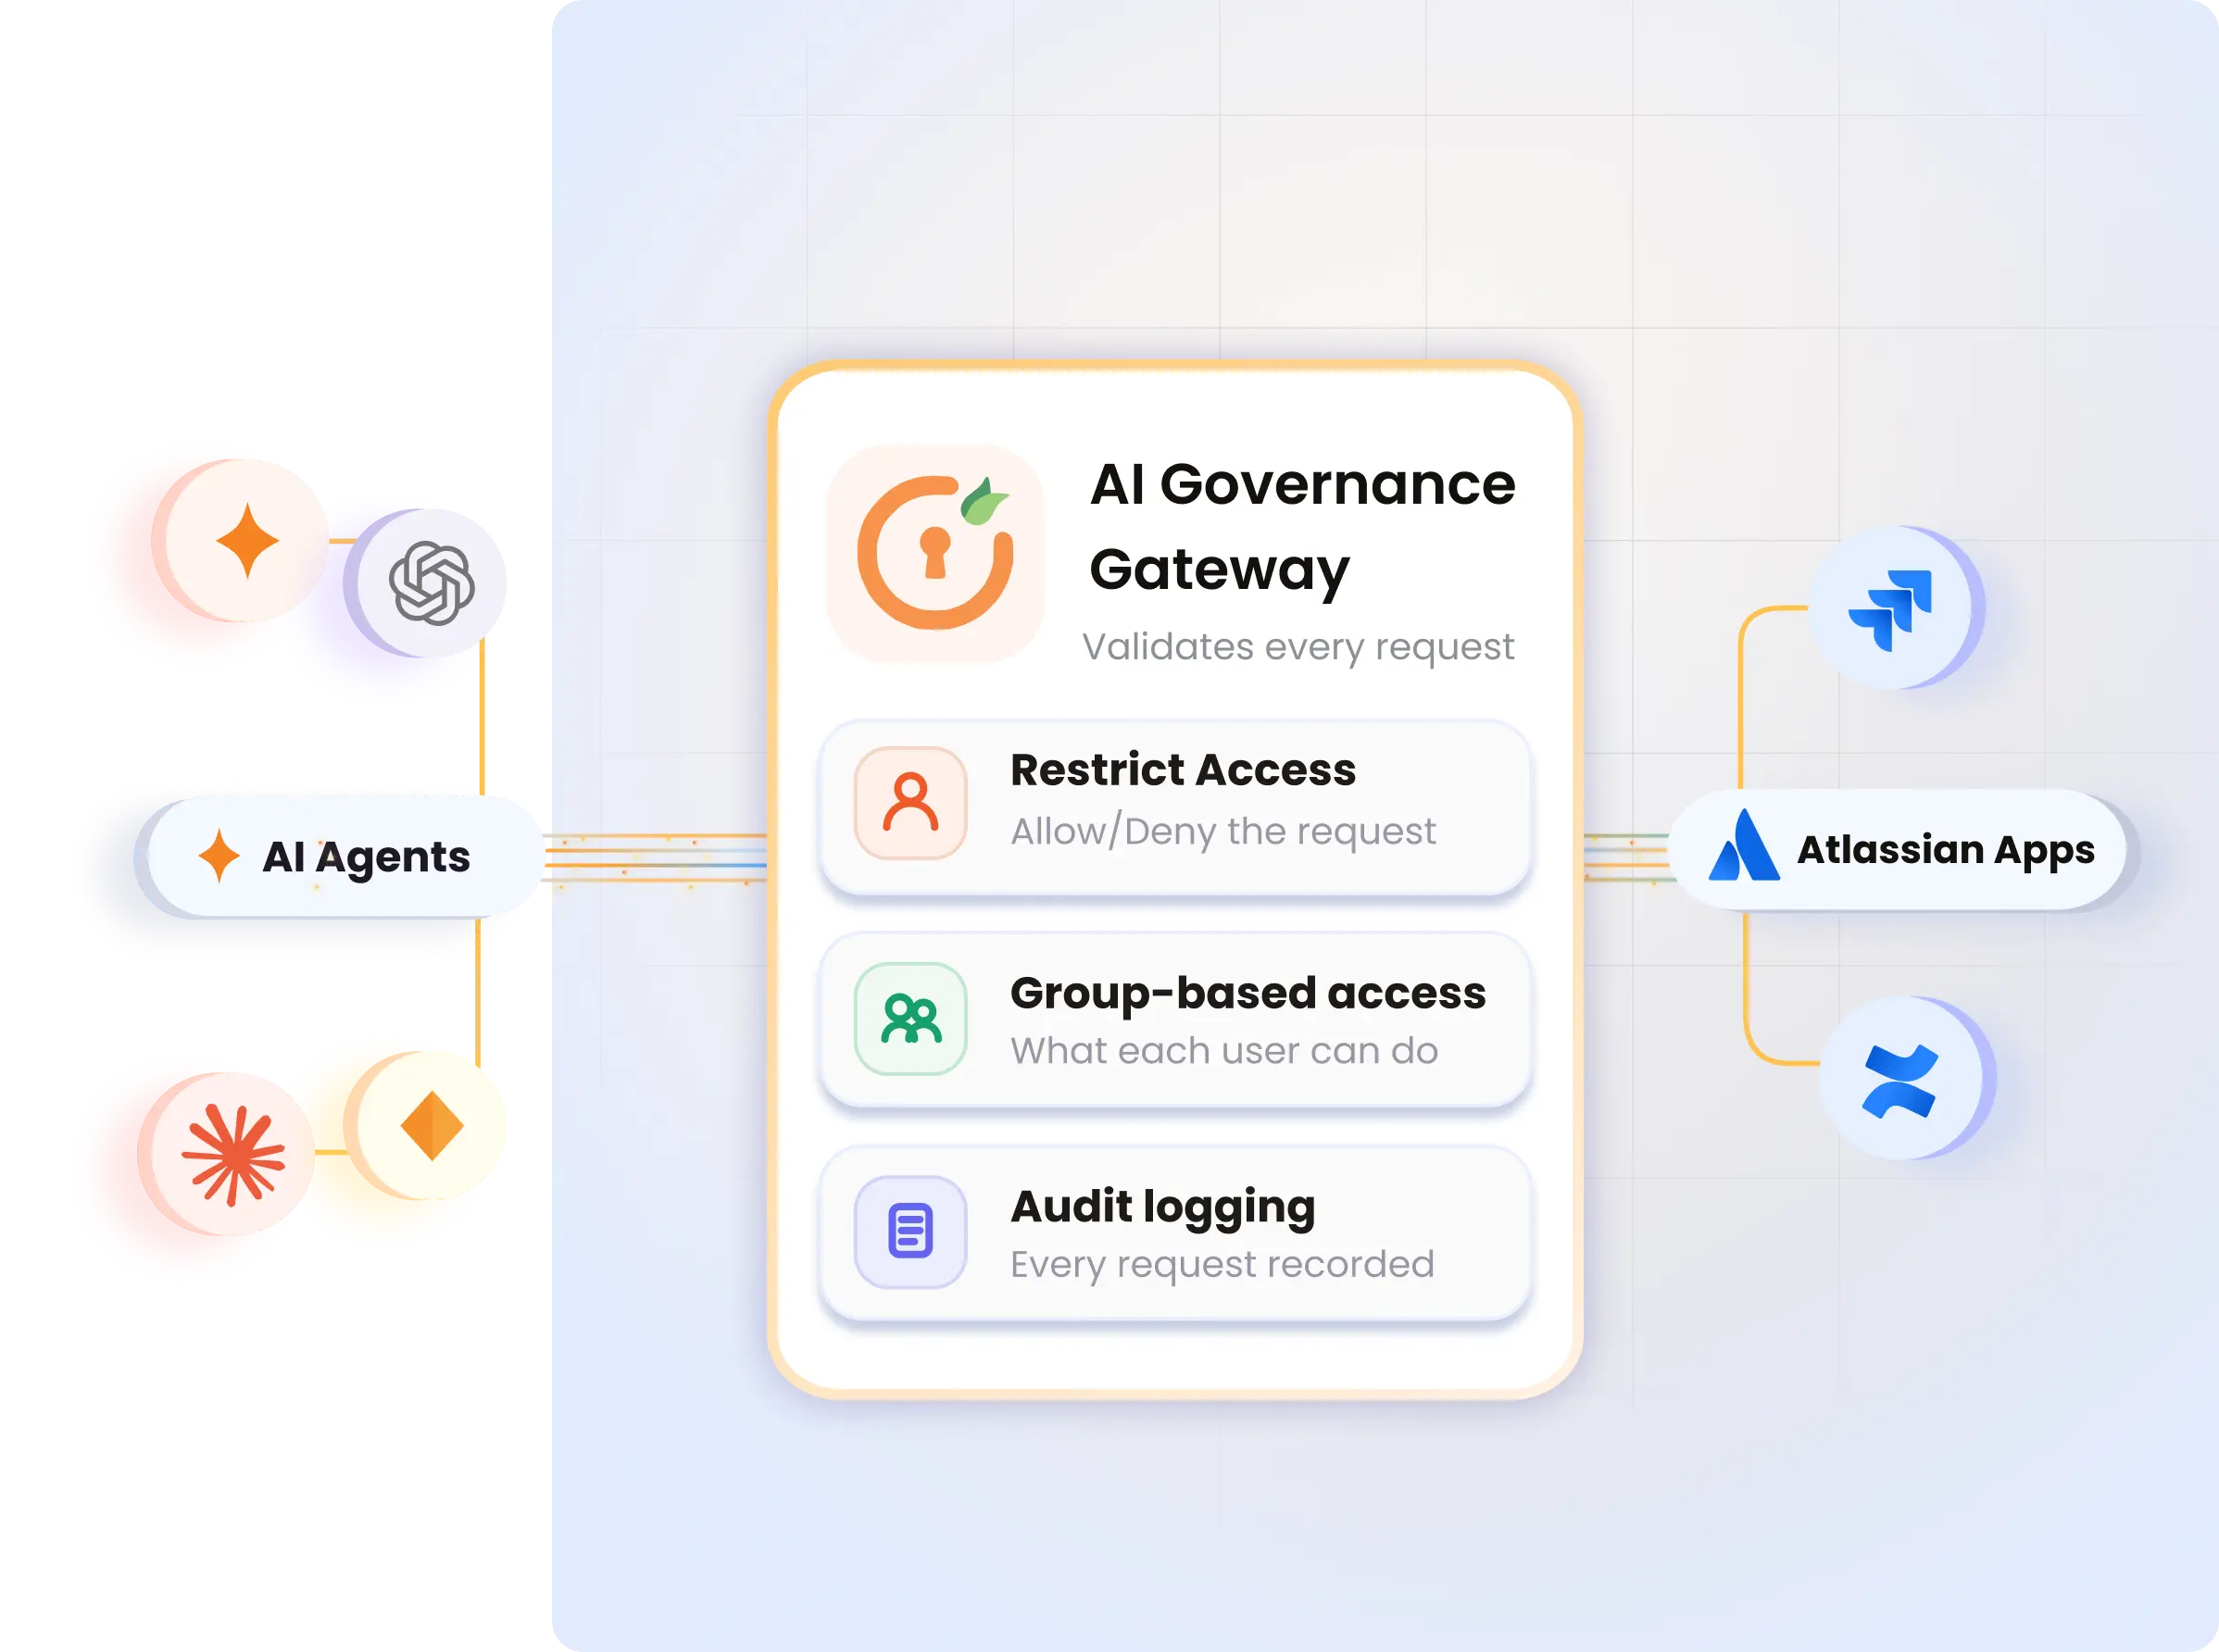
Claude、ChatGPT、およびあらゆるMCPクライアントをJiraやConfluenceに接続する際に、機密データをブロックします。プロジェクト、スペース、ユーザーグループごとに詳細な許可/拒否ポリシーが適用され、すべてのアクションの前に、ユーザーIDごとに、完全な監査証跡が記録されます。
はい、ただし、AIが接続された後に実行できる操作を制御できる場合に限ります。AI ClientをJiraとConfluenceに接続すると、ユーザーがアクセスできるすべての情報がモデルに渡されます。モデルは、そのユーザーが表示できるすべてのプロジェクトとスペースを読み取り、ユーザーが持つすべての権限(作成、編集、削除など)で操作を実行できます。AI Client Governanceはこのギャップを埋めます。すべてのリクエストは実行前に許可/拒否ポリシーと照合され、実際のユーザー自身のAtlassian権限で実行され、指定されたユーザーにログが記録されます。
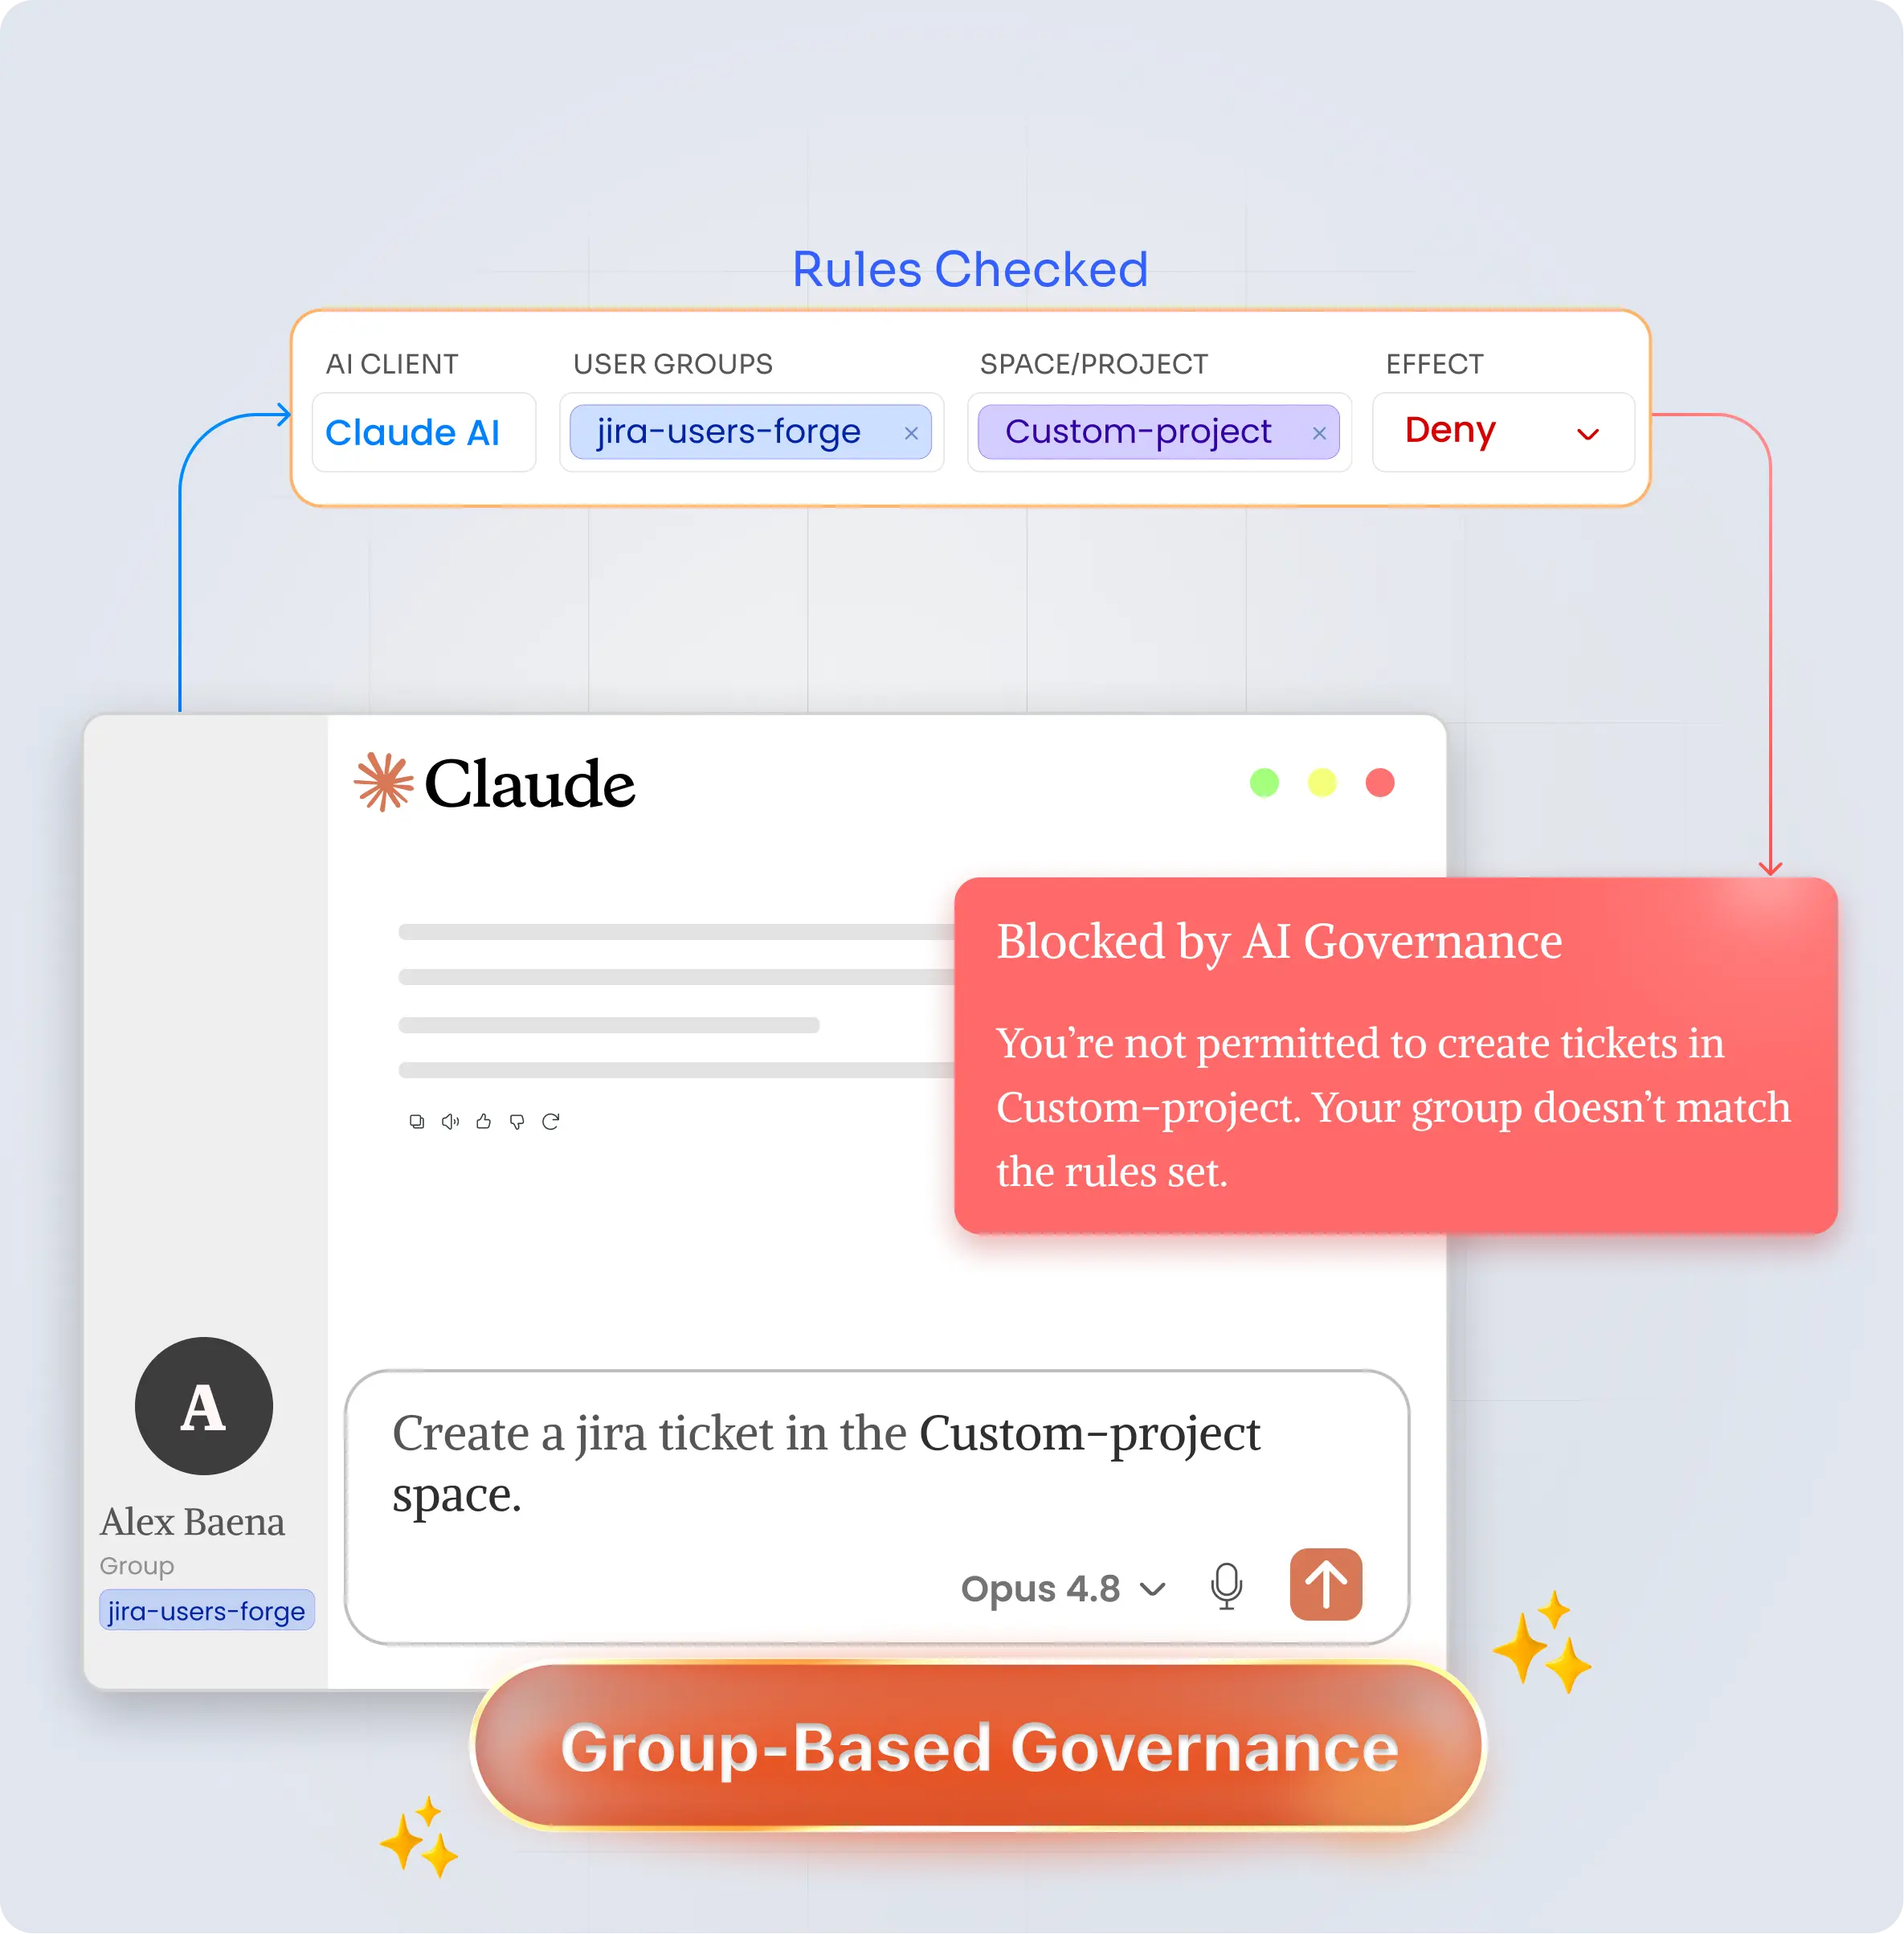
特定の Jira プロジェクトまたは Confluence スペースにルールを適用します。アクセスが拒否されたプロジェクトは、たとえ他の部分で完全なアクセス権限を持つユーザーであっても、決して取得されません。
Atlassianのユーザーグループ(管理者、開発者、契約社員)ごとにルールを設定できます。契約社員は読み取り専用、管理者はフルアクセスといった設定も、すべて1つのポリシーセットで行えます。
拒否されたリクエストは、実行前にゲートウェイで停止します。データは取得されず、Claude/ChatGPTには何も届きません。delete* → Deny というルール一つで、あらゆるAIによるデータの削除がブロックされます。
ユーザー、AIクライアント、ツール、リクエスト引数、一致したルール、決定、レスポンスサイズ、レイテンシなど、すべてのアクションがログに記録されます。各エントリごとに詳細パネルが表示され、完全に検索可能です。
外部サーバーのセキュリティ強化も、外部データベースへの不正アクセスも、第三者の介入も不要です。お客様のガバナンスおよび監査データは、アトラシアンの信頼境界から決して離れることはありません。
AtlassianスタックにおけるAIに対するエンタープライズグレードの制御、きめ細かなポリシー設定、完全な可視性、そしてすべてのクライアントに対して一貫した単一のゲートを提供します。

Atlassianユーザーグループ(管理者、開発者、契約社員)にルールを適用します。一度定義すれば、グループ全体に権限が適用されます。

`delete*` や `jira create*` などのワイルドカードを使用すると、特定のアクションを許可またはブロックできます。最初に一致したアクションが優先され、変更は次のリクエストから適用されます。

ルールを特定のJiraプロジェクトやConfluenceスペース、特定のAIクライアントに限定できます。管理したい対象領域を正確に絞り込むことが可能です。

ユーザー、AIクライアント、決定、または操作でフィルタリングできます。各行をクリックすると、引数、一致したルール、レイテンシ、監査JSONなどの詳細情報パネルが表示されます。

今日、7日間、または30日間のリクエスト総数、ブロック率、および主要なAIツールを単一のビューで追跡できます。

Claude、ChatGPT、およびMCP互換クライアントはすべて、同じポリシーとログを経由します。カスタムMCPオプションも利用可能です。
AIゲートウェイを数分でセットアップし、すべてのAIリクエストを、管理されたポリシー主導型のアクセスを通じて安全にルーティングできます。
Atlassian Marketplaceで「Claude/ChatGPT Governance & Access Control」を検索してください。サイトを選択してください。
Rovoで管理対象ドメインを許可します。ネイティブドメインを無効にし、AIトラフィックをゲートウェイ経由でルーティングします。
はじめにページからMCPサーバーのURLをコピーしてください。
Claude/ChatGPTを開き、設定→コネクタ/プラグイン→カスタムコネクタの追加を選択します。URLを貼り付けて接続します。
Atlassianへのサインインを承認してください。このゲートウェイは、すべての操作をあなたのIDとグループに紐付けます。
Claude/ChatGPTに「私の未解決のJira課題を検索してください」と質問してください。結果が出たということは、エンドツーエンドで接続が正常に機能していることを意味します。
AtlassianスタックにおけるAIに対するエンタープライズグレードの制御、きめ細かなポリシー設定、完全な可視性、そしてすべてのクライアントに対して一貫した単一のゲートを提供します。


私たちはMiniOrangeを長年使用しており、非常に満足しています。私たちの要件と期待を十分に満たしています。エラーが発生した際も、サポートチームが迅速に対応し、解決策を見つけて開発してくれました。素晴らしいです!
最近、Jiraにこのプラグインをインストールしましたが、非常にシンプルで効率的でした。サポートチームは設定から操作方法まで、非常に親切に対応してくれました。強くお勧めします!
miniOrangeのサポートのおかげで、製品の統合がスムーズに進みました!統合プロセス全体を通して、非常に迅速かつプロフェッショナルな対応をしていただき、貴重な時間を大幅に節約できました!
あなたが知る必要があることすべて
 セットアップと互換性
セキュリティ、ガバナンス、監査
助けが必要? 私たちはここにいます!