包括的な SAML SSO + SCIM ドキュメント
Jira、Confluence、その他の Atlassian アプリに対して、SCIM による安全なシングル サインオン (SSO) を有効にします。
アプリリソース: ビデオガイド
アプリリソース: ブログを見る
Blog
miniOrange プラグインで SAML と SCIM の統合のパワーを解き放つ
詳細を見る
Blog
ネイティブ SSO に加えて追加機能が必要ですか?
詳細を見る
Blog
Atlassian SAML SSO と SCIM DC: 強力な組み合わせ
詳細を見る
Blog
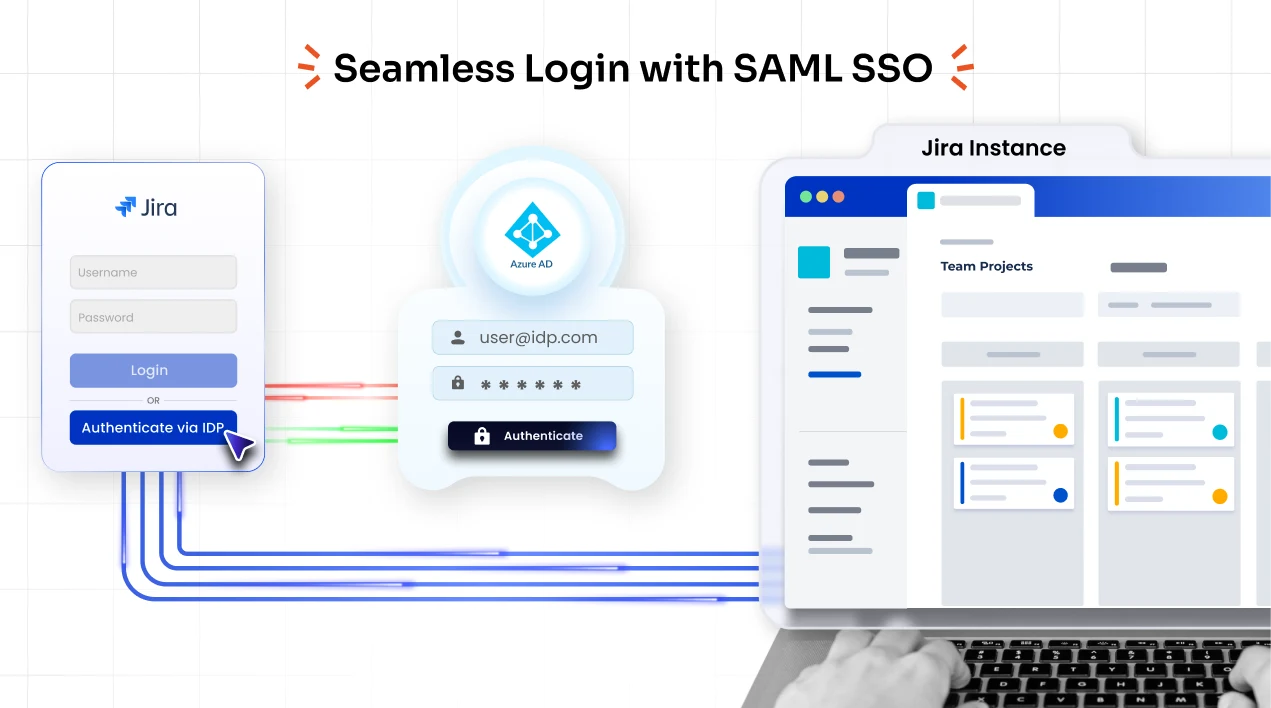
パスワード疲れからシームレスなログインへ: Jira と Confluence における SAML SSO の真の ROI
詳細を見る
Blog
Azure AD 向け miniOrange SAML SSO: Atlassian 環境をより安全に保護する方法
詳細を見る
Blog
miniOrange SAML SSO で Atlassian へのシームレスなアクセスを実現
詳細を見る
Blog

SAML と OAuth/OpenID Connect: Atlassian エコシステムに適した SSO プロトコルの選択
詳細を見る
-
Atlassian プラグインをインストールする手順は何ですか?
Atlassian プラグインに評価ライセンスをインストールして適用する手順は次のとおりです。Atlassian アプリケーションを起動してログインします。管理セクションにアクセスします。
-
SAML アプリの証明書を生成するにはどうすればよいですか?
SAMLアプリの証明書はSHA256ベースの証明書である必要があります。OpenSSL経由で新しい証明書を生成し(まだ生成していない場合)、プラグインの「カスタム証明書」タブで設定できます。これにより、アプリのデフォルトの証明書が上書きされます。
-
複数の IDP (SAML のみ) を使用する場合、ユーザーはどのように IDP (Okta または Entra ID (旧称 Azure AD)) を選択しますか?
IDP を選択するには 2 つの方法があります。
- プラグインで複数の IDP が設定されると、SSO 時にログイン ページにドロップダウン リストが表示されます。このリストには、設定されているすべての IDP の名前が含まれています。リストから IdP を選択し、その資格情報を入力してログインを実行できます。
- プラグインで複数の IDP が設定されている場合、ドメイン マッピング オプションが有効になります。このオプションを使用すると、サインオンを実行する IDP のドメインを設定できます。同時に、複数の IDP ドメインを設定することもできます。ログイン時に入力したドメイン名に基づいて IDP にリダイレクトされます。
ドメイン マッピング フィールドで Okta ドメインと Azure ドメインを構成したとします。
ドメインマッピング: okta.com
ドメイン マッピング: azure.comSSO では、ユーザー名の入力を求められます。ユーザー名に okta(okta.com) ドメインが含まれている場合は、okta IDP にリダイレクトされ、SSO を実行するには同じ IDP のユーザー名とパスワードを追加する必要があります。
-
miniOrange プラグインの SAML 証明書を更新するにはどうすればいいですか?
上記の警告通知が表示された場合、プラグインの証明書が数日以内に期限切れになることを示しています。この証明書は、SAML認証リクエストの署名と、IDPからのSAMLレスポンスの暗号化/復号化に使用されます。上記の設定を使用していない場合は警告を無視できますが、独自のX.509証明書を設定するか、プラグインから直接新しい証明書を生成することで、証明書を更新することをお勧めします。