
ほぼすべての大企業において、JiraとConfluenceはイノベーションのためのデフォルトのOSとなっています。製品ロードマップから財務計画まで、組織にとって最も重要な情報がここに保存されています。しかし、企業は外部からの攻撃を防ぐために、要塞のような境界セキュリティ、ファイアウォール、VPNに数十億ドルもの投資をする一方で、社内のコラボレーション環境の脆弱性についてはしばしば見過ごされがちです。
これは典型的な「ハードシェル、ソフトセンター」型のセキュリティモデルです。これらのツールを強力にするシームレスな接続性は、同時に危険性ももたらします。善意の従業員による単純な「コピー&ペースト」操作が、最も高度な防御を回避し、社内更新を大規模なデータ漏洩へと転じさせる可能性があります。このギャップを埋めるには、セキュリティリーダーは境界を越えて、アトラシアンエコシステムに特化したデータ損失防止(DLP)戦略を実装する必要があります。
アトラシアンツールが独自のリスクを持つ理由
アクセスが厳密に制御・監視される構造化データベース(SQLなど)とは異なり、JiraとConfluenceは非構造化環境です。テキストや添付ファイルが大量に含まれ、毎日数千人のユーザーによって編集されます。
機密データ
従業員はこれらのツールを社内の安全な避難場所と見なすことがよくあります。開発者は、同僚が問題をデバッグするのを助けるために、JiraのコメントにAWSシークレットキーを貼り付け、「これは社内用だから大丈夫」と考えてしまうかもしれません。人事マネージャーは、新規採用者の給与明細を制限されたConfluenceページに添付してしまうかもしれませんが、ページの権限が継承されたり、後で誤って開かれたりする可能性があることに気づいていません。
その結果、機密情報がセキュリティチームの監視の及ばない場所に存在し、(現場レベルで)暗号化されておらず、監視も行われず、多くの場合、削除されることなく過去のバージョンが保持されてしまいます。
内部脅威の現実
脅威は必ずしも悪意のあるスパイとは限らない。多くの場合、それは過失や、単に成果を出せというプレッシャーによるものだ。
- 偶発的な暴露: ユーザーがプライベートボードではなくパブリックボードを作成します。
- 資格情報の拡散: 新しいインターンが検索できる、古いチケット内のハードコードされた資格情報。
- 権限昇格: 侵害された低レベルのアカウントが、グローバル検索バーで「パスワード」または「キー」を検索するだけで、高レベルのデータにアクセスできるようになります。
Atlassian 環境でリスクにさらされているデータは何ですか?
Jiraのセキュリティに関するベストプラクティスを定義する際、リスクにさらされるデータの種類を理解することが最初のステップです。これはコードだけの問題ではなく、すべての部門に影響を及ぼします。
| 部門 | データタイプのリスク | 侵害シナリオ | リスクレベル |
|---|---|---|---|
| DevOpsとエンジニアリング | APIキー、AWSシークレット、秘密鍵、DB接続文字列 | 開発者は、ライブ セッション トークンを含むトレース ログをバグ チケットに貼り付けます。 | クリティカル |
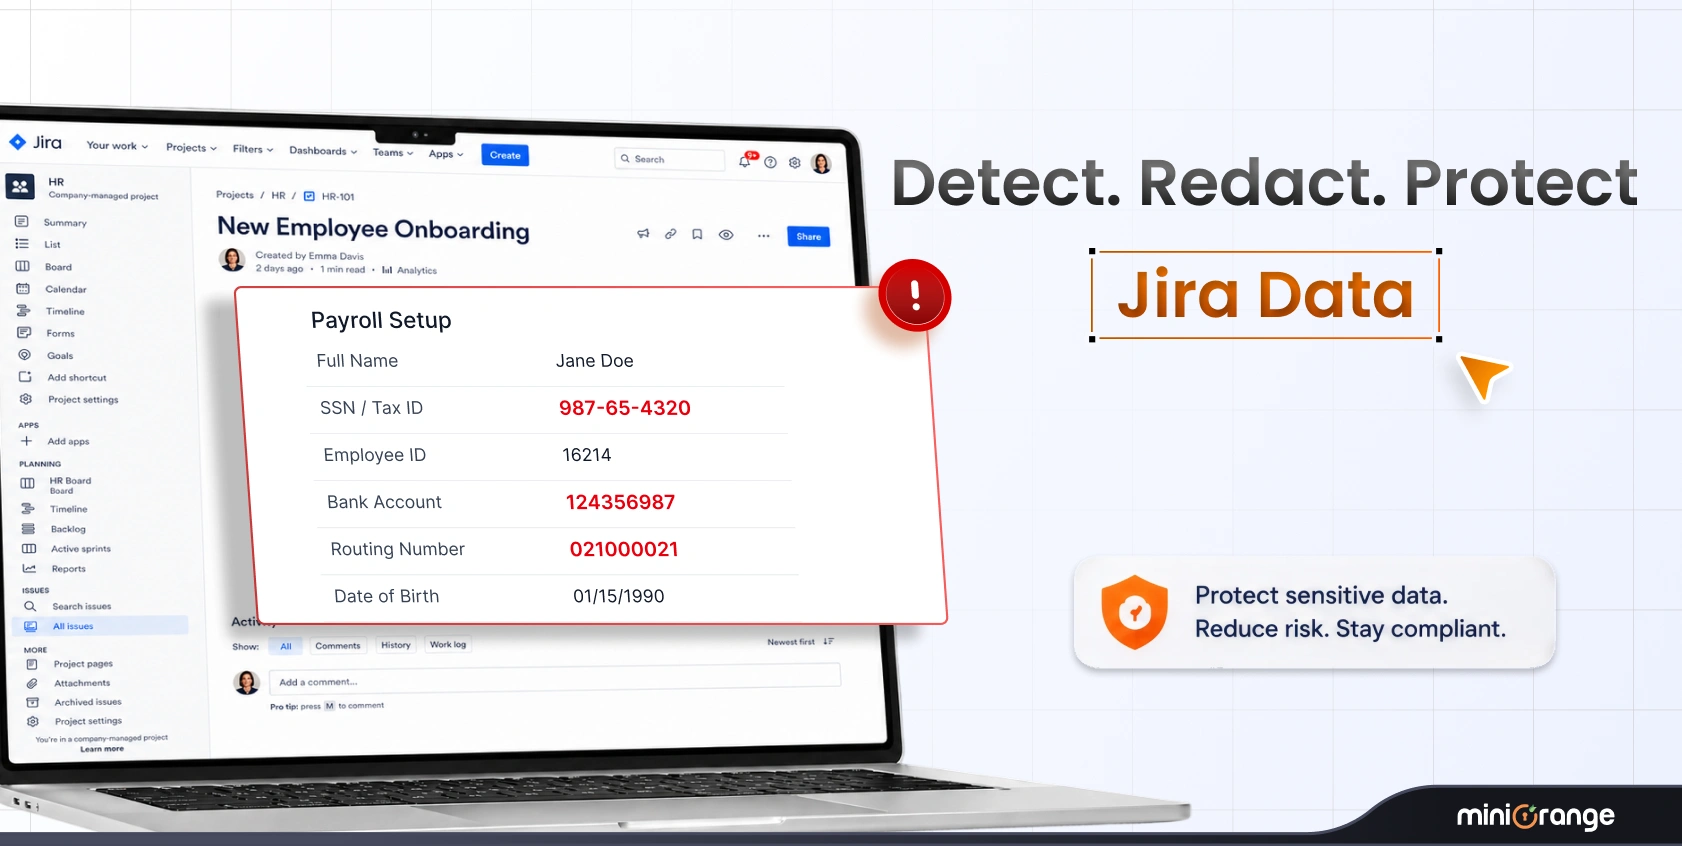
| 人材育成と採用 | 個人情報(社会保障番号、パスポート、納税者番号)、給与区分、自宅住所 | 「オンボーディング ガイド」ページには、IT セットアップのための新規参加者の個人情報がリストされます。 | ハイ |
| 財務・法務 | クレジットカード番号、銀行口座のIBAN、合併の詳細 | タスクに添付された四半期経費レポートには、編集されていないクレジットカード情報が含まれています。 | ハイ |
| カスタマーサービス | 顧客のPII(電子メール、電話)、健康データ(PHI) | サポートエージェントは、医療情報を含む生の顧客チャットログをチケットに貼り付けます。 | 厳格(コンプライアンス) |
侵害の経済:何もしないことの大きなコスト
コラボレーションツールにおけるデータセキュリティを無視することは、大きなリスクを伴う賭けです。IBMのデータ侵害コストレポートによると、データ侵害による世界平均コストは約3.86万ドルに上ります。しかし、そのコストは直接的な罰金だけにとどまりません。
規制上の罰金と法的措置
GDPR(欧州)やCCPA(カリフォルニア州)などの規制では、罰金は全世界の収益に基づいて計算されます。Confluence DLPが導入されておらず、個人情報が漏洩した場合、「適切なセキュリティ対策」の欠如により、最高額の罰金が科される可能性があります。
「コカ・コーラ」事件
過去の事例として、コカ・コーラのデータ漏洩事件を考えてみましょう。この事件では、元従業員が機密ファイルにアクセスしました。アクセス制御の問題として捉えられがちですが、根本的な問題は、データがそもそも読み取り可能な、セキュリティ対策が施されていない形式で存在していたことです。もし、機密データを静止状態で検知して削除するDLP(データ損失防止)戦略が導入されていれば、流出したファイルは無意味なものになっていたでしょう。
データ損失防止アーキテクチャの定義
この問題を解決するには、 DLPアーキテクチャを単一のツールとしてではなく、階層的なアプローチとして捉える必要があります。従来のネットワークDLP(ファイアウォールでのトラフィックのスキャン)やエンドポイントDLP(ラップトップのスキャン)では、クラウドアプリケーションのコンテキストを見落としてしまうことがよくあります。
アプリケーションレベルのDLP
Jiraのようなツールには、アプリケーションレベルのDLPが必要です。これはソフトウェア内に直接実装され(多くの場合、プラグインまたはAPI統合として)、課題、ページ、コメント、添付ファイルの特定の構造を理解します。
移動中のデータと保存中のデータ
- 移動中のデータページ/チケットが更新されるたびにデータをスキャンします。これにより、個人情報(PII)が他のユーザーに表示される前にハイライト表示されます。
- 保存データ: 履歴データベースのスキャン。これは、漏洩した秘密という形で長年蓄積された「技術的負債」を整理するために不可欠です。
DLP戦略の実装:3つの柱のアプローチ
堅牢なJira DLPプログラムは、発見、修復、予防という3段階の成熟度モデルに従うべきです。
フェーズ 1: 検出と分類 (監査)
存在を知らないものを守ることはできません。戦略の第一歩は、包括的な監査です。
- ディープスキャン: すべてのプロジェクトとスペースにわたってスキャンを実行します。
- パターンマッチング: 正規表現を使用して次のようなパターンを識別します。 アキア… (AWSキー)または \d{3}-\d{2}-\d{4} (社会保障番号)。
フェーズ2: リアルタイム監視と予防
過去をクリーンアップしたら、次に現在を安全にする必要があります。そのためには、「保存」または「更新」アクションが発生するたびにトリガーされるフックをインストールする必要があります。
- 「サーキットブレーカー」機構: ユーザーがクレジットカード番号を含むコメントを保存しようとすると、DLP アドオンによってそのリクエストが傍受されます。
- 自動アクション:
- ブロック: 保存を完全に防止し、警告を表示します。
- 編集/マスク: コンテンツを保存しますが、機密データをアスタリスクに置き換えます(例: ****-****-****-1234).
- フラグ: 保存を許可しますが、すぐにセキュリティ チームに通知します。
フェーズ3: インシデント対応と継続的なコンプライアンス
DLPは「設定して忘れる」ツールではありません。フィードバックループが必要です。
- 一元化されたダッシュボード: 管理者が傾向を確認するためのビュー。例: 「マーケティング チームが今週 50 件のクレジットカード アラートをトリガーしているのはなぜか?」
- 監査ログ: ブロックされた内容とそれを試みたユーザーの不変のログ。SOC2 および ISO 27001 監査に不可欠です。
ソリューションの実践:AtlassianのDLPテクニック
miniOrange社のData - PII Scanner (DLP) for Jira and Confluenceのような最新のDLPツールは、高度なDLP技術を活用して正確性を確保しています。
1. 正規表現(Regex)とキーワード
DLP の基盤。管理者は既知のパターンに基づいてルールを構成します。
- 例:
(?i)password\s*[:=]\s*\w+コメント内のハードコードされたパスワードを検出するのに役立ちます。
2. 添付ファイルのスキャン(ドキュメント、TXT、PDF)
データ漏洩はコメント欄だけでなく、アップロードされたファイルの中にも潜んでいることがよくあります。堅牢なDLPアーキテクチャは、添付ファイルにも保護範囲を拡大します。Word文書(.docx)やテキストファイル(.txt)などのテキストベースのファイルは、リアルタイムでスキャンされ、自動的に墨消しされます。
主なメリットと重要なポイント
Jira と Confluence に DLP アドオンを実装すると、セキュリティ面で大きな効果が得られ、摩擦も少なくなります。
- プロアクティブなセキュリティ: 対応姿勢を事後対応型(違反のクリーンアップ)から事前対応型(違反の防止)に転換します。
- 意識の文化: ユーザーが API キーを貼り付けようとしていることを知らせるわかりやすい警告が表示されると、それは「促し」として機能し、セキュリティ ポリシーについてリアルタイムでユーザーに教育します。
- 事業継続性: 知的財産と顧客データを保護することで、ビジネスの信頼性と回復力を維持できます。
コラボレーションのギャップは確かに存在しますが、埋めることは可能です。Atlassianツールをデータベースと同等の厳格なセキュリティ基準で扱うことで、チームは迅速かつ安全に作業を進めることができます。
よくある質問(FAQ)
Q: DLP スキャンを実行すると Jira インスタンスの速度が低下しますか?
エンタープライズグレードのDLPアドオンは、パフォーマンスを重視して設計されています。リアルタイムスキャンは通常、非同期で、または最小限の遅延(ミリ秒単位)で実行されます。履歴スキャンは通常、アクティブユーザーに影響を与えることなくバックグラウンドで実行されるように調整されています。
Q: ルールをカスタマイズできますか、それとも事前に設定されたルールを使用する必要がありますか?
最も強力な DLP ツールは、事前定義されたテンプレート (PII、PCI-DSS、GDPR) のライブラリを提供しますが、組織固有の独自のデータ形式を検出するための完全にカスタマイズされた正規表現ルールも使用できます。
Q: 「マスキング」機能とは何ですか?
「マスキング」(または編集)により、コンテンツは保存されますが、機密性の高い文字列は自動的に****や[編集済み]などの文字に置き換えられ、ワークフローが継続されつつデータが安全に保たれます。
Q: これは Jira に接続されたサードパーティ アプリにも適用されますか?
一般的に、アプリケーションレベルのDLPはJiraのフィールド(説明、コメント、サマリー)に保存されているデータをスキャンします。サードパーティのiframe内に保存されているデータは、アーキテクチャによってはスキャンされない場合があります。具体的な内容については、各ベンダーにご確認いただくことをお勧めします。
コメント